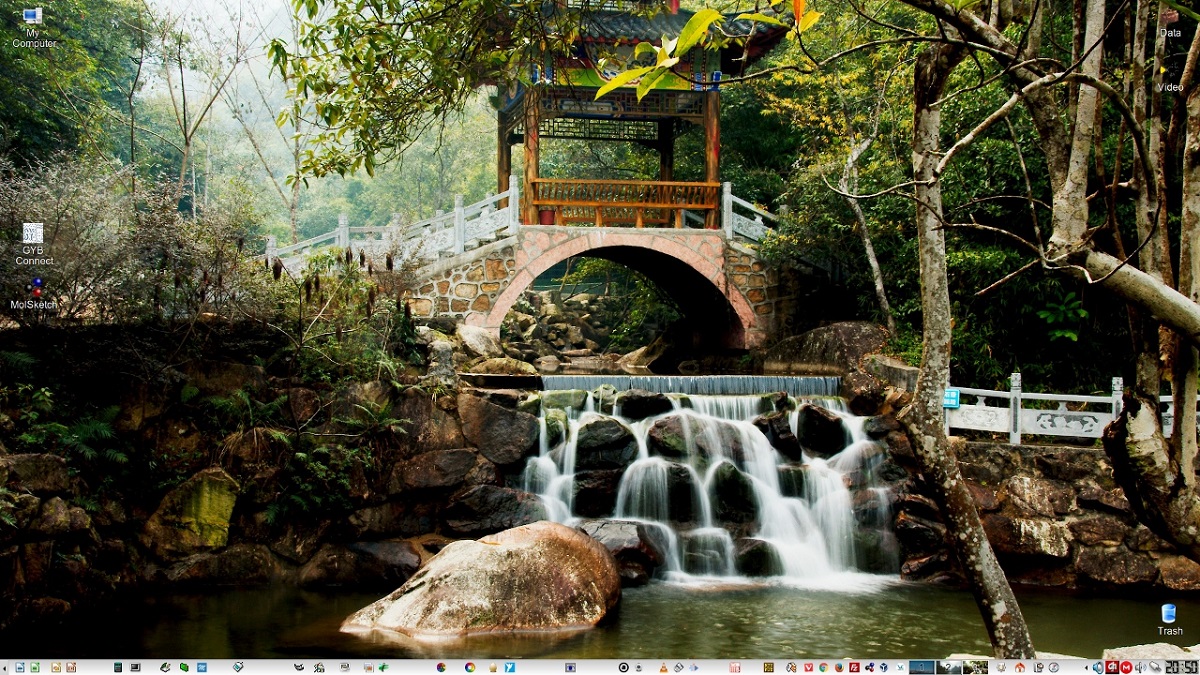
Trinity R14.1.1 añade soporte para Debian 12 y Ubuntu 23.10, implementa mejoras y mas

Trinity Desktop

Es un entorno de escritorio que presenta sus propias herramientas.

Se dio a conocer el lanzamiento de la nueva versión del entorno de escritorio Trinity R14.1.1 que continúa el desarrollo del código base KDE 3.5.xy Qt 3. En esta nueva versión del entorno se realizaron diversos cambios y mejoras, de las cuales se destaca el soporte añadido para las nuevas versiones de algunas distribuciones de linux populares, mejoras en las apps del entorno y más.

La rama Trinity R14.1.x se destaca por el soporte inicial para el servidor de sonido PulseAudio, soporte para la infraestructura PKI, un nuevo sistema de notificación para conectar dispositivos de almacenamiento externos, soporte para discos cifrados en formato LUKS, una nueva interfaz gráfica para Bluetooth control, un nuevo reproductor multimedia kplayer y un sistema de control de sesiones de reemplazo, el fin del soporte para Python 2 y nuevos temas basados ​​en icewm.

Principales novedades de Trinity R14.1.1

En esta nueva versión que se presenta de Trinity R14.1.1, una de sus novedades más destacadas es la nueva configuración que fue añadida al administrador de archivos/navegador de Konqueror para habilitar/deshabilitar el soporte para moverse al directorio anterior haciendo doble clic en un área vacía. También se ha agregado compatibilidad con devolución de doble clic al modo de visualización de la lista de archivos en forma de una cuadrícula de iconos.

Otro de los cambios que se destaca, es el soporte para diseños de ventanas en mosaico con la capacidad de ajustar ventanas a los bordes y esquinas de la pantalla, asi como también que se han implementado todas las configuraciones de fondos de escritorio que estaban disponibles en el menú Dolphin.

Por la parte de las mejoras de soporte, Trinity R14.1.1 agregó soporte para Debian 12 y Ubuntu 23.10, mientras que se ha interrumpido la compatibilidad con Ubuntu 21.10, se eliminó la capacidad de compilar para el sistema operativo Symbian y se ha mejorado el soporte para Solaris, Illumos y DilOS.

De los demás cambios que se destacan de esta nueva versión:

  • Configuración ampliada para atajos de teclado. Se han devuelto combinaciones para pasar al estado anterior y siguiente de la distribución del teclado y alternar entre distribuciones.
  • Diálogo de configuración de kmix mejorado.
  • Se agregó un cambio de volumen logarítmico, implementado en base a libxine2.
  • Se ha mejorado la precisión de los ajustes de brillo de la pantalla y se ha mejorado la indicación del nivel de brillo actual.
  • Se agregó una nueva aplicación de kommando con la implementación de un menú circular en pantalla.
  • Se han resuelto los problemas con fallas del servidor de audio, alta carga de CPU en algunas distribuciones y bloqueo recursivo de TQt3.
  • Se ha comenzado a trabajar en la limpieza y modernización del código TQt3 y tqtinterface.
  • Los componentes libksquirrel y k9copy se han convertido para utilizar el sistema de compilación cmake.

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar Trinity desktop en Linux?

Para quienes estén interesados en poder instalar este entorno de escritorio en sus sistemas, pueden seguir las instrucciones que compartimos a continuación.

Para quienes sean usuarios de Ubuntu, Linux Mint o cualquier derivado de estos, lo primero que vamos a hacer es añadir el repositorio del entorno a nuestro sistema, por lo que para ello vamos a abrir una terminal en el sistema y vamos a teclear lo siguiente:

echo "deb http://mirror.ppa.trinitydesktop.org/trinity/deb/trinity-r14.1.x $(lsb_release -sc) main" | sudo tee /etc/apt/sources.list.d/trinity.list
echo "deb http://mirror.ppa.trinitydesktop.org/trinity/deb/trinity-builddeps-r14.1.x $(lsb_release -sc) main" | sudo tee /etc/apt/sources.list.d/trinity-builddeps.list

Ya añadido el repositorio al sistema, en acto seguido vamos a descargar e importar al sistema la llave publica con el siguiente comando:

wget http://mirror.ppa.trinitydesktop.org/trinity/deb/trinity-keyring.deb
sudo dpkg -i trinity-keyring.deb

Después de ello vamos a proceder a actualizar nuestro listado de paquetes y repositorios con:

sudo apt-get update

Finalmente vamos a realizar la instalación del entorno en nuestro sistema con:

sudo apt-get install kubuntu-default-settings-trinity kubuntu-desktop-trinity

Ahora, para quienes sean usuarios de openSUSE leap 15.5, pueden instalar el entorno ejecutando los siguientes comandos:

rpm --import http://mirror.ppa.trinitydesktop.org/trinity/rpm/opensuse15.5/RPM-GPG-KEY-trinity
zypper ar http://mirror.ppa.trinitydesktop.org/trinity/rpm/opensuse15.5/trinity-r14/RPMS/x86_64 trinity
zypper ar http://mirror.ppa.trinitydesktop.org/trinity/rpm/opensuse15.5/trinity-r14/RPMS/noarch trinity-noarch
zypper refresh
zypper install trinity-desktop

Mientras que para quienes sean usuarios de Arch Linux o algún derivado, pueden compilar el entorno siguiendo las instrucciones de este enlace o añadir el siguiente repositorio a su archivo pacman.conf

[trinity]
Server = https://repo.nasutek.com/arch/contrib/trinity/x86_64

Actualizan e instalan con:

sudo pacman -Syu
sudo pacman -S trinity-desktop

Para el resto de las distribuciones de Linux, pueden seguir las instrucciones que se comparten en el sitio web oficial del entorno.

from Linux Adictos https://ift.tt/lXBhz5i
via IFTTT

¿Cómo ejecutar aplicaciones de Windows en Linux sin problemas?

Ejecutar aplicaciones de Windows en Linux sin problemas

Creo que la mayoría de usuarios que estén trabajando en un sistema operativo diferente a Windows durante algunos años es capaz de vivir sin el sistema de Microsoft de una u otra manera. No hay tantas aplicaciones de Windows que sean exclusivas para ellos, y si algo lo es existen alternativas. Pero no siempre, y a veces necesitamos hacer uso de WINE, algo basado en él o algo más, y aquí vamos a explicar qué es lo mejor que podríamos hacer en cada caso.

Antes de seguir, porque a mí no me gusta mentir a nadie, me gustaría dejar claro algo: ejecutar aplicaciones de Windows en Linux «sin problemas» y en «todos los escenarios» creo que no es posible. Ni en Linux, ni macOS ni ningún otro sistema, como podría ser BSD. Hay programas que sencillamente no se abrirán si están en una máquina virtual, y otros funcionarán, pero con bugs. Pero vamos allá.

Aplicaciones de Windows en Linux con WINE

Como explicamos hace unos días, WINE es un software que permite ejecutar aplicaciones de Windows en otros sistemas operativos, y en él se basan otros tantos como Bottles, PlayOnLinux o CrossOver. Sería virtualmente imposible cubrir todas las posibilidades y explicar cómo instalar cualquier programa con WINE, pero la mayoría deben funcionar retocando su parámetros de configuración de la instalación. En este enlace tenéis un ejemplo: Photoshop de 2014 no se instalaba tirando hacia adelante con el instalador de WINE normal; se hacía y se sigue pudiendo hacer con PlayOnLinux y con muchos cambios.

Luego hay otros, como WhatsApp, que se pueden instalar directamente, pero no funcionan las videollamadas. Los programas saben dónde y cómo se ejecutan, y WhatsApp detecta algo que no le cuadra y restringe funciones. Así que eso de «sin problemas» no se aplicaría en este caso, pues tenemos uno: aunque la aplicación funcione, las videollamadas no lo hacen.

Sobre los videojuegos

Cada dos semanas, WineHQ lanza una versión de desarrollo de WINE y en ella se mencionan cientos de pequeños cambios. Si echamos un vistazo a la lista, es fácil que encontremos algo que ponga que se ha mejorado algo en X juego, pero repetimos aquello de «sin problemas» y «en todos los escenarios»: no todos los juegos funcionarán; algunos serán jugables y unos pocos se ejecutarán exactamente igual que en Windows, si es que esto es posible, pero en la mayoría habrá, como poco, pequeños glitches.

La mejor manera de jugar a los títulos de Windows en Linux es rezar, ir a Steam y ver si están allí y son compatibles con nuestro sistema operativo, con o sin software extra como Proton. Por ejemplo, hace algo menos de dos años que se puede jugar al God of War nuevo en Linux gracias a este método, por llamarlo de alguna manera, y creo que es el mejor modo de jugar a títulos de Windows en Linux sencillamente porque nos lo han preparado proyectos especialistas en el sector. Lo que también nos hace pensar en Feral Interactive, quien se encarga de traer a otras plataformas (macOS y Linux, sobre todo) algunos juegos de Windows.

Pero lo que estamos haciendo en estos casos es en realidad jugar a algo que han hecho nativo para Linux.

Máquinas virtuales para ejecutar aplicaciones de Windows

Una pequeña historia o caso personal. Como muchos de vosotros, yo hace tiempo usaba inicio dual o dual-boot. Usaba algo-buntu y Windows 8.1-10, pero casi nunca tocaba Windows. Lo dejaba para casos de emergencia, o para interactuar con algunos aparatos que sólo funcionan con aplicaciones de Windows. Por ejemplo, para ponerle música al iPhone que mi hermano le regaló a mi madre. Lo que pasa es que si se indaga un poco, todo esto es posible, y sí, sin problemas, si se activa el soporte para puertos USB en una máquina virtual.

Todo esto lo explico para dejar claro que no siempre necesitamos Windows nativo para hacer algo en Windows. Si tenemos espacio en el disco duro, y deberíamos si teníamos dual-boot, podemos instalar una máquina virtual con Windows y hacer mucho. No todo, pero sí mucho.

Entre las opciones, yo destacaría dos: GNOME Boxes y VirtualBox, en ese orden que es el mejor para mí.

GNOME Boxes

Tal y como se explica en este breve tutorial, GNOME Boxes funciona bastante bien y no requiere instalar nada extra para que la pantalla se extienda o encoja cuando cambiamos el tamaño de la ventana del host. GNOME Boxes es compatible con Windows, y no pide un trato especial. Tras instalar el sistema operativo, con algún que otro truco si es Windows 11, iniciará y podremos activar desde las opciones (los tres puntos) que acceda al USB, la videocámara y otros componentes del hardware.

Si el equipo tiene un hardware decente casi no notaremos que estamos en una máquina virtual. Si no es tan potente, quizá merezca la pena VirtualBox.

VirtualBox

Hace mucho que no uso VirtualBox por «culpa» de las Cajas de GNOME, pero sí hubo un tiempo en donde mis máquinas virtuales vivían allí. En general y supuestamente, soporta mejor el hardware del equipo, por lo que muchos se decantan por la propuesta de Oracle. Lo malo y el motivo por el que lo abandoné fue que no me gustaba aquello de que a la mínima dejaran de funcionar mis máquinas virtuales. Eso y tener que instalar software extra para acceder al USB y poder tener la ventana más grande. Como yo necesito muchas veces hacer análisis de algo de Linux, GNOME Boxes + Live Session es un combo ganador para mí.

Pero, como acabamos de explicar, no sólo VirtualBox se comporta mejor con el hardware del equipo, sino que también es una herramienta muy extendida para la que encontraremos mucha documentación. Además, es probable que tengamos que trabajar con ella en alguna empresa o nos pidan hacer algo en VirtualBox si estamos estudiando, por ejemplo, redes.

En este artículo mi compañero Diego explicó cómo instalar Ubuntu en VirtualBox, pero es válido para cualquier Linux.

Programas que no funcionarán

Aunque las máquinas virtuales solucionan muchos de los problemas de ejecutar aplicaciones de Windows en Linux, no todo es perfecto. Hay programas que detectarán que están en un entorno virtual y no funcionarán. Por ejemplo, los que tiran de aceleración por hardware. No es seguro, pero sí probable. Pero lo que funcione lo hará de la mejor manera. No «sin problemas», el que quiera 0 de esos que use Windows directamente. Aunque yo veo a Windows como un problema.

from Linux Adictos https://ift.tt/RKtz2yB
via IFTTT

WINE 8.19 llega dos días después de lo esperado con Mono 8.1.0

WINE 8.19

WineHQ suele lanzar las versiones de desarrollo de su software para ejecutar aplicaciones de Windows en otros sistemas operativos los viernes y a una hora casi exacta. No ha sido así con el lanzamiento de WINE 8.19, que fue lanzado en domingo, dos días después de lo esperado y cuando algunos ya creíamos que llegaría ya durante la semana en la que hemos entrado. No conocemos los motivos, pero eso es lo de menos; ya tenemos nueva versión de desarrollo.

La lista completa asciende a un total de 225 cambios, lo que si entra dentro de la media lo hará muy justo y a la baja. Entre lo destacado, sólo dos puntos al que se le suma el actual de varias correcciones de errores: el motor Mono ha subido a la versión 8.1.0 y se ha continuado con la implementación de DirectMusic. Lo que tenéis a continuación es la lista de bugs corregidos en WINE 8.19, que esta sí es contiene más puntos que en versiones anteriores.

Bugs corregidos en WINE 8.19

  • El reproductor multimedia incrustado Ares P2P 2.x no reproduce archivos .mpg.
  • No hay sonido para rise of nations – todas las versiones.
  • Buccaneer: se cierra silenciosamente al entrar en la taberna.
  • Neverwinter Nights 2 : Cielo roto con el anti-aliasing activado.
  • Serious Sam: The Random Encounter no tiene sonido.
  • Aura: Fate of the Ages: los sonidos no se reproducen, pero la música funciona bien.
  • valgrind muestra una fuga definitiva en dlls/d3dx9_36/tests/texture.c.
  • Activar csmt provoca un uso del 100% de la CPU en MikuMikuDance.
  • Black Rockman Shooter no tiene sonido.
  • GED Keeper 2 (aplicación de base de datos genealógica basada en .NET 2.x) no funciona con Wine-Mono.
  • Midtown Madness: Extremadamente lento con csmt activado.
  • Airport Mania First Flight: Tiempos de carga muy largos y rendimiento horrible.
  • Shtriga: Summer Camp se congela con una pantalla negra (sólo PE-build).
  • Múltiples aplicaciones WPF 4.5+ .NET no se ejecutan con Wine-Mono debido a la falta de soporte del control Ribbon ‘System.Windows.Controls.Ribbon’ (OpenGL Extensions Viewer 6.1.2, CapFrameX v1.6.0).
  • Memento Mori se bloquea al iniciarse.
  • Desbordamientos de pila al ejecutar cualquier programa .Net 6 (.Net Core) de 64 bits.
  • mmdevapi:capture – test_audioclient() falla sistemáticamente en Windows 10 1909+.
  • Pantalla negra con Dungeon Keeper 2 y Wine v8.4.
  • d3dx10_34:d3dx10, d3dx10_35:d3dx10, d3dx10_39:d3dx10 & d3dx10_42:d3dx10 a veces fallan en w11pro64-amd.
  • kernel32:loader – test_ResolveDelayLoadedAPI() falla en Windows 10+.
  • gdi32:font – La función de 64 bits test_RealizationInfo() obtiene errores de parámetros no válidos en Windows 8+.
  • ntdll:info – La función de 32 bits test_query_process_debug_port() obtiene un len incorrecto en Windows 8 de 64 bits.
  • secur32:secur32 – test_ticket_cache() falla cuando falta el soporte Kerberos.
  • El 64-bit dbghelp:dbghelp tiempos de espera en Wine.
  • advapi32:registry – test_performance_keys() de 64 bits a veces falla en Windows 10.
  • uiautomationcore:uiautomation de 32 bits a veces falla en Wine.
  • winmm:mci a veces obtiene una aserción en las pruebas de Wine de GitLab CI.
  • dbghelp:dbghelp falla en macOS.
  • Múltiples aplicaciones Direct3D 8/9 han incrementado el uso de memoria / se han quedado sin memoria desde Wine 8.14.
  • dmusic:dmusic – test_default_gm_collection() falla en macOS.
  • Word 2007 no puede imprimir varias copias de una página.
  • msxml3:domdoc – test_domnode() falla en Wine.
  • dmime:dmime – test_band_track_play() falla en macOS.
  • amstream:amstream de 32 bits obtiene un assert y se agota el tiempo de espera en el CI de GitLab.
  • psapi:psapi_main falla en Wine.
  • tasklist.exe:tasklist – test_filter() falla al listar ntdll.dll en Wine.
  • wscript.exe:run – Dispatch_Invoke() obtiene un WScript.FullName incorrecto en Wine.
  • uxtheme:system – test_ShouldSystemUseDarkMode() falla en Windows 7 a 10 1909.
  • uxtheme:system – test_EnableThemeDialogTexture() falla en Windows 7.
  • user32:win – test_GetWindowModuleFileName() a veces obtiene inesperadamente un nombre de archivo en Windows 7.
  • Unreal II The Awakening: fallo de protección general al cargar un nivel.
  • Tron 2.0 se bloquea antes de que aparezca el menú.
  • La traducción al catalán se inserta dos veces en wine.desktop.
  • Myst V (GOG.com, demo): violación de acceso cuando el PNJ empieza a hablar.

WINE 8.19 ya se puede descargar desde el botón que hay debajo de estas líneas, y en su página de descargas hay información para instalar esta y otras versiones también en sistemas operativos como macOS y Android.

.boton {color: white; background-color: gray; padding: 20px; font-size: 2rem; text-decoration: none; border-radius: 10px; position: relative; top: 15px; border: 4px solid #555;}.boton:hover {box-shadow:1px 1px 2.5px black !important;}

from Linux Adictos https://ift.tt/YqMa7p2
via IFTTT

Tres en uno: Ubuntu 24.04 ya tiene nombre en clave, fecha de lanzamiento y ha comenzado su desarrollo

Ubuntu 24.04 Noble Numbat

¿Sabéis lo que es un «numbat»? Yo tampoco. Pero tampoco es novedad, ya que pocas veces conozco el animal que usa Canonical para dar nombre a sus nuevos lanzamientos. Sí sé lo que es un gorila, un hipopótamo o una langosta, pero no sabía que era un dingo y había visto pero no sabría darle nombre a un armiño ni tampoco a un kudu. Se sabía que Ubuntu 24.04 tendría como mascota a un animal «noble», y ahora ya sabemos qué animal será ese.

El animal será el numbat, o de lo contrario no habríamos iniciado con esa pregunta. Y el nombre completo, Ubuntu 24.04 Noble Numbat. Llegado a este punto toca explicar un poco qué es este animal: su nombre científico es «Myrmecobius fasciatus», y es una especie de marsupial (más información, en Internet o la Wikipedia). No se suele encontrar en África, pero ya sabemos que esta norma para darle nombre a las versiones de Ubuntu no es muy estricta, que se lo pregunten al actual minotauro.

Ubuntu 24.04 llegará el 25 de abril

La segunda parte del tres en uno es que el desarrollo de Ubuntu 24.04 ya ha comenzado. Esto no significa que ya se pueda probar; sólo han empezado a dar los primeros pasos, toma de decisiones, etc. En los próximos días subirán la primera Daily Live, momento en el que podremos descargar básicamente un Mantic Minotaur con los repositorios de desarrollo sobre el que se va añadiendo todo y dando forma al futuro Noble Numbat.

Por último, pero no menos importante, se ha dado a conocer la fecha de lanzamiento de este numbat noble. Salvo en 2006, que si no me equivoco fue la única vez en la que se lanzó algo en junio, los lanzamientos de Ubuntu llegan en abril y octubre, y tras un lanzamiento del mes 10 toca uno en el mes 04. El día exacto será el 25 de abril.

Sobre las novedades, Linux 6.7 o 6.8, paquetes y escritorios actualizados, entre los que la edición principal usará GNOME 46 y la KDE debería seguir en 5.27, ya que me parece poco probable que una versión con soporte de larga duración suba a un Plasma tan nuevo. Noble Numbat será una versión LTS.

from Linux Adictos https://ift.tt/Jv02Ujd
via IFTTT

Cinnamon 6 empezará a coquetear con Wayland, pero Linux Mint seguirá en X11 por defecto

Linux Mint en Wayland

El boletín de octubre de Linux Mint ha llegado antes de que se marche octubre. Por lo general, Clem Lefebvre suele publicarlos a mes caído, pero esta vez no ha sido así. Y nos ha contado algunas cosas interesantes, empezando por el «Romeo» que es el equivalente a Sid de Debian: ambos rompen cosas, uno juguetes y otro corazones. Y como cabe la posibilidad de que destrocen algo, son los nombres que se usan en las ramas inestables.

En resumen, todas las versiones de Linux Mint tienen nombre de chica, y cada lanzamiento tiene su Romeo que podría romperle el corazón. Los lanzamientos inestables no están disponibles para el público hasta que se lanza la beta, pero se puede activar la opción de recibir algunas novedades desde fuentes de software, en la pestaña donde aparece «romeo» entre paréntesis.

Linux Mint dará más acceso a su software «Unstable»

Lo nuevo es que usarán a Romeo para entregar nuevas funciones y cambios en los que está trabajando el equipo de Mint para preparar la siguiente versión. Esto permitirá a los early adopters o probadores de versiones alfa ejecutar versiones inestables de Cinnamon, Xapps, herramientas de Mint y demás sin tener que compilarlo. Por otra parte, sustituirá el repositorio «Unstable».

El otro punto más interesante es que han empezado a hablar de Wayland. Ya han iniciado el trabajo para adoptarlo, pero Linux Mint seguirá en X11 bastante tiempo más. Lo único claro es que no aterrizará este año, ni tampoco en la v22.x del año que viene, pero pretenden estar preparados para cuando llegue el momento.

Cinnamon 6.0 se podrá antes que Linux Mint 21.3 a finales de este 2023, y añadirá soporte para Wayland experimental. Algo así como lo que ofrece ahora mismo KDE, con la diferencia de que, en teoría, la edición Cinnamon de Linux Mint ofrecerá la opción de usar Wayland desde la pantalla de inicio de sesión sin que haya que instalar el paquete por separado.

No se recomendará su uso para equipos de producción, pero la posibilidad existirá.

Otras novedades

Hypnotix ha recibido nuevas funciones y llegarán junto a Linux Mint 21.3: los canales pueden guardarse en los favoritos y el programa ahora usa libmpv que a su vez se basa en yt-dlp para mostrar contenido de canales de YouTube.

La mayoría de estos cambios llegarán estas navidades en Linux Mint 21.3.

from Linux Adictos https://ift.tt/5deLNkB
via IFTTT

La superconfusapp X empieza a desplegar las llamadas y videollamadas

X con videollamadas

Cuando Elon Musk compró Twitter, una de las cosas que se propuso fue convertir la aplicación en una «súper app». Así yo sólo conozco una, y no mucho porque no la uso, y es WeChat. En China hay algunas más, y desde ellas se pueden enviar mensajes, llamar, videollamar, realizar pagos… Y Musk ha dado ya el primer paso para convertir a X, antes Twitter, en algo parecido. ¿Lo conseguirá?

Siendo honesto, yo tengo mis dudas. X es ahora muy confuso. La opción de pago que te da la verificación con la que te puedes equivocar si no tienes claro qué es cada una, el icono del Doge Coin que estuvo un tiempo supongo que para divertir al magnate o subir el precio de la cripto moneda, que los nuevos usuarios van a tener que pagar 1€ para poder publicar, algo que se supone que evitará la proliferación de bots, y eso por no mencionar que hay servicios, proyectos y todo tipo de usuarios que han decidido abandonar la red social.

X abre las videollamadas en iOS

Pero lo cierto es que X aún no ha quebrado y, en general, se podría decir que sigue usándose con normalidad. Aunque a partir de ahora van a empezar a llegar los cambios serios, o eso entendemos tras la activación de las llamadas y videollamadas.

En un principio sólo están disponibles para iOS/iPadOS, y para poder hacer o recibir llamadas, una vez nos llegue la activación, hay que ir a la foto de nuestro perfil, ir a los ajustes de privacidad, elegir el menú de privacidad y seguridad, luego a la opción de mensajes directos y, allí, activar o desactivar la opción. Se puede elegir entre recibir llamadas de nuestra agenda, cuentas que seguimos o sólo usuarios verificados. Ahora mismo parece que no puede llamarnos cualquiera y no hay opción para que así sea.

Con la posibilidad de enviar mensajes desde ¿siempre?, la cronología o muro y esto de las llamadas, el siguiente paso podría ser el de los pagos, pero para eso habrá que esperar a próximos movimientos que ordene el magnate.

from Linux Adictos https://ift.tt/Op5crXT
via IFTTT

Vivaldi 6.4 añade control de volumen a Pop-Out mientras celebra su disponibilidad multi-plataforma

Vivaldi 6.4 y el control de volumen en Pop-Out

El Vivaldi 6.4 que ha llegado hoy es una actualización que, tratándose de este navegador, podríamos decir que es discreta o de transición. Su CEO, Jon von Tetzchner, ha destacado por encima de todo algo que no tiene que ver con esta versión: que ahora se puede usar estemos donde estemos. Da igual si estamos frente a un equipo con Windows, macOS o Linux, si estamos usando una Raspberry Pi o un dispositivo móvil, incluso iOS/iPadOS, o un coche. Está en todas partes. La versión para dispositivos de Apple ha sido la culpable de que no haya v6.3: cometieron un error con la numeración y han subido de la v6.2 a esta.

Pero como acabamos de decir, esta no es una novedad de Vivaldi 6.4. Siguiendo en la misma línea, Jon insiste diciendo que todos los datos estarán sincronizados entre todos nuestros aparatos, y lo hará con seguridad. Cuando pasamos al apartado de novedades, se destaca más bien poco, empezando por algo que la comunidad pedía: Pop-Out tiene ahora un deslizador para controlar el volumen, y en el apartado del vídeo yo noto un par de ausencias.

Vivaldi 6.4 ya disponible

Si desde Chrome, Brave y otros navegadores basados en Chromium vamos, por ejemplo, a YouTube y hacemos clic derecho dos veces (la primera saca las opciones nativas del servicio), veremos una opción que pone «Copiar fotograma». Puede parecer algo sin importancia, pero para alguien como yo que a veces le viene bien hacer una captura de un vídeo es cómoda y no me obliga a hacer malabares para conseguir la captura justa que necesito sin que salgan los controles del vídeo.

Por otra parte, y sigo hablando como usuario, a mí me gusta que el Picture-in-Picture de Firefox permita poner el vídeo a pantalla completa. A una propuesta en esta dirección respondió un embajador de Vivaldi que no entendía por qué, que el sentido de este tipo de vídeos flotantes es justamente este, que floten, pero yo he visto tutoriales en Firefox en un monitor grande y, una vez más, el Picture-in-Picture me permite controlar la acción sin que me moleste la barra de controles, que incluso al darle a pausa suele mostrar tarjetas de otros vídeos que tapan lo que quiero ver. Eso no pasa en el reproductor «alternativo» de Firefox.

Así que, Jon, si me lees, son sólo unas ideas.

Las otras novedades más destacadas que han llegado junto a Vivaldi 6.4 están en el calendario que ahora tendrá plantillas para los eventos repetitivos. Podremos crear ventanas más sencillas o complejas dependiendo de lo que necesitemos, y es algo que no viene mal porque la que hay por defecto, por lo menos para mi uso general, tiene demasiadas opciones.

El equipo de Vivaldi ha aprovechado el momento para subir la versión de Chromium a la versión 118.0.5993.112. Vivaldi 6.4 ya está disponible desde su página web oficial en paquetes DEB y RPM, y también para Windows y macOS.

from Linux Adictos https://ift.tt/nsvWHIT
via IFTTT

Firefox 119, ya disponible, permite importar algunas extensiones de Chrome y mejora el soporte para CSS

Firefox 119

Mozilla ha lanzado hoy una nueva versión de su navegador web. Disponible desde hace unos días en sus servidores y ahora ya desde su página web, Firefox 119 no es un lanzamiento con novedades muy llamativas, siguiendo un poco en la misma línea de los últimos meses: una mejora por aquí, otra por allá y de vez en cuando algo que pueda abrir titulares, como la herramienta de traducción de textos sin conexión de la versión de hace cuatro semanas.

De la siguiente lista de novedades, más allá de que ahora permite importar algunas extensiones de Google Chrome, se extrae que Firefox 119 ha dado algunos pasos más en dirección a la privacidad y seguridad. Es uno de los motivos de usar Firefox por encima de otros navegadores, y a partir de hoy ya está disponible el protocolo Encrypted Client Hello (ECH), entre otras mejoras más para que podamos navegar más tranquilos.

Novedades de Firefox 119

  • Firefox View incluye más contenido.
    • Ahora se pueden ver todas las pestañas abiertas desde todas las ventanas.
    • Si sincronizamos las pestañas abiertas, veremos todas las pestañas de otros dispositivos.
    • Ahora se muestra el historial de navegación y podemos ordenarlo por fecha o por sitio.
    • Como antes, las pestañas cerradas recientemente también aparecen en Firefox View. Para acceder a Firefox View hay que seleccionar el icono de la carpeta de archivos en la parte superior izquierda de la barra de pestañas.
  • Poco a poco en Fx119, Firefox ahora permite editar archivos PDF mediante la adición de imágenes y texto alternativo, además de texto y dibujos.
  • Las pestañas cerradas recientemente persisten ahora entre sesiones que no tienen activada la restauración automática de la sesión. La restauración manual de una sesión anterior continuará reabriendo las pestañas o ventanas abiertas anteriormente.
  • Si estamos migrando nuestros datos desde Chrome, Firefox ofrece ahora la posibilidad de importar también algunas de tus extensiones.
  • Como parte de la Protección Total de Cookies, Firefox ahora soporta la partición de Blob URLs, esto mitiga un potencial vector de rastreo que agentes de terceros podrían usar para rastrear a un individuo.
  • La visibilidad de las fuentes en los sitios web se ha restringido a las fuentes del sistema y a las fuentes del paquete de idioma en modo estricto Protección de rastreo mejorada para mitigar el fingerprinting de fuentes.
  • El estándar web Storage Access API se ha actualizado para mejorar la seguridad, mitigar las interrupciones de los sitios web y permitir la eliminación progresiva de las cookies de terceros en Firefox.
  • El protocolo Encrypted Client Hello (ECH) ya está disponible para los usuarios de Firefox, ofreciendo una experiencia de navegación más privada. ECH amplía el cifrado utilizado en las conexiones TLS para cubrir una mayor parte del protocolo de enlace y proteger mejor los campos sensibles.
  • La detección de medios ya no se aplica a los archivos de tipo `application/octet-stream`, lo que permite descargarlos en lugar de intentar reproducirlos.
  • En Windows, el puntero del ratón desaparecerá mientras se escribe si la configuración del sistema de Windows propiedades del ratón está activada.
  • Firefox ya está disponible en lengua santali (sat).
  • ARIA reflection para atributos simples y Semántica de Accesibilidad por defecto para Elementos Personalizados son ahora soportados.
  • Credentialless se admite ahora en Cross-Origin-Embedder-Policy.
  • La función attr() de CSS admite ahora un parámetro fallback, por ejemplo attr(foobar, «Default value)».
  • La agrupación de elementos en un array (e iterables) es ahora más fácil utilizando los métodos Object.groupBy o Map.groupB`.
  • El visor JSON es especialmente útil para depurar API REST, ya que muestra respuestas JSON formateadas. Ahora, si el JSON no es válido o está roto, cambia automáticamente a una vista de datos sin procesar, lo que mejora la experiencia del usuario.
  • Se ha corregido un problema que provocaba saltos inesperados en la posición de desplazamiento en Facebook.
  • Varias correcciones de seguridad.

Firefox 119 ya se puede descargar desde su página web oficial. En las próximas horas/días llegará a los repositorios oficiales de la mayoría de distribuciones Linux más populares, y se actualizarán sus paquetes snap y flatpak.

from Linux Adictos https://ift.tt/sS4lZ3p
via IFTTT

No siempre el primer resultado es el mejor, detectaron un sitio falso de KeePass

phishing site

Un inteligente ataque de publicidad maliciosa utiliza Punycode para parecerse al sitio web oficial de KeePass

La mayoría de los usuarios que navegan en la red, suelen tener la costumbre de que al realizar una búsqueda, suelen visitar o utilizar los sitios en las primeras posiciones que despliega el buscador. Y es que no es para más, ya que hoy en día los buscadores ofrecen los mejores resultados acordes al criterio de búsqueda (hasta cierto punto) porque existen una gran cantidad de técnicas para poder posicionar una página web para cierto criterio, dígase SEO en general.

Hasta este punto todo puede parecer bien y nada fuera de lo normal en este aspecto, pero hay que recordar que algunos buscadores suelen mostrar en las primeras posiciones «publicidad» que en teoría está orientada al criterio de búsqueda, por ejemplo cuando en Google buscamos Chrome.

El problema con estos resultados, es que no siempre son los más adecuados y que para usuarios sin conocimiento de esto, suelen acceder desde esos enlaces proporcionados en las primeras posiciones y no encontrar lo que buscaban o en el peor de los casos caer en sitios no legítimos.

Tal es el caso reciente que dieron a conocer los investigadores de Malwarebytes Labs, quienes mediante una publicación de blog, dieron a conocer la promoción de un sitio ficticio que se hacia pasar por el administrador de contraseñas gratuito KeePass.

Se descubrió el sitio falso distribuye malware y logro colarse en las primeras posiciones del buscador a través de la red publicitaria de Google. Una peculiaridad del ataque fue el uso por parte de los atacantes del dominio “ķeepass.info”, cuya ortografía a primera vista no se distingue del dominio oficial del proyecto “ keepass.info ”. Al buscar la palabra clave “keepass” en Google, el anuncio del sitio falso aparecía en primer lugar, antes del enlace al sitio oficial.

Detección del sitio falso

Anuncio malicioso de KeePass seguido de un resultado de búsqueda orgánico legítimo

Para engañar a los usuarios se utilizó una técnica de phishing conocida desde hace mucho tiempo, basada en el registro de dominios internacionalizados (IDN) que contienen homoglifos, símbolos que se parecen a las letras latinas, pero tienen un significado diferente y tienen su propio código Unicode.

En particular, el dominio «ķeepass.info» en realidad está registrado como «xn--eepass-vbb.info» en notación punycode y si observa detenidamente el nombre que se muestra en la barra de direcciones, puede ver un punto debajo de la letra » ķ», que la mayoría de los usuarios perciben como una mota en la pantalla. La ilusión de autenticidad del sitio abierto se vio reforzada por el hecho de que el sitio falso se abrió a través de HTTPS con un certificado TLS correcto obtenido para un dominio internacionalizado.

Para bloquear el abuso, los registradores no permiten el registro de dominios IDN que mezclen caracteres de diferentes alfabetos. Por ejemplo, no se puede crear un dominio ficticio apple.com (“xn--pple-43d.com”) reemplazando la “a” latina (U+0061) con la “a” cirílica (U+0430). La mezcla de caracteres latinos y Unicode en un nombre de dominio también está bloqueada, pero hay una excepción a esta restricción, que utilizan los atacantes: se permite la mezcla con caracteres Unicode que pertenecen a un grupo de caracteres latinos que pertenecen al mismo alfabeto en el dominio.

Por ejemplo, la letra «ķ» utilizada en el ataque que estamos considerando es parte del alfabeto letón y es aceptable para dominios en idioma letón.

Para evitar los filtros de la red publicitaria de Google y eliminar los robots que pueden detectar malware, como enlace principal en el bloque publicitario se ha especificado un sitio intermedio keepassstacking.site, que redirige a los usuarios que cumplen determinados criterios al dominio ficticio «ķeepass.info».

El diseño del sitio ficticio fue estilizado para parecerse al sitio web oficial de KeePass, pero se cambió para impulsar de manera más agresiva las descargas de programas (se conservaron el reconocimiento y el estilo del sitio web oficial).

La página de descarga para la plataforma Windows ofrecía un instalador msix con código malicioso, que venía con una firma digital válida emitida por Futurity Designs Ltd y no generaba una advertencia al inicio. Si el archivo descargado se ejecutó en el sistema del usuario, se iniciaba adicionalmente un script FakeBat, que descargaba componentes maliciosos de un servidor externo para atacar el sistema del usuario (por ejemplo, para interceptar datos confidenciales, conectarse a una botnet o reemplazar números de billetera criptográfica en el portapapeles).

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/rCJZXHD
via IFTTT

En Chrome se planea ocultar la dirección IP del usuario

IP Protection

La protección IP es una función que envía tráfico de terceros para un conjunto de dominios a través de servidores proxy con el fin de proteger al usuario enmascarando su dirección IP de esos dominios.

Google ha dado a conocer la implementación inicial en su navegador Google Chrome, de una nueva función la cual tiene como finalidad la protección IP del usuario.

Se menciona que la nueva función, «IP Protection» será implementada de manera inicial como un experimento y como su nombre lo indica está diseñada para ocultar la dirección IP del usuario a los propietarios de los sitios web.

Como tal, la nueva función se puede utilizar como un anonimizador integrado, cuyo objetivo principal es evitar el seguimiento de movimientos, pero, entre otras cosas, es adecuado para evitar el bloqueo implementado tanto por parte de los sitios como a nivel de los operadores de telecomunicaciones.

Técnicamente, la característica propuesta se implementa enviando tráfico no directamente, sino a través de un servidor proxy, que redirige la solicitud al servidor de destino, que ve solo la dirección del proxy como una dirección IP entrante, similar al uso de una VPN. Para anonimizar la solicitud, es posible reenviarla secuencialmente a través de varios proxy. En este caso, la información sobre la dirección IP del cliente solo la conocerá el primer proxy, y el segundo proxy de la cadena verá la dirección del primer proxy.

Google planea probar la protección de direcciones IP en un pequeño porcentaje de usuarios en una versión futura de Chrome (119 a 125). Durante la primera fase de prueba, solo se utilizará un servidor proxy propiedad de Google y la ocultación solo estará habilitada para los dominios y redes publicitarias de Google. Esta fase se ofrecerá a sistemas con direcciones IP de EE. UU. y cubrirá no más del 33% de los usuarios de ediciones experimentales de Chrome.

En la segunda fase de prueba, planean introducir una configuración de proxy de dos capas: primero, la conexión se enrutará desde el navegador a través de un túnel cifrado hasta un proxy propiedad de Google, y luego se enrutará a un segundo proxy propiedad de una empresa no afiliado a Google.

El túnel de tráfico se organizará de tal manera que el primer proxy que vea la dirección IP del usuario no verá los parámetros de la solicitud y no podrá determinar el host de destino al que se dirige la solicitud del usuario. El segundo proxy podrá determinar datos sobre el host de destino, pero no verá la dirección IP del usuario. Aquellos. Los servidores proxy verán información sobre la dirección del usuario o sobre el sitio de destino, lo que no permitirá que el lado proxy asocie al usuario con el sitio solicitado.

El tráfico se enrutará al proxy utilizando los métodos CONNECT y CONNECT-UDP y creando un túnel basado en el protocolo TLS, que proporciona cifrado de extremo a extremo. Para evitar abusos, se accederá al primer proxy controlado por Google mediante un token criptográfico que generará el servidor de autenticación de Google cuando Chrome se conecte a la cuenta de Google del usuario (sin la autenticación de Chrome, se denegará el acceso al proxy). El token también tendrá restricciones de tráfico, lo que dificultará el reenvío de tráfico a través de servidores proxy con fines maliciosos.

El modo de ocultación de direcciones IP estará deshabilitado de forma predeterminada y podrá activarse a petición del usuario, ademas de que se menciona que se planea utilizar la ocultación de direcciones no para todos los sitios, sino solo para una lista generada por separado de dominios que se detectan rastreando los movimientos de los usuarios.

Vincular a la lista le permitirá evitar cambios no deseados que interrumpan el comportamiento de los sitios y provoquen problemas con la determinación de la ubicación, la separación de usuarios y la contabilidad del tráfico (por ejemplo, el bloqueo de un intruso en un sitio se puede aplicar a todos los usuarios redirigidos a través de un proxy).

Para resolver problemas con la vinculación de ubicación, que se puede utilizar en un sitio para cumplir con los requisitos de la legislación local y seleccionar parámetros de localización, se propone utilizar un proxy de segundo nivel en el mismo país o incluso ciudad que el usuario (en última instancia, está previsto para implementar una amplia red de servidores proxy (servidores de segundo nivel, construidos en colaboración con varios proveedores y redes de entrega de contenido).

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/S4cdeHL
via IFTTT