Qubes OS 4.2 ya fue liberado y estas son sus novedades

qubes OS

Qubes OS es una distribución de Linux centrada en ser «un sistema operativo razonablemente seguro»

La nueva versión de Qubes OS 4.2 llega poco después de dos años de desarrollo (desde el lanzamiento de la anterior rama 4.1.x) y presenta una gran cantidad de actualizaciones importantes, tales como Xen 4.17, Debian 12, cambio de Gnome por XFCE, soporte de PipeWire entre otras cosas más.

Para quienes desconocen de Qubes OS, deben saber que este es un sistema operativo que implementa la idea de usar un hipervisor para el aislamiento estricto de aplicaciones y componentes del sistema operativo (cada clase de aplicaciones y servicios del sistema se ejecutan en máquinas virtuales separadas).

Las aplicaciones en Qubes se dividen en clases según la importancia de los datos que se procesan y las tareas que se resuelven. Cada clase de aplicación (por ejemplo, trabajo, entretenimiento, banca), así como los servicios del sistema (subsistema de red, firewall, almacenamiento, pila USB, etc.) se ejecutan en máquinas virtuales separadas que se ejecutan con el hipervisor Xen.

Principales novedades de Qubes OS 4.2

Esta nueva versión, que se presenta de Qubes OS 4.2 la base del sistema, se ha actualizado a la nueva versión hipervisor Xen 4.17 (anteriormente se usaba Xen 4.14), además de ello la base de Dom0 ha sido actualizado a Fedora 37 (cabe mencionar que la plantilla para entornos virtuales basados ​​en Fedora 37 fue propuesta en la última actualización de Qubes 4.1.2), también se destaca la actualización de los entornos virtuales basados ​​en Debian se ha actualizado a la rama Debian 12.

Otro de los cambios es el soporte SELinux en las plantillas de Fedora, lo que aumenta la solidez de las políticas de seguridad, ademas de ello en las plantillas para crear entornos virtuales basados ​​en Fedora y Debian se han cambiado para utilizar el entorno de usuario Xfce en lugar de GNOME de forma predeterminada.

Además de ello, se destaca que se ha reescrito por completo la implementación del menú de la aplicación, así como las interfaces gráficas para la configuración (Qubes Global Settings), la creación de nuevos entornos (Create New Qube) y la actualización de plantillas de máquinas virtuales (Qubes Update).

Por otra parte, se destaca la nueva política que presenta Qrexec que se utilizan de forma predeterminada un formato nuevo y más flexible de reglas Qrexec que definen quién puede hacer qué y dónde en Qubes. La nueva versión de las reglas presenta un aumento significativo en el rendimiento y un sistema de notificación que facilita el diagnóstico de problemas.

De los demás cambios que se destacan de esta nueva versión:

  • La ubicación del archivo de configuración de GRUB (grub.cfg) está unificada para UEFI y BIOS clásico.
  • Se agregó soporte para el servidor de medios PipeWire
  • Ahora fwupd se utiliza para actualizar el firmware
  • Se agregó una opción para borrar automáticamente el portapapeles un minuto después de la última operación de pegado. Para habilitar la limpieza automática, use el comando qvm-service –enable VMNAME gui-agent-clipboard-wipe
  • Para construir paquetes oficiales se utilizan las nuevas herramientas de compilación Qubes Builder v2, que mejora el aislamiento de los procesos de ensamblaje.
  • El configurador ofrece una sección separada para administrar GPG.

Finalmente si quieres conocer un poco más al respecto de esta nueva versión, puedes leer los detalles en la nota del lanzamiento de Qubes OS 4.2 en el siguiente enlace.

Descargar Qubes OS

Si quieres probar este Qubes OS puedes hacerlo descargando la imagen del sistema desde su página web oficial y en su sección de descargas la obtendrás, lo puedes hacer en el siguiente enlace.

Se requiere un sistema con 6 GB de RAM y una CPU Intel o AMD de 64 bits con soporte para las tecnologías VT-x c EPT/AMD-v c RVI y VT-d / AMD IOMMU, es deseable una GPU Intel (GPU NVIDIA y AMD no están bien probados). El tamaño de la imagen de instalación es de 6 GB. Es importante recalcar que Qubes OS no solamente puede ser instalado como sistema operativo principal, sino que también brinda la posibilidad de poder probarlo en su versión Live.

from Linux Adictos https://ift.tt/zA6wGoM
via IFTTT

LibrePGP, una bifurcación actualizada de OpenPGP

librepgp

LibrePGP es una especificación alternativa actualizada del estándar de cifrado OpenPGP

El principal desarrollador y mantenedor de la herramienta de cifrado y firma El principal desarrollador y mantenedor de, Werner Koch dio a conocer hace pocos la noticia de la creación del proyecto LibrePGP, la cual es una bifurcación centrada en desarrollar una especificación alternativa actualizada al estándar OpenPGP.

Se menciona que dentro de los motivos de la creación de esta bifurcación es en respuesta aparentemente a una disputa dentro del Internet Engineering Task Force (IETF) sobre el futuro desarrollo del estándar OpenPGP, ya que Koch lo percibió como cuestionable la próxima actualización de la especificación OpenPGP desde una perspectiva de compatibilidad y seguridad.

Según Koch:

El punto de partida para la separación del trabajo dentro del IETF y para el inicio de LibrePGP es que las actualizaciones previstas del estándar OpenPGP (RFC 4880) son «perjudiciales para el uso actual del software OpenPGP «, según afirmó. en el Anuncio escribe. Sin entrar en detalles técnicos específicos, la disputa se remonta a la cuestión de cómo adaptar el actual estándar OpenPGP para el futuro.

Y es que el IETF, en lugar de actualizar gradualmente la especificación, intentó reinventar el estándar y realizarle cambios significativos que violaban la interoperabilidad, además de imponer soporte para el modo de cifrado simétrico GCM, que es difícil de implementar correctamente, ignorando el OCB (Offset codebook mode), cuyas patentes expiraron hace varios años.

Los desarrolladores de los proyectos GnuPG, RNP (implementación OpenPGP de Thunderbird) y Gpg4win que apoyaron la bifurcación, temen que los cambios planificados vayan en detrimento de las implementaciones existentes de aplicaciones basadas en OpenPGP, cuyos usuarios esperan que la especificación sea estable a largo plazo y no están listos para soportar cambios que rompan la compatibilidad.

Además de ello, los creadores de LibrePGP cuestionan la adición de paquetes opcionales con relleno aleatorio para proteger contra el análisis de tráfico. Según ellos, estos paquetes con un llenado aleatorio inicial no verificable representan una amenaza de ser utilizados para crear canales de transmisión de datos ocultos y eludir los sistemas de prevención de fuga de datos. Anteriormente, la idea de incluir relleno se rechazaba por ser un problema a nivel de aplicación en lugar de un problema a nivel de cifrado.

Por otra parte, también cuestionan el uso de un esquema de cifrado ECDH modificado, en lugar de utilizar la opción ya descrita en RFC-6637 e implementada en PGP y GnuPG, asi como tambien la eliminacion de algunas características prácticas, como el método clásico de revocación de clave, el indicador «m» para marcar datos MIME y el indicador «t» para separar texto de datos binarios (el indicador «t» fue reemplazado por el indicador «u» para texto codificado UTF-8).

Ante esto y otras cuestiones más, fueron los motivos de la creación de LibrePGP, el cual se menciona que incorpora mejoras útiles que se han desarrollado en los últimos años para una versión futura de la especificación OpenPGP, pero evita cambios que afectarían negativamente a la compatibilidad. Por ejemplo, en comparación con el estándar RFC-4880 actual, LibrePGP ha adoptado las siguientes características:

  • Compatibilidad con el algoritmo de cifrado Camellia ( RFC-5581 ),
  • Extensiones ECC (criptografía de curva elíptica) para OpenPGP ( RFC-6637 ).
  • Soporte obligatorio para hashes SHA2-256 (SHA-1 y MD5 se clasifican como no recomendados, y la capacidad de descifrar datos sin verificación de integridad se clasifica como completamente obsoleta).
  • Aumentando el tamaño de la huella digital a 256 bits.
  • Admite el esquema de firma digital EdDSA y los esquemas de firma de curva elíptica BrainpoolP256r1, BrainpoolP384r1, BrainpoolP512r1, Ed25519, Curve25519, Ed488 y X448.
  • Soporte para el algoritmo CRYSTALS-Kyber, que es resistente a la selección en computadoras cuánticas.
  • Compatibilidad con modos de cifrado autenticados OCB (modo de libro de códigos compensado).
  • Implementación de la quinta versión del formato de firma digital con protección de metadatos.
  • Soporte para subpaquetes extendidos con firmas digitales.

Finalmente, cabe mencionar que los partidarios de OpenPGP ya han publicado críticas tras críticas. Como resultado, si no se puede encontrar un compromiso, la división puede conducir a crecientes incompatibilidades en las implementaciones de OpenPGP/LibrePGP. Para resolver parcialmente este problema, los desarrolladores de OpenPGP arreglaron la quinta versión del formato de firma como compatible con LibrePGP y pasaron a trabajar en la sexta versión.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/LK6srXl
via IFTTT

WINE 9.0-rc3 corrige más de 30 bugs en su camino hacia la versión estable

WINE 9.0-rc3

WineHQ continúa con el trabajo de preparar la próxima versión estable de su software. Hace escasos minutos, y una semana después de la anterior v9.0-rc2,  han anunciado el lanzamiento de WINE 9-0.rc3, lo que es la tercera «candidata» a la v9.0 del programa para ejecutar programas de Windows en otros sistemas operativos, que a su vez es la base de otro software como Bottles o PlayOnLinux (muy parado o totalmente abandonado este último). Como se espera en esta fase del desarrollo, no hay nada destacado, ya que el código ya ha entrado en congelación.

WINE 9.0-rc3 ha corregido 35 bugs, con 44 cambios en total. No es habitual que se añada esta segunda parte con los cambios realizados, pero parece que será la tónica de este año. O no, pero para despejar las dudas habrá que ir viendo lo que nos van entregando semana tras semana hasta el lanzamiento de la versión estable.

Bugs corregidos en WINE 9.0-rc3

  • vulkan-1:vulkan falla en Windows con controladores Radeon recientes.
  • dinput:device8 rompe test_keyboard_layout_name() de user32:input en algunas localizaciones ().
  • HardWest 2 (playtest) se rompe con OpenGL/Vulkan backend.
  • Star Wars : Fallen Order se bloquea en el lanzamiento.
  • Silent Hill 4: The Room no reproduce vídeos de baja resolución (necesita CLSID_CMpegVideoCodec).
  • tightvnc viewer se bloquea en la conexión.
  • WinSCP 5.21.1.12643 no lista los archivos cuando la versión de Windows es 10.
  • Programa Treecomp: algunos widgets no se dibujan.
  • Starcraft Remastered: gráficos borrosos / baja resolución.
  • El modo de pantalla completa de IrfanView crea un panel superpuesto permanente innecesario.
  • advapi32:registry & ntdll:reg – El test_redirection() de 32 bits falla si se ejecuta después del WineTest de 64.
  • No se puede hacer doble clic en el navegador del servidor en Worms Armageddon.
  • user32:input – test_ActivateKeyboardLayout() falla en Windows 7 para la configuración regional española.
  • user32:input – test_keyboard_layout_name() falla en Windows 7 para la configuración regional española.
  • comctl32:listbox – test_LBS_NODATA() falla en Wine para la configuración regional hindi.
  • El juego RPG Maker se bloquea.
  • El uso de C en tiempo de ejecución para la comparación de cadenas unicode rompe LB_FINDSTRING insensible a mayúsculas y minúsculas.
  • kernel32:loader – test_section_access() falla a veces en Windows 8.
  • Civilization 2 se bloquea al configurar una nueva partida.
  • user32:dialog – test_IsDialogMessageA_proc() falla en la configuración regional hindi en Wine.
  • kernel32:file – test_MapFile() falla en macOS.
  • Railroad Tycoon 2 Platinum (Steam, GOG) se bloquea al cambiar a una resolución de 800X600.
  • Falcon BMS 4.37u3: el juego falla aleatoriamente al cargar modelos 3D.
  • Crazy Chicken Approaching – Nebula Assertion y Visual C++ Runtime Library Errores.
  • Programa que mezcla typelibs de 32 y 64 bits falla al encontrar una typelib referenciada.
  • Regresión de la aplicación; SWATH deja de funcionar en absoluto a partir de 8.18.
  • Algunos atajos de teclado no funcionan con winewayland cuando se pierde y se recupera el foco.
  • SysTray no funciona (y se bloquea) con WiseReminder.
  • Wine 9.0-rc1 wayland: El cursor no se mueve en algunas superficies.
  • Wine 9.0-rc1 Wayland: Los botones 3-6 del ratón no funcionan.
  • winewayland.drv: Alt-shift para cambiar el idioma de entrada aparece como si Shift estuviera pulsado todo el tiempo.
  • winecfg ya no se ejecuta después de exportar WINEARCH=win32.
  • Regresión de Pegasus Mail 4.80: El puntero no cambia.
  • winedbg –auto: muestra la lista de módulos incompleta.
  • Regresión en fallout 3 en el nuevo modo wow64.

WINE 9.0-rc3 ya se puede descargar desde el siguiente botón. En la página de descargas del proyecto hay instrucciones sobre cómo instalar esta y otras versiones en Linux, y también en otros sistemas como macOS y hasta Android. La próxima semana, si no se toman un respiro por las vacaciones navideñas, debería llegar WINE 9.0-rc4 también puliendo el software para preparar la versión estable.

.boton {color: white; background-color: grey; padding: 20px; font-size: 2rem; text-decoration: none; border-radius: 10px; position: relative; top: 15px; border: 4px solid #555;}.boton:hover {box-shadow:1px 1px 2.5px black !important;}

WINE 9.0 llegará a principios de 2024, o bien a finales de enero o a principios de febrero. Mucho se tendrían que torcer las cosas para que superara esas fechas. Tras el lanzamiento de la versión estable llegarán las versiones de punto de las estables y volverá a empecer el ciclo, lanzando una versión de desarrollo cada dos semanas hasta finales de 2024, luego Release Candidates, luego estables… Pero ya estamos mirando muy lejos en el futuro. Lo que tenemos más cerca es una felicitación: ¡Feliz navidad a todos nuestros lectores!… aunque uséis Windows.

from Linux Adictos https://ift.tt/El7jNTS
via IFTTT

Alpine Linux 3.19 llega con soporte para RPi 5, mejoras y mas

Alpine Linux

Alpine Linux es una distribución Linux basada en musl y BusyBox, que tiene como objetivo ser ligera y segura por defecto sin dejar de ser útil para tareas de propósito general

Se dio a conocer el lanzamiento de la nueva versión de Alpine Linux 3.19, versión en la cual se incluyen una gran cantidad de actualizaciones, asi como también la integración del soporte para RPi 5, mejoras y más.

Para quienes desconocen de la distribución, deben saber que esta se distingue por mayores requisitos de seguridad y está construida con protección SSP (Stack Smashing Protection). OpenRC se utiliza como sistema de inicialización y su propio administrador de paquetes apk se utiliza para la gestión de paquetes. Alpine se utiliza para crear imágenes de contenedores Docker oficiales.

Principales novedades de Alpine Linux 3.19

En esta nueva versión que se presenta de Alpine Linux 3.19 se destaca la actualización del kernel de Linux a la versión 6.6 LTS junto con la cual se añade el soporte para la Raspberry Pi 5 y se reemplazan los Kernels linux-rpi4 y linux-rpi2 por un solo un Kernel «linux-rpi».

Además de ello, también podremos encontrar las actualizaciones de los entornos de escritorio GNOME 45, LXQt 1.4 y para el entorno de escritorio KDE se incluyen los paquetes de KDE Gear 23.08 junto con KDE Frameworks 5.112.

Otro de los cambios que se destaca de la nueva versión de Alpine Linux 3.19 es que el directorio de paquetes de Python ahora está marcado como administrado por una herramienta externa. Este cambio impide que pip ya no instale paquetes en el directorio del sistema, cuyo contenido es administrado por el administrador de paquetes apk), se menciona que ahora se debera usar pipx en lugar de pip.

De los demás cambios que se destacan de esta nueva versión:

  • Se han actualizado las versiones de paquetes, entre otros, GCC 13.2, LLVM 17, Perl 5.38, Xen 4.18, PostgreSQL 16, Node.js 20.10, Ceph 18.2, Go 1.21, la última versión de LTS Java, openjdk21, PHP 8.3, Erlang 26, Rust 1.72, yggdrasil 0.5, PipeWire 1.0.0,
  • El backend predeterminado de iptables es el paquete iptables-nft.
  • El paquete OpenRC contiene un parche que permite iniciar la mayoría de los servicios en espacios de nombres netns.
  • Debido a un cambio de licencia a una no gratuita, se eliminaron los paquetes de HashiCorp: Consul, Nomad, Packer, Terraform y Vault.
  • openrc ha eliminado/sbin/rc el binario obsoleto
  • EFI_ZBOOT estaba habilitado para los núcleos aarch64. Este cambio requiere que grub sea reinstalado con grub-install –bootloader-id=alpine –efi-directory=/boot (o /boot/efi)
  • yggdrasilse actualizó a 0.5 y el nuevo esquema de enrutamiento es incompatible con versiones anteriores.

Finalmente si estás interesado en poder conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.

Descarga de Alpine Linux 3.19

Si quieres descargar esta nueva actualización de Alpine Linux, deberás de dirigirte a la página web oficial del proyecto en donde podrás obtener la imagen del sistema acorde a la arquitectura del equipo donde lo utilizaras.

Las imágenes iso están preparados en seis versiones: estándar (207 MB), con kernel sin parches (204 MB), extendida (957 MB), para máquinas virtuales ( 60 MB) y para el hipervisor Xen (239 MB). El enlace de descarga es este.

Por último, y no menos importante, debes también saber que esta distribución cuenta con una imagen para usar en Raspberry Pi.

¿Cómo instalar Alpine Linux en Raspberry Pi?

Si planeas utilizar este sistema en tu pequeño ordenador de bolsillo, puedes hacerlo siguiendo estas instrucciones que detallo a continuación.

  • Hecha la descarga, debemos de formatear nuestra tarjeta SD, podemos apoyar de Gparted, la tarjeta SD debe de quedar con el formato fat32.
  • Hecho esto debemos ahora grabar la imagen de Alpine Linux 3.18 en nuestra SD, para ello solamente debemos de descomprimir el archivo que contiene los archivos de Alpine.
  • Hecha la descarga, solamente debemos de copiar el contenido dentro de nuestra tarjeta SD.
  • Al finalizar solamente debemos de insertar la tarjeta SD en nuestra Raspberry Pi y conectarla a la corriente y el sistema deberá comenzar a ejecutarse.
  • Nos daremos cuenta de ello porque debe de parpadear el led de color verde indicándonos que sí reconoció el sistema.
  • Y listo con ello podemos comenzar a utilizar Alpine Linux en nuestra Raspberry Pi.

from Linux Adictos https://ift.tt/bJ6Tvjp
via IFTTT

Una vulnerabilidad Bluetooth permite tomar el control de dispositivos Android, Linux, macOS e iOS

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Hace pocos días Marc Newlin, quien descubrió la vulnerabilidad MouseJack hace siete años, dio a conocer los detalles de una vulnerabilidad de omisión de autenticación Bluetooth que está presente desde hace años que afecta a las pilas Bluetooth de Android, Linux, macOS e iOS y permite la sustitución de pulsaciones de teclas simulando la actividad del dispositivo de entrada conectado a través de Bluetooth.

El error, identificado como CVE-2023-45866, no requiere ningún hardware especial para explotarlo y el ataque da acceso a la entrada del teclado, con lo cual un atacante puede realizar acciones como ejecutar comandos en el sistema, instalar aplicaciones y redirigir mensajes.

«Varias pilas de Bluetooth tienen vulnerabilidades de omisión de autenticación que permiten a un atacante conectarse a un host reconocible sin la confirmación del usuario e inyectar pulsaciones de teclas», dijo el investigador de seguridad Marc Newlin , quien reveló las fallas a los proveedores de software en agosto de 2023.

Sobre la vulnerabilidad se informa que está, específicamente, engaña al dispositivo objetivo, haciéndole creer que está conectado a un teclado Bluetooth aprovechando un «mecanismo de emparejamiento no autenticado» definido en la especificación Bluetooth.

La vulnerabilidad surge debido a que los controladores HID para Bluetooth poseen un modo que facilita la creación y establecimiento de conexiones cifradas por parte de un dispositivo periférico remoto, sin necesidad de autenticación, con lo cual se posibilita la transmisión de mensajes de teclado por parte de los dispositivos conectados, siendo procesados por la pila HID. Este escenario propicia la ejecución de un ataque remoto de sustitución de mensajes HID, sin requerir intervención por parte del usuario. Este tipo de ataque puede ser llevado a cabo cuando el atacante se encuentra a una distancia de hasta 100 metros de la víctima.

Comencé con una investigación sobre los teclados inalámbricos para juegos, pero resultaron ser el tipo equivocado de incendio en un contenedor de basura, así que busqué un desafío en el Magic Keyboard de Apple. Tenía dos cosas notablemente ausentes en mi investigación periférica anterior: Bluetooth y Apple.

La investigación tuvo un comienzo humilde cuando me di cuenta de que no sabía casi nada sobre Bluetooth, macOS o iOS. Tenía mucho que aprender, pero una pregunta llevó a la otra, y pronto estaba informando sobre vulnerabilidades de inyección de pulsaciones de teclas Bluetooth no autenticadas en macOS e iOS, ambas explotables en modo de bloqueo. En este punto, todavía pensaba que Bluetooth probablemente estaba bien, pero el espejismo de la seguridad de Apple estaba comenzando a desvanecerse.

El procedimiento para emparejar dispositivos sin autenticación está definido en las especificaciones de Bluetooth y, dependiendo de la configuración de la pila de Bluetooth, posibilita la conexión de un dispositivo sin requerir la confirmación del usuario (víctima).

Como ya se mencionó al inicio, el ataque no requiere ningún hardware especializado y se puede realizar desde una computadora con Linux usando un adaptador Bluetooth normal. Se espera que en el futuro se publiquen detalles técnicos adicionales sobre la falla.

Los dispositivos sin parches son vulnerables en las siguientes condiciones:

  • Los dispositivos Android son vulnerables cuando Bluetooth está habilitado
  • Linux/BlueZ requiere que Bluetooth sea reconocible/conectable
  • iOS y macOS son vulnerables cuando Bluetooth está habilitado y se ha emparejado un Magic Keyboard con el teléfono o la computadora

En Linux, la vulnerabilidad fue abordada en el código base de Bluez mediante la configuración «ClassicBondedOnly», la cual se ajustó a «true». Esta modificación habilita un modo seguro que permite establecer conexiones únicamente después del emparejamiento, ya que anteriormente dicha configuración estaba establecida en «false», comprometiendo la seguridad en aras de resolver problemas de compatibilidad con ciertos dispositivos de entrada

La pila Bluetooth empleada en las versiones más recientes de Android solucionó la vulnerabilidad al requerir autenticación para todas las conexiones cifradas. Las correcciones para Android están disponibles únicamente en las ramas 11 a 14. Para los dispositivos Pixel, la vulnerabilidad se abordó mediante una actualización de firmware lanzada en diciembre. Sin embargo, para las versiones de Android comprendidas entre la 4.2.2 y la 10, la vulnerabilidad aún esta presente.

Finalmente, si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/TwjpLoQ
via IFTTT

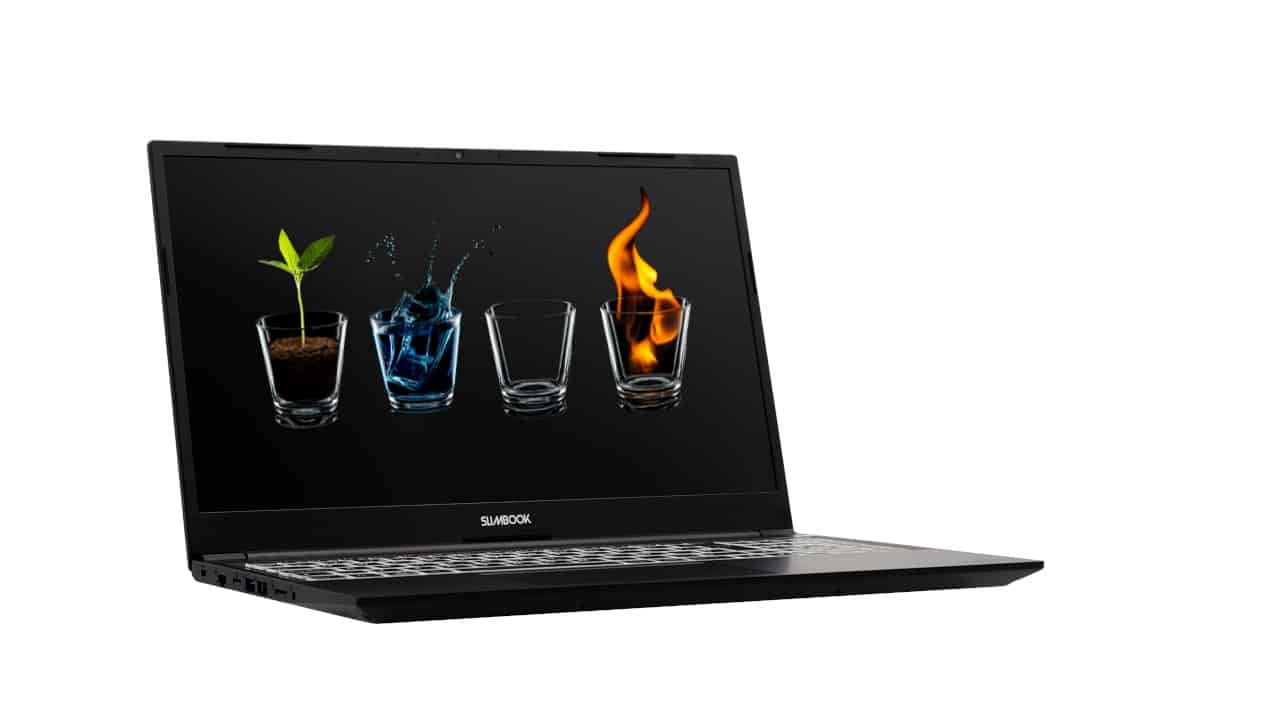
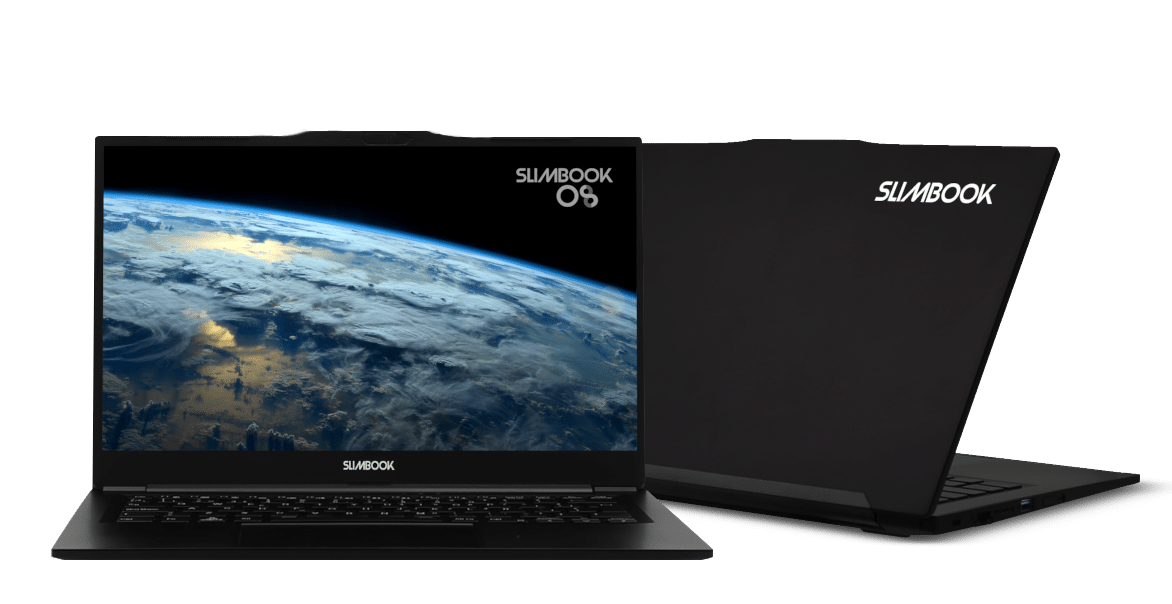
Slimbook Elemental: nuevo portátil asequible para todos

Slimbook Elemental

La compañía española Slimbook te trae interesantes novedades para esta Navidad, y te pone a tiro de piedra un nuevo portátil asequible para que te lo traigan los Reyes Magos o Papá Noel, se trata del Slimbook Elemental. Una vuelta a los orígenes de la marca, con equipos de calidad y con un precio competitivo. Además, este renovado portátil sustituye a los Essential, pero con mejoras de hardware muy llamativas.

En definitiva, gracias al Slimbook Elemental podrás tener un señor portátil con Linux a partir de 599€ si eliges la configuración basada en el Intel Core i5 o a partir de 699€ si prefieres el Intel Core i7. Así que si te gusta, puedes configurarlo y comprarlo desde ya en la tienda de la firma valenciana. Pero antes, veamos qué guarda en su interior…

Especificaciones técnicas del Slimbook Elemental

Slimbook Elemental
Portátil Linux

Para más detalles sobre el nuevo Slimbook Elemental, tienes que conocer su interior, porque ahí es donde se encuentra lo más interesante:

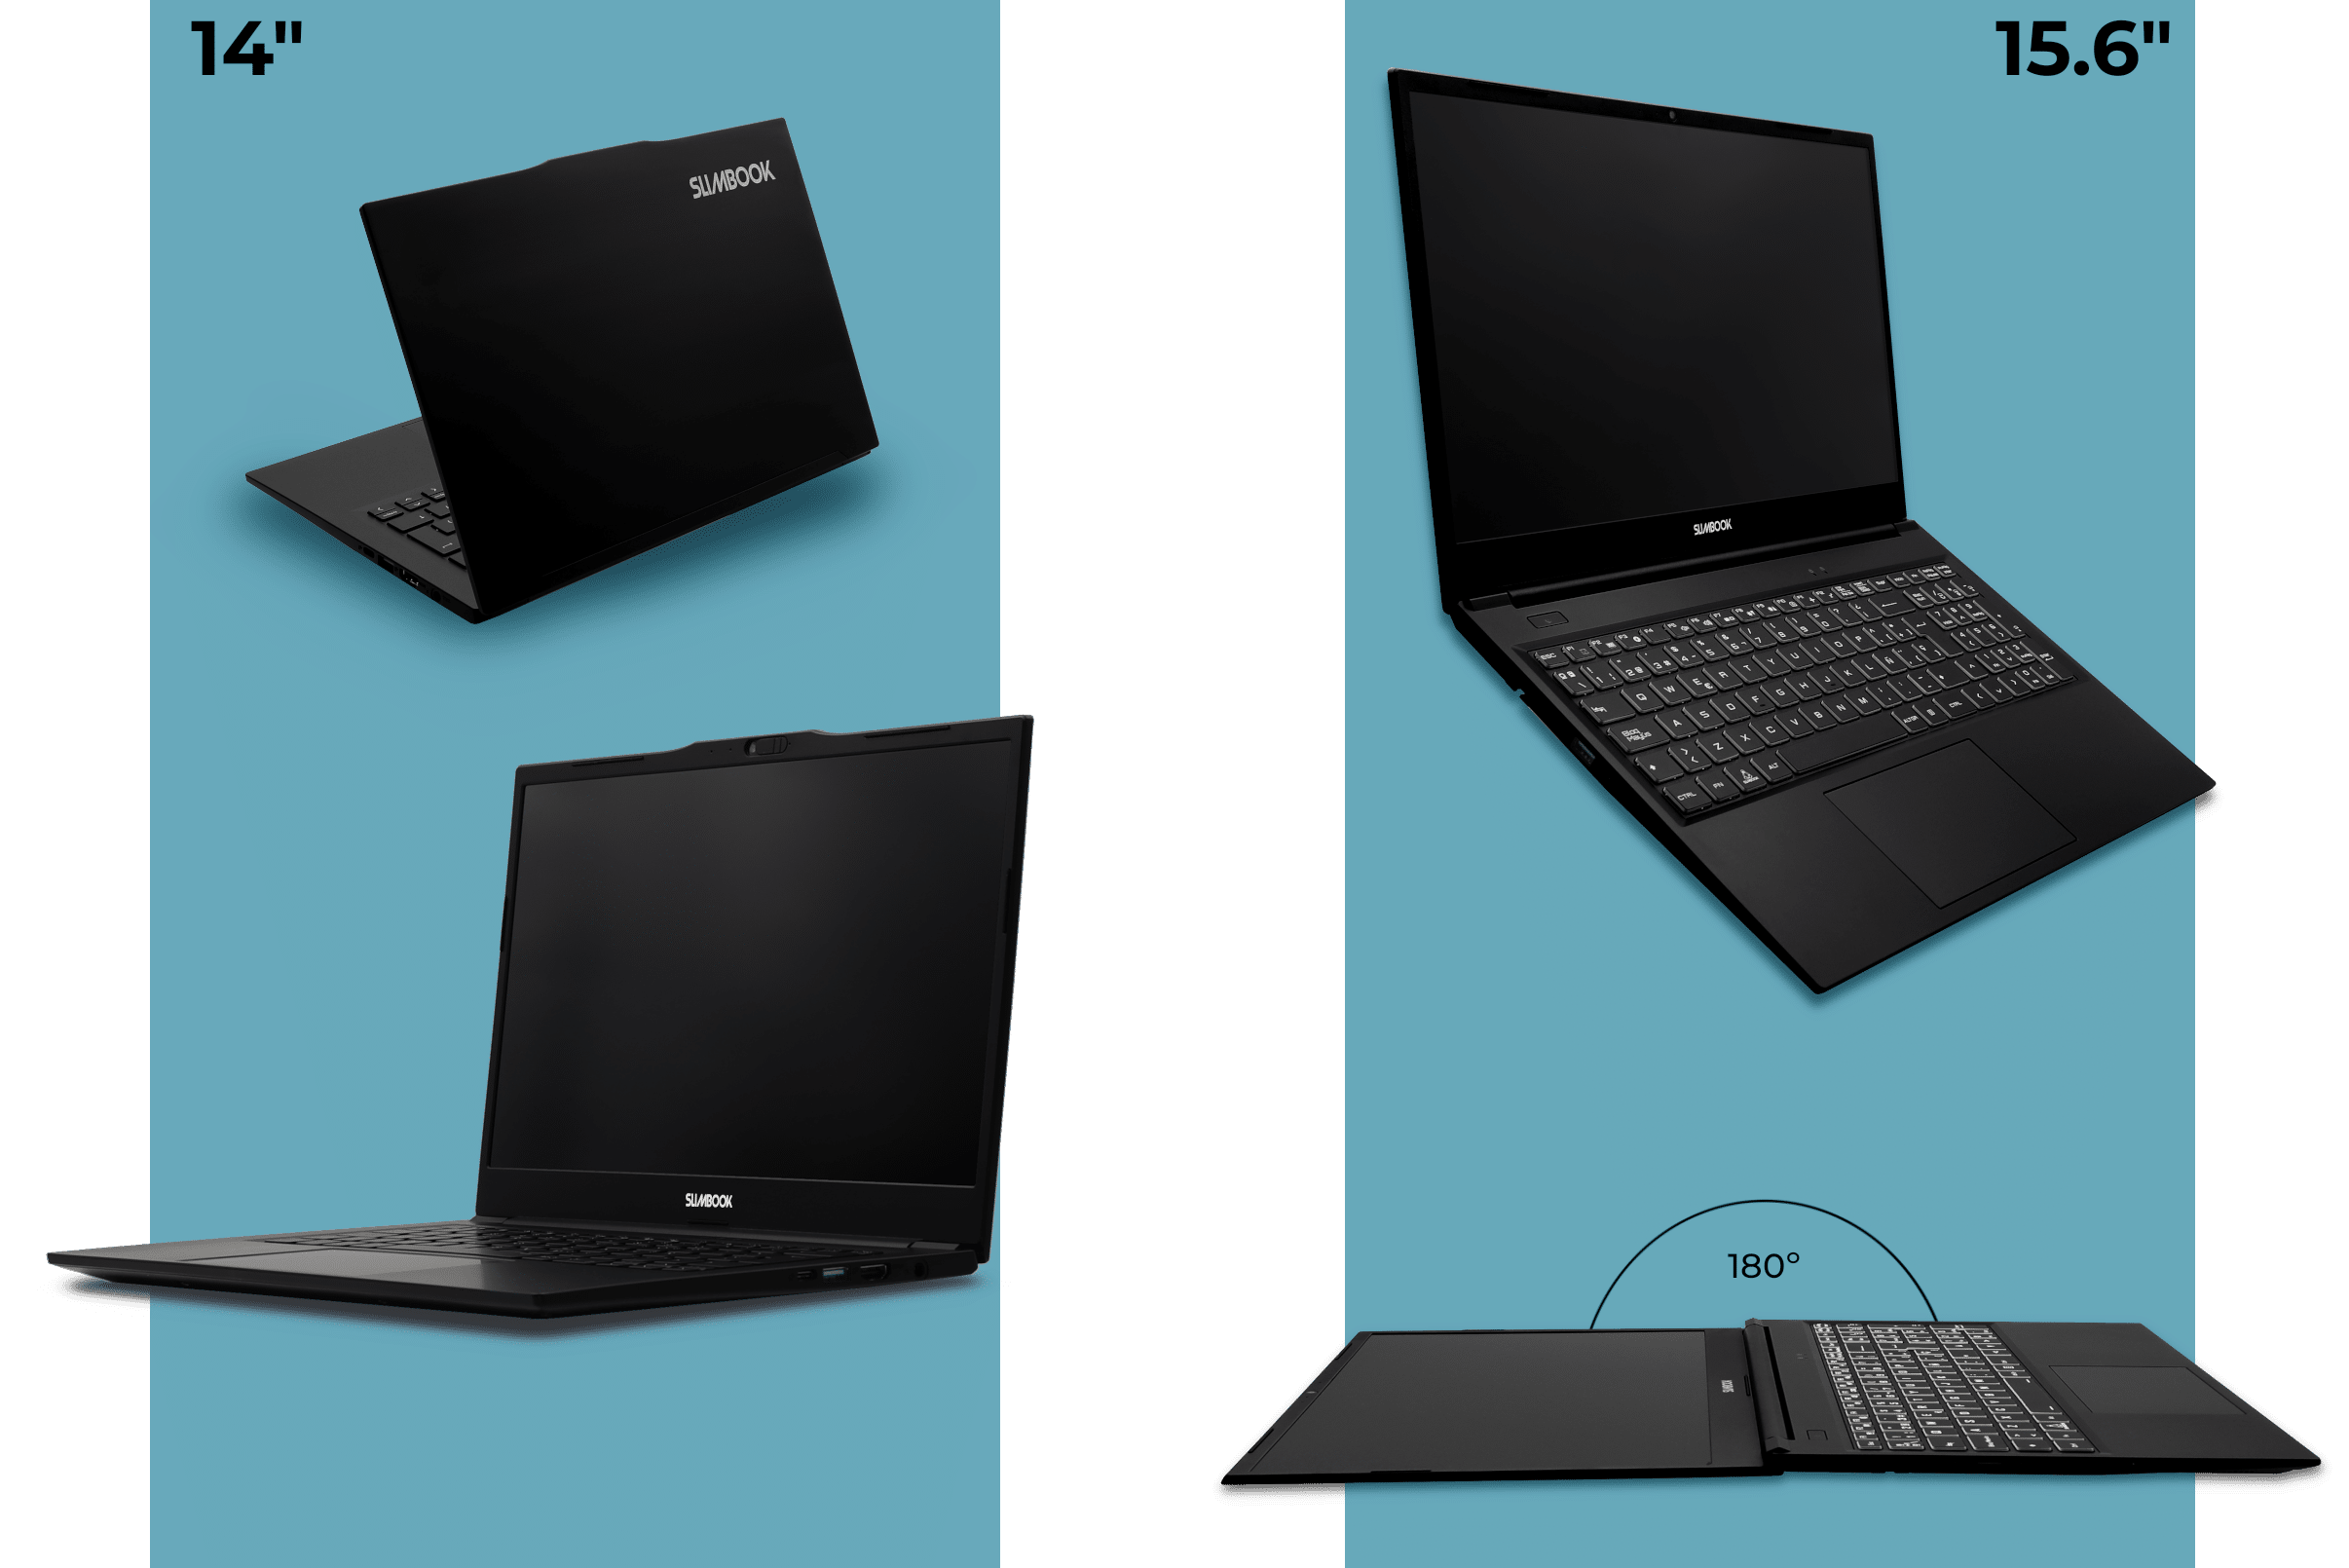
  • Pantalla: IPS FullHD (1920×108 px) de 14″ o de 15.6″. Ambos con marco ultrafino.
  • CPU: Intel Core i5-1235U o Intel Core i7-1255U. Ambos con 10 núcleos y 12 hilos.
  • iGPU: Intel Iris Xe
  • Memoria RAM: DDR4 3200 Mhz hasta 64 GB (2x SO-DIMM).
  • Almacenamiento: SSD NVMe M.2 2280 PCIe Gen 4 x4 hasta 4 TB.
  • Lector óptico: opcional.
  • Puertos: USB 3.2 Gen 1, USB 3.2 Gen 2, USB-C 3.2 Gen2 (DP 1.4), HDMI (HDCP), RJ-45 (LAN Ethernet 10/100/1000 Base-TX), Jack 3.5mm, lector de tarjetas microSD, y la versión de 15″ agrega un USB 2.0 extra.
  • Conectividad inalámbrica: Intel WiFi 6 AX201 + Bluetooth 5.2. La versión de 15″, de manera opcional, te da la posibilidad de incluir un módulo para tarjetas SIM y así disponer de datos móviles allá donde vayas, sin depender del WiFi.
  • Teclado: Retroiluminado en blanco para la versión de 14″ o RGB para el de 15.6″. Ambos ISO y con tecla TUX. Con Touchpad.
  • Sonido: Altavoces 2x2W Estéreo con Sonido HD, micrófono integrado.
  • Webcam: integrada HD de 1MP. Con pestaña de seguridad para taparla.
  • UEFI: permite bloquear a nivel firmware el micrófono, la red inalámbrica y la webcam para mayor seguridad.
  • Batería: Li-Ion de 49 Wh con una autonomía de 5-7 horas aprox. Con adaptador AC de 45W.
  • Acabado: aluminio y ABS de color negro.
  • Peso: 1.37 kg para el de 14 y 1.75 kg para el de 15.
  • Dimensiones: 324.9×219.5×20.2mm para el de 14 y 360.4×239.3×19.7 mm.
  • Sistema operativo: a elegir, GNU/Linux, Windows o ambos (DualBoot).

multipase, 5º Elemento

Y si me permites un poco de humor, en definitiva, un portátil para que se te haga la boca agua, tu corazón se incendie, suspires por tenerlo, te revuelques en la tierra y solo te faltaría el beso de Milla Jovovich para tener el 5 elemento, Elemental querido Watson…

¡Feliz Navidad a todos los lectores de LxA!

from Linux Adictos https://ift.tt/mTZSN0b
via IFTTT

SLAM: un nuevo tipo de ataque que afecta a Intel, AMD y ARM

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Hace poco se dio a conocer la noticia de que un grupo de investigadores desarrollaron una nueva técnica de ataque de canal lateral llamado SLAM (Spectre Linear Address Masking), que explota las vulnerabilidades de microarquitectura de clase Spectre, en las que puede eludir las protecciones de hardware y exponer los hashes de contraseñas de la memoria del kernel.

SLAM es un tipo de ataque basado en ejecución transitoria que aprovecha las características de la memoria que permiten al software utilizar bits de datos no traducidos en direcciones lineales de 64 bits para almacenar metadatos del kernel. Con ello, un atacante puede manipular instrucciones en el código de software para desencadenar la ejecución de una manera que revele datos confidenciales, incluida información de varios programas e incluso del sistema operativo.

La amenaza aprovecha un nuevo canal encubierto basado en la traducción de direcciones no canónicas que facilita la explotación práctica de dispositivos Spectre genéricos para filtrar información valiosa.

Si bien LAM, es el término utilizado por Intel para este tipo de ataque, significa enmascaramiento de direcciones lineales. Arm lo denominó Top Byte Ignore (TBI) y AMD lo llama Upper Address Ignore (UAI), pero los tres implementan la misma función de manera diferente.

En cuanto a que CPU se ven afectadas, los investigadores menciona los siguientes:

  • CPU AMD existentes vulnerables a CVE-2020-12965.
  • Futuras CPU Intel que admitan LAM (paginación de 4 y 5 niveles).
  • Futuras CPU AMD que admitirán UAI y paginación de 5 niveles.
  • CPU Future Arm que admiten TBI y paginación de 5 niveles.

Por analogía con la explotación de las vulnerabilidades de Spectre, un ataque SLAM requiere la presencia de ciertas secuencias de instrucciones (gadgets) en el núcleo que conducen a la ejecución especulativa de instrucciones. Estas instrucciones dan como resultado una lectura especulativa de datos de la memoria dependiendo de las condiciones externas en las que el atacante puede influir.

Una vez que se determina una predicción incorrecta, el resultado de la ejecución especulativa se descarta, pero los datos procesados ​​permanecen en la memoria caché y luego se pueden recuperar mediante el análisis de canal lateral. Para extraer los datos que se han almacenado en el caché, los investigadores utilizan el método Evict+Reload, que se basa en crear condiciones para desplazar datos del caché (por ejemplo, crear una actividad que llene uniformemente el caché con contenido típico) y realizar operaciones cuyo tiempo de ejecución permite juzgar la presencia de datos en la memoria caché del procesador.

Para llevar a cabo un ataque SLAM, se utilizan dispositivos basados ​​en código en los que los datos controlados por el atacante se utilizan como puntero. Cabe señalar que estos patrones de código se utilizan a menudo en los programas, por ejemplo, se han identificado decenas de miles de estos dispositivos en el kernel de Linux, de los cuales al menos varios cientos son adecuados para su uso en exploits.

Las fugas se pueden prevenir agregando instrucciones adicionales a dichos dispositivos que bloqueen la ejecución especulativa. Intel tiene la intención de proporcionar un método antifugas de software antes de enviar procesadores habilitados para LAM. AMD recomendó utilizar métodos existentes para bloquear los ataques de Spectre v2. Para protegerse contra el ataque, los desarrolladores del kernel de Linux decidieron desactivar la compatibilidad con LAM de forma predeterminada hasta que Intel publicara recomendaciones para bloquear la vulnerabilidad

Finalmente cabe mencionar que los investigadores publicaron la implementación del método y ofrecieron una demostración de cómo se pueden extraer de la memoria del kernel los datos correspondientes a una determinada máscara. Actualmente, este exploit es independiente de la CPU, pero se ha demostrado que funciona solo en Linux, que ya ha creado un parche para deshabilitar LAM de forma predeterminada hasta que haya más instrucciones disponibles.

Finalmente, si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/nklj1t6
via IFTTT

LogoFAIL, una serie de vulnerabilidades en los analizadores de imágenes UEFI

LogoFAIL

LogoFAIL es un conjunto de vulnerabilidades que afecta a diferentes bibliotecas de análisis de imágenes utilizadas en UEFI

Hace pocos días, los investigadores de Binarly dieron a conocer, mediante una publicación de blog, una serie de vulnerabilidades en el código de análisis de imágenes utilizado en el firmware UEFI que afectan a los sistemas Windows y Linux, tanto en dispositivos basados ​​en x86 como en ARM. Las vulnerabilidades se denominan colectivamente LogoFAIL porque existen en analizadores de imágenes UEFI que muestran el logotipo del fabricante cuando se inicia el sistema.

La vulnerabilidad surge de la inyección de archivos de imagen en la partición del sistema EFI (ESP), un componente crítico del proceso de arranque. Si bien las vulnerabilidades no afectan directamente la integridad del tiempo de ejecución, abren la puerta a ataques persistentes al permitir que el malware se almacene dentro del sistema.

Sobre LogoFAIL

Los investigadores de Binarly mencionan que las vulnerabilidades se identificaron durante el análisis del firmware de Lenovo construido en plataformas de Insyde, AMI y Phoenix, pero también se mencionaron firmware de Intel y Acer como potencialmente vulnerables.

El problema de la vulnerabilidad se debe al hecho de que la mayoría de los fabricantes de PC utilizan UEFI desarrolladas por un puñado de empresas conocidas como proveedores de BIOS independientes (IBV) los cuales permiten a los fabricantes de computadoras personalizar el firmware, ya sea para mostrar su propio logotipo y otros elementos de marca en la pantalla de la computadora durante la fase inicial de arranque.

El firmware UEFI moderno contiene analizadores de imágenes para imágenes en varios formatos diferentes (BMP, GIF, JPEG, PCX y TGA), lo que amplía significativamente el vector de ataque y, por lo tanto, la posibilidad de que se escape una vulnerabilidad. De hecho, el equipo de Binarly encontró 29 problemas en los analizadores de imágenes utilizados en el firmware Insyde, AMI y Phoenix, de los cuales 15 eran explotables para la ejecución de código arbitrario

«Este vector de ataque puede darle al atacante una ventaja al eludir la mayoría de las soluciones de seguridad de terminales y entregar un kit de arranque de firmware sigiloso que persistirá en una partición ESP o cápsula de firmware con una imagen de logotipo modificada»,

La vulnerabilidad surge de la inyección de archivos de imagen especialmente diseñados, los cuales pueden brindar el acceso privilegiado local a la partición ESP para deshabilitar las funciones de seguridad UEFI, modificar el orden de arranque UEFI y por ende que un atacante acceda remotamente al sistema o de que un atacante obtenga acceso físico de un objetivo.

Como tal, estas vulnerabilidades pueden comprometer la seguridad de todo el sistema, haciendo que las medidas de seguridad «inferiores al sistema operativo», como cualquier tipo de arranque seguro, sean ineficaces, incluido Intel Boot Guard. Este nivel de compromiso significa que los atacantes pueden obtener un control profundo sobre los sistemas afectados.

«En algunos casos, el atacante puede utilizar la interfaz de personalización del logotipo proporcionada por el proveedor para cargar estas imágenes maliciosas».

Este nuevo riesgo plantea una preocupación importante para los usuarios y las organizaciones que dependen de dispositivos de los principales fabricantes, como Intel, Acer, Lenovo y proveedores de firmware UEFI como AMI, Insyde y Phoenix.

Hasta ahora, es difícil determinar la gravedad, ya que no se ha publicado ningún exploit público y algunas de las vulnerabilidades ahora públicas han sido calificadas de manera diferente por los investigadores de Binarly que descubrieron las vulnerabilidades LogoFAIL.

La divulgación marca la primera demostración pública de superficies de ataque relacionadas con analizadores de imágenes gráficas integrados en el firmware del sistema UEFI desde 2009, cuando los investigadores Rafal Wojtczuk y Alexander Tereshkin presentaron cómo un error del analizador de imágenes BMP podría explotarse para la persistencia del malware.

A diferencia de BlackLotus o BootHole, vale la pena señalar que LogoFAIL no rompe la integridad del tiempo de ejecución modificando el cargador de arranque o el componente de firmware.

Finalmente, si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/Ff7l5M1
via IFTTT

Zorin OS 17 introduce el nuevo escritorio espacial, de lo mejor que se ha visto en Linux en años

Zorin OS 17

Van llegando los regalos de navidad en forma de nuevas versiones de distribuciones Linux. Si hace unos instantes informábamos de la disponibilidad de Rhino Linux 2023.4, ahora nos toca hacer lo propio con el lanzamiento de una distribución algo más popular. Es aquella que muchos medios recomiendan para dar el salto desde Windows a Linux, y ya está disponible Zorin OS 17. No nos ha pillado por sorpresa, ya que venían avisando desde hacía días.

Pero que una noticia se conozca no resta alegría cuando el momento llega, o si no que se lo digan a los fans de Apple con cada nuevo iPhone. Los desarrolladores de Zorin han ido añadiendo muchas mejoras en las últimas versiones de su sistema operativo, y Zorin OS 17 mejora en apartados como el Zorin Menu (menú de inicio), algo a lo que accedemos constantemente estemos en el sistema operativo en el que estemos.

Novedades de Zorin OS 17

Dicho menú es ahora más rápido al mostrar lo que queremos ver. Entre otras cosas, permite buscar aplicaciones desde el centro de software, horas de diferentes países o hasta se puede usar como calculadora. Ahora se puede, además, ajustar el motor de búsqueda desde los ajustes o haciendo clic derecho en el menú. Por otra parte, se ha añadido un apartado «Todas las aplicaciones» para ver todo lo que tenemos instalado en orden alfabético. Organización que no falte en un «ordenador».

Zorin Menu

Con este tipo de aparatos cada vez hacemos más y no se rechaza cualquier cambio para tener las ventanas bien ordenadas. En este sentido, la multitarea de Zorin OS 17 cuenta ahora con una vista de actividades mejorada. Ahora se pueden organizar horizontalmente y se puede acceder a ella con tres gestos arriba o a abajo, lo que se suma al atajo de la tecla META. Básicamente son gestos en el panel táctil, aquellos que tanto gustan en GNOME 40+ o KDE en Wayland, entre otros.

Mejoras de rendimiento y escritorio espacial

Y si hace unos días era KDE quien traía de vuelta la vista del cubo, lo que Zorin OS 17 está a otro nivel, y no lo digo por decir. Recuerda a lo que veíamos con Compiz Fusion, pero adaptado a los nuevos tiempos. Esto es parte de una función que llaman «Escritorio espacial», que nada tiene que ver con los astronautas, sino con el espacio en el que se sitúan los objetos. Estará desactivado por defecto y se puede activar desde el apartado de los ajustes de apariencia. Se pueden ver imágenes en movimiento en este enlace.

Zorin OS 17 es más rápido que nunca. A pesar de las nuevas animaciones, se ha mejorado el rendimiento, con lo que se siente más fluido en todo tipo de hardware.

Otras novedades

Entre el resto de novedades destaca:

  • un rediseño de la tienda de software y apilado de ventanas avanzado. Cómo no, esto último recuerda al Windows al que quiere robarle el protagonismo.
  • Nuevos menú de ajustes rápidos desde el que se podrá cambiar de tema claro a oscuro con un solo clic o acceder a otros como el perfil de energía o el Bluetooth.
  • Los perfiles de energía son nuevos en Zorin OS 17, y permiten cambiar entre uno para priorizar el rendimiento, un punto medio medio o el ahorrador de energía. Yo que ya he probado estas cosas, puedo decir que se puede ahorrar bastante batería con el modo de bajo consumo, pero los programas, dependiendo cuál, pueden ir a tirones, y si se pone el perfil de rendimiento la batería puede caer en picado con tan sólo tener en marcha el navegador con algunas pestañas abiertas.
  • Nueva experiencia de capturas de pantalla y grabación. Para mejorar la experiencia, la herramienta de Zorin OS 17 ha sido rediseñada, y ahora permite grabar vídeo. Se puede acceder a la herramienta con la tecla de Impr Pant.
  • Controles parentales.
  • Ventanas emergentes más estilizadas.
  • Escritorio remoto con RDP.
  • Mejorado el soporte de hardware.
  • Nuevo logotipo.
  • Soportado hasta 2027.

Los usuarios interesados ya pueden descargar Zorin OS 17 desde su página de descargas oficial.

kbd {color: white; background-color: grey; padding: 3px 5px; border-radius: 7px; border: 4px double white;}

from Linux Adictos https://ift.tt/yY3q5OP
via IFTTT

Rhino Linux 2023.4 introduce mejoras en Unicorn y pone el punto de mira en Wayland

Rhino Linux 2023.4

Aquello que empezó como un hobbie para su desarrollador ya es mucho más que eso y se está asentando como una opción seria para los que quieren algo basado en Ubuntu y no dar saltos relativamente grandes cada seis meses. Esta tarde se ha anunciado el lanzamiento de Rhino Linux 2023.4, lo que será la última actualización de este año y ha llegado, tras un tiempo de desarrollo más largo de lo habitual, unos tres meses después de la anterior punto-tres.

He de reconocer dos cosas sobre su entorno gráfico: que al principio pensé «¿otro?» y que ahora, con el paso de los meses, ya no lo veo tan mal. Primero pensaron en usar un Xfce normal, pero más tarde decidieron crear el suyo propio de nombre Unicort. Rhino Linux 2023.4 llega con Unicorn #39, y entre sus novedades destaca que hay auto-apilado de ventanas opcional. Tras actualizar y reiniciar, aparecerá un nuevo applet en la parte superior derecha y desde él podremos gestionar este comportamiento.

Rhino 2023.4 ya permite el auto-apilado de ventanas

Creo que no está de más explicar qué es esto del auto-apilado, por lo menos para aquellos que nunca hayan usado un gestor de ventanas. Por lo general, hasta el punto de que yo no he visto nada diferente, los gestores de ventanas abren las nuevas ventanas a pantalla completa (puede que con una separación con los bordes que se puede configurar), y la siguiente hará que la pantalla se divida entre dos, la siguiente entre tres y así sucesivamente. Esto es el apilado automático, muy diferente a lo que ofrecen ahora Plasma o GNOME con una extensión.

Novedades más destacadas

Pero probablemente muchos de los cambios se noten menos, y Rhino Linux 2023.4 incluye novedades como:

  • uLauncher ahora aparece más redondeado y se ha modificado un poco el color de fondo.
  • Si Nala está instalado, rhino-pkg update ya no elimina automáticamente los paquetes por defecto.
  • Para eliminar paquetes innecesarios o dependencias rotas, ahora se puede usar el comando:
rhino-pkg cleanup
  • Empezando por Pacstall 4.3.0, los paquetes usan la bandera «priority» de Debian.
  • Sobre PINE64:
    • Se han enviado correcciones de estabilidad del módem tanto a PinePhone como a PinePhone Pro, así como la habilitación del soporte GPS.
    • El PineTab2 cuenta ahora con un módulo WiFi experimental más fácil de usar.
    • Todos los PinePhones y PineTabs ofrecen ahora soporte para linterna.
    • Todos estos cambios se han realizado directamente desde el port de Ubuntu Touch de Oren Klopfer.
  • La aplicación «Su sistema» muestra ahora el número de versión en forma de píldora, y puede copiarse al portapapeles al hacer clic.
  • pacstall-qa se introduce ahora como nuevo paquete por defecto. pacstall-qa es una herramienta desarrollada por Pacstall como herramienta para probar pascripts de PR’s localmente.
  • Durante el ciclo de desarrollo 2023.4 anunciaron el lanzamiento de la iniciativa The Unicorn Beyond XFCE como una forma de crear ports oficiales de Unicorn a otros entornos de escritorio.
  • Los kernels instalados para esta versión son 6.6.7-generic para escritorio, 6.7.0-rc5-okpine en dispositivos Pine64 y 6.5.0-raspi para Raspberry Pi.
  • Corrección de errores.

Nuevas ISO y actualización desde el sistema operativo

Rhino Linux es una distribución con modelo de desarrollo Rolling Release, y eso significa que todo lo que van añadiendo aparece como actualizaciones en las instalaciones existentes. Además, porque alguno puede decir, con razón, que eso también pasa en otras no-Rolling, en las Rolling no se dan saltos grandes entre versión y versión. Cuando lanzan algo nuevo, como hoy, lo que hacen en realidad es ofrecer nuevas imágenes ISO, y éstas están disponibles en este enlace para equipos de escritorio, de PINE64 y Raspberry Pi.

Los usuarios que estén en una versión anterior pueden recibir todas las actualizaciones abriendo un terminal y escribiendo lo siguiente:

rpk update -y

Ya en 2024, el proyecto se plantea mejorar en apartados como el instalador con Pacstall 5.0.0, y también cambiar a Wayland, pero para esto último aún queda trabajo por hacer. Y es que el futuro nunca estuvo tan cerca y tan lejos al mismo tiempo.

.barra {display: flex;justify-content: flex-end;height: 25px;background-color: #333;border-radius: 5px 5px 0 0;}.rojo, .naranja, .verde{width: 12px;height: 12px; position: relative;border-radius: 50%;top: 7px; margin: 0 3px;}.rojo{background-color: rgb(248, 82, 82); margin-right: 7px;}.naranja{background-color: rgb(252, 186, 63);}.verde{background-color: rgb(17, 187, 17);}.terminal{background-color: black !important;color: white !important;border-radius: 5px !important;}pre{font-family:monospace !important; padding: 0 10px 10px; line-height: 1.5em; overflow: auto; background-color: black !important; color: white !important}code{background-color: black; color:#eee; font-family:monospace; padding: 0 5px; border: 1px solid grey;border-radius:3px;white-space: nowrap;}

from Linux Adictos https://ift.tt/iIwqbr2
via IFTTT