La revolución de OLEDs imprimidos con tinta: un paso clave hacia pantallas más asequibles


TCL CSOT ha dado un paso significativo hacia la incorporación de pantallas OLED impresas por inyección en los hogares de los consumidores, y la producción en masa de estos paneles para uso general parece estar en marcha.

Según reporta OLED-Info, la empresa china ha iniciado la producción con un panel inicial de 27 pulgadas y resolución 4K, con una tasa de refresco de 120 Hz. Ofrece un brillo de hasta 300 nits y una cobertura del 99% del espacio de color DCI-P3, lo que implica una representación del color muy fiel y realista.

Este panel impreso por inyección está destinado a monitores, pero se espera que en el futuro lleguen pantallas de mayor tamaño para televisores y, de inicio, también para portátiles con OLED. Aunque se trata de una etapa muy temprana, con una producción de “baja volumen” en la línea Gen 5.5 de inyección, se trata de un paso relevante. Será necesario que estos paneles se integren en monitores y se distribuyan a minoristas para que los consumidores puedan comprarlos.

Cabe destacar que la línea de inyección Gen 5.5 ya ha producido paneles OLED con anterioridad, aunque no para productos de consumo; fueron pantallas destinadas a uso comercial en el ámbito médico.

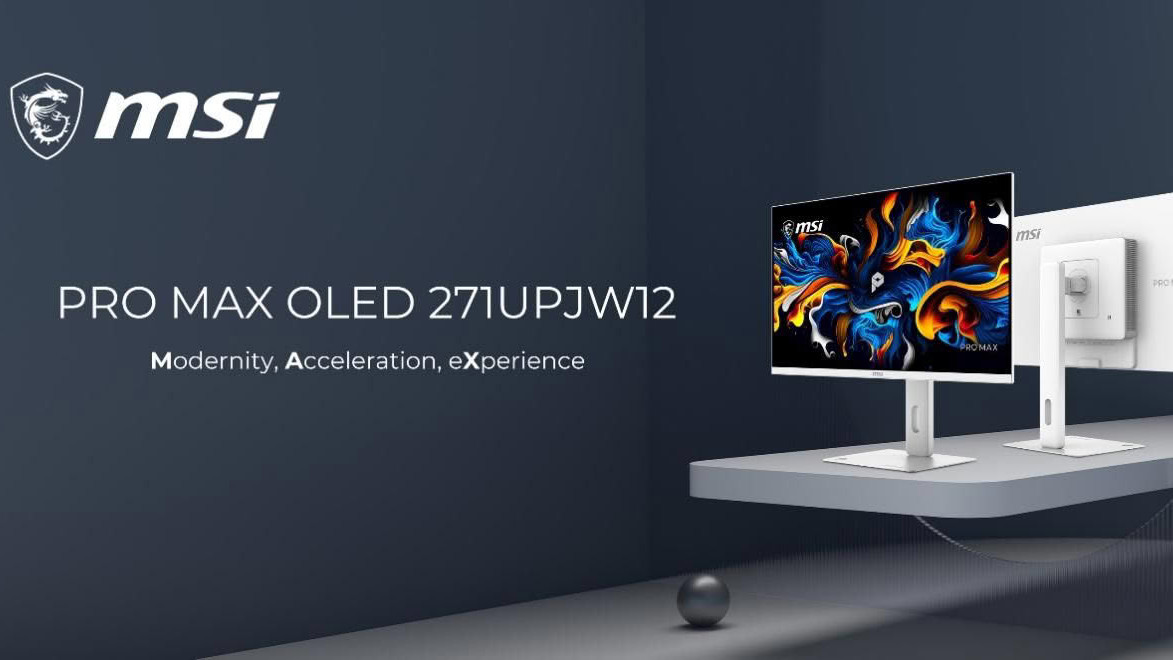
Todo apunta a que el MSI Pro Max OLED 271UPJW12 utiliza este panel 4K de TCL, aunque no se lo especifica explícitamente en el comunicado de la nueva versión. Todas las especificaciones coinciden, y resulta casi imposible que se trate de otra pantalla, lo que respalda la tesis de OLED-Info de que la producción en masa ya está en marcha.

MSI destaca del monitor una densidad de 164 PPI y un diseño de subpíxeles RGB optimizado que se asemeja a la estructura RGB uniforme de los LCDs tradicionales, lo que reduce el efecto de fantasmas de color y mejora la claridad de texto e imágenes.

No se ha confirmado un precio por parte de MSI, lo cual no sorprende en esta etapa, ya que la llegada al mercado podría tardar aún un tiempo.

Análisis: ¿cuál es la importancia real de las OLED imprimidas por inyección?

MSI Pro Max OLED 271UPJW12 monitor promotional image

(Image credit: TechPowerUp / MSI)

Como ya se había comentado, existen ventajas claras al usar OLED impreso por inyección frente a los paneles OLED de máscara de metal fino (Fine Metal Mask). Son más eficientes energéticamente y, además, presentan una vida útil mayor y, lo más importante, un costo menor.

TCL ha indicado que estos paneles IJP son aproximadamente un 20% más baratos que las OLED actuales y pueden fabricarse un 30% más rápido. Las firmas de analistas estiman que, con mayores volúmenes y menos desechos, estos paneles impresos podrían llegar a ser hasta un 35% más baratos en el futuro, lo que tendría un impacto directo en monitores, laptops y, con el tiempo, televisores.

La consecuencia práctica sería monitores OLED mucho más asequibles y, en última instancia, portátiles con pantallas OLED a precios más competitivos, además de la mejora en la duración de la batería gracias al menor consumo energético de estas pantallas. La asequibilidad general de OLED también se vería favorecida al aumentar la competencia de precios entre los principales fabricantes de paneles y con la expansión de nuevas tecnologías, como las pantallas de generación 8.6 de BOE que comenzaron producción en masa recientemente, con un enfoque en sustratos mucho más grandes.

Sin embargo, la adopción masiva llevará tiempo, especialmente para pantallas de mayor tamaño como las OLED para televisores. Pero, sin lugar a dudas, está en marcha.

from Latest from TechRadar https://ift.tt/FE0TzDH
via IFTTT IA

Patience, confianza y diseño: cómo convertir la demora en una ventaja competitiva en la experiencia digital


La paciencia, a menudo citada como una virtud, es una habilidad situacional que se estresa ante la saturación de información y la rapidez del entorno actual. En el ámbito del servicio al cliente, las personas toleran más la espera cuando perciben que la demora puede traducirse en mayor seguridad, mayor precisión o un cuidado superior. Si interactúan con otro ser humano, la indulgencia tiende a ser mayor.

Además, los clientes están cada vez más distraídos. Un porcentaje significativo de usuarios enfrenta una bandeja de entrada con miles de correos pendientes y recibe decenas de notificaciones diarias, lo que eleva la competencia por su atención. En este contexto, la atención es un recurso escaso y cualquier información irrelevante se degrada o se pierde.

Este fenómeno es especialmente agudo en la cohorte de 36 a 55 años, que registra los mayores niveles de correos sin leer y la mayor presión para mantenerse activo en línea por motivos laborales. Dos quintos de las personas entre 36 y 50 años se sienten más desconectadas, a pesar de una mayor interacción digital. Equilibrar carrera, responsabilidades de cuidado, hipotecas y métricas de rendimiento impone una carga cognitiva significativa; si las marcas introducen ruido irrelevante o complejidad, la tolerancia disminuye.

La sensación simultánea de agotamiento y prisa ha sido intensificada por la naturaleza inmediata de la economía de la atención y las incentivas de las plataformas digitales, que han reconfigurado las expectativas. Cuando no hay un sentido claro de progreso o de urgencia en un servicio digital, la tranquilidad se disipa y es más probable que el usuario abandone el proceso. Por ello, explicaciones claras y proactivas, junto con un diseño de experiencia del cliente que mantenga la continuidad a través de todos los canales, son esenciales.

Establecer expectativas claras

La saturación digital y la economía de la atención han convertido las primeras impresiones en decisivas. Si en los momentos iniciales de interacción se percibe demora o estancamiento, las personas reevalúan si necesitan el producto o servicio. Por ello, esos primeros momentos deben aprovecharse para crear trayectos de cliente fluidos, cerrando déficits de paciencia al identificar y corregir las causas de frustración. Cuando existen momentos inevitables de espera, las marcas deben convertirlos en oportunidades para fortalecer la lealtad y la confianza.

Los clientes quieren la seguridad de que cada clic, confirmación o verificación tiene un propósito. La incertidumbre es el verdadero antagonista de la paciencia; por tanto, hay que ofrecer mayor visibilidad y control para generar confianza.

Investigaciones del sector señalan que el 25% de los consumidores considera que la transparencia sobre lo que está ocurriendo y por qué es una de las cosas más importantes en la experiencia digital, y el 45% valora instrucciones claras y pasos fáciles de seguir. Si hay acciones innecesarias o duplicación, hay que eliminarlas.

Un diseño deficiente puede provocar impaciencia digital y agravar la sobrecarga de la administración digital. Asegurar que los canales digitales y automatizados sean rápidos, fiables y transparentes en cuanto a los tiempos de espera ofrece una ventaja competitiva: ser el ejemplo de ser considerado, no el más ruidoso.

Convertir la impaciencia en oportunidad

Al mismo tiempo, cuando los clientes sienten que las marcas protegen sus datos, existe la oportunidad de ganar paciencia mediante una aplicación cuidadosa de la fricción. Fortalecen la sensación de cuidado mecanismos como bloqueos de autenticación de dos factores cuando se plantean de forma adecuada, convirtiéndolos en símbolos de atención y no de inconveniente. Por ello, al diseñar el recorrido del cliente, las marcas deben aprovechar estos momentos.

La realidad de la paciencia digital se complica porque cada vez más personas interactúan con sistemas automatizados para la atención al cliente. Los agentes de IA, cuando se usan de forma adecuada, elevan las expectativas; si la IA se atasca, interpreta mal la intención o está mal diseñada, puede resultar contraproducente. En esas situaciones, muchos usuarios prefieren hablar con una persona real.

El propósito y el contexto de las interacciones importan; las organizaciones deben adaptar la automatización a la complejidad y a las prioridades de cada tarea. Evaluar qué tareas son adecuadas para que las asuma la IA y ser claros sobre su papel, explicándolo en lenguaje sencillo, es fundamental.

Para las tareas que requieren mayor seguridad, empatía y rendición de cuentas, las alternativas humanas pueden ser preferibles. En estas circunstancias, la paciencia tiende a aumentar; el 84% está dispuesto a mantener la paciencia al comunicarse por teléfono con una persona, probablemente porque se siente más probable obtener comprensión y respuestas tranquilizadoras.

Si un servicio es demasiado lento, más de la mitad de los consumidores afirma que los retrasos dañan la percepción de la marca, generan reseñas negativas o suscitan advertencias para no elegirla. Las marcas deben ofrecer opciones de soporte humano y herramientas de autoservicio digital de forma que reflejen estas dinámicas, manteniendo el contexto al cambiar entre canales para que los clientes no tengan que repetirse.

La paciencia digital es un recurso precioso. Un diseño deficiente que genera frustración puede hacer que se pierda fácilmente, pero con el cuidado adecuado es igualmente posible ganarla. Cuando las marcas anticipan la frustración y diseñan para la tranquilidad, convierten la atención pasajera en confianza duradera y fortalecen las relaciones y la lealtad.

Este artículo forma parte de TechRadar Pro Perspectives, una vía para compartir ideas de los líderes más innovadores en la industria tecnológica.

from Latest from TechRadar https://ift.tt/fDG2tiu
via IFTTT IA

Conectividad sin esfuerzo: cómo Phone Link transforma la relación entre Android y Windows


Durante mucho tiempo pensé que, a pesar de sus molestias, los iPhone tenían una gran ventaja sobre los mejores teléfonos Android en lo que respecta a la conectividad con PC. Veía a amigos que poseen iPhone y Mac enviar archivos rápidamente entre dispositivos y asumía que era una característica exclusiva de Apple.

Resulta que no es así. Los usuarios de Android pueden aprovechar una aplicación de Windows que ofrece numerosas funciones útiles, y que está subutilizada; por eso, un periodista tecnológico como yo no había oído hablar de ella hasta ahora.

Esta software se llama Phone Link, y ya hemos preparado una guía sobre cómo conectar tu teléfono Android a una PC con Windows usando Phone Link en TechRadar. La descargué hace aproximadamente un año, movido por la obligación de probar cada herramienta, aparato y gadget que podía conseguir. Esperaba que solo durara un fin de semana.

Un año después, Phone Link se ha convertido en una parte tan útil de mi flujo de trabajo que había olvidado que no todos la conocían. Es una función tan natural en mi forma de usar el teléfono y la computadora que había dejado de ver que al principio la descargué para probarla.

Ya no: TechRadar me ha dado permiso para explicar las bondades de Phone Link, y ahora le voy a dar un lugar destacado.

Enviando fotos desde el teléfono al PC

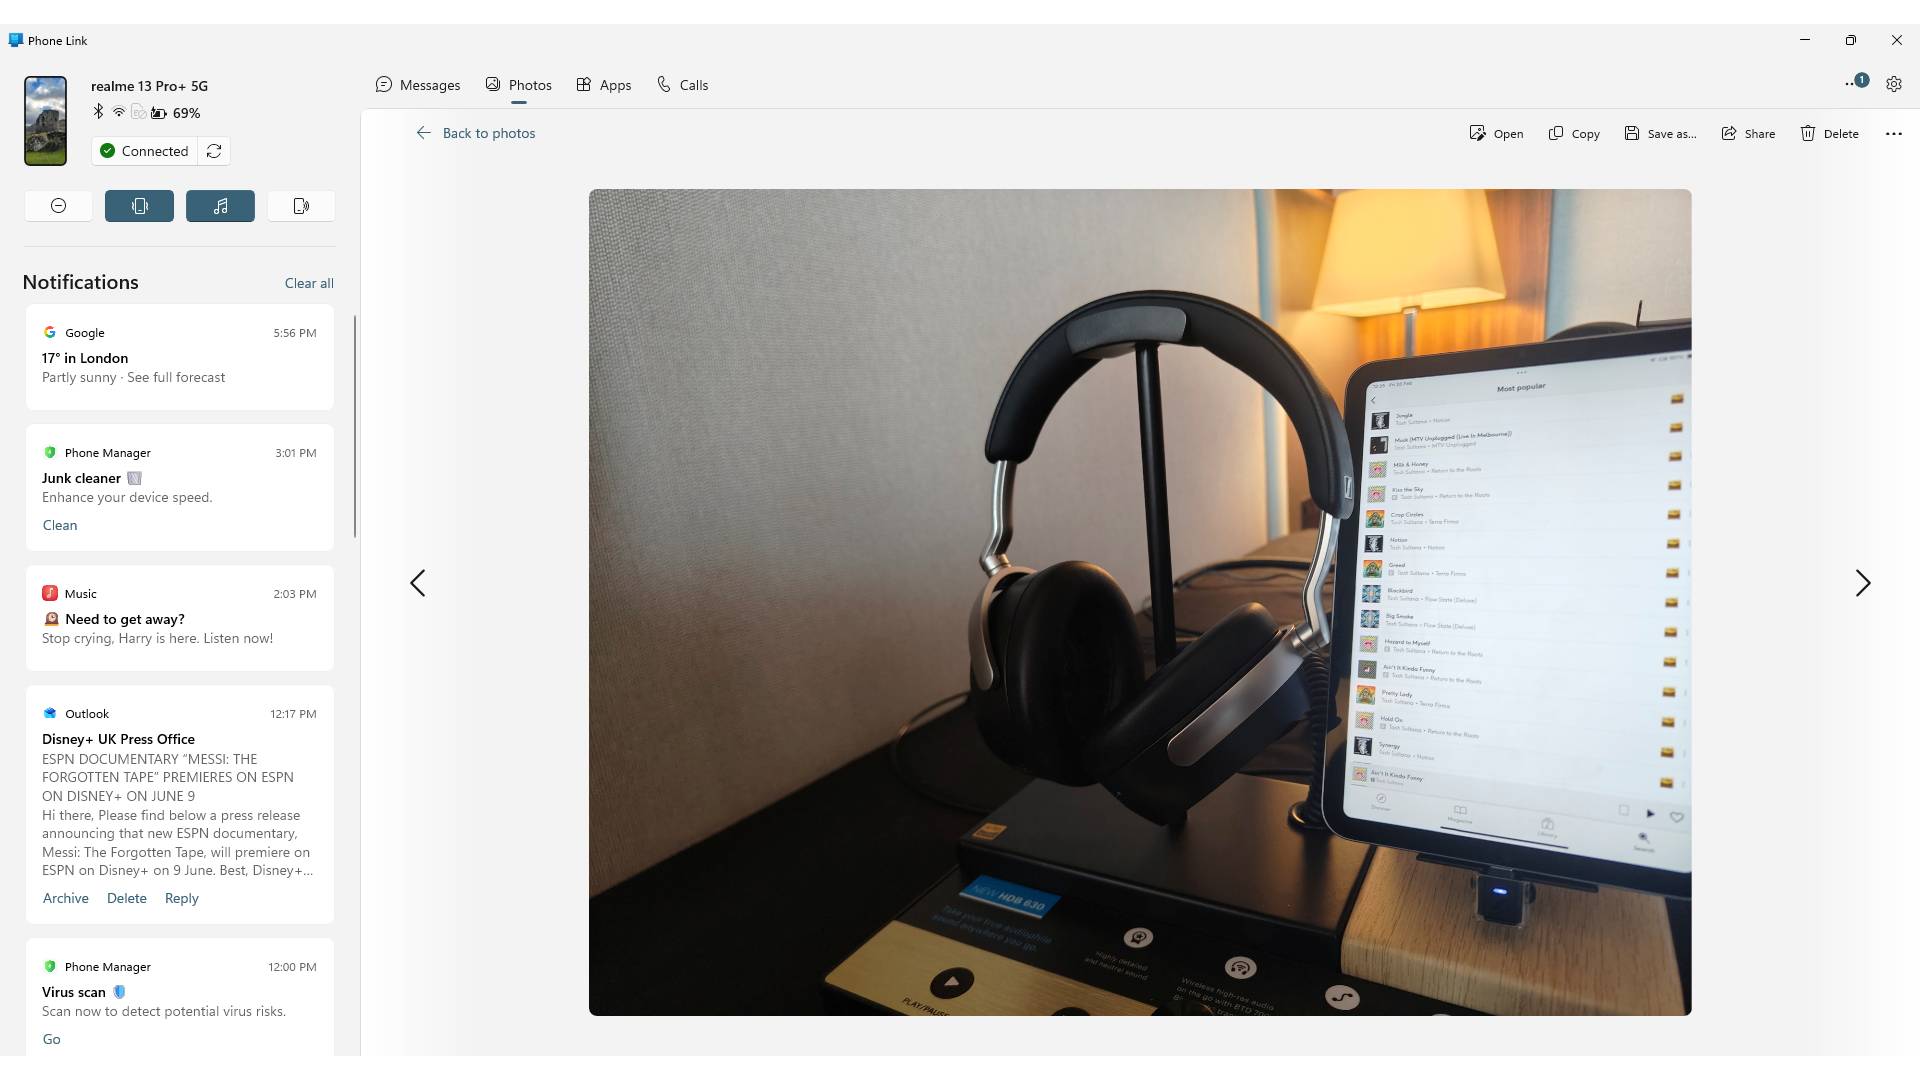
Una captura de pantalla de Phone Link en Windows, mostrando una foto de unos auriculares.

(Image credit: Future)

En su mayor parte, cuando quiero conectar mi teléfono a mi PC, lo hago para transferir fotos entre ambos dispositivos.

Como periodista de smartphones, pueden entender que envío muestras de cámara desde mi teléfono a la computadora con frecuencia. A veces se trata de muestras de una móvil que estoy evaluando para una reseña. Otras veces quiero respaldar imágenes que me gustan antes de restituir el teléfono a la empresa.

Sin embargo, el caso de uso más frecuente es transferir a mi PC fotos tomadas en un teléfono y que pertenecen a otro. Utilizo smartphones para hacer fotografía de reseñas, y es una excelente forma de probar un teléfono que estoy evaluando.

Antes de Phone Link, tenía que usar un cable USB para conectar el teléfono a la computadora —aprobando la conexión en el móvil por su típica desconfianza— y arrastrar y soltar las fotos relevantes en una carpeta de mi ordenador. No era un proceso particularmente oneroso, pero requería tiempo y manipulación del teléfono.

Con Phone Link, su pestaña Fotos muestra una lista amplia de todas las imágenes tomadas recientemente, y ofrece opciones para guardarlas en la PC, abrirlas en una app de edición o compartirlas. Estas fotos aparecen tan pronto como las tomas, siempre que tu teléfono esté en la misma red Wi‑Fi que tu PC. Me he acostumbrado a hacer fotos en una habitación y, al entrar a mi despacho, verlas enlazadas en Phone Link, listas para editar. Cuando tengo notificaciones de PC activadas, incluso puedo oír el sonido de llegada de nuevas imágenes.

Phone Link también permite explorar el contenido de tu móvil desde la pestaña Archivos, donde aparece en la lista de Dispositivos y unidades junto a cualquier unidad en la nube o local que tengas. No uso mi teléfono para gestionar archivos que no sean fotos, pero es un detalle interesante que podría ser muy útil en otras áreas de trabajo.

Aplicaciones en mi PC

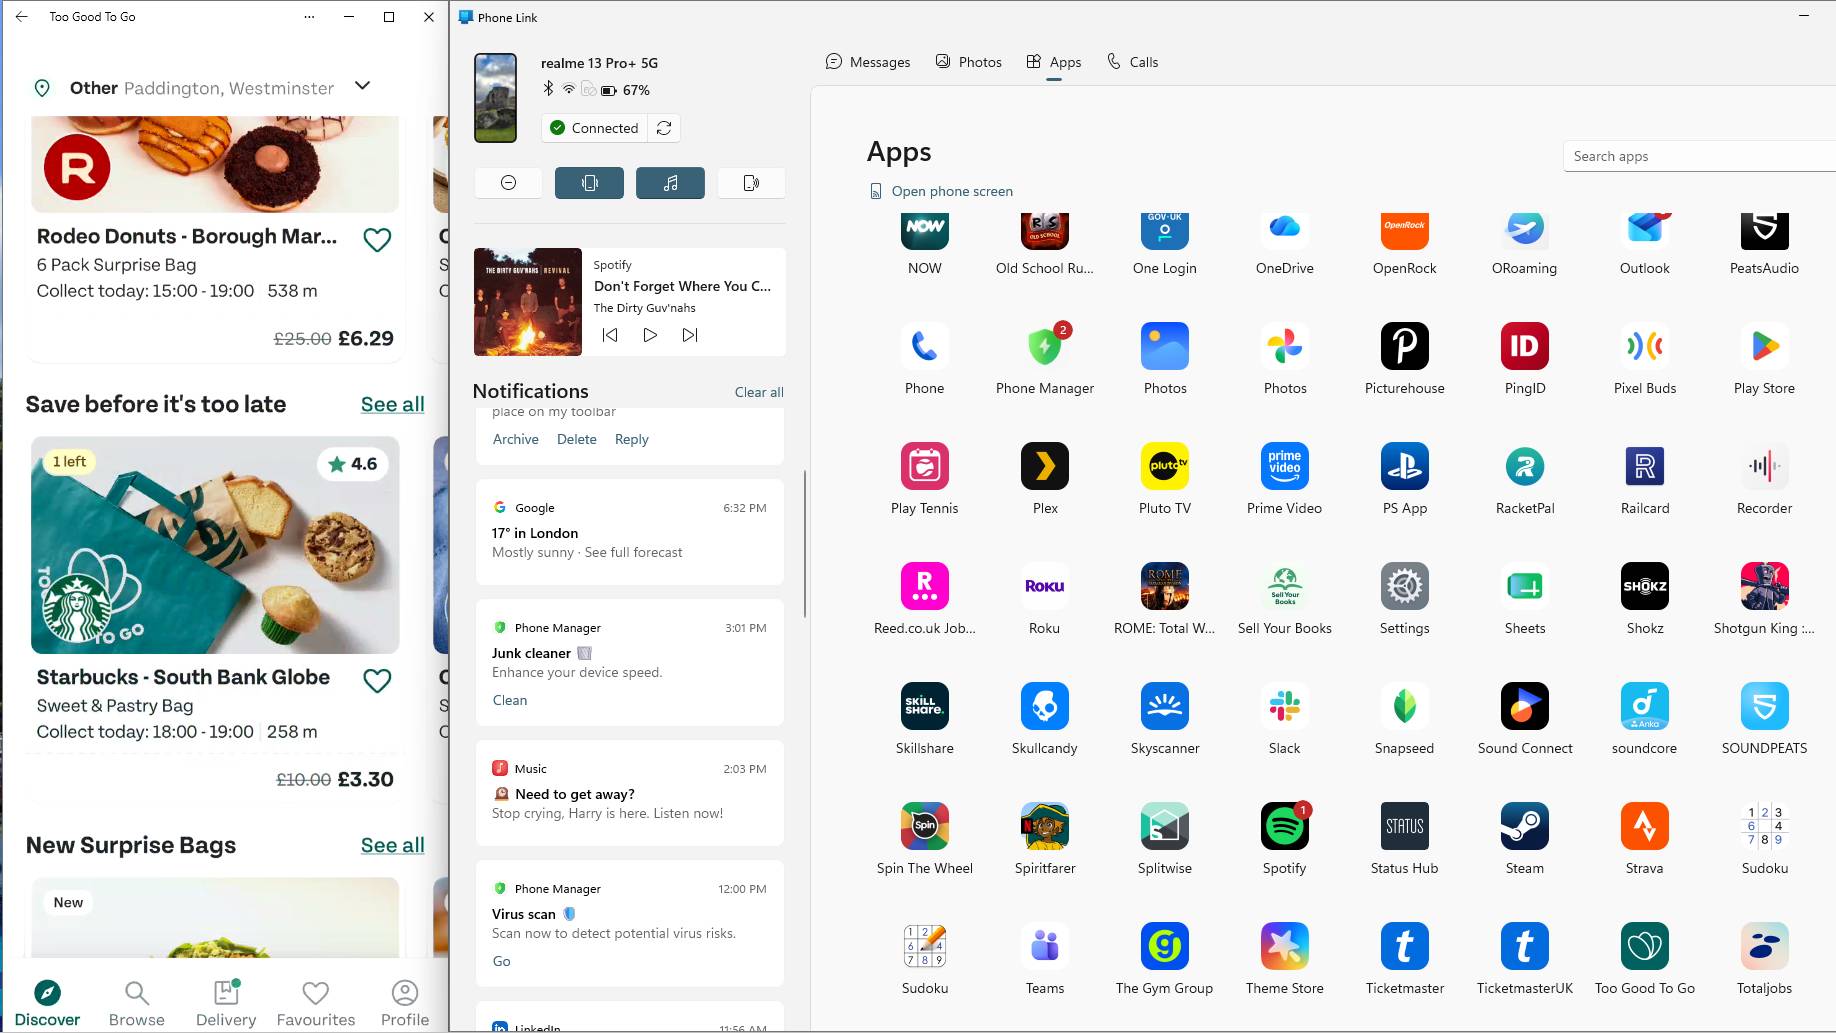
El menú de Apps de Phone Link en Windows a la derecha, y a la izquierda la ventana de Too Good To Go.

(Image credit: Future)

Una de las utilidades principales de Phone Link es permitir abrir las apps de tu móvil en la PC. Su página de Apps muestra una lista enorme de todas las que tienes instaladas en el móvil, y al hacer clic se abren en una ventana.

Esto no interfiere con lo que ya haces en tu teléfono; si la usas como segundo monitor para ver YouTube o para reproducir música (una de las muchas formas de reutilizar un teléfono Android viejo), la app se abrirá en la ventana de PC por sí sola.

Cuando empecé a usar Phone Link, intenté aprovecharlo para todo, pero a veces fallaba. Con el tiempo, he encontrado usos realmente prácticos para las ventanas de apps.

Como ya mencioné, una de esas utilidades es como reproductor de música. Puedo mantener Spotify abierto como una ventana aparte para saltar canciones o cambiar listas mientras trabajo. También es útil para revisar apps que no tienen equivalente en PC, como Too Good To Go o Mubi Go, o aquellas que tienen funciones web pero que resultan más fáciles de usar desde el teléfono, como la app de mi servicio nacional de salud.

Hubo un momento en que Phone Link me ahorró horas, cuando trabajaba en una empresa que no permitía usar mi cuenta de Gmail personal en equipos de la empresa. Phone Link me permitía ver correos en la PC, ahorrándome el tiempo de revisar y responder en el teléfono o gastar tiempo en encender un portátil deficiente.

Por supuesto, también se pueden gestionar llamadas y mensajes desde Phone Link. Personalmente, apenas envío SMS o hago llamadas de voz fuera de WhatsApp desde hace años, pero sé que hay quienes sí lo valoran.

Aprecio también una lista de notificaciones en el lado izquierdo de Phone Link. Esto lo convierte de un software meramente de control del móvil a un verdadero centro de información de tu teléfono. Suelo mantenerlo en mi segundo monitor; aprovecha muy bien el espacio disponible.

Controlando mi teléfono desde la computadora

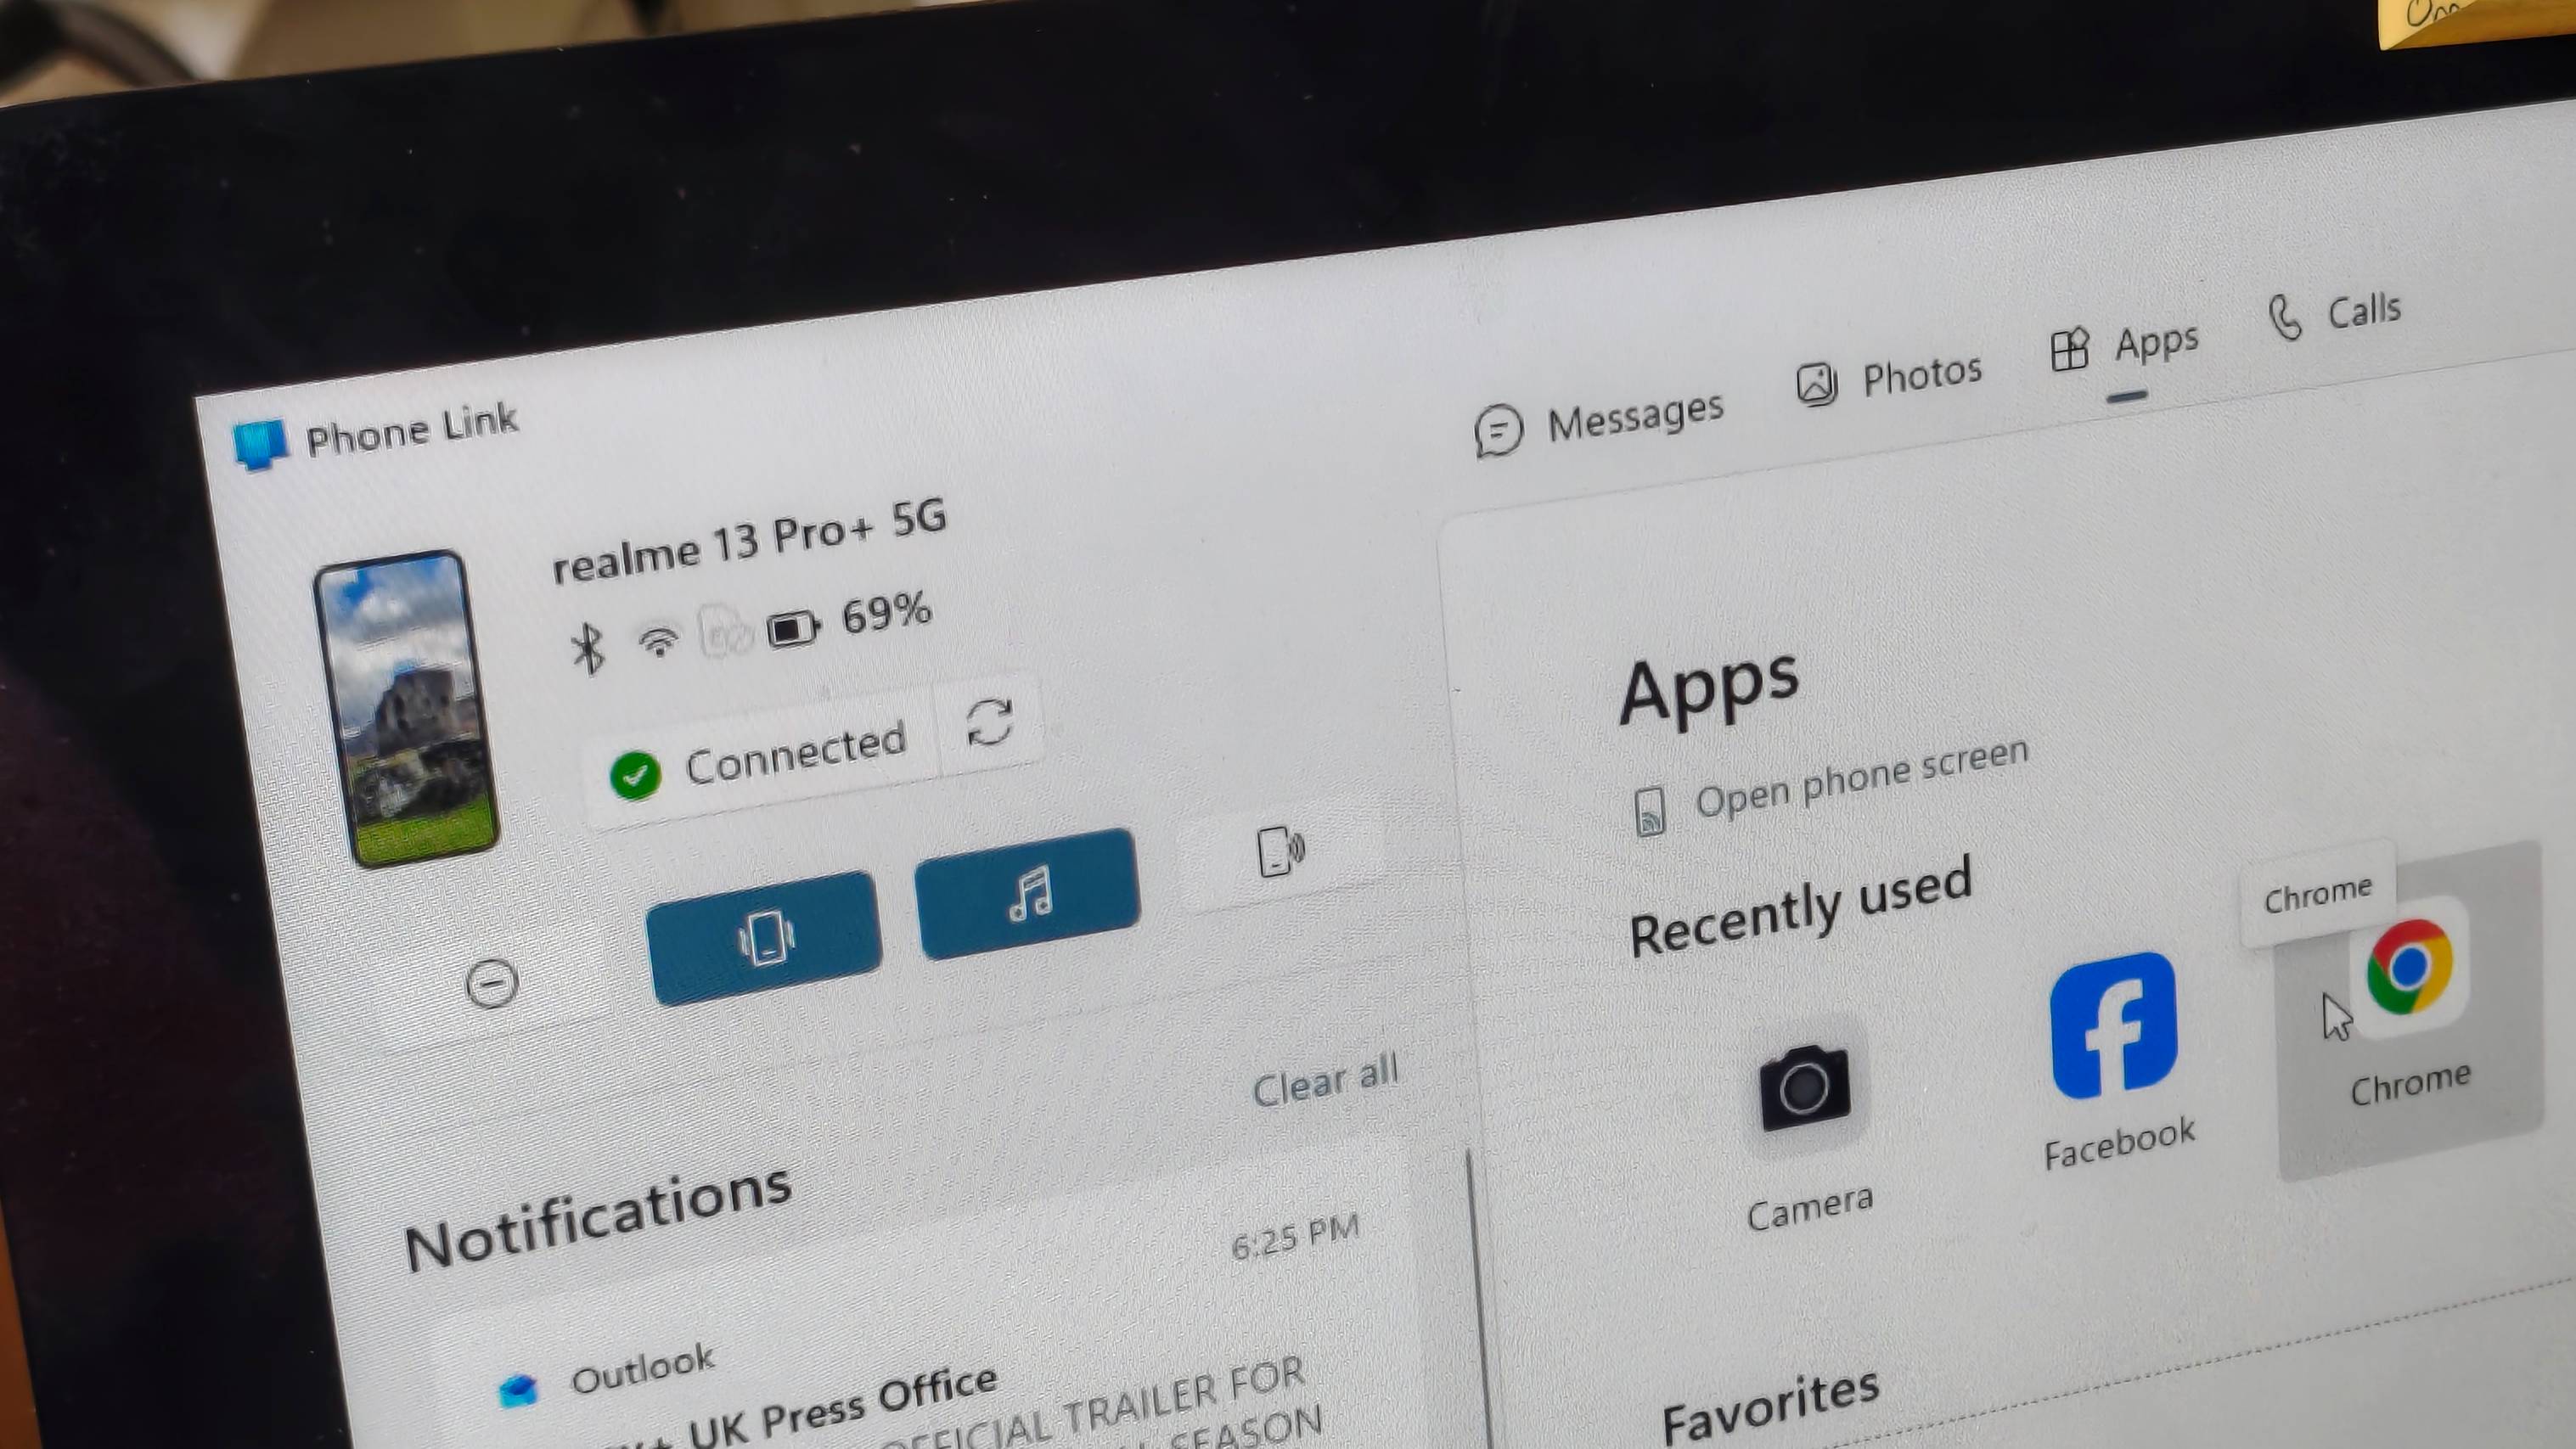
Un fragmento de la app Windows Phone Link, mostrando controles del teléfono.

(Image credit: Future)

Como se mencionó, puedes usar tu ordenador para controlar las apps de tu móvil a través de Phone Link, pero también puedes utilizarlo para cambiar la configuración del propio dispositivo, lo que resulta útil de una manera completamente distinta.

Phone Link te permite ver el estado de tu teléfono; puedo ver cómo se conecta a otros dispositivos, qué batería tiene, y si está emparejado con Phone Link o no. Incluso puedo ver una pequeña representación de cuál es mi fondo de pantalla actual. Todo útil hasta cierto punto, pero lo verdaderamente valioso es la posibilidad de gestionar el sonido, vibración y Not Disturb desde la PC.

Puede parecer trivial al mencionarlo, pero he encontrado estas funciones tremendamente útiles en momentos puntuales. Constantemente olvido silenciar mi teléfono antes de una videollamada, y un simple clic en el botón de No Molestar evita interrupciones inesperadas.

Además, me encanta que con Phone Link pueda hacer que mi teléfono emita un sonido desde la PC; suele ser una forma rápida de localizar el teléfono sin buscarlo.

Mi único pero con Phone Link es que aún necesito llevar mi teléfono conmigo para usarlo. Al iniciar una sesión, se debe desbloquear el dispositivo y aprobar la conexión. Pero es un precio pequeño por el impacto transformador que ha tenido en mi flujo de trabajo, y espero que tú también te animes a probarlo.

from Latest from TechRadar https://ift.tt/k1K0Qtg
via IFTTT IA

Del error tipográfico a la ciberseguridad: el complejo ecosistema de los dominios estacionados


Cada día, millones de personas escriben una dirección web en su navegador, a menudo en medio de una ráfaga de pulsaciones rápidas, y llegan exactamente a donde tenían la intención de ir.

Sin embargo, un pequeño pero significativo porcentaje no lo logra.

Pueden olvidar una letra, añadir una, o mezclar algunas en la prisa. En lugar de hacer clic en linkedin[.]com, podrían escribir linkdein[.]com. Esos errores dieron origen a uno de los destinos menos glamorosos de Internet: los dominios estacionados.

La mayoría de los usuarios de Internet los ha visto en algún momento, incluso si no sabía qué estaba mirando. Por lo general, un dominio estacionado es una página escasa y desordenada, llena de anuncios y una barra de búsqueda, con poco más.

Existieron porque alguien, en algún lugar, reconoció que en los primeros días de la red una proporción de usuarios inevitablemente cometería errores tipográficos en sitios populares, así que registró los nombres de dominio más parecidos para sí mismos, en lo que se conoce como “typosquatting”, y obtuvo ingresos por publicidad a partir del tráfico resultante.

Si solo el 0.1% de los millones de usuarios que acceden a amazon[.]com terminaran en la diana amazn[.]com que compraron, aún sería una ganancia rentable. Era un rincón mundano de la economía digital, construido sobre la conveniencia, la coincidencia y, a veces, un simple error tipográfico.

La historia puede enseñar con dureza, pero también puede generar complacencia. En 2026, muchos equipos de seguridad todavía ven a los dominios estacionados como simples vallas publicitarias digitales perezosas: molestos y molestos, pero no una amenaza de seguridad significativa.

Sin embargo, el ecosistema que rodea a los dominios estacionados ha evolucionado considerablemente desde las páginas de publicidad rudimentarias de los primeros tiempos. Lo que alguna vez fue un simple caso de monetización oportunista ahora forma parte de un ecosistema mucho más complejo de anunciantes, corredores y redes de distribución de tráfico.

En muchos casos, la visita accidental de un usuario ya no termina en una página estacionada. En su lugar, desencadena un itinerario a través de una cadena de intermediarios que operan mayormente fuera de la vista. En algún punto de esa ruta, la publicidad legítima puede convertirse en fraude, estafas y distribución de malware.

En otras palabras, uno de los mecanismos más familiares y subestimados de la web se ha convertido en uno de los vehículos más lucrativos e insidiosos para el cibercrimen.

De la equivocación a malware

La transformación de los dominios estacionados de curiosidades digitales a riesgos de ciberseguridad ha sido sutil, y esa es una de las razones por las que es tan peligroso. Durante décadas, el modelo siguió patrones similares: un usuario aterrizaba en un dominio estacionado, veía una colección de banners, hacía clic en algo accidental o no, y generaba ingresos para el propietario del dominio.

Era cínico, pero al menos era transparente porque los usuarios podían ver dónde habían terminado y decidir qué hacer a continuación, normalmente cerrar la pestaña e ir a donde tenían intención de ir. El único peligro real provenía de anuncios engañosos o maliciosos, más que de la mecánica del dominio en sí.

Hoy las cosas son diferentes. Cambios en la industria de la publicidad en línea, incluyendo políticas más estrictas alrededor de la monetización tradicional de dominios, han empujado a delincuentes y defraudadores a probar enfoques nuevos para mantener el flujo de ingresos.

Cada vez más, los usuarios que llegan a un dominio estacionado no se encuentran con una página estacionada. En su lugar, son redirigidos de inmediato a otro destino mediante un proceso conocido como “publicidad sin clics” o publicidad directa.

Lo que parece un simple error tipográfico puede desencadenar una subasta rápida en la que la visita de un usuario se compra, vende y pasa entre múltiples socios de publicidad antes de que siquiera vea un sitio de destino. La mayor parte de esta actividad sucede en fracciones de segundo y fuera de la vista del usuario, y aunque gran parte de esas transacciones siguen siendo legítimas, la complejidad del ecosistema crea oportunidades para el abuso.

En algún punto de esa cadena, el tráfico puede ser adquirido por actores cuyos intereses van más allá de los ingresos publicitarios, abriendo la puerta a estafas, malware, software fraudulento y una serie de resultados maliciosos.

La economía del malvertising

Una de las razones por las que el abuso de dominios estacionados sigue subestimado y difícil de identificar es que la ruta de ataque rara vez sigue una línea recta. Cuando la gente imagina un ciberataque, suele imaginar un sitio malicioso esperando al final de un enlace, listo para capturar a un usuario desprevenido.

Pero en este caso, cuando el usuario llega al contenido final, su tráfico ya ha pasado por un laberinto de intercambios de publicidad, intermediarios, redireccionadores y servicios de cloaking.

Cada participante ve solo un fragmento de la trayectoria global, lo que hace que sea extraordinariamente difícil para los defensores determinar qué “malos” son responsables de qué. Es como intentar investigar una escena del crimen donde la evidencia se reordena constantemente.

Los actores cobardes involucrados en este tipo de ciberdelito explotan esta ambigüedad. Utilizan técnicas de cloaking sofisticadas que les permiten examinar a los visitantes antes de decidir qué contenido servir, ¿dónde se encuentran? ¿Qué navegador utilizan? ¿Qué sistema operativo corre en su dispositivo?

Un investigador de seguridad en California podría ver una página de aterrizaje inofensiva, mientras que un asesor financiero en Londres podría ser dirigido a una estafa de recopilación de credenciales. Esta entrega selectiva facilita que la actividad maliciosa pase desapercibida e incluso resulte difícil de reproducir.

Lo peor es que el abuso de dominios estacionados no apunta a una industria específica ni a una organización concreta. Los actores que despliegan dominios estacionados suelen estar motivados financieramente y su interés principal es captar tráfico, por lo que no discriminan.

Una vez capturado la víctima, se convierten en una mercancía que circula por un mercado invisible, donde cada clic tiene valor y cada redirección genera otra oportunidad de explotación.

El punto ciego de la seguridad tradicional

Entonces, ¿qué pueden hacer los defensores? El abuso de dominios estacionados no se comporta como una amenaza cibernética convencional. Mientras los equipos de seguridad están acostumbrados a investigar sitios sospechosos, archivos maliciosos o cuentas comprometidas que dejan una huella relativamente obvia, las campañas de dominios estacionados son diferentes porque el tráfico subyacente cambia constantemente.

El mismo dominio tipográfico puede enviar a un usuario por un camino completamente distinto al siguiente. Cuando un analista intenta recrear lo que vivió la víctima, la ruta puede ya no existir y cualquier evidencia, efectivamente, se ha evaporado. ¿Cómo defenderse de algo que no se puede ver ni recrear?

Una cosa está garantizada: independientemente de cuántos redireccionamientos, intermediarios, sistemas de cloaking o plataformas de publicidad se interpongan entre el error tipográfico inicial y el destino final, cada paso de la trayectoria depende del sistema de nombres de dominio (DNS). A menudo descrito como la libreta de direcciones de Internet, el DNS se encarga de traducir nombres de dominio en los destinos a los que realmente llegan los usuarios.

En pocas palabras, cada consulta deja una huella que ayuda a revelar relaciones que de otro modo permanecerían ocultas, y esa visibilidad ha permitido a los investigadores que estudian versiones tipografiadas de dominios conocidos seguir la pista más allá del engaño inicial. Se empiezan a ver patrones entre casos aparentemente no relacionados de malware, involucrando a los mismos proveedores de estacionamiento, servicios de cloaking y la infraestructura de distribución de tráfico.

Al examinar registros históricos de DNS y mapear las relaciones entre dominios a lo largo del tiempo, se ha hecho posible conectar incidentes que parecen no estar relacionados y exponer las redes que operan detrás de ellos. En lugar de jugar a apagar fuegos con dominios superficiales, el mapeo de DNS ha permitido a los defensores apuntar a toda la maquinaria.

El mayor peligro que representa el abuso de dominios estacionados no es el error tipográfico en sí, sino la suposición de que la infraestructura detrás de ese error tipográfico es benigna. Durante años, los dominios estacionados ocuparon un rincón extraño de Internet, ampliamente ignorado por los equipos de seguridad y raramente considerado digno de escrutinio serio.

Pero hoy en día ofrecen a los ciberdelincuentes algo mucho más valioso que ingresos publicitarios: acceso a sistemas legítimos, modelos de negocio confiables y vastos flujos de tráfico de usuarios que pueden manipularse y monetizarse a gran escala.

A medida que los actores maliciosos continúan perfeccionando su uso del cloaking, la distribución de tráfico y las redes de publicidad, la distinción entre actividad en línea legítima y maliciosa se volverá cada vez más difícil de identificar desde fuera.

Proteja su equipo con el mejor software antivirus.

Este artículo se produce como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit
from Latest from TechRadar https://ift.tt/nRVKoUz
via IFTTT IA

Advertencia sobre Shims de UEFI firmados por Microsoft: cómo 11 bootloaders vulnerables podrían debilitar Secure Boot


La seguridad de las plataformas modernas depende en gran medida de la integridad del proceso de arranque. Recientemente, un equipo de ciberseguridad ha identificado 11 bootloaders de tipo shim para UEFI que estaban firmados por Microsoft y que podrían permitir a actores maliciosos evadir Secure Boot y desplegar bootkits dañinos. Este hallazgo subraya la necesidad de mantener actualizadas las cadenas de confianza y de vigilar de cerca las herramientas de arranque que intervienen entre el firmware y el sistema operativo.

Un shim es un pequeño ejecutable intermedio que funciona como puente entre el firmware UEFI y el cargador de arranque del sistema operativo. Su objetivo principal es facilitar que los sistemas operativos trabajen con Secure Boot sin necesidad de que Microsoft firme cada cargador de Linux de forma individual.

Cualquier máquina basada en UEFI que confíe en el certificado de la entidad de certificación de terceros UEFI de Microsoft (CE certificado de 2011) podría haber sido vulnerable a estos shims (versiones 0.9 y anteriores). Dado que la mayoría de los PCs modernos utilizan firmware UEFI y confían por defecto en este certificado de Microsoft, el alcance potencial podría haber sido amplio, abarcando miles de millones de dispositivos.

Revocación de los shims

En respuesta, el equipo de ESET comunicó sus hallazgos a CERT/CC y las aplicaciones UEFI vulnerables fueron revocadas. Los shims provienen de diversas herramientas, como software de diagnóstico de PC, distribuciones de Linux y otras utilidades basadas en UEFI. Además, señalan que un atacante podría introducir su propio shim vulnerable en cualquier sistema UEFI que tenga inscrito el certificado de Microsoft, lo que podría convertir a sistemas aparentemente no afectados en blancos alcanzables.

Para bloquear estos shims vulnerables, se recomienda aplicar las revocaciones UEFI más recientes de Microsoft. En Windows, este proceso suele ocurrir de forma automática; en Linux, los usuarios deben verificar y aplicar las revocaciones a través del Linux Vendor Firmware Service (LVFS) o el mecanismo correspondiente de su distribución.

“Lo peligroso de estos shims antiguos no es la aparición de una vulnerabilidad nueva, sino el hecho de que no se requiere una vulnerabilidad adicional para saltarse Secure Boot,” explica Martin Smolár, investigador de ESET que descubrió estos shims vulnerables. “Un atacante no necesita príncipios de explotación complejos: basta con copiar un shim antiguo, aún confiable y no revocado, y entender cómo funciona para eludir una característica de seguridad tan esencial como Secure Boot.”

En resumen, la clave está en la gestión de la cadena de confianza de arranque y en mantener actualizadas las revocaciones de certificados y herramientas de firmware que verifican la integridad del proceso de arranque. Para los administradores y usuarios finales, la recomendación es verificar la disponibilidad de actualizaciones de firmware y firmware‑bundle mediante los canales oficiales de Microsoft y, en entornos Linux, asegurarse de que LVFS u otros mecanismos de gestión de firmware estén al día.

from Latest from TechRadar https://ift.tt/Tg5zq2I
via IFTTT IA

Managed Accounts de Spotify: una experiencia musical para menores con control parental


Spotify está ampliando su servicio de cuentas gestionadas, una funcionalidad que nació dentro de las suscripciones Family y que ahora se lanza también para usuarios del plan gratuito con anuncios. Este movimiento busca ofrecer a los oyentes jóvenes una experiencia musical personalizada, incluida su propia versión de Wrapped, pero dentro de lo que la plataforma describe como una experiencia centrada en la música y sin mensajes.

Con las cuentas gestionadas (que deben configurarse por un “Account manager” adulto, normalmente un padre o tutor), los jóvenes pueden crear sus propias listas de reproducción y recibir recomendaciones personalizadas de nueva música. Además, siguen disponibles características destacadas como Daylist y, al final de cada año, un resumen Wrapped, aunque en un entorno restringido y controlado.

Según Spotify, aunque el 90% de los padres encuestados considera que escuchar música en la plataforma es un uso positivo del tiempo de sus hijos, la Wrapped del niño no debe influir en las preferencias de los adultos. Por otro lado, más del 70% de los niños ya escucha música semanalmente, y la necesidad de negociación entre gustos de los niños y preferencias de los padres (por ejemplo, para uso en el coche) puede generar fricción familiar.

Cuentas gestionadas en Spotify: qué debes saber y por qué son una opción valiosa

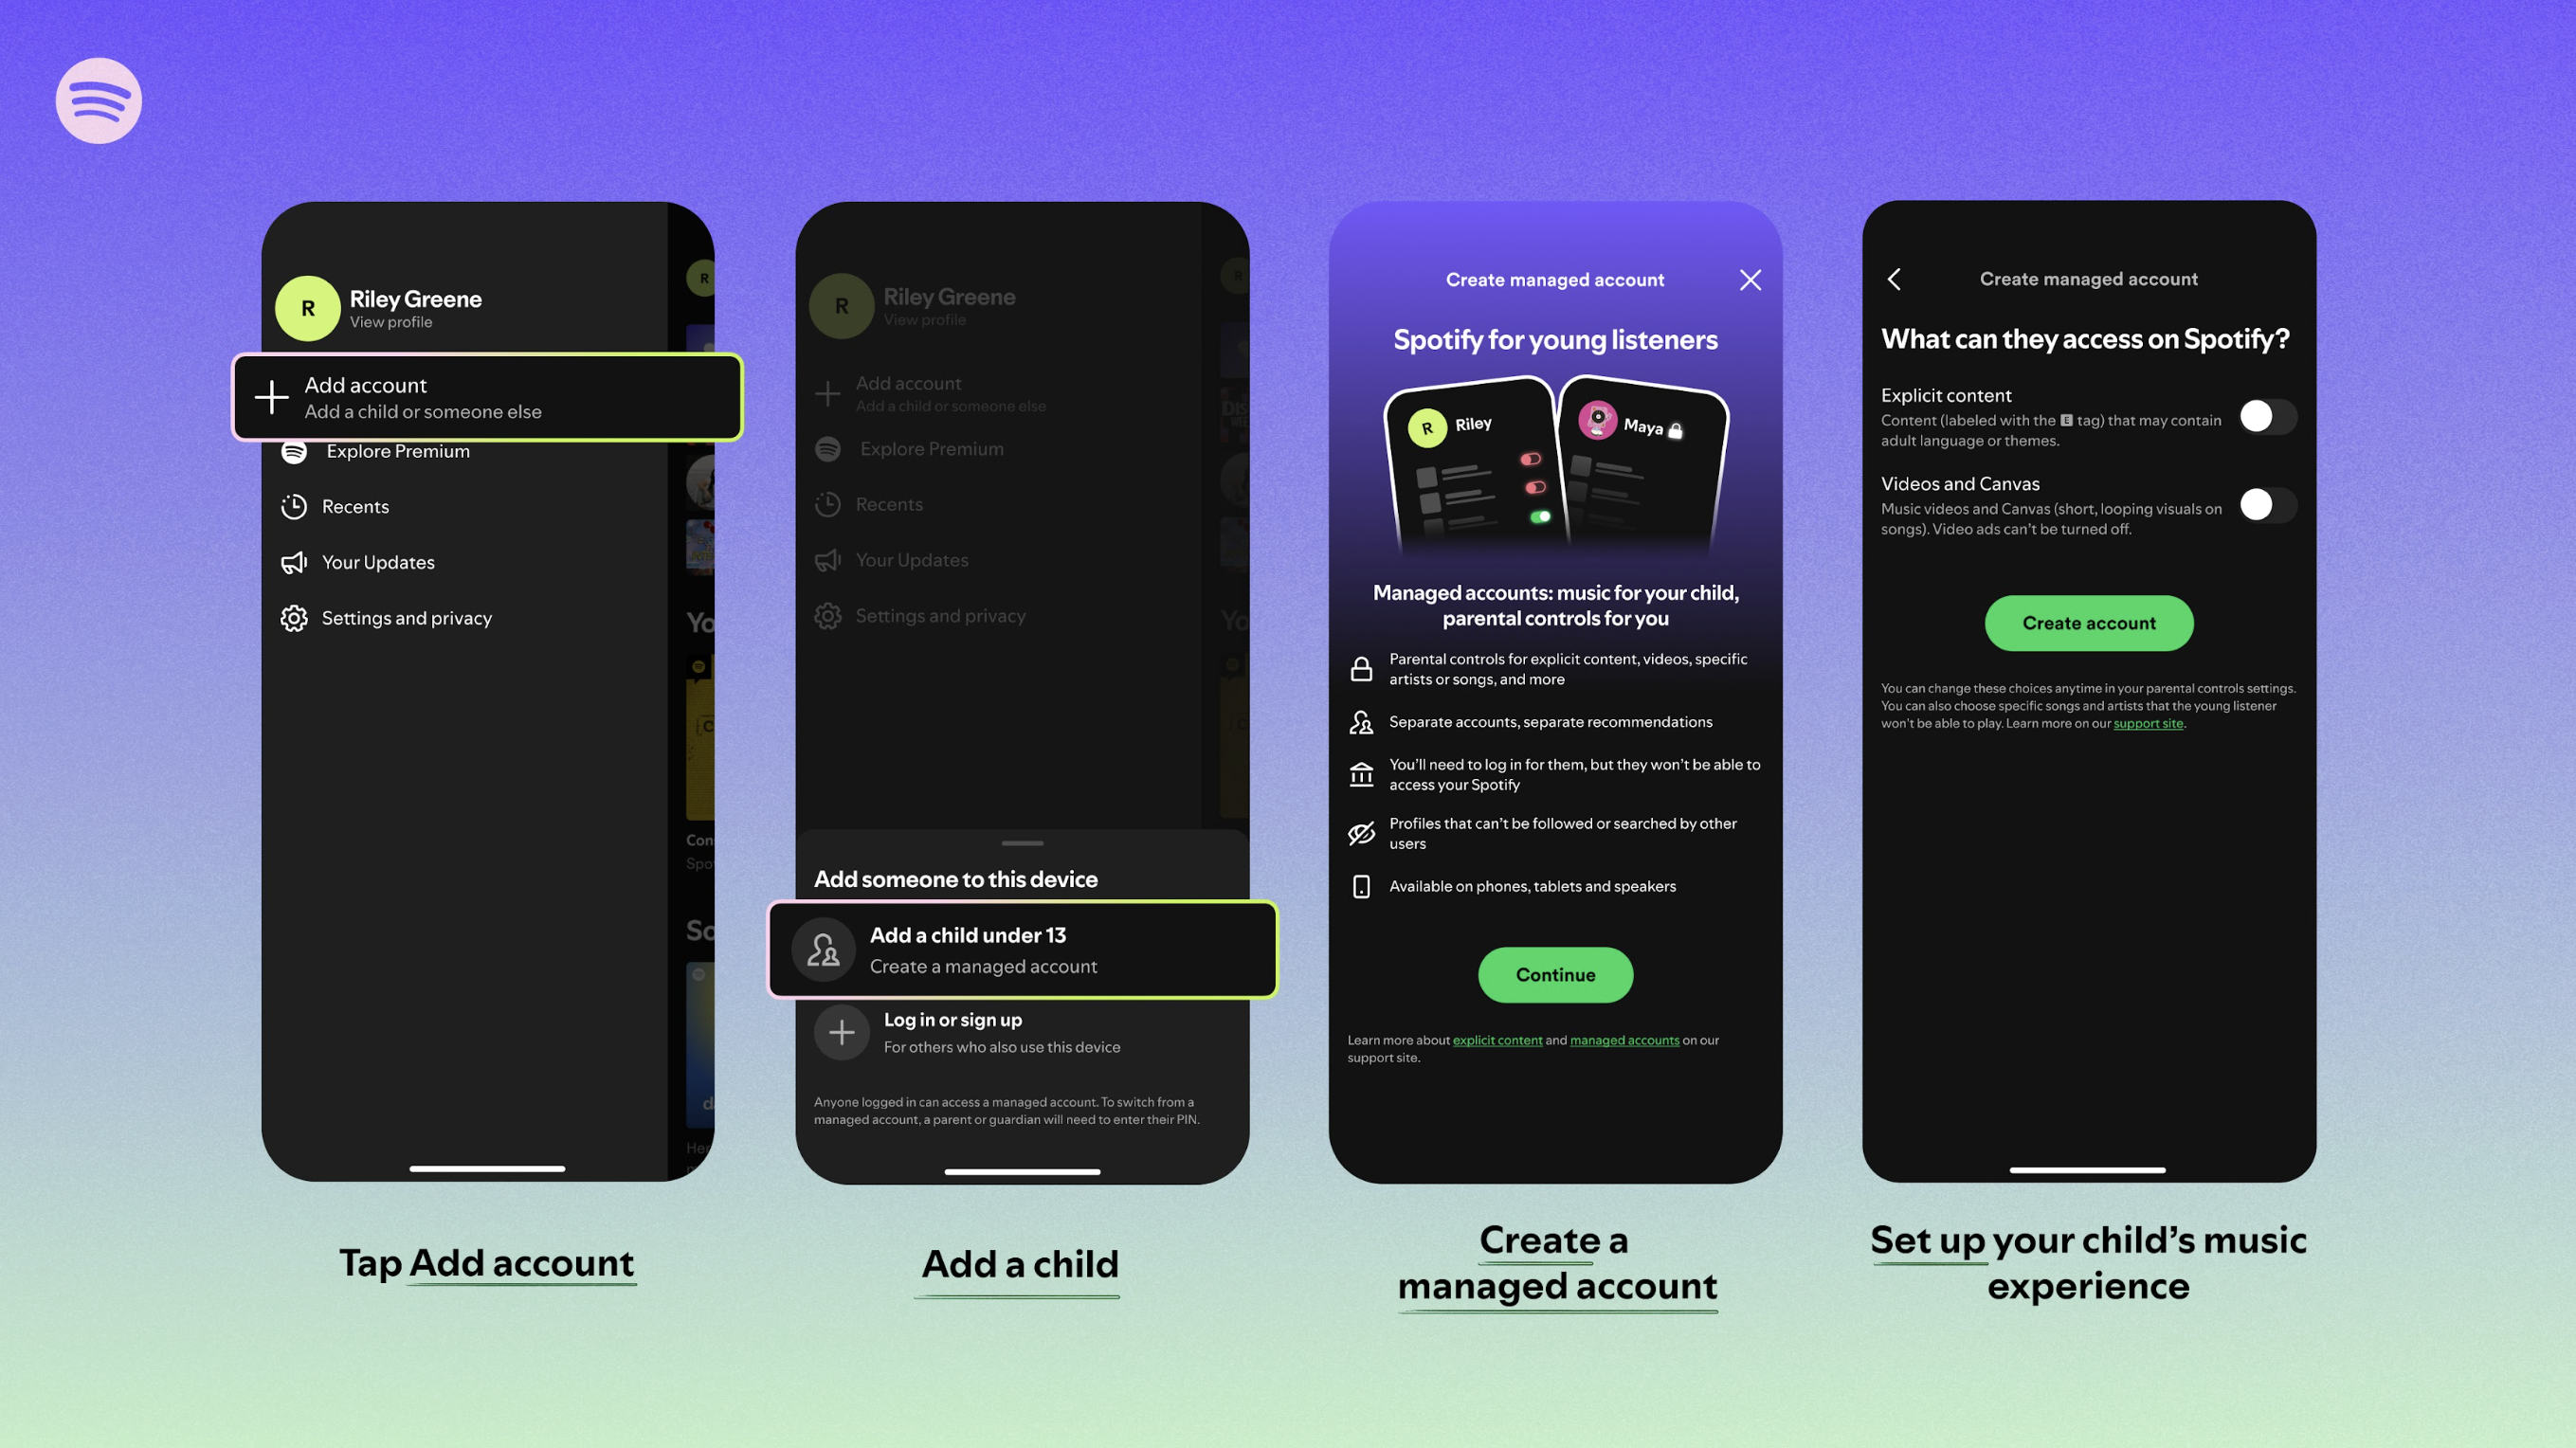
Capturas de cuentas gestionadas de Spotify

(Imagen: Spotify)

Como muestra la imagen, el proceso para crear una cuenta gestionada es sencillo, usando la pestaña “Add account”. En el Reino Unido, donde las medidas para un posible límite de edad en redes sociales están en marcha, esta opción se percibe como un movimiento prudente y oportuno por parte de Spotify.

Los fundamentos son claros: además de filtros de contenido explícito, los padres pueden desactivar contenido de video, gestionar la reproducción de artistas o canciones específicas y mantener a salvo a los menores de determinadas funcionalidades. Video y bucles en Canvas están desactivados por defecto en las cuentas gestionadas, y en la primera fase del despliegue el 60% de los padres optó por mantener el video desactivado. En esta expansión global a 17 mercados, estas condiciones siguen aplicándose.

Las cuentas gestionadas se configuran como privadas, no son buscables y no incluyen fotos de perfil (solo avatares). Los oyentes jóvenes tampoco tienen acceso a mensajes. Spotify indica que estas cuentas suelen estar diseñadas para niños de 7 a 12 años, que aún no están preparados para una cuenta completa, pero desean construir su identidad musical y explorar su amor por la música de forma autónoma.

De momento, las cuentas gestionadas se limitan a la música (no hay podcasts, videos ni audiolibros). No obstante, Spotify señala que la experiencia evolucionará conforme trabajen con padres y con su equipo de socios externos, incluido el Spotify Safety Advisory Council.

¿Necesitan los menores un teléfono propio? No necesariamente; existe una opción de conmutación de dispositivos con PIN para bloquear el contenido del titular de la cuenta y permitir un uso controlado. Y cuando el joven crezca, puede pedir al titular de la cuenta gestionada que se actualice a una cuenta completa. Al cumplir la edad mínima, el usuario podrá cambiar a una cuenta regular para que su historial de reproducción permanezca intacto.

from Latest from TechRadar https://ift.tt/9OgBLzW
via IFTTT IA

Explorando el 4K Blu-ray: seis títulos destacados de la venta 2 por 30 de Amazon y su rendimiento visual y sonoro


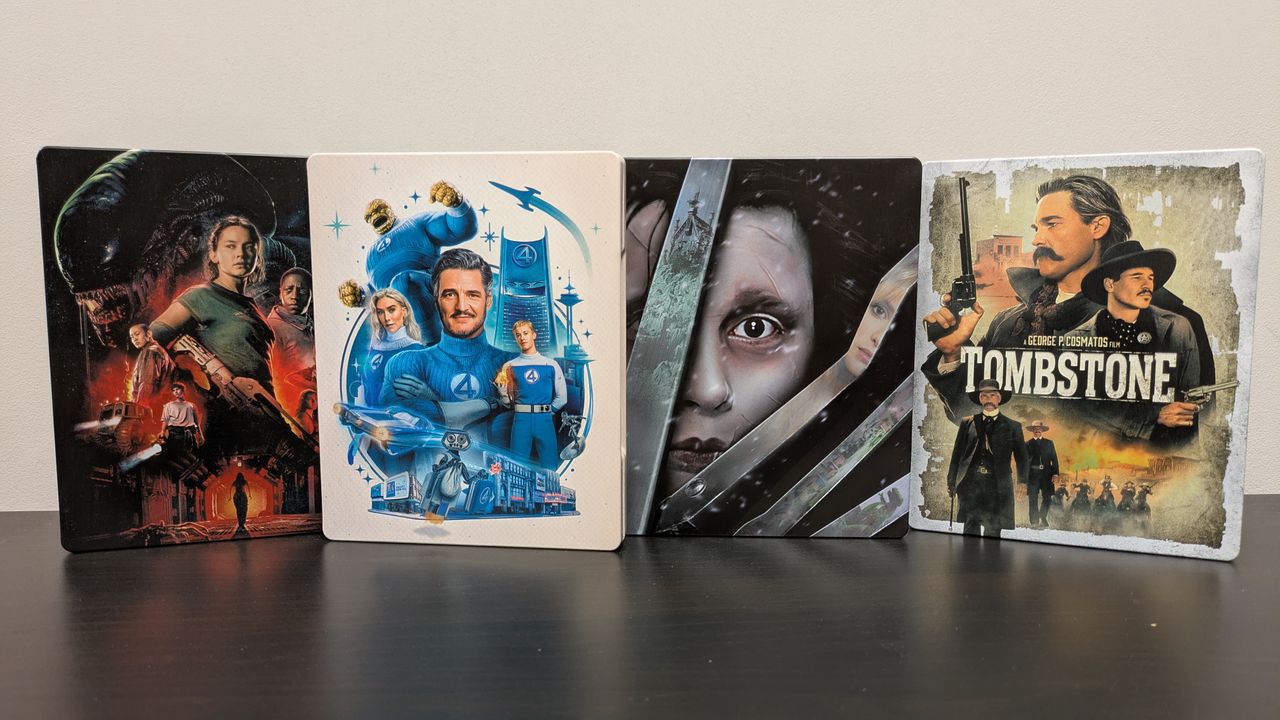
En la búsqueda de ampliar la colección de 4K Blu-ray, llega una oportunidad que llega en el momento ideal: la promoción 2 por 30 £ de Disney en la venta Summer Days, Movie Nights, que abarca títulos de Disney, Marvel, Star Wars y 20th Century Studios. Esta oferta también está disponible en HMV. A continuación, presento seis discos seleccionados de la promoción que previamente formaron parte de la columna Blu-ray Bounty, lo que garantiza que ofrecen una calidad de imagen y sonido destacada para pruebas en casa.

Mi enfoque se basa en pruebas de 4K Blu-ray dentro de mi revisión mensual, y estas elecciones cubren tanto restauraciones destacadas como entregas sonoras que permiten evaluar rendimiento y fidelidad en diferentes configuraciones de cine en casa.

Alien: Romulus

Alien Romulus 4K Blu-ray

Situada entre los eventos de Alien y Aliens, Alien: Romulus sigue a una tripulación de recogedores que descubre una estación espacial derelicta llamada Renaissance, donde se encuentran con aliens hostiles. La versión 4K ofrece una imagen realmente impresionante con niveles de negro profundos y alto contraste, especialmente en pantallas OLED de alta gama. El sonido Dolby Atmos es inmersivo y muy preciso, con momentos en los que los pasos de las criaturas y los efectos atmosféricos te sitúan en el centro del espacio.

The Sound of Music

The Sound of Music 4K Blu-ray

Entre las mejores restauraciones que he visto, The Sound of Music destaca por colores espectaculares y gran detalle. La restauración 4K realza las texturas y la cinematografía de los paisajes austriacos, con un realce notable de colores que aporta vida a escenas del mercado y exteriores. El Dolby Atmos equilibra con acierto las canciones y el diálogo, permitiendo una experiencia sonora equilibrada y envolvente.

Edward Scissorhands

Edward Scissorhands 4K Blu-ray

Edward Scissorhands presenta una paleta de colores sorprendente para una película icónica de Tim Burton, con una reproducción de colores más rica y texturas pulidas que dan vida a los entornos suburbanos y a los vestuarios. El sonido Dolby Atmos añade profundidad a efectos como el célebre zumbido de la banda sonora y los detalles de la casa y los exteriores.

Master and Commander: The Far Side of the World

Master & Commander 4K Blu-ray

Esta entrega pone a prueba la fidelidad de la imagen en escenas náuticas con negros profundos y un rango dinámico amplio. El Dolby Atmos ofrece una sensación envolvente en batallas navales y explosiones, con una representación detallada de efectos de cañón y crepitar de la madera. La presentación 4K enfatiza el detalle del casco, velas y el océano, con una paleta de colores sobria y bien equilibrada.

The Fantastic Four: First Steps

The Fantastic Four: First Steps 4K Blu-ray

Una entrega de Marvel con acentos de 1960s y estética alternativa. El 4K reproduce con precisión los colores brillantes de los trajes y decoraciones, y el sonido Dolby Atmos ofrece explosiones y efectos dinámicos que aprovechan al máximo un sistema de altavoces multicanal.

Tombstone

Tombstone 4K Blu-ray

Tombstone narra la historia de Wyatt Earp y su lucha en Tombstone, con reparto que incluye a Kurt Russell, Val Kilmer y Sam Elliott. En 4K, la restauración muestra texturas limpias y profundidad que realzan la atmósfera del Lejano Oeste. El DTS-HD 5.1 MA aporta un sonido claro y detallado, con efectos de disparos y cascos de caballo que chair de forma inmersiva.

Conclusión: estas seis entregas destacan por su calidad de imagen y sonido en 4K, haciendo justicia a restauraciones y masterizaciones que realmente muestran de qué manera 4K puede enriquecer la experiencia cinematográfica en casa. Si buscas optimizar tu colección con la oferta 2 por 30, estas opciones encajan perfectamente para quienes desean experimentar texturas, contraste y sonido con un alto grado de fidelidad.

from Latest from TechRadar https://ift.tt/IwHnWhX
via IFTTT IA

El incremento histórico en el Patch Tuesday de julio de 2026 y su relación con Mythos AI


Microsoft publicó su parche de julio de 2026, un despliegue que rompe récords al abordar cientos de fallos a lo largo del ecosistema. Esta actualización, que ya se encuentra en proceso de implementación para los usuarios, corrige un total de 622 vulnerabilidades, de las cuales 58 son de severidad crítica, dos han sido observadas como explotadas en la naturaleza y una ya ha recibido divulgación pública. Además, se corrigieron 428 fallos en Chromium, ampliando la cobertura de seguridad a través de navegadores y componentes basados en Chromium.

A simple vista, el número puede parecer abrumador, pero hay algunos vectores que destacan entre los vulnerados y que merecen atención especial, especialmente cuando están siendo explotados en el mundo real. Entre las vulnerabilidades explotadas se encuentran CVE-2026-56155, relacionada con la insuficiente granularidad de control de acceso en Active Directory Federation Services (AD FS), que podría permitir a un atacante autorizado elevar privilegios a nivel local. Esta falla tiene una puntuación de severidad de 7.8 sobre 10, catalogada como alta. Otra vulnerabilidad destacada es CVE-2026-56164, una debilidad en la falta de autenticación para funciones críticas en Microsoft Office SharePoint, que podría permitir a un atacante no autorizado elevar privilegios a través de la red. Aunque Microsoft le asignó una severidad media (5.3/10), bases de datos de vulnerabilidades externas, como la National Vulnerability Database, le han otorgado una puntuación más alta (9.8/10), lo que subraya la criticidad de este fallo según observadores independientes.

Entre otros avisos relevantes se encuentran CVE-2026-50661, una falla en el mecanismo de protección de BitLocker que podría permitir a atacantes no autorizados eludir una característica de seguridad ante ataques físicos, y CVE-2026-48561, un fallo en la neutralización adecuada de elementos especiales en un comando utilizado por Microsoft Copilot que podría permitir la ejecución de código a través de la red. Estos ejemplos ilustran la diversidad de vectores que cubre la actualización, desde cifrado y seguridad de datos hasta funciones de productividad respaldadas por IA.

La magnitud de este ciclo de parches ha llevado a que muchos analistas señalen la posible influencia de Mythos, la IA de ciberseguridad desarrollada por Anthropic, en la estrategia de mitigación de Microsoft. Tras la adopción de Mythos, los volúmenes de parches han aumentado de forma notable: junio 2026 vio la corrección de 206 fallos, significativamente por encima de lo habitual; mayo registró 120; abril, 167; y marzo, 79. Estos patrones sugieren que la IA podría estar optimizando la detección y priorización de vulnerabilidades, aunque la empresa no ha detallado públicamente la metodología exacta detrás de estos cambios.

En resumen, el parche de julio de 2026 no solo representa un hito por la cantidad de vulnerabilidades corregidas, sino que también pone de manifiesto la evolución de las estrategias de seguridad en la era de la IA. Para administradores y profesionales de seguridad, es crucial revisar las actualizaciones relevantes para su entorno, priorizar las mitigaciones basadas en la criticidad de cada CVE y mantener una vigilancia continua sobre incidentes que puedan derivar de estas debilidades, especialmente en servicios expuestos como AD FS, SharePoint y BitLocker. La vigilancia y la respuesta oportuna siguen siendo piezas clave para reducir la ventana de exposición ante actores malintencionados.

from Latest from TechRadar https://ift.tt/0pQ3MsS
via IFTTT IA

Philips Hue Essential vs. la gama principal: ¿dónde está el equilibrio entre precio y rendimiento?


En el mundo de la iluminación inteligente, Philips Hue se ha consolidado como una referencia. Su reputación está basada en la fiabilidad, la amplia compatibilidad y la capacidad de integrarse en ecosistemas domóticos ya existentes. Con la aparición de la línea Essential, muchos usuarios se preguntan si vale la pena optar por la versión más económica o si conviene invertir en la gama principal. A continuación, se ofrece un análisis claro y objetivo para ayudarte a decidir.

Qué aporta Philips Hue Essential
– Rendimiento sólido a un coste notablemente menor. En pruebas comparativas, las bombillas Essential demostraron respuestas rápidas y colores muy próximos a los de la gama principal, incluso cuando se cambiaba entre escenas. Esto indica que, en términos de experiencia visual, la diferencia entre ambas líneas puede ser mínima para muchos usos cotidianos.
– Compatibilidad total con el ecosistema Hue. Las bombillas Essential funcionan junto con otros dispositivos Hue que ya puedas tener, lo que facilita la expansión de un sistema existente sin necesidad de cambios grandes.
– Ahorro de coste significativo. En general, las bombillas Essential se sitúan alrededor de la mitad del precio de las bombillas de la gama principal, lo que las convierte en una opción atractiva para proyectos con presupuesto limitado.
– Variedad de opciones para empezar. Existen kits de inicio esenciales (Starter Kits) en diferentes mercados (EE. UU. y Reino Unido), que incluyen varias bombillas y, en algunos casos, el Puente Hue (Bridge). Estos kits pueden facilitar la entrada al mundo Hue sin complicaciones técnicas.

Qué compromisos implica la línea Essential
– Diferencias en la reproducción del blanco. Las bombillas Essential presentan un rango de blancos más limitado en comparación con la gama principal, lo que puede no armonizar bien en salas que ya cuentan con bombillas de la línea principal.
– Capacidad de atenuación más limitada. El rango de atenuación de los Essential llega hasta el 2%, frente al 0,2% de la gama principal. Si buscas una iluminación muy suave o ambiente extremadamente oscuro, la gama principal ofrece más flexibilidad.
– Brillo máximo reducido. Unidades Essential tienen un brillo máximo menor (alrededor de 803 lúmenes en algunos modelos) frente a luminarias de la gama principal que pueden superar 1.600 lúmenes en ciertas variantes. Aunque existen excepciones según el modelo, la diferencia puede ser notable en espacios grandes o con necesidades de iluminación intensa.

Cómo decidir entre Essential y la gama principal
– Si ya cuentas con un puente Hue y deseas ampliar tu instalación sin gastar demasiado: las Essential pueden cubrir la mayoría de usos diarios y te permitirán crear escenas y automatizaciones compatibles con tu ecosistema ya existente.
– Si te importan la consistencia de la luz en toda la casa y la máxima flexibilidad de atenuación y brillo: la gama principal ofrece mayor control y, en espacios grandes o con requisitos de iluminación específicos, puede justificar la inversión adicional.
– Considera el color y la temperatura de la luz. Ambos rangos ofrecen White, White Ambiance y White & Color Ambiance, pero la gama principal suele presentar opciones de blancos más amplias y consistentes entre modelos.

Guía rápida para empezar con Essentials
– Decide el color que necesitas: White, White Ambiance o White and Color Ambiance.
– Evalúa el tamaño de la habitación y el nivel de brillo deseado para estimar cuántas bombillas se requieren.
– Si no posees Puente Hue y quieres la máxima simplicidad, verifica si el Starter Kit Essential con puente incluido se ajusta a tu mercado.

Conclusión
La línea Philips Hue Essential es una opción extremadamente atractiva para quienes desean introducirse o ampliar un sistema Hue con un presupuesto más contenido, sin renunciar a la compatibilidad y al ecosistema. Sin embargo, si tu prioridad es la consistencia total de iluminación en toda la casa, el rango principal ofrece ventajas claras en blanco, atenuación y brillo. En la práctica, muchos hogares pueden lograr resultados excelentes combinando bombillas Essential para zonas secundarias o para iniciar, y utilizar la gama principal en habitaciones clave donde se exige un mayor control de la luz.

Nota sobre selección y compra
– Consulta las referencias específicas en tu región, ya que las variantes de Starter Kits y las capacidades exactas de brillo pueden variar entre EE. UU. y Reino Unido, y dentro de cada catálogo regional.
– Revisa las reseñas actualizadas para confirmar que no haya cambios de firmware o de especificaciones que afecten la compatibilidad o rendimiento.

Fuentes y revisiones relacionadas
– Comparativas de rendimiento entre Essential y la gama principal.
– Reseñas y guías oficiales de Philips Hue sobre Starter Kits y compatibilidad de puentes.

from Latest from TechRadar https://ift.tt/lsVUe4a
via IFTTT IA

Lecciones de una pérdida digital: por qué diversificar copias de seguridad es esencial


Un incidente reciente resalta una realidad inquietante: incluso los gigantes tecnológicos pueden tomar decisiones drásticas que afectan a miles de usuarios cuando las cuentas se ven comprometidas. En este caso, Microsoft eliminó una cuenta de OneDrive tras una intrusión, lo que provocó la pérdida de 25 años de fotos, partidas y documentos. El mensaje es claro: depender de una única solución de respaldo puede convertirse en un riesgo mayor cuando las circunstancias salen de control.

¿Cuánto tienes guardado en tu cuenta de Microsoft? Considera fotos y documentos almacenados en OneDrive, juegos y apps vinculados a tu usuario, y otros datos. Muchos de nosotros conservamos una gran cantidad de información en la nube, pero como demostró el caso, una acción de la propia plataforma puede dejar todo inaccesible o incluso eliminado de forma irreversible.

El relato de Joshua Khane, quien relató en X la experiencia, muestra la dureza de la situación: tras un hack, la respuesta fue suspender y eliminar la cuenta permanentemente. Microsoft confirmó que, debido a “acceso no autorizado”, la acción era irreversible y que, por medidas de cifrado y privacidad, ni siquiera sus ingenieros podrían recuperarla. Para quien dependía de esa reserva digital, la consecuencia es desalentadora: pérdida de fotos personales, de archivos valiosos y de inversiones en juegos y apps.

Este tipo de decisiones puede generar frustración y, en algunos casos, pérdidas significativas. Aunque la seguridad de cada usuario puede mejorar con mejores prácticas, la lección más contundente es la importancia de no posponer la implementación de estrategias de respaldo con múltiples capas y ubicaciones.

Cómo garantizar la seguridad de tus datos

Persona de negocios utilizando una computadora para hacer copias de seguridad

(Image credit: Deemerwha studio / Shutterstock)

Después de que la historia se hizo pública en Reddit, otros usuarios compartieron experiencias similares. Una persona afirmó haber perdido pruebas de pago y años de información, sugiriendo que la única solución fue bloquear la cuenta de forma permanente. En otros casos, se recomendó iniciar acciones legales o intentar migrar la información a una nueva cuenta para recuperar contenidos. Estas respuestas subrayan la necesidad de proactividad frente a posibles pérdidas.

Para evitar un desenlace similar, no basta con respaldar documentos importantes en una única fuente—ya sea almacenamiento en la nube como OneDrive o un disco externo. Si algo sale mal, esa única copia podría perderse. En su lugar, diseña una estrategia de redundancia para respaldos: utiliza un servicio en la nube adicional, un NAS local o un disco de archivo offline. Si es posible, distribuye las copias en ubicaciones físicas distintas, incluyendo una fuera de la sede principal.

Como sugiere la comunidad, una combinación de NAS, almacenamiento fuera de sitio (por ejemplo, en una caja de seguridad) y, si se desea, la nube, crea múltiples opciones de recuperación. De este modo, se dispone de al menos una vía de rescate ante decisiones impersonales de una plataforma que, en momentos críticos, podría eliminar datos sin posibilidad de restauración.

Además, es recomendable activar funciones de seguridad como claves de acceso y autenticación multifactor, y utilizar un gestor de contraseñas confiable para fortalecer y almacenar todas las credenciales. Estas medidas dificultan a los atacantes obtener acceso y reducen la probabilidad de que un incidente derive en una pérdida irreversible de datos.

En definitiva, la responsabilidad recae tanto en las plataformas como en los usuarios. Diversificar copias de seguridad, activar protecciones de acceso y planificar rutas de recuperación son prácticas que pueden marcar la diferencia entre una pérdida devastadora y una recuperación rápida ante una intrusión.

from Latest from TechRadar https://ift.tt/VSPRtyZ
via IFTTT IA