Stuart Fails to Save the Universe: análisis de una travesía caótica hacia el cómic viviente


En un giro que parece sacado directamente de las viñetas, la última entrega de Stuart Fails to Save the Universe se adentra en un terreno tan inesperado como audaz: el equipo queda atrapado dentro de un cómic auténtico, con versiones ilustradas de sí mismos que se mueven a través de un marco narrativo que desafía la realidad. Esta decisión, lejos de sentirse forzada, encaja con la promesa de HBO de ofrecer un mundo en el que Stuart pueda, en palabras de la propia plataforma, “desarrollar su rendimiento” y, ojalá, encontrar un nuevo cauce para su universo personal y colectivo.

La premisa del episodio no es sino una extensión lógica de la serie: cuando el caos llega a su punto máximo, la frontera entre la ficción y la vida real se desdibuja, obligando a los personajes a ser conscientes de su propio rol dentro de una historia mayor. En este sentido, la narrativa se beneficia de la ambición estética que implica ver a los protagonistas como figuras de un cómic, con líneas claras, onomatopeyas visuales y una dinámica de panel que empuja al espectador a adoptar una lectura más analítica, incluso crítica.

¿Funciona este experimento? Mi impresión es que sí, aunque no sin reticencias. La propuesta aporta una capa de meta-narrativa que, si se maneja con cuidado, puede enriquecer el arco de los personajes y abrir nuevas formas de exploración temática. Stu Van, el corazón de la historia, se ve enfrentado a dilemas que oscilan entre la autoconciencia y la búsqueda de propósito, dejando entrever una tensión entre la autoparodia y la evolución emocional. En última instancia, es probable que el episodio 9, tal como sugiere la promoción, disponga de los elementos para dejar una huella duradera en la serie, siempre que mantenga un equilibrio entre el humor y la consistencia dramática.

Tiempo de estreno y calendarización

Para los espectadores en Estados Unidos, el episodio 9 de Stuart Fails to Save the Universe se estrenará el jueves 17 de septiembre a las 18:00 PT / 21:00 ET. A nivel internacional, los horarios de llegada varían y deben consultarse con precisión en cada región. A continuación se resumen las ventanas de lanzamiento indicadas:
– Estados Unidos: jueves 17 de septiembre, 18:00 PT / 21:00 ET
– Canadá: jueves 17 de septiembre, 18:00 PT / 21:00 ET
– Reino Unido: viernes 18 de septiembre, 02:00 BST
– India: viernes 18 de septiembre, 06:30 IST
– Singapur: viernes 18 de septiembre, 09:00 SGT
– Australia: viernes 18 de septiembre, 11:00 AEST
– Nueva Zelanda: viernes 18 de septiembre, 13:00 NZST

La continuidad de la serie se mantiene con un esquema de novedades consistente: nuevos episodios llegan los jueves en Estados Unidos y el viernes en el resto del mundo, lo que facilita a la audiencia planificar su consumo sin perder rastro de la historia. En particular, el listado de episodios para esta entrega es claro y ordenado, con el episodio 9 marcado para el 17 de septiembre y el episodio 10 programado para el 24 de septiembre, ofreciendo una ventana de expectativa que alimenta la conversación entre fans y críticos.

Imágenes y momentos claves

Una de las piezas visuales destacadas es una imagen de alta resolución que muestra al reparto observando algo fuera de cuadro, capturada con una estética de ensayo cómico que subraya la teatralidad de la propuesta. Esta elección visual complementa la narrativa y ayuda a reforzar la idea de que, dentro del universo que se oniriza, cada gesto y cada mirada puede ser interpretado como un indicio de la trama mayor.

Conclusión

Stuart Fails to Save the Universe continúa explotando la capacidad de la serie para reinventarse sin perder su esencia: humor, humanidad y una curiosa inclinación hacia lo meta. El episodio 9 promete respuestas, o al menos preguntas más profundas, en un formato que invita a repensar la relación entre protagonista y mundo, entre ficción y realidad. Si la dirección mantiene el pulso entre la comedia y la reflexión, estamos ante una temporada que podría consolidarse como una de las más ambiciosas de la serie.

from Latest from TechRadar https://ift.tt/HgmM7hZ
via IFTTT IA
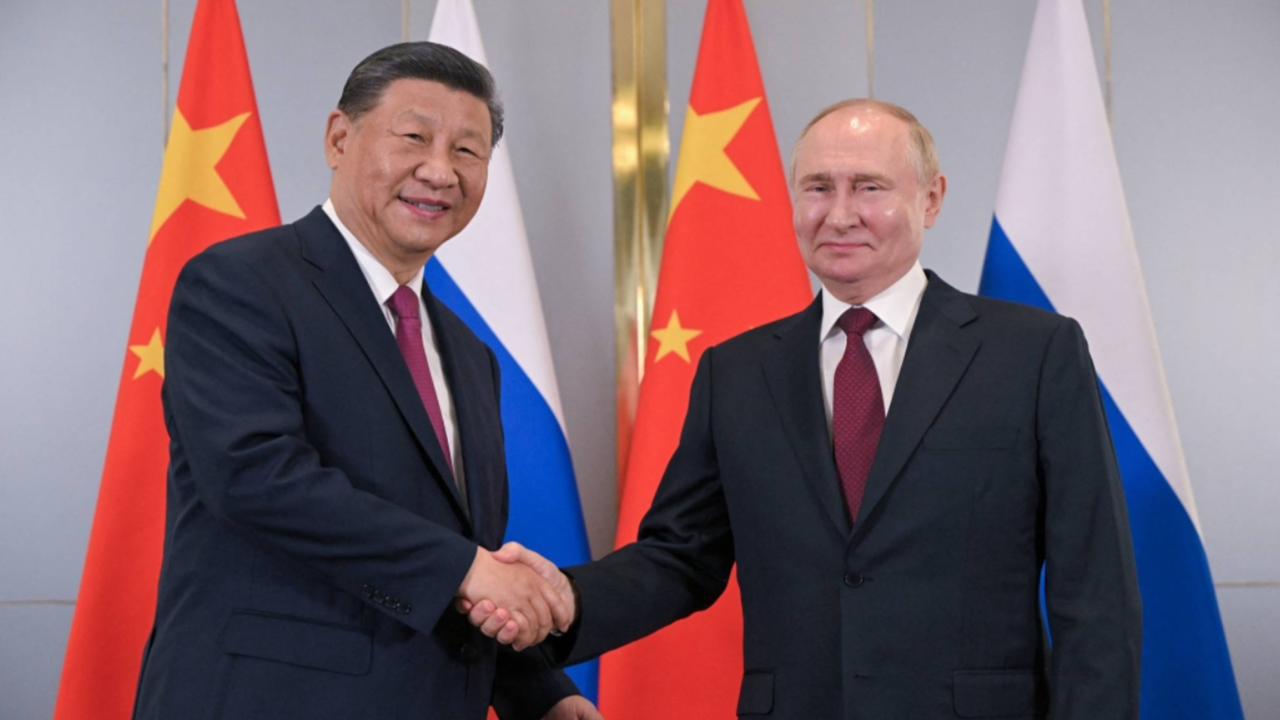
Transacciones encubiertas y el papel de China en la cadena de suministro de defensa: un análisis de un envío de material de carbono-fibras a Rusia


En un contexto geopolítico tenso, una revisión de registros de transporte ha puesto de manifiesto una operación compleja que vincula a una empresa estatal china con un fabricante ruso sancionado. Un despacho de 46 toneladas de material precursor de carbono-fibra fue transferido a Alabuga-Volokno, una subsidiaria de Rosatom, durante el primer semestre de 2026, según documentos internos revisados por gobiernos de Estados Unidos y Reino Unido. Este hallazgo subraya la sofisticación de las redes logísticas y las ambigüedades de clasificación aduanera que pueden enmascarar usos duales, especialmente cuando se trata de materiales críticos para la defensa.

El traslado involucró dos contenedores grandes que circulaban entre Jilin Chemical Fiber Group y Alabuga-Volokno. Los registros indican que el cargamento fue registrado bajo un código aduanero normalmente reservado para fibras sintéticas de uso civil, lo que dificulta identificar su verdadero uso militar.

A modo de contexto, Alabuga-Volokno fabrica 39 productos de fibra de carbono para sectores como aviación, ingeniería de cohetes, drones, construcción naval y blindaje. Sin embargo, se estima que aproximadamente el 89% de su producción podría orientarse a clientes del ámbito de la defensa para 2030, lo que sugiere una dependencia sustancial de proveedores de defensa. Expertos en armamento señalan que, si se hubiese aplicado el código de despacho correcto, la operación habría quedado registrada como un artículo de doble uso con implicaciones civiles y de defensa.

Las estimaciones de volumen apuntan a una capacidad suficiente para abastecer aproximadamente 1.300 drones de largo alcance, lo que subraya la magnitud potencial del impacto estratégico de estas transacciones. Investigaciones sobre licitaciones revelan, desde 2022, al menos ocho concursos para envíos similares entre las dos entidades, lo que alimenta preocupaciones sobre la consolidación de proveedores de materiales compuestos para la industria bélica rusa.

Análisis de Kiel Institute sugiere que China suministra más del 60% de los componentes que sostienen la producción militar de Rusia, y figuras diplomáticas señalan que decenas de empresas chinas mantienen vínculos profundos con el sector de defensa de Moscú a cambio de transferencias tecnológicas. Este episodio se produce semanas antes de la prevista reunión entre Donald Trump y Xi Jinping en Washington, un encuentro que ambos gobiernos probablemente preferirán centrar en cuestiones comerciales, en lugar de reforzar la vigilancia de sanciones.

Las autoridades chinas han negado cualquier irregularidad, reiterando que el país controla estrictamente los productos de uso dual y que no ha armado a ninguna de las partes del conflicto. Rosatom también rechazó las acusaciones, afirmando que opera cumpliendo la normativa vigente. Sin embargo, antiguos responsables estadounidenses mantienen reservas respecto a las explicaciones oficiales, sugiriendo que las empresas de propiedad estatal operan bajo una supervisión gubernamental estrecha que podría facilitar estas operaciones pese a las denegaciones públicas.

El debate se intensifica ante la percepción de que China podría estar actuando como proveedor clave de materiales para la producción de drones y componentes de misiles en Rusia, fortaleciendo una red de cooperación industrial entre ambas naciones. Kyiv ha señalado que estas entregas refuerzan la interdependencia entre dos potencias rivales, y ha pedido sanciones secundarias, controles de exportación más rigurosos y una coordinación reforzada con socios asiáticos para contrarrestar estas redes.

La cobertura mediática y la revisión de estos casos, impulsan un debate sobre la transparencia de las cadenas de suministro de defensa y la necesidad de marcos regulatorios que reduzcan el uso indebido de materiales de alto rendimiento. El interés público se centra en reforzar la trazabilidad de materiales de doble uso y en fortalecer la cooperación internacional para evitar que nodos estratégicos del comercio global se conviertan en vías para la evasión de sanciones. La discusión continúa mientras se analizan nuevas pruebas y se evalúan respuestas diplomáticas y normativas en el corto y mediano plazo.

from Latest from TechRadar https://ift.tt/ngeG9Or
via IFTTT IA

El Roadster de Tesla: años de espera, rumores y la promesa de una revelación notable


El piloto de la industria automotriz ha estado atento a cada señal: años de retrasos, movimientos de metas cambiantes y una mezcla de expectativas entre fanáticos e inversores. El nuevo Tesla Roadster ha pasado por un largo periodo en desarrollo, con reservas que se iniciaron ya en 2017. A lo largo de este tiempo, las declaraciones de Elon Musk y las filtraciones de la prensa han mantenido viva la intriga, mientras la compañía ha mantenido figuras ambiciosas sobre el rendimiento y la tecnología que podría incorporar el modelo de alto rendimiento.

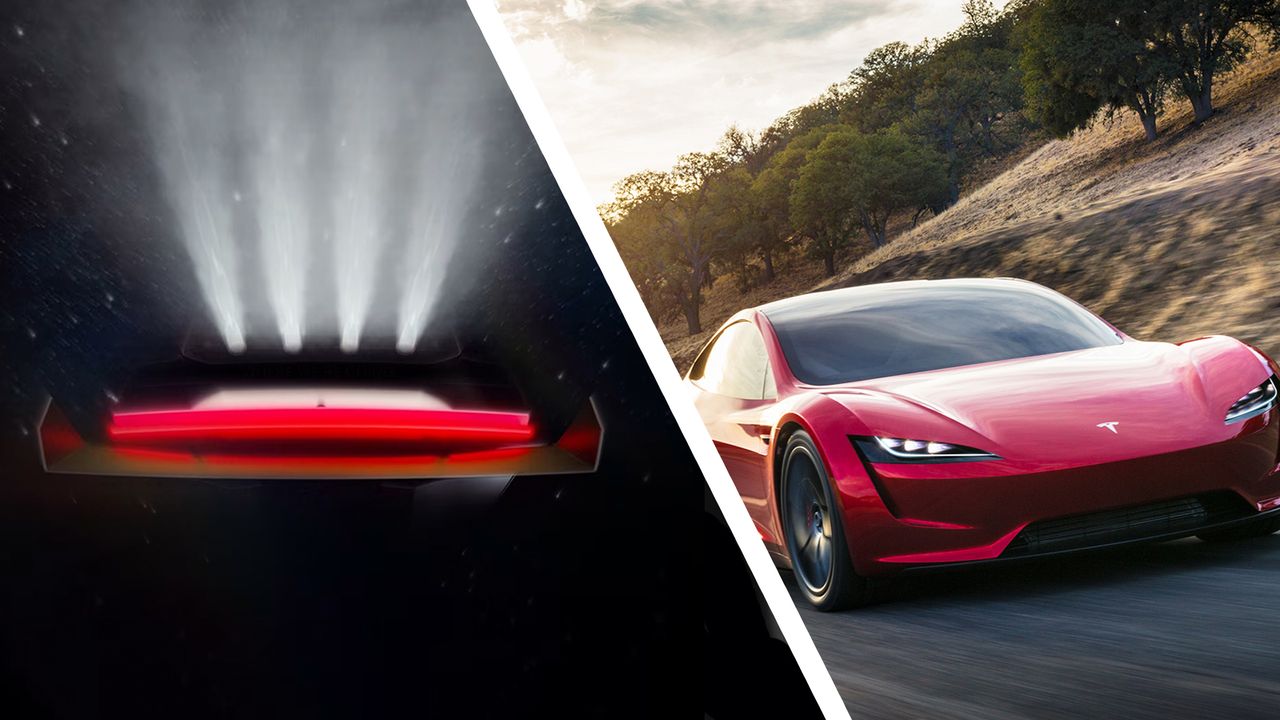
Recientemente, el sitio oficial de Tesla dejó entrever un avance importante a través de una imagen teaser que sugiere una combinación de elementos aerodinámicos—un piloto trasero destacado por un gran alerón o difusor—y, de particular interés, posibles dispositivos de propulsión que podrían estar vinculados a tecnologías desarrolladas por SpaceX. En la misma publicación, figura un temporizador de cuenta regresiva y un mensaje de la cuenta oficial de Tesla en X que alienta “Go for launch” con la fecha 10.01, que se interpreta como el 1 de octubre. Estos indicios, aunque crípticos, han encendido especulaciones sobre qué podría presentar la compañía: ¿una mejora radical en la aceleración, o incluso capacidades de despegue controlado o “vuelo” limitado dentro de un marco experimental?

Diversos medios han interpretado la imagen de manera distinta. Algunas piezas señalan que el diseño muestra, en esencia, un enorme alerón trasero con una luz central y thrusters situados en la parte inferior, lo que coincidiría con las afirmaciones de Musk sobre el uso de thrusters de gas frío desarrollados en colaboración con SpaceX para potenciar el rendimiento en recta. Este tipo de declaraciones ha alimentado la idea de una exhibición teatral en la revelación, como ha sido costumbre de Tesla en ocasiones pasadas.

La procedencia de estas noticias también ha involucrado rumores sobre la sede del evento, con Not a Tesla App reportando invitaciones digitales para invitados y personal clave, lo que ha llevado a confirmar en parte una posible celebración en Waco, Texas. En paralelo, el Roadster sigue siendo un nombre influyente: en 2017 se prometió una autonomía cercana a 1,000 kilómetros, una aceleración impresionante y una velocidad punta elevada, cifras que Tesla mantiene en su sitio web incluso hoy.

El Roadster, nacido de una base que toma gran inspiración del Lotus Elise, fue concebido como un hito conceptual para el ecosistema de vehículos eléctricos. Esta ambición ha impulsado a que fans e inversores adelantaran depósitos cuando el proyecto se anunció por primera vez. Con el paso del tiempo, la promesa de un rendimiento extremo —y la mención de posibles thrusters— ha sido recibida con expectativa y, para algunos, con escepticismo ante los retrasos continuos y la ausencia de un debut público claro.

El contexto de Tesla en el mercado de los vehículos de alto rendimiento ha cambiado significativamente. El Cybertruck, por ejemplo, ha enfrentado su propio camino turbulento, y la línea de modelos de pasajeros se ha mantenido relativamente estable con el Model S y el Model X, colocándose en un entorno cada vez más competitivo con alternativas que ofrecen más rango, utilidad y tecnología. En este marco, los seguidores de Tesla esperan no solo un espectáculo ceremonial, sino un producto que el público pueda comprar y que represente un avance tangible frente a las ofertas actuales.

Más allá de la teatralidad de un evento, la pregunta clave persiste: ¿qué experiencia de usuario podrá recibir el público en un Roadster que, más allá de su rendimiento extremo, esté alineado con las regulaciones de seguridad y las normas de circulación? Si la introducción incluye tecnologías de despegue o desorbitación controlada, es probable que el vehículo no cumpla con la legalidad de uso en vías públicas, a menos que se realicen ajustes regulatorios o que el concepto permanezca en un marco estrictamente experimental.

Entre tanto, el Roadster simboliza una promesa y, al mismo tiempo, una invitación a evaluar qué tan lejos está Tesla de convertir ideas visionarias en productos disponibles para clientes habituales. La industria observa con interés: ya no se trata solo de velocidad, sino de cómo equilibrar rendimiento, seguridad, practicidad y viabilidad comercial ante una competencia que avanza a ritmo acelerado.

En última instancia, la pregunta que persiste para seguidores, analistas e inversores es si el Roadster marcará una revolución tangible en la experiencia de poseer un automóvil deportivo eléctrico o si, como ha sucedido con otros proyectos audaces, se convertirá en una pieza emblemática de una narrativa tecnológica más amplia. Independientemente del desenlace inmediato, el debate continúa: ¿qué modelo debe acercarse más a la realidad de compra y uso diario sin sacrificar la innovación que ha definido a la marca?

from Latest from TechRadar https://ift.tt/XgCzHBY
via IFTTT IA

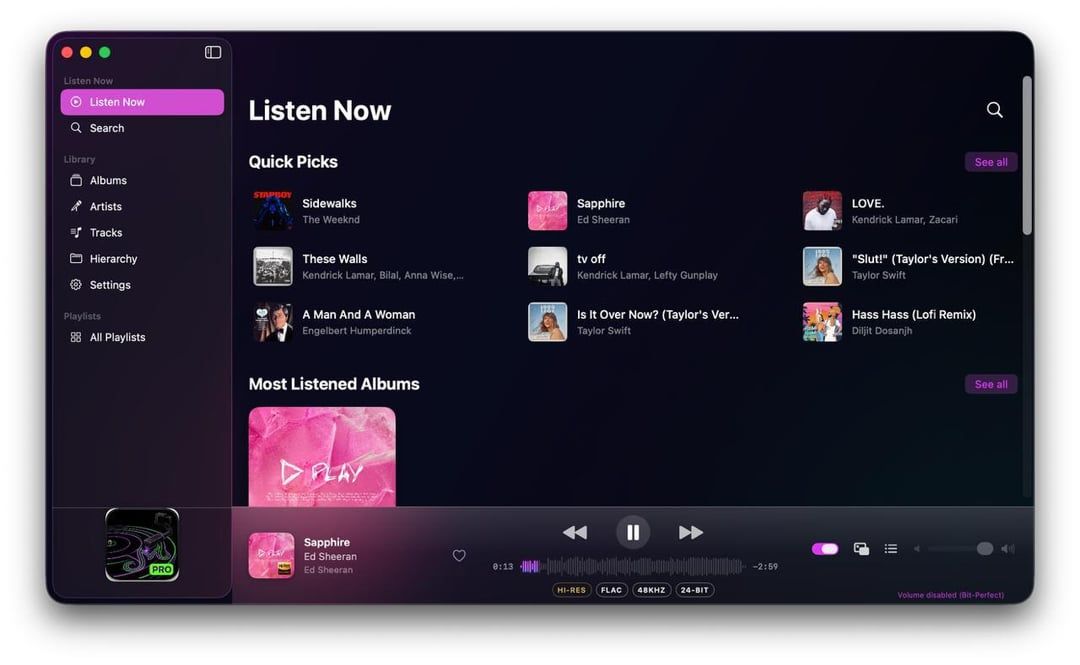
YM Pro: Un reproductor de música para Mac que persigue la reproducción bit-perfect y el uso directo de DAC


A la vanguardia de las soluciones de reproducción de alta fidelidad para Mac, YM Pro llega a la Mac App Store con la promesa de una reproducción bit-perfect y una conexión directa a tu DAC. Desarrollado por Yonesh Murugan, este proyecto abre un camino distinto frente a las convenciones de macOS y el mezclador del sistema, apuntando a una experiencia de audio más fiel al archivo original.

from Latest from TechRadar https://ift.tt/JHPEG8o
via IFTTT IA

Un fallo de Bluetooth en los Skullcandy Dime 3: lecciones de seguridad para auriculares inalámbricos


La seguridad de los dispositivos personales es una preocupación creciente a medida que la conectividad se integra en cada aspecto de nuestra vida diaria. Un reciente análisis realizado por CERT Coordination Center de la Carnegie Mellon University advierte sobre un fallo presente en los Skullcandy Dime 3 cuando operan con firmware antiguo. En particular, estos auriculares pueden aceptar una solicitud de emparejamiento Bluetooth desde un dispositivo externo sin que el propietario realice interacción alguna. Este tipo de vulnerabilidad puede crear una ventana de oportunidad para que un tercero establezca una conexión permanente, con cambios perceptibles limitados para el usuario, más allá de una notificación de voz que informa de un “nuevo dispositivo emparejado” tras haber ocurrido la acción.

El informe técnico atribuye este comportamiento a una combinación de especificaciones de la cadena de Bluetooth y a la gestión del emparejamiento en generaciones previas del firmware. Aunque el vínculo resultante en teoría podría ser perfilado como inofensivo, los especialistas señalan que podría ampliarse para permitir, en escenarios extremos, interrumpir la reproducción, interceptar audio capturado por el micrófono y, en combinaciones de otros fallos, incluso manipular ciertas funciones del teléfono emparejado. Sin embargo, para que ello se materialice se requieren condiciones específicas y un conjunto de capacidades técnicas que no son triviales de explotar.

La respuesta de Skullcandy ante este hallazgo fue lanzar una versión de firmware corregida (1.0.0.30) para unidades nuevas, mientras que las unidades existentes parecen carecer de un camino de actualización accesible para el usuario a través de la aplicación complementaria. Este detalle resalta una problemática común en productos de gama más económica: cuando no existe un mecanismo claro y sencillo para actualizar el software en dispositivos ya vendidos, las vulnerabilidades pueden permanecer sin parcheo para una base de usuarios que ya adquirió modelos anteriores.

La vulnerabilidad subyacente está identificada como CVE-2025-20701 y no es original de Skullcandy. Forma parte de una familia de fallos descritos por Dennis Heinze y Frieder Steinmetz de ERNW (insinuator.net) vinculados a las soluciones Bluetooth en SoC de Airoha. Aunque Airoha proporcionó un SDK corregido y un boletín en junio y agosto de 2025, la situación de los Dime 3 es peculiar: el chipset aparece como Airoha y las actualizaciones disponibles no se ofrecen a través de un canal de usuario común para las unidades existentes. La clasificación de severidad varía entre organizaciones, con puntuaciones que oscilan entre un 6.7 (según algunos fabricantes) y un 8.8 (según programas de enriquecimiento de vulnerabilidades) en diferentes bases de datos.

Si un atacante logra operar dentro del alcance técnico necesario, las implicaciones podrían ir más allá de la mera molestia: desde la interrupción de la experiencia auditiva hasta la posibilidad teórica de grabar audio de conversaciones o incluso, en escenarios altamente complejos y dependientes de otros fallos, manipular funciones del teléfono emparejado. A efectos prácticos, la explotación requeriría proximidad física y software adicional, por lo que no es una amenaza de alcance inmediato para todos los usuarios, pero sí una advertencia válida sobre las limitaciones de seguridad en hardware económico sin mecanismos de actualización de software fáciles de usar.

Este caso subraya la necesidad de estrategias de seguridad más claras para dispositivos de consumo con capacidades de conectividad. Entre ellas, ofrecer rutas de actualización de firmware simples y visibles, un proceso de verificación de emparejamiento más robusto y una política de transparencia en la gestión de vulnerabilidades para proteger a los usuarios que ya poseen productos antiguos. En un panorama donde los dispositivos portátiles son una extensión de nuestra vida digital, la capacidad de gestionar y mitigar riesgos sin requerir experiencia técnica avanzada es crucial para mantener la confianza del usuario y la integridad de sus datos.

from Latest from TechRadar https://ift.tt/OsdZTbJ
via IFTTT IA

Laboratorio en Delhi: salvaguardas avanzadas para drones militares y la revisión de la cadena de suministro


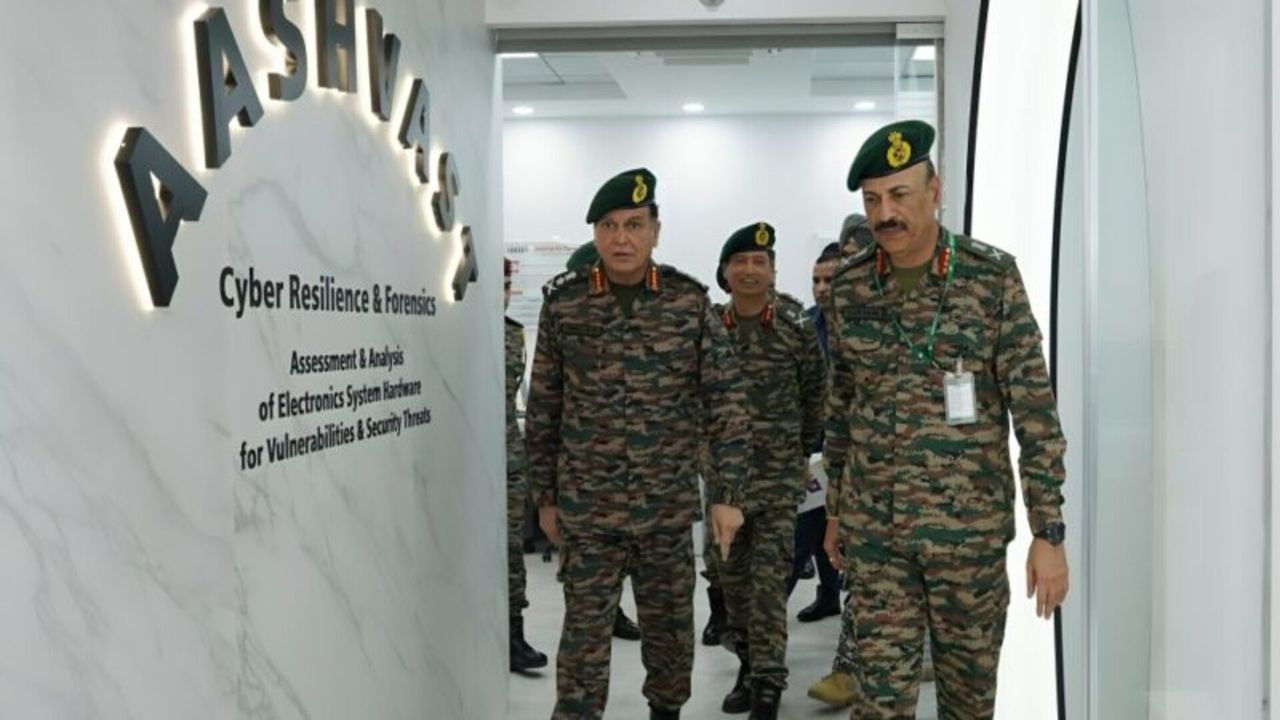
En un esfuerzo por fortalecer la seguridad y la confiabilidad de los sistemas aéreos no tripulados empleados por las fuerzas armadas, se ha inaugurado un laboratorio en Nueva Delhi diseñado para inspeccionar drones militares en busca de vulnerabilidades de software ocultas y componentes no autorizados. Esta instalación, gestionada por la AASHVAST (Assessment and Analysis of Electronic Systems Hardware for Vulnerabilities and Security Threats), se centra en verificar que los componentes de un dron realmente correspondan con lo que declaran sus documentos y en detectar posibles sustituciones no autorizadas.

Entre los aspectos de mayor atención se encuentran los circuitos y chips que podrían haber sido originados por proveedores chinos, en contraste con los fabricantes autorizados listados en los registros de adquisición. Los técnicos buscan señales de posibles vulnerabilidades que podrían permitir accesos no autorizados, como contraseñas ocultas, rutas de comando secretas y claves de cifrado incrustadas en el sistema de control a bordo o en las cámaras.

El equipo también examina posibles modificaciones en los límites de vuelo y herramientas que podrían permitir la toma de control remota del dron. Otro objetivo es verificar que las actualizaciones instaladas provengan únicamente del fabricante original, cerrando así una ruta común para la manipulación. Además, se evalúa la resistencia del sistema de navegación ante interferencias de jamming o spoofing para garantizar la robustez operativa en entornos adversos.

Cabe resaltar que todo el proceso se realiza sin conexión a internet y sin copiar datos del dron probado a sistemas externos. Tampoco se modifica el software del dron durante la evaluación; en ningún momento se escribe nada de vuelta en el hardware. Este diseño offline busca prevenir la fuga de información clasificada fuera de la custodia militar y reducir el riesgo de filtraciones sensibles.

Una vez identificadas vulnerabilidades, éstas se clasifican por severidad y se consolidan en un informe escrito único. Este documento ofrece a los técnicos que realizaron la prueba y a la autoridad que autorizó la evaluación una visión compartida y verificable antes de la aprobación final.

El laboratorio opera dentro de la dirección técnica del ejército, órgano responsable de la evaluación técnica y reparación de una amplia gama de vehículos y sistemas electrónicos. El acto de inauguración fue formalizado por el propio jefe del ejército, General Dhiraj Seth, señalando que la instalación estará disponible para su uso ampliado en toda la fuerza.

Las autoridades señalan que la iniciativa fortalecerá las defensas cibernéticas de plataformas sensibles y apoyará la manufactura de electrónica dentro del sector de defensa nacional. Sin embargo, analistas advierten que la verificación de la procedencia de hardware es solo una parte de garantizar la idoneidad general de un dron para operaciones en campo. Queda por ver en qué medida este tipo de controles contribuirán a reducir la dependencia de componentes fabricados en el extranjero en los programas de drones de la nación.

Para más contexto, se han difundido informaciones sobre esta iniciativa a través de publicaciones especializadas, que destacan el papel de QuickPay Tech, una empresa de Noida, cuyo software de evaluación ayuda a detectar código alterado, componentes inesperados y cambios de configuración que podrían pasar inadvertidos en controles rutinarios.

La apertura de este laboratorio refleja una tendencia creciente en defensa: aumentar la vigilancia de hardware y software desde la cadena de suministro hasta la plataforma operativa, con especial atención a la soberanía tecnológica y a la seguridad de la información crítica.

from Latest from TechRadar https://ift.tt/qTfo1H6
via IFTTT IA

La Ley de Moore y el Futuro de la Computación: ¿Qué Nos Espera en la Era de los Semiconductores?


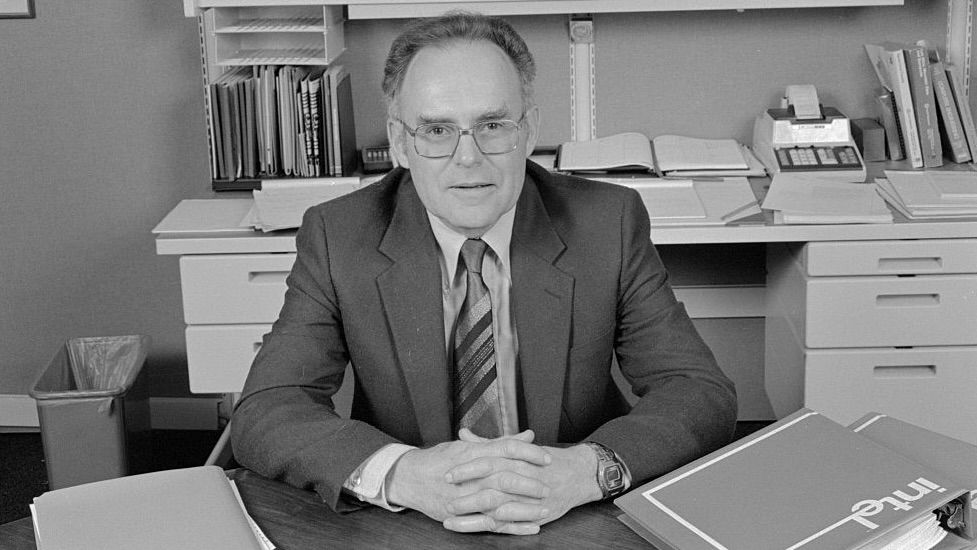
La industria de la computación debe gran parte de su impulso a la visión orientadora del cofundador de Intel, Gordon Moore, cuya predicción sobre el ritmo de avance en el sector ha sido una referencia durante más de medio siglo. Pero, ¿cuánto espacio queda para que esta regla siga vigente?

La Ley de Moore

Moore, quien ejercía como presidente de Intel en aquel entonces, presentó su famosa predicción —conocida como la Ley de Moore— durante la IEEE International Electron Devices Meeting de 1975, según el Computer History Museum.

Cita del día

Este artículo forma parte del proyecto QOTD de TechRadar Pro, que busca ofrecer una visión de las mentes más brillantes y reconocidas del sector tecnológico hoy y en años pasados. Lee la serie completa aquí.

Esta predicción, sin embargo, no fue su primera intuición. Una década antes, Moore escribió un artículo titulado ‘Cramming more components onto integrated circuits‘, en el que anticipaba que la cantidad de transistores en los circuitos integrados se duplicaría cada año.

Las proyecciones iniciales no fueron exactas, pero confiaba en que, gracias a los avances tecnológicos, su proyección podría realizarse con precisión si actualizaba sus cronogramas.

Con el tiempo se convirtió en una profecía autocumplida, con la industria de semiconductores utilizando casi ese pronóstico como referencia para medir el progreso, desafiando a los ingenieros a lograr avances que garantizaran que su trabajo cumpliera con la Ley de Moore.

El futuro de la fabricación de chips

La Ley de Moore se sostuvo durante muchos años, pero la naturaleza del crecimiento exponencial puede parecer poco realista cuando existen limitaciones físicas claras en los semiconductores basados en silicio ampliamente utilizados.

Aunque no hay una fecha fija en la que la Ley de Moore deje de aplicarse, existe un consenso general de que la duplicación de transistores cada dos años se ha desacelerado aproximadamente hace una década.

En la era actual, cada vez resulta más complejo empaquetar más transistores en un solo chip, aunque científicos están experimentando con nuevas tecnologías o enfoques que podrían garantizar la continuidad del progreso. Estas ideas incluyen el apilamiento 3D, así como nuevos materiales semiconductores.

https://kwizly.com/embed/OdvAJe.js

from Latest from TechRadar https://ift.tt/tKX4YxU
via IFTTT IA

Galaxy Buds On: perspectivas sobre el nuevo clip-in earbud de Samsung y sus posibles características


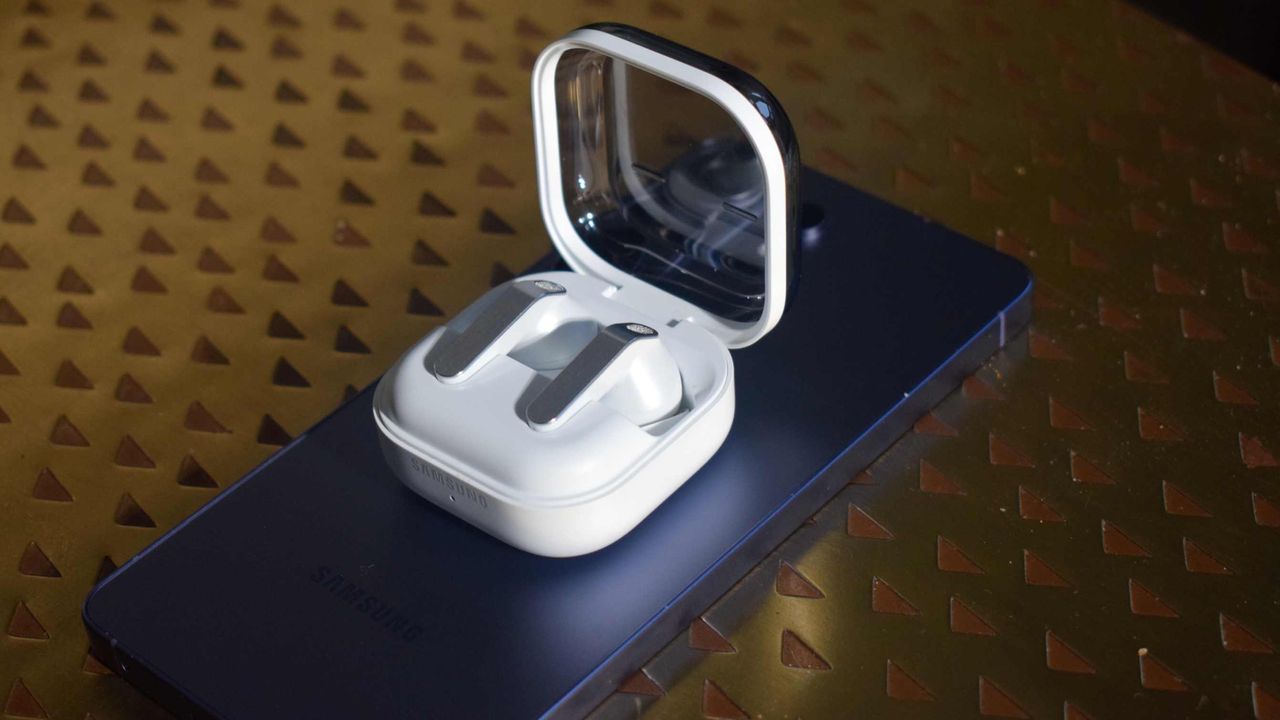
Samsung parece avanzar con un nuevo concepto de auriculares de clip que, tras varias filtraciones, podría estar tomando forma bajo el nombre Galaxy Buds On, dejando atrás la denominación previa Buds Able. En este borrador, examinamos lo que se sabe hasta ahora y qué podría significar para los usuarios y el ecosistema Galaxy.

Contexto y antecedentes
– En los primeros meses de 2026, varias filtraciones sugerían el debut de unos auriculares de clip de Samsung. Incluso la app Galaxy Wearable llegó a insinuar el nombre Buds Able. Tras un periodo de silencio, las señales indican que el proyecto sigue vivo, pero con un naming distinto: Galaxy Buds On.
– Informes de sitios especializados, como SammyGuru, afirman haber encontrado indicios en la app Buds Manager que revelan detalles sobre el diseño y las funciones previstas.
– La fecha de lanzamiento sigue en el aire. Algunas filtraciones apuntan a un lanzamiento para octubre en paralelo con otras novedades de Samsung, pero también existe la posibilidad de que la marca espere a 2027 para presentar, además, unos auriculares supra-aurales. Por ahora, la fecha se mantiene como TBC (por confirmar).

Qué esperar en términos de características
– Control de movimiento y gestos: tras el anuncio de los Galaxy Buds 4 Pro, que introdujeron el control por movimiento de cabeza para aceptar o rechazar llamadas, se espera que Buds On cuente con una funcionalidad similar de head-tracking. Este tipo de control podría ampliar la experiencia sin necesidad de tocar los auriculares.
– Ajuste de volumen y experiencia en entornos abiertos: para compensar la ausencia de cancelación de ruido efectiva en un diseño de clip abierto, podrían llegar herramientas como Volume Boost, que incrementarían el volumen cuando sea necesario, y Auto Volume, que eleva el volumen en ambientes ruidosos para mejorar la intelligibilidad.
– Asistentes y reconocimiento por voz: en un año 2026 donde la IA está integrada en muchos dispositivos, es previsible que Gemini (Google) o Bixby estén disponibles mediante un comando de voz o un toque en el propio auricular, permitiendo activar funciones o realizar tareas rápidamente.
– Grabación de notas de voz: se mencionan gestos táctiles que permitirían grabar notas de voz al instante, una funcionalidad que ya ofrecen algunos competidores y que podría ser atractiva para usuarios que buscan productividad rápida.

Reflexiones sobre diseño y experiencia de usuario
– El éxito de un auricular de clip depende en gran medida de su diseño. En el pasado, los auriculares abiertos y con drivers vecinos a la cavidad auditiva enfrentan retos como la variabilidad de volumen y la calidad sonora percibida. En ese sentido, las mejoras de volumen y la gestión de entornos ruidosos serán piezas críticas para la aceptación del producto.
– Más allá de las características técnicas, la experiencia de uso se verá influida por la compatibilidad con el ecosistema Galaxy, la continuidad entre dispositivos y la facilidad de emparejamiento y configuración a través de la app Galaxy Wearable.

Perspectivas de lanzamiento y posicionamiento
– A día de hoy, la fecha de llegada de Buds On no está definida con claridad. Un posible estreno en octubre podría alinearse con otras novedades de Samsung, mientras que la opción de esperar a 2027 podría estar vinculada a un plan más amplio de auriculares y productos de audio.
– El nombre Galaxy Buds On sugiere una intención de reposicionar o ampliar la familia de auriculares livianos de Samsung, con un énfasis en la experiencia de uso cotidiano y en soluciones prácticas para entornos dinámicos.

Conclusión
El interés en los Galaxy Buds On radica tanto en su posibilidad de introducir un formato de clip ligero como en las potenciadas herramientas de interacción y adaptación al entorno sonoro. Aunque las especificaciones definitivas aún no se han oficializado, las filtraciones apuntan a una propuesta que combina facilidad de uso, integración con IA y mejoras perceptibles de volumen y audio para compensar el diseño abierto. Para quienes siguen de cerca el ecosistema Galaxy, Buds On podría representar una adición interesante, siempre que el diseño y la experiencia de usuario acompasen las características anunciadas.

from Latest from TechRadar https://ift.tt/umS2tLT
via IFTTT IA

Reconfigurar el trabajo en la era de la inteligencia artificial: ¿cómo aprovechar la productividad sin perder el talento humano?


La experiencia de Gartner sugiere un escenario matizado: alrededor del 33% de las personas que fueron desvinculadas por un giro corporativo hacia la IA podrían ser recontratadas para 2029, o ver anunciadas sus antiguas funciones en un nuevo marco laboral. Este pronóstico invita a reflexionar sobre cómo las organizaciones pueden gestionar la transición sin perder el valor del talento humano.

El análisis anticipa que para 2027, el 75% de las empresas que esperaban obtener ahorros de costos mediante la productividad impulsada por IA serán superadas por competidores que reinviertan esos ahorros en modernización y capacitación. En otras palabras, la verdadera ventaja competitiva podría residir en una filosofía centrada en la modernización continua y en la ampliación de las habilidades de la fuerza laboral, más que en una mera automatización de procesos.

Las organizaciones que recortaron significativamente su plantilla para capitalizar mejoras de productividad percibidas por la automatización podrían verse obligadas a adoptar una nueva mentalidad centrada en el ser humano, donde las habilidades y capacidades se amplifican y la IA realiza las tareas repetitivas o de menor valor estratégico.

IA vs. gestión

Las decisiones tomadas por las empresas a lo largo de distintos sectores podrían generar arrepentimientos en el futuro, cuando se revele el verdadero alcance de lo que la IA puede entregar. En lugar de ver a la automatización como un disruptor del empleo, la idea de una automatización inteligente podría considerarse una oportunidad perdida para aquellas organizaciones que no alinearon tecnología y talento humano.

“Cuando directivos de negocio y tecnología miren hacia atrás en la era temprana de la IA, reconocerán que su mayor error fue creer que la automatización del trabajo era el objetivo, cuando la oportunidad real residía en la amplificación de la fuerza laboral,” señaló Tori Paulman, analista líder de Gartner.

Este equívoco —que podría acarrear consecuencias severas para la empresa— podría haber afectado a individuos debido a una comprensión insuficiente de lo que la IA puede lograr realmente. “La ventaja competitiva irá a aquellos CIOs y ejecutivos que construyan una organización con forma de IA, donde el valor de la IA se potencie al reconfigurar roles y permitir que los flujos de trabajo crucen límites tradicionales, aumentando la velocidad y reduciendo la fricción,” añadió Paulman.

Productividad de la IA… ¿ganancias?

La predicción de Gartner dibuja un panorama desafiante para aquellas organizaciones que no han potenciado las capacidades de sus empleados tras una apuesta total por la IA. Sin embargo, aún hay tiempo para corregir la trayectoria. Aunque la proyección de 2027 parece cercana, 2029 —cuando se estima que casi un tercio de la fuerza laboral podría requerir una recontratación— tiene margen para volver a ponerse en marcha con una reorganización estratégica.

“Los ejecutivos de negocio y de IT deberían desarrollar una estrategia de ‘remix de talento’ que use la IA para redefinir roles y retirar a los trabajadores de labores menos productivas hacia nuevas oportunidades,” afirmó Paulman.

La conclusión subyacente es que la IA debe emplearse para fortalecer la toma de decisiones, la creatividad y el liderazgo, en lugar de desplazar personas por buscar supuestas mejoras de productividad mal calibradas.

from Latest from TechRadar https://ift.tt/O14h3ZT
via IFTTT IA

Protegiendo a los usuarios: lecciones clave de una extensión de Twitch que filtraba tokens OAuth


Un análisis detallado sobre un incidente reciente en el ecosistema de Twitch revela prácticas preocupantes en una extensión de navegador conocida como Twitch Enhanced Viewer | JeeBot. Este caso subraya la importancia de la seguridad en extensiones y la necesidad de acciones rápidas por parte de desarrolladores y usuarios para mitigar riesgos.

Resumen del hallazgo
– Investigadores de seguridad identificaron una extensión para Chrome y Firefox, con aproximadamente 30,000 usuarios en Chrome y unas 600 en Firefox. La extensión se promovía como una herramienta para streamers y espectadores que busca calidad, conveniencia y control, prometiendo mejoras como claridad en la reproducción, visualización en 2K, bloqueo de anuncios y elementos no deseados, e incluso incluir un bot de IA para facilitar la interacción con el chat.
– El problema central fue que la extensión recuperaba las URL de las listas de reproducción de video de Twitch a través de servidores proxy propios, y, en lugar de simplemente reenviar las solicitudes, adjuntaba los tokens OAuth de los usuarios en la URL. Esto hacía que los tokens aparecieran en los registros de los servidores proxy.

Evidencias y respuesta de los actores
– Después de la denuncia, el desarrollador de la extensión (identificado como HISHIMIRO/jeetbot.cc) lanzó una nueva versión (85.8.7 para Firefox; la versión de Chrome estaba en revisión) que aparentemente corrigió este fallo, eliminando el token de las solicitudes a los proxies al recuperar listas de reproducción. Este cambio sugiere una respuesta responsable ante una vulnerabilidad.
– Sin embargo, la fuente de la investigación, Socket, señaló que las versiones en uso en ese momento enviaban tokens inline como un parámetro de consulta (auth) en redirecciones a los proxies operados por terceros, con una excepción intencional para una lista de diez canales de streamers rusos, cuyas sesiones supuestamente estaban exentas del reenvío de tokens.
– La existencia de una lista de excepciones tan específica sugiere un conocimiento profundo de las implicaciones de seguridad y, posiblemente, una motivación determinada detrás de esa configuración.

Qué deben hacer los usuarios
– Aunque la extensión se actualizó para corregir el comportamiento, las prácticas de seguridad aconsejan tomar medidas proactivas. En particular:
– Revocar los tokens OAuth expuestos de Twitch para las cuentas afectadas y generar nuevos tokens si corresponde.
– Revisar las extensiones instaladas y deshabilitar o desinstalar aquellas que soliciten permisos excesivos o que realicen solicitudes inusuales a través de proxies externos.
– Mantener el software actualizado y seguir las recomendaciones de seguridad de los equipos de investigación y de la plataforma Twitch.
– En caso de duda, monitorizar actividad de sesión y access logs para detectar usos no autorizados.

Reflexiones finales para la comunidad
Este incidente resalta la necesidad de análisis riguroso de extensiones de terceros y de transparencia por parte de los desarrolladores respecto a cómo manejan credenciales y tokens. La existencia de una lista de exención de diez canales sugiere que los riesgos pueden estar concebidos desde el desarrollo, lo que eleva la responsabilidad de auditoría y respuesta rápida ante vulnerabilidades. El camino hacia una mayor seguridad pasa por:
– Auditorías de seguridad abiertas y gestionadas por la comunidad.
– Divulgación responsable y correcciones rápidas por parte de los desarrolladores.
– Educación continua de usuarios sobre permisos, tokens y prácticas seguras al usar extensiones y herramientas de streaming.

Fuente de referencia y contexto adicional
– Este análisis se apoya en informes de seguridad y cobertura mediática de The Hacker News, entre otros, que documentaron el incidente y las respuestas asociadas. Leer estos informes puede proporcionar una visión más amplia de las implicaciones técnicas y las respuestas de la comunidad tecnológica.

from Latest from TechRadar https://ift.tt/KmVZqxd
via IFTTT IA