ACPA y el Debate sobre el Cambio en el Rol de los VPN: Rápida Censura, Riesgos para la Privacidad


Un nuevo proyecto de ley propuesto en la Cámara de Representantes de los Estados Unidos plantea cambios fundamentales para la operación de las redes privadas virtuales en el país. Si llega a convertirse en ley, la legislación obligaría a los proveedores de VPN a bloquear activamente el acceso a sitios de piratería, transformando túneles de privacidad en accesos filtrados con fines de control de contenido.

La Ley de Protección de Derechos de Autor (ACPA, por sus siglas en inglés) —conocida formalmente como H.R. 10364— fue presentada por el Representante Darrell Issa (R-CA) el 16 de septiembre de 2026. El objetivo declarado es otorgar a los titulares de derechos de autor un proceso judicial acelerado para obtener órdenes de bloqueo contra plataformas acusadas de infracción.

Crucialmente, la ACPA nombra explícitamente a los servicios de VPN junto con los proveedores tradicionales de banda ancha y los resolutores de DNS como entidades responsables de hacer cumplir estas listas de bloqueo. Para usuarios que confían en software de VPN para mantener un acceso a Internet sin restricciones y sin vigilancia, la legislación representa una amenaza directa al núcleo de la promesa de la tecnología.

Las obligaciones de bloqueo se aplicarían a cualquier servicio de VPN con al menos 100.000 suscriptores mensuales en EE. UU., umbral que prácticamente abarca a las marcas de VPN más grandes, empujando a la industria a implementar filtros a nivel nacional o enfrentar consecuencias legales graves.

Laura Tyrylyte, defensora de la privacidad en NordVPN, señaló que existen miles de soluciones de VPN disponibles a nivel mundial; sin embargo, “estas medidas de bloqueo apuntan principalmente a proveedores de VPN reputados y pagos, dejando desprotegidos a los servicios gratuitos.”

“Los VPN gratuitos suelen ser más difíciles de regular, y dado que los usuarios que buscan evitar pagar por contenido probablemente no pagarán por una VPN, estos servicios seguirán operando sin impacto alguno,” añadió.

En una nota relacionada, se ha destacado que la ACPA plantea acelerar el proceso de censura, con una evaluación de evidencia relativamente baja para declarar un sitio como “sitio de piratería extranjero”. Una vez aprobada, los proveedores cubiertos tendrían 14 días para oponerse antes de que la orden de bloqueo entre en vigor, con posibles aceleraciones para contenido sensible como deportes en vivo u other material de alta demanda temporal.

Organizaciones de derechos digitales han criticado fuertemente la propuesta. Representantes de grupos de defensa advierten que la ley podría forzar a cualquier proveedor a interrumpir el tráfico desde sitios web señalados por infracción de derechos de autor. En respuesta, defensores de la neutralidad y de la Primera Enmienda argumentan que la legislación codifica un proceso legal unilateral y podría vulnerar derechos fundamentales y la creatividad estadounidense.

Para mitigar posibles falsos positivos, la ley incluye una disposición de daños que permitiría a las empresas afectadas reclamar hasta 250.000 USD en compensación, aunque críticos señalan que este monto no brinda un consuelo suficiente a pequeños negocios que pudieran verse desactivados por errores de filtrado.

Una amenaza global para una Internet sin filtros

Este no es el primer intento de las autoridades estadounidenses de intervenir en el uso de VPNs en 2026. La ACPA llega tras la aprobación de leyes estatales controversiales y se suma a otros proyectos federales en trámite, como el Acta Block BEARD y la Ley anti-piratería digital extranjera.

Sin embargo, las señales de mayor alerta provienen del extranjero. Expertos señalan que la ACPA emula campañas europeas de antipiratería, que ya sitúan a las VPN en la mira. En países como España y Francia, el bloqueo de VPNs ordenado por tribunales ya es una realidad.

Estos sistemas han mostrado riesgos de daño colateral. Análisis recientes señalan que, en Italia, sitios inocentes permanecieron bloqueados durante largos periodos debido a filtros excesivos, y en España se registró un bloqueo masivo de webs durante eventos deportivos, afectando a una porción significativa de la Internet pública.

Si la ACPA avanza, la jurisdicción de una VPN dentro de EE. UU. podría volverse un factor central, ya que los tribunales estadounidenses no pueden aplicar automáticamente órdenes contra proveedores con sede en jurisdicciones de privacidad, como Panamá o las Islas Vírgenes Británicas. Mientras tanto, la lucha por una Internet abierta continúa en Capitol Hill.

from Latest from TechRadar https://ift.tt/9GpcPv0
via IFTTT IA
El coste creciente de los componentes impulsa subidas de precios en la industria de laptops


  • XMG ha anunciado aumentos de precios en sus portátiles debido al incremento de los costes de los componentes
  • La fabricante de laptops señala que la RAM DDR5 para portátiles se aproxima a sextuplicar su precio respecto a antes de la crisis de memoria
  • Se escucha además que Micron ha retirado de la circulación sus módulos de 2 GB de GDDR7, y la oferta de VRAM de Nvidia podría verse afectada por ello

La crisis de memoria continúa en marcha, acumulando precios más elevados para los consumidores. Entre las consecuencias se cuentan nuevos aumentos en el precio de los portátiles y la posibilidad de que las GPU de Nvidia enfrenten nuevos obstáculos.

VideoCardz detectó la nueva realidad en los portátiles, con XMG anunciando en Reddit que la mayoría de sus modelos verán aumentos de €100 o €150, y un caso especial (un portátil Schenker, que agrupa a la empresa matriz) con un incremento de €300.

Algunos componentes de actualización también han encarecido, con un bono de €120 para una configuración RTX 5090. XMG explicó: “La razón de los aumentos es un nuevo incremento en los costos de compra. Ya no se trata solo de RAM y SSD: las placas base, componentes electrónicos, CPUs, tarjetas gráficas y memoria de video también elevan los costos”.

En resumen, todo está sujeto a inflación de precios, incluida la placa base y los chips asociados, además de los componentes clave mencionados.

XMG destacó datos de Geizhals (que rastrea precios minoristas alemanes) que muestran que la RAM DDR5 para portátiles está casi a 6x su precio previo a la falta de memoria (a mediados de 2025).

La fabricante de laptops dejó claro que las GPUs discretas y la memoria de video GDDR7 se han encarecido, al igual que los precios de procesadores para portátiles de AMD e Intel.

Sobre las GPUs, Wccftech informa que Micron podría haber dejado de fabricar módulos de 2 GB de GDDR7, usados en algunas Nvidia RTX 5000.

Uniko’s Hardware resaltó esta noticia en una publicación en X, señalando que estos chips han “llegado al fin de su vida” y que esto se aplica a todos los módulos Micron de 2 GB; solo quedan chips de 3 GB en el sitio del fabricante.

Con Micron aparentemente sin suministrar a Nvidia esos módulos de 2 GB, la disponibilidad de memoria de video para tarjetas RTX 5000 podría verse más limitada, al menos en teoría. Esto podría afectar los niveles de stock y presionar aún más los precios (ya en ascenso).

Análisis: aún más presión

XMG Neo 16 laptop shown at an angle

(Image credit: XMG)

Debe haber cautela respecto a la información de Micron, ya que no es una declaración directa de la empresa y es un proveedor menor para Nvidia; Team Green obtiene la mayor parte de su GDDR7 de Samsung y SK Hynix, por lo que el impacto podría ser relativamente limitado.

No obstante, cualquier impacto es una mala noticia en un contexto climático que ya es adverso para las GPU, especialmente las de Nvidia, que están aumentando de precio de forma acelerada. La RTX 5090 se ha vuelto extremadamente cara, la RTX 5080 también y la RTX 5070 ya muestra presiones de precios, con incrementos de alrededor del 30% respecto a dos meses atrás en EE. UU. (y un panorama similar en otros mercados).

Por tanto, incluso pequeñas presiones adicionales no contribuirán a aliviar el encaje de precios de las GeForce de Nvidia.

En cuanto a los aumentos de precio de los portátiles, esto refleja la dinámica de suministro de RAM y XMG se suma a otros fabricantes que han elevado precios (por ejemplo, Dell, que también ha realizado aumentos en la línea XPS 13).

Es encomiable la transparencia de XMG al explicar que no busca lucro adicional con este ajuste y que otros factores, como costes de transporte aéreo (debido a conflictos en el Medio Oriente) y dificultades logísticas marítimas, están influyendo en el coste final de los notebooks.

from Latest from TechRadar https://ift.tt/fvK1TRQ
via IFTTT IA

EvilTokens: el auge de un PhaaS impulsado por IA y su golpe a miles de bandejas de entrada


En un operativo conjunto que involucró a Microsoft, la policía del Reino Unido y varios socios, se lograron arrestos, incautaciones y desmantelamientos significativos de EvilTokens, un kit de phishing como servicio (PhaaS) que operaba como una empresa tecnológica. Dos sospechosos fueron detenidos, se confiscaron 50 sitios web y se desactivaron 150 dominios, en un esfuerzo por interrumpir este ecosistema criminal.

Según el informe de Microsoft, la Policía de Delitos Cibernéticos del Servicio de la Metropolitan Police arrestó a dos hombres bajo sospecha de actividades relacionadas con la operación de EvilTokens. Los individuos, cuyas identidades no han sido divulgadas, tienen 32 y 38 años y quedaron en libertad bajo fianza con condiciones, mientras continúa la investigación. También se confiscaron servicios digitales y otros artículos.

Entre los colaboradores se cuentan Health-ISAC, Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation y TRM Labs. Aun no está claro si estas detenciones y las medidas de bloqueo serán suficientes para erradicar completamente EvilTokens o si la plataforma podría volver a operar. En muchas ocasiones, la infraestructura delictiva es menos resistente a los golpes que a simples desactivaciones de hardware.

La plataforma se ha presentado como una startup tecnológica dedicada al crimen organizado. EvilTokens apareció por primera vez en febrero de 2026 y rápidamente se convirtió en una de las soluciones PhaaS más utilizadas. Se ofrece a través de Telegram por 1.500 USD, con un coste de suscripción recurrente de 500 USD. Los ciberdelincuentes utilizan EvilTokens para realizar ataques de phishing a gran escala y personalizados: crean sitios y páginas de destino falsificados, emails de phishing a medida y pueden capturar credenciales, tokens de sesión y otros códigos diseñados para proteger cuentas, otorgando a los atacantes acceso a las bandejas de entrada de las víctimas.

Lo que diferencia a EvilTokens es su uso de inteligencia artificial. La plataforma incluye un asistente de IA capaz de revisar las bandejas de entrada, sugerir objetivos de alto valor y diseñar enfoques para abordarlos. Los atacantes pueden realizar reconocimiento con Microsoft Graph para mapear la estructura organizacional y permisos, manteniendo el acceso y moviéndose lateralmente por la red objetivo.

Microsoft indicó haber encontrado evidencia de que partes significativas de EvilTokens estaban codificadas con IA, “con la IA ayudando a sus creadores a construir la plataforma”. Además, la plataforma aprovecha capacidades de múltiples modelos de IA. En conjunto, funciona como una startup bien organizada, con precios por suscripción, atención al cliente, paneles de control y herramientas para pasar del acceso a cuentas a la explotación financiera.

Según Microsoft, EvilTokens facilitó campañas de compromiso de correo corporativo (BEC) que comprometieron más de 12.000 bandejas de entrada en más de 10.000 organizaciones a nivel mundial. Las víctimas provienen principalmente de sectores como distribución mayorista, construcción y servicios financieros; también se vieron afectados inmobiliario, educación superior y salud. La mayoría de las víctimas se encuentran en Estados Unidos, con números notables en Canadá, Reino Unido, Australia, India y Francia. Microsoft afirmó haber notificado a los clientes afectados y haber contribuido a la remediación de cuentas comprometidas y a compartir inteligencia para apoyar medidas defensivas e investigativas posteriores.

Otro eje de la historia es la popularización del phishing por código de dispositivo. Aunque la técnica no es nueva, su adopción ha crecido significativamente en 2026 gracias a EvilTokens. Investigadores de Huntress indicaron que, en junio de 2026, EvilTokens se empleó para realizar un incremento del 1.380% en ataques de phishing basados en código de dispositivo en 2026 frente a periodos similares del año anterior.

Huntress señaló una maduración clara del mercado de phishing como servicio, con actores de amenaza que integran cada vez más flujos de trabajo de IA en sus ofertas. Este desarrollo se refleja en la telemetría: un incremento del 1.380% en ataques de phishing por código de dispositivo entre julio–diciembre de 2025 y enero–abril de 2026, con más del 50% de los incidentes vinculados a dos oleadas principales de incidentes correlacionados.

Este caso subraya la necesidad de vigilancia continua y soluciones proactivas para defender infraestructuras críticas frente a herramientas que combinan técnicas tradicionales de ingeniería social con capacidades avanzadas de IA. Las organizaciones deben revisar sus medidas de seguridad de correo, revisar permisos y respuestas ante incidentes, y mantener plataformas y comunidades informadas sobre tácticas emergentes para reducir el riesgo de compromisos extensivos de cuentas y datos.

from Latest from TechRadar https://ift.tt/w3ATqZk
via IFTTT IA

Guía profesional para ver Cricket en los Juegos Asiáticos 2026: opciones, cobertura y herramientas para verlo desde cualquier lugar


Los Juegos Asiáticos 2026 presentan una nueva edición de cricket que merece atención por su formato, la calidad de los equipos y la oportunidad de disfrutar deporte de alto nivel desde múltiples plataformas. A continuación, un desglose claro de las opciones de transmisión, los mercados cubiertos y las consideraciones para ver los partidos en vivo desde cualquier lugar del mundo, con un enfoque práctico para lectores que buscan una experiencia fluida y sin interrupciones.

Opciones de transmisión por región: varios países cuentan con transmisiones gratuitas o de pago a través de emisoras y plataformas regionales. En Singapur, MeWatch ofrece cobertura de los Juegos Asiáticos; en Corea del Sur, KBS y MBC, así como SBS en su versión en inglés, aportan opciones de visualización. Vietnam cuenta con VTV, mientras que China tiene acceso a CCTV5 y Malaysia a RTM. En Estados Unidos, Willow TV lidera la cobertura de cricket, con posibles opciones a través de Sling TV para planes que incluyen canales desi y cricket. En Canadá, Willow TV también está disponible. En India, Sony Sports Network y la plataforma Sony LIV serán la vía de acceso para eventos, con distintos planes de suscripción según la región.

Cómo ver gratis versus de pago: varias jurisdicciones ofrecen acceso gratuito a través de emisoras nacionales. En otros mercados, los lectores pueden considerar paquetes de streaming que incluyan cricket o el uso de una VPN para desbloquear servicios desde el extranjero, respetando las condiciones de uso de cada servicio y la normativa local. Es importante verificar la disponibilidad de los partidos y las limitaciones regionales antes de planificar la visualización.

Sobre la programación y el calendario: la competencia arranca el 24 de septiembre con seis equipos en grupos, y los cuartos de final para los equipos mejor ubicados. Si tanto India como Pakistán llegan a las semifinales, se abrirá un choque muy esperado. El evento se disputará en Japón, con la sede principal en Korogi Athletic Park, que ofrece un entorno con límites de campo específicos que pueden favorecer un ritmo de juego alto y un volumen de carreras significativo.

¿Qué canales o plataformas cubren las fases clave?

  • Asia y Pacífico: MeWatch (Singapur), KBS, MBC, SBS (Corea del Sur), VTV (Vietnam), CCTV5 (China), RTM (Malasia).
  • América: Willow TV (EE. UU. y Canadá), Sling TV (Desi Binge Plus/Dakshin Flex).
  • Europa y otros mercados: acceso mediante VPN a servicios regionales, sujeto a términos y condiciones de uso.

Uso de VPN para desbloquear streams: cuando el contenido no esté disponible en tu región, una VPN puede ayudar a ver la cobertura desde casa. Recomendamos servicios confiables y con historial de seguridad, como NordVPN, para facilitar el acceso desde cualquier ubicación. Es fundamental entender que el uso de VPN debe respetar las políticas de cada proveedor de transmisión y las normativas locales.

Premisa de cobertura por región

Estados Unidos y Canadá: Willow TV ofrece la transmisión de cricket, con opciones adicionales a través de Sling TV para planes que incluyen Desi TV. Si no cuentas con el servicio, un VPN puede facilitar el acceso desde fuera de tu zona habitual.

India: Sony LIV proporcionará streaming en India, con planes de suscripción disponibles; para ver desde fuera del país, la asistencia de una VPN puede ser útil para desbloquear el acceso.

Regiones de Asia: los espectadores en Singapur y Corea del Sur pueden recurrir a MeWatch, KBS, MBC y SBS, mientras que VTV y CCTV5 amplían la cobertura regional. Verificar disponibilidad local es clave para no perderse el inicio de los encuentros y las fases de grupo.

Consejos para una experiencia sin interrupciones

  • Comprueba la programación y la hora local de los partidos para evitar pérdidas por diferencias horarias.
  • Si viajas, planifica la instalación de la VPN con anticipación y verifica la compatibilidad del dispositivo con el servicio de streaming.
  • Revisa las condiciones de uso de cada plataforma para entender límites de visualización y disponibilidad en tu región.

Este artículo reúne un mapa práctico de opciones para disfrutar del cricket en los Juegos Asiáticos 2026, con énfasis en la claridad de la cobertura regional y la posibilidad de acceder a la acción desde cualquier lugar del mundo, ya sea a través de emisoras gratuitas o paquetes de streaming.

Nota sobre uso responsable: se evaluaron y describen herramientas de acceso y desbloqueo en el contexto de usos recreativos y legales. No se fomenta ni se aprueba el uso indebido de servicios o la infracción de derechos de autor. Se recomienda consultar las condiciones de servicio de cada plataforma y las leyes locales antes de utilizar VPN u otros métodos de acceso remoto.

from Latest from TechRadar https://ift.tt/48eajry
via IFTTT IA

Garmin y la posible adquisición de Moxy Monitor: ¿un salto hacia métricas de alto rendimiento?


Garmin podría estar preparando el terreno para una revolución silenciosa en sus wearables orientados a atletas serios. Con una posible adquisición de la firma especializada Moxy Monitor, la empresa podría incorporar datos de músculo oxigenado (SmO2) en futuros dispositivos, ampliando así el abanico de métricas disponible para entrenamientos de alto rendimiento.

El rumor, divulgado por el portal the5krunner, sugiere que Garmin habría cerrado la compra de Moxy Monitor, con indicios de confirmación por parte de una fuente cercana a la operación. Aunque ni Garmin ni Moxy Monitor han emitido un pronunciamiento oficial, el interés estratégico es evidente: SmO2 es una métrica que muchos atletas de élite ya utilizan para optimizar sus rutinas, y Garmin ha mostrado interés previo en integrar datos avanzados mediante patentes registradas este año para medir SmO2.

Qué implica esto para los usuarios
– Integración de SmO2 en wearables: si la adquisición se concreta, es plausible que las futuras pulseras y relojes de Garmin ofrezcan lecturas de SmO2 de forma más nativa, potencialmente junto con sensores de próxima generación requeridos para leer estas métricas de manera fiable.
– Hardware específico: dado que la medición de SmO2 con precisión suele requerir sensores de espectroscopía de infrarrojo cercano (NIRS), es posible que se necesite hardware adicional o modular para aprovechar al máximo esta tecnología.
– Competencia y ritmo de implementación: fabricantes como Whoop ya exploran soluciones relacionadas con SmO2. La incorporación de Moxy Monitor podría permitir a Garmin mantenerse a la par con rivales en este frente sin reinventar todo desde cero.
– Compatibilidad actual: por ahora, los dispositivos Garmin pueden leer SmO2 a través de sensores externos; la adquisición podría simplificar o enriquecer estas integraciones, con una experiencia de usuario más cohesionada y centrada en métricas de alto rendimiento.

Desde la perspectiva de un atleta dedicado, la posibilidad de que Garmin ofrezca métricas más profundas de oxigenación muscular podría traducirse en entrenamientos más ajustados, periodización optimizada y respuestas en tiempo real durante la sesión de entrenamiento. Sin embargo, hasta que no haya una confirmación oficial, todo queda en rumores y especulaciones.

En resumen, la hipotética compra de Moxy Monitor podría permitir a Garmin ampliar su ecosistema con métricas avanzadas de rendimiento muscular, abrir la puerta a nuevos dispositivos compatibles y reforzar su posición frente a rivales que ya exploran soluciones similares. Seguiremos atentos a cualquier comunicado oficial para aclarar cómo y cuándo estas novedades podrían materializarse en la experiencia de usuario de Garmin.

from Latest from TechRadar https://ift.tt/UDbJFBf
via IFTTT IA

Explorando The Division: Un universo que sigue creciendo y desafiando a los jugadores


The Division y The Division 2 se han consolidado como dos de mis juegos en línea y cooperativos favoritos de todos los tiempos. Sigo jugando The Division 2 con regularidad, al menos una vez al mes, y lo hago desde su lanzamiento. Este segundo título ha logrado mantener una base de jugadores comprometida y, aun con el paso de los años, continúa entregando contenido para fans que juegan de manera constante y para aquellos que regresan de manera ocasional.\n\nA lo largo de su trayectoria, The Division 2 ha construido un universo rico, repleto de lore interesante, historias secundarias envolventes y personajes convincentes. Este mundo se ha expandido a través de novelas, un juego móvil, DLC y expansiones, y libros, entre otros elementos, todos contribuyendo a completar una visión cohesiva y atractiva. Y con más expansiones y contenido que llegan de forma continua —incluso en 2026, más de siete años después de su estreno— hay mucho por descubrir.\n\nComo resultado, hay mucho material para mi quiz de The Division, que promete desafiar incluso a los jugadores más experimentados. Estoy seguro de que encontraremos preguntas que, incluso para los veteranos, provocarán una mirada de sorpresa o una pizca de desconcierto.\n\nBuena suerte y cuéntenme cómo les va.\n\nEste bloque entrega una experiencia de quiz interactiva que celebra la riqueza de The Division y su ecosistema expansivo, con un enfoque en curiosidades, lore y momentos memorables.\n\n¿Qué les pareció el quiz sobre The Division? Compartan sus resultados en los comentarios y sugerencias sobre otros temas para futuros quizzes.\n\n[Nota: el contenido multimedia y las referencias incrustadas (por ejemplo, widgets de trivia y iframes) están integrados para enriquecer la experiencia, manteniendo el enfoque en la experiencia de juego y la comunidad.]

from Latest from TechRadar https://ift.tt/RWVw0mO
via IFTTT IA

Corsair Vengeance 32GB DDR5 White: Un análisis práctico de la oferta y su relevancia para creadores y usuarios exigentes


En 2026, los precios de la memoria RAM han seguido escalando, lo que hace que actualizar un PC de escritorio sea una inversión notable. Aun así, siguen apareciendo descuentos interesantes que pueden justificar una compra estratégica. Este artículo examina una oferta destacada en el kit Corsair Vengeance DDR5 de 32 GB en acabado blanco, analizando su rendimiento, compatibilidad y valor frente al panorama actual de precios.

Para quién es this producto: Usuarios de PC de escritorio que requieren 32 GB de RAM DDR5 para productividad exigente, aplicaciones creativas y multitarea amplia. El kit de Corsair, compuesto por dos módulos de 16 GB, está optimizado para trabajar a velocidades de hasta 5.200 MT/s con latencia CL40 y 1,25 V, con una construcción de disipadores de aluminio y soporte para perfiles Intel XMP.

La oferta: El kit Corsair Vengeance 32 GB DDR5-5200 está listado en 408 USD en Corsair (precio anterior 508 USD). La versión blanca añade un toque estético a builds con ventanas y esquemas de color coordinados. Nota: existen variantes similares en negro y otros rangos de velocidad, como 4.800 MT/s, que pueden tener precios distintos.

Por qué importa: En un año en el que la RAM DDR5 ha mantenido precios elevados, una rebaja de aproximadamente 100 USD representa una reducción significativa, especialmente para usuarios que planean un upgrade de memoria para mejorar la productividad y el rendimiento multitarea. Para aprovechar al máximo la velocidad anunciada, se requiere hardware compatible y la activación de XMP o perfiles equivalentes en la placa base.

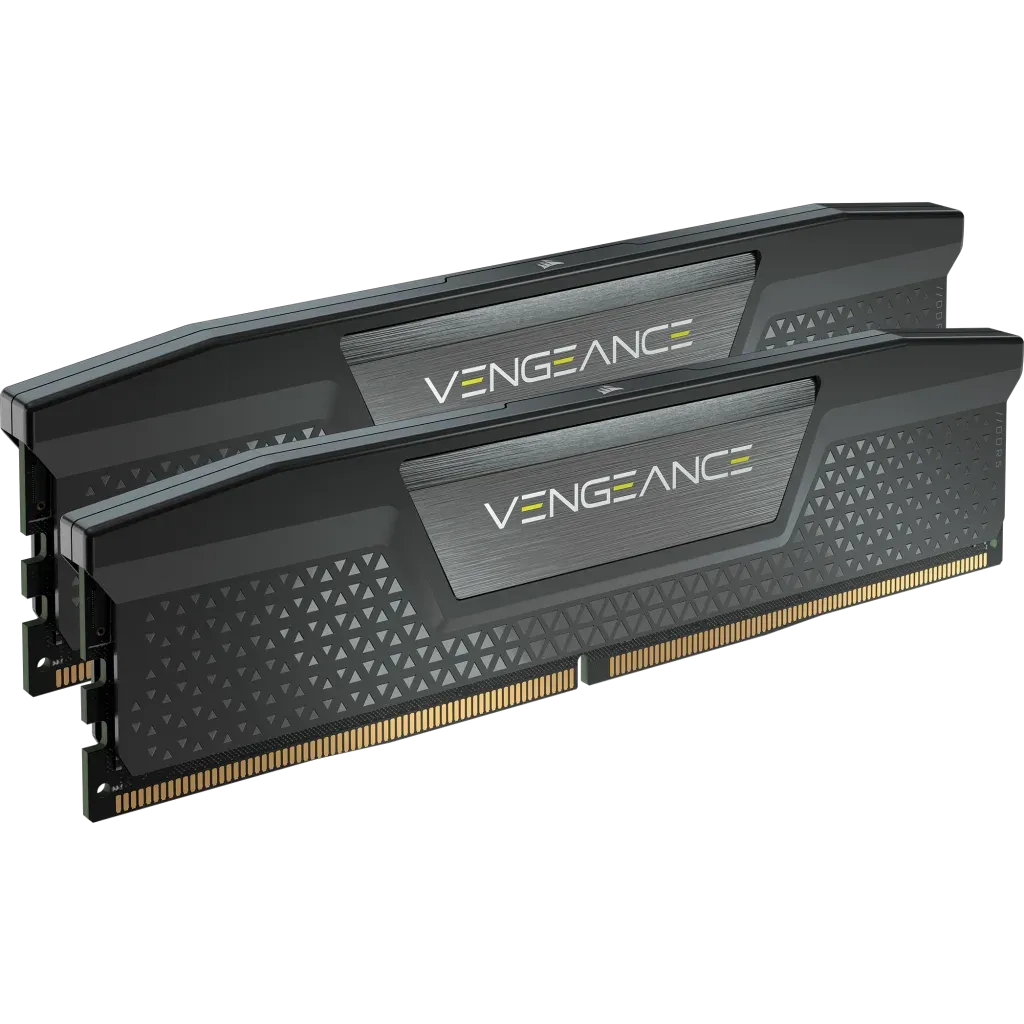
Qué incluye el kit y sus características: Dos módulos de 16 GB DDR5, 5.200 MT/s, CL40, 1,25 V, disipadores de aluminio y soporte para control de voltaje a través de iCUE. Construcción de perfil compacto y bajo perfil, apta para sistemas donde módulos de mayor tamaño podrían interferir con disipadores de CPU.

Compatibilidad y diseño: Corsair ha optimizado el kit para plataformas Intel, con compatibilidad reportada para las series 600, 700 y 800. El acabado blanco puede ser deseable para quienes buscan una estética consistente dentro de una carcasa con vista lateral o iluminación RGB coordinada.

Contexto de precios e valor histórico

La rebaja de 508 USD a 407,99 USD representa un ahorro de poco más del 20%. Aunque el mercado ha visto incrementos de precios considerables en 2026, cualquier descuento relevante merece ser considerado, especialmente para usuarios que requieren mayor capacidad de memoria para tareas creativas y cargas multitarea intensas. Sin embargo, conviene comparar con otras opciones y revisar la compatibilidad exacta con la placa base para asegurar que se aprovechen sus velocidades nominales.

¿Deberías comprarlo?

✅ Compra el kit Corsair Vengeance 32 GB DDR5 si…

  • Reconoces que los precios actuales están elevados y las ofertas no igualan los costos de años anteriores.
  • Buscas mayor control sobre la configuración de memoria de tu PC y estás dispuesto a ajustar perfiles XMP para lograr las velocidades anunciadas.
  • Valoras la combinación entre rendimiento, temperatura controlada y un formato compacto que facilita la instalación en cajas con disipadores grandes.

❌ No compres si…

  • Estás construyendo un PC con presupuesto estricto o tu sistema actual no admite DDR5, ya que podría no justificar la inversión en un upgrade que incluya memoria de alta gama.
  • Tu uso diario no se beneficia de 32 GB de RAM y prefieres opciones menos onerosas o con menor consumo energético.

También considerar

32GB Vengeance DDR5 memory

Opción adicional: 32 GB DDR5 Vengeance 4800 MHz, negro
Este conjunto ofrece dos módulos de 16 GB a 4.800 MT/s, CL40 y un diseño compacto, adecuado para placas que podrían beneficiar de una solución de menor consumo o menor ancho de banda si no se requieren las máximas velocidades.

En resumen, este kit Corsair Vengeance de 32 GB en blanco representa una oferta sólida para usuarios que necesitan capacidad y rendimiento DDR5, dentro de un marco de precio elevado, pero con un descuento que mejora significativamente su valor relativo. Antes de comprar, verifica la compatibilidad de tu placa base y la capacidad de tu sistema para aprovechar las velocidades nominales a través de XMP u otros perfiles de configuración.

  • Shop all computer memory on sale en Corsair: accede a la gama completa de memorias disponibles y compara modelos.

from Latest from TechRadar https://ift.tt/5VsOb3W
via IFTTT IA

Lecciones de una brecha: el caso Burger King Russia y la seguridad de los datos de clientes


En el dinámico mundo de la protección de datos, un incidente reciente sirve como recordatorio contundente de que la seguridad digital es una responsabilidad compartida entre proveedores, plataformas y usuarios. Este análisis examina el ataque conocido como la brecha de Burger King Rusia en 2024 a través de la plataforma Mindbox y las implicaciones para clientes y negocios que dependen de tecnologías de automatización de marketing.

En octubre de 2024, Burger King comunicó a la agencia TASS que hackers no identificados atacaron Mindbox, una plataforma de automatización de marketing empleada por la firma. A través de Mindbox, los atacantes obtuvieron acceso a datos sensibles de la empresa y, potencialmente, de sus clientes. Mindbox, que facilita campañas multicanal de marketing por correo electrónico, SMS, notificaciones push, programas de fidelidad y herramientas de atención al cliente, es utilizado por más de 1,100 empresas, entre ellas nombres globales como L’Oréal, Panasonic y KFC.

El incidente se inscribe dentro de un marco de ataque en la cadena de suministro: un único actor o grupo accedió a una plataforma compartida por múltiples clientes, lo que facilita la exposición de datos de diversa procedencia. En su momento, Mindbox indicó que no había información disponible sobre el alcance exacto de los datos sustraídos y confirmó que la información de pago no se vio comprometida. Sin embargo, la posibilidad de que datos de clientes de Burger King —como direcciones de correo, nombres, fechas de nacimiento, teléfonos y geolocalización— hayan estado expuestos fue central en las discusiones públicas posteriores.

Un avance relevante en la evaluación del impacto llegó con el análisis de Have I Been Pwned?, que actualizó su entrada para indicar que más de 3,2 millones de direcciones de correo únicas, junto con nombres, géneros, fechas de nacimiento, números de teléfono y geolocalización aproximada cubriendo el periodo 2018–agosto de 2024, habían quedado expuestos. Si bien Mindbox afirmó que no se trataba de datos de pagos ni de pasaportes, la mezcla de información personal sensible aumenta los riesgos de robo de identidad y ataques de ingeniería social. Los informes periodísticos señalan variaciones en la estimación de líneas de datos expuestos, con algunas estimaciones que sugieren mayores volúmenes, dependiendo de cómo se contabilicen entradas repetidas o relacionadas.

Este caso subraya varias lecciones clave para las organizaciones que dependen de herramientas de terceros y plataformas de automatización de marketing:

  • Gestión de acceso y privilegios: la organización debe garantizar que solo las personas autorizadas tengan acceso a datos sensibles, y que las revisiones de permisos sean regulares y efectivas. Mindbox señaló que trabajó en eliminar puntos desde los cuales empleados sin acceso a datos sensibles podrían obtenerlos indirectamente y reforzó controles de acceso, autenticación y flujos de aprobación.
  • Fortalecimiento de la seguridad de la cadena de suministro: al depender de plataformas externas, las empresas deben realizar evaluaciones de seguridad en proveedores y establecer mecanismos de monitoreo continuo, detección de amenazas y respuestas rápidas ante incidentes.
  • Autenticación y controles de acceso multicapas: la implementación de autenticación multifactor (MFA) y políticas de acceso mínimo deben ser estándares para reducir el riesgo de uso indebido de credenciales, especialmente en ambientes de desarrollo y pruebas.
  • Concientización y preparación ante ataques de ingeniería social: aunque la brecha no involucró directamente pagos, los datos personales pueden explotar para ataques de phishing y de suplantación de identidad. Es esencial educar a clientes y usuarios sobre señales de alerta, comunicaciones oficiales y verificación de solicitudes sensibles.
  • Gestión de datos y minimización de riesgos: las organizaciones deben evaluar qué datos se almacenan, dónde y con qué frecuencia se actualizan, implementando principios de minimización de datos y cifrado en reposo y en tránsito cuando sea posible.

Para los usuarios, la recomendación práctica es estar atentos a correos o mensajes que soliciten información personal o que prometan ofertas de Burger King, especialmente si se solicitan credenciales o códigos de verificación. En su caso, activar alertas de seguridad en cuentas asociadas, revisar periódicamente la actividad de las cuentas y utilizar herramientas de protección de identidad pueden reducir el impacto potencial de estas exposiciones.

En el ecosistema de software y servicios en la nube, este episodio refuerza que la seguridad no es un estado final, sino un continuo de monitoreo, evaluación y mejora. Las lecciones aprendidas deben traducirse en prácticas operativas más sólidas, políticas de privacidad actualizadas y una cultura organizacional que priorice la protección de datos como un valor estratégico central.

En última instancia, la historia de Burger King Rusia y Mindbox invita a organizaciones de todos los tamaños a revisar sus acuerdos de proveedores, fortalecer sus defensas y comunicar de forma transparente las medidas adoptadas para mitigar riesgos y proteger a los usuarios ante posibles vulnerabilidades.

from Latest from TechRadar https://ift.tt/wvrLl8O
via IFTTT IA

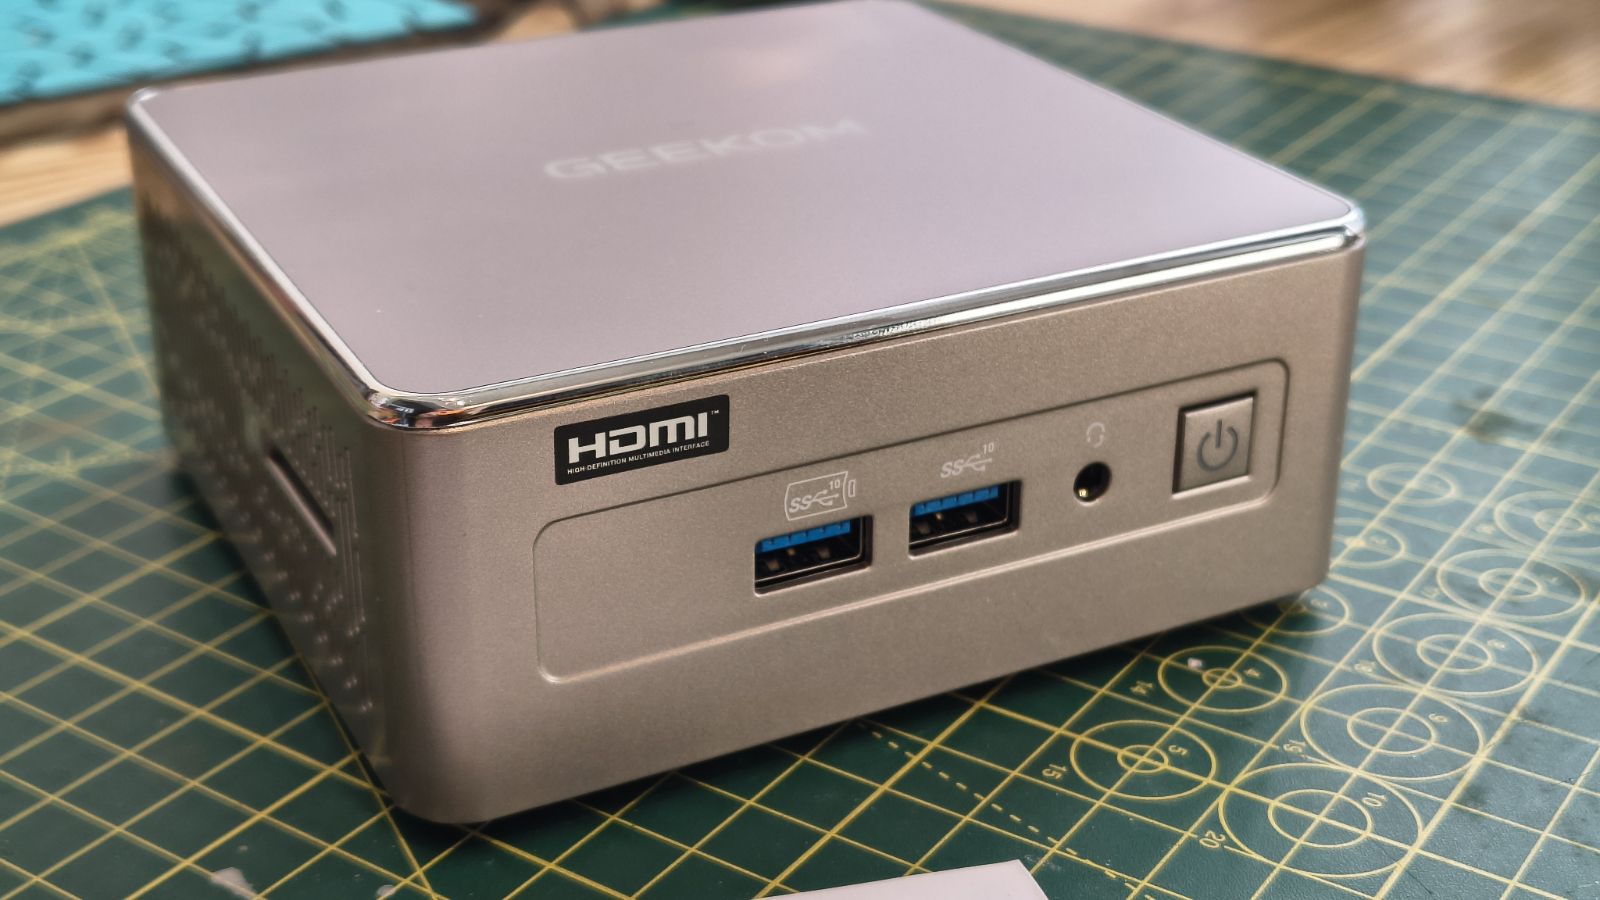
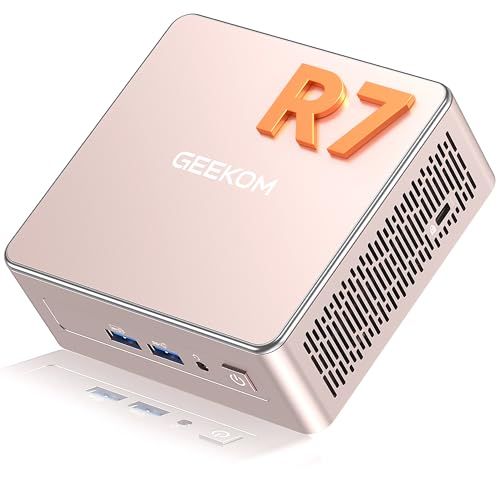
Geekom A5 2027 Edition: Un mini PC expansible para oficina y trabajo remoto


La Geekom A5 2027 Edition combina un procesador AMD octa-core, memoria ampliable y una conectividad extensa, además de contar con un código exclusivo que reduce significativamente el precio.

Mejor para: trabajadores remotos, programadores y profesionales de oficina en casa que buscan un equipo de escritorio expandible que ocupe muy poco espacio.

La oferta: la mini PC Geekom A5 2027 Edition está a $495 (antes $549) en Amazon.com y £423 (antes £469) en Amazon.co.uk, cuando se usa nuestro código exclusivo TRA527FF.

Por qué importa: la Geekom A5 ha demostrado ser una mini PC sólida para el trabajo en nuestras pruebas, y la edición 2027 no es la excepción. El procesador Ryzen 7 de ocho núcleos, la memoria ampliable y las múltiples opciones de almacenamiento interno proporcionan una base versátil para la computación diaria. Hemos seleccionado la configuración 16GB/512GB por ser más versátil, aunque también está disponible una opción 16GB/256GB con nuestro código promocional.

Geekom A5 2027 Edition

A5 2027 Edition Mini PC: fue $549, ahora $495
La Geekom A5 2027 Edition cuenta con un procesador AMD Ryzen 7 7730U de ocho núcleos, gráficos Radeon Vega 8, 16GB de RAM DDR4, 512GB de SSD, dos puertos HDMI, dos USB-C, conectividad Wi-Fi 6 y Bluetooth 5.4. Para obtener el descuento completo, utiliza el código TRA527FF.

En el Reino Unido: ahora £423 (antes £469)Ver Oferta

Por qué lo recomendamos

En su resumen de 4 estrellas de esta mini PC, nuestro experto Mark la describió como “buena relación valor-precio, bien hecha y con una experiencia de usuario decente.” Añadió que se trataba de una máquina que funciona de manera más fresca y silenciosa, respaldada por un nuevo sistema de enfriamiento IceBlast 3.0 que Geekom afirma reduce el ruido a 28dB en reposo.

También señaló que Geekom está posicionando la A5 2027 Edition para uso 24/7 en oficina y comercial, en lugar de ser un equipo de escritorio de rendimiento económico.

La A5 se alimenta del procesador Ryzen 7 7730U de AMD, con ocho núcleos, 16 hilos y un Boost de hasta 4.5 GHz.

Su gráfica integrada Radeon Vega 8 es adecuada para la mayoría de las tareas y la memoria RAM de 16 GB DDR4-3200 puede ampliarse hasta 64 GB. Las opciones de almacenamiento incluyen una ranura M.2 SSD, una segunda ranura M.2 2242 y una bahía para unidad de 2.5 pulgadas.

La A5 admite hasta cuatro pantallas externas a través de sus dos puertos HDMI y dos USB-C, con soporte para resoluciones de hasta 8K. La conectividad incluye Wi-Fi 6, Bluetooth 5.4, Ethernet de 2.5 Gb y un lector de tarjetas SD.

Contexto de precio y valor histórico

Nuestro código exclusivo de TechRadar (TRA527FF) aplica un 10% de descuento en Amazon y un 13% si se compra directamente a Geekom, lo que lo convierte en la oferta más barata que hemos visto para la versión 2027 de la A5.

En EE. UU., puedes ahorrar aún más optando por la versión con 256GB de almacenamiento si estás dispuesto a actualizar el SSD por tu cuenta. Curiosamente, esta configuración es £30 más cara en Amazon.co.uk, por lo que recomiendo escoger la opción de 512GB si te encuentras en el Reino Unido.

EE. UU.: Amazon | Geekom

UK: Amazon | Geekom

¿Deberías comprarla?

✅ Compra la Geekom A5 2027 Edition si…

Buscas una computadora compacta capaz de impulsar una estación de trabajo multi-monitor sin ocupar mucho espacio en el escritorio.

❌ Evita la Geekom A5 2027 Edition si…

Your trabajo implica renderizado 3D exigente, producción de video avanzada u otras aplicaciones que se benefician sustancialmente de una tarjeta gráfica dedicada.

from Latest from TechRadar https://ift.tt/EIswG1Z
via IFTTT IA

Chimes misteriosas en Epic Games Launcher: análisis, respuestas y perspectivas para usuarios de PC


En los últimos días, numerosos usuarios de PC han reportado sonidos impredecibles que se activan de forma al azar en sus equipos. Tras una investigación divulgada por TweakTown y corroborada por publicaciones en redes, el culpable parece ser Epic Games Launcher, que genera chimes o tonos asociados a eventos de una supuesta “party” interna. Este fenómeno no sólo desconcierta por su irregularidad, sino que también plantea preguntas sobre la gestión de notificaciones y el control de audio en segundo plano.

Epic Games confirmó, a través de una página de Fortnite Status en X, que los chimes de la función de “party” estaban sonando con mayor frecuencia de la deseada y anunció una actualización del Launcher con el objetivo de restringir los eventos que generan sonido cuando la aplicación está en segundo plano. En concreto, la propuesta es hacer más selectivo qué acciones disparan un sonido mientras la aplicación no está en primer plano, reduciendo así la cantidad de interrupciones para el usuario.

El tema ha generado interés entre usuarios que notaron que los sonidos aparecían incluso cuando el launcher no estaba visible en la pantalla, o cuando no había notificaciones emergentes acompañándolos. Para algunos, esta experiencia fue particularmente confusa al no asociar los sonidos a ninguna actividad evidente en la plataforma.

Como referencia, TweakTown señala la ruta de los archivos relacionados con estos sonidos dentro del directorio de instalación: Program Files (o Program Files x86)\Epic Games\Launcher\Portal\Extras\SocialChimes. Aunque algunos usuarios han probado eliminar temporalmente estos archivos para silenciar los chimes, esta solución es transitoria: las actualizaciones del launcher podrían volver a restaurar los sonidos en futuras versiones.

El desarrollo de estas actualizaciones ha abierto un debate más amplio sobre la experiencia de usuario y las preferencias de control de audio en software de terceros. Mientras Epic avanza con la opción de activar o desactivar los chimes en el futuro, la ausencia de una función clara de desactivación total en este momento ha generado frustración entre una parte de la comunidad, que solicita una palanca simple para silenciar por completo este comportamiento sonoro.

En este contexto, algunos usuarios han considerado opciones alternativas para gestionar sus preferencias de juego y notificaciones, y se ha revalorizado el uso de plataformas como Steam, donde se perciben menos interrupciones por comportamientos similares. Sin embargo, para la mayoría, la expectativa principal es contar con un control directo, estable y fácil de activar o desactivar, sin depender de cambios manuales en directorios o de actualizaciones que puedan restablecer configuraciones previas.

Conclusión: el episodio de los chimes de Epic Games Launcher ilustra la importancia de ofrecer controles claros y accesibles sobre notificaciones y audio en segundo plano. Aunque la compañía ha anunciado ajustes para reducir la frecuencia de estos sonidos, la demanda de un interruptor definitivo para desactivarlos por completo es explícita y persiste entre usuarios que buscan una experiencia más limpia y predecible en sus PC.

from Latest from TechRadar https://ift.tt/DNm9Syv
via IFTTT IA