Verificación continua de archivos: fortaleciendo la transferencia de datos entre entornos con diferentes niveles de confianza


La National Cyber Security Centre (NCSC) del Reino Unido ha emitido una advertencia contundente dirigida tanto al gobierno como a la industria: muchos sistemas están conectados de maneras para las que sus diseñadores nunca previeron, basados en protocolos que no fueron pensados para la sofisticación de los atacantes actuales.

Esta advertencia se aplica a todas las organizaciones que dependen de procesos entre dominio para mover datos entre entornos con distintos niveles de seguridad, y es especialmente relevante para los sistemas ciberfísicos complejos donde fluyen datos entre activos de TI y tecnología operativa (OT).

La transferencia de archivos es uno de estos procesos fundamentales, pero sigue siendo uno de los más descuidados.

Cada factura enviada a un proveedor, cada actualización de firmware distribuida a una planta, cada informe compartido con un regulador es un dato que cruza entre sistemas con diferentes niveles de confianza.

Durante años, la seguridad de la transferencia de archivos se ha considerado un problema resuelto. Las empresas se contentaban con cifrar el canal, confirmar la entrega y seguir adelante. Eso tenía sentido cuando los sistemas eran más simples y las amenazas se movían con mayor lentitud. Sin embargo, ya no refleja la realidad.

Por qué la confianza basada en el perímetro ya no basta

La mayoría de las plataformas de transferencia de archivos nunca fueron concebidas con la seguridad como objetivo principal. Su función era mover datos de forma fiable entre sistemas, cifrar la conexión, verificar la llegada de un archivo y registrar que la tarea estaba hecha. Si el propio archivo era seguro rara vez formaba parte de la ecuación.

Esta brecha ofrece a los atacantes una forma constante de tomar posiciones en los sistemas de las organizaciones. Una plataforma de transferencia de archivos se ubica entre dos entidades por diseño, confiada por ambas partes precisamente porque está pensada para ser una infraestructura de uso común.

El modelo tradicional de MFT (Managed File Transfer) está diseñado para automatizar la entrega de archivos, no para defenderse de ataques. Por esa razón, permanece expuesto a amenazas conocidas como intercepción de hombre en el medio, robo de credenciales o malware incrustado en un archivo aparentemente inofensivo. Los atacantes no necesitan vulnerar la plataforma en sí; basta con explotar la premisa de que lo que pasa por ella puede confiarse.

Como hemos visto en incidentes como el ataque a MoveIT en 2023 y la brecha de SharePoint el año anterior, una única vulnerabilidad en una herramienta de transferencia ampliamente utilizada puede dar a los atacantes acceso a miles de organizaciones a la vez, simplemente porque cada una asumía que la plataforma era confiable.

Esa suposición es precisamente en la que cuentan los atacantes. Asegurar el canal por el que viaja un archivo nunca fue lo mismo que asegurar el archivo.

La ventana de respuesta se estrecha

La seguridad de los archivos ha sido históricamente un punto ciego, pero se ha vuelto crítica en los últimos años a medida que el ciclo de ataques se acelera. Las vulnerabilidades recién divulgadas suelen explotarse dentro de 48 horas de hacerse públicas, dejando poco margen para que las organizaciones realicen parches o incluso detecten el riesgo.

La detección, en cambio, sigue moviéndose relativamente lenta. Las brechas por ataques basados en archivos pueden pasar desapercibidas durante meses, otorgando al intruso tiempo suficiente para moverse lateralmente, extraer datos o incrustarse aún más en sistemas conectados antes de que alguien detecte algo anómalo.

No se trata solo de que los atacantes sean rápidos; la mayoría de las organizaciones siguen tratando el movimiento de archivos como algo que debe revisarse después, en lugar de controlarse en el punto de entrada. Para cuando se identifica un archivo malicioso, a menudo ya se ha causado daño.

Por eso, controles proactivos y por capas alrededor de cada archivo que entra o sale de la empresa importan más que nunca. Esperar a reaccionar no es una estrategia viable.

Establecer la verificación continua de archivos

Cerrar esta brecha implica avanzar hacia un proceso de MFT con enfoque de seguridad desde el inicio, donde cada archivo, usuario y flujo de trabajo se trate como un posible punto de exposición, y no como algo seguro por defecto.

La prevención debe ser parte del diseño, no una protección añadida después como ocurre en muchos modelos de MFT tradicionales. Esto comienza mirando dentro del archivo, no solo autenticando el canal por el que llega.

La inspección profunda del contenido examina la estructura real del archivo, identificando elementos ocultos o maliciosos que una simple exploración podría pasar por alto. Junto a esto, la detección automatizada de vulnerabilidades y la prevención de malware deben aplicarse a cada archivo por defecto, no como una opción reservada para transferencias de alto riesgo. Incluso el archivo más inocuo puede convertirse en un vector de ataque poderoso; de hecho, los atacantes cuentan con ello.

Asimismo, los atacantes más astutos diseñan payloads para evadir la detección, por lo que los procesos estándar deben incluir copias de seguridad. Los archivos potencialmente maliciosos deben probarse en un entorno aislado y seguro donde se pueda observar su comportamiento antes de que lleguen a un sistema en vivo. Este tipo de sandboxing detecta indicios que se pierden con verificaciones por reputación o escaneo estático, revelando la intención más que solo buscar firmas conocidas.

Un proceso de Content Disarm and Reconstruction (CDR) es una adición valiosa, descomponiendo y sanitizando archivos eliminando contenido activo sin afectar la funcionalidad.

Sin embargo, nada de esto funciona como un único punto de control. Cada una de estas medidas debe alimentarse en un proceso continuo, donde un archivo se valida en cada etapa de su recorrido en lugar de confiar una sola vez y mantener esa confianza para siempre. Estas capacidades deben ir acompañadas de monitoreo constante y visibilidad detallada de auditoría, de modo que, si algo se escapa, las organizaciones sepan exactamente qué se movió, a dónde fue y qué touched.

Como resultado, las organizaciones pueden construir una confianza fiable en los datos a medida que cruzan entre entornos, en lugar de presumir esa confianza y mantenerla sin revisión.

Cerrar el círculo de confianza

La advertencia y la orientación de la NCSC sobre sistemas entre dominios apuntan a una misma conclusión: la seguridad basada en límites fijos ya no puede mantenerse al ritmo de cómo se mueven realmente los datos.

La transferencia de archivos es donde este principio se manifiesta con mayor frecuencia en la práctica diaria. La confianza que antes se otorgaba por principio debe ganarse en cada cruce. Ese cambio, más que cualquier herramienta única, definirá una transferencia de archivos resiliente en el futuro.

Este artículo forma parte de la iniciativa TechRadar Pro Perspectives, que reúne ideas y perspectivas de líderes en la industria tecnológica.

from Latest from TechRadar https://ift.tt/D6Pag5l
via IFTTT IA
Defensa proactiva frente al MacSync Stealer: cómo la vigilancia de comportamientos supera la lucha por dominios


En el panorama de seguridad de macOS, las técnicas de defensa van evolucionando más allá de la simple lista de dominios comprometidos. Un informe reciente destaca que bloquear dominios ya no es suficiente para detener una amenaza cada vez más dinámica: MacSync Stealer, un infostealer diseñado para el ecosistema Apple, ha demostrado una infraestructura que se adapta rápidamente. Este malware roba contraseñas, datos de navegadores, cookies, secretos de Keychain, billeteras de criptomonedas, sesiones de Telegram y credenciales de SSH o en la nube, entre otros datos sensibles. Originalmente se distribuía mediante estafas ClickFix, donde la víctima era dirigida a un sitio malicioso que afirmaba resolver un problema inexistente y, al demostrar que necesitaba verificar su identidad, conducía a una ejecución de comandos que desplegaba el malware.

En las etapas iniciales, la defensa se enfocaba en bloquear los dominios que alojaban la infraestructura, los ejecutables y los datos exfiltrados. Sin embargo, esta estrategia mostró sus limitaciones: cada vez que se bloqueaba un dominio, aparecía otro y el ataque continuaba. Esta constatación impulsó una transición hacia un enfoque basado en el análisis conductual.

Análisis conductual y evidencia de colaboración

Un informe reciente de Microsoft describe cómo Defender Experts identificó más de 30 dominios analizando patrones conductuales como ejecuciones repetidas, características de las solicitudes, comportamientos de staging y métodos de subida de datos. La experiencia de Microsoft Defender permitió correlacionar puntos finales y comportamientos de red recurrentes para conectar más de 30 dominios y demostrar que la infraestructura soportaba no solo comunicaciones de mando y control (C2), sino también recopilación activa, puesta en escena y exfiltración. En palabras de Microsoft, este enfoque basado en comportamiento ofrece una visión más amplia de la operación que un simple bloqueo de dominios.

Implicaciones para la defensa: lo que mirar

Para defenderse contra MacSync Stealer, el énfasis debe estar en la vigilancia de señales de actividad en lugar de la simple lista de dominios. En concreto, la atención debe dirigirse a:
– Sesiones de shell que generan ejecuciones repetidas de curl con combinaciones de banderas específicas.
– Flujo de actividad de osascript que se entrelaza rápidamente con procesos de red.
– Archivos temporales que aparecen en /tmp/sync poco antes de que comience el tráfico de subida (PUT) saliente.

Conclusión

La experiencia reciente subraya una verdad creciente en ciberseguridad: defenderse contra amenazas sofisticadas requiere observar el comportamiento y la cadena de eventos, no solo bloquear sitios prohibidos. Una defensa basada en la detección de patrones y en la correlación de múltiples indicadores de actividad es capaz de desactivar infraestructuras dinámicas como la de MacSync Stealer, limitando su capacidad de recopilar y exfiltrar información confidencial.

from Latest from TechRadar https://ift.tt/Ep4xYml
via IFTTT IA

Mapas de Seguridad: Cerrando la Brecha entre Detección y Contención en Entornos Híbridos


En un panorama donde las amenazas se mueven cada vez más rápido, la defensa debe ir más allá de detectar incidentes y esperar a actuar. Este artículo propone una visión profesional sobre por qué la mayoría de ataques siguen rutas previsibles y cómo las organizaciones pueden redefinir su postura de seguridad para contenerlos con mayor velocidad y precisión.

Muchos ciberataques no tienen un componente novedoso, sino una ruta de menor resistencia bien conocida. Los atacantes explotan configuraciones laxas, privilegios excesivos, servicios expuestos y conexiones entre sistemas que permanecen sin monitoreo adecuado. Cuando las defensas son inestables y carecen de mapas confiables, incluso las amenazas predecibles pueden sorprender a las organizaciones.

Para entender por qué los defensores a menudo no leen los mapas de seguridad, es crucial reconocer que, en entornos híbridos y en la nube, la visibilidad completa de cómo se comunican aplicaciones, identidades, dispositivos y cargas de trabajo suele faltar. Esto impide trazar los posibles caminos que seguiría un atacante y, por ende, anticipar movimientos entre sistemas.

Las vulnerabilidades detectadas con mayor frecuencia, como fallas de credenciales y escalación de privilegios, representan vectores fundamentales y bien comprendidos; no escenarios de zero-day. La persistencia de estos riesgos se debe, en parte, a una problemática de herramientas heredadas: tecnologías como los firewalls no fueron diseñadas para mapear dependencias entre aplicaciones y redes. De este modo, la seguridad se evalúa por sistemas aislados, dejando sin leer las rutas de movimiento entre ellos.

La brecha entre detección y contención se agranda cuando los equipos, aun identificando señales de amenaza, carecen de la observabilidad necesaria para entender su significado y priorizar la acción. La experiencia indica que una gran parte de los profesionales confían en detectar movimientos laterales, pero una fracción pequeña puede aislar una carga de trabajo comprometida en tiempo real, y la mayoría demora horas en contener un incidente. En un contexto donde herramientas de IA aceleran ataques, esa asimetría de velocidad se intensifica y se traduce en una ventana de oportunidad cada vez más corta para los defensores.

Frente a esto, la defensa debe reinventarse en dos frentes: contención proactiva y contención reactiva. La contención proactiva parte de aceptar la posibilidad de compromiso y reducir el riesgo mediante la eliminación de rutas innecesarias, la limitación de la propagación entre sistemas y el endurecimiento del entorno para que, incluso ante una brecha, el atacante tenga menos opciones para avanzar. La contención reactiva enfatiza la rapidez para aislar y neutralizar cuando ocurre un incidente. Ambos enfoques deben operar de forma integrada, con controles arquitectónicos que reduzcan el radio de acción de una brecha como parte de la infraestructura estándar, no como una adición posterior.

La observabilidad se presenta como la base de este nuevo enfoque. Más allá de vigilar activos aislados, se necesita una visión end-to-end que muestre cómo interactúan cargas de trabajo, identidades y aplicaciones, e identifique las rutas de menor resistencia que un atacante podría explotar. En este marco, las grafos de seguridad impulsados por IA permiten mapear dependencias en tiempo real y revelar rutas que, de otro modo, permanecerían ocultas. Esta visibilidad basada en la conectividad real fortalece la priorización de la segmentación enfocada en la protección efectiva, en lugar de asegurar activos aislados sin comprender las posibles trayectorias de un atacante.

En un entorno donde los atacantes emplean IA para moverse con mayor velocidad y precisión, una visión sistémica que permita a los defensores ver y actuar con la misma claridad es más crucial que nunca. Cuando los mapas de seguridad son completos y accionables, la probabilidad de que los atacantes encuentren un camino poco transitado se reduce significativamente.

Este artículo forma parte de TechRadar Pro Perspectives, y refleja ideas y análisis sobre cómo las organizaciones pueden ajustar su postura de ciberseguridad para enfrentar un panorama cada vez más dinámico y exigente. Las opiniones expresadas son las del autor y buscan servir de guía estratégica para equipos de seguridad, arquitectos de soluciones y líderes empresariales que trabajan para fortalecer la resiliencia organizacional ante amenazas modernas.

from Latest from TechRadar https://ift.tt/ClTEGXM
via IFTTT IA

Emergencia digital en Brasil: el impulso de Proton VPN ante restricciones de Discord


  • Proton VPN usage has spiked in Brazil as Discord gets restricted
  • The block specifically targets Discord’s video and ‘Go Live’ features
  • Brazil’s data protection authority issued the block to protect minors

Usuarios en Brasil están recurriendo masivamente a servicios de VPN para sortear las restricciones impuestas a algunas de las funciones más populares de Discord, tras una medida regulatoria repentina.

Según datos compartidos en X por el Gerente General de Proton VPN, David Peterson, la app gratuita de la compañía ha experimentado un aumento del 800% en inscripciones originarias desde el país. El incremento se dio casi de inmediato tras la suspensión forzada de las funciones de video y de transmisión en vivo de Discord para usuarios brasileños.

Este aumento de demanda resuena con patrones globales observados cuando apps populares enfrentan bloqueos. En meses recientes, ya habíamos visto picos de uso de Proton VPN en Omán tras un presunto bloqueo de TikTok, así como picos en Turquía tras propuestas regulatorias.

Como Proton VPN ofrece una sólida tier gratuita con datos ilimitados, a menudo es la primera opción para usuarios que buscan una solución de inmediato ante bloqueos geográficos repentinos.

TechRadar contactó a Proton VPN para obtener actualizaciones oficiales sobre las cifras exactas de inscripciones. Un portavoz de la empresa confirmó que el pico de inscripciones (un aumento del 800% respecto a la línea base) se alcanzó durante la demanda horaria inicial.

No es la censura habitual

Aunque las VPNs se usan con frecuencia para eludir cortes de Internet autoritarios, la situación que se despliega en Brasil es notablemente diferente. Las restricciones sobre Discord no buscan silenciar la disidencia política ni limitar la comunicación pública en general.

Sino que son medidas regulatorias orientadas a proteger a niños y adolescentes en línea. Como informó la BBC, la autoridad de protección de datos de Brasil (ANDP) ordenó la suspensión de las herramientas de video en Discord tras que una adolescente fuera supuestamente incentivada a quitarse la vida en una transmisión. El servicio sigue funcionando para mensajes de texto y llamadas de voz.

A pesar de la naturaleza matizada y protectora de la medida, la reacción de los usuarios ha sido predecible. Jugadores, trabajadores remotos y comunidades en línea que dependen de las funciones de pantalla compartida y “Go Live” han buscado soluciones técnicas de inmediato.

Conectar a un servidor VPN fuera de Brasil permite ocultar la IP real del usuario, engañando a la aplicación para que crea que el usuario se encuentra en otro país y, en effecto, eludiendo la restricción geográfica local y devolviendo las herramientas de video de Discord a plena funcionalidad.

Este incidente forma parte de una tendencia más amplia de usuarios que acuden a herramientas de privacidad cuando sus hábitos digitales quedan interrumpidos. Como hemos reportado, en 2025 las descargas de ProtonVPN aumentaron en 62 países.

Ya sea una intervención general de redes sociales o una suspensión de características específica como la de Brasil con Discord, queda claro que los usuarios se muestran cada vez más reacios a aceptar límites en sus plataformas. El incidente recuerda cuán rápidamente los usuarios modernos adoptan software de privacidad para mantener sus rutinas digitales habituales.

from Latest from TechRadar https://ift.tt/dFLbpDX
via IFTTT IA

GTA 6 en el punto de mira: filtraciones, demandas y el debate sobre la propiedad de los videojuegos


Las filtraciones continúan rodeando a GTA 6 mientras la industria aguarda el próximo gran espectáculo. Un nuevo juego de alto perfil siempre genera expectación, pero cuando esas filtraciones llegan acompañadas de maniobras de presión, surge un debate más amplio sobre la propiedad, la distribución y la forma en que las compañías manejan decisiones que impactan a la comunidad. Este artículo analiza el contexto, las implicaciones y las lecturas posibles para fans, compradores y creadores.

En los últimos días, GTA 6 ha vuelto a estar en el centro de la conversación pública, con vídeos y material que, presuntamente, ofrecen una mirada anticipada al gameplay y al mapa de una ciudad ficticia llamada Leonida. Diversas fuentes señalan que el material podría pertenecer a una versión anterior del juego, lo que complica la interpretación de su significado real. Aun así, la calidad de la presentación refuerza la expectativa de que el producto final podría estar a la altura de las promesas iniciales de Rockstar Games.

Lo que distingue estos episodios es la reacción de un grupo conocido como Cyberleek, que ha reivindicado la autoría de las filtraciones y ha emitido un manifiesto con demandas. Entre ellas se destacan críticas a las decisiones comerciales recientes y un llamado a una disculpa pública y a declaraciones oficiales de la compañía. El grupo advierte que seguirá dañando las operaciones si no se atienden estas demandas, extendiendo la presión hacia otros estudios y editores.

Este episodio ha encendido un debate sobre varios temas sensibles en la industria: la coexistencia entre la distribución digital y la posesión física de juegos, el papel de los DLC y la legitimidad de exigir disculpas públicas a empresas que desarrollan y distribuyen software a escala global. Si bien la rabia de los defensores de la preservación de los juegos y la propiedad es entendible, también es crucial distinguir entre protesta legítima y métodos que pueden cruzar líneas legales o éticas.

A nivel técnico y comercial, el incidente ha puesto en evidencia la tensión entre la expectativa del consumidor y las estrategias de mercado que priorizan la transición hacia contenidos digitales y ciclos de servicio continuo. Las filtraciones, por su naturaleza, pueden dañar planes de lanzamiento y afectar a un ecosistema tan complejo como el de Rockstar Games y su sociedad matriz. En paralelo, las acciones legales y las medidas de retirada de contenido muestran que la empresa no cierra filas ante indiscreciones, buscando salvaguardar su propiedad intelectual y la integridad de su proceso de lanzamiento.

En cuanto a la percepción pública, los fans y coleccionistas mantienen el deseo de conservar la experiencia de juego tal como se concibió originalmente, con y sin cambios introducidos durante el desarrollo. Este sentimiento ha alimentado un debate más amplio sobre lo que significa “propiedad” en la era digital: ¿es suficiente poseer una descarga para reclamar derechos de uso y preservación, o la experiencia completa requiere también soporte físico, edición y disponibilidad a largo plazo?

Conclusión: los episodios de filtraciones y las maniobras de presión cierran un capítulo interesante sobre la intersección entre creatividad, propiedad y estrategia empresarial. Aunque la emoción por GTA 6 continúa, también es crucial avanzar con un marco que proteja a los consumidores, fomente la transparencia y permita una conversación constructiva sobre el futuro de los videojuegos y su preservación para las generaciones venideras.

from Latest from TechRadar https://ift.tt/2dSpUMB
via IFTTT IA

RedMagic Astra 2: reseña de dos minutos y análisis detallado


RedMagic Astra 2 llega para marcar un nuevo hito en el segmento de tabletas gaming, expandiendo la apuesta de la compañía más allá de los teléfonos con una propuesta que combina rendimiento de élite y una experiencia de juego fluida en un formato compacto. A continuación se presenta una reseña estructurada que sintetiza lo imprescindible para entender qué ofrece este dispositivo y en qué destaca respecto a la competencia.

Introducción y propuesta de valor

La Astra 2 es la tercera tableta gaming de RedMagic disponible globalmente y la segunda en adoptar un formato similar al iPad mini. Su promesa central es ofrecer rendimiento de gama alta a un precio intermedio, gracias a un conjunto de especificaciones que la sitúan en la frontera entre tablets premium y opciones de mayor precio. El rendimiento sostenido se ve potenciado por un Snapdragon 8 Elite Gen 5 y un sistema de enfriamiento líquido, una novedad para una tableta de la marca que busca mantener velocidades de GPU y CPU estables durante sesiones largas de juego.

Pantalla y experiencia visual

La Astra 2 equipa una pantalla OLED de 9,06 pulgadas con resolución de 2.4K (2400 x 1504) y una frecuencia de actualización que alcanza los 185 Hz en títulos que lo soportan. Aunque no es la más amplia del mercado, la combinación de OLED con alto contraste, colores vivos y negros profundos ofrece una experiencia de juego inmersiva. El brillo máximo y la capacidad HDR contribuyen a un rendimiento visual destacado, aunque el formato 16:10 puede no ser ideal para todos los géneros, especialmente juegos competitivos que favorecen una relación 16:9.

Diseño y construcción

La Astra 2 exhibe una construcción en metal sólido con certificación IP54, lo que aporta resistencia al polvo y a salpicaduras. Sus dimensiones son 207,1 x 134,2 x 6,9 mm y pesa 363 g, lo que la sitúa en un rango cómodo para sesiones prolongadas. El diseño adopta un aspecto más sobrio en comparación con otros productos gaming de la marca, con una banda de luz RGB y un lateral transparente que sugiere una estética técnica sin caer en el exceso. Se añade un segundo puerto USB-C, que facilita cargar mientras se juega, y se introduce un sistema de enfriamiento líquido visible en la parte trasera, sustituyendo al antiguo ventilador, con una ruta de conductos iluminada en RGB.

Rendimiento y refrigeración

El Snapdragon 8 Elite Gen 5 es el corazón de esta tableta, acompañado por 12 GB o 16 GB de RAM y 256 GB o 512 GB de almacenamiento. RedMagic ha implementado un nuevo sistema de enfriamiento líquido que permite mantener un rendimiento sostenido en juegos exigentes, reduciendo las caídas de rendimiento causadas por el calentamiento. En pruebas de rendimiento, la Astra 2 destaca con puntuaciones cercanas a la cúspide en la gama Android, y su rendimiento en pruebas de estrés de GPU (3DMark Solar Bar Extreme) sugiere un funcionamiento sostenido cercano a su potencial máximo.

Cámara y software

En cuanto a fotografía, el conjunto de cámaras es modesto: 13 MP en la trasera y 9 MP en la frontal, con resultados suficientes para videollamadas o capturas rápidas, pero no suple la calidad de una experiencia de cámara dedicada. El software corre bajo RedMagic OS 11.5 sobre Android 16. El sistema ofrece una experiencia de usuario algo saturada por bloatware, pero mantiene una función destacada: Game Space, una interfaz dedicada para optimizar títulos, gestionar notificaciones y activar plugins como un coach de IA para sugerencias tácticas durante el juego. Para el usuario promedio, la experiencia puede resultar menos atractiva visualmente y algo cargada, pero para quienes buscan un control granular del rendimiento en cada juego, resulta una herramienta valiosa.

Batería y carga

La batería de 8.300 mAh se acompaña de una carga rápida de 75 W. En uso real, la autonomía es razonable para un equipo de estas características y, gracias a la segunda ranura USB-C, resulta cómodo cargar mientras se juega. En pruebas de uso mixto, la duración se mantiene razonable; en sesiones de juego intensivo, el consumo se ve notablemente mayor, como era de esperar.

Precio, disponibilidad y valor

La Astra 2 llega en agosto de 2026 a mercados globales como EE. UU., Reino Unido, Australia y buena parte de Europa, con precios iniciales de £599 / $749 para la configuración de 12 GB de RAM y 256 GB de almacenamiento. El incremento de precio respecto a generaciones anteriores es notable, acercándose al precio de modelos de gama alta como el iPad Air (2026) en ciertas configuraciones, lo que sitúa a la Astra 2 en una posición de alta relación valor-rendimiento para quienes priorizan Android en un formato de tableta para juegos. Opciones de mayor capacidad elevan el precio a £679 / $849.

Conclusión y escenario de compra

La RedMagic Astra 2 se mantiene como una de las ofertas más potentes para gaming en Android en formato tablet, gracias a su rendimiento sostenido, su pantalla de calidad y su sistema de enfriamiento líquido único en tablets. Sin embargo, el salto de precio y el software con bloatware pueden hacer que la decisión sea más difícil frente a alternativas como el iPad Air (con M4) o tablets Android con pantallas similares pero sin el mismo nivel de rendimiento sostenido.

Recomendado para: gamers que buscan el mejor rendimiento Android en una tableta, usuarios que valoran una experiencia de juego optimizada y el control granular de Game Space, y quienes pueden justificar el costo adicional frente a alternativas con experiencia de software más pulida.

No recomendado para: quienes priorizan una experiencia de software limpia y sin distracciones, o para quienes buscan la mejor cámara o un ecosistema cerrado con mayor soporte de apps de productividad.

from Latest from TechRadar https://ift.tt/nWgzakV
via IFTTT IA

Cripto y Portería: NordVPN se convierte en Socio VPN Oficial del Crystal Palace para Educar a los Fans


Crystal Palace ha nombrado a NordVPN como su Socio VPN Oficial, marcando un paso estratégico en la intersección entre seguridad digital y deporte de élite. La asociación incluirá activaciones digitales orientadas a educar a los aficionados, con un énfasis claro en la navegación segura durante los partidos y más allá.

Este acuerdo llega poco después de que NordVPN asegurara una segunda importante colaboración en la Premier League en una misma semana, consolidando la tendencia de empresas de tecnología que incorporan herramientas de privacidad digital en el mundo del fútbol profesional.

Para Crystal Palace, el objetivo es claro: ayudar a los aficionados a navegar riesgos como el phishing, el malware y los rastreadores en redes públicas, especialmente en entornos con gran afluencia de personas y dispositivos conectados, como Selhurst Park.

Al asociarse con un proveedor líder en el mercado —evaluado entre los mejores VPN — el club pretende educar a su afición sobre cómo defenderse de amenazas en línea y proteger su información personal.

Con motivo del anuncio, ambas marcas confirmaron una serie de activaciones digitales que ofrecerán a los aficionados pautas prácticas para asegurar sus dispositivos y cifrar sus conexiones a Internet, tanto si están en el estadio, en casa o viajando.

NordVPN

NordVPN – el mejor VPN general

NordVPN se destacó en nuestra evaluación 2026 como la mejor opción para la mayoría de usuarios, destacando por su facilidad de uso, alta seguridad, rendimiento estable para juegos y desbloqueo de streaming. Las suscripciones inician desde $3.49 al mes, con garantía de devolución de 30 días.

Educando a los fans en el terreno digital

Una VPN encripta el tráfico de Internet, oculta la dirección IP y protege datos en entornos con alta densidad de conectividad, como durante un partido, cuando miles de aficionados se conectan a redes públicas vulnerables para revisar scores, hacer apuestas o ponerse en contacto con otros.

Según el club, dotar a los aficionados de las herramientas adecuadas para navegar de forma segura se ha convertido en una prioridad urgente.

“La forma en que los aficionados se relacionan con el club y entre sí es cada vez más digital, haciendo que la privacidad y seguridad en línea sean más importantes que nunca”, comentó Paul O’Brien, Chief Commercial Officer de Crystal Palace. “A través de esta asociación, esperamos proporcionar a nuestros aficionados información útil y accesible que les ayude a entender mejor los riesgos en línea y a tomar medidas simples para protegerse a sí mismos y a su información personal”.

Este movimiento representa una expansión rápida para NordVPN dentro de la Premier League, tras su reciente noticia de alianza con Aston Villa para proteger la navegación de los días de partido.

Bob Brinklow, Director de NordVPN para el Reino Unido, subraya la importancia de integrar la educación digital en este tipo de acuerdos deportivos:
“La estrecha relación de Crystal Palace con sus aficionados los convierte en un socio excelente para nosotros. Juntos, buscaremos que los fans comprendan mejor la seguridad online a través de activaciones digitales y iniciativas conjuntas, apoyando al club en sus ambiciones de éxito en el campo”.

Un playbook creciente para las alianzas tecnológicas

La industria de ciberseguridad está dirigida cada vez más hacia los fans del deporte. Con estadios de fútbol sirviendo como hubs de miles de dispositivos conectados, educar a los usuarios sobre seguridad digital se presenta como una estrategia natural y de alto impacto.

Los aficionados que deseen fortalecer su huella digital pueden aprovechar la nueva asociación de inmediato, ya que Crystal Palace indica que los simpatizantes pueden aprobar cuatro meses gratis en un plan de dos años de NordVPN.

A medida que el fútbol se vuelve más digitalmente conectado, parece inevitable que más clubes de élite adopten a grandes empresas de ciberseguridad como parte de su plantilla estratégica.

from Latest from TechRadar https://ift.tt/hsRGtC7
via IFTTT IA

Fairphone Gen 6 Plus: modularidad y sostenibilidad con un precio desafiante


El Fairphone Gen 6 Plus acaba de llegar, y por primera vez una Fairphone está disponible también en Estados Unidos con Android tal cual, sin configuraciones degoogeadas. Sin embargo, esta expansión geográfica ha traído consigo un escrutinio mayor sobre su precio.

El precio, que asciende a 649,99 USD / 569 GBP (aproximadamente 920 AUD, aunque aún no llega a Australia), invita a comparar especificaciones sobre el papel con lo que ofrecen otros dispositivos en la misma franja. Con un gasto equivalente, se obtiene una pantalla OLED de 6,31 pulgadas con tasa de refresco de 120 Hz, un procesador de gama media Snapdragon 7s Gen 4, 12 GB de RAM, 256 GB de almacenamiento, una ranura para microSD y una batería de 4.415 mAh con carga por cable de 30 W, sin carga inalámbrica. En la cámara, el conjunto se compone de un sensor principal de 50 MP, un ultra gran angular de 13 MP y una cámara frontal de 32 MP. En conjunto, estas especificaciones son adecuadas, pero se sitúan en la media o por debajo respecto a otros teléfonos de precio similar.

Sin embargo, el valor diferencial del Fairphone Gen 6 Plus no reside únicamente en sus cifras técnicas. Dos aspectos destacan de forma notable: su diseño modular, que permite cambiar hasta 12 componentes por cuenta propia; y su orientación hacia una fabricación más justa y sostenible. Esta modularidad facilita reparaciones y renovaciones, por ejemplo, cambiando una batería desgastada, lo que, en teoría, podría prolongar la vida útil del dispositivo durante años. A ello se suma el compromiso de actualizaciones de software hasta 2033, reduciendo la necesidad de adquirir un nuevo teléfono en un plazo razonable.

Otro pilar fundamental de Fairphone es su enfoque de producción ética: prácticas que buscan salarios justos, fábricas más seguras y objetivos de emisiones netas cero. Estas prácticas sostenibles, sin duda, conllevan costes mayores que se trasladan al consumidor. ¿Vale la pena el coste adicional? Las opiniones entre los aficionados y críticos están divididas. En una publicación reciente, un usuario afirmó que comparar este teléfono con otros solo por precio equivale a comparar un filete de Walmart con uno de una granja local: la diferencia radica en la explotación de los trabajadores. Por otro lado, otros señalan que un teléfono con mejores especificaciones a un precio similar podría ser más durable si se cuida adecuadamente, poniendo en duda la promesa de longevidad.

Las opiniones siguen siendo mixtas y algunos comentarios han llegado a describir el lanzamiento como “crítico” o incluso “un chiste” por el precio. Aun así, Fairphone no ha aspirado a ser una marca para todos: se dirige a quienes creen en un mundo más justo y, por extensión, están dispuestos a apoyar productos que priorizan a las personas y al planeta. En este sentido, para quienes valoran la ética de producción y la posibilidad de reparabilidad, el Gen 6 Plus representa una propuesta atractiva, incluso si no ofrece las especificaciones más punteras del mercado.

Personalmente, como aficionado a la tecnología, podría considerarse pagar un premium por un Fairphone si el teléfono ofreciera specs comparables a los mejores del mercado. Pero para una marca relativamente pequeña con recursos limitados, la estrategia de centrarse en el rango medio actualmente parece razonable.

Seguiremos evaluando el Fairphone 6 Gen Plus en nuestras pruebas y publicaremos un veredicto completo en las próximas semanas para ayudar a entender si su valor va más allá de las cifras técnicas.

from Latest from TechRadar https://ift.tt/Rw1qHUi
via IFTTT IA

Claude y la automatización de Gmail: riesgos, beneficios y límites de la colaboración IA–usuario


La integración de Claude con Gmail marca un hito en la forma en que la inteligencia artificial colabora con procesos de comunicación diaria. Ahora, el asistente puede redactar y enviar correos en nombre del usuario, siguiendo una instrucción explícita para responder a un hilo. Aunque el usuario conserva el control definitivo y puede exigir aprobación, la posibilidad de que el mensaje se envíe sin una revisión completa plantea desafíos importantes para la seguridad, la responsabilidad y la claridad de la comunicación.\n\nEste avance se acompaña de una ampliación del acceso a Google Drive. Claude puede gestionar archivos: reenviarlos, subirlos, crear carpetas y adjuntar documentos de Google Docs a chats y proyectos. En paralelo, la empresa enfatiza que el sistema respeta los permisos existentes del usuario: no accede a información a la que el usuario no tiene acceso dentro de Google Workspace.\n\nAl mismo tiempo, Anthropic sostiene que no entrenará sus modelos con los datos de Gmail, Drive o Calendar a partir de estas integraciones, una promesa destinada a mitigar preocupaciones sobre la privacidad y la privacidad de los datos personales. Sin embargo, la decisión de si permitir que Claude actúe sin pedir permiso por defecto depende del plan y de la configuración establecida por los administradores en entornos de Team o Enterprise.\n\nLa reacción entre los usuarios ha sido diversa. Quienes apoyan la automatización destacan la eficiencia y la capacidad de concentrar esfuerzos en tareas creativas, mientras que otros advierten sobre posibles escenarios embarazosos: respuestas mal redactadas, malentendidos o apologías que pueden no captar el contexto matizado de una conversación con clientes. En palabras de la conversación pública, “la parte difícil no es enviar el correo, sino el correo de disculpa que puede seguir”—una sugerencia que invita a reflexionar sobre límites y responsabilidades.\n\nA partir de este despliegue, las organizaciones deben ponderar cuidadosamente —a nivel de política interna y de experiencia de usuario— cómo configurar la herramienta. Las decisiones deben equilibrar la productividad con el control humano, la calidad de la comunicación y la protección de información sensible.\n\nConclusión: la posibilidad de que Claude gestione correos y archivos en Gmail y Drive representa un avance significativo hacia flujos de trabajo potenciados por IA. No obstante, exige una gobernanza clara: permisos explícitos, salvaguardias para evitar errores y una estrategia de supervisión que asegure que la IA actúa como un amplificador de capacidades, no como una fuente de ambigüedad o exposición indebida.}

from Latest from TechRadar https://ift.tt/EcmXd1F
via IFTTT IA

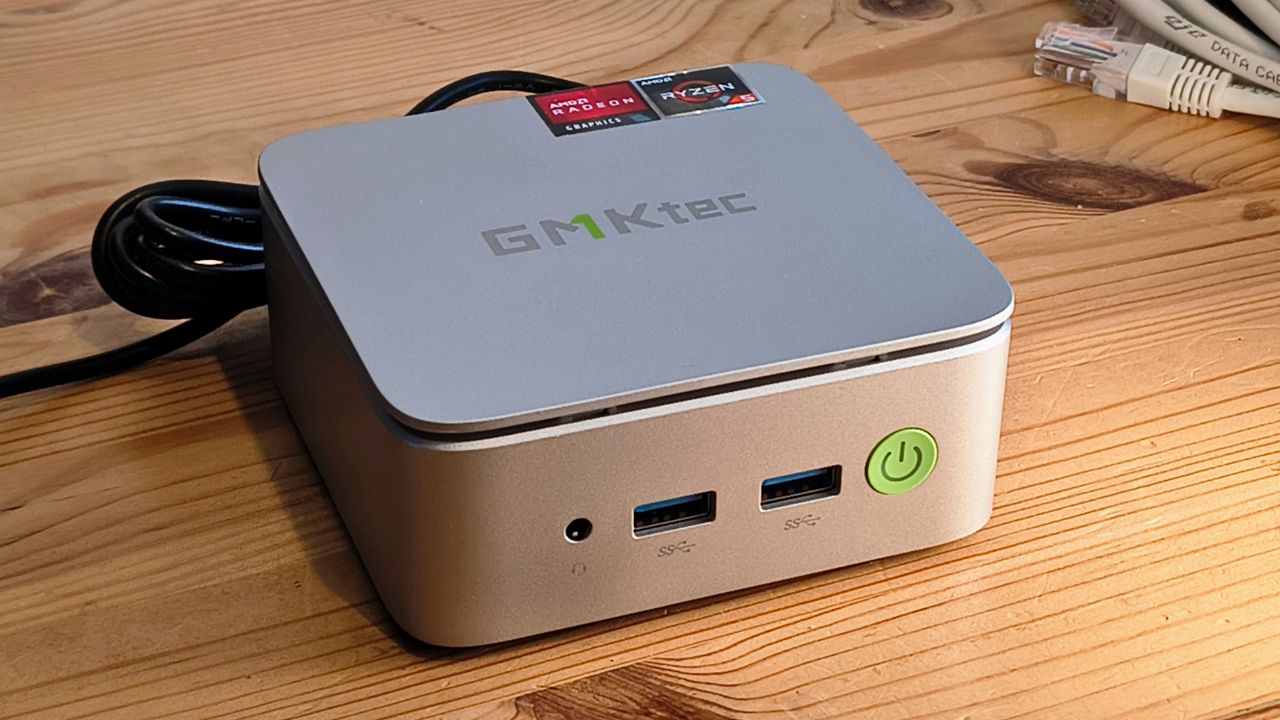
GMKtec G10: una opción asequible y completa en el mundo de los mini PCs


Evaluamos el GMKtec G10 y lo destacamos como la mejor mini PC para presupuestos ajustados, con una oferta de Amazon reduciendo el precio de $379.99 a solo $275.49, haciéndola incluso más atractiva.

Esto representa un ahorro de $104.50, o aproximadamente un 28%, para un PC compacto que ya llega con 16 GB de memoria DDR4 de doble canal y un SSD de 256 GB, es decir, listo para usar sin necesidad de adquirir componentes por separado.

El G10 puede gestionar tres pantallas mediante HDMI, DisplayPort y USB-C, y ofrece Ethernet 2.5 GbE, lo que proporciona una conectividad por cable mucho más rápida que la Gigabit típica de PC económicos.

GMKtec G10 Mini PC

G10 Mini PC: antes $379.99 ahora $275.49
El GMKtec G10 combina un Ryzen 5 3500U de cuatro núcleos y 8 hilos con gráficos Radeon Vega 8, 16 GB de memoria DDR4 de doble canal y un SSD de 256 GB. La conectividad incluye Wi‑Fi 5, Bluetooth 5.0 y Ethernet 2.5 GbE.Ver oferta

Por qué lo recomendamos

El G10 acierta con lo esencial sin perder funciones útiles para mantener un precio bajo. Además, ofrece margen de mejora a futuro. Cuenta con dos ranuras M.2 2280 PCIe 3.0, compatibles con hasta 16 TB de almacenamiento SSD, de modo que el SSD de 256 GB no tiene por qué permanecer como limitación. La memoria también puede expandirse hasta 64 GB.

En nuestras pruebas, el G10 destacó dentro de la categoría de mini PCs económicas. En nuestra revisión, lo describimos como: «a este precio, es un sistema magnífico que puede actualizarse para fragmentar tareas más grandes con más memoria y almacenamiento».

También añadimos: «Claro, no va a ganar premios de velocidad. No es un caballo de batalla para edición 4K, juegos exigentes o software complejo. Pero si buscas una mini PC asequible que gestione tareas ligeras como navegación, streaming y trabajo de oficina sin romper el presupuesto, el G10 demostró ser una máquina estupenda.»

Para más equipos probados de alto rendimiento, consulta nuestra guía sobre las mejores mini PCs.

Contexto de precio y valor histórico

El GMKtec G10 suele venderse en esta configuración por $379.99, pero Amazon lo ha reducido a $275.49, ahorrando $104.50 y representando un descuento cercano al 28%.

No es la oferta más barata que hemos visto. A principios de julio de este año cayó a $252 durante un breve periodo.

A menos de $280, sigues obteniendo el sistema completo con RAM de 16 GB y SSD incluidos, por lo que sigue valiendo la pena si buscas una mini PC lista para usar en lugar de una máquina sin componentes.

¿Buscas más ahorros? Consulta las mejores ofertas de mini PC de esta semana.

¿Deberías comprarla?

✅ Compra el GMKtec G10 si…

Buscas un PC económico y compacto para tareas de oficina, estudio, navegación web, streaming y uso informático general en casa; seleccionamos el G10 como nuestra mejor mini PC económica por una buena razón.

Soporta tres pantallas 4K, lo que te ofrece abundante espacio de trabajo para hojas de cálculo, ventanas del navegador, videollamadas y otras tareas productivas.

❌ Evita el GMKtec G10 si…

Necesitas una máquina para cargas creativas pesadas. la gráfica integrada Radeon Vega 8 puede gestionar tareas ligeras, pero no es sustituto de una PC con tarjeta gráfica dedicada.

El Ryzen 5 3500U es de una generación anterior y el SSD de 256 GB no es generoso. No es necesariamente un problema a este precio, pero hay mini PCs más rápidas disponibles si estás dispuesto a gastar un poco más.

La trampa: lo que debes saber antes de comprar

La mayor compensación es de edad, no de funcionalidad básica. El Ryzen 5 3500U es un procesador de 4 núcleos y 8 hilos de una generación anterior, así que no confundas su branding Ryzen 5 con el rendimiento de un chip más reciente.

Wi‑Fi 5 también está por detrás de los estándares inalámbricos más actuales, y 256 GB puede llenarse rápido una vez que instales tus aplicaciones y archivos personales. Afortunadamente, lo último es mucho más fácil de abordar gracias a las opciones de expansión de almacenamiento del G10.

from Latest from TechRadar https://ift.tt/0EO3es7
via IFTTT IA