El fenómeno iPhone Duo: demanda, retrasos y qué esperar de los primeros foldables de Apple


Bienvenido al análisis sobre el estreno de Apple con su primer teléfono plegable: el iPhone Duo. En este artículo profesional, exploramos la rápida demanda, los retrasos en las estimaciones de entrega y las posibles estrategias para quienes buscan hacerse con el dispositivo, así como las ofertas y alternativas disponibles en el mercado alto de Apple y sus socios.

Resumen de la situación: tras abrirse las preórdenes, las estimaciones de envío para todas las configuraciones de almacenamiento y colores —Star White y Night Sky— se desplomaron hacia enero de 2027. En pocas horas, las filas de pedidos comenzaron a evidenciar un desajuste entre demanda y capacidad de producción, recordando momentos históricos como el iPhone X con Face ID o el icónico Jet Black del iPhone 7/7 Plus, cuando la escasez de suministro afectó solo a ciertas variantes. En este primer vistazo, el interés parece significativo incluso antes de probar el dispositivo en persona.

Análisis de la demanda y la cadena de suministro: la combinación de alta demanda y suministro limitado parece ser el motor principal de estos retrasos. Con estimaciones que ya apuntan a 2027, es razonable esperar que Apple evalúe aumentar la producción si sus socios manufactureros pueden adaptarse. La cuestión clave es qué tan rápido se pueden despachar más unidades para satisfacer a los compradores ansiosos.

Perspectivas de entrega y opciones disponibles: en este momento, quienes quieran el iPhone Duo deben prepararse para un plazo de entrega que podría extenderse hasta 2027. Este fenómeno no es exclusivo del Duo; el iPhone 18 Pro y iPhone 18 Pro Max muestran ventanas de entrega entre finales de octubre y mediados de noviembre, dependiendo de la configuración. Esto implica que, para los interesados en obtener uno de los modelos más nuevos de Apple de inmediato, habrá que ajustar expectativas o recurrir a alternativas de compra.

Experiencias de preorden y casos reales: hay informes de variabilidad en la experiencia de compra, con algunos usuarios reportando fallas en las apps de Apple Store o dificultades para preparar los datos de preorden. Mientras tanto, algunos compradores, como mi padre, consiguieron un Duo 256 GB en Night Sky poco después de las 8:00 AM ET, con estimaciones de entrega que oscilan entre mediados de noviembre y diciembre. Otros, como amigos y colegas, han compartido experiencias mixtas y tiempos de entrega más prolongados.

Alternativas y ofertas: si el objetivo es obtener un iPhone Duo más temprano, no es necesario limitarse a Apple. Los operadores y minoristas como Best Buy pueden tener inventario distinto y estimaciones de entrega variables según color y configuración. El Duo se ofrece en opciones de 256 GB, 512 GB, 1 TB y 2 TB, por lo que vale la pena comparar variantes.

Ofertas destacadas en EE. UU. (resumen):
– Apple: hasta $885 de descuento con trade-in.
– Verizon: teléfono con plan ilimitado desde $72.22/mes.
– AT&T: hasta $1,200 de descuento con trade-in y línea nueva.
– T-Mobile: hasta $1,000 de descuento con trade-in y línea nueva.
– Red Pocket/Xfinity: descuentos y ofertas de portabilidad y planes ilimitados.

Ofertas destacadas en Reino Unido (resumen):
– Sky: desde £47/mes con trabajo inicial de £12.
– Vodafone: hasta £855 de descuento con trade-in y desde £27.45/mes.
– EE: desde £73.57/mes.
– Three: ahorro de hasta £1,035 con trade-in.
– Tesco Mobile: ahorro con Clubcard y tarjeta regalo.

Consejos para compradores actuales: si buscas el iPhone Duo con entrega más rápida, revisa disponibilidad en tiendas y considera registrarte para notificaciones de stock. También evalúa si el color o la capacidad de almacenamiento puede abrir alternativas de entrega más tempranas. Si prefieres obtener lo último de Apple con mayor liquidez, el iPhone 18 Duo ofrece un programa de actualizaciones y opciones de leasing, que pueden resultar más económicos para algunos perfiles.

Reflexiones finales: la anticipación de lanzamiento y la demanda de un primer folding phone de Apple marcan un hito en la estrategia de producto de la compañía. Aunque el Duo promete avances en diseño y rendimiento, los plazos de entrega prolongados sugieren una necesidad de capacidad productiva adicional y posibles ajustes en la cadena de suministro. En el corto plazo, conviene monitorear tanto las actualizaciones oficiales como las ofertas de operadores para ver qué opción representa la mejor combinación de precio, disponibilidad y experiencia de usuario.

¿Tienes experiencia con la preorden o ya recibiste tu Duo? Deja tus comentarios y comparte cuándo esperas recibir tu dispositivo.

from Latest from TechRadar https://ift.tt/hK9Ox2a
via IFTTT IA
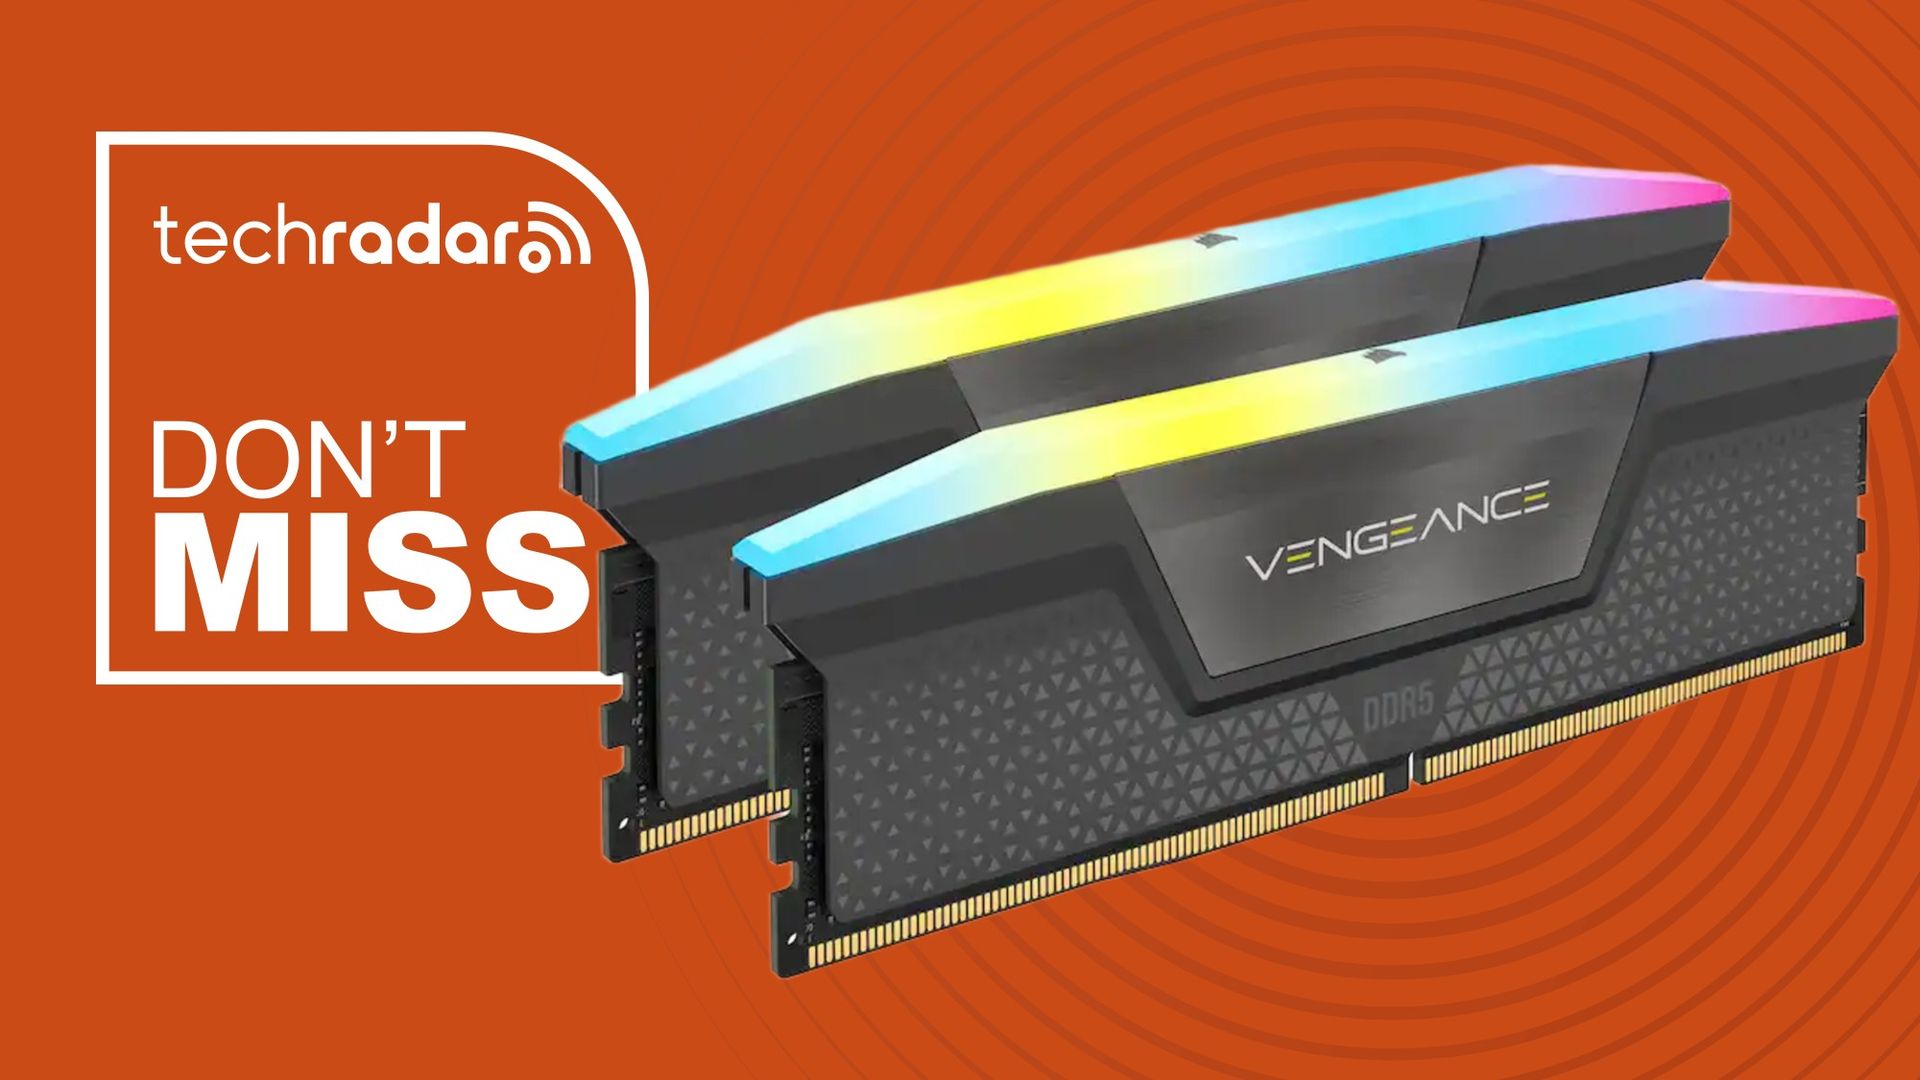
Corsair Vengeance RGB 32GB DDR5-6000: Rendimiento, estilo y valor para tu PC moderno


La línea Corsair Vengeance ha sido durante mucho tiempo una de las mejores opciones de kits de memoria para escritorio. En un escenario de precios elevados para la RAM, hemos seguido de cerca las ofertas de esta gama pensada para alto rendimiento y estética atractiva.

Si estás construyendo o actualizando una plataforma moderna de Intel o AMD con una generosa cantidad de memoria rápida y fiable, Corsair ofrece un kit de 32 GB DDR5-6000 con latencias CL36 que equilibra rendimiento y precio. Específicamente, el lanzamiento puede encontrarse con descuentos en varios comercios, y la versión Intel‑only aparece a precios cercanos en distintos vendedores.

32 GB suponen un margen cómodo para gaming, multitarea y la mayoría de trabajos de creación de contenido. Las latencias CL36 a 6000 MT/s ofrecen un equilibrio razonable entre velocidad y coste para DDR5.

Vengence 32GB DDR5-6000 RAM kit: fue de $545.99 a $509.99

Dos módulos DDR5 de 16 GB que operan hasta 6000 MT/s con timings CL36-44-44-96 y soporte para AMD Expo e Intel XMP 3.0, permitiendo un overclock de un clic. Cada módulo incorpora diez LEDs RGB direccionables a lo largo de una barra luminosa panorámica, controlables vía el software iCUE de Corsair, junto con una regulación de voltaje a bordo para una mayor estabilidad al hacer overclock.

Por qué lo recomendamos

Vengeance RGB es una de las líneas más consolidadas de Corsair para DDR5. Este kit encuentra un punto medio sensato: lo suficientemente rápido para marcar la diferencia en juegos y multitarea, con un precio notablemente más bajo que los kits de overclocking de gama alta y con una garantía limitada de por vida.

El soporte para AMD Expo e Intel XMP 3.0 facilita alcanzar la velocidad nominal de 6000 MT/s en la mayoría de menús BIOS con un solo clic, y la regulación de voltaje a bordo de Corsair busca hacer ese overclock más estable desde el inicio.

Con una altura de 45 mm, los disipadores deberían dejar espacio a la mayoría de disipadores de torre, lo cual no siempre es garantizado con memoria RGB.

¿Deberías comprarlo?

✅ Compra el kit Corsair Vengeance RGB de 32 GB si…

  • Estás construyendo o actualizando un rig DDR5 con AMD o Intel y necesitas 32 GB como base cómoda.

❌ Omite el kit Corsair Vengeance RGB de 32 GB si…

  • No quieres instalar el software iCUE para controlar la iluminación, o buscas la latencia más ajustada posible a esa velocidad.

Contexto de precio y valor histórico

Este es el mejor precio que se puede encontrar para el SKU CMH32GX5M2E6000Z36 de Corsair, el que es compatible con Intel XMP 3.0 y AMD Expo. En comparación, el modelo exclusivo para Intel también está disponible por alrededor de $510 en Newegg o directamente desde Corsair.

Qué saber antes de comprar

Las latencias CL36 son razonables, pero no las más ajustadas a DDR5-6000. Los kits con latencias CL30 pueden ofrecer menor latencia a un precio similar o incluso mayor, si eso es más importante para ti que el presupuesto. Como con cualquier kit de memoria de alta velocidad, vale la pena consultar la lista QVL de tu placa base para confirmar compatibilidad antes de comprar, ya que no todos los tableros manejan DDR5 a 6000 MT/s por igual.

from Latest from TechRadar https://ift.tt/nKNr5mE
via IFTTT IA

Una llamada fraudulenta no significa que te hayan hackeado: cómo tu número puede sostener estafas convincentes y poner en riesgo tus cuentas


En la era digital, las estafas telefónicas han evolucionado para parecer más creíbles que nunca. Una llamada fraudulenta no implica necesariamente que tu teléfono haya sido hackeado, pero tu número de teléfono puede convertirse en una pieza clave para que los atacantes tejan una estafa convincente o ataquen las cuentas que proteges. A continuación se exploran las dinámicas detrás de estas tácticas y pautas prácticas para reducir el riesgo.

1) Comprender el poder de tu número de teléfono
– Verificación y confianza: muchos servicios utilizan el teléfono como factor de autenticación o verificación adicional. Si un atacante obtiene tu número, puede intentar recibir un código de verificación por SMS o acceder a cuentas mediante respuestas a preguntas de seguridad basadas en información que podría conocer o deducir.
– Ingeniería social basada en el contexto: con solo tu número, un estafador puede lanzar campañas más personalizadas, utilizando datos públicos o filtraciones para hacer que la conversación parezca legítima y urgente.
– Puerta de entrada para ataques multicanal: una llamada puede preceder intentos en otros canales (correo, redes sociales, apps) aprovechando la confianza ganada durante el primer contacto.

2) Señales de alerta en llamadas de estafa
– Presión excesiva o urgencia injustificada: insiste en que actúes de inmediato sin ofrecer tiempo para verificar.
– Promesas de beneficios extraordinarios: ofertas que parecen demasiado buenas para ser verdad o señales de recompensa rápida.
– Solicitudes de datos sensibles: PIN, contraseñas, códigos de verificación, números de tarjeta o de seguridad.
– Identificación forzada o falsificación: números que imitan a entidades legítimas, o perfiles que buscan replicar la identidad de un banco, servicio de mensajería o autoridad.
– Amenazas veladas o insistencia para que no compartas información con terceros.

3) Cómo proteger tus cuentas y tu número
– Habilita métodos de autenticación fuertes: utiliza autenticación de dos factores (2FA) con una app de autenticación en lugar de SMS siempre que sea posible.
– No compartas códigos de verificación: cualquier código recibido por SMS o teléfono debe permanecer confidencial y no debe introducirse en sitios o apps no confiables.
– Verifica directamente con la entidad: si recibes una llamada que afirma ser de tu banco u otro servicio, cuelga y contacta a través de los canales oficiales publicados por la entidad.
– Controla la exposición de tu número: evita publicar tu número de teléfono en perfiles públicos; revisa permisos de aplicaciones que pueden ver tu contacto.
– Actualiza contraseñas y revisa sesiones: cambia contraseñas débiles y revisa dispositivos y sesiones vinculadas a tus cuentas.
– Reporta y bloquea: si recibes llamadas sospechosas, repórtalas a tu operador y a las autoridades locales. Bloquea números sospechosos en tu teléfono.

4) Estrategias para empresas y servicios que gestionan números de clientes
– Educación proactiva: proporciona guías claras sobre cómo identificar llamadas fraudulentas y cómo verificar la autenticidad de un contacto.
– Protección de datos y controles de acceso: minimiza la cantidad de datos disponibles públicamente y aplica principios de mínimo privilegio en la gestión de números y cuentas.
– Detección de fraude multicanal: implementa monitoreo que combine señales de llamadas, SMS y actividad en la app para identificar patrones sospechosos.
– Respuesta rápida ante incidentes: establece procedimientos para bloquear números, restablecer credenciales y comunicar a los usuarios de forma transparente.

5) Conclusión
Una llamada fraudulenta puede funcionar sin que se haya hackeado tu teléfono, pero tu número sigue siendo un recurso valioso para los estafadores. La clave está en combinar precaución personal con medidas de seguridad robustas y una cultura de verificación. Al entender las tácticas empleadas y adoptar hábitos simples pero consistentes, puedes reducir significativamente el riesgo de que una tentativa engañosa se convierta en una violación de tus cuentas o en daño financiero.

Si te preocupa una llamada recibida, recuerda: toma un respiro, verifica a través de canales oficiales y no compartas información sensible por voz, mensaje o correo sin confirmar la identidad del interlocutor.
from Wired en Español https://ift.tt/uylGcQ2
via IFTTT IA

El coche que puede volar: reflexiones sobre Elon Musk, la Roadster y nuestro zeitgeist tecnológico


Existe una frase que solía usar para referirme a Elon Musk: No apuestes en contra de Elon.

Nació mucho antes de que se convirtiera en un villano de ficción, cuando aún era más un excéntrico genio del sector tecnológico que un realista Tony Stark. Cerca del final de esa luna de miel, en 2017, Musk presentó la Roadster Tesla 2020, un modelo de lujo EV que prometía especificaciones y rendimiento sorprendentes (de 0 a 60 mph en 1,9 segundos) y tal vez algo que solo habíamos imaginado: cohetes que podrían hacerla volar.

Para los que siguen la cronología, Musk no prometió cohetes durante el evento de Tesla de noviembre de 2017; ese día estuvo dedicado principalmente al Tesla Semi. Esa insinuación llegó meses después en su plataforma favorita, X (anteriormente Twitter), cuando Musk escribió:

“El paquete de SpaceX para el nuevo Tesla Roadster incluirá ~10 pequeños propulsores de cohete alrededor del coche. Estos motores mejorarán drásticamente la aceleración, la velocidad máxima, el frenado y las curvas. Tal vez incluso permitirán que un Tesla vuele …”

Publicé mi escepticismo con un GIF de Tom Hanks diciendo “¿En serio?”

Esta mañana, mi feed de X se ha llenado de respuestas a ese viejo post con “Sí, en serio” y videos alucinantes de la Roadster Tesla completamente rediseñada volando gracias a lo que parece ser 10 cohetes propulsores de SpaceX.

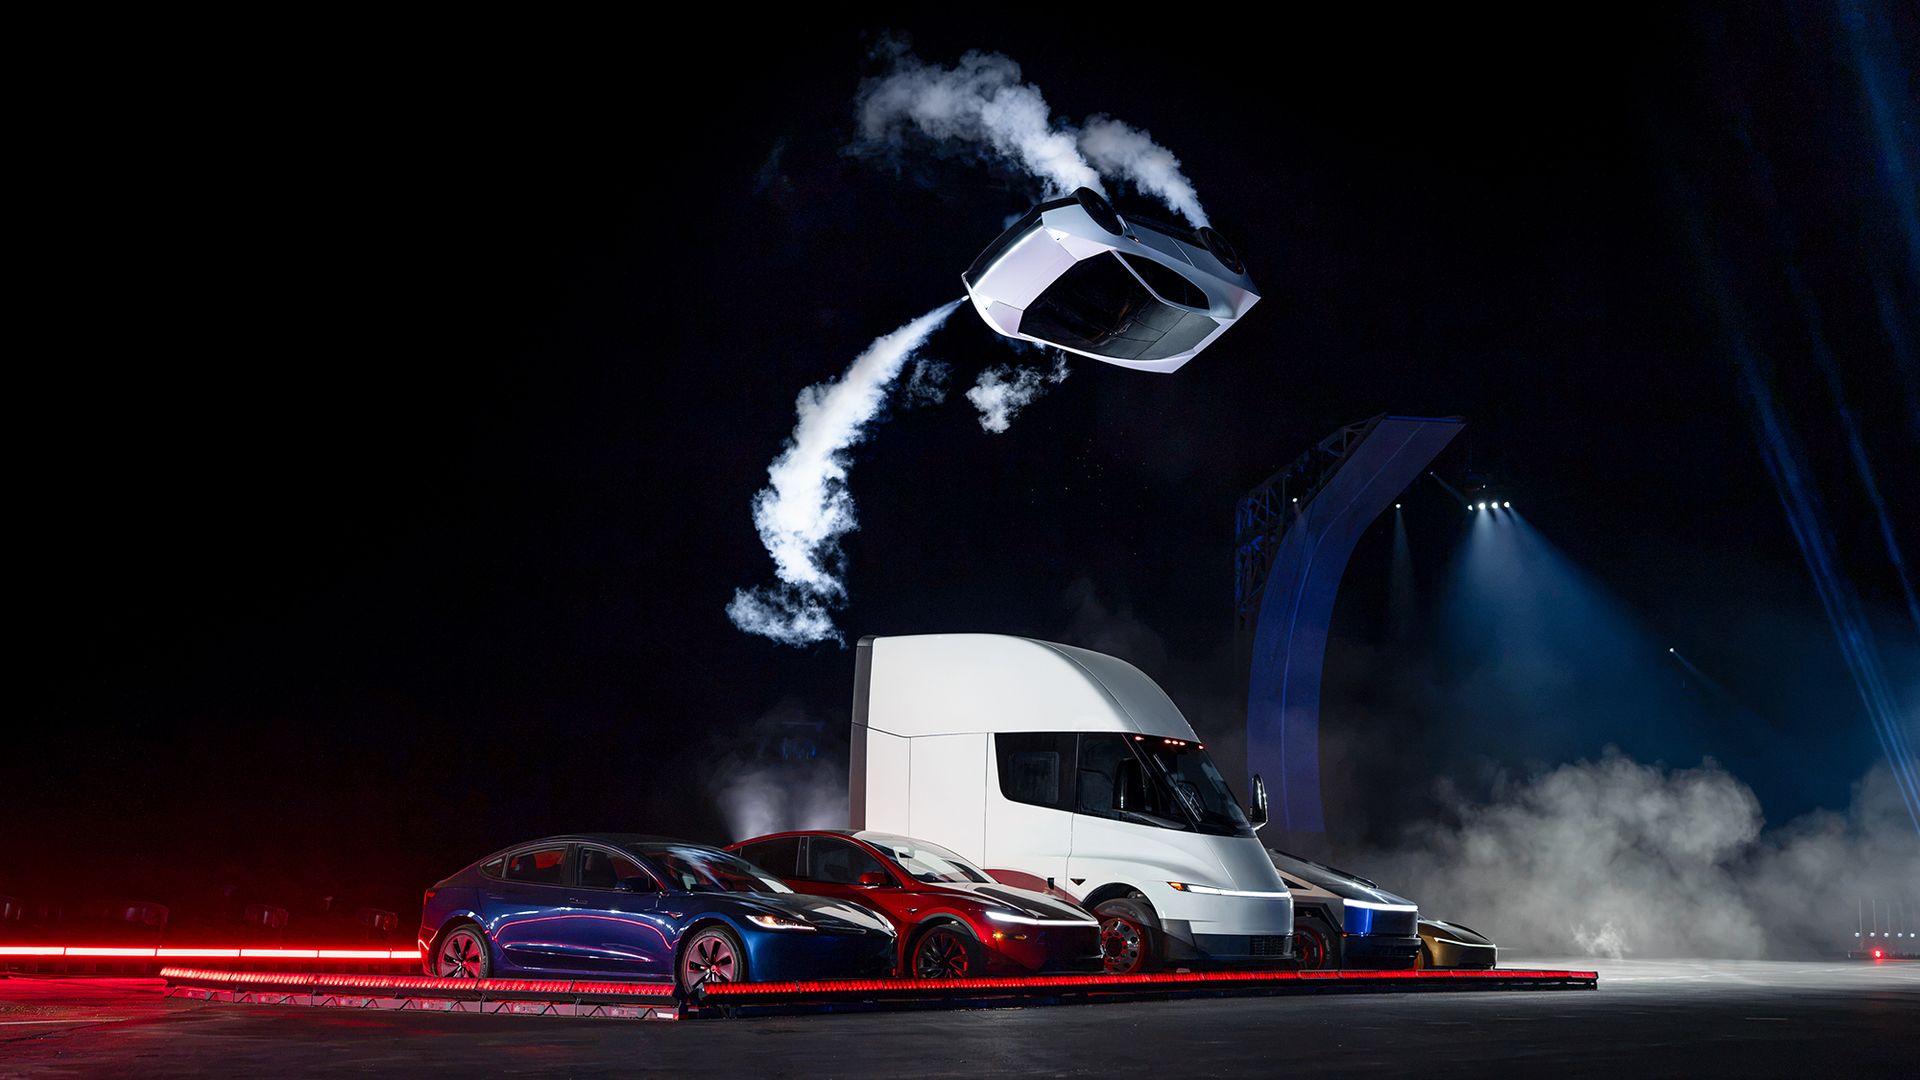
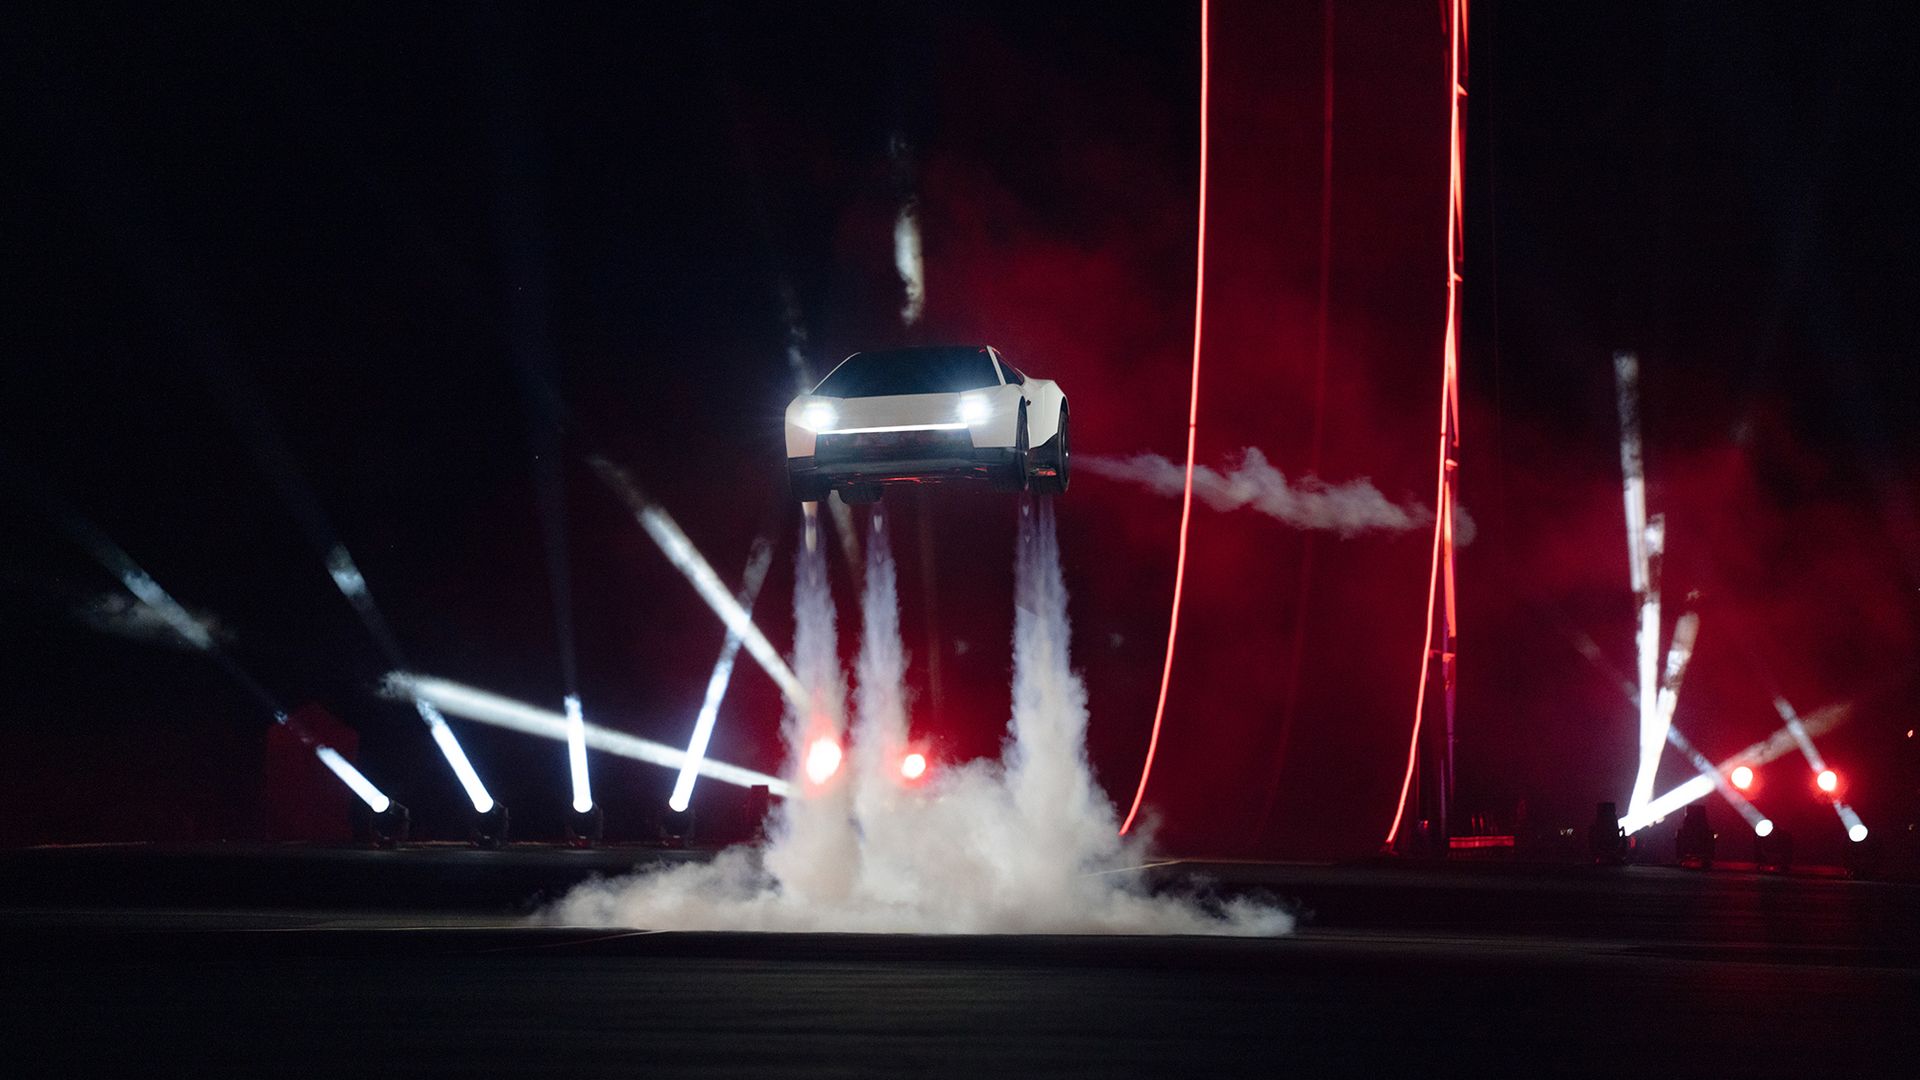
En los videos compartidos de la presentación de Musk, la Roadster aparentemente sube una pendiente vertical y luego despega, voltea y aterriza en sus ruedas.

Sí, un coche puede volar. Puede que no tengamos atención médica asequible o vivienda, paz mundial, redes sociales seguras o saber si la IA nos salvará o nos matará, pero sí tenemos un coche capaz de volar.

No desestimo la ingeniería impresionante ni la audacia de la Roadster voladora, pero hace mucho que Musk no arruina su propio lanzamiento con una actualización de “una cosa más” y siento que mi perspectiva sobre, bueno, casi todo ha cambiado.

En aquel momento, habían pasado cinco años desde que entrevisté a Musk y logré que “sonara juguetón” un silbido de Fly Me to the Moon. El empresario ocupado estaba cambiando lentamente hacia una actitud más caprichosa e impredecible. Había participado en un lanzamiento de Tesla Model 3 donde cerró bruscamente una conferencia de prensa sin responder preguntas y, en el evento del Semi, llegó con mucha demora, aunque al final entregó el producto.

Veo las cosas de manera diferente ahora

Ahora, cuando miro esta Roadster voladora, más geométrica y repleta de cohetes, lo hago a través de todo lo que Musk ha hecho en los últimos cinco años o más.

Adquirió Twitter, convirtió la marca y la reinició como X, más oscura y a menudo más enojada. Para ser justos, algunos ahora sostienen que X ha empezado a reavivar parte de su comunidad anterior, más amable e inclusiva (yo mismo lo he experimentado), pero sigue estando muy lejos del lugar que Musk disfrutaba cuando anunciaba sus avances más recientes en Tesla y SpaceX en 2017.

Musk dejó de ser solo la cara de recortes gubernamentales; se convirtió en la herramienta de elección de Donald Trump, con el Doge de Musk moviendo una hacha a programas de ayuda alrededor del mundo.

Es difícil reconciliar la emoción de un coche que vuela con el hombre que ahora lo guía.

¿O acaso?

Elon Musk

(Image credit: Getty Images)

La realidad es que nadie necesita este coche, y cualquiera que entienda al menos un poco de física y tecnología de cohetes sabe que el poder y el esfuerzo necesarios para levantar y volar un automóvil de una tonelada es extraordinario.

Sus propulsores no están conectados a los motores eléctricos ni a las baterías: son propulsores de gas frío, que usan gas comprimido almacenado en un tanque de 200 litros y otro de 400 litros. Musk dejó claro que este coche no se espera que sea apto para la carretera, lo cual es alentador, porque francamente me aterra la idea de que algo choque contra él y rompa esos tanques.

Pero incluso si entrega varias de estas autos para un grupo exclusivo al que va dirigido, y si no resulta ser un simple fenómeno puntual (que, seamos realistas, es probable), ¿para qué sirve? Si es tan poco práctico que nunca podría llegar a las carreteras estadounidenses, o a cualquier otra, ¿qué sentido tiene aparte de unos segundos divertidos de ver?

Musk tiene sus seguidores, y puedo entender que se apresuren a aplaudir la presentación, finalmente, después de casi una década, de esta actualización prometida de la Roadster. Pero para muchos otros, Musk es solo otro empresario tecnológico enigmático que actúa por sus propias razones, con muy poco, si es que alguno, de ello relacionado con el progreso de la humanidad.

Así que, gracias por la exhibición tecnológica, Elon. ¿Tienes algo para lo que realmente afecta al mundo?

from Latest from TechRadar https://ift.tt/exKXz8c
via IFTTT IA

Proxyjacking: Cuando el Software Legitimo se Convierte en Herramienta de Apropiación de Bandwidth


  • Attackers exploited vulnerable devices to install legitimate bandwidth-sharing software and hijack internet connections
  • Compromised systems were covertly added to proxy networks, enabling anonymous criminal activity
  • Campaign affected at least 143 devices across 34 countries, highlighting patching and access-control failures

When threat actors break into a system, they don’t need to install malware to make use of the compromised endpoint – they can install perfectly legal, normal software, and still walk away with a paycheck they didn’t earn.

A recent proxyjacking campaign spotted by security researchers GreyNoise impacted hundreds of devices in dozens of countries.

Proxyjacking

Proxyjacking is a type of attack in which a device is hijacked and assimilated into a proxy network. Usually, cybercriminals would break into a computer, install malware and create a proxy network of their own, which they can later rent or use themselves. Threat actors are always in need of “clean” and unflagged devices and IP addresses behind which they can hide, making residential proxies – both malicious and legal – highly wanted services.

Some of the biggest malicious residential proxies out there include IPIDEA, NetNut, and Cloudrouter. All of them are now either entirely dismantled, or severely disrupted, but while they were operational, they offered hundreds of thousands (sometimes millions) of IP addresses associated with an internet connection used in a household (hence the name “residential IP address”).

But malicious proxies are difficult to pull off. To assimilate a device into the network, the threat actor needs to deploy malware which, as soon as it’s spotted, will be flagged by antivirus products and quarantined. In the newest attacks, spotted by GreyNoise, someone went for a legitimate app with similar functionality, instead.

The researchers found someone installing Pawns.app, primarily a rewards platform that lets users earn money by completing online surveys and playing games. However, it used to offer a bandwidth-sharing feature that let users earn money by allowing business clients to route their internet traffic through the user’s residential IP address. At the start of the year, the app discontinued the feature, but it seems it still works for older versions.

“As of 2026, Pawns.app does not offer internet bandwidth sharing,” a notification on the app’s website reads. “This feature was discontinued and is not associated with Pawns.app anymore.” But the app’s Terms of use still describe traffic sharing as available in some versions of the application, and its business website still promotes an SDK for bandwidth monetization.

Apparently, someone picked up on this and went to work. According to GreyNoise, they targeted D-Link ShareCenter NAS devices, Ubiquiti UniFi Video NVRs, as well as SAP NetWeaver Visual Composers. These contained different vulnerabilities: CVE-2024-3272 and CVE-2024-3273 for D-Link, CVE-2021-44228 for Ubiquiti, and

CVE-2025-31324 for SAP, which the threat actor leveraged to deploy Pawns.app. GreyNoise also said that the attackers targeted Hikvision and Dahua DVR/NVR devices, but did not say which vulnerabilities they leveraged against these devices.

At the moment of publication, the researchers identified at least 143 compromised devices worldwide, located in 34 different countries. While they all had legitimate software installed, it was deployed without their knowledge or consent, making the entire ordeal illegal.

“While “earn on your internet” is voluntary, proxyjacking is a crime. Proxyjacking is when an MCA (malicious cyber actor) forces victim devices into proxy networks in order to monetize their bandwidth,” GreyNoise warned.

If you’re worried someone might have done something similar to a device under your control, GreyNoise created a free service that lets you check if your IP interacted with its Global Observation Grid. The researchers said it can serve as a potential indicator of proxyjacking.

Apart from scanning IP addresses, businesses should educate employees about the risks associated with installing free apps, as well as about the importance of keeping devices patched. They should also detect residential proxy IP addresses in authentication logs, as well as deviations in user authentication behavior and characteristics beyond geolocation, such as mismatches in device identifiers, or session identifiers.

Via BleepingComputer

from Latest from TechRadar https://ift.tt/6dQm9B8
via IFTTT IA

El Tesla Roadster: análisis profesional sobre su debut y las implicaciones de sus propulsores gravitacionales


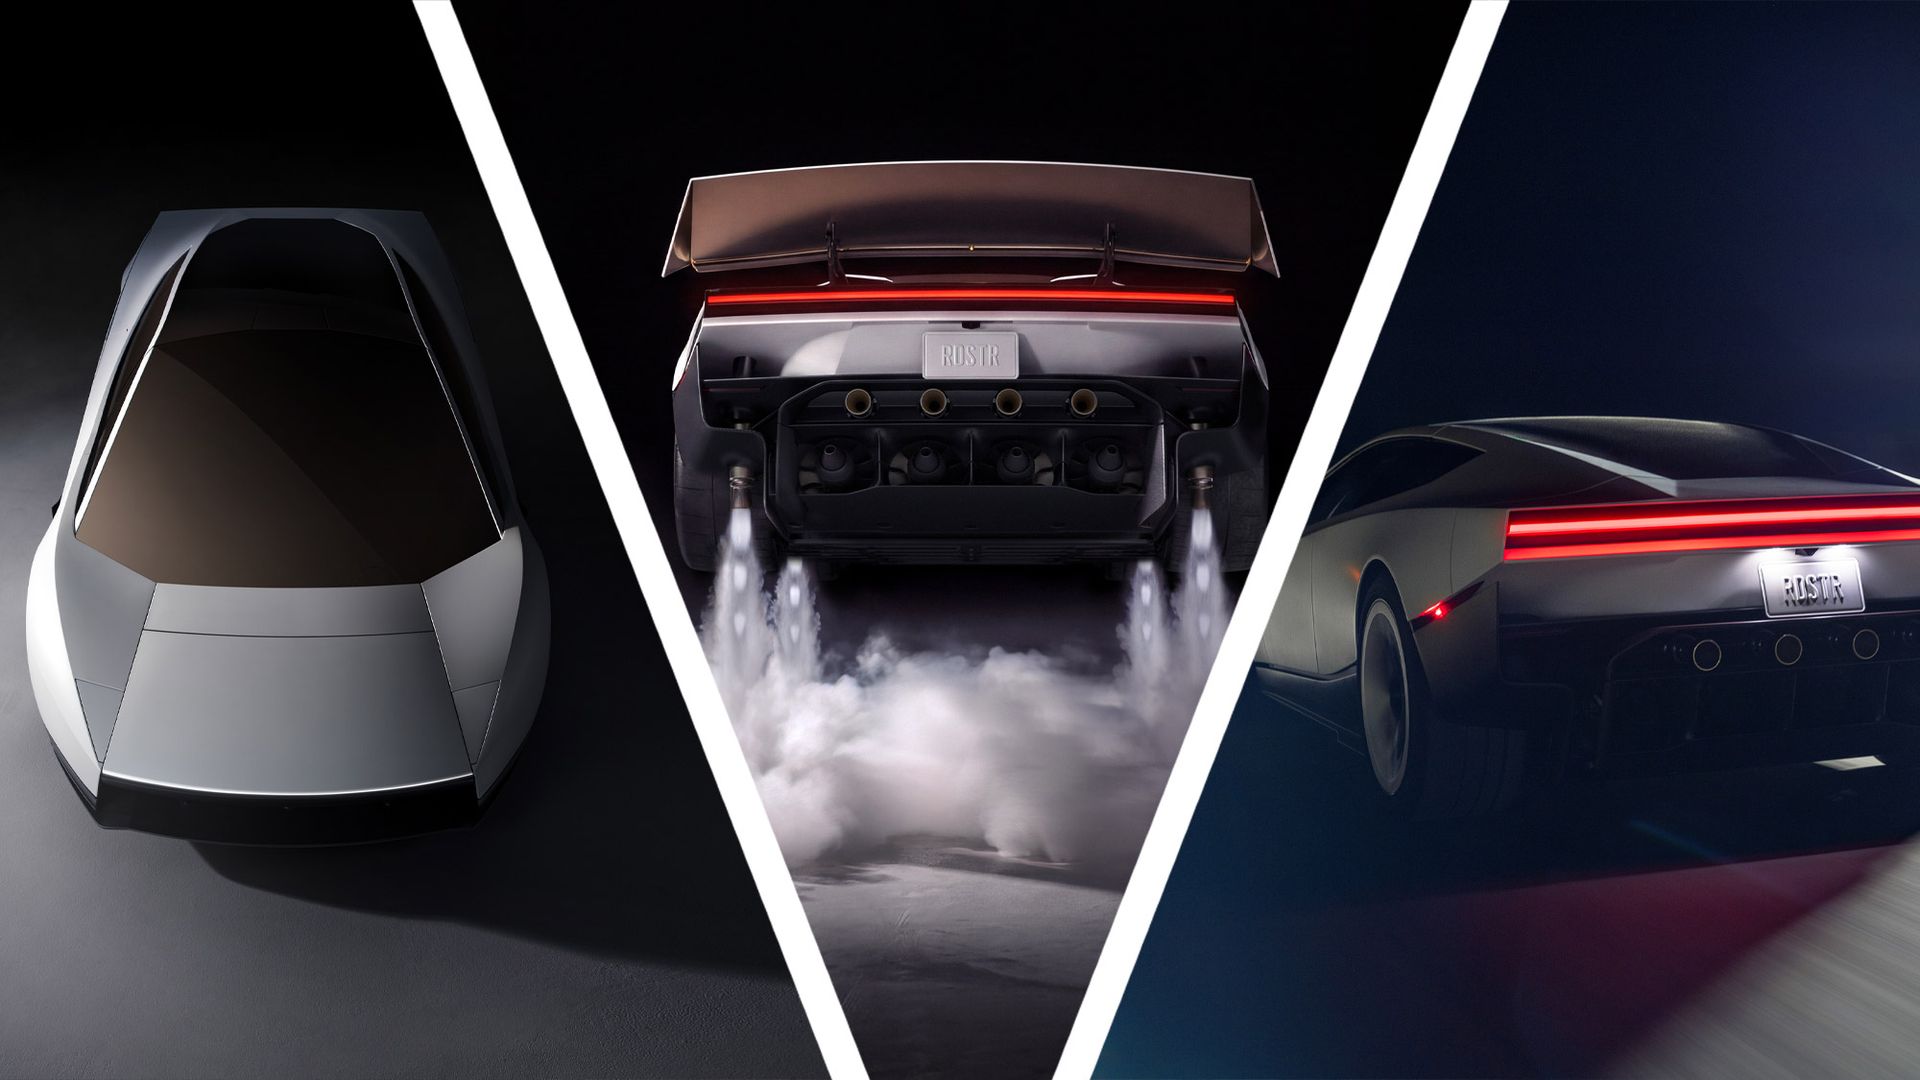
La espera para la presentación del nuevo Tesla Roadster fue prolongada, pero para quienes buscaban algo verdaderamente disruptivo, la espera tuvo su recompensa. Un rendimiento superior a 230 mph, una aceleración de 0 a 60 mph en menos de 0.59 segundos y un sistema de sujeción que permite que el coche se mantenga orientado al techo si fuese necesario.

Entre las novedades destacan los impulsores cohete, heredados de SpaceX, con hasta 10 unidades en la variante Rocket, disponible por invitación. Estos Boosters de aire comprimido ofrecieron los momentos más dramáticos de la presentación: el Roadster voltea, luego recupera su posición y, más tarde, salta sobre una fila de vehículos estacionados.

¿Cómo logra Tesla que un coche vuele? ¿Acaso reducirá significativamente el tiempo de desplazamiento? ¿Y qué tan seguro es permitir este tipo de tecnología en las carreteras? A continuación, un desglose de los propulsores del Roadster y qué tan preocupado deberías estar ante su cercanía.

¿Cómo funciona el Roadster para volar?

Tesla Roadster

El aterrizaje del Roadster Rocket tras recorrer la gran rampa trasera(Imagen: Tesla)

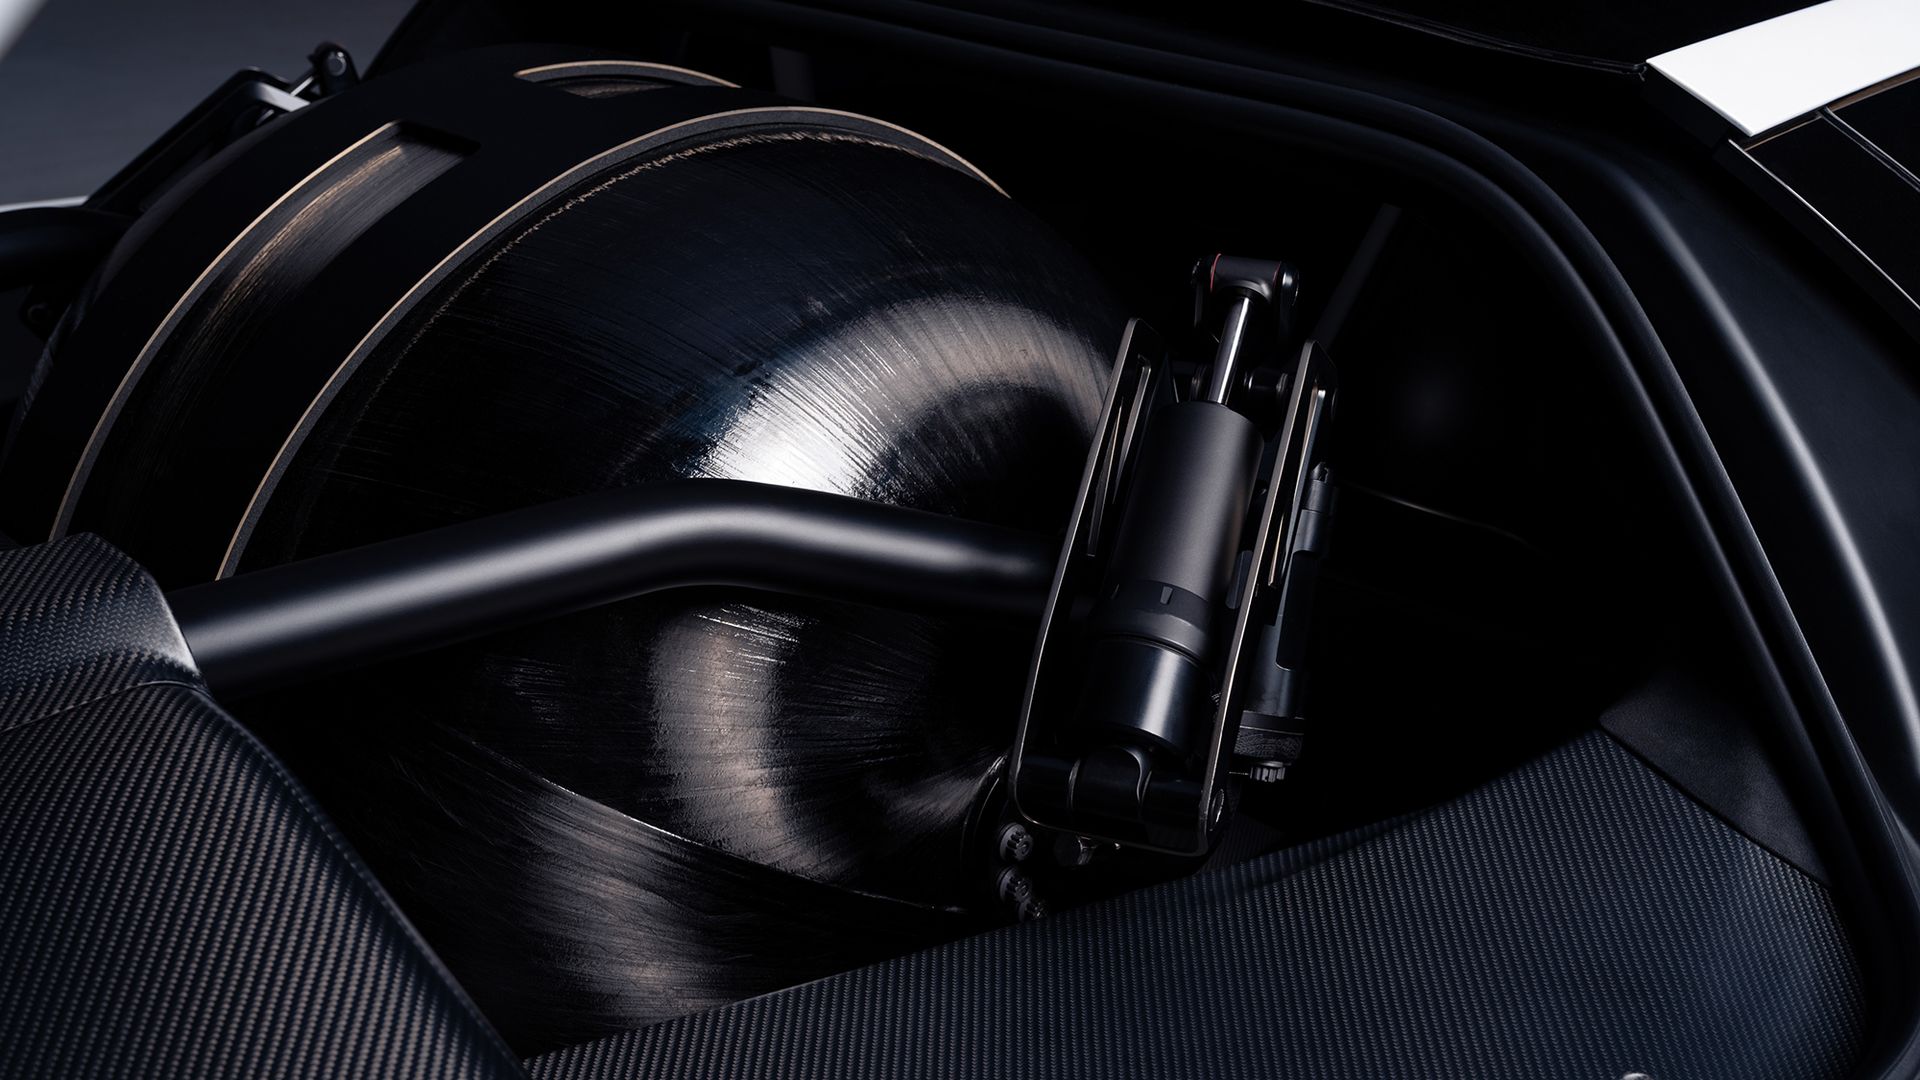
Los propulsores funcionan con tanques llamados recipientes de presión de fibra de carbono envoltorioda (COPVs). Estos tanques aíslan aire muy comprimido y, al liberarse a través de los propulsores, empujan el Roadster en la dirección contraria a gran velocidad.

Estos COPVs están acoplados a propulsores de gas frío, pero el aire no está enfriado; simplemente está muy comprimido. El término “frío” se usa para distinguirlos de los cohetes que queman combustible, y no hay combustión aquí. SpaceX ha utilizado propulsores similares durante años para asegurar que los propulsores de los cohetes Falcon 9 aterricen con seguridad en la Tierra.

Según Tesla, cada volumen utilizable del Roadster está lleno de COPVs para abastecer los propulsores con aire suficiente — Tesla afirma un máximo de 600 litros, distribuidos en un tanque de 200 litros para los propulsores traseros (también presente en la variante Thrust) y un tanque de 400 litros que sustituye el asiento del pasajero en la versión Rocket.

No sabemos cuánto tiempo de vuelo proporcionará ese aire, pero parece poco probable que dure más que el “salto” mostrado en la demostración. Es poco probable que estés surcando sobre el tráfico urbano (incluso si fuera legal). Pero si te encuentras ante una sección de autopista sin terminar, al estilo de Speed, podría ser la opción ideal.

En el evento, el CEO de Tesla y SpaceX, Elon Musk, afirmó que el coche podría recargar sus tanques de aire por sí mismo, sin propelentes, pero queda por verse cuánto tiempo toma. Es posible que debas limitar tus maniobras cuando estés al volante.

Los motores eléctricos se utilizan para abrir y cerrar los propulsores, “realizando microajustes en fracciones de segundo”. En las demostraciones en vivo se aprecia una calibración en vuelo para lograr que el Roadster aterrice con las cuatro ruedas apoyadas y para generar la elevación cuando es necesario.

“Puede hacer giros, puede hacer gimnasia loca”, afirmó Musk tras impresionar al público con algunas acrobacias. Cabe señalar que no había conductor en el coche: el vehículo fue controlado de forma autónoma y la audiencia se situó a una prudente distancia.

¿Son peligrosos los impulsores del nuevo Roadster?

Tesla Roadster

Uno de los tanques de aire COPV internos del Tesla Roadster(Imagen: Tesla)

Por muy impresionantes que resulten los giros y saltos, es poco probable que estos propulsores de aire lleguen a un vehículo de uso cotidiano autorizado. Musk declaró que el coche “no es necesariamente un automóvil optimizado para la seguridad” y al preguntarle si era legal para la vía pública dijo que “depende de la calle”.

Lo que sí se sabe es que la versión Rocket (con un solo asiento y 10 propulsores) figura como “no aprobada para uso público en la carretera” en la página de Tesla. La versión “track ready” Thrust, con dos asientos y menos propulsores, se presenta como una edición limitada. La versión Performance, que ya se puede reservar para producción en 2028, es “lista para la carretera” y no incorpora propulsores.

Una razón probable de estas restricciones: Tesla indica que los cuatro propulsores traseros por sí solos generan más de 80 kilonewtons (kN) de fuerza, equivalente al impacto de un peso de 9 toneladas si alguien estuviera justo en la línea de inicio cuando se activa. No es trivial para la seguridad vial y regulatoria.

No soy un experto en seguridad vial, pero parece razonable que se planteen dudas regulatorias ante un conjunto tan potente. Además, podría causar daños graves si fallara durante la circulación, incluso al caer detrás de otro vehículo en un cruce.

Existe también un segundo tema: el gas se libera a velocidades supersónicas. Si recoge escombros de la carretera, podrían acelerarse a velocidades peligrosas. Tampoco es deseable que un Roadster aterrice sobre alguien, incluso si los propulsores facilitan un aterrizaje más suave para el conductor. La seguridad del conductor sigue siendo una incógnita: para mantener a una persona segura haría falta un sistema de sujeción más parecido a un arnés de montaña rusa que a un asiento convencional.

En resumen: hay un potencial de riesgo significativo y múltiples consideraciones de seguridad, lo que hace muy improbable ver uno circulando por la vía pública en el corto plazo. En el futuro previsible, la versión voladora del Roadster parece más una maniobra de demostración que un vehículo de uso diario. Tal vez se amplíen los detalles en la próxima demostración, prevista para Idaho, en la mítica ruta de Evel Knievel.

https://kwizly.com/embed/X75ZQW.js

from Latest from TechRadar https://ift.tt/M0enQa7
via IFTTT IA

Guía completa para seguir la European Rugby Champions Cup 2026/27: horarios, opciones de visualización y VPN


La European Rugby Champions Cup 2026/27 promete una temporada emocionante con encuentros de alto nivel y múltiples opciones para verlos, incluso desde el extranjero. Este artículo ofrece un repaso profesional sobre cómo seguir los partidos, dónde ver cada jornada y consejos prácticos para acceder a la cobertura desde distintas regiones.

Matchdays y titulares clave

  • EPCR Matchday 1: del viernes 16 al domingo 18 de octubre, con 12 partidos en tres días.
  • La defensa del título por Bordeaux Bègles comienza frente a Gloucester, y Glasgow Warriors encara a Sale Sharks en la segunda jornada. Toulouse, favorito, se enfrenta a Exeter Chiefs, entre otros encuentros destacados.
  • Leinster inicia su búsqueda del trofeo en Clermont, mientras Connacht regresa a la competición tras cuatro años fuera. Montpellier se medirà a Bath en la fase inicial.
  • La Rochelle recibe a Johannesburg Lions en un choque cargado de emoción, con un minuto de silencio tras el fallecimiento de Hyron Andrews.

Horarios y dónde ver los partidos

Los horarios se presentan en hora de Reino Unido (UK). A continuación, un resumen de la programación de la Jornada 1:

  • Viernes 16 de octubre: 20:00 Gloucester vs Bordeaux Bègles.
  • Sábado 17 de octubre: 13:00 Sale vs Glasgow Warriors; 13:00 Pretoria Bulls vs Stade Français; 15:15 Clermont vs Leinster (FREE en France TV); 15:15 Stormers vs Bristol; 17:30 Connacht vs Saracens; 17:30 La Rochelle vs Johannesburg Lions; 20:00 Munster vs Racing 92; 20:00 Bath vs Montpellier.
  • Domingo 18 de octubre: 13:00 Pau vs Leicester Tigers; 15:15 Toulouse vs Exeter Chiefs (FREE en France TV); 17:30 Northampton Saints vs Cardiff (FREE en S4C, 22:05 BST en BBC iPlayer).

Opciones para ver gratis o con suscripción

Sí, es posible ver parte de la acción de forma gratuita o mediante plataformas de suscripción, dependiendo del país:

  • Francia: France TV ofrece algunos partidos en abierto cada jornada, con streaming disponible a través de France TV.
  • Reino Unido: S4C ofrece cobertura de algunos encuentros en diferido, con streaming vía BBC iPlayer.
  • España y otros países: algunas emisiones pueden estar disponibles mediante servicios locales o plataformas de pago; se recomienda consultar las cadenas deportivas autorizadas en cada país.

Si viajas o estás fuera de tu país, existe la posibilidad de usar una VPN para acceder a tu servicio habitual como si estuvieras en casa. A continuación, se presenta un resumen práctico:

Usar una VPN para ver la European Rugby Champions Cup 2026/27 en vivo

Una VPN permite que tu dispositivo parezca estar en tu país de origen, desbloqueando el acceso a tu servicio habitual. Entre las opciones recomendadas, NordVPN es una de las más utilizadas por su seguridad y alcance:

  • NordVPN ofrece descuentos de hasta 75% y posibilidad de varios meses gratis según la oferta.
  • Permite desbloquear BBC iPlayer, France TV y otras plataformas geobloqueadas.

Consejo: al usar VPN, respeta los términos y condiciones de cada servicio y evita el uso indebido de contenido protegido.

Cómo ver en distintos países

  • Estados Unidos: FloRugby transmite los 63 partidos de la competición, con opciones de suscripción mensuales o anuales.
  • Reino Unido: Premier Sports cubre todos los partidos; también hay opción de ver ciertos encuentros en S4C y BBC iPlayer en diferido.
  • Canadá: FloRugby ofrece toda la cobertura, con planes mensuales o anuales.
  • Australia: EPCrugby.tv ofrece transmisión de las 63 jornadas; se puede optar por un pase único o usar VPN para acceder a otras regiones.
  • Canales internacionales: France TV y S4C siguen siendo opciones clave para ver ciertos duelos en abierto, dependiendo de la región.

Preguntas frecuentes

¿Cuándo se disputará la final de la European Rugby Champions Cup 2026/27?

The final se celebrará el sábado 22 de mayo de 2027 en Parc Olympique Lyonnais, Lyon, Francia.

¿Puedo ver la competición desde mi móvil?

Sí. Las principales emisoras ofrecen plataformas de streaming para móvil, ya sea a través de apps o navegadores móviles. Mantente al día mediante las redes sociales oficiales de European Rugby Champions Cup para actualizaciones y highlights.

En resumen, la European Rugby Champions Cup 2026/27 combina acción en vivo, opciones de visualización flexibles y herramientas como VPN para garantizar que puedas seguir la competición desde casi cualquier lugar, siempre respetando las condiciones de uso de cada servicio.

from Latest from TechRadar https://ift.tt/ugtNmE7
via IFTTT IA

GoDaddy amplía su plataforma para una gestión de negocio impulsada por IA


GoDaddy, uno de los registradores de dominios más grandes del mundo, ha anunciado una expansión de su Plataforma para Desarrolladores diseñada para permitir que agentes de IA gestionen hosting, comercio y correo profesional a través de APIs dedicadas. Esta mejora, disponible de forma gratuita para usuarios en todo el mundo, marca un paso significativo hacia un flujo de trabajo completamente programable que acompaña el ciclo de desarrollo desde código hasta un negocio en vivo.

La actualización se apoya en las API de dominio lanzadas en julio de 2026 e incorpora ahora dominios premium y bulk. Con estas capacidades, los desarrolladores y los agentes de IA pueden orquestar un ecosistema completo: desde la búsqueda y gestión de dominios, hasta el hosting, el correo profesional y las herramientas de comercio. En la práctica, esto reduce la necesidad de cambiar entre plataformas y servicios, acelerando la transición de una idea a una solución operativa.

GoDaddy afirma que, si bien las herramientas de codificación impulsadas por IA han acortado el tiempo de desarrollo, desplegar la aplicación o el sitio web aún puede requerir movimientos entre proveedores de hosting, configuración de correo y herramientas de comercio. Al hacer que su infraestructura sea programable e interoperable, la Plataforma para Desarrolladores ofrece a desarrolladores y agentes de IA un acceso único a los servicios necesarios para convertir código en un negocio en funcionamiento.

La plataforma actualizada propone un enfoque todo en uno para que desarrolladores, agencias web, profesionales de la tecnología y agentes de codificación impulsados por IA gestionen productos de GoDaddy. Entre las novedades, destaca la compatibilidad con Node.js Hosting, que facilita la publicación de aplicaciones web y ofrece vistas previas de apps junto con características de seguridad integradas (HTTPS automático, firewall de aplicaciones web, CDN y base de datos MySQL gestionada).

Según Hemanth Guntupalli, director de tecnología de plataformas en GoDaddy, “La próxima generación de negocios se construirá de forma diferente. La IA puede convertir una idea en software funcional en minutos, y estamos construyendo la infraestructura que permite a desarrolladores y agentes de IA completar ese proceso. Desde código hasta hosting, dominios, correo y comercio, nuestros clientes pueden llevar su aplicación a un negocio en vivo sin interrumpir el flujo.”

Las API incluidas en esta actualización abarcan:
– Dominios: acceso a búsqueda de dominios y sugerencias, con dominios estándar, premium y en lote.
– Hosting: despliegue y operación de apps Node.js desde la línea de comandos o a través de agentes de IA.
– Email: compra de correo profesional, creación de buzones y automatización de la configuración de correo.
– Comercio: gestión de tiendas, pedidos, catálogo y clientes de GoDaddy.

GoDaddy destaca que estas capacidades están diseñadas para funcionar como un sistema conectado y forman parte de la estrategia más amplia de la empresa para facilitar a las empresas la creación, lanzamiento y operación en línea.

La Plataforma para Desarrolladores ampliada ya está disponible de forma gratuita para usuarios de GoDaddy en todo el mundo.

from Latest from TechRadar https://ift.tt/Gt4rfOy
via IFTTT IA

El próximo deportivo de lujo que redefine la movilidad aérea-automotriz


En un acto de alto perfil celebrado en Texas, el fabricante de automóviles presentó su más reciente incorporación al segmento de lujo deportivo, un vehículo que promete transformar la experiencia de conducción y redefinir los límites de la movilidad de alto rendimiento. El lanzamiento fue marcado por una exhibición meticulosa que combinó ingeniería avanzada, diseño aerodinámico y una visión ambiciosa sobre la futura coexistencia de carretera y cielo.

El prototipo, concebido para quienes exigen prestaciones sin compromisos, integra una plataforma de alto rendimiento con sistemas de propulsión versátiles. Entre sus características destaca la capacidad de elevarse, gracias a un conjunto de propulsores especialmente optimizados para elevación controlada. Esta función, presentada como un complemento a la experiencia de conducción, añade una dimensión de versatilidad y novedad sin precedentes en el segmento de los vehículos de lujo.

Desde el punto de vista técnico, el vehículo combina una arquitectura ligera con materiales de última generación y un tren motriz que optimiza la entrega de potencia. Los ingenieros han trabajado para garantizar una transición suave entre los modos de movimiento terrestre y aéreo, con controles intuitivos que buscan mantener la emoción del pilotaje sin sacrificar la precisión y la seguridad.

El diseño exterior continúa la tradición de la marca en cuanto a elegancia y presencia en carretera. Líneas limpias, superficies trabajadas y detalles de alto acabado reflejan la apuesta por lo premium, al tiempo que se incorporan soluciones innovadoras para la gestión térmica, la aerodinámica y la eficiencia energética. El interior, centrado en el confort y la experiencia del conductor, ofrece materiales nobles, tecnología de conectividad de última generación y sensores que aseguran una monitorización constante del estado del vehículo y de su entorno.

Este anuncio, realizado en un entorno que combina innovación y lujo, subraya una tendencia emergente en la industria: la convergencia entre funciones de alto rendimiento en tierra y capacidades de movilidad aérea. Aunque el desarrollo y la adopción de sistemas de elevación plantean desafíos regulatorios y de seguridad, el fabricante ha destacado su compromiso con los estándares más exigentes y con una trayectoria centrada en la excelencia y la seguridad del usuario.

De cara al futuro, la compañía estima avanzar en pruebas de campo, validaciones técnicas y demostraciones públicas que permitan a los posibles clientes entender las ventajas operativas y la experiencia diferenciadora que ofrece este vehículo. El anuncio también invita a la industria a replantear las conceptualizaciones tradicionales de un automóvil de lujo, abriendo la posibilidad de nuevas emergencias de movilidad que podrían transformar la percepción de lo que significa viajar con estilo y rendimiento superior.
from Wired en Español https://ift.tt/Ee27aqD
via IFTTT IA

Calendario de Amenazas: Cómo las invitaciones y solicitudes de reunión son el nuevo vector de phishing en Microsoft 365


El phishing evoluciona y, con él, las tácticas para engañar a usuarios y acceder a credenciales. Recientemente, investigadores identificaron campañas a gran escala que abusan de las invitaciones de calendario y de las solicitudes de reuniones para robar credenciales de Microsoft 365. En estos ataques, los atacantes esconden enlaces maliciosos dentro de archivos .ics, detalles de reuniones falsos, códigos QR e páginas de invitación engañosas. Se ha observado que cientos de miles de correos de phishing están dirigidos a más de 40,000 organizaciones.

Si recibes una invitación de calendario en tu bandeja de entrada, mantén la cautela: podría tratarse de una estafa diseñada para obtener tus credenciales de Microsoft 365 u otros accesos.

Check Point Research (CPR) ha señalado campañas de phishing a gran escala que se aprovechan de la práctica habitual de compartir invitaciones de calendario en el entorno laboral. En algunos casos, las invitaciones llegan como archivos adjuntos .ics que pasan por filtros de correo al ser percibidos como inofensivos y terminan en la bandeja de entrada del usuario. En otros casos, las invitaciones llegan como enlaces que redirigen al destinatario fuera de su calendario y directo a una trampa.

La primera variante es potencialmente más peligrosa: el adjunto se presenta como una solicitud de reunión o una notificación de pago, y al abrir o aceptar la invitación, este se añade al calendario. Dependiendo de la configuración, la entrada del calendario puede procesarse automáticamente. En ambos escenarios, el contenido fraudulento parece una cita laboral estándar o una notificación de servicio. Si el contenido del evento incluye descripciones, ubicaciones o códigos QR engañosos, podría dirigir a una página de inicio de sesión de Microsoft 365 falsa o a un portal de pagos fraudulento. El usuario, al no detectar que las landing pages son imitaciones, podría entregar credenciales o información de pago a los atacantes.

La segunda variante, que depende de un enlace dentro del correo, es más fácil de montar pero a la vez más fácil de detectar por los filtros de seguridad si se observa con atención. Si logra evadir las defensas, la víctima puede encontrarse con una estafa difícil de detectar.

En un ejemplo destacado por CPR, una víctima recibió una invitación falsa de Microsoft Teams; al pasar el cursor sobre el enlace de “unirse”, se reveló su destino real: una página de captura de credenciales en un sitio web tercero.

Campañas a gran escala

Los ataques descritos son notoriamente masivos y en crecimiento. CPR señala que se envían cientos de miles de correos cada mes desde direcciones de correo comprometidas. A partir de septiembre de 2026, se detectó un aumento significativo en estas campañas: más de 302,386 correos phishing únicos entre clientes de seguridad, dirigidos a más de 40,000 organizaciones. En promedio, las campañas envían más de 8,300 correos activos por día, desde más de 33,890 dominios remitentes y 247,270 direcciones remitentes únicas. La actividad no cede; al contrario, se acelera. El volumen diario pasó de unos pocos miles al mes en abril a más de 118,000 en septiembre y supera los 740,000 en solo las primeras dos semanas de octubre. El día más ocupado hasta la fecha fue el 8 de octubre, con casi 200,000 correos.

El phishing es una de las tácticas de ataque más antiguas y utilizadas, y con razón: es ubicuo, barato y eficaz para comprometer una red objetivo. Sobre defensas, la medida más efectiva suele ser el sentido común y la educación. Se recomienda a las organizaciones y a los empleados que sean especialmente cautelosos con correos o mensajes que soliciten descargar archivos no solicitados o iniciar sesión en un servicio de forma urgente, ya que estos indicadores suelen ser signos de ataques.

Recomendaciones prácticas para mitigar este riesgo:
– Desarrollar una política clara de manejo de invitaciones de calendario y validar remitentes, especialmente para .ics y enlaces de invitaciones.
– Desplegar prácticas de verificación de enlaces: mantener la vista previa de enlaces, evitar hacer clic en enlaces en correos de remitentes no verificados y confirmar por otros medios la legitimidad de la invitación.
– Educar a los usuarios para que no inicien sesión desde páginas de aterrizaje no autorizadas; usar autenticación multifactor (MFA) y soluciones de seguridad que detecten y bloqueen intentos de phishing.
– Implementar filtros de correo y detección de amenazas que identifiquen enlaces de redirección y páginas de imitaciones de inicio de sesión.
– Realizar simulacros de phishing para aumentar la conciencia y medir la resiliencia del equipo frente a este tipo de ataques.

La vigilancia proactiva y la educación continua son clave para reducir el impacto de estas campañas y proteger las credenciales corporativas frente a vectores cada vez más sofisticados.

from Latest from TechRadar https://ift.tt/uzIp4HK
via IFTTT IA