EE. UU. busca inmovilizar 1.200 millones de dólares del robo a Binance


El Departamento de Justicia de Estados Unidos (DoJ) obtuvo autorización judicial para incautar o restringir más de 1.200 millones de dólares vinculados al robo de 6.700 millones de dólares a Binance. La medida forma parte de una operación más amplia para rastrear y bloquear los activos sustraídos, aunque no significa que esos fondos ya hayan sido devueltos a la plataforma.

El ataque ocurrió a finales de octubre de 2026 y se ejecutó en unos 20 minutos. Las autoridades estadounidenses atribuyen la operación a TraderTraitor, un grupo asociado con Lazarus, organización de ciberdelincuentes respaldada por Corea del Norte. Pese a los avances, la mayor parte del dinero robado sigue sin localizarse o recuperarse.

## Más de 2.700 millones de dólares congelados

Según el DoJ, organismos federales y empresas del sector de activos digitales colaboraron para rastrear e interceptar los fondos. Ese trabajo habría permitido congelar más de 2.700 millones de dólares. De esa suma, el Departamento obtuvo autorización judicial para incautar o restringir más de 1.200 millones.

La agencia no detalló cómo se aplicarán las órdenes ni si Binance recuperará los activos. Congelar fondos puede impedir temporalmente que se transfieran, pero no equivale necesariamente a recuperarlos ni a devolverlos a su propietario.

Los atacantes distribuyeron el dinero a través de diez redes de criptomonedas, entre ellas Bitcoin, Ethereum, XRP, Solana y Arbitrum. Después, recurrieron a servicios de mezcla y otros mecanismos para dificultar el rastreo. Binance indicó que los activos sustraídos pertenecían a la empresa, no a sus clientes.

## Una operación contra la infraestructura de FaceStealer

En el mismo anuncio, el DoJ informó que interrumpió infraestructura en la nube empleada por ciberdelincuentes norcoreanos en una campaña de ingeniería social conocida como FaceStealer. Las autoridades no vincularon directamente esta campaña con el robo a Binance, pero señalaron que habría facilitado el robo de unos 400 millones de dólares durante los últimos 18 meses. Su método presenta similitudes con las tácticas atribuidas a TraderTraitor.

En los ataques de FaceStealer, los delincuentes comprometían primero la cuenta de un contacto de la víctima y luego la invitaban a una videollamada a través de una plataforma falsa. La imagen mostrada podía ser una grabación robada con anterioridad. Si la víctima no escuchaba el audio, recibía instrucciones para instalar una supuesta actualización de controladores. El archivo era en realidad malware, como un ladrón de información o una herramienta para acceder a redes más amplias.

## El factor humano, un punto de entrada clave

La investigación sobre el ataque a Binance apunta a una preparación que se extendió durante meses. Según la información disponible, los responsables habrían accedido a la plataforma mediante el dispositivo de un empleado, a quien presuntamente engañaron con una falsa entrevista de trabajo y malware. Aún no se ha explicado por completo cómo transformaron ese acceso inicial en una operación capaz de sustraer una suma de tal magnitud.

El caso vuelve a poner de relieve el uso de técnicas de ingeniería social para comprometer organizaciones y facilitar delitos financieros. También muestra la importancia de coordinar a empresas de criptomonedas, proveedores de servicios y autoridades para seguir los activos a través de distintas redes.

Diversas fuentes de la comunidad de ciberseguridad sostienen que Corea del Norte utiliza los ingresos de estos robos para financiar al Estado y sus programas armamentísticos. El Gobierno norcoreano ha rechazado anteriormente acusaciones de este tipo. Por ahora, la actuación judicial estadounidense representa un avance en el rastreo de los fondos, pero no resuelve la pregunta central: cuánto del dinero robado podrá recuperarse finalmente.

from Latest from TechRadar https://ift.tt/1iJEPRo
via IFTTT IA

Interrupción de Microsoft: qué significan las «cargas elevadas» y qué observan los expertos


Microsoft afirma que sus sistemas están experimentando «cargas elevadas» mientras trabaja para resolver una interrupción que afecta a clientes empresariales y corporativos. La compañía no solo debe restablecer el servicio: también tiene que determinar qué está provocando la presión sobre sus sistemas y evitar que el problema se prolongue o se extienda a otros servicios.

La expresión «cargas elevadas» describe, en términos generales, un aumento de la demanda o del volumen de trabajo que deben procesar los sistemas. En una interrupción, también puede reflejar el efecto de solicitudes acumuladas, intentos repetidos de conexión o tráfico que se redistribuye mientras los equipos técnicos buscan una solución. Por sí sola, la frase no identifica la causa del incidente.

## Por qué estas interrupciones pueden ser complejas

Los servicios empresariales suelen depender de múltiples componentes interconectados. Una falla en una parte de la infraestructura puede afectar funciones relacionadas y dificultar el diagnóstico, especialmente cuando numerosos clientes intentan acceder al servicio al mismo tiempo. Los expertos en operaciones tecnológicas suelen señalar que, en esas circunstancias, restablecer la estabilidad puede requerir más que corregir el problema inicial: también es necesario controlar la demanda y comprobar que las distintas partes del sistema vuelvan a funcionar de manera coordinada.

La comunicación durante el incidente también es importante. Las actualizaciones oportunas ayudan a que las organizaciones evalúen el impacto en sus operaciones y decidan si deben activar procedimientos alternativos. Sin información confirmada sobre la causa, conviene distinguir entre los hechos comunicados por Microsoft y las posibles explicaciones técnicas: por ahora, la empresa ha indicado que sus sistemas afrontan cargas elevadas y que está trabajando para resolver la interrupción.

## Qué pueden hacer las organizaciones afectadas

Mientras se recupera el servicio, las empresas pueden consultar los canales oficiales de estado de Microsoft, comunicar el impacto a sus equipos internos y seguir sus planes de continuidad operativa. También es recomendable evitar repetir solicitudes de forma intensiva si eso no es necesario, ya que los intentos reiterados pueden añadir presión a sistemas que ya presentan dificultades.

El episodio vuelve a poner de relieve una realidad para las empresas que dependen de plataformas en la nube: la disponibilidad es fundamental, pero ningún servicio está completamente exento de interrupciones. Contar con procedimientos de contingencia, conocer las dependencias tecnológicas y mantener una comunicación clara puede reducir el impacto mientras el proveedor trabaja para restablecer la normalidad.

La causa y el alcance definitivo del incidente deberán confirmarse con información oficial. Hasta entonces, la prioridad para Microsoft será recuperar la estabilidad del servicio y mantener informados a los clientes afectados.
from Wired en Español https://ift.tt/Xa92EV3
via IFTTT IA

Campaña en GitHub roba credenciales en miles de repositorios


Una campaña de ciberataques aprovechó cuentas comprometidas de GitHub y funciones de automatización de la plataforma para distribuir malware y robar credenciales. Según investigadores de Aikido, los atacantes utilizaron 4.837 cuentas para abrir solicitudes de cambios —conocidas como *pull requests*— en 61.764 repositorios.

Al menos 1.835 repositorios ejecutaron el código malicioso y sufrieron la exfiltración de credenciales. Entre los datos buscados figuraban tokens de autenticación, credenciales de AWS, Azure y Google Cloud, claves SSH y API, archivos de configuración de Docker y Kubernetes, y secretos empleados por herramientas de desarrollo y servicios de inteligencia artificial.

## Solicitudes de cambios como método de reconocimiento

GitHub permite que los desarrolladores propongan modificaciones a los repositorios mediante *pull requests*. La plataforma también ofrece GitHub Actions, un servicio que automatiza tareas a través de flujos de trabajo (*workflows*), los cuales pueden tener acceso a credenciales sensibles para completar sus funciones.

De acuerdo con Aikido, los atacantes usaron las solicitudes de cambios como sondeo para identificar los proyectos que podían modificar. Las solicitudes llevaban el título “docs: dependency audit notes” y procedían de ramas llamadas “wfx-docs”. Más de 10.000 se dirigieron a repositorios que las cuentas comprometidas no poseían, pero a los que sí tenían acceso de escritura.

Una vez identificados los repositorios vulnerables, los atacantes desplegaron el código mediante distintos métodos: modificaron flujos de trabajo existentes, añadieron un script de shell activado durante la instalación de un paquete npm o incorporaron un nuevo archivo de flujo de trabajo en una rama temporal.

## Búsqueda y robo de secretos

El *payload*, de unas 1.500 líneas, rastreaba los entornos afectados en busca de secretos de GitHub Actions, tokens de autenticación, credenciales de proveedores de nube, claves privadas y archivos `.env`. También buscaba historiales de comandos y credenciales asociadas a herramientas como npm, PyPI, HashiCorp Vault y Terraform, además de claves de API de servicios como OpenAI y Anthropic.

El malware intentaba ampliar y conservar el acceso. Entre otras acciones, intercambiaba tokens robados por sesiones en la nube, suplantaba cuentas de servicio y creaba nuevas credenciales. También modificaba configuraciones de AWS y Azure para mantener el acceso incluso después de que las víctimas cambiaran las credenciales comprometidas.

Aikido señaló que los atacantes revertían los cambios y borraban los registros de ejecución, en ocasiones en menos de un minuto, para dificultar la investigación. La campaña, identificada por los investigadores como “wfx-loot”, también coincidió con la presencia de paquetes PHP comprometidos en Packagist y dos versiones afectadas de módulos de Go. Aikido indicó que estos incidentes podrían haber sido un efecto secundario del abuso de procesos de publicación automatizados, y no necesariamente parte del plan original.

## Qué deben hacer los equipos afectados

Aikido recomienda que cualquier organización cuyo repositorio haya ejecutado el código malicioso considere comprometidos todos los secretos y credenciales de nube a los que sus flujos de trabajo pudieran acceder. Estos datos deben rotarse con urgencia, y los equipos deberían revisar los registros disponibles, los permisos de las cuentas y los flujos de trabajo para detectar cambios no autorizados.

El incidente pone de relieve que las automatizaciones de desarrollo pueden convertirse en una vía de acceso a sistemas y servicios críticos. Limitar los permisos de las cuentas y los flujos de trabajo, proteger los tokens y supervisar cambios inesperados en repositorios son medidas esenciales para reducir el impacto de ataques similares.

from Latest from TechRadar https://ift.tt/TyfPuje
via IFTTT IA

La opinión de los empleados cobra peso en el debate sobre el regreso del exCEO de Nvidia


Una publicación interna que instaba al consejo de administración a considerar la opinión de los empleados sobre una posible reincorporación del exCEO de Nvidia ha generado una notable respuesta: más de 1.600 comentarios, la mayoría favorables a su regreso.

La cifra refleja el interés de la plantilla en una decisión que podría tener implicaciones para el rumbo y la cultura de la compañía. Aunque los comentarios no determinan por sí solos la postura del consejo, sí ofrecen una señal sobre cómo perciben los empleados el liderazgo del antiguo ejecutivo y su posible papel en el futuro de la empresa.

El volumen de participación también pone de relieve la importancia de los canales internos de comunicación. Cuando una cuestión de liderazgo suscita una reacción tan amplia, escuchar las perspectivas de quienes trabajan en la organización puede aportar contexto valioso a la deliberación de la junta.

Por ahora, la respuesta favorable registrada en la publicación no equivale a una decisión formal ni permite anticipar cuál será el desenlace. El consejo deberá valorar las opiniones recibidas junto con otros factores relevantes, como las necesidades estratégicas de la compañía y las circunstancias de una eventual reincorporación.
from Wired en Español https://ift.tt/VCShFzk
via IFTTT IA

Oferta de Black Friday de ExpressVPN: privacidad adicional por 2,99 dólares al mes


La oferta de Black Friday de ExpressVPN reduce su plan Basic a solo 2,99 dólares al mes, el mismo precio que la promoción festiva de NordVPN. La diferencia es que ExpressVPN incluye herramientas de inteligencia artificial privada y bloqueo de rastreadores, además de un mes extra de protección.

En total, ambas opciones cuestan alrededor de 80 dólares: el plan de ExpressVPN cubre 28 meses, mientras que el de NordVPN dura 27. Actualmente consideramos que NordVPN es el mejor servicio VPN, pero hay poca diferencia entre ambos en rendimiento. ExpressVPN es más rápido; NordVPN ofrece una ligera ventaja al desbloquear servicios de streaming. En nuestras pruebas, los dos demostraron niveles de seguridad equivalentes.

**ExpressVPN: herramientas de IA segura y bloqueo de rastreadores gratis, más cuatro meses adicionales**
**Antes:** 97,72 dólares (3,49 dólares al mes)
**Ahora:** 83,23 dólares (2,99 dólares al mes)

La promoción añade funciones de privacidad basadas en IA y bloqueo de rastreadores al plan más económico de ExpressVPN. Si tienes dudas, puedes probarlo sin asumir riesgos: incluye una garantía de devolución del dinero de 30 días.

Los planes superiores de ExpressVPN también están rebajados. Advanced cuesta 4,49 dólares al mes, o 125,72 dólares en total, e incorpora funciones como gestión de contraseñas, protección de identidad y acceso seguro a eSIM.

El plan Pro cuesta 7,49 dólares al mes (209,72 dólares en total) y añade una dirección IP dedicada, una función que pocos servicios VPN incluyen. Advanced y Pro también ofrecen más créditos para ExpressAI y más almacenamiento en ExpressMailGuard, que está disponible asimismo con Basic.

Sin embargo, Advanced y Pro cuestan más que los planes equivalentes de NordVPN. Salvo que necesites específicamente una IP dedicada —incluida con Pro—, resulta difícil recomendar estas opciones por encima de las alternativas de NordVPN.

Si solo buscas una VPN y no necesitas funciones adicionales, la oferta de ExpressVPN Basic destaca por su precio, sus herramientas incluidas y el mes extra de cobertura. También puedes consultar otras ofertas de VPN de Black Friday.

from Latest from TechRadar https://ift.tt/oRgsQAC
via IFTTT IA

Apple HomeView: una pantalla inteligente pensada para convivir con el hogar


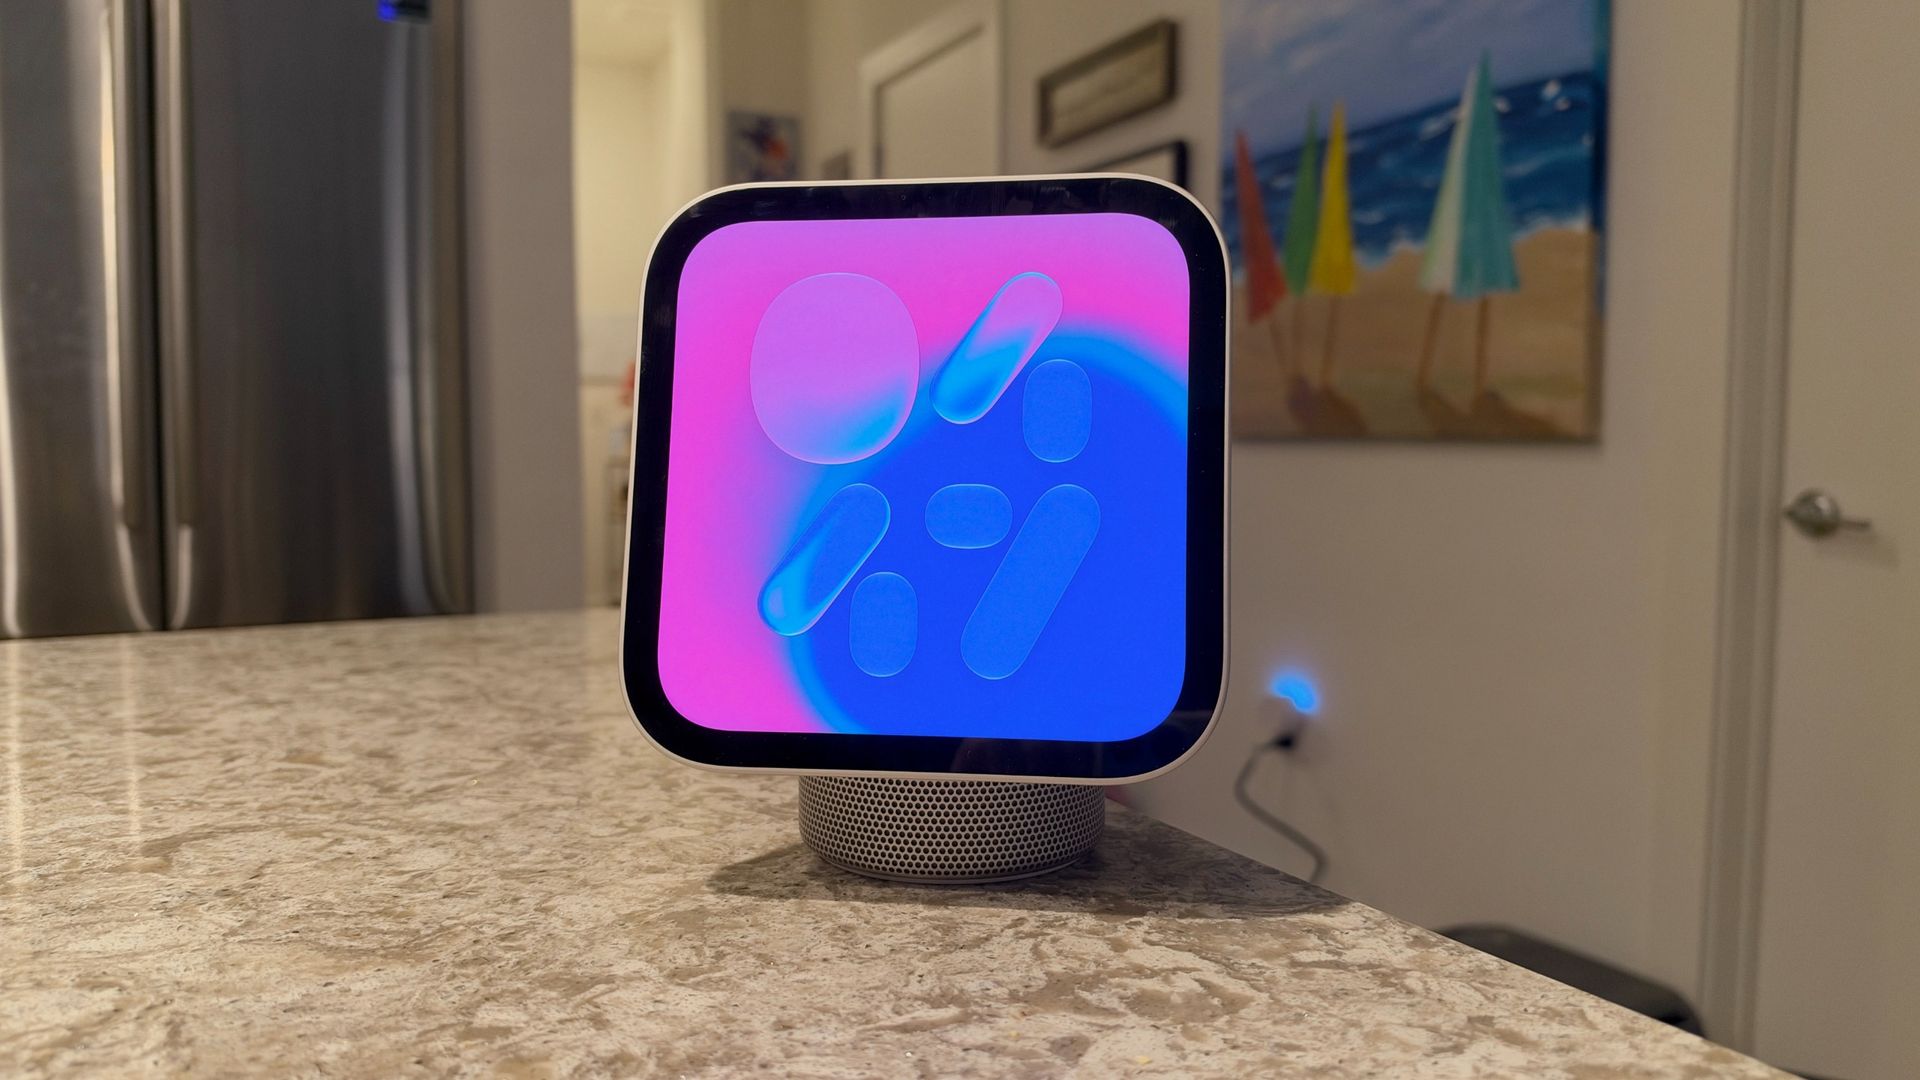
Apple llega al mercado de las pantallas inteligentes con HomeView, un dispositivo que refleja una de las señas de identidad de la compañía: esperar hasta poder ofrecer una experiencia que considere adecuada, en lugar de apresurarse por ser la primera. Su lanzamiento coincide con el HomePod mini 2 y un nuevo Apple TV 4K, productos que comparten un elemento central: Siri AI.

HomeView también entra en una categoría consolidada, donde Amazon y Google llevan años compitiendo junto a calendarios digitales como Skylight y marcos de fotos conectados. Tras más de una semana probando dos unidades, la impresión es que Apple ha logrado un debut sólido. Su precio de 299 dólares resulta relativamente accesible dentro del catálogo de la compañía, y su propuesta se distingue por la integración con el ecosistema Apple y por no estar diseñada para reclamar atención constante.

“La vida en casa es muy ajetreada, complicada y compleja. La gente está en movimiento, y queríamos crear un dispositivo diseñado específicamente para ese entorno”, explicó Matthew Costello, vicepresidente de Ingeniería de Hardware de Apple, en una conversación sobre HomeView y los planes de la empresa para el hogar inteligente.

Costello conversó junto a Cecilia Dantas, del equipo de Marketing de Productos para el Hogar. En la entrevista quedó claro que la ambición de Apple va más allá de añadir otra pantalla a su catálogo: el reto era combinar hardware, software e inteligencia en un producto que se sintiera natural en un espacio compartido.

¿Por qué ahora? Todo empieza con Siri AI

Apple lleva años desarrollando productos para el hogar inteligente, pero HomeView marca un punto de inflexión. Siri AI puede aprovechar el contexto personal disponible en el iPhone, y Apple está extendiendo esa inteligencia a dispositivos concebidos para toda la familia.

Costello señaló como uno de los principales impulsores la evolución de Siri y la posibilidad de “aprovechar el iPhone como tu centro personal de inteligencia artificial”. Integrar esa capacidad en un dispositivo compartido dentro del hogar, añadió, representaba una oportunidad importante. Siri no fue simplemente una función incorporada al final del desarrollo: “En realidad, se construyó alrededor de Siri”.

La nueva versión del asistente puede responder preguntas sobre una amplia variedad de temas, mantener conversaciones con preguntas de seguimiento y realizar acciones en miles de aplicaciones compatibles. Pero el contexto personal es lo que hace especialmente interesante a HomeView: Siri puede recurrir a información que ya está en el iPhone, como mensajes, correos, notas, fotos y calendarios.

Así, es posible hacer una consulta sin tener que explicar todo el contexto. Durante las pruebas, por ejemplo, Siri encontró en Mensajes una canción que había recomendado un amigo y permitió reproducirla sin necesidad de buscar el teléfono. La respuesta tardó entre 10 y 15 segundos, por lo que todavía hay margen de mejora, pero la experiencia mostró el potencial de llevar esa inteligencia a distintas zonas de la casa.

HomeView también puede interpretar lo que aparece en pantalla. Si se está siguiendo una receta, por ejemplo, es posible preguntar por una alternativa para uno de los ingredientes sin tener que explicar qué plato se está preparando.

Apple ha adaptado Siri AI a las capacidades de cada producto: el HomePod mini 2 se centra en el audio personalizado, mientras que el Apple TV 4K incorpora el uso de Siri con manos libres. A esto se suma la nueva Home Collection, una línea de accesorios desarrollados en estrecha colaboración con socios y pensados para ofrecer una integración más profunda con Matter y Works with Apple Home.

La ingeniería detrás de un diseño sencillo

El HomeView estándar combina una pantalla Liquid Retina cuadrada de 7 pulgadas con una base circular que alberga el altavoz. La versión para montaje en pared tiene un perfil mucho más delgado. Ambas parecen sencillas, pero las decisiones de diseño influyeron en prácticamente todos los aspectos del hardware.

“Junto con nuestro estudio de diseño, emprendimos un largo proceso para descubrir cómo crear una forma única para el hogar”, contó Costello. El punto de partida fue la pantalla: Apple buscaba una forma y una proporción distintas de las que utiliza en otros productos. Esa decisión condicionó la ubicación de los demás componentes.

La estabilidad también fue importante. La base necesitaba suficiente peso para evitar que el dispositivo se inclinara al tocar la pantalla, sin perder su aspecto elegante.

El audio es una de las sorpresas más destacadas. HomeView emplea una arquitectura dividida: los altavoces de frecuencias altas están en la pantalla, mientras que un woofer y dos radiadores pasivos con cancelación de fuerza se encuentran en la base. En las pruebas, el modelo estándar ofreció graves potentes y un sonido amplio, capaz de llenar una cocina y la sala contigua. La versión de pared no alcanza el mismo rendimiento en frecuencias bajas, pero sus dos transductores personalizados producen un sonido sorprendentemente espacioso.

La variante mural planteó un reto particular: ofrecer una experiencia comparable desde una carcasa mucho más delgada y sin la base de mayor tamaño. Apple también tuvo que resolver la relación entre la pantalla, el sistema de audio, la cámara y el borde del dispositivo. En cambio, la matriz de cuatro micrófonos se benefició de la experiencia previa de la compañía con HomePod.

Un dispositivo personal pensado para compartirse

A diferencia de un iPhone o un iPad, HomeView no está pensado para una sola persona. Puede instalarse en la cocina o en la sala, donde distintos miembros de la familia van y vienen. Por eso, la interfaz debe adaptarse sin exigir que cada persona inicie o cierre sesión.

Apple diseñó una interfaz específica para el hogar, con aplicaciones y funciones relevantes a la vista, esferas personalizables y datos fáciles de consultar desde cierta distancia. “No hay que iniciar y cerrar sesión”, dijo Costello. El dispositivo reconoce a la persona y muestra su información; cuando se marcha, esa información deja de estar visible.

La privacidad es esencial en un espacio compartido. HomeView utiliza el chip A18 y entornos seguros de procesamiento, llamados secure enclaves, que aíslan los datos de la cámara y el micrófono del resto del sistema operativo. Según Costello, la información procesada en esos entornos no puede ser consultada por el sistema, las aplicaciones, el usuario ni Apple.

Además, antes de mostrar información personal, HomeView comprueba que el iPhone asociado esté conectado a la red y haya sido desbloqueado recientemente. Los mensajes, calendarios y otros datos personales se obtienen del iPhone en lugar de almacenarse de forma permanente en la pantalla. Si el usuario se va con su teléfono, su información también se va con él.

Durante las pruebas, el dispositivo dejó de mostrar información personal cuando otra persona entró en el campo de visión de la cámara, y solo volvió a hacerlo al reconocer al usuario. HomeView también cuenta con una luz indicadora cuando la cámara está activa, por ejemplo, durante una llamada de FaceTime. Siri AI puede procesar solicitudes en el dispositivo o mediante Private Cloud Compute, que, según Apple, no almacena las consultas ni permite que la compañía acceda a esos datos.

Los detalles que marcan la diferencia

HomeView reúne mucha tecnología, aunque algunos de sus logros más interesantes no llaman la atención de inmediato. Costello destacó el nivel mínimo de brillo de la pantalla, que puede bajar hasta 0,3 nits. Es una característica práctica para un dispositivo que puede permanecer encendido durante todo el día y, especialmente, durante la noche junto a la cama.

Dantas, por su parte, resaltó el valor de las pequeñas conexiones cotidianas. En su HomeView utiliza un álbum familiar compartido como fondo, de modo que las fotos que añaden otros miembros de la familia pueden aparecer de forma inesperada a lo largo del día. “Me enorgullecen los momentos de conexión que genera. Es un placer ver aparecer las fotos”, comentó.

Ese tipo de experiencia resume el propósito del dispositivo. La arquitectura de audio, Siri AI y las protecciones de privacidad no son un fin en sí mismas: están al servicio de un producto que busca integrarse en la vida diaria sin convertirse en otra pantalla que exige atención constante. Como explicó Dantas, el objetivo es ofrecer “exactamente lo que necesitas en el momento” y hacerlo con absoluta sencillez.

from Latest from TechRadar https://ift.tt/WafHCJt
via IFTTT IA
Ofertas de Adobe por Black Friday: Creative Cloud Pro desde $15.99 al mes


Adobe lanza sus ofertas de Black Friday con importantes descuentos en Creative Cloud Pro para particulares y estudiantes. El plan reúne más de 20 aplicaciones creativas para editar fotografías, producir videos, diseñar gráficos y explorar herramientas de inteligencia artificial generativa.

La promoción está dirigida especialmente a diseñadores, fotógrafos, editores de video, estudiantes y creadores de contenido que utilizan varias aplicaciones de Adobe con regularidad. Del 13 de noviembre al 6 de diciembre, Creative Cloud Pro para particulares cuesta $29.99 al mes durante el primer año, un ahorro del 57%. Los estudiantes que cumplan los requisitos pueden suscribirse por $15.99 mensuales durante el primer año, con un descuento del 77%. Además, algunos planes de Adobe Firefly tienen hasta un 60% de descuento durante sus primeros seis meses.

## La mejor oferta de Adobe

**Adobe Creative Cloud Pro** incluye Photoshop, Illustrator, Premiere, Lightroom y Acrobat Pro, además de más de 20 aplicaciones y servicios creativos. También ofrece herramientas de edición integradas, almacenamiento y servicios en la nube, créditos generativos y acceso a modelos de inteligencia artificial de terceros compatibles.

La tarifa promocional para particulares equivale a **$359.88 por el primer año**. Para estudiantes, el costo total del primer año es de **$191.88**, frente al precio habitual indicado de $69.99 al mes. Consulta las condiciones de Adobe para confirmar los requisitos de elegibilidad y el precio aplicable después del periodo promocional.

## Por qué recomendamos Creative Cloud Pro

Creative Cloud Pro reúne en una sola suscripción herramientas para tareas muy distintas: retocar imágenes en Photoshop, crear ilustraciones en Illustrator, editar videos en Premiere, organizar fotografías en Lightroom y trabajar con documentos en Acrobat Pro. Para quienes usan varias de estas aplicaciones, el paquete puede resultar más práctico que contratar cada herramienta por separado.

La suscripción también incluye acceso a las funciones de inteligencia artificial de Adobe. Entre ellas se encuentran Harmonize en Photoshop, que ayuda a integrar objetos en una imagen; Turntable en Illustrator, que permite generar distintas vistas de una ilustración vectorial; y Generative Remove en Lightroom. Premiere también incorpora funciones de edición asistidas por IA.

Adobe Firefly permite generar imágenes, videos y audio. Los créditos generativos incluidos y el acceso a modelos de terceros compatibles ofrecen más opciones para explorar ideas y agilizar algunas tareas de edición.

Los estudiantes tienen acceso a las mismas aplicaciones profesionales, que pueden ser útiles para proyectos académicos, crear un portafolio y aprender herramientas habituales en la industria creativa.

## Precio y duración de la promoción

El precio promocional individual de **$29.99 al mes** suma **$359.88 durante 12 meses** y supone un ahorro del 57%. El plan para estudiantes cuesta **$15.99 mensuales**, o **$191.88 durante el primer año**, con un descuento del 77%.

La oferta de Black Friday está disponible del 13 al 27 de noviembre, seguida por las promociones de Cyber Monday, del 28 de noviembre al 6 de diciembre. Los descuentos son por tiempo limitado y se aplican al primer año de suscripción; revisa las condiciones y el precio de renovación antes de contratar.

## ¿Conviene comprarlo?

**Compra Creative Cloud Pro si…** utilizas varias aplicaciones de Adobe de forma habitual y quieres reducir el costo de tu software creativo durante el primer año. La oferta para estudiantes es especialmente atractiva para quienes cumplen los requisitos.

**Considera otras opciones si…** solo necesitas una aplicación, usas Adobe ocasionalmente o prefieres evitar una suscripción que puede costar más después del periodo promocional.

Consulta las ofertas de Adobe para ver los planes disponibles y sus condiciones.

from Latest from TechRadar https://ift.tt/9cHwLnt
via IFTTT IA

Private Internet Access baja a 2,03 dólares al mes con su oferta de Black Friday


Private Internet Access (PIA) ha lanzado una oferta de Black Friday que reduce el precio de su plan de 28 meses a 2,03 dólares mensuales. El paquete incluye un 83 % de descuento y cuatro meses adicionales, por lo que el coste total queda por debajo de los 60 dólares.

El precio es inferior al de servicios conocidos como ExpressVPN, NordVPN y Proton. Sin embargo, el principal atractivo de PIA no es solo el ahorro: ofrece funciones de personalización que pueden interesar especialmente a quienes buscan configurar su conexión VPN con mayor detalle.

Entre ellas destaca el reenvío de puertos, una función útil para determinados usos, como las descargas P2P. PIA también permite ajustar opciones como el método de cifrado y el tamaño de los paquetes. Estas herramientas ofrecen más control sobre la conexión que el que suele encontrarse en muchos servicios VPN.

La oferta llega tras varias mejoras recientes. PIA ha ampliado su red de servidores y ha actualizado su servicio para mejorar la velocidad de conexión. En conjunto, ofrece una combinación de velocidad, seguridad y acceso a contenido en streaming, aunque las experiencias pueden variar según la ubicación y el uso.

Quienes prioricen la velocidad pura podrían considerar PrivadoVPN, mientras que IPVanish puede ser una alternativa más adecuada para el streaming. PrivadoVPN también ofrece un precio inferior en su plan promocional. En cualquier caso, PIA destaca por reunir un precio competitivo y opciones avanzadas de configuración.

**Oferta de Black Friday de Private Internet Access:** 83 % de descuento y cuatro meses extra; 2,03 dólares al mes durante 28 meses. El servicio incluye una garantía de reembolso de 30 días, que permite probarlo con la posibilidad de solicitar la devolución dentro de ese plazo.

Conviene tener en cuenta que el precio de 2,03 dólares mensuales no es completamente excepcional: PIA suele ofrecer tarifas similares en otras promociones. Si estás comparando descuentos de temporada, también puede valer la pena revisar las ofertas de Windscribe y Proton.

La oferta de PIA es una opción atractiva para quienes buscan una suscripción de varios años a buen precio y valoran funciones como el reenvío de puertos y la personalización de la conexión.

from Latest from TechRadar https://ift.tt/tWVw7ae
via IFTTT IA

La soberanía digital impulsa el crecimiento de los proveedores europeos de ciberseguridad


Las empresas europeas están dando más peso a la soberanía digital al elegir sus proveedores de tecnología. Esta tendencia, que ya se observa en los servicios en la nube, también parece estar transformando el mercado de la ciberseguridad.

Según cifras de ventas recogidas en un informe de Context, los proveedores con sede en la Unión Europea aumentaron sus ventas un 35 % en los dos años hasta el tercer trimestre de 2026. El crecimiento supera en 3,5 veces el promedio general del mercado, que fue del 10 %. En el mismo periodo, las ventas de los proveedores estadounidenses avanzaron un 8 %.

## El interés por alternativas europeas crece, aunque EE. UU. conserva el liderazgo

El avance de las empresas europeas refleja un interés creciente por soluciones locales. Sin embargo, los proveedores estadounidenses todavía representan el 62 % del mercado de ciberseguridad de Europa, Oriente Medio y África (EMEA), por lo que la industria europea aún tiene un camino considerable por recorrer.

Entre las categorías que despiertan mayor interés por las soluciones europeas figuran la formación en concienciación sobre seguridad, la gestión de vulnerabilidades y la gestión de información y eventos de seguridad (SIEM). En cambio, las empresas estadounidenses mantienen un papel destacado en la gestión de identidades y accesos y en la seguridad en la nube, ámbitos que podrían estar relacionados con el uso extendido de servicios cloud de origen estadounidense.

«La soberanía digital se está convirtiendo en un criterio de compra», señaló Joe Turner, vicepresidente de investigación. A medida que clientes y distribuidores precisan qué implica en la práctica, plantea, las preguntas se centran en quién controla las claves de cifrado, quién puede acceder a los registros sensibles y dónde se almacena la información.

## La falta de criterios verificables plantea dudas

El crecimiento de la demanda no elimina las dudas sobre cómo se utilizan las afirmaciones de soberanía. Un informe de Omdia de octubre de 2026 encontró que hasta el 28 % de los proveedores no divulga pruebas que respalden sus declaraciones de soberanía. Camille Mandler, directora de investigación de Telco B2B, advirtió que no existe una regulación que determine quién puede presentarse como proveedor soberano de inteligencia artificial.

Para las organizaciones, esto subraya la importancia de ir más allá de las etiquetas comerciales. Al evaluar una solución, conviene verificar aspectos concretos como la ubicación de los datos, el acceso a la información y el control de las claves de cifrado.

La tendencia podría acelerarse: el 45 % de las empresas europeas prevé incorporar o sustituir proveedores de TI por requisitos de soberanía durante los próximos 18 meses. En Norteamérica, la proporción es del 30 %. Aunque los proveedores estadounidenses siguen dominando el mercado, los datos apuntan a que la soberanía digital está ganando peso en las decisiones de compra y abre nuevas oportunidades para las empresas europeas de ciberseguridad.

from Latest from TechRadar https://ift.tt/aJ7Bijg
via IFTTT IA

SpaceX y Tesla podrían fusionarse mientras Musk planea una infraestructura solar en el espacio


Las conversaciones para fusionar SpaceX y Tesla estarían avanzando, según un nuevo informe de Bloomberg. La operación podría dar lugar a una de las mayores empresas del mundo y reunir bajo una misma estructura los negocios de Musk en exploración espacial, vehículos eléctricos y baterías.

De acuerdo con el informe, los consejos de administración de ambas compañías están negociando las condiciones de la fusión y la estructura de gobierno de la entidad resultante. El acuerdo podría concretarse en diciembre, aunque las conversaciones también podrían prolongarse hasta 2027.

La magnitud de la posible operación sería considerable. El informe sitúa la valoración de SpaceX en 1,9 billones de dólares y la de Tesla en 1,5 billones, lo que daría lugar a una compañía valorada en torno a los 3 billones de dólares. Una fusión de este tamaño podría atraer un intenso escrutinio político y regulatorio, especialmente por los contratos gubernamentales de SpaceX y la presencia de Tesla en China.

El plan de construir un «sol consciente»

Musk ha presentado como una de las motivaciones de la operación su ambición de crear un «sol consciente» en el espacio. La idea, denominada Starmind, consistiría en una red de satélites que funcionaría como centro de datos orbital y obtendría energía mediante paneles solares.

Como parte de ese plan, SpaceX habría encargado a la empresa alemana Singulus equipos para fabricar células solares con una capacidad de producción de 100 gigavatios. El acuerdo se habría valorado en 69 millones de dólares. Musk aclaró posteriormente que la cifra se refiere a la capacidad de producción anual de los equipos, no a un pedido único de paneles solares terminados.

El pedido apunta a que SpaceX podría fabricar internamente los paneles destinados a sus satélites. Según la información disponible, la producción comenzaría en 2027 en las instalaciones de Musk en Bastrop, Texas.

Sin embargo, convertir el proyecto en una infraestructura operativa plantea desafíos importantes. Los documentos presentados por SpaceX ante la Comisión de Bolsa y Valores de Estados Unidos (SEC) sugieren que alcanzar esa escala requeriría miles de lanzamientos de satélites al año. Algunos críticos también cuestionan si los costes de desplegar y mantener una red de este tipo serían sostenibles.

Por ahora, tanto la fusión como el proyecto orbital dependen de negociaciones y planes cuya viabilidad todavía está por demostrarse. Si ambas iniciativas avanzan, podrían transformar la relación entre las operaciones terrestres de Tesla y las ambiciones espaciales de SpaceX, al tiempo que suscitarían nuevas preguntas sobre regulación, seguridad nacional y financiación.

from Latest from TechRadar https://ift.tt/s25yZjU
via IFTTT IA