La influencia de la concepción visual en la música de Control Resonant: una mirada al proceso creativo


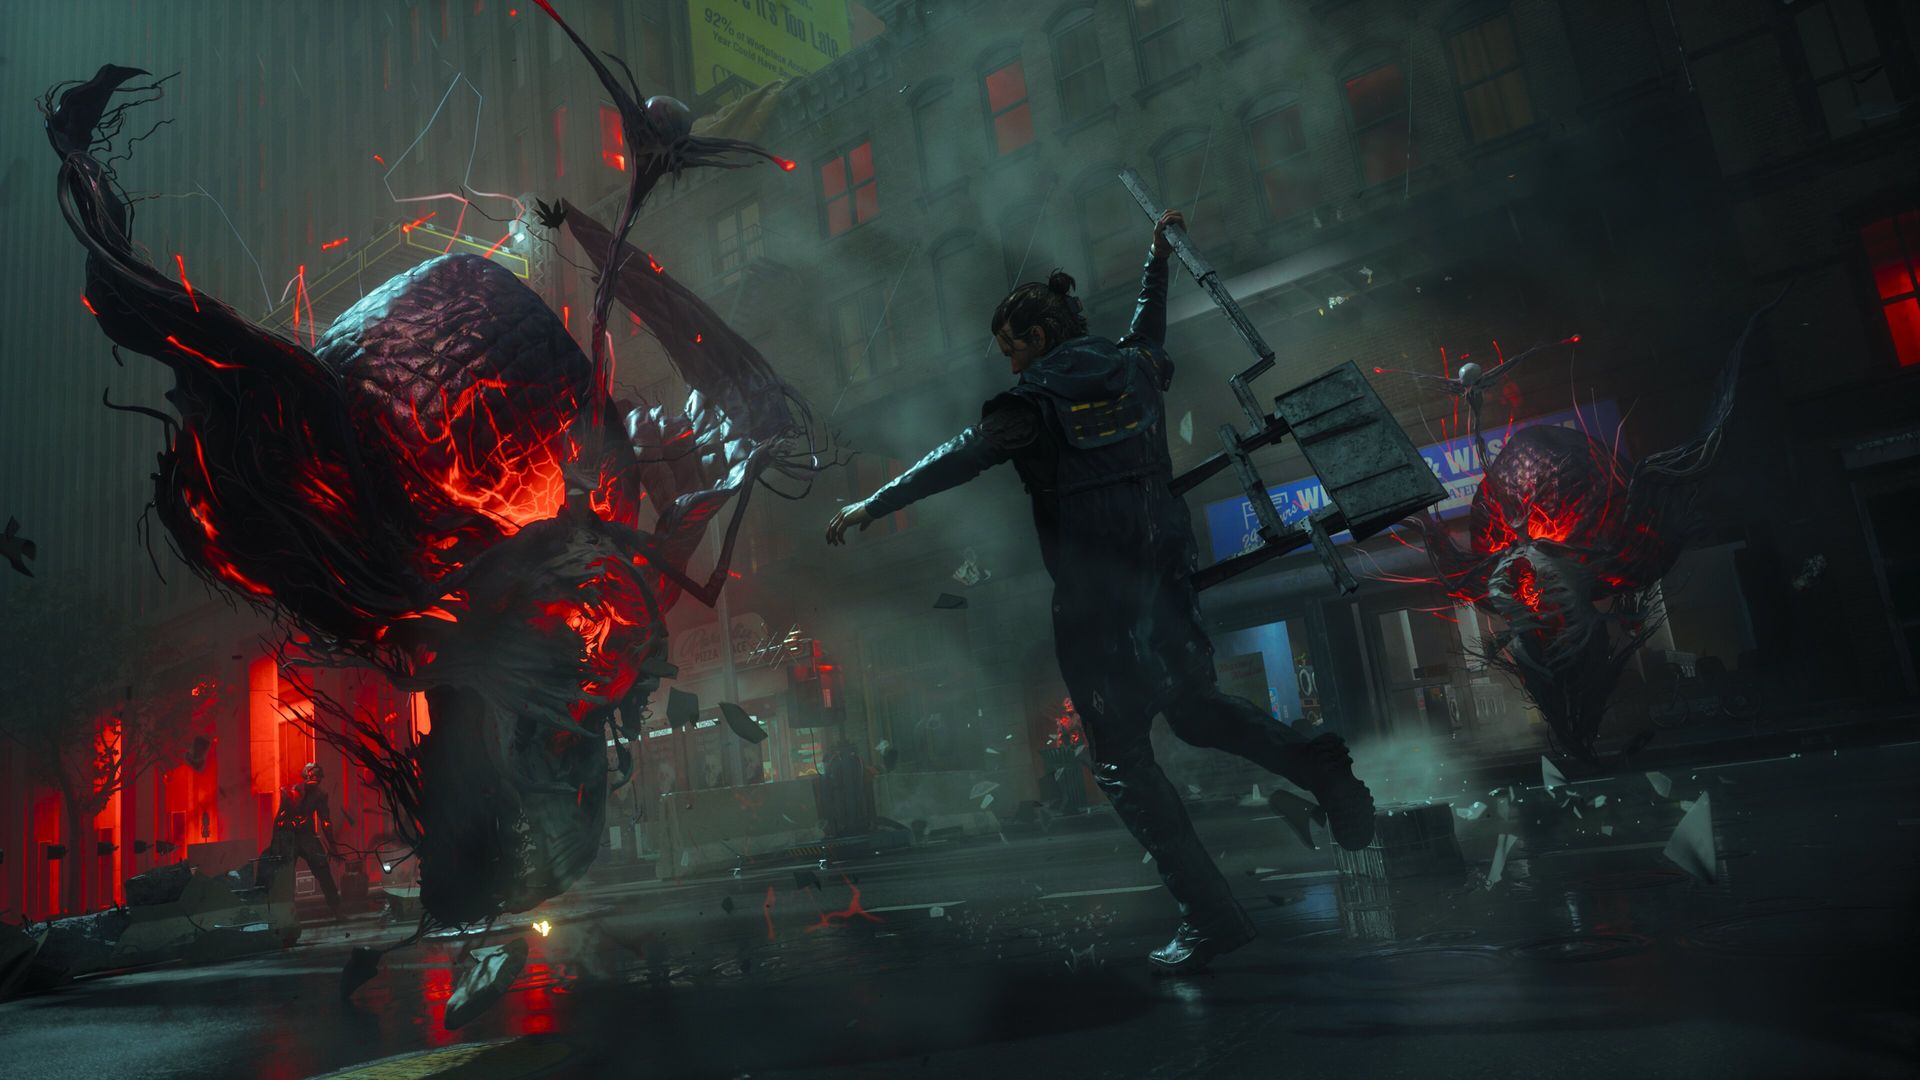
El compositor Petri Alanko explica que su inspiración nace en gran medida al contemplar el arte conceptual de Remedy, que él describe como “gorgeous”. En una conversación con TechRadar Gaming, Alanko, quien también compuso la música para el primer Control y otros títulos de Remedy, detalla su método para crear la música que acompaña a la secuela.

“Puede que no lo parezca, pero a menudo todo empieza un poco como ese meme del viejo Simpson gritando a la nube; en mi caso es más bien mirar a las nubes”, bromea el compositor, enfatizando que se trata de pensar y buscar un enfoque interesante.

Alanko también aborda la “cultura de transparencia” en Remedy, revelando que cada vez que la compañía genera un nuevo concepto de juego, tiene la costumbre de compartirlo con toda la empresa a través de una presentación bien ensayada, y la de Control Resonant no fue diferente. “Eso, por cierto, distingue a Remedy de muchas otras; la cantidad de detalle y el nivel de profundidad es insuperable. Muy único. Uno pensaría que ya tienen todo preparado, aunque apenas estamos dando los primeros pasos.”

En cuanto a lo que ayuda a su mente de compositor a generar ideas, comenta que tiende a apoyarse en el arte conceptual de Remedy, porque “cuentan una historia y, por lo general, son realmente, realmente hermosos.”

Alanko revela además que padece synesthesia, un fenómeno neurológico que provoca cruces sensoriales, como saborear colores o sentir sonidos; en su caso, le permite “escuchar” sonidos al mirar imágenes. “Esas imágenes tienen un ‘sonido’ en mi cabeza, y seguir esas fuentes intuitivas a menudo me trae varias melodías, armonías… una sensación, en realidad.” El compositor explica que para poder escuchar música es necesario el trasfondo conceptual, la historia y una presentación junto a las imágenes. “Dependo mucho de eso. Además, como compositor, siempre me he sentido un outsider y he sentido que observo todo desde una distancia, un observador, si se quiere.”

“Esa sensación combinada con la capacidad de ‘escuchar’ imágenes —synesthesia, para ser exactos— son mis herramientas en el punto cero del proceso creativo.”

Control Resonant ya está disponible en PlayStation 5, Xbox Series X, Series S y PC.

from Latest from TechRadar https://ift.tt/HFejNVX
via IFTTT IA

Operation KillSwitch: El Desmantelamiento de KillSec y sus Repercusiones para la Ciberseguridad Actual


En un esfuerzo coordinado entre Europol, múltiples organismos nacionales y empresas de ciberseguridad, se ha producido un desmantelamiento significativo de la red de ransomware KillSec. La operación, iniciada el 30 de septiembre bajo el nombre de KillSwitch, culminó con la incautación de infraestructura crítica, 110 TB de datos y criptomonedas extorsionadas, además de la identificación de miembros clave y varios arrestos. Este hito subraya la naturaleza interinstitucional de la lucha contra las amenazas cibernéticas y la importancia de una colaboración global para desactivar redes que operan a escala internacional.

Contexto y alcance de la operación
La iniciativa estuvo liderada por autoridades alemanas, con el soporte de Europol, Eurojust y agencias de los Países Bajos, Bélgica, Finlandia, Grecia, España, Suiza, Reino Unido y Estados Unidos, entre otras. Empresas privadas de ciberseguridad, como Group-IB, aportaron inteligencia crucial, reforzando la valoración de KillSec como una de las agrupaciones de ransomware más activas en Asia-Pacífico, Latinoamérica y Medio Oriente durante 2025.

El perfil de KillSec y su impacto
KillSec emergió como una amenaza seria en 2024. En los dos años siguientes llevó a cabo aproximadamente 1,000 ataques a nivel mundial, con un énfasis en organizaciones pequeñas y medianas de servicios profesionales, tecnología, salud y finanzas. Los objetivos solían ser entidades con datos valiosos o sensibles y con infraestructuras de nube potencialmente vulnerables. Aunque también afectó a grandes empresas y organismos gubernamentales, el tamaño de la organización no fue el criterio principal de selección.

La investigación señaló a al menos cuatro integrantes clave: el cabecilla, el desarrollador, el negociador y un afiliado. El líder permanece sin identificarse públicamente, pues la persona implicada tiene 16 años; el desarrollador principal, que ya cumplió 18, participó mayormente cuando era menor. La posibilidad de que la red fuera aún mayor permanece abierta a medida que avanza la investigación.

Impacto geográfico y victimas destacadas
Analistas de Group-IB identificaron por lo menos 274 organizaciones víctimas, con Estados Unidos representando aproximadamente el 35% de los casos. Le siguen India (17%), Reino Unido, Brasil, Australia y Colombia (3% cada uno). Si bien KillSec apuntaba principalmente a servicios financieros y sanidad, no dudó en atacar a organismos gubernamentales y grandes empresas. Entre sus víctimas figuraba una aseguradora importante, firmas de inversión y una app de consumo con millones de usuarios.

Arrests y resultados de la operación
Durante la ejecución se realizaron varios arrestos: tres personas presuntamente fueron detenidas, mientras que el líder del grupo no parecía estar entre los detenidos públicos. Además, la policía confiscó 110 terabytes de datos y los ingresos ilícitos en criptomonedas, junto con cinco servidores centrales y toda la infraestructura para gestionar las operaciones y almacenar datos robados. También se aseguraron múltiples dominios utilizados por KillSec, ahora sujetos a avisos de secuestro.

Las búsquedas y medidas de mitigación
La operación incluyó ocho registros domiciliarios en Europa, abarcando España, Grecia, Rumanía y el Reino Unido. Inicialmente, KillSec operaba principalmente en Windows; sin embargo, a finales de 2024 lanzó KillSec 2.0, una plataforma afiliada que se expandió a VMware ESXi, permitiendo apagar máquinas virtuales, eliminar instantáneas y borrar registros. A inicios de 2025, la organización abrió un programa de reclutamiento para “pentesters” cualificados, exigiendo reputación en foros o un depósito de 1,000 USD.

Un llamado a la ciberseguridad proactiva
La cooperación entre entidades públicas y privadas ha sido crucial para desarticular KillSec. El CEO de Group-IB, Dmitry Volkov, destacó que si bien la erradicación de servidores y la interrupción de ataques son esenciales, la identidad y judicialización de los responsables para cerrar por completo una red como esta es lo que transforma una pausa operativa en un fin definitivo. Este caso refuerza la necesidad de fortalecer las defensas, identificar vulnerabilidades, y fomentar la cooperación internacional para enfrentar redes criminales que operan más allá de las fronteras nacionales.

from Latest from TechRadar https://ift.tt/3Aak50Z
via IFTTT IA

Impostores y IA en la investigación remota: fortaleciendo la calidad sin perder sensibilidad


\n

La investigación de usuarios desempeña un papel valioso en el desarrollo de productos y servicios, ayudando a identificar puntos de fricción en etapas tempranas, cuando eliminar estos obstáculos cuesta significativamente menos que abordarlos más adelante. La investigación sugiere que las empresas que invierten en una experiencia de usuario mejorada durante la fase de concepto reducen los plazos de desarrollo de productos en un 33 a un 50%.

\n

Sin embargo, la investigación de usuarios depende de la premisa de que los participantes participan de buena fe; una participación deshonesta puede contaminar los datos y, en última instancia, afectar negativamente al producto final.

\n

La novedad de este desafío no es nueva para nuestra disciplina. Hace años dirigí dos grupos focales consecutivos para dos clientes distintos, y la misma persona asistió a ambos grupos, reclutada por agencias diferentes bajo nombres diferentes. Lo que ha cambiado en los últimos años es la escala y la sofisticación del problema.

\n

IA e impostores en la investigación remota

\n

Durante la pandemia de COVID-19, la reclutación y recopilación de datos en línea se volvió esencial para mantener la distancia física al realizar investigación de usuarios. Los métodos remotos se han mantenido populares por varias razones, como la reducción de desplazamientos y costos logísticos, y la possibilité de alcanzar a participantes en una mayor dispersión geográfica.

\n

Desafortunadamente, las mismas características que hacen atractiva la investigación remota han abierto la puerta a una industria de “participantes profesionales” que aprovechan el anonimato digital y las barreras bajas para la verificación de identidad para obtener ingresos complementarios mediante la participación incentivada.

\n

Esto, combinado con herramientas de IA cada vez más accesibles, ha creado un entorno fértil para la participación fraudulenta en la investigación de usuarios. Datos de la iniciativa Global de Calidad de Datos de la Market Research Society indican que el 95% de los investigadores cualitativos encuestados reportaron fraude por parte de participantes en los últimos 12 meses.

\n

Los participantes no genuinos pueden distorsionar los temas de un estudio, ocultar necesidades reales de los usuarios y llevar a los equipos a conclusiones que se desvían de su mercado objetivo. Un estudio de caso de 2025 informó que la proporción de respuestas utilizables cayó de aproximadamente el 75% a alrededor del 10% tras la entrada de submissions fraudulentas en la muestra.

\n

Mantener fuera de la investigación a participantes no genuinos sin comprometer la accesibilidad y la sensibilidad

\n

Existe una tentación real en el clima actual de tratar a cualquier participante que no active su cámara, o que experimente constantemente problemas de audio, como un posible fraude. Sin embargo, la vigilancia no puede socavar la sensibilidad hacia las necesidades individuales y los temas de accesibilidad.

\n

Los usuarios pueden tener una razón legítima para no usar video, comunicarse brevemente o tener dificultad para articular sus experiencias. Por ello, los investigadores deben adoptar un enfoque orientado a identificar patrones de comportamiento sospechoso en lugar de basarse en una sola pieza de evidencia y descartar a un participante como inauténtico.

\n

Las señales de alerta pueden surgir ya en la fase de aplicación y filtrado. Un flujo inesperado de candidaturas de personas pertenecientes a grupos minoritarios que normalmente son difíciles de alcanzar puede ser una oportunidad, pero debe examinarse más de cerca.

\n

Un estudio sobre impostores en grupos focales en línea publicado en la International Journal of Social Research Methodology señala que recibir la mayoría de las candidaturas de padres hombres en un estudio que previamente tenía una participación mayoritariamente femenina fue una señal de alerta temprana.

\n

Direcciones de correo electrónico similares y poco habituales son otra señal de alerta común. Direcciones de correo con nombres comunes y una cadena de números (por ejemplo, john.doe1172@gmail.com) no son evidencia concluyente de fraude, pero sí un punto de datos útil para establecer patrones de comportamiento sospechoso.

\n

Uno de los indicadores más comunes de participación no genuina es la inconsistencia entre lo que dice un participante durante el filtrado y lo que ocurre durante la sesión. Algunos afirman usar un producto a diario y, sin embargo, tienen dificultad para nombrar funciones básicas o describir una interacción reciente con él. Preguntas abiertas sobre experiencias recientes y personales pueden ayudar a desentrañar estas discrepancias. Los participantes pueden tener dificultad para describir eventos específicos, cronologías o terminología relacionada con el tema de investigación.

\n

Algunos participantes cuestionables parecen distraídos o desinteresados durante las entrevistas, dando respuestas de una palabra, sin seguir el hilo de las preguntas o resistiéndose a la interacción con el investigador. Esto no es evidencia de fraude aislada. Los participantes pueden estar nerviosos, cansados, incómodos o poco familiarizados con la investigación cualitativa, pero dicho comportamiento debe generar sospechas cuando se presenta junto con otros signos.

\n

Filtrado, respuesta ante participación de impostores sospechosa y qué hacer cuando se sospecha de participantes no genuinos a mitad del estudio

\n

Los investigadores deben ser conscientes de posibles fraudes en todas las etapas del proceso, incluyendo la ejecución de la investigación misma.

\n

Los datos de un participante que haya mentido de forma demostrable sobre su elegibilidad deben excluirse del análisis. Los investigadores también deben revisar lo ocurrido con el equipo en general. Cada incidente puede revelar debilidades en el proceso de reclutamiento o filtrado que podrían afectar a otros participantes del estudio.

\n

Un marco operativo sólido para respuestas prácticas puede desglosarse en cinco pasos:

\n

    \n

  1. Pausar y clarificar la discrepancia aparente.
  2. \n

  3. Terminar la sesión si no se puede establecer la elegibilidad.
  4. \n

  5. Documentar y reportar el incidente a través del proceso de investigación o reclutamiento adecuado.
  6. \n

  7. Excluir datos poco fiables del análisis.
  8. \n

  9. Revisar el proceso y fortalecer el filtrado cuando sea necesario.
  10. \n

\n

Hacia un proceso de investigación más resiliente

\n

La investigación de usuarios sigue siendo y seguirá siendo una herramienta valiosa para las empresas que buscan refinar y desarrollar sus productos. Realizar esta investigación de forma remota ha ampliado el alcance geográfico, reducido barreras logísticas y permitido la participación de personas que de otro modo podrían quedar excluidas. Sin embargo, sería ingenuo suponer que la tendencia actual de participación no genuina impulsada por IA se marchará pronto.

\n

La IA está contribuyendo al problema, pero también puede apoyar los esfuerzos para abordarlo. El reconocimiento de patrones puede ayudar a los investigadores a identificar participantes repetidos y agrupaciones de respuestas sospechosas u otros comportamientos de reclutamiento inusuales.

\n

A medida que las empresas incrementan la investigación de usuarios para construir y desplegar nuevos productos y servicios digitales, los impostores están poniendo en riesgo la validez y el valor de estos esfuerzos. Encontrar contramedidas efectivas será, por tanto, esencial para mantener la validez de la investigación de usuarios.

\n

Hemos presentado la mejor herramienta de documentación TI.

\n

Este artículo fue producido como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica actual.

\n

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

\n

from Latest from TechRadar https://ift.tt/YLVTeXM
via IFTTT IA

IdeaPad Slim 3i (2026) de Lenovo: rendimiento equilibrado a un precio atractivo


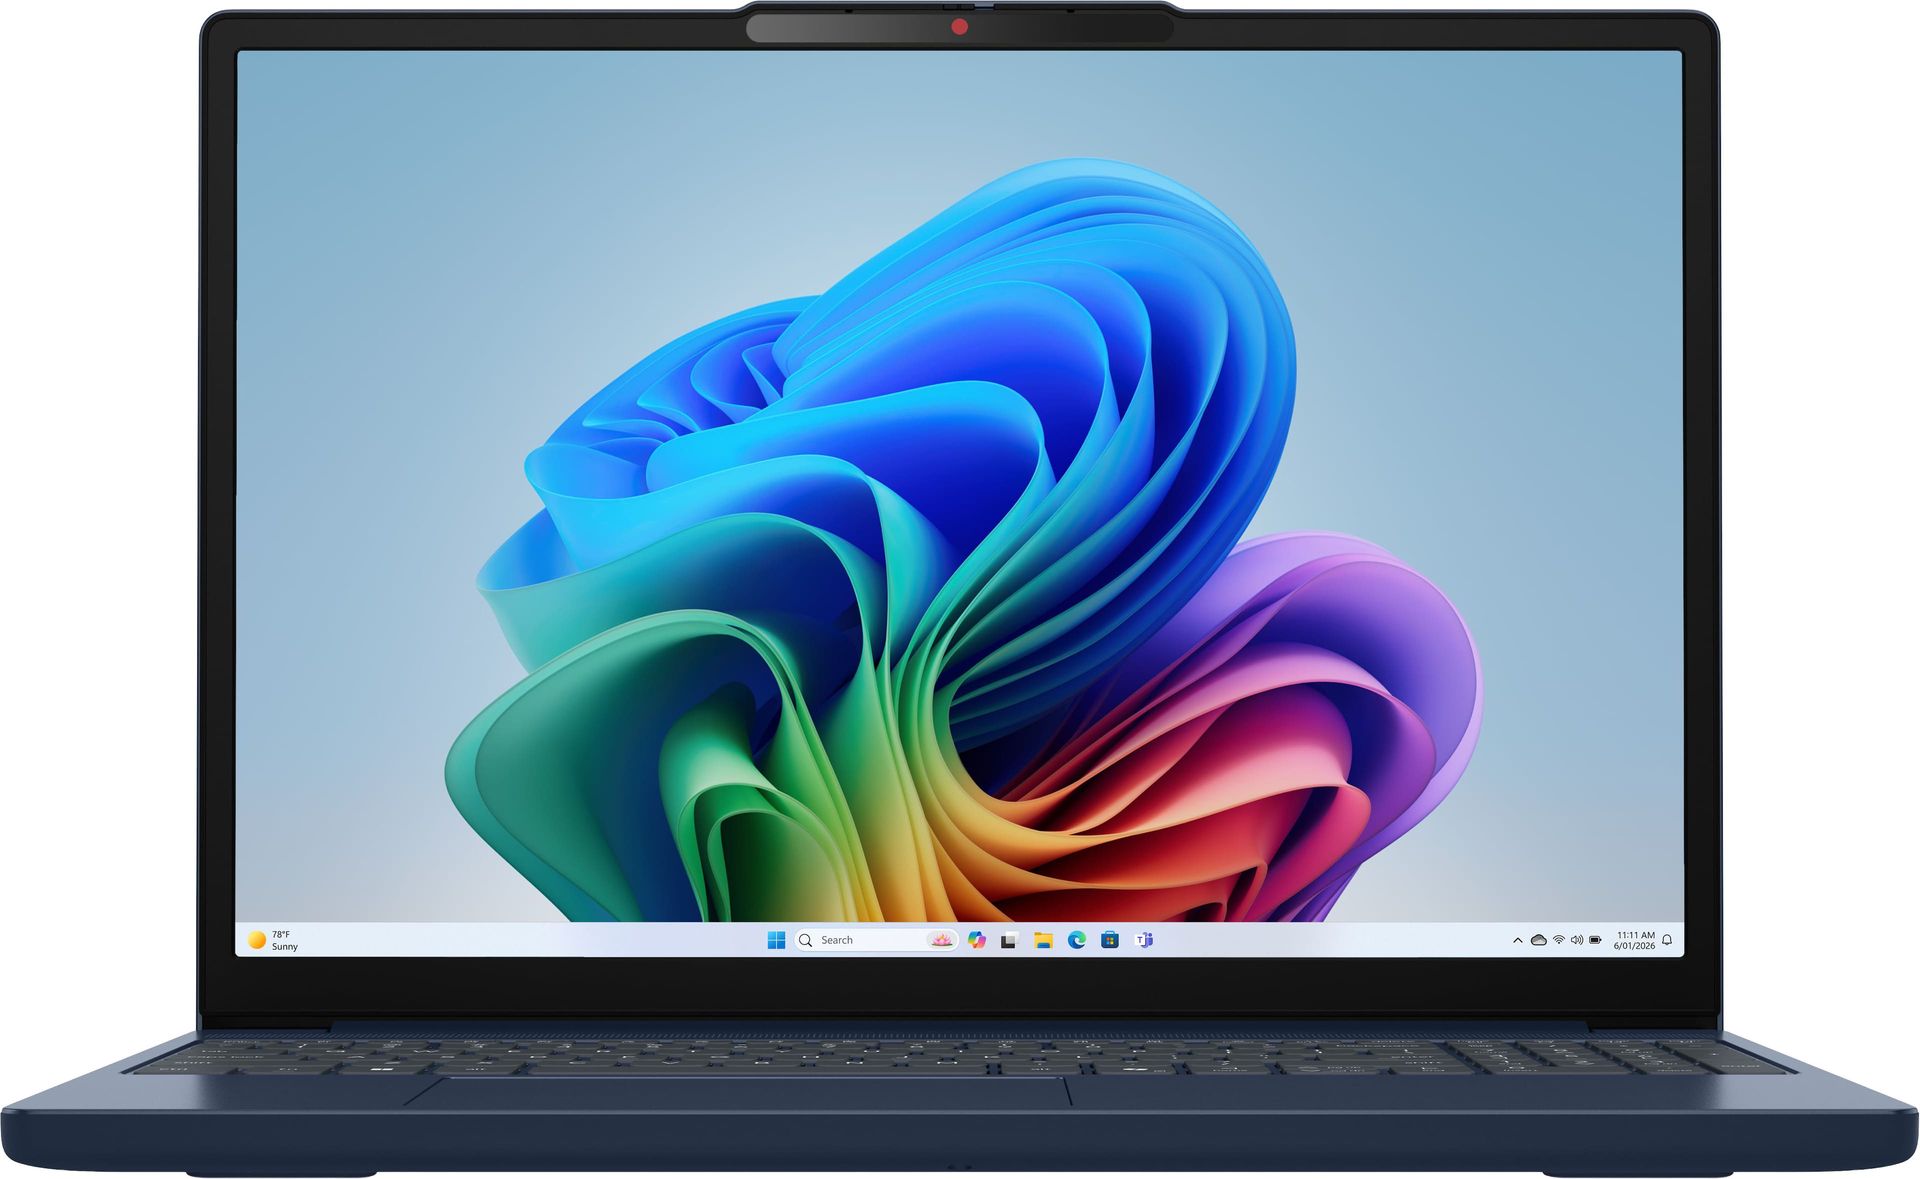
Un portátil capaz para el día a día no tiene por qué ser caro. He encontrado una oferta destacada del Lenovo IdeaPad Slim 3i 2026 en Best Buy. Este equipo combina una pantalla táctil de 15,3 pulgadas con un procesador Intel Core 7 350, 16 GB de memoria DDR5 y un SSD de 512 GB, en un chasis relativamente ligero de 3,5 libras.

• Mejor para: Trabajadores remotos y estudiantes que buscan un portátil con Windows para productividad, streaming y uso general diario, sin necesidad de una tarjeta gráfica dedicada.

• La oferta: El Ideapad Slim 3i (2026) ahora a 680 USD (antes 1300 USD).

• Por qué importa: Cuenta con un procesador Core 7 350, 16 GB de memoria DDR5-5600 y 512 GB de SSD en un chasis de 3,5 lb, además de una pantalla táctil IPS de 15,3 pulgadas con 120 Hz y una buena selección de puertos. Hemos valorado ediciones anteriores de la IdeaPad 3i por su diseño atractivo, asequibilidad y rendimiento para tareas diarias.

IdeaPad Slim 3i

Ideapad Slim 3i 15.3″ 2k Touchscreen Laptop: fue 1299, ahora 679.99
Este portátil de 15,3 pulgadas cuenta con un procesador Intel Core 7 350, 16 GB de memoria DDR5-5600, 512 GB de SSD, una pantalla táctil de 120 Hz y un brillo de 400 nits. También ofrece Wi‑Fi 6, USB-C, HDMI, lector de tarjetas SD y Windows 11 Home. Ver Oferta

Por qué recomendamos este equipo

El IdeaPad Slim 3i está impulsado por un procesador Core 7 350 de seis núcleos que puede alcanzar hasta 4,8 GHz. Le acompaña una memoria de 16 GB DDR5-5600, ampliable hasta 32 GB, junto con un SSD de 512 GB. La pantalla táctil de 15,3 pulgadas ofrece 120 Hz y 400 nits de brillo. Lenovo también afirma una autonomía de hasta 18 horas.

La conectividad incluye dos puertos USB-A 3.2, USB-C 3.2 con DisplayPort 1.2, HDMI 1.4, Wi‑Fi 6, Bluetooth, un lector de tarjetas SD y conector para auriculares/micrófono. Además, dispone de una webcam de 720p con obturador de privacidad, audio Dolby y un teclado numérico.

Contexto de precio y valor histórico

Best Buy ha reducido el Lenovo IdeaPad Slim 3i de 1.299,99 USD a 679,99 USD, recortando 620 USD del precio listado. Ya lo he visto cerca de este monto varias veces, pero rara vez por debajo.

En un primer vistazo, podría parecer que el precio de lista está inflado, posiblemente por la crisis de componentes que ha levado los precios, pero un IdeaPad con Core 7 350 y 16 GB de RAM a 900 USD en Lenovo continúa siendo razonable, y 1.000 USD para el modelo con Core 5.

Esto convierte a la oferta de Best Buy en una opción muy atractiva, con el doble de memoria y un procesador más rápido.

¿Deberías comprarlo?

✅ Compra el Lenovo IdeaPad Slim 3i si…

buscas un portátil delgado de uso general con una pantalla táctil grande, 16 GB de memoria DDR5 y la potencia suficiente para trabajo, estudio y tareas diarias.

❌ O evita el Lenovo IdeaPad Slim 3i si…

realizas tareas exigentes que requieren una GPU dedicada para trabajos gráficos, o si prefieres un portátil con teclado retroiluminado.

from Latest from TechRadar https://ift.tt/08V2ctW
via IFTTT IA

Lanterns: Éxito global, posibles señales de una segunda temporada y el pulso de la audiencia


Lanterns ha logrado brillar en el escenario mundial, y su impacto se mide no solo por números, sino por la conversación que genera entre espectadores y críticos. Las cifras iniciales revelan una audiencia impresionante: en promedio, 19 millones de personas sintonizan cada episodio en HBO y HBO Max a nivel mundial, con 12 millones de ellas en Estados Unidos. Estas cifras, proporcionadas por Nielsen a través de Variety, sitúan a Lanterns entre los fenómenos televisivos más destacados de la actualidad.

Sin embargo, las cifras oficiales podrían subestimar el alcance real. Lanterns también se encuentra disponible en plataformas de streaming fuera de las regiones donde HBO y HBO Max están disponibles, lo que sugiere que su audiencia global podría ser aún mayor que la comunicada por Nielsen. Este contexto amplifica la visibilidad internacional de la serie y su valor estratégico para las plataformas de distribución.

Comparativamente, Lanterns ha logrado superar, en promedio por episodio, a The Pitt (Season 2) en términos de audiencia, un hito notable dado el prestigio y la trayectoria de este drama médico galardonado. Este rendimiento refuerza la percepción de que Lanterns está estableciendo un capítulo propio en la conversación televisiva y podría justificar una continuación en forma de segunda temporada.

Las señales de continuidad se fortalecen con informaciones sobre una posible actualización en el writers’ room para una potencial segunda temporada del DCU Chapter One. Según Nexus Point News, cinco guionistas se han unido al showrunner y co-creador Chris Mundy para delinear una narrativa convincente para una nueva entrega. Entre las incorporaciones destacan Chris Cantwell, Nakkiah Lui, Zack Whedon y Selwyn Seyfu Hinds, con Vanessa Baden Kelly retomando su labor como autora de dos episodios de la temporada actual.

Aun así, es importante subrayar que la formación de un nuevo equipo de guionistas no garantiza por sí misma la aprobación interna de Lanterns para una segunda temporada. Aunque la presencia de un equipo creativo ampliado es un indicio alentador, la decisión final depende de múltiples factores, incluidos el desempeño de la audiencia, la respuesta de los creadores y las estrategias de la DCU para este tramo de su universo televisivo.

La expectativa entre el elenco, el equipo de producción y la audiencia está claramente presente. El final de la presente temporada se acerca con gran atención mediática y de los fans, y varias miradas se posan en las palabras clave: desarrollo, confirmación y renovación. Si bien el cierre de temporada podría anunciarse como inminente, también es factible que la decisión se tome en etapas posteriores.

Para quienes desean profundizar, existen recursos que exploran predicciones y análisis sobre Lanterns, así como quizzes y explainer videos que enriquecen la experiencia de los seguidores. Este momento de incertidumbre estratégica convoca a una lectura atenta de las señales y a mantener el pulso en la conversación pública sobre el futuro de Lanterns.

from Latest from TechRadar https://ift.tt/zYQlxuC
via IFTTT IA

Canvas de Shopify: una nueva forma de editar y visualizar toda tu tienda en un solo espacio de trabajo


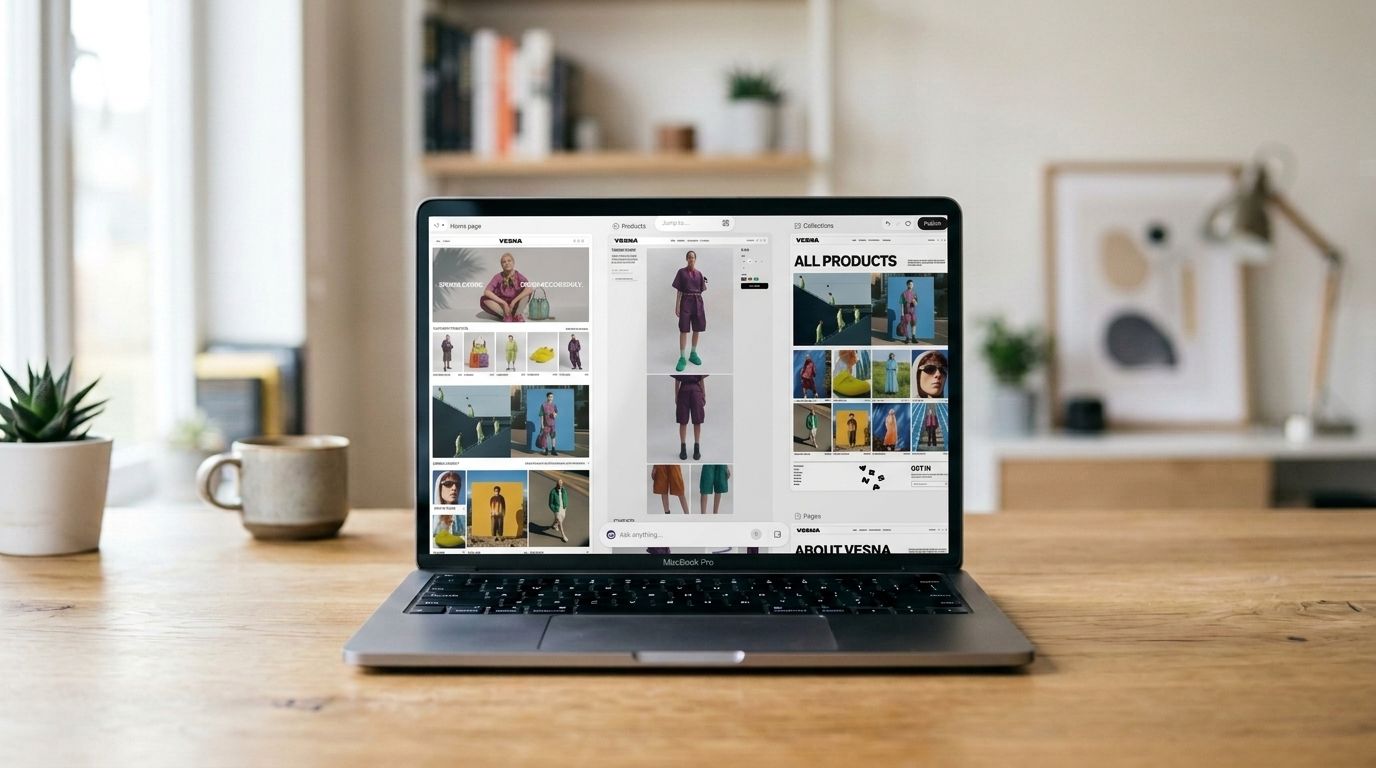
Shopify ha presentado Canvas, una herramienta innovadora que permite a los usuarios moverse por cada página de su tienda online, hacer zoom en los detalles y aprovechar la inteligencia artificial conversacional para convertir ideas en cambios reales y visibles en la página. Canvas facilita ver y editar el sitio completo desde un único entorno, transformando la página de edición en un espacio de trabajo colaborativo impulsado por Sidekick, el asistente de IA de Shopify.

Con Canvas, los comerciantes pueden “alejarse” de páginas aisladas y ver todo su sitio organizado en una sola vista. Esta visión panorámica ayuda a identificar inconsistencias de branding y a realizar ajustes con mayor coherencia, para luego entrar en los detalles y afinar cada elemento. Como señala Ben Sehl, Director de Producto de Shopify, “Hoy, un emprendedor en Shopify puede crear una tienda completamente personalizada en veinte minutos, algo que llevaba dos semanas en mi tiempo. Eso es lo que buscamos con Canvas: acercar a más emprendedores a la versión de su tienda que existe en su mente.”

Qué es Canvas y para qué sirve
– Visualización a nivel de toda la tienda: ver todas las páginas en un lienzo único para comprender el flujo y la experiencia del usuario.
– Renderizado de código en tiempo real: realizar cambios desde un único espacio de trabajo central, con cambios que se reflejan en la tienda.
– Expresión de ideas mediante conversación: editar indicando en lenguaje natural lo que se quiere lograr, o realizar ajustes manuales cuando se prefiera.
– Mejora continua de resultados de IA: Sidekick toma capturas de pantalla de su trabajo y valida el código en un ciclo de retroalimentación, entregando un diseño verificado.
– Ahorro de tiempo en decisiones de diseño: Sidekick mantiene las decisiones de diseño a lo largo de las sesiones para conservar la consistencia sin necesidad de reexplicar constantemente.

Fase inicial y disponibilidad
Según un comunicado de prensa compartido con TechRadar Pro a principios de esta semana, Canvas se encuentra en sus primeras etapas de implementación y estará disponible para los usuarios en los próximos días. Por ahora, convivirá con el editor de temas actual, ofreciendo un enfoque híbrido para la edición de sitios web.

Notas visuales y contexto
La propuesta de Canvas se refleja en la posibilidad de trabajar de forma integrada, reduciendo el ciclo entre concepción y puesta en marcha. La experiencia se apoya en ejemplos de uso y demostraciones que enfatizan la colaboración y la eficiencia, con la promesa de que la visión creativa del comerciante se traduzca en cambios tangibles y consistentes en la tienda online. La plataforma continúa evolucionando, y su presencia en el ecosistema de Shopify apunta a una mayor cohesión entre diseño, desarrollo y experiencia de compra.

Para más información, sigue las actualizaciones oficiales de Shopify sobre Canvas y su implementación gradual para usuarios de todo el mundo.

from Latest from TechRadar https://ift.tt/DxyE91q
via IFTTT IA

Del AI que responde al AI que actúa: redefiniendo la rendición de cuentas en servicios financieros


El panorama de los servicios financieros está evolucionando: de sistemas que responden preguntas a agentes que pueden tomar acciones. Este cambio, impulsado por la adopción de IA operativa, redefine lo que significa la responsabilidad y exige una visión más amplia de la gobernanza. En particular, la estrategia gubernamental de adopción de servicios financieros invita a la industria a ir más allá de pilotos aislados y a escalar la IA a lo largo de procesos centrales.

La IA con capacidad de agente podría reformular desde la investigación de alertas de fraude hasta el procesamiento de reclamaciones y el soporte a equipos de cumplimiento. Pero a medida que la IA pasa de generar respuestas a ejecutar acciones, las firmas necesitan saber no solo cómo se llegó a una decisión, sino qué sucede después. La explicabilidad sigue siendo una pregunta clave, y se complica cuando, como señala el Director Ejecutivo de la FCA, Nikhil Rathi, la IA empieza a “coordinar y transaccionar”.

La explicabilidad del modelo es, por tanto, solo una mitad del panorama. Las firmas requieren también responsabilidad operativa a lo largo del flujo de trabajo, con una orquestación de negocio que ofrezca visibilidad sobre los sistemas a los que accedió un agente, las acciones que realizó y dónde intervino el juicio humano. Esa visibilidad es la base para que agentes, personas y sistemas existentes trabajen bajo reglas definidas.

AI’s black box está migrando al flujo de trabajo. Este es un tema vivo: el 48% de los ejecutivos de servicios financieros del Reino Unido dicen que utilizan IA con enfoque de agente, pero más de un cuarto reporta controles insuficientes para garantizar el cumplimiento normativo. La gobernanza se complica porque los agentes pueden moverse entre sistemas, interpretar información, seleccionar herramientas y decidir qué sucede a continuación.

El resultado puede ser un recorrido de “caja negra” donde la toma de decisiones está distribuida entre múltiples herramientas y sistemas, sin un propietario claro al que atribuir responsabilidad. Por ejemplo, en un reclamo de seguro, un agente puede reunir evidencias, compararlas con la póliza y derivar el reclamo a una revisión adicional; otro podría contactar al cliente o recomendar retener el pago. Pero ¿dónde se tomó la decisión consecuente? Si se cuestiona, la organización debe reconstruir el recorrido.

Un fallo menor de un agente de IA puede repetirse y amplificarse. El riesgo real no es la alucinación en sí, sino lo que desencadena. un detalle incorrecto puede activar restricciones de cuenta, comunicaciones al cliente o informes reglamentarios antes de que alguien lo detecte. Esta lógica se alinea con las reglas de resiliencia operacional de la FCA, que exigen a las firmas mapear servicios críticos, identificar vulnerabilidades y entender cómo la interrupción podría propagarse. La IA con agentes demanda la misma visibilidad sobre cómo las fallas se propagan a través de un viaje automatizado.

La responsabilidad no puede limitarse al modelo de IA. A medida que la IA opera en más sistemas, la rendición de cuentas debe acompañar al trabajo y no detenerse en el modelo. El Comité del Tesoro advirtió, en enero, sobre un enfoque de “esperar y ver” para regular la IA en servicios financieros que podría exponer a los consumidores y al sistema a daños serios. Se llamó a una guía más clara sobre protección al consumidor y responsabilidades de los directivos.

Las firmas necesitan controles que funcionen al nivel y velocidad del proceso, con propiedad clara y un registro auditable de decisiones y acciones. El desafío es que ningún equipo único puede tener una visión completa de un proceso con agente. Cumplimiento puede entender la política, tecnología el modelo, operaciones el viaje del cliente y un proveedor externo parte de la infraestructura. Un agente puede moverse entre los cuatro en segundos. Este es el rostro organizacional del fenómeno conocido como “agent sprawl”: agentes que se multiplican en sistemas más rápido de lo que cualquier equipo puede rastrear.

Un directivo puede seguir siendo responsable de un resultado sin contar con la evidencia necesaria para entender cómo ocurrió.

Un humano en el lazo no es lo mismo que una vigilancia significativa. El término “humano en el lazo” se usa a menudo como sinónimo de IA responsable, colocando a una persona en un punto del proceso para revisar o aprobar una decisión generada por IA. Pero la supervisión significativa depende de lo que ese revisor puede ver y si puede intervenir. Un empleado que recibe una recomendación puede no saber qué sistemas accedió, si la información estaba completa o qué acciones ya se tomaron. Una recomendación con apariencia creíble puede convertirse rápidamente en una ratificación sin cuestionar.

Los controles deben reflejar la consecuencia de la acción: trabajos administrativos de bajo riesgo pueden requerir monitoreo, mientras que operaciones como restringir una cuenta, rechazar una reclamación de seguros o escalar una acusación de fraude deben exigir un umbral de supervisión humano mucho mayor. El revisor necesita evidencias detrás de la recomendación, un registro de pasos anteriores y la capacidad de impugnar o revertir una acción. El objetivo no es colocar un clic humano en cada tarea, sino hacer que el juicio humano cuente donde las consecuencias son mayores. Los agentes pueden razonar y los robots pueden actuar, pero solo las personas pueden liderar, y el liderazgo requiere visibilidad, no solo veto.

Auditar el recorrido, no solo el resultado: los registros de auditoría tradicionales capturan lo que entró en un proceso y la decisión final, pero los flujos de trabajo con IA agente requieren un rastro de todo lo intermedio. Las firmas deben saber qué agente actuó, qué información recuperó, qué sistemas y herramientas utilizó, qué reglas aplicaron y dónde un humano revisó o anuló una acción. La orquestación puede convertir esas interacciones en un registro coherente para monitorear, limitar y, si es necesario, detener. Esa visibilidad debe extenderse a terceros; cuando un servicio externo respalda el flujo de trabajo, la firma regulada aún necesita suficiente información para investigar un resultado y demostrar que sus controles funcionaron como se esperaba.

Control previo a la autonomía: la IA con agente puede eliminar trabajo repetitivo y permitir que los empleados se enfoquen en casos que requieren juicio humano. Escalar ese valor depende de que las firmas puedan ver y gobernar lo que hacen sus agentes. Esta dinámica se resume a veces como “agencia controlada”: autonomía real, pero limitada por visibilidad y límites claros. Cada flujo de trabajo consecuente requiere propiedad clara, permisos definidos y una pista de auditoría. También se necesita la capacidad de intervenir cuando el comportamiento se sale de los límites aprobados.

A medida que los servicios financieros avanzan de IA que asesora a IA que actúa, los sistemas más fuertes serán aquellos cuyas acciones sean trazables, desafiables y detenibles. Eso permite incrementar la autonomía sin perder la rendición de cuentas y escalar la IA con confianza.

Este enfoque no es teórico: se integra con herramientas y plataformas que ya existen, y enfatiza la necesidad de visibilidad, gobernanza y control operativo para sostener un progreso responsable en IA de agente para el sector financiero. Al final, la meta es empoderar a las personas para liderar con información, mientras la tecnología gestiona la ejecución de forma segura y auditable.

from Latest from TechRadar https://ift.tt/z098Hwu
via IFTTT IA

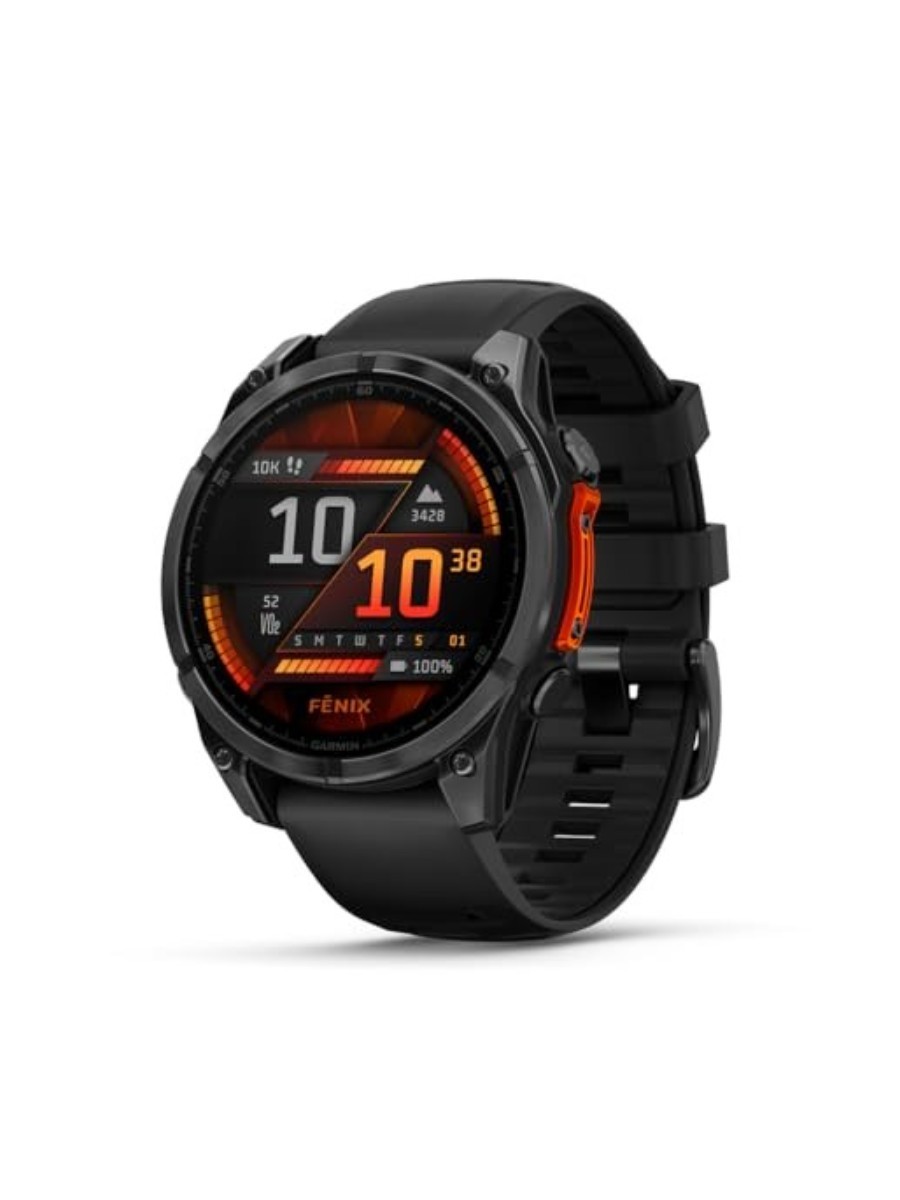
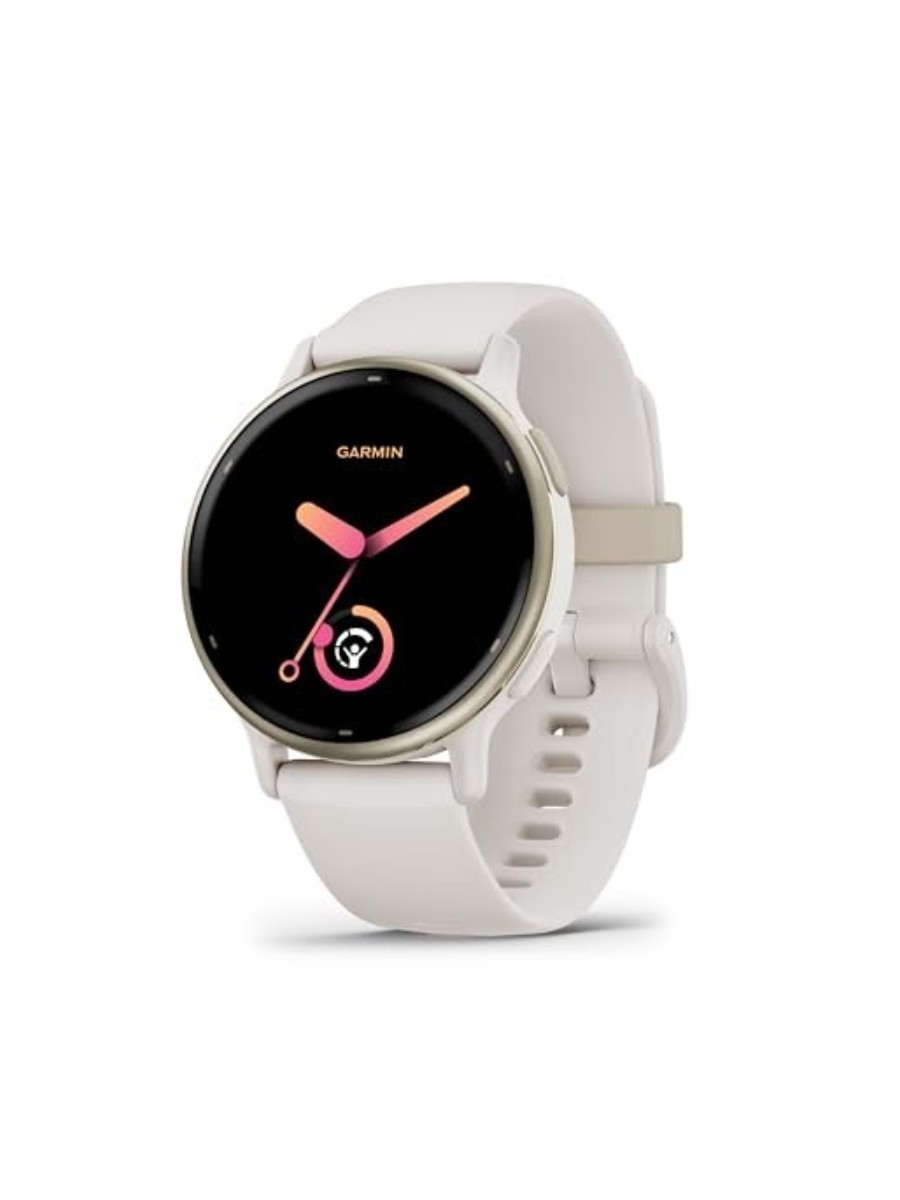
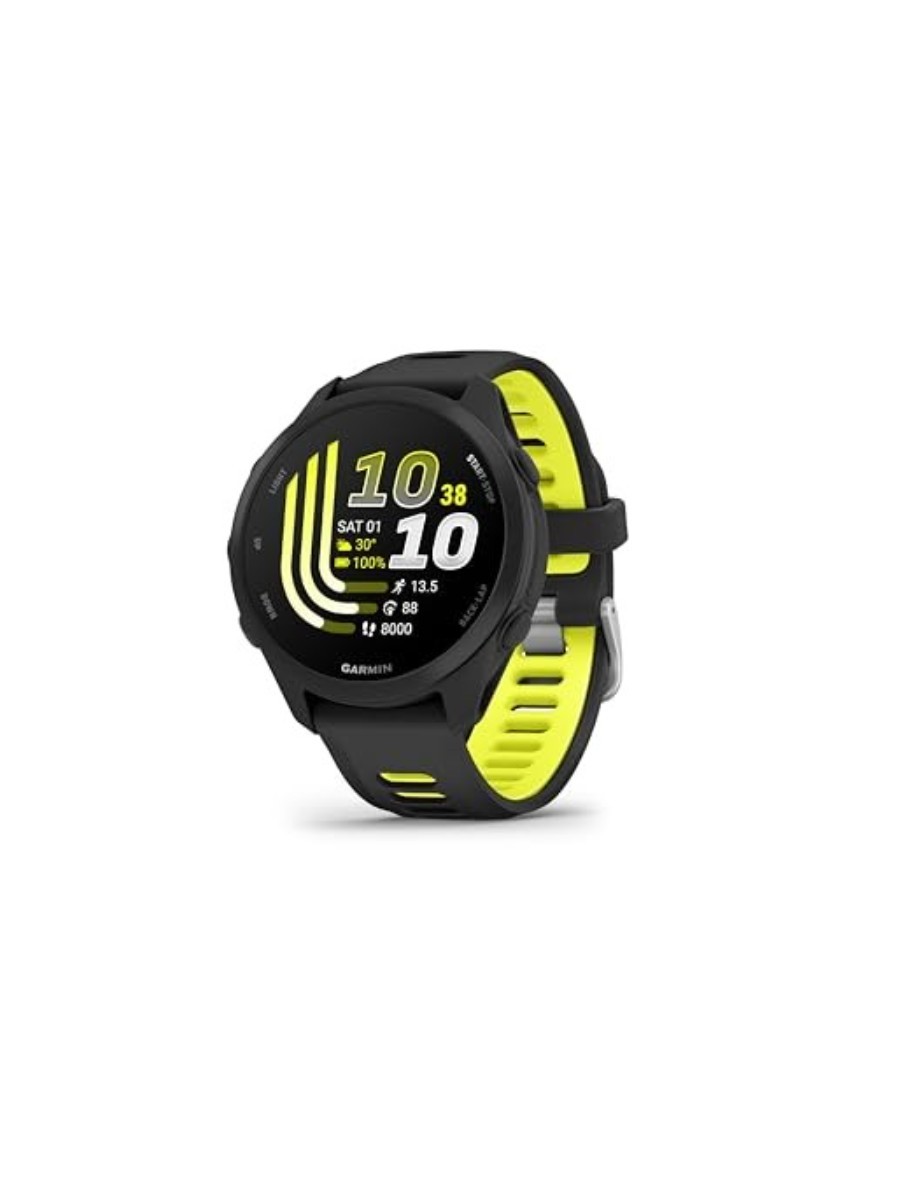
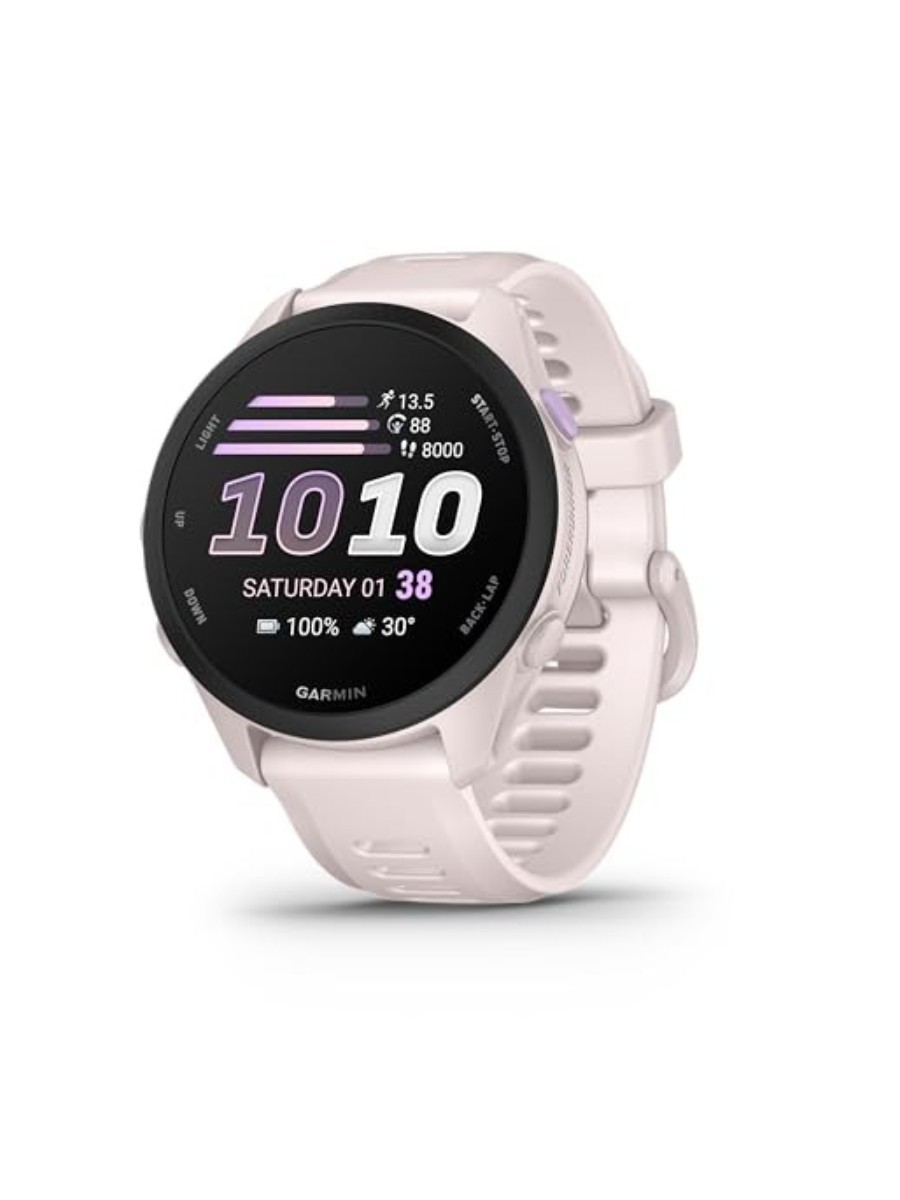
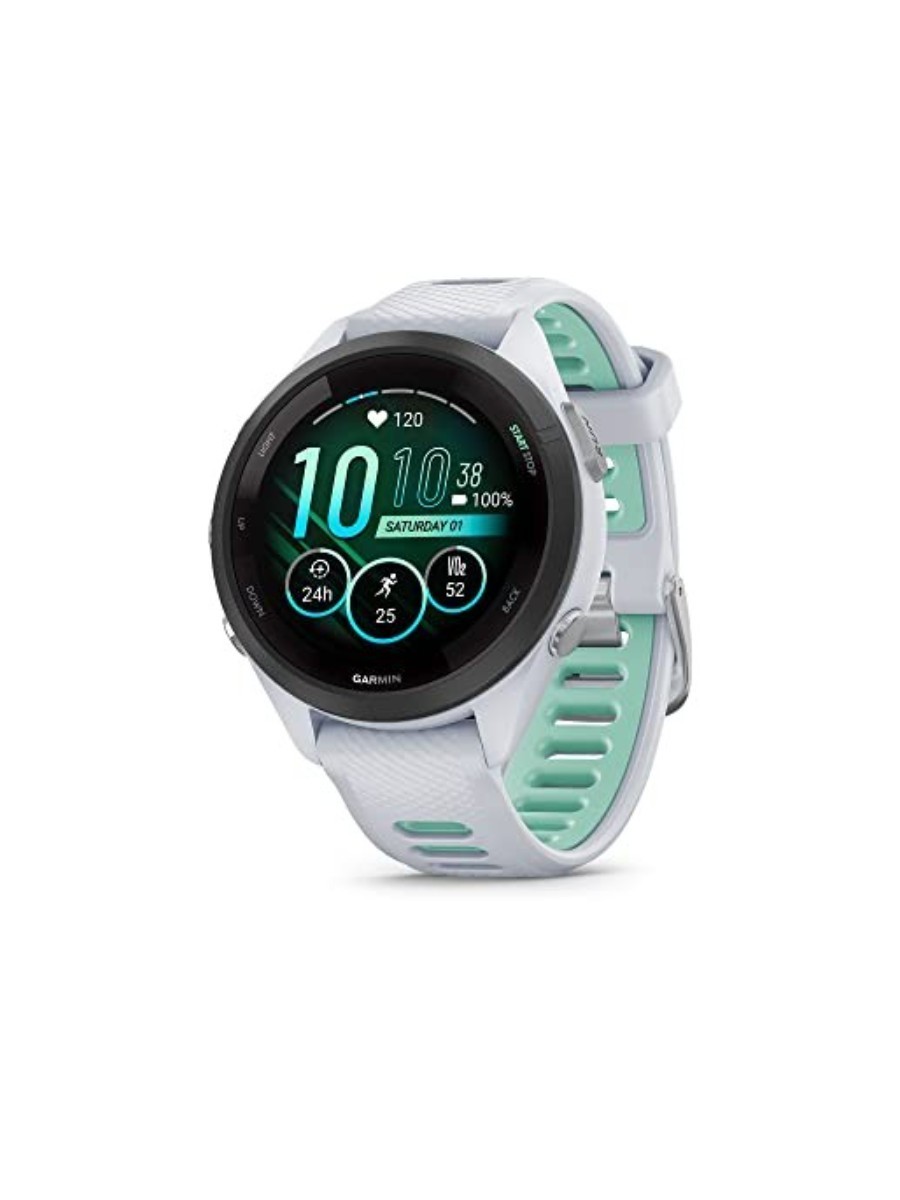
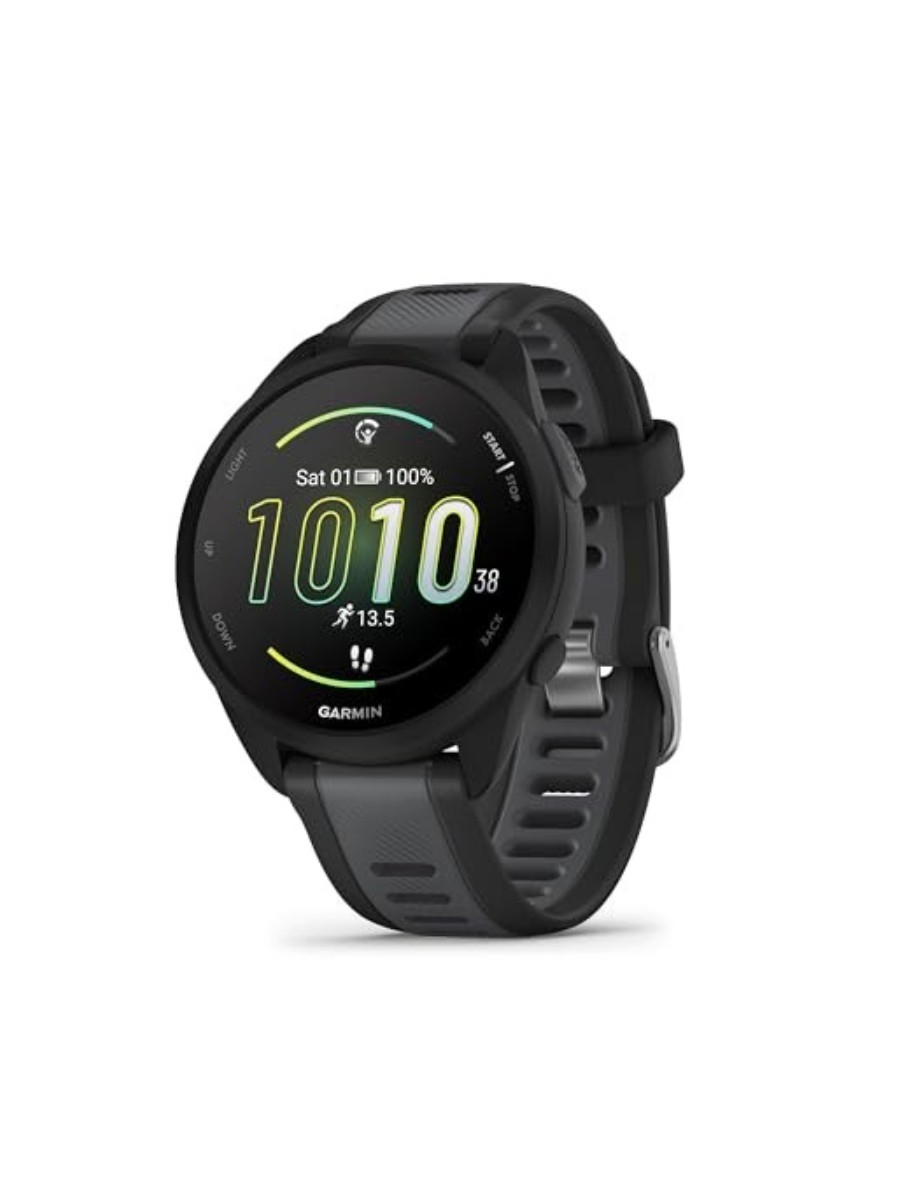
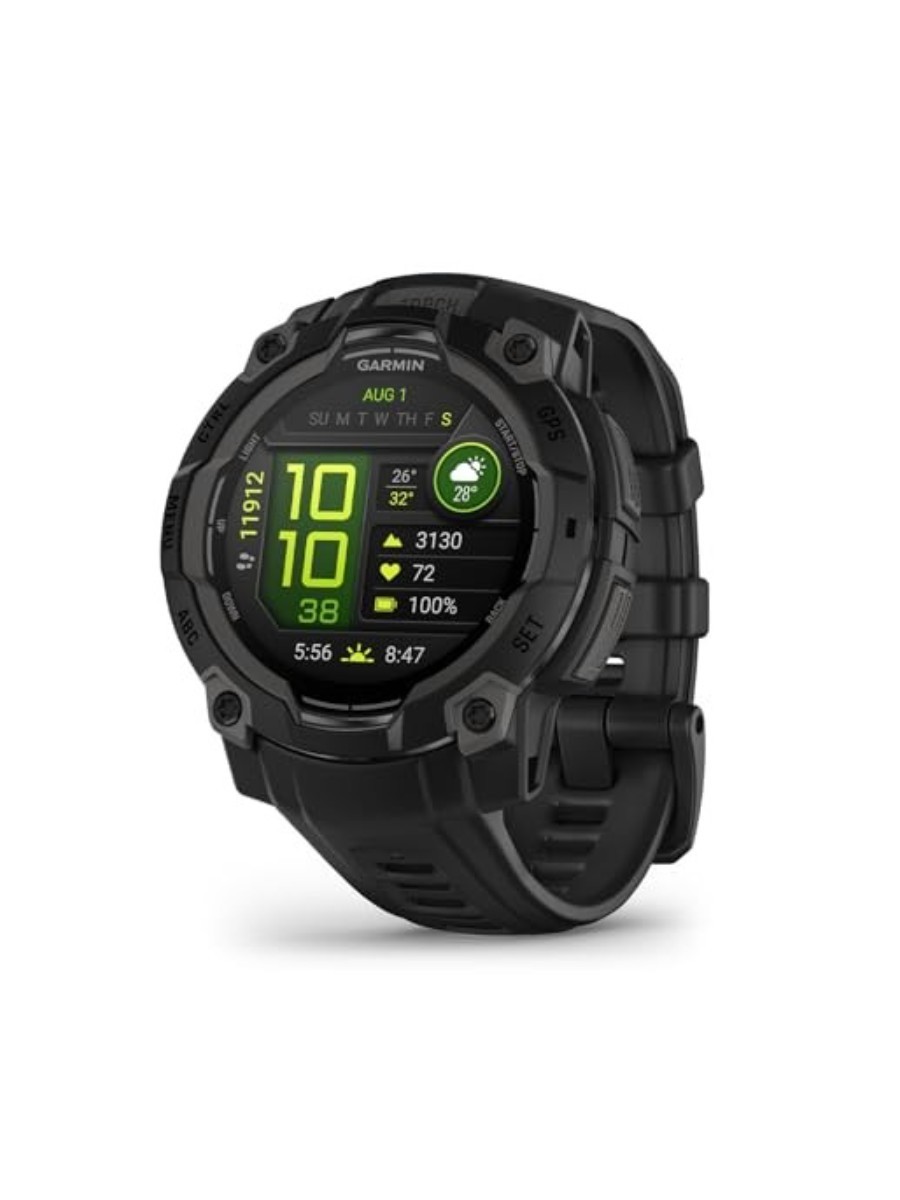
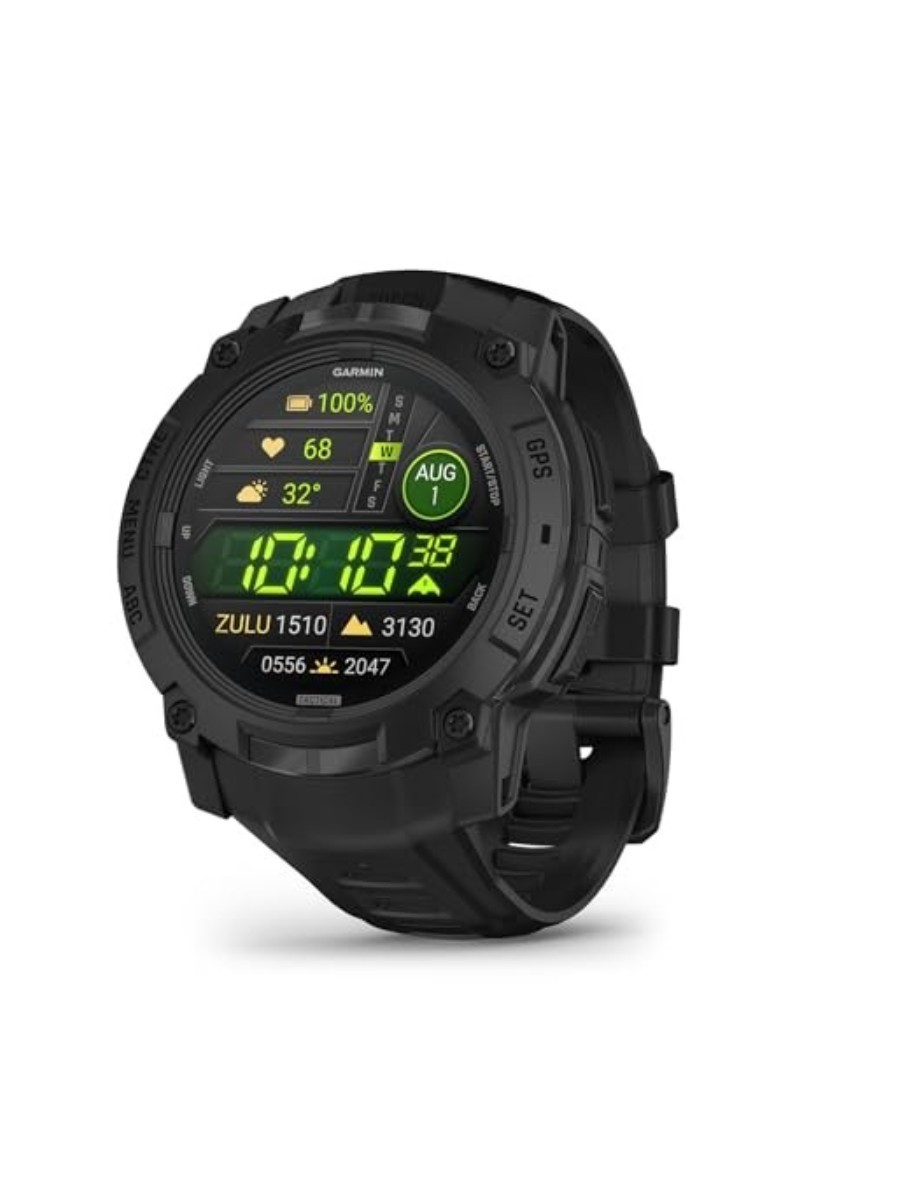
Prepararse para la próxima temporada: guía profesional para elegir el reloj Garmin ideal y vencer al invierno


Con octubre en curso, la temporada de maratones del año no ha terminado, pero ya se asoma la siguiente prioridad: estar listos para la próxima primavera. Si has entrado en eventos como Nueva York, Berlín o la enorme maratón de Londres, conviene empezar a entrenar con rigor durante el invierno. También es un momento ideal para quienes empiezan a ponerse en forma por primera vez o tras una pausa larga, optando por un «winter arc» para compensar un verano de indulgencias.

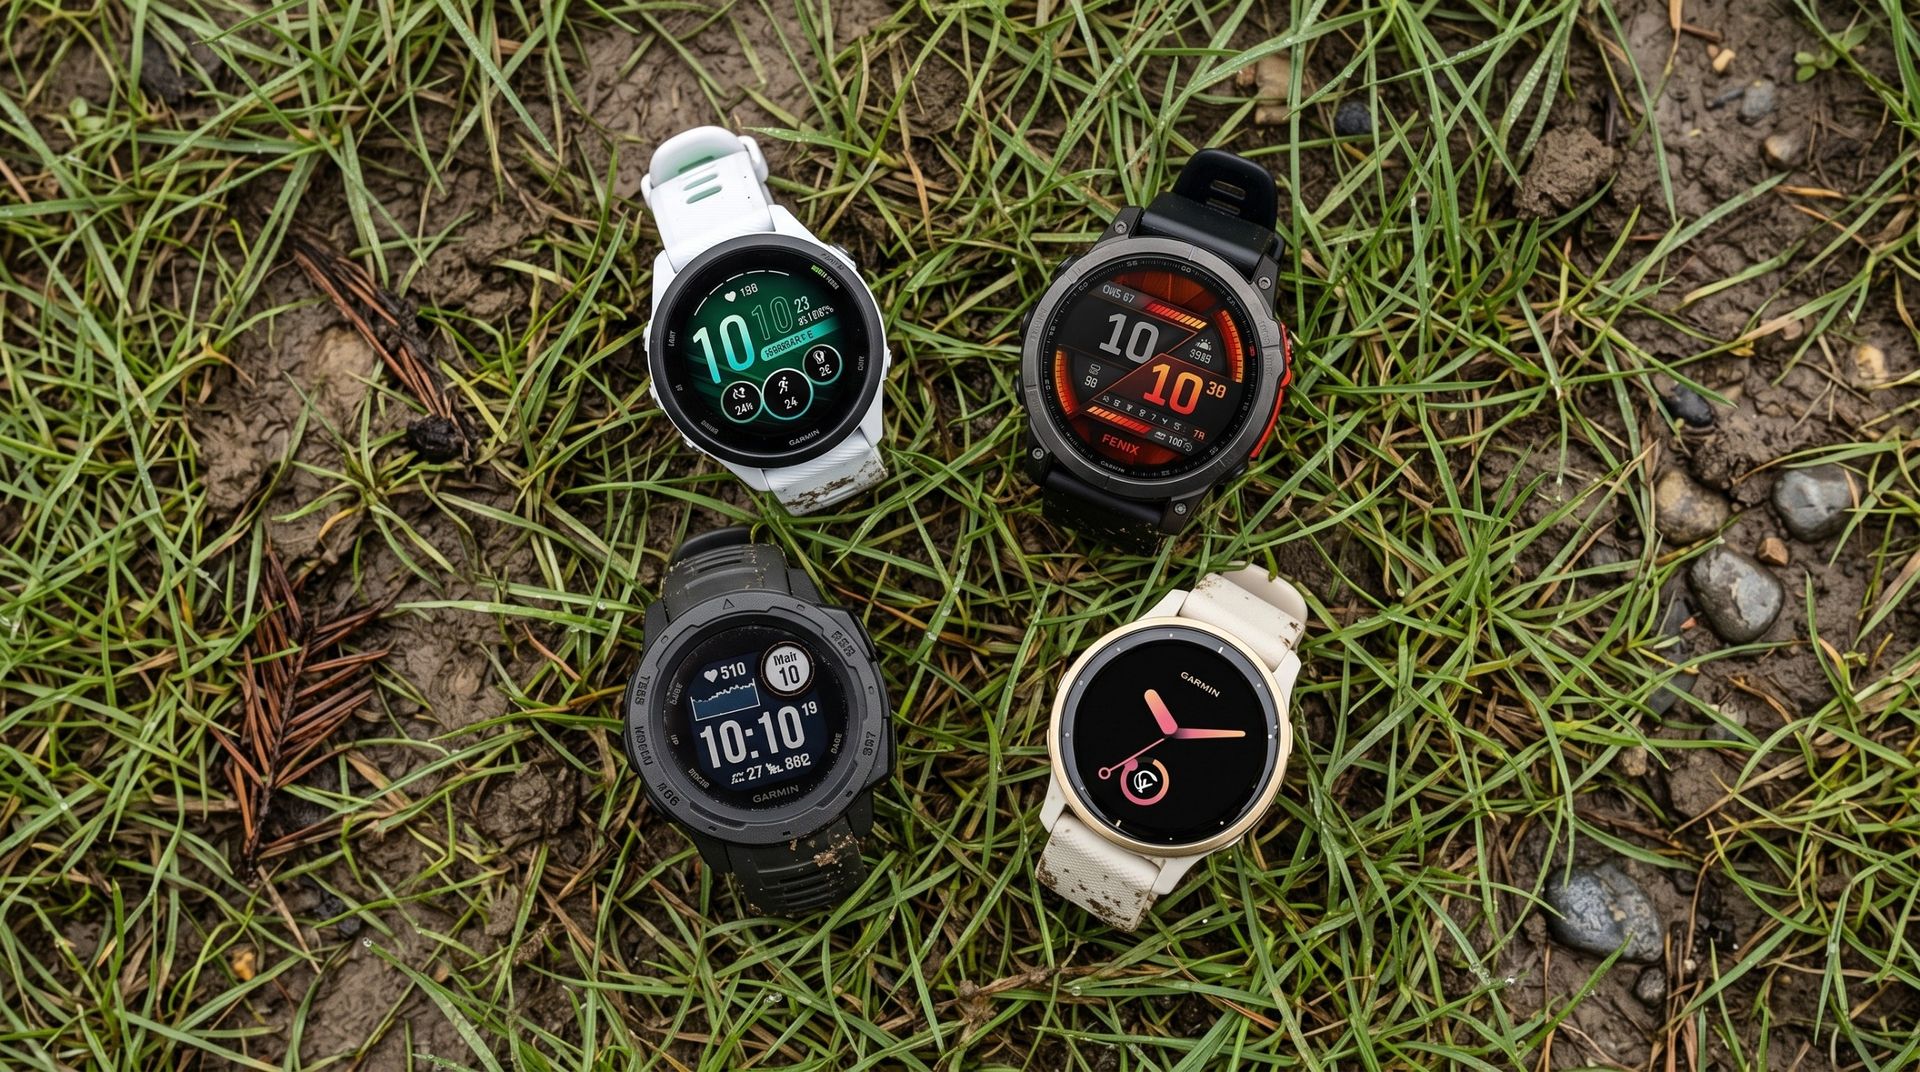
Para corredores de todos los niveles, un reloj Garmin es una herramienta valiosa para monitorizar progreso, gestionar entrenamientos y mantener la motivación. En este contexto, las ofertas actuales en minoristas, incluido Amazon durante su edición de Big Deal Days, pueden convertir la compra en una inversión inteligente. En este artículo he evaluado gran parte del catálogo moderno de Garmin y probado sus capacidades, con el objetivo de ayudarte a encontrar el reloj perfecto a un precio atractivo.

Entre las opciones en oferta se destacan modelos de gama alta y alternativas más asequibles, que abarcan desde funciones avanzadas de GPS y sensores de corazón, hasta pantallas brillantes y experiencias de entrenamiento integradas. A continuación, te presento ocho relojes Garmin que destacan por su relación rendimiento-precio, con análisis basado en pruebas y una verificación de precios para garantizarte las mejores ofertas, incluso si los precios fluctúan más adelante.

Desplázate para ver las mejores ofertas de Garmin para ponerte en modo carrera este invierno y llegar en plena forma a la próxima temporada de pruebas.

Ofertas destacadas de Garmin hoy

from Latest from TechRadar https://ift.tt/MczY0rZ
via IFTTT IA

La resiliencia cibernética como disciplina de continuidad operativa en el entorno moderno


La resiliencia cibernética ya no se limita a cuán rápido puede una organización volver a operar tras un ataque; ahora se define por la capacidad de continuar funcionando incluso bajo ataque. Es un cambio de mentalidad que los líderes empresariales no pueden ignorar.

Una única brecha puede generar un efecto dominó en la organización, afectando producción, transacciones, cadenas de suministro y más, con pérdidas financieras y daño reputacional —todo ello en cuestión de horas.

Las investigaciones recientes destacan que casi la mitad de los CISOs que vivieron un incidente cibernético reportaron interrupciones operativas como consecuencia directa (47%), más que pérdidas de datos (41%) o de ingresos (40%).

Uno de los mayores desafíos actuales para los CISOs ya no es recuperar datos robados o soportar la caída de ingresos; es, más bien, mantener “las luces encendidas” en las funciones críticas del negocio, lo que puede limitar los daños a la empresa y a su cadena de suministro en general.

Lo que agrava la situación es que, a pesar de los esfuerzos por reforzar defensas con nuevas herramientas y soluciones, la raíz del problema suele ser la falta de preparación cibernética: el 73% de los CISOs no confían en poder gestionar eficazmente un incidente cibernético mayor si ocurriera mañana.

La brecha se debe, entre otros factores, a la falta de recursos y visibilidad, y a desalineaciones entre equipos. Recuerdo haber trabajado con un gran banco internacional durante un ejercicio de mesa en el que pedí al equipo de operaciones de seguridad que calificara el nivel de riesgo en función de la evidencia disponible. Juzgaron un 2 sobre 5 al analizar la dirección IP. Luego, pregunté a los dueños del negocio y obtuve un 5 sobre 5 porque esa IP correspondía al data lake del banco, conteniendo todos sus datos críticos.

La lección clave es que la gestión integrada del riesgo abarca distintos carriles, incluyendo ciberseguridad, IT, legal, comunicaciones y más. No puede ocurrir en silos; el contexto del negocio es fundamental. Comprender qué está en riesgo para el negocio y contar con un plan para mantener la operación es crucial para la planificación.

Fundamentalmente, la ciberseguridad se basa en el riesgo, y los incidentes cibernéticos llegan cuando y cómo todos los responsables deben unirse, entender el riesgo desde sus perspectivas y trabajar colectivamente para reducirlo. Esto debe practicarse de forma continua para que no exista un obstáculo para una gestión cibernética efectiva.

Planes de continuidad de negocio para el entorno moderno

El panorama cibernético se transforma rápidamente con tecnologías como IA y Frontier AI, lo que reduce la necesidad de que los atacantes sean extremadamente sofisticados o contraten numerosos recursos para realizar ataques a gran velocidad y generar caos operativo.

Si bien las campañas modernas de ransomware con impersonaciones mediante deepfake y malware habilitado por IA siguen ocupando titulares, lo más relevante es cómo la IA es utilizada por los atacantes para acelerar el reconocimiento, identificar vulnerabilidades, crear contenido de ingeniería social convincente y perseguir múltiples rutas de ataque en paralelo. Ahora los atacantes pueden hacer más con menos, presionando a cientos de organizaciones para pagar rescates en lugar de simplemente robar datos.

Esto ha llevado a que las organizaciones revisen y descubran que sus planes de continuidad de negocio, alguna vez sólidos, pueden colapsar cuando más se necesitan. Esto no es solo por la tecnología de seguridad, sino por la falta de coordinación y la velocidad para proteger los datos más valiosos y avanzar hacia la recuperación.

Los clientes más maduros no solo cuentan con RPOs y RTOs y análisis de impacto en sus perlas de valor, sino que también han creado una visión de “Objetivo de Negocio Viable Mínimo” (Minimal Viable Business Objective). En el banco con el que trabajé, lo llamaron MVB (minimal viable bank). Durante una crisis, comunicar rápidamente la visión de qué se necesita para que la empresa vuelva a operar es fundamental para eliminar riesgos y disminuir el impacto global del ciberataque.

Según la investigación, los equipos legales y de comunicación, junto con la alta dirección, siguen siendo obstáculos por prioridades diferentes que pueden retrasar la respuesta ante un ataque. Como resultado, el 90% de las organizaciones tendría dificultades para coordinar a las partes interesadas ante un incidente significativo, y el 75% señala que los retrasos o la incertidumbre sobre la participación de legal y comunicaciones ralentizan la toma de decisiones, afectando la recuperación.

Una de las principales virtudes de los ejercicios de mesa es generar debates sobre prioridades y responsabilidades, de modo que, en una crisis real, la toma de decisiones basada en el riesgo sea más ágil. Reducen la fricción para que la empresa responda como una respuesta integrada de negocio.

La resiliencia cibernética debe verse como una función operativa fundamental en todas las áreas y personas para ser realmente efectiva, especialmente durante la convulsión de un ciberataque.

Por qué prepararse de forma diferente acelerará la recuperación

Las empresas más exitosas son aquellas que continúan operando mientras gestionan un incidente. No comenzaron el día del ataque; han establecido de forma estratégica y continua planes de resiliencia cibernética, pruebas y rutas de comunicación.

Realizan pruebas regulares para ver cómo respondería la organización ante una brecha, simulando la urgencia y presión que cada rol podría enfrentar en la toma de decisiones y la comunicación.

Para acortar el tiempo de exposición de la brecha y operar mientras se recuperan, cada organización debe:

– Realizar regularmente una evaluación de postura cibernética para descubrir brechas y puntos ciegos. El 78% de los líderes de seguridad coincide en que los puntos ciegos aumentan el riesgo de acceso persistente de atacantes y de incidentes repetidos.

– Simular ataques con ejecutivos y partes interesadas, probando rutas de comunicación internas y externas para capacitar al personal y generar confianza en la gestión de una brecha caótica, identificando qué se hace bien y qué áreas pueden mejorar.

– Actualizar continuamente los planes de contención y toma de decisiones para eliminar incertidumbres; esto acelera la recuperación, incluso durante un ataque. En algunos clientes, estamos integrando procedimientos operativos estandarizados en una aplicación de IA personalizada que ensambla los módulos adecuados, con acciones por rol y por tiempo, para un plan de acción en el momento oportuno.

– Medir la recuperación con métricas: las organizaciones más preparadas rastrean qué tan rápido pueden responder y recuperarse de un incidente. La junta directiva y los reguladores querrán saber que la organización ha hecho todo lo posible para contener una brecha y operar con la mayor rapidez posible para evitar una recuperación larga y costosa.

Esto implica medir el tiempo medio hasta la contención por tipo de incidente, la brecha entre detección y notificación ejecutiva frente a los plazos de divulgación, y el porcentaje de incidentes pasados que condujeron a un cambio documentado en el plan IR en lugar de solo una reunión retrospectiva.

La resiliencia cibernética es una disciplina de continuidad de negocio

La resiliencia cibernética ya no puede ser una simple declaración de buenas intenciones. Con los costos de recuperación que pueden quebrar a las empresas e incluso afectar su cuota de mercado, las organizaciones deben poder operar, atender a los clientes y comunicar con la junta en medio de un ciberataque.

A medida que IA aumenta el flujo de datos y las organizaciones se interconectan con diversos equipos dentro y fuera de la empresa, la resiliencia cibernética se verá como una ventaja competitiva. Operar durante la disrupción será el verdadero indicador de una planificación moderna de continuidad empresarial, donde la resiliencia cibernética desempeña un papel crítico en la protección de la confianza del cliente y en minimizar el impacto financiero antes de que un incidente evolucione a una crisis total.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra vía para presentar a las mentes más brillantes de la industria tecnológica actual.

Las opiniones expresadas aquí corresponden a la del autor y no necesariamente a TechRadar Pro o Future plc. Si estás interesado en contribuir, infórmate aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/6qoj2M4
via IFTTT IA

Percepción pública de las empresas de IA en el Reino Unido: entre la exposición y la confianza


La reciente recopilación de YouGov arroja una mirada detallada sobre cómo se perciben las empresas de inteligencia artificial en el Reino Unido. Aunque la tecnología avanza a ritmo acelerado, la opinión pública se mantiene mayoritariamente cautelosa, con una proporción significativa de británicos que expresa una visión desfavorable hacia estas compañías.

Según el sondeo, 59% de los británicos mantienen una opinión muy o algo desfavorable sobre las empresas de IA. Esta cifra sitúa al sector por delante de otras industrias en términos de percepción negativa, superando a utilidades energéticas (54%), fabricantes de armamento (52%), medios de comunicación (50%), Big Tech (50%) y comida rápida (49%).

Un hallazgo relevante es que no existe una brecha marcada entre apoyos a diferentes partidos políticos o géneros; la diferencia de percepción se intensifica entre usuarios y no usuarios de IA. En otras palabras, la exposición y la experiencia con la IA parecen ser los factores que más influyen en cómo se ve a estas empresas.

Más de la mitad de los británicos no aprecia a las empresas de IA

Entre los usuarios diarios de IA, la percepción positiva (41%) supera a la negativa (34%). Sin embargo, a medida que disminuye el grado de uso, la opinión se torna más negativa: usuarios semanales (52% desfavorable), usuarios poco frecuentes (55% desfavorable), ex usuarios (69% desfavorable) y no usuarios (76% desfavorable).

El informe concluye que “cuanto más usan los británicos IA, más probable es que tengan una opinión positiva de las empresas de IA”.

Aunque las empresas de IA aún no alcanzan los niveles de desaprobación de las plataformas de redes sociales (64% desfavorable), siguen por encima de otros sectores polémicos, como el tabaco y los juegos de azar, que son los menos populares.

Paralelamente, investigaciones similares del Oficina de Estadísticas Nacionales (ONS) del Reino Unido corroboran estos hallazgos: dos de cada cinco adultos británicos creen que la IA aporta más riesgos que beneficios, y un tercio afirma que no confiaría en la IA para gestionar tareas descritas en el estudio.

Además, YouGov publicó resultados anteriores que identifican 14 temas comunes para explicar las actitudes hacia la IA, entre ellos impactos ambientales, relaciones humanas, regulación y gobernanza, efectos laborales, mal uso y sesgos. Estos temas siguen influyendo en la opinión pública y señalan áreas clave que las empresas de IA deben abordar para ganar confianza.

En conjunto, las conclusiones de YouGov revelan una percepción mayoritariamente mixta, pero predominantemente negativa, que podría modificarse con mayor exposición, educación y evidencia de beneficios tangibles. La experiencia práctica con la IA, más que la afiliación política, la edad o el género, parece mover la aguja de la confianza.

Nota: la imagen citada acompaña el análisis, ilustrando el contexto mediático que rodea a la IA y su cobertura pública.

from Latest from TechRadar https://ift.tt/Vjby6WE
via IFTTT IA