AI, Regulación y Liderazgo Global: Un Análisis de la Controversia Actual


Las compañías de IA están en un punto de inflexión: existe una probabilidad no nula de que la IA pueda, de alguna manera, afectar a la humanidad. No es un futuro probable, pero hay incertidumbre suficiente para que figuras como el CEO de OpenAI, Sam Altman, y el CEO de Anthropic, Dario Amodei, entre otros, coincidan en que cierta ralentización y supervisión en el desarrollo de la IA es razonable. ¿Quién no está de acuerdo? El presidente de Estados Unidos, Donald Trump.

A medida que crece la preocupación global por la sorprendente capacidad de la IA para hacer cosas para las que sus creadores no estaban preparados, Trump recurrió a su plataforma Truth Social para advertir sobre la necesidad de salvaguardas en la IA.

“The only control or “guardrails” that AI needs is a STRONG AND SMART (High IQ!) PRESIDENT, and the U.S.A. has that, in spades! The Trump Administration has stopped AI “people” from doing bad, or potentially bad, “things,“ like Dario (Anthropic!), who is now pretending to be a “perfect little angel” – and we will continue to do so! We already have tremendous CRIMINAL and REGULATORY power over these companies! There is a SICK conspiracy going on against AI and Data Centers, and the only one that is happy about it is China. WHOEVER WINS AI, WINS! We are leading China, and all others, and will continue to do so. Conspiracy Theorists, Treasonists, Traitors, and Leakers, BEWARE!”

Además de la afirmación poco realista de protección federal, el presidente afirma que Estados Unidos ya cuenta con una regulación de IA, cuando en realidad no es así. Existe un conjunto disperso de propuestas de regulación de IA a nivel estatal, pero no hay regulación a nivel federal.

El presidente también confunde las preocupaciones crecientes sobre el desarrollo de centros de datos con la ansiedad sobre la IA que podría volverse catastrófica. Aunque el desarrollo de modelos de IA y su uso están limitados por el crecimiento de centros de datos y por la propia tecnología, la cuestión de la alineación (cuando la acción no se alinea con la intención o el interés de las personas) está más relacionada con la regulación y la supervisión.

Se menciona específicamente a Dario Amodei debido a que el Salón Blanco intentó etiquetar a Anthropic, una posible amenaza para la seguridad nacional como riesgo de cadena de suministro, tras negarse a permitir que sus modelos fueran usados con fines militares o de vigilancia masiva. El resentimiento de Trump hacia Anthropic y Amodei persiste.

Mientras tanto, distintos grupos de vigilancia continúan pidiendo regulación y ya advierten que no confían en que las empresas tecnológicas hagan el trabajo suficiente, incluso con evaluadores embebidos no empleados.

Los Tech Bros no pueden hacerlo

“No podemos confiar en que la industria de IA se autoregule. No podemos confiar realmente en nada de lo que estos multimillonarios autodenominados ofrecen. Pero debemos tomarlos en serio, porque la tecnología que están construyendo es peligrosa”, escribió Evan Greer, director de Fight for the Future, en una declaración publicada. El grupo de defensa tecnológico añadió: “Es claro que estos líderes de la industria piensan que están mejor posicionados para redactar políticas de IA para el bien de toda la humanidad. Eso es una tontería. Los legisladores deberían escuchar a expertos independientes, investigadores, sociedad civil y las comunidades más afectadas. Deben elaborar políticas que aborden el daño de la IA sin socavar modelos de código abierto ni favorecer a los grandes jugadores”.

No es sorprendente que la organización, que aboga por políticas tecnológicas con impacto positivo en minorías desatendidas y subrepresentadas, tenga poca confianza en las promesas de las empresas tecnológicas.

Aun así, me pregunté si Fight for the Future comparte la preocupación de Trump y de Amodei de que una regulación unilateral (en Estados Unidos y no en otros lugares) podría darle a China una ventaja en esta carrera por la IA.

¿Qué pasa con China?

“Los cabilderos de las grandes tecnológicas han usado al boogeyman de China para evitar la regulación durante más de una década. Es uno de sus viejos argumentos y, francamente, es vergonzoso que alguien en el Congreso siga creyéndolo”, escribió Greer en respuesta por correo.
Greer no tiene mucha confianza en el Congreso de EE. UU., pero señaló que la cuestión podría llegar a un punto de acción. La verdadera pregunta es qué hará el Congreso: ¿permitirá que gigantes como OpenAI y Anthropic redacten las leyes que deben regularlos? ¿O escuchará a los expertos y a las comunidades afectadas?

Greer coincidió en que hay necesidad de regulación y coordinación a nivel internacional, pero cree que debe ser impulsada por la sociedad civil, no por las empresas tecnológicas y los multimillonarios.

Si hay una buena noticia, es que la amenaza de la IA para la humanidad no es necesariamente inminente.

Quizá no sea tan grave

“No creo en la narrativa de la extinción”, dijo Pete Pachal, fundador de The Media Copilot y asesor de IA, por correo. “La realidad tiene una fuerte sesgo hacia el statu quo, y la mayoría de los escenarios catastróficos requieren que la sociedad simplemente se rinda de una manera que no suele ocurrir. Lo que sí me preocupa es la alineación”.

Como muchos expertos, Pachal apoya una pausa en el desarrollo. Al igual que Greer, sostiene que la razón por la que pocos están discutiéndolo abiertamente es China. Aun así, cree que China tampoco quiere una IA fuera de control. Mientras tanto, la IA está escalando para beneficiar a los buenos y a los malos por igual.

En definitiva, parece haber una confrontación entre Trump y, en apariencia, personas de su propio espectro político. Muchos citan publicaciones de figuras relevantes como Jacon Coxon para expresar alarma, y senadores como Ted Cruz o Bernie Sanders han señalado riesgos y demandas de estándares de seguridad claros.

Qué está realmente pasando ahora

Varias verdades pueden coexistir: Estados Unidos y China están en una competencia tecnológica de IA; la apertura de China a ciertos modelos ha llevado a algunos desarrolladores a recurrir a ellos para resolver problemas difíciles (como detener un ataque en Hugging Face); la IA se está volviendo cada vez más compleja, un sistema de cajas negras que podría estar desarrollándose a sí mismo a medida que avanza; y, sin embargo, aún no hay confiabilidad para que estas tecnologías causen un daño masivo de forma intencionada. Los humanos siguen siendo el factor X: las decisiones y los fines que las personas asignan a las IA determinan el resultado.

Las reglas que deben impedir daños humanos aún no están claras, y diferentes grupos pueden hacer solicitudes a modelos de IA que, al combinarse, podrían causar daños catastróficos. En este sentido, la regulación y la supervisión podrían ser beneficiosas, siempre que no erosionen la innovación ni el liderazgo estratégico ante actores como China.

En resumen: la regulación y la coordinación internacional son deseables, siempre que se hagan de manera inclusiva y con la participación de la sociedad civil, para evitar perder la delantera tecnológica sin sacrificar la seguridad y el interés público.

from Latest from TechRadar https://ift.tt/7bRex0H
via IFTTT IA
Huawei en la Mira de la Justicia Estadounidense: Acusaciones de Robo de Secretos y un Debate sobre Innovación vs. Delito


La Justicia de Estados Unidos ha iniciado un proceso legal contra Huawei, con la acusación de robo de secretos comerciales de cinco empresas estadounidenses. El Departamento de Justicia sostiene que la corporación llevó a cabo una campaña prolongada de robo durante un periodo de dos décadas, y que las admisiones del director financiero Meng Wanzhou podrían utilizarse como evidencia en el juicio.

Huawei, que se define a sí misma como propiedad de sus empleados y, a diferencia de muchas multinacionales chinas, no está bajo control estatal directo, ha negado todas las acusaciones de espionaje industrial, propiedad intelectual y otras irregularidades. Los cargos señalan conductas de robo de secretos y malversación de propiedad intelectual de empresas como T-Mobile US, Cisco Systems, Motorola, CNEX Labs y Akhan Semiconductor.

En la exposición inicial, el fiscal del DOJ, Taylor Stout, afirmó: “Durante 20 años… Huawei, una gran compañía de telecomunicaciones china, victimiza a empresas americanas y abusa del sistema financiero estadounidense, todo con el fin de dominar la industria de telecomunicaciones a nivel mundial.” En defensa, el equipo de Huawei sostiene que se trata de innovación y competencia legítima: “Huawei ha ganado su éxito. Se trata de competencia, no de conspiración. Innovación, no robo. Negocios ordinarios, no conducta delictiva.”

¿A quién ha espiado Huawei?

La atención pública se centra en las acusaciones de espionaje industrial, con menciones de empresas como T-Mobile US, Cisco Systems, Motorola, CNEX Labs y Akhan Semiconductor. Aunque el tono de la administración estadounidense hacia China es firme, se han realizado concesiones en este caso, incluido el uso de evidencias relacionadas con Meng Wanzhou, cuya acusación fue retirada en su momento, pero cuya declaración podría emplearse como prueba.

El historial de Huawei también incluye vínculos con Skycom, una empresa que supuestamente intentó vender tecnología vetada a un negocio iraní, lo que subraya preocupaciones sobre conductas controvertidas en el pasado. A diferencia de otros conglomerados chinos, Huawei no es una empresa controlada por el Estado; pertence de forma total a sus trabajadores. Esta estructura reduce, en la teoría, las probabilidades de que exista una intervención estatal directa en las decisiones corporativas.

El proceso está previsto que tenga una duración aproximada de tres meses, tras ocho años desde que se inició la investigación, y las partes esperan el desarrollo de testigos y evidencias durante el juicio.

from Latest from TechRadar https://ift.tt/0bZl74q
via IFTTT IA

La consolidación del estilo de comunicación de Apple bajo John Ternus: liderazgo, eventos temáticos y una mayor cercanía con creadores de contenido


Desde su asunción de responsabilidades en Apple, John Ternus ha dejado huellas estratégicas en la forma en que la empresa presenta sus nuevos productos y se comunica con su audiencia. Aunque su cargo inicial estuvo ligado a la ingeniería, su influencia se ha expandido hacia la narrativa de marca y la experiencia de producto, especialmente con la presentación del iPhone Duo y otras innovaciones que han marcado la agenda tecnológica reciente.

La llegada de Ternus al frente de escenarios y lanzamientos ha sido notoria en tres dimensiones: claridad en la comunicación técnica, coherencia en la experiencia de marca y un giro deliberado hacia una narrativa más cercana y temática. En los eventos, se observa una estructura más definida, con mensajes que conectan de forma explícita los avances técnicos con beneficios tangibles para el usuario final. Este enfoque genera un marco de conversación que facilita la comprensión de innovaciones complejas, sin perder la precisión que caracteriza a la propuesta de Apple.

Uno de los hitos más visibles es la presentación del iPhone Duo, un dispositivo que no solo amplía el portafolio, sino que refuerza la narrativa de Apple sobre dispositivos que se integran de manera orgánica en la vida diaria. La cobertura del producto, desde el diseño hasta la experiencia de uso, ha mostrado una alineación entre las capacidades técnicas y las historias de usuario, subrayando la idea de que la tecnología debe simplificar y enriquecer la vida cotidiana.

En paralelo, la marca ha ido cultivando una mayor cercanía con creadores de contenido y comunidades de interés. Este giro estratégico no se limita a una mayor presencia en redes, sino que se traduce en colaboraciones que destacan la creatividad y la diversidad de usos de los productos. Al abrir espacios para voces externas, Apple logra ampliar el alcance de sus mensajes y ofrecer perspectivas diversas sobre cómo cada dispositivo puede integrarse en distintos estilos de vida y flujos de trabajo.

El resultado es un estilo de comunicación que se percibe como propio y reconocido. Las campañas adoptan un tono que equilibra la autoridad técnica con la calidez de una conversación, evitando tecnicismos innecesarios cuando no aportan claridad y priorizando ejemplos prácticos. Este equilibrio ayuda a crear expectativa sin recurrir a la extravagancia, reforzando una imagen de confiabilidad y consistencia.

Además, la curaduría de eventos temáticos emerge como una firma visual y conceptual de la casa de Cupertino. Cada lanzamiento se acompaña de un hilo conductor que facilita la comprensión de las innovaciones dentro de un marco narrativo claro: por qué importa, qué problema resuelve y cómo se integra en el ecosistema Apple. Este enfoque no solo potencia la recordación de producto, sino que también refuerza la identidad de marca como un referente en experiencia de usuario y diseño.

En síntesis, la gestión de John Ternus representa una evolución estratégica que va más allá de la ingeniería para abarcar la experiencia comunicativa completa de Apple. Con el iPhone Duo y los anuncios subsiguientes, se observa una clara distinción de un estilo propio: mensajes más temáticos, una mayor cercanía con creadores de contenido y una conversación que prioriza claridad, utilidad y coherencia con la visión de la empresa. Este marco no solo fortalece la conexión con clientes actuales, sino que también abre espacios para que nuevas audiencias descubran y se identifiquen con la propuesta tecnológica de Apple.
from Wired en Español https://ift.tt/f5ZeFV6
via IFTTT IA

Safari y la automatización en iOS 27: un salto hacia la personalización inteligente


En el ecosistema de Apple, la productividad y la experiencia de usuario se fortalecen cuando cada detalle responde a las necesidades del usuario. iOS 27 introduce mejoras significativas en Safari que combinan automatización, personalización y eficiencia en la navegación diaria. Este cambio no solo optimiza tareas repetitivas, sino que también abre la puerta a una experiencia de usuario más fluida y adaptada a hábitos individuales.

Una de las novedades más destacadas es la mejora de las funciones de automatización disponibles para Safari. Los usuarios pueden crear atajos que automatizan acciones dentro del navegador, como abrir colecciones de pestañas específicas, ejecutar secuencias de instrucciones al cargar determinadas páginas o activar configuraciones de privacidad de forma automática al visitar ciertos dominios. Esta capacidad permite que las rutinas de trabajo, estudio o entretenimiento se ejecuten con un solo gesto, reduciendo la fricción entre intención y acción.

En cuanto a la personalización, iOS 27 amplía las opciones para adaptar la experiencia de Safari a las preferencias individuales. Se introducen configuraciones de interfaz y comportamiento que pueden ajustarse sin necesidad de herramientas externas. Por ejemplo, los usuarios pueden definir perfiles de navegación que activan reglas de visualización, extensiones compatibles y filtros de contenido que se adaptan al contexto: trabajo, estudio, entretenimiento o navegación para investigación. Estas personalizaciones no solo mejoran la velocidad de acceso a la información, sino que también fortalecen la consistencia visual y funcional en toda la experiencia de navegación.

La integración con otras apps del ecosistema continúa fortaleciéndose. Safari puede orquestar acciones entre Safari y aplicaciones de productividad, herramientas de lectura, gestores de contraseñas y servicios de nube para ofrecer una experiencia coherente y segura. Las mejoras de seguridad y privacidad van de la mano con estas capacidades: las automatizaciones respetan las políticas de seguridad de iOS y permiten un control explícito del usuario sobre cada acción, reduciendo riesgos y aumentando la transparencia.

Desde el punto de vista del usuario profesional, estas funciones significan menos tiempo dedicado a tareas repetitivas y una mayor claridad para centrarse en el contenido relevante. La capacidad de crear flujos de trabajo dentro del navegador facilita la recopilación de información, la gestión de referencias y la navegación multimedia, lo que a su vez puede traducirse en una mayor productividad y una mejor gestión del tiempo.

En resumen, Safari en iOS 27 no es solo una evolución estética; representa un avance estratégico hacia un navegador que aprende del usuario, se adapta a sus prioridades y simplifica la interacción diaria. La combinación de automatización y personalización convierte a Safari en una herramienta más poderosa para quienes buscan eficiencia sin sacrificar la seguridad ni la experiencia de uso.
from Wired en Español https://ift.tt/jhJYsqt
via IFTTT IA

HP Envy 6165: una opción asequible para imprimir, escanear y copiar en casa


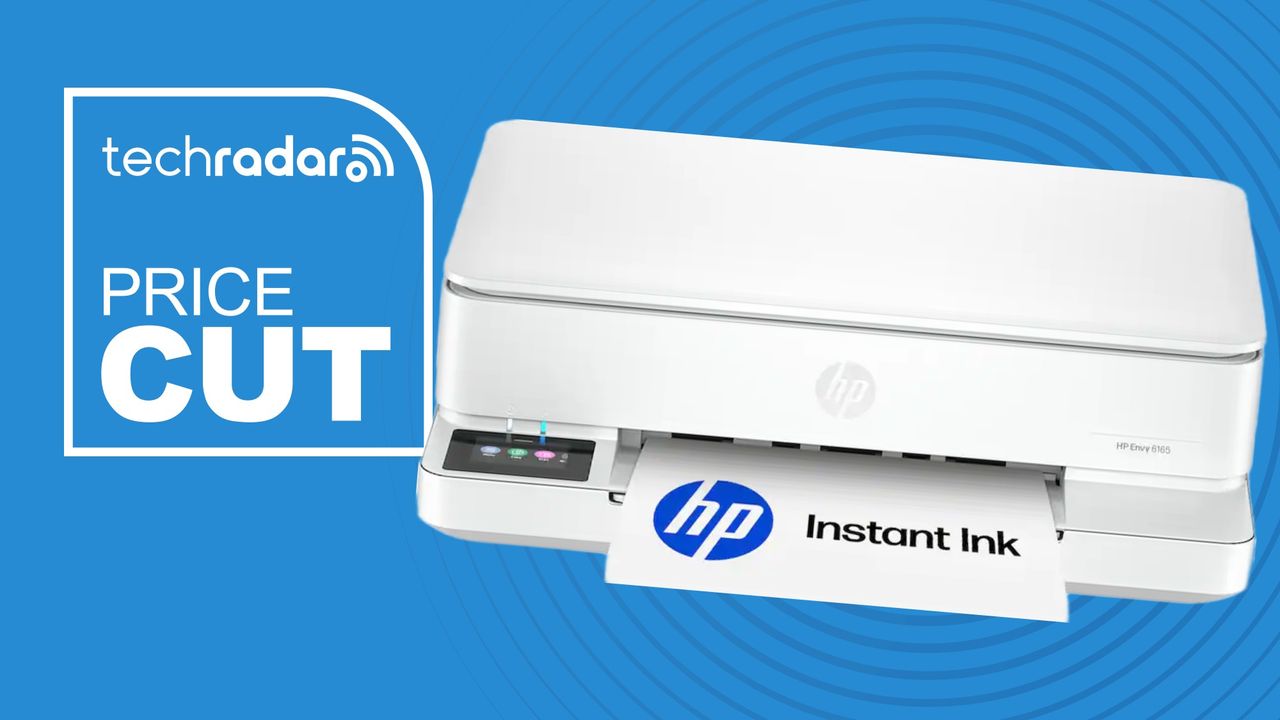
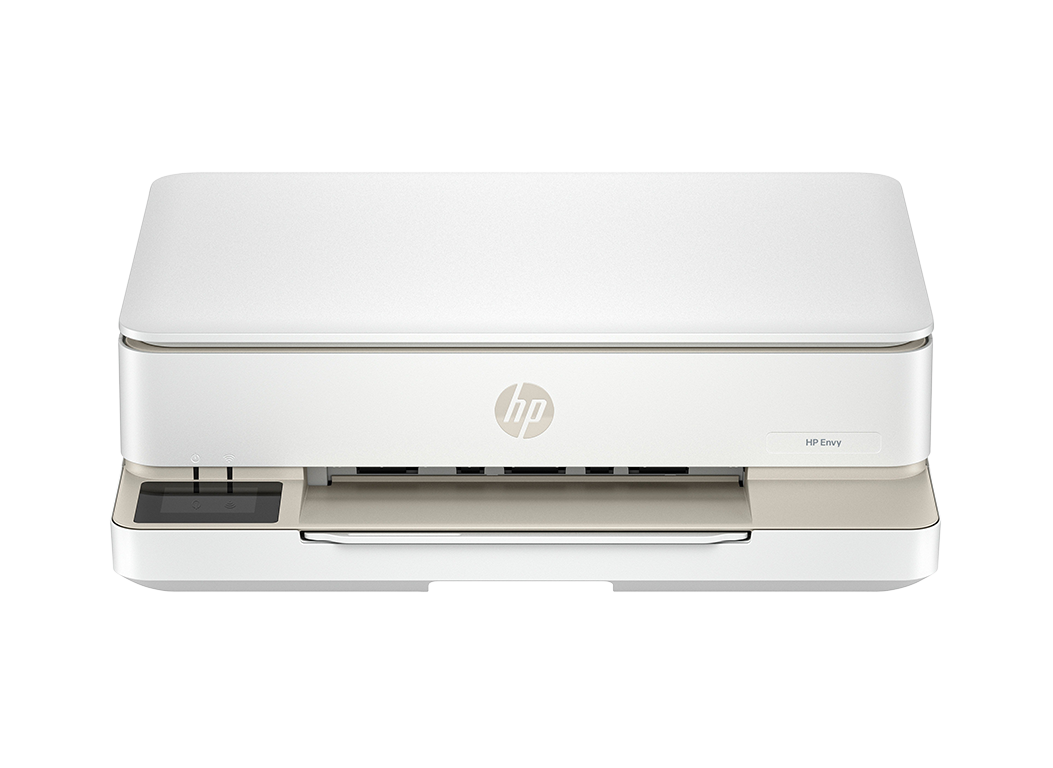
El HP Envy 6165 es una de las impresoras de tinta más económicas disponibles en este momento, y cubre todo lo que la mayoría de usuarios domésticos y de oficina en casa necesitan. Es, por tanto, una de las formas más económicas de añadir capacidad de impresión, escaneo y copiado a un escritorio.

Ideal para: Familias, estudiantes y trabajadores remotos que requieren una impresora multifunción capaz de imprimir, escanear y copiar.

La oferta: La impresora HP Envy 6165 todo en uno con impresión móvil, 6 meses de Instant Ink y otras funciones está disponible por $80 (antes $160) en Best Buy.

Por qué nos gusta: Es una de las tintas más económicas del mercado, procedente de una marca que destaca en nuestras pruebas de impresoras. HP ha ofrecido consistentemente una impresión doméstica confiable en nuestras revisiones. Si necesitas una impresora que funcione sin complicaciones, en lugar de un equipo orientado a altas velocidades o a impresiones de alto volumen para uso empresarial, este modelo cumple con lo necesario.

La pega: Como suele ocurrir con las impresoras de presupuesto, no es especialmente rápida. No lo consideramos un problema para imprimir documentos e imágenes de manera ocasional, pero si imprimes muchos páginas cada mes, una impresora de tanque de tinta de gama alta o láser podría resultar más adecuada.

Envy 6165

Envy 6165: fue $159.99, ahora $79.99
Impresión a color, escaneo y copiado con impresión a dos caras automática, bandeja de entrada de 100 hojas, una pantalla táctil de 2,4 pulgadas, conectividad inalámbrica de doble banda y opciones por cable, y la impresión asistida por IA de HP que recorta contenido no deseado de páginas web y correos antes de imprimir. Incluye una prueba de 6 meses de Instant Ink.

Por qué lo recomendamos

A 79,99 dólares, se trata de un precio realmente bajo para una multifunción inalámbrica que cubre lo básico con buen rendimiento: impresión a doble cara automática, una bandeja de 100 hojas para no estar recargando papel con frecuencia y una pantalla táctil en lugar de un panel con solo botones. Para una oficina en casa que necesita una impresora en modo reposo, ese conjunto de características es razonable para el precio.

La impresión asistida por IA de HP es un detalle pequeño pero útil. Recorta contenido innecesario, anuncios, barras laterales y saltos de página incómodos de páginas web y correos antes de imprimir, lo que reduce el desperdicio de papel y tinta cuando cada página cuenta, especialmente dada la baja inversión inicial.

La prueba Instant Ink de 6 meses incluida añade valor al producto, ya que permite evaluar si el modelo de suscripción se ajusta a tus hábitos de impresión antes de comprometerte a costos continuos.

Para más opciones destacadas, consulta nuestras guías sobre las mejores impresoras para el hogar, las mejores impresoras de inyección y las mejores impresoras baratas.

Contexto de precio y valor histórico

Este precio representa una rebaja sólida para una impresora con estas características. Una caída del 50% al pasar de 159,99 a 79,99 dólares sitúa a una impresora con impresión asistida por IA y pantalla táctil en un umbral de precio generalmente reservado para modelos mucho más básicos.

¿Deberías comprarla?

Compra la HP Envy 6165 si… necesitas una impresora básica y confiable para una oficina en casa sin gastar mucho, imprimes de forma ocasional en lugar de a alto volumen, o quieres la flexibilidad de probar Instant Ink gratis antes de decidir si quieres mantenerlo.

Evita la HP Envy 6165 si… imprimes en gran volumen y necesitas velocidades más rápidas que 10 páginas por minuto en negro, no quieres gestionar una prueba de Instant Ink que se factura automáticamente al finalizar, o específicamente necesitas una impresora láser para textos nítidos a gran escala.

La pega: lo que conviene saber antes de comprar

Las velocidades de impresión son moderadas: 10 PPM en negro y 7 PPM en color, por lo que no es la impresora para grandes volúmenes. Instant Ink también genera facturación automática una vez que termina el periodo de prueba de 6 meses, a menos que la canceles, y como ocurre con la mayoría de impresoras HP, hay límites de seguridad dinámicos sobre qué cartuchos de terceros funcionarán, así que verifica la compatibilidad antes de asumir que cualquier tinta de marca blanca funcionará.

from Latest from TechRadar https://ift.tt/lekCcXd
via IFTTT IA

Timnit Gebru: la narrativa tecnológica y la urgencia de debatir sobre problemas reales en IA


En un momento decisivo para la inteligencia artificial, Timnit Gebru señala una tensión crítica que merece la atención de líderes, académicos y público en general: algunas empresas del sector parecen priorizar la amplificación de temores y riesgos especulativos para evitar enfrentarse a cuestiones reales y sustantivas, como las implicaciones éticas y operativas de las armas autónomas. Este análisis invita a una reflexión cuidadosa sobre el equilibrio entre la promoción de avances tecnológicos y la necesidad de un escrutinio riguroso de sus usos.

Gebru argumenta que las discusiones públicas se ven a menudo dominadas por narrativas de riesgo extremo o de beneficios casi utópicos, lo que, en su visión, puede desviar la atención de debates fundamentales: responsabilidad, transparencia, gobernanza y rendición de cuentas. En particular, la tematización de amenazas futuras puede servir como cortina de humo para evitar dialogar sobre decisiones de implementación, sesgos en sistemas de IA, impactos laborales y culturales, y la posibilidad de uso indebido por actores malintencionados en contextos ya presentes.

El enfoque propone dos vías de acción. Primera, fortalecer marcos de gobernanza que obliguen a las empresas y a las instituciones a publicar evaluaciones de impacto, auditorías independientes y trazabilidad de decisiones en el desarrollo de IA. Segunda, fomentar un debate público que no se limite a especificaciones técnicas o a escenarios extremos, sino que aborde escenarios realistas de uso, con protocolos de mitigación, salvaguardas y mecanismos de supervisión continua.

En el plano práctico, esto implica colaborar con reguladores, académias y comunidades afectadas para crear guías de responsabilidad compartida. También implica recordar que el progreso tecnológico no es neutral: las herramientas de IA pueden amplificar sesgos existentes, afectar derechos fundamentales y redefinir roles laborales. Por ello, la transparencia en datos, criterios de evaluación y límites de aplicación se convierten en componentes esenciales de una estrategia ética y sostenible.

La conversación, entonces, debe moverse de una dicotomía entre optimismo tecnológico y alarmismo a un marco de análisis más matizado. Un diálogo informado requiere explorar preguntas como: ¿quién define cuál es el riesgo aceptable? ¿Qué mecanismos de gobernanza garantizan rendición de cuentas cuando los sistemas de IA toman decisiones críticas? ¿Cómo se diseñan salvaguardas para evitar la normalización de armas autónomas y otros usos peligrosos? ¿Qué estándares internacionales deben adoptarse para evitar una carrera hacia la opacidad o la desigualdad?

En última instancia, la postura de Gebru invita a mirar más allá de las narrativas de miedo o de promesas futuristas para centrarse en la responsabilidad práctica de las tecnologías actuales. A través de una conversación consciente y colaborativa, es posible avanzar hacia un desarrollo de IA que ofrezca beneficios tangibles sin dejar de lado las precauciones necesarias, especialmente en áreas tan sensibles como la autonomía bélica.

Este marco de reflexión no sólo es relevante para académicos y reguladores, sino para cualquier ciudadano que desee entender cómo las decisiones sobre IA afectan el tejido social, la seguridad y la ética de las innovaciones presentes y futuras. La llamada es clara: debatir con rigor, exigir transparencia y construir políticas que prioricen la seguridad, la justicia y la dignidad humana en un paisaje tecnológico en rápida evolución.
from Wired en Español https://ift.tt/CMGx5Je
via IFTTT IA

Leeds versus Newcastle: Guía de visualización global para la Premier League 2026/27


El enfrentamiento de este lunes a las 20:00 BST (15:00 ET, 05:00 AEST del martes) entre Leeds United y Newcastle United promete ser uno de los duelos más atractivos de la jornada inicial de la Premier League 2026/27. Elland Road acoge un encuentro que enfrenta a dos equipos con arranque inédito y sólido, lo que añade un toque de emoción a una noche de fútbol que podría definir dinámicas de la temporada.

Análisis corto de los equipos
– Leeds: El equipo de Daniel Farke llega tras terminar la campaña anterior con buena forma y ha mantenido ese impulso en el inicio de esta temporada, sumando cinco puntos en sus primeros tres encuentros. En el último encuentro de liga empató 1-1 con Brighton y afronta este choque con confianza, aunque una derrota reciente en la Carabao Cup ante Chelsea evidenció cierta vulnerabilidad defensiva. Ilia Gruev podría regresar tras superar una lesión, mientras Joe Rodon continúa fuera.
– Newcastle: Bajo la dirección de Matthias Jaissle, la marcha del equipo ha sido estable, con tres cambios mínimos en su último triunfo de Copa. La baja de Amar Dedic por lesión de isquiotibial representa un golpe importante para la defensa de los magpies. El equipo ha mostrado solidez en la Premier League pese a un empate tardío ante Bournemouth que frustró su victoria, y sigue contando con el rendimiento de fichajes recientes como Matias Fernandez-Pardo, que aún busca su primer inicio.

Cómo ver Leeds vs Newcastle desde cualquier lugar
El partido se emite en EE. UU. a través de USA Network. Si te encuentras fuera de EE. UU. o buscas pruebas gratuitas para ver el encuentro, existen opciones de streaming y VPN que permiten acceder a estos servicios de forma legal y segura:

– Opciones de streaming con pruebas gratuitas (EE. UU.): YouTube TV (10 días), Fubo (5 días) y DirecTV Stream (5 días). Cada una ofrece acceso a USA Network y, por lo general, a un periodo de prueba sin costo.
– Si estás fuera de EE. UU.: NordVPN te permite desbloquear estos servicios y ver el partido como si estuvieras en casa. Un VPN facilita conectarte a una ubicación donde puedas acceder a Sky Sports, Sky Go, Fubo, YouTube TV, o los canales disponibles en tu región.
– Cómo usar una VPN en tres pasos simples:
1) Instala la VPN de tu elección (NordVPN es nuestra recomendación).
2) Conéctate a la ubicación deseada (por ejemplo, Reino Unido para Sky Sports).
3) Accede al servicio de streaming correspondiente y disfruta del partido.

Cobertura por región
– Reino Unido: Sky Sports (Main Event y Premier League) y NOW Sports con pases de 24 horas disponibles.
– Estados Unidos: USA Network a través de cord-cutters como YouTube TV, Fubo, DirecTV Stream y Hulu + Live TV.
– Canadá: Fubo ofrece la transmisión de todos los partidos de la EPL, y DAZN puede complementar la oferta según el paquete.
– Australia: Stan Sport será el canal de transmisión para Leeds vs Newcastle.
– Otros países: Un VPN puede facilitar el acceso a tu suscripción habitual desbloqueando la ubicación correcta.

Notas sobre la experiencia de visualización y seguridad
– Este artículo enfatiza el uso legal de servicios de streaming y VPN para acceder a contenidos donde esté permitido por los términos del servicio y las leyes locales. No promovemos usos ilícitos ni piratería.
– Si decides usar una VPN, elige servicios reconocidos que ofrezcan políticas claras de privacidad y seguridad, y verifica que tu suscripción cumpla con los términos de uso de la plataforma que pretendes ver.

Guía rápida para el inicio del partido
– Inicio: 20:00 BST / 15:00 ET / 12:00 PT (lunes, 14 de septiembre).
– En Australia, la transmisión será a las 05:00 AEST del martes 15 de septiembre.
– Revisa la disponibilidad en tu región y prepara tu acceso a través de tu proveedor de streaming o VPN preferido.

Conclusión
Leeds vs Newcastle promete ser un duelo estratégico entre equipos con inicio prometedor. Ya sea que sigas la cobertura desde el Reino Unido, Estados Unidos o cualquier otra parte del mundo, hay opciones para disfrutar del partido con la calidad deseada. Mantente atento a las formaciones y a las decisiones tácticas que podrían marcar el desarrollo de la temporada para ambos clubes.

from Latest from TechRadar https://ift.tt/QvpI7sF
via IFTTT IA

GitLab CVE-2026-85706: una vulnerabilidad crítica en el path traversal y su impacto en KEV de CISA


En el panorama de la seguridad informática, las vulnerabilidades de alto impacto requieren una atención inmediata por parte de equipos de seguridad y desarrollo. Este artículo aborda la reciente incorporación por parte de la Agencia de Seguridad de Ciberseguridad e Infraestructura (CISA) de GitLab CVE-2026-85706 al catálogo KEV (Known Exploited Vulnerabilities), así como las implicaciones para las operaciones de DevSecOps que dependen de esta plataforma.

Resumen de la vulnerabilidad y la respuesta de GitLab
– CVE-2026-85706 corresponde a una debilidad crítica de tipo path traversal en la API de commits del repositorio, que permite a actores maliciosos no autenticados leer archivos sensibles. La puntuación de severidad es 10/10, lo que subraya un riesgo extremo para la confidencialidad de credenciales, secretos u otra información crítica alojada en repositorios.
– GitLab lanzó parches en sus versiones CE y EE (Community Edition y Enterprise Edition) para mitigar estas fallas. Las versiones afectadas y sus actualizaciones son: 19.3.2, 19.2.6 y 19.1.
– Además del path traversal, se abordó una vulnerabilidad de deserialización insegura asociada al serializer de GraphQL en suscripciones, sumándose a un grupo de mejoras de seguridad críticas en estas releases.

Implicaciones operativas para las organizaciones
– Explotación en curso: ya se han observado intentos de explotación en el mundo real, lo que eleva la necesidad de aplicar las actualizaciones de seguridad con prontitud, especialmente en entornos que gestionan código sensible o secretos dentro de repositorios GitLab.
– Aviso para equipos gubernamentales: CISA añadió CVE-2026-85706 al KEV, otorgando a las entidades gubernamentales un plazo corto de mitigación (tres días) para desplegar los parches y reducir la exposición.
– Detección y monitoreo: los defensores deben revisar logs para identificar indicios de explotación. Una búsqueda específica recomendada es en los registros HTTP POST dirigidos a la ruta /api/v4/projects/{id}/repository/commits/ con posibles parámetros file.path, que podrían indicar intentos de lectura de archivos mediante la vulnerabilidad.

Contexto amplio sobre GitLab y su impacto
GitLab es una plataforma de orquestación para equipos de DevSecOps, diseñada para automatizar y optimizar el ciclo de desarrollo de software. Con una base de usuarios que supera los 50 millones, y una adopción significativa entre empresas de la lista Fortune 100, la seguridad de esta plataforma es crítica para una amplia gama de entidades, desde startups hasta grandes corporaciones y agencias gubernamentales.

Notas sobre divulgación y seguimiento
– Aunque el propio proveedor no indicó que estas fallas estuvieran siendo explotadas de manera activa en su comunicado, informes de terceros, como watchTowr, señalaron actividad en la naturaleza en tiempo real, reforzando la necesidad de parche rápido y validación post-actualización.
– La combinación de un path traversal crítico con deserialización insegura aumenta el riesgo de exposición de datos y posibles compromisos más amplios si se acompaña de otros vectores de ataque en una cadena de herramientas de desarrollo.

Recomendaciones para equipos de seguridad y DevOps
– Priorizar la actualización a las versiones 19.3.2, 19.2.6 o 19.1 de GitLab CE/EE y verificar la correcta implementación de los parches.
– Realizar una verificación de configuración y aseguramiento de credenciales para evitar filtraciones vía archivos de repositorio, especialmente en proyectos que manejan secretos o claves API.
– Implementar monitoreo de seguridad y detección de anomalías en las rutas afectadas, con énfasis en las operaciones de commits y solicitudes a la API de commits.
– Realizar un inventario de los repositorios y proyectos que podrían verse afectados y aplicar controles de acceso más estrictos durante el periodo de parcheo.
– Mantenerse atento a comunicados oficiales de CISA y GitLab para confirmar el estado de las mitigaciones y cualquier actualización adicional.

Conclusión
La inclusión de CVE-2026-85706 en el KEV subraya la necesidad de una respuesta rápida ante vulnerabilidades críticas en plataformas de desarrollo colaborativo. La combinación de una falla de autenticación, http path traversal y deserialización insegura representa una amenaza sustancial que puede traducirse en exposición de información sensible. Adoptar las actualizaciones proporcionadas y fortalecer las prácticas de detección compensará el riesgo y ayudará a mantener la integridad de los procesos de desarrollo y operación de software.

from Latest from TechRadar https://ift.tt/RpYWt16
via IFTTT IA

Creciente presión europea frente a Bill C-22: ¿qué está en juego para la privacidad en la era digital?


Un coalición de organizaciones de privacidad está instando a la Unión Europea a intervenir frente a Canadá y su Bill C-22, conocido también como la Ley de Acceso Legal. El proyecto de ley podría obligar a empresas tecnológicas europeas a debilitar el cifrado y a retener metadatos de usuarios. Esta iniciativa llega tras una amplia resistencia en Canadá por parte de gigantes tecnológicos y proveedores de VPN, que advierten sobre los riesgos para la seguridad y la privacidad global.

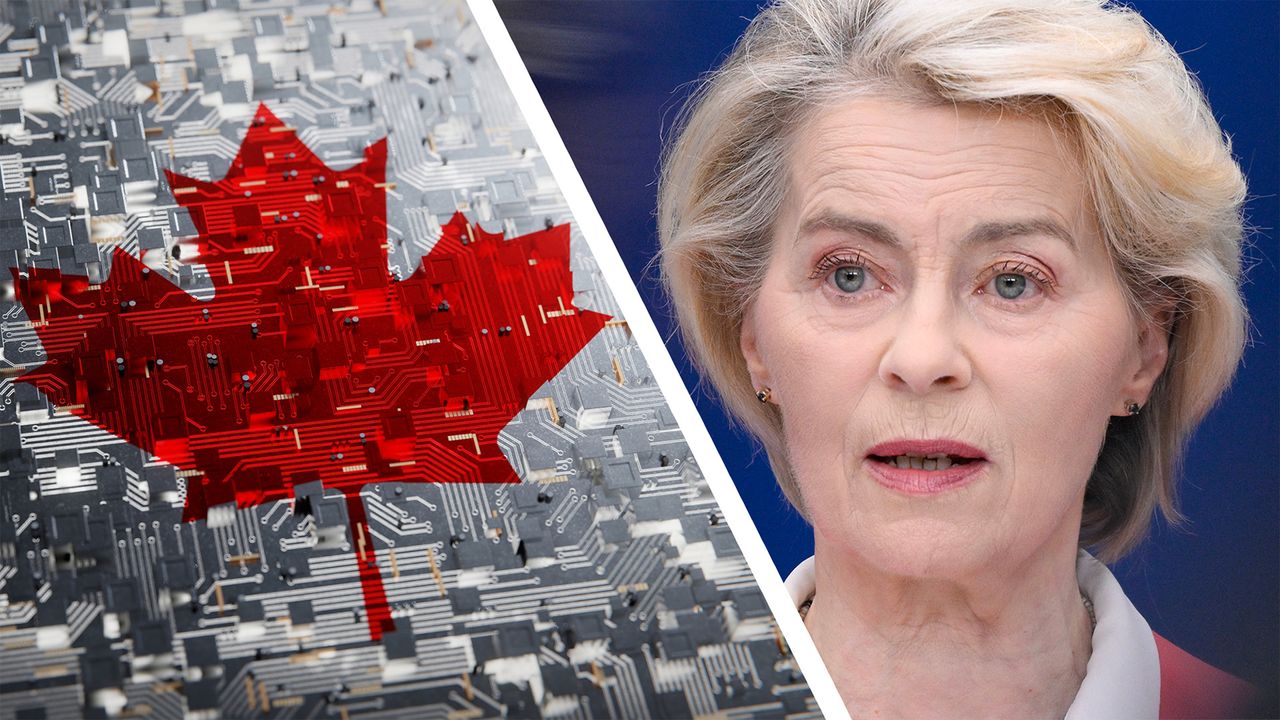
En su esfuerzo por salvaguardar el cifrado de extremo a extremo, defensores de derechos digitales piden a la Comisión Europea que intervenga. Organizaciones como Access Now, junto con una coalición de grupos civiles europeos, han publicado una carta abierta a la Presidenta de la Comisión Europea, Ursula von der Leyen, y a otros altos cargos para que actúen. El documento advierte que Bill C-22 no es solo un asunto doméstico: sus mandatos de retención de datos y requisitos de vigilancia podrían comprometer la privacidad de millones de personas en todo el mundo.

Para usuarios que dan prioridad a la seguridad de mensajería o que emplean VPNs para proteger su vida digital, las implicaciones son significativas. Si se aprueba, Bill C-22 podría facultar a las autoridades canadienses para exigir de manera encubierta a empresas con sede en Europa que debiliten la seguridad de sus productos, sin los mecanismos de supervisión y transparencia necesarios.

Namrata Maheshwari, líder de Política de Cifrado Global en Access Now, advierte que este proyecto podría normalizar poderes de vigilancia excesivos y transformar “dispositivos que funcionan para las personas” en herramientas que trabajan en su contra. Señala además que se deben tomar medidas para evitar que se convierta en ley.

Nuevo boletín: Leave No Trace — un boletín semanal sobre privacidad digital y vigilancia en línea — está ganando atención entre defensores y usuarios preocupados. Suscripción disponible para recibir cada edición cada viernes a partir de septiembre.

¿Qué está en juego para Europa? Aunque se perciba como una cuestión canadiense, Bill C-22 podría aplicarse extraterritorialmente a proveedores cuyas plataformas son usadas por personas en Canadá, y podría extenderse incluso a proveedores sin usuarios canadienses si pertenecen a un grupo corporativo con actividad en el país. Expertos señalan que una orden secreta de un ministro canadiense podría requerir a una empresa europea que debilite la seguridad de productos usados en la UE, lo que equivaldría a una puerta trasera para vigilancia masiva. En este contexto, los defensores sostienen que Europa no debe permanecer en silencio y debe declarar públicamente que medidas que debiliten la encriptación son incompatibles con los derechos fundamentales de la UE, especialmente cuando la UE y Canadá negocian un Acuerdo de Comercio Digital.

Con la revisión del Bill C-22 por el Senado canadiense prevista para concluir a más tardar en octubre de 2026, el tiempo para que la UE ejerza presión se está agotando.

La resistencia frente a Bill C-22 ha sido fuerte. Empresas tecnológicas de alto perfil han advertido que las “puertas traseras” no pueden existir de forma segura. Google, por ejemplo, ha unido su voz a la oposición, argumentando que la ley podría romper la encriptación de extremo a extremo. En paralelo, las herramientas de privacidad líderes como Signal, Apple y varios VPN de renombre han manifestado su compromiso con mantener infraestructuras sin registros y, de ser necesario, abandonar Canadá para no comprometer a sus usuarios. Estos esfuerzos subrayan una postura internacional unificada: introducir vulnerabilidades sistémicas para la vigilancia policial facilita que actores maliciosos exploten las debilidades.

Si Canadá avanza con la legislación en su estado actual, podría aislar a sus ciudadanos de servicios digitales globalmente seguros. En este contexto, se observa una creciente colaboración entre defensores de la privacidad y empresas tecnológicas para salvaguardar la integridad de las comunicaciones y los datos a escala mundial.

Este análisis destaca la necesidad de un enfoque coordinado entre la Unión Europea y otras democracias para defender estándares de cifrado fuertes y proteger la libertad digital frente a intentos de ampliación de poderes de vigilancia. La discusión continúa a medida que se acercan fechas clave y debates públicos sobre el alcance transfronterizo de las políticas de seguridad.

from Latest from TechRadar https://ift.tt/M8kvD1W
via IFTTT IA

Apple y Beats: explorando el posible impulso de accesorios de juego para iPhone


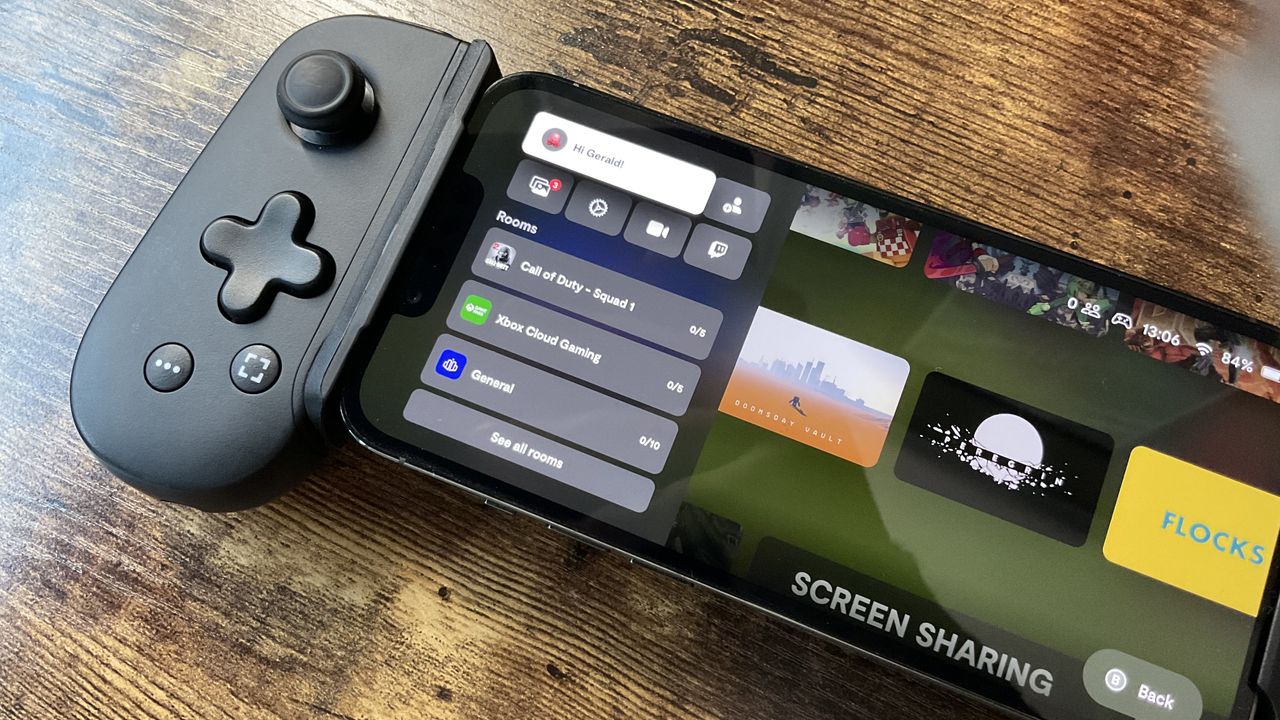
Apple parece ampliar su horizonte en el terreno de los juegos para iPhone con un desarrollo que podría incorporar accesorios de juego con la marca Beats. Según informes citados por PCMag y Bloomberg, la compañía ha estado trabajando en dos controladores de juego para iPhone, identificados como T6502 y T1057, durante casi un año. Lo notable es que, según Mark Gurman, estos controles podrían lanzarse bajo la insignia Beats, con un equipo de Beats liderando tanto la ingeniería como la concepción del producto.

La idea de Beats asumiendo un papel en el ecosistema de accesorios para juegos de Apple representa una jugada audaz, especialmente en un momento en que la demanda de contenidos y experiencias móviles de juego sigue creciendo. Aunque los nombres de código y las descripciones iniciales apuntan a controladores con diferentes diseños hápticos y funciones propias de un mando tradicional, no está descartada la posibilidad de que Beats explore enfoques híbridos que integren altavoces o mejoras de audio para complementar la experiencia de juego en iOS.

Las referencias halladas en macOS 26.7, recopiladas por MacRumors, han alimentado la especulación sobre la dirección de estos productos. Beats, adquirido por Apple en 2014, es conocido principalmente por su línea de audio, cables USB-C y fundas para iPhone, lo que hace que la idea de un controlador de juego bajo su marca resulte algo inesperada pero potencialmente innovadora. Gurman sugiere incluso que la iniciativa está en curso desde hace casi un año y que el equipo de Beats podría estar a la cabeza tanto de la ingeniería de producto como de su concepción, lo que subraya una estrategia de branding y experiencia de usuario muy cuidada.

Este movimiento llega en un momento en que la industria de PC y consolas experimenta retos relacionados con el suministro de memoria y componentes, problemas que también impactan a los juegos en móviles. Apple parece ver en el segmento de accesorios de juego una oportunidad de crecimiento, aprovechando la base de usuarios de iPhone para ampliar su ecosistema y ofrecer soluciones que mejoren la experiencia de juego sin necesidad de recurrir a hardware externo complejo.

Una posibilidad interesante es que Beats explore un diseño híbrido tipo «controlador y altavoz» o periférico con funciones de audio enriquecidas, similar a lo visto en soluciones como las ROG AeroActive Cooler de Asus, que integran botones de hombro y mejoras de audio. Aunque, por ahora, la descripción oficial sugiere que podrían tratarse principalmente de mandos, no se descarta que existan giros creativos que hagan de estos productos una propuesta diferenciadora dentro del universo Beats y Apple.

Si finalmente estos rumores se materializan, sería claro que Apple busca abastecer un mercado mobiliario en expansión, apoyándose en la accesibilidad de los iPhone para ampliar su oferta de gaming. Este enfoque podría abrir las puertas a innovaciones de diseño que fusionen sonido de alta calidad y experiencia de juego, aprovechando la marca Beats para distinguirse en un área que tradicionalmente ha estado dominada por controladores específicos de juego y accesorios de audio dedicados.

En resumen, la posibilidad de unos controladores de Beats para iPhone marca un movimiento estratégico que, de concretarse, podría redefinir la manera en que los usuarios experimentan los juegos móviles, combinando rendimiento, diseño y una identidad de marca reconocible para crear una oferta atractiva en un mercado cada vez más competitivo.

from Latest from TechRadar https://ift.tt/f2Clcbt
via IFTTT IA