Soberanía tecnológica: control, datos y resiliencia en la era de la inteligencia artificial


La discusión sobre la soberanía tecnológica gana relevancia a medida que los gobiernos aceleran la adopción de herramientas de IA y de infraestructuras digitales modernas. Cada vez hay más atención sobre dónde se alojan los sistemas, dónde se almacenan los datos y dónde se encuentran los proveedores de tecnología. Estas son consideraciones importantes, pero la soberanía se reduce a una cuestión fundamental: ¿cuánto control retiene una organización sobre la tecnología de la que depende?

Para los gobiernos, esto implica contar con visibilidad de cómo operan los sistemas, comprender cómo se toman las decisiones, mantener la supervisión de los datos y conservar la flexibilidad para adaptarse a cambios de circunstancias.

La soberanía tecnológica debe medirse, por tanto, a través del control operativo, la rendición de cuentas y la resiliencia. La geografía forma parte de ese cuadro, pero es la capacidad de gobernar la tecnología a lo largo de su ciclo de vida lo que crea una soberanía duradera.

La soberanía se pone a prueba cuando las circunstancias cambian

La medida más clara de soberanía es el nivel de control que una organización conserva cuando cambian las circunstancias. Los desarrollos geopolíticos, los requisitos regulatorios, los cambios de proveedores, los incidentes cibernéticos y las fallas tecnológicas pueden poner presión sobre infraestructuras críticas. Una base tecnológica sólida permite a los gobiernos responder, mantener servicios esenciales y continuar tomando decisiones con confianza.

Este principio de control ante la adversidad debe situarse en el centro del debate sobre soberanía. Los gobiernos se benefician del acceso a experiencia global, innovación y proveedores tecnológicos especializados. Los servicios públicos modernos dependen de la colaboración entre ecosistemas tecnológicos, y este acceso genera oportunidades significativas para mejorar la eficiencia y obtener mejores resultados para los ciudadanos.

La prioridad debe ser crear entornos tecnológicos que preserven el control gubernamental al tiempo que se aprovecha la innovación. Los gobiernos necesitan la capacidad de adaptar sistemas, gestionar sus datos y tomar decisiones tecnológicas informadas a medida que evolucionan los requisitos.

Los datos son la base de la tecnología soberana

La conversación sobre soberanía de la IA suele empezar por la propia tecnología. Lo más fundamental es la calidad y la gobernanza de los datos que la soportan.

Los datos del sector público suelen distribuirse entre departamentos, plataformas heredadas y distintos entornos tecnológicos. Unir estas fuentes puede proporcionar a los gobiernos una visión más completa y confiable de la información de la que dependen.

Esto es particularmente importante cuando los organismos públicos exploran la IA para áreas como detección de fraude, salud, fiscalidad y beneficios públicos. Estas aplicaciones requieren información precisa, accesible y bien gobernada.

Las bases de datos sólidas también respaldan la transparencia. Cuando las organizaciones entienden de dónde proviene la información, cómo está conectada y cómo se utiliza, ganan mayor confianza en las decisiones producidas por la tecnología que la soporta.

Por ello, la efectividad de la IA del sector público dependerá en gran medida de la integridad, accesibilidad y gobernanza de los datos subyacentes.

La elección crea resiliencia

La soberanía tecnológica también depende de mantener una elección significativa. Los gobiernos deben tener la libertad de adoptar nuevas tecnologías, trabajar con diferentes proveedores y evolucionar sus sistemas a medida que cambian los requisitos. La interoperabilidad, los estándares abiertos y los datos portátiles pueden apoyar esta flexibilidad al permitir que diferentes tecnologías trabajen juntas y facilitar futuras transiciones.

Esto genera un entorno tecnológico más resiliente. Los componentes individuales pueden evolucionar cuando surjan mejores soluciones, mientras que el sistema en su conjunto continúa operando de forma eficaz.

La diversidad de proveedores también juega un papel importante. Un mercado tecnológico competitivo ofrece a las entidades públicas más opciones, fomenta la innovación y crea incentivos más fuertes para que los proveedores entreguen valor. Para servicios públicos críticos, la competencia forma parte de la estrategia de resiliencia. Un ecosistema de proveedores diverso otorga mayor flexibilidad a los gobiernos y fortalece su capacidad de respuesta ante cambios de circunstancias.

La IA requiere transparencia por diseño

El crecimiento de la IA hace que la transparencia sea cada vez más crucial. A medida que estos sistemas se vuelven más capaces de apoyar decisiones complejas, los gobiernos necesitan visibilidad clara de cómo funcionan y de cómo se producen sus resultados.

Esto comienza con comprender los datos, la lógica y los procesos que contribuyen a una decisión apoyada por IA. Una gobernanza eficaz proporciona la supervisión necesaria para monitorizar el rendimiento, identificar problemas y evaluar resultados a lo largo del tiempo.

Esto es especialmente importante cuando la tecnología influye en el acceso de las personas a atención sanitaria, impuestos, beneficios u otros servicios públicos esenciales. La explicabilidad, la auditabilidad y la supervisión humana proporcionan las bases para una adopción responsable de la IA, dando a las entidades públicas la confianza para usar tecnologías cada vez más sofisticadas manteniendo la responsabilidad de las decisiones que apoyan.

La transparencia también fortalece la confianza pública. Los ciudadanos tienen más confianza en la tecnología cuando las instituciones pueden explicar claramente su uso y cómo pueden revisarse las decisiones.

La rendición de cuentas permanece en el gobierno

Los gobiernos pueden colaborar con organizaciones privadas para proporcionar infraestructura, software y experiencia especializada. La rendición de cuentas pública permanece en el gobierno. Esto hace que la gobernanza sea una parte esencial de la estrategia tecnológica. Las decisiones de adquisición deben considerar funcionalidad y costo junto con cuestiones de control de datos, transparencia, interoperabilidad y flexibilidad a largo plazo.

Una solución tecnológica debe apoyar la capacidad del gobierno para entender sus sistemas, supervisar su rendimiento y realizar cambios a medida que evolucionan las circunstancias.

Este enfoque también crea una relación más sólida entre el gobierno y los proveedores de tecnología. Expectativas claras sobre gobernanza y rendición de cuentas ofrecen a los proveedores la oportunidad de innovar, al tiempo que proporcionan a las entidades públicas la confianza de permanecer en control de los resultados.

Medición de la soberanía a través del control

La soberanía tecnológica debe medirse, en última instancia, por las capacidades que conserva un gobierno. ¿Puede entender la tecnología de la que depende? ¿Puede evaluar y cuestionar las decisiones que la tecnología respalda? ¿Puede acceder y gestionar sus datos? ¿Puede adaptar sus sistemas a medida que cambian los requisitos? ¿Puede mantener servicios esenciales durante periodos de interrupción?

Estas preguntas proporcionan un marco práctico para evaluar la soberanía. El objetivo es crear entornos tecnológicos que combinen innovación con control. Los gobiernos pueden beneficiarse del uso de tecnología global, experiencia especializada y capacidades de IA en rápida evolución, manteniendo la gobernanza, la flexibilidad y la resiliencia necesarias para servir eficazmente a los ciudadanos.

Los entornos tecnológicos con mayor soberanía darán a los gobiernos confianza en los sistemas que operan, visibilidad sobre las decisiones que esos sistemas respaldan y la flexibilidad para evolucionar ante cambios de circunstancias.

En última instancia, la soberanía tecnológica consiste en mantener la autoridad operativa. Se trata de dotar a los gobiernos de la capacidad para entender, gobernar y adaptar la tecnología que soporta los servicios públicos esenciales.

La soberanía se mide por el control que una organización retiene sobre su tecnología, sus datos y sus decisiones.

Hemos destacado los mejores creadores de sitios web impulsados por IA.

Este artículo se enmarca en TechRadar Pro Perspectives, nuestro canal para presentar las mejores ideas del sector tecnológico actual.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, conozca más en: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/Ru5l6fK
via IFTTT IA
La urgencia de actualizar software de gestión de bases de datos: riesgos, costos y beneficios


En el entorno empresarial actual, el software de gestión de bases de datos (DBMS) desactualizado representa un riesgo creciente desde el punto de vista de la seguridad. Las aplicaciones empresariales y los datos confidenciales requieren capas de protección que evolucionan constantemente; quedarse con tecnologías obsoletas amplifica las vulnerabilidades y expone a las organizaciones a incidentes que podrían haber sido evitados con una migración planificada y controlada.

Una de las conclusiones más contundentes del último informe de Percona sobre el estado de la gestión de bases de datos de código abierto es que la gran mayoría de los administradores de bases de datos en Estados Unidos (97%) aún opera con software obsoleto. Este dato subraya una realidad desafiante: las organizaciones no ignoran por completo la necesidad de actualizar, pero perciben la migración de producción como un proyecto complejo y arriesgado que puede generar más riesgos operativos que mantener sistemas antiguos funcionando.

El coste es un obstáculo destacado. La migración de una base de datos a menudo requiere cambios a nivel de pila completa, pruebas exhaustivas, ajustes de infraestructura y adaptaciones en la nube. Cuando se suman estos elementos, el costo total de cambio se multiplica, convirtiéndose en una barrera real para la renovación tecnológica.

¿Por qué tantas organizaciones en Estados Unidos siguen usando software de base de datos desactualizado?

Según Percona, actualizar una base de datos no es tan simple como aplicar una actualización de software. En la mayoría de los casos, implica una migración entre pilas que afecta a otros componentes y sus suscripciones. Este panorama complejo eleva el umbral de entrada para las empresas que buscan mejorar su eficiencia y seguridad.

Aproximadamente un tercio (31%) indicó que los costos en la nube son su mayor barrera para reducir el costo total de propiedad de sus conjuntos de bases de datos. Otros factores de preocupación incluyen costos de licencias (23%), proliferación de herramientas (17%) y bloqueo del proveedor (12%).

Un ejemplo destacado es MySQL, donde los cambios arquitectónicos significativos introducidos con la versión 8.0 han creado una experiencia de actualización técnicamente desafiante para los usuarios de 5.7. Este caso ilustra que las barreras no son solo de costos, sino también de complejidad técnica y compatibilidad.

A pesar de la complejidad de la migración, mantener software no soportado genera riesgos de seguridad que no deben subestimarse. Las bases de datos suelen contener información valiosa y confidencial de la organización, lo que hace que la gestión de actualizaciones sea una prioridad de seguridad y gobernanza.

No obstante, existe una motivación clara para avanzar: 42% de los encuestados de Percona señalaron la inefficiencia como una desventaja actual, mientras que los tiempos de inactividad (40%) y la latencia (35%) también frenan la agilidad operativa. En este contexto, la visión a futuro debe enfocarse en cómo planificar migraciones de manera estructurada para consolidar pilas, mejorar la eficiencia y reducir costos.

El primer paso para muchas organizaciones es trazar un plan de migración realista y con cronogramas claros, en lugar de postergarlo indefinidamente. Solo al iniciar este proceso pueden explorarse rutas para simplificar la arquitectura, reducir gastos y minimizar interrupciones, avanzando hacia entornos más seguros y eficientes.

Representación de perspectivas de tecnología y seguridad

from Latest from TechRadar https://ift.tt/gc56qaY
via IFTTT IA

StarCraft 2030: El renacer de la aventura intergaláctica con un toque fronterizo


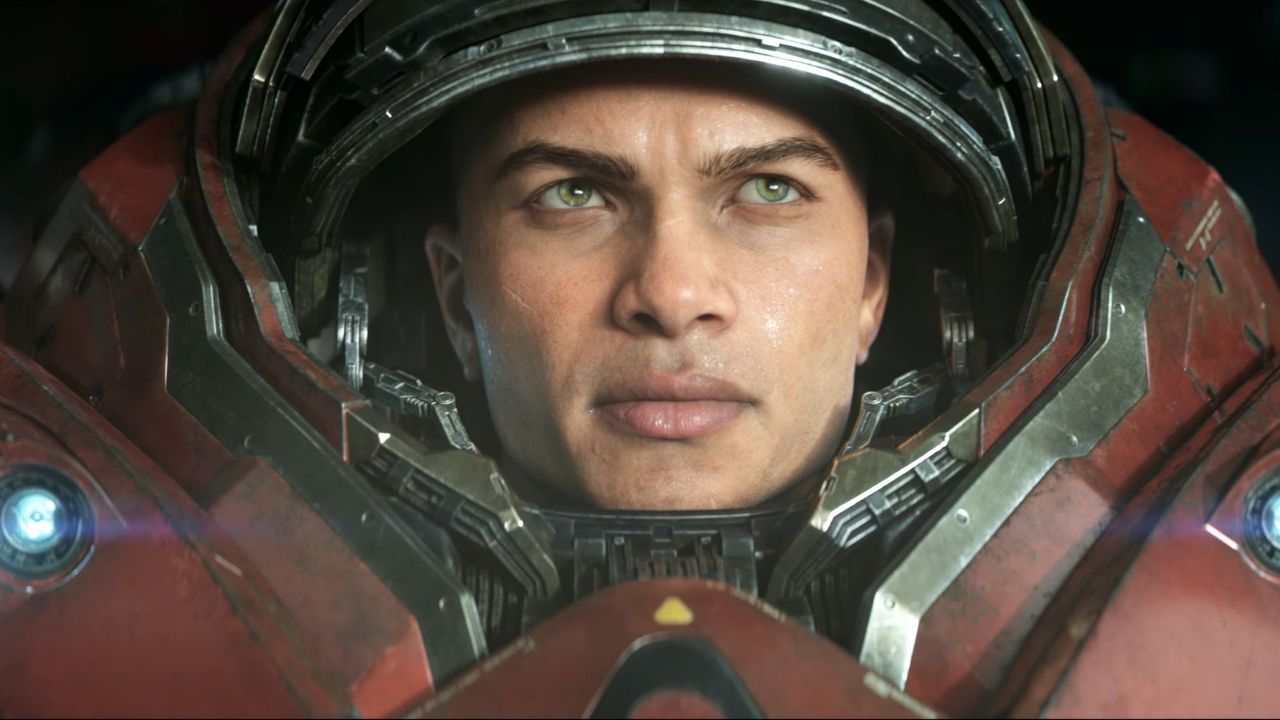
Blizzard Entertainment presenta una visión audaz para StarCraft, un regreso que conserva la esencia contundente del RTS original mientras abraza un formato más amplio y narrativo. El nuevo título, anunciado en BlizzCon 2026, se aparta de sus predecesores para avanzar hacia un shooter en mundo abierto impulsado por la historia, manteniendo sin embargo el pulso oscuro y áspero que definió la saga en sus inicios.

El equipo de desarrollo ha subrayado que la atmósfera “gritty” —cruda, realista y ligeramente áspera— sigue siendo fundamental. En palabras de Dan Hay, gerente general y director creativo, lo que más le atraía del StarCraft original era precisamente esa sensación de frontera: un entorno que evocaba un western intergaláctico. Esta memoria de la obra pasada guía la nueva propuesta, que busca incorporar la música, los personajes y la rica tradición de lore que han convertido a la saga en un fenómeno de culto.

La película CGI y el tráiler de presentación han sido el punto de partida para comunicar esta visión. Hay destaca que la experiencia sensorial del original, desde la música hasta los encuentros con personajes y las historias no contadas, aporta una sensación de mundo áspero, asimétrico y verosímil. Esa ambigüedad de las distintas facciones —una representación de la realidad tal como la vivimos— se quiere trasladar al nuevo universo para reforzar la inmersión.

Otra voz relevante es la de Annalee Hartling, directora adjunta de operaciones de desarrollo. Su reacción al tráiler fue particularmente emocional: ver las instalaciones militares descender y tomar forma desde una perspectiva íntima, más que desde lo alto, resultó ser una experiencia poderosa. Para Hartling, esa escena funciona como una llave emocional que conecta con la memoria de su propia infancia y con ese entusiasmo de ver materializarse aquello que había esperado durante años. La experiencia de estar “de botas en el terreno” parece crucial para capturar la experiencia del jugador y la autenticidad del mundo que se está construyendo.

Con estreno previsto para 2030, StarCraft busca equilibrar la presión de un universo estratégico con la libertad de una exploración abierta centrada en la narrativa. El reto será mantener la densidad táctica y la identidad de una saga querida, al mismo tiempo entregar una experiencia más inmersiva y cinematográfica que atraiga tanto a antiguos admiradores como a nuevos jugadores listos para experimentar un planeta-continente de acción y aventura.

En definitiva, el retorno de StarCraft promete un viaje que no solo amplía el alcance del universo, sino que también profundiza su atmósfera fronteriza. Será interesante ver cómo se traduce esa promesa en mecánicas de juego, diseño de personajes y, sobre todo, en una experiencia que logre resonar emocionalmente con la audiencia, tal como lo hizo en sus días de gloria.

from Latest from TechRadar https://ift.tt/mNgSPLR
via IFTTT IA

La estrategia de salida de IA: asegurando la propiedad y el control ante cambios de modelo


Las empresas deben poder cambiar de modelos sin reconstruir flujos de trabajo, renunciar al conocimiento institucional ni perder el control de la inteligencia que las diferencia. Las discusiones sobre estrategia de IA suelen comenzar con la misma pregunta: ¿Qué modelo está ganando? La respuesta cambia con cada nueva versión, a medida que emergen capacidades y se reordena el orden competitivo.

En nuestra experiencia desplegando herramientas de IA en algunas de las grandes empresas de atención sanitaria de Estados Unidos, observo que esta especie de mareo por las novedades distrae a las organizaciones de una pregunta mucho más útil: Si el modelo en el que confía cambia o deja de estar disponible mañana, ¿su operación de IA puede continuar sin interrupciones?

Cualquier empresa necesita una estrategia de salida de un solo modelo de IA. Esto no implica abandonar los modelos de frontera, que seguirán siendo una parte importante de la pila de IA empresarial. El punto es asegurar que los flujos de trabajo, la propiedad intelectual y la inteligencia institucional no dependan de un solo modelo o proveedor.

Los modelos están convirtiéndose en infraestructura

Los modelos de base líderes son extraordinariamente capaces, pero sus capacidades tienden a converger. Una característica que distingue a un proveedor hoy suele estar disponible en varios otros en cuestión de semanas, a veces incluso de días.

Vimos una evolución similar con la nube, donde el acceso a la computación se volvió esencial pero rara vez creó una ventaja competitiva duradera por sí solo. La ventaja proviene de lo que las organizaciones construyen encima: sus aplicaciones, datos, procesos operativos y conocimiento propietario.

La IA está avanzando en la misma dirección. Un modelo debe permanecer como un componente de la arquitectura de IA de la empresa. No debe convertirse en el repositorio de la lógica de negocio, el conocimiento operativo o los procesos propietarios.

Esto resulta particularmente importante en sanidad, donde un modelo puede resumir un expediente clínico o interpretar una política, pero no comprende por sí mismo cómo se aplica esa política a un plan de salud, cuándo se debe escalar un caso, qué evidencia necesita un clínico revisar, ni cómo se debe documentar una decisión para una auditoría. Esa inteligencia pertenece a la organización.

La realidad 70/30 para la IA empresarial

Los modelos de propósito general pueden manejar aproximadamente el 70% de una tarea. Pueden extraer información, clasificar documentos, producir resúmenes, responder preguntas y realizar razonamiento amplio.

El 30% restante suele decidir si un sistema de IA es simplemente impresionante en una demostración o confiable en producción. Esa última milla requiere terminología de dominio, políticas empresariales, lógica especializada, salidas consistentes, evidencia trazable, evaluación frente a estándares conocidos y una escalada clara a expertos humanos.

Un modelo puede identificar correctamente el problema clínico general y aun así aplicar la política incorrecta. Puede generar una explicación convincente sin entregar al revisor la evidencia necesaria para validarla. También puede comportarse de manera distinta tras una actualización del proveedor. esas brechas residen en ese 30% final y, en entornos regulados, determinan si el sistema puede confiarse en producción.

En sanidad, esto significa combinar modelos especializados para tareas clínicas y administrativas con modelos de frontera cuyo valor agregado proviene de sus capacidades más amplias. El conocimiento, las políticas, los sistemas de evaluación y los controles de gobernanza de la empresa deben rodear a esos modelos, de modo que el modelo subyacente pueda cambiar sin que la inteligencia de la organización se vea afectada.

Qué significa la dependencia de modelos en producción

Los riesgos de depender demasiado de un único modelo se vuelven mucho más evidentes cuando la IA pasa de la experimentación a la producción. Un proveedor puede lanzar una nueva versión que estructure la información de manera diferente, responda a instrucciones de formas distintas o exprese incertidumbre de forma menos coherente. Un flujo de trabajo que funcionaba de forma fiable durante las pruebas puede empezar a producir resultados ligeramente diferentes.

El cambio también puede ser comercial u operativo, no técnico. El precio puede aumentar, la latencia puede empeorar, los límites de uso pueden afectar la disponibilidad, o un proveedor puede descontinuar un modelo en un calendario que no se alinea con los procesos de validación y lanzamiento de la organización. E incluso si un modelo sigue disponible, quizá ya no sea la mejor opción para un flujo de trabajo concreto.

Con esa separación en su lugar, una organización puede evaluar diferentes modelos contra los mismos criterios de rendimiento y realizar un cambio mediante un proceso controlado. Puede adoptar capacidades mejores a medida que surgen, usar diferentes modelos para distintas tareas y cambiar de proveedor sin reconstruir los flujos de trabajo y el conocimiento operativo que los rodea.

Una estrategia de salida de IA es una estrategia de propiedad

En términos prácticos, una estrategia de salida de IA implica mantener varios activos críticos en propiedad, gobernados y portátiles:

  • Datos y conocimiento empresarial propietarios
  • Prompts, políticas y lógica de decisión
  • Definiciones de flujo de trabajo y orquestación
  • Conjuntos de datos de evaluación y referentes de rendimiento
  • Retroalimentación humana y historial de decisiones
  • Trazabilidad y controles de gobernanza

Conjuntamente, estos activos forman la capa de inteligencia de la empresa, que captura cómo funciona la organización y toma decisiones. Un modelo ampliamente disponible ofrece poco diferenciador por sí solo. La ventaja reside en el conocimiento, las políticas y la experiencia operativa propietarias que dan forma a cómo se utiliza el modelo.

Cuando ese contexto está integrado en herramientas específicas del modelo, características propietarias o sistemas de memoria alojados, la organización corre el riesgo de perder el control de la inteligencia que está creando. Cambiar de modelo puede requerir mucho más que reemplazar una API. Podría significar reconstruir años de lógica de negocio, diseño de flujos de trabajo, retroalimentación de expertos y aprendizaje operativo.

Definir la frontera entre modelos y empresas

Mantener la separación entre modelos y empresas también puede proteger la experiencia humana. Cada interacción entre un experto y un sistema de IA genera algo valioso: un clínico puede corregir una recomendación, una enfermera puede aclarar cómo aplicar una política, un líder de operaciones puede cambiar una vía de escalamiento, o un equipo de cumplimiento puede establecer un nuevo requisito de revisión.

Con el tiempo, esas interacciones se convierten en inteligencia institucional. Es crucial que fortalezcan a la empresa en lugar de desaparecer dentro de la plataforma de un proveedor o volverse inaccesibles cuando la organización cambia de modelos.

Señales de advertencia de una dependencia excesiva de modelos

Una señal es cuando los prompts y la lógica empresarial están redactados de forma tan específica para un modelo concreto que no se pueden transferir fácilmente. Otra es cuando cambiar de modelos exige rediseñar la aplicación en lugar de realizar una evaluación controlada y un ajuste de configuración.

Los líderes deben poder responder a una pregunta básica: ¿Qué perderíamos si este modelo dejara de estar disponible mañana?

Abordar estos riesgos no exige una reconstrucción costosa. Las empresas pueden empezar separando la lógica de negocio de las llamadas a modelos, creando interfaces estandarizadas, manteniendo conjuntos de evaluación independientes del modelo, documentando dependencias de flujo de trabajo y almacenando el conocimiento organizacional en sistemas que controlan.

También deben probar la intercambiabilidad de modelos antes de necesitarla. Ejecutar el mismo flujo de trabajo con varios modelos ayuda a revelar dependencias ocultas y proporciona información significativa sobre rendimiento, costo, latencia y riesgo.

La elección del modelo debe seguir siendo reversible

Comenzamos esta discusión con una pregunta, pero creo que lo más importante no es solo qué modelo debe usar una empresa hoy. Los líderes deben preguntar cuán difícil sería reemplazar ese modelo mañana.

Ese es el propósito de una estrategia de salida. No se trata de abandonar IA o alejarse de la innovación de frontera, sino de sentar las bases para la elección, la resiliencia y la propiedad duradera de la inteligencia empresarial.

Esta pieza forma parte de TechRadar Pro Perspectives, un espacio para presentar a las mentes más brillantes de la tecnología hoy.

from Latest from TechRadar https://ift.tt/TnHGaD4
via IFTTT IA

Go Cable de iFi: un DAC/AMPLI integrado en un cable USB-C para IEMs


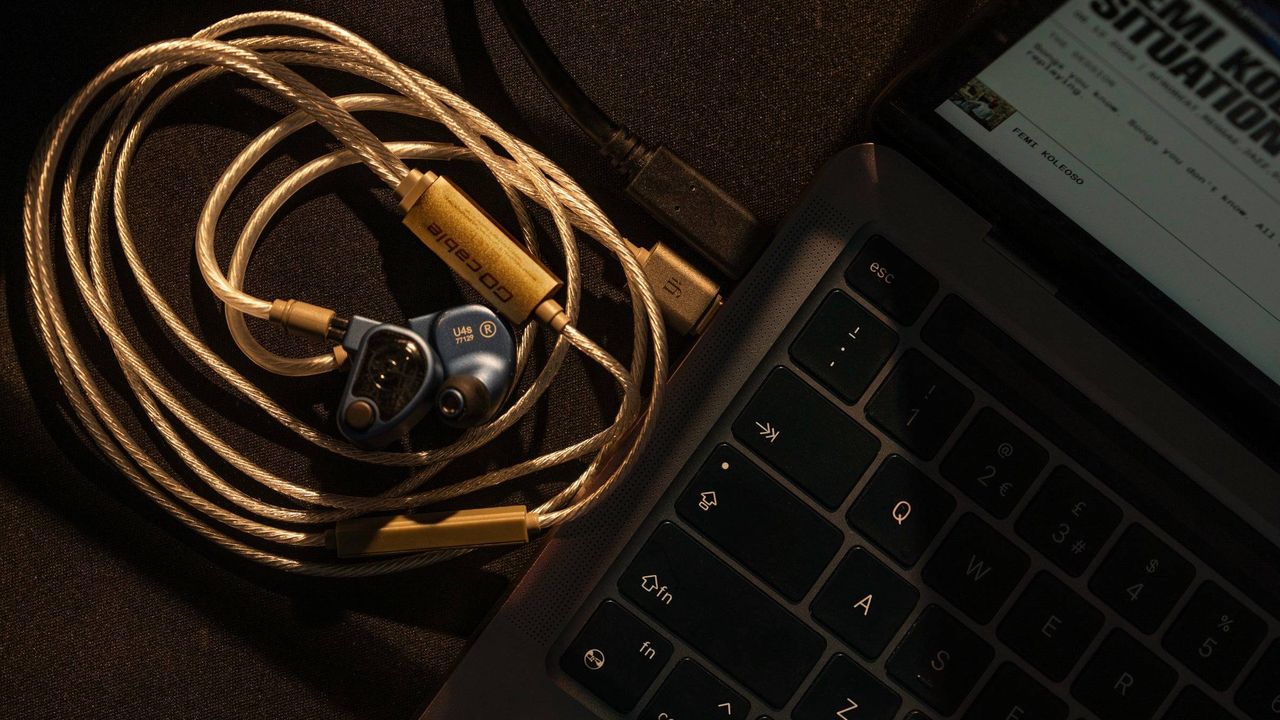
En un mundo donde la portabilidad y la calidad de sonido a la carta parecen ir de la mano, iFi continúa sorprendiendo con soluciones que buscan simplificar la experiencia sin sacrificar el rendimiento. El nuevo Go Cable es una propuesta audaz: un DAC y un amplificador para auriculares integrados directamente en un cable USB-C para IEMs (in-ear monitors). Disponible para pre-pedido por 79 USD / 79 GBP (aprox. 160 AUD) y con fecha de lanzamiento prevista para el 21 de septiembre, este accesorio promete convertir cualquier par de IEMs estándar en una experiencia de alta fidelidad portátil.

Diseño y conectividad
– El Go Cable conecta desde un puerto USB-C en un extremo, pasando por el DAC y el amplificador de auriculares, hasta dos conectores 0,78 mm de dos pines para tus IEMs favoritos. Los IEMs deben ser proporcionados por el usuario.
– A primera vista, podría parecer un producto orientado a smartphones o laptops, pero iFi también lo presenta como compatible con juegos, por ejemplo en Switch 2. Incluye funcionalidad de micrófono para llamadas de voz, lo que añade versatilidad para usos móviles y de entretenimiento.

Especificaciones y rendimiento
– Bajo el capó, el Go Cable comparte visiblemente similitudes con el Go Link 2 en cuanto a capacidades: soporte para 32-bit/384 kHz PCM y DSD256, con una potencia de salida de 70 mW a 32 ohmios. Aunque las especificaciones son atractivas, el valor real del producto no reside únicamente en números; reside en su concepto de “todo en uno”.
– El uso de tecnologías de iFi como la compensación THD para reducir la distorsión y el chip ESS Sabre DAC, que aporta mejora de rango dinámico de hasta 6 dB, sugiere una experiencia de sonido más limpia y detallada cuando se conectan IEMs compatibles.

Ventajas y límites
– Ventaja principal: al combinar DAC/amp y cable en una única pieza, se reduce el número de objetos que llevar y pegas a cada viaje. Menos cables, menos dispositivos que recordar al pasar por seguridad y menos preparación para sesiones de escucha en movimiento.
– Limitación: requiere que el usuario aporte sus propias IEMs. Para algunos, esto puede ser un criterio de compra decisivo; para otros, la oferta podría quedarse corta si buscan todo en un solo conjunto cerrado.
– Opcional de entrada: iFi ofrece un kit inicial que añade un par de auriculares AIRO Astra por 20 USD / 20 GBP (aprox. 40 AUD) más. Este paquete permite a los usuarios probar el sistema con una solución de arranque de menor costo y, con el tiempo, cambiar por opciones más premium sin abandonar el cable.

Conclusión
El Go Cable de iFi propone una idea clara: hacer que la experiencia de audio portátil sea más sencilla sin sacrificar calidad. Si buscas una solución todo-en-uno que elimine la necesidad de llevar un DAC/amp separado y un conjunto de auriculares, y estás dispuesto a aportar tus propias IEMs, este producto podría valer la pena considerarlo. Para los usuarios que ya cuentan con IEMs de alta calidad o que prefieren sistemas cerrados, la oferta podría no encajar completamente. En cualquier caso, la propuesta de iFi subraya una tendencia interesante en el mercado de audio móvil: menos piezas, más libertad para disfrutar de música y juego en movimiento.

from Latest from TechRadar https://ift.tt/sTIYDH0
via IFTTT IA

Navegando el nuevo terreno de la identidad en la era de la IA en servicios financieros


La conversación sobre lo que la IA podría hacer por los servicios financieros es optimista. Puede acelerar procesos, detectar actividades sospechosas más temprano y ayudar a los bancos a gestionar fraudes a una escala imposible para equipos humanos. Y, sin duda, todo esto es cierto. Pero existe un riesgo de que se eclipsen problemas más inmediatos: la misma tecnología está mejorando la economía del fraude, y los delincuentes no enfrentan las mismas limitaciones que las organizaciones que buscan frenarlos. No tienen largos ciclos de adquisición, tecnología heredada que integrar o procesos regulatorios que sortear. Pueden experimentar, fracasar y volver a intentar. Esto crea una brecha cada vez mayor entre la velocidad a la que evoluciona el fraude habilitado por IA y la rapidez con la que las instituciones financieras pueden adaptar sus defensas. La pregunta para la FCA y la industria, en general, es si estamos prestando suficiente atención a esa brecha.\n\nIdentidad: las verificaciones fueron construidas para un problema distinto. Muchas de las medidas de verificación de identidad utilizadas hoy se basan en una suposición simple: en algún punto del proceso, una persona real se está haciendo pasar por otra. Por ello, las empresas han aceptado controles como verificación de documentos, verificación de vida por video y callbacks de voz. Cada paso añade un obstáculo para el defraudador. Pero la IA generativa cambia la naturaleza de ese desafío: la persona, la voz o el documento pueden no haber existido nunca. Una voz convincente puede generarse. Las imágenes faciales pueden crearse o modificarse. Los documentos de identidad y el rastro digital pueden producirse de forma rápida y consistente. Lo que antes requería habilidades especializadas y un esfuerzo considerable se vuelve más barato y accesible. Esto no invalida por completo los controles existentes, pero sí significa que las verificaciones no pueden asumir que un pase implica lo que antes significaba. Una verificación de vida, por ejemplo, solo es útil si puede distinguir de forma fiable entre una persona real y lo que la última generación de medios sintéticos puede producir. Eso ahora es un objetivo móvil.\n\nLa mayor preocupación es la persona que no existe. El fraude de identidades sintéticas merece mucha más atención. El robo de identidad tradicional suele tener una víctima real: alguien descubre una cuenta que no abrió, una transacción no realizada o una solicitud de crédito que no conoce. Eventualmente, hay una persona que puede alertar. Las identidades sintéticas son distintas. Los defraudadores pueden combinar información genuina con detalles inventados para crear un individuo aparentemente legítimo. Un identificador real puede emparejarse con un apellido falso, historial laboral fabricado o dirección inventada. IA puede ayudar a crear la documentación y el rastro digital necesarios para que esa identidad parezca creíble. Lo inquietante es que puede no existir nadie a quien quejarse. Eso dificulta identificar el fraude de identidad sintética en etapas tempranas. Un cliente sintético puede comportarse de forma normal, crear una historia financiera y generar confianza antes de cometer fraude mucho después. Debemos pensar en este riesgo de forma similar a cómo se veía el inicio de la toma de control de cuentas hace una década. Hoy en día, la toma de control de cuentas está bien entendida y existen sistemas maduros, inteligencia compartida y señales conductuales para detectarla. Esa madurez tomó tiempo. El fraude de identidad sintética aún no está ahí. Hay un riesgo de que la IA acelere el problema antes de que la industria logre reconocerlo.\n\nLos bancos deben atacar sus propias defensas. La respuesta no es simplemente adquirir otro producto de fraude impulsado por IA. Las instituciones financieras deben empezar a usar la misma tecnología de forma ofensiva contra sus propios sistemas. Si los delincuentes utilizan herramientas de IA generativa para probar lo que logra pasar, los bancos deben hacer exactamente lo mismo. Los equipos de seguridad durante años han red-teaseado redes y aplicaciones. Los procesos de identidad y onboarding deben someterse a pruebas similares. ¿Puede una voz generada por IA pasar un proceso de callback? ¿Puede una cara sintética superar la verificación de vida? ¿Puede sobrevivir onboarding una documentación fabricada? ¿Puede crearse una identidad sintética convincente a través de varios puntos de datos sin activar una alerta? Estas son preguntas que las empresas deben responder por sí mismas, en lugar de esperar a que un defraudador aporte la respuesta. Cada intento exitoso debería convertirse en una lección. Si pasa un documento sintético, entender por qué. Si una voz generada engaña a un control, cambiar el control. Y volver a probarlo. También implica alejarse de depender excesivamente de una verificación única. Probar la identidad una sola vez, en el onboarding, es menos tranquilizador cuando ese momento puede ser fabricado de forma convincente. El comportamiento a lo largo del tiempo importa más. Cómo se utiliza una cuenta, cómo interactúa un cliente con los servicios y si la actividad es coherente con lo que la organización sabe de esa persona pueden proporcionar señales mucho más difíciles de fabricar con un único deepfake o documento forjado.\n\nLa regulación siempre estará persiguiendo a la tecnología. La FCA tiene un papel importante, pero la regulación por sí sola no resolverá este problema. La IA se desarrolla demasiado rápido para que las reglas actuales anticipen todas las técnicas de fraude que emergerán mañana. Eso implica más responsabilidad para las propias instituciones. La confianza y la rendición de cuentas deben incorporarse a los sistemas de IA desde el inicio. Las empresas deben probar deliberadamente cómo sus sistemas pueden ser engañados o mal utilizados. Deben asignar una propiedad clara a nivel directivo cuando las decisiones automatizadas salen mal, en lugar de permitir que la responsabilidad desaparezca detrás de “el algoritmo”. Y deben entender y poder explicar por qué se tomaron decisiones importantes. Esto no puede convertirse en otro ejercicio de cumplimiento. Las instituciones que tratan la gobernanza de IA como papeleo para satisfacer a un regulador pueden cumplir técnicamente con los requisitos actuales y permanecer expuestas a fraudes del mañana. Aquellas que prueban continuamente sus suposiciones, desafían sus propias defensas y construyen responsabilidad en la tecnología estarán en una posición mucho más fuerte.\n\nEste análisis se acompaña de una nota de contexto: hemos destacado que existen recursos y herramientas relevantes, como las soluciones de IA para chat empresarial, que pueden influir en la eficiencia y la seguridad.\n\nLa perspectiva aquí compartida busca enfatizar que la innovación debe ir acompañada de una vigilancia rigurosa y de una evolución constante de las prácticas para la gobernanza de IA en el sector financiero.

from Latest from TechRadar https://ift.tt/4QdPcib
via IFTTT IA

Tomb Raider: Legacy of Atlantis y la reinvención desde cero con Unreal Engine 5


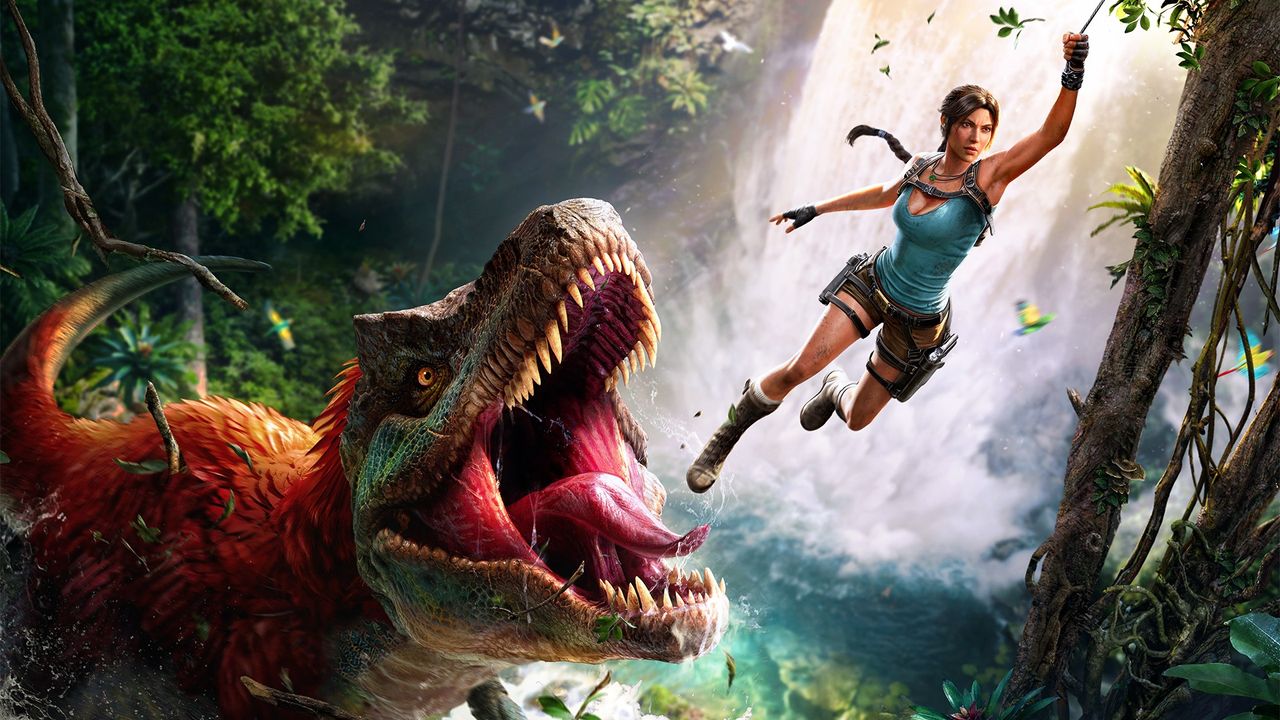
Crystal Dynamics está preparando una reinvención de Tomb Raider: Legacy of Atlantis que va más allá de una simple remasterización. En una sesión de preguntas y respuestas tras una presentación exclusiva en Gamescom, el director de experiencia Jeff Adams explicó por qué el estudio decidió construir el juego desde cero, ya que no existe código fuente del título original de 1996.

La ausencia de código antiguo llevó al equipo a abordar el proyecto con Unreal Engine 5, una plataforma que les permitió no solo recrear la visión clásica de Tomb Raider, sino también desarrollar una serie de tecnologías y ajustes personalizados. Adams afirmó que, al trabajar en Unreal Engine 5, podían “tener nuestra propia implementación de físicas” dentro del motor, lo que implica crear características y mejoras específicas para garantizar una experiencia auténtica sin sacrificar la fidelidad deseada.

Este enfoque de reinvención implica aprovechar las capacidades modernas de UE5, como Nanite y Lumen, para lograr entornos visualmente atractivos. A la vez, el equipo está dispuesto a implementar soluciones personalizadas cuando el motor no alcance el resultado deseado. En palabras de Adams, cuando el equipo identifica una limitación, sus ingenieros desarrollan soluciones a medida para mantener la experiencia de Tomb Raider lo más fiel posible, pero también actual y actualizable.

Entre las mejoras destacadas, Adams señala que la mecánica de la coleta de Lara Croft —su famosa trenza que responde al movimiento— sirve como un ejemplo claro de cómo el estudio fusiona fidelidad histórica con innovación técnica.

Legacy of Atlantis tiene prevista su salida para el 27 de febrero de 2027 y estará disponible en PlayStation 5, Xbox Series X|S, Nintendo Switch 2 y PC, marcando un hito en la forma en que se reimaginan títulos icónicos para la generación actual sin perder la esencia que los fans esperan de la saga.

from Latest from TechRadar https://ift.tt/9KGsU8j
via IFTTT IA

AXN88B-160M-YD de SIXUNITED: potencia de IA en un portátil de 192 GB de RAM


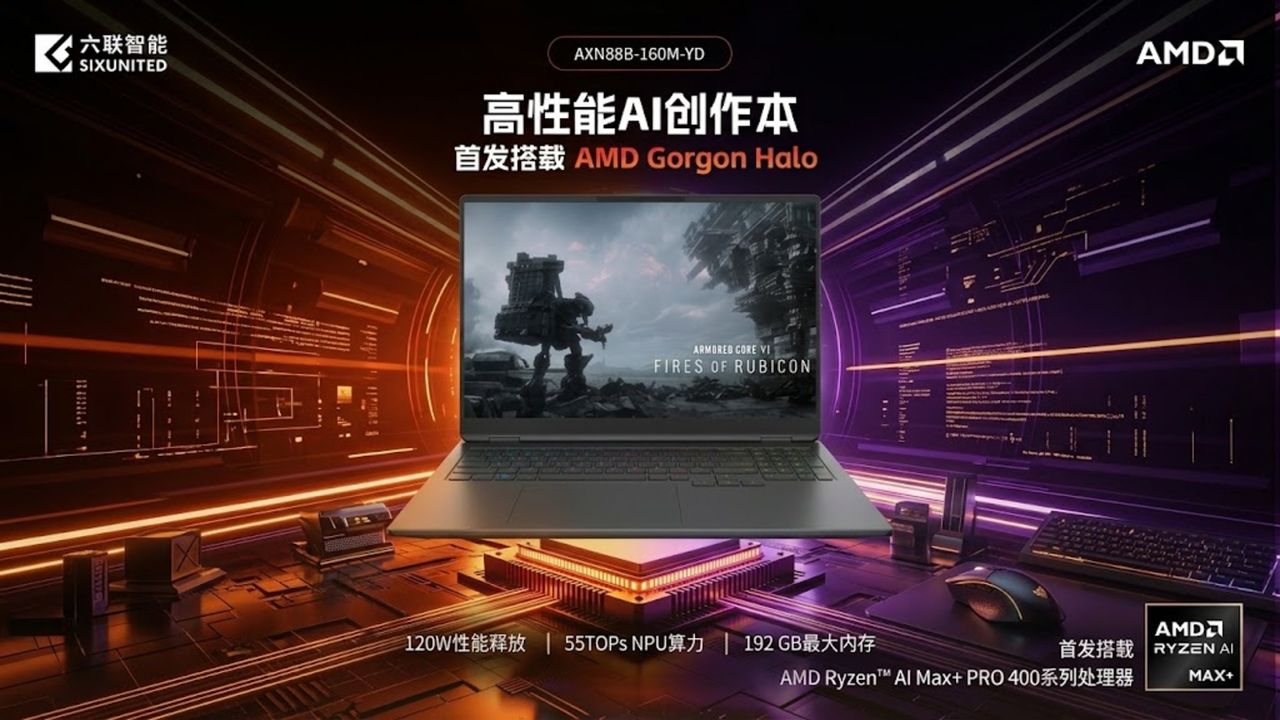
SIXUNITED presenta lo que describe como el primer portátil del mundo construido alrededor del procesador AMD Ryzen AI Max+ Pro 495 “Gorgon Halo”. El dispositivo, designado AXN88B-160M-YD, integra una cantidad inusualmente grande de memoria: 192 GB de LPDDR5X-8533, empacado en un equipo portátil. Esta capacidad de memoria, poco común en un portátil, está funcionando a 8,533 MT/s y genera preguntas sobre quién realmente necesita tal capacidad en una máquina móvil.

Diseñado para cargas de trabajo intensivas

El equipo monta una pantalla de 16 pulgadas con resolución 2560 × 1600 y una frecuencia de actualización de 120 Hz, además de cubrir un amplio gamut de color y un ángulo de apertura de hasta 145 grados. En el interior, el chasis alberga dos bahías M.2 2280 que funcionan a PCIe Gen4 para ampliar el almacenamiento. La conectividad incluye Wi‑Fi 7, Bluetooth 5.4, dos puertos USB‑C de 40 Gbps, un HDMI 2.1, y un puerto RJ-45 de 2.5 GbE, junto a un conector USB-A de 5 Gbps, otro USB‑A de 10 Gbps y una ranura SD UHS‑II.

Con dos ranuras M.2 que utilizan PCIe Gen4, los usuarios pueden realizar mejoras de almacenamiento para manejar conjuntos de datos de IA de gran tamaño. El chasis es de metal e incorpora un teclado retroiluminado RGB completo, además de un sensor de huellas para accesos rápidos.

El equipo pesa aproximadamente 2.1 kg, tiene un grosor de 18.35 mm y equipa una batería dual combinada de 99.9 Wh y 85 Wh. Estas especificaciones refuerzan una orientación hacia tareas intensivas que requieren potencia sostenida, más que una máquina para juegos casuales.

Una máquina de juego? No exactamente

La memoria de 192 GB apunta más a cargas de trabajo de modelos de lenguaje grande y software profesional que a las demandas habituales de gaming. Los chips Ryzen AI Max+ combinan CPU con GPU integrada y un amplio pool de memoria unificado para tareas de IA en el dispositivo. En cambio, los portátiles de juego tradicionales suelen apoyarse en tarjetas gráficas dedicadas con memoria propia, no en RAM del sistema compartida.

Además, la entrega de energía alcanza 120 W, cifra que se acerca más a portátiles de estación de trabajo que a portátiles gaming delgados. En cuanto al audio, el equipo utiliza un par de altavoces pequeños de 2 W, más adecuados para videollamadas que para una experiencia de juego envolvente. El puerto HDMI 2.1 con enlace fijo facilita la conexión a monitores de alta frecuencia de refresco para sesiones de trabajo prolongadas. Una única toma de 3.5 mm maneja salida de auriculares y entrada de micrófono, y la cámara integrada es un sensor de 2 MP acompañado de un módulo infrarrojo para inicio de sesión seguro por reconocimiento facial.

Cualquier detalle por separado no es extraordinario, pero en conjunto sugieren un equipo orientado a profesionales en lugar de jugadores casuales. SIXUNITED no ha revelado precios exactos ni una fecha de lanzamiento internacional amplia, pero se espera que el precio de venta al público ronde los 10,000 dólares, cifra superior a estaciones de trabajo de escritorio y portátiles de alto rendimiento con gráficos discretos.

Presentar esta configuración como una portátil gaming resulta cuestionable cuando su punto de venta más sólido es, claramente, la capacidad de memoria local para IA. Considerando sus principales atractivos, es probable que este portátil atraiga más a desarrolladores o investigadores que a aficionados que buscan mayores tasas de cuadro.

Fuente: ITHome (original en chino).

from Latest from TechRadar https://ift.tt/nmAqKe3
via IFTTT IA

Kioxia impulsa la memoria flash hacia el territorio de la DRAM para infraestructuras AI


Kioxia está desarrollando productos de memoria flash diseñados para ayudar a los centros de datos a reducir su dependencia de la DRAM costosa, ante las crecientes exigencias de cargas de trabajo de IA. El fabricante japonés planea combinar tecnología NAND más rápida con interfaces nuevas diseñadas para sistemas de IA que requieren grandes volúmenes de datos accesibles.

Su enfoque incluye SSDs PCIe 6.0 y tecnología de expansión de memoria CXL, aunque la empresa no afirma que estos productos vayan a sustituir completamente a la DRAM.

La línea de SSD de Kioxia apunta a infraestructuras de IA de alto rendimiento

Kioxia está mostrando su serie GP1 PCIe 6.0 NVMe, diseñada para operaciones de entrada y salida extremadamente altas dentro de entornos de infraestructura de IA. Estas unidades permiten una comunicación directa entre GPUs y almacenamiento, lo que podría reducir el movimiento de datos a través de rutas del sistema durante cargas de trabajo computacionales intensivas.

PCIe 6.0 podría atraer la atención por ofrecer un ancho de banda de interfaz significativamente mayor que las generaciones anteriores utilizadas en muchos datos centros.

La compañía también exhibe sus series CM10 de nivel empresarial y NX1 de centros de datos, que cuentan con soporte para enfriamiento líquido. La serie CM10 se apoya en la tecnología BiCS FLASH de décima generación, mientras que la NX1 utiliza un diseño E1.S con conectividad PCIe 5.0.

Estos productos están dirigidos específicamente a entornos de centros de datos donde las mejoras de rendimiento y una gestión térmica mejorada cada vez moldean las decisiones de arquitectura de almacenamiento hoy en día.

Kioxia sostiene que desplazar ciertos trabajos hacia el almacenamiento flash podría aliviar las limitaciones de capacidad y el aumento de costos que afectan actualmente a las cadenas de suministro de memoria a nivel global.

La serie XL1 busca tender un puente entre DRAM y almacenamiento

Según Nikkei Asia, Kioxia tiene planes de usar NAND rápida como alternativa directa a la DRAM convencional.

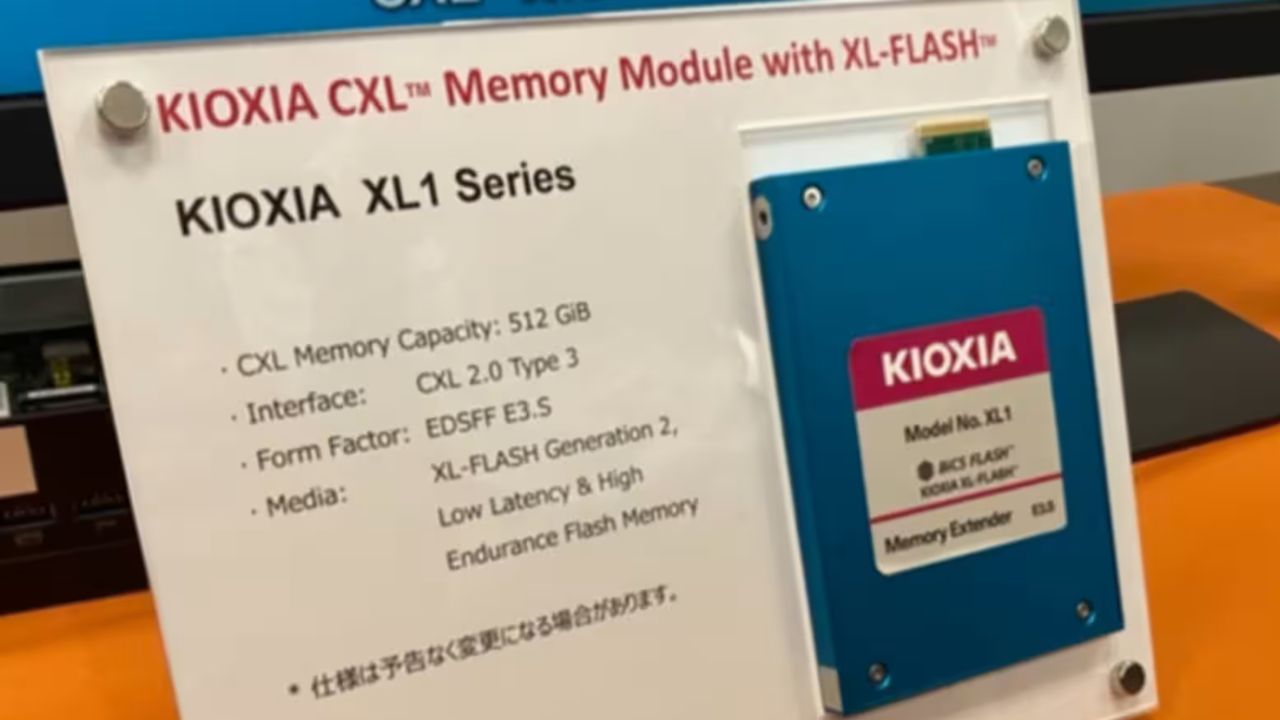
La novedad más notable es la serie XL1, un módulo de expansión de memoria compatible con CXL, construido sobre la tecnología XL FLASH para una latencia más baja. El módulo pretende usar una interfaz CXL con velocidad de acceso a la memoria transportada a través de un enlace PCIe.

CXL permite que los dispositivos de memoria se conecten de forma más estrecha con los procesadores, creando capacidad adicional sin que cada byte deba permanecer en DRAM. Kioxia afirma que combinar NAND de alta velocidad con un módulo controlador CXL reduce la latencia de lectura de datos a menos de una décima parte de la de los productos NAND convencionales.

La empresa sitúa XL1 para ocupar el espacio de rendimiento y costo entre la DRAM tradicional y el almacenamiento SSD común. Indica que reemplazar parte de la DRAM de un sistema por módulos CXL puede duplicar la capacidad de memoria mientras mejora el rendimiento en un 30%.

Esa distinción importa porque la memoria flash NAND sigue siendo intrínsecamente más lenta que la DRAM, lo que significaría penalidades de rendimiento para aplicaciones sensibles a la latencia si se realizara un reemplazo total.

Se prevé la entrega de unidades de evaluación a socios tecnológicos durante agosto de 2026, brindando a posibles clientes la oportunidad de evaluar la tecnología. Kioxia planea discutir estas innovaciones en FMS 2026 en Santa Clara, California, a través de presentaciones, sesiones técnicas y demostraciones en vivo.

Su estrategia general se centra en complementar la DRAM existente en lugar de eliminarla de las configuraciones de memoria de servidores para IA.

from Latest from TechRadar https://ift.tt/F2rjNEn
via IFTTT IA

Stuart Fails to Save the Universe: análisis de una travesía caótica hacia el cómic viviente


En un giro que parece sacado directamente de las viñetas, la última entrega de Stuart Fails to Save the Universe se adentra en un terreno tan inesperado como audaz: el equipo queda atrapado dentro de un cómic auténtico, con versiones ilustradas de sí mismos que se mueven a través de un marco narrativo que desafía la realidad. Esta decisión, lejos de sentirse forzada, encaja con la promesa de HBO de ofrecer un mundo en el que Stuart pueda, en palabras de la propia plataforma, “desarrollar su rendimiento” y, ojalá, encontrar un nuevo cauce para su universo personal y colectivo.

La premisa del episodio no es sino una extensión lógica de la serie: cuando el caos llega a su punto máximo, la frontera entre la ficción y la vida real se desdibuja, obligando a los personajes a ser conscientes de su propio rol dentro de una historia mayor. En este sentido, la narrativa se beneficia de la ambición estética que implica ver a los protagonistas como figuras de un cómic, con líneas claras, onomatopeyas visuales y una dinámica de panel que empuja al espectador a adoptar una lectura más analítica, incluso crítica.

¿Funciona este experimento? Mi impresión es que sí, aunque no sin reticencias. La propuesta aporta una capa de meta-narrativa que, si se maneja con cuidado, puede enriquecer el arco de los personajes y abrir nuevas formas de exploración temática. Stu Van, el corazón de la historia, se ve enfrentado a dilemas que oscilan entre la autoconciencia y la búsqueda de propósito, dejando entrever una tensión entre la autoparodia y la evolución emocional. En última instancia, es probable que el episodio 9, tal como sugiere la promoción, disponga de los elementos para dejar una huella duradera en la serie, siempre que mantenga un equilibrio entre el humor y la consistencia dramática.

Tiempo de estreno y calendarización

Para los espectadores en Estados Unidos, el episodio 9 de Stuart Fails to Save the Universe se estrenará el jueves 17 de septiembre a las 18:00 PT / 21:00 ET. A nivel internacional, los horarios de llegada varían y deben consultarse con precisión en cada región. A continuación se resumen las ventanas de lanzamiento indicadas:
– Estados Unidos: jueves 17 de septiembre, 18:00 PT / 21:00 ET
– Canadá: jueves 17 de septiembre, 18:00 PT / 21:00 ET
– Reino Unido: viernes 18 de septiembre, 02:00 BST
– India: viernes 18 de septiembre, 06:30 IST
– Singapur: viernes 18 de septiembre, 09:00 SGT
– Australia: viernes 18 de septiembre, 11:00 AEST
– Nueva Zelanda: viernes 18 de septiembre, 13:00 NZST

La continuidad de la serie se mantiene con un esquema de novedades consistente: nuevos episodios llegan los jueves en Estados Unidos y el viernes en el resto del mundo, lo que facilita a la audiencia planificar su consumo sin perder rastro de la historia. En particular, el listado de episodios para esta entrega es claro y ordenado, con el episodio 9 marcado para el 17 de septiembre y el episodio 10 programado para el 24 de septiembre, ofreciendo una ventana de expectativa que alimenta la conversación entre fans y críticos.

Imágenes y momentos claves

Una de las piezas visuales destacadas es una imagen de alta resolución que muestra al reparto observando algo fuera de cuadro, capturada con una estética de ensayo cómico que subraya la teatralidad de la propuesta. Esta elección visual complementa la narrativa y ayuda a reforzar la idea de que, dentro del universo que se oniriza, cada gesto y cada mirada puede ser interpretado como un indicio de la trama mayor.

Conclusión

Stuart Fails to Save the Universe continúa explotando la capacidad de la serie para reinventarse sin perder su esencia: humor, humanidad y una curiosa inclinación hacia lo meta. El episodio 9 promete respuestas, o al menos preguntas más profundas, en un formato que invita a repensar la relación entre protagonista y mundo, entre ficción y realidad. Si la dirección mantiene el pulso entre la comedia y la reflexión, estamos ante una temporada que podría consolidarse como una de las más ambiciosas de la serie.

from Latest from TechRadar https://ift.tt/HgmM7hZ
via IFTTT IA