Regenerative Fuel Cells en la Luna: impulsando la sostenibilidad de las misiones Artemis


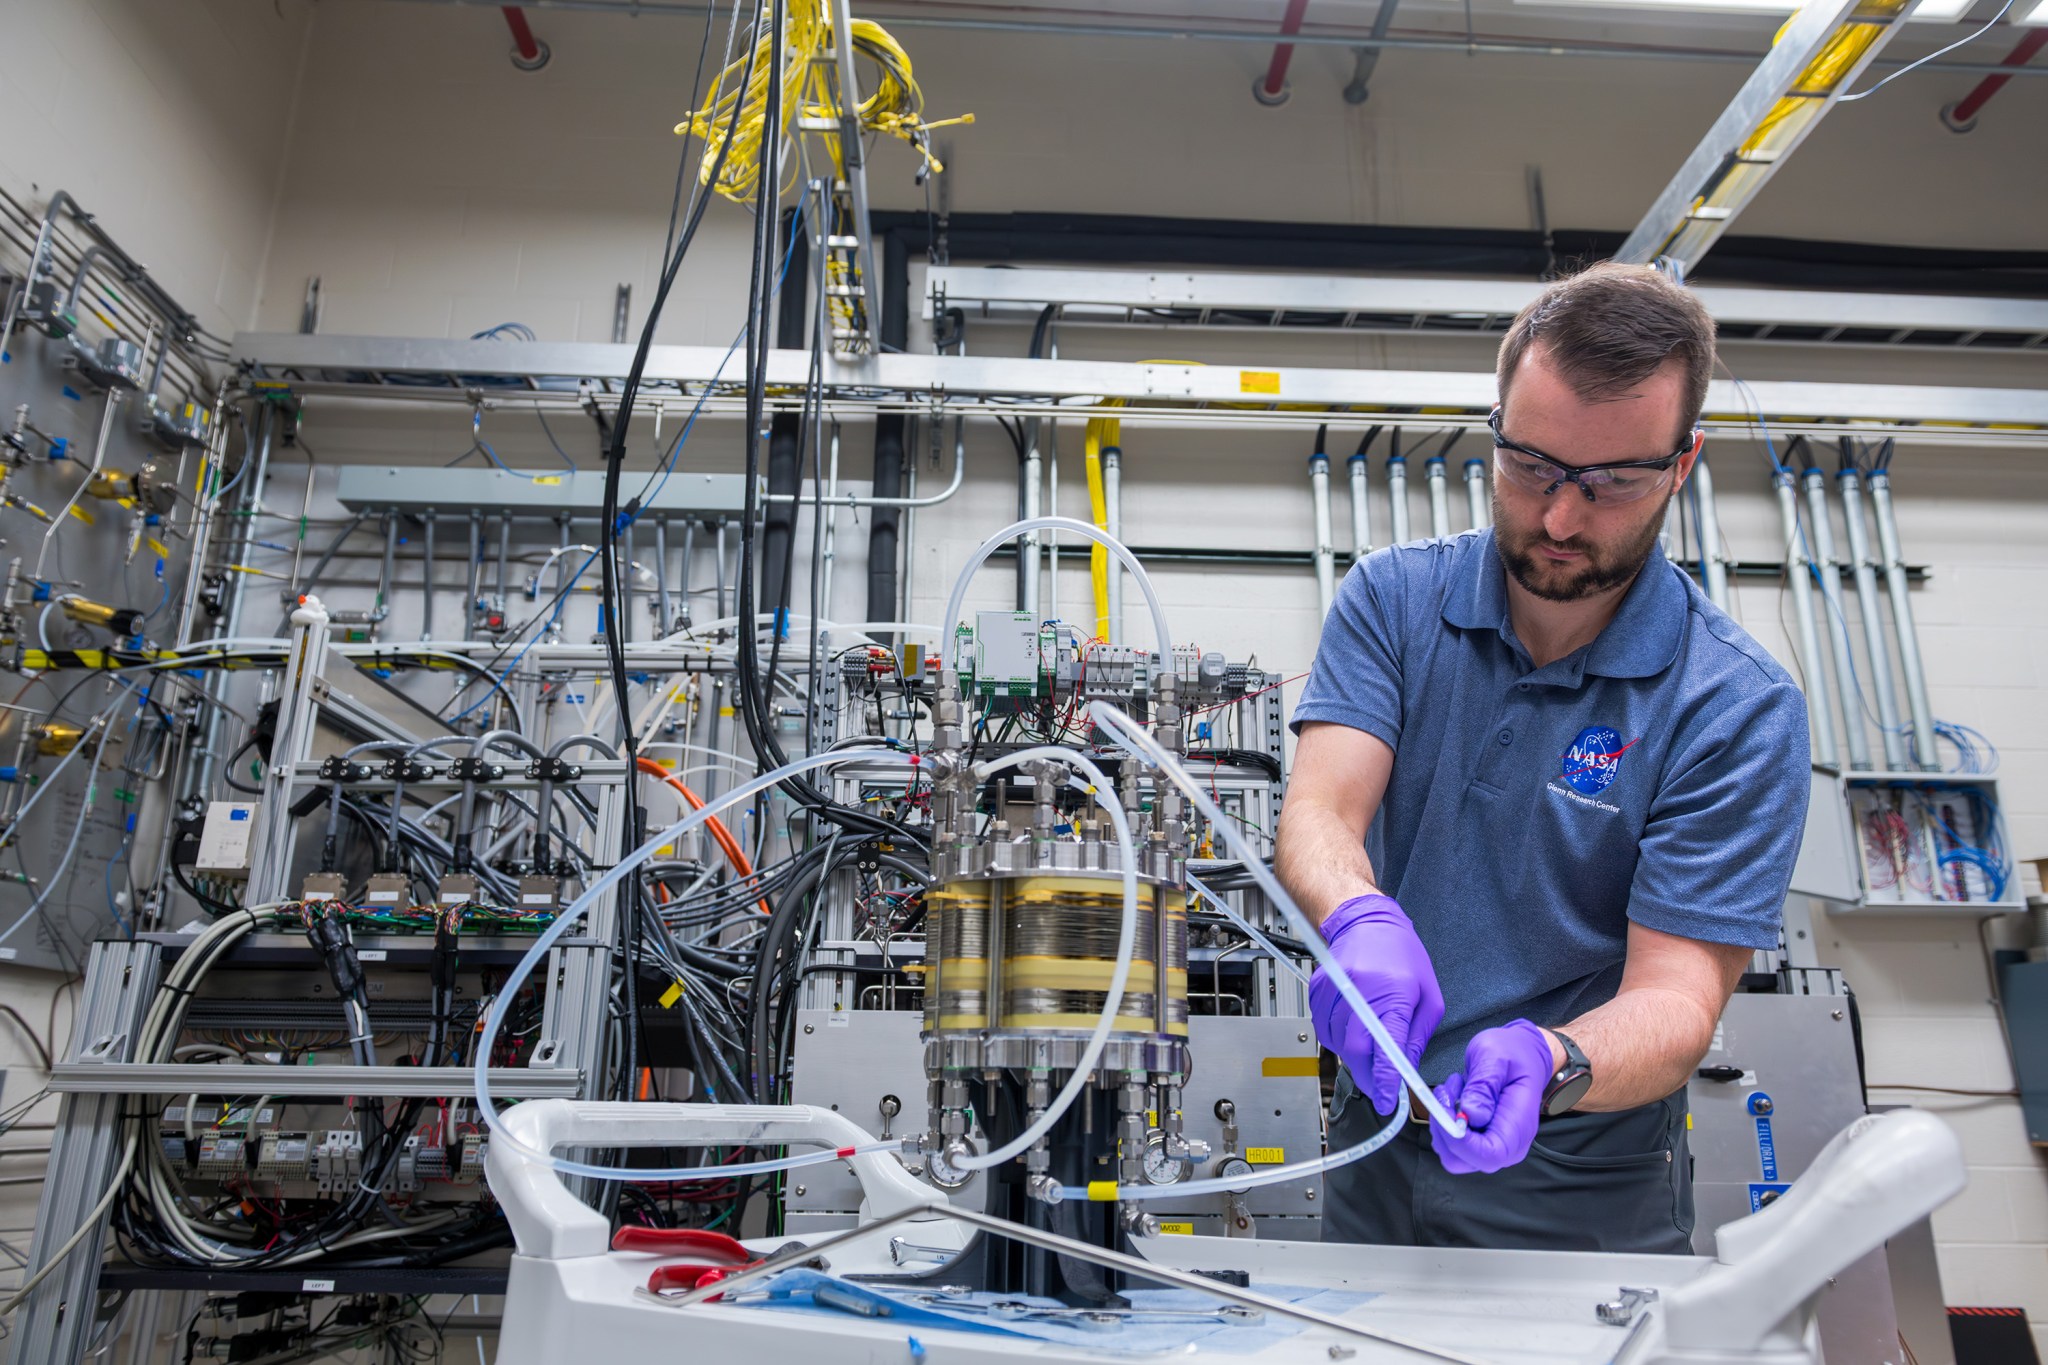
La exploración lunar está entrando en una nueva era de autonomía energética. En el NASA Glenn Research Center de Cleveland, un equipo liderado por el ingeniero principal Dr. Kerrigan Cain está probando un sistema de combustible regenerativo que podría cambiar la forma en que se almacena y se gestiona la energía en misiones a la Luna y, potencialmente, a Marte. Este desarrollo no solo promete una mayor densidad energética y un peso reducido, sino que también ofrece la capacidad de operar durante noches lunares largas y frías, cuando la recarga desde la Tierra no es viable.

El sistema, comparable en tamaño a un sedán, funciona como una batería recargable: al generar energía, combina hidrógeno y oxígeno para producir agua, calor y electricidad; cuando hay demanda, descompone el agua nuevamente en hidrógeno y oxígeno para reacondicionarse, todo en la superficie lunar. Los investigadores destacan que esta tecnología es especialmente adecuada para hábitats, exploración con vehículos rovers y otros subsistemas críticos previstos por el programa Artemis. Desarrollar una presencia humana sostenible en la Luna requiere soluciones de energía y almacenamiento que se integren con las necesidades de las misiones, y las celdas de combustible regenerativas encajan perfectamente en ese rompecabezas.

La prueba de este sistema es el resultado de más de cinco años de trabajo, con el diseño y montaje realizados en NASA Glenn. Las pruebas iniciales en 2025 permitieron entender la dinámica básica de la tecnología y realizar modificaciones. Ahora, el equipo se encamina a operar el sistema completo y almacenar por primera vez el hidrógeno y el oxígeno generados durante la recarga. El objetivo es recopilar datos esenciales, identificar desafíos adicionales y avanzar aún más hacia una misión lunar.

En un día de prueba típico, los investigadores aseguran las gruesas puertas del recinto de prueba, se trasladan a una sala de control cercana y ejecutan el sistema de forma remota. Una vez iniciado, el sistema puede operar de manera autónoma, reduciendo la necesidad de intervención directa y optimizando la eficiencia energética durante experimentos complejos.

En palabras de Cain, “estas pruebas generarán datos cruciales y cada jornada es emocionante. El interés en la tecnología de celdas de combustible es tan alto que es fácil levantarse cada mañana con la certeza de que debemos avanzar para estar listos para Artemis”. La experiencia de trabajar con una tecnología tan compleja es al mismo tiempo gratificante y desafiante, y sus efectos potenciales se extienden más allá de la sala de pruebas, influyendo en las futuras misiones de exploración profunda.

La colaboración entre NASA y la industria es fundamental para lograr una presencia sostenible en la Luna. El proyecto de Celdas de Combustible Regenerativas está financiado por el Space Technology Mission Directorate, gestionado en Langley Research Center en Virginia, y representa un paso significativo hacia sistemas de energía más eficientes y resilientes para la exploración humana de largo plazo.
from Technology – NASA https://ift.tt/JMmCfBz
via IFTTT

¡La revolución ya está aquí: los últimos toques a las reglas de F1 para 2027 que cambiarán todo!


¡Atención, apasionados de la velocidad! Hoy abrimos las puertas a un terreno emocionante y potencialmente transforma- dores del mundo de la Fórmula 1. Los últimos cambios anunciados por la FIA para la temporada 2027 están generando un sonido espectacular en los paddocks y, créanme, prometen batir los latidos de cada fanático. ¿Qué nos espera exactamente? Toma asiento, porque vamos a desglosarlo con entusiasmo y claridad.

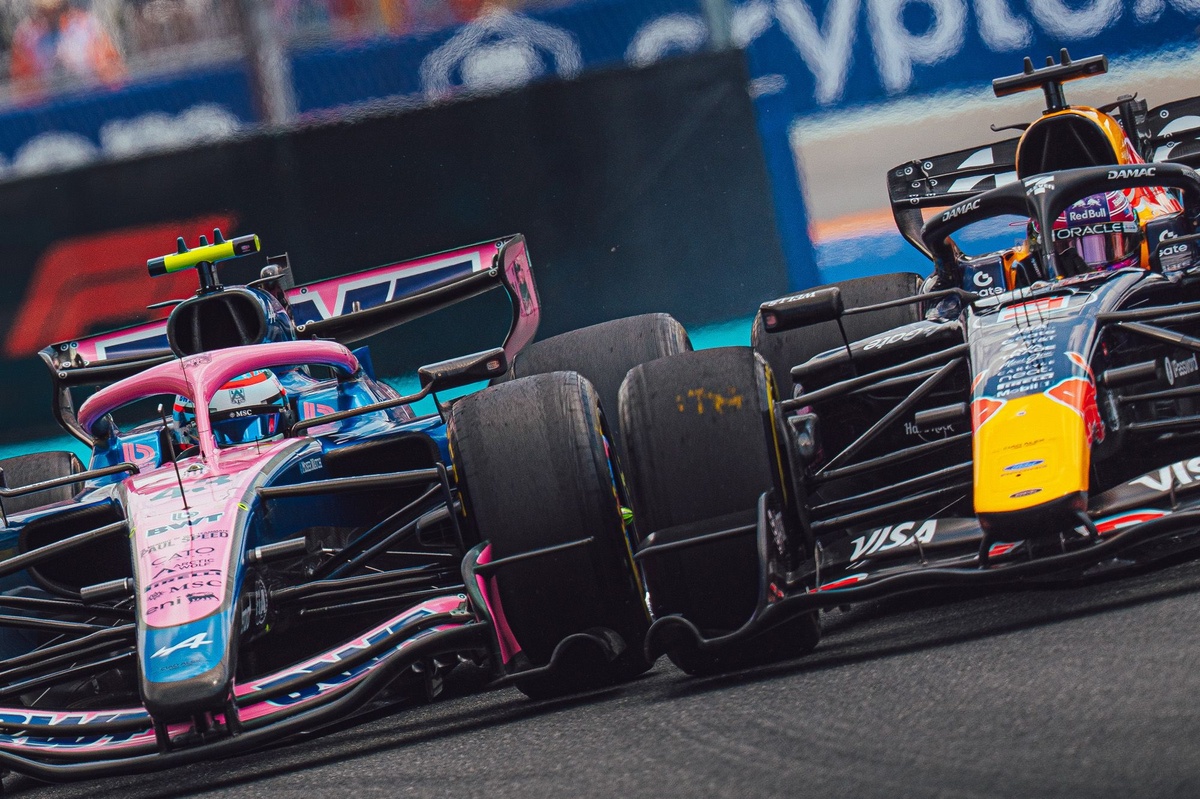
Primero, el espíritu de la competencia se mantiene intacto: coches más eficientes, menos ruido de motores en el sentido metafórico y más énfasis en la estrategia, la aerodinámica y la gestión de neumáticos. Las nuevas reglas buscan un equilibrio que permita adelantamientos más limpios, mayor variedad de estrategias y, sobre todo, un espectáculo que haga vibrar a las gradas y a las pantallas en casa. Los cambios están pensados para fomentar la velocidad sostenida y la creatividad de los equipos en cada gran premio.

La FIA ha puesto el foco en la reducción de la distorsión entre equipos gracias a límites más claros y procedimientos de carrera que premian la innovación sin sacrificar la seguridad. Esto se traduce en una mayor competencia entre las escuderías, donde cada segundo ganado en la pista puede marcar la diferencia entre podio y una tarde de reflexión.

Como fans, ya podemos imaginar las imágenes icónicas: coches con un diseño aún más agresivo, reacciones en el muro de la pit lane cuando una maniobra decisiva cambia el curso de la carrera, y ese momento en el que la estrategia parece improvisada pero, en realidad, ha sido calculada hasta el más mínimo detalle. Las reglas están diseñadas para que cada gran premio sea una historia nueva: con giros inesperados, cambios de liderazgo y una ética de trabajo detrás de escena que se traduce en rendimiento real en la pista.

Además, este conjunto de ajustes propone una dinámica más cercana entre pilotos y equipos, con un enfoque en la seguridad sin perder la emoción. Las mejoras prometen un equilibrio entre velocidad pura y manejo responsable, permitiendo que las batallas en pista sean tan memorables como los momentos de la chronicle del deporte que todos amamos.

Si quieres sumergirte en los detalles concretos y entender cómo cada modificación podría impactar el día a día en la pista, te invito a seguir leyendo y explorar el análisis completo, donde desglosamos cada punto clave, ejemplos prácticos y posibles escenarios para 2027. No te lo puedes perder: cada cambio está hecho para acercarnos a una Fórmula 1 más emocionante, más estratégica y, sobre todo, más espectacular.

Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/spUrRe5
via IFTTT IA

F1 en Juego: planes de contingencia y la presión en el Medio Oriente


¡Qué momento tan eléctrico para la Fórmula 1! Liberty Media está en modo máximo de ritmo, y el director ejecutivo Derek Chan (Derek Chang) ha señalado que los jefes de F1 están trabajando horas extra para trazar planes de contingencia ante los circuitos del Medio Oriente. Hay varias opciones sobre la mesa, y todo depende de la situación en la región y, por supuesto, de la inestabilidad geopolítica que rodea al conflicto en Irán.

La dinámica es clara: las citas programadas para Bahréin y Arabia Saudita en abril fueron canceladas debido a las tensiones en la región resultado de la guerra entre EE. UU. e Israel y el impacto continuo en Irán. En este contexto, la FIA y los organizadores se encuentran evaluando diferentes escenarios para no perder el ritmo explosivo de la temporada, al tiempo que intentan mantener la seguridad de equipos, pilotos y afición, sin sacrificar la narrativa y el espectáculo que definen a la F1.

Entre las opciones que se contemplan hay cambios en calendarios, reprogramaciones de fin de semana, o incluso cambios en los trazados y en las ventanas de carrera, con un ojo puesto en cómo estos movimientos podrían afectar la economía del campeonato y las colaboraciones con patrocinadores. El objetivo es claro: mantener el calendario en marcha, sin perder la calidad de las carreras ni la emoción de las batallas por puntos y por el campeonato, mientras se gestiona la incertidumbre externa.

Este tira y afloja entre la planificación minuciosa y la necesidad de adaptabilidad resalta una verdad fundamental del deporte de motor moderno: la capacidad de respuesta ante lo inesperado puede ser tan decisiva como la velocidad de los autos. Conforme se avanza, el foco está en proteger la integridad de la competición y la seguridad, sin que el espectáculo se vea comprometido.

Para los aficionados, esto se traduce en expectación y conversación constante: ¿qué escenario favorece a las estrategias de equipo? ¿Cómo afectarán los cambios al público y a las arcas de ingresos? Aunque aún hay incógnitas, la sensación es de que la Fórmula 1 está tomando decisiones con una visión clara: seguir sorprendiendo, innovando y manteniendo a los fans en el borde de sus asientos.

Mantente atento, porque cada novedad podría redefinir el mapa de la temporada 2026 y, con suerte, traer respuestas definitivas sobre cuándo y dónde tendremos la próxima acción frenética de la F1.
from Motorsport.com – Formula 1 – Stories https://ift.tt/ERvtJg2
via IFTTT IA

¡Tickets a la vista! El Gran Premio de Mónaco 2026 llega a las pantallas IMAX en Estados Unidos


¡Noticias que aceleran el corazón! Los boletos ya están disponibles para el Gran Premio de Mónaco 2026 y, esta vez, llegan con una experiencia que promete llevar la emoción a otro nivel: IMAX en ubicaciones de todo Estados Unidos. Apple TV se une a IMAX para traer una selección de carreras de la temporada 2026 de Fórmula 1 a la gran pantalla, con eventos al estilo watch party que convertirán cada curva en un momento compartido con fans de todo el país. ¿Lo más emocionante? la primera de estas proyecciones fue la Gran Premio de Miami en el Autódromo Internacional de Miami, donde la acción trepidante y las emociones a flor de piel se vivieron como nunca, con Mercedes y la brillante actuación de Kimi Antonelli tomando la delantera; una muestra clara de lo que aguarda en Mónaco. Mantente atento a las fechas, ubicaciones y costos para asegurarte un asiento en esta experiencia inmersiva que fusiona velocidad, tecnología y comunidad de fans. Para más detalles y para leer el artículo completo sobre cómo conseguir entradas y precios, sigue el enlace: Keep reading (enlace).
from Motorsport.com – Formula 1 – Stories https://ift.tt/nPJ2tiX
via IFTTT IA

ADUO 2026: ¡La FIA impulsa a los motores para una nueva era de Ferrari, Honda y más!


¡La Fórmula 1 está en plena revolución! La FIA ha anunciado ajustes adicionales a las regulaciones relevantes para 2026, diseñados para impulsar a los fabricantes de unidades de potencia a ponerse al día y acelerar el desarrollo. Este movimiento llega en un momento clave, y se espera que proporcione un impulso extra a Honda, que ha enfrentado desafíos para ponerse al día en la competencia. Se ha logrado mantener el impulso hacia un nuevo ciclo regulatorio, evitando a toda costa que se repita la situación del ciclo anterior, donde la brecha entre equipos fue marcada. En paralelo, se introdujo el sistema denominado ADUO —Oportunidades Adicionales de Desarrollo y Actualización— para las nuevas unidades de potencia de 2026, con el objetivo de abrir ventanas temporales para mejoras y actualizaciones sin afectar el equilibrio competitivo. Este conjunto de medidas genera una excitante expectativa: más oportunidades de desarrollo para todos los fabricantes, una mayor diversidad de estrategias y, por supuesto, un paisaje técnico aún más innovador para los aficionados. Si te apasiona la tecnología automotriz, la ingeniería y la emoción de la pista, este es el momento perfecto para seguir de cerca cada avance: ¡las piezas se están moviendo y el deporte promete vivir momentos históricos en 2026! Para leer más sobre los detalles y el contexto de estas novedades, continúa el artículo en el enlace proporcionado.
from Motorsport.com – Formula 1 – Stories https://ift.tt/kvPcdw1
via IFTTT IA

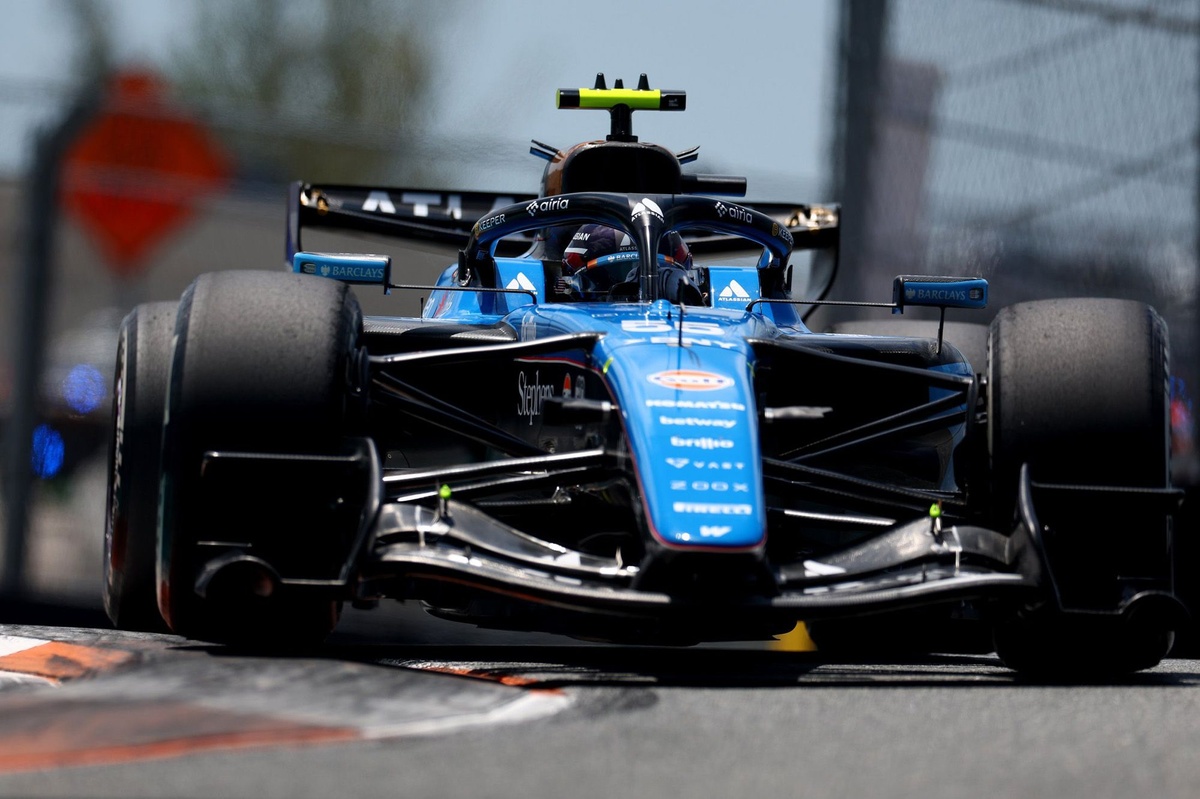
El camino de Williams hacia la recuperación: Sainz y una visión del coche que debía llegar para la Carrera 1


¡Qué jornada tan electrizante para Williams en el Miami Grand Prix! Carlos Sainz describió la actualización de Williams como “el coche que debía llegar para la Carrera 1”, y la sensación de ver el progreso real no podría ser más tangible. En su análisis, el piloto español desglosa una hoja de ruta clara para que el equipo complete su recuperación, una hoja de ruta que empieza a hacerse realidad con cada vuelta en pista.

En Miami, Sainz dio la talla con una octava posición que se convirtió en un noveno puesto que dejó a Williams con un doblete de puntos, ya que su compañero de equipo, Alex Albon, terminó justo detrás. Este resultado no solo representa el primer top-10 del equipo en la temporada, sino que además permitió a Williams alejarse momentáneamente de Audi, situándose en octavo lugar en el campeonato. Es un recordatorio poderoso de que las mejoras, por pequeñas que parezcan, pueden marcar la diferencia cuando llegan en el momento correcto.

La visión de Sainz para Williams se centra en una continuación del desarrollo estructurado y un enfoque en recuperar terreno de forma sostenida. Habla de un plan que no se detiene ante contratiempos y que prioriza la consistencia, la fiabilidad y la evolución de la aerodinámica y la rendimiento del motor para acercarse a la mitad alta de la parrilla.

Para los aficionados, este rendimiento en Miami representa más que puntos; representa esperanza y la promesa de una temporada en la que Williams podría volver a competir por posiciones que se ganan en cada sesión de práctica y clasificación. El camino puede ser desafiante, pero la dirección está clara: proyecto, progreso y paciencia para convertir cada fin de semana en una nueva oportunidad de crecimiento.

Si quieres seguir leyendo y profundizar en los detalles de la actualización de Miami y el análisis de Sainz sobre el calendario de recuperación de Williams, te invito a continuar leyendo las noticias y entrevistas que destacan cómo este proyecto está cobrando forma, desde la apertura de la temporada hasta el presente en la pista, con miras a un regreso sólido a la zona de puntos en cada carrera venidera.

Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/9fhJmrP
via IFTTT IA

Rice Cooker: una herramienta visual para llevar Hyprland a su máximo potencial

Rice Cooker

Hyprland es uno de los gestores de ventanas que más está gustando a la comunidad. Es moderno y capaz de mostrar interfaces imposibles de soñar en otras opciones, y el motivo por el que algunos aseguran que la personalización de Linux está a años luz de cualquier otro sistema de escritorio. El problema es que Hyprland por defecto es feísimo, y hacer que sea mínimamente atractivo puede ser una pesadilla. Por eso ha nacido Rice Cooker.

Lo primero, explicar el nombre: «Rice» es la palabra que se usa para definir una personalización extrema, que también es «arroz» en español. Si traducimos mal «Cooker», lo que obtendríamos es «cocinador», palabra que no existe, pero sí «olla». «Rice Cooker» es como un juego de palabras: la traducción directa nos daría «olla arrocera», pero el significado es más bien una herramienta que facilita la personalización extrema, en este caso de Hyprland.

Rice Cooker te permite navegar por opciones, verlas e instalarlas

En lo personal, y tras conocer los problemas por los que atraviesa Manjaro, distro que uso en mi equipo principal, estoy probando CachyOS en una máquina virtual. Elegí KDE de escritorio principal, pero también Hyprland para entender cómo funciona. Fue allí donde vi lo feo que es por defecto y lo complicado que es dejarlo perfecto. Hay vídeos en YouTube, como este que tengo en mis favoritos. No hace falta que lo veáis entero; sólo ver lo que dura (cerca de hora y media) y cómo puede quedar.

Porque hay tres maneras de «Rice» así un Hyprland:

  • Lo haces todo tú mismo porque sabes.
  • Haces lo que ves en vídeos sobre algo que te gusta.
  • Usas lo que se conoce como Dotfiles de la comunidad.

Hacerlo por uno mismo y seguir las recomendaciones de un vídeo nos va a tomar el mismo tiempo, y no va a ser poco. Usar Dotfiles de la comunidad sí puede ser más rápido, pero seguir todas las instrucciones no siempre es fácil y podemos dejar algo que no funciona tan bien como esperábamos.

Y aquí entra en juego Rice Cooker: una herramienta visual (y juguete) para personalizar Hyprland.

Características principales

En su página de GitHub podemos ver toda la información necesaria, incluido un vídeo. Lo que hace Rice Cooker es permitirnos navegar por una selección de «rices» (personalizaciones completas), ver una presentación, probarlas en vivo en nuestro escritorio e instalarlas con un clic. Si no nos gusta lo que vemos, hay una opción para revertir los cambios, lo que nos devolverá al estado anterior. Este punto me parece importante, ya que cuando hacemos cambios manuales por nosotros mismos, volver atrás no es tan sencillo, y puede que merezca la pena empezar de cero (con el Hyprland feo de inicio).

Cabe destacar que actualmente sólo funciona en Arch, o mejor dicho en distribuciones con esa base. La instalación se hace por medio de un paquete de AUR, concretamente rice-cooker. Se puede instalar con yay -S rice-cooker, pero también con paru y otras herramientas, como el Pamac de Manjaro, octopi y más.

Rice Cooker obtiene el catálogo de dotfiles y configuraciones que comparte la comunidad. Dicho de otro modo, lo que hace es buscar lo que otros han compartido y facilitar tanto la instalación como la eliminación y vuelta al punto anterior, sin olvidar que muestra una vista previa de los cambios que se van a hacer.

¿Es realmente la mejor opción?

Yo he probado varias opciones en Hyprland, y diría que es lo mejor a no ser que se quiera perder algo más de tiempo en una configuración que nos guste más que hayamos encontrado por otra vía. Al buscar en las propuestas de la comunidad, hay mucho en donde elegir, y lo tenemos todo en el mismo programa que actúa a modo de portal.

Ahora bien: mejor lo que es mejor, creo que hay vídeos completísimos que explican cómo cambiar más rincones del entorno y se llega a mejorar integración; y también está la opción de pago de Hyprland que ofrece soporte oficial por parte del desarrollador.

Para todo lo demás, Rice Cooker es una buena manera de tener un Hyprland bonito sin perder tiempo ni nervios.

from Linux Adictos https://ift.tt/No95zGE
via IFTTT

¡Fernando Alonso aplaude la estrategia de Aston Martin: paciencia, enfoque y grandes saltos por venir!


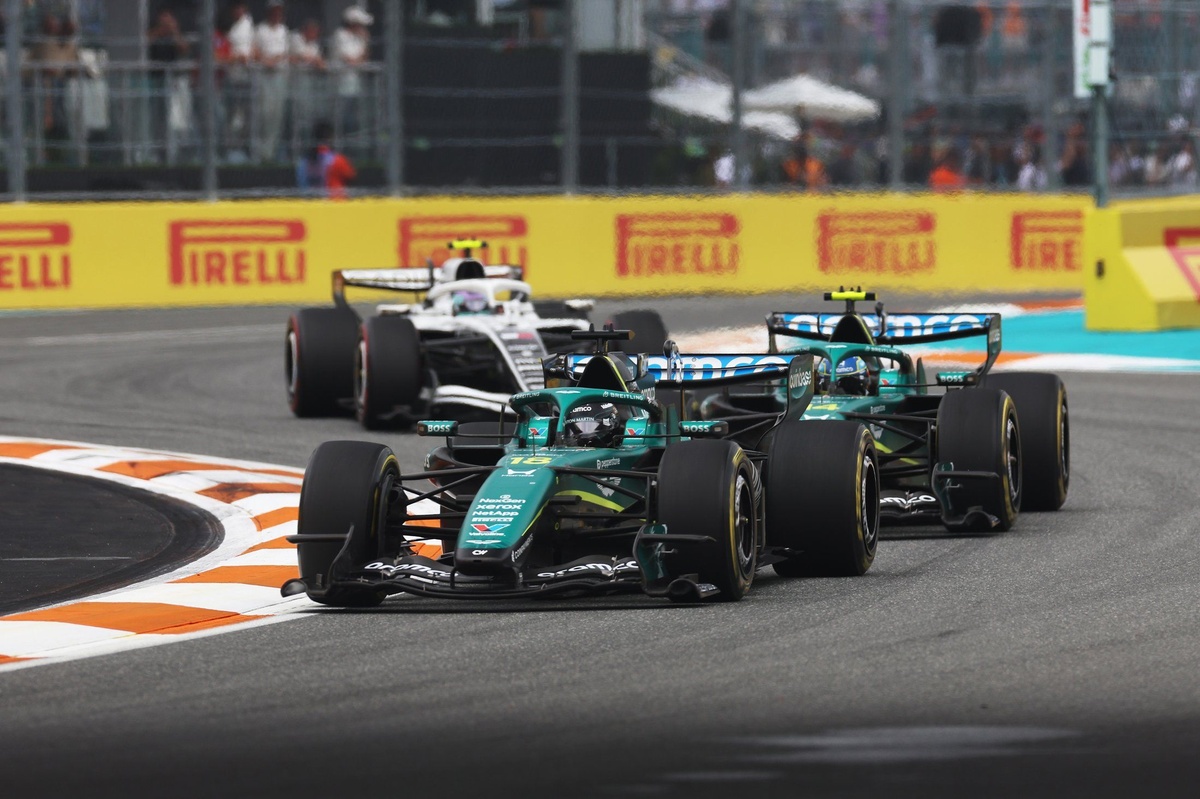
¡Qué momento emocionante para Aston Martin y sus aficionados! Fernando Alonso se ha mostrado de acuerdo con la decisión del equipo de no lanzar mejoras pequeñas de forma frecuente hasta que solucionen por completo los problemas de motor de Honda y la fiabilidad, para luego dar un gran salto que realmente mueva al equipo en el ranking de la Fórmula 1. En Miami, el equipo sorprendió al mundo al no presentar mejoras de rendimiento, a diferencia de la mayoría de sus rivales, y centró sus esfuerzos en la fiabilidad y en curar los problemas que han frenado su potencial. Esa estrategia, respaldada por Alonso, apunta a un plan ambicioso: cuando la base esté sólida y confiable, las grandes mejoras llegarán con fuerza, podrían transformar la dinámica en la pista y acelerar el ascenso en la clasificación. La conversación alrededor de este enfoque ha sido vibrante entre los aficionados, que ven en la paciencia una virtud clave para convertir las inversiones en rendimiento consistente. Si bien los cambios pequeños pueden generar optimismo a corto plazo, la visión de Aston Martin parece orientada a un progreso sostenible que, con la solidez de la unidad de potencia y la fiabilidad, está diseñada para entregar ganancias significativas en el momento adecuado. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/FtHsNeE
via IFTTT IA

El emocionante anuncio de Sky Sports: F1 extenderá su cobertura hasta 2034 y la reacción de Martin Brundle


¡La noticia sacude el paddock y enciende los corazones de los aficionados! Martin Brundle ha respondido con entusiasmo al acuerdo extendido entre Sky Sports y la Fórmula 1, un contrato que garantiza que la cobertura del campeonato siga vibrando en la televisión durante más años. A partir del 6 de mayo, la extensión oficial confirma que Sky, ya la casa de la F1 en el Reino Unido e Irlanda desde 2019, seguirá llevando todas las sesiones de práctica, clasificación y carrera a través de UK, Ireland e Italia, hasta finales de 2034. Este acuerdo no solo asegura una ventana inigualable para vivir la acción minuto a minuto, sino que también refuerza la presencia de los comentaristas y del equipo creativo que ha convertido cada carrera en una experiencia inmersiva para los aficionados. Brundle, conocido por su ojo entrenado y su análisis agudo, se manifiesta con optimismo ante la continuidad de una cobertura que ha definido la forma de ver la F1 en casa durante años. Con cada temporada, la alianza entre la Fórmula 1 y Sky se convierte en una vitrina de innovación, velocidad y emoción, invitando a los espectadores a ser parte de cada adelantamiento, cada sobrepaso y cada giro decisivo. Si eres fanático de la F1, estas noticias prometen una década más de voces icónicas, gráficos envolventes y una cobertura que seguirá contando la historia del campeonato a medida que se escribe en vivo. Mantente atento, porque la temporada 2034 podría traer sorpresas que ni siquiera imaginamos, y Sky Sports está lista para traerlas a tu pantalla con la misma pasión que nos ha acompañado hasta ahora. Para más detalles y para leer la reacción completa de Brundle, consulta el artículo completo en Motorsport.com.
from Motorsport.com – Formula 1 – Stories https://ift.tt/6cPLGIF
via IFTTT IA

Dirty Frag: la vulnerabilidad de elevación de privilegios que apunta a la raíz del kernel de Linux

Dirty Frag

La comunidad Linux se enfrenta a una nueva vulnerabilidad crítica de elevación local de privilegios bautizada como Dirty Frag, descubierta apenas una semana después del fallo Copy Fail. Este nuevo problema de seguridad, explicado ampliamente en GitHub, permite que cualquier usuario local sin privilegios consiga acceso de administrador (root) en la mayoría de distribuciones Linux actuales, y lo más preocupante es que, por ahora, no existe parche oficial ni identificador CVE asignado.

Dirty Frag se ha dado a conocer antes de lo previsto tras la rotura de un embargo de seguridad. Un tercero no relacionado con la investigación hizo pública parte de la información, lo que llevó al investigador a publicar detalles técnicos y prueba de concepto antes de que los mantenedores del kernel y las distribuciones tuvieran listas las correcciones. Esto deja a administradores de sistemas con una situación delicada: una vulnerabilidad explotable de forma fiable y sin solución definitiva disponible todavía.

Qué es Dirty Frag y por qué preocupa tanto

Dirty Frag ha sido presentada como la sucesora directa de Copy Fail y forma parte de la misma familia de fallos que Dirty Pipe. Todas estas vulnerabilidades comparten una idea de fondo: aprovechar errores en la gestión de la page cache del kernel, es decir, en la copia en memoria que Linux mantiene de los archivos para mejorar el rendimiento.

En términos prácticos, el ataque consigue que el propio kernel sobrescriba contenido en la page cache de un archivo sin que el atacante tenga permisos de escritura sobre dicho archivo. Esa sobrescritura controlada se convierte en una primitiva de escritura arbitraria que, bien explotada, permite escalar privilegios hasta root con una única ejecución del exploit.

Según el investigador surcoreano Hyunwoo Kim (conocido como @v4bel), Dirty Frag no es un simple bug puntual, sino una clase de vulnerabilidad lógica que amplía la misma familia a la que pertenecen Dirty Pipe y Copy Fail. No depende de condiciones temporales ni de carreras (race conditions), lo que implica que el exploit es determinista, no provoca cuelgues del kernel en caso de fallo y tiene una tasa de éxito muy alta en sistemas vulnerables.

Dos vulnerabilidades encadenadas para lograr root

Una de las características clave de Dirty Frag es que no se basa en un solo fallo, sino que encadena dos vulnerabilidades diferentes del kernel de Linux para lograr un ataque casi universal sobre los sistemas modernos:

  • xfrm-ESP Page-Cache Write – Vulnerabilidad en la pila de red IPsec/ESP (función esp_input()), introducida en un commit de enero de 2017 (cac2661c53f3). Permite un almacenamiento de 4 bytes directamente en la page cache, en una posición y con un valor controlados por el atacante.
  • RxRPC Page-Cache Write – Fallo en el subsistema RxRPC/rxkad (función rxkad_verify_packet_1()), presente desde junio de 2023. Realiza una escritura de 8 bytes en la page cache aprovechando el descifrado, sin requerir privilegios para crear namespaces, y la clave se puede fuerza bruta completamente desde espacio de usuario.

El primer fallo se encuentra en el subsistema IPsec (xfrm) y se aprovecha cuando un socket buffer no lineal con páginas «spliced» (páginas de la page cache asociadas mediante operaciones como splice(2) o sendfile(2)) esquiva la verificación de copia por escritura (skb_cow_data()). En ese escenario, el camino rápido de descifrado ESP escribe directamente sobre esas páginas, lo que abre la puerta a modificar datos sobre los que un proceso sin privilegios mantiene referencia.

En el caso de RxRPC, la ruta de descifrado aplica un decrypt in-place sobre páginas de la page cache igualmente «ancladas» por el usuario, pero sin necesidad de permisos especiales como la creación de namespaces. El atacante prepara en espacio de usuario un bloque cifrado tal que, al ser descifrado por el kernel, el resultado sea exactamente la escritura deseada en memoria.

Por qué Dirty Frag afecta a casi todas las distribuciones

Por separado, ninguno de los dos fallos cubre todos los escenarios. El exploit xfrm-ESP requiere que un usuario sin privilegios pueda crear namespaces de usuario, algo que en algunas configuraciones de Ubuntu se bloquea con AppArmor. En cambio, el exploit de RxRPC no necesita namespaces, pero el módulo rxrpc.ko no se incluye por defecto en la mayoría de distribuciones corporativas como ciertas versiones de RHEL.

La clave de Dirty Frag está en usar ambos caminos de explotación de forma complementaria. En sistemas donde se permiten namespaces de usuario, se dispara primero la variante ESP; en entornos como muchas instalaciones de Ubuntu, donde la creación de namespaces está limitada pero el módulo rxrpc se carga por defecto, entra en juego la variante RxRPC. De este modo, las «zonas ciegas» de una vía de ataque quedan cubiertas por la otra, logrando un exploit prácticamente universal.

Entre las distribuciones confirmadas como afectadas se encuentran Ubuntu 24.04.4, distintas versiones de RHEL 10.1, CentOS Stream 10, AlmaLinux 10, Fedora 44 y openSUSE Tumbleweed, además de otras plataformas populares como Arch Linux o entornos WSL2 en Windows. En la práctica, esto significa que una gran parte de los servidores y equipos de escritorio Linux en uso pueden ser vulnerables si reúnen los módulos y configuraciones implicadas.

Relación con Copy Fail y otros fallos recientes

Dirty Frag llega justo después de Copy Fail (CVE-2026-31431), que ya forzó a acelerar parches en múltiples distribuciones Linux ante un fallo de elevación de privilegios que se está explotando activamente. Ambos comparten la idea de abusar de la page cache y de rutas rápidas de E/S, pero Dirty Frag tiene una ventaja preocupante: funciona incluso en sistemas donde se han aplicado las mitigaciones de Copy Fail, como el bloqueo del módulo algif_aead o políticas de Lockdown del kernel.

El investigador remarca que Dirty Frag puede dispararse independientemente de que el módulo algif_aead esté habilitado o se haya bloqueado. Es decir, incluso si un servidor en producción ya implementó las recomendaciones para Copy Fail, sigue siendo vulnerable a este nuevo exploit mientras no se actualice el kernel con los parches específicos o se apliquen las medidas temporales de mitigación.

Impacto en entornos empresariales

En el contexto donde Linux es ampliamente utilizado en centros de datos, proveedores cloud y administración pública, Dirty Frag supone un riesgo elevado de escalada lateral dentro de redes internas. Un atacante que logre acceso de usuario normal (por ejemplo, a través de credenciales robadas, una aplicación web vulnerable o un servicio mal configurado) podría conseguir root local de forma inmediata y sin necesidad de explotar condiciones complejas.

Para organizaciones que operan servicios críticos sobre distribuciones como Ubuntu, RHEL, CentOS Stream, Fedora o AlmaLinux, el problema no se limita a un único proveedor: la vulnerabilidad reside en el propio kernel de Linux. Algunos proyectos, como AlmaLinux, ya han comenzado a trabajar en parches tempranos para pruebas, pero a fecha de divulgación no existe todavía una solución oficial ampliamente desplegada.

Este escenario obliga a muchos equipos de seguridad y de sistemas a implementar medidas provisionales, revisar sus inventarios de servidores y estaciones de trabajo, y priorizar aquellos entornos donde haya usuarios con shell interactiva o capacidades para ejecutar binarios en el sistema, y asegurar credenciales (por ejemplo, cambiar la contraseña de root), ya que es justo el vector que Dirty Frag explota.

Dónde se encuentra el fallo en el kernel

A nivel técnico, Dirty Frag reside en las rutas rápidas de descifrado in-place de los módulos de red esp4, esp6 y rxrpc del kernel. Cuando un paquete de red llega envuelto en ESP o a través de RxRPC, el camino de recepción intenta descifrarlo sin copias adicionales de datos para ganar rendimiento.

El problema aparece cuando esos paquetes llevan fragmentos de memoria paginada que no son de propiedad exclusiva del kernel, como páginas de la page cache asociadas por operaciones de splice o MSG_SPLICE_PAGES. En lugar de trabajar sobre un buffer privado, el kernel escribe directamente sobre esas páginas compartidas, que siguen referenciadas por un proceso de usuario sin privilegios. Esto deja expuesto el texto en claro de los datos o, peor aún, permite su corrupción deliberada.

De acuerdo con análisis publicados en listas de correo de seguridad como oss-security y netdev, el commit de enero de 2017 que introdujo la vulnerabilidad xfrm-ESP ya fue también la raíz de un desbordamiento de búfer anterior (CVE-2022-27666), lo que apunta a que el mismo cambio en el código ha generado varios problemas de seguridad en estos años.

Ausencia de parches y rotura del embargo

Dirty Frag fue reportado de forma privada a los mantenedores del kernel de Linux el 30 de abril de 2026. El plan original era mantener la información bajo embargo hasta mediados de mayo para dar margen a preparar parches, coordinar su liberación con las distribuciones y minimizar la ventana de exposición.

Sin embargo, un tercero ajeno al proceso de coordinación publicó detalles del exploit ESP el 7 de mayo, rompiendo el embargo. Ante esta situación, el investigador decidió hacer pública la información completa, incluida una prueba de concepto funcional capaz de obtener root con un solo comando. El resultado es que la mayoría de distribuciones y en el resto del mundo se han visto obligadas a reaccionar sobre la marcha, sin tener soluciones listas.

En el momento de la divulgación, no existían parches oficiales en el árbol principal del kernel ni versiones actualizadas distribuidas por los principales fabricantes. Algunos proveedores, como AlmaLinux, han lanzado parches preliminares para pruebas internas, pero los administradores siguen dependiendo sobre todo de medidas de mitigación a nivel de configuración.

Cómo mitigar Dirty Frag mientras llegan los parches

Ante la ausencia de actualizaciones inmediatas, la recomendación generalizada de la comunidad de seguridad es bloquear o deshabilitar los módulos del kernel implicados en el fallo: esp4, esp6 y rxrpc. Esto evita que las rutas vulnerables puedan cargarse o utilizarse, reduciendo drásticamente la superficie de ataque.

Para la mayoría de sistemas de escritorio y servidores generales, estos módulos No son imprescindibles, ya que se relacionan principalmente con la funcionalidad IPsec (cifrado de tráfico de red) y con RxRPC, un mecanismo de llamada a procedimiento remoto menos habitual en despliegues estándar. No obstante, en entornos que utilizan VPN IPsec basadas en ESP u otros servicios específicos, deshabilitarlos puede afectar a la conectividad y conviene valorar los riesgos.

Una forma rápida y automatizada de aplicar esta mitigación consiste en crear una configuración de modprobe que fuerce la sustitución de los módulos vulnerables por un binario inocuo, y descargarlos si ya estaban activos. Diversas fuentes de seguridad han difundido una línea de comandos similar a la siguiente:

sudo sh -c "printf 'install esp4 /bin/false
install esp6 /bin/false
install rxrpc /bin/false
' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"

Este comando crea el archivo /etc/modprobe.d/dirtyfrag.conf con reglas que impiden que los módulos esp4, esp6 y rxrpc vuelvan a cargarse, y a continuación intenta descargarlos si estaban ya en memoria. Para la inmensa mayoría de servidores web, bases de datos o aplicaciones de negocio habituales en infraestructuras, no debería causar interrupciones, aunque siempre se recomienda probar primero en entornos de preproducción.

Pruebas de concepto y riesgo de explotación real

Junto a la divulgación pública de Dirty Frag, el investigador ha publicado en GitHub un repositorio con el código de la prueba de concepto, que permite compilar y ejecutar el exploit con un par de comandos. El binario resultante encadena las dos vías de ataque (ESP y RxRPC) y, en sistemas vulnerables, eleva el usuario actual a root de forma inmediata.

Algunos medios técnicos que han analizado el fallo indican que han podido reproducir la vulnerabilidad en distintas distribuciones, incluidas instalaciones actualizadas de Arch Linux y sistemas con kernel principal reciente. Incluso se ha constatado que entornos como WSL2, usados cada vez más por desarrolladores, presentan el mismo comportamiento si el kernel subyacente reúne las condiciones necesarias.

La combinación de un exploit público sencillo de usar y una ventana sin parches disponibles eleva la probabilidad de que grupos maliciosos intenten integrar Dirty Frag en sus cadenas de ataque. Para muchas organizaciones, esto significa revisar con urgencia sus controles de acceso, endurecer la segmentación de redes internas y reforzar la supervisión de actividades sospechosas en servidores Linux.

Respuesta de las distribuciones y próximos pasos

Aunque el anuncio pilló por sorpresa a buena parte del ecosistema, varios proveedores de sistemas Linux han empezado a trabajar en parches específicos para las rutas de descifrado afectadas. El propio investigador remitió el arreglo para la parte de RxRPC a la lista de correo netdev a finales de abril, y se espera que en los próximos días o semanas se integren soluciones en las ramas estables del kernel.

En el caso de distribuciones con fuerte presencia, como Ubuntu, Debian, RHEL, SUSE, openSUSE, Fedora o AlmaLinux, la atención se centra en enviar actualizaciones de kernel debidamente testeadas a través de sus canales de seguridad habituales. Mientras tanto, se insta a administradores y responsables de TI a seguir de cerca los avisos de seguridad y a aplicar las actualizaciones tan pronto como estén disponibles en los repositorios oficiales.

La experiencia reciente con Dirty Pipe, Copy Fail y ahora Dirty Frag pone de manifiesto la necesidad de mejorar las revisiones de seguridad en partes críticas del kernel, especialmente en zonas de alto rendimiento como las rutas rápidas de red y de E/S, donde las optimizaciones agresivas pueden introducir errores sutiles pero muy peligrosos.

La aparición de Dirty Frag, sumada a otros fallos recientes, vuelve a poner el foco en la importancia de mantener una política de actualización ágil y controles de defensa en profundidad en cualquier infraestructura Linux. Aunque todavía no haya parches definitivos para esta vulnerabilidad, deshabilitar los módulos implicados, supervisar los sistemas y prepararse para desplegar rápidamente las futuras actualizaciones del kernel se ha convertido, por ahora, en el mejor plan de contingencia para minimizar el impacto de este nuevo vector de ataque.

from Linux Adictos https://ift.tt/5rSlcij
via IFTTT