Sony y el PC: ¿exclusividad de narrativa para PlayStation y el futuro de las plataformas gaming?

Sony no llevará juegos a PC si son de un jugador

Hace un par de meses desde que empezó a sonar un rumor que no gustó demasiado en la comunidad gamer: Sony se estaba planteando dejar de llevar sus títulos al PC. El principal motivo parecía estar en las bajas ventas en ordenadores e ingresos por debajo de lo esperado, lo que les llevaría a pensar que no merece la pena gastar tiempo y dinero. Ahora, el CEO del estudio lo ha confirmado.

Yo pondría «confirmado», porque nunca se sabe. Pero, según Jason Schreier de Bloomberg, que lo ha publicado en Bluesky, Hermen Hulst, CEO del negocio del estudio de PlayStation, ha dicho que «los juegos narrativos de un jugador de la compañía serán ahora exclusiva de PlayStation». Con este movimiento buscarían fortalecerse como plataforma, acercándose al modelo de negocio de Nintendo, compañía que tiene fieles e incluso fans.

El cambio de idea en Sony

Sony ha llevado muchos juegos de PlayStation al PC. No ha vendido lo que esperaba, y además, ha recibido críticas siempre que ha pedido que se use una cuenta de PlayStation Network. Por ejemplo, en Steam tenemos títulos como Horizon Zero Dawn (mi favorito), los God of War de la saga nórdica, The Last of Us, Stellar Blade y muchos más, y casi siempre con unas ventas discretas.

Estrategia de plataforma aparte, dejar de llevar sus juegos al PC parece lo más lógico: si no amortizan el esfuerzo y encima reciben críticas, poco más hay que hablar. Pero quizá hay algo que no han tenido en cuenta.

Dicho sea de paso, se seguirían llevando los títulos multijugador al PC.

No venden tanto en PC… ¿quizá por cuándo llegan?

Cuando uno se mueve en redes sociales o lee un poco por Internet, ve que los jugadores de PC se quejan de cuándo han lanzado los títulos en ordenadores. Por poner algunos ejemplos, Horizon Forbidden West se lanzó en 2022, y a Steam llegó dos años más tarde. Pero es que God of War, el primero de la saga nórdica, es un título de 2018 que llegó a Windows en 2022.

Muchos jugadores tienen una manera de ser que les hace preferir lo más nuevo y que no les guste tener un trato de segunda. El comentario más generalizado es que Sony ha llevado sus títulos al PC varios años después de su lanzamiento, y las esperas son dolorosas. Al final parece ser el desgaste (o despecho) el que hace que los títulos no interesen años después de su lanzamiento.

XBOX, la Steam Machine y las consolas

En mi opinión, Sony se equivoca. Sus plazos no han sido los correctos. Parece que se han fijado en Nintendo, pero no es el momento de hacerse fuerte como plataforma. Ya no. Nintendo es una compañía que existe desde el siglo XIX, aunque lo que nos interesa más tuvo lugar en los años ’70 del XX. Fue cuando empezaron con los juguetes electrónicos, y ya en los 80 nos entregaron la NES (Nintendo Entertainment System).

Desde el principio, hace ya más de 40 años, Nintendo ha buscado ser una plataforma, y lo ha conseguido. Sus productos más recientes, como la Switch 2, son un éxito, en parte por la legión de fans que han conseguido a lo largo de los años. Sony empezó con las consolas en los ’90, y no han tenido tan claro su camino. Han tenido que pelearse con Microsoft, y no tienen la imagen de marca que tiene Nintendo.

XBOX (ahora en mayúsculas, sí) está pensando en una línea totalmente opuesta: su próxima consola va a ser un PC casi al 100%, y todo lo de XBOX estará disponible en PC y viceversa. También llegará la Steam Machine, que es un ordenador que se lanzará con Linux, pero no nos obliga a quedarnos ahí (se podrá instalar Windows).

Sony no es ni será Nintendo

Sony va a intentar conseguir tener esa legión de fans que tiene Nintendo, y habrá que ver si lo consigue. Sinceramente, al leer las palabras del CEO de la plataforma de PlayStation, lo primero que he pensado ha sido en si yo sería capaz de tener un PC y una PlayStation, para llegar a la conclusión de que no. Luego he pensado en cómo será la emulación de PS6 en el futuro, y finalmente en que espero que «caigan del burro» y vuelvan a llevar sus títulos al ordenador, pero ahora a tiempo.

from Linux Adictos https://ift.tt/yOGzQbV
via IFTTT

IA, vulnerabilidades y governance en el kernel de Linux: lecciones para un desarrollo seguro en la era de la automatización

IA en el kernel de linux

La comunidad del kernel de Linux vive un momento de revisión profunda de cómo se reportan y gestionan las vulnerabilidades, en buena parte por el impacto directo de las herramientas de IA en la auditoría de código. La adopción masiva de estos sistemas ha disparado el volumen de avisos de seguridad, pero también ha destapado un problema serio de duplicación, ruido y carga extra para los mantenedores.

Linus Torvalds, figura central del proyecto, ha llegado a calificar (en las notas de lanzamiento de Linux 7.1-rc4) la lista privada de seguridad del kernel como “casi completamente inmanejable” por la avalancha de reportes apoyados en IA, muchos de ellos repetidos o mal clasificados. Ante este escenario, el proyecto ha respondido con nueva documentación integrada en Linux 7.1 que redefine qué se considera fallo de seguridad real y cómo deben gestionarse los informes generados con ayuda de modelos de IA.

Una lista de seguridad desbordada por informes duplicados

En sus comunicaciones recientes sobre el desarrollo de Linux 7.1, Torvalds ha advertido de que la lista de correo dedicada a vulnerabilidades se ha convertido en un cuello de botella donde se mezclan avisos importantes con una multitud de informes redundantes. El problema no es solo la cantidad, sino que distintas personas, usando las mismas herramientas automáticas, acaban enviando exactamente los mismos hallazgos.

Según explicó, los desarrolladores pierden mucho tiempo reenviando mensajes a quienes realmente deberían recibirlos o aclarando que el fallo ya fue corregido días o semanas atrás en ramas del kernel. Esta situación, comparada por algunos con una “inundación” de correos, obliga a dedicar recursos a aclarar duplicidades en lugar de centrarse en vulnerabilidades nuevas y graves.

Willy Tarreau, veterano mantenedor estable del kernel y conocido por su trabajo en HAProxy, ha aportado cifras ilustrativas: hace apenas un par de años la lista privada recibía entre dos y tres reportes por semana, mientras que ahora se manejan entre cinco y diez reportes diarios. Muchos provienen de análisis asistidos por IA que, aunque en ocasiones señalan problemas reales, llegan en formatos poco prácticos y sin aportar información adicional relevante.

Torvalds no carga contra la IA, sino contra el mal uso

Aunque pueda parecer lo contrario, Torvalds ha dejado claro que no se opone al uso de la inteligencia artificial como herramienta de desarrollo y auditoría. Él mismo reconoce emplear este tipo de sistemas en su trabajo, pero insiste en que deben utilizarse de forma responsable y con criterio.

En sus mensajes a la comunidad ha remarcado que las herramientas de IA “son geniales” cuando realmente ayudan, pero se convierten en un problema cuando generan “dolor innecesario y trabajo ficticio inútil”. En otras palabras, el simple hecho de que un modelo automático señale una posible vulnerabilidad no justifica inundar los canales de seguridad con informes mal verificados o sin contexto técnico.

Torvalds insiste en que quien use IA para encontrar fallos no debería limitarse a reenviar un resultado bruto, sino leer la documentación del kernel, comprender el modelo de amenazas y, siempre que sea posible, aportar un parche o al menos una explicación sólida del impacto. El objetivo es que los humanos añadan valor sobre el trabajo automatizado, en lugar de actuar como meros intermediarios entre la herramienta y la lista de correo.

Nuevas reglas en Linux 7.1: qué es vulnerabilidad y qué no

En respuesta a esta situación, el proyecto del kernel ha incorporado en Linux 7.1 una documentación más precisa sobre qué fallos deben tratarse como vulnerabilidades de seguridad y cuáles son simples bugs a gestionar por los cauces habituales. El texto, redactado por Willy Tarreau, ya forma parte del árbol Git del kernel y está disponible antes de la publicación de Linux 7.1-rc4.

La guía parte de una idea sencilla: la mayoría de los errores no deberían canalizarse por la lista privada de seguridad, sino tratarse abiertamente en las listas públicas de desarrollo. Al discutir los problemas en público se suman más revisores, se cubren más escenarios de uso y se alcanzan soluciones, en general, de mayor calidad.

El documento recuerda que Linux ya contaba con un modelo de amenazas claramente definido, que ahora sirve como referencia principal a la hora de decidir si un fallo debe gestionarse en privado. Se considera vulnerabilidad de seguridad aquella que permite a un atacante obtener capacidades que no debería tener en un sistema de producción correctamente configurado, que resulte razonablemente explotable y que represente una amenaza real para un volumen importante de usuarios.

En la práctica, se invita a quienes descubran problemas a preguntarse si el error realmente cruza un límite de confianza en un entorno típico. Si la respuesta es negativa, el camino recomendado pasa por las listas públicas (como la LKML y las listas específicas de cada subsistema), no por el canal reservado de seguridad. Aun así, la guía concede un margen prudente: ante la duda, se prefiere revisar en privado un informe dudoso a dejar escapar una vulnerabilidad auténtica.

Otro punto clave del texto es que enviar bugs ordinarios a la lista privada no hace que se solucionen antes; al contrario, consume el tiempo de clasificación que el equipo de seguridad necesita para priorizar fallos realmente críticos. Saturar ese canal con problemas menores significa, a la larga, empeorar la protección general de los sistemas que dependen de Linux, incluidos servidores, infraestructuras cloud y dispositivos industriales.

El modelo de amenazas: separación de privilegios y casos excluidos

La nueva documentación actualiza y detalla el modelo de amenazas del kernel, que enumera las garantías cuya ruptura sí se considera un problema de seguridad digno de atención prioritaria. Entre ellas están la separación entre espacio de usuario y kernel, el aislamiento de memoria entre procesos, las restricciones de ptrace, el aislamiento de mecanismos de IPC y red, y las protecciones asociadas a capacidades sensibles como CAP_SYS_ADMIN, CAP_NET_ADMIN o CAP_SYS_PTRACE.

Se presta especial atención a los espacios de nombres de usuario (user namespaces), donde configuraciones como CONFIG_USER_NS permiten a usuarios sin privilegios crear entornos aislados. La expectativa del proyecto es que esas instancias no puedan comprometer el sistema global, de modo que cualquier desborde de ese aislamiento adquiere relevancia de seguridad.

También se analizan interfaces de depuración como /proc/kmsg, perf o debugfs, recordando que el acceso a información delicada a través de estos mecanismos debe estar bloqueado a menos que el administrador lo autorice expresamente. En caso contrario, se corre el riesgo de filtrar datos que puedan utilizarse para afinar ataques o escalar privilegios.

Junto a esta definición de garantías, la guía deja claro qué tipo de problemas no deben etiquetarse automáticamente como vulnerabilidades. Se incluyen en esa categoría errores en ramas obsoletas del kernel, opciones de compilación inseguras elegidas por el propio administrador, permisos incorrectos en sysctl o en sistemas de archivos, funciones reservadas para depuración (LOCKDEP, KASAN, FAULT_INJECTION) y código experimental en áreas de staging.

Tampoco se consideran vulnerabilidades, por defecto, los fallos que exigen privilegios exagerados, escenarios de laboratorio muy alejados del uso real, hardware manipulado, un número inasumible de intentos o configuraciones que ningún administrador sensato aplicaría en producción. Igualmente, las filtraciones de información sin exploit claro y ciertos problemas en imágenes de sistemas de archivos, que normalmente gestionan herramientas como fsck, quedan fuera del ámbito principal del canal de seguridad.

Hallazgos asistidos por IA: de lo privado a lo público

Uno de los cambios más llamativos de la actualización es la postura frente a los fallos localizados con ayuda de IA. La documentación sostiene que los bugs detectados mediante análisis automatizados deben tratarse como esencialmente públicos, aunque el primer envío se haga por correo privado.

La razón es puramente práctica: la experiencia reciente del equipo de seguridad muestra que esos fallos suelen aparecer de forma simultánea en manos de varios investigadores que experimentan con herramientas similares. Es habitual que en cuestión de horas lleguen varios correos describiendo la misma condición, con ligeras variaciones de formato, lo que convierte en irreal cualquier expectativa de confidencialidad prolongada.

Esta nueva realidad lleva a Torvalds a defender que no tiene sentido tratar estos hallazgos como secretos que deban esconderse hasta que exista un parche. Si una IA común es capaz de encontrarlos, es razonable asumir que otros actores, incluidos posibles atacantes, pueden llegar al mismo resultado. Etiquetarlos como vulnerabilidades reservadas solo añade trabajo extra y complica la coordinación.

Eso no significa que se recomiende publicar sin filtro todos los detalles técnicos. La guía pide que, en los casos detectados con IA, no se comparta de inmediato un reproductor funcional del fallo (la secuencia exacta de pasos o código que dispara el error). Lo apropiado es indicar que ese material existe y dejar que los mantenedores lo pidan de forma privada si lo consideran necesario para validar la corrección.

Con este enfoque, el proyecto intenta conjugar dos intereses: por un lado, evitar la saturación de la lista privada con hallazgos que otros ya conocen; por otro, no ofrecer a cualquiera una “receta” de explotación antes de disponer de mitigaciones. El reproductor se reconoce como una herramienta valiosa tanto para la depuración como para la evaluación de impacto, pero también como un punto delicado si se difunde sin controles mínimos.

Exigencias de calidad para los reportes generados con IA

La nueva documentación dedica un apartado entero a cómo deben redactarse los informes apoyados en inteligencia artificial. La queja recurrente de los mantenedores es que muchos de esos reportes llegan excesivamente inflados, con explicaciones redundantes y poco foco en los datos esenciales, lo que complica su lectura y clasificación.

En primer lugar, se pide que los informes sean breves, claros y en texto plano. El equipo desalienta el uso de formatos como Markdown, adornos o estructuras complejas que luego no sobreviven bien a las respuestas encadenadas en las listas de correo. La idea es que, al reenviar o citar el mensaje, no se pierda información ni se convierta el texto en un bloque ilegible.

En cuanto al contenido, se recomienda comenzar con un resumen simple que indique el archivo o subsistema afectado, las versiones impactadas y el efecto observable del bug. A partir de ahí se pueden añadir detalles, pero siempre con la intención de facilitar una lectura rápida que permita decidir si el fallo es prioritario o entra en la categoría de problemas menores.

Otro aspecto importante es la forma de describir el impacto. Los responsables del kernel advierten de que muchos informes generados con IA tienden a exagerar las consecuencias teóricas, encadenando escenarios hipotéticos que no respetan el modelo de amenazas real del proyecto. En lugar de construir historias de ataques complejos, se pide ceñirse a hechos verificables, como explicar de manera concreta qué capacidades adicionales podría obtener un usuario en un sistema configurado de forma estándar.

La guía llega a sugerir que, cuando sea factible, la propia herramienta de IA lea previamente la documentación del modelo de amenazas de Linux, para alinear sus conclusiones con los criterios ya establecidos por el proyecto. Se trata de reducir malentendidos y evitar que la redacción automática convierta un bug de impacto limitado en una supuesta vulnerabilidad crítica sin base real.

Reproductores, parches y sentido común en la era de la automatización

Además de cómo describir el fallo, la documentación se detiene en la parte más práctica: la generación y validación de reproductores y parches con ayuda de IA. Muchas herramientas modernas pueden crear pequeños programas de prueba o secuencias de comandos que activan el bug, así como sugerir cambios de código para corregirlo, pero no siempre lo hacen de forma fiable.

Desde el kernel se insiste en que, antes de enviar un informe, el investigador debe comprobar personalmente que el reproductor funciona tal y como se describe. Si la secuencia no dispara el fallo, o si la IA no es capaz de generar un método reproducible, la validez del informe queda seriamente en entredicho. Publicar hallazgos sin esa verificación solo añade ruido y consume tiempo de los mantenedores.

Respecto a los parches, el texto destaca que muchas IAs son incluso mejores escribiendo código que evaluando su impacto. Por eso se anima a quienes utilizan estas herramientas a pedirles no solo que identifiquen el problema, sino que también propongan la corrección. Ahora bien, se recalca que el resultado debe revisarse y probarse manualmente antes de enviarlo a las listas de desarrollo.

La guía es tajante en los casos en los que el parche no puede probarse porque depende de hardware exótico, protocolos de red prácticamente desaparecidos o configuraciones extremadamente raras. Si un fallo solo se manifiesta en un entorno tan marginal que nadie puede validarlo con facilidad, es muy posible que no tenga la categoría de vulnerabilidad de seguridad relevante y que no deba consumir el tiempo del canal privado.

Cuando se proponga una corrección, el proyecto recuerda que tiene que cumplir las normas habituales de envío de parches del kernel, incluyendo la etiqueta “Fixes:” señalando el commit concreto que introdujo el bug. También se sugiere aplicar sentido común: si el archivo afectado lleva más de un año sin cambios y lo mantiene una única persona, puede que estemos ante un componente con muy pocos usuarios reales, como controladores de hardware antiguo o sistemas de archivos obsoletos.

En esos supuestos, la recomendación es clara: si el problema es trivial, fácil de detectar y no tiene impacto evidente en entornos típicos, lo más razonable es tratarlo directamente en las listas públicas de desarrollo y no en la lista dedicada a seguridad. De este modo, se reservan los recursos más sensibles para incidentes con consecuencias potencialmente graves.

De la era del fuzzing a la avalancha de IA: lecciones para el software libre

La situación actual recuerda en parte a la época en la que herramientas de fuzzing como syzkaller empezaron a bombardear al kernel con informes de fallos detectados de forma semi-automática. En aquel momento, la comunidad tuvo que aprender a integrar ese flujo continuo de hallazgos en su proceso de desarrollo sin colapsar el trabajo diario.

Con la inteligencia artificial ocurre algo similar, pero a otra escala. Ahora no solo se automatiza la generación de entradas que provocan errores, sino también la redacción de los propios informes, el análisis estático del código y la propuesta de parches. Esto acelera el hallazgo de bugs, pero si no se filtra ni se prioriza bien, también multiplica el número de correos, de discusiones paralelas y de expectativas sobre lo que el equipo del kernel puede absorber.

Dentro del propio ecosistema Linux hay matices en la valoración de este fenómeno. Greg Kroah-Hartman, otro mantenedor clave del kernel, ha señalado que los informes generados por IA han pasado en poco tiempo de ser casi siempre basura a convertirse en contribuciones válidas. Esa visión más optimista convive con la preocupación de Torvalds por el exceso de duplicados y la sobrecarga en la lista de seguridad.

Más que una contradicción, estas posturas reflejan dos caras del mismo proceso de adopción: por un lado, la IA puede ser muy útil para encontrar problemas reales; por otro, si muchas personas lanzan las mismas herramientas sobre el mismo código y remiten los resultados sin filtro, el efecto combinado es una “tormenta” de avisos difícil de gestionar.

Un ejemplo de uso responsable de automatización lo ofrece el propio Kroah-Hartman, que ha dado a conocer sistemas personales para escanear el kernel, generar parches, probarlos y enviarlos siguiendo el flujo estándar del proyecto. La clave es que, en estos casos, el desarrollador asume toda la responsabilidad técnica del ciclo completo, en lugar de limitarse a reenviar sin revisar lo que produce una herramienta.

Todo el movimiento que rodea a Linux 7.1 muestra a un proyecto que, lejos de rechazar la inteligencia artificial, está adaptando sus procesos para que la automatización juegue a favor de la seguridad y no en su contra. Al fijar criterios más estrictos sobre qué es una vulnerabilidad, exigir informes verificables en texto plano y animar a que la IA también contribuya a generar y probar parches, el kernel intenta proteger el tiempo de sus mantenedores, reducir el ruido y centrar los esfuerzos en los errores que realmente pueden comprometer sistemas en producción.

from Linux Adictos https://ift.tt/5fYdTak
via IFTTT

Heroic Games Launcher 2.22: una revisión de las mejoras que fortalecen una gestión unificada de bibliotecas

Heroic Games Launcher 2.22

La llegada de Heroic Games Launcher 2.22 supone un nuevo paso para quienes buscan una forma unificada de gestionar sus bibliotecas de juegos en PC sin depender de los clientes oficiales de cada tienda. Esta versión del lanzador de código abierto, muy popular entre usuarios de Linux, Windows y macOS, sigue apostando por ofrecer una experiencia más ligera, centrada en la privacidad y compatible con múltiples tiendas digitales.

Aunque en los últimos años el uso del cliente oficial de Epic o de GOG Galaxy se ha generalizado, una parte importante de la comunidad, especialmente en entornos como Linux o Steam Deck, prefiere alternativas como Heroic. La actualización 2.22 se orienta precisamente a ese perfil de usuario, con mejoras en la gestión de la biblioteca, nuevas funciones para pantallas grandes y cambios internos que elevan los requisitos básicos del sistema, buscando más estabilidad.

Principales novedades de Heroic Games Launcher 2.22

Una de las incorporaciones más visibles en Heroic Games Launcher 2.22 es la posibilidad de editar cualquier juego de la biblioteca. Esto permite modificar elementos como el título que aparece en la lista o las imágenes de portada, algo especialmente útil para quienes quieren tener ordenada una colección grande o diferenciar versiones, mods y ediciones especiales.

Los desarrolladores también han mejorado la gestión de juegos procedentes de instaladores externos. Ahora, incluso para esos proyectos ajenos a la descarga directa desde Epic, GOG o Amazon, es posible asignar imágenes de carátula y presentarlos de forma más homogénea dentro de la biblioteca del lanzador.

Otra novedad destacada es la mejora del modo consola para pantallas grandes. En esta modalidad, pensada para televisores o monitores usados a cierta distancia, la versión 2.22 añade soporte para instalar y actualizar juegos directamente, sin necesidad de volver a la interfaz de escritorio. Esto se alinea con el uso del programa en dispositivos como Steam Deck u otros equipos conectados al salón.

Mejoras en la experiencia de uso y la interfaz en Heroic Games Launcher 2.22

En el apartado de usabilidad, Heroic Games Launcher 2.22 introduce cambios en la gestión de la bandeja del sistema. El icono del programa en el área de notificaciones pasa a funcionar como un conmutador: permite mostrar u ocultar la ventana principal con un solo clic, algo práctico para quienes trabajan con muchas aplicaciones abiertas.

La nueva versión corrige además el funcionamiento de la botón de copiar datos del sistema en la sección de información técnica, que daba problemas en versiones anteriores. Esta opción resulta útil cuando el usuario necesita compartir especificaciones para pedir ayuda o reportar errores. También se ha solucionado el fallo de la botón de detener en la página de cada juego, que en algunos casos no reaccionaba correctamente al intentar parar descargas o ejecuciones.

Entre las opciones de comportamiento, se ha añadido la posibilidad de ocultar la ventana del programa cuando se lanzan juegos mediante enlaces del tipo heroic://. Esto permite iniciar títulos desde accesos directos externos o integraciones de terceros sin que la interfaz principal de Heroic se quede en primer plano.

Filtros y gestión de ofertas en GOG

La versión 2.22 presta especial atención a la integración con GOG.com, una de las tiendas más usadas y con una base de usuarios considerable. En la sección de descuentos integrada dentro de Heroic, se han añadido filtros específicos para productos comprados y para artículos en la lista de deseos.

Gracias a estos filtros, el usuario puede revisar con rapidez qué juegos rebajados ya tiene en su biblioteca y cuáles forman parte de su wishlist, sin tener que ir saltando entre la web de GOG y el cliente. Para quienes siguen de cerca las rebajas periódicas o campañas como las rebajas de verano, este pequeño cambio facilita mucho la toma de decisiones de compra.

Compatibilidad con Ubisoft Connect y mandos de PS5

Uno de los puntos que más llamará la atención a los jugadores es la incorporación de soporte para proyectos gestionados desde Ubisoft Connect. Aunque el cliente de Ubisoft sigue siendo necesario en segundo plano para algunos títulos, Heroic 2.22 permite integrar mejor estos juegos en su biblioteca unificada, de forma que el usuario pueda lanzarlos desde la misma interfaz que el resto de su colección.

En el ámbito de los mandos, la nueva versión introduce una separación más clara para los controladores de PlayStation 5. Esto ayuda a que el programa distinga mejor las entradas y perfiles asociados a los DualSense, algo relevante para quienes alternan entre distintos tipos de gamepad o usan configuraciones personalizadas.

El modo consola, pensado para manejar el programa desde el sofá, también recibe ajustes centrados en el control con mando. Se ha perfeccionado la navegación con gamepad, haciendo más fluida la interacción con los menús y listas de juegos cuando no se utiliza teclado y ratón.

Modo consola y mejoras específicas para Linux y Steam Deck

Heroic Games Launcher se ha consolidado como una de las herramientas de referencia en el ecosistema Linux y Steam Deck, donde no siempre hay clientes oficiales de las tiendas. En este contexto, el modo consola reforzado en la versión 2.22, con instalación y actualización directa de juegos, encaja muy bien con el uso en televisores y en la interfaz tipo consola de los dispositivos portátiles.

El programa integra opciones avanzadas para trabajar con Wine y Proton, las capas de compatibilidad que permiten ejecutar juegos de Windows en Linux. También ofrece soporte para componentes clave como DXVK y VKD3D, que traducen instrucciones de DirectX a Vulkan para mejorar el rendimiento. Estas herramientas pueden configurarse desde Heroic, lo que simplifica la puesta a punto de muchos títulos.

Para quienes utilizan la aplicación en su Steam Deck, la posibilidad de combinar juegos de Epic, GOG, Amazon y ahora Ubisoft Connect en una misma biblioteca supone una vía cómoda de ampliar el catálogo más allá de Steam, sin tener que recurrir a múltiples lanzadores o configuraciones manuales complejas.

Una alternativa consolidada a los clientes oficiales

Heroic Games Launcher se ha consolidado como una alternativa gratuita a clientes como Epic Games Launcher, GOG Galaxy o la aplicación de Amazon Games, especialmente valorada en entornos donde estos programas no ofrecen cliente nativo o resultan más pesados. Para quienes priorizan la ligereza, la privacidad y el control sobre cómo y desde dónde ejecutan sus juegos, la versión 2.22 refuerza esa propuesta con pequeños cambios que, en conjunto, mejoran bastante la experiencia diaria.

Con funciones avanzadas para Linux y Steam Deck, una integración cada vez más completa con las principales tiendas, soporte para proyectos vía Ubisoft Connect y una comunidad activa que participa en la traducción y revisión del código, esta actualización coloca a Heroic Games Launcher 2.22 en una posición sólida como herramienta central para gestionar bibliotecas de juegos y, muy especialmente, entre los usuarios que apuestan por soluciones abiertas y multiplataforma.

from Linux Adictos https://ift.tt/QBmiEMF
via IFTTT

Firefox 151: mejoras visibles, enfoque en privacidad y un vistazo al rediseño Nova

Firefox 151

Mozilla ha publicado, a falta de hacerlo oficial, algo que hará a lo largo del día de hoy, Firefox 151 como la nueva versión estable de su navegador, una actualización mensual que llega cargada de cambios visibles y ajustes en segundo plano. El foco se reparte entre el rediseño de la página de nueva pestaña, nuevas opciones de privacidad, mejoras en el visor de PDF y varias funciones orientadas a usuarios avanzados y desarrolladores.

Aunque en esta versión se hablaba de la posible llegada de un decodificador nativo para imágenes JPEG-XL, finalmente esta novedad se retrasa a Firefox 152 beta. Aun así, Firefox 151 supone un paso relevante en la evolución del navegador, especialmente para quienes usan el servicio VPN integrado, la navegación privada, el visor PDF o dependen de su perfil de usuario entre distintos equipos y sistemas operativos.

Nuevo Firefox Home: así cambia la página de nueva pestaña en Firefox 151

Uno de los cambios más visibles es la renovación de la página de nueva pestaña, que pasa a llamarse Firefox Home y adopta un aspecto más pulido. El cambio no es revolucionario, pero introduce un diseño más coherente con el futuro rediseño general del navegador (conocido como Nova), con formas más redondeadas y una sensación de interfaz algo más ligera.

El elemento que más llama la atención es la barra de búsqueda central, ahora con un diseño de «pastilla» más alargado y con esquinas redondeadas. Además, deja de mantenerse fija al hacer scroll, lo que da un poco más de espacio visual al resto de contenidos cuando el usuario se desplaza por la página de inicio.

Las historias recomendadas siguen presentes, pero el botón para seguir temas cambia su presentación: ahora se muestra como un icono de suma situado a la izquierda del encabezado de la sección. El funcionamiento, en esencia, no cambia: se pueden seguir temáticas concretas o ajustar qué tipo de contenidos aparecen en esa zona.

Para quienes consideran este apartado más ruido que otra cosa, Firefox mantiene la posibilidad de ocultar historias concretas o bloquear temas enteros, y también es posible desactivar la personalización basada en el historial de navegación. Esta personalización viene activa por defecto, pero se puede ajustar desde las opciones.

Personalización, accesos directos y nuevo widget del tiempo

Firefox Home también introduce un pequeño lavado de cara en el widget del tiempo (disponible solo en ciertos países), que se adapta al nuevo ancho de la barra de búsqueda. Desaparece la posibilidad de alternar entre vistas simple y detallada: ahora se muestra un recuadro único con la temperatura actual y las máximas y mínimas.

En cuanto a los accesos directos, Mozilla permite mostrar más filas de atajos en la página de inicio. Desde el icono del lápiz se pueden ajustar estos elementos y llegar hasta un máximo de cuatro filas, algo que puede venir bien a quienes usan Firefox como punto de partida para sus webs y servicios más habituales.

Para acompañar este nuevo enfoque visual, Firefox 151 incorpora una serie de fondos de pantalla «nuevos y llamativos» que se pueden elegir para personalizar Firefox Home. El objetivo es aprovechar mejor el espacio que antes quedaba prácticamente vacío y dar opciones a quienes quieren una pantalla de inicio más vistosa.

Ajustes de diseño y primeras pinceladas del rediseño Nova

Más allá de la nueva pestaña, en esta versión empiezan a verse retazos del rediseño Nova en otras partes del navegador. La página de configuración (accesible vía about:preferences) se vuelve más compacta, con los elementos mejor agrupados y un diseño algo más denso.

El buscador interno de la página de ajustes también cambia: la barra de búsqueda de las preferencias ahora ocupa todo el ancho de la columna de configuraciones, en lugar de quedar arrinconada, lo que facilita localizar opciones concretas cuando el usuario no recuerda exactamente en qué apartado se encuentran.

Los widgets experimentales disponibles desde Firefox Labs también se benefician de pequeños retoques visuales. Según explica Mozilla, ahora se integran mejor en el conjunto y dejan de verse tan fuera de lugar respecto al resto del diseño del navegador.

Privacidad: botón rápido para limpiar sesiones privadas y mejor protección contra huellas

En el terreno de la privacidad, Firefox 151 introduce una novedad práctica en el modo de navegación privada: un botón específico para borrar la sesión sin tener que cerrar la ventana. Se trata de un icono con forma de llama en la barra de herramientas que permite eliminar cookies, historial y datos del sitio relativos a la sesión privada abierta.

Al hacer clic en este botón, el navegador muestra un aviso de confirmación y, tras aceptarlo, limpia todos los datos asociados a esa sesión y la deja lista como si se acabase de abrir una ventana privada nueva. La idea recuerda a la función «Fire» del navegador de DuckDuckGo, que también usa una metáfora de fuego para dejar todo a cero, aunque en Firefox no se ha incorporado una animación llamativa.

Además, Mozilla refuerza la protección contra la huella digital del dispositivo (fingerprinting) dentro del modo de Protección Mejorada contra Rastreo en nivel Estándar. Se limita la cantidad de información sobre el sistema y el navegador que las webs pueden recoger, con el objetivo de complicar el seguimiento del usuario a través de diferentes sitios mediante técnicas de identificación pasiva.

Visor PDF de Firefox 151: unir archivos sin salir del navegador

El visor y editor de PDF nativo de Firefox continúa ganando funciones, y en esta versión recibe una de las más útiles: la posibilidad de fusionar varios archivos PDF en un único documento. Esto evita tener que recurrir a aplicaciones externas o servicios web de terceros para tareas sencillas de combinación de documentos.

El proceso es bastante directo: basta con abrir un PDF en el navegador, desplegar la barra lateral y pulsar el icono de suma. Desde ahí se puede elegir otro archivo PDF en el gestor de archivos del sistema. Su contenido se añade al final del documento abierto, y el usuario puede reordenar las páginas o eliminar las que no necesite.

Una vez que se tiene el documento final a gusto de cada uno, solo queda exportar el PDF combinado antes de cerrar la pestaña. Para quienes trabajan con muchos documentos, especialmente en entornos administrativos, académicos o legales, este tipo de funciones integradas puede ahorrar tiempo y reducir la dependencia de programas adicionales.

Traducciones en el propio dispositivo: acceso más directo

Firefox introdujo recientemente una página específica para gestionar las traducciones que se realizan de forma local en el propio dispositivo, sin enviar el texto a servidores externos, a través de la dirección about:translations. Con Firefox 151, el acceso a esta herramienta se simplifica.

Ya no es necesario recordar o escribir manualmente la dirección especial: la página de traducciones se puede abrir desde el menú interno del navegador, concretamente desde la sección “Más herramientas” del menú de la aplicación. Este detalle puede animar a más usuarios a probar las traducciones locales, un aspecto especialmente sensible para quienes priorizan la protección de datos.

Copias de seguridad de perfiles y sincronización entre sistemas

Mozilla refuerza la gestión de perfiles de usuario, un punto crítico cuando se manejan marcadores, extensiones, configuraciones y contraseñas en varios equipos. Firefox 151 habilita la creación de copias de seguridad locales de perfiles en Linux, una opción que ya estaba disponible en Windows desde hace algunas versiones.

Además, estas copias de seguridad ahora pueden restaurarse entre distintas plataformas, por ejemplo, mover un perfil desde macOS a Linux o viceversa, manteniendo temas, complementos y otros ajustes. Esto facilita los cambios de sistema operativo sin perder el entorno de trabajo habitual del navegador, algo interesante para usuarios que alternan entre entornos de escritorio distintos.

Mejoras específicas para macOS y ajustes por región

En macOS, Firefox 151 incorpora compatibilidad con Universal Clipboard, lo que permite copiar y pegar contenido de forma más transparente entre dispositivos del ecosistema Apple, como un Mac y un iPhone o iPad. También se introducen menús nativos integrados en la propia página, lo que busca que la experiencia siga más de cerca las convenciones de diseño del sistema de Apple.

Por otro lado, en Europa se nota un pequeño guiño regional: se habilita la función de autocompletado de direcciones para usuarios de Países Bajos. Esto acelera el relleno de formularios en compras online, registros de servicios y trámites digitales. Es previsible que esta función se vaya extendiendo de forma gradual a otros, aunque Mozilla no detalla un calendario concreto en las notas de esta versión.

En el caso de Windows, se menciona un ajuste en los avisos de geolocalización, con cambios en cómo se muestran las peticiones de ubicación a los usuarios. Aunque el comportamiento básico sigue siendo el mismo (pedir permiso antes de compartir la ubicación), Mozilla recalibra la experiencia para alinearla mejor con las expectativas de seguridad y privacidad en este sistema.

Novedades para desarrolladores y compatibilidad web

Con esta API, los desarrolladores pueden abrir una ventana siempre visible que contenga HTML arbitrario, no solo un vídeo. Esto habilita usos como controles personalizados en videollamadas, paneles de información adicionales o herramientas flotantes que acompañen al usuario mientras navega por otras páginas. Firefox se alinea así con navegadores como Chrome, que incorporaron esta capacidad a partir de versiones como la 116.

Entre el resto de cambios orientados a desarrollo, destaca la activación de las restricciones de acceso a red local para todos los usuarios, un paso importante para reducir riesgos de seguridad en aplicaciones web que podrían intentar comunicarse con dispositivos internos sin conocimiento del usuario.

También se mejora el soporte del Fullscreen Keyboard Lock API, que ahora admite un argumento en la llamada a requestFullscreen, permitiendo un mayor control sobre cómo y cuándo se bloquea el teclado en interfaces a pantalla completa. Por su parte, las reglas CSS @container amplían su sintaxis y aceptan listas de condiciones de consulta y estilos combinados, algo muy útil para diseños responsivos más flexibles.

En el ámbito del hardware, Firefox 151 habilita soporte para la Web Serial API en ciertos microcontroladores, incluido el Raspberry Pi Pico. Esto abre la puerta a aplicaciones web que interactúan directamente con dispositivos conectados por puerto serie, una posibilidad interesante para proyectos educativos, de domótica o de prototipado rápido.

Disponibilidad de Firefox 151 y opciones de instalación

Las compilaciones oficiales de Firefox 151.0 están disponibles para descarga directa desde los servidores de Mozilla, y pronto en la web oficial del proyecto. En Windows y macOS, la actualización llega como un parche interno que se descarga y aplica desde el propio navegador, salvo que el usuario haya desactivado expresamente las actualizaciones automáticas. En entornos de escritorio Linux, la situación es algo más variada según la distribución y el formato elegido.

En Ubuntu, donde Firefox se distribuye por defecto en formato Snap, la actualización a la versión 151 se realiza en segundo plano, sin que el usuario tenga que intervenir, y se aplica en cuanto se reinicia el navegador. Quien prefiera el formato Flatpak puede instalarlo desde Flathub y actualizar más tarde mediante el comando flatpak update o a través de aplicaciones gráficas como Bazaar, disponible en los repositorios de Ubuntu 26.04.

Para distribuciones como Linux Mint, la actualización se gestiona normalmente mediante la herramienta Mint Update o a través de la línea de comandos con apt. En cualquier caso, las notas de lanzamiento y el apartado de seguridad detallan los parches incluidos, lo cual es relevante para administradores de sistemas y usuarios que necesitan justificar actualizaciones por motivos de cumplimiento normativo.

Con Firefox 151, Mozilla refuerza piezas clave del navegador sin grandes estridencias: un Firefox Home más trabajado, mejoras claras en privacidad, un visor PDF más completo y nuevas APIs que apuntan tanto a usuarios finales como a desarrolladores. La versión se siente como un paso intermedio sólido hacia el futuro rediseño Nova, con avances que, aunque discretos, resultan prácticos en el uso diario y mantienen al navegador bien posicionado en el ecosistema de software libre.

from Linux Adictos https://ift.tt/C2zbOev
via IFTTT

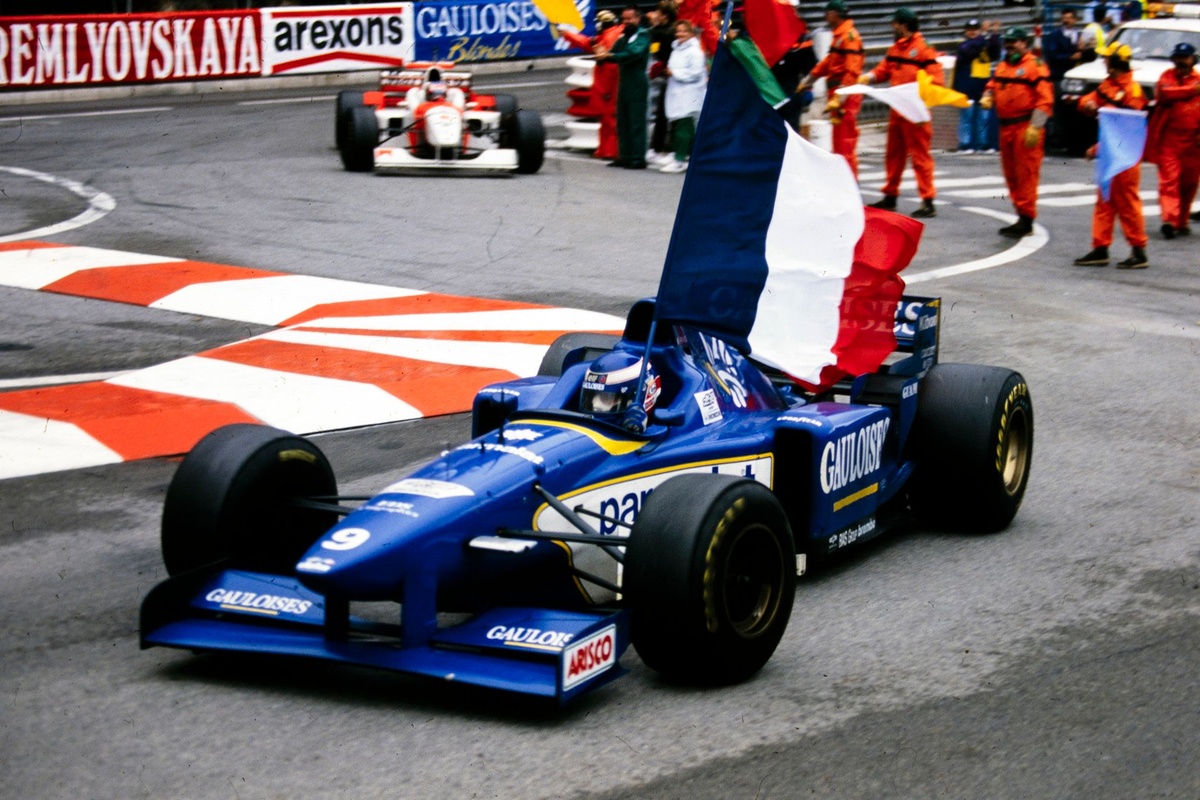
Olivier Panis: la victoria sorpresiva que sacudió Mónaco y la F1


¡Prepárense para vivir una historia de esas que hacen latir el corazón de la Fórmula 1! Olivier Panis, uno de los ejemplos más icónicos de ganadores sorpresivos, nos dejó una de las escenas más inolvidables del ambiente monoplaza: su triunfo en Mónaco el 19 de mayo de 1996. No se trata solo de una victoria; es la epopeya de un piloto talentoso que, a pesar de provenir de un equipo Ligier que luchaba por mantenerse a flote en la élite, logró convertir una carrera que parecía destinada a ser olvidada en una leyenda de la pista. Panis, con un historial sólido de tres podios y una consistencia que no siempre recibía la atención que merecía, demostró que en Mónaco, todo puede cambiar en una vuelta, o incluso en un instante entre banderas amarillas y paradas en boxes improvisadas. El JS43, coche de un equipo en plena lucha por mantenerse competitivo, no se destacaba por su brillo en los papeles; y sin embargo, el día se alineó de una manera casi teatral: estrategia, manejo impecable y una carrera que dejó a muchos rivales sin respuesta. Este episodio no solo elevó a Panis a la gloria, sino que subrayó una verdad fundamental de la F1: a veces, la grandeza no se mide por los recursos, sino por la capacidad de convertir la adversidad en un triunfo memorable. En aquel fin de semana de Monaco, Panis mostró que el motor de la ambición, cuando se combina con la ejecución precisa, puede desafiar a los colosos y dejar una huella imborrable en la historia. ¿Qué hizo que esa victoria fuera tan especial? Fue la mezcla de talento puro, una pizca de suerte favorable y, sobre todo, la demostración de que, en el rugido de la ciudad-estado, el chasquido de un triunfo improbable puede resonar tan alto como el de los grandes favoritos. Esta historia no es solo una victoria más en un libro de récords; es una chispa que inspira a pilotos y equipos que luchan en las zonas intermedias. Panis, con esa victoria en Mónaco, nos recordó que el motorsport es un escenario para lo inesperado, donde la pasión y la precisión pueden volverse el dúo ganador de un fin de semana que parecía escrito para otro. Y mientras recordamos ese 1996, nos volvemos a preguntar: ¿cuántas veces más veremos nacer una leyenda de la nada, cuando menos lo esperamos? La anécdota de Panis en Mónaco no solo celebra su talento, sino también la magia de una carrera que puede cambiarlo todo en una curva, en una estrategia o en un gesto de coraje. Si te apasiona la F1, este relato te recuerda por qué seguimos pegados a la tele, siguiendo cada giro, cada box y cada instante en el que un héroe poco probable escribe su nombre con letras de neón en la historia del deporte. Para seguir leyendo sobre ese episodio inolvidable y otros giros que hicieron de Monaco 1996 una fecha para no olvidar, puedes hacer clic en el enlace y sumergirte en los detalles que convierten a Olivier Panis en una de las figuras más fascinantes del mundo del motor.
from Motorsport.com – Formula 1 – Stories https://ift.tt/Gf0jAuW
via IFTTT IA

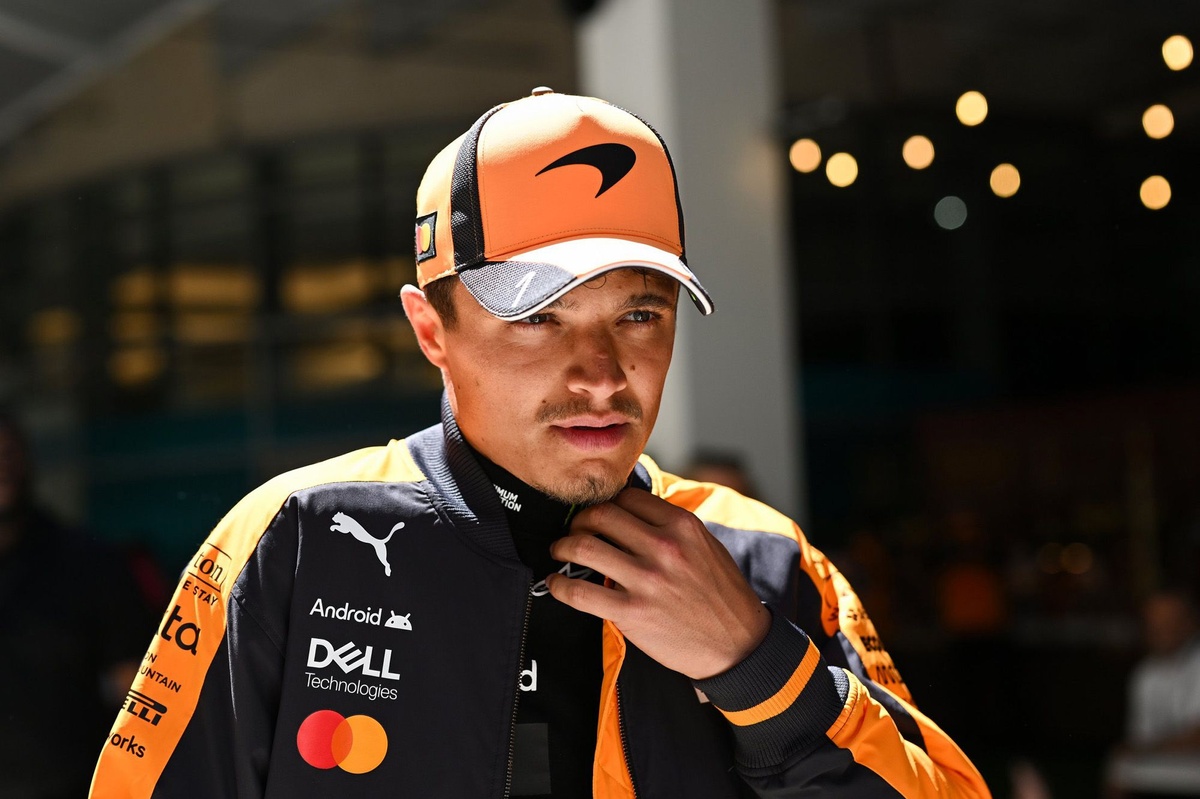
Lando Norris sueña en grande: ¿Le Mans podría ser su próximo reto?


¡La emoción está al máximo en el mundo del motor! El vigente campeón del mundo de Fórmula 1, Lando Norris, podría estar mirando más allá de la parrilla de la F1 y soñando con las 24 Horas de Le Mans. Con el programa de resistencia de McLaren en plena expansión, se vislumbra una vía cada vez más real para que este ambicioso objetivo llegue a buen puerto.

En una sesión publicada en el canal de YouTube de McLaren, el piloto de 2025 compartió sus aspiraciones más allá del estrecho habitáculo de un monoplaza de F1. Norris no esconde su entusiasmo por explorar nuevos desafíos y, ante el crecimiento del programa de endurance de la escudería británica, parece haber una ruta cada vez más viable para su incursión en Le Mans.

Este movimiento podría marcar un capítulo fascinante en su carrera: combinar la experiencia y velocidad en la F1 con la versatilidad y resistencia que exige una prueba emblemática como las 24 Horas de Le Mans. Si McLaren continúa invirtiendo en la disciplina de resistencia y abre más puertas, el sueño de ver a Norris al volante de un coche de Le Mans podría convertirse en realidad.

Mantente atento a las próximas noticias, porque el mundo de las carreras podría estar a un paso de presenciar a Lando Norris haciendo historia en dos de las categorías más exigentes del automovilismo. ¡Keep reading para más detalles y actualizaciones a medida que se desarrolle esta emocionante historia!
from Motorsport.com – Formula 1 – Stories https://ift.tt/TzOi1rW
via IFTTT IA

Mercedes Mantiene los Pies en la Tierra: La Gran Actualización que Llega este Fin de Semana al Gran Premio de Canadá


El equipo Mercedes está decidido a no perder el rumbo mientras se prepara para presentar su primer paquete de mejoras importante de la temporada de Fórmula 1 este fin de semana, en el Gran Premio de Canadá. El principal objetivo es recuperar la forma dominante que los conectó con victorias y campeonatos en temporadas anteriores, pero sin perder la objetividad ante el inminente desafío que presentan rivales como McLaren, que mostraron avances notables en Miami.

Toto Wolff, el jefe de equipo, ha hecho hincapié en mantener una perspectiva equilibrada: reconocer la necesidad de mejoras reales sin caer en la supresión de expectativas. La prioridad es analizar con rigor cada aspecto del nuevo paquete y entender cómo se comporta en las diferentes condiciones que ofrece el circuito canadiense. Este enfoque estratégico es crucial para traducir las mejoras en un rendimiento consistente, especialmente cuando cada punto en el calendario apremia y cada carrera es una oportunidad para demostrar progreso tangible.

El plan es claro: ejecutar la actualización con precisión, evaluar su impacto en la aerodinámica, la eficiencia de la unidad de potencia y la gestión de neumáticos, y, sobre todo, devolver al equipo a su nivel de competitividad habitual. A medida que se acerca la carrera, la atención se centra tanto en la fiabilidad como en la velocidad, dos pilares que deben coexistir para que Mercedes vuelva a estar en la conversación de los puestos de podio y, quién sabe, luchar por victorias.

Para los fanáticos y seguidores, la expectativa es alta. El equipo sabe que el camino hacia la consistencia pasa por un equilibrio entre progreso tangible y calma estratégica. Con el flujo de datos en tiempo real y las simulaciones que acompañan cada sesión de entrenamientos, el objetivo es convertir la ambición en resultados visibles en la pista canadiense. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/tZGMR0a
via IFTTT IA

Cómo un instante en un simulador cambió el destino de Lando Norris: la historia detrás del éxito de un campeón


El mundo de los campeones no se define por un solo momento; suele ser el resultado de años de dedicación, vueltas y decisiones estratégicas. Pero hay excepciones que quedan grabadas a fuego en la memoria de los aficionados. Este es el caso de Lando Norris, un talento que no suele señalar un único atardecer como el punto de inflexión, sino que sorprendentemente sí lo hace: un momento en un simulador que marcó un antes y un después en su carrera. En un nuevo video publicado por McLaren en su canal oficial de YouTube, Norris revela exactamente cómo ocurrió ese giro decisivo.

Todo comenzó con el McLaren Autosport BRDC Award, un premio creado en 1989 para reconocer a los jóvenes pilotos británicos con un potencial extraordinario. Es aquí donde Norris encuentra su camino, inspirado por la historia de ganadores anteriores y por la presión positiva de destacarse entre una generación ambiciosa. Este premio no fue solo un reconocimiento: fue una puerta que se abrió hacia un programa de desarrollo, una red de mentores y la oportunidad de demostrar que podía convertir el talento en resultados tangibles.

En el video, Norris detalla ese momento crucial en el que todo encendió. No fue una victoria en una pista, ni una pole en un gran premio; fue una experiencia de simulador que lo llevó a ver más allá de la pista, a entender la ingeniería detrás del coche, a sentir la conexión entre el software de simulación y la máquina que cruza la línea de meta a máxima velocidad. Esa comprensión se tradujo en confianza, disciplina y una mentalidad de crecimiento constante que ha acompañado su trayectoria desde entonces.

Lo impresionante es cómo ese instante de aprendizaje se convirtió en una filosofía de carrera: cada sesión de simulación es una oportunidad para experimentar, cuestionar y perfeccionar. Norris describe con entusiasmo cómo cada detalle, cada feedback de la pista virtual, se transforma en mejoras reales cuando se baja la visera y se compite en la realidad. Es un recordatorio poderoso de que, en el deporte motor, la línea entre la simulación y la realidad puede ser ondeable, pero también profundamente productiva cuando se aprovecha con inteligencia y pasión.

Este relato no es solo una anécdota personal; es una lección para jóvenes pilotos y aficionados: las herramientas modernas, cuando se utilizan con propósito, pueden acelerar el desarrollo más allá de lo imaginable. Empezar con un premio que reconoce el talento, cultivar el aprendizaje a través de experiencias simuladas y convertir cada hallazgo en una mejora concreta del rendimiento en la pista real: ese es el mapa del éxito de Lando Norris.

Si te interesa conocer los detalles exactos de esa conversación y entender el porqué de la transformación, no te pierdas el video completo de McLaren en YouTube. Allí, Norris comparte su historia con la claridad y la energía de alguien que sabe que cada día es una nueva oportunidad para superarse. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/2IijPGH
via IFTTT IA

La voz del pitwall: Rob Smedley narra la urgencia en la comunicación entre equipo y piloto


¡Preparemos una historia llena de adrenalina y revelaciones! Rob Smedley, exingeniero de Ferrari y Williams, rompe el silencio para criticar una tendencia preocupante: el ritmo de transmisión de información vital desde el pitwall hacia el casco del piloto. En una conversación vibrante junto a Otmar Szafnauer, exjefe de Alpine, y el presentador Jake Humphrey en el podcast High Performance Racing, el veterano ingeniero ofrece una visión cruda y honesta del pulso entre la vigilancia técnica y las decisiones que se toman en segundos bajo presión.

Smedley subraya que cada fracción de segundo puede marcar la diferencia entre un adelantamiento decisivo y una oportunidad perdida. La idea central es simple pero poderosa: en una era de datos en tiempo real, la claridad, la precisión y la rapidez con la que se comunican las instrucciones deben ser impecables. Cualquier retraso o ambigüedad puede convertirse en una barrera para el rendimiento del coche en la pista.

El relato de Smedley no es solo una queja; es un llamado a la excelencia operativa. Señala que los equipos deben optimizar no solo la tecnología de sus coches, sino también la orquestación de la comunicación entre la cabina de mando y el cockpit. En un deporte donde la estrategia cambia a la velocidad de un giro, la capacidad de transmitir instrucciones claras y oportunas es tan crucial como la potencia del motor o la aerodinámica.

Para los aficionados, esto ofrece una visión detrás de las cortinas: el pitwall no es un simple altavoz, es un centro neurálgico de decisiones que deben llegar intactas y a tiempo al conductor. En palabras de Smedley, la eficiencia en la transmisión de información no es un lujo, es una necesidad operativa que puede definir resultados y, en última instancia, historias de triunfo o frustración en cada gran premio.

Si te fascinan las historias de motor y estrategia, este intercambio entre veteranos de la F1 te dejará pensando en cuántos factores invisibles influyen en cada curva, cada adelantamiento y cada victoria. Y, para quienes buscan más contexto, puedes seguir leyendo en la fuente completa vinculada a continuación, donde la conversación se extiende y se exploran más ejemplos y recomendaciones para el futuro de la comunicación en la era moderna de la Fórmula 1.

Keep reading: https://ift.tt/2qG0Bmd
from Motorsport.com – Formula 1 – Stories https://ift.tt/2qG0Bmd
via IFTTT IA

Óscar Piastri sorprende con un vistazo detrás de cámaras: karting, risas y ritmo de descanso


¡Qué revelación tan emocionante para los fanáticos de la F1! Óscar Piastri dejó a todos con ganas de más al compartir un vistazo de su descanso de tres semanas tras el Gran Premio de Miami. En su publicación de Instagram, el piloto mostró una sesión de karting que reunió a figuras de renombre de la Fórmula 1: Alex Albon y Gabriel Bortoleto, acompañados del propio Piastri. La foto vino acompañada del ambiguo y pegadizo pie de foto “Natural habitat” (hábitat natural), una frase que ya está dando mucho que hablar entre la afición.

El impacto fue inmediato. En cuestión de minutos, la publicación acumuló más de 350,000 me gusta,superando ampliamente otros posteos de la temporada. Los comentarios no se quedaron atrás, con cientos de elogios y teorías sobre lo que podría significar este encuentro entre pilotos de distintas generaciones. Además, la difusión fue tan amplia que se registraron más de 5,700 compartidos, convirtiendo este karting session en tendencia en redes y en un tema de conversación entre seguidores y medios.

Albon y Bortoleto, conocidos por su habilidad en la pista y su carisma, se unieron a Piastri para demostrar que el estrés de la competición puede dejar paso a momentos de camaradería y pura pasión por el automovilismo. Este tipo de contenidos, más allá de las noticias puramente técnicas, nos recuerda que la F1 no es solo velocidad y resultados, sino también comunidad, aprendizaje entre rivales y la alegría de compartir momentos auténticos fuera de la pista.

Para quienes quieren seguir leyendo y ver más detalles sobre esta aparición viral, hay un enlace que dirige a un artículo completo que desglosa el evento, las reacciones de los fans y las posibles implicaciones para la temporada. Si te intriga saber cómo se formó este mini-evento social y quién más podría unirse a futuras sesiones de karting, vale la pena hacer clic para obtener el contexto completo y las opiniones de analistas y aficionados por igual.

En resumen, este respiro de tres semanas no solo reforzó el vínculo entre los pilotos sino que también demostró el poder de las redes para convertir una simple salida en un fenómeno global. ¿Qué otros encuentros verás este año entre pilotos durante las pausas? El deporte, al fin y al cabo, vive de estas pequeñas historias que alimentan la emoción previa a cada Gran Premio.
from Motorsport.com – Formula 1 – Stories https://ift.tt/ORUk6hu
via IFTTT IA