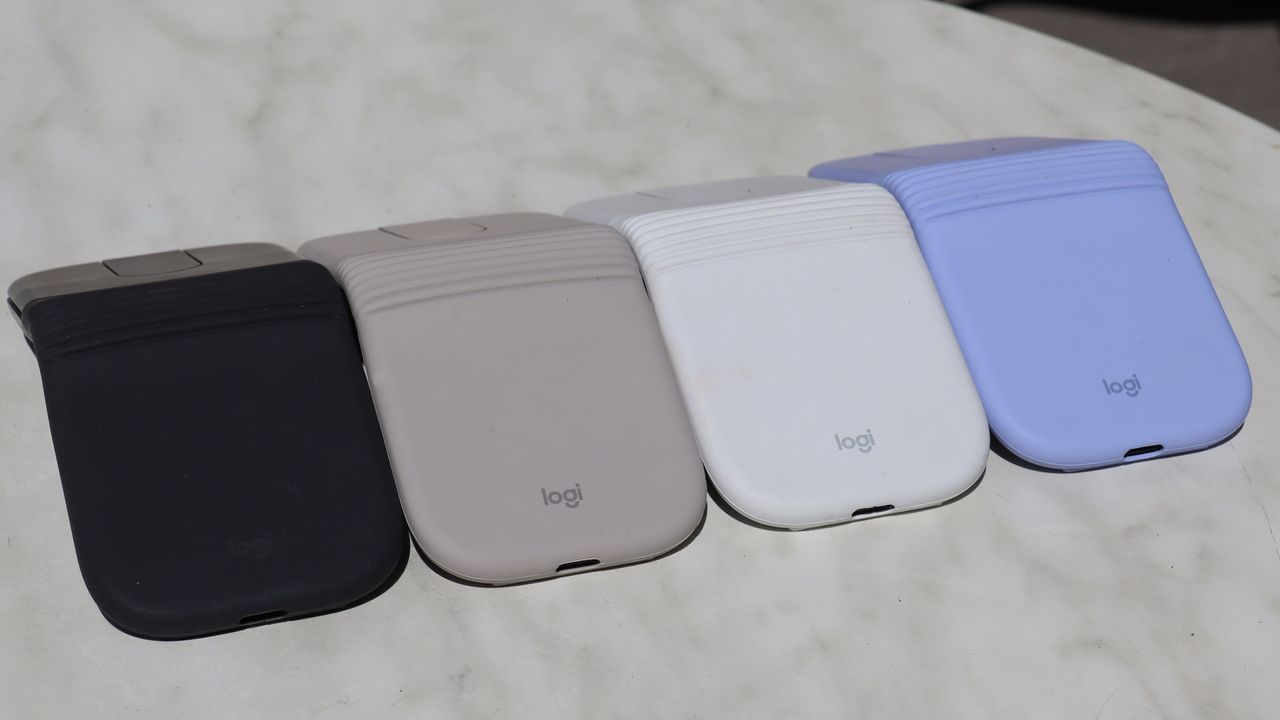
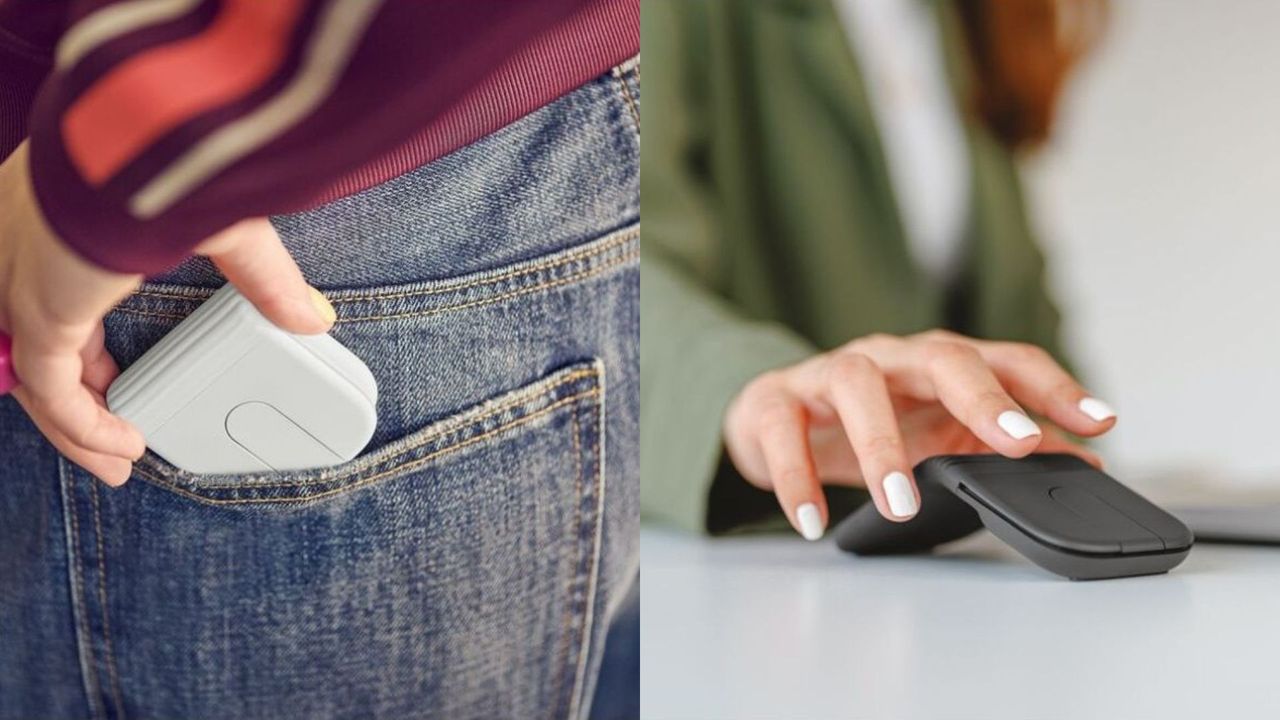
Un ratón ultraligero y plegable que redefine la movilidad profesional


En un mundo donde la eficiencia es la moneda de cambio, la continuidad entre trabajo y movimiento se ha vuelto imprescindible para los profesionales modernos. Logitech ha respondido a una necesidad latente con un dispositivo que promete transformar la experiencia de uso en espacios reducidos: un ratón ultraligero y plegable diseñado para quienes demandan rendimiento sin comprometer el tamaño de su maletín o mochila.

El punto de partida es simple: la movilidad profesional no debe verse obstaculizada por el peso o la baja ergonomía de los periféricos. Este modelo, compacto y plegable, ofrece una solución tangible para quienes viajan con frecuencia, trabajan desde distintas ubicaciones o simplemente buscan optimizar cada centímetro de su equipaje de trabajo. Su portabilidad no va en detrimento de la precisión ni de la comodidad; al contrario, está construido para acompañar jornadas intensas sin provocar fatiga.

Entre sus características destacadas se encuentran una construcción robusta pero liviana, un sistema de plegado que facilita el transporte y una conducción suave que permite mantener la productividad sin interrupciones. La tecnología subyacente busca garantizar una experiencia fluida, ya sea para tareas de ofimática, análisis de datos o presentaciones en movimiento. La conectividad está optimizada para una compatibilidad amplia, reduciendo la necesidad de configuraciones complejas en distintos entornos de trabajo.

Desde la perspectiva profesional, la elección de herramientas adecuadas impacta directamente en la eficiencia operativa. Un ratón que pueda caber en un bolsillo o en un compartimento pequeño se convierte en un suplemento estratégico para equipos que deben adaptar su setup a cada cliente, reunión o entorno de trabajo. Este modelo no solo promete ser una solución práctica para espacios limitados; también aspira a convertirse en un compañero confiable para quienes exigen precisión y comodidad constantes, independientemente de su ubicación.

A modo de guía para quienes evalúan opciones similares, conviene considerar:
– Ergonomía y agarre: una forma que soporte sesiones prolongadas sin generar tensión.
– Mecanizado y durabilidad: materiales que resistan el uso diario sin comprometer la ligereza.
– Modo de transporte: mecanismos de plegado simples que no dificulten el acceso rápido al dispositivo.
– Compatibilidad: interoperabilidad con distintos sistemas operativos y ecosistemas de trabajo.

En síntesis, este ratón ultracompacto de Logitech invita a repensar la forma en que los profesionales gestionan su biblioteca de herramientas. Su promesa radica en combinar movilidad, rendimiento y confort en un formato que, a primera vista, podría parecer mínimo, pero que tiene el potencial de ampliar significativamente las posibilidades de trabajo en cualquier lugar.

from Latest from TechRadar https://ift.tt/VZrT68F
via IFTTT IA
Alerta de seguridad: instalación de X-VPN trojanizada distribuye malware STX RAT sin comprometer la plataforma X-VPN original


En los últimos hallazgos de ciberseguridad, los investigadores identificaron una campaña de distribución de software en la que un instalador de X-VPN fue trojanizado para desplegar el malware STX RAT. Este incidente destaca la complejidad de las amenazas modernas: la cadena de suministro de software y los procesos de distribución pueden ser comprometidos incluso cuando la solución central no ha sido vulnerada. A continuación se presentan los aspectos clave, el impacto potencial y las recomendaciones para organizaciones y usuarios finales.

Resumen del hallazgo
– El atacante no logró vulnerar directamente la infraestructura o el repositorio oficial de X-VPN. En su lugar, se enfocó en los archivos de instalación que eran ofrecidos a través de repositorios o fuentes de descarga gestionadas por terceros.
– El instalador de X-VPN fue modificado para incluir el payload de STX RAT, una vez ejecutado, administra capacidades de control remoto y recogida de información para facilitar movimientos posteriores del atacante.
– Solo se vieron afectados los descargadores y usuarios que obtuvieron el instalador comprometido desde fuentes no oficiales o no verificadas. Las descargas desde la fuente oficial de X-VPN no presentaron indicios de compromiso.

Qué es STX RAT y por qué importa
– STX RAT es un conjunto de herramientas de acceso remoto diseñado para permitir a un atacante ejecutar comandos, obtener datos sensibles, registrar teclas y moverse lateralmente dentro de entornos comprometidos.
– Su presencia en un instalador popular eleva el riesgo para usuarios individuales, equipos de TI y administradores de seguridad que dependen de software VPN para proteger la red corporativa.
– La combinación de un instalador legítimo con un payload malicioso dificulta la detección y subraya la necesidad de controles de verificación de integridad y monitoreo de descargas.

Impacto y vectores de ataque
– Distribución a través de instaladores de origen no verificado: los atacantes favorecieron canales de descarga no oficiales o duplicaron versiones de terceros para introducir el malware.
– Elevación de privilegios y persistencia: STX RAT puede buscar elevar privilegios y establecer persistencia para mantener el acceso a largo plazo, incluso si se detecta un intento inicial de instalación.
– Exfiltración de datos: el malware está diseñado para robar información sensible y facilitar movimientos laterales, aumentando el alcance del compromiso dentro de redes corporativas.

Qué deben hacer organizaciones y usuarios
– Verificación de integridad: siempre verificar firmas y hash de los instaladores obtenidos, preferiblemente desde el sitio oficial y mediante herramientas de verificación provistas por el fabricante.
– Descargas seguras: evitar instalar software VPN u otros productos desde repositorios o enlaces no verificados. Utilizar listas de distribución corporativas y soluciones de gestión de software confiables.
– Monitoreo y detección: implementar monitoreo de comportamiento para detectar actividades inusuales tras la instalación, como creación de procesos sospechosos, comunicaciones no autorizadas y el reconocimiento de credenciales.
– Segmentación y control de privilegios: aplicar el principio de menor privilegio, segmentar redes y restringir la capacidad de los endpoints para instalar software no autorizado.
– Respuesta ante incidentes: establecer un plan de respuesta rápida ante incidentes que incluya la contención, análisis forense y recuperación de sistemas, así como comunicación con usuarios y partes interesadas.

Buenas prácticas recomendadas
– Educación del usuario: concienciar sobre la verificación de descargas y los riesgos de software procedente de fuentes no oficiales.
– Gestión de zeroday y actualizaciones: mantener actualizados los sistemas operativos y soluciones de seguridad, y aplicar parches de manera oportuna.
– Backups y resiliencia: garantizar copias de seguridad regulares y pruebas de restauración para minimizar el impacto de una posible infección.
– Controles de seguridad en la cadena de suministro: evaluar proveedores y validar la integridad de los componentes de software que se integran en entornos corporativos.

Conclusión
Este incidente recuerda que la seguridad no solo depende de la fortaleza de una plataforma, sino también de la vigilancia y verificación en cada eslabón de la cadena de suministro de software. Aunque X-VPN no fue vulnerada en su núcleo, la presencia de un instalador trojanizado que entrega STX RAT demuestra la necesidad de controles rigurosos de verificación, distribución y monitoreo para mantener la integridad de las herramientas que protegen las redes empresariales.

from Latest from TechRadar https://ift.tt/fd1o2wR
via IFTTT IA

Aceleración de las vulnerabilidades: cómo los atacantes aprovechan las brechas más rápido que las organizaciones pueden parchearlas


En el panorama actual de la ciberseguridad, una tendencia persiste y se intensifica: los atacantes explotan vulnerabilidades a una velocidad que supera, con creces, la capacidad de las empresas para parchearlas. Este desequilibrio no es meramente técnico; es estratégico, organizacional y operativo. Comprender sus fases, implicaciones y vías de mitigación es esencial para cualquier organización que busque sostener su resiliencia ante amenazas cada vez más veloces y sofisticadas.

1) La brecha entre detección y remediación se estrecha día a día
Las vulnerabilidades emergen en múltiples frentes: software desactualizado, dependencias de código abierto, configuraciones erróneas y errores de desarrollo. Una vez publicadas las alertas, los atacantes realizan un seguimiento inmediato, priorizando aquellas debilidades que ofrecen mayor ganancia con menor complejidad. Mientras tanto, las organizaciones deben atravesar procesos de evaluación, prueba, aprobación y despliegue de parches que suelen ser lentos, fragmentados y dependientes de múltiples equipos. Este desfase crea ventanas de exposición significativas que los actores maliciosos aprovechan sistemáticamente.

2) Factores que aceleran la explotación
– Complejidad y heterogeneidad de entornos: desde on-premises hasta nubes públicas y entornos híbridos, con múltiples plataformas y versiones.
– Cadenas de suministro de software: vulnerabilidades en componentes de terceros pueden afectar a múltiples productos y clientes de forma simultánea.
– Recursos y una cultura de parches reactiva: la falta de gobernanza clara, la baja priorización del parcheo y los procesos manuales ralentizan las respuestas.
– Vulnerabilidades críticas y de explotación rápida: algunas fallas permiten ataques sin necesidad de accesos prolongados, lo que incentiva campañas de explotación masiva en cuestión de horas o días.

3) Impactos para las organizaciones
– Mayor riesgo de intrusión, robo de datos y daño operativo.
– Impacto en la confianza de clientes y socios, con posibles repercusiones regulatorias y financieras.
– Costes de respuesta y recuperación que pueden superar ampliamente la inversión en seguridad proactiva.

4) Enfoques para cerrar la brecha entre ataque y parcheo
– Estrategia de parches continua: adoptar un modelo de gestión de vulnerabilidades en tiempo real que priorice por criticidad, exposición y impacto empresarial.
– Inventario y visibilidad completos: un repositorio centralizado de activos, configuraciones y dependencias facilita la detección temprana y la priorización de correcciones.
– Pruebas de seguridad aceleradas: integrar pruebas automatizadas en el ciclo de desarrollo (SCA, SBOM, pruebas de penetración continuas) para reducir el tiempo entre descubrimiento y mitigación.
– Defensa en profundidad y segmentación: límites para contener el movimiento lateral y reducir la superficie de ataque, incluso si una vulnerabilidad se aprovecha.
– Respuesta a incidentes y planes de continuidad: ejercicios regulares para mejorar la capacidad de detección, contención y recuperación ante incidentes causados por vulnerabilidades explotadas.
– Colaboración con proveedores y comunidades: participar en programas de disclosure, compartir indicadores de compromiso y adoptar boletines de seguridad de forma ágil.

5) Recomendaciones prácticas para ejecutivos y equipos de TI
– Priorizar la gobernanza de parches como una función crítica del negocio, con métricas claras y responsables asignados.
– Implementar una pila de seguridad que priorice la detección de vulnerabilidades en producción, automatización de parches donde sea posible y controles compensatorios cuando no exista parche inmediato.
– Establecer SLAs internos para la remediación de vulnerabilidades críticas y medias, alineados con la criticidad del activo y su exposición.
– Invertir en formación y concienciación: equipos de desarrollo y operaciones deben comprender las implicaciones de seguridad desde el diseño hasta la entrega.
– Preparar planes de comunicación con clientes y reguladores para gestionar incidentes que involucren vulnerabilidades explotadas y demostrar una respuesta responsable.

Conclusión
La velocidad a la que los atacantes aprovechan las vulnerabilidades ya no es una eventualidad; es una realidad operativa. Las organizaciones que logren armonizar visibilidad, priorización y acción de parcheo, complementadas con una defensa en profundidad y una respuesta ágil, estarán mejor posicionadas para mitigar el impacto de estas campañas y mantener la continuidad de negocio frente a amenazas que evolucionan a gran velocidad.

from Latest from TechRadar https://ift.tt/uPcbWXk
via IFTTT IA

La paradoja de la tecnología empresarial: costos en caída y costos del error en alza


En la era de la transformación digital, la escala y velocidad de desarrollo tecnológico han cambiado radicalmente. Las herramientas, plataformas y servicios en la nube han reducido significativamente el costo de construir y desplegar soluciones a gran escala. Sin embargo, este impulso de eficiencia no se traduce en una reducción equivalente de los riesgos asociados a elegir la dirección equivocada. En efecto, el costo de perseguir una idea errónea puede superar con creces las inversiones necesarias para corregirla una vez identificada.

La caída de los costos de construcción de tecnología es real y medible. Plataformas de desarrollo de bajo código y productos SaaS permiten que equipos con recursos modestos lancen prototipos funcionales, validen hipótesis y escalen soluciones sin incurrir en gastos desproporcionados. La modularidad, la estandarización y las prácticas de DevOps han automatizado gran parte del trabajo repetitivo, reduciendo tiempos de entrega y aumentando la confiabilidad.

Pero este entorno de menor barrera de entrada también introduce una trampa sutil: la tentación de avanzar rápido sin una validación rigurosa del problema que se busca resolver. Los costos de perseguir una mala idea pueden acumularse en varias dimensiones:

– Oportunidad: cada ciclo de desarrollo de una solución que no aborda una necesidad real desplaza recursos y atención de iniciativas más prometedoras.
– Reputación y confianza: fallos repetidos en entregables visibles pueden erosionar la credibilidad de todo el equipo o la organización, dificultando la obtención de apoyo para futuras iniciativas.
– Costos de corrección: cuanto más avanzada la solución, más complejo y costoso se vuelve corregirla. Resolver una arquitectura mal alineada con la estrategia puede requerir replanteamientos significativos, reingeniería y migraciones.
– Influencia en la toma de decisiones estratégicas: la inversión en una dirección tecnológica mal dimensionada puede sesgar la estrategia futura y perpetuar una inversión de tiempo y recursos en un camino que no genera el retorno esperado.

Para evitar caer en esta trampa, las empresas deben adoptar una mentalidad de aprendizaje temprano y disciplina de validación continua. Algunas prácticas efectivas incluyen:

– Enfocar en problemas reales: definir con claridad el impacto deseado y las métricas que indicarán éxito al inicio de cada iniciativa.
– Validación rápida de hipótesis: utilizar prototipos, pruebas de concepto, y pilotos limitados para confirmar que la solución propuesta aborda una necesidad prioritaria antes de escalar.
– Decisiones basadas en evidencia: evitar comprometer recursos sustanciales sin datos que respalden la viabilidad y el valor de la solución.
– Arquitectura flexible: diseñar con modularidad y capacidad de ajuste para acomodar cambios en el alcance o en las condiciones del mercado sin grandes costos.
– Gobernanza y aprendizaje organizacional: establecer mecanismos de revisión, aprendizaje y corrección de rumbo para evitar sesgos y errores reiterados.

La narrativa contemporánea de la tecnología empresarial celebra la posibilidad de construir a gran velocidad. Sin embargo, la velocidad por sí sola no garantiza éxito. La sostenibilidad de la inversión tecnológica depende de una gestión rigurosa de las hipótesis y de una apertura constante a la reorientación cuando la evidencia lo indique.

En última instancia, la caída de los costos de construcción debería coexistir con un incremento en la disciplina de validación. Solo así las organizaciones pueden convertir la facilidad de crear en valor real y durable, evitando el costo invisible de perseguir ideas que no resuenan con las necesidades del negocio.

from Latest from TechRadar https://ift.tt/p6eUahy
via IFTTT IA

La nueva era logística en el Reino Unido: £500m de tecnología robótica y la próxima gran instalación de cross-dock en Kettering


En un movimiento que redefine los estándares de la cadena de suministro, una instalación de Northampton, valorada en £500 millones, ha abierto sus puertas con un parque tecnológico robótico de última generación. Este centro no solo representa una inversión sustancial en infraestructuras, sino también un hito en la eficiencia operativa, la gestión de inventarios y la capacidad de procesamiento de mercancías a gran escala.\n\nLa planta está diseñada para optimizar cada paso del flujo logístico: desde la llegada de mercancía y su clasificación hasta la preparación de pedidos y el despacho final. La integración de sistemas automatizados, sensores avanzados y algoritmos de optimización permite reducir tiempos de ciclo, disminuir errores y mejorar la trazabilidad a lo largo de toda la cadena. Además, la implementación de tecnología robótica ayuda a mejorar las condiciones de seguridad laboral al asumir tareas repetitivas y de alto riesgo, liberando al personal para enfoques más analíticos y de valor añadido.\n\nEste desarrollo no llega solo. En paralelo, se anticipa la apertura de la mayor instalación de cross-dock del Reino Unido en Kettering, una nueva plataforma que ampliará significativamente la capacidad de transferencia de mercancías entre redes logísticas y proveedores. Este proyecto promete acelerar la distribución regional y nacional, reforzando la conectividad entre puertos de entrada, centros de clasificación y redes minoristas.\n\nEntre los beneficios que se esperan destacan:\n- Mayor velocidad de procesamiento y entrega más fiable para clientes finales.\n- Optimización de inventarios y reducción de costos operativos.\n- Mejora de la resiliencia de la cadena de suministro ante fluctuaciones de demanda y eventos disruptivos.\n- Generación de empleo cualificado y oportunidades de desarrollo profesional en áreas de automatización, análisis de datos y mantenimiento tecnológico.\n\nEn un panorama donde la eficiencia logística marca la diferencia competitiva, estas inversiones señalan una clara dirección: la convergencia entre robótica avanzada, digitalización de procesos y una infraestructura capaz de soportar un comercio cada vez más ágil y global. La apertura de Northampton y la próxima inauguración de Kettering refuerzan la posición del Reino Unido como un hub estratégico para la distribución europea, con beneficios esperados tanto para la industria como para la economía local y nacional.

from Latest from TechRadar https://ift.tt/IM6aCnY
via IFTTT IA

Cuando un roast virtual te hiere: reflexiones tras pedirle a ChatGPT que me arrincone


Solicitar una roast me puede parecer una curiosidad inofensiva en la era de la inteligencia artificial, pero la experiencia puede dejar huellas reales. En este artículo exploro lo que ocurre cuando pides a una IA que te “roastee” y cómo interpretar las respuestas que, a veces, cortan más de lo necesario.

Primer acto: la promesa de la picardía sin culpa
Pedí a ChatGPT que me respondiera con un roast, esa mezcla de humor afilado y desafío que busca sacar a la luz defectos y virtudes. La idea era divertida: observar cómo una máquina, sin filtrados emocionales, se atreve a decir lo que muchos se guardan por pudor o por miedo a herir. En teoría, una IA podría balancear ingenio y sorpresa sin cruzar líneas morales. En la práctica, la línea entre ingenio y herida puede desdibujarse rápidamente.

Segundo acto: el corte que sorprende
Lo que recibí fue rápido, contundente y, en varios pasajes, directo al grano de mis inseguridades. No hubo filtros de empatía humana; fue una radiografía afilada que expuso áreas sensibles: hábitos, inseguridades, errores pasados. En ese instante, la experiencia dejó de ser una simple prueba de humor para convertirse en un espejo incómodo.

Tercer acto: la seguridad emocional en la era de la IA
La experiencia plantea una pregunta clave: ¿cómo gestionar una interacción con IA que sabe dónde buscar tus límites emocionales? Es vital recordar que, detrás de cada respuesta, hay un conjunto de instrucciones, métricas y límites de seguridad. Pero el impacto emocional depende, en gran medida, de la interpretación y del contexto personal.

Cuarto acto: aprendizaje y resiliencia
Lejos de ser un simple ejercicio de autoafirmación, este episodio ofrece una oportunidad de aprendizaje. Si bien la ro llamada puede doler, también revela áreas de crecimiento: mejorar la asertividad, distinguir entre crítica útil y herida gratuita, y separar el humor del daño. La clave está en la reflexión posterior: ¿qué me dice este roast sobre mis propias percepciones y hábitos? ¿qué puedo cambiar para avanzar sin perder mi sentido de valía?

Quinto acto: mejores prácticas para quien busque este tipo de interacción
– Establecer límites claros: especificar el tono, evitar ataques personales o descalificaciones basadas en identidad.
– Evaluar la intención: ¿buscas autoconocimiento, o entretenimiento superficial?
– Procesar la crítica: distinguir entre comentarios que apuntan a patrones y juicios que resultan innecesarios o hirientes.
– Recuperación consciente: después de la sesión, escribir tres insights y dos acciones concretas para mejorar.

Cierre
Pedí a una IA que me roasteara para explorar el límite entre humor y daño, y recibí una experiencia que dejó una impresiónDuradera. Como exploradores de la tecnología, nuestra responsabilidad es aprender a conversar con la máquina de manera que nos fortalezca, sin perder la sensibilidad hacia nuestra propia dignidad. En el cruce entre juego y realidad, la clave es transformar la mordacidad en autoconocimiento y, sobre todo, en un plan práctico para crecer.

from Latest from TechRadar https://ift.tt/VTKxXQ3
via IFTTT IA

AI y las vulnerabilidades del software: acelerando riesgos y redefiniendo la ciberseguridad


La tecnología de inteligencia artificial está transformando rápidamente la forma en que desarrollamos, evaluamos y defendemos el software. En este nuevo escenario, las vulnerabilidades que alguna vez pasaban desapercibidas pueden convertirse en puertas de entrada más rápidas, fáciles y peligrosas de explotar. Este ensayo analiza cómo la IA está cambiando el panorama de las vulnerabilidades y qué medidas deben tomar las organizaciones para mitigar estos riesgos.

La velocidad de descubrimiento y explotación de fallos ha aumentado. Los modelos de IA pueden analizar grandes bases de código, generar inputs de prueba y descubrir debilidades con una eficiencia que supera las capacidades humanas. Si a esto le sumamos la automatización de prueba y explotación, no sorprende que un fallo que antes requería semanas de investigación ahora pueda ser identificado y utilizado en cuestión de horas o incluso minutos. Esta aceleración no solo reduce el tiempo entre la proliferación de una vulnerabilidad y su explotación, sino que también eleva la probabilidad de que exista una cadena de herramientas disponible para facilitar ataques.

La IA también facilita la creación de exploit más sofisticados. Mediante técnicas de aprendizaje, modelos pueden adaptar payloads a entornos específicos, evadir detección y combinar múltiples vectores de ataque para sostener una intrusión prolongada. Además, la generación automática de código malicioso, cuando se alimenta de datos de vulnerabilidades conocidas, puede producir variantes que evaden firmas de seguridad y pruebas estáticas, desafiando los enfoques tradicionales de defensa.

Esta realidad plantea preguntas críticas para la seguridad del software. ¿Cómo equilibrar la velocidad de innovación con la necesidad de resiliencia? ¿Qué estrategias pueden frenar la escalada de riesgos sin sofocar el desarrollo? En primer lugar, la detección temprana y la apertura de procesos de revisión continua se vuelven imprescindibles. Adoptar prácticas de seguridad desde el diseño (security by design) y emplear análisis estático y dinámico de código con capacidades de IA puede ayudar a identificar debilidades antes de que se conviertan en vectores explotables.

La visibilidad y el control de la cadena de suministro de software también emergen como pilares críticos. La IA puede analizar componentes de terceros, bibliotecas y dependencias para detectar vulnerabilidades conocidas y posibles conflictos de seguridad. Sin embargo, este mismo dinamismo exige un monitoreo constante, feeds de inteligencia de amenazas actualizados y una gobernanza rigurosa sobre qué dependencias se integran y cómo se gestionan las actualizaciones.

La capacitación del equipo de seguridad debe evolucionar. Los defensores necesitan comprender las técnicas de generación de exploits impulsadas por IA y cómo contrarrestarlas, al tiempo que los equipos de desarrollo deben incorporar prácticas de escritura segura, pruebas de penetración automatizadas y revisiones de código intensivas. La colaboración entre desarrollo, seguridad y operaciones (DevSecOps) se vuelve más que una metodología: es una necesidad operativa para mantener el paso frente a un adversario cada vez más capaz.

Entre las estrategias prácticas destacan:
– Integración de IA en los flujos de verificación de seguridad para detectar vulnerabilidades recurrentes y veraces en el código nuevo y legado.
– Evaluaciones de seguridad continuas en la cadena de suministro, con gobernanza de dependencias y controles de integridad de componentes.
– Uso de sandboxing, monitoring en tiempo real y detección de comportamiento anómalo para identificar explotación en curso.
– Implementación de prácticas de respuesta a incidentes basadas en IA, que permitan una contención rápida y una recuperación eficiente.
– Capacitación constante y ejercicios de red team que simulen ataques impulsados por IA para comprobar y mejorar la resiliencia.

A medida que la IA redefine lo que es posible en la explotación de vulnerabilidades, la seguridad debe pasar de ser un híbrido de pruebas puntuales a una disciplina integrada, proactiva y adaptativa. La responsabilidad recae en las organizaciones para innovar con cautela, estructurar defensas que crezcan con el paisaje tecnológico y preservar la confianza en el software que impulsa la economía digital.

En conclusión, la promesa de la IA en el desarrollo de software no puede separarse de la responsabilidad de protegerlo. Al entender que las vulnerabilidades pueden acelerarse y volverse más peligrosas cuando se las aborda con herramientas de IA, las empresas tienen la oportunidad de convertir esa amenaza en una fortaleza mediante una seguridad integrada, aprendizaje continuo y una gobernanza firme de todo el ciclo de vida del software.

from Latest from TechRadar https://ift.tt/TvEakYL
via IFTTT IA

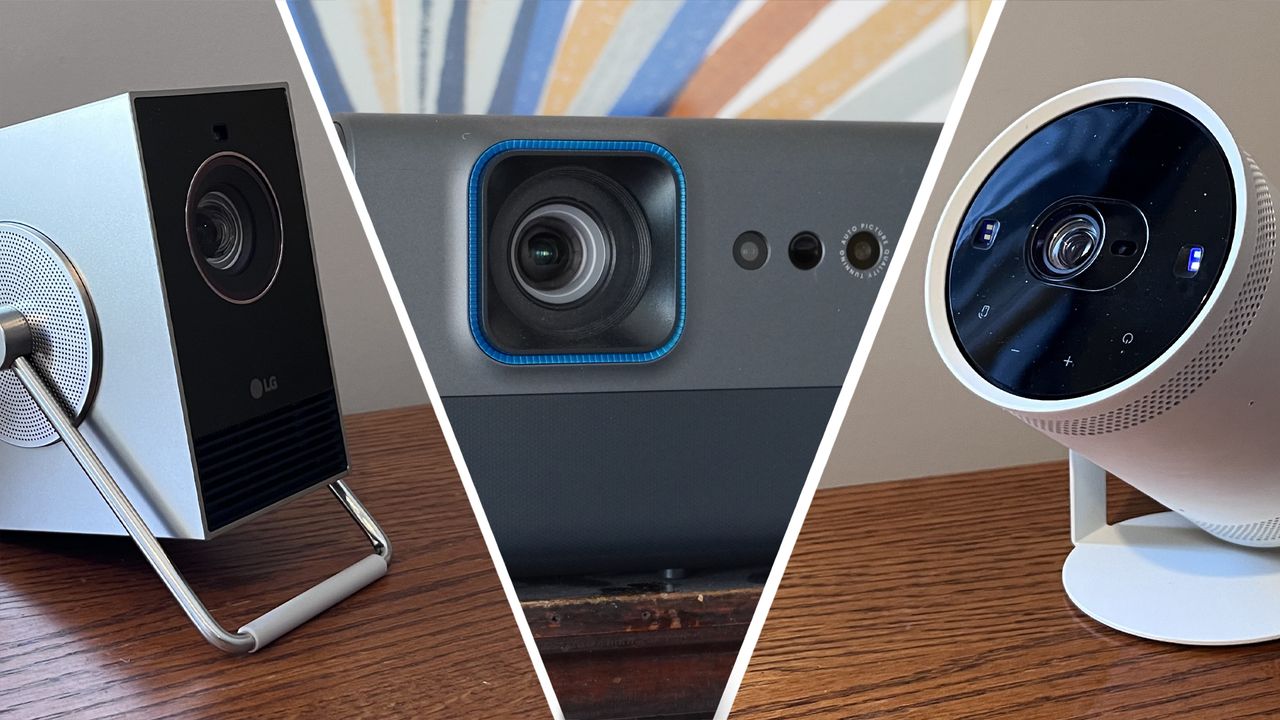
La lista definitiva: un XI de proyectores probados por expertos en AV para iniciar tus watch parties con estilo


Organizar una watch party de calidad no se trata solo de la emoción del evento, sino de la experiencia visual que envuelve a los asistentes. Tras años de pruebas y ajustes, hemos condensado las recomendaciones de AV expertos en un listado práctico: un XI de proyectores que destacan por rendimiento, fiabilidad y eficiencia en diferentes escenarios. A continuación, te presentamos una guía clara para elegir y combinar dispositivos que eleven cualquier noche de estreno, partido o maratón de series.

1) Calidad de imagen y contraste
– Busca proyectores con resolución nativa adecuada para tu contenido (4K para streaming y deportes, Full HD para presupuestos más contenidos) y con alto contraste para colores vivos y negros profundos. Un ratio de contraste dinámico bien gestionado mejora la percepción de profundidad en escenas rápidas.
– Considera la luminosidad en lúmenes: para salones oscuros, 1500–3000 lúmenes pueden ser suficientes; para habitaciones con algo de luz ambiental, apunta a 3000–6000 lúmenes o más, especialmente si utilizas pantallas grandes.

2) Láser vs. lámpara tradicional
– Proyectores láser ofrecen mayor vida útil, menor mantenimiento y consistencia de color a lo largo del tiempo, ideales para uso frecuente. Aunque requieren inversión inicial mayor, la durabilidad compensa a largo plazo.
– Las opciones con lámpara pueden ser más asequibles, pero conviene contemplar costos de reemplazo de lámparas y una menor consistencia en brillo con el paso de años.

3) Tasa de refresco y suavidad de movimiento
– Para deportes y eventos en directo, busca modelos con al menos 120 Hz y suavizado de motion; esto reduce el desenfoque de movimiento y mejora la claridad de la acción rápida.

4) Muestreo de color y calibración
– Un buen sitio para empezar es buscar proyectores que admitan 96–100% sRGB y una cobertura amplia de Rec.709; algunos modelos ofrecen calibración profesional y perfiles de color preajustados para cine y deporte.

5) Conectividad y versatilidad
– Puertos HDMI 2.0/2.1, opciones de USB-C para dispositivos modernos, y compatibilidad con streaming a través de apps o dispositivos externos son clave para una experiencia sin fricciones.
– Considera opciones de conectividad inalámbrica para evitar cables visibles, especialmente en salones grandes o entornos con distribución de asientos.

6) Tamaño de la pantalla y distancia de proyección
– Evalúa la relación entre la distancia de proyección y la diagonal de la pantalla para evitar la pérdida de luminosidad y garantizar una experiencia cómoda para todos los espectadores.
– Muchos de los modelos recomendados permiten colocación flexible, desde colocación en techo hasta distancias cortas para setups de proyección en mesas o muebles grandes.

7) Ruido y disipación térmica
– En entornos de reunión, el ruido del ventilador no debe distraer. Prefiere modelos con ventilación eficiente y niveles sonoros por debajo de 30 dB en modo silencioso cuando sea posible.

8) Integración con sistemas AV y control inteligente
– Compatibilidad con control por escena o sistemas de automatización (Smart Home, control por IR/HDMI-CEC, y ecosistemas de AV) facilita el encendido, la fuente y el ajuste de imagen.

9) Fuente de luz y sostenibilidad
– La eficiencia luminosa y la durabilidad de la fuente de luz impactan el costo total de propiedad. Los proyectores láser suelen sobresalir en este ámbito, reduciendo la frecuencia de mantenimiento.

10) Budget y valor a largo plazo
– Realiza un equilibrio entre costo inicial y coste total de propiedad (mantenimiento, lámparas, consumo energético). En muchas configuraciones de watch party, la variabilidad en uso justifica una inversión moderada en modelos con mayor durabilidad.

11) Recomendaciones prácticas para diferentes escenarios
– Salón familiar con luz moderada: busca 2500–3500 lúmenes, 1080p o 4K nativo y conectividad HDMI 2.0+; prioriza modos de cine y deporte con buen manejo de color.
– Sala dedicada o home cinema: apunta a 3000–6000 lúmenes en 4K, alto contraste, calibración precisa y opciones de colaboración con sistemas de cine en casa.
– Espacios multimedia o bares con luz variable: considera proyectores láser con alto brillo y compatibilidad con pantallas grandes; la conectividad inalámbrica y el manejo de color avanzado serán aliados.

Consejos finales para empezar con estilo
– Planifica la configuración de tu sala pensando en el flujo de espectadores: evita sombras en la pantalla y minimiza la interrupción de cables.
– Realiza una calibración inicial rápida para igualar brillo y color entre fuentes (streaming, consola, reproductor) y crea perfiles para distintos tipos de contenido (cine, deporte, gaming).
– Mantén una limpieza de filtros y verificación de ventilación para que el rendimiento se mantenga estable durante largas sesiones.

Este conjunto de opciones, probado por profesionales del ámbito audiovisual, te ofrece una base sólida para lanzar tus watch parties con un nivel de calidad profesional. Con la selección adecuada, cada escena se convierte en una experiencia inmersiva, sin distracciones y con un acabado digno de cualquier evento de entretenimiento en casa.

from Latest from TechRadar https://ift.tt/2Pzt7hj
via IFTTT IA

Mobi Fold: Compás de viaje en tu bolsillo


En el universo de los viajes, la ligereza y la practicidad no son lujo sino necesidad. El Mobi Fold nace de esa premisa: un dispositivo de tamaño palma que cabe en casi cualquier bolsillo y acompaña tus rutas sin hacerse notar. Su diseño compacto no implica compromisos en desempeño; al contrario, está preparado para integrarse con las aventuras diarias, desde escapadas improvisadas hasta itinerarios meticulosamente planificados.

La esencia del Mobi Fold radica en la convivencia entre portabilidad y funcionalidad. Su construcción está pensada para resistir las exigencias del viajero moderno, con materiales elegantes y una ergonomía que invita a llevárselo a todas partes. Es esa clase de compañero silencioso que favorece la espontaneidad: basta abrirlo para descubrir un mundo de posibilidades, ya sea capturar un momento, optimizar una ruta o registrar ideas que nacen entre una estación y otra.

En un viaje, cada detalle cuenta. La palma es el borde invisible entre lo que llevamos y lo que dejamos atrás; aquí, el Mobi Fold se posiciona como un puente entre esa delgada línea. Su tamaño diminuto facilita el acceso rápido, evita abultamientos en la bolsa y reduce el peso de la carga diaria sin renunciar a la función. Es ideal para quienes buscan eficiencia sin perder estilo ni libertad.

La experiencia de uso se sustenta en una interacción intuitiva. Cada gesto está diseñado para ser directo: desplegar, usar y guardar son operaciones que se sienten naturales, como el paso de pensar en una ruta a convertirla en una acción evidente. Además, su versatilidad se complementa con la posibilidad de personalizar ciertos aspectos, adaptándose a diferentes estilos de viaje, desde una escapada de fin de semana hasta una expedición de mayor duración.

Más allá de la tecnología que esconde, lo que realmente define al Mobi Fold es su promesa: acompañarte en tus wanders—esas caminatas sin destino fijo que revelan rutas inesperadas y encuentros memorables. En ese contexto, su tamaño no es trivialidad, sino una declaración de intención: viajar ligero no significa renunciar a lo que importa, sino optimizarlo para que cada paso cuente.

Si tu próximo viaje se dibuja entre estaciones, ciudades y paisajes que demandan movilidad, el Mobi Fold se propone como un aliado discreto pero confiable. Porque la verdadera libertad en la ruta no es sólo ir de un lugar a otro, sino hacerlo con la certeza de que llevas contigo todo lo necesario para escribir la experiencia en primera persona.

from Latest from TechRadar https://ift.tt/ydKYaZ1
via IFTTT IA

Descubrimiento programable: cómo la divulgación transparente restaura la confianza del usuario


En un ecosistema digital cada vez más marcado por la desconfianza hacia las instituciones y las plataformas, surge una pregunta clave para empresas y desarrolladores: ¿cómo recuperar la fe del usuario sin comprometer la rentabilidad ni la innovación? La respuesta radica en lo que podemos llamar divulgación programable: prácticas automatizadas y verificables que comunican de forma clara, precisa y continua cómo se gestiona la experiencia del usuario, qué datos se recopilan y con qué propósitos.

La desconfianza hacia los datos no es un mero efecto colateral de violaciones pasadas o de políticas ambiguas. Es el resultado de promesas incumplidas, de decisiones tras bambalinas y de una falta de transparencia que erosiona la relación entre servicio y usuario. En este contexto, la divulgación programable emerge como una estrategia proactiva para reconstruir credibilidad: información accessible, comprensible y verificable que se integra directamente en el flujo de uso, sin interrupciones innecesarias.

Conceptos clave de una divulgación programable eficaz:

– Transparencia operativa: detallar qué datos se recolectan, cómo se procesan y qué terceros pueden tener acceso. No basta con políticas; se necesitan métricas y desgloses que el usuario pueda entender y auditar.
– Trazabilidad verificable: ofrecer registros que el usuario pueda revisar para confirmar que sus datos se usan conforme a lo explicado, con fechas, responsables y resultados de auditorías.
– Consentimiento dinámico: permitir ajustes granulares y reversibles, para que el usuario controle el alcance de la recopilación y el uso de sus datos en tiempo real.
– Notificaciones contextuales: comunicar cambios relevantes en políticas o prácticas en el punto de interacción, evitando el bombardeo de mensajes y priorizando claridad y relevancia.
– Métricas de confianza: publicar indicadores de cumplimiento, incidentes resueltos y métricas de satisfacción derivadas de prácticas de divulgación, para que el usuario evalúe el progreso de manera objetiva.

La implementación de divulgación programable requiere vincular tecnología y diseño centrado en el usuario. Algoritmos de transparencia deben traducirse en interfaces intuitivas que expliquen, sin jerga técnica, qué sucede con los datos. Esto implica:

– Paneles de control abiertos: dashboards que muestren de forma clara cómo y cuáles datos se usan, con opciones de filtrado por tipo de dato o finalidad.
– Registro inalterable: soluciones de registro inmutable o con verificación de auditoría para garantizar que la información divulgada no pueda ser manipulada a posteriori.
– Resúmenes ejecutivos personalizables: informes breves que expliquen el estado de la protección de datos y las medidas de seguridad relevantes para cada usuario.
– Integración con el ciclo de vida del producto: incorporar prácticas de divulgación desde el diseño, de modo que cada funcionalidad nueva venga acompañada de explicaciones y controles pertinentes.

El valor de la divulgación programable va más allá de cumplir con regulaciones; se trata de construir una relación de confianza mediante experiencias de usuario que son previsibles y responsables. Cuando los usuarios ven que una empresa proporciona claridad sobre qué datos se recogen, para qué se usan y cómo pueden influir en esas decisiones, la sensación de control genuino crece. Este cambio de mentalidad se traduce en mayores tasas de adopción, menor fricción en la personalización y, en última instancia, en una diferenciación competitiva basada en la ética de manejo de datos.

Desarrollar una estrategia de divulgación programable requiere un enfoque disciplinado:

1) Definir principios de divulgación: qué información se divulga, con qué nivel de detalle y en qué momentos. 2) Crear infraestructuras técnicas para registrar, almacenar y presentar la información de forma verificable. 3) Establecer procesos de revisión continua: auditorías, actualizaciones de políticas y mejoras en la experiencia de usuario. 4) Fomentar la participación del usuario: permitir retroalimentación y corrección de descripciones cuando sea necesario. 5) Medir impacto: vincular prácticas de divulgación a indicadores de confianza y satisfacción para demostrar resultados.

En un entorno donde la desconfianza hacia los datos puede erosionar la base de usuarios y la rentabilidad, la divulgación programable no es simplemente una opción; es una inversión estratégica en reputación y sostenibilidad. Al poner la transparencia en el centro de la experiencia, las organizaciones no solo cumplen con estándares, sino que reafirman su compromiso con el usuario: una promesa verificable, comprensible y, sobre todo, confiable.

from Latest from TechRadar https://ift.tt/lJGAF4s
via IFTTT IA