El Escalamiento de la Brecha Eurail de Enero de 2026: Hackers Venden Datos Robados


La brecha de seguridad que afectó a Eurail en enero de 2026 ha dado un giro notablemente peligroso. Inicialmente reportada como un incidente de acceso no autorizado, la situación ha evolucionado de forma que los cibercriminales han comenzado a vender los datos obtenidos, aumentando el riesgo para los usuarios y para la reputación de la compañía. Este desarrollo pone de manifiesto varias lecciones cruciales para empresas con operaciones sensibles y para los usuarios que confían en servicios de movilidad y reserva.

En primer lugar, la venta de datos robados amplifica el daño más allá de la intrusión inicial. Los conjuntos de información expuestos pueden incluir identificadores personales, datos de pago, historial de viajes y preferencias de cliente. La posibilidad de reutilización de esta información en fraude financiero, suplantación de identidad o marketing agresivo eleva la responsabilidad de Eurail para mitigar daños y comunicar con transparencia las medidas adoptadas.

Para las organizaciones, el caso subraya la necesidad de una gestión de incidentes más ágil y una defensa en profundidad. Las prácticas recomendadas incluyen: segmentación de redes, monitoreo continuo de anomalías, cifrado de datos en reposo y en tránsito, y pruebas periódicas de respuesta a incidentes. Además, la gobernanza de datos debe garantizar el mínimo acceso necesario, con controles de privilegios y registros de auditoría que permitan rastrear cualquier movimiento dentro de la infraestructura.

Desde la perspectiva del usuario, este episodio refuerza la importancia de proteger la información personal. Recomendaciones prácticas incluyen revisar los comunicados oficiales con atención, monitorizar cuentas financieras y de servicios, y cambiar contraseñas de manera oportuna, especialmente si se reutilizan en otros servicios. Si se detectan comunicaciones sospechosas o cargos no reconocidos, es fundamental reportarlo de inmediato a las entidades pertinentes y activar alertas de fraude.

El debate público que rodea a este incidente también invita a reflexionar sobre el equilibrio entre la seguridad y la conveniencia en servicios de viaje. En un mundo donde la digitalización facilita reservas, tarjetas y datos de viaje, la responsabilidad de las empresas hacia la protección de esa información es cada vez más central. La transparencia, la comunicación proactiva y la capacidad de respuesta ante crisis serán determinantes para restaurar la confianza de los usuarios y mantener la continuidad operativa.

En resumen, el incremento del impacto de la brecha Eurail en enero de 2026, al involucrar la venta de datos robados, eleva la exigencia de prácticas de seguridad robustas y una gestión cuidadosa de la experiencia del cliente. Este episodio debe servir como punto de inflexión para endurecer controles, educar a los usuarios y reforzar la resiliencia cibernética de organizaciones que manejan información sensible en el sector de la movilidad.

from Latest from TechRadar https://ift.tt/o3eITMf
via IFTTT IA
La brecha de preparación ante la IA en ciberseguridad: un llamado para todas las funciones, desde empleados hasta CEOs


En el panorama actual, la inteligencia artificial está dejando de ser una promesa futurista para convertirse en una herramienta operativa cotidiana en la ciberseguridad. Sin embargo, existe una brecha significativa entre la adopción de tecnologías de IA y la capacidad real de las organizaciones para utilizarlas de manera efectiva. Este desajuste no distingue roles: abarca desde el talento operario hasta la alta dirección, incluidos los CEOs, y plantea riesgos tangibles para la seguridad, la eficiencia y la continuidad del negocio.

La narrativa de que la IA es solo para los especialistas técnicos se ha quedado atrás. Las soluciones modernas de IA en ciberseguridad exigen una alfabetización tecnológica básica, un entendimiento de los principios de seguridad y, sobre todo, una cultura organizacional que promueva la experimentación responsable. Sin esa mentalidad, incluso las herramientas más avanzadas pueden convertirse en meros adornos o, peor aún, en vectores de riesgo si se implementan sin supervisión, gobernanza o métricas claras.

Uno de los problemas centrales es la brecha de gobernanza de datos. La IA depende de datos limpios, bien etiquetados y gestionados con políticas de acceso adecuadas. Muchas organizaciones carecen de procesos estandarizados para la recopilación, limpieza y monitorización de datos, lo que dificulta a cualquiera—desde analistas hasta ejecutivos—aprovechar el potencial de las soluciones baseadas en IA. Cuando los datos no están preparados, los modelos pueden generar alertas falsas, pasar por alto amenazas críticas o violar normativas de privacidad.

Otro desafío relevante es la falta de habilidades interdisciplinarias. La defensa cibernética ya no es solo un dominio técnico; requiere comprender el negocio, los procesos operativos y las implicaciones de negocio de cada decisión de seguridad. Los ejecutivos deben traducir objetivos estratégicos en requisitos de seguridad y asegurarse de que el equipo técnico tenga una voz en la definición de metas. Esto implica formación continua, capacitación cruzada y la creación de roles que acompañen la transición tecnológica sin perder el foco en el negocio.

La resiliencia ante incidentes también se ve afectada por una preparación desigual. En muchos casos, se disponen de herramientas de IA para la detección de anomalías, respuesta automatizada y análisis de comportamiento, pero la orquestación entre estas capacidades y los procedimientos de respuesta a incidentes no está suficientemente afinada. La automatización puede acelerar la detección, pero si el equipo no sabe cómo interpretar, priorizar y responder a las alertas generadas, la velocidad se convierte en ruido y la amenaza persiste.

La responsabilidad de cerrar esta brecha recae en varios frentes. En primer lugar, las organizaciones deben invertir en una cultura de seguridad que empodere a todos los niveles para pensar en IA como un habilitador, no como una solución mágica. Esto implica formaciones específicas, simulacros de incidentes con IA y métricas que midan no solo la eficiencia operativa, sino la calidad de las decisiones de seguridad, la reducción de falsos positivos y la mejora de la resiliencia.

En segundo lugar, la gobernanza de datos debe ser central. Establecer políticas claras de acceso, manejo de datos, consentimiento y trazabilidad de las decisiones algorítmicas ayuda a crear confianza y a alinear la IA con los principios de cumplimiento y ética.

En tercer lugar, es fundamental promover una visión interdisciplinaria. Equipos mixtos compuestos por TI, seguridad, jurídico, cumplimiento y negocio deben colaborar desde la definición de requerimientos hasta la evaluación de resultados. Esa colaboración facilita que las soluciones de IA respondan a necesidades reales y estén alineadas con la estrategia corporativa.

Por último, la dirección ejecutiva tiene un papel decisivo. Los CEOs y líderes deben impulsar un marco de gobernanza de IA en ciberseguridad, asignar recursos, comunicar prioridades y garantizar que las inversiones en tecnología se traduzcan en capacidades medibles de protección y continuidad operativa.

El camino hacia una utilización madura de la IA en ciberseguridad no es lineal, pero es navegable. Con una visión clara, una estructura de gobernanza robusta y un compromiso con la formación transversal, las organizaciones pueden cerrar la brecha entre intención y capacidad, fortaleciendo su postura de seguridad y su capacidad de responder a las amenazas en tiempo real. En última instancia, la verdadera ventaja competitiva no reside solo en poseer herramientas de IA, sino en saber integrarlas de forma responsable y eficaz en el tejido operativo de la organización.

from Latest from TechRadar https://ift.tt/dahjrzE
via IFTTT IA

Limitaciones Fundamentales de los Modelos de Lenguaje en la Codificación Asistida por IA


En la carrera por acelerar el desarrollo de software con herramientas de IA, una narrativa dominante sugiere que los modelos de lenguaje grande (LLMs) pueden transformar la productividad y la seguridad de la codificación. Sin embargo, la evidencia empírica reciente exige una lectura más matizada. Aunque la promesa de la IA para generar código de forma automática es atractiva, los datos disponibles muestran limitaciones significativas que merecen una evaluación rigurosa y una adopción cautelosa en entornos de producción.

Un hallazgo clave es que, al analizar ejemplos de código generado por LLMs, estos sistemas seleccionan código seguro solo en aproximadamente el 55% de las veces. Este rendimiento medio es preocupante cuando se considera que el código inseguro puede introducir vulnerabilidades críticas, fallos operativos y costos de seguridad elevados. La cifra no solo subraya errores inevitables en la generación, sino que también revela una deficiencia estructural: los modelos suelen priorizar la completitud sintáctica y la corrección de la tarea solicitada sin una evaluación explícita de las implicaciones de seguridad o de las mejores prácticas de diseño seguro.

Estas limitaciones no deben verse como una negación del valor de la IA en el desarrollo de software, sino como un recordatorio de que las herramientas actuales requieren marcos de seguridad, revisión humana y procesos de verificación robustos. Entre las implicaciones prácticas se destacan:

– Necesidad de revisión de código humano-centrada: la intervención de un desarrollador para evaluar seguridad, adherencia a normas y posibles vectores de ataque sigue siendo indispensable.
– Integración de controles de seguridad en el flujo de trabajo: incorporar escáneres estáticos, pruebas de seguridad y verificación de dependencias para compensar las lagunas de generación automática.
– Diseño de prompts con sesgos a favor de la seguridad: al estructurar las solicitudes, priorizar respuestas que incluyan advertencias, validación de entradas y manejo de errores seguro.
– Gobernanza y trazabilidad: registrar decisiones, revisiones y cambios para facilitar auditorías y cumplimiento regulatorio.

El progreso en IA para codificación no debe interpretarse como una sustitución de la experiencia humana, sino como un complemento que, cuando se usa con criterios claros, puede reducir esfuerzos repetitivos y orientar a los equipos hacia prácticas de desarrollo más seguras. En consecuencia, las organizaciones deben adoptar un enfoque equilibrado: aprovechar las eficiencias que ofrecen los LLMs, pero mantener un entramado de revisión, pruebas y gobernanza que mitigue riesgos y establezca estándares sostenibles a largo plazo.

En conclusión, la promesa de la IA en codificación es real, pero no está exenta de limitaciones. Reconocer que los modelos actuales seleccionan código seguro solo en una fracción de los casos es un paso crucial para definir expectativas, inversiones y estrategias que permitan avanzar con responsabilidad hacia una integración responsable de estas herramientas en el ciclo de desarrollo.

from Latest from TechRadar https://ift.tt/o1PUwOQ
via IFTTT IA

Styx: Blades of Greed: fundamentos de sigilo que valen la pena


Styx: Blades of Greed emerge como una propuesta ágil y contundente en el género de acción y sigilo, con una base de diseño que brilla incluso cuando otras áreas de la experiencia podrían pulirse un poco más. Si bien no es perfecto, su compromiso con el sigilo eficiente y la dinámica de juego centrada en la movilidad lo convierten en una opción atractiva para quienes buscan un desafío estratégico y una ejecución precisa.

En primer plano, el juego destaca por su sistema de sigilo bien construido. La mecánica de avanzar sin ser visto, combinada con rutas alternativas y la gestión de la puntería y el timing, facilita encuentros tensos y recompensas claras por paciencia y planificación. Este foco en el sigilo se siente orgánico y, en la práctica, ofrece momentos de satisfacción cuando la ejecución de una maniobra cuidadosa sale a la perfección.

La movilidad del protagonista también merece atención. El diseño de niveles favorece la exploración y la observación, permitiendo al jugador trazar rutas que dificultan la detección y abren opciones para atacar o evadir con audacia. Esa fluidez en el desplazamiento es un pilar que sostiene la experiencia, incluso cuando otros elementos del juego podrían ser más refinados.

No obstante, el título no está exento de fallos. Hay secciones en las que la progresión de la historia y la narrativa pueden sentirse algo desconectadas de la tensión sostenida por el sigilo, y algunas voces o animaciones pueden parecer desajustadas respecto al tono general. Aun así, los aciertos en el diseño de sigilo y en la mecánica de juego suelen eclipsar estas imperfecciones menores para los jugadores dispuestos a mirar más allá de los pequeños baches técnicos.

En términos de valor de repetición, Styx: Blades of Greed ofrece suficientes variaciones en rutas y métodos de ejecución para mantener el interés más allá de una primera pasada. Cada encuentro se beneficia de la posibilidad de experimentar con diferentes enfoques, lo que invita a la rejugabilidad sin perder la coherencia de la experiencia.

En resumen, Styx: Blades of Greed no pretende ser la experiencia más perfecta del año, pero su sólido legado en el silenciado arte del sigilo y su diseño de movimiento lo convierten en una opción muy merecida para quienes buscan una experiencia de acción estratégica bien ejecutada. Si valoras la coreografía silenciosa, los momentos de planificación meticulosa y una curva de desafío que recompensa la precisión, este título merece un puesto destacado en tu colección.

from Latest from TechRadar https://ift.tt/rgtXYMy
via IFTTT IA

El interés en personajes de IA no garantiza compromiso: reflexiones sobre la adopción sostenida


En la era de los avances tecnológicos acelerados, la presencia de personajes de inteligencia artificial en medios, experiencias interactivas y entornos digitales ha generado una curiosidad palpable. Sin embargo, el interés inicial no equivale a un compromiso duradero. Este fenómeno merece un análisis cuidadoso desde varias perspectivas: empresarial, cultural y emocional.

Primero, el interés puede estar impulsado por la novedad. Los usuarios se sienten atraídos por la promesa de interacción, la capacidad de personalización y la sensación de conversación fluida. Pero esa atracción inicial a menudo se desvanece cuando fluctúan las expectativas: ¿qué valor real aporta el personaje de IA a largo plazo? ¿Cómo se traduce la interacción en resultados tangibles, ya sea productividad, aprendizaje o entretenimiento sostenido?

Segundo, la adopción sostenida depende de la utilidad percibida y de la confianza. Una IA que solo emite respuestas predecibles o que carece de progreso tangible puede generar frustración y abandono. En cambio, una IA que evoluciona con el usuario, que aprende con suficiente transparencia sobre sus límites y que ofrece resultados consistentes, tiene más probabilidades de convertirse en una presencia durable.

Tercero, las dinámicas sociales influyen fuertemente. La aceptación de personajes de IA no se da en abstracto: se negocia en comunidades, se compara con alternativas humanas o automatizadas, y se mide por estándares de responsabilidad, ética y seguridad. Si estos criterios no se abordan de forma visible, el interés se disipa y el compromiso no se materializa.

Cuarto, es crucial distinguir entre fascinación temporal y valor funcional. Los personajes de IA pueden servir como herramientas de aprendizaje, asistentes en tareas repetitivas o acompañantes en experiencias narrativas; sin embargo, para que la relación sea sostenible, deben integrarse de modo que amplíen capacidades reales sin generar dependencia desequilibrada.

Las empresas y desarrolladores que buscan convertir el interés en adopción duradera deben centrar sus estrategias en:
– Claridad de propósito: definir qué problema resuelve la IA y para quién.
– Beneficio tangible: demostrar resultados medibles a lo largo del tiempo.
– Ética y transparencia: explicar límites, derechos de usuario y mecanismos de control.
– Evolución guiada: facilitar actualizaciones y mejoras que respondan a necesidades reales sin perder coherencia.
– Experiencia de usuario centrada: interfaces intuitivas, respuestas útiles y confiables, con mecanismos de retroalimentación clara.

En última instancia, el simple hecho de que alguien muestre interés por un personaje de IA no implica compromiso posterior ni permanencia. El verdadero valor se materializa cuando esa curiosidad se transforma en utilidad continua, confianza y una experiencia que se ajusta a las expectativas y valores de los usuarios a lo largo del tiempo.

from Latest from TechRadar https://ift.tt/ATdK5qz
via IFTTT IA

Entre la alta demanda y la incertidumbre: casos complejos en emergencias y la espera de nuevas entregas de The Pitt


En el mundo de la medicina de emergencia, cada día trae consigo un conjunto único de retos: pacientes con traumas impredecibles, complicaciones crónicas que requieren manejo ágil y la necesidad constante de decisiones basadas en evidencia y experiencia. Este contexto, que podría parecer caótico, se convierte en un ejercicio de precisión y coordinación entre equipos multidisciplinarios, hospitales y familias que buscan claridad frente a la incertidumbre.

Uno de los aspectos más desafiantes en un servicio de urgencias es el manejo de casos que, por su naturaleza, exigen evaluación rápida, priorización de recursos y comunicación transparente. Cuando un caso crítico se sella con un pronóstico difícil, el equipo clínico debe mantener la calma, documentar meticulosamente cada hallazgo y planificar iterativamente. La neurología, la cirugía, la anestesiología y la medicina de cuidados intensivos deben trabajar en sincronía para optimizar resultados y reducir riesgos para el paciente. Este proceso, que parece mecánico en la teoría, depende en gran medida de la empatía con la familia y de la claridad con la que se transmiten las opciones de tratamiento, límites y posibles complicaciones.

A la vez, el entorno de un hospital no se detiene. Se abren nuevos casos, se reestructuran protocolos y se incorporan herramientas tecnológicas que prometen acelerar diagnósticos y mejorar la seguridad. La gestión de datos, la trazabilidad de intervenciones y la coordinación entre servicios son componentes vitales de una práctica que busca la excelencia clínica sin perder de vista la dignidad humana de cada persona que llega a la sala de emergencias.

En este contexto, surge una pregunta que parece pertenecer a una conversación de fin de semana entre colegas, pero que ha trascendido a lo público: ¿cuándo se emite el episodio 7 de la temporada de The Pitt en HBO Max? Este tipo de consultas, aunque parezcan superficiales ante la gravedad de una sala de emergencias, refleja una necesidad de equilibrio entre el consumo de entretenimiento y la atención a la salud. En la era digital, las plataformas de streaming han redefinido el consumo de contenido, y entender la programación de lanzamientos puede convertirse en una práctica de organización personal: horarios, recordatorios y la capacidad de desconectar cuando es necesario para recargar energías.

La lección que podemos extraer de estas tensiones es doble. Primero, que la gestión de casos difíciles en emergencias exige un marco estructurado de evaluación, comunicación y toma de decisiones que proteja la seguridad y la calidad de la atención. Segundo, que el entretenimiento y el descanso están igualmente presentes en la vida profesional; saber integrarlos de manera saludable puede contribuir al bienestar del equipo y, en última instancia, al cuidado del paciente.

Para quienes trabajamos en estos entornos, la claridad de objetivos y la previsibilidad operativa siguen siendo nuestros faros. Y para los espectadores que siguen contenido de alta demanda como The Pitt, la información puntual sobre la disponibilidad de episodios se convierte en una pequeña, pero significativa, forma de organizar nuestra experiencia televisiva sin perder de vista las prioridades del día a día.

from Latest from TechRadar https://ift.tt/AlGyR0E
via IFTTT IA

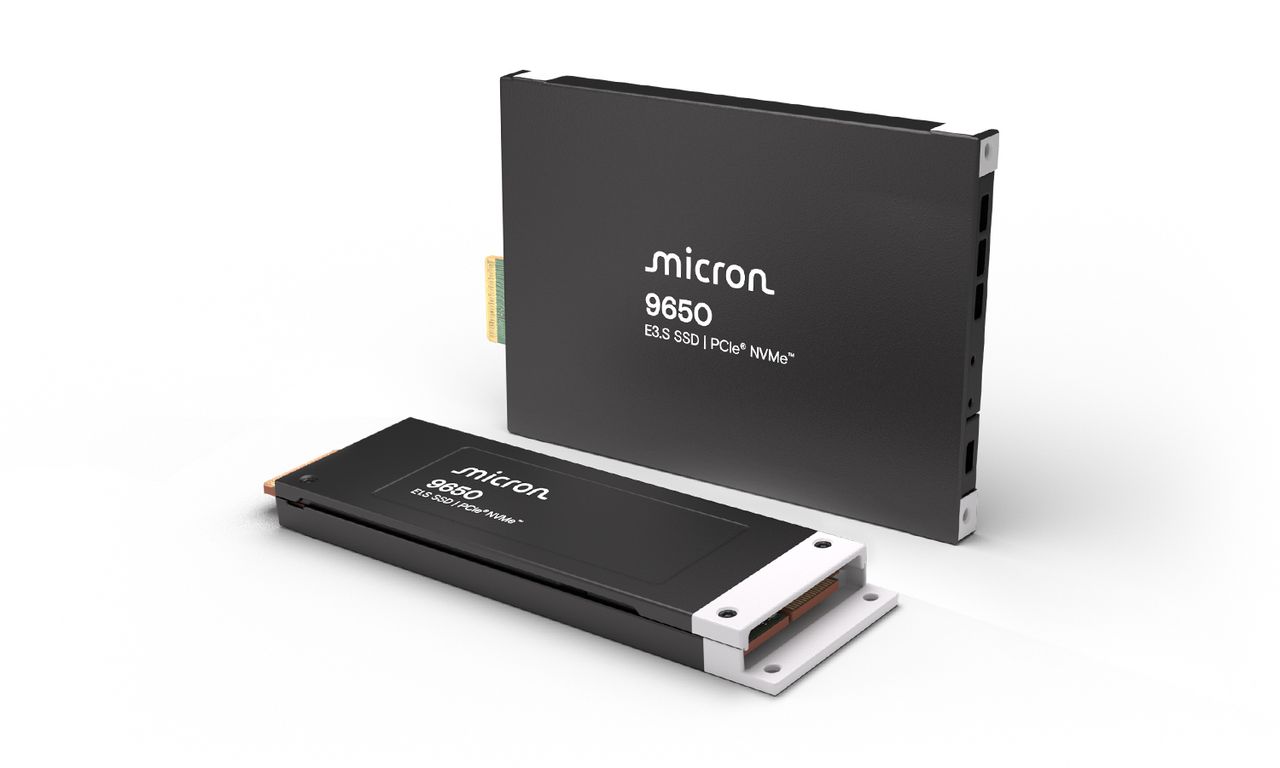
Micron 9650: un avance estratégico en SSD PCIe 6.0 para cargas de trabajo de IA y almacenamiento de centros de datos de alto ancho de banda


En un giro decisivo para el almacenamiento moderno, Micron presenta el 9650, el primer SSD PCIe 6.0 diseñado específicamente para cargas de trabajo de inferencia de IA a escala y para almacenamiento de centros de datos que requieren un ancho de banda extremo. Este lanzamiento marca un hito tecnológico al combinar velocidades de transferencia superiores con una arquitectura optimizada para operaciones continuas y críticas, donde la latencia mínima y la consistencia de rendimiento son fundamentales.

El 9650 se posiciona como una solución de alta densidad orientada a entornos hyperscale, donde la demanda de procesamiento en tiempo real y la gestión eficiente de grandes volúmenes de datos se traducen en beneficios operativos y competitivos. Entre sus ventajas destacan:

– Interfaz PCIe 6.0 de alta capacidad que eleva el rendimiento máximo disponible para IA y aplicaciones de inferencia, reduciendo cuellos de botella y acelerando pipelines de datos.
– Arquitectura enfocada en cargas de trabajo de IA, con optimizaciones para operaciones de inferencia, matrices de grandes dimensiones y procesamiento paralelo masivo.
– Rendimiento consistente en escenarios de lectura/escritura intensivas, lo que facilita la gestión de modelos, datos de entrenamiento y flujos de datos en tiempo real.
– Eficiencia energética y gestión térmica adecuadas para centros de datos de gran escala, donde el consumo y la disipación impactan directamente en costos operativos y densidad de racks.

Este nuevo miembro de la familia de soluciones de almacenamiento de Micron refuerza la visión de la empresa de habilitar infraestructuras de IA más rápidas, más confiables y escalables. Al apostar por PCIe 6.0, la compañía no solo proporciona una mayor capacidad de ancho de banda, sino también una base sólida para futuras necesidades de datos y modelos cada vez más complejos.

Para los operadores de centros de datos, proveedores de servicios en la nube y equipos de investigación que buscan optimizar cargas de IA a gran escala, el 9650 representa una opción estratégica que promete reducir la latencia de acceso a datos, acelerar la recuperación de información crítica y simplificar la gestión de inventarios de almacenamiento gracias a su diseño de alto rendimiento y resiliencia. En un panorama donde la demanda de IA y analítica avanzada continúa creciendo, este lanzamiento se sitúa como un punto de inflexión hacia infraestructuras más ágiles y preparadas para el futuro.

from Latest from TechRadar https://ift.tt/3JAc8K1
via IFTTT IA

Impacto Ambiental del Tramo 5 del Tren Maya: Biodiversidad en Riesgo entre Cancún y Tulum


El Tramo 5 del Tren Maya, que conecta Cancún con Tulum, ha generado un debate intenso sobre sus efectos en la biodiversidad de la región. Diversos estudios y observadores señalan que esta sección podría ser la más dañina para los ecosistemas locales, debido a la extensión de los aprovechamientos del suelo, la fragmentación de hábitats y la alteración de corredores biológicos críticos para numerosas especies. En particular, se estima una pérdida de alrededor de 3.6 millones de árboles, cifra que subraya la magnitud de la intervención y su impacto sobre bosques y manglares que sustentan servicios ecosistémicos esenciales.
from Wired en Español https://ift.tt/ZRnj1iY
via IFTTT IA

Lecciones de una caída: cómo una campaña de phishing comprometió la cuenta de correo corporativa


En el mundo corporativo actual, la seguridad de la información depende tanto de la tecnología como de las personas. Este texto examina un incidente reciente en el que un empleado de Tenga cayó ante un correo de phishing y, como resultado, se entregaron credenciales que permitieron el acceso no autorizado a una cuenta de correo empresarial. A través de este relato, se destacan las lecciones clave para fortalecer la resiliencia organizacional frente a amenazas cada vez más sofisticadas.

El incidente comenzó con un correo que imitaba comunicaciones legítimas de proveedores conocidos. El mensaje solicitaba una acción aparentemente inofensiva: responder con credenciales o hacer clic en un enlace para completar una verificación de seguridad. La ingeniería social detrás del correo aprovechó preocupaciones reales de seguridad y la sensación de urgencia típica de ataques de este tipo. Aunque el remitente parecía convincente, el contenido contenía señales sutiles de alerta que, en conjunto, debían activar la prudencia del destinatario.

La consecuencia inmediata fue la exposición de credenciales y, por ende, el acceso a la cuenta de correo corporativa. Este tipo de compromiso no solo permite leer mensajes sensibles, sino también realizar movimientos laterales, reenviar información confidencial o suplantar identidades internas. Por ello, la gobernanza de identidades y accesos debe ser una prioridad: menos superficies de exposición, controles de autenticación robustos y monitoreo continuo.

Lecciones aprendidas y recomendaciones prácticas para la organización:

– Educación continua en seguridad: programas de concienciación que incluyan simulaciones de phishing, retroalimentación inmediata y refuerzo de buenas prácticas. El aprendizaje debe ser constante y adaptado a los nuevos vectores de ataque.
– Autenticación multifactor: implementar MFA sólida para todas las cuentas críticas reduce significativamente la probabilidad de que una credencial comprometida permita el acceso no autorizado.
– Segmentación y mínimo privilegio: limitar los permisos de las cuentas a lo estrictamente necesario y segmentar los entornos para contener posibles filtraciones.
– Monitoreo y respuesta: establecer detección temprana de anomalías en el uso del correo y en movimientos de datos, con un plan de respuesta que permita contener el incidente y recuperar rápidamente la normalidad.
– Gestión de credenciales: políticas de renovación de contraseñas, uso de gestores de contraseñas y revisión periódica de credenciales expuestas en plataformas internas o externas.

Este caso subraya que la tecnología, por sofisticada que sea, no puede anteponerse a la necesidad de una cultura de seguridad. La combinación de controles técnicos adecuados y una fuerza laboral informada es la defensa más eficaz frente a la persistente amenaza de phishing.

En conclusión, el compromiso de una cuenta de correo corporativa por un ataque de phishing no es solo un fallo aislado, sino una llamada a revisar y fortalecer el ecosistema de seguridad de la organización. Al transformar la experiencia de aprendizaje en acciones concretas y medibles, las empresas pueden reducir significativamente su vulnerabilidad y asegurar un entorno de trabajo más seguro para todos.

from Latest from TechRadar https://ift.tt/m4voAWf
via IFTTT IA

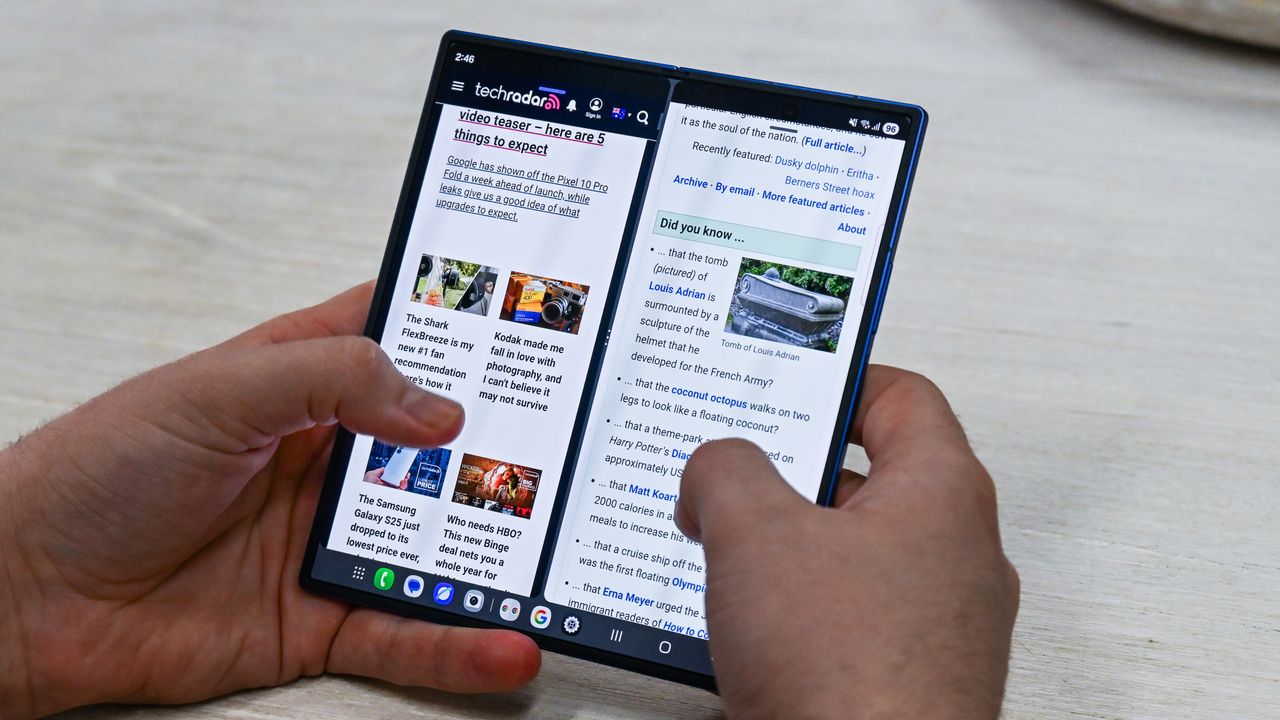
Entre el auge del Galaxy S26 Ultra y la solidez de la otra joya de Samsung


Samsung ha mantenido una narrativa de innovación continua en el mercado de smartphones premium. Mientras el Galaxy S26 Ultra promete sorprendernos con avances que podrían redefinir las expectativas, la otra máquina de alto rendimiento de la compañía sigue destacándose como una opción formidable en el presente. Este artículo explora por qué, a día de hoy, este dispositivo no solo compite, sino que también inspira confianza entre usuarios exigentes y entusiastas de la tecnología.

En primer lugar, el grueso de su propuesta reside en un equilibrio bien logrado entre rendimiento, experiencia de usuario y durabilidad. El procesador de última generación ofrece una potencia sostenida para tareas multitarea, juegos y productividad, sin sacrificar eficiencia energética. La experiencia de software, optimizada por la capa y el ecosistema Samsung, facilita una navegación fluida, con características que se sienten intuitivas y útiles en el día a día.

La pantalla, con una resolución elevada y una reproducción de color precisa, continúa siendo un sello distintivo de la marca. Ya sea para consumir multimedia, trabajar con gráficos o simplemente navegar, la visualización ofrece un alto grado de fidelidad y confort visual durante largas sesiones.

En el terreno fotográfico, el sistema de cámaras ofrece versatilidad y calidad, capturando imágenes con una buena presencia de detalle, balance de color y rendimiento notable en condiciones de iluminación variables. Estas capacidades, combinadas con herramientas de edición y efectos disponibles dentro del ecosistema, permiten a los usuarios transformar ideas en contenidos visuales de calidad profesional sin necesidad de hardware adicional.

La autonomía se mantiene como un pilar de confianza. Con una batería capaz de sostener jornadas completas de uso moderado a intenso, y con una carga rápida eficiente, el dispositivo se integra sin fricciones en rutinas ocupadas. Además, la gestión térmica contribuye a mantener el rendimiento sin degradaciones perceptibles durante sesiones prolongadas.

Otro aspecto relevante es la construcción y la experiencia de uso en usos cotidianos: diseño sobrio y a la vez premium, resistencia adecuada a caídas y rasguños, y un ecosistema que facilita la interoperabilidad con otros dispositivos y accesorios de la marca. Todo ello suma a una sensación de fiabilidad y satisfacción a largo plazo.

Si bien el Galaxy S26 Ultra promete novedades que podrían marcar un nuevo umbral, la segunda gran propuesta de Samsung en el ámbito premium continúa entregando un rendimiento sólido, una experiencia de usuario refinada y un conjunto de características que cubren las necesidades actuales de usuarios exigentes. En conjunto, este dispositivo se mantiene como una opción atractiva y confiable para quienes buscan calidad, consistencia y un ecosistema completo que acompañe su negocio, creatividad y entretenimiento día a día.

from Latest from TechRadar https://ift.tt/h3KYfR6
via IFTTT IA