Google redefine la experiencia móvil: un equilibrio entre potencia, diseño y soporte


En un giro audaz dentro del ecosistema Android, Google ha presentado su dispositivo más equilibrado hasta la fecha, un modelo que fusiona la potencia del procesador Tensor G4 con un diseño circular que busca marcar presencia en el día a día de los usuarios. Este lanzamiento no solo se reduce a una mejora en rendimiento: es un paquete cuidadosamente orquestado que pretende ofrecer una experiencia fluida, duradera y atractiva para distintos perfiles de uso.

El Tensor G4 se posiciona como el corazón técnico de la propuesta. Con una arquitectura optimizada para tareas de inteligencia artificial en el dispositivo, rendimiento gráfico y eficiencia energética, el chip permite experiencias más rápidas y respuestas más inteligentes en tareas cotidianas, desde la multitarea hasta el procesamiento de imágenes y verificación de seguridad. La promesa es clara: alta capacidad de procesamiento sostenida a lo largo de la jornada, sin comprometer la autonomía ni el calor generado durante uso intensivo.

El diseño circular que caracteriza al dispositivo no es solo una cuestión estética. Su filosofía de construcción busca adaptar la ergonomía a distintos modos de interacción, facilitando una experiencia más cómoda en el uso diario, ya sea sosteniéndolo, apoyándolo en superficies o sosteniéndolo con una sola mano. Este enfoque de diseño pretende reducir la fatiga del usuario y potenciar la versatilidad en diferentes contextos: navegación, productividad y consumo de contenidos.

Un punto central de la propuesta es el compromiso de soporte a largo plazo: siete años de actualizaciones garantizadas. Esta decisión sitúa al dispositivo en una categoría rara vez alcanzada dentro de su segmento, asegurando que los usuarios puedan disfrutar de mejoras y parches de seguridad durante un periodo significativo. En un ecosistema donde la obsolescencia tecnológica acelera, este compromiso representa una promesa de continuidad y tranquilidad para quienes priorizan la estabilidad y la seguridad.

Con estos tres pilares —potencia avanzada del procesador, diseño pensado para la comodidad y un programa de actualizaciones extendido— Google busca posicionar este dispositivo como una opción sólida para quienes demandan rendimiento, durabilidad y una experiencia de usuario coherente a lo largo del tiempo. Más allá de las especificaciones, la propuesta invita a reconsiderar lo que se espera de un teléfono en 2024 y más allá: no es solo cuestión de ser el más rápido, sino de ofrecer un equilibrio real entre capacidad, usabilidad y respaldo a largo plazo.
from Wired en Español https://ift.tt/tPgnVMc
via IFTTT IA
Recreando la página de reproducción de YouTube de 2006 para una exposición en el V&A: una sensación de antigüedad que sorprende


La industria digital avanza a una velocidad vertiginosa, pero a veces el ritmo retrocede para revisar sus propias raíces. En la exposición que prepara el Victoria and Albert Museum (V&A), se está recreando la página de reproducción de YouTube tal como era en 2006. Ver aquello que hoy consideramos una plataforma compleja y omnipresente, en su versión más desnuda, es como mirar un fósil digital: un recordatorio tangible de cómo nació una de las experiencias de consumo de video más influyentes de nuestra era.

La reconstrucción no es solo una nostalgia estética; es una invitación a entender la mentalidad tecnológica de una década anterior. En 2006, YouTube era prácticamente una idea recién nacida: una página simple, con una barra de reproducción, unos pocos controles y, sobre todo, un conocimiento compartido entre usuarios de que el video en la web era posible, accesible y, sobre todo, comunitario. La experiencia no estaba mediada por algoritmos complejos ni por una extensa personalización; era, en esencia, una plataforma de carga y visualización donde lo impensable se convertía en contenido público en cuestión de minutos.

Al diseñar una réplica fiel, el equipo curatorial y de diseño del museo busca capturar esa simplicidad estratégica: árboles de navegación mínimos, tipografía modesta y un conjunto de iconos que, para el ojo contemporáneo, pueden parecer rudimentarios, pero que desempeñaban funciones cruciales en la experiencia del usuario. Es una oportunidad para comparar dos mundos: el pasado reciente de la web como un lienzo abierto y la actualidad, donde cada clic está mediado por recomendaciones, datos y métricas que a menudo no vemos pero que guían nuestras elecciones.

El proceso de reconstrucción también invita a una reflexión sobre la cultura de la creación de contenidos. En 2006, cargar un video significaba asumir que alguien, en algún lugar, vería ese contenido sin el impulso de un feed de novedades constante. La brevedad de los clips, las descripciones simples y la filosofía de lo inmediato fueron los pilares sobre los que se sustentó una comunidad global en ciernes. Hoy, esa memoria puede funcionar como un espejo crítico: ¿qué perdimos cuando la sensación de descubrimiento se vio eclipsada por la optimización de la retención y la monetización?

Además, la exposición plantea preguntas sobre acceso y memoria tecnológica. ¿Qué significa preservar digitalmente una experiencia que fue diseñada para una audiencia de mediados de los 2000, con tecnologías y dispositivos muy diferentes a los de hoy? La réplica no solo documenta una interfaz, sino que también preserva un modo de interacción, un ritmo de consumo y una ética de compartir contenido que, en su época, estaba apenas naciendo y que ahora se ve como precursor de una cultura de video en la nube que ya no recuerda sus orígenes con claridad.

En lo personal, ver esa página de 2006 es una experiencia que me ha dejado con una sensación agridulce. Nunca me he sentido tan antiguo como en ese momento: la certeza de que el mundo digital avanza sin pausa y que la memoria de sus primeros pasos se guarda con cariño en vitrinas que esperan ser exploradas por visitantes curiosos, estudiantes y profesionales por igual. Este proyecto del V&A no es solo una mirada al pasado; es una invitación a conversar sobre el camino recorrido, a cuestionar nuestras suposiciones sobre la interfaz, la experiencia de usuario y la cultura de consumo de video, y a valorar la diversidad de historias que, como aquella tecnología naciente, merecen ser contadas con rigor y empatía.

from Latest from TechRadar https://ift.tt/OQX38KW
via IFTTT IA

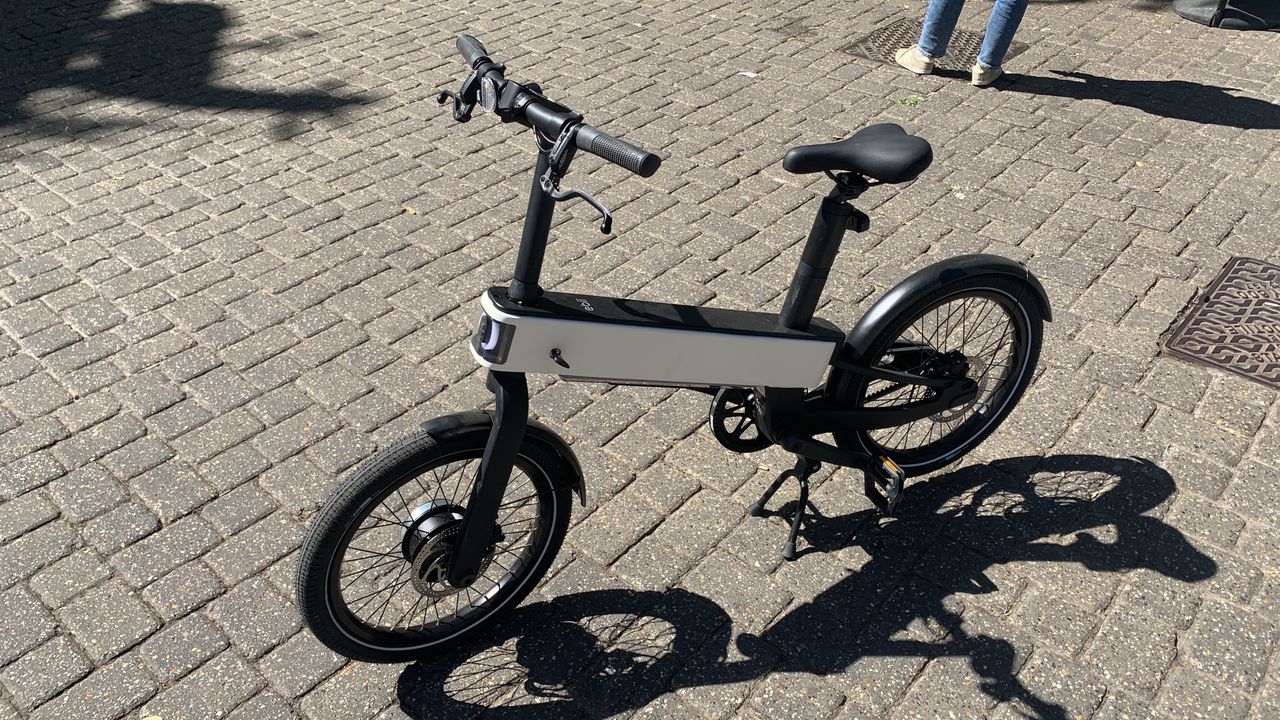
La ebii 20 de Acer: una e-bike que desafía las expectativas de una marca de tecnología


Acer, reconocido principalmente por sus soluciones informáticas, ha dado un giro interesante con la ebii 20, una bicicleta eléctrica que llega para demostrar que la innovación no se limita a una pantalla o a un procesador. Tras un mes de pruebas intensivas, este vehículo eléctrico ha dejado una impresión clara: la movilidad personal también puede beneficiarse de la precisión y la ingeniería que caracterizan a una marca tecnológica.

Diseño y ergonomía
La ebii 20 se distingue por una silueta limpia y una arquitectura que prioriza la simplicidad sin sacrificar la funcionalidad. El cuadro, compacto y ligero, facilita la manejabilidad en entornos urbanos y ofrece una sensación de estabilidad a la altura de las expectativas de usuarios que buscan una experiencia sin complicaciones. Los controles, minimalistas y bien posicionados, permiten una interacción intuitiva, reduciendo la curva de aprendizaje para nuevos ciclistas.

Rendimiento y experiencia de conducción
En la carretera, la asistencia eléctrica de la ebii 20 se percibe suave y lineal. El sistema responde con agilidad a las variaciones del terreno, adaptando la potencia para mantener una cadencia constante sin esfuerzos excesivos. En pendientes moderadas, la entrega de torque es suficiente para avanzar con fluidez, mientras que en descensos la frenada regenerativa ayuda a conservar energía y aporta una sensación de control seguro.

Autonomía y batería
La batería, integrada de forma discreta en el bastidor, ofrece una autonomía que se sitúa en un rango razonable para desplazamientos diarios. La eficiencia del sistema de gestión de energía se nota en la consistencia de la prestación a lo largo de jornadas completas de uso mixto entre ciudad y rutas más tranquilas. La posibilidad de recargar en tomas estándar facilita la rutina diaria del usuario.

Conectividad y software
Acer ha trasladado su experiencia en hardware y software al ecosistema de la ebii 20 a través de una interfaz que facilita el monitoreo de datos relevantes: nivel de batería, modo de conducción, distancia recorrida y estado de mantenimiento. La conectividad, estable y rápida, permite actualizaciones de firmware que prometen mejoras continuas, un aspecto clave para usuarios que buscan longevidad y actualizaciones progresivas.

Comodidad y convivencia urbana
La experiencia de viaje destaca por su comodidad: una posición de conducción ergonómica, asientos y componentes que minimizan vibraciones en baches y una geometría que favorece la postura recta. En entornos urbanos, la ebii 20 se comporta con agilidad, permitiendo adelantamientos y curvas con soltura, sin dejar de lado una sensación de seguridad que tranquiliza tanto a ciclistas experimentados como a aquellos que se acercan a la movilidad eléctrica por primera vez.

Conclusión
La ebii 20 de Acer es un ejemplo de cómo una marca con un legado tecnológico puede trasladar su rigor de ingeniería a otros campos de la movilidad. Tras un mes de uso, la bicicleta eléctrica demuestra que la innovación no solo está en el software de un ordenador, sino también en la forma en que se diseña, se integra y se experimenta una experiencia de movilidad moderna. Si la pregunta es qué aporta Acer al mundo de las bicicletas eléctricas, la respuesta está en la precisión, la simplicidad y la fiabilidad que caracterizan sus productos. Una opción atractiva para usuarios que buscan una experiencia de uso intuitiva sin renunciar a un desempeño sólido en la vida cotidiana.

from Latest from TechRadar https://ift.tt/ElJTRrf
via IFTTT IA

Cómo la IA Legitima Oculta Amenazas: El Riesgo de la Integración de Malware con el Tráfico de Herramientas AI


En la actualidad, las herramientas de inteligencia artificial se han convertido en un componente central de las operaciones digitales de muchas organizaciones. Su velocidad, escalabilidad y capacidad de procesamiento permiten optimizar decisiones, automatizar procesos y mejorar la experiencia del usuario. Sin embargo, junto con estos beneficios surge un vector de amenaza menos obvio: la posibilidad de que el malware se disfraze de tráfico legítimo generado por herramientas de IA populares, utilizando estas plataformas como infraestructura de comando y control (C2).

Este fenómeno plantea una serie de retos críticos para la seguridad de la información. En primer lugar, el tráfico de IA legítimo suele estar permitido por las políticas de red y, en muchos casos, es difícil distinguir entre operaciones genuinas y acciones maliciosas cuando ambas comparten patrones de comunicación similares. En segundo lugar, las herramientas de IA, especialmente aquellas que se ofrecen como servicios en la nube o a través de APIs, generan volúmenes de tráfico, estructuras de solicitud y respuestas que pueden ser explotadas para establecer canales de C2 que parezcan inocuos ante la vigilancia tradicional.

Cómo ocurre en la práctica:
– Abuso de APIs: el malware puede utilizar credenciales legítimas de acceso a servicios de IA para enviar órdenes o recibir instrucciones, disfrazando estas comunicaciones como uso autorizado de la plataforma.
– Túneles de datos dentro del tráfico de IA: al aprovechar flujos de datos necesarios para el entrenamiento, la inferencia o la monitorización, el malware puede encajar información exfiltrada o comandos en paquetes que, a primera vista, parecen formar parte de la carga laboral normal de la herramienta de IA.
– Patrones de comportamiento “normalizados”: las herramientas de IA generan respuestas, logs y métricas. El malware puede sincronizar sus tareas con estos patrones, reduciendo la probabilidad de detección basada en anomalías, al menos a corto plazo.
– Servicios de IA en la nube como superficies de ataque: la reputación de proveedores y la confianza en sus servicios pueden disminuir la sospecha humana y la supervisión técnica, permitiendo que actores maliciosos establezcan comunicaciones encubiertas aprovechando la capa de abstracción que ofrecen estas plataformas.

Riesgos y consecuencias:
– Persistencia y evasión: al integrarse con herramientas de IA populares, el malware puede mantener presencia en la red durante más tiempo y evadir señales de alerta que esperan indicadores de compromiso tradicionales.
– Exfiltración encubierta: datos sensibles pueden pasar desapercibidos si el canal de salida se confunde con tráfico legítimo de IA, dificultando la detección por soluciones basadas en reglas simples o firmas.
– Amplificación de ataques: un C2 que aprovecha servicios de IA puede facilitar la coordinación de ataques de mayor envergadura, aprovechando la escalabilidad y la resiliencia de estas plataformas.

Buenas prácticas para mitigar este riesgo:
– Inventario y validación de integraciones de IA: mantener un inventario actualizado de todas las cuentas, API keys y integraciones con herramientas de IA, aplicando rotación de credenciales y monitoreo continuo de accesos.
– Análisis de tráfico contextualizado: implementar vigilancia que combine inspección de paquetes, telemetría de API y anomalías en el comportamiento de las herramientas de IA, para identificar desviaciones sutiles que no disparan alertas por sí solas.
– Segmentación y controles de acceso: limitar las operaciones de IA a redes y entornos específicos, con principio de menor privilegio y controles de autenticación fuerte para servicios externos.
– Telemetría enriquecida: registrar métricas de uso, latencias, tamaños de payload y patrones de petición/respuesta para distinguir entre uso legítimo y comportamientos que podrían ocultar C2.
– Pruebas de seguridad proactivas: realizar ejercicios de red team que incluyan escenarios donde malware intenta exfiltrar datos o enviar comandos a través de servicios de IA, para fortalecer capacidades de detección y respuesta.

Conclusión:
La integración de malware con el tráfico de herramientas de IA representa una evolución en las tácticas de ciberamenaza, aprovechando la confianza y la ubicuidad de estas plataformas para camuflar comunicaciones y operaciones ilícitas. La defensa efectiva exige un enfoque holístico que combine visibilidad profunda de la red, controles de acceso rigurosos y una capacidad de detección basada en el contexto y la inteligencia de amenazas. Solo así las organizaciones pueden reducir el riesgo de que el tráfico de IA legítimo se convierta en una vía para acciones maliciosas y garantizar una postura de seguridad más resiliente frente a estas complejidades emergentes.

from Latest from TechRadar https://ift.tt/fzXVgBi
via IFTTT IA

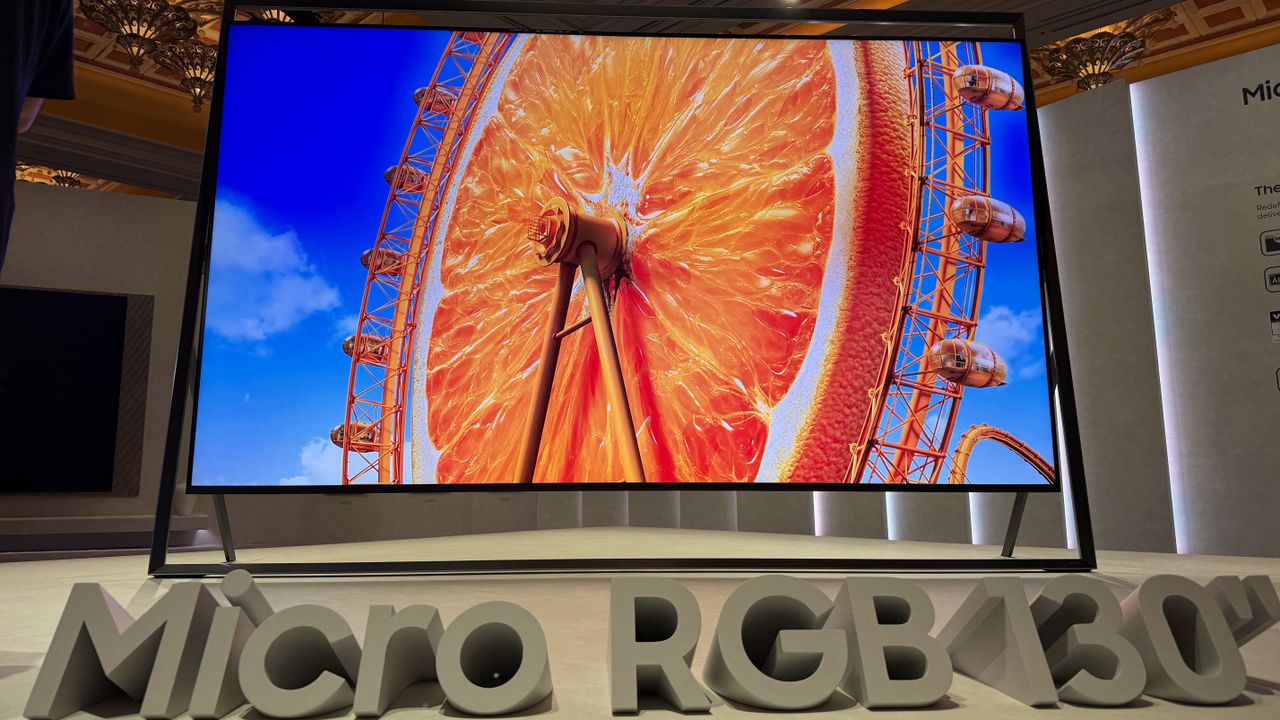
TVs masivas y precios impactantes: el dilema de los primeros adoptadores frente a las pantallas RGB de tamaño comparable a un proyector


En el mundo del entretenimiento en casa, las pantallas masivas han dejado de ser un lujo exclusivo para convertirse en una experiencia cada vez más accesible. Sin embargo, cuando se trata de la próxima generación de televisores RGB que prometen superar a los proyectores en tamaño y presencia en la sala, el costo para los primeros adoptadores suele ser notablemente alto. Este artículo explora las dinámicas del mercado, las expectativas tecnológicas y las consideraciones prácticas para quienes están evaluando dar el salto hoy, sin perder de vista el horizonte de mejoras que aún están por venir.

1. El atractivo de las pantallas RGB de gran tamaño
Las pantallas basadas en RGB (rojo, verde y azul) ofrecen un potencial de precisión cromática y nitidez que se acerca a lo que se puede lograr con tecnologías de proyección, pero con una experiencia más estable y directa. En tamaños que compiten con proyecciones, estas pantallas prometen:
– Mayor brillo y contraste uniforme en toda la superficie.
– Zonas de visión consistentes desde ángulos amplios.
– Una experiencia sin la necesidad de superficies de proyección ni lámparas que consumen energía con el tiempo.

2. El “precio para los primeros adoptadores”
La novedad tecnológica siempre llega con un premium. Los primeros modelos suelen incluir:
– Componentes de última generación y procesos de fabricación más costosos.
– Costos de I+D desagregados que se trasladan al precio final.
– Disponibilidad limitada que eleva el costo por unidad y las tarifas de entrega.
Esto significa que, aunque el rendimiento pueda justificar la inversión para entusiastas y profesionales, el coste inicial puede ser prohibitivo para un público amplio.

3. ¿Qué esperar en términos de tamaño y experiencia comparable a proyector?
La promesa de estas pantallas RGB en tamaños “proyectables” implica:
– Moderado o alto brillo, compatible con iluminación de sala típica.
– Resolución alta y frecuencia de actualización adecuada para cine y gaming.
– Ruido mínimo en el procesamiento y reducción de calor mediante arquitecturas optimizadas.
Sin embargo, la experiencia real dependerá de factores como la ergonomía de la sala, la distribución de la luz ambiental y las capacidades del sistema de procesamiento de imagen.

4. Factores a considerar antes de la compra
– Espacio disponible: medir la distancia de visualización óptima y la altura de la pantalla.
– Iluminación de la sala: evaluar la necesidad de controlar la luz para maximizar el contraste y la claridad.
– Compatibilidad y entradas: verificar compatibilidad con dispositivos existentes y futuros, así como soportes y instalación.
– Costo total de propiedad: considerar no solo el precio de compra, sino consumo energético, mantenimiento y garantías.
– Cronograma de lanzamiento: entender si está disponible ya o si conviene esperar futuras iteraciones con mejoras de precio y rendimiento.

5. ¿Deberías esperar o dar el salto?
Si tu objetivo es una experiencia de tamaño grande con colores precisos y mayor estabilidad frente a la proyección, podría valer la pena evaluar las primeras ofertas, siempre que el presupuesto lo permita y las especificaciones ya cubran tus necesidades. Si lo que buscas es una relación costo-beneficio más estable, quizá convenga esperar una generación adicional que reduzca el premium inicial y reporte mejoras sustanciales en rendimiento, fidelidad de color y eficiencia energética.

Conclusión
Las pantallas RGB en tamaños del tamaño de un proyector representan un avance emocionante para quienes buscan inmersión sin complicaciones de configuración típica de proyector. Su atractivo está claro: desempeño impresionante y experiencia simplificada. Su costo inicial, sin embargo, es un recordatorio de que la innovación tiene un precio. Para quienes valoran la novedad y la excelencia visual, el momento de decidir dependerá de la alineación entre presupuesto, expectativas de uso y la paciencia para esperar posibles reducciones de precio y mejoras de generación.

from Latest from TechRadar https://ift.tt/MxZJXbf
via IFTTT IA

Gemini y la nueva función de generación musical: canales de denuncia para posibles vulneraciones de derechos de autor


La reciente introducción de una función de generación musical en Gemini marca un hito importante en la intersección entre inteligencia artificial y creatividad musical. Este avance ofrece a los usuarios herramientas potentes para crear piezas sonoras con mayor rapidez y personalización, abriendo a su vez un debate sobre la propiedad intelectual y las responsabilidades que acompañan a estas capacidades algorítmicas.

Consciente de estos retos, Google ha habilitado canales explícitos para denunciar posibles vulneraciones a los derechos de autor. Esta medida no solo facilita la protección de creadores, sino que también establece un marco de cooperación entre usuarios, plataformas y titulares de derechos para abordar incidencias de manera ágil y transparente. La existencia de estos canales subraya la importancia de equilibrar la innovación tecnológica con la legítima protección de la creatividad ajena.

En la práctica, los usuarios pueden reportar contenidos que consideren infractores, aportando evidencia y contexto para facilitar una revisión eficaz. Este procedimiento, siempre sujeto a las normativas vigentes y a las políticas internas de la plataforma, busca evitar abusos y garantizar un proceso justo para todas las partes involucradas.

Desde una perspectiva operativa, la implementación de estas vías de denuncia implica una serie de consideraciones clave: claridad en las reglas de uso, tiempos de respuesta razonables, y la posibilidad de escalar casos complejos a equipos legales o de derechos de autor. La transparencia en el manejo de las reclamaciones también es fundamental para mantener la confianza de la comunidad y fomentar un uso responsable de la tecnología de generación musical.

Más allá de la gestión de infracciones, este desarrollo invita a una reflexión continua sobre buenas prácticas para creadores y usuarios de Gemini. Entre ellas se cuentan la diligencia en la revisión de muestras, el uso de bibliotecas de sonido con licencias claras, y la atribución adecuada cuando corresponde. Asimismo, la plataforma puede promover recursos educativos para ayudar a los usuarios a distinguir entre inspiración, parodia y reproducción no autorizada, fortaleciendo una cultura de uso ético y respetuoso.

En resumen, la integración de una función de generación musical en Gemini, acompañada de canales de denuncia para posibles violaciones de derechos de autor, representa un avance significativo en la gobernanza de tecnologías creativas. Al combinar innovación con mecanismos de protección y responsabilidad, se abre un camino hacia una convivencia más equilibrada entre creatividad humana y capacidades algorítmicas.
from Wired en Español https://ift.tt/jgB6QPe
via IFTTT IA

Químicos Eternos en la Sangre de Cordón: Revela un Estudio la Exposición Prenatal a PFAS entre 2003 y 2006


Un nuevo estudio despierta preocupaciones sobre la vulnerabilidad de los recién nacidos ante sustancias químicas persistentes. Investigadores identificaron 42 PFAS —conocidos como “químicos eternos” por su resistencia ambiental y biológica— en muestras de sangre de cordón umbilical de bebés nacidos entre 2003 y 2006. Este hallazgo, que abarca sustancias presentes en productos de uso cotidiano como alimentos envasados, textiles y utensilios, sugiere que la exposición prenatal podría haber sido mayor de lo que se pensaba previamente.

La detección de PFAS en sangre de cordón no solo indica una exposición en etapas tempranas del desarrollo, sino que también plantea preguntas sobre las posibles implicaciones para la salud a corto y largo plazo. Aunque la relación causal entre PFAS y efectos adversos en la salud infantil aún se está estudiando, múltiples evidencias señalan asociaciones con alteraciones metabólicas, hormonales y del desarrollo neurológico. Este estudio, al ampliar el rango de sustancias detectadas y el periodo de origen, subraya la necesidad de una vigilancia más amplia de la exposición a PFAS, incluso en muestras que no se someten a pruebas específicas de forma rutinaria.

Entre las consideraciones clave, se destaca:
– La diversidad de PFAS detectados: la presencia de 42 compuestos diferentes sugiere una exposición compleja, con posibles efectos cumulativos.
– Ventanas de exposición no siempre evaluadas: los bebés nacidos entre 2003 y 2006 pueden haber estado expuestos a combinaciones de PFAS que no se evalúan con los métodos de rutina actuales.
– Implicaciones para la salud futura: si bien la evidencia no es concluyente para cada compuesto, la exposición prenatal a PFAS se ha asociado con métricas de desarrollo y función metabólica en investigaciones previas.

Estas conclusiones enfatizan la necesidad de políticas públicas que reduzcan la presencia de PFAS en la cadena de suministro, así como la implementación de estrategias de monitoreo que incluyan periodos de exposición difíciles de rastrear. Las autoridades de salud y los profesionales médicos deben considerar la exposición a PFAS como un factor relevante en la atención prenatal y en la vigilancia del desarrollo infantil.

En la práctica clínica y en la comunicación con las familias, el mensaje de fondo es claro: la prevención de exposición a PFAS debe convertirse en una prioridad de salud pública. Aunque no todas las sustancias detectadas en este estudio están reguladas de la misma manera en todos los países, la tendencia global apunta hacia una reducción progresiva de estas sustancias y hacia una mayor transparencia sobre sus usos y posibles rutas de exposición. Este enfoque integral puede contribuir a disminuir la carga de exposición durante etapas críticas del desarrollo y a proteger la salud de las generaciones futuras.
from Wired en Español https://ift.tt/gZHeGqI
via IFTTT IA

La evolución del vector de ataque: de ingeniería social a tácticas de ransomware sin cifrado


La seguridad de las organizaciones continúa enfrentando un desafío persistente: la ingeniería social mantiene su posición como el vector de ataque más utilizado, incluso cuando las defensas se vuelven más sofisticadas. A la par, los operadores de ransomware están ajustando sus estrategias, desplazándose cada vez más desde el simple cifrado de datos hacia enfoques que buscan maximizar el impacto y la recuperación rápida, a menudo evitando o eludiendo las etapas de cifrado tradicional.

La ingeniería social sigue siendo eficaz porque explota la vulnerabilidad humana, la cual no puede ser eliminada por completo con herramientas tecnológicas. Phishing, pretexting y manipulación en redes sociales o por correo electrónico permiten que un atacante obtenga credenciales, acceso inicial a la red o información sensible sin necesidad de vulnerar aplicaciones o sistemas de forma directa. Este enfoque, cuando se combina con falsas urgencias, promesas de recompensas o incentivos financieros, crea una puerta de entrada que las defensas técnicas, por muy sólidas que sean, deben anticipar con capacitación y conciencia continua.

Paralelamente, la escena del ransomware está experimentando una transformación. En lugar de depender exclusivamente de cifradores para inmovilizar datos, los operadores están explorando tácticas que buscan exfiltrar información, sabotear procesos empresariales o bloquear operaciones mediante interrupciones en la cadena de suministro. Este cambio tiene dos efectos: por un lado, eleva las exigencias de respuesta ante incidentes y, por otro, subraya la necesidad de controles de detección temprana, monitoreo de comportamiento y planes de continuidad que no dependan solo de la integridad de los archivos cifrados.

Entre las lecciones clave para las organizaciones está la importancia de combinar una cultura de seguridad con controles técnicos robustos. Esto incluye:

– Educación continua sobre ingeniería social para empleados y directivos, con simulaciones periódicas y respuestas definidas ante intentos de manipulación.
– Principios de mínimo privilegio, segmentación de red y gestión de credenciales para reducir la superficie de ataque.
– Respuesta a incidentes y planes de recuperación que contemplen no solo la restauración de datos, sino también la protección de activos críticos y la comunicación con clientes y reguladores.
– Monitoreo de detección de anomalías y de acceso no autorizado, especialmente en puntos de entrada de correo y servicios remotos.

La realidad actual demanda un enfoque integral: la tecnología por sí sola no es suficiente cuando la mayor amenaza proviene de la interacción humana y de tácticas que buscan desestabilizar operaciones. Las organizaciones que combinan cultura de seguridad, procesos bien definidos y tecnologías de protección pueden reducir significativamente el riesgo asociado con la ingeniería social y con las variantes modernas de ransomware.

En conclusión, aunque la ingeniería social permanece en la cúspide de los vectores de ataque, las operaciones de ransomware están evolucionando hacia métodos más versátiles y dañinos que requieren respuestas más rápidas y coordinadas. La resiliencia corporativa depende de una defensa en capas que prepare a las personas, los procesos y las plataformas para detectar, contener y recuperarse de incidentes con la misma agilidad con la que los adversarios adaptan sus tácticas.

from Latest from TechRadar https://ift.tt/7YGEN3Q
via IFTTT IA

Aprovecha un ahorro insuperable: 45% de descuento en dos componentes vendidos por separado


En el entorno competitivo de hoy, las oportunidades que permiten optimizar cada gasto son tesoros para cualquier negocio o proyecto personal. Recientemente, hemos observado una oferta que rompe esquemas: un ahorro del 45% al adquirir dos componentes por separado. Este tipo de promoción no solo reduce el desembolso inmediato, sino que también abre la puerta a mejoras estratégicas en productividad y calidad, sin comprometer el presupuesto.

El principal beneficio de esta oferta radica en su flexibilidad. Al comprar cada componente por separado, es posible ajustar la configuración de acuerdo con las necesidades específicas del proyecto, optimizando recursos y reduciendo residuos. Además, el descuento aplicado a estas piezas independientes facilita una planificación financiera más clara, permitiendo reasignar fondos a áreas que aporten un mayor retorno de inversión a corto y mediano plazo.

Para sacar el máximo partido a la promoción, considere los siguientes puntos:

– Verificar compatibilidad: asegúrese de que ambos componentes se integren sin fricción en su sistema actual, evitando costos ocultos de adaptación.
– Evaluar el ciclo de vida: confirme que los componentes elegidos tengan una vida útil alineada con sus objetivos, para evitar reemplazos prematuros que erosionen el ahorro total.
– Análisis de costo total de propiedad: além del precio de compra, tome en cuenta mantenimiento, consumibles y eficiencia energética.
– Plan de implementación: establezca un cronograma claro que minimice interrupciones operativas y maximice el valor del descuento.

En resumen, esta oferta representa una oportunidad tangible de optimización financiera sin sacrificar rendimiento. Si está buscando mejorar la rapports costo-eficiencia de su proyecto o negocio, vale la pena evaluar estos dos componentes por separado para capitalizar el ahorro del 45% y diseñar una solución a medida que responda a sus necesidades específicas.

from Latest from TechRadar https://ift.tt/0xIvAZV
via IFTTT IA

Linux Kernel 7.0: Retiro del controlador Intel 440BX EDAC y el giro hacia arquitecturas modernas


La llegada de Linux Kernel 7.0 marca un hito importante en la evolución del kernel, con decisiones que reflejan la madurez de las arquitecturas modernas y la necesidad de priorizar soporte para tecnologías actuales. Entre los cambios más relevantes se encuentra la retirada del controlador Intel 440BX EDAC (Error Detection and Correction), un componente que durante años ofreció soporte esencial para la detección y corrección de errores en memoria en plataformas antiguas.

Este movimiento no es simplemente una descontinuación aislada; es parte de una estrategia consciente para concentrar esfuerzos en tecnologías que definen el bolsillo de hardware contemporáneo. Las configuraciones heredadas, que dependían de soluciones de memoria y controladores obsoletos, ven reducida su cobertura, mientras que el kernel 7.0 orienta su atención hacia arquitecturas modernas de CPU y memoria que demandan sofisticación en gestión de errores, rendimiento y escalabilidad.

La eliminación del EDAC asociado a 440BX subraya varias tendencias clave:

– Enfoque en hardware actual: priorizar controladores y módulos que aprovechan las capacidades de las CPUs modernas, con mayores anchos de banda, latencias optimizadas y compatibilidad con tecnologías de memoria avanzadas.
– Seguridad y confiabilidad a través de soluciones contemporáneas: a medida que las plataformas evolucionan, se reconoce la necesidad de herramientas de detección y corrección de errores que respondan a las exigencias de sistemas de misión crítica y servidores modernos.
– Simplificación del kernel: eliminar dependencias y código legado facilita mantenimiento, aumenta la estabilidad y reduce la superficie de ataque, permitiendo al equipo de desarrollo concentrarse en características que tienen impacto directo en la experiencia del usuario y en la seguridad.

Para los administradores y diseñadores de sistemas, este cambio implica revisar la base de hardware utilizada. En entornos que aún operan con plataformas muy antiguas, puede haber necesidad de alternativas de gestión de errores o de mantenerse en versiones anteriores del kernel. Sin embargo, para la gran mayoría de despliegues actuales, Linux Kernel 7.0 ofrece una vía más limpia y eficiente para aprovechar las capacidades de memoria y procesamiento modernas.

En resumen, la retirada del controlador Intel 440BX EDAC en Linux 7.0 simboliza el compromiso continuo con la innovación y la sostenibilidad a largo plazo del ecosistema. Es un recordatorio de que, en un mundo tecnológico en constante cambio, la actualización de herramientas y el abandono de lo obsoleto son necesarios para mantener la seguridad, el rendimiento y la fiabilidad en las infraestructuras de mañana.

from Latest from TechRadar https://ift.tt/oObgUC0
via IFTTT IA