La soberanía digital impulsa el crecimiento de los proveedores europeos de ciberseguridad


Las empresas europeas están dando más peso a la soberanía digital al elegir sus proveedores de tecnología. Esta tendencia, que ya se observa en los servicios en la nube, también parece estar transformando el mercado de la ciberseguridad.

Según cifras de ventas recogidas en un informe de Context, los proveedores con sede en la Unión Europea aumentaron sus ventas un 35 % en los dos años hasta el tercer trimestre de 2026. El crecimiento supera en 3,5 veces el promedio general del mercado, que fue del 10 %. En el mismo periodo, las ventas de los proveedores estadounidenses avanzaron un 8 %.

## El interés por alternativas europeas crece, aunque EE. UU. conserva el liderazgo

El avance de las empresas europeas refleja un interés creciente por soluciones locales. Sin embargo, los proveedores estadounidenses todavía representan el 62 % del mercado de ciberseguridad de Europa, Oriente Medio y África (EMEA), por lo que la industria europea aún tiene un camino considerable por recorrer.

Entre las categorías que despiertan mayor interés por las soluciones europeas figuran la formación en concienciación sobre seguridad, la gestión de vulnerabilidades y la gestión de información y eventos de seguridad (SIEM). En cambio, las empresas estadounidenses mantienen un papel destacado en la gestión de identidades y accesos y en la seguridad en la nube, ámbitos que podrían estar relacionados con el uso extendido de servicios cloud de origen estadounidense.

«La soberanía digital se está convirtiendo en un criterio de compra», señaló Joe Turner, vicepresidente de investigación. A medida que clientes y distribuidores precisan qué implica en la práctica, plantea, las preguntas se centran en quién controla las claves de cifrado, quién puede acceder a los registros sensibles y dónde se almacena la información.

## La falta de criterios verificables plantea dudas

El crecimiento de la demanda no elimina las dudas sobre cómo se utilizan las afirmaciones de soberanía. Un informe de Omdia de octubre de 2026 encontró que hasta el 28 % de los proveedores no divulga pruebas que respalden sus declaraciones de soberanía. Camille Mandler, directora de investigación de Telco B2B, advirtió que no existe una regulación que determine quién puede presentarse como proveedor soberano de inteligencia artificial.

Para las organizaciones, esto subraya la importancia de ir más allá de las etiquetas comerciales. Al evaluar una solución, conviene verificar aspectos concretos como la ubicación de los datos, el acceso a la información y el control de las claves de cifrado.

La tendencia podría acelerarse: el 45 % de las empresas europeas prevé incorporar o sustituir proveedores de TI por requisitos de soberanía durante los próximos 18 meses. En Norteamérica, la proporción es del 30 %. Aunque los proveedores estadounidenses siguen dominando el mercado, los datos apuntan a que la soberanía digital está ganando peso en las decisiones de compra y abre nuevas oportunidades para las empresas europeas de ciberseguridad.

from Latest from TechRadar https://ift.tt/aJ7Bijg
via IFTTT IA

SpaceX y Tesla podrían fusionarse mientras Musk planea una infraestructura solar en el espacio


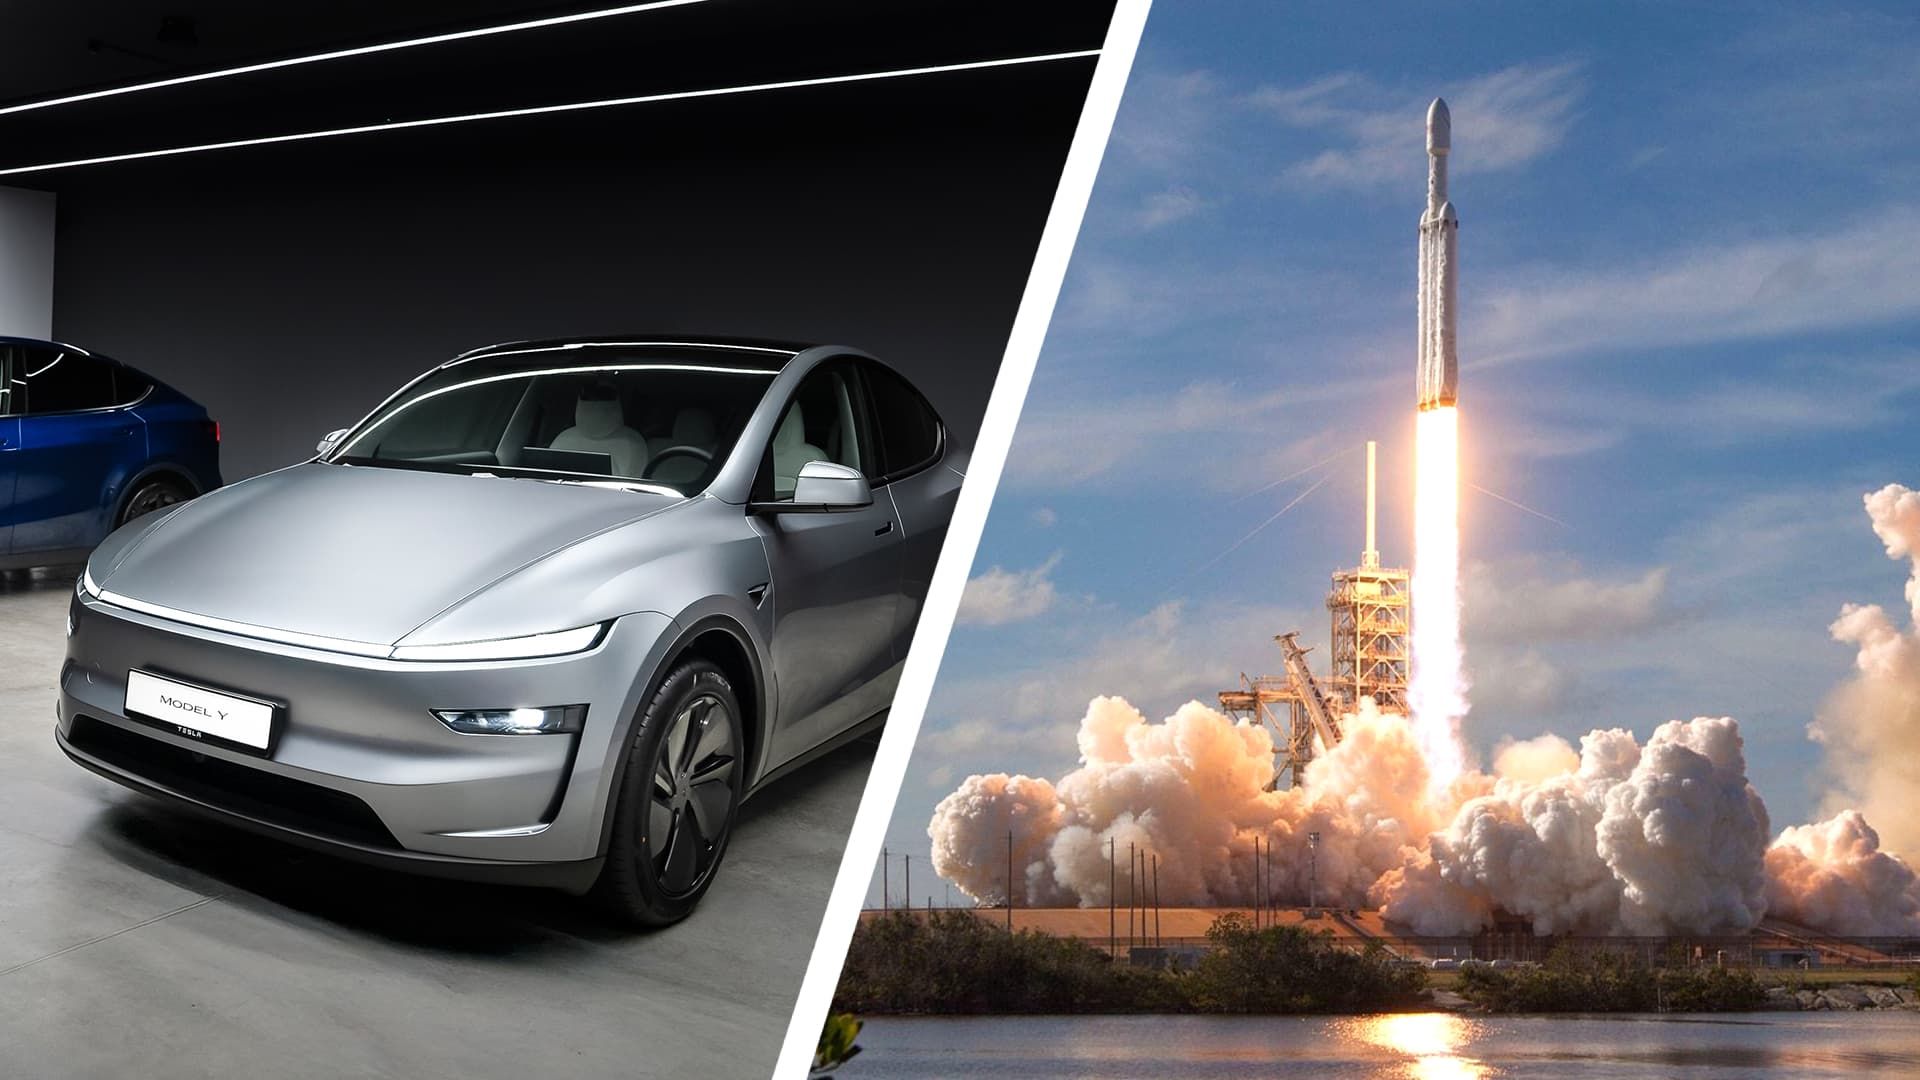
Las conversaciones para fusionar SpaceX y Tesla estarían avanzando, según un nuevo informe de Bloomberg. La operación podría dar lugar a una de las mayores empresas del mundo y reunir bajo una misma estructura los negocios de Musk en exploración espacial, vehículos eléctricos y baterías.

De acuerdo con el informe, los consejos de administración de ambas compañías están negociando las condiciones de la fusión y la estructura de gobierno de la entidad resultante. El acuerdo podría concretarse en diciembre, aunque las conversaciones también podrían prolongarse hasta 2027.

La magnitud de la posible operación sería considerable. El informe sitúa la valoración de SpaceX en 1,9 billones de dólares y la de Tesla en 1,5 billones, lo que daría lugar a una compañía valorada en torno a los 3 billones de dólares. Una fusión de este tamaño podría atraer un intenso escrutinio político y regulatorio, especialmente por los contratos gubernamentales de SpaceX y la presencia de Tesla en China.

El plan de construir un «sol consciente»

Musk ha presentado como una de las motivaciones de la operación su ambición de crear un «sol consciente» en el espacio. La idea, denominada Starmind, consistiría en una red de satélites que funcionaría como centro de datos orbital y obtendría energía mediante paneles solares.

Como parte de ese plan, SpaceX habría encargado a la empresa alemana Singulus equipos para fabricar células solares con una capacidad de producción de 100 gigavatios. El acuerdo se habría valorado en 69 millones de dólares. Musk aclaró posteriormente que la cifra se refiere a la capacidad de producción anual de los equipos, no a un pedido único de paneles solares terminados.

El pedido apunta a que SpaceX podría fabricar internamente los paneles destinados a sus satélites. Según la información disponible, la producción comenzaría en 2027 en las instalaciones de Musk en Bastrop, Texas.

Sin embargo, convertir el proyecto en una infraestructura operativa plantea desafíos importantes. Los documentos presentados por SpaceX ante la Comisión de Bolsa y Valores de Estados Unidos (SEC) sugieren que alcanzar esa escala requeriría miles de lanzamientos de satélites al año. Algunos críticos también cuestionan si los costes de desplegar y mantener una red de este tipo serían sostenibles.

Por ahora, tanto la fusión como el proyecto orbital dependen de negociaciones y planes cuya viabilidad todavía está por demostrarse. Si ambas iniciativas avanzan, podrían transformar la relación entre las operaciones terrestres de Tesla y las ambiciones espaciales de SpaceX, al tiempo que suscitarían nuevas preguntas sobre regulación, seguridad nacional y financiación.

from Latest from TechRadar https://ift.tt/s25yZjU
via IFTTT IA

Toto Wolff ofreció dimitir durante la crisis de Mercedes… y su jefe le dijo que no


En la Fórmula 1, los malos resultados suelen traer consecuencias rápidas en los despachos. Pero en Mercedes, cuando Toto Wolff quiso asumir la responsabilidad por las dificultades recientes del equipo, su jefe no aceptó su renuncia.

Wolff reveló esta sorprendente historia durante la gala de los premios Golden Steering Wheel de 2026, celebrada en Berlín. Su relato ofrece una mirada poco habitual a las conversaciones internas de una escudería bajo presión y a la confianza que puede sostener a un equipo incluso en los momentos más complicados.

El episodio deja una pregunta fascinante: ¿cuándo debe un líder hacerse a un lado y cuándo conviene mantener el rumbo? En el caso de Mercedes, la respuesta de su superior fue clara: no era el momento de dejar que Wolff se marchara.

En un deporte donde cada resultado se analiza al detalle y la presión nunca afloja, la decisión destaca tanto como la oferta de dimisión. La historia muestra que, detrás de cada crisis en la pista, también hay decisiones decisivas en la sala de juntas.
from Motorsport.com – Formula 1 – Stories https://ift.tt/p2sLKP8
via IFTTT IA

¡Velocidad sobre hielo! Dani Pedrosa conquista la primera Ultimate Winter


¿Qué pasa cuando una moto de MotoGP, un Fórmula 1, un auto de rally, una camioneta Pro 4 y una moto de nieve comparten la misma pista? Red Bull llevó esa pregunta a Eagle River, Wisconsin, para celebrar la primera carrera Ultimate Winter: un duelo espectacular sobre un circuito construido en un lago congelado.

Las cinco máquinas, representantes de disciplinas muy distintas, se alinearon en la misma parrilla y afrontaron el desafío con neumáticos de clavos diseñados para ofrecer agarre sobre el hielo. El resultado fue una combinación explosiva de velocidad, derrapes y estilos de conducción completamente diferentes.

El gran protagonista fue Dani Pedrosa. El expiloto de MotoGP se llevó la victoria a bordo de una KTM de la categoría, demostrando que su talento también brilla en una superficie tan exigente como resbaladiza. ¡Una actuación memorable en un escenario fuera de lo común!

La Ultimate Winter convirtió el lago helado de Eagle River en una celebración del automovilismo y el motociclismo, reuniendo cinco disciplinas en una misma carrera. Una idea tan extrema como emocionante, y una victoria de Pedrosa que será difícil de olvidar.
from Motorsport.com – Formula 1 – Stories https://ift.tt/FroY6OQ
via IFTTT IA

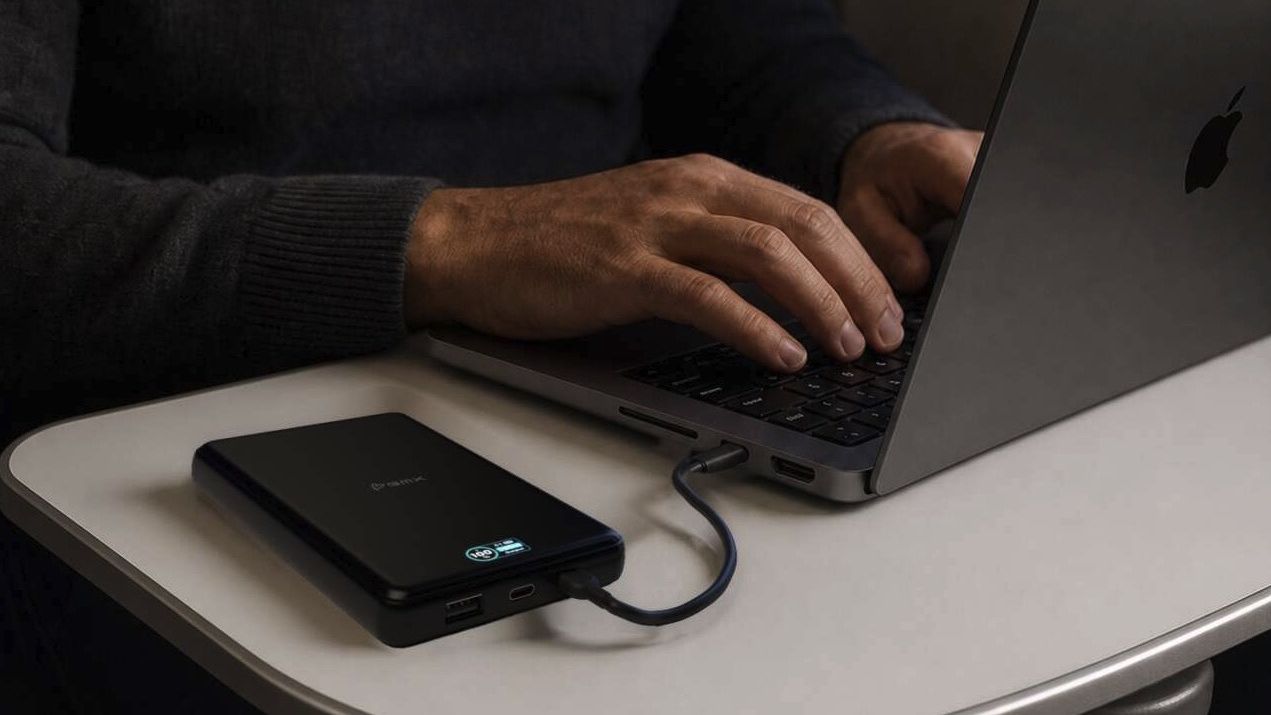
BMX SolidSafe 20K: una batería portátil semisólida de 20.000 mAh para cargar portátiles


La tecnología de baterías semisólidas empieza a abrirse paso en las baterías externas. Al sustituir buena parte del electrolito líquido por un material sólido o en forma de gel, estas baterías pueden ofrecer mayor capacidad en un tamaño compacto, degradarse más lentamente y reducir ciertos riesgos de inflamabilidad frente a las baterías de iones de litio convencionales.

La nueva BMX SolidSafe 20K busca aprovechar esas ventajas. Con 20.000 mAh de capacidad y una potencia máxima de 100 W, está diseñada no solo para teléfonos y tabletas, sino también para portátiles. BMX afirma que puede cargar por completo un MacBook Air M3 de 13,6 pulgadas y conservar energía adicional.

## Tres puertos para distintos dispositivos

La SolidSafe 20K ofrece dos puertos USB-C y uno USB-A. Si se utiliza únicamente el USB-C principal, puede suministrar hasta 100 W. El segundo USB-C alcanza los 65 W, mientras que el puerto USB-A ofrece hasta 22,5 W.

Al conectar dispositivos a los tres puertos a la vez, la salida se distribuye de otra manera: el USB-C principal entrega hasta 65 W y los otros dos puertos, 7,5 W cada uno. Una pequeña pantalla LCD a color muestra el nivel de batería y la potencia suministrada por cada puerto.

Pese a su capacidad, el dispositivo mide 147,4 × 90,3 × 18 mm y pesa 375 g, unas dimensiones que lo hacen relativamente delgado para una batería externa capaz de alimentar un portátil. También está por debajo del límite de 100 Wh que suele aplicarse a las baterías de repuesto en el equipaje de mano de muchas aerolíneas; conviene comprobar siempre las normas específicas de cada compañía antes de viajar.

La BMX SolidSafe 20K ya está disponible en Estados Unidos por 109,99 dólares, aproximadamente 85 libras esterlinas o 160 dólares australianos. Por ahora no se comercializa en el Reino Unido ni en Australia, aunque BMX tiene presencia en ambos mercados.

from Latest from TechRadar https://ift.tt/dilqO28
via IFTTT IA

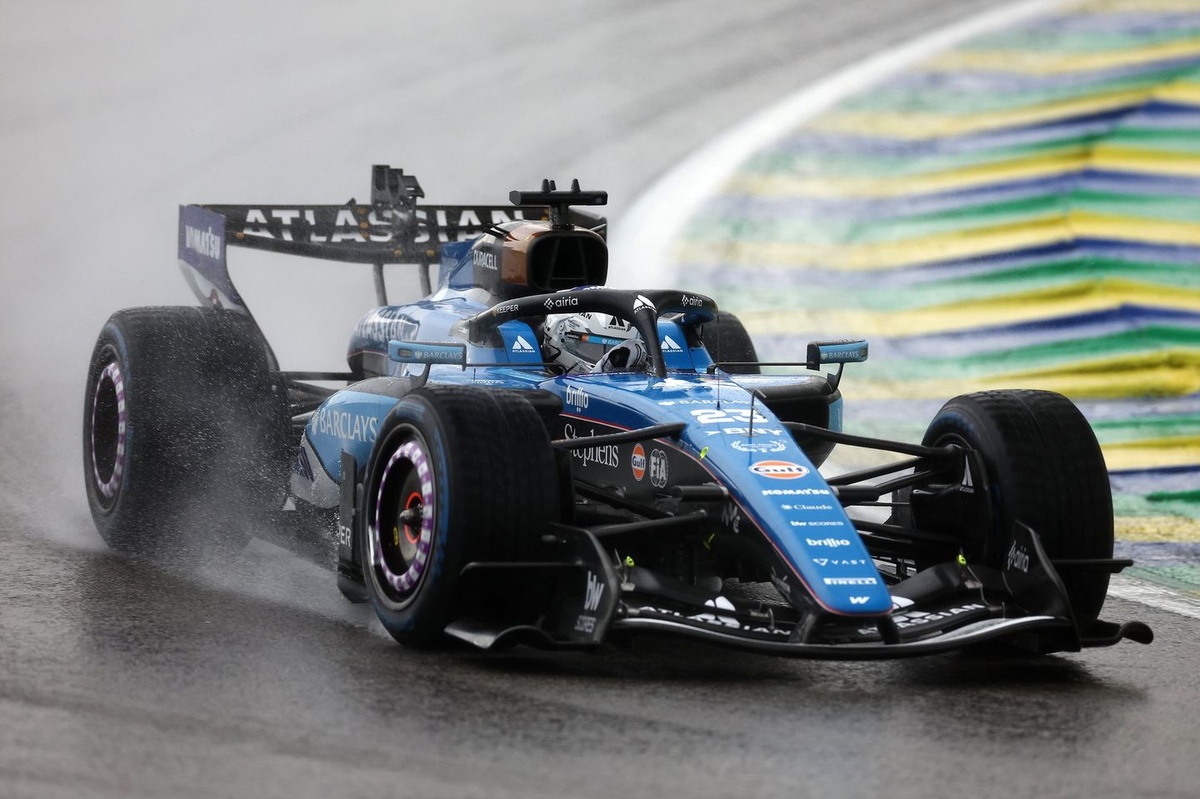
Williams apuesta fuerte por 2027: una decisión «horriblemente dolorosa»


¡Williams está jugando a largo plazo! James Vowles, director del equipo, reconoció que renunciar a mejoras aerodinámicas para el monoplaza de 2026 y reservar esos recursos para 2027 ha sido «horriblemente doloroso» para la escudería.

La decisión llega después de que Williams confiara en que los avances logrados entre bastidores durante 2025 le ayudarían a afrontar con impulso la nueva etapa reglamentaria. Sin embargo, el enorme trabajo que exige preparar el coche para las nuevas reglas supuso un duro despertar y obligó al equipo a replantear sus prioridades.

En lugar de perseguir cada mejora inmediata, Williams ha optado por concentrar sus recursos en el futuro. Es una apuesta exigente: aceptar sacrificios ahora con la esperanza de construir una base más sólida para 2027. Para los aficionados, la gran pregunta es si esa estrategia dará sus frutos en la pista.

La decisión no será fácil de digerir mientras el equipo renuncia a mejoras que podrían ayudarle en 2026. Pero Vowles deja claro que Williams mira más allá de la temporada que tiene delante. ¡La apuesta ya está hecha; ahora toca ver cómo transforma el futuro del equipo!
from Motorsport.com – Formula 1 – Stories https://ift.tt/CFtkZyf
via IFTTT IA

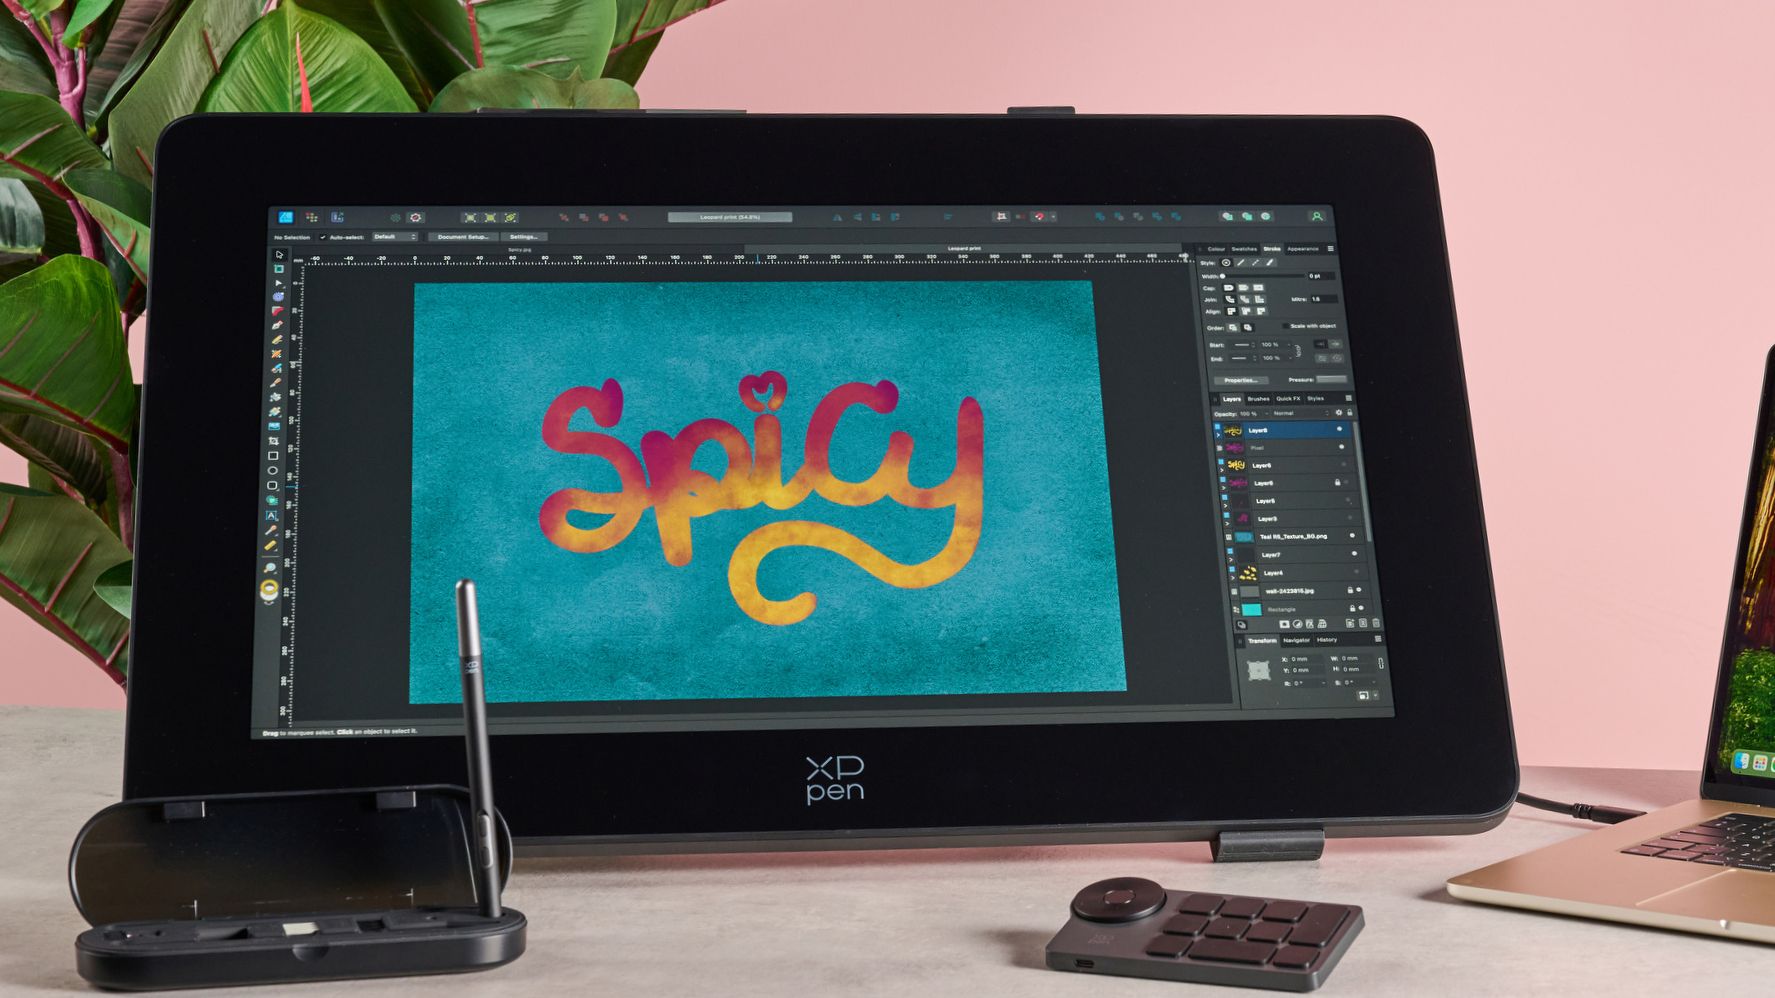
La XP-Pen Artist Pro 24 Gen 2 4K baja $400 en una oferta anticipada de Black Friday


Siempre me ha gustado el arte digital, pero nunca encontraba el tiempo para practicar dibujo con constancia. Eso cambió cuando descubrí la XP-Pen Artist Pro 24 Gen 2 4K: durante el último año he dibujado más que, probablemente, en toda la década anterior.

La tableta tiene un precio habitual de $1,299.99, una cifra competitiva para todo lo que ofrece. Y ahora resulta aún más atractiva: una oferta anticipada de Black Friday en XP-Pen descuenta $400 del precio, y deja el equipo en $899.99. Para obtener ese precio, introduce el código **MD24U400** al finalizar la compra.

La promoción solo estará disponible durante poco más de cinco días o hasta agotar existencias, así que conviene consultar cuanto antes [la oferta de XP-Pen](https://ift.tt/UpFH9rV).

En mi [reseña completa de la XP-Pen Artist Pro 24 Gen 2 4K](https://ift.tt/M457DEi) cuento por qué me ha convencido. Su pantalla 4K de 24 pulgadas ofrece una amplia superficie de trabajo y colores vivos, mientras que sus herramientas personalizables ayudan a adaptar el espacio creativo a cada usuario.

El conjunto incluye los lápices X3 Pro Smart Chip y X3 Pro Slim, además del control remoto inalámbrico ACK05 para accesos directos. Los lápices se deslizan con suavidad sobre la pantalla y, en mi experiencia, no presentan saltos ni una separación perceptible entre la punta y el cursor. El resultado es una experiencia de dibujo fluida y precisa.

Mi principal reparo es que la tableta ocupa bastante espacio y tiene un diseño robusto. Sin embargo, esa construcción también transmite solidez: el soporte metálico se mantiene estable y permite elegir entre distintos ángulos de trabajo. En conjunto, es una opción interesante tanto para quienes empiezan como para artistas con experiencia, especialmente si buscan una pantalla de dibujo amplia sin pagar el precio de una alternativa de Wacom.

Con el descuento actual, la Artist Pro 24 Gen 2 4K cuesta un 30 % menos que su precio de lista. Puede ser una buena oportunidad para renovar el equipo o empezar a dibujar en una superficie generosa y con colores intensos.

**Oferta:** [XP-Pen Artist Pro 24 Gen 2 4K por $899.99, antes $1,299.99](https://ift.tt/UpFH9rV). Usa el código **MD24U400** al pagar. La oferta está sujeta a disponibilidad y tiene una duración limitada.

### Más ofertas de Black Friday en Estados Unidos

– **Amazon:** hasta un 65 % de descuento en tecnología y artículos esenciales.
– **Best Buy:** hasta un 50 % de descuento en televisores, portátiles y electrodomésticos.
– **Dell:** hasta $700 de descuento en portátiles.
– **Home Depot:** hasta un 50 % de descuento en electrodomésticos, parrillas y herramientas.
– **Lenovo:** hasta un 50 % de descuento en portátiles.
– **Lowe’s:** hasta un 30 % de descuento en electrodomésticos y decoración navideña.
– **Samsung:** hasta $1,000 de descuento en televisores y teléfonos.
– **T-Mobile:** iPhone o Galaxy gratis con determinados planes.
– **Target:** decoración navideña y regalos desde $7.99.
– **Walmart:** acceso anticipado a ofertas para miembros.

from Latest from TechRadar https://ift.tt/UpSOv4o
via IFTTT IA

Las ciberamenazas se aceleran en Europa: más phishing y nuevos riesgos ligados a la IA


Las organizaciones europeas afrontan un panorama de ciberseguridad cada vez más exigente. Según un nuevo análisis de Proofpoint, los ataques por correo electrónico han aumentado con especial rapidez en Europa, mientras que grupos patrocinados por Estados y ciberdelincuentes con motivaciones económicas amplían sus objetivos. Los riesgos también se extienden a las aplicaciones de inteligencia artificial (IA), que pueden dificultar el control de identidades y la visibilidad sobre los accesos corporativos.

## El correo electrónico, una vía de ataque en expansión

La telemetría de Proofpoint registró este año 4,5 veces más correos electrónicos de phishing que en 2025 en Europa. En el resto del mundo, el incremento fue más moderado: 1,5 veces. Además, las detecciones por cada millón de mensajes entrantes crecieron 3,2 veces en la región.

Entre las amenazas más preocupantes están los ataques de compromiso del correo electrónico empresarial (BEC, por sus siglas en inglés). En estos incidentes, los atacantes se hacen pasar por una persona de confianza —o toman el control de su cuenta— para inducir a empleados, clientes o socios a transferir dinero o conceder acceso a sistemas y datos.

Las empresas europeas de electrónica reciben 3,4 veces más mensajes BEC que el promedio regional, según el informe. Un patrón frecuente es el fraude con facturas dentro de la cadena de suministro.

## Hostelería y sanidad, entre los sectores más afectados

La actividad maliciosa varía según el sector. En hostelería y ocio, el malware representa el 21 % de las detecciones, frente al 11 % registrado a escala mundial. También aumentaron un 262 % interanual los ataques de phishing con devolución de llamada, que engañan a la víctima para que telefonee a un número controlado por los atacantes.

La sanidad también figura entre los principales objetivos. Los ataques telefónicos de este tipo contra organizaciones del sector crecieron un 257 % respecto a 2025, mientras que las detecciones de malware aumentaron un 84 %. Estos repuntes se producen en un contexto en el que, en conjunto, los ataques de malware en Europa están disminuyendo.

Proofpoint señala que la interacción de los usuarios podría ser uno de los factores que explican el interés de los atacantes: por cada 100 correos maliciosos recibidos en Europa se registraron 8,3 clics, frente a 2 en el resto del mundo.

## Actores conocidos y nuevos intereses

El informe destaca la actividad de grupos rusos y chinos que han perfeccionado sus métodos para obtener y mantener acceso a organizaciones europeas. Entre ellos figuran TA395, descrito como uno de los actores más activos en la telemetría de Proofpoint, y TA488, que ha dirigido ataques contra Outlook, Zimbra y otros servicios de correo web.

Los investigadores también observan un cambio de foco por parte de actores vinculados a India y Pakistán. Aunque históricamente sus operaciones se centraban más en objetivos mutuos, en 2026 también han dirigido su atención a Europa occidental, según el análisis.

## La expansión de la IA amplía la superficie de riesgo

La adopción de aplicaciones de IA añade nuevos desafíos de seguridad. Proofpoint observó más de 188.000 aplicaciones habilitadas para IA conectadas mediante sistemas de autenticación y marcos OAuth. Estas herramientas pueden automatizar procesos y acceder a API y servicios empresariales, pero también complican la supervisión de los permisos y el control de identidades.

Los atacantes están dirigiendo sus esfuerzos a los mecanismos que permiten esas conexiones: concesiones de acceso a contenidos, tokens y aplicaciones con privilegios mal configurados. Además, crecen los ataques contra tecnologías de IA de código abierto, como Langflow y LiteLLM. La proporción de sensores europeos afectados por ataques contra estos componentes aumentó 4,6 veces entre dos periodos consecutivos de 90 días, según Proofpoint.

El riesgo en la nube también es generalizado: casi todas las organizaciones europeas observadas (el 99 %) fueron objetivo de ataques basados en la nube. Los métodos de precisión, como el phishing y el secuestro de sesiones, afectaron al 64 % de las organizaciones atacadas.

## Mantener el acceso, una prioridad para los atacantes

La intrusión inicial suele ser solo el comienzo. Proofpoint indica que el 72 % de las víctimas europeas observó intentos de los atacantes por conservar el acceso, manipular controles de autenticación, consultar archivos o abusar de buzones comprometidos.

Ante este escenario, las organizaciones necesitan reforzar la protección del correo y la nube, revisar de forma periódica los permisos de aplicaciones y servicios conectados, y mejorar la detección de actividad anómala en cuentas y sesiones. La expansión de las herramientas de IA hace que una gestión rigurosa de identidades y accesos sea cada vez más importante para reducir la exposición.

from Latest from TechRadar https://ift.tt/eJwKihu
via IFTTT IA

Privacidad de datos en la era de la IA: cómo innovar sin perder el control


A medida que las empresas dan acceso a aplicaciones y agentes de inteligencia artificial (IA) a más sistemas internos, gestionar la privacidad de los datos se vuelve cada vez más complejo. La atención suele centrarse en el riesgo de que un modelo revele información confidencial en sus respuestas. Sin embargo, el desafío comienza antes: las organizaciones deben saber a qué datos puede acceder la IA, de dónde proceden y cómo se utilizan.

Esta dificultad ya está frenando la adopción de la IA. Según los datos citados, el 95 % de las empresas ha retrasado o cancelado proyectos de IA por problemas relacionados con la infraestructura y la gobernanza de datos. A medida que los sistemas adquieren más autonomía y acceso a información corporativa, establecer bases sólidas es esencial para mantener los riesgos de privacidad bajo control.

Antes de que la información llegue al modelo

La privacidad de los datos no es solo un asunto legal o de cumplimiento normativo: debe preocupar a todas las personas que gestionan información dentro de una organización. En el contexto de la IA, las consecuencias de una gestión deficiente pueden incluir la exposición de datos sensibles y daños a la confianza de los clientes y a la reputación de la marca.

Estos riesgos pueden aparecer antes de que la información confidencial llegue a un modelo. Los datos mal clasificados, duplicados o desactualizados pueden trasladar problemas de privacidad existentes a las aplicaciones de IA. Así, vulnerabilidades que antes estaban limitadas a sistemas concretos pueden convertirse en riesgos mucho más amplios.

La IA agéntica eleva aún más el nivel de riesgo. A medida que los agentes ganan autonomía y acceso a distintos sistemas empresariales, pueden encontrar y utilizar información procedente de varias áreas. Un problema que antes se limitaba a un conjunto de datos o sistema puede resultar mucho más difícil de contener.

Seguir el recorrido de los datos sensibles

Identificar la información sensible es solo el primer paso. También es necesario saber adónde se traslada, sobre todo cuando se copia desde sistemas de producción a entornos de prueba o desarrollo que quizá no cuenten con las mismas medidas de seguridad.

Los datos personales identificables, como nombres, domicilios o información financiera, deben etiquetarse con claridad para poder detectarlos antes de moverlos. Siempre que sea posible, conviene mantenerlos en los sistemas de producción donde son necesarios. Si deben utilizarse en otros entornos, eliminar o enmascarar los elementos que permiten identificar a una persona puede reducir la exposición innecesaria.

El mismo criterio se aplica al migrar información a plataformas en la nube o prepararla para su uso con IA. Unos metadatos precisos —información que describe el contenido y el origen de los datos— facilitan su identificación y seguimiento. Si se complementan con un registro claro de los movimientos y cambios realizados, los equipos pueden detectar riesgos antes de que la información termine en un lugar inadecuado.

Ampliar el uso de la IA sin ampliar los riesgos

Conocer dónde se encuentran los datos sensibles y cómo se desplazan sienta una base importante, pero las salvaguardas también deben funcionar a medida que aumenta el uso de herramientas de IA. La diferencia entre las ambiciones de las empresas y su preparación en materia de datos sigue siendo considerable: una investigación reciente indica que, aunque el 97 % de las organizaciones tiene iniciativas de IA en marcha, solo el 5 % considera que sus datos están plenamente preparados para respaldarlas. La privacidad, el cumplimiento normativo y la baja calidad de los datos siguen siendo obstáculos importantes.

Para gestionar estos riesgos a escala, las empresas deben incorporar controles a sus procesos de datos. Pueden automatizar las transformaciones y supervisar continuamente la calidad, además de registrar de forma automática el origen de la información, los cambios que ha experimentado y las aplicaciones de IA que la utilizan. Esto ayuda a priorizar los datos de mayor riesgo y a investigar con rapidez cambios inesperados o problemas de calidad.

Los datos de entrenamiento también requieren revisiones periódicas. Es necesario detectar información inexacta o sesgada que pueda producir resultados poco fiables o discriminatorios, y asegurarse de que los datos personales solo se utilicen cuando corresponda y se respeten los derechos de las personas. Integrar el uso responsable de los datos en el desarrollo y la implementación de la IA puede contribuir a crear servicios más seguros y confiables.

Controlar el acceso y la conservación

Ordenar los datos no resuelve por sí solo el desafío de la privacidad. Las empresas también deben revisar periódicamente quién puede acceder a la información sensible y si esos permisos siguen siendo adecuados. Una medida práctica consiste en contrastar los accesos con los registros de recursos humanos cuando alguien se incorpora, deja la organización o cambia de puesto.

Estas revisiones pueden revelar que algunas personas conservan permisos sobre información que ya no necesitan. El mismo principio debe aplicarse a los sistemas y agentes de IA: el acceso debe limitarse a los datos necesarios para cada tarea, en lugar de conceder permisos generales sobre toda la información corporativa.

La gestión responsable también implica preguntarse si todavía es necesario conservar determinados datos. Las empresas pueden identificar periódicamente información personal o de clientes que ya no necesitan y programar su eliminación de acuerdo con las políticas de retención. Conservar menos datos sensibles reduce la cantidad de información que podría quedar expuesta y ayuda a proteger la privacidad y la confianza de los clientes.

Generar confianza a medida que evoluciona la IA

Una regulación clara será cada vez más importante a medida que la IA gane capacidad y asuma más responsabilidades en las actividades empresariales. Cuando se utiliza para tomar o respaldar decisiones que afectan a personas y sus datos, unas reglas de privacidad bien definidas pueden ofrecer orientación para innovar sin dejar de proteger la información personal.

Adoptar prácticas responsables permite aprovechar las posibilidades de la IA y, al mismo tiempo, proteger los derechos fundamentales. Para lograrlo, las organizaciones deben conocer sus datos, controlar quién y qué puede acceder a ellos, y mantener la privacidad como parte esencial de cada iniciativa de IA.

from Latest from TechRadar https://ift.tt/WVsHPmu
via IFTTT IA

La IA adorable de Meta plantea preguntas urgentes sobre la privacidad infantil


Meta ya ocupa un lugar central en la vida social digital de millones de personas. Ahora, la empresa detrás de Facebook, Instagram y WhatsApp quiere hacerse un hueco permanente en nuestros escritorios y bolsillos. Pero sus nuevos productos de inteligencia artificial están despertando inquietudes conocidas sobre privacidad, seguridad y protección de menores.

Meta presenta Muse AI como un asistente de productividad para mayores de 18 años. Sin embargo, su aspecto personalizable y juguetón —junto con la posibilidad de interactuar mediante dispositivos con micrófonos y cámaras— ha llevado a especialistas en IA y defensores de la seguridad infantil a cuestionar si las restricciones de edad serán suficientes. La preocupación también se extiende a Muse Charm, un accesorio portátil de estilo Tamagotchi que la compañía prevé lanzar.

Tras su despliegue inicial en Estados Unidos y Canadá, Muse ha comenzado a llegar a mercados asiáticos como Japón y Singapur, y se ha informado de que podría lanzarse próximamente en India. Aunque Meta aún no ha confirmado una fecha para Europa, algunos reportes señalan que el Reino Unido podría estar entre los primeros mercados de la región.

A medida que el asistente se acerca a nuevos países, surge una pregunta de fondo: ¿puede un dispositivo diseñado para sentirse como un compañero entrañable proteger adecuadamente la privacidad de quienes podrían sentirse atraídos por él, incluidos niños y adolescentes?

## La estrategia de hacer que la IA parezca inofensiva

Muse es un agente de IA capaz de realizar tareas en nombre de sus usuarios, como buscar productos, organizar viajes o gestionar compras. Muse Charm llevaría esa experiencia a un dispositivo físico de unos cinco centímetros, que, según los informes disponibles, incluiría pantalla OLED, cámaras, micrófonos, altavoces y conexión 5G.

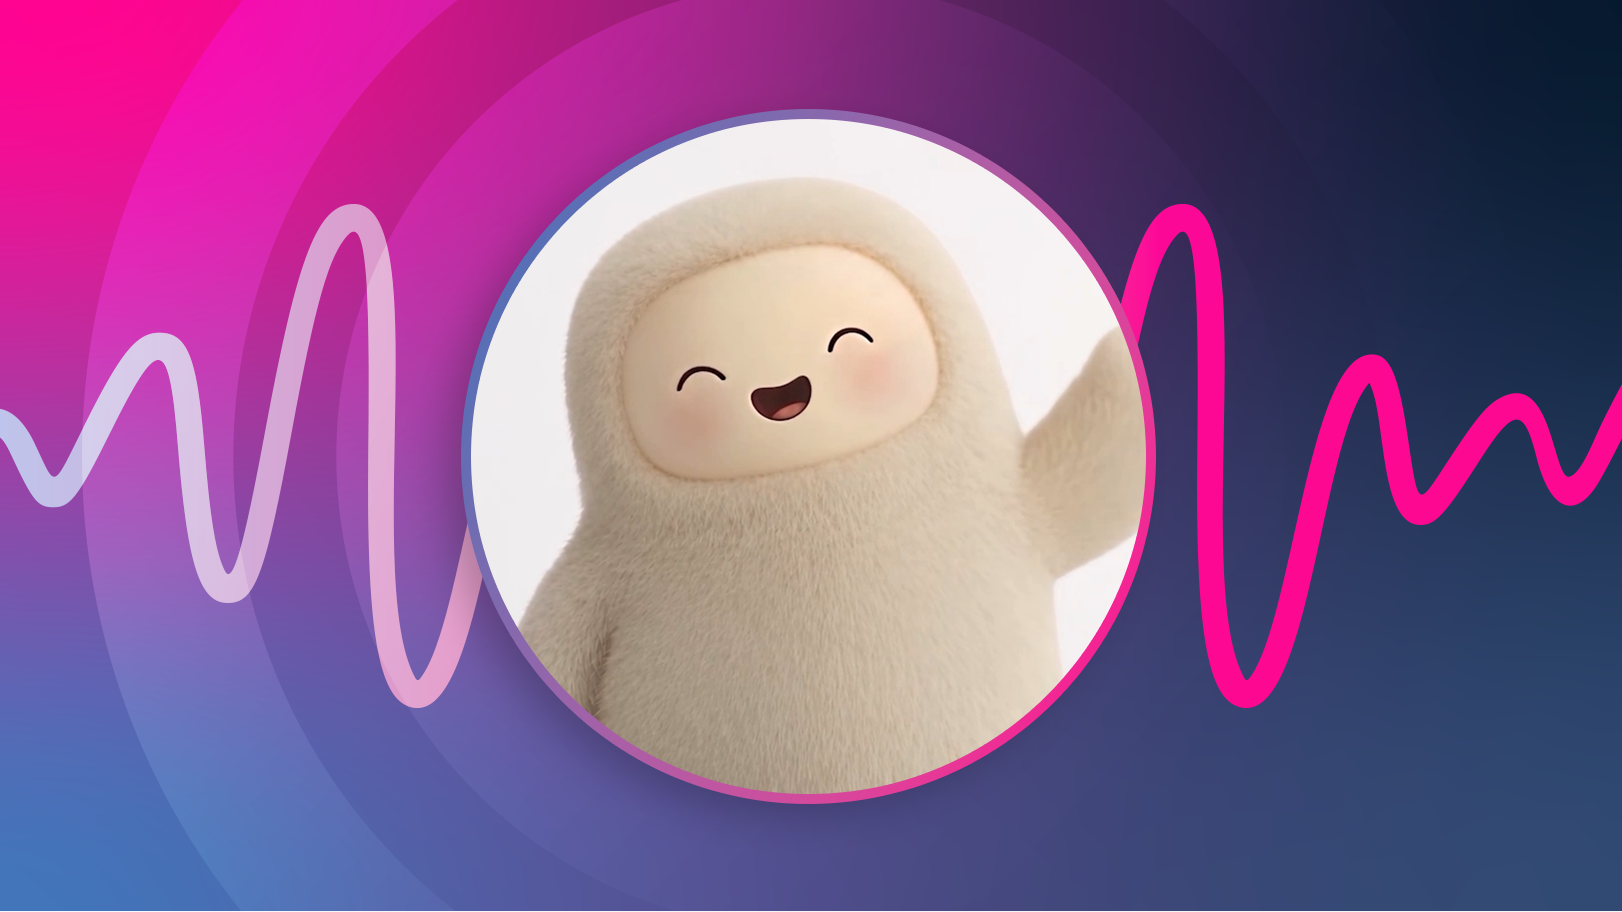
El elemento más llamativo sería Jolly, un personaje animado de mejillas rosadas cuyo nombre, aspecto, ropa y voz podrían personalizarse. Meta ha descrito el avatar como una forma divertida de dar personalidad al asistente. Para algunos investigadores y especialistas en seguridad infantil, no obstante, ese diseño también puede hacer que una tecnología compleja parezca más confiable y menos intrusiva de lo que realmente es.

El investigador de la ternura Joshua Paul Dale ha señalado que los rasgos infantiles pueden generar una reacción emocional positiva antes de que una persona evalúe los riesgos. Un accesorio que se lleva encima y responde de manera natural podría, además, hacer que conversar con un sistema de IA se sienta como hablar con un acompañante.

Ese cambio importa. Cuando un asistente está siempre cerca y adopta una apariencia familiar, la relación con la tecnología puede dejar de parecer una interacción puntual con una aplicación. Organizaciones de seguridad digital advierten que esta cercanía podría fomentar vínculos emocionales con el dispositivo, especialmente entre usuarios jóvenes.

La crítica no se limita a que el producto sea atractivo. El riesgo, sostienen sus detractores, es que una estética asociada con juguetes y personajes tiernos contribuya a normalizar un aparato con capacidades de escucha, captura de imágenes y acceso a datos personales.

## ¿Bastan las restricciones para mayores de 18 años?

Meta afirma que Muse está dirigido a adultos y que solicita la fecha de nacimiento de quienes usan la aplicación. Un portavoz de la compañía ha rechazado que el producto esté diseñado para atraer directamente a niños y ha defendido la personalización del avatar como una función pensada para entretener a los usuarios.

La empresa también ha indicado que sus controles de edad pueden tomar en cuenta la relación entre una cuenta de Muse y los perfiles de Facebook o Instagram. Si no hay señales claras de que una persona es adulta, podría requerirse una verificación con tarjeta de crédito.

Sin embargo, especialistas en seguridad infantil cuestionan la eficacia de estas medidas. Los controles dentro de una aplicación no necesariamente impiden que un menor acceda al producto, sobre todo si el dispositivo se vuelve popular y circula entre familiares o amistades. La apariencia de juguete también podría dificultar que padres y cuidadores reconozcan los riesgos asociados a su uso.

La preocupación va más allá de la edad en el momento de registro. La especialista en seguridad de IA Kavya Pearlman ha advertido que la interacción prolongada con agentes digitales podría influir en los hábitos y decisiones de los jóvenes. Si una persona llega a confiar en un asistente como si fuera un amigo, las recomendaciones comerciales o las acciones automatizadas podrían adquirir un peso emocional difícil de distinguir de una sugerencia personal.

Por eso, una etiqueta de “solo para adultos” no sustituye a un diseño seguro, a controles robustos ni a una explicación clara de qué datos recoge el sistema y cómo los utiliza.

## La privacidad, a la luz del historial de Meta

Meta asegura que Muse opera en un entorno virtual dedicado y ha anunciado medidas de seguridad, entre ellas la incorporación prevista de cifrado. Aun así, algunos expertos en privacidad consideran que las promesas deben evaluarse junto con el historial de la compañía y con el alcance de los permisos que requiere un agente de IA.

A diferencia de una red social convencional, un asistente con acceso autorizado a otras aplicaciones podría tratar información procedente de correos electrónicos, cuentas financieras, contactos y comunicaciones privadas. También podría ejecutar tareas, como hacer compras o enviar mensajes, en vez de limitarse a mostrar contenido en una pantalla.

Ese nivel de acceso aumenta las consecuencias de los errores. Se ha informado, por ejemplo, de un caso en el que Muse habría revelado la dirección particular de un usuario a un desconocido en Facebook Marketplace. La compañía y los usuarios deben poder explicar con claridad qué ocurrió, qué controles fallaron y cómo se evitará que vuelva a suceder.

También preocupa la información de personas que nunca aceptaron usar Muse. Un asistente conectado a los contactos y conversaciones de un usuario puede procesar datos sobre familiares, amistades o colegas. El consentimiento de una persona no equivale necesariamente al consentimiento de todas las personas mencionadas en sus mensajes o incluidas en sus relaciones.

La cuestión, por tanto, no es solo qué datos entrega voluntariamente quien instala la aplicación. También hay que preguntarse qué información puede inferirse sobre terceros, cuánto tiempo se conserva y si esos datos se emplean para mejorar el sistema o con otros fines.

## Una tendencia que va más allá de Meta

Muse tampoco sería un caso aislado. Varias empresas tecnológicas están dando a sus herramientas de IA personalidades visuales y diseños amigables. Desde personajes de aspecto caricaturesco hasta avatares con grandes ojos, la industria parece buscar formas de hacer que agentes cada vez más capaces resulten accesibles y cercanos.

El desafío es que muchas normas de privacidad se crearon pensando en servicios digitales que operan principalmente en pantallas. Un dispositivo portátil con micrófonos y cámaras puede captar información en espacios compartidos, donde hay personas que no usan el producto y quizá no saben que está presente. Esto plantea interrogantes sobre el consentimiento, la protección de menores y la responsabilidad de las empresas.

Para responder a esos desafíos, no basta con incluir advertencias en las condiciones de servicio. Las compañías deberían limitar la recopilación de datos, ofrecer controles comprensibles y desactivados por defecto cuando corresponda, explicar cuándo están activos los sensores y permitir que las personas revisen y eliminen la información asociada a su cuenta. También necesitan mecanismos eficaces para impedir que menores accedan a funciones inadecuadas, sin depender únicamente de una declaración de edad.

Muse Charm representa una señal de alerta sobre el futuro de la IA ambiental: asistentes que acompañan a las personas durante el día y se integran en su entorno físico. Si estos dispositivos se diseñan para generar cercanía, las empresas tienen una responsabilidad especial de garantizar que esa confianza no se convierta en una vía para recopilar datos de manera opaca o influir en usuarios vulnerables.

La promesa de un asistente útil y personalizado puede resultar atractiva. Pero antes de adoptar una tecnología que escucha, observa y actúa, conviene exigir respuestas concretas sobre privacidad, seguridad y protección de menores. La confianza no debería depender de que el dispositivo parezca inofensivo; debe estar respaldada por límites verificables y salvaguardas desde el diseño.

from Latest from TechRadar https://ift.tt/uQ7BWbx
via IFTTT IA