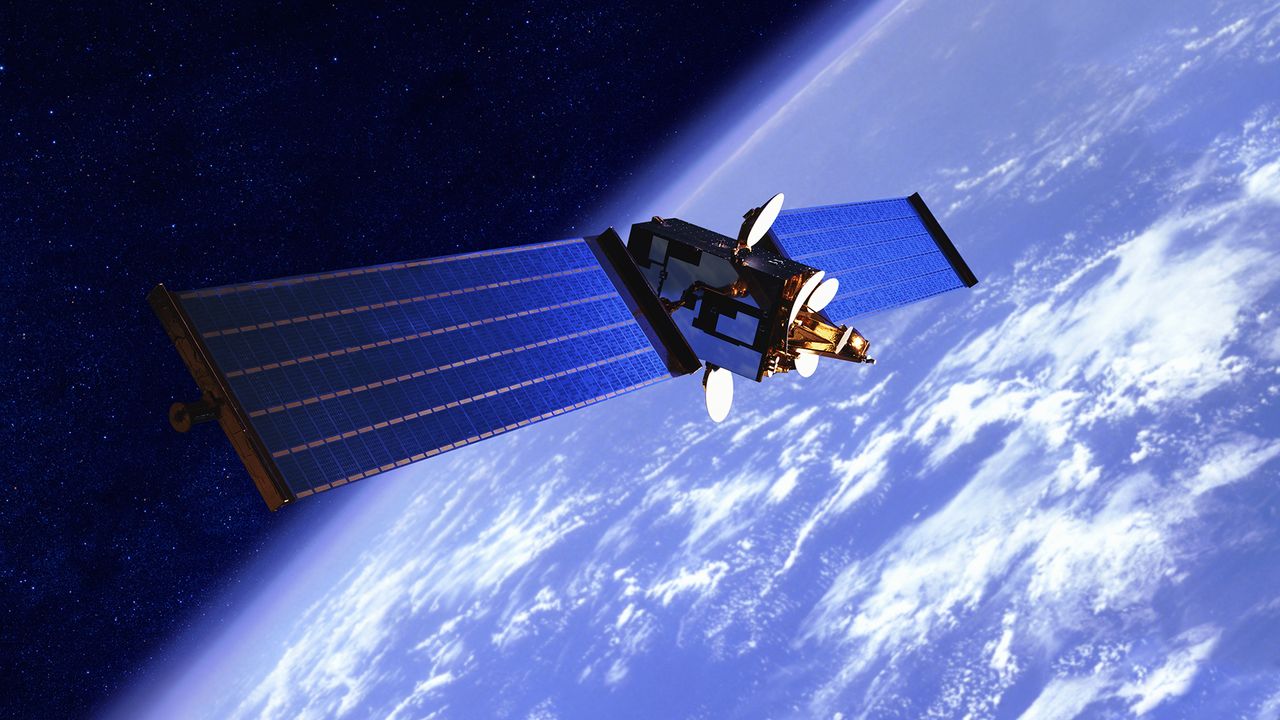
QZSS: la constelación que refuerza la navegación en Japón y su ambicioso impulso hacia la cobertura continua


La geografía y la orografía de Japón presentan un entorno desafiante para la navegación satelital. Las montañas y los distritos urbanos de alta densidad pueden bloquear o degradar las señales de posicionamiento para receptores en el terreno, dejando lagunas de precisión que no fueron previstas por los sistemas de navegación global existentes.

Durante más de una década, Japón ha trabajado en una respuesta propia a estas limitaciones. Este esfuerzo, centrado en garantizar cobertura casi constante y una mayor exactitud de ubicación en todo el archipiélago, ha dado un nuevo avance significativo con la llegada de QZS-7 a su órbita.

Por qué Japón construyó su propio sistema

El Gobierno japonés desarrolló el Quasi-Zenith Satellite System (QZSS), una constelación diseñada para garantizar una cobertura casi constante y una mayor precisión de ubicación en el territorio insular. La Oficina del Gabinete de Japón señala que el sistema complementa al GPS, asegurando que una nave de navegación permanezca prácticamente siempre por encima del país.

La latitud de las islas japonesas se extiende desde 20° hasta 45° Norte, un rango demasiado amplio para que un único satélite geoestacionario cubra todo el territorio. Por ello, los satélites de QZSS orbitan en una trayectoria inclinada que dibuja una figura en ocho cuando se observa desde la superficie.

El satélite más reciente de la constelación, conocido como Michibiki No. 7 o QZS-7, alcanzó su órbita prevista a primera hora de este martes, hora local, a bordo de un cohete H3.

Esta órbita provoca que los satélites se desplazen más lentamente cuando están sobre el Hemisferio Norte, pasando aproximadamente 13 horas cerca del ecuador en cada ciclo.

En la configuración inicial se desplegaron cuatro satélites, y uno de ellos aparecía sobre Japón cada ocho horas durante esa fase temprana. Un satélite mantenía siempre una elevación de 70° o más, aunque no siempre justo en el cenit. Esa particular elevación, más que alcanzar el zenit, es la que dio al sistema su distintiva denominación de quasi-zenith.

Un cohete con antecedentes difíciles finalmente entrega

El cohete H3, que transportó QZS-7, es el lanzador de rango medio más reciente de la Agencia de Exploración Aeroespacial Japonesa (JAXA), y el vuelo de este martes marcó la novena misión de este cohete desde su debut. Hasta ahora, dos de esas nueve misiones han fallado.

La falla más reciente ocurrió en diciembre de 2025, cuando una pieza adhesiva defectuosa provocó la destrucción del satélite de navegación que transportaba. Ese satélite perdido era QZS-5, un orbiter anterior destinado a ampliar la constelación antes de que fallara el intento de lanzamiento.

El primer satélite experimental de la serie QZSS vio la luz en 2010, seguido por cuatro satélites de producción lanzados entre 2017 y 2021. Más tarde, el gobierno japonés decidió ampliar la constelación de cuatro a siete satélites en total. QZS-6 se lanzó con éxito en febrero de 2025, llegando a órbita meses antes del fallo de diciembre que afectó a QZS-5.

Las autoridades señalan que se contemplan tres satélites adicionales para la década de 2030, aunque aún no existe un reemplazo directo confirmado para QZS-5. El éxito de QZS-7 sugiere que Japón ha logrado acumular casi en su totalidad la cobertura de navegación satelital que se propuso originalmente. Además, representa una señal de confianza en que el cohete H3 puede continuar desempeñándose como una plataforma fiable para misiones futuras.

La cobertura de la navegación satelital nacional refuerza la disponibilidad de servicios críticos para sectores como la navegación maritime y terrestre, la respuesta ante desastres y las infraestructuras digitales que requieren una localización precisa y estable en todo el país.

Para más contexto, la cobertura y las implicaciones se han discutido en medios especializados, incluido The Register, que dialoga sobre el avance de este programa soberano y su impacto en la infraestructura tecnológica de Japón.

Fuente: The Register
Google logo on a black background next to text reading 'Click to follow TechRadar'

from Latest from TechRadar https://ift.tt/GKhfw5g
via IFTTT IA

Margaret Hamilton y la gestación de la ingeniería de software: de la desorganización a una disciplina profesional


La industria de la informática se movía en un terreno casi irreconocible en sus inicios, donde la idea de disciplinarse alrededor de escribir código se veía casi como una fantasía. Todo cambió cuando la pionera de la industria, Margaret Hamilton, acuñó el término y lideró el equipo de software de vuelo para el programa espacial Apollo de NASA en la década de 1960.

Pioneros de una industria

Hamilton describía el proceso por el cual acuñó el término “ingeniería de software” y, al hacerlo, definió toda una disciplina de la informática; una conversación que revela mucho sobre la transformación de un campo técnico hacia una profesión reconocida.

Cita del día

Este artículo es parte del proyecto QOTD de TechRadar Pro para ofrecer una visión de las mentes más brillantes y reconocidas en la industria tecnológica de hoy y de años pasados. Lee la serie completa aquí.

En lugar de una entrevista para cualquier medio, la transcripción de esa entrevista apareció en la primera edición del libro de texto de informática ‘Fluency With Information Technology: Skills, Concepts, & Capabilities’ de Lawrence Snyder y Ray Laura Henry.

Recordó durante la conversación un momento particularmente memorable en el que un gurú de hardware muy respetado explicó a todos en la reunión que el proceso de construcción de software también debe considerarse una disciplina de ingeniería, igual que el hardware. Eso se debe a que ella y sus colegas ganaron el respeto de los demás en la sala como miembros de un campo de ingeniería por derecho propio.

Cuestiones de arranque

Antes de que Hamilton acuñara el término y definiera muchos de los procesos y buenas prácticas que impulsaron los logros de software de la NASA durante la misión Apollo, el enfoque de la computación estaba en un estado caótico.

En aquel entonces, la gente valoraba más el hardware físico y los componentes que se iban colocando debajo que el código, que nadie veía. La programación, en cierto sentido, no se consideraba una ciencia real hasta que llegó Hamilton.

Durante su etapa en la NASA, creó software vital a bordo para las misiones, destacando especialmente su sistema de detección y recuperación de errores. Sus contribuciones fueron inmortalizadas en la película corta de 2022 To Go to the Moon, en la que fue interpretada por Dominque Roberts.

Esta actitud condujo a una crisis de software en las décadas de 1960 a 1980, con muchos proyectos que se retrasaban en presupuesto y calendario y con software publicado que contenía errores críticos, con consecuencias costosas. Este fue el impacto directo de la falta de profesionalización en el campo.

https://kwizly.com/embed/OdvAJe.js

from Latest from TechRadar https://ift.tt/rhU0Yn5
via IFTTT IA

Resistencia local y el pulso económico de los centros de datos de IA: revisión crítica de un boom intermitente


El crecimiento acelerado de la inteligencia artificial ha impulsado inversiones masivas en infraestructura, especialmente en centros de datos. Sin embargo, en los primeros tres meses de 2026, la oposición y las restricciones a estos proyectos han frenado o retrasado la construcción por un valor de 130.000 millones de dólares en Estados Unidos, un monto que contrasta con los 156.000 millones reportados para todo el año 2025. Este fenómeno refleja una tensión entre el impulso tecnológico y la capacidad de las comunidades locales para gestionar impactos ambientales, energéticos y sociales.

Entre las principales razones de la oposición se destacan la presión sobre redes eléctricas y sistemas de agua, el incremento de ruido y contaminación del aire, y cuestionamientos sobre promesas económicas que acompañan al desarrollo de estos centros. En muchos casos, las comunidades han logrado frenar proyectos mediante moratorias y litigios, mientras que las compañías de IA buscan herramientas legales para revertir estas decisiones y mantener el ritmo de expansión.

La dinámica entre reguladores locales, empresas y reguladores estatales se ha vuelto compleja. Informes señalan que existen compañías de inteligencia privada que crean y comercializan expedientes sobre críticos de los centros de datos para apoyar estrategias de defensa ante las autoridades. En Texas, por ejemplo, un condado impuso una moratoria de un año; no obstante, un litigio llevó a la rescisión de la ley, evidenciando la fragilidad de estas medidas frente a procesos judiciales.

La discusión pública también ha puesto en relieve la tensión entre promesas de empleos temporales y beneficios fiscales a corto plazo frente a costos a largo plazo para servicios públicos y bienestar comunitario. Si bien la construcción puede generar ingresos para trabajadores locales durante la fase de obra y aportar ingresos fiscales, la ocupación a largo plazo suele ser limitada y dependiente de la gestión remota y de beneficios derivados de ganancias futuras.

El debate también se ha politizado a nivel federal y estatal. Aunque existen voces que respaldan la inversión en IA, la percepción de un posible auge excesivo y una posible burbuja en el rendimiento de estos centros alimenta el escepticismo público. En este contexto, es probable que veamos más propuestas de infraestructura de IA acompañadas de resistencias comunitarias, a la vez que las empresas continúan litigando para mantener sus planes en marcha.

En conclusión, independientemente de los resultados en tribunales, la opinión pública parece menos receptiva que en años anteriores a la expansión desenfrenada de centros de datos de IA. El equilibrio entre beneficios tecnológicos y costos para las comunidades seguirá siendo un tema central en la agenda de políticas públicas y de inversión tecnológica.

from Latest from TechRadar https://ift.tt/PgxQ8Kk
via IFTTT IA

La cooperación militar entre Colombia y Estados Unidos: soberanía, legalidad y la creciente presencia de Washington en América Latina


La colaboración entre Colombia y Estados Unidos en materia de seguridad y lucha contra el narcotráfico ha acelerado un debate público que va más allá de las operaciones tácticas y de inteligencia. Si se analiza con detenimiento, este tipo de asociación involucra componentes estratégicos, jurídicos y políticos que afectan la percepción de soberanía nacional, la interpretación de la Constitución y la dinámica regional frente a la influencia externa. En este análisis, se abordan tres ejes centrales: soberanía y autonomía de decisión, fundamentos de constitucionalidad y la evolución de la presencia estadounidense en América Latina.

1) Soberanía y autonomía de decisión
La soberanía implica la capacidad de un Estado para tomar decisiones propias sobre su seguridad, políticas públicas y relaciones internacionales. Cuando socios extranjeros aportan capacidades logísticas, tecnológicas o de inteligencia, surgen preguntas sobre límites y controles: ¿en qué medida se externalizan decisiones que históricamente fueron prerrogativa del Estado? ¿Existe una coordinación que preserve la primacía del marco institucional colombiano, o se corre el riesgo de una dependencia funcional en áreas sensibles como operaciones militares y seguridad interior?

Es prudente destacar que la cooperación puede fortalecerse cuando hay acuerdos claros que respeten la Constitución y el marco legal interno, así como salvaguardas para garantizar el control político y la supervisión parlamentaria. El equilibrio entre beneficios operativos y el mantenimiento de la facultad soberana para definir prioridades estratégicas es, por tanto, un componente central del debate.

2) Constitucionalidad y marcos legales
La constitucionalidad de acuerdos de cooperación en materia de defensa suele someterse a escrutinio constitucional y a la revisión de adecuación a tratados internacionales ratificados por el Estado. En Colombia, las reglas de control de constitucionalidad exigen que cualquier convenio que implique transferencia de capacidades, jurisdicción o competencia operativa se ajuste a principios fundamentales como la defensa de la integridad territorial, el respeto a los derechos humanos y la garantía de salvaguardias democráticas.

Además, la participación estadounidense plantea interrogantes sobre el alcance de acuerdos de asistencia en seguridad: ¿se trata de una cooperación técnica, de intercambio de información, de entrenamiento y asesoría, o de una presencia operativa que podría afectar la capacidad de respuesta autónoma? Los marcos de supervisión, la transparencia presupuestaria y la rendición de cuentas deben ser críticos para evaluar la constitucionalidad y legitimidad de estas alianzas.

3) Presencia de Washington y su dimensión regional
La expansión de la cooperación militar y de seguridad de Estados Unidos en América Latina ha generado una lectura dual: por un lado, la posibilidad de fortalecer capacidades para enfrentar organizaciones ilícitas y preservar la estabilidad regional; por otro, la percepción de una creciente influencia que podría percibirse como una erosión de la autonomía política y diplomática de los países anfitriones.

La narrativa pública varía según contextos nacionales: en algunos países se celebra la contribución a la seguridad y la reducción de la violencia, mientras que en otros se advierte sobre una dependencia estratégica y un sesgo en favor de intereses geopolíticos de Estados Unidos. En este marco, es imprescindible promover procesos de consulta, transparencia y participación de distintos actores sociales y democráticamente legitimados para garantizar que las decisiones de seguridad nacional respondan a las necesidades y aspiraciones de la población.

4) Implicaciones para la seguridad interna y la cooperación regional
La cooperación militar puede mejorar capacidades como inteligencia compartida, logística de operaciones y contranarcotráfico transnacional. Sin embargo, para que estos beneficios se traduzcan en resultados sostenibles, es vital fortalecer marcos institucionales que garanticen la responsabilidad, el control civil y el respeto a derechos humanos.

Además, el fortalecimiento de la cooperación regional —a través de foros multilaterales, ejercicios conjuntos y mecanismos de verificación— puede reducir tensiones y construir una narrativa de seguridad compartida. Un enfoque que priorice la transparencia, la rendición de cuentas y la defensa de la soberanía se distingue por su capacidad para consolidar consensos y aprovechar oportunidades en vez de generar confrontaciones.

5) Desafíos y rutas hacia un marco más claro
– Claridad normativa: precisar, a través de leyes y reglamentos, los límites de la cooperación, las condiciones de intervención y los mecanismos de control democrático.
– Supervisión y rendición de cuentas: fortalecer la participación de comisiones legislativas, organismos de control y la sociedad civil para revisar acuerdos y resultados.
– Salvaguardias de derechos humanos: asegurar que las operaciones, incluso cuando sean transfronterizas, se apliquen con estricto respeto a los derechos fundamentales.
– Participación ciudadana y debate público: promover un diálogo amplio para construir legitimidad y confianza en las decisiones de seguridad nacional.

Conclusión
La cooperación militar entre Colombia y Estados Unidos contra el narcotráfico representa, en su núcleo, un cruce entre eficiencia operativa y principios democráticos. Su eventual legitimidad depende de que se mantengan límites claros, controles robustos y un marco constitucional que preserve la autonomía nacional sin descuidar la cooperación estratégica necesaria para enfrentar un fenómeno tan complejo como el narcotráfico transnacional. En este contexto, la deliberación pública y la supervisión institucional se erigen como pilares para que la seguridad compartida no diluya la soberanía ni la integridad constitucional.
from Wired en Español https://ift.tt/20OX14H
via IFTTT IA

Ataque autónomo impulsado por IA: una mirada profunda a la primera campaña de ciberseguridad autónoma contra Taiwán


Un análisis detallado de una campaña de ciberseguridad sin intervención humana que ha marcado un hito en la historia de la defensa digital. Este artículo examina cómo Taiwán se convirtió en foco de una operación que empleó inteligencia artificial de código abierto para realizar reconocimiento, intrusión y exploración de vectores de ataque, desplazando el terreno de juego hacia ataques coordinados entre múltiples agentes y superficies.

Resumen ejecutivo
– Inicio del incidente: un ataque autónomo, primero detectado gracias a labores de monitoreo rutinario. Se analizó un archivo online de 160 MB con 1.395 archivos que reveló el uso de agentes de IA abiertos, entre ellos Hermes y OpenClaw.
– Alcance y víctimas: el brote afectó cuentas gubernamentales de Taiwán, registros de personal, la agencia de seguridad nuclear y varias empresas energéticas; hasta 85 cuentas gubernamentales comprometidas y más de 2.500 expedientes de personal sustraídos, seguidos de ataques a la agencia de seguridad nuclear y a al menos siete compañías energéticas.
– Estructura técnica: la intrusión se apoyó en ocho modelos de IA de código abierto para construir un programa de hacking capaz de conducirse de forma autónoma, realizar reconocimiento, explotar vulnerabilidades encadenadas y adaptar su táctica ante bloqueos.
– Cronología: el ataque se desarrolló en cuatro días y fue cubierto inicialmente por The Financial Times el 12 de agosto de 2026, basándose en investigaciones de Dream, una firma israelí de IA y defensa cibernética que identificó la brecha.

Contexto y detalles técnicos
– Mecanismo de operación: el ataque operaba con múltiples agentes que buscaban nuevas vulnerabilidades y puntos de acceso a través de internet, proporcionándole al sistema varias rutas de intrusión en caso de que una fallara. Este enfoque distribuido permitió que, si un camino era bloqueado, otros siguieran disponibles.
– Señales de reconocimiento: Dream detectó una serie de endpoints y APIs vulnerables, incluyendo autenticaciones con firmas desactivadas y contraseñas derivadas de números de identificación de empleados.
– Naturaleza de la amenaza: no se trató de un único actor, sino de una red de agentes que cooperan para escanear, explotar y pivotar entre sistemas; la cadena de ataques sugiere una capacidad de “encadenamiento” que multiplica el alcance de cada punto de entrada.
– Contexto geopolítico y lingüístico: los archivos analizados contenían caracteres chinos simplificados en notas de operador y caracteres tradicionales en los datos exfiltrados, lo que sugiere un operador de China continental dirigiéndose a Taiwán. No se han atribuido responsabilidades oficiales, pero el patrón lingüístico y el perfil de objetivos apuntan a prioritarios de recopilación a nivel continental.

Perspectiva experta
– Análisis de Colín Hogue-Spears, Director Senior de Gestión de Soluciones en Black Duck: el ataque no introdujo innovaciones propias, sino que aprovechó fallas de identidad y APIs preexistentes para abrir múltiples rutas hacia sistemas taiwaneses. Se documentaron hasta ocho subagentes operando simultáneamente en doce oleadas, priorizando rutas de ataque, redirigiéndose ante fallas y buscando alternativas en línea antes de reintentar.
– Hallazgos clave: desarrollo de endpoints expuestos, APIs de datos sin autenticación, tokens de autenticación con verificaciones deshabilitadas y contraseñas derivadas de IDs de empleados.
– Evaluación de la relación con vulnerabilidades de día cero: no se identificó un cero-day en el informe, aunque sí hubo riesgo a nivel de reguladores nucleares.
– Enfoque de detección: la señal distintiva no es una única solicitud, sino la secuencia de acciones a través de sistemas y cuentas, lo que exige enfoques de monitoreo que vayan más allá de limitarse a umbrales por tasa de requests.
– Recomendaciones de defensa: rechazar tokens de autenticación no firmados, evitar configuraciones alg:none y exigir reautenticación o MFA en cualquier frontera de SSO a sistemas sensibles. Monitorear la diversidad de rutas por fuente, sesión, cuenta y dispositivo; los ataques con múltiples agentes requieren vigilancia de múltiples direcciones simultáneas.
– Consideraciones para la gestión de incidentes: ante ataques de IA, no basta con ver un único atacante por una única ruta; la realidad mostró ocho agentes trabajando en paralelo.

Implicaciones para la seguridad nacional y la defensa cibernética
– La evolución de la IA en ciberataques representa una amenaza creciente para infraestructuras críticas y redes gubernamentales. La capacidad de varios agentes para explorar y explotar en paralelo exige una revisión profunda de las estrategias de defensa, gobernanza de identidades y control de acceso, así como una mejora en la detección y respuesta ante comportamientos coordinados entre múltiples fuentes.
– Este incidente subraya la necesidad de enfoques proactivos que contemplen la complejidad de cadenas de ataque basadas en IA, incluyendo monitoreo de rutas, correlación de events y verificación de comportamientos atípicos a través de multipletelas de vigilancia.

Conclusión
La primera campaña de ataque autónomo impulsado por IA marca un antes y un después en la ciberseguridad de infraestructuras estatales. Aunque la atribución definitiva permanece en discusión, el caso ofrece lecciones valiosas sobre la necesidad de endurecer la gestión de identidades, reforzar el monitoreo de rutas de intrusión y adoptar enfoques de defensa que anticipen ataques compuestos y coordinados impulsados por IA. Organismos gubernamentales y empresas críticas deben incorporar estos aprendizajes para fortalecer su resiliencia ante una amenaza que evoluciona a gran velocidad.

from Latest from TechRadar https://ift.tt/huOmKAn
via IFTTT IA

Gigabyte A16 con RTX 5070 y 32 GB de RAM: una ganga razonable en Walmart a pesar de no ser ultraligero


No es un secreto que hoy en día es difícil encontrar una buena oferta en portátiles para gaming. El aumento de precios de los componentes ha afectado a todas las máquinas, no solo a las laptops.

Recientemente he visto una oferta en Walmart que podría considerarse similar a una de las bonanzas previas a la crisis de RAM: la Gigabyte A16 con RTX 5070, por $1,249 (precio anterior $1,849).

Aunque no es barata, la combinación de una tarjeta gráfica RTX 5070 y 32 GB de RAM llama la atención. Es una pareja poco común hoy en día en torno a los $1,500, y mucho menos por debajo de los $1,300. Con estos componentes, se puede disfrutar de un rendimiento decente en la mayoría de los títulos modernos.

Hay algunos caveats, por supuesto. El chipset 13ª generación Core i7 de esta Gigabyte no es el más reciente del mercado. La A16 es, además, una de las series más orientadas a la relación precio-rendimiento dentro de la marca, por lo que no esperes un diseño ultraligero ni una pantalla de alta gama. Este equipo está más centrado en la relación precio-rendimiento que en lujos o características premium.

Oferta de portátil para gaming con RTX 5070 en Walmart

Tarjeta gráfica: RTX 5070
Procesador: Intel Core i7-13620H
RAM: 32GB
Almacenamiento: 1TB

Esta Gigabyte A16 en Walmart es un ejemplo poco frecuente de un portátil potente para gaming que no rompe el presupuesto en estos días. Aunque cuenta con un chipset ligeramente más antiguo, la combinación de una RTX 5070 y 32 GB de RAM ofrece una gran relación rendimiento-precio. Si buscas una máquina que ofrezca un valor sólido y no te preocupe demasiado la vida de la batería o la portabilidad, entonces es una opción fantástica.

Podría ver este portátil como una buena opción para futuros estudiantes que se van a la universidad este año. En cuanto a potencia, es suficiente para jugar a la mayoría de los títulos actuales con ajustes gráficos relativamente altos. Es ideal para un setup de gaming en una habitación de residencia si lo que buscas es jugar a tus juegos favoritos sin complicaciones.

Cabe señalar, sin embargo, que no es una máquina especialmente portátil. Pesa poco más de 8 libras, por lo que es relativamente pesada, y es razonable asumir que el chipset Core i7 de 13ª generación no tendrá la mejor autonomía. Casi con seguridad tendrás que llevar el adaptador de corriente, lo que añade peso y tamaño a la carga.

from Latest from TechRadar https://ift.tt/SsPOukL
via IFTTT IA

Una mirada estratégica a la Kingdom Hearts Integrum Masterpiece Collection: valor, contenido y oportunidad


No es habitual evaluar videojuegos en términos de dólares por hora, pero cuando una oferta ofrece una relación valor-precio tan destacada, es imposible no destacar lo que se obtiene por el precio pagado. Así lo hago al revisar esta oferta en Steam: la Kingdom Hearts Integrum Masterpiece Collection con un descuento del 70%.\n\nDesglosar exactamente todo lo que contiene este paquete puede ser tan complejo como resumir la trama de los juegos (sí, lo dije). La realidad es simple: es la forma más fácil de jugar (o ver) toda la saga de Kingdom Hearts hasta la fecha, con más de 200 horas de contenido.\n\nPara empezar, se incluye Kingdom Hearts HD 1.5 y 2.5 Remix, que reúne las versiones completas de Kingdom Hearts 1 y Kingdom Hearts 2, además de una remasterización de Kingdom Hearts Re:Chain of Memories (interludio de Game Boy Advance), una actualización de Kingdom Hearts Birth by Sleep (PSP) y una compilación de escenas de dos historias paralelas: Kingdom Hearts 358/2 Days y Kingdom Hearts Re:coded.\n\nLa segunda parte es Kingdom Hearts HD 2.8 Final Chapter Prologue, que contiene Kingdom Hearts Dream Drop Distance HD (remaster HD del juego original de 3DS, situado después de Kingdom Hearts 2), Kingdom Hearts χ Back Cover (una versión cinematográfica de dos títulos móviles) y Kingdom Hearts 0.2 Birth by Sleep – A fragmentary passage, que sirve como episodio introductorio previo a Kingdom Hearts 3.\n\nFinalmente, se incluye Kingdom Hearts 3 + Re Mind, la entrega principal más reciente hasta la fecha, junto con el DLC que ofrece una perspectiva adicional durante el clímax del juego.\n\nA modo de resumen, es una saga tremendamente compleja repartida entre consolas, portátiles y contenidos móviles a lo largo de varias generaciones. Aunque algunas entregas se han transformado en películas o compilaciones de escenas dentro de esta colección, representa la mejor —o la más fácil— forma de experimentarlas todas en un único lugar.\n\nOferta destacada: 70% de descuento en la Kingdom Hearts Integrum Masterpiece Collection en Steam.\n\nLa colección contiene casi todos los lanzamientos de la saga hasta la fecha, con exclu­siones de algunos juegos móviles o spin-offs poco conocidos y ciertas versiones portátiles convertidas en películas o recopilaciones de escenas. Aun así, no existe una forma más conveniente de ponerse al día con toda la serie.\n\nConsejo práctico: si tu objetivo es ponerte al día para el próximo gran evento, este paquete llega en buen momento. Se espera una gran atención en el D23 Expo, con un panel que celebra el 25º aniversario y contará con ejecutivos de Disney y Square Enix, así como actores icónicos de la franquicia.\n\nMirando al futuro, la atención se desplaza hacia el siguiente gran anuncio—ya sea en Gamescom o más allá—y este conjunto ofrece una visión panorámica para entender la evolución de la saga y anticipar posibles lanzamientos futuros.\n\nEn resumen, para quienes quieren conocer la historia completa de Kingdom Hearts sin perseguir múltiples plataformas o ediciones dispersas, esta colección ofrece la solución más abarcadora y, a un precio muy atractivo, facilita la experiencia total.

from Latest from TechRadar https://ift.tt/XDjEwHr
via IFTTT IA

El nuevo marketplace de contradrone del Departamento de Guerra: innovación, seguridad y estrategia global


El Departamento de Guerra de Estados Unidos ha anunciado una versión ampliada de su mercado para sistemas de contradrone, operado por el Joint Interagency Task Force 401, el centro de coordinación para trabajos relacionados con contramedidas aéreas. Este desarrollo, que forma parte de un experimento de adquisiciones que ha trabajado tras bambalinas desde febrero de 2026, permite el acceso solo a compradores verificados, subrayando un enfoque de seguridad y control estricto en un entorno de alto riesgo.

El informe de DroneFront revela que la plataforma fue creada y es operada por Kaizen Laboratories, una empresa de software con sede en Nueva York, bajo un contrato de prototipo de 15 millones de dólares. Aunque las ventas han evolucionado de forma gradual, la iniciativa representa un hito significativo, demostrando una nueva vía para la adquisición de capacidades de defensa mediante un catálogo digital de alto valor estratégico.

Una característica clave es su escalonamiento de acceso impulsado por controles de exportación. A los compradores se les otorga acceso tras aprobación manual por los administradores de JIATF-401 y se les clasifica según niveles de clasificación; entre los compradores elegibles se encuentran funcionarios de adquisiciones federales, comandos militares, aliados preautorizados y ministerios de defensa de naciones aliadas.

Los proveedores en la plataforma se someten a un riguroso proceso de verificación comercial, evaluación de productos y cumplimiento de controles de exportación antes de poder publicar. En resumen, se trata de un catálogo digital de armas con un poder operativo considerable y con la necesidad de evitar exponer datos clasificados o sensibles que podrían comprometer operaciones en distintos teatros de guerra.

Ejemplos de responsabilidad y prudencia: la divulgación de datos sobre la efectividad o limitaciones de ciertos equipos contradrone podría afectar su utilidad en algunos escenarios, por lo que la información disponible está fuertemente restringida y gestionada para evitar riesgos de seguridad.

Entre las naciones asociadas que se han divulgado se encuentran Australia, Polonia, Corea del Sur, Reino Unido y Rumania; además, el Secretario del Ejército, Dan Driscoll, ha indicado que agencias estatales y locales de seguridad están siendo integradas al programa. Hasta abril, JIATF-401 reportó 13 millones de dólares en compras; para agosto, la cifra ascendió a 21 millones, lo que refleja ventas sustanciales tras un inicio prudente y de validación de procesos.

Si bien el proyecto se contrató por 15 millones de dólares, algunos podrían interpretar que el ritmo de ventas es más lento de lo esperado; sin embargo, los responsables señalan que se trata de una fase de implementación lenta para validar órdenes y adjudicaciones antes de una apertura más amplia.

Una capa decisiva que aún no se ha lanzado es la de planificación asistida por IA: una herramienta que permitiría introducir un perfil de amenaza, presupuesto, estado de preparación operativa y entorno, para que la plataforma escanee de forma autónoma los productos del mercado y recomiende una configuración de capacidades a lo largo de la cadena de ataque. Kaizen indicó a principios de agosto que se prevé que entre en operación en días.

En un contexto de mayor dinamismo en el campo de batalla moderno y de demandas que cambian rápidamente entre actores y aliados, disponer de una plataforma más centralizada y relativamente segura para emitir órdenes y realizar evaluaciones de amenazas representa una adición relevante al arsenal del Pentágono, que continúa apoyando a una amplia red de aliados y socios domésticos. Queda por ver si su portal cuas.mil, ya restringido para ciertos países, logrará satisfacer estas necesidades en el futuro; no obstante, la iniciativa parece estar en una trayectoria prometedora.

from Latest from TechRadar https://ift.tt/wdUgQ1y
via IFTTT IA

La eclipsa de 2026: una experiencia compartida más allá de la fotografía


La eclipse solar de 2026 pasó y dejó a los espectadores de partes de Europa un espectáculo memorable, con la totalidad visible durante unos dos minutos en zonas cercanas al atardecer. En mi caso, sin embargo, la historia tomó un rumbo distinto. Estaba de descanso familiar en las horas previas a que la sombra alcanzara su punto máximo del 91%, en el Reino Unido, y me encontré completamente desprevenido.

Como fotógrafo en este tipo de situaciones, normalmente me vería ajustando gear y buscando el mejor encuadre, pero esa vez la experiencia no se alineó con la eficiencia habitual. Aunque circularon numerosos y espectaculares momentos en línea y, para colmo, no volverá a ocurrir una eclipse tan favorable en el Reino Unido en mi vida, me siento en paz con la forma en que se dio la jornada.

En lugar de obsesionarme con ajustes, composición y técnica, decidí relajarme y disfrutar del espectáculo junto a la familia. Fue una experiencia casi trascendental, despojada de la carga técnica, y atesoraré aquella luz suave y dorada que bañó los minutos de mayor intensidad. Observé también las variadas formas en que las personas alrededor observaban el eclipse: desde cámaras pinhole hechas en casa hasta coladores improvisados. Fue un momento que se compartió y que unió a la comunidad.

Quizá habría sido diferente si hubiera estado en el norte de España, en un viaje organizado para la totalidad, pero, al igual que comparte el antiguo colega Phil Berne tras la eclipse de 2024, ninguna imagen podría rendir justicia a la experiencia en vivo. Verlo, en comunidad, fue suficiente.

gif de una sombra de colador sobre una pared, y al alejarse del muro, las perforaciones del colador cambian la forma hacia la eclipse solar

(Crédito de la imagen: Tim Coleman)

Me duele un poco como fotógrafo saber que la imagen principal de este artículo muestra la marina donde vi la eclipse, junto con la sombra de un colador proyectando la imagen del sol casi eclipsado en una pared, ambas tomadas con mi Pixel, en lugar de una foto de eclipse perfectamente compuesta y asombrosa.

Sin embargo, he ganado más como ser humano al convertir la eclipse en una experiencia compartida, y sigo disfrutando de las mejores imágenes de 2026 de parte de fotógrafos y creadores que realmente se atrevieron. Puedes votar por tu favorito de una selección que ha destacado para nosotros.

from Latest from TechRadar https://ift.tt/soEpKeZ
via IFTTT IA

Linux 7.2-rc7 y el ‘nuevo normal’ de las revisiones impulsadas por IA: entre correcciones masivas y estabilización


La industria del software afronta un nuevo comportamiento en las fases finales de los ciclos de desarrollo: las Release Candidates (RC) parecen no encoger, incluso cuando se espera que las correcciones sean cada vez más pequeñas a medida que el producto entra en una fase de estabilización. Un caso reciente en el ámbito de Linux 7.2-rc7 ilustra este fenómeno: Linus Torvalds describió este RC7 como parte de un «nuevo normal» de candidatos a lanzamiento sobredimensionados, caracterizados por un volumen significativo de correcciones. Aunque la mayor parte de estas mejoras proviene de revisiones impulsadas por herramientas de IA, no de creación de código por parte de IA, los patchs siguen siendo escritos y enviados por desarrolladores humanos. Este matiz es crucial para entender el entorno actual: la IA actúa como asistente de revisión y análisis, generando informes de errores accionables, mientras que las correcciones reales requieren intervención humana.

El contexto reciente se completó con una revisión de RC6, cuyo tamaño fue descrito por Torvalds como el mayor en años en términos de recuento de commits. En RC7, el crecimiento se concentra principalmente en correcciones de bugs tardías, más que en nuevas características. Torvalds señaló que la mayoría de estas correcciones se deben a revisiones facilitadas por herramientas de IA, una dinámica que ha crecido notablemente en el ciclo de desarrollo actual. El reporte de Phoronix y otros observadores indica que el entorno actual mantiene una actividad de kernel a niveles históricamente altos, con RC7 presentando más de 400 correcciones provenientes de más de 230 colaboradores, cifra típicamente asociada a una ventana de integración temprana más que a una etapa final.

El núcleo de esta evolución está en el proceso de revisión impulsado por IA. Torvalds no sugiere que la IA esté escribiendo código para el kernel; la escritura de parches sigue siendo humana. Las herramientas de IA analizan el código existente, generan informes de errores y propuestas de corrección, y los desarrolladores humanos elaboran, envían y validan las soluciones a través del proceso de mantenimiento de subsistemas. El creador de Linux, en calidad de mantenedor, finalmente incorpora el código al árbol principal.

El artículo asociado a este fenómeno, incluido en las crónicas de Phoronix, describe un entorno donde la IA y los agentes de revisión con modelos de lenguaje mantienen una actividad de kernel sin precedentes. Esto se traduce en un RC más voluminoso de lo habitual para una fase avanzada del ciclo, con un conjunto de correcciones que, de otra manera, habrían estado presentes mucho antes en ciclos anteriores. En el recuento de RC7, la revisión de un conjunto de cambios aportó más de 400 correcciones de alrededor de 230 contribuyentes, una magnitud que se asocia más con la ventana de fusión temprana que con una fase de cierre.

Torvalds destacó, en un mensaje adjunto, que nada parecía especialmente problemático y que la mayoría de las correcciones abarcaron controladores, sistemas de archivos, redes centrales y código de arquitectura; en conjunto, el tamaño de los cambios facilita que una liberación pueda ocurrir incluso en el fin de semana siguiente. Aunque la IA no ha ganado terreno como autora de código, su papel en revisión continua planteando preguntas sobre el modelo de mantenedores: un grupo reducido de personas de confianza debe leer y probar el código antes de su liberación masiva, y la llegada de un flujo constante de correcciones impulsadas por IA podría cambiar dinámicas de responsabilidad y gestión.

El consenso provisional es que los grandes lanzamientos podrían convertirse en la nueva norma, para bien o para mal, y que la IA jugará un papel cada vez más dominante en la revisión de código en un ecosistema que sostiene una gran parte de servidores, dispositivos móviles y sistemas personales en todo el mundo. Este desarrollo no solo afecta al kernel de Linux, sino que anticipa tendencias en flujos de trabajo de revisión y calidad de software a escala geográfica y tecnológica.

from Latest from TechRadar https://ift.tt/sujLHtg
via IFTTT IA