Clément Delangue: la gobernanza de la IA no puede quedar en manos de unos pocos


Clément Delangue sostiene que un episodio ocurrido a principios de este año —que describió como un ataque perpetrado por modelos de OpenAI— dejó una lección urgente: la humanidad no puede permitir que la inteligencia artificial quede bajo el control de un grupo reducido de empresas o instituciones.

La afirmación plantea una cuestión que va más allá de la disputa sobre cómo caracterizar aquel episodio. A medida que los sistemas de IA adquieren mayor capacidad y se integran en más ámbitos, las decisiones sobre su desarrollo, acceso y supervisión pueden tener consecuencias para toda la sociedad. Por eso, el debate sobre quién controla estas herramientas también es un debate sobre rendición de cuentas, seguridad y distribución del poder.

Concentrar la capacidad de crear y operar modelos avanzados en pocas manos puede acelerar la innovación, pero también limita quién participa en las decisiones y quién puede evaluar sus efectos. Una gobernanza más amplia requeriría transparencia proporcional a los riesgos, mecanismos independientes de supervisión y espacios para que investigadores, autoridades y comunidades afectadas contribuyan a definir las reglas.

Esto no implica que cualquier modelo deba estar disponible sin restricciones. La apertura también puede entrañar riesgos, y las medidas de seguridad siguen siendo esenciales. El desafío consiste en evitar tanto una concentración opaca del poder como una difusión irresponsable de tecnologías potencialmente dañinas.

La advertencia de Delangue, por tanto, sirve como punto de partida para una conversación necesaria: cómo garantizar que el desarrollo de la IA beneficie a la sociedad en su conjunto y no responda únicamente a los intereses de quienes poseen los recursos para construirla. La respuesta dependerá de instituciones capaces de supervisar, reglas claras y una participación pública que acompañe el avance tecnológico.
from Wired en Español https://ift.tt/HxqZdBe
via IFTTT IA

¿Insultar a un chatbot ayuda a corregir sus errores? Los datos sugieren que no


Cuando un chatbot ofrece una respuesta equivocada, es comprensible sentir frustración. Sin embargo, expresar el enojo con insultos podría ser menos eficaz que señalar el error de forma clara y directa.

Un informe de Searchable, elaborado a partir de una encuesta voluntaria sobre ocho millones de mensajes intercambiados con Claude, Gemini y ChatGPT durante 12 meses, analizó el lenguaje usado por las personas al conversar con estas herramientas. Según sus resultados, el 33 % de los usuarios encuestados en Estados Unidos admite insultar o decir palabrotas a un chatbot.

El estudio registró un promedio de 19,1 palabras despectivas por cada 10.000 palabras de conversación. Nevada encabezó la lista estatal, con 22,7; Nueva Jersey obtuvo la cifra más baja, con 11,4. Entre las ciudades mencionadas, Las Vegas registró 22 palabras ofensivas por cada 10.000, mientras que Nueva York presentó 12,3.

### ¿La rudeza mejora las respuestas?

Los datos apuntan a que no. Al analizar cómo terminaban las conversaciones, Searchable encontró que el 31 % de las quejas expresadas con palabrotas acabó en una corrección satisfactoria. En cambio, la proporción fue del 41 % cuando las personas señalaron el problema sin recurrir a insultos. Además, el 35 % de las quejas agresivas seguía sin resolverse, frente al 24 % de las correcciones formuladas de manera neutral.

Estas cifras describen una asociación observada en el conjunto de mensajes; por sí solas, no demuestran que el tono sea la causa de una respuesta mejor o peor. Aun así, ofrecen una recomendación práctica: explicar qué está mal y qué resultado se necesita puede ser más útil que expresar la frustración con lenguaje ofensivo.

### Un llamado a conversar con claridad

La mayoría de las personas probablemente no inicia una conversación con un chatbot con la intención de maltratarlo. La tensión suele aparecer cuando las respuestas son imprecisas, incompletas o repetitivas. En esos casos, una instrucción concreta —por ejemplo, indicar qué dato debe corregirse o pedir una fuente más fiable— puede ayudar a encauzar la interacción.

Tras la publicación del informe, Anthropic presentó nuevas políticas de uso destinadas a prevenir comportamientos abusivos en las conversaciones con Claude. La medida forma parte de un debate más amplio sobre cómo establecer límites y fomentar interacciones responsables con sistemas de inteligencia artificial.

La conclusión cotidiana es sencilla: si un chatbot se equivoca, conviene describir el error con precisión y pedir una corrección específica. Mantener la cortesía no garantiza una respuesta acertada, pero, según los datos del informe, insultar no parece aumentar las probabilidades de conseguirla.

from Latest from TechRadar https://ift.tt/zI6jvGT
via IFTTT IA

Exposición de imágenes de perfiles de Kik: alcance, riesgos y preguntas pendientes


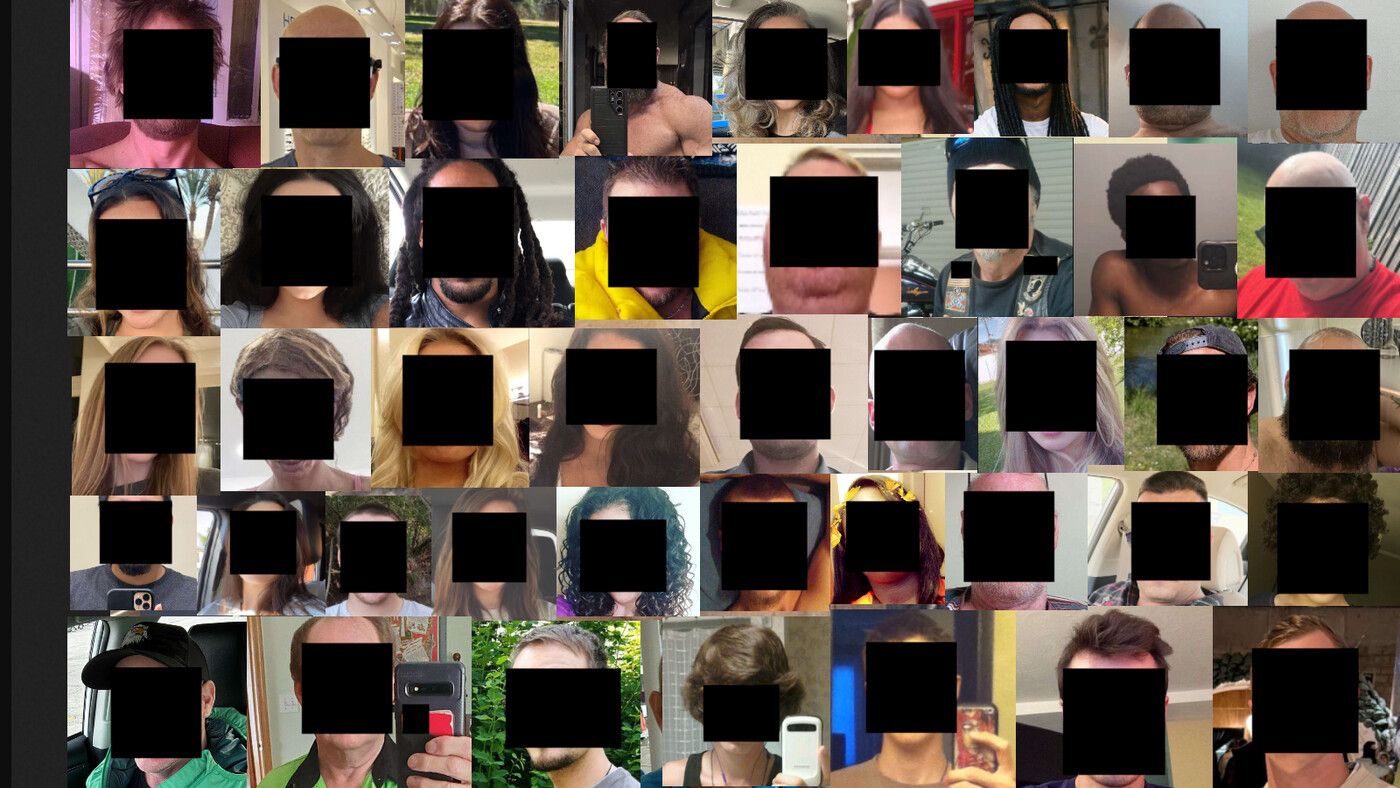
Un investigador de seguridad descubrió una base de datos sin cifrado ni contraseña que contenía algo más de 150 millones de imágenes asociadas a perfiles de Kik. Los archivos, subidos entre 2021 y 2026, incluían miniaturas y versiones originales; estas últimas sumarían alrededor de 75 millones. La cifra corresponde a imágenes, no necesariamente a personas, pues puede haber duplicados y cuentas falsas.

Según el investigador Jeremiah Fowler, los archivos estaban alojados en un servicio de almacenamiento en la nube y podían consultarse desde un navegador mediante una dirección directa y una subcarpeta vinculada al dominio de Kik. El nombre de la base de datos y la ubicación de los recursos apuntaban a una relación con la plataforma.

## La base de datos fue asegurada tras la notificación

Fowler comunicó el hallazgo a Kik y, poco después, el acceso quedó bloqueado. Sin embargo, la empresa no respondió a una solicitud de comentarios. Por ello, siguen sin aclararse aspectos importantes: cuánto tiempo estuvieron expuestas las imágenes, cuántas cuentas pudieron verse afectadas, quién administraba la base de datos y si alguien más accedió a ella antes de que se asegurara.

Kik pertenece a MediaLab, compañía estadounidense que también posee otras propiedades digitales. Aunque la plataforma ha tenido una amplia presencia entre adolescentes y jóvenes, sus cifras actuales de usuarios activos no se han divulgado públicamente.

## Preocupación por imágenes de menores

El hallazgo adquirió una dimensión especialmente grave cuando Fowler revisó una muestra de aproximadamente 2.000 imágenes. En ella identificó 66 que, según su evaluación, parecían contener material de abuso sexual infantil. También observó imágenes con desnudos o contenido para adultos y fotografías de personas que aparentaban ser menores de edad.

La edad de una persona no puede determinarse de forma concluyente a partir de una sola fotografía. Aun así, el investigador informó de parte del material al Centro Nacional para Niños Desaparecidos y Explotados de Estados Unidos (NCMEC) y a la Fiscalía General de Connecticut.

La situación también plantea dudas sobre las protecciones para usuarios jóvenes. Kik modificó sus condiciones de servicio en 2025 para indicar que la aplicación está destinada únicamente a mayores de 18 años, aunque el informe señala que en la muestra había imágenes de personas que parecían ser menores.

## Una exposición que exige respuestas

Que la base de datos se haya protegido es un paso importante, pero no resuelve las preguntas sobre el periodo de exposición ni sobre posibles accesos previos. El caso subraya la necesidad de asegurar los sistemas de almacenamiento, limitar el acceso a archivos personales y actuar con rapidez cuando se detecta una filtración, especialmente cuando pueden estar involucrados menores.

Hasta que Kik o MediaLab ofrezcan más información, el alcance real del incidente y el riesgo para las personas cuyas imágenes quedaron accesibles siguen sin estar claros.

from Latest from TechRadar https://ift.tt/flJbkeV
via IFTTT IA

Ofertas anticipadas de Black Friday: los mejores tocadiscos por menos de £400


## Ya hay buenas ofertas en tocadiscos antes del Black Friday

Varias personas me han preguntado estos días si el Black Friday ya ha llegado y qué tocadiscos recomendaría por menos de £400. La respuesta breve: todavía no es la fecha oficial, pero ya hay descuentos interesantes en Reino Unido.

El Black Friday de 2026 cae el 27 de noviembre y el Cyber Monday, el 30. Aun así, muchas tiendas han adelantado sus promociones para competir por las compras navideñas. No hay garantía de que los precios bajen más cuando llegue la fecha oficial: algunas de las ofertas actuales ya son especialmente atractivas.

## Mi recomendación principal: Sony PS-LX5BT

El **Sony PS-LX5BT cuesta ahora £291, frente a £399**: un descuento del 27 % y un precio inédito para este modelo. Es un tocadiscos de correa con Bluetooth, de una marca consolidada en equipos asequibles. Su predecesor, el PS-LX310BT, fue muy popular, y el nuevo modelo obtuvo 4,5 estrellas en nuestra reseña detallada.

Para completar el equipo, lo combinaría con los **altavoces activos Edifier MR5**, rebajados de **£279.99 a £189.99**. Al llevar amplificación integrada, no necesitas comprar un amplificador por separado. Puedes conectarlos por cable o usar Bluetooth.

## Una opción completa y sencilla: Majority Folio

Si prefieres conectar el tocadiscos y empezar a escuchar discos sin comprar altavoces aparte, el **Majority Folio** es una alternativa práctica. Incorpora altavoces en la base y una cápsula Audio-Technica; también permite pasar vinilos a USB y ofrece Bluetooth de entrada y salida. Así, puedes reproducir música desde el móvil en sus altavoces o enviar el sonido de tus discos a altavoces Bluetooth compatibles.

Ahora cuesta **£141.55, frente a £169.95**. Recibió cuatro estrellas en nuestra reseña y es una opción atractiva para quienes empiezan con el vinilo y buscan un sistema fácil de instalar.

## Más ofertas de tocadiscos

– **Audio-Technica AT-LP60XBT: £118.99, antes £134.99.** Un buen modelo de iniciación, con funcionamiento automático, configuración sencilla y reproducción Bluetooth. Aunque salió en 2019, sigue siendo una opción competente para comenzar.
– **Denon DP29FE2: £99, antes £169.** Un tocadiscos automático, fácil de usar y con previo de phono integrado. No incluye altavoces, pero su precio deja margen para completar el sistema.
– **Denon DP-400: £409, antes £550.** Supera ligeramente el límite de £400, pero merece consideración si buscas un modelo más avanzado. Incluye previo de phono y una llamativa cubierta antipolvo. En el pasado llegó a £393, así que quizá convenga vigilar el precio.

## Altavoces y accesorios para completar tu equipo

Los **Edifier MR5**, por £189.99, son mi primera elección para acompañar un tocadiscos: son activos, admiten conexiones por cable y Bluetooth y no requieren un amplificador externo. También puedes valorar los compactos **Audioengine A2+**, ahora a **£186 en lugar de £248**, disponibles en varios colores.

Para organizar la instalación, el soporte para tocadiscos de **Costway** cuesta **£55.19, frente a £64.95**. Incluye espacio para guardar discos en vertical y una abertura posterior para facilitar las conexiones. Colocar el tocadiscos en una superficie estable ayuda a evitar vibraciones; además, es mejor guardar los vinilos en vertical que apilarlos en horizontal.

## ¿Conviene comprar ahora o esperar?

Las ofertas de Black Friday suelen aparecer antes de la fecha oficial, especialmente en Reino Unido. Aunque los precios podrían cambiar, los descuentos actuales incluyen modelos con rebajas notables y, en algunos casos, precios mínimos. Si encuentras el tocadiscos que buscas a un precio que te parece bueno, no es imprescindible esperar al 27 de noviembre.

Los precios y la disponibilidad pueden variar. Antes de comprar, comprueba el importe final y las condiciones de cada tienda. Y, sobre todo, disfruta de la música.

from Latest from TechRadar https://ift.tt/nNW2GFM
via IFTTT IA
ACEMAGIC K1: un mini PC compacto y asequible por 339,99 dólares


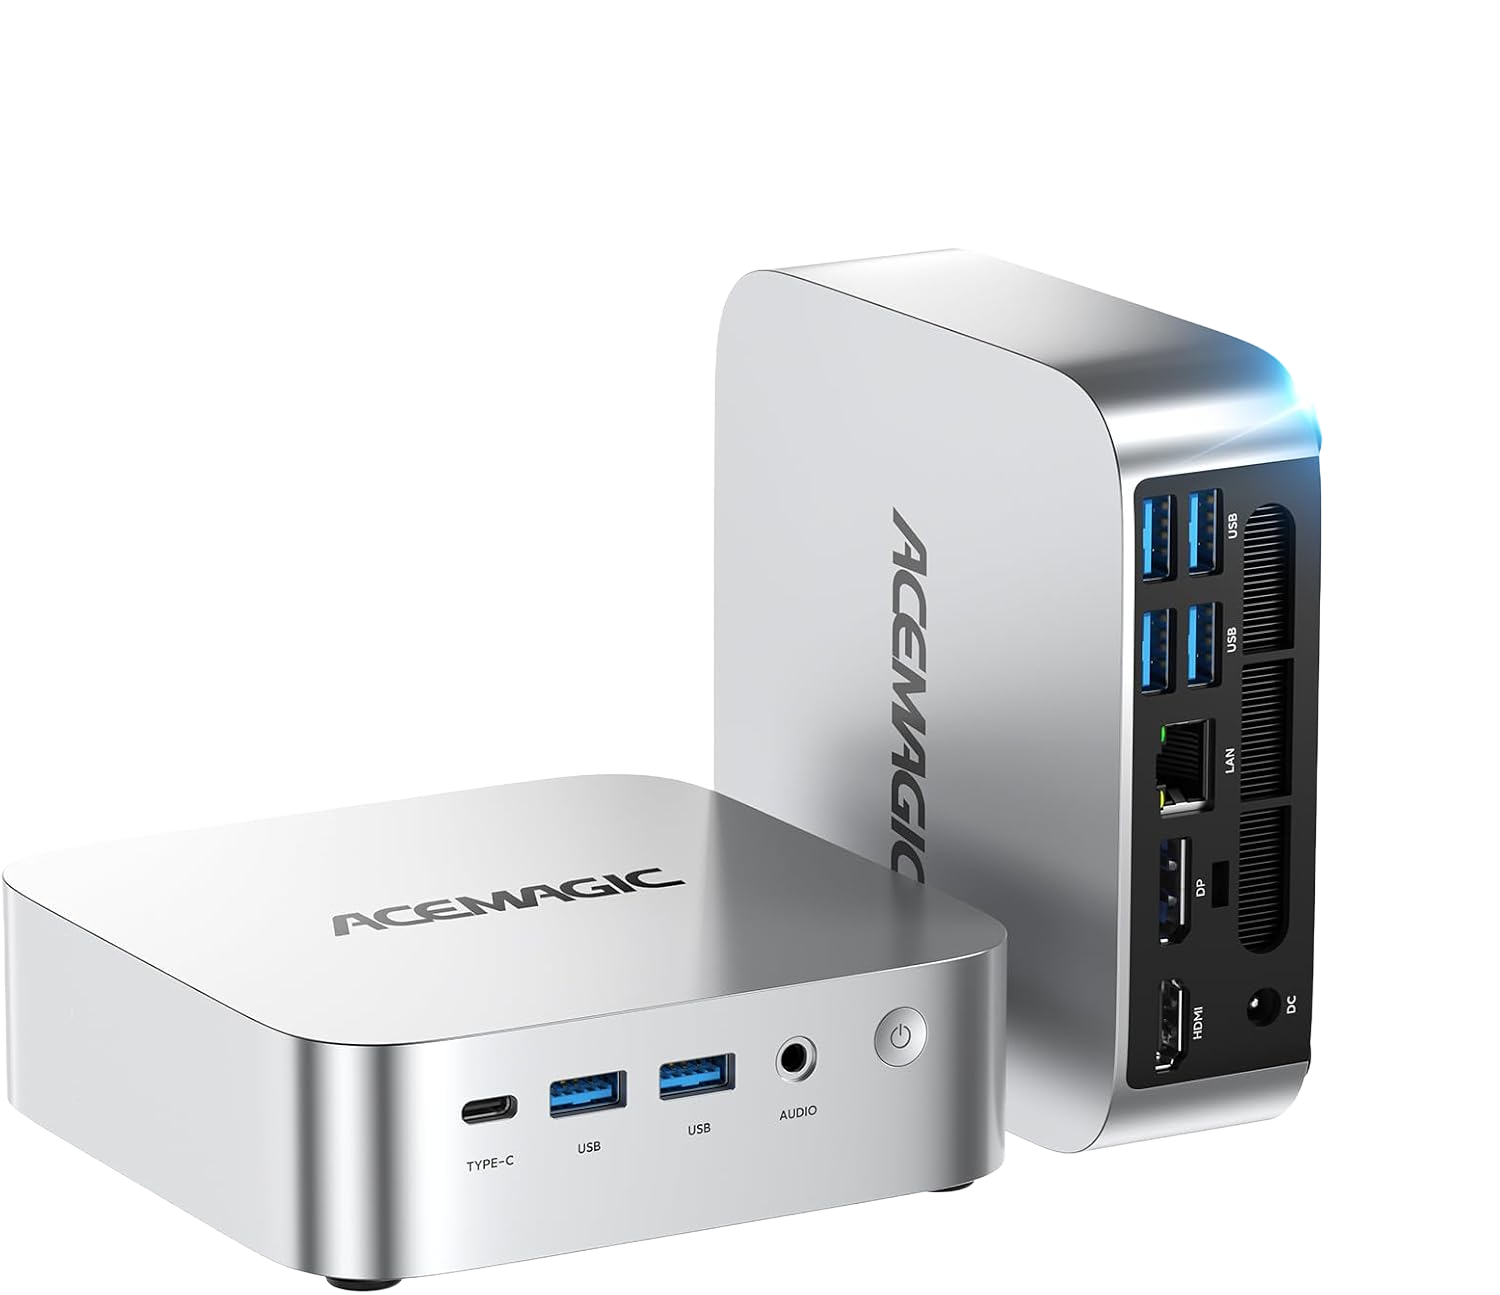
No hace falta gastar una fortuna ni reservar mucho espacio para tener un PC en casa o en la oficina. El ACEMAGIC K1 reúne un procesador AMD de cuatro núcleos y 16 GB de memoria en un chasis compacto que pesa apenas 1,1 libras (unos 500 gramos). Ahora cuesta 339,99 dólares, frente a su precio original de 459,99 dólares.

## La mejor oferta de hoy para el mini PC ACEMAGIC K1

**ACEMAGIC K1: antes 459,99 $, ahora 339,99 $**

La configuración con 16 GB de RAM y un SSD de 256 GB tiene un descuento de 121 dólares, aproximadamente un 26 %.

## Por qué recomendamos el ACEMAGIC K1

El equipo incorpora un procesador AMD Ryzen Pro 7330U de cuatro núcleos y ocho hilos, con gráficos Radeon integrados. Basado en la arquitectura Zen 3, está pensado para tareas cotidianas, no para juegos exigentes.

Es una opción adecuada para navegar por Internet, trabajar con documentos y hojas de cálculo, ver contenido en streaming y jugar ocasionalmente a títulos ligeros, como Fortnite, con los ajustes gráficos bajos.

El K1 incluye Windows 11 Pro y admite hasta tres pantallas 4K. También es posible ampliar el almacenamiento, aunque la memoria de 16 GB no se puede actualizar.

## Precio y valor de la oferta

Por 339,99 dólares, el equipo se acerca a uno de sus precios más bajos de los últimos tiempos. Aunque el año pasado llegó a costar menos, las subidas en el precio de la memoria hacen poco probable que vuelva pronto a esos niveles.

## ¿Deberías comprarlo?

**Cómpralo si** buscas un ordenador de sobremesa económico y compacto para las tareas diarias.

**Pásalo por alto si** necesitas un equipo potente para jugar o trabajar con cargas exigentes, o si quieres poder ampliar la memoria.

from Latest from TechRadar https://ift.tt/LDrNfZq
via IFTTT IA

Del software y el diseño del iPhone a la fabricación de munición: innovación y responsabilidad


Chad Steelberg y Andy Baynes están trasladando a la fabricación de munición letal conocimientos adquiridos en ámbitos muy distintos: la dirección de empresas de software y el diseño de productos de consumo como el iPhone. El cambio de sector plantea una pregunta relevante para la industria tecnológica: ¿qué ocurre cuando métodos asociados con la rapidez, la eficiencia y la experiencia de usuario se aplican a productos con consecuencias potencialmente mortales?

La experiencia en software puede aportar disciplina operativa, análisis de datos y capacidad para iterar procesos. El diseño industrial, por su parte, suele poner el foco en la funcionalidad, la consistencia y la facilidad de uso. Estas competencias pueden influir en cómo una empresa organiza la producción y evalúa sus productos, aunque trasladarlas a la industria de defensa exige reconocer que sus objetivos y riesgos son diferentes.

En la fabricación de munición, la innovación no puede medirse únicamente por la eficiencia o el rendimiento comercial. También importa la seguridad, el cumplimiento normativo, la trazabilidad y el uso final de los productos. Las decisiones empresariales tienen implicaciones para trabajadores, clientes, comunidades y personas expuestas a conflictos armados.

Por eso, la entrada de ejecutivos y diseñadores procedentes de la tecnología en este sector merece un debate informado. Su experiencia puede transformar procesos, pero la transformación debe ir acompañada de controles rigurosos y de una rendición de cuentas proporcional a los riesgos. La pregunta no es solo qué pueden aportar las herramientas del mundo tecnológico, sino qué límites y responsabilidades deben guiar su aplicación cuando el producto final es letal.
from Wired en Español https://ift.tt/ufXNyWj
via IFTTT IA

Artemis II: una misión histórica forjada entre alarmas, averías y diferencias


La historia de Artemis II no se escribió únicamente en las grandes maniobras ni en los momentos solemnes de la exploración espacial. También se construyó en la convivencia estrecha, bajo presión, cuando una alarma de humo irrumpió a todo volumen y un conducto de evacuación de orina dejó de funcionar como debía.

A bordo, cada contratiempo exigía algo más que conocimientos técnicos. La tripulación tenía que mantener la calma, comunicarse con claridad y resolver los problemas mientras compartía un espacio reducido, lejos de las rutinas y el apoyo inmediato de la Tierra. Incluso las diferencias de personalidad, inevitables entre personas que trabajan codo con codo, podían convertirse en un desafío adicional.

Pero esas fricciones no definieron a la misión. En un entorno donde la confianza mutua es esencial, los desacuerdos también ofrecieron la oportunidad de conocerse mejor, ajustar la manera de trabajar y apoyarse cuando la presión aumentaba. Las averías y las alarmas pusieron a prueba los procedimientos; la convivencia puso a prueba los vínculos.

Artemis II hizo historia por su lugar en el regreso de los vuelos tripulados a la exploración lunar. Sin embargo, su legado también se encuentra en una dimensión más humana: la capacidad de un equipo para afrontar lo inesperado sin perder de vista el objetivo común. Las misiones espaciales requieren tecnología avanzada, entrenamiento riguroso y coordinación precisa, pero también dependen de la paciencia, el humor y la confianza que se construyen día a día.

Al final, las historias que acompañan a una misión histórica no son solo las de aquello que salió según lo previsto. Son también las de cómo una tripulación respondió cuando algo falló. Entre choques de personalidad, alarmas estridentes y una avería tan poco glamurosa como importante, los astronautas de Artemis II no solo afrontaron los desafíos del viaje: forjaron un vínculo que, con toda probabilidad, perdurará mucho después de su regreso.
from Wired en Español https://ift.tt/agTfqU3
via IFTTT IA

Residuos de las pruebas de SpaceX en México: activistas piden una respuesta ambiental


Las pruebas de cohetes de SpaceX han vuelto a poner sobre la mesa una pregunta urgente: ¿quién debe responder cuando los residuos de actividades espaciales cruzan fronteras y llegan a ecosistemas mexicanos? Activistas han solicitado la intervención de las autoridades para investigar los restos reportados en territorio nacional y prevenir daños ambientales mayores.

La preocupación no se limita a la presencia visible de fragmentos. Dependiendo de su composición y del lugar donde caigan, los residuos podrían afectar suelos, cuerpos de agua y hábitats, además de representar riesgos para las comunidades cercanas. Determinar el alcance de esos posibles impactos requiere inspecciones, análisis técnicos y datos públicos sobre el origen y las características de los materiales.

Ante esta situación, organizaciones y defensores ambientales piden que las autoridades competentes coordinen una investigación, documenten los hallazgos y establezcan medidas para recolectar y manejar los restos de forma segura. También reclaman transparencia sobre los protocolos de monitoreo y los mecanismos de cooperación con las empresas y autoridades involucradas.

La respuesta debe basarse en evidencia. Una evaluación independiente permitiría confirmar la procedencia de los fragmentos, identificar posibles riesgos y definir si corresponde aplicar medidas de reparación o prevención. Mientras tanto, es importante que la población no manipule objetos desconocidos y que los reporte a las autoridades locales.

El desarrollo de la industria espacial plantea oportunidades tecnológicas, pero también exige responsabilidades que no terminan en las fronteras de un país ni en el momento de una prueba. Investigar los reportes con rigor y publicar sus resultados será esencial para proteger el ambiente y asegurar que las actividades espaciales se realicen con controles adecuados.
from Wired en Español https://ift.tt/yFXKRpz
via IFTTT IA

Jordan bloquea Telegram y las altas de Proton VPN aumentan un 110%


La prohibición nacional de Telegram en Jordania ha impulsado un aumento notable en la demanda de herramientas para sortear restricciones en internet. Proton VPN informó que las nuevas suscripciones desde el país crecieron un 110% por encima de su nivel habitual.

La Dirección de Seguridad Pública de Jordania anunció el bloqueo el lunes 16 de noviembre. Según las autoridades, la medida busca reforzar la seguridad digital e impedir que la plataforma se utilice para difundir extremismo y radicalización. También se han citado preocupaciones relacionadas con delitos informáticos y chantaje. Por el momento, no se ha indicado cuánto durará la restricción.

Una VPN puede ayudar a acceder a servicios bloqueados al dirigir la conexión a través de un servidor situado en otro país. Por eso, la demanda de estos servicios suele aumentar cuando un gobierno limita el acceso a una aplicación popular.

## Las suscripciones de Proton VPN se duplican con creces

El Observatorio de Censura en Internet de Proton registró el aumento en Jordania a partir del 15 de noviembre y señala que continúa. La compañía afirma que suele observar repuntes de suscripciones tras protestas, elecciones disputadas y medidas gubernamentales de control.

Jordania ya había experimentado picos similares. Cuando Discord dejó de funcionar en el país en octubre de 2025, las suscripciones a Proton VPN alcanzaron un máximo del 250% por encima de su nivel habitual. El país también prohibió TikTok en diciembre de 2022.

El aumento actual es, por ahora, menor que el registrado en Irak. Allí, Proton comunicó un incremento del 1.200% en las suscripciones cuando Telegram fue bloqueado en abril de 2026.

## ¿Por qué Jordania ha bloqueado Telegram?

La restricción se produce después de una serie de medidas de seguridad adoptadas tras un ataque contra una iglesia ortodoxa griega en la gobernación de Karak, el 23 de octubre, que dejó nueve muertos. Posteriormente, Jordania llevó a cabo ataques aéreos en Siria que, según las autoridades, acabaron con la vida de 20 integrantes del Estado Islámico. Este mes, un agente de seguridad murió en Amán en un apuñalamiento que las autoridades calificaron de terrorista.

Según informaciones publicadas, presuntos integrantes del Estado Islámico habrían utilizado Telegram para difundir comunicados. La Dirección de Seguridad Pública ha instado a la ciudadanía a denunciar contenido ilegal a través de los canales oficiales.

## Telegram también está bloqueado en otros países

Jordania no es el único país que ha restringido Telegram. Alrededor de 30 países han interrumpido el acceso a la aplicación al menos una vez, a menudo durante periodos de tensión política. Entre los casos recientes figuran:

– **Rusia:** avanzó hacia el bloqueo total de la aplicación en marzo de 2026.
– **Irak:** bloqueó Telegram en abril de 2026, en medio de tensiones entre el gobierno y grupos armados.
– **India:** restringió temporalmente la aplicación en junio de 2026 para impedir trampas durante una repetición de un examen de acceso a medicina.
– **Vietnam:** ordenó bloquearla en mayo de 2025 y acusó a Telegram de no cooperar en investigaciones sobre delitos.
– **Nepal:** prohibió la aplicación en julio de 2025 por preocupaciones sobre fraude en línea y blanqueo de capitales.

China, Irán y Cuba mantienen bloqueos de larga duración.

## Cómo elegir una VPN con cuidado

Quienes necesiten acceder a Telegram durante un bloqueo deben elegir su proveedor con cautela. Durante la restricción en Irak, Proton advirtió que muchas de las VPN más descargadas en el país estaban vinculadas a empresas con sede en China y propiedad poco transparente, o a servicios que venden datos de sus usuarios.

Conviene priorizar proveedores con auditorías independientes y políticas de privacidad claras. Las opciones gratuitas también requieren una revisión cuidadosa: antes de instalar una aplicación, comprueba quién la desarrolla, qué datos recopila y cómo los utiliza.

Una VPN puede aportar una capa adicional de privacidad, pero no elimina todos los riesgos ni garantiza el anonimato. Además, Telegram no activa el cifrado de extremo a extremo de forma predeterminada en todos sus chats. Es recomendable revisar la configuración de seguridad de la aplicación y mantenerse informado sobre las leyes y restricciones locales.

from Latest from TechRadar https://ift.tt/NVO5caR
via IFTTT IA

Ataque a Optimizely expuso a más de 100 sitios web a código malicioso


Una vulnerabilidad en el flujo de registro de cuentas de Experimentation de Optimizely permitió a atacantes inyectar JavaScript malicioso en proyectos de clientes. El código se distribuyó a través de la red de entrega de contenidos (CDN) legítima de la plataforma, lo que hizo que pareciera provenir de una fuente confiable y alcanzara a más de 100 sitios web populares.

La campaña afectó a 178 organizaciones mediante 188 fragmentos de código. Entre los sectores más representados estuvieron los servicios financieros, la tecnología y el comercio minorista. La lista de sitios afectados incluyó marcas como HSBC US, Equifax, Zoom, Salesforce, IKEA, ASOS, CNN, BBC, Fox News, Alaska Airlines, Virgin Media, Vodafone Australia y Ledger.

## Cómo se distribuyó el código

Optimizely es una plataforma de experiencia digital que las empresas utilizan para administrar contenido, realizar pruebas A/B y personalizar sus sitios web. Sus clientes pueden añadir código JavaScript propio a sus proyectos, que luego se carga en las páginas mediante la CDN de Optimizely.

El investigador de seguridad Scott Helme, quien detectó la actividad, informó que los atacantes lograron insertar código en ese campo personalizado. Como resultado, el contenido malicioso se distribuyó desde el dominio legítimo de Optimizely y con su certificado, una circunstancia que podía dificultar su detección por parte de los usuarios y las herramientas de seguridad.

La compañía confirmó que una persona no autorizada aprovechó una vulnerabilidad en el proceso de registro de cuentas de Experimentation. Optimizely indicó que bloqueó la ruta vulnerable, corrigió el fallo y eliminó el código inyectado de los proyectos afectados. También cerró sesiones activas, revocó tokens y restableció el acceso de las cuentas involucradas. Además, bloqueó la entrega del código a través de Cloudflare.

## Robo de criptomonedas y datos de pago

Según Helme, la carga maliciosa se reconstruyó 26 veces durante un mismo día y fue modificada para incorporar nuevas funciones y direcciones de criptomonedas. Entre sus capacidades estaban el reemplazo de direcciones copiadas al portapapeles, el robo de datos de tarjetas de pago y la captura de información de los usuarios.

La técnica de sustitución de direcciones podía hacer que una persona copiara la dirección de su propia cartera y, al pegarla, enviara los fondos a una dirección controlada por los atacantes. El código de robo de tarjetas buscaba números, fechas de vencimiento y códigos CVV en los sitios comprometidos. De acuerdo con la información publicada, no podía acceder a los datos introducidos en ciertos marcos de pago alojados por proveedores como Stripe y Adyen.

La campaña también recopilaba cookies y capturaba pantallas. En dispositivos iPhone y iPad, algunos visitantes recibieron herramientas de explotación para iOS conocidas como Coruna y DarkSword, diseñadas para aprovechar vulnerabilidades en versiones del sistema que no estaban actualizadas y obtener información sensible, incluidas credenciales y frases de recuperación de carteras de criptomonedas.

Helme estimó que los atacantes sustrajeron poco más de 7.000 dólares en criptomonedas, principalmente bitcoin, además de cantidades menores de litecoin, USDT y ether.

## Respuesta y medidas de protección

La mayoría del código malicioso se retiró después de que se detectara el ataque. Helme señaló que, menos de 24 horas después de la primera alerta, solo quedaba un fragmento infectado, asociado a TalkTalk.

El incidente pone de relieve los riesgos de las dependencias de terceros: el código de una plataforma confiable puede convertirse en un canal de distribución de amenazas si una cuenta o un proceso de acceso se ve comprometido. Para reducir la exposición, las organizaciones pueden revisar periódicamente los scripts externos que cargan sus sitios, limitar quién puede modificarlos, supervisar cambios inesperados y aplicar una política de seguridad de contenido (CSP) adecuada. Los usuarios, por su parte, deben mantener sus dispositivos actualizados y verificar cuidadosamente las direcciones de criptomonedas antes de confirmar una transferencia.

from Latest from TechRadar https://ift.tt/m06okaA
via IFTTT IA