La evolución de la IA empresarial: del modelo al ecosistema de operación y gobernanza


En los últimos años, la conversación sobre la IA empresarial ha estado dominada por los modelos. Cada semana parecía traer un nuevo benchmark, un nuevo tablero de líderes o un nuevo debate sobre cuál modelo era el más inteligente. Las organizaciones a menudo tomaban decisiones tecnológicas basadas en mejoras incrementales en el rendimiento del modelo, asumiendo que el modelo en sí era la fuente principal de ventaja competitiva. Esa suposición está quedando obsoleta a un ritmo acelerado.

A medida que los modelos base continúan mejorando, también convergen en capacidad. Al mismo tiempo, el costo de desplegar IA a gran escala se está volviendo una preocupación más apremiante para las empresas que simplemente buscar mejoras marginales en el rendimiento de los benchmarks. Como resultado, el foco está pasando del propio modelo a todo lo que lo rodea: los sistemas que hacen que la IA sea útil, gobernable y viable desde el punto de vista económico en entornos reales de negocio.

La pregunta que las empresas preguntan cada vez más ya no es: «¿Qué modelo deberíamos usar?» sino: «¿Cómo convertimos la IA en trabajo confiable?»

La respuesta empieza por lo que puede describirse como la arnés (harness). Un modelo de IA por sí solo es poderoso, pero incompleto. Para entregar valor empresarial, necesita contexto, acceso a herramientas y datos de la empresa, memoria, controles y salvaguardas. Juntos, estos elementos forman la infraestructura que transforma un modelo de propósito general en un sistema capaz de realizar trabajo útil y que determina cuán efectivo puede llegar a ser un sistema de IA.

Dos organizaciones podrían desplegar el mismo modelo subyacente y obtener resultados dramáticamente diferentes. Una puede lidiar con inconsistencias, costos elevados y resultados pobres; la otra puede producir valor empresarial fiable y medible. La diferencia frecuentemente reside en la calidad del arnés que rodea al modelo, más que en el modelo en sí.

Esa realidad gana importancia a medida que los modelos se vuelven más commodities. En muchos casos, las organizaciones tendrán acceso a las mismas capacidades líderes de IA. Lo que las distinguirá será su capacidad para operacionalizar esas capacidades de manera eficiente y segura, pasando de la creación de inteligencia a la aplicación de inteligencia.

Un concepto relacionado es lo que podría llamarse el ciclo (loop). Muchas organizaciones aún abordan las interacciones de IA como respuestas aisladas a prompts. Pero el trabajo empresarial rara vez opera así. Los procesos reales implican objetivos, verificación, corrección y criterios de finalización. Un ciclo define una unidad de trabajo gobernada.

En lugar de generar simplemente una respuesta, el sistema realiza una tarea, verifica el progreso respecto al objetivo, corrige errores cuando es necesario y se detiene cuando se logra el resultado. Esta distinción aparentemente sutil tiene implicaciones enormes.

Cuando los sistemas de IA operan a través de ciclos en lugar de prompts de una sola vez, generan trazas operativas y registros de rendimiento. Esas trazas pueden usarse para evaluar resultados, mejorar flujos de trabajo y refinar futuras ejecuciones. Con el tiempo, se crea un sistema de aprendizaje que se vuelve más efectivo con el uso, en lugar de requerir intervención manual constante.

En la práctica, esto significa que las empresas ya no despliegan herramientas de IA aisladas. Construyen sistemas de aprendizaje repetibles: aquellos que mejoran cuanto más realizan el trabajo.

El siguiente desafío es la orquestación. A medida que la adopción de IA se expande, las organizaciones descubren otra realidad: rara vez existe un único arnés. Las empresas operan en múltiples funciones, unidades de negocio y entornos regulatorios, cada dominio podría requerir herramientas, fuentes de datos, flujos de trabajo y gobernanza diferentes.

Un arnés optimizado para desarrollo de software probablemente no será el mismo que el utilizado para finanzas, salud, servicio al cliente o cumplimiento. Esto crea un nuevo reto: la orquestación. La capa de orquestación actúa como el controlador de tráfico para la IA empresarial. Dirige tareas al arnés adecuado, determina cuándo se requiere supervisión humana y coordina el trabajo entre múltiples sistemas. En lugar de tratar la IA como una capacidad aislada, la orquestación permite gestionar la IA como una plataforma operativa a nivel empresarial.

Esta capacidad resulta especialmente importante en industrias reguladas, donde los flujos de trabajo a menudo cruzan límites organizacionales y requieren una rendición de cuentas sólida. A medida que la IA avanza hacia operaciones críticas, la orquestación se convertirá en un requisito arquitectónico definitorio en lugar de una idea secundaria.

Si la orquestación determina dónde va el trabajo, la gobernanza determina si ese trabajo puede ocurrir de forma segura y la garantía determina si se hizo como se pretendía. Muchas organizaciones vieron inicialmente la gobernanza y la garantía como un ejercicio de cumplimiento más que como un requisito operativo central.

Una gobernanza y una garantía efectivas abarcan aplicación de políticas, controles de autorización, gestión de activos, monitoreo de costos, servicios de evaluación y auditoría, observabilidad, salvaguardas y gestión de riesgos. Estas capacidades deben funcionar de forma consistente, ya sea que el trabajo ocurra dentro de un único sistema de IA o a través de múltiples flujos de trabajo interconectados.

La necesidad es especialmente aguda a medida que las empresas despliegan sistemas autónomos o semi-autónomos. Una IA que genera una respuesta inexacta puede ser inconveniente, pero que una agente de IA actúe en un proceso empresarial regulado sin la supervisión adecuada puede ser más problemático. Las organizaciones que tratan la gobernanza y la garantía como un componente integral de su arquitectura de IA, en lugar de una característica añadida, estarán mejor posicionadas para escalar la adopción manteniendo la confianza.

En conjunto, el arnés, las capacidades de orquestación y las capas de gobernanza y garantía forman lo que puede verse como un entorno operativo gobernado para la IA. Combinados con los modelos, datos y la infraestructura de cómputo, constituyen un ecosistema que funciona como un único sistema responsable.

Este cambio de perspectiva es importante porque no existe un único proveedor que cubra todos los componentes de ese ecosistema. El futuro de la IA empresarial probablemente no estará dominado por un proveedor de modelos o por un único vendedor de plataformas. En cambio, el éxito dependerá de qué tan efectivamente las organizaciones integren y operen una colección diversa de tecnologías.

Para las empresas, especialmente aquellas que operan bajo requisitos regulatorios, de seguridad o de soberanía, este desafío de integración no es opcional. La IA debe operar dentro de límites definidos por políticas empresariales y control organizacional. La capacidad de combinar modelos de frontera con datos protegidos de la empresa manteniendo la responsabilidad será una capacidad crítica.

En conjunto, el arnés, las capacidades de ciclo, las plataformas de orquestación y los marcos de gobernanza y garantía definirán el próximo campo de batalla de la IA. El modelo seguirá mejorando e it will volverse cada vez más intercambiable, pero eso no reduce la importancia de la innovación en IA. En cambio, cambia dónde se crea valor.

En los próximos años, las organizaciones que obtengan una ventaja duradera serán aquellas que dejen de preguntar cuál modelo es mejor y empiecen a centrarse en cómo integrar, gobernar y operar la IA como un sistema de negocio responsable. El futuro de la IA empresarial pertenece no solo al modelo, sino a todo lo que lo rodea.

Este texto forma parte de la cobertura de Perspectives de TechRadar Pro, que reúne ideas de destacados especialistas en tecnología. Las opiniones expresadas son las del autor y pueden no coincidir necesariamente con las de TechRadar Pro o Future plc. Si está interesado en contribuir, puede obtener más información en los enlaces proporcionados.

from Latest from TechRadar https://ift.tt/FPVzthI
via IFTTT IA

gThumb 4.0: una renovación profunda para un veterano visor de imágenes en GNOME

gThumb 4.0

gThumb 4.0 ya está disponible como versión estable para Linux. Se trata de una puesta al día de largo recorrido para este veterano visor y organizador de fotografías, muy ligado al escritorio GNOME. La migración a GTK4 y libadwaita cambia de arriba abajo la forma en que se presenta la aplicación. El salto de versión llega tras una etapa de pruebas y busca que el programa se sienta como una herramienta actual.

La aplicación conserva su enfoque de gestión y edición de imágenes, pero ahora encaja mejor con los entornos modernos. Además de renovar el aspecto, se han tocado apartados internos para que el manejo sea más fluido. La integración con el escritorio y el rendimiento son dos de los puntos que más se notan en el uso diario.

Interfaz de gThumb 4.0 e integración en GNOME

El rediseño afecta a prácticamente todas las zonas de la interfaz. Menús, botones, barras de herramientas y etiquetas ganan claridad, mientras que el mayor uso de espacio en editores, propiedades de archivo y ajustes hace que todo respire mejor. En GNOME se aprovecha el selector de archivos moderno con miniaturas, y algunos controles superpuestos, como el zoom, aparecen sobre la propia imagen. La portada a GTK4 y libadwaita también mejora la representación visual y las animaciones.

Edición y compatibilidad de archivos

Entre las novedades del editor aparece una herramienta de censura que permite pixelar o difuminar una zona rectangular de la imagen. También se añade reproducción de archivos WebP y PNG animados, y la posibilidad de guardar imágenes en formato JPEG XL, con extensión .jxl. Estos cambios amplían las opciones para quien trabaja con distintos tipos de archivo. La herramienta de censura y el soporte de JPEG XL son dos de las incorporaciones más visibles.

Gestos, rendimiento y metadatos

El visor responde mejor a los gestos del panel táctil. Un deslizamiento horizontal permite pasar de una imagen a otra, mientras que el gesto de pellizcar sirve para acercar o alejar. Si el ratón tiene botones laterales, también se pueden usar para avanzar y retroceder entre archivos. En las presentaciones se incorpora una transición suave de aparición, y el algoritmo de redimensionado rápido ayuda con imágenes grandes. La navegación por gestos y los botones laterales del ratón hacen más cómodo moverse por bibliotecas amplias. Además, se amplía la información de metadatos de vídeo.

Funciones que se quedan por el camino

La actualización no solo añade cosas. Algunas herramientas heredadas desaparecen de esta rama: los álbumes web, la hoja de contactos y la búsqueda de duplicados ya no forman parte de gThumb 4.0. Es un movimiento que implica priorizar el mantenimiento del código y las funciones más usadas. La eliminación de álbumes web, hoja de contactos y búsqueda de duplicados puede obligar a buscar alternativas en Linux a quienes dependían de ellas.

Instalación de gThumb 4.0

No hay un único paquete oficial para todas las distribuciones. En Ubuntu 26.04 LTS existe un PPA comunitario que permite probar la versión 4.0, y también se puede compilar desde el código fuente. En versiones más antiguas o en sistemas donde libadwaita no cumple los requisitos mínimos, la orden habitual de apt puede seguir instalando la rama 3.12.x basada en GTK3. La disponibilidad depende de la distribución y de los repositorios comunitarios, así que conviene comprobar qué versión se instala antes de dar por hecho el salto.

gThumb 4.0 supone una actualización profunda para este organizador de fotos: moderniza la interfaz con GTK4 y libadwaita, mejora la integración con GNOME, añade censura, formatos como JPEG XL y controles por gestos, y retira funciones antiguas. Para los usuarios de Ubuntu, la instalación pasa por revisar la PPA o el código fuente según la versión del sistema. Es una versión pensada para alargar la vida de la aplicación sin perder su carácter práctico en Linux.

from Linux Adictos https://ift.tt/3equOXG
via IFTTT

Git 2.56: seguridad y rendimiento para repositorios grandes

git 2.56

Git, el sistema de control de versiones distribuido de código abierto, ha publicado su versión 2.56.0. Este lanzamiento ha contado con la participación de más de un centenar de desarrolladores, de los cuales una treintena se estrena como contribuyentes al proyecto. La nueva entrega incluye un conjunto de mejoras que afectan a tareas cotidianas como la resolución de conflictos, la optimización de operaciones en repositorios grandes y la gestión de referencias.

A lo largo de las próximas líneas repasamos las novedades más relevantes que trae esta actualización. Muchas de ellas están pensadas para facilitar el trabajo diario de los mantenedores y para reducir el tiempo de ejecución en repositorios de gran tamaño, un aspecto crítico en entornos de desarrollo profesionales.

Un modo más seguro para marcar conflictos resueltos en Git 2.56

Cuando se produce un conflicto durante una fusión, el proceso tiene dos fases: primero se edita el árbol de trabajo hasta que cada archivo en conflicto queda como se desea, y después se preparan esas rutas para indicar a Git que el conflicto está solucionado. El problema es que comandos como git add -u actualizan todas las rutas modificadas que están bajo seguimiento, lo que puede incluir cambios locales ajenos al conflicto o incluso archivos que aún contienen marcadores de conflicto.

Para evitar estos descuidos, Git 2.56 incorpora git add --resolved. Este modo considera únicamente las rutas que actualmente están sin fusionar en el índice. Antes de preparar nada, revisa los archivos regulares no fusionados en busca de marcadores de conflicto residuales. Si encuentra alguno, informa de las rutas afectadas y deja el índice intacto. Además, se le puede pasar un patrón de rutas para limitar qué archivos no fusionados se tienen en cuenta, y la comprobación de marcadores se aplica de forma global a la selección: si algún archivo seleccionado contiene marcadores, no se prepara ninguno. Las eliminaciones resueltas y los conflictos binarios, al no tener marcadores textuales, sí se pueden preparar con normalidad.

Esta opción es deliberadamente más restrictiva que git add -u o git add -A, no se puede combinar con ellas e ignora los archivos bajo seguimiento que nunca estuvieron en conflicto. Resulta útil como red de seguridad en flujos de trabajo donde una fusión puede comenzar con cambios locales no relacionados ya presentes.

El algoritmo de merge-base deja de buscar antes

Muchas operaciones de Git necesitan localizar el mejor ancestro común de dos confirmaciones. Las fusiones los usan como punto de partida para combinar cambios, y las diferencias de tres puntos emplean un ancestro común para decidir dónde empieza el trabajo de una rama temática. Los servidores de repositorios realizan el mismo cálculo para diferencias de solicitudes de extracción, comprobaciones de fusionabilidad y rangos de revisión.

Git encuentra estos ancestros caminando hacia atrás desde ambos extremos. Imagina que se pintan de azul las confirmaciones alcanzables desde un lado y de rojo las del otro. Una confirmación alcanzada por ambos colores es candidata a base de fusión. Encontrar un candidato no siempre es suficiente: las fusiones cruzadas pueden producir múltiples bases de fusión, ninguna de las cuales es ancestro de otra, por lo que Git debe seguir caminando hasta saber que las ha encontrado todas. La regla de parada anterior podía seguir procesando una larga cola de historia obsoleta y ya común después de que otra base de fusión hubiera dejado de ser posible.

La versión 2.56 lleva la cuenta de cuántas confirmaciones en cola quedan pintadas exclusivamente por cada lado. Una vez que un lado exclusivo se agota, no puede aparecer un nuevo punto de encuentro, así que Git puede detenerse sin dejar de devolver todas las bases de fusión. La diferencia puede ser notable cuando ramas laterales antiguas se han fusionado en una historia mucho más larga. En un caso real de un monorepositorio, el recorrido pasó de 0,68 segundos a 0,01 segundos. Las evaluaciones en producción sobre dos monorepositorios grandes encontraron muchos casos alrededor de 70 veces más rápidos en uno y una mejora media de unas 20 veces en el otro.

Path-walk ahora compatible con mapas de bits e islas delta

Cuando Git reempaqueta un repositorio, busca objetos similares que puedan almacenarse de forma eficiente como deltas. La búsqueda tradicional agrupa candidatos mediante un hash de nombre. El reempaquetado path-walk, en cambio, visita los objetos por su ubicación en el árbol, lo que acerca versiones de la misma ruta y a menudo encuentra mejores relaciones delta. El ahorro potencial de almacenamiento es sustancial. En una prueba con un clon reciente del repositorio Fluent UI y forzando a Git a recalcular deltas, un reempaquetado ordinario con mapas de bits produjo un paquete de 558,5 MB. El reempaquetado con --path-walk generó un paquete de 164,4 MB, aproximadamente un 71% menos.

Sin embargo, los servidores de repositorios necesitan algo más que paquetes pequeños. Suelen usar mapas de bits de alcanzabilidad para responder rápidamente a consultas de enumeración de objetos, y algunos emplean islas delta para evitar que los objetos de un grupo de referencias dependan de objetos disponibles solo en otro. El reempaquetado path-walk era incompatible con ambas cosas, lo que limitaba dónde podían desplegarse sus mejoras de almacenamiento. Git 2.56 elimina esas dos restricciones.

Un reempaquetado path-walk ahora puede seleccionar confirmaciones para un nuevo mapa de bits. Las invocaciones posteriores de git pack-objects pueden reutilizar un mapa de bits existente cuando responde a la petición, recurriendo al recorrido por rutas solo cuando sea necesario. El path-walk también realiza ahora la contabilidad requerida por las islas delta: propaga la pertenencia a islas a través de confirmaciones y árboles antes de elegir bases delta. Esto permite a los servidores preservar sus reglas de aislamiento mientras experimentan con la representación en disco más pequeña del path-walk. Estos cambios no habilitan el reempaquetado path-walk por defecto, sino que eliminan dos importantes bloqueos de adopción.

Git 2.56 introduce nuevas herramientas y mejoras internas

El comando experimental git history sigue creciendo. Git 2.54 lo introdujo con reword y split, y Git 2.55 añadió fixup. Ahora Git 2.56 incorpora git history drop, que elimina la confirmación seleccionada y reaplica sus descendientes sobre la confirmación padre. Si HEAD se mueve, Git actualiza el índice y el árbol de trabajo preservando cambios locales no relacionados. Se aborta si reaplicar un descendiente causara conflictos o sobrescribiera un cambio local. El comando sigue siendo experimental, no puede operar sobre una historia que contenga fusiones y no puede eliminar una confirmación raíz o de fusión.

Los comandos de escritura de referencias han estado dispersos entre git update-ref, git symbolic-ref y otras herramientas de plomería. Git 2.56 continúa consolidando la gestión de referencias de bajo nivel bajo el paraguas de git refs: create, update, delete y rename. Los valores antiguos opcionales proporcionan protección compare-and-swap para actualizaciones y borrados. Son comandos deliberadamente de bajo nivel; en particular, git refs rename mueve la referencia y su reflog, pero no realiza los ajustes de configuración de rama que hace git branch -m.

La limpieza de ramas temáticas locales después de que su trabajo llega a la rama principal puede implicar comparar cada rama con su rama de seguimiento remoto configurada. Git 2.56 añade una forma masiva: git branch --delete-merged 'origin/*' 'topic-*' --dry-run. En este comando, origin/* coincide con ramas cuyo upstream está bajo origin, topic-* limita los candidatos a nombres de rama locales que comienzan por topic-, y --dry-run lista lo que se borraría sin borrar nada. Cuando se ejecuta sin --dry-run, Git elimina solo las ramas cuyas puntas son alcanzables desde sus upstreams correspondientes. Las ramas extraídas en un árbol de trabajo, las ramas con upstreams faltantes y varias configuraciones de push ambiguas se omiten. La opción branch..deleteMerged = false puede proteger una rama de la limpieza masiva.

git bisect run es muy eficaz para encontrar la confirmación que introdujo una regresión, pero al terminar normalmente deja al usuario en la confirmación culpable hasta que ejecuta git bisect reset. La nueva opción --reset-when-found[=] combina esos pasos. Su valor por defecto es original, que volver a la confirmación en la que se estaba antes de comenzar la bisección; found limpia el estado de la bisección pero deja la confirmación culpable extraída. La opción no está disponible con --no-checkout.

El comando experimental git replay ahora puede aplanar la topología de fusiones con --linearize. Git reaplica las confirmaciones en una sola línea y descarta las confirmaciones de fusión, igualando la topología producida por git rebase --no-rebase-merges, pero sin usar el árbol de trabajo. La opción no se puede combinar con --contained ni con reaplicar múltiples ramas a la vez.

Git ahora puede reconocer dos errores tipográficos fáciles en la línea de comandos y sugerir la forma pretendida. Ejecutar git push origin/main aconseja usar git push origin main, mientras que git branch --set-upstream-to origin main sugiere git branch --set-upstream-to=origin/main. Git comprueba que cada corrección sea plausible antes de sugerirla, evitando conjeturas indiscriminadas.

Los clones parciales omiten objetos seleccionados inicialmente, pero los blobs obtenidos bajo demanda tradicionalmente se han quedado almacenados localmente para siempre. Git 2.56 puede descartar blobs grandes y recuperables y confiar de nuevo en el remoto promisor: git repack -a --filter=blob:limit=1m --drop-filtered --dry-run y luego sin --dry-run. El ensayo en seco lista los candidatos; el reempaquetado real los elimina localmente para que un acceso posterior los vuelva a buscar. Es un mecanismo de limpieza manual, no una caché acotada automáticamente, y actualmente solo admite filtros blob:limit. Git requiere un remoto promisor y rechaza casos inseguros como descartar un objeto referenciado por el índice actual. El trabajo fue contribuido como proyecto de GSoC por Siddharth Shrimali, con Christian Couder y Siddharth Asthana como mentores.

git log --follow ahora puede rastrear una ruta de forma más fiable a través de una historia no lineal. Anteriormente, el comando mantenía una única «ruta actual» global. Si diferentes padres renombraban la ruta de manera distinta, el lado que se visitara primero podía determinar lo que Git seguía durante el resto del recorrido. Git 2.56 registra la ruta por separado para cada padre, haciendo que el resultado sea independiente del orden de recorrido y corrigiendo casos como fusiones de subárboles.

Los gráficos con múltiples raíces pueden colocar una confirmación no relacionada directamente debajo de una confirmación raíz en la misma columna, haciendo que ambas parezcan conectadas. Git 2.56 indenta estas «raíces visuales» cuando es necesario. Esto está habilitado por defecto para git log --graph. Usa --no-graph-indent para el renderizado antiguo, o configura log.graphIndent para elegir un valor por defecto.

Varios cambios internos eliminan acantilados de escalado en operaciones por lo demás ordinarias. Las escrituras en reftable ahora evitan recargas redundantes después de tomar el bloqueo, haciendo que las llamadas de estadísticas del sistema de archivos sean constantes en lugar de lineales con el número de referencias. La carga de paquetes conocidos como nuevos ya no escanea la lista existente antes de cada inserción, eliminando una regresión O(N²) que hacía que un comando relacionado con el prompt tardara 4,5 segundos en un repositorio con 37.815 paquetes.

Otros cambios eliminaron escaneos cuadráticos de reftables con muchas tumbas y de diferencias de árbol de trabajo limitadas por ruta, mientras que la recolección de archivos no rastreados ahora es robustamente O(n log n) en lugar de depender de una entrada ya ordenada. Las pruebas de rendimiento de tumbas en reftable cayeron de unos 13 segundos a 0,2 segundos. En una copia de Chromium con aproximadamente 500.000 entradas de índice, una git diff afectada mejoró de unos ocho minutos a 0,07 segundos.

La versión 2.56 de Git se presenta como una actualización centrada en la seguridad y el rendimiento. Herramientas como git add --resolved reducen el riesgo de errores al preparar conflictos, mientras que las optimizaciones en la búsqueda de ancestros comunes y en el reempaquetado path-walk buscan aliviar el trabajo en repositorios de gran tamaño. A esto se suman mejoras en la gestión de referencias, limpieza de ramas y corrección de comandos, junto con notables avances en eficiencia interna que se traducen en tiempos de ejecución mucho menores. Todo ello configura un lanzamiento que, sin cambiar la experiencia básica del usuario, sienta bases más sólidas para el futuro del proyecto.

from Linux Adictos https://ift.tt/pNbUJrK
via IFTTT

Firefox 157 y el renacer visual con Nova: una actualización que redefine la experiencia

Firefox 157

Mozilla ha puesto en circulación Firefox 157 en su canal estable, una versión que la compañía presenta como una de las renovaciones visuales más relevantes de los últimos tiempos. El navegador adopta por defecto Nova, un tema que suaviza las formas de los elementos principales y añade toques de color, con degradados pastel discretos en los bordes de la ventana. El anterior gran rediseño llegó a mediados de 2021, coincidiendo con el lanzamiento de Firefox 89, y el nombre que usaron fue Proton.

El despliegue abarca Windows, macOS y Linux, aunque en el sistema libre el nuevo aspecto requiere activación manual en esta primera fase.

Qué cambia con Nova

Con Nova activo, las pestañas, los menús, la barra de direcciones, las ventanas emergentes, la barra lateral, los cuadros de búsqueda y los avisos informativos presentan esquinas más redondeadas y una apariencia menos rígida. Los primeros bocetos internos de Mozilla se conocieron en marzo gracias al bloguero Söeren Hentzschel, y el proyecto pasó de la idea a la práctica con rapidez, aunque algunas propuestas iniciales quedaron rebajadas.

Las pruebas en versiones Nightly llegaron a incluir separaciones para crear un efecto de islas flotantes en la barra de herramientas, la barra de pestañas vertical y el marco del contenido web. Esa solución no se mantuvo en la versión final, por lo que el resultado es más contenido y menos llamativo que aquellos experimentos.

Firefox 157 recupera además el modo compacto de forma oficial. Esta opción reduce el espacio entre herramientas, pestañas y entradas de menú, lo que deja más sitio para la página web. Mozilla lo considera práctico en pantallas pequeñas y en configuraciones de pantalla dividida, y ofrece un ajuste automático que lo activa cuando lo estima conveniente.

Si el nuevo diseño no convence, todavía se puede desactivar. Basta con abrir about:config en una pestaña, localizar browser.nova.enabled y cambiar su valor a false con doble clic. El cambio surte efecto al instante, sin necesidad de reiniciar el navegador.

Otras novedades de Firefox 157

Entre los ajustes menos visibles, Firefox 157 avisa cuando el usuario ha configurado un registro de claves de cifrado mediante SSLKEYLOGFILE. La advertencia aparece en Ajustes y en el panel de información del sitio, ya que otros programas del equipo podrían consultar esas claves y leer tráfico web cifrado.

En el terreno europeo, el navegador incorpora Firefox Suggests en la barra de direcciones para Austria, Bélgica, Chequia, Dinamarca, Finlandia, Hungría, Irlanda, Países Bajos, Noruega, Polonia, Portugal, Eslovaquia, España y Suecia. Este sistema puede mostrar resultados patrocinados, desde marcadores deportivos hasta sitios de pago, por encima del destino buscado. Quien no lo quiera puede desactivarlo en Ajustes > Buscar > Firefox Suggests.

La página de nueva pestaña facilita la creación de atajos personalizados: el icono + permanece visible al final de la fila de accesos, en lugar de aparecer solo al pasar el cursor. Desde ahí se puede añadir un título, una URL y una imagen para crear un mosaico propio.

También cambia el icono del widget listar todas las pestañas en la barra de la ventana, que abandona la forma de uve poco descriptiva. Además, Amazon deja de venir como motor de búsqueda preinstalado.

  • Las videollamadas por WebRTC pueden aprovechar decodificación AV1 por hardware cuando el equipo lo permite.
  • La tecla Tab ahora desplaza el foco al campo de texto de la barra de direcciones y de la barra de búsqueda.
  • Los diálogos de página alert(), confirm() y prompt() se adaptan al tema visual del sitio.
  • Se añade compatibilidad con el encadenamiento de overscroll-behavior en CSS.
  • El lanzamiento incluye correcciones para varias vulnerabilidades de seguridad.

Cuándo y cómo actualizar

Firefox 157 está disponible desde el lunes 28 de septiembre en el FTP de Mozilla, con instaladores y compilaciones binarias para los principales sistemas operativos, los mismos enlaces que ofrecerá la web oficial a lo largo del día de hoy. Los usuarios de Windows, macOS y Linux que ya tengan el navegador podrán actualizar desde la aplicación un día después, el martes 29 de septiembre.

A partir de esa fecha, los repositorios de distribuciones Linux, las tiendas de software como Flathub y Snap y otros formatos empezarán a empaquetar la versión. En Ubuntu no hará falta intervenir: la actualización llegará de forma automática desde la Snap Store y, si el navegador está abierto, un aviso de escritorio indicará cuándo se puede instalar.

La llegada de Nova reabre el debate sobre si este diseño está a la altura de etapas anteriores como Australis, Photon y Proton. Más allá de la estética, la versión combina el nuevo tema con mejoras de seguridad, cambios en la búsqueda y ajustes pensados para el día a día, por lo que se presenta como una actualización de transición hacia un Firefox más uniforme en Windows, macOS y Linux.

from Linux Adictos https://ift.tt/9TLB2Vi
via IFTTT

Celia Imrie: una fuerza imparable que transforma cada proyecto


En el paisaje televisivo y cinematográfico británico, Celia Imrie se ha consolidado como una presencia que eleva cualquier proyecto al que se une. Su trayectoria, que abarca desde comedias emblemáticas hasta dramas con alcance internacional, demuestra que su talento trasciende etiquetas y géneros. Este blog explora cómo su papel reciente en la serie War, disponible en HBO Max (internacional) y Sky TV (UK), se incorpora a una carrera marcada por personajes complejos, interpretación precisa y una notable capacidad para sumar carisma a la narrativa.

Imrie interpreta a Budgie, una abogada autónoma que presta sus servicios a Taylor & Byrne en medio de un divorcio de alto perfil. A primera vista, podría parecer una figura de menor centralidad, pero la realidad es que su presencia redefine el tempo de las escenas y aporta una claridad moral que pocas veces se ve en series de este tipo. La gente detrás de la producción ha destacado la sutilidad de su poder interpretativo: cuando entra en una sala, el eje de la conversación parece moverse con ella, incluso si no es ella quien lidera la escena de forma explícita. Este fenómeno no es casualidad: la directora y el equipo de casting entendieron que Imrie posee una capacidad innata para hacer que lo cotidiano se sienta importante.

Lo que hace singular a Imrie no es solo la habilidad para entregar una línea con un toque de humor seco o una mirada que dibuja más de lo que el guion especifica. Es su convicción escénica, la confianza tranquila que transmite y la facilidad con la que puede equilibrar la frialdad profesional con una humanidad sutil. En palabras de Phoebe Fox, una de sus coestrellas, Imrie es “una mujer increíblemente carismática y con un poder inherente”: una combinación que crea, de forma casi instintiva, un punto de anclaje para las demás interpretaciones y para la dinámica general de la historia.

Este fenómeno se enriquece cuando se compara con su repertorio anterior. Desde las pícaras fichas de Acorn Antiques y Dinnerladies, pasando por el legado emotivo de Calendar Girls, hasta la precisión cómica de The Best Exotic Marigold Hotel, Imrie ha demostrado una versatilidad que no se limita a un solo registro. Cada proyecto añade una capa a su lenguaje actoral, permitiéndole moverse con fluidez entre el humor y la gravitas sin perder la identidad que la hace reconocible a simple vista. En War, esa destreza se traduce en un personaje que, aun sin ser el centro de la historia, consigue atraer miradas y sostener la atención del espectador.

Más allá del escenario y la pantalla, la experiencia de rodaje parece haber sido también un relato dentro del relato. La anécdota de la necesidad de regrabar una escena para capturar la percepción del equipo de que Imrie “dirige” sin esfuerzo es un testimonio de su influencia en el set. La capacidad de generar spoilers velados entre los compañeros, a la vez que mantiene una ética profesional, subraya un rasgo menos tangible pero igual de poderoso: la habilidad de convertir cualquier interacción en una oportunidad para enriquecer la narración.

Con miras hacia el futuro, la convergencia de War y el fenómeno de la cultura pop alrededor de programas como Celebrity Traitors abre una ventana interesante sobre la interconexión entre formatos y fandom. La posibilidad de una reunión entre el reparto y la curiosidad del público, ya anticipada por los propios actores, promete no solo reforzar la presencia de Imrie en la conversación mediática, sino también ampliar el apetito por historias que entrelazan lo personal con lo profesional sin perder de vista la calidad dramática y el encanto de la actuación.

En resumen, Celia Imrie no es solo una intérprete de alto impacto; es una fuerza que, con cada proyecto, recalibra las expectativas sobre lo que una actriz puede aportar a una historia. War es un caso de estudio contemporáneo sobre cómo un personaje bien construido puede elevar la narrativa y, al mismo tiempo, dejar una huella duradera en la memoria de la audiencia. Si aún no la has visto en este rol, te invito a prestar atención a los matices de su trabajo en las próximas entregas: verás cómo la escena, la conversación y la idea de poder se transforman cuando ella está en el marco.

from Latest from TechRadar https://ift.tt/O5wWQjp
via IFTTT IA

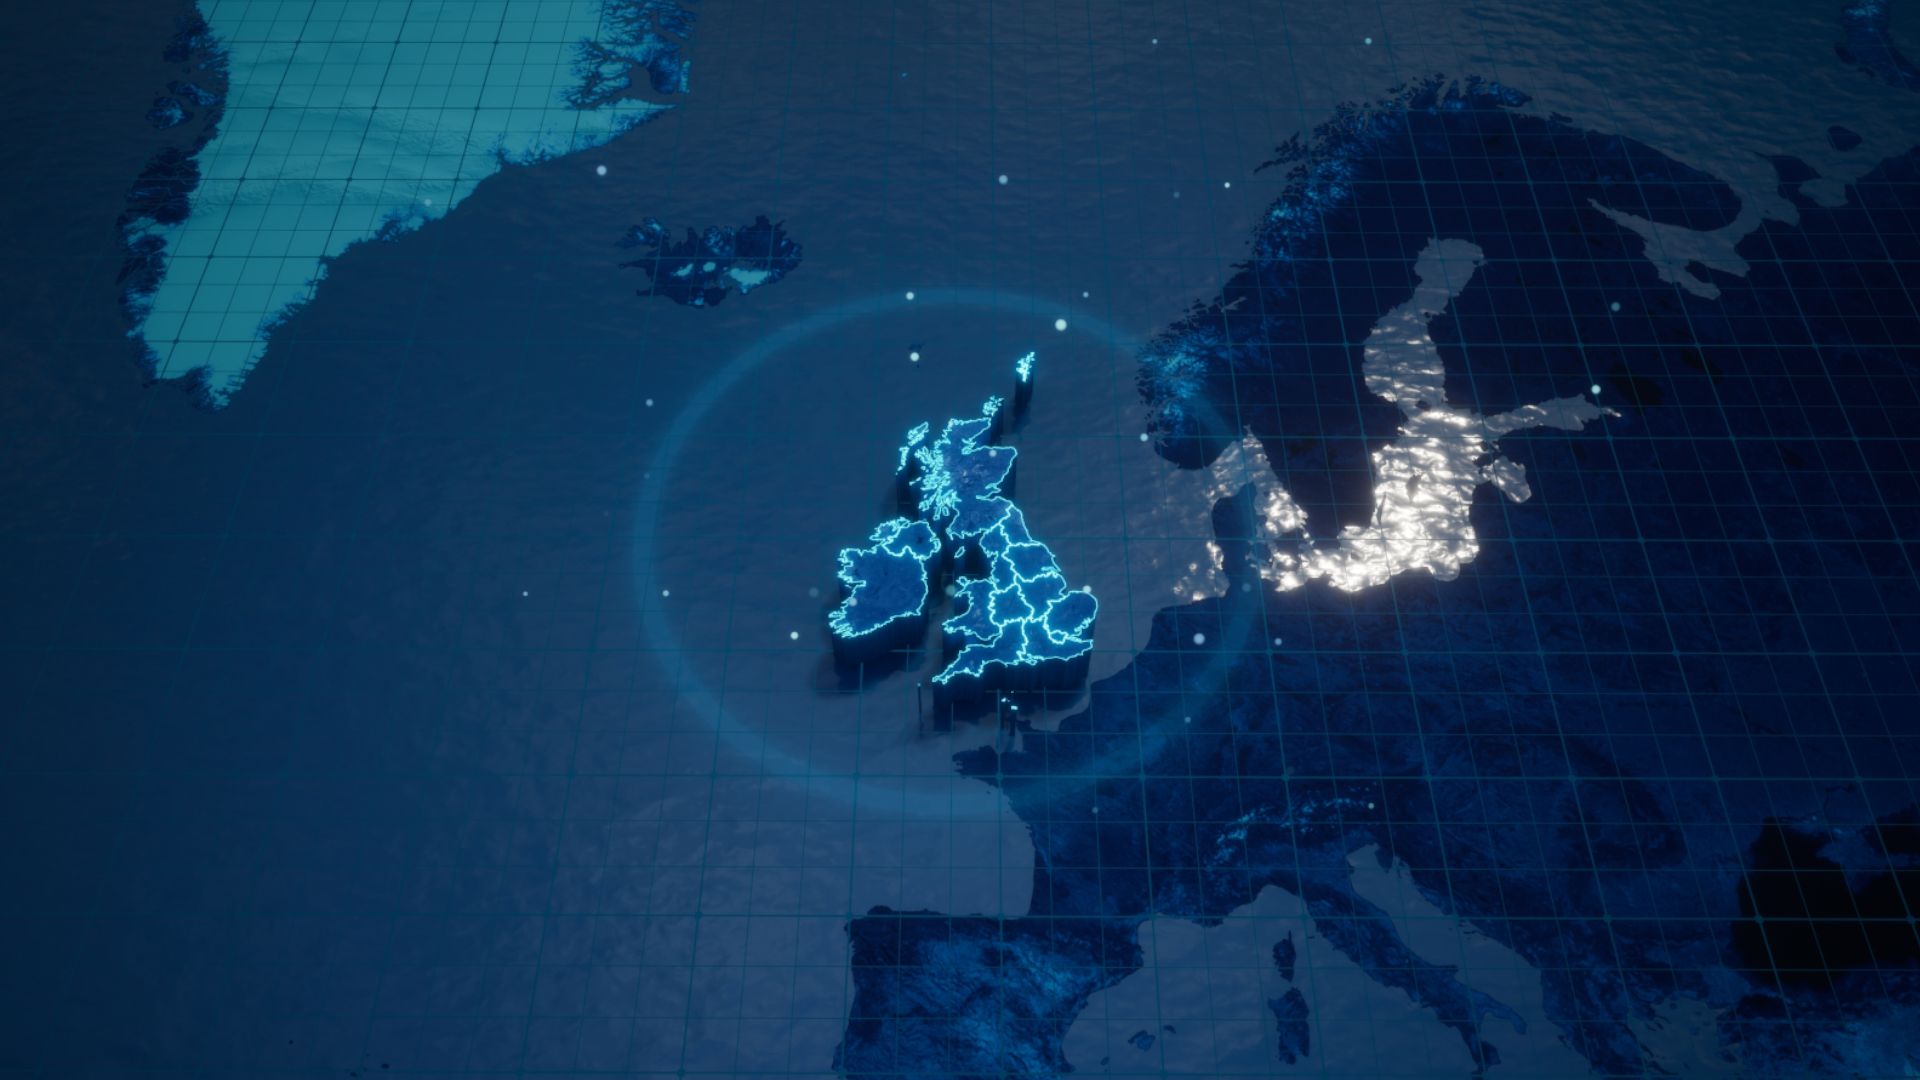
Calor limpio para Londres: un nuevo esquema de redes de calor impulsado por el calor residual de centros de datos


El ministro británico de Energía Local y Empleo, Martin McCluskey, subrayó los beneficios: “calor limpio y energía asequible benefician a comunidades en todo el país. Construir la infraestructura necesaria implica una reindustrialización del Reino Unido y la adopción de tecnologías energéticas de vanguardia para que las familias cuenten con facturas más bajas, empleos de calidad y seguridad energética. Y para quienes ya utilizan redes de calor, estamos actualizando sistemas ineficientes para garantizar calor de alta calidad, costo bajo y fiabilidad.”

from Latest from TechRadar https://ift.tt/mvsqP8t
via IFTTT IA

Guía de Soluciones de Enfriamiento para un Verano Abrasador: Ventiladores y Ofertas Destacadas


El futuro cercano se dibuja con temperaturas cada vez más altas, y las proyecciones del Australian Bureau of Meteorology apuntan a un verano especialmente sofocante debido a un fenómeno El Niño de gran intensidad. Ante este panorama, invertir en soluciones de enfriamiento razonables puede marcar la diferencia para mantener espacios cómodos y eficientes.

Si estás considerando adquirir un ventilador de calidad a precios asequibles, las ofertas de Amazon Prime Big Deal Days podrían ser una excelente oportunidad. Hay modelos con automatización, funciones de bruma y opciones para ayudar a mover el aire existente de tu aire acondicionado, con opciones para distintos presupuestos y necesidades.

Si bien son atractivas las opciones de Dyson, como el Hot+Cool HF1 o la Purifier Cool con sistema de seguimiento, no es necesario gastar varias centenas de dólares para obtener un rendimiento sólido. Asimismo, conviene evitar opciones extremadamente baratas que podrían no soportar varios veranos consecutivos.

A continuación, presento una selección de algunas de las mejores ofertas identificadas de marcas reconocidas como Philips, Shark y Vornado, entre otras, para facilitar tu decisión.

  • Follow our dedicated live coverage of the Amazon Prime Big Deal Days 2026 sale for more deals and discounts

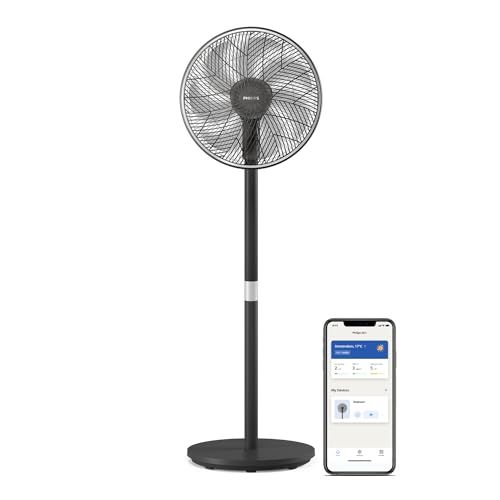
Smart Pedestal Fan 3000: was $169 ahora $99
Este ventilador afirma cubrir hasta 30 m y funciona de forma relativamente silenciosa a 19 decibelios. Su altura es ajustable entre 82 cm y 125 cm, dependiendo de la ubicación. Las funciones ‘inteligentes’ permiten control por app y ofrecen ajustes de velocidad, temporizadores, modo sueño y modo brisa natural, sin integración directa con Google Home o Alexa.

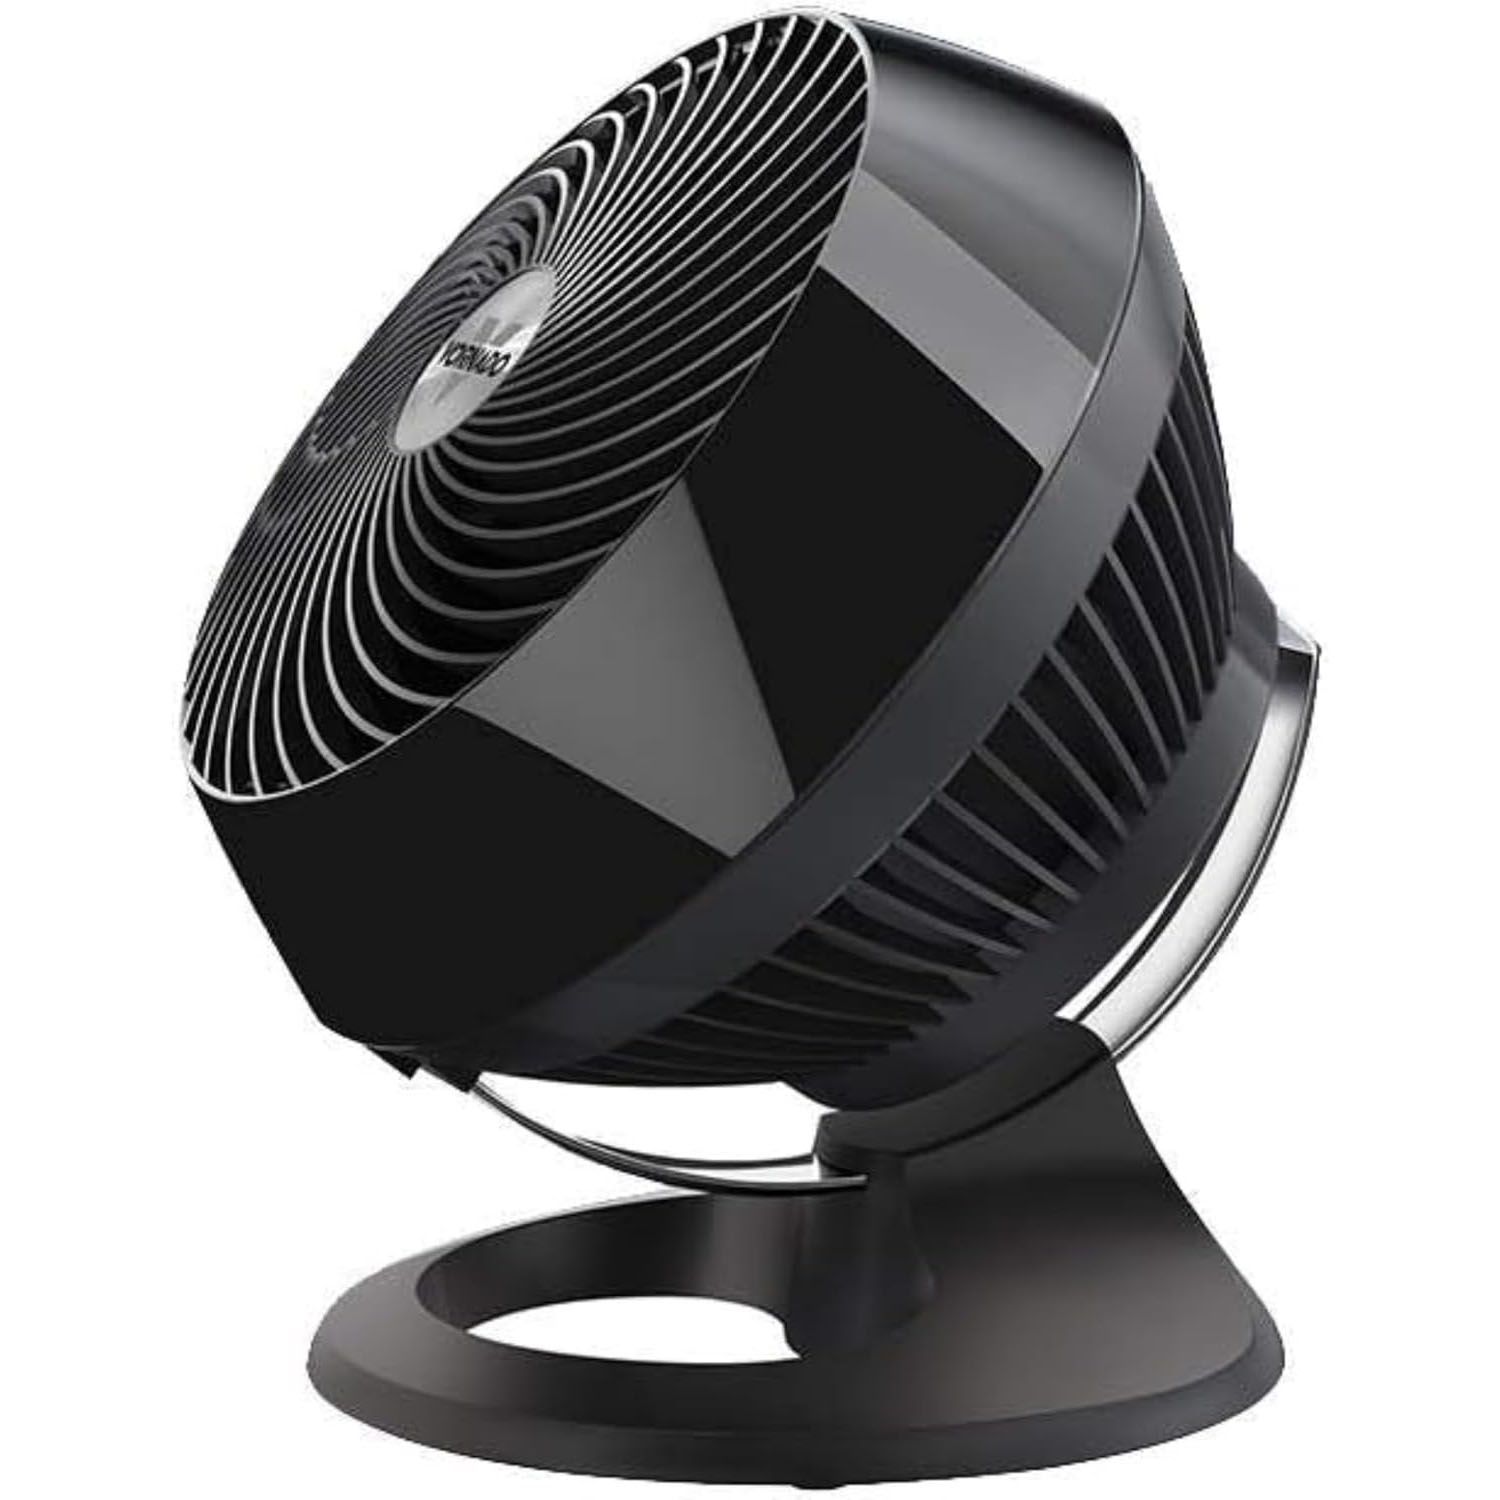
660 Large air circulator

660 Large air circulator: fue $279 ahora $165.75
He usado la versión mediana de este ventilador y ha sido muy fiable para distribuir aire fresco en habitaciones de hasta 30 m². Su tecnología de circulación de vortex ayuda a mover el aire de forma eficiente, ideal para complementar un aire acondicionado o como alternativa. En este rango, la torre y el pedestal ofrecen distintas opciones de altura y alcance.

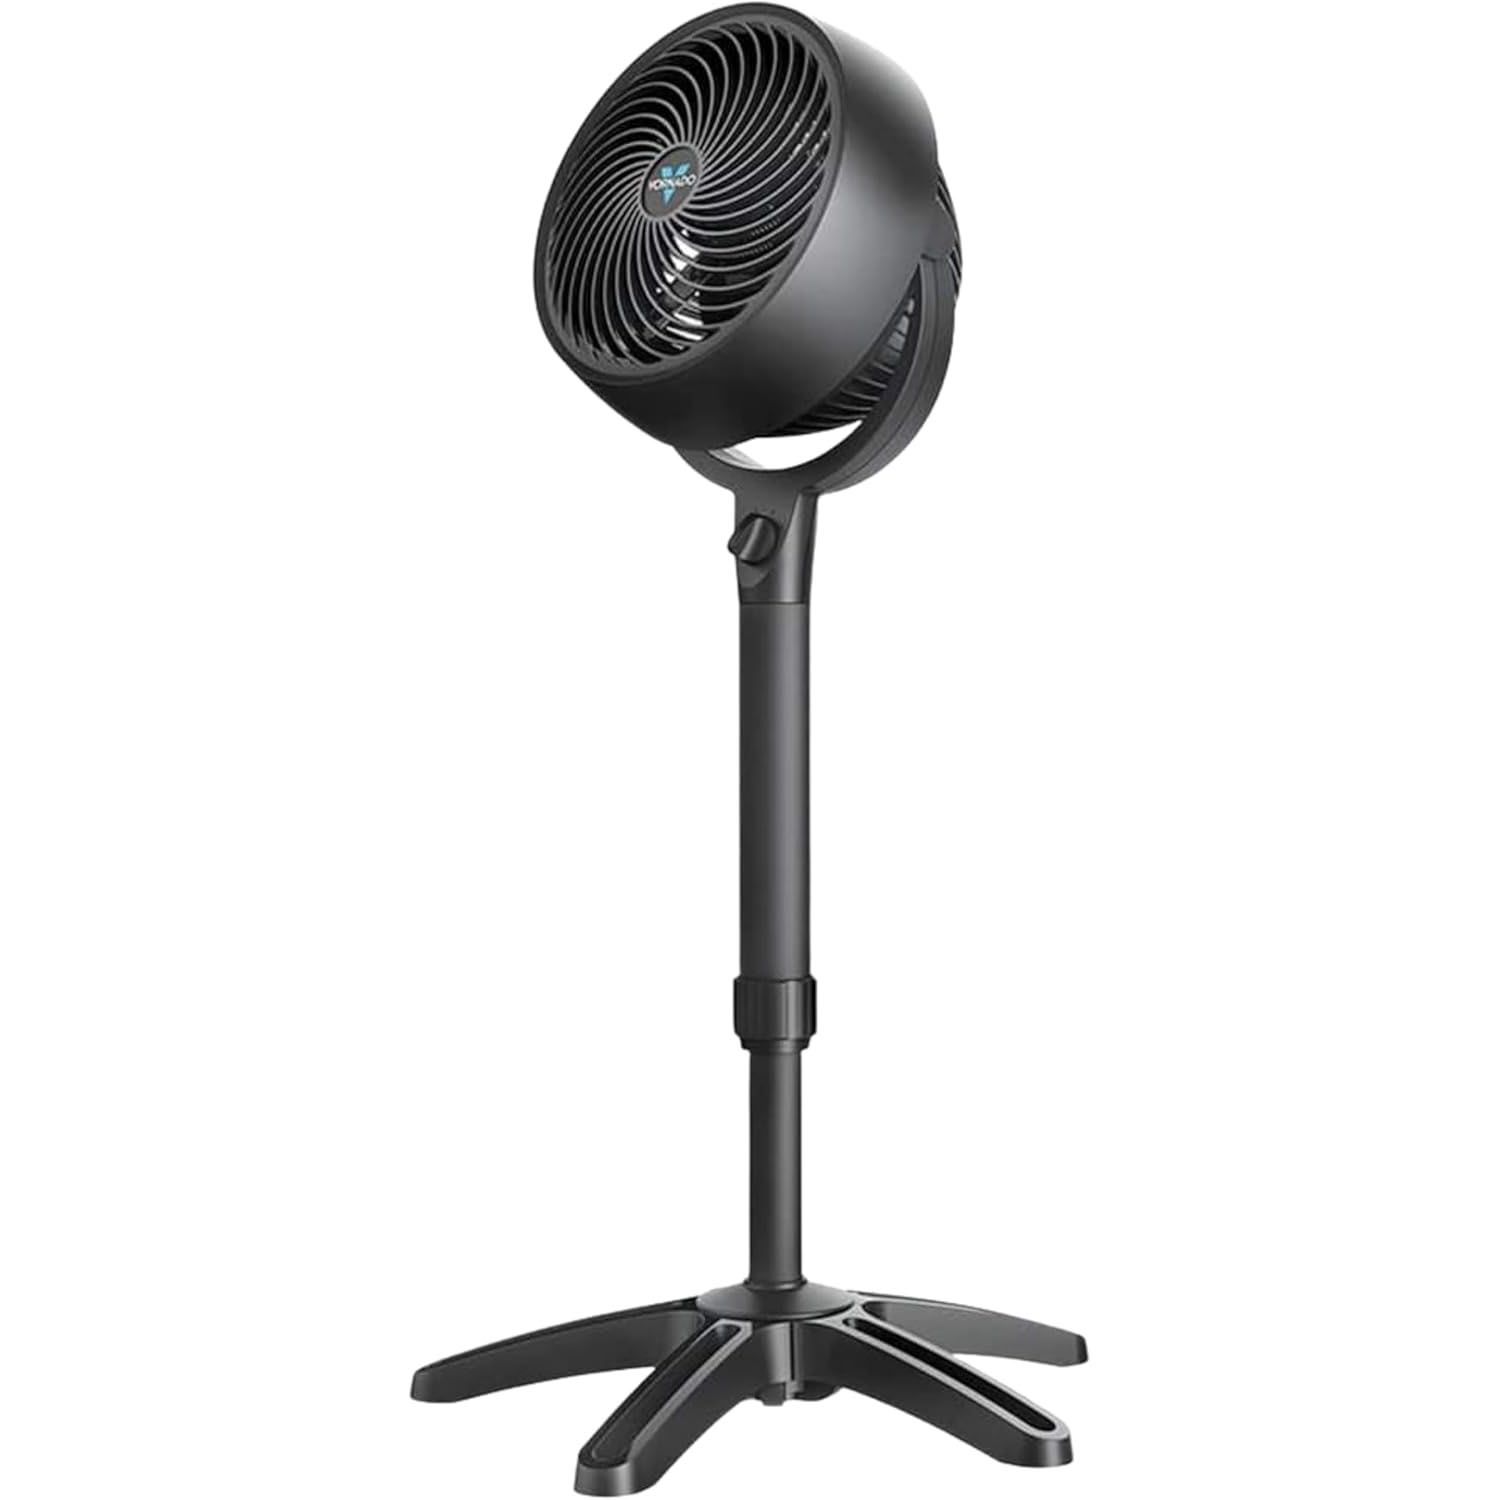
683 Medium Pedestal air circulator

683 Medium Pedestal air circulator: fue $259 ahora $157.25
Este ventilador mezcla las ventajas de un modelo mediano con pedestal ajustable, ruido moderado (42 decibelios) y un diseño fácil de limpiar. También existe una versión X-Large para mayor enfriamiento.

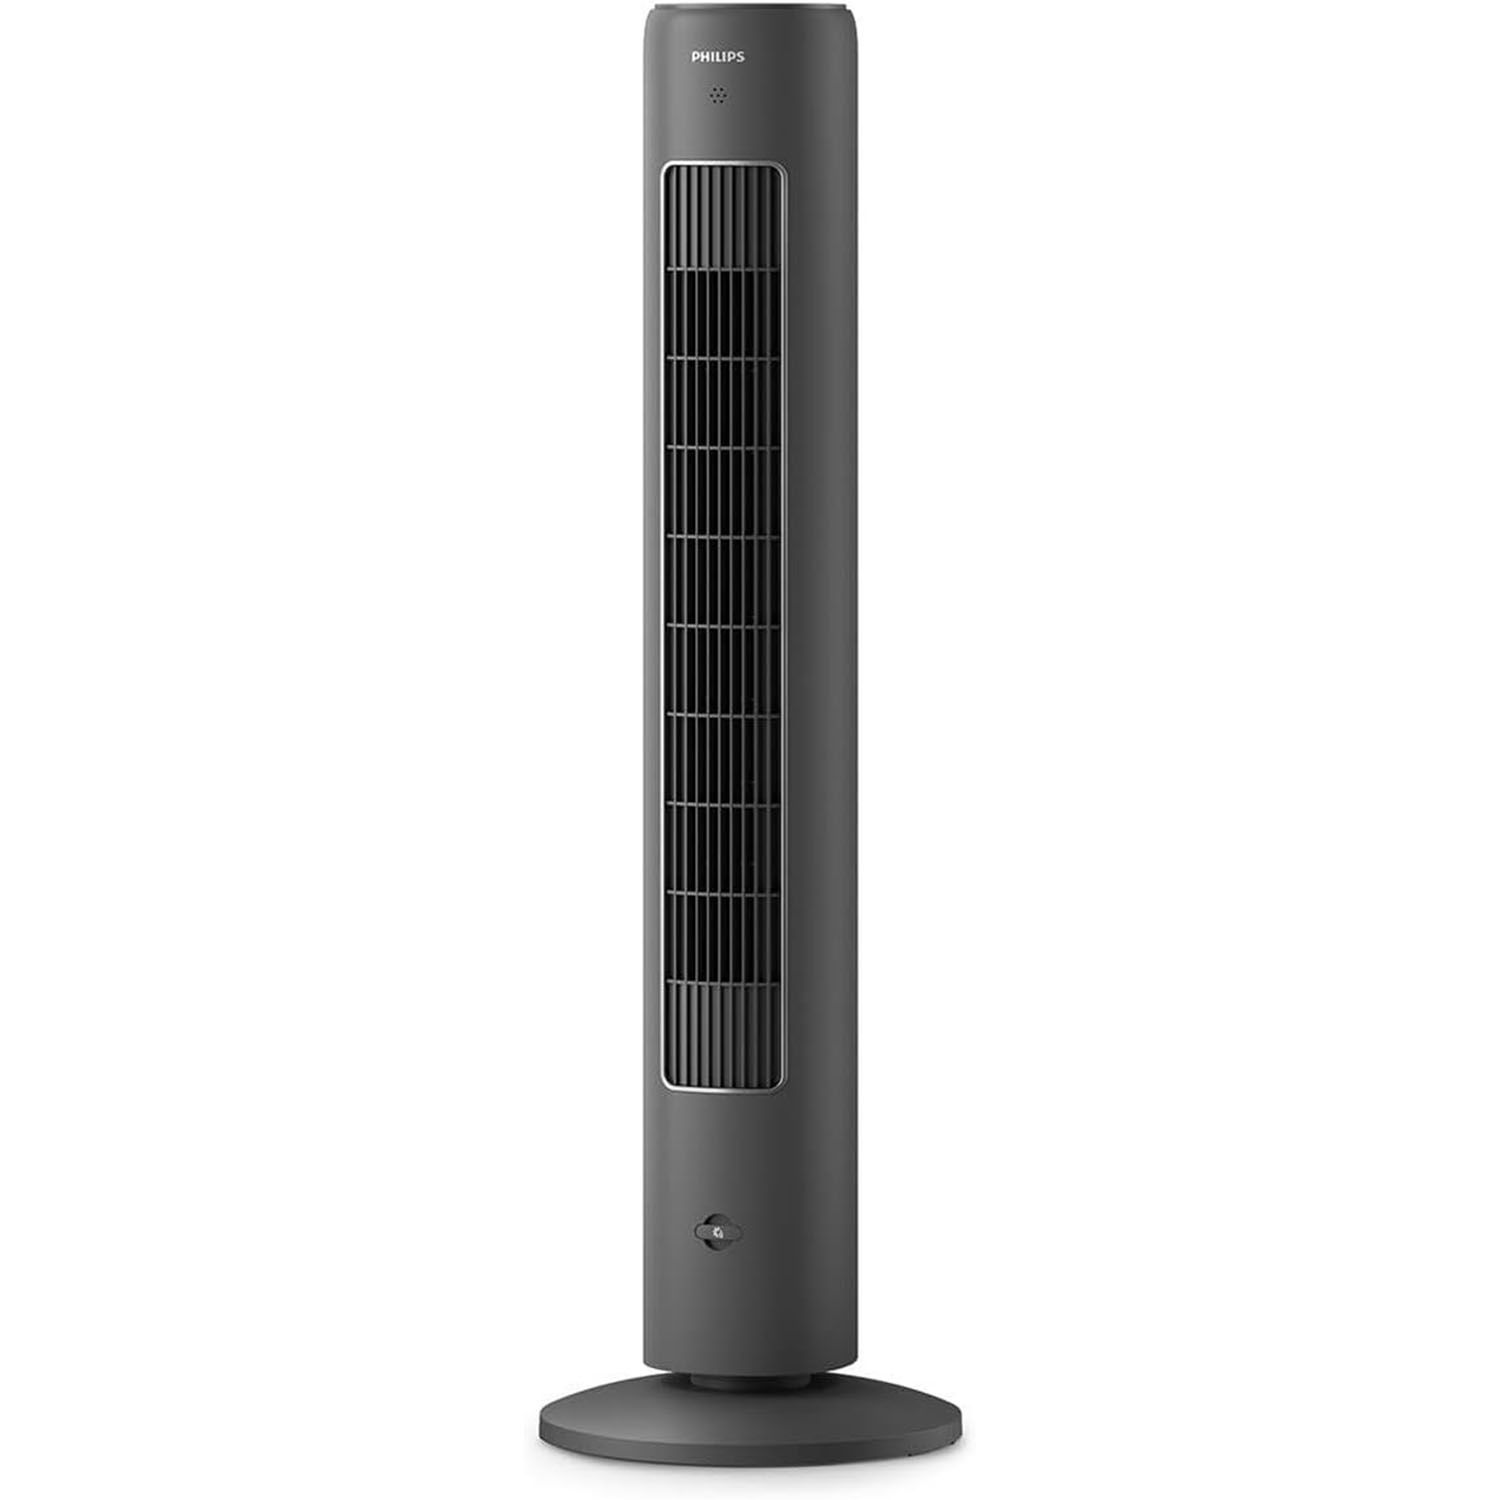
Tower Fan 5000

Tower Fan 5000: fue $179 ahora $119
Cuando el espacio es limitado y solo necesitas enfriamiento focal, un ventilador tipo torre puede ser ideal. Este modelo de Philips es compacto y alto, pensado para rincones estrechos, manteniendo una anchura de 23.8 cm y una altura de 109.5 cm para mayor enfriamiento.

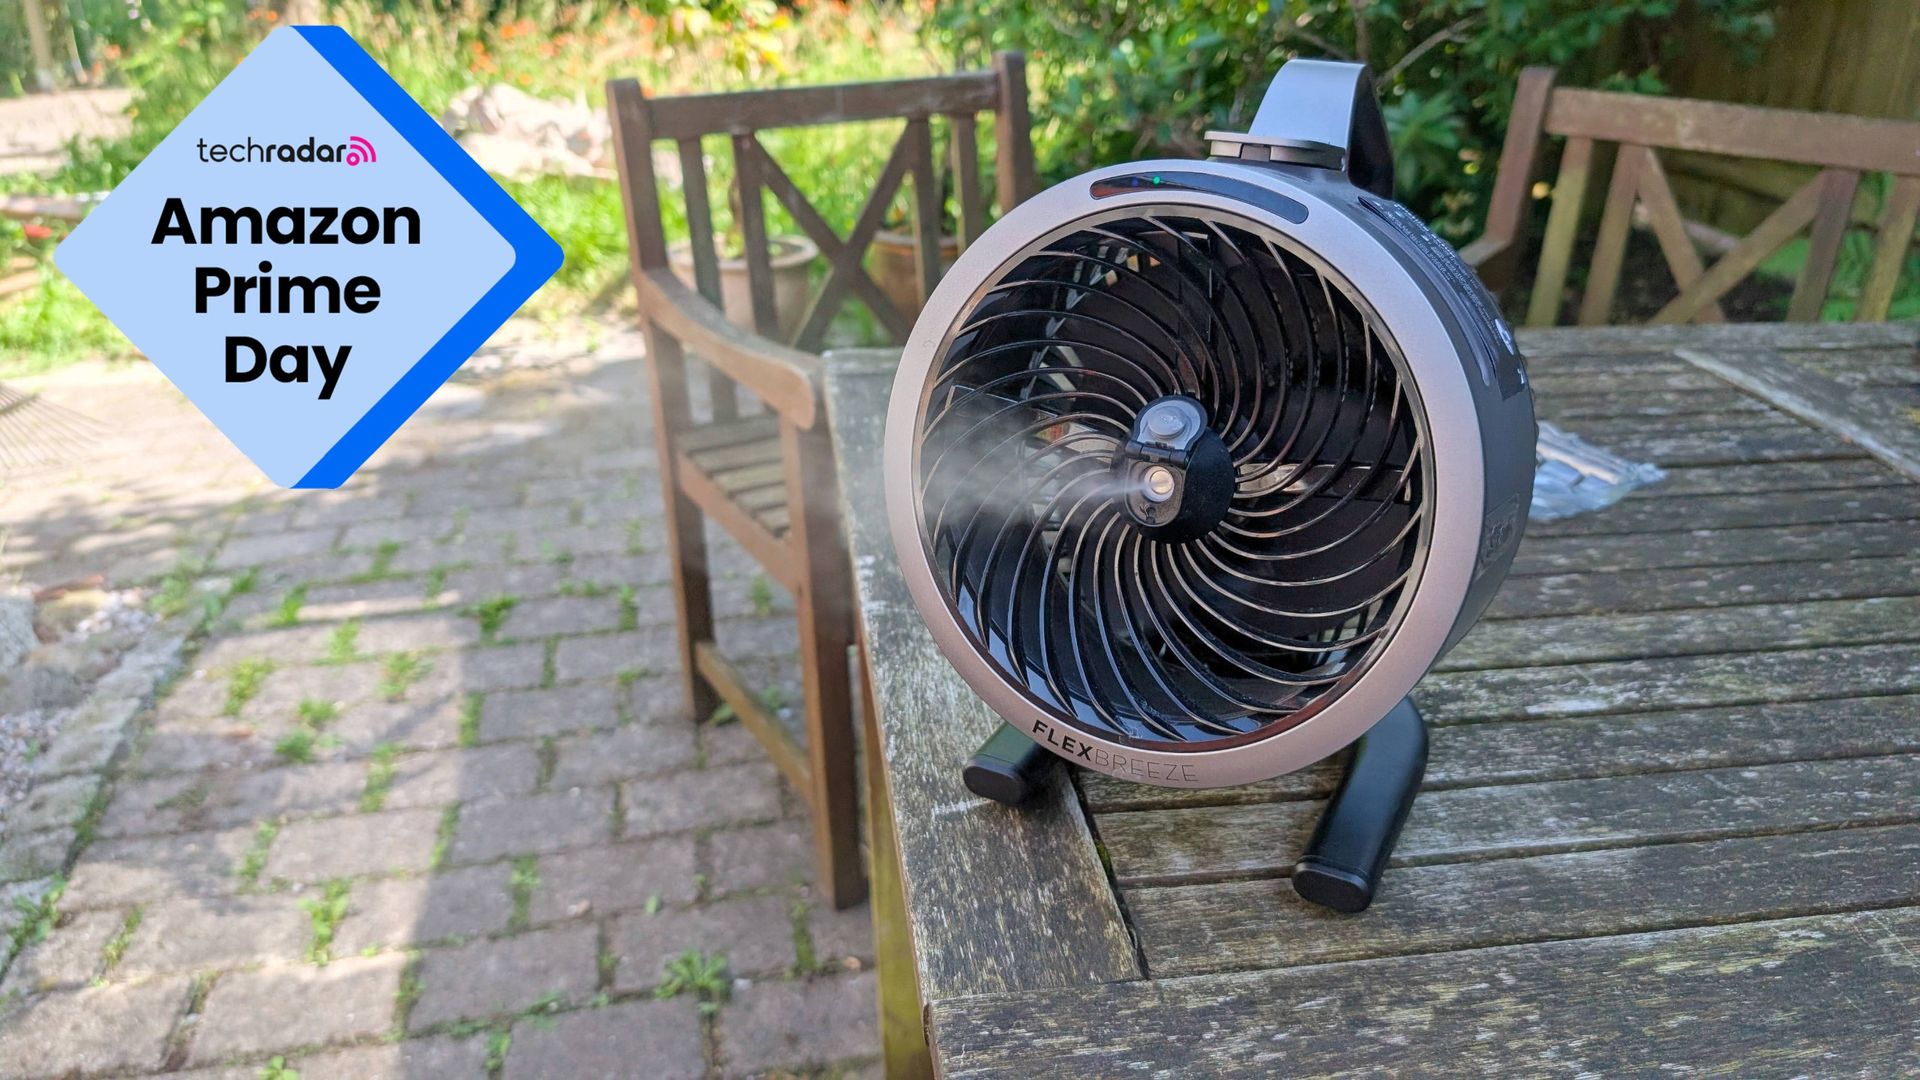
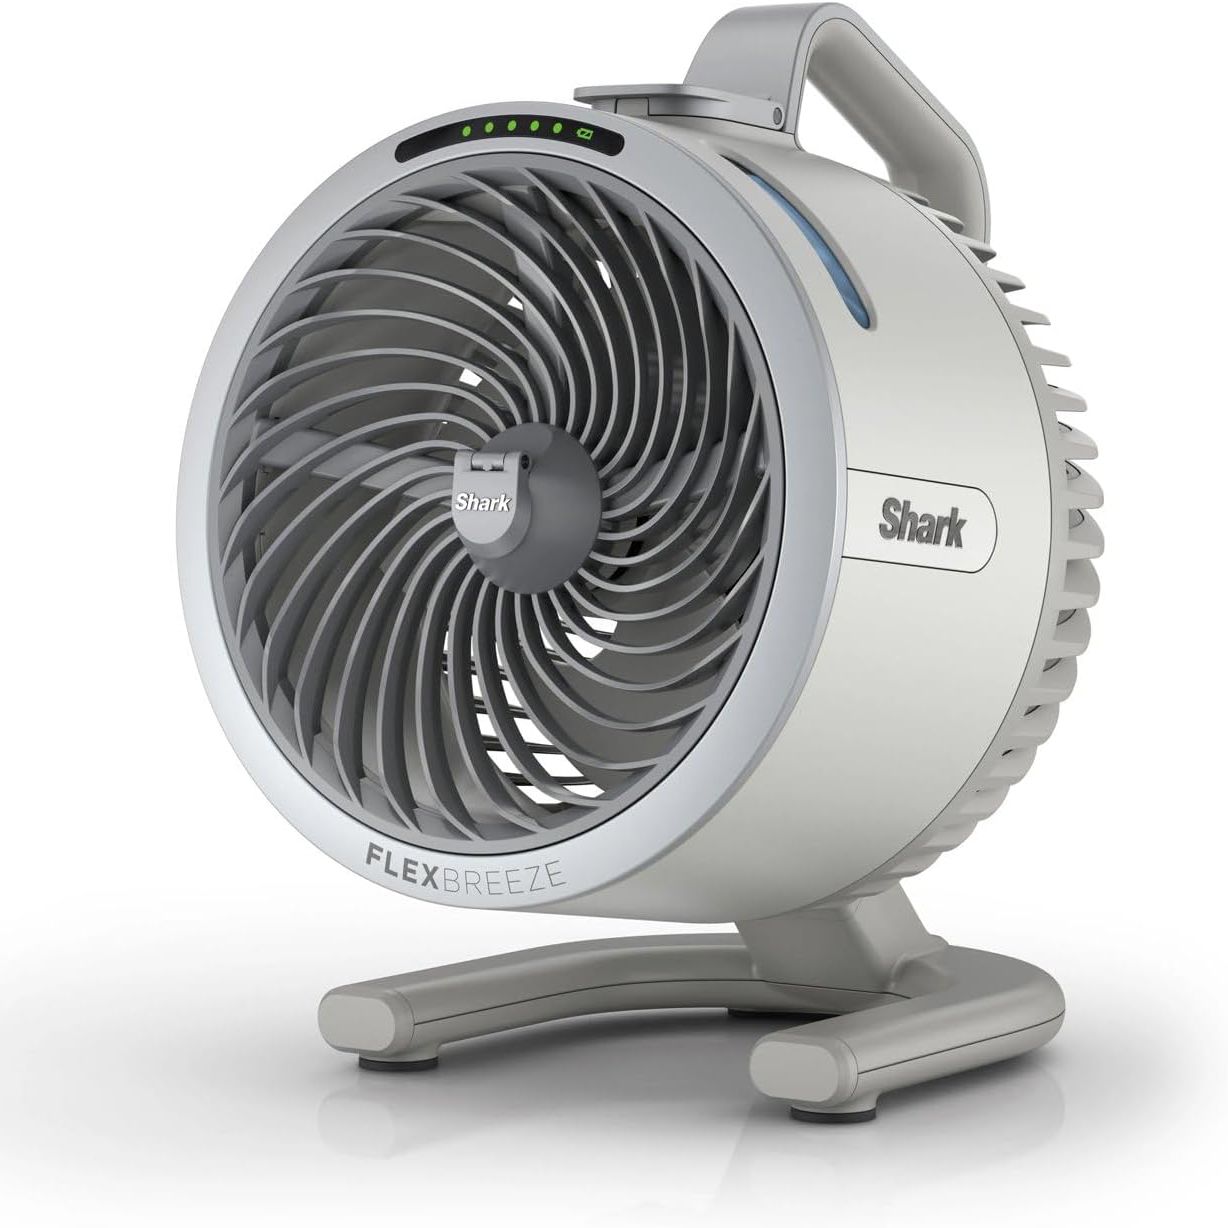
Shark FlexBreeze HydroGo

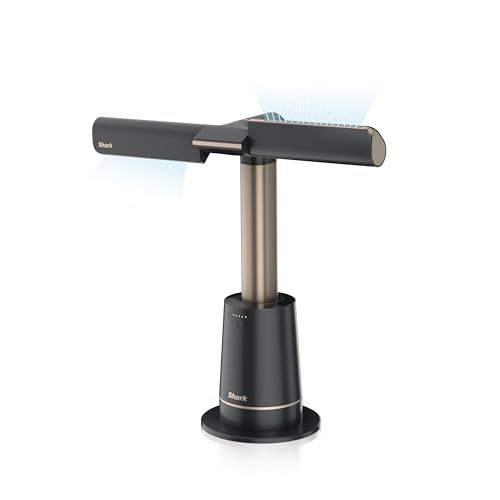
This ventilador funciona tanto en casa como de forma portátil gracias a su batería integrada, que ofrece hasta 12 horas de operación continua. Las gotas de la bruma son ultrafinas y el tanque integrado permite usar la función de bruma incluso cuando se desplaza. Un asa y un peso ligero de 1.76 kg facilitan su transporte. View Deal

Shark TurboBlade Ultra

TurboBlade Ultra: was $279 ahora $279
Este modelo, aunque puede ser la opción más cara de la lista, presenta un rendimiento sólido que se acerca a Dyson, con versatilidad para uso horizontal o vertical y 10 velocidades para adaptar el ruido y la potencia a tus preferencias. View Deal

from Latest from TechRadar https://ift.tt/iHxUErK
via IFTTT IA

Copilot Rediseñado: Home, Code y Autopilot Transforman la Productividad con una Interfaz Unificada


Microsoft ha presentado una versión renovada de su plataforma Copilot AI, diseñada para combinar chat, delegación de tareas y herramientas de codificación dentro de una experiencia de aplicación unificada. La empresa afirma que esta actualización busca escalar la inteligencia artificial a través de tareas cotidianas y proyectos de mayor envergadura, tanto para individuos como para organizaciones.\n\nTres capacidades principales sustentan este lanzamiento: Home, Code y Autopilot, cada una orientada a un tipo distinto de trabajo.\n\nHome: conversaciones y colaboración en un solo lugar\n- Home integra dos modalidades existentes, Chat para preguntas rápidas y Cowork para tareas que se delegan por completo, en un punto de inicio compartido.\n- Word, Excel y PowerPoint operan ahora dentro de esta misma interfaz, permitiendo redactar documentos, presupuestos y presentaciones sin cambiar de aplicación.\n- Copilot se fundamenta en Fabric IQ para extraer contexto de más de 20 millones de modelos semánticos creados en Power BI.\n- Las ediciones de colegas o del propio asistente se sincronizan en tiempo real, manteniendo el progreso en un archivo compartido.\n- Un nuevo registro de plugins permitirá a las organizaciones gestionar plugins de Microsoft, socios y desarrolladores desde un catálogo central, a partir de este mes.\n- Desarrolladores y socios independientes también podrán publicar plugins para su uso en múltiples superficies de Copilot bajo el nuevo esquema de registro.\n\nCode: lenguaje natural para construir software sin necesidad de programar\n- La herramienta Code permite a personas no programadoras describir una aplicación, un rastreador o un tablero en lenguaje natural y que se genere automáticamente.\n- Esta función utiliza la misma tecnología base que GitHub Copilot y puede alojarse dentro de los sistemas propios de una empresa.\n\nAutopilot: un agente persistente para tareas recurrentes\n- Autopilot es un agente persistente capaz de completar trabajos repetitivos sin necesitar una nueva instrucción cada vez.\n- Puede gestionar revisiones de proveedores u otros procesos de múltiples pasos, construir cronogramas, contactar a las partes interesadas y realizar seguimientos de pendientes de forma independiente.\n- Al operar en la nube de forma continua, el trabajo puede continuar fuera de horario o cuando la atención del usuario se desplace.\n- Una función relacionada, Today, que entrará en vista previa privada en octubre, resumirá mensajes perdidos y tareas pendientes en correo y chat.\n\nControl de gasto y modelos de IA\n- Microsoft introduce un sistema llamado FinOps para IA, que permite a los administradores monitorizar el uso y establecer controles de gasto.\n- Los administradores pueden fijar límites de gasto, aprobar solicitudes de crédito y restringir qué modelos de IA pueden usar cada equipo mensualmente.\n- Las tareas cotidianas como respuestas rápidas o primeros borradores se gestionan con una suscripción de precio fijo, mientras que las funciones agentic utilizan facturación basada en uso.\n- Code, Cowork y Autopilot se enmarcan en este modelo de precios por uso, junto con los modelos frontera Astra y Fable de Microsoft.\n\nDisponibilidad y adopción\n- Home y Code se desplegarán mediante el programa Frontier de Microsoft en las próximas semanas, y Autopilot entrará en vista previa privada para fines de mes.\n- Microsoft no ha publicado datos independientes que muestren cuán ampliamente se adoptan estas tres funciones, cuán precisas son o cuánto tiempo ahorran realmente.\n\nImagen ilustrativa:\n

\n

\n

\n

\n Google logo on a black background next to text reading 'Click to follow TechRadar'\n

\n

\n

\n

\n\nEste avance representa un paso significativo hacia la integración de capacidades de IA en flujos de trabajo cotidianos y de proyecto, con un énfasis en la colaboración en tiempo real y la automatización de procesos repetitivos. Aunque aún falta ver métricas de adopción y eficiencia, la propuesta de Microsoft apunta a una experiencia más cohesiva y escalable para equipos y organizaciones.

from Latest from TechRadar https://ift.tt/1z0euqh
via IFTTT IA

Riesgos modernos en plataformas HR y nómina: sustitución de herramientas legítimas por ataques encubiertos


En investigaciones recientes de Allure se ha documentado una campaña de fraude cibernético que aprovecha la apariencia de plataformas de HR y nómina de gran tamaño en Estados Unidos. El objetivo: dificultar la detección y permitir accesos remotos no supervisados a equipos y redes internas.

La táctica central consiste en spoofing de sitios y servicios legítimos. Los atacantes crean landing pages atractivas mediante Lovable, una herramienta de construcción de sitios y landing pages impulsada por IA, para imitar plataformas reales. A diferencia de otros engaños, ofrecen un cliente de escritorio que aparenta ser legítimo, en lugar de depender únicamente de una interfaz web. Esta distinción técnica confiere al engaño un nivel de credibilidad mayor entre las víctimas que esperan herramientas de acceso remoto confiables.

El riesgo crece cuando la víctima descarga un ejecutable desde GitHub Releases, una función común para distribuir software en la comunidad de desarrollo. Aunque el binario no es intrínsecamente malicioso, se presenta como una variante del producto ScreenConnect de ConnectWise, una solución de acceso remoto ampliamente utilizada por equipos de TI y proveedores de servicios gestionados (MSP).

El elemento crítico es que la versión modificada del cliente está configurada para acceso sin vigilancia: modo de acceso desatendido, sin indicadores para el usuario (sin banner, sin icono de bandeja del sistema, sin notificaciones), permitiendo a los atacantes controlar el equipo sin que el usuario se dé cuenta.

Hasta el momento, Allure reporta 291 descargas desde la página de GitHub Releases, aunque este dato no implica necesariamente que hayan afectado a 291 víctimas. Es probable que muchas descargas correspondan a investigadores de seguridad, entornos de análisis o sandbox, y que el número real de víctimas sea menor. Sin embargo, el posible objetivo es claro: departamentos de finanzas y recursos humanos, con el fin ulterior de facilitar fraude por transferencia de nómina o desvío de pagos.

Cuando se instala una versión desatendida de una herramienta de acceso remoto, el escenario se vuelve especialmente peligroso: un atacante con control no supervisado podría ejecutar acciones en la red de la empresa, comprometiendo datos de nómina y operaciones financieras.

Qué hacer para mitigar el riesgo:
– Verificar si los proveedores de HR/nómina ofrecen clientes de escritorio y confirmar su legitimidad con canales oficiales.
– Desalentar la instalación de ejecutables descargados fuera de los repositorios y tiendas oficiales; promover la verificación de firmas y hashes cuando sea posible.
– Mantener políticas estrictas de descargas y control de software, especialmente para herramientas de acceso remoto y software de TI.
– Educar a los equipos de nómina y RR. HH. sobre señales de phishing y spoofing de marca, y establecer procedimientos para la verificación de cualquier instalación solicitada por terceros.
– Implementar monitoreo de comportamiento para herramientas de acceso remoto, alertas de acceso no autorizado y revisiones periódicas de configuraciones de clientes de escritorio.

Este caso subraya la necesidad de una defensa en profundidad frente a ataques de ingeniería social y fusiones entre herramientas legítimas y técnicas de intrusión. La conciencia situacional y las medidas preventivas deben extenderse a procesos críticos como nómina y pagos, donde la tentación de desviar fondos puede tener consecuencias financieras y reputacionales significativas.

from Latest from TechRadar https://ift.tt/C2dNtxb
via IFTTT IA

Nothing Headphones (1) Pro: Una mirada detallada a la primera opción profesional de Nothing


Nada ha lanzado sus auriculares más avanzados y más caros hasta la fecha: los Headphones (1) Pro. Hemos puesto a prueba este modelo de alto rendimiento para entender qué lo distingue en un mercado competitivo, dónde brilla y qué compromiso implica su precio.

En nuestra revisión en profundidad,描 Becky Scarrott señala que estos auriculares son sonoramente dotados, con ANC eficaz, audio espacial inteligente y un modo de transparencia especialmente sólido. Sin embargo, su costo es notable y, en su estuche de transporte bastante voluminoso, también son pesados. Es importante destacar que otros modelos de Nothing también son de gran calidad y significativamente más asequibles.

Una diferencia clave de los Headphones (1) Pro frente a las opciones más económicas de la compañía es su configuración de tres controladores, diseñada para dividir las tareas entre un driver dinámico para graves, otro dinámico para medios y un driver xMEMS para los agudos. Esta tríada busca cubrir de forma más precisa la respuesta en frecuencia y, junto con la sintonización realizada por expertos de Metropolis Studios, promete un rendimiento más versátil para escuchar música y para producción sonora.

Entre sus características destacadas se encuentra un conmutador Flat EQ dedicado para lograr un perfil de sonido neutro, pensado para estudios y mezclas. Además, Studio B ofrece un modo de audio espacial dinámico que simula las condiciones de una sala de mezcla. El ANC, potenciado por 10 micrófonos, funciona especialmente bien en condiciones ventosas o en modo transparencia, y las almohadillas rediseñadas permiten un sellado más firme para una experiencia auditiva inmersiva.

El diseño se ha cuidado para la comodidad a largo plazo: la diadema es más ancha con mejor acolchado y las copas están acabadas en un vidrio Panda 9H resistente a arañazos. En cuanto a la calidad de sonido, los Headphones (1) Pro ofrecen audio hi-res tanto por cable como de forma inalámbrica mediante LDAC, con USB-C para audio sin pérdidas de hasta 24 bits/192 kHz. También incluyen cinco modos dinámales de audio espacial con seguimiento de la cabeza y la posibilidad de ajustar el ecualizador para adaptarse a las preferencias del usuario.

Los Nothing Headphones (1) Pro están disponibles en negro o blanco a partir de hoy, 29 de septiembre, con un precio minorista recomendado de 399 USD / 349 GBP (aprox. 657 AUD). Si quieres profundizar, puedes leer nuestra revisión completa en el artículo enlazado.

from Latest from TechRadar https://ift.tt/xo6BUce
via IFTTT IA