Thermal Master DV2: Evaluación profesional de un monocular térmico para observación de fauna


El Thermal Master DV2 es un monocular térmico portátil que la compañía comercializa de distintas formas según la página de ventas que visites. En su propia página dedicada a la ornitología, se presenta como la primera cámara térmica diseñada específicamente para la observación de aves y fauna silvestre. En otros apartados del catálogo de la misma empresa, y en Amazon, aparece como un monocular térmico de uso general para caza, acampada y rescate. En cualquier caso, el hardware subyacente es idéntico.

En el centro del dispositivo se encuentra un sensor de 256 × 192 con una separación de píxeles de 12 μm. Thermal Master procesa esa señal sin procesar a través de lo que llama el RazorX engine, una canalización de procesamiento de tres núcleos integrada por un FPGA, un ASIC y un bloque de superresolución impulsado por IA etiquetado X³IR. El resultado es una imagen de salida de 512 × 384, el doble de la resolución nativa, logrado mediante interpolación en lugar de un sensor de mayor resolución real.

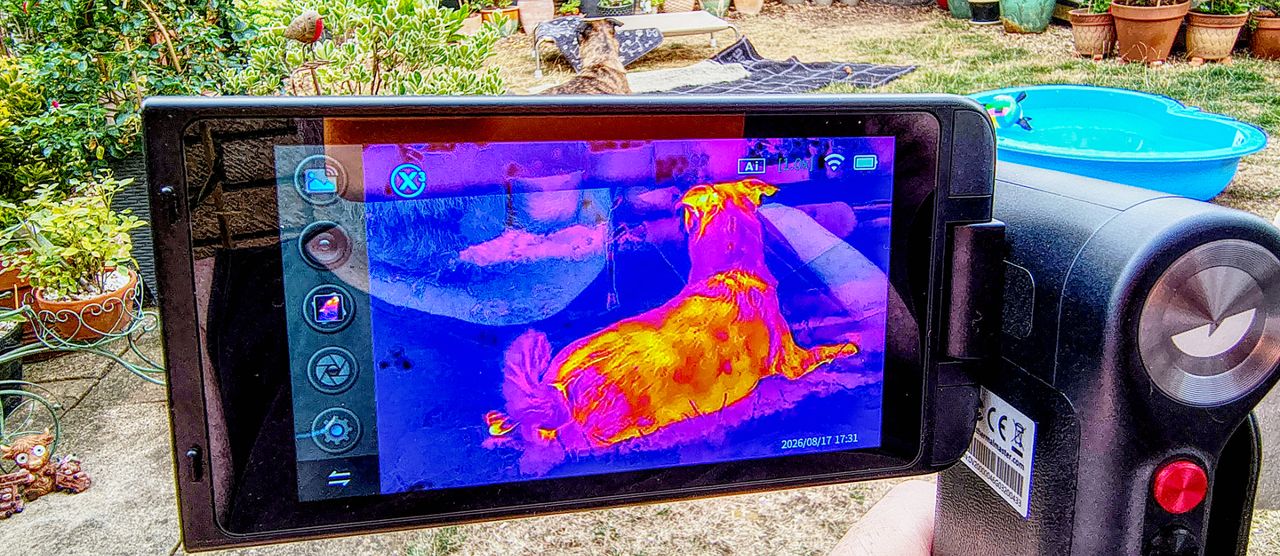
La detección se etiqueta hasta 1000 m para un objetivo de tamaño humano, con distancias de reconocimiento más cortas para sujetos más pequeños, como las aves. Un objetivo de 10 mm f/0.8 con enfoque manual alimenta ese sensor, y toda la imagen se visualiza en una pantalla táctil de 5 pulgadas con resolución 1280 × 720. La pantalla se puede girar y plegar, lo que facilita su transporte y uso. Además, la cámara puede usarse sin necesidad de un teléfono móvil, lo que acelera su despliegue.

La conectividad permite la transmisión por Wi‑Fi o la descarga de imágenes y vídeo desde la cámara, y admite RTSP para transmisión con latencia casi nula. Un puntero láser ayuda a señalar lo observado, y una ranura Picatinny permite montar el DV2 en otros equipos.

Thermal Master vende el DV2 directamente desde su propio sitio y a través de Amazon en varias regiones. El precio es de 499 USD/459 GBP/530 EUR a través de Amazon, lo cual resulta razonable, ya que no se trata de un complemento para teléfono, sino de una cámara independiente.

El valor de este producto depende por completo de su caso de uso. Si necesitas identificar animales o personas a distancia, podría ser invaluable, pero no es adecuado para todos los trabajos.

Nota de rendimiento visual: la salida de 512 × 384, obtenida mediante interpolación del sensor nativo 256 × 192, ofrece una imagen clara y legible con buena separación entre fuentes de calor, incluso a mayor distancia. El zoom digital llega hasta 8x, pero al ampliar se observan granos y bloques, lo que es inherente a partir de un sensor de baja resolución.

Diseño y ergonomía
– El DV2 adopta un aspecto similar al de una cámara camcorder, con un cuerpo robusto y una pantalla táctil amplia que se despliega y dobla para facilitar la visualización desde diferentes ángulos. La pantalla de 5 pulgadas permite ajustar el ángulo para observar desde una posición baja, en trípode o acoplado a un sistema de riel Picatinny.
– Una desventaja notable es que si la pantalla se despliega a 90 grados respecto a la posición natural, el peso puede hacer que el equipo se caiga; en ese caso, es recomendable usar un trípode, incluso si no se incluye.
– La inserción de la batería de 21700 de 5000 mAh requiere atención: el manual de iniciación rápida no especifica claramente cuál extremo va primero, y la documentación disponible carece de un manual completo, lo que puede generar confusión en el uso inicial.
– El diseño incluye una segunda batería en el chasis, pero el charger admite dos, lo que resulta contradictorio que no se proporcionen dos baterías en la unidad de venta al detalle. La opción de cargar mediante USB‑C es viable, pero presenta limitaciones cuando se monta en trípode, ya que la toma USB-C está situada en la misma cara que el orificio de tornillo de trípode.
– Un detalle curioso es que el segundo botón cercano al botón de encendido no inicia captura de forma directa; más bien, itera a través de las distintas representaciones de color, lo que podría provocar frustración entre usuarios que esperan un disparo rápido.
– El láser incluido podría asustar a aves o fauna salvaje, por lo que su uso debe considerarse con precaución (en ciertas regiones, podría incluso ser inapropiado o peligroso).
– El adaptador de riel Picatinny sugiere un uso que va más allá de la observación, lo que puede resultar confuso para usuarios centrados en la observación de fauna.

Experiencia de usuario
La experiencia de usuario es mixta. Aunque el hardware es sólido, varios aspectos de software y de la interfaz de usuario impiden sacar el máximo provecho del DV2. En particular:
– La conectividad con teléfonos es compleja. Aunque es factible transmitir información en tiempo real mediante RTSP, no es posible capturar imágenes o vídeo directamente desde la app del teléfono. La configuración exige que ambos dispositivos estén en la misma red Wi‑Fi, y la app para Android debe descargarse desde páginas de soporte y luego instalarse de forma manual (no está disponible en Play Store).
– Una vez conectados, la app ofrece tres funciones: control de color, Thermal Master eye (modo de imagen en rojo/verde) y recalibración de la imagen. No hay forma de cambiar de still a video, utilizar la retícula de puntería, hacer seguimiento de hotspots ni acceder al álbum de imágenes desde la app; todo ello debe hacerse desde la cámara o mediante la descarga posterior a través de USB‑C.
– Si se intenta usar la cámara sin la app, el flujo de trabajo se ve limitado: la mayor parte de las funciones permanecen inaccesibles y la captura efectiva depende de la interacción directa con la pantalla, lo que puede ser poco práctico si se está observando fauna a distancia.
– Falta una cámara en luz visible que complemente la térmica, lo que dificultaría el enfoque. El enfoque es uno de los mayores retos: es fácil confundirse entre elementos en movimiento y enfoques fuera de foco cuando la imagen se compone de blobs de color.

Rendimiento de la cámara y especificaciones
– Salida de 512 × 384 mediante interpolación de la imagen nativa 256 × 192 con RazorX engine; la interpolación mejora la legibilidad sin aumentar la verdadera resolución del sensor.
– Zoom digital hasta 8x con reducción de calidad debido a la baja resolución nativa.
– Cinco paletas de color y nueve modos tácticos con cinco colores para adaptarse a diferentes escenarios, orientados más a caza y actividades al aire libre que a observación de aves en entornos naturales.
– Tasa de refresco de 50 Hz para un seguimiento razonablemente suave de sujetos en movimiento.
– El sistema de procesamiento triple (FPGA, ASIC y AI upscaling) ofrece un rendimiento suficiente para identificar fuentes de calor a distancia, aunque su uso óptimo se da cuando el objetivo es suficientemente grande para distinguirse en unos pocos píxeles.
– Conectividad Wi‑Fi y soporte confirmado de RTSP, así como almacenamiento interno de 32 GB y compatibilidad de montaje en Picatinny.
– Peso de 512 g con batería incluida; autonomía y ergonomía adecuadas para uso prolongado, aunque el conjunto requiere de un trípode para una experiencia estable al observar fauna a distancia.

Calidad de imagen y rendimiento práctico
La salida de imagen, si bien interpolada, es clara y legible; el contraste entre fuentes de calor facilita la identificación de objetos grandes y, a distancias moderadas, la separación entre diferentes focos térmicos es aceptable. Sin embargo, cuando se exige mayor detalle o se busca identificar objetos pequeños, la resolución de 256 × 192 limita la claridad en comparación con modelos de gama alta para observación de aves.

Conclusión y veredicto final
El DV2 ofrece una base de hardware sólida con capacidades interesantes para observación de fauna y vigilancia térmica básica. No obstante, ciertas decisiones de diseño, junto con software y documentación limitados, restan cohesión a la experiencia. Si bien es capaz de cumplir funciones de detección a distancia y de ofrecer una experiencia de usuario razonable con un enfoque en la observación y la recopilación de datos, no alcanza el nivel de refinamiento que podrían justificar su precio para usuarios exigentes.

Conclusión comparable
– Valor: 3.5/5
– Diseño: 3.5/5 (con reservas sobre la ergonomía y la lógica de los botones)
– Experiencia de usuario: 2/5 (experiencia móvil limitada y flujo de captura poco directo)
– Cámara: 3/5 (zoom digital limitado y sensor de baja resolución, pero con ópticas de calidad)
– Evaluación global: 3.5/5 (hardware sólido pero software y documentación por pulir)

¿Deberías comprar un Thermal Master DV2?
Compra si:
– Necesitas rastrear a distancia, con la posibilidad de detectar firmas de calor de personas o fauna de mayor tamaño. Puede proporcionar valor en escenarios de observación de fauna y vigilancia a distancia y ofrece la ventaja de ser portátil y no dependiente de un teléfono para su uso básico.
– Buscas un dispositivo con formato plegable y una pantalla grande que permita ver la escena sin estar alineado a un ocular tradicional y desees mantener un perfil menos invasivo ante la fauna.

No compres si:
– Tu objetivo principal es capturar con el teléfono. Aunque es posible transmitir datos en tiempo real mediante RTSP, la captura directa desde la app móvil no está soportada y la transferencia de archivos desde la cámara requiere un cable USB‑C, lo que resta comodidad para trabajo de campo rápido.
– Tu interés principal son aves pequeñas a distancias reales. La resolución y la ausencia de zoom óptico dificultan la identificación de aves a distancia; para observación de aves a distancia, un modelo con mayor resolución nativa o con óptica más versátil podría ser más adecuado.

En resumen, el Thermal Master DV2 es una opción viable para observadores de fauna que valoran la portabilidad y la detección de calor a distancia, siempre que estén dispuestos a convivir con una experiencia de software menos pulida y con limitaciones en la captura directa desde dispositivos móviles.

from Latest from TechRadar https://ift.tt/0fCU2N8
via IFTTT IA
Lioness de Temporada 3: Dos líneas temporales, una misión que no cede


La tercera temporada de Lioness llega con una premisa que promete mantenernos en la cuerda floja: Joe, interpretada por Zoë Saldaña, ha demostrado repetidamente que es capaz de desafiar la lógica y incluso la muerte. Sin embargo, este nuevo arco, centrado en una intriga de inteligencia rusa, podría poner a prueba su temple como pocas veces. La narrativa se despliega en dos líneas temporales paralelas: la primera, Joe siendo secuestrada por operativos rusos desconocidos; la segunda, los seis meses previos a ese secuestro. ¿Por qué el secuestro? Porque la CIA capturó a uno de los agentes rusos tras una alerta de inteligencia extranjera. A medida que avanzan los capítulos, no está claro si Joe logrará salir ilesa de esta encrucijada, lo que mantiene al público en constante interrogante sobre su destino. Este es, sin duda, un recordatorio de que la serie sabe combinar acción, espionaje y una construcción emocional sólida para sostener la tensión temporada tras temporada.

En cuanto a la nueva entrega, los episodios se estrenan semanalmente, con el episodio 4 programado para su llegada el domingo, 23 de agosto, a las 12:00 a. m. PT / 3:00 a. m. ET en Paramount+. Este calendario se desglosa por región para los espectadores globales: Estados Unidos y Canadá, 12:00 a. m. PT / 3:00 a. m. ET; Reino Unido, 8:00 a. m. BST; India, 12:30 p. m. IST; Singapur, 3:00 p. m. SGT; Australia, 5:00 p. m. AEST; y Nueva Zelanda, 7:00 p. m. NZST.

La temporada 3 está prevista con ocho episodios en total, cada uno estrenándose semanalmente. En cuanto a la cronología de lanzamientos ya disponibles, los primeros tres episodios se encuentran disponibles, mientras que el Episodio 4 llegará el 23 de agosto, seguido por el Episodio 5 el 30 de agosto, el Episodio 6 el 6 de septiembre, el Episodio 7 el 13 de septiembre y el Episodio 8 el 20 de septiembre.

A partir de este punto, la narrativa mantiene su pulso gracias a las tensiones entre las operaciones encubiertas y las decisiones personales de Joe, que siguen siendo el motor emocional de la historia. La pregunta central permanece: ¿cuál será el desenlace de esta misión internacional y qué costo personal implicará para quien ha demostrado ser, una vez más, invencible en su mundo complejo de espionaje? Con cada episodio, Lioness continúa consolidándose como una ficción de espionaje que equilibra acción, intriga y una heroína que no se rinde.

from Latest from TechRadar https://ift.tt/pglRBA9
via IFTTT IA

Protegiendo a las PYMES en un Ecosistema Conectado: El Delicado Equilibrio entre Riesgo y Resiliencia Cibernética


Las pequeñas y medianas empresas (PYMEs) operan con el mismo nivel de conectividad, dependencia de la cadena de suministro y responsabilidades regulatorias que las organizaciones más grandes, pero con presupuestos de seguridad y personal de ciberseguridad mucho más modestos. Ese desequilibrio, junto con su conexión a un entorno mayor, es lo que los ciberdelincuentes están aprovechando. La Cyber Security Breaches Survey 2025/2026 indica que el 46% de las pequeñas empresas y el 65% de las medianas reportaron una brecha o ataque cibernético en los últimos 12 meses.

Las PYMEs ahora son objetivo según su nivel de exposición y la mayor ganancia potencial que pueden facilitar en la cadena de suministro. Este fenómeno tiene consecuencias económicas significativas, ya que las PYMEs representan el 99% del tejido empresarial del Reino Unido y emplean a una parte sustancial de la fuerza laboral del sector privado, generando aproximadamente la mitad de la facturación del sector privado, según la Federación de Pequeñas Empresas (FSB).

Una quinta parte de las empresas afectadas por un incidente cibernético reportaron pérdida de ingresos y daño reputacional, además de interrupciones prolongadas de negocio. La interrupción temporal del acceso y de los servicios en línea puede impactar no solo a la PYME afectada, sino a su cadena de suministro en mayor escala. En sectores como banca, retail y servicios públicos, que manejan grandes volúmenes de datos de clientes y procesos de pago, el efecto dominó de un incidente en una PYME conectada puede ser enorme.

Una sola compromisión a través de una cuenta de proveedor puede ser el catalizador de una infracción mayor, con un impacto económico amplio, como lo demostró la situación de JLR. Las PYMEs conectadas son valiosas para la economía, pero eso también las convierte en un mayor riesgo.

El riesgo económico causado por la brecha cibernética de las PYMEs

Los ciberdelincuentes ya no necesitan invertir grandes recursos en campañas complejas. El acceso a kits de phishing, ransomware como servicio y la inteligencia artificial para ingeniería social han facilitado ataques a gran escala con costes relativamente bajos. En este contexto, las amenazas pueden automatizar reconocimiento y personalizar ataques a velocidad de máquina, mientras las PYMEs aún dependen de herramientas fragmentarias como cortafuegos y filtrado de correo electrónico. La visibilidad y la capacidad de actuar ante alertas siguen siendo críticas.

El SMB Snapshot del DBIR 2025 de Verizon indica que el abuso de credenciales, vulnerabilidades y phishing figuran entre los principales puntos de acceso inicial para los ciberdelincuentes. Dado que la economía de las amenazas favorece a los atacantes, no es necesario vencer todas las defensas: basta con una sola vulnerabilidad sin parchear o una identidad usable para ganar acceso y moverse por la cadena de suministro hacia una compromisión mayor.

El phishing es más que un correo mal redactado

El phishing sigue siendo una táctica principal: aprovecha a empleados ocupados que pueden no disponer de protecciones adecuadas. Un fundador revisando correos desde el móvil, un responsable de finanzas gestionando una factura, un gerente de RR. HH. abriendo un CV o un proveedor con una dirección familiar pueden convertirse en blancos. Con IA, estos ataques son cada vez más convincentes, con contenido que se ajusta al rol y a la actividad actual del objetivo, e incluso con manipulación de voz e impacto. En 2025/2026, las empresas del Reino Unido vivieron unos 5,13 millones de ciberataques de phishing en los últimos 12 meses.

Incluso si un intento de phishing falla, su escala puede desviar atención y recursos, facilitando ataques futuros. Por ello, las PYMEs deben estar preparadas para recuperarse cuando uno de estos ataques escapa a las defensas. La prevención por sí sola no basta; deben poder identificar rápidamente si se ha robado una credencial, qué se accedió y si el atacante se ha movido dentro de la red, lo cual es especialmente desafiante con recursos limitados.

Hacia una seguridad autónoma

El enfoque actual para fortalecer las defensas en las PYMEs se centra en lo que sucede en los primeros minutos tras una posible brecha o fallo. Las herramientas de seguridad existentes suelen generar alertas en un panel central; ante la cantidad de amenazas posibilitadas por IA, eso puede convertirse en un mar de ruido donde las amenazas reales se ocultan. Lo que las PYMEs necesitan es un sistema autónomo que actúe ante las alertas, evalúe el riesgo, restrinja el acceso, revoca credenciales y notifique a los equipos humanos para supervisión y auditoría.

Cuando se detecta un phishing, por ejemplo, al hacer clic en un enlace sospechoso, un sistema autónomo debería aislar la cuenta, bloquear la actividad inusual y alertar al equipo de seguridad con una recomendación en minutos. Guiado por una revisión humana, una buena automatización debería distinguir entre alertas de bajo riesgo y amenazas graves, con la capacidad de asesorar o incluso ejecutar la siguiente fase de contención.

La resiliencia cibernética debe ser accesible

Mucho se habla de la “resiliencia cibernética”, pero las PYMEs, que son la mayor parte del panorama empresarial, tienen recursos limitados y conocimientos en ciberseguridad. Dado que los ciberdelincuentes han automatizado y urbanizado sus amenazas, las PYMEs requieren defensas autónomas que exijan una implementación simple, mayor visibilidad, recuperación clara y automatización que no las desborde.

Las PYMEs se han convertido en un blanco lucrativo y es fundamental que reciban una protección mayor. Hemos reunido recomendaciones y enfoques para ayudar a las organizaciones a avanzar hacia un marco de seguridad que combine detección rápida, contención eficaz y recuperación ágil, sin perder de vista la practicidad y la viabilidad presupuestaria.

Este artículo se enmarca en TechRadar Pro Perspectives, nuestra vía para presentar ideas y experiencias relevantes en la industria tecnológica actual.

from Latest from TechRadar https://ift.tt/dNht4zy
via IFTTT IA

El costo del cambio descontrolado en IT: cómo detectar y gestionar el riesgo para evitar pérdidas


La narrativa sobre el daño financiero derivado de cambios en IT que salen mal existe desde que existen los ordenadores y sus redes en las empresas. En el entorno actual, nunca ha sido tan relevante ni tan arriesgado.

La infraestructura de TI es más grande y compleja, y aunque los sistemas son más ágiles, los cambios deben ocurrir más rápido y es más difícil supervisarlos.

Y el mayor riesgo financiero proviene de los cambios apresurados.

La investigación ha demostrado que el costo medio de un tiempo de inactividad no planificado supera los $14,000 por minuto, cifra que se eleva a casi $24,000 para las grandes empresas.

Por supuesto, estos costos varían según factores como el sector y el entorno interno de la empresa. Pero las causas raíz de las interrupciones no planificadas son demasiado familiares.

La realidad es que la mayoría de las caídas y fallos de auditoría provienen de cambios no gestionados – ya sea una actualización rutinaria antes de que finalice un periodo de soporte o un problema de configuración que pasó inadvertido. Pero la modernización debe estar impulsada por un control y una visibilidad continuos de los sistemas, no por plazos próximos.

Entonces, ¿cuál es el costo del cambio no gestionado y de un incidente de IT? ¿Y cómo pueden las empresas hacer que el riesgo sea visible?

Los costos del cambio no rastreado y apresurado

Un tiempo de inactividad no planificado puede generar costos inmediatos muy altos. Las firmas de servicios financieros pueden ver entre $5 y $7 millones en costos por hora, debido a paros de negociación y fallos en transacciones. Los minoristas enfrentan pérdidas por ventas y carritos abandonados, mientras que las empresas manufactureras pueden sufrir paradas de producción y disrupciones en la cadena de suministro.

Pero no solo están en juego los daños financieros inmediatos: estos incidentes provocan daño reputacional y desperdicio operativo, así como posibles multas regulatorias.

En serio, estos costos provienen de cambios no rastreados y apresurados, ya sea para hacer frente a una fecha límite de fin de soporte o para responder a un incidente de cambio no gestionado cuando el personal implementa “soluciones” sin seguir el proceso adecuado.

El problema es que cuando el cambio está impulsado por la urgencia en lugar de por la estrategia, las empresas pueden terminar pagando mucho más que si ese cambio estuviera controlado y visible – el cambio apresurado puede exigir actualizaciones costosas para “terminar” o rectificar el tiempo de inactividad no planificado.

Además, a medida que el cambio se acelera, es probable que no existan los procesos y herramientas necesarios para predecir o mitigar el tiempo de inactividad. Casi dos de cada cinco organizaciones, por ejemplo, han experimentado fallas importantes causadas por error humano, la mayoría de ellas debido a fallos de procedimiento.

Y como hemos visto, las interrupciones no planificadas cuestan miles por minuto – alrededor de un 35% más que el tiempo de inactividad planificado – lo que demuestra por qué la visibilidad continua del cambio es tan importante.

La distribución total de costos de los incidentes

El costo total de un incidente puede ser amplio, tanto directa como indirectamente, a corto y a largo plazo. Inmediatamente, hay ingresos perdidos, en términos de ventas y transacciones abandonadas. A largo plazo, el incidente puede provocar incumplimientos contractuales en torno a los Acuerdos de Nivel de Servicio (SLA) vigentes para los servicios proporcionados.

Un incidente como una interrupción violará el SLA y implicará que se paguen penalidades, conocidas como créditos al cliente o por servicio, a cualquier cliente afectado por el rendimiento.

Luego está la mano de obra necesaria para contener la incidencia de inmediato, las horas en la sala de guerra dedicadas a entender las causas sospechosas y resolverlas. Las investigaciones sobre fallos pueden prolongarse, requiriendo herramientas de software para detectar las causas, consultores –especialmente si implica una infraestructura de TI desactualizada– y cualquiera de trabajos de pos mortem, remedio manual y diligencias legales, todo lo que se suma a los costos de recuperación.

Por qué no es innovación, sino riesgo, lo que impulsa el gasto

Las consecuencias financieras de un tiempo de inactividad no planificado demuestran que el riesgo es el conductor último del gasto, incluso si existe la percepción de que la innovación consume una gran parte de los presupuestos de TI.

Pero en lugar de gastar en exceso en proyectos de modernización con prisas para cumplir plazos o para mitigar daños cuando ocurre una caída, con recursos absorbidos por remediaciones que consumen tiempo, las organizaciones deben invertir en visibilidad del cambio y modernización de forma continua.

Muchos análisis señalan que la mayoría de incidentes importantes se deben a cambios fallidos, no autorizados o mal controlados, más que a fallas de la infraestructura. Casi todas las brechas de firewall (99%), por ejemplo, se deben a una mala configuración, según una investigación de Gartner.

Y la falta de visibilidad y trazabilidad del cambio contribuye a interrupciones más largas y mayor frecuencia de incidentes. Por ello, las empresas deben hacer que el riesgo sea visible, y eso les permitirá mejorar su tiempo medio de detección de fallos y también su tiempo medio de recuperación.

Haciendo visible el riesgo

Pero, ¿cómo se ve la visibilidad? Significa poder detectar y validar cualquier cambio que ocurra en el ecosistema de TI de una organización, tanto en la nube como on-premise, en tiempo real. Esto depende de extraer datos de forma automática y continua de estas fuentes y presentarlos en una plataforma central para obtener una visión completa de los cambios que están ocurriendo o que están por ocurrir.

Una parte clave de este proceso es establecer una línea de base de configuración: ¿cuál es el nivel mínimo aceptable al que deben ceñirse todos los sistemas y aplicaciones (p. ej., qué versión del sistema operativo ejecutan, qué configuraciones de registro)? Los equipos de TI pueden detectar cambios, ver si producen desviaciones respecto a esta línea de base y tomar medidas.

No se trata de impedir el cambio: es crucial para mantener la seguridad e higiene de los entornos de TI. Pero cuando se imparte o no se ve, se convierte en un impulsor principal de riesgo y de un daño financiero severo. Por eso es fundamental que las organizaciones inviertan en asegurar que el cambio sea visible, gestionado y controlado.

Listamos las mejores distribuciones de Linux para usuarios de Windows.

Este artículo se elaboró como parte de TechRadar Pro Perspectives, nuestra plataforma para presentar a las mentes más brillantes de la industria tecnológica actual.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/3hDGbTL
via IFTTT IA

Hacking the Human: La Vulnerabilidad que Redefine la Seguridad Digital en la Era de GenAI


En un momento en que las noticias destacan que un primer ministro fue blanco de un impostor que se hizo pasar por un alto asesor de Estados Unidos, y en que Surfshark advierte sobre la debilidad de los dispositivos personales frente a perímetros de seguridad nacionales, emerge una realidad inquietante: las defensas más sofisticadas pueden ser inútiles si la persona que sostiene el dispositivo es la puerta de entrada.

Para usuarios cotidianos, este incidente es un recordatorio contundente de que incluso las figuras más protegidas pueden caer ante las mismas tácticas de ingeniería social que afectan al público en general. Aun cuando asegurar la vida digital con un VPN de calidad y software de seguridad robusto es crucial, las estimaciones sobre el aumento de los engaños mediante IA señalan que la vulnerabilidad final reside en el propio smartphone personal.

Según Miguel Fornes, Information Security Manager en Surfshark, los dispositivos personales se han convertido en una entrada permanente y amplia hacia las cámaras y salas más protegidas del mundo. Al explicar por qué fue tan sencillo para el impostor de Burnham, Fornes describe un panorama sombrío de los perímetros de ciberseguridad actuales.

“Demuestra que perímetros nacionales de seguridad de miles de millones de dólares son completamente inútiles cuando cada objetivo de alto valor lleva un vector de ataque sin vigilar las 24 horas del día, en su bolsillo”, afirmó Fornes a TechRadar.

El incidente de Burnham subraya un cambio fundamental en la forma en que operan los ciberdelincuentes. En lugar de intentar forzar la puerta principal de las agencias gubernamentales, los atacantes se deslizan por la ventana lateral de las apps de mensajería personal.

“Los atacantes detrás de campañas de spoofing de alto perfil no perdieron tiempo intentando atravesar los escudos criptográficos de alto nivel de agencias como GCHQ o MI5; simplemente explotaron el entorno caótico y no monitorizado de los smartphones y las apps de mensajería privadas”, explicó Fornes.

Esta evolución en los modelos de amenaza es la razón por la que los proveedores de ciberseguridad están cambiando de enfoque. Surfshark, por ejemplo, ha reorientado sus esfuerzos hacia la lucha contra las estafas y ha introducido protección en tiempo real contra fraudes por SMS. Este avance para consumidores refleja la realidad de las vulnerabilidades en empresas y gobiernos, y refuerza por qué la protección contra estafas importa cada vez más que las técnicas antivirus tradicionales.

El mensaje es claro. Como señalan los expertos, “los cibercriminales no pierden tiempo tratando de romper encriptaciones de nivel empresarial; solo hackean a la persona que sostiene la pantalla”.

La promesa y el peligro de GenAI

La barrera de entrada para operaciones de nivel de inteligencia se ha desplomado, en gran parte gracias a los avances en inteligencia artificial generativa. Con mil millones de dólares perdidos en deepfakes y estafas, el panorama ha cambiado de forma irreversible.

Según Fornes, la GenAI ha democratizado la ciberguerra a nivel estatal: “Una persona cualquiera, con una conexión a Internet y un ordenador modesto, puede clonar de manera casi perfecta la voz, el patrón de habla y la mentalidad de los operativos políticos más influyentes del mundo.”

Esta democratización tecnológica crea una asimetría aterradora: el umbral para ejecutar operaciones de ingeniería social a nivel de agencia es prácticamente inexistente, permitiendo que criminales de bajo nivel ejecuten tácticas de alcance global.

Debemos considerar que la historia podría no estar cargada de casos de robo de dinero, sino de daño estratégico y desestabilización. “Debemos sentirnos afortunados de que, en esta ocasión, los atacantes eran estafadores comunes que pedían dinero”, concluyó Fornes.

En resumen, la protección digital ya no puede depender únicamente de fronteras tecnológicas. La seguridad debe incorporar una defensa humana robusta: educación continua sobre ingeniería social, verificación de identidades y un enfoque proactivo para blindar los dispositivos personales que, hoy por hoy, siguen siendo la primera línea de exposición.

Para quienes desean fortalecer su vida digital, las prácticas recomendadas permanecen vigentes: usar VPN confiables, mantener software actualizado, aplicar protección integral de dispositivos y estar atentos a señales de suplantación, fraudes por mensajes y llamadas sospechosas. La defensa más eficaz es una combinación de tecnología, hábitos y conciencia.

from Latest from TechRadar https://ift.tt/eT4AO7f
via IFTTT IA

De software a AI: el siguiente salto en la conducción y la inteligencia situacional


La industria automotriz no desacelera; lo que cambia con mayor claridad es qué valoramos cuando nos ponemos al volante. Antes, la historia de un auto nuevo se contaba por caballos de fuerza, cilindros, par y el sonido de escape. Ahora, para las plataformas de próxima generación, la diferenciación proviene cada vez más de la asistencia a la conducción, el alcance eléctrico, la experiencia digital y las funciones conectadas. Se trata de cuánta confianza transmite un vehículo al moverse por el mundo: ¿anticipa lo que está por venir o se contradice a sí mismo?

La próxima fase no se definirá únicamente por el software, sino por cuán inteligentemente los vehículos usan el contexto. A medida que los coches aprenden de los datos y se adaptan con el tiempo, la pregunta ya no es si un coche es software-definido, sino si puede entender la carretera, al conductor y la situación lo suficiente para crear una experiencia de manejo más segura y confiada.

Esta confianza depende de tanto del software con el que interactúan los conductores como de la inteligencia de ubicación que opera detrás de él. El mapeo, la planificación de rutas y el contexto vial dotan al vehículo de la comprensión necesaria para mirar más allá del momento inmediato, interpretar lo que ve y traducir señales en comportamientos que se sientan fluidos, seguros y más seguros.

Transición de software-definido a AI-definido

El software ha reestructurado el automóvil. La computación centralizada, la conectividad continua y las capas de software que pueden evolucionar de forma relativamente independiente del hardware subyacente han cambiado el desarrollo de vehículos. En lugar de que cada capacidad dependa de una unidad de control electrónico específica, el software puede desarrollarse y mejorarse a través de una arquitectura centralizada.

Como resultado, los autos se han convertido en plataformas que pueden seguir mejorando incluso después de salir de la fábrica. Los conductores esperan la misma experiencia actualizada que reciben en sus smartphones, con nuevas características y una interfaz en constante refinamiento.

Ahora estamos viendo la próxima evolución: el vehículo definido por IA.

En un vehículo definido por IA, el rendimiento y el comportamiento están modelados por modelos de aprendizaje automático que se mejoran continuamente, en lugar de reglas escritas a mano. Los avances en redes neuronales y arquitecturas de extremo a extremo mejoran la capacidad del vehículo para percibir su entorno, predecir qué podría suceder a continuación y responder de manera adecuada.

Además, las capacidades definidas por IA tocan cada capa del sistema a bordo: navegación, infoentretenimiento, gestión de batería y energía, HVAC y más. Esto podría marcar la diferencia entre un coche que simplemente ejecuta instrucciones y uno que comprende patrones de comportamiento, incluidas tus preferencias y la forma de apoyarte.

Por qué la computación y la conectividad aceleran la innovación

El cambio hacia un enfoque definido por software sentó las bases para el momento actual definido por IA. La computación centralizada facilita ejecutar modelos más avanzados y fusionar más entradas. La conectividad continua permite que los vehículos mejoren con el tiempo, ya sea a través de actualizaciones, nuevos servicios o bucles de aprendizaje basados en datos.

Se observa la transición de características inteligentes a sistemas verdaderamente adaptativos. Por ejemplo, durante años hemos contado con asistentes de voz. Ahora nos movemos hacia asistentes impulsados por IA con capacidad de gestión de solicitudes complejas y multifacéticas a través de los sistemas del coche.

Además, mientras que durante mucho tiempo contamos con control de crucero guiado por radar, ahora contamos con modelos de percepción de extremo a extremo que pueden captar señales más sutiles, como cuando el vehículo de adelante conduce de forma ligeramente errática, y ajustar en consecuencia creando más distancia para aumentar la capacidad de frenado.

En un mundo definido por IA, el cuello de botella se desplaza de si podemos construir un modelo ingenioso a si podemos alimentarlo con contexto confiable y de alta calidad, y hacerlo a escala.

Los sensores por sí solos hacen que un coche conduzca como turista

Un área donde la innovación impulsada por IA ya tiene impacto significativo es en los sistemas avanzados de asistencia al conductor y la conducción autónoma. Existe un debate en la industria sobre mapas versus sensores. Algunos sostienen que sensores suficientemente capaces eliminan la necesidad de conocimiento mundial más amplio. Sin embargo, la asistencia confiable proviene de combinar lo que ve el vehículo en el momento con lo que sabe sobre la carretera más allá de su campo de visión inmediato.

Un vehículo que depende solo de sensores puede conducir como un turista: cauteloso, reactivo, esperando detectar la siguiente señal. En cambio, un coche que fusiona la percepción de sensores con la inteligencia vial puede comportarse más como un local: conocer la carretera de memoria, saber dónde se bifuran los carriles, dónde cambian los límites de velocidad y dónde pueden aparecer cierres o peligros. Eso favorece un comportamiento más suave, menos sorpresas, menos correcciones bruscas y, lo más importante, una experiencia más cómoda.

Aquí es donde importan el mapeo y las plataformas de inteligencia vial. la autonomía consiste en entender el contexto con el nivel de detalle adecuado y en el momento adecuado.

Una base compartida que aún permite la diferenciación

Es importante verlo como una base de “modelo mundial” compartida: una visión unificada del entorno vial creada al fusionar múltiples entradas. Eso significa incluir geometría de carreteras y carriles, tráfico, señales de tráfico, límites de velocidad, cierres y otros contextos, y luego transmitir esa inteligencia al coche.

El objetivo no es hacer que cada vehículo se sienta igual. Más bien, es que los fabricantes (OEMs) se diferencien a través de la marca, la interfaz de usuario, la comodidad y la forma en que se comunican las asistencias. Pero también existe una realidad económica: la base común es costosa de construir y mantener a escala global. Duplicar ese esfuerzo entre OEMs ralentiza el progreso y eleva el costo.

Dónde la IA tiene un impacto significativo

La IA aporta valor real cuando cambia procesos y estructuras de costos. Uno de los impactos prácticos hoy es la escalabilidad de la creación de inteligencia vial. Esto implica usar IA para detectar detalles de carril, marcas viales, señales y otros atributos a partir de fuentes como imágenes aéreas, satélite, señales del vehículo y patrones de GPS de verificación. Bien hecho, esto reduce el costo de construir y mantener modelos de carretera ricos y mejora la frescura de la información, lo cual es esencial para la seguridad y la confianza del conductor.

Ese es el núcleo del cambio definido por IA. No se trata solo de características más inteligentes, sino de un nuevo ciclo en el que los vehículos mejoran a medida que se exponen a más escenarios y más datos. Es crucial que la calidad de la inteligencia vial subyacente determine cuán seguro, confiado y humano puede ser la experiencia.

Listamos las mejores plataformas de inteligencia empresarial.

Este artículo fue producido como parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí son del autor y no necesariamente las de TechRadarPro o Future plc. Si estás interesado en contribuir, descubre más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/abv0cse
via IFTTT IA

England vs Pakistan 1st Test: Guía de Transmisión, VPNs y Metodologías de Cobertura


El 1er Test entre Inglaterra y Pakistán, desde Headingley en Leeds, marca el inicio de una serie de tres encuentros que promete mucha intriga. Con la marcha de Bazball y cambios en el cuerpo técnico, la competición se presenta como un examen tanto para Inglaterra como para Pakistán en condiciones británicas, buscando consolidar rendimiento y consistencia.

A continuación, un compendio práctico sobre cómo seguir la serie, qué opciones de visualización están disponibles y qué considerar al hacerlo desde distintas regiones del mundo.

  • Opciones de transmisión: Tapmad (gratuito, con anuncios) en Pakistán; Sky Sports (Reino Unido); Kayo Sports (Australia, prueba gratuita).
  • Consejos para ver desde el extranjero: usar NordVPN u otro servicio de VPN para desbloquear streams geobloqueados, con la advertencia de respetar los términos de cada broadcaster.
  • Calendario: 1st Test, 19-23 de agosto, desde las 11:00 BST / 06:00 ET (días de juego en vivo).

En este artículo se presenta un resumen estratégico de los equipos, el contexto de la serie y las opciones de visualización disponibles en distintos países, con énfasis en la experiencia del usuario y la claridad de la cobertura.

¿Puedo ver Inglaterra vs Pakistán 1er Test gratis?

En Pakistán, Tapmad transmite la serie de forma gratuita con anuncios. También está disponible PTV Sports para televisión abierta en Pakistán. En Australia, Kayo Sports ofrece una prueba gratuita de 7 días para ver la acción en vivo. Para acceso desde otros países, algunas personas utilizan VPNs para sortear bloqueos geográficos, siempre dentro de los límites de los términos de servicio.

Uso de VPN para ver desde cualquier lugar

Si te encuentras fuera de tu país y la cobertura está geobloqueada, una VPN puede ayudar a acceder a streams disponibles localmente. Recomendamos NordVPN por su rendimiento y la disponibilidad de descuentos. Recuerda usar VPN de manera responsable y conforme a las condiciones de cada servicio.

NordVPN – acceso seguro y rápido

Ofrece descuentos sustanciales y 3 meses gratuitos en ciertos planes. Enlaces y detalles para obtener la mejor oferta se proporcionan en la página oficial.

Cómo ver desde Estados Unidos

Willow TV es la opción principal para cubrir Inglaterra vs Pakistán desde EE. UU. También están disponibles paquetes de Sling TV (Desi Binge Plus, Dakshin Flex) y la posibilidad de añadir Willow a una suscripción de Prime Video. Si estás fuera de EE. UU., una VPN puede facilitar el acceso a streams regionales.

Cómo ver en el Reino Unido

Sky Sports transmitirá el Test en los canales Cricket y Main Event. NOW Sports también es una opción. Si estás viajando fuera del Reino Unido, NordVPN puede permitirte acceder al contenido de Sky desde el extranjero.

Cómo ver en India

Actualmente, la cobertura gratuita/local no está disponible a través de una opción de streaming dedicada para este encuentro. Si te encuentras viajando en India y quieres ver los partidos en vivo, podría ser necesario usar una VPN para acceder a servicios en casa.

Cómo ver en Australia

La serie se emite en Fox Cricket, con transmisión en vivo a través de Kayo Sports. Kayo ofrece un periodo de prueba y planes mensuales. Si estás fuera de Australia por alguna razón, NordVPN facilita el acceso al contenido local.

Preguntas y respuestas sobre Inglaterra vs Pakistán 1er Test

Esta sección resume puntos clave sobre la cobertura, las opciones de streaming y consideraciones estratégicas para ver la serie sin interrupciones, incluyendo recomendaciones para quienes viajan o residen fuera de su país.

Squads

Inglaterra: Joe Root (c), Jamie Smith (wk), Harry Brook, Jordan Cox, Ben Duckett, Emilio Gay, Dan Lawrence, Ollie Pope, Brydon Carse, Jofra Archer, Gus Atkinson, Sam Cook, Matthew Fisher, Ollie Robinson, Shoaib Bashir, Josh Tongue.

Pakistán: Babar Azam (c), Mohammad Rizwan (wk), Ghazi Ghori (wk), Awais Zafar, Azan Awais, Imam-ul-Haq, Shan Masood, Abdullah Fazal, Aamer Jamel, Salman Ali Agha, Khurram Shahzad, Mohammad Abbas, Mohammad Ali, Sajid Khan, Ubaid Shah, Ali Usman

England vs Pakistan Test series schedule

1st Test: 19-23 agosto, Headingley (11am BST)

2º Test: 27-31 agosto, Lord’s (11am BST)

3er Test: 9-13 septiembre, Edgbaston (11am BST)

Este análisis se realiza con una visión responsable sobre el uso de herramientas de acceso a streams y la promoción de prácticas legales y seguras para ver eventos deportivos en vivo.

from Latest from TechRadar https://ift.tt/RABaW3x
via IFTTT IA

La ansiedad laboral ante la IA: tras la promesa de eficiencia, la necesidad de confianza y desarrollo


En el Reino Unido, la pregunta dominante es: ¿la IA me quitará el trabajo? Esta inquietud se ha convertido en una de las búsquedas más habituales, un temor que recoge una reciente carta abierta firmada por más de 200 economistas y líderes tecnológicos, incluido el ex director ejecutivo de Google, Eric Schmidt.

La misiva advierte que, sin los límites adecuados, la IA cada vez más poderosa podría provocar desplazamientos laborales a gran escala.

Esta preocupación por la estabilidad profesional no es sorprendente al considerarse que algunos de los mayores empleadores del mundo, como Microsoft y Meta, anunciaron recortes de miles de puestos en el último año. Al verse enfrentados a su propio futuro, los trabajadores globalmente se han habituado al miedo y a la incertidumbre.

El impacto es de amplio alcance: investigaciones recientes indican que la ansiedad generalizada está afectando las decisiones profesionales. De hecho, hasta uno de cada tres trabajadores planea jubilarse antes de tiempo, mientras que el 25% contempla moverse a industrias menos expuestas a la IA.

Aunque es inquietante, la posible “fuga de cerebros de cuello blanco” no es un rechazo a la IA en sí; la mayoría de los trabajadores afirma que la tecnología les ayuda a ser más productivos cuando se les proporciona la formación adecuada y metas claras. Sin embargo, se trata de una respuesta a la forma en que se implementa la IA: a menudo con poca claridad, escaso apoyo y sin reconocimiento suficiente del impacto potencial en la confianza de los empleados en su propia experiencia.

Si no se aborda, el impacto se hará sentir en la retención, el compromiso y el conocimiento institucional. Diseñar y priorizar formas de trabajo que incorporen transparencia y formación, al tiempo que se prioriza la satisfacción y el rendimiento laborales, se ha convertido en una prioridad a nivel de junta directiva.

El costo de la fuga

Muchos trabajadores sienten que la IA podría reducir la necesidad de su puesto en unos años, y esa preocupación no es incorrecta. Finanzas, servicios profesionales e IT ya han sentido la presión, con PwC recortando 200 puestos de nivel inicial este año.

Pero no debemos interpretar esto como un problema exclusivo para recién graduados o puestos de entrada. Según una encuesta de Gartner a ejecutivos de alto nivel, el 56% tiene una alta probabilidad de renunciar debido a la IA y el agotamiento. Esto es, en cierta medida, más dañino, ya que aumenta el riesgo de pérdida de conocimiento en las organizaciones cuando la experiencia humana se ve desplazada.

La seguridad laboral es solo el primer capítulo. Los trabajadores del conocimiento están cada vez más frustrados porque la IA permite que tareas que antes requerían años de experiencia sean realizadas por casi cualquiera. La preocupación es si la experiencia, el juicio y el conocimiento especializado siguen teniendo valor. Y cuando las organizaciones no redefinen qué aporta la experiencia humana, el descontento se arraiga.

Para complicar la situación, crece el fenómeno de fatiga ante la IA. Más de la mitad de todo el contenido en línea ya es generado por IA. Así, los trabajadores que apagan la IA en el trabajo se enfrentan a más de lo mismo fuera de horarios, extendiéndose más allá de las 9 a 5 que las empresas pueden medir o gestionar. Harvard Business Review ha vinculado la fatiga de IA con fatiga decisoria, errores y una mayor intención de renunciar.

En respuesta, los empleados están reduciendo activamente su uso de herramientas de IA. Sin embargo, la inversión no parece amainar. El gasto en IA empresarial alcanzó los 1,2 millones de libras el año pasado, un incremento del 108% respecto al año anterior, evidenciando la brecha creciente entre la inversión organizacional y la adopción y el compromiso de los empleados.

Este efecto combinado genera una fuerza laboral que se desengancha, utiliza poco las herramientas costosas y puede estar planeando su salida. Exige una acción urgente por parte de las empresas: abordar cómo se implementa y comunica la IA, y actuar antes de que el desenganche se convierta en abandono definitivo.

El camino a seguir: Construir confianza a través de la transparencia

Afortunadamente, algunas organizaciones ya están demostrando cómo debe hacerse una adopción de IA exitosa, basada en la convicción de que la comunicación y la cultura deben tomarse tan en serio como la tecnología. Por ejemplo, IBM está ampliando y redefiniendo la contratación de niveles iniciales para un lugar de trabajo orientado a la IA, detallando hacia dónde se dirige la organización. Dado que los trabajadores spesso no entienden por qué se les espera usar IA en su rol, movimientos como los de IBM pueden ayudar a cerrar una brecha de comunicación crítica.

La transparencia, límites claros y un diálogo genuino son lo que transforma el gasto en IA en compromiso. Cuando las personas entienden dónde encajan en el futuro del trabajo, es mucho más probable que adopten la tecnología que lo está configurando.

Reducción del ruido digital

La tendencia en la mayoría de las organizaciones es permitir que la IA se infiltre en todo de golpe. En la práctica, la IA aporta su mayor valor y causa menos daño al propósito y la confianza de los trabajadores cuando se dirige a la carga administrativa y a tareas repetitivas.

Las herramientas de IA no deben menoscabar el juicio, la experiencia ni el conocimiento especializado que las personas aportan a sus roles. Una implementación descuidada de la IA es la ruta más rápida hacia el miedo a la erosión de la experiencia que impulsa a las personas a abandonar la empresa.

Inversión en reciclaje y actualización de habilidades

Una investigación reciente de Adaptavist sobre el costo humano de la IA revela que el 74% de los trabajadores ya están tomando la iniciativa para desarrollar habilidades en IA, lo que demuestra que la voluntad de adaptarse no es el problema. Pero las organizaciones deben igualar ese compromiso. En lugar de tratar la formación en IA como un ejercicio único durante el despliegue, las empresas deben implementar aprendizaje continuo y apoyo que evolucione junto con la tecnología.

Este enfoque ya está siendo reconocido ampliamente. El Gobierno del Reino Unido ha puesto en marcha su programa de habilidades en IA con la ambición de capacitar a 10 millones de trabajadores, respaldado por socios como el NHS. El reciente plan de “compact de habilidades” también sitúa la responsabilidad en los empleadores para abordar las brechas de habilidades en IA en los servicios financieros.

Ambas iniciativas reflejan una comprensión creciente de que la adopción exitosa de IA depende tanto de invertir en las personas como en la tecnología y las herramientas. Una formación efectiva debe ayudar a los empleados a entender cómo su experiencia sigue aportando valor, dando confianza de que la IA está ahí para realzar su función, no para reemplazarla.

Construir seguridad psicológica en torno a la experimentación

Una realidad importante es que nada de lo anterior funciona si las personas tienen miedo de usar las herramientas para las que se les forma. Infosys ha reconocido la importancia de la seguridad psicológica al enmarcar la adopción de IA como una oportunidad para experimentar y mejorar sin miedo a que los errores dañen la confianza o las perspectivas de carrera.

Un estudio publicado en Occupational Medicine encontró que empleados que tuvieron 1:1 cinco veces o más en dos meses reportaron una seguridad psicológica significativamente mayor que aquellos con menos reuniones. Las conversaciones directas para entender inquietudes, discutir cómo la IA se integra en su desarrollo profesional y abordar la incertidumbre también muestran una mejora marcada.

Ninguno de estos enfoques exige a las organizaciones reducir sus ambiciones en IA. En última instancia, las empresas que retengan a sus mejores empleados serán aquellas que traten la ansiedad por IA como un problema de gestión del cambio, medido por si sus personas más experimentadas aún se sienten esenciales para el trabajo.

Hemos enumerado los mejores sitios de empleo.

Este artículo fue producido como parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica hoy.

Las opiniones aquí expresadas son del autor y no necesariamente reflejan las de TechRadarPro o Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/2c6q1kK
via IFTTT IA

NBN 750 vs NBN 1000: ¿Vale la pena pagar más por la velocidad Gigabit?


Como experto residente en NBN e internet doméstico para TechRadar Australia, paso gran parte de mi tiempo buscando las mejores ofertas de internet. En casi todas las velocidades hay opciones atractivas que pueden servir como una buena verificación de si estás pagando de más por tu actual servicio NBN.

Al elegir ofertas, centro mi toma de decisiones en dos métricas fácilmente identificables: precio y velocidad típica en la tarde (TES, por sus siglas en inglés). La TES es una información que todos los proveedores de servicios de internet (ISPs) deben revelar antes de que te suscribas a un plan. En esencia, indica la velocidad de descarga que puedes esperar realmente durante las horas pico de la tarde, de 7 p.m. a 11 p.m. Poder ver la TES facilita identificar qué ISPs ofrecen mejor valor, es decir, los que anuncian velocidades vespertinas rápidas a precios competitivos.

Con la mayoría de los mejores planes NBN 500 prometiendo entregar sus velocidades máximas de 500 Mbps incluso durante el pico vespertino, es un segmento donde comparar precios directamente tiene sentido. Sin embargo, las cosas se vuelven un poco más inestables cuando buscas velocidades superiores, como NBN 750 y NBN 1000.

La mayoría de los planes en estos tramos hacen promesas más conservadoras en cuanto a TES: en lugar de los 1,000 Mbps que podrías esperar de NBN 1000, en estos planes gigabit la TES suele situarse entre 820 y 860 Mbps. Con esa TES más cercana a 750 Mbps que a 1,000 Mbps, me llevó a preguntar una cuestión simple: ¿vale la pena realmente NBN 1000, o sería mejor ahorrar mes a mes y optar por NBN 750?

¡Casi una lluvia de números!

Así de promedio

Primero, calculé el costo mensual promedio actual de planes NBN 750 y NBN 1000, junto con la TES promedio anunciada por los proveedores que sigo. Tras crujir los números de planes NBN 750 de 14 proveedores y de planes NBN 1000 de 20, obtuve:

Medida

NBN 750

NBN 1000

Precio promedio

AU$105.98

AU$114.95

TES promedio

730.2 Mbps

835.4 Mbps

Como era de esperar, los resultados muestran que los planes NBN 1000 no alcanzan tan de cerca su máximo teórico de 1,000 Mbps como los planes NBN 750 lo hacen con 750 Mbps. La brecha gigabit fue notable, quedando a 164.6 Mbps de la velocidad nominal de 1,000 Mbps, en comparación con una desviación de solo 19.8 Mbps para NBN 750.

Con el costo mensual promedio entre ambos tramos con una diferencia inferior a AU$10 —específicamente AU$8.97, o 8.5%— la pregunta siguiente fue si las TES de NBN 1000 valen la pena desde la perspectiva de valor. Para eso, necesitamos hacer más matemáticas:

Medida

NBN 750

NBN 1000

Desviación del máximo teórico

19.8 Mbps

164.6 Mbps

TES como porcentaje del máximo

97.36%

83.54%

Costo por Mbps anunciados de TES

14.5c

13.8c

Siguientes pasos

Con los planes NBN 1000 que quedan muy por debajo de 1,000 Mbps en sus promesas de velocidad típica vespertina (promedio de 83.5%), intuitivamente parecería que deberían superar a NBN 750. Sorprendentemente, sin embargo, NBN 1000 está ligeramente por delante al comparar costo por megabit para velocidades vespertinas anunciadas: 13.8c para NBN 1000 frente a 14.5c para NBN 750. Hay un par de planes NBN 750 por debajo de ese promedio, como Spintel y Kogan Internet, que he listado a continuación.

En otras palabras, NBN 1000 podría costar más en términos absolutos, pero ofrece un valor por megabit ligeramente mejor. Si necesitas recomendaciones sobre qué planes NBN 1000 vale la pena revisar, no busques más que Dodo y Superloop. El costo por megabit en estos dos planes resulta en ~13c, ubicándolos entre los más económicos para el tramo.

Spintel Home Turbo Fast | 750Mbps | AU$69p/m(primeros 6 meses, luego AU$94.95p/m)

Si buscas la opción más asequible para un plan NBN 750 en el primer año, esta opción de Spintel es difícil de ignorar. Además, es uno de los cinco proveedores en este tramo que afirma velocidades máximas.

• AU$69 costo mínimo

Superloop | 860Mbps TES | AU$84p/m (primeros 6 meses, luego AU$114p/m)

Superloop puede haber aumentado el precio de este plan gigabit a partir de julio, pero continúa representando una gran relación valor-precio. No solo TES es de las más altas de este tramo, sino que la telco recibe críticas mayormente positivas de los clientes.

• AU$84 costo mínimo

• AU$1,188 primer año

• AU$1,368 costo anual continuo

View Deal

Dodo nbn1000 | 850Mbps TES | AU$77.99p/m (primeros 6 meses, luego AU$109.99p/m)

Si quieres probar NBN 1000 con el mínimo dinero posible, este plan de Dodo es difícil de batir. Pagarás AU$77.99 p/m durante los primeros seis meses, lo que representa el costo de introducción más asequible de este tramo. Además, con una TES de 850 Mbps, pagarás el mismo costo por megabit de 13c que la opción de Superloop anterior.

• AU$77.99 costo mínimo

• AU$1,127.88 primer año

• AU$1,319.88 costo anual continuo

View Deal

¿Existe una tercera opción?

Los planes NBN 750 y 1000 no existen en un vacío; NBN Co ha dejado claro que considera el NBN 500 —introducido el año pasado— como la opción idónea para la mayoría de los hogares australianos. Entonces, ¿cómo se comporta el “plan dorado” en comparación? He señalado ya que, a diferencia de NBN 750 y 1000, la mayoría de los proveedores publicitan velocidades máximas para NBN 500, con una TES promedio de 499.3 Mbps entre 22 proveedores, equivalente al 99.9% de su máximo teórico de 500 Mbps.

En términos de costo por megabit, sin embargo, las cosas no se ven tan bien para mi opción favorita. Con un precio mensual promedio de AU$95.75, el costo por megabit promedio es de alrededor de 19.2c, lo que lo hace sustancialmente más caro que NBN 750 y NBN 1000.

Con esto, sigue siendo la opción más barata en términos de costo total mensual, con un promedio de AU$95.75 para NBN 500, frente a AU$105.75 para NBN 750 y AU$114.95 para NBN 1000.

En cuanto a mis recomendaciones para un plan NBN 500, aquí están las opciones destacadas:

Exetel One | 500Mbps TES | AU$80p/m

Este plan Exetel ha sido mi favorito desde que se lanzó el año pasado. Ofrece facturación sin complicaciones, promete velocidades máximas y, en informes de ACCC, incluso ha superado esas velocidades cuando corresponde. Además, ofrece perks extra que permiten subir la velocidad por AU$1 al día. El costo por megabit también es el más barato, a 16c. Es simplemente el mejor.

• AU$80 costo mínimo

• AU$960 al año

View Deal

Decisiones, decisiones

Entonces, ¿qué hacer a partir de ahora? Estos números ayudan a confirmar que, si eliges un plan más rápido, obtendrás un buen valor en función del costo por megabit. Así que si estabas buscando justificar un salto a NBN 750 o NBN 1000, probablemente puedas dejar de leer aquí.

Estos datos no pueden cubrir todos los factores subjetivos pero importantes al elegir un plan de internet: por ejemplo, cuánto ancho de banda real necesita tu hogar. Aunque ahora está probado que los planes NBN 1000 ofrecen el costo por megabit más barato, eso solo es útil si realmente necesitas velocidades gigabit con regularidad. Lo que realmente pagas adicionalmente, la mayor parte del tiempo, es tiempo: menos espera al descargar archivos grandes, como juegos o actualizaciones del sistema operativo.

Y con NBN Co afirmando recientemente que el uso mensual promedio de datos aumentó a 574 GB por domicilio, un 13% interanual, disponer de un plan que descargue esas gigas más rápido va a volverse más y más esencial.

En lo personal, he decidido que puedo tolerar esperar un poco en esas dos o tres ocasiones al mes en que ese extra de velocidad sería notable. Es difícil justificar pagar más si los megabits extra se quedan sin usar el 95% o más del tiempo.

from Latest from TechRadar https://ift.tt/f2tz5xq
via IFTTT IA

Diablo 4 llegará a Nintendo Switch 2: una revisión de la probable edición Age of Hatred y su fecha de lanzamiento


El panorama de lanzamientos para Nintendo Switch 2 podría estar a punto de recibir una gran incorporación: la llegada de Diablo 4, en lo que se perfila como una edición especial consolidada bajo el nombre Age of Hatred Collection. Según filtraciones de alto perfil y la cobertura de diversos medios, esta versión podría ver la luz poco después de BlizzCon 2026, con una posible revelación oficial que podría tener lugar durante Gamescom 2026 o en el propio evento de la convención de Blizzard. A continuación, se sintetizan los puntos clave de los rumores y el contexto reciente para comprender el posible impacto en el catálogo de Switch 2 y en la experiencia de juego portátil.

– Origen de la noticia: una filtración confiable publicada por billbil-kun en Dealabs, recopilada y discutida por Resetera, sugiere que Diablo 4 podría estrenarse en Nintendo Switch 2 el 15 de septiembre, aproximadamente tres años después de su lanzamiento original en otras plataformas. Aunque las fechas deben tomarse con cautela, la información ha encendido el debate entre los seguidores y la comunidad de jugadores.

– Contenido de la edición Age of Hatred Collection: se afirma que esta edición incluiría Diablo 4 base junto con sus expansiones Vessel of Hatred y Lord of Hatred. Además, se indica que la versión física no contendría un cartucho, sino un código en la caja, lo que coincide con prácticas recientes en ciertos lanzamientos para consolas modernas.

– Precio y disponibilidad: se señala un precio de 69.99 USD / 62.99 GBP / 69.99 EUR para la edición, con pre-pedidos que podrían abrir el 12 de septiembre, en sincronía con el inicio de BlizzCon 2026. La ventana de anuncios sugiere que el anuncio podría producirse durante Gamescom 2026 o en BlizzCon, manteniendo la expectativa de una revelación oficial en un plazo próximo.

– Contexto de Diablo 4: lanzado en 2023, Diablo 4 es reconocido como uno de los RPG de acción isométricos de mundo abierto más destacados. La crítica ha elogiado su mundo oscuro y envolvente, la fluidez del combate y la personalización de personajes, factores que podrían jugar a favor de una llegada a Nintendo Switch 2, incluso en formato digital con código en caja.

– Perspectiva para la experiencia en Switch 2: si se confirma la edición Age of Hatred, los jugadores verán una experiencia que mantiene el core del juego en una nueva plataforma, con el desafío adicional de adaptar controles y rendimiento a una consola híbrida. La modalidad con código en caja podría facilitar el soporte físico sin necesidad de cartucho, a la par de estrategias logísticas modernas para lanzamientos multiplataforma.

Conclusión: pese a la naturaleza de los rumores, la convergencia de fechas tentativas, el formato de la edición y el interés continuo en Diablo 4 sugieren que Nintendo Switch 2 podría convertirse en un destino viable para la franquicia. Los fans y compradores potenciales deben permanecer atentos a anuncios oficiales, ya que Gamescom 2026 y BlizzCon 2026 podrían marcar el momento en el que la historia se vuelva tangible. Mientras tanto, Diablo 4 continúa siendo un título destacado dentro de su género, valorado por su mundo, su combate y su capacidad de personalización, tal como lo destacó la crítica especializada.

from Latest from TechRadar https://ift.tt/6yXoiCt
via IFTTT IA