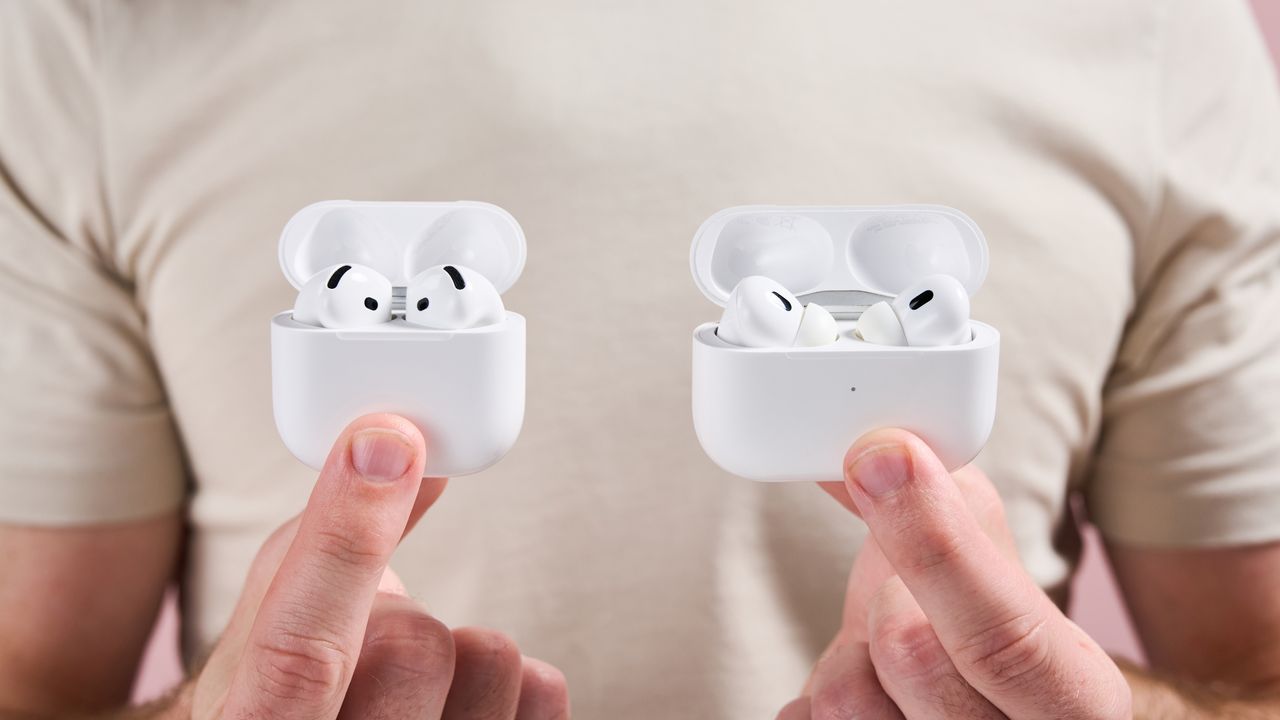
AirPods 5: una mirada profesional a los próximos modelos y su impacto en el lanzamiento del iPhone 18 Pro


El mercado de auriculares inalámbricos se prepara para un movimiento estratégico de Apple: la llegada de los AirPods 5, que se esperan en dos versiones, una más asequible y otra con cancelación de ruido. Este desarrollo llega en un año marcado por especulaciones sobre posibles AirPods con cámaras, pero las señales más claras apuntan a una generación “no Pro” que amplíe la oferta y compita con opciones de entrada y media en el segmento de audio.

Según un informe de Bloomberg y su reputado comentarista Mark Gurman, Apple pretende presentar AirPods 5 como una línea dividida entre un conjunto estándar y un modelo con ANC (cancelación de ruido). Aunque la fecha exacta puede variar, lo habitual es que Apple programe un evento mayor en septiembre, momento en el que suele presentar la serie iPhone 18 Pro, el Apple Watch 12 y, potencialmente, una versión plegable de un iPhone Ultra. En este contexto, los AirPods 5 podrían acompañar al despliegue de nuevos productos sin eclipsar la atención del gran evento, manteniendo el enfoque en dos variantes bien diferenciadas.

Contexto histórico y valor de mercado

En 2024, Apple ya expandió la línea no Pro de AirPods para incluir dos variantes: el modelo base AirPods 4 y una versión con ANC. Esa estrategia de “dos acabados” parece continuar, con la expectativa de que AirPods 5 ofrezcan una propuesta de valor más clara frente a competidores como Nothing y otros auriculares de rango medio que integran ANC, sonido competitivo y precios atractivos. Si se mantiene este enfoque, Apple podría buscar un equilibrio entre costo y características, fortaleciendo su posición frente a rivales que ofrecen más por menos.

Qué esperar en diseño y experiencia de uso

– Diseño y ajuste: es probable que Apple mantenga una línea similar en términos de ergonomía, pero con mejoras orientadas a la fiabilidad del ajuste. Los usuarios de AirPods suelen valorar un dispositivo que permanezca seguro durante el deporte y el uso diario. Una mejora de sujeción podría marcar la diferencia entre una experiencia cómoda y la frustración de perder los auriculares durante la actividad física.
– Calidad de sonido y detalle: las revisiones anteriores señalaban que, si bien los AirPods Pros ofrecen una experiencia premium, los AirPods 4 podían mejorarse en resolución de detalle. Es razonable esperar ajustes en la firma de sonido para mejorar la claridad en graves y medios, manteniendo una experiencia agradable para una amplia gama de géneros.
– Autonomía: la batería es un aspecto constante de las mejoras. Aunque los AirPods 4 superaron las cifras oficiales en uso práctico, sigue siendo deseable alcanzar o superar las 10 horas sin ANC. Una mayor duración complementaría la demanda de usuarios que trabajan o se desplazan, permitiendo jornadas más largas entre cargas.
– Compatibilidad y ecosistema: históricamente, algunas funciones avanzadas dependen de un iPhone para desbloquear todo su potencial. Aunque no se espera una revisión radical en este punto, una mayor coherencia entre dispositivos y funciones podría convertir a AirPods 5 en una opción más atractiva para usuarios que emplean Android ocasionalmente, sin perder la experiencia óptima al usar dispositivos Apple.

Reflexiones sobre el costo y la propuesta de valor

La tentación para Apple es mantener una brecha de precio que permita justificar mejoras graduales sin sacrificar competitividad. En un entorno donde competidores ofrecen ANC y características a precios reducidos, AirPods 5 deberá equilibrar precio y prestaciones para justificar un costo respecto a las alternativas más asequibles. Del mismo modo, una eventual versión más cara podría centrarse en mejoras sonoras y de comodidad, respaldadas por una experiencia de usuario sólida y un ecosistema coherente.

Conclusión

Aunque 2026 podría verse como un año con cambios moderados para AirPods, la llegada de AirPods 5 promete consolidar la oferta de Apple en el tramo medio y ampliar la base de usuarios que buscan una experiencia auditiva fiable dentro del ecosistema de la marca. Todo apunta a dos versiones: una opción estándar y otra con cancelación de ruido, permitiendo a Apple posicionarse con una oferta competitiva frente a rivales y preparar el terreno para el esperado evento de septiembre, cuando se presenta la familia iPhone 18 Pro y otros dispositivos. Con mejoras en ajuste, autonomía y calidad de sonido, AirPods 5 podría convertirse en un pilar de la estrategia de Apple para 2026 y más allá.

from Latest from TechRadar https://ift.tt/td9pFbL
via IFTTT IA
Protecciones avanzadas en Teams: bloqueo automático de bots externos y sus implicaciones


Microsoft está implementando una actualización de seguridad clave para Teams que permite a los administradores bloquear automáticamente a los bots externos antes de que puedan unirse a una reunión. En el pasado, la plataforma identificaba a los bots y los marcaba dentro del vestíbulo, dejando la decisión final a los organizadores. Con este cambio, la capacidad de impedir la entrada de bots externos refuerza el control de seguridad y reduce los riesgos asociados con participantes no deseados.\n\nImportante: la política estará deshabilitada por defecto, por lo que no se prohibirán todos los bots de terceros de inmediato. Los administradores podrán activar la política para usuarios o grupos, lo que permitirá adaptar la protección a las necesidades de cada organización y disminuir cargas administrativas, marcando una mejora respecto a las protecciones de bots introducidas hace apenas un par de meses.\n\nUn detalle relevante es que, al detectar un bot externo, este quedará bloqueado para entrar. Esto podría afectar también a herramientas legítimas —como asistentes de reuniones basados en IA, herramientas de transcripción, complementos de grabación y demás utilidades— por lo que la desactivación predeterminada se justifica para evitar bloqueos no deseados. Como señaló Meera Ajam en un artículo de junio, los bots han empezado a unirse a reuniones a las que los participantes no tenían la intención de invitar, lo que señala un desplazamiento hacia una participación híbrida (humana y máquina).\n\nA pesar de este riesgo de falsos positivos, la actualización representa un avance significativo para una plataforma de videoconferencia que ha observado un incremento en actividades cibercriminales. En la hoja de ruta de administradores aparecerán controles adicionales, como listas de permitidos para bots aprobados y registros de auditoría, que también están en desarrollo para Suite de productividad. Esta actualización ya está en proceso de implementación y se espera su disponibilidad general para finales de septiembre.\n\nEste cambio subraya la necesidad de equilibrar seguridad y funcionalidad: proteger las reuniones sin obstaculizar herramientas útiles que mejoran la productividad. Las organizaciones deberán evaluar sus flujos de trabajo, la legitimidad de las herramientas que utilizan y las políticas de autorización para evitar interrupciones innecesarias mientras fortalecen la defensa contra entradas no autorizadas.\n\nEn resumen, Teams avanza en su enfoque de seguridad al permitir el bloqueo automático de bots externos, con la recomendación de activar la política de forma gradual y acompañarla de listas de permitidos y registro de auditoría para un control fino y auditable.

from Latest from TechRadar https://ift.tt/A1I6BSh
via IFTTT IA

MVC: Cómo recuperar con foco en lo que realmente importa tras un ciberataque


La mayoría de las organizaciones en el Reino Unido y en Europa no late con la idea de recuperar de un ciberataque por la simple falta de copias de seguridad. El verdadero reto es que intentan restaurar todo a la vez. Después de un incidente de seguridad, la tentación es volver a poner en línea cada sistema lo antes posible. Parece la ruta más rápida hacia la normalidad, pero, en la práctica, este enfoque suele alargar la recuperación, reintroducir riesgos y erosionar la confianza justo cuando la organización más lo necesita.

Los que se recuperan más rápido parten de una premisa diferente: asumen que grandes partes de la organización estarán fuera de servicio o no serán confiables, y planifican en consecuencia. Este marco conduce a un objetivo más claro: restaurar lo que realmente importa, rápidamente y en un estado en el que se pueda confiar.

Qué es crítico para la supervivencia

La idea de centrar esfuerzos en las áreas críticas se expresa en el concepto de la Minimum Viable Company (MVC), o, a veces, de la Minimum Viable Organization. Es una definición de lo que debe existir para que la organización sobreviva en condiciones desafiantes como un incidente cibernético.

No es solo un concepto tecnológico; es una definición de negocio de supervivencia en términos de la combinación mínima de personas, procesos, tecnología, documentación, instalaciones y dependencias de terceros necesarias para mantener la función y la creación de valor.

Dónde empezar a poner en marcha una MVC

Existen cinco capacidades clave para operacionalizar una MVC:

1. Claridad sobre los servicios críticos

Se necesita una comprensión precisa de los sistemas y dependencias que soportan directamente los ingresos y las operaciones esenciales. Comprender la MVC implica mapear sistemas al valor del negocio. Sin esta claridad, es imposible definir la MVC con precisión.

Los primeros pasos deben incluir una evaluación estructurada, alineación entre las partes interesadas de negocio y tecnología, y una simulación realista de cómo se desarrollará la recuperación bajo presión. Esto revelará las áreas clave para proporcionar solo la capacidad necesaria para que la organización funcione con seguridad durante una crisis y guiar la recuperación.

En la práctica, significa definir qué debe funcionar en las primeras 24 horas, en las primeras 72 horas y en la primera semana tras una interrupción.

2. Una base de confianza (Tier 0)

En caso de ciberataque, muchas organizaciones olvidan la capa fundamental que les permite establecer identidad y control de acceso independientemente de los sistemas comprometidos.

Esta capa fundacional es lo que llamamos Tier 0 o el plano de control para la recuperación. Incluye gestión de identidad y acceso, redes y DNS, controles de acceso privilegiado, herramientas de seguridad básicas, sistemas de acceso físico y canales de comunicación seguros.

También abarca dependencias no técnicas que se pasan por alto hasta que son urgentes, como playbooks de respuesta a incidentes, listas de contactos y rutas de escalamiento, pólizas de seguro y contratos con respondedores externos. Estas son las bases que sostienen los sistemas críticos que deben restaurarse tras un incidente. Sin esta capa, una recuperación confiable no es posible.

3. Aislamiento de los activos de recuperación

En una brecha de ciberseguridad, las organizaciones deben establecer el control de sus sistemas más críticos. Esto requiere recuperar datos por separado a partir de instantáneas limpias y realizar investigaciones de forma paralela, no secuencial, para asegurar que los sistemas recuperados no estén infectados por software malicioso.

Como parte de este proceso, copias de seguridad, configuraciones y herramientas de recuperación deben estar protegidas del mismo radio de explosión que la producción. Si no se pueden aislar los activos de recuperación clave, no se puede lograr un control rápido y confiable de los sistemas críticos.

4. Capacidad de recuperación en sala limpia

Para configurar un entorno aislado para reconstruir sistemas sin reintroducir compromisos, las organizaciones deben establecer lo que llamamos un “Digital Jump Bag” (bolsa de salto digital). Es un repositorio seguro y aislado que contiene todo lo necesario para establecer un punto de recuperación confiable desde el que reconstruir los sistemas sin reintroducir el compromiso.

5. Capacidad validada de operar

El siguiente paso es validar la capacidad de la MVC para operar a través de escenarios realistas de crisis. La resiliencia debe probarse en condiciones reales. La práctica es importante, ya que un plan no probado permanece en el terreno teórico. Los ensayos también ayudan a responder a la pregunta más directa del Consejo ante un ciberataque: cuánto tiempo tomará restaurar los servicios críticos a un estado confiable.

Recuperar más rápido restaurando lo que más importa

Los riesgos más comunes de resiliencia cibernética provienen de no definir qué debe volver primero y de cómo traerlo de vuelta en un estado confiable. Esa es la diferencia entre la recuperación como proceso y la recuperación como capacidad.

La MVC no es estática. A medida que la organización evoluciona, su definición debe evolucionar también. Pero el principio se mantiene: la recuperación mejora cuando las organizaciones dejan de intentar restaurar todo y comienzan a restaurar lo que realmente importa.

Este artículo forma parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica.

from Latest from TechRadar https://ift.tt/ceU3XrE
via IFTTT IA

Cómo ChatGPT Plus se paga a sí mismo: lecciones de gestión financiera y suscripciones


Pagar $20 cada mes por ChatGPT Plus siempre ha sido fácil de justificar profesionalmente. lo uso para investigación, análisis de documentos y, más de una ayudita organizativa en casa.

Aun así, es otra suscripción mensual en un momento en que todos buscan reducir lo que sale de sus cuentas. Por ello he estado pidiendo a ChatGPT que justifique su coste utilizando la función de finanzas que debutó hace unos meses.

No le pedí a ChatGPT que defendiera su lugar en mi factura literalmente; podría hacerlo, pero no era la intención. En su lugar, le pedí que usara su análisis de mis finanzas para identificar lugares donde mi dinero podría disiparse sin justificación suficiente, o incluso sin conciencia.

La herramienta de finanzas de ChatGPT puede revisar cuentas conectadas, incluidos los gastos. Aunque no puede hacer cambios en cómo circula el dinero, sí puede señalar con contundencia una suscripción, dejándome a mí para cancelarla.

Si aún no lo has hecho, la configuración es lo bastante simple. Usando ChatGPT Work en la web, añades el complemento Finanzas y conectas las cuentas que desees.

Puedes analizar gastos recientes de inmediato, pero he encontrado útil la actualización semanal de ChatGPT y las actualizaciones casi en tiempo real para mi objetivo de hacer que ChatGPT Plus se cubra a sí mismo.

Persona sosteniendo dinero

Reducción de suscripciones

A solo unas semanas de empezar a usar la función, ChatGPT reportó en su nota semanal que uno de mis servicios de streaming parecía excesivamente caro. Resultó ser un complemento de $11.99 al mes.

Me había suscrito para ver una serie en particular, la terminé y aparentemente dejé la suscripción activa. ChatGPT encontró el cargo repetido y lo colocó junto a mis otras suscripciones de entretenimiento.

Un segundo pago recurrente pertenecía a una app de música que costaba $9.99 al mes. Recordé haber contratado una prueba, pero no recuerdo haberla usado tras la primera semana. El servicio había cobrado casi $60 desde entonces.

Cancelar esas dos suscripciones ahorró $21.98 al mes. ChatGPT Plus, técnicamente, ya se había pagado a sí mismo durante la primera revisión, con $1.98 de ganancia. Eso no es para jubilarse, pero sí suficiente para justificar el título de mi artículo desde el punto de vista legal.

ChatGPT también detectó que mi factura de internet había aumentado $10 de un mes a otro. La tarifa promocional había expirado, pero ChatGPT sugirió que todavía podría obtener ahorros con el lenguaje adecuado. El AI redactó algunos puntos para lograr descuentos actuales. Tras una llamada sorprendentemente tolerable, la compañía aplicó una nueva promoción y redujo los $10 en mi factura mensual.

Ahorro en la alimentación

Los recortes de suscripción fueron fáciles de medir: solo tuve que cancelarlas una vez y los ahorros aparecieron de nuevo al mes siguiente sin acciones adicionales necesarias. Gasto en comida fue más complicado porque no había un cargo único que pudiera eliminar, pero ChatGPT también me ayudó a ahorrar allí.

El pedido habitual para llevar es más caro que nunca, pero son los cargos de entrega y las tarifas de servicio los que realmente elevan el total. No voy a dejar de pedir para llevar por completo y privarme de todos los platos que no puedo preparar. Pero cambiar a recogida tanto como sea posible haría una gran diferencia, según ChatGPT. Y me ahorró aproximadamente $35 durante el mes siguiente.

ChatGPT también identificó varios viajes a tiendas de conveniencia. Cada transacción era pequeña, normalmente una bebida o algunos productos de papel que olvidé comprar en el supermercado. Sin embargo, las tiendas de conveniencia son más caras que el supermercado, y ese gasto se acumuló rápidamente, como detectó el análisis.

Simplemente mantenerse consciente de ese hecho cambió mis hábitos y me hizo recordar todo lo que necesitaba en mi ronda regular de compras y traer mi propia bebida cuando salía.

Después de dos meses, los cambios me estaban ahorrando alrededor de $67 en un mes típico. Esa cifra incluía $21.98 de las dos suscripciones canceladas, $10 de la restauración del descuento de internet y aproximadamente $35 de gastar menos en entregas. Los costos de alimentación variarán, pero los ahorros recurrentes por sí solos ya cubrían el precio de ChatGPT Plus.

No confiaría ciegamente en ChatGPT para finanzas u otros temas. Y definitivamente no lo convertiría en mi primer consultor para decisiones financieras importantes. Pero estos cambios menores son más importantes de lo que podrías pensar al principio.

Mi suscripción a Plus todavía figura en la factura cada mes, pero los costos reducidos de streaming e internet, además de menos tarifas de entrega, justifican más que el costo de $20 al mes.

from Latest from TechRadar https://ift.tt/qrZdlD1
via IFTTT IA

Hacia una Estrategia de Seguridad Moderna: Principios y Pasos para Implementar Zero Trust


El auge de los ciberataques, que cada vez se realizan con mayor rapidez y sofisticación, representa una de las amenazas más serias para empresas de todos los tamaños y sectores. Los costos asociados a incidentes de seguridad han recibido una amplia cobertura mediática: por ejemplo, un informe del Cyber Monitoring Centre estimó que el incidente que afectó a Jaguar Land Rover en agosto costó a la economía del Reino Unido alrededor de 1,9 mil millones de libras. En Norteamérica, el sector aeroespacial ha sido escenario de una serie de ataques, con el robo de datos de 1,2 millones de pasajeros en un ciberataque de WestJet en junio, y con conjuntos de datos de 1,5 millones de viajeros comprometidos tras otro incidente en Collins Aerospace en septiembre.

Investigaciones recientes señalan una caída notable en la confianza pública: cuando se pregunta a los consumidores qué sector confiaba más en el manejo de sus datos, ninguna industria superó el 50% de aprobación.

Sin una estrategia de seguridad moderna y clara, las empresas se exponen a las consecuencias de una brecha, que van desde daños reputacionales y retrasos operativos hasta pérdidas financieras.

Por qué importa Zero Trust

La inteligencia artificial ha colocado a cualquier usuario de ordenador, tableta o teléfono inteligente en contacto directo con herramientas de automatización, lo que facilita a los atacantes adaptar continuamente sus enfoques y explotar vulnerabilidades. En este contexto, Zero Trust deja de ser una opción para convertirse en una necesidad; prioriza la protección de los datos por encima de supuestos y no admite la confianza por defecto.

El enfoque moderno de Zero Trust se ha desarrollado a partir del Jericho Forum y su visión de un modelo desparametrizado que permite una seguridad más granular y flexible. Este grupo dio paso a la popularización del principio Zero Trust en 2009, al enfatizar que “nunca confiar, siempre verificar”. En palabras de especialistas, Zero Trust no es una tecnología, sino una filosofía de seguridad que redefine la forma en que pensamos el acceso.

Aun cuando es una idea acertada y cada vez una necesidad creciente (el 96% de las compañías ha adoptado o planea adoptar Zero Trust), solo un 35% ha llegado a la fase de implementación. Para reducir la frecuencia de brechas, es imprescindible un entendimiento compartido de Zero Trust y una iniciativa de implementación transversal.

La clave del éxito reside en un marco común y una acción coordinada entre industrias para avanzar hacia la implementación real de Zero Trust.

Pasos hacia una estrategia de seguridad modernizada

La concepción tradicional de ciberseguridad, basada en un uso excesivo de VPN y un único perímetro de protección, permitía a los atacantes robar datos a lo largo de la organización. En cambio, una estrategia guiada por Zero Trust restringe el acceso al área afectada por el incidente, limitando el alcance de cualquier intrusión.

La implementación exitosa de Zero Trust exige enfocar la seguridad en los datos a lo largo de todas las redes y plataformas. La evaluación de riesgos debe hacerse caso por caso, con decisiones claras para aceptar, mitigar o transferir riesgos. Este enfoque otorga la flexibilidad necesaria para proteger la información y, ante brechas inevitables, garantizar que los atacantes solo accedan a la capa superior de los datos.

Adoptar Zero Trust como base de la gestión de riesgos requiere una infraestructura de seguridad que no se vuelva estática, sino que evolucione para impedir que las amenazas perjudiquen a la organización. En cualquier momento, un componente clave del stack tecnológico puede convertirse en objetivo, por lo que los profesionales de seguridad deben rastrear intentos y técnicas utilizadas y ajustar la infraestructura en consecuencia.

En todos los sectores, los presupuestos de ciberseguridad están creciendo. Un informe reciente proyecta un crecimiento del gasto global en seguridad del 12,2% para el año siguiente, alcanzando los 377 mil millones de dólares en 2028. Aunque este aumento es una señal positiva, la inversión debe ser sostenida y evaluada continuamente. Cada elemento y cada acceso deben someterse a revisión constante para protegerse frente a las amenazas cada vez mayores de una brecha.

Diseñar una estrategia de seguridad con visión de futuro

Las soluciones adoptadas con un enfoque de ciberseguridad pueden diferir entre organizaciones, pero para fomentar la resiliencia a largo plazo y abrazar el principio de Zero Trust, será fundamental contar con definiciones de metodología y estándares neutrales respecto a los proveedores.

Una vez que estas definiciones sean aceptadas, se debe comprometer a fortalecer la infraestructura de seguridad subyacente a largo plazo, impulsada principalmente por Zero Trust. En un entorno donde las amenazas evolucionan, también debe hacerlo la capacidad de cada empresa para protegerse de los actores maliciosos. Esto incluye bloquear el acceso a conjuntos de datos valiosos en caso de brecha y mantener a cada responsable de seguridad actualizado con los últimos conocimientos sobre la naturaleza de las amenazas.

En la práctica, aunque las metodologías y visiones exactas pueden variar, deben mantenerse principios guías consistentes. Para establecer consideraciones necesarias, las organizaciones pueden empezar con los Mandamientos de Zero Trust, que enfatizan la integración de la seguridad en la cultura y los procesos, la aplicación de controles centrados en los activos y la validación explícita de confianza utilizando toda la información disponible.

Un panorama informativo dominado por brechas y ciberataques ha generado una generación de consumidores más cauta: dudarán antes de confiar en una nueva organización con sus datos personales. Esto impone a las empresas la responsabilidad de demostrar que su infraestructura es robusta.

Al mirar hacia 2026, las empresas que triunfen priorizarán la seguridad, atenderán las expectativas de la sociedad en general y demostrarán su compromiso con Zero Trust en cada decisión.

We’ve rated the best firewall software.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra vía para destacar a las mentes más brillantes de la industria tecnológica.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadar Pro o Future plc. Si te interesa contribuir, descubre más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/zfR0Fbu
via IFTTT IA

Agentforce: avances, dudas y el camino hacia la madurez de datos en la era de la IA empresarial


En el vertiginoso cruce entre inteligencia artificial y operaciones comerciales, Salesforce ha presentado Agentforce como una propuesta audaz para acelerar la adopción de IA en la relación con clientes y procesos internos. Con una cifra reportada de aproximadamente 1.2 mil millones de dólares en ingresos anuales recurrentes, la promesa parece sustancial. Sin embargo, un informe reciente aporta matices importantes sobre la realidad en la que navegan los socios y, en última instancia, los clientes.\n\nLa lectura que emerge es que, si bien la generación de ingresos a través de pilotos y pruebas es significativa, los beneficios tangibles para los clientes aún no han trascendido hacia implementaciones a gran escala. En palabras de las conclusiones del estudio de TD Cowen, hay señales de insatisfacción entre los usuarios, especialmente en lo que respecta a la preparación de datos y la madurez de las capacidades “agentic AI” (IA impulsada por agentes). Este desfase entre expectativa y resultados podría estar indicando una fase de aprendizaje y ajuste más amplia, más que un fallo estructural de la plataforma.\n\nEl sondeo recoge varios indicios: un 11% de los socios no observó interés inmediato, mientras que un 56% prevé interés en el corto o mediano plazo pero reconoce que las iniciativas requieren maduración. Solo un tercio afirma que existe un interés sólido en Agentforce en este momento. Además, se observa una caída de 10 puntos porcentuales en la proporción de socios de Salesforce que cumplen o superan objetivos comerciales, situándose en un 33% frente a un 43% del trimestre anterior, lo que TD Cowen describe como adopción “moderada” o “moderada”.\n\nEstas tendencias no aparecen aisladas. Un estudio anterior de KeyBanc Capital Markets ya señalaba que la calidad de los datos de los clientes aún no es suficiente para aprovechar al máximo el poder de la IA agentica, y que, casi dos años después de su llegada, la madurez del producto sigue siendo una preocupación. Todo ello puede interpretarse, en parte, como un reflejo del panorama más amplio: Gartner predijo que más del 40% de los proyectos de IA podrían ser cancelados para 2027, citando factores como la falta de valor comercial claro. En este sentido, lo que parece ser una “fase de experimentación” intensiva podría ser parte del proceso natural para que las organizaciones identifiquen usos y casos de uso más precisos y rentables.\n\nA pesar de las señales mixtas, la visión de Salesforce permanece optimista. Tras una transición marcada por la huella de una empresa que se posiciona como AI-first, el CEO Marc Benioff ha descrito la IA con capacidad de agente como “la mayor oportunidad de crecimiento para los clientes” de la compañía, destacando un trimestre excepcional y subrayando el compromiso de la empresa con esta trayectoria. Este optimismo no está exento de prudencia: la historia de la implementación de IA en entornos empresariales suele requerir paciencia, inversiones continuas en datos de calidad y una gestión de cambio que permita que las capacidades tecnológicas se traduzcan en valor real para el negocio.\n\nEn el análisis de tendencias, es crucial distinguir entre entusiasmo inicial y adopción sostenida. La experiencia de Agentforce sugiere que la claridad de negocio, la madurez de los datos y la definición de casos de uso son factores decisivos para convertir pilotos en beneficios medibles. Mientras tanto, la narrativa de inversión y crecimiento continúa alimentando el debate sobre el ritmo de implementación de soluciones de IA en empresas, y sobre cómo las organizaciones pueden equilibrar la experimentación con la gobernanza de datos y la estrategia de largo plazo.\n\nPara lectores y líderes de negocio: las lecciones están en la convergencia entre: 1) la calidad y disponibilidad de datos, 2) la claridad de los objetivos comerciales que la IA debe respaldar, 3) la capacidad de escalar proyectos desde pruebas de concepto hasta operaciones continuas, y 4) la gestión del cambio organizacional que permita a equipos adoptar nuevas herramientas de forma sostenible. Agentforce puede no haber entregado todavía todo su potencial, pero su trayectoria ofrece un caso claro sobre lo que se necesita para que una suite de IA basada en agentes pase de la promesa a la realización tangible.\n\nConclusión: en un paisaje donde la economía de la IA está en constante ajuste, el rendimiento de Agentforce debe evaluarse no solo por los ingresos recurrentes anunciados, sino por la capacidad de sus clientes para traducir esos servicios en valor medible y escalable. El camino hacia la madurez de datos y de capacidades de agente está en curso, y las próximas iteraciones serán determinantes para definir el grado en que estas tecnologías reconfiguran operaciones y experiencias de cliente a gran escala.

from Latest from TechRadar https://ift.tt/wEvVsNL
via IFTTT IA

Valuemaxxing: Cómo transformar el gasto en tecnología en valor tangible para el negocio


En los últimos dos años, muchas organizaciones han tratado la adopción de la IA como un objetivo en sí mismo. Cuantos más usuarios, herramientas y experiments, mejor. Ahora, los líderes ya no miden el éxito solo por la adopción. Preguntan cuánto cuesta, dónde se crea valor y si la empresa puede escalar de manera responsable.

Este es el siguiente capítulo de la gestión del gasto en tecnología e IA. Las compañías que prosperen no serán necesariamente las que consumen más tecnología, sino las que conectan el consumo tecnológico con un valor empresarial medible.

Este cambio, de maximizar el uso a maximizar el valor, lo que llamo valuemaxxing, está emergiendo como un desafío definitorio para los responsables de tecnología.

Los ejecutivos que tomen estos cinco pasos ahora estarán preparados para un futuro en el que el consumo de tecnología y el valor empresarial se midan juntos:

1. Obtén visibilidad real en toda la pila tecnológica

No se puede gestionar lo que no se ve. Esto se vuelve aún más urgente cuando los costos son variables, distribuidos y cambian constantemente.

El consumo tecnológico actual no encaja en un solo presupuesto o sistema. Se extiende a aplicaciones SaaS, infraestructura en la nube, plataformas de datos, modelos de IA, agentes e infraestructura. IA añade una capa de complejidad adicional, ya que el gasto puede manifestarse a través de tokens, créditos, uso de modelos, consumo de GPU, movimiento de datos y aplicaciones habilitadas por IA.

Con solo un 31% de las organizaciones reportando visibilidad sobre el software de IA hoy y un 59% reportando un aumento del gasto ineficiente año tras año, disponer de una única fuente de verdad para toda la tecnología es más crucial que nunca.

Sin una visión completa del consumo tecnológico, las organizaciones toman decisiones con información fragmentada. La visibilidad no es sólo para controlar costos; es para entender dónde la inversión genera valor y dónde el gasto se desperdicia.

2. Construir un modelo de gobernanza para el consumo

Muchas organizaciones promovieron la experimentación amplia con IA, solo para descubrir después que el uso superó la supervisión. Contar con un marco de gobernanza interna es crítico para el éxito de cualquier empresa. La gobernanza proporciona a los equipos los límites que necesitan para escalar de forma responsable.

Para IA en particular, los líderes deben pasar de “usar más” a “usar mejor”. Se trata de determinar si la IA está mejorando el tiempo de ciclo, la experiencia del cliente, la eficiencia operativa, el crecimiento de ingresos u otro indicador empresarial importante.

Para guiar el proceso, cada vez más grandes empresas (85%) están designando equipos o líderes senior dedicados a la gobernanza de IA y tecnología para habilitar visibilidad, control y colaboración entre equipos. Es vital para evitar que la IA se convierta en un centro de costos fuera de control.

3. Renegociar contratos para flexibilidad y responsabilidad

Los modelos de precios tecnológicos cambian rápidamente. Los acuerdos a largo plazo pueden seguir teniendo lugar, pero cada vez son más difíciles de gestionar en entornos donde el uso puede variar con rapidez.

Hoy, los líderes deben evaluar regularmente los acuerdos con proveedores para asegurar que reflejen los patrones reales de uso y las necesidades futuras. Esto es especialmente importante a medida que los proveedores de IA continúan introduciendo nuevos modelos de consumo y estrategias de monetización.

Las empresas deben esperar más complejidad de precios, no menos. El objetivo no es simplemente negociar costos más bajos, sino crear acuerdos que den espacio a la innovación manteniendo el control del gasto.

4. Alinear tecnología, finanzas y adquisiciones

Los costos basados en el uso afectan a múltiples equipos. Mientras los equipos de tecnología gestionan cuánto se utiliza, otros departamentos gestionan la supervisión necesaria, con finanzas asumiendo el impacto presupuestario y adquisiciones manejando los contratos con proveedores. Sin alineación, las organizaciones pueden perder el control del gasto.

Las organizaciones que gestionan bien el consumo construirán una visión compartida de uso, costo y valor. Establecerán métricas comunes, responsabilidad clara y colaboración regular entre departamentos.

Cuando los equipos trabajan con los mismos datos y la misma definición de valor, las decisiones se vuelven más intencionadas y se evitan sorpresas costosas.

5. Usar IA para pasar de lo reactivo a lo continuo

Utiliza herramientas de IA para ayudar a gestionar la creciente complejidad del propio consumo de tecnología.

La optimización no puede permanecer como un ejercicio de presupuesto periódico. Para el momento en que aparece un problema de costo en un informe, el uso puede haber cambiado de nuevo.

La IA puede ayudar a los equipos a detectar patrones inusuales de uso, señalar desperdicios, pronosticar demanda y apoyar una planificación más inteligente entre equipos. Pero la optimización impulsada por IA debe estar conectada a metas definidas por humanos. El objetivo es ayudar a los equipos a tomar mejores decisiones más rápido, con una visión más clara de lo que se está usando, cuánto cuesta y dónde se genera valor.

Convirtiendo el consumo tecnológico en valor

La próxima fase de la IA empresarial se verá muy diferente a la anterior. En los últimos años, el foco estuvo en la experimentación y la adopción. El futuro pertenece a las organizaciones que pueden demostrar control, gobernanza y valor.

La adopción de IA ha acelerado un cambio hacia modelos de consumo de tecnología, pero también ha traído nuevos desafíos económicos. A medida que las organizaciones continúan escalando IA, comprender la relación entre uso, costo y impacto comercial se convertirá en una ventaja competitiva crítica.

La vorágine de adopción de IA está llegando a su fin. Lo que viene es una mayor visibilidad, gobernanza y responsabilidad financiera, definiendo quién puede escalar la innovación con éxito y quién quedará abrumado por la factura.

Este artículo forma parte de TechRadar Pro Perspectives, un canal para presentar a las mentes más brillantes de la industria tecnológica actual.

from Latest from TechRadar https://ift.tt/TkM07PJ
via IFTTT IA

Guía profesional para desplegar n8n en un entorno autohospedado con Docker


Frustrado por las limitaciones de flujo de trabajo y la facturación basada en tokens en las plataformas de automatización de IA? n8n es una plataforma de automatización de código razonable que puedes alojar en tu propio equipo o servidores, libre de las restricciones de uso que afectan a las plataformas en la nube.

Hemos cubierto n8n en TechRadar antes, así que dirígete a nuestra guía para primeros usuarios y a la lista de soluciones de hosting compatibles si buscas más información. Por ahora, voy a guiarte a través del proceso paso a paso para configurar un entorno n8n autohospedado utilizando Docker, Docker Compose y una máquina virtual o servidor con Linux.

Qué necesitarás para esta configuración
– Una máquina virtual, servidor o NAS con al menos 2 vCPU y 4 GB de RAM. cargas de trabajo más pesadas se beneficiarán de más núcleos de CPU y memoria.
– Una versión compatible de Linux instalada en tu servidor o equipo, como Ubuntu, Debian o Raspberry Pi OS. También son compatibles CentOS Stream, Fedora y RHEL.
– Acceso a los repositorios de Docker y Docker Compose mediante el gestor de paquetes de tu distribución de Linux. Todo esto puede instalarse desde la terminal.
– Un clúster Kubernetes administrado si pretendes ejecutar flujos de trabajo de nivel producción (opcional).

Guía paso a paso para la instalación de n8n autohospedado
1) Instalar Docker y Docker Compose
– Abre el terminal de Linux y actualiza el catálogo de software con:
sudo apt-get update
– Esto actualizará los paquetes de software, instalará certificados necesarios y preparará el sistema para la instalación de Docker. Luego, instala Docker y Docker Compose, junto con las dependencias necesarias:
sudo apt-get install -y docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin
– Puedes verificar que Docker está instalado y funcionando con:
docker –version
docker compose version

2) Escribir tu archivo Docker Compose
– Crea un nuevo directorio para la configuración de n8n y accede a él:
mkdir n8n-compose
cd n8n-compose
– Crea un archivo .env en ese directorio con:
DOMAIN_NAME=example.com
SUBDOMAIN=n8n
GENERIC_TIMEZONE=Europe/London
SSL_EMAIL=you@example.com
(Si ejecutas n8n localmente, puedes eliminar los campos DOMAIN_NAME, SUBDOMAIN y SSL_EMAIL, dejando solo GENERIC_TIMEZONE)
– Crea un archivo compose.yaml en el mismo directorio con la configuración de Docker Compose. Este archivo mapea n8n al puerto 5678 y guarda los datos en un volumen de Docker. Si lo prefieres para un entorno local, puedes eliminar las líneas N8N_HOST, N8N_PROTOCOL y WEBHOOK_URL.
– En el mismo directorio, crea una carpeta local-files para almacenar tus flujos de trabajo:
mkdir local-files

3) Iniciar n8n
– Arranca todos los contenedores de Docker Compose con un solo comando:
docker compose up -d
– Después de aproximadamente un minuto, verifica que los contenedores estén en funcionamiento con:
docker compose logs -f n8n
– Ahora puedes abrir el editor de n8n en https://localhost:5678 desde tu dispositivo local.

4) Crear una cuenta de n8n
– Al iniciar el editor por primera vez, se te pedirá crear una nueva cuenta. Introduce tu correo, nombre y una contraseña con al menos una mayúscula y un número. Serás el propietario de la instancia, similar a un superadministrador en n8n.
– Esto te dará acceso completo a todos los flujos de trabajo y credenciales, pero deberías configurar cuentas con niveles de permiso para otros usuarios si planeas que otras personas usen tu instancia y quieras rastrear cambios.

5) Construir tu primer flujo de IA
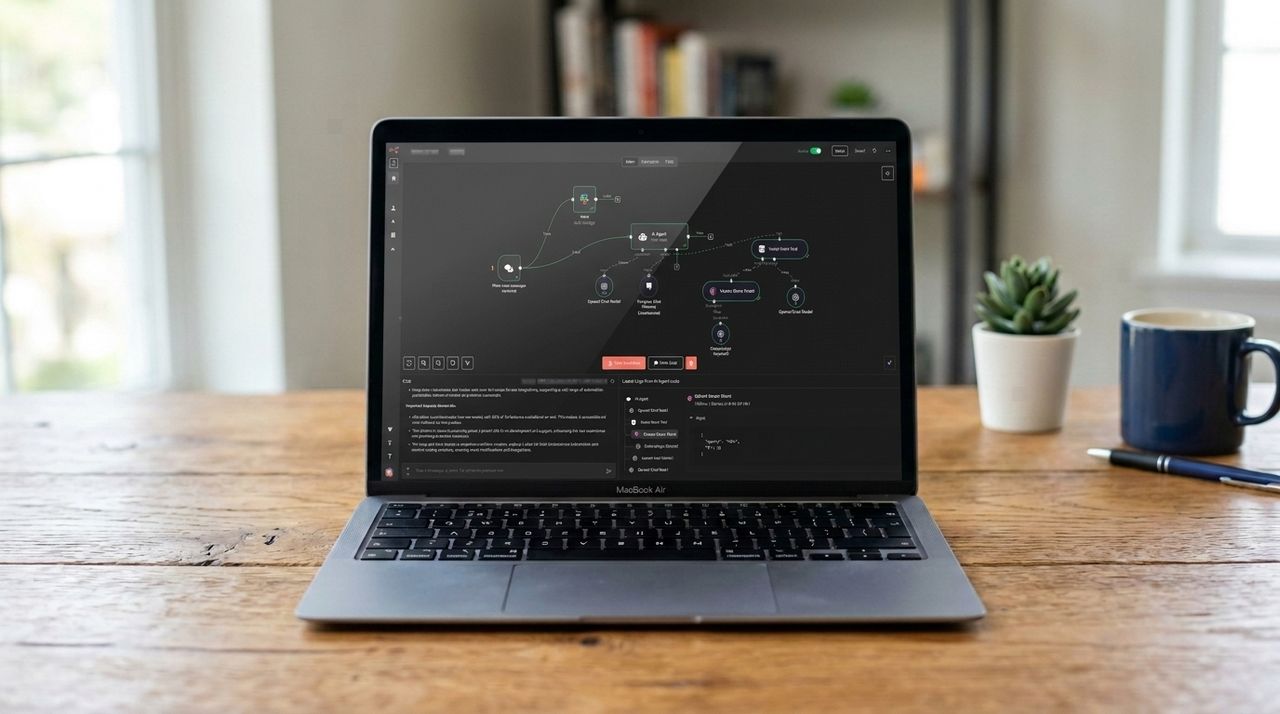
– Ahora tendrás acceso al editor de flujos de n8n, una interfaz visual basada en nodos que recuerda a un diagrama de flujo, con la opción de añadir disparadores y acciones para crear automatizaciones complejas. Si ya has usado herramientas como Zapier o Make, las nociones básicas te serán familiares.
– n8n permite usar el botón Ejecutar paso para activar diferentes partes de un flujo durante la edición, lo cual es útil para pruebas y resolución de problemas. Cuando estés conforme con el funcionamiento, guarda el flujo y actívalo para que permanezca activo.

Preguntas frecuentes
– ¿Es n8n de código abierto? No, no es de código abierto, pero es gratuito para uso personal o de negocio interno con ciertas limitaciones. Se distribuye bajo una licencia de código justo que permite usar la plataforma sin coste. Si deseas comercializarla como producto para consumidores, necesitarás una licencia comercial.
– ¿Costos de autoalojamiento? Hay costos asociados a la configuración, pero son menores que los de una plataforma de automatización en la nube con suscripción. Tus gastos principales son el hosting del servidor; incluso esto puede eliminarse si cuentas con un equipo local potente que pueda ejecutar flujos de trabajo por sí mismo.
– ¿ n8n trae su propia base de datos? Viene con SQLite para las instalaciones; es suficiente para uso interno. Para entornos de producción, se recomienda PostgreSQL para soportar flujos de trabajo multiusuario complejos.
– ¿Cómo mantener segura mi instancia de n8n? Realiza el acceso a través de HTTPS en lugar de HTTP. Si usas un servidor externo o una red local compartida, protege las claves de cifrado y evita colocarlas directamente en el archivo .env. Dependiendo de la configuración del servidor, puedes usar un administrador de secretos como Azure Key Vault o Google Cloud Secret Manager para evitar que las claves se lean en texto plano en el código fuente.

Este enfoque te ofrece una ruta clara para desplegar n8n en tus propios términos, con control total sobre costos, seguridad y rendimiento, sin depender de restricciones de plataformas en la nube.

from Latest from TechRadar https://ift.tt/Yx9EsHK
via IFTTT IA

Soberanía tecnológica y IA: elección, no autarquía


La reciente agenda de Soberanía tecnológica de la Unión Europea plantea una pregunta crucial para los gobiernos de Europa y del Reino Unido: ¿cómo aprovechar la IA sin volverse dependientes de tecnologías desarrolladas en otros lugares? La IA se está convirtiendo en un motor decisivo de crecimiento económico, transformación de los servicios públicos y competitividad empresarial. Sin embargo, gran parte del stack tecnológico de IA se desarrolla y opera principalmente en Estados Unidos y China, lo que genera una tensión cada vez mayor entre la adopción de IA y el control estratégico. Aunque el Reino Unido avanza con su propio marco regulatorio, estas dinámicas europeas seguirán modelando el entorno en el que las organizaciones británicas crean, despliegan y gestionan sistemas de IA. Informes gubernamentales recientes advierten que Gran Bretaña debe lograr un « mayor control y palanca sobre la IA de frontera », lo que demuestra que la soberanía en IA pasa de ser un debate teórico a un desafío político práctico. Construir cada capa del stack tecnológico de forma absolutamente local no es práctico ni necesario. En su esencia, la soberanía en IA consiste en mantener la libertad para elegir, adaptar e innovar sin depender de un único proveedor o plataforma.

Encabezado: Elección, no autosuficiencia.
Algunos países buscan estrategias de autosuficiencia muy amplias. Otros se apoyan en infraestructuras y experiencia existentes, cerrando brechas tecnológicas a través de asociaciones. Para la mayoría de las economías, la opción más realista es la segunda. La soberanía no implica construir cada componente internamente; se trata de garantizar control estratégico y evitar depender excesivamente de un único proveedor. La regulación puede jugar un papel, aunque debe equilibrar la necesidad de innovación y la reducción de cargas administrativas. El objetivo más amplio es crear un entorno en el que las organizaciones adopten IA con confianza.

En este marco, los mercados de IA dinámicos y competitivos resultan esenciales. Una cadena de suministro digital diversa ofrece opciones, fortalece la resiliencia y reduce los riesgos de concentración. Las restricciones recientes sobre el acceso a modelos de IA de frontera de Anthropic en algunos mercados no estadounidenses recuerdan que, cuando el acceso a capacidades avanzadas queda limitado, la elección se convierte en un activo estratégico.

Encabezado: La infraestructura solo tiene sentido si todos pueden utilizarla.
Gran parte del debate de políticas se concentra en los centros de datos necesarios para entrenar grandes modelos. Sin embargo, la infraestructura para una adopción amplia es igualmente crucial. Las redes de borde distribuidas, ubicadas más cerca de los usuarios, permiten entregar aplicaciones de IA con baja latencia, rendimiento y escalabilidad para un despliegue real. El acceso a herramientas de IA debe extenderse más allá de un pequeño conjunto de organizaciones con gran capacidad. Los modelos de uso basado en tarifas y sin servidor pueden reducir barreras de entrada al disminuir costos iniciales y permitir pagar solo por los recursos consumidos, habilitando a pymes, investigadores, instituciones públicas y grandes empresas para experimentar y adoptar tecnologías de IA. El control de datos es otro elemento crítico: la soberanía depende menos de dónde se almacena la información y más de la capacidad de gestionar el acceso, la seguridad y el cumplimiento. Las arquitecturas globales y distribuidas permiten aplicar reglas de acceso y controles sobre dónde se procesan los datos y dónde se operan las aplicaciones de IA.

Encabezado: La apertura es una ventaja estratégica.
Las normas abiertas y las tecnologías interoperables se están convirtiendo en bloques de construcción clave de la autonomía digital. Reducen los costos de cambio, fortalecen la competencia y ayudan a evitar la dependencia de proveedores únicos. En el ámbito de IA, las organizaciones necesitan acceso a una variedad de modelos abiertos y propietarios para elegir la solución más adecuada según el caso de uso, sin depender de una única plataforma.

Encabezado: Control a través de la apertura.
El debate sobre soberanía en IA a menudo se enmarca como una elección entre dependencia e aislamiento. En realidad, el camino más efectivo se sitúa entre ambos extremos. Los países no necesitan poseer cada capa del stack de IA para ejercer un control significativo. Lo verdaderamente necesario es acceder a mercados abiertos, competitivos y resilientes que ofrezcan verdadera libertad de elección. Para el Reino Unido y Europa, el control estratégico no vendrá de limitar el acceso a la tecnología, sino de asegurar que las organizaciones tengan la libertad para adoptar, desplegar y gobernar la IA. En un mundo cada vez más interconectado, esa libertad de elección podría resultar la forma más importante de soberanía.

La pieza concluye destacando que la visión práctica de la IA no es una carrera por la autosuficiencia, sino una estrategia de colaboración, regulación inteligente y plataformas abiertas que permitan a las empresas y al sector público innovar con confianza. En ese marco, el mejor impulso para la soberanía tecnológica reside en fomentar ecosistemas abiertos, gobernabilidad inteligente de datos y una competencia tecnológica que beneficie a la sociedad en su conjunto.

from Latest from TechRadar https://ift.tt/UPAzOfG
via IFTTT IA

Ninja CrushBOSS: el sistema tres en uno que simplifica tu cocina


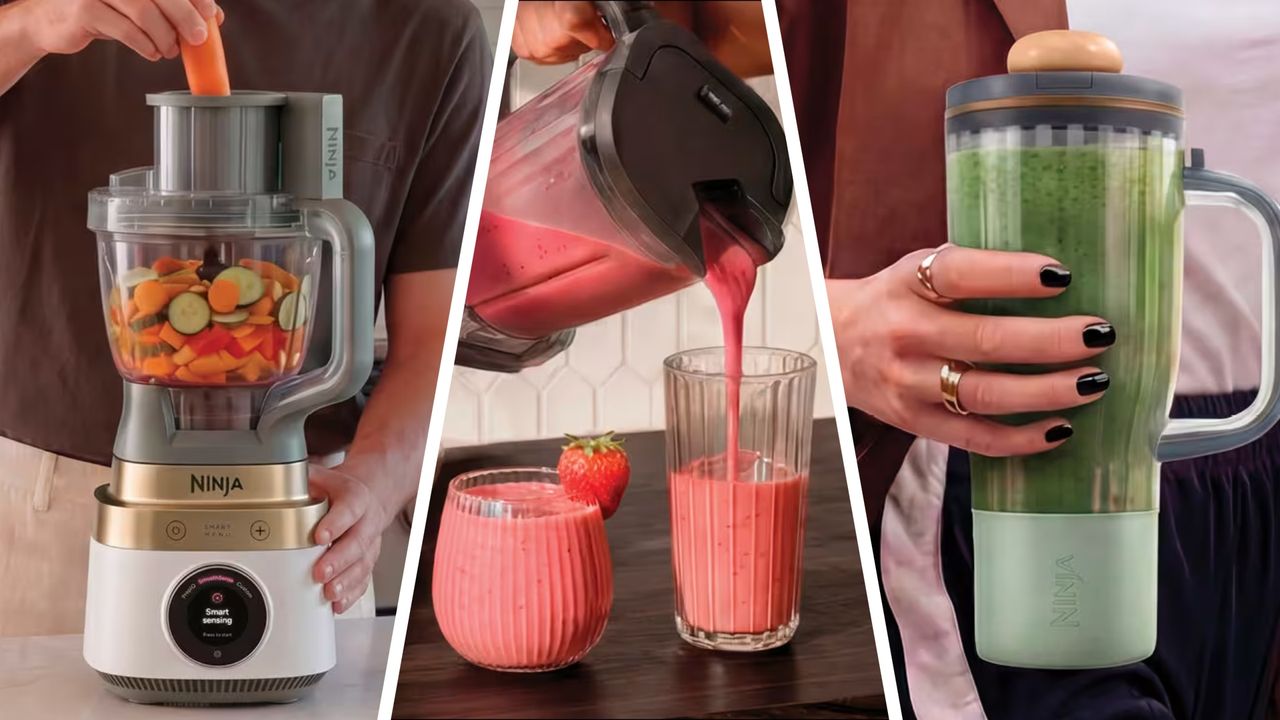
En un mundo donde cada gadget parece competir por un lugar en la encimera, encontrar soluciones compactas que sustituyan múltiples dispositivos se ha convertido en una prioridad para muchos aficionados a la cocina. El Ninja CrushBOSS llega como una propuesta atractiva: un equipo que combina blender, procesador de alimentos y vaso para llevar, todo desde una misma base inteligente.

Con un motor de 1,200 W y una capacidad de 2.1 litros (72 oz) para batidos y una taza de vaso para llevar de 710 ml (26 oz), el CrushBOSS promete cubrir la mayor parte de las tareas cotidianas de la cocina. Su sistema de menú inteligente y una pantalla táctil integrada, junto con un dial de control sencillo, facilitan desde mezclas suaves hasta trabajos de picado, rallado y rebanado, buscando convertir tareas tediosas en procesos rápidos y eficientes.

Entre sus características destacadas se encuentra un diseño de la jarra con esquinas curvas para evitar zonas muertas, y el sistema SmoothSense que optimiza la mezcla. El equipo ofrece 10 velocidades manuales y presets para picar y minced, lo que proporciona precisión en diversas preparaciones. Adicionalmente, hay un accesorio opcional de dados para lograr cortes uniformes en tareas más exigentes como ensaladas o salsas.

Una de las ventajas clave del CrushBOSS frente a los sistemas de procesador de alimentos tradicionales es la reducción de accesorios y piezas que suelen acumular polvo en los cajones. Aunque sigue contando con varios componentes, su configuración es menos voluminosa que la de un procesador completo, lo que facilita el almacenamiento y la organización en cocinas con espacio limitado.

En cuanto a rendimiento, sus 1,200 W de potencia se sitúan por encima de la mayoría de modelos competidores, y la posibilidad de triturar hielo con facilidad lo convierte en una opción atractiva para quienes disfrutan de cócteles y bebidas frías en casa. El conjunto, incluyendo todos los accesorios, está disponible por 319,99 USD en Estados Unidos y 239,99 GBP en el Reino Unido. En Australia se menciona un precio aproximado de AU$460, con la fecha de lanzamiento aún por confirmar.

En resumen, el Ninja CrushBOSS propone consolidar varias funciones en un solo equipo, ahorrando espacio sin sacrificar rendimiento. Para quienes buscan reducir el desorden en la encimera sin renunciar a la versatilidad de batidos, picados y preparaciones listas para llevar, este sistema tres en uno podría valer la pena considerar como una inversión práctica para la cocina moderna.

Fuentes y enlaces relevantes para comparar precios y especificaciones pueden encontrarse en las páginas oficiales de Ninja, donde se detallan las variantes de compra y las opciones de accesorios.

from Latest from TechRadar https://ift.tt/FHstoQG
via IFTTT IA