Un hacker vende datos presuntamente robados de ANTS, mientras la agencia confirma una brecha


En las últimas horas se ha confirmado una brecha de seguridad en la agencia ANTS. Un atacante afirma vender datos que presuntamente fueron sustraídos de sus sistemas, y la agencia ha emitido un comunicado confirmando la intrusión. Este doble hecho, brecha y venta de información, subraya la creciente amenaza que enfrentan las instituciones públicas y las responsabilidades que conlleva proteger los datos de ciudadanos y empleados.

Durante la investigación preliminar, los analistas señalan que podrían verse afectados datos personales y operativos. Aunque la agencia no ha detallado la composición exacta de la base expuesta, modelos comunes en este tipo de incidentes incluyen identificadores personales, direcciones, historiales de interacción con la agencia y, en algunos casos, datos de pago o de nómina. La venta en mercados ilícitos eleva el riesgo de uso indebido, fraude o suplantación de identidad.

Desde la perspectiva de la gestión de incidentes, este hecho exige una respuesta coordinada entre la agencia, autoridades y terceros proveedores de tecnología. La prioridad es contener la brecha, preservar evidencia, notificar a las personas potencialmente afectadas en tiempo y forma, y revisar controles de seguridad para evitar recurrencias. La narrativa pública está en juego: la transparencia y la velocidad de la comunicación pueden influir en la confianza de la ciudadanía.

Para las personas que podrían verse afectadas, las recomendaciones son claras: vigilar cuentas y movimientos inusuales, cambiar contraseñas y activar autenticación multifactor en servicios clave, evitar hacer clic en enlaces sospechosos y reportar cualquier intento de fraude. Si corresponde, revisar informes de crédito y considerar medidas de protección como congelar el crédito. Mantenerse informado a través de canales oficiales de la agencia ayuda a evitar desinformación.

De cara al futuro, este incidente subraya la necesidad de fortalecer la gobernanza de datos, auditar regularmente sistemas críticos y endurecer las defensas contra accesos no autorizados. También recuerda la importancia de planes de respuesta a incidentes bien ensayados y de una comunicación proactiva ante cualquier hallazgo. La confianza pública se gana con consistencia, claridad y responsabilidad.

En resumen, la exposición de datos y la venta por un tercero de información presuntamente robada constituyen un recordatorio serio de que la seguridad digital no es un reto único, sino un proceso continuo. La agencia ANTS, junto con sus socios y usuarios, está llamada a avanzar con medidas robustas y una transparencia sostenida para restablecer la integridad de sus sistemas y la tranquilidad de quienes dependen de ellos.

from Latest from TechRadar https://ift.tt/r4k9AwC
via IFTTT IA
Cómo responder ante la prohibición de routers extranjeros anunciada por la FCC en 2026: guía para organizaciones


En marzo de 2026, la FCC anunció una medida decisiva: la prohibición de la autorización para nuevos routers de consumo fabricados en el extranjero, citando riesgos de seguridad nacional. Este cambio, de alcance global para proveedores de hardware y para las organizaciones con redes corporativas, exige pasar de la reactividad a una planificación estratégica de adquisiciones, arquitectura de red y gestión de proveedores. A continuación se presenta una guía práctica para que las organizaciones evalúen su exposición, adapten su estrategia y mantengan la continuidad del negocio sin comprometer la seguridad de la red.

Sección: Alcance y plazos
– La prohibición aplica a nuevos modelos de routers de consumo fabricados en el extranjero que requieran autorización para su venta o uso en el país. Los dispositivos ya autorizados continúan operando mientras exista soporte del fabricante y se sigan las políticas de vida útil. Los acuerdos existentes pueden permanecer, pero deben revisarse para garantizar cumplimiento continuo.
– El impacto varía según el sector, el tamaño de la organización y la dependencia de soluciones de red basadas en routers de consumo. Las empresas con grandes redes distribuidas, laboratorios de I+D o filiales internacionales deben planificar con mayor nivel de detalle.
– Es esencial entender los plazos de transición anunciados por la autoridad regulatoria y mapear las fechas de vencimiento de contratos, licencias y contratos de soporte que involucren hardware afectado.

Sección: Evaluación de exposición
– Realice un inventario actualizado de todos los routers y dispositivos de red en uso, incluyendo modelos, proveedores, fechas de compra y contratos de soporte.
– Identifique dependencias críticas en proveedores extranjeros y evalúe la solidez de la cadena de suministro, incluyendo componentes, firmware y servicios gestionados.
– Clasifique los activos por criticidad para el negocio y determine qué sistemas requieren sustitución prioritaria o mitigación complementaria.

Sección: Estrategias de respuesta
– Establezca una gobernanza de adquisiciones que tolere proveedores con origen y certificaciones confiables; priorice fabricantes con cadenas de suministro transparentes y opciones de fabricación local o cercana cuando sea viable.
– Desarrolle un plan de transición que coordine compras, pruebas, validación y despliegue de nuevos routers, minimizando interrupciones de servicio.
– Considere soluciones de red que reduzcan la dependencia de routers de consumo en entornos empresariales, como switches administrados, routers empresariales o plataformas SD-WAN compatibles con sus requisitos de seguridad.
– Evalúe acuerdos de nivel de servicio (SLA), garantías y asistencia técnica para nuevos proveedores, incluyendo pruebas de compatibilidad y migraciones sin impacto.

Sección: Soluciones técnicas y de seguridad para la red
– Refuerce la segmentación de red y la microsegmentación para limitar la propagación de incidentes y reducir la superficie de ataque.
– Adopte un enfoque de zero trust y controles de acceso basados en contexto (MFA, verificación de dispositivo, políticas de acceso por función).
– Aplique endurecimiento de dispositivos endpoints y de red: listas de control de acceso, cifrado fuerte, y gestión centralizada de configuración.
– Implemente e integre una solución de monitoreo y detección de intrusiones para tráfico de red, anomalías y firmware no autorizado.
– Asegure prácticas de parcheo y actualizaciones, con procesos de evaluación de riesgos para firmware y software de routers sustituidos o heredados.

Sección: Gestión de proveedores y cumplimiento
– Desarrolle o actualice un programa de gestión de riesgos de la cadena de suministro que incluya due diligence, evaluación de proveedores y monitoreo continuo.
– Documente decisiones de compra, justificaciones de proveedores y criterios de seguridad, para auditorías internas y regulatorias.
– Planifique comunicaciones con stakeholders internos y externos, y entrene a equipos de TI, seguridad y compra en torno a los cambios regulatorios.

Sección: Plan de acción y hoja de ruta (primeros 90 días)
– Día 0–30: completar el inventario, identificar activos críticos y mapear dependencias. Definir criterios de sustitución y seleccionar proveedores alternativos de routers compatibles con seguridad.
– Día 31–60: iniciar pruebas de interoperabilidad con proveedores alternativos, diseñar la migración en laboratorio y establecer un plan de migración por fases.
– Día 61–90: ejecutar migraciones piloto, revisar contratos y SLAs, implementar controles de seguridad reforzados y comunicar avances a la dirección y a los equipos técnicos.

Sección: Consideraciones de comunicación y continuidad
– Transmitir claramente el alcance de la medida, el plan de transición y el calendario a las áreas de negocio, clientes y socios.
– Mantener la continuidad operativa con planes de respaldo, pruebas de recuperación y comunicación de incidentes.
– Revisar regularmente el cumplimiento regulatorio y adaptar la estrategia a nuevas guías o cambios en la normativa.

Conclusión
La prohibición de la FCC acelera una gestión más consciente de la tecnología de red y de la cadena de suministro. Con una evaluación metódica, una estrategia de adquisiciones centrada en seguridad y una arquitectura de red que minimice riesgos, las organizaciones pueden no solo cumplir con el nuevo marco, sino también fortalecer su resiliencia ante futuros cambios regulatorios. La clave está en la planificación, la colaboración entre equipos y un enfoque proactivo hacia la seguridad desde el diseño.

from Latest from TechRadar https://ift.tt/os2T34V
via IFTTT IA

Inteligencia artificial: emoción, velocidad y la lección de la historia


La inteligencia artificial es una fuerza que transforma nuestras maneras de trabajar y vivir, y al mismo tiempo trae respuestas inquietantes sobre lo que está por venir. Es emocionante, se mueve a una velocidad sin precedentes y, en ocasiones, genera dudas sobre los límites y las consecuencias. No es necesario acertar en todo de inmediato; de hecho, la historia nos recuerda que la incertidumbre es parte del progreso y que las lecciones mejor aprendidas suelen venir de la experiencia, el escrutinio y la revisión continua.

Mirar hacia atrás ayuda a entender el presente. La electrificación, la computación y las innovaciones de las últimas décadas mostraron que las tecnologías poderosas cambian no solo los productos, sino también las políticas, las normas sociales y la forma en que tomamos decisiones. En cada era hubo promesas deslumbrantes y temores legítimos, y en cada caso la claridad vino de combinar ambición con disciplina, evaluación de riesgos y responsabilidad compartida.

Hoy, al avanzar con la inteligencia artificial, debemos abrazar tanto el entusiasmo como la cautela. Beneficios como la eficiencia operativa, la resolución de problemas complejos y la personalización de servicios pueden transformar sectores enteros, desde la salud hasta la educación. Pero estos avances llegan acompañados de riesgos: sesgos que se amplifican, información engañosa, impactos en el empleo y la necesidad de salvaguardas para la seguridad y la privacidad. La clave no es frenar la innovación, sino construir estructuras que permitan iterar con seguridad, transparencia y rendición de cuentas.

La historia enseña que la responsabilidad no es un accesorio sino una parte integral del desarrollo tecnológico. Algunas prácticas recomendadas incluyen gobernanza clara de datos, procesos de evaluación de riesgos antes de la adopción, mecanismos de supervisión humana, trazabilidad y explicabilidad, así como planes de mitigación ante escenarios adversos. En lugar de depender de soluciones finales, conviene trabajar con enfoques iterativos, pilotos responsables y medición de impactos reales en contextos específicos.

En el día a día, esto se traduce en una visión centrada en las personas: diseñar con usuarios reales, imaginar escenarios de uso, anticipar consecuencias no deseadas y crear espacios para que la sociedad participe en la conversación sobre normas y límites. Así, la emoción por lo que la inteligencia artificial puede lograr se equilibra con una disciplina que prioriza la seguridad, la equidad y el bien común.

En resumen, la velocidad y el potencial de la IA no deben eclipsar la experiencia histórica que ya conocemos. Aprender de la historia no significa frenar la innovación; significa construir un marco que permita avanzar con confianza, aprender de los errores y ajustar el rumbo cuando sea necesario. De esta manera, podemos convertir la promesa de la inteligencia artificial en resultados tangibles y responsables para todos.

from Latest from TechRadar https://ift.tt/3VWmXg9
via IFTTT IA

Shark PowerPro: rendimiento sólido y gran valor en oferta en Amazon


En el mercado de aspiradoras, Shark PowerPro se posiciona como una opción de gran valor dentro de una marca reconocida por su fiabilidad y diseño orientado al usuario. Actualmente, está disponible en Amazon con un descuento que convierte su precio en una oferta difícil de superar para quienes buscan eficiencia sin complicaciones en la limpieza diaria. Este modelo combina potencia de succión competente con facilidad de manejo gracias a un diseño ergonómico y peso contenido, lo que facilita su uso en escaleras, muebles y suelos. Una de las virtudes destacadas es su versatilidad: se adapta a distintas superficies, desde alfombras hasta suelos duros, y suele incluir accesorios útiles como cepillos para tapicería y rincones, que agilizan las tareas de limpieza sin necesidad de cambiar de equipo. Desde una perspectiva de valor, la oferta de Amazon añade un componente de decisión inteligente para aquellos planes de renovación de electrodomésticos o para quienes buscan un sustituto confiable sin invertir grandes sumas. Si te preguntas si merece la pena, considera tu presupuesto y tus necesidades de limpieza: para hogares medianos o pequeños con tránsito moderado, la PowerPro puede cubrir las demandas diarias sin comprometer la eficiencia. En resumen, si buscas un aspirador de marca reconocida, con desempeño sólido y un precio especialmente atractivo en este momento, el Shark PowerPro en Amazon representa una propuesta atractiva para acelerar la rutina de limpieza sin sacrificar resultados.

from Latest from TechRadar https://ift.tt/IJwvRZ9
via IFTTT IA

Por qué la IA no siempre mejora la colaboración en equipo


La promesa de la inteligencia artificial para mejorar la colaboración en equipo es poderosa. En muchos contextos se espera que las herramientas impulsadas por IA reduzcan reuniones innecesarias, aceleren la toma de decisiones y clarifiquen responsabilidades. Sin embargo, la realidad es que muchas implementaciones fallan en este objetivo y, a veces, generan ruido adicional que entorpece el trabajo colectivo. Este artículo analiza las razones habituales por las que la IA no logra mejorar la colaboración y propone un marco práctico para obtener resultados sostenibles.

Por qué falla la IA en la colaboración:
– Alineación insuficiente con los flujos de trabajo: la IA se introduce como un elemento aislado en lugar de integrarse con las herramientas y procesos que ya utiliza el equipo.
– Datos de baja calidad o sesgados: los modelos dependen de datos consistentes y actuales; cuando esto falta, las salidas se desvían y generan más dudas que claridad.
– Objetivos mal definidos y métricas débiles: sin un objetivo claro de colaboración y métricas que lo midan, es difícil saber si la IA aporta valor real.
– Carga cognitiva y complejidad innecesaria: interfaces poco intuitivas o sugerencias que distraen interfieren con el flujo de trabajo en lugar de enriquecerlo.
– Falta de gobernanza y responsabilidad: sin reglas claras sobre cuándo y cómo se deben usar las recomendaciones de IA, el equipo pierde confianza.

Qué hacer para lograr mejoras reales:
– Definir resultados de colaboración concretos y medibles, como reducir la duración de las reuniones de coordinación o mejorar la claridad de las decisiones.
– Diseñar la integración en los flujos de trabajo existentes y con herramientas que el equipo ya usa, en lugar de crear un nuevo ecosistema aislado.
– Empezar con pilotos centrados en casos de uso específicos y con métricas claras de éxito.
– Enfocar en las personas y en los roles: entender quién usa la IA, en qué contexto y con qué objetivos.
– Garantizar la calidad de los datos, la gobernanza y la seguridad para preservar la confianza de los usuarios.
– Mantener la transparencia y la explicabilidad de las recomendaciones de IA, de modo que el equipo entienda por qué se sugiere una acción.
– Medir lo que realmente importa: tiempos de respuesta, claridad de las decisiones, tasa de adopción y satisfacción del equipo.
– Gestionar el cambio: ofrecer formación, soporte y liderazgo que promuevan una adopción sostenible.

Ejemplos prácticos de uso centrados en la colaboración:
– Automatizar la síntesis de actas de reuniones y asignar responsables con fechas límite.
– Resumir hilos de correo y conversaciones para facilitar la toma de decisiones y el seguimiento.
– Detectar cuellos de botella en la asignación de tareas y proponer reasignaciones para equilibrar cargas.
– Crear rutas de aprobación y transparencia en la toma de decisiones, con anotaciones de por qué se toma cada decisión.
– Monitorear cambios en el estado de los entregables y alertar a los involucrados ante desviaciones.

Conclusión:
La IA debe actuar como amplificador de la inteligencia colectiva, no como sustituto del criterio humano. Cuando se diseña con un objetivo claro de colaboración, se integra en flujos de trabajo existentes y se acompaña con una buena gobernanza y una cultura de adopción, puede aportar mejoras reales y sostenibles.

from Latest from TechRadar https://ift.tt/0Kc2WpG
via IFTTT IA

Por qué los demos de IA basados en agentes fracasan y qué deben entregar realmente los sistemas del mundo real


Introducción\n\nEn el desarrollo de soluciones de inteligencia artificial, los demos que presentan agentes autónomos o basados en modelos de decisión suelen generar entusiasmo. En entornos controlados, con datos limpios y objetivos bien definidos, estos sistemas pueden mostrar comportamientos convincentes y soluciones aparentemente elegantes. Sin embargo, la promesa que se exhibe en estas demostraciones rara vez se traduce a rendimiento sostenido en producción. Este artículo examina las razones subyacentes de estas brechas y describe qué deben entregar realmente los sistemas del mundo real para generar valor, confianza y resiliencia operativa.\n\nPor qué fallan los demos de agentes\n\n- Entornos artificiales y datos de laboratorio. En las demos, el entorno está diseñado para favorecer un resultado deseado. Se limitan las fuentes de incertidumbre, se controlan las interrupciones y se eliminan los escenarios adversos. En la vida real, los sistemas deben operar sobre datos ruidosos, sensores imperfectos y eventos impredecibles que cambian con el tiempo. Esta discrepancia genera decisiones que parecen acertadas en la demostración, pero que fallan cuando el contexto se amplía.\n- Suposiciones de percepción y acción casi perfectas. Muchos demos asumen sensores con verificación casi perfecta y acciones que se ejecutan sin latencia ni error. En producción, la percepción puede ser frágil, el reconocimiento puede confundirse y la ejecución puede sufrir retrasos o fallos. Sin robustez ante estas imperfecciones, el sistema es vulnerable a fallos acumulativos.\n- Objetivos y métricas de optimización poco realistas. Las demostraciones a menudo optimizan para métricas aisladas o para alcanzar un objetivo claramente definido sin considerar costos, riesgos, seguridad o experiencia del usuario. En el mundo real, el éxito se mide por un conjunto de métricas entrelazadas: eficiencia, seguridad, satisfacción del usuario, costos operativos y cumplimiento regulatorio.\n- Coordinación y escalabilidad desoportunas. Un agente puede funcionar bien de forma aislada, pero cuando se expone a varias unidades, a equipos humanos o a sistemas legados, emergen problemas de sincronización, conflicto de objetivos y dependencias cruzadas. La escalabilidad funcional y la interoperabilidad son retos centrales que no suelen aparecer en demos simplificadas.\n- Aprendizaje y adaptación fuera de control. En una demostración, el modelo puede ajustarse a un conjunto limitado de casos. En producción, las dinámicas cambian, y la distribución de datos puede desplazarse, provocando deriva del modelo si no existen mecanismos de supervisión, validación continua y control de la conducta.\n- Riesgos de seguridad, privacidad y cumplimiento ignorados. Las demos no suelen exponer los retos de seguridad, gestión de identidades, acceso a datos sensibles y cumplimiento normativo. La seguridad deficiente o la mala gobernanza pueden convertir una solución prometedora en una vulnerabilidad operativa o legal.\n- Dependencias de infraestructura y costos no sostenibles. Demos que dependen de infraestructuras escalables y costos de cómputo abstrusos a menudo no contemplan el presupuesto real, el mantenimiento a largo plazo ni la necesidad de resiliencia ante fallos de servicios o interrupciones de red. En producción, estas dependencias deben estar respaldadas por estrategias de continuidad y optimización de costos.\n\nQué deben entregar realmente los sistemas del mundo real\n\n- Fiabilidad operativa y tolerancia a fallos. Los sistemas deben seguir funcionando ante fallos parciales, degradaciones de sensores, caídas de conectividad y variaciones en la carga de trabajo. La resiliencia no es un extra, es una característica fundamental del producto.\n- Seguridad y cumplimiento consistentes. La protección de datos, la gestión de identidades, la auditoría de acciones y la adherencia a normativas aplicables deben estar integradas en el diseño, no añadidas como parches posteriores. La seguridad debe ser continua, no una revisión puntual.\n- Desempeño en escenarios realistas y escalables. Los sistemas deben demostrar rendimiento en condiciones diversas, con cargas variables y en presencia de ruido. Esto incluye pruebas de estrés, validación en entornos de producción simulados y pruebas de interoperabilidad con sistemas legados.\n- Mecanismos de confianza: explicabilidad y trazabilidad. Los usuarios y los responsables de negocio requieren entender por qué se toman ciertas decisiones, así como la capacidad de rastrear causas, datos y supuestos. La trazabilidad facilita la auditoría, la mejora continua y la aceptación del uso.\n- Monitoreo continuo, mantenimiento y aprendizaje controlado. Debe haber monitoreo en tiempo real de rendimiento, anomaly detection y estrategias de revisión para evitar deriva. El aprendizaje debe estar acotado por políticas de seguridad y por salvaguardas que eviten comportamientos no deseados.\n- Arquitectura modular e interoperabilidad. Los sistemas reales deben integrarse con otros componentes empresariales, con estándares abiertos y con APIs bien definidas. La modularidad facilita actualizaciones, sustituciones y mejoras sin derribar el conjunto completo.\n- Gestión de riesgos y gobernanza. Deben existir procesos claros para la evaluación de riesgos, la gestión de cambios, la responsabilidad operativa y la revisión ética. La gobernanza garantiza que la solución se utilice de forma responsable y sostenible.\n- Experiencia de usuario y valor de negocio sostenibles. Más allá de la perfección técnica, el sistema debe entregar valor tangible para el usuario final, mejorar procesos reales y justificar la inversión con métricas de negocio claras.\n\nCómo cerrar la brecha entre demos y producción\n\n- Diseñar entornos de prueba realistas desde el primer momento. Simulaciones que incorporen incertidumbre, ruido, fallos de sensores, latencias y variabilidad de negocio ayudan a detectar limitaciones antes de la implementación.\n- Definir métricas alineadas con el negocio. Además de métricas técnicas, deben definirse indicadores de valor, seguridad, experiencia del usuario y cumplimiento para evaluar el impacto real.\n- Probar con datos de producción y escenarios de estrés. Utilizar pipelines de datos reales, con controles de calidad y pruebas de regresión, así como escenarios adversos para evaluar la resiliencia.\n- Desplegar de forma gradual y con canarios. Emplear despliegues progresivos, monitoreo intensivo y planes de reversión para minimizar riesgos durante la adopción.\n- Fomentar una cultura de responsabilidad y revisión continua. Integrar equipos de producto, seguridad, legal y operaciones desde las fases iniciales para garantizar que la solución evolucione con control y transparencia.\n\nConclusión\n\nLos demos de agentes basados en IA pueden ser herramientas valiosas para mostrar capacidades y explorar ideas, pero no deben confundirse con soluciones listas para producción. La diferencia entre una demostración atractiva y un sistema que entrega valor de negocio radica en la responsabilidad de diseño, la gestión de incertidumbre, la seguridad y la capacidad de operar en condiciones reales y cambiantes. Al centrarse en la fiabilidad, la seguridad, la explicabilidad y la integración, los equipos pueden convertir demos prometedores en soluciones sostenibles que realmente transformen procesos, acompañadas de una gobernanza adecuada y un compromiso claro con la mejora continua.

from Latest from TechRadar https://ift.tt/VLHXvp0
via IFTTT IA

Mythos y Firefox 150: el testimonio de Mozilla sobre la detección de 271 fallos


En el mundo del desarrollo de software, la detección temprana de fallos es clave para mantener la calidad y la seguridad. En este contexto Mythos ha emergido como una plataforma que analiza código, ejecuta escenarios y prioriza hallazgos para acelerar los ciclos de corrección. Mozilla aporta un ejemplo concreto de lo que es posible cuando se combina una base de código compleja con herramientas de exploración avanzadas.

El caso Firefox 150 es ilustrativo. Mozilla puede dar fe de ello tras usar Mythos para detectar 271 fallos en la versión Firefox 150. Estos hallazgos abarcan distintas áreas y revelan tanto retos de seguridad como de rendimiento y compatibilidad.

Distribución de fallos. Aproximadamente un tercio de los fallos identificados corresponde a problemas de seguridad y de cumplimiento de políticas, otro tercio a cuestiones de rendimiento y estabilidad, y el resto a compatibilidad con extensiones y a posibles condiciones de carrera. Cada hallazgo fue verificado por los equipos de desarrollo y priorizado según su impacto potencial en la experiencia del usuario y en la seguridad del navegador.

Cómo funciona Mythos en este caso. La plataforma combina análisis estático, exploración dinámica y fuzzing dirigido para generar y ejecutar escenarios de prueba relevantes. A partir de las observaciones, Mythos crea informes reproducibles, agrupa fallos por causas raíz y sugiere rutas de mitigación. En Firefox 150, este enfoque permitió no solo identificar errores aislados, sino también detectar patrones que indicaban debilidades sistémicas en módulos críticos.

Impacto para el equipo de desarrollo. Los equipos de Mozilla pudieron aprovechar los hallazgos para reducir el tiempo de triage y para priorizar correcciones con mayor impacto en la seguridad y la experiencia de usuario. La integración de Mythos en el flujo de trabajo de pruebas ayudó a acotar las regresiones y a validar correcciones de forma más rápida y confiable, reduciendo la fricción entre desarrollo y verificación.

Lecciones y buenas prácticas. Para otras organizaciones interesadas en replicar este impacto, conviene alinear la estrategia de pruebas con los objetivos del producto, incorporar Mythos temprano en el ciclo de desarrollo y mantener una documentación clara de la reproducibilidad de cada fallo. También es aconsejable combinar la exploración automatizada con revisión humana para validar supuestos y priorizar trabajos de mitigación con base en impacto real para usuarios finales.

Conclusión. El testimonio de Mozilla sobre la detección de 271 fallos en Firefox 150 demuestra el valor de una combinación entre herramientas de exploración avanzadas y prácticas de desarrollo enfocadas en la calidad. Mythos no solo ayuda a encontrar fallos, sino a entender su contexto y a convertir ese conocimiento en mejoras concretas para el software abierto y de alto rendimiento.

from Latest from TechRadar https://ift.tt/1Lcuhys
via IFTTT IA

Xbox Game Pass: precios más bajos y el costo de los lanzamientos de Call of Duty


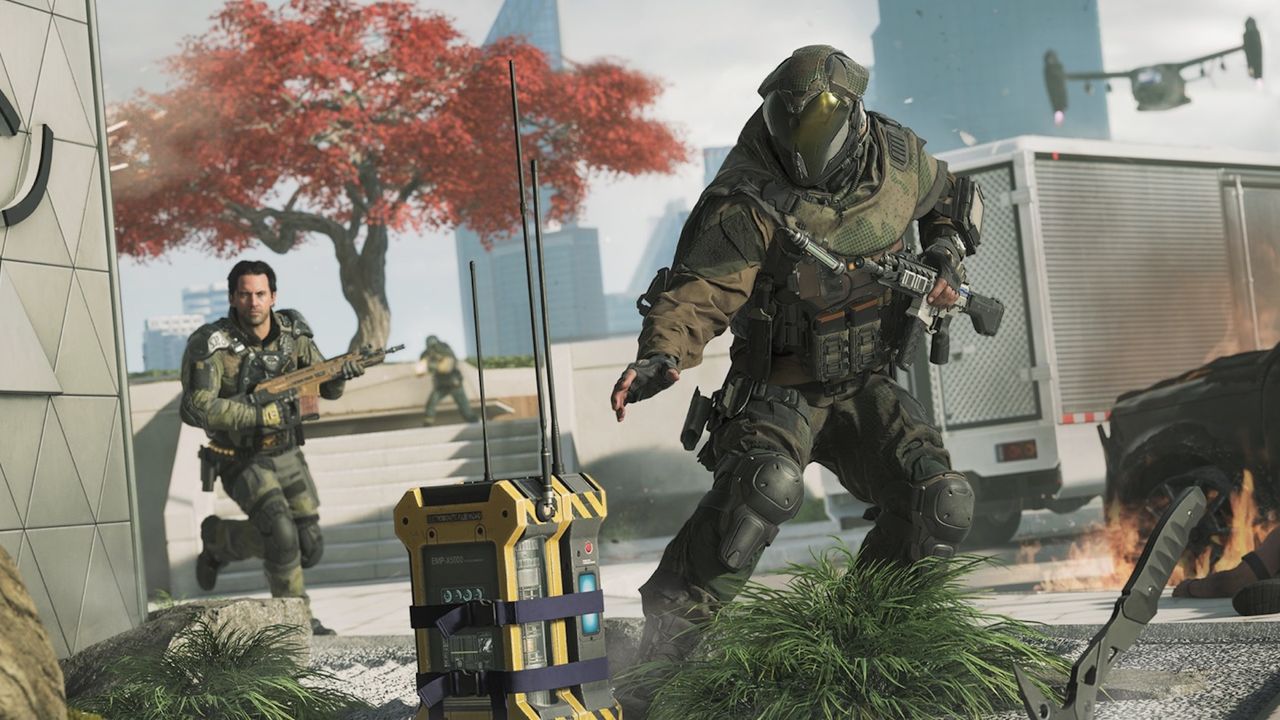
En Xbox, la estrategia para este periodo se centra en ampliar el alcance de Game Pass para consola y PC. Recientemente se anunció una reducción en el costo de Game Pass Ultimate y PC Game Pass, un movimiento que busca aumentar la base de suscriptores y facilitar el acceso a una biblioteca en constante crecimiento. La promesa es clara: más valor por menos dinero, con la posibilidad de jugar en varias plataformas sin lidiar con compras individuales de cada título. Para muchos jugadores, esto puede significar un ahorro significativo y una mayor libertad para explorar una variedad de juegos, desde indies hasta títulos de mayor calibre, sin comprometer la cartera mes a mes.

Qué cambia exactamente
– Reducción de precio: la suscripción a Game Pass Ultimate y PC Game Pass se vuelve más asequible, lo que facilita que nuevos usuarios se sumen y que los existentes amplíen su uso del servicio.
– Valor ampliado: junto con la reducción, el catálogo continúa expandiéndose, con acceso a una gran cantidad de juegos para consola, PC y, en ciertos casos, juego en la nube.
– Cambio en los lanzamientos de alto perfil: a cambio de este menor costo, la disponibilidad de juegos de Call of Duty en el día de su lanzamiento dentro del servicio ya no está garantizada. Este elemento representa un ajuste importante para quienes esperan estrenos de COD directamente desde Game Pass.

Implicaciones para los jugadores
– Atractivo para nuevos suscriptores: para usuarios que estaban considerando entrar al ecosistema de Xbox, la reducción de precio simplifica la decisión de suscribirse y mantenerse a largo plazo.
– Valor percibido frente a COD day one: la ausencia de los lanzamientos de Call of Duty en día de estreno puede disminuir el atractivo del servicio para una parte de la comunidad que valora ese tipo de estrenos como razón principal para suscribirse.
– Dependencia de la biblioteca: con un precio más bajo, el papel de la biblioteca de juegos se vuelve aún más crucial. Los usuarios evaluarán si el catálogo, incluidas joyas antiguas y títulos de terceras compañías, compensa la posible falta de COD day one.
– Flexibilidad entre plataformas: para jugadores que alternan entre PC y consola, la reducción de precio puede simplificar la dualidad de plataformas y maximizar el uso de una única suscripción para varias experiencias de juego.

Análisis estratégico
– Contexto de mercado: el movimiento se alinea con una tendencia más amplia en la industria hacia modelos de suscripción más accesibles, que buscan maximizar la retención y la expiración de ingresos recurrentes, en un entorno de competencia intensa con Sony y otras plataformas.
– Gestión de licencias y lanzamientos: la decisión de no incluir day one COD en el servicio podría estar motivada por la necesidad de equilibrar costos de licencias y acuerdos de distribución con la rentabilidad de la suscripción en el largo plazo.
– Efecto en desarrolladores y acuerdos: estas dinámicas pueden influir en cómo se estructuran futuros acuerdos entre Microsoft, estudios y publishers para adaptarse a un ecosistema de suscripciones cada vez más exigente en términos de valor para el usuario.

Conclusión
La reducción de precio de Game Pass Ultimate y PC Game Pass presenta una oportunidad clara para ampliar el acceso y la fidelidad de los jugadores, al tiempo que introduce un ajuste significativo en la propuesta de valor: la ausencia de lanzamientos de Call of Duty en día de estreno dentro del servicio. Para los usuarios, el análisis clave es simple pero importante: ¿cuánto valor aporta la biblioteca actual y futura frente a los estrenos de COD que ya no llegan day one? Si el catálogo continúa creciendo con títulos de diverso tipo y se optimiza la experiencia en consola, PC y en la nube, esta estrategia puede fortalecerse como una opción atractiva para quienes buscan un acceso amplio y económico a juegos. En última instancia, la decisión de suscribirse o permanecer dependerá de cómo cada jugador valore el peso de COD frente a la amplitud y flexibilidad del ecosistema Game Pass.

from Latest from TechRadar https://ift.tt/JWaLBUY
via IFTTT IA

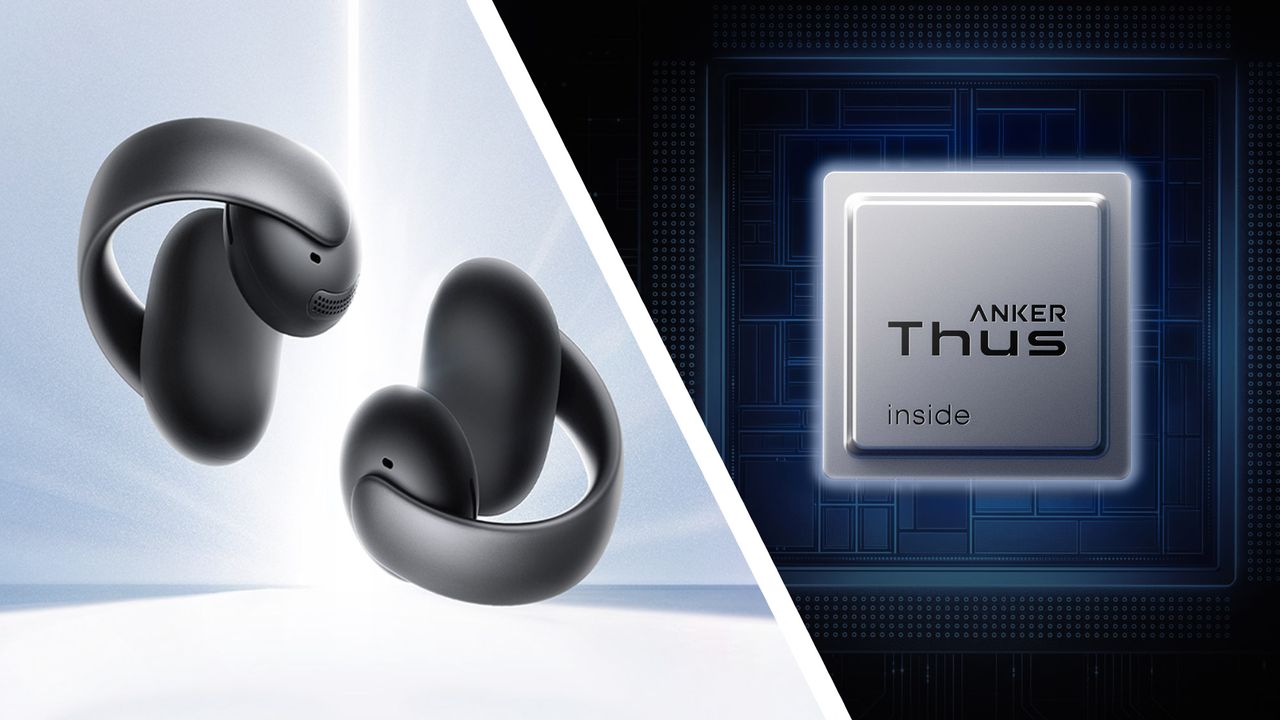
Anker afirma haber resuelto el dilema de llevar modelos grandes a wearables diminutos sin agotar la batería


En el cruce entre inteligencia artificial y dispositivos que caben en la muñeca o en gafas ligeras, la promesa de ejecutar modelos de gran tamaño sin comprometer la autonomía parece, por fin, más que una aspiración. Anker ha planteado que ha encontrado una vía para que los modelos de gran escala funcionen en wearables diminutos sin consumir la mayor parte de la batería. Si estas afirmaciones se traducen en productos tangibles, podrían acelerar una ola de dispositivos más inteligentes, más privados y operativos donde la conectividad constante no sea una condición necesaria para funcionar.

Lo que está en juego es, ante todo, la capacidad de ofrecer servicios avanzados de IA —como procesamiento de lenguaje natural, reconocimiento de patrones y toma de decisiones contextualizadas— directamente en el dispositivo, sin depender de una conexión continua a la nube. En wearables, cada miliamperio cuenta: la potencia disponible es limitada y la disipación de calor, un factor crítico para la comodidad y la seguridad del usuario. Ante ese escenario, las soluciones requieren una combinación de ingeniería de modelos, software optimizado y hardware diseñado a medida.

Según las comunicaciones de la empresa, el enfoque comprende una mezcla de técnicas que buscan reducir la huella computacional sin sacrificar la utilidad de los modelos. Entre las estrategias mencionadas o implícitas se encontrarían:

– Compresión y cuantización: reducir el tamaño de los modelos y la precisión operativa (por ejemplo, pasar a formatos de 8 bits o niveles mixtos de precisión) para disminuir el consumo de cómputo y memoria, a la vez que se mantiene una calidad aceptable de las respuestas.
– Distilación y métodos de entrenamiento eficientes: transferir el conocimiento de un modelo grande a uno más ágil, manteniendo estándares de rendimiento relevantes para las tareas previstas.
– Arquitecturas eficientes y co-diseño de hardware: empleo de unidades de procesamiento especializadas, memoria de alta velocidad y rutas de datos optimizadas que reducen la energía necesaria por operación.
– Runtimes optimizados y estrategias de ejecución: entornos de ejecución en el dispositivo que aprovechan al máximo la parallelización y la paralelización esparcida, junto con técnicas de programación que minimizan la latencia y el consumo.
– Gestión dinámica de energía: ajuste de la actividad del modelo en función del contexto, la batería disponible y la prioridad de la tarea, con capacidades de escalado de rendimiento y de apagado selectivo de componentes no esenciales.

Estas ideas, combinadas, pueden permitir que funciones avanzadas —desde respuestas en lenguaje natural hasta reconocimiento de voz y visión por computadora— se ejecuten de manera autónoma durante periodos razonables, reduciendo la necesidad de depender de redes móviles para cada operación. En términos prácticos, esto se traduce en experiencias de usuario más fluidas, menor latencia y mejoras en la privacidad, ya que menos datos necesitan abandonan el dispositivo para ser procesados en la nube.

Sin embargo, la afirmación de haber “resuelto” este desafío no está exenta de preguntas. ¿Qué grado de rendimiento sostenido es posible en condiciones reales de uso diario? ¿Qué equivalencia de precisión se mantiene para las tareas más exigentes? ¿Qué escenarios de uso requieren actualización frecuente de modelos o re-entrenamiento para adaptarse a cambios en el usuario o en el entorno? Estos interrogantes señalan la necesidad de ver demostraciones reproducibles, pruebas en dispositivos comerciales y evaluaciones independientes por parte de la comunidad.

El impacto potencial de este enfoque es notable. Para el usuario final, podría significar relojes inteligentes que entienden mejor el lenguaje, audífonos y lentes que procesan señales con mayor contextualización, o pulseras que brindan análisis de salud avanzada sin drenaje rápido de la batería. Para el ecosistema, podría acelerar la adopción de IA en dispositivos de borde, favorecer modelos de uso más personalizado y reforzar la privacidad al reducir la dependencia de la nube.

A nivel industrial, la promesa impulsa debates sobre estándares y compatibilidad: ¿cómo se comparan estos enfoques entre fabricantes? ¿Qué señales de seguridad y verificación se requieren para garantizar que las mejoras de rendimiento no comprometan la protección de datos ni la robustez ante ataques? Y, sobre todo, ¿cuál es el costo en termos de diseño, producción y soporte de una solución que implica hardware co-diseñado y software optimizado de forma tan específica?

En última instancia, la narrativa de Anker invita a observar de cerca la evolución de las soluciones de IA en borde. Si la combinación de compresión avanzada, distilación, arquitecturas eficientes y gestión energética precisa se valida a gran escala, podríamos estar ante un cambio de paradigma: modelos de gran tamaño, antes incompatibles con la autonomía de wearables, optimizados para vivir y trabajar en la propia muñeca. El siguiente tramo será ver demostraciones públicas, casos de uso claros y, sobre todo, resultados reproducibles que permitan a desarrolladores y usuarios entender las capacidades reales y el alcance de estas soluciones.

from Latest from TechRadar https://ift.tt/9tDqYEi
via IFTTT IA

Invincible Temporada 4: respuestas clave tras el episodio final


Advertencia de spoilers: este texto aborda el episodio final de la temporada 4 de Invincible. Si aún no lo has visto, continúa leyendo bajo tu propio riesgo. Aquí encontrarás una visión estructurada de las preguntas más importantes que deja este cierre y qué significado tienen para el futuro del mundo de Invincible.

La llegada del episodio final de la temporada 4 supone un momento de consolidación de temas que la serie ha trabajado a lo largo de su desarrollo: poder, responsabilidad y las complejidades de la autoridad. Más allá de las batallas espectaculares y las secuencias de acción, este cierre invita a reflexionar sobre las decisiones tomadas por sus personajes y las consecuencias que esas decisiones dejan para el mañana. A continuación, desgloso las preguntas centrales y las respuestas que emergen del final.

Preguntas clave y respuestas

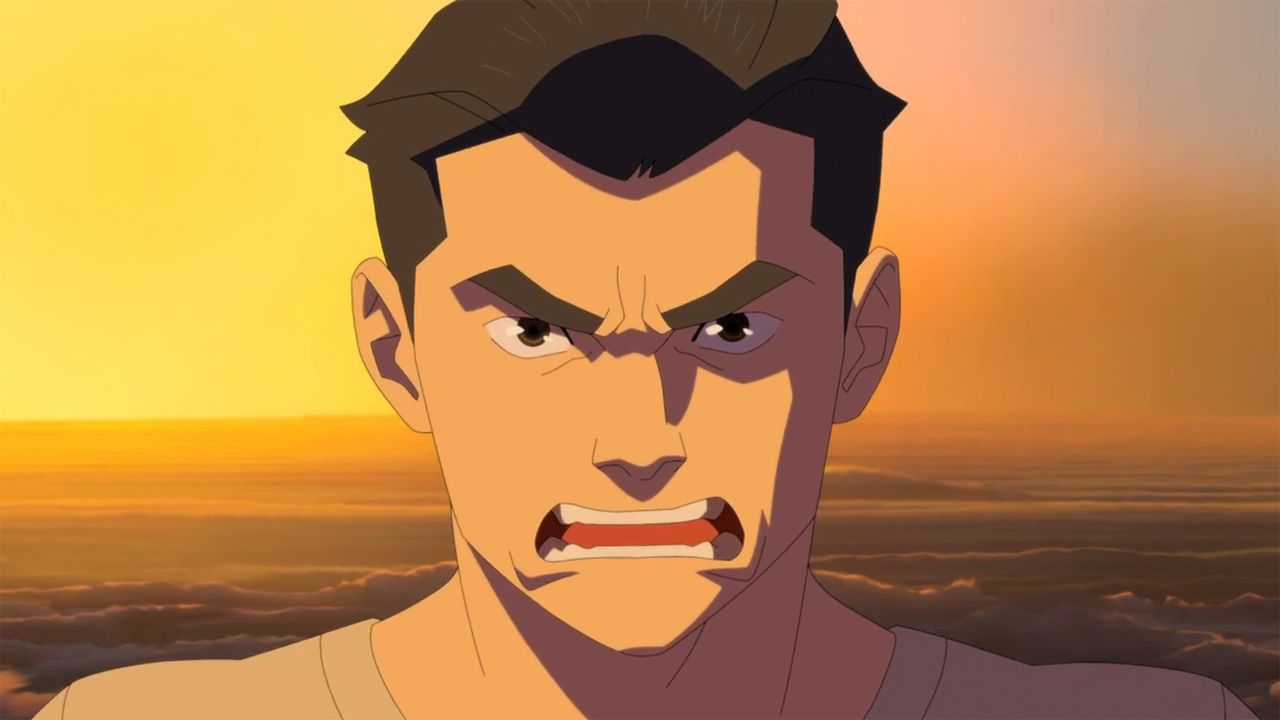
– ¿Qué significa el final para el arco de Mark Grayson (Invincible) y su crecimiento como héroe?
Respuesta: El episodio final coloca a Mark frente a una prueba de madurez que trasciende la fuerza física. No es solo derrotar a un villano o salvar un lugar; es enfrentar las limitaciones de su propio código moral y entender que la verdadera invencibilidad también implica asumir costos personales. Su crecimiento se manifiesta en una mayor claridad sobre cuándo luchar, a quién proteger y qué sacrificios son aceptables para preservar lo que realmente importa.

– ¿Qué papel juega la relación entre Omni-Man y su hijo en este cierre?
Respuesta: La dinámica entre padre e hijo se intensifica, dejando claro que el conflicto generacional y las lecciones aprendidas a partir de la experiencia compartida no se resuelven de forma simple. El final sugiere una reconciliación matizada: no una absolución total ni una ruptura irremediable, sino una conversación difícil que redefine límites, entendimiento y expectativas para el futuro. Este episodio subraya que la herencia de las decisiones del padre marca al hijo, pero también que el hijo tiene la capacidad de forjar su propio camino dentro de ese legado.

– ¿Qué ocurre con las alianzas y las fuerzas antagonistas al cierre de la temporada?
Respuesta: Las alianzas se enfrentan a una reevaluación de intereses y consecuencias. El final no quiere simplificar la amenaza; muestra que la resolución de conflictos de gran escala requiere alianzas difíciles y, a veces, decisiones impopulares. Este cierre plantea la posibilidad de redibujar líneas de cooperación y mostrar cómo los personajes negocian poder y seguridad en un mundo que ya no es tan claro en términos de buenos y malos.

– ¿Qué revela el cierre sobre el tema central de la violencia y la justicia?
Respuesta: Se refuerza la idea de que la justicia no es un esquema binario. La narrativa aboga por una visión más matizada de la violencia: acciones que buscan proteger pueden generar costos colaterales considerables, y la verdadera responsabilidad radica en asumir esas consecuencias y buscar alternativas cuando sea posible. El final invita a preguntarse si la solución está en la fuerza, en la ley o en una combinación más sofisticada de estrategias para evitar daños innecesarios.

– ¿Qué implicaciones tiene para el futuro del universo de Invincible?
Respuesta: El desenlace abre puertas a nuevos arcos y desafíos. Se insinúan cambios en el equilibrio de poder entre protagonistas y antagonistas, y la posibilidad de que surjan amenazas que obliguen a los personajes a redefinir su enfoque de la protección de la humanidad. En términos narrativos, esto da lugar a futuras temporadas con un paisaje político y moral más complejo, donde el ensemble de personajes debe navegar consecuencias a largo plazo.

– ¿Qué elementos técnicos destacan en este final (tono, ritmo, animación, dirección)?
Respuesta: Más allá de la intensidad de la acción, el final aprovecha el tono para enfatizar la moralidad de las decisiones y el peso emocional de las relaciones. El ritmo equilibra escenas de alto impacto con momentos de quietud que permiten la reflexión. La dirección mantiene una estética coherente con la temporada, reforzando la sensación de cierre sin perder la oportunidad de dejar semillas para posibles continuaciones. En conjunto, la experiencia audiovisual refuerza la idea de que Invincible, pese a su nivel de fantasía, está profundamente arraigada en dilemas humanos universales.

¿Qué preguntas quedan abiertas para el futuro? (guía para fans y lectores)
– ¿Qué decisiones tomarán los protagonistas ante las nuevas dinámicas de poder?
– ¿Cómo impactarán las revelaciones finales en las relaciones entre los personajes principales?
– ¿Qué desafíos éticos surgirán cuando las líneas entre protección y control se difuminen?
– ¿Qué tipo de antagonistas aparecerán para poner a prueba a un equipo que ha aprendido a cuestionar sus métodos?

Conclusión

El episodio final de la temporada 4 de Invincible cierra este tramo con una mezcla de resolución y ambición para lo que viene. Ofrece respuestas a preguntas cruciales, pero también plantea nuevas disputas y dilemas que mantienen al espectador interesado en el futuro del universo. Si la temporada 4 ya logra mantener un equilibrio entre acción y reflexión, el cierre promete ampliar ese mismo equilibrio a futuras entregas, manteniendo el tono que ha hecho de Invincible un referente en su género: un espectáculo que no teme a cuestionar la naturaleza de la grandeza y la responsabilidad.

En resumen, este final no es solo un cierre de arco, sino una invitación a imaginar las posibilidades que vendrán: personajes más complejos, dilemas más difíciles y un mundo que, tras el último golpe, parece más vasto y menos seguro que nunca.

from Latest from TechRadar https://ift.tt/0EvyAat
via IFTTT IA