Invicta 60: el subwoofer infrasonico que redefine la potencia del bajo


En la vanguardia de la reproducción infrasonora, el Invicta 60 se presenta como una referencia para quienes buscan potencia bruta sin sacrificar control ni precisión. Este subwoofer infrasonico está diseñado para transformar experiencias auditivas y sensoriales en entornos de alto rendimiento, donde el impacto de cada pulso de graves se percibe tanto física como auditivamente. Con una capacidad de 20,000 W de potencia pico, Invicta 60 no solo empuja el volumen: crea una columna de graves que se siente en el pecho y se escucha con claridad a pesar de las frecuencias por debajo de 20 Hz.

Potencia pico frente a potencia RMS: entender lo que se ofrece
20,000 W de potencia pico es un valor que habla de capacidad extrema ante transitorios y picos dinámicos. En entornos profesionales, la potencia pico se traduce en headroom: la capacidad del sistema para responder con dinámica cuando la señal exige ráfagas de alta exigencia. En la práctica, el Invicta 60 está diseñado para entregar una respuesta limpia y controlada incluso en condiciones de presión acústica elevadísima, evitando la distorsión y el agotamiento del recinto mientras mantiene la integridad de la escena sonora.

Diseño y construcción: ingeniería para el infrasonido extremo
El Invicta 60 incorpora un conjunto de sistemas orientados a la estabilidad y al manejo térmico en escenarios de uso prolongado. Su cono de gran diámetro, combinado con un motor de alta excursión y un blindaje estructural reforzado, permite desplazamientos lineales con control detallado a bajas frecuencias. El recinto está optimizado para disipación eficiente del calor y para minimizar vibraciones no deseadas que podrían colorear la señal. Este equilibrio entre potencia, respuesta y durabilidad es lo que permite que el sistema funcione con confianza en cines, teatros y festivales donde el entorno presenta demandas exigentes.

Rendimiento infrasonico: del dominio técnico a la experiencia sensorial
El foco del Invicta 60 es la reproducción de infrasones con definición y cinética. Aunque las frecuencias infrasonoras son a menudo inaudibles en términos de tono puro, su presencia se percibe en la presión de aire, en el impacto físico y en la coherencia de la escena sonora. Este subwoofer está diseñado para mantener una respuesta estable por debajo de la barrera de audición humana, con transitorios nítidos que sostienen la continuidad de la experiencia sin romper la claridad del espectáculo sonoro. La clave está en la gestión de la excursión, la linealidad del motor y un sistema de limitación que previene picos que podrían comprometer el sistema y la sala.

Instalación y recomendaciones de uso
Para aprovechar plenamente las capacidades del Invicta 60, se recomienda una instalación profesional con: alimentación estable y suficiente capacidad, una configuración de refuerzo con limitadores dinámicos y un control preciso de la ganancia para evitar saturación. Es esencial acompañar la configuración con una calibración de sala que tenga en cuenta la acústica del espacio, el llenado de la sala y la interacción con otros elementos del sistema de sonido. En contextos de cine o evento en vivo, la combinación con procesadores de sistema y perfiles optimizados para infrasonido facilita un rendimiento limpio y coherente a lo largo de toda la sesión.

Conclusión: potencia que se siente y se escucha con claridad
Invicta 60 no se limita a ofrecer una cifra de potencia; propone una experiencia de graves que empuja los límites del dominio infrasonico manteniendo control, precisión y durabilidad. Para productores, ingenieros de sonido y responsables de instalación que exigen rendimiento extremo sin comprometer la integridad del sistema, este subwoofer se coloca como una herramienta estratégica para crear momentos memorables sin sacrificar la calidad en las frecuencias audibles. En resumen, Invicta 60 redefine lo que significa obtener graves de impacto a un nivel profesional.

from Latest from TechRadar https://ift.tt/0KuVElZ
via IFTTT IA

Del ventilador de escritorio a la silla transpirable: prepara tu espacio de trabajo para el calor


El calor puede afectar la productividad, la ergonomía y el bienestar en el trabajo. Preparar el espacio con soluciones simples y efectivas puede marcar la diferencia durante los días más cálidos. Este artículo explora desde un ventilador de escritorio hasta una silla transpirable para ayudarte a enfrentar el calor sin perder rendimiento.

Introducción: por qué preparar el espacio importa
En entornos laborales con altas temperaturas, el cuerpo gasta más energía en regular la temperatura. Esto puede disminuir la concentración y aumentar la fatiga. Con un enfoque práctico y bien planificado, puedes mantener un ambiente cómodo y productivo.

Enfriamiento práctico: soluciones accesibles
– Ventiladores de escritorio ubicados estratégicamente para generar flujo de aire sin molestar a los colegas.
– Ventilación cruzada: abrir ventanas o usar ventiladores en direcciones opuestas para renovar el aire.
– Control de la humedad: deshumidificador si la humedad es alta; las condiciones más secas pueden ser igualmente incómodas.
– Gestión de calor de equipos: apagar equipos no necesarios y evitar colocar dispositivos que generan calor cerca de tu área de trabajo.

Sillas y mobiliario: enfoque en la transpirabilidad y la ergonomía
– Sillas transpirables: elegir tapicería de malla o tejidos ligeros que permitan la circulación del aire.
– Ergonomía y temperatura: soporte lumbar adecuado y una configuración que evite que el calor se acumule en la espalda.
– Altura y disposición: ajustar monitor y teclado para reducir tensiones y favorecer una postura cómoda durante jornadas largas.

Consejos prácticos para la configuración del espacio
– Iluminación: usar LEDs de baja emisión de calor y evitar lámparas que generen calor excesivo.
– Distribución de equipos: posicionar la PC y otros dispositivos para que no bloqueen la ventilación y no aumenten la temperatura local.
– Gestión solar: cortinas o persianas para controlar la entrada de calor directo en horas pico.

Bienestar y productividad: hábitos que ayudan
– Hidratación constante y pausas activas para favorecer la circulación.
– Ropa ligera y transpirable.
– Horarios flexibles o reprogramación de tareas para evitar las horas de mayor calor.

Plan de acción rápido (checklist)
1) Evalúa temperatura y humedad del espacio.
2) Coloca un ventilador de escritorio bien ubicado.
3) Activa la ventilación cruzada si es posible.
4) Considera una silla transpirable si la actual no cumple comodidad térmica.
5) Revisa la distribución de equipos para evitar acumulación de calor.
6) Verifica la iluminación y la disipación de calor de las lámparas.
7) Implementa pausas y hábitos de hidratación.
8) Ajusta horarios o tareas para soportar mejor el calor.

Conclusión
Con inversiones modestas y ajustes bien pensados, es posible crear un entorno de trabajo más cómodo y productivo durante los días cálidos. Comienza con un ventilador de escritorio y una silla transpirable, y añade mejoras progresivas según tus necesidades.

from Latest from TechRadar https://ift.tt/JHLCK2N
via IFTTT IA

Kia Vision Met Turismo: un adelanto de un sedán eléctrico deportivo para el futuro de la marca


El Vision Met Turismo es el concepto que Kia presentó para vislumbrar el camino de la firma en el segmento de los sedanes deportivos eléctricos. Este estudio de diseño propone una silueta de sedán con una línea de techo ligeramente caída y proporciones que inspiran rendimiento, sin perder un enfoque práctico y que invita a la conducción. Aunque no es una versión de producción, el concept ofrece señales claras sobre el lenguaje de diseño que podría definir futuros modelos de la marca.

En cuanto a la estética, la carrocería se caracteriza por superficies limpias, nervaduras sutiles y una parrilla cerrada que sugiere la presencia de tecnología eléctrica. Los faros y las luces traseras utilizan firmas en LED que comunican una identidad moderna y reconocible, mientras que los detalles aerodinámicos enfatizan la eficiencia sin sacrificar la agresividad del lenguaje.

El interior está orientado al conductor, con un cockpit envolvente, un tablero digital y una pantalla central que se integra con la consola de control. Los materiales emplean soluciones sostenibles y un diseño minimalista que facilita la experiencia de usuario, con énfasis en la conectividad y la facilidad de uso durante la conducción.

En términos de rendimiento, el Vision Met Turismo sugiere un tren motriz eléctrico capaz de ofrecer un desempeño dinámico para un sedán de alto rendimiento. La arquitectura podría contemplar tracción en las cuatro ruedas y una distribución de peso optimizada, con una batería de alta densidad y opciones de carga rápida de la firma. Aunque no se han compartido especificaciones, la propuesta apunta a una experiencia de conducción que combine placer al volante y eficiencia.

Este adelanto subraya la estrategia de Kia para ampliar su presencia en el segmento de sedanes eléctricos deportivos, complementando una gama ya electrificada y preparando el terreno para competir con rivales establecidos en el segmento de lujo y performance. Además, la propuesta refuerza el compromiso de la marca con un ecosistema de servicios y conectividad que acompaña a las nuevas plataformas.

En resumen, Vision Met Turismo funciona como un adelanto convincente de lo que podría convertirse en el futuro sedán eléctrico deportivo de Kia. Es un mensaje claro de que la marca está dispuesta a combinar diseño emocional, tecnología de vanguardia y dinamismo de conducción para definir una nueva era de su gama eléctrica.

from Latest from TechRadar https://ift.tt/5wNLEHo
via IFTTT IA

Scott Patterson no regresará a Sullivan’s Crossing en la temporada 4 por diferencias creativas: ¿podría ser un golpe maestro para Virgin River temporada 8?


En las últimas semanas circulan rumores no confirmados sobre la posible ausencia de Scott Patterson en la temporada 4 de Sullivan’s Crossing, supuestamente debido a “creative differences”. Aunque no hay un anuncio oficial, este tipo de movimientos no es inusual en la industria cuando un proyecto decide reorientar su rumbo narrativo. Este análisis explora las posibles implicaciones para Sullivan’s Crossing y, de forma especulativa, si ese escenario podría abrir una vía para Virgin River en una hipotética temporada 8.

Para Sullivan’s Crossing, la salida de un actor protagonista puede obligar a una reconfiguración de la trama y de las dinámicas entre personajes. En estos casos, las opciones suelen incluir:
– Reformular el arco de su personaje principal y la geografía de la historia.
– Introducir a otro personaje que asuma parte de su función en la trama.
– Reorientar la temporada hacia nuevos temas o conflictos que no dependan tanto de esa dinámica.

En cuanto a Virgin River, la idea de que Patterson podría sumarse a la temporada 8 (si se produce) genera curiosidad entre los fans. Su experiencia en roles de comunidades pequeñas y relaciones entre personajes podría encajar con el tono de Virgin River, que equilibra romance, drama y problemáticas personales. Sin embargo, existen consideraciones prácticas: acuerdos de contrato, calendario de rodaje y la posibilidad de que Virgin River ya haya consolidado su reparto y mitología. Todo dependerá de las negociaciones entre estudios, la disponibilidad del actor y la visión creativa de los showrunners.

Formas en las que podría presentarse:
– Aparición cameo o arc corto, que sirva como catalizador de nuevas tramas sin desviar por completo la dinámica establecida.
– Participación recurrente, con mayor presencia a lo largo de varios episodios.
– Firma de un contrato para una temporada completa, si la historia lo justifica y las agendas encajan.

En resumen, aunque el rumor no esté confirmado, analizar su posible impacto ayuda a entender las estrategias de producción y su efecto en el fandom. Si Virgin River lograra incorporar a Patterson, podría ser una jugada para ampliar audiencias y explorar nuevos vínculos entre personajes, siempre que existan las condiciones adecuadas para su integración.

Nota: este artículo es especulativo y no refleja un anuncio oficial.

from Latest from TechRadar https://ift.tt/QcZ8Uyb
via IFTTT IA

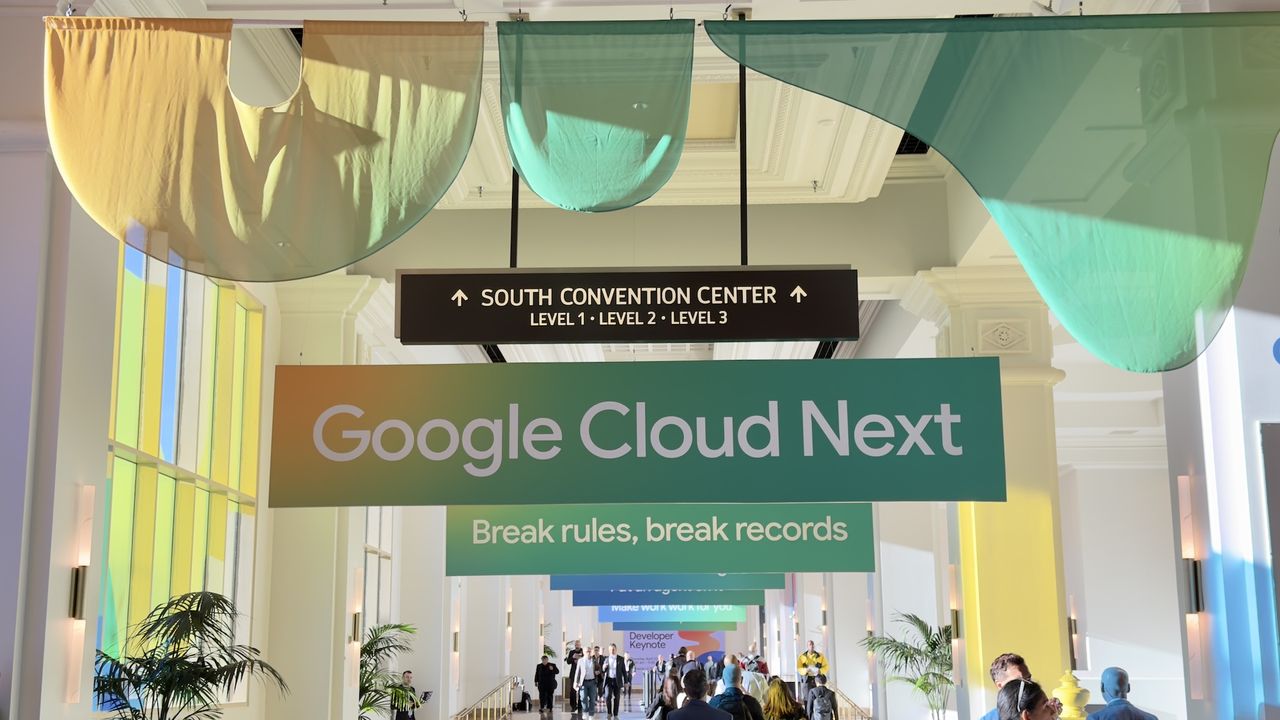
Cobertura en vivo desde Google Cloud Next 2026: novedades y análisis


Estamos preparados para acompañarte en la cobertura en vivo de Google Cloud Next 2026. En este espacio, te ofrecemos un resumen claro de los anuncios, demostraciones y conversaciones clave, junto con un análisis práctico sobre cómo pueden impactar a equipos de TI, datos y desarrollo en las próximas semanas y meses. Esta entrada se mantiene en constante actualización para reflejar lo que vaya surgiendo durante el evento.

Qué esperar de la cobertura en vivo
– Publicaciones rápidas durante las sesiones destacadas, con resúmenes y puntos de acción para equipos técnicos y de negocio.
– Análisis de impacto operativo, arquitectónico y de costos.
– Enlaces a sesiones, notas de producto, capturas y diapositivas cuando estén disponibles.
– Cobertura transversal: IA y aprendizaje automático, infraestructura y contenedores, seguridad, datos y API.

Áreas de interés a seguir
– Inteligencia artificial y aprendizaje automático: novedades en Vertex AI, herramientas de desarrollo y flujos de trabajo para productividad empresarial.
– Infraestructura y contenedores: avances en Kubernetes, Anthos y gestión de clústeres, así como estrategias de migración y modernización.
– Seguridad y cumplimiento: identidades, acceso seguro, Zero Trust y cumplimiento normativo en la nube.
– Datos y almacenamiento: BigQuery, Dataflow, Dataplex y soluciones de orquestación de datos para gobernanza.
– APIs y experiencia para desarrolladores: Cloud Run, Functions, gestión de APIs y observabilidad.
– Casos de uso y migraciones: patrones de adopción, migraciones híbridas y estrategias de coste-eficiencia.

Cómo será la cobertura en tiempo real
– Resúmenes breves de sesiones clave con insights prácticos y recomendaciones para implementación.
– Notas oficiales de producto y cambios anunciados, cuando estén disponibles.
– Enlaces a grabaciones, diapositivas y documentación relevante.
– Publicaciones diarias con el resumen del día y próximos temas a cubrir.

Formato y frecuencia
– Actualizaciones durante las sesiones en vivo y recapitulaciones al cierre de cada día.
– Contenido orientado tanto a lectores técnicos como a perfiles ejecutivos, con lenguaje claro y actionable.

Participa
– Deja tus preguntas y comentarios; las más relevantes se incluirán en entregas subsecuentes para ampliar el análisis.

Nota editorial
– Este borrador está diseñado para la cobertura del evento y se actualizará a medida que se publique nueva información oficial y se confirme el programa.

Cierre
– Mantente atento a las próximas entregas para no perderte las novedades más importantes de Google Cloud Next 2026.

from Latest from TechRadar https://ift.tt/YCORQNb
via IFTTT IA

Pangram Labs actualiza su extensión de Chrome para etiquetar la bazofia de la IA en tus feeds sociales


Con el crecimiento vertiginoso del contenido generado por IA, navegar por tus feeds sociales puede convertirse en una experiencia confusa. La extensión actualizada de Pangram Labs aborda este reto al añadir etiquetas de advertencia a publicaciones que podrían haber sido generadas por IA o que muestran indicios de baja calidad. El objetivo es ayudarte a decidir rápidamente qué vale la pena leer y qué merece ser revisado con un ojo crítico, sin romper el flujo de tu scroll.

Cómo funciona

La extensión evalúa cada publicación en tiempo real usando señales lingüísticas, metadatos visibles y patrones visuales. Cuando detecta posibles señales de IA o de menor calidad, aplica una etiqueta de advertencia junto a la publicación. Estas etiquetas son informativas y permiten ampliar la explicación sobre el motivo de la alerta al hacer clic o mantener el puntero sobre el icono.

Privacidad y rendimiento

El procesamiento principal ocurre en el propio navegador. Pangram Labs afirma que no envía automáticamente el contenido de tus feeds a sus servidores para su análisis. Si en algún momento optas por ver detalles, puedes consentir explícitamente enviar información adicional para obtener un análisis más profundo. La extensión está diseñada para ser ligera y no ralentizar significativamente la navegación.

Principales características

– Etiquetas de advertencia visibles y codificadas por colores para indicar diferentes niveles de alerta.
– Descripciones breves al pasar el cursor para explicar el motivo.
– Configuración de sensibilidad para adaptar la detección a tu contexto.
– Opciones para ocultar o desactivar las etiquetas según la fuente o el tipo de publicación.

Beneficios y límites

Entre sus ventajas se cuentan una mayor claridad al navegar y una reducción de la exposición a ruido generado por IA. También fomenta un pensamiento crítico y una lectura más selectiva. No obstante, la detección no es perfecta y puede haber falsos positivos o falsos negativos. La extensión busca complementar, no reemplazar, tu propio juicio.

Guía rápida de uso

Descarga desde la Chrome Web Store, añade la extensión a tu navegador y actívala. Navega por tus feeds como de costumbre y observa las etiquetas junto a las publicaciones que llaman la atención. Si quieres revisar más, abre los detalles para ver el razonamiento detrás de la etiqueta y ajustar la sensibilidad en la configuración.

Conclusión

Con esta actualización, Pangram Labs refuerza su compromiso con la claridad en la era de la IA. Las etiquetas de advertencia te ayudan a navegar con mayor confianza por la bazofia de la IA y a mantener un criterio propio mientras te desplazas por tus feeds sociales. Si valoras la lectura crítica y un feed más informado, esta extensión merece una prueba.
from Wired en Español https://ift.tt/6dhLkwj
via IFTTT IA

La Duma propone una lista de VPNs blancas permitidas en Rusia: lo que se sabe hasta ahora


En el debate sobre la regulación de las herramientas para eludir la censura y proteger la privacidad en Internet, la Duma ha puesto sobre la mesa un proyecto que podría cambiar de manera significativa el panorama tecnológico en Rusia: la creación de una lista de VPNs autorizadas, a las que se permitiría operar en el país bajo ciertas condiciones. Este enfoque, a menudo descrito como una lista blanca de VPN, busca, según los promotores, reducir las molestias para usuarios legítimos y para empresas ante las medidas de bloqueo y supervisión que ya existen. A continuación presento una lectura clara de lo que se sabe hasta ahora, sus posibles implicaciones y las preguntas que quedan por responder.

Contexto y marco regulatorio
La regulación de las VPNs en Rusia ha sido objeto de intensas deliberaciones durante varios años. Tradicionalmente, las autoridades han implementado medidas para bloquear ciertos sitios y servicios y, en paralelo, han buscado herramientas para limitar o supervisar el uso de redes privadas virtuales. La propuesta de una lista blanca de VPNs se inscribe en un marco regulatorio que enfatiza el control de la información y la supervisión de proveedores de servicios de Internet, con un papel destacado para Roskomnadzor, la agencia encargada de la regulación de comunicaciones y contenidos. Aunque aún no se han publicado formalmente los textos completos, los reportes iniciales señalan que el objetivo declarado es permitir el uso de VPNs que cumplan con criterios regulatorios y, al mismo tiempo, facilitar la vida de usuarios y empresas obligadas a operar en un entorno regulado.

Qué significa una VPN blanca
En este contexto, una VPN blanca se entendería como un proveedor de servicios de VPN que se somete a un conjunto de requisitos legales y técnicos para poder operar dentro del país. Esto podría incluir, entre otros aspectos, la cooperación con las autoridades para filtrado de contenidos, la retención de determinados datos, la implementación de controles de seguridad específicos o la adherencia a listas de sitios que deben ser accesibles o bloqueados según la normativa vigente. El término no es nuevo en el ámbito regulatorio global, pero en Rusia adquiere una connotación particular: no se trata de prohibir por completo el uso de VPN, sino de canalizar su uso a través de actores que cumplen con reglas de supervisión y transparencia. En la práctica, la lista blanca podría funcionar como un canal para usuarios que necesitan conectarse a servicios legítimos (trabajo, investigación, acceso a información regulada) sin enfrentar interrupciones innecesarias, al tiempo que se mantiene un marco de control para los proveedores de VPN.

Posibles beneficios para usuarios y empresas
Los defensores de la iniciativa destacan varios beneficios potenciales:
– Reducción de fricciones: para empresas, especialmente aquellas con operaciones transfronterizas o con requisitos de cumplimiento, una lista de VPN autorizadas podría simplificar la gestión de accesos remotos y reducir interrupciones técnicas causadas por bloqueos impredecibles.
– Estabilidad operativa: proveedores de servicios y plataformas podrían garantizar una experiencia más predecible para clientes que dependen de conectividad segura y estable.
– Certidumbre regulatoria: al establecer criterios claros de selección y supervisión, las empresas podrían planificar mejor sus estrategias de expansión y cumplimiento en el mercado ruso.
– Seguridad y cumplimiento: para el Estado, una VPN licenciada podría facilitar auditorías y la verificación del cumplimiento de normas de retención de datos, cooperación con autoridades y filtrado de contenidos cuando sea necesario por ley.

Riesgos y críticas a considerar
Junto a los posibles beneficios, existen críticas y preocupaciones legítimas que deben vigilarse:
– Libertad de información y censura: la creación de una lista blanca podría ampliar el control institucional sobre qué servicios pueden operar, elevando el riesgo de censura selectiva y limitando el acceso a herramientas que permiten la educación, la investigación y la libre expresión.
– concentración de poder: concentrar la autorización y supervisión en un reducido conjunto de proveedores podría generar dependencias excesivas y elevar la influencia del Estado sobre el ecosistema tecnológico privado.
– vigilancia y retención de datos: la normativa que acompañe a la lista podría exigir retención de métricas de uso, logs de conexión y otros datos sensibles, aumentando las capacidades de vigilancia y los posibles vectores de abuso.
– costo y accesibilidad: para empresas más pequeñas y startups, el cumplimiento puede resultar onerosos, lo que podría limitar la competencia y la innovación dentro del mercado ruso.
– definición y aplicación de criterios: la ambigüedad en los criterios de selección y en los mecanismos de auditoría podría generar incertidumbre operativa y disputas entre reguladores y proveedores.

Qué falta por saber y preguntas clave
Hasta ahora, la información pública disponible no ofrece un texto legal definitivo ni criterios formales. Algunas preguntas que deben responderse antes de que el proyecto avance son:
– ¿Cuáles serían los criterios exactos de elegibilidad para las VPNs en la lista blanca? ¿Qué estándares técnicos, de seguridad y de cumplimiento deben cumplir?
– ¿Qué obligaciones de retención de datos, cooperación con autoridades y filtros de contenido se exigirán a los proveedores autorizados?
– ¿Quién supervisará el cumplimiento y con qué mecanismos de auditoría y sanciones se contará?
– ¿Cómo se resolverán los recursos y disputas entre proveedores, usuarios y autoridades en caso de desacuerdo?
– ¿Qué impacto económico y competitivo se anticipa para el ecosistema de tecnología y telecomunicaciones, especialmente para actores internacionales y startups locales?
– ¿Qué salvaguardas existenciales —como derechos de los usuarios, transparencia y revisión independiente— se incorporarán para evitar abusos de poder?

Implicaciones para la industria, usuarios y la escena internacional
Si la propuesta llega a convertirse en política, tendrá efectos directos en cómo las empresas gestionan accesos remotos, servicios en la nube y operaciones de TI en Rusia. A nivel de usuarios, podría traducirse en una experiencia más estable para quienes requieren conectividad constante, al tiempo que se mantienen medidas de control sobre la infraestructura de red. En el plano internacional, la iniciativa podría influir en la percepción de Rusia como un entorno regulado para tecnología y datos, afectando decisiones de inversión, cooperación tecnológica y relaciones con proveedores extranjeros de VPN.

Mirando hacia adelante
En este momento, lo más prudente para lectores y actores del sector es mantener un seguimiento de los comunicados oficiales y de las fuentes periodísticas que desglosen el borrador y los criterios propuestos. La discusión está en curso, y los próximos mensajes oficiales serán decisivos para entender si la lista blanca de VPNs representa una vía para reducir las fricciones sin sacrificar principios fundamentales de apertura, seguridad y derechos digitales.

Conclusión
La idea de una lista de VPNs autorizadas introduce una tensión clásica entre control estatal y libertad de acceso a la información. Por un lado, podría facilitar la operación de servicios legítimos y mejorar la experiencia de usuarios y empresas. Por otro, corre el riesgo de ampliar la censura, aumentar la vigilancia y concentrar el poder regulatorio. A medida que se publiquen más detalles, será crucial evaluar criterios, mecanismos de supervisión y salvaguardas para garantizar un equilibrio entre seguridad, cumplimiento y derechos de los ciudadanos. Este tema merece una cobertura cuidadosa y una discusión informada entre stakeholders del sector público y privado, para entender no solo lo que se propone, sino las implicaciones reales para el ecosistema digital en Rusia y más allá.

from Latest from TechRadar https://ift.tt/7Vv5sML
via IFTTT IA

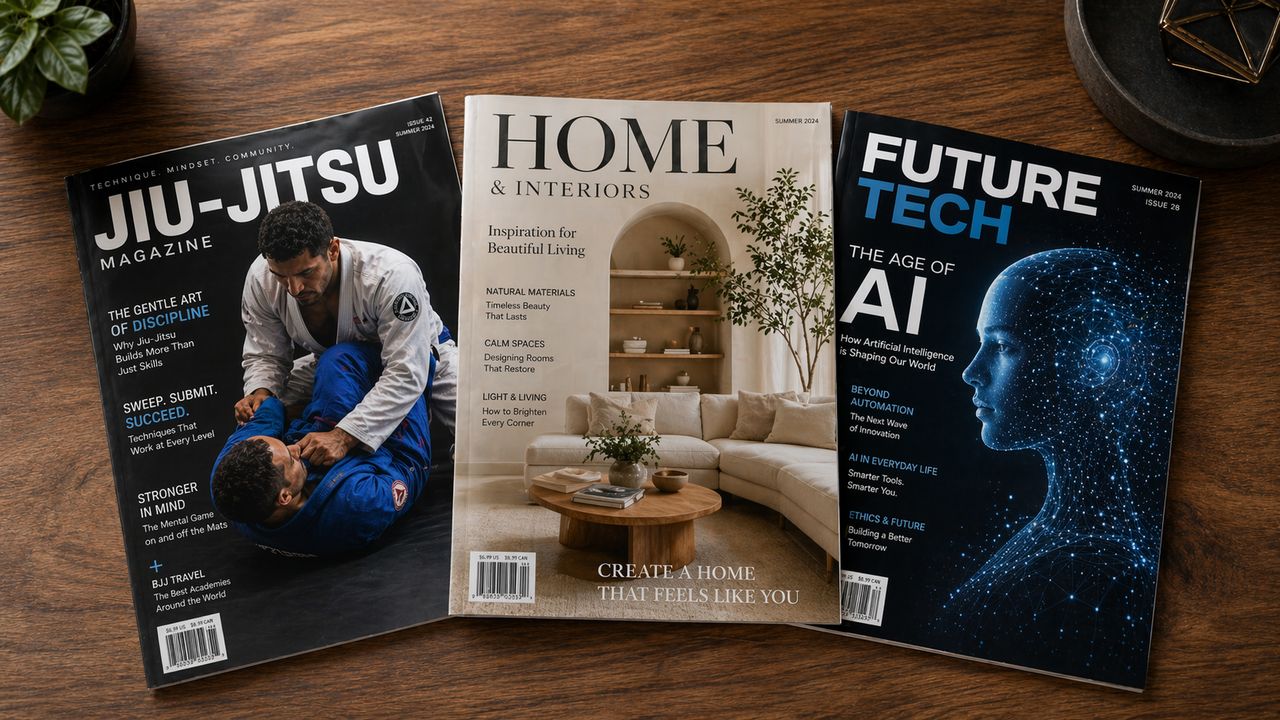
Maquetas de revistas con ChatGPT Images 2: apariencia impresionante, pero sin editabilidad ni integración de flujo de trabajo


En el mundo de la edición y el diseño editorial, las herramientas de generación de imágenes han cambiado la manera en que visualizamos conceptos. ChatGPT Images 2 puede generar maquetas de revistas que a primera vista resultan impecables: tipografías cuidadosamente emparejadas, cuadrículas consistentes, jerarquía visual clara y una paleta de colores que parece haber sido curada por un editor. El realismo es tan convincente que estas maquetas pueden ser utilizadas para presentaciones rápidas o mood boards, acelerando la fase inicial de un proyecto.

Sin embargo, este realismo tiene un coste de utilidad práctica. Las maquetas generadas por estas herramientas suelen carecer de dos ingredientes cruciales para la producción editorial: la editabilidad y la integración con el flujo de trabajo. Son imágenes estáticas, sin capas editables, sin exportaciones a formatos de diseño profesional y sin conectividad con sistemas de gestión de contenidos, bibliotecas de imágenes o repositorios de estilos de marca. En la práctica, se quedan en la superficie, sirviendo como simulaciones visuales pero limitando la colaboración entre diseñadores, editores y productores.

Qué aporta en la etapa de ideación:
– Realismo en composición y tipografía, que permite evaluar si una idea funciona de forma visual sin invertir horas en maquetación.
– Demostración de conceptos de grid y balance visual para presentar a clientes o a equipos internos.
– Velocidad para generar variantes de aspecto y sensación general, explorando diferentes combinaciones de imagen y tipos de contenido.

Qué no ofrece:
– Sin editabilidad ni capas para modificar texto o imágenes sin volver a maquetar desde cero.
– Sin exportaciones limpias para flujos de producción en herramientas como InDesign, QuarkXPress o Figma.
– Sin integración con flujo de trabajo editorial: no hay enlaces de contenido dinámico, no hay automatización de actualizaciones, no hay control de versiones ni de estilo de marca.

Implicaciones para equipos y clientes:
– En presentaciones, puede ser una solución fuerte para comunicar la dirección visual.
– En producción, exige a los equipos completar el trabajo en herramientas de diseño tradicionales, duplicando esfuerzos o creando cuellos de botella si se intenta depender de estas imágenes como entregables finales.
– Ciertas limitaciones de resolución o fidelidad de algunos elementos pueden impactar si se intenta escalar para impresión.

Cómo aprovecharlo hoy sin perder la productividad:
– Utilizar para mood boards y conceptos de diseño.
– Generar variaciones de layout para comparar jerarquías y espaciados.
– Servir como espejo visual para validar narrativas editoriales con clientes antes de que exista una versión editable.
– Mantener una fuente de verdad en la etapa de concepting, con un repositorio de ideas visuales generadas para inspirar al equipo.

Qué falta para que sea útil en producción:
– Capas editables y exportaciones a formatos de diseño estándar.
– Integración con herramientas de flujo de trabajo y CMS para alimentar textos e imágenes de manera dinámica.
– Soporte para estilos de marca, bibliotecas y vinculación de contenidos, para mantener consistencia a lo largo de múltiples ediciones.
– Capas de texto y objetos vectoriales para permitir ajustes de composición y tipografía.
– Herramientas de colaboración y control de versiones que faciliten el trabajo en equipo y las aprobaciones.

Mirando hacia el futuro:
– Es razonable esperar mejoras en la editabilidad, en la exportación a formatos de diseño y en la conectividad con flujos de trabajo.
– La generación de maquetas de alto realismo seguirá siendo una ventaja para la ideación, siempre que se combine con herramientas que permitan convertir esas ideas en productos editables.
– Las empresas podrían beneficiarse de APIs que permitan convertir de forma directa una maqueta en un proyecto editable o de plugins que exporten a paquetes de diseño con estilos, tipografías y colores.

Conclusión:
– En resumen, las maquetas de revistas generadas por ChatGPT Images 2 ofrecen un valor claro en la fase de exploración: aceleran la visualización de conceptos y facilitan la toma de decisiones iniciales. Pero para producción y distribución, el valor real exige herramientas que permitan edición, exportación y una integración fluida con los procesos de publicación. Como parte de un flujo de trabajo moderno, deben verse como un catalizador creativo y una fuente de inspiración, no como un reemplazo de las herramientas y prácticas establecidas que sostienen la calidad y la coherencia de una publicación.

from Latest from TechRadar https://ift.tt/KF7S5cz
via IFTTT IA

¿Es suficiente el antivirus integrado de Windows 11 para mantenerte a salvo? Microsoft opina que sí


En el panorama actual de amenazas digitales, la pregunta más frecuente ya no es si un antivirus funciona, sino si el que viene por defecto en tu sistema es suficiente para tus hábitos y tus datos. Con Windows 11, Microsoft defiende que Defender Antivirus, integrado de fábrica y gestionado desde la app Seguridad de Windows, ofrece una protección sólida para la mayor parte de los usuarios. Pero, ¿cuánto de verdad hay en esa afirmación y qué significa en la práctica para tu seguridad diaria?

Qué ofrece Defender en Windows 11
Defender Antivirus llega preconfigurado en Windows 11 con un conjunto de funciones diseñadas para cubrir las amenazas más comunes y las vulnerabilidades típicas de un equipo de consumo. Entre sus herramientas destacan:
– Protección en tiempo real que analiza archivos y procesos cuando se ejecutan, buscando comportamientos y firmas maliciosas.
– Protección basada en la nube, que utiliza inteligencia actualizada para detectar amenazas emergentes.
– Actualizaciones automáticas de definiciones y de la propia protección para responder a nuevas técnicas de ataque.
– Protección contra ransomware, con opciones de control de acceso a carpetas para limitar el daño si un proceso malicioso intenta cifrar tus archivos.
– Protección contra exploits y técnicas de evasión que buscan aprovechar fallos de software.
– Windows SmartScreen, que ayuda a bloquear sitios web maliciosos y descargas potencialmente peligrosas.
– Integración con la experiencia de seguridad de Windows, incluyendo alertas, historial de seguridad y recomendaciones de acción desde la app Seguridad.
– En entornos empresariales, capacidades extendidas a través de Microsoft Defender for Endpoint para detección y respuesta ante incidentes, aunque este artículo se centra en el usuario particular.

Ventajas de esta solución integrada
– Facilidad de uso: no necesitas instalar nada adicional; está ya disponible y se actualiza junto con el sistema operativo.
– Cobertura amplia en un solo lugar: todo está cohesionado dentro de Windows Security, lo que reduce lagunas entre diferentes herramientas y políticas.
– Rendimiento razonable: la solución está diseñada para funcionar sin mermar de forma significativa la experiencia de uso cotidiano.
– Actualizaciones continuas: tu equipo recibe mejoras y nuevas defensas sin depender de terceros proveedores.
– Compatibilidad y estabilidad: al ser parte del sistema, suele ser más estable y menos conflictivo que productos de terceros, especialmente en aplicaciones y periféricos de Windows.

Limitaciones y consideraciones prácticas
Aunque Defender ofrece un conjunto sólido de defensas, no es una garantía absoluta de protección. Algunas consideraciones importantes:
– El factor humano continúa siendo el eslabón más débil: phishing, ingeniería social y descargas de fuentes no confiables pueden burlar cualquier defensa si el usuario no adopta prácticas seguras.
– Amenazas avanzadas y dirigidas: atacantes con recursos pueden emplear técnicas que requieren herramientas de detección más específicas o capacidades de respuesta que suelen encontrarse en suites empresariales o soluciones de EDR (Endpoint Detection and Response).
– Dependencia de una sola capa: confiar únicamente en un antivirus, incluso uno integrado, puede dejar huecos si no se complementa con otras capas de seguridad y buenas prácticas.
– Compatibilidad y rendimiento con software de terceros: en equipos donde se usan soluciones de seguridad adicionales, algunas funciones pueden solaparse o necesitar configuraciones especiales para evitar conflictos.

Cómo evaluar tu situación de seguridad
Para decidir si Defender es suficiente para ti, considera estos puntos:
– Nivel de riesgo personal: si manejas datos sensibles, cuentas administrativas, información financiera o trabajas con clientes, puede valer la pena complementar la protección con prácticas y herramientas adicionales.
– Hábitos de uso: si pasas mucho tiempo navegando, descargando archivos de diversas fuentes o usando redes Wi‑Fi públicas, refuerza tu defensa con hábitos seguros y herramientas de protección complementarias.
– Entorno y dispositivos: si utilizas otros dispositivos conectados (tabletas, móviles, otros PCs), la seguridad debe ser coherente en todos ellos; la migración de políticas simples entre dispositivos puede ser complicada sin soluciones integradas.
– Nivel de protección que esperas: Defender es excelente para la mayoría de usuarios de consumo; para entornos con requisitos de cumplimiento, o para usuarios con alto valor de activos, puede ser razonable evaluar soluciones empresariales que añadan EDR y capacidades de respuesta.

Buenas prácticas para reforzar la seguridad junto con Defender
– Mantén Windows 11 actualizado: las actualizaciones del sistema incluyen parches de seguridad críticos que corrigen vulnerabilidades explotables.
– Mantén Defender activo y revisa los módulos recomendados: protección en la nube, envío de muestras y control de acceso a carpetas para ransomware, entre otros.
– Activa el modo Tamper Protection: evita cambios no autorizados en la configuración de seguridad.
– Aprovecha SmartScreen y la protección en la red cuando sea posible: estas herramientas añaden capas de filtro a la exploración de contenidos y descargas.
– Habilita la autenticación multifactor (MFA): añade una capa adicional de verificación para tus cuentas, reduciendo el riesgo de uso indebido incluso si una contraseña se ve comprometida.
– Practica una higiene digital responsable: usa contraseñas únicas y gestionadas con un gestor de contraseñas, evita hacer clic en enlaces sospechosos y verifica la legitimidad de los sitios web, especialmente para operaciones sensibles.
– Realiza copias de seguridad regulares: la regla 3-2-1 (tres copias, en dos soportes diferentes, una fuera de sitio) es una guía sólida para reducir el impacto de ransomware o fallos técnicos.
– Considera una red segura: en redes públicas, evalúa usar una VPN y evita información sensible en redes no confiables cuando sea posible.

Conclusión
Defender Antivirus en Windows 11 ofrece una protección robusta para la mayoría de usuarios, con una integración estrecha en el sistema y actualizaciones constantes que fortalecen la defensa frente a ataques comunes. Sin embargo, la seguridad real no depende de una sola protección: depende de una combinación de buenas prácticas, actualizaciones regulares, capas de defensa y una evaluación honesta de tu nivel de riesgo. Si tu día a día implica datos sensibles, o si quieres una defensa más proactiva y detallada ante incidentes, vale la pena complementar Defender con hábitos seguros y, en escenarios adecuados, soluciones avanzadas de seguridad empresarial. En resumen, para muchos usuarios, Defender es una base sólida; para otros, es la primera capa de una estrategia de seguridad más amplia.

from Latest from TechRadar https://ift.tt/fEsKpPY
via IFTTT IA

Hacktivismo y seguridad en el Reino Unido: anticipando ataques a gran escala que podrían igualar a los ransomware más costosos


El panorama de la seguridad cibernética está en constante evolución, y los actores que operan desde motivaciones políticas o sociales continúan adaptando sus estrategias. Los hacktivistas, grupos que buscan visibilidad y presión pública, pueden orientar sus esfuerzos hacia objetivos del Reino Unido con el objetivo de provocar interrupciones, desestabilizar servicios y generar impacto mediático. Aunque sus fines suelen ser ideológicos, las consecuencias para infraestructuras críticas y para la confianza pública pueden ser tan significativas como las de ataques de ransomware de gran escala. En ese marco, es razonable preguntarse si un ataque coordinado podría alcanzar costos que rivalicen con los incidentes de ransomware más costosos de la memoria reciente.

Qué áreas serían más vulnerables
– Servicios públicos y gubernamentales: portales de ciudadanía, sistemas de gestión de documentos y servicios de administración que, si caen, dificultan la prestación de servicios básicos.
– Atención sanitaria: hospitales, centros de procesamiento de datos y redes de telemedicina, donde las interrupciones pueden afectar la seguridad del paciente y la continuidad de la atención.
– Infraestructura crítica: energía, transporte, telecomunicaciones y agua, sectores que dependen de sistemas interconectados y de la disponibilidad de servicios para el funcionamiento diario.
– Sector financiero y regulado: instituciones financieras, seguros y mercados que requieren alta disponibilidad y protección de datos sensibles.
– Sector educativo y público: universidades, centros de investigación y dependencias públicas, que pueden convertirse en blancos de desinformación o desorganización operativa.

Impacto potencial
Un ataque de hacktivismo de gran escala podría manifestarse en caídas de servicio, desinformación, filtración de datos, manipulación de interfaces públicas y disrupción de procesos administrativos. El costo económico incluiría interrupciones operativas, pérdidas por inactividad, costos de recuperación, impacto en la confianza de clientes y ciudadanos, y posibles efectos colaterales en la seguridad pública. Si bien cada incidente es único, la complejidad de la digitalización moderna aumenta la probabilidad de efectos en cadena que superen la simple interrupción de un servicio individual.

¿Por qué podría ser plausible en el Reino Unido?
– Madurez de la economía digital: una gran dependencia de servicios en la nube, redes y plataformas que, si se ven comprometidas, pueden afectar múltiples sectores de forma simultánea.
– Alto perfil internacional: las acciones de hacktivistas a menudo buscan notoriedad en el plano global, lo que puede traducirse en campañas coordinadas que apalancan ataques a diferentes vectores.
– Densidad de infraestructuras críticas interconectadas: la interdependencia entre sistemas públicos y privados crea posibles vectores de propagación y efectos en cascada.
– Disponibilidad de herramientas genéricas: existen herramientas y técnicas difundidas que, si se emplean de forma coordinada, pueden amplificar el impacto sin requerir capacidades técnicas extraordinarias.

Estrategias para reducir la probabilidad e impacto
– Gestión de riesgos y continuidad operativa: identificar activos críticos, priorizar su protección y asegurar planes de continuidad del negocio y de servicios públicos.
– Resiliencia operativa y copias de seguridad: implementar copias de seguridad segmentadas y aisladas, pruebas regulares de recuperación y planes de restauración rápida.
– Principio de confianza cero y segmentación de red: reducir la superficie de ataque moviendo a un enfoque de verificación constante y limitando movimientos laterales entre sistemas.
– Detección y respuesta a incidentes: monitoreo continuo, inteligencia de amenazas y capacidad de respuesta coordinada entre agencias gubernamentales, empresas y centros de operaciones de seguridad.
– Protección de servicios clave y defensa de la cadena de suministro: endurecer proveedores críticos, evaluar riesgos de terceros y reforzar controles de seguridad en proveedores de tecnología e servicio.
– Cooperación público-privada e inversión en capacidades nacionales: fortalecer CERTs, equipos de respuesta ante emergencias cibernéticas y marcos de intercambio de información.
– Cultura de ciberhigiene y educación: concienciación y formación continua para personal público y privado, reduciendo errores humanos y fortaleciendo prácticas seguras.

Conclusión
La posibilidad de que hacktivistas lancen ataques a gran escala contra el Reino Unido, con impactos que podrían igualar a los ransomware más costosos, no es una certeza, pero sí una hipótesis razonable que merece atención proactiva. La mejor defensa es una combinación de gobernanza robusta, resiliencia operativa y cooperación entre sector público y privado. Prepararse para lo peor, sin perder de vista la necesidad de mantener servicios esenciales disponibles y protegidos, es la ruta más sensata para reducir tanto la probabilidad como el costo de un incidente cibernético de alto impacto.

from Latest from TechRadar https://ift.tt/H178aXD
via IFTTT IA