Assassin’s Creed Unity gratis por una semana en apoyo a Notre-Dame

La famosa empresa de desarrollo de videojuegos Ubisoft de origen frances anunció el dia de ayer que participará en la gran ola de apoyo que surgió luego del incendio que devastó la Catedral de Notre-Dame en París.

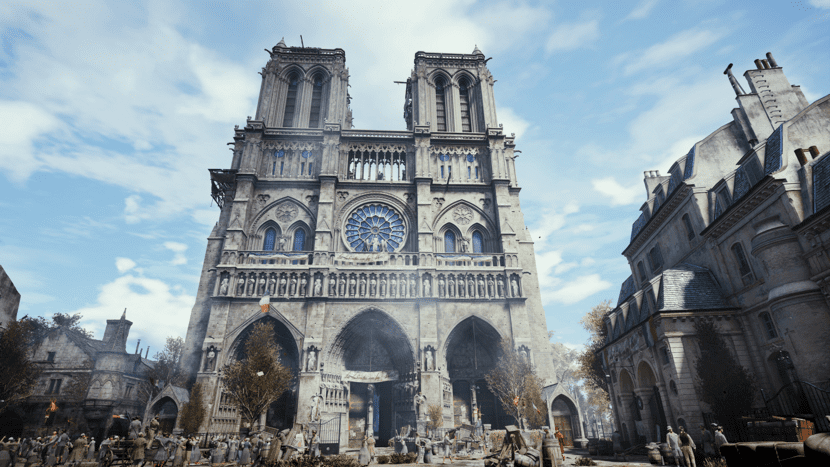
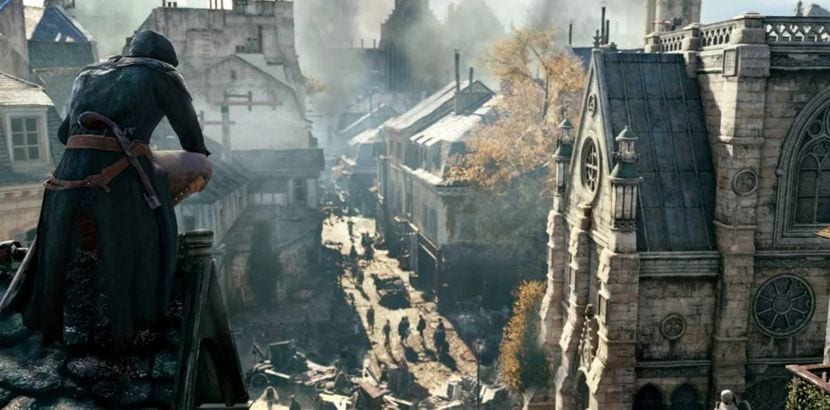
En forma de un tributo que permitirá a todos los jugadores obtenga una copia gratuita de Assassin’s Creed Unity para PC durante una semana (tienen hasta el 25 de abril) y permita a los jugadores caminar alrededor de una catedral de Notre-Dame durante la Revolución Francesa.

El incendio que devastó el lunes pasado al monumento de nueve siglos provocó una ola de entusiasmo en Francia y en el extranjero, empujando a la gente a donar para su reconstrucción.

Ubisoft en apoyo a la cultura

El regalo de Assassin’s Creed Unity por parte de Ubisoft no se eligió al azar, si no que, el juego se lleva a cabo en París en la epoca de 1789 y en donde los jugadores de este gran titulo forman parte de una sociedad secreta de asesinos que vagan por la ciudad en busca de las víctimas de un grupo rival.

Sobre Assassin’s Creed Unity

Para quienes desconozcan de este titulo y se pregunte el ¿por que?, deben saber que Assassin’s Creed Unity incluye una versión digital en 3D de la Catedral de Notre-Dame, basada en planos reales así como basada en los documentos históricos e imágenes de estatuas y piedras antiguas. La reproducción requirió 5,000 horas de trabajo y requirió la reconstitución de 140 vitrales.

Los jugadores pueden escalar los arcos y las gárgolas de la catedral y admirar una reconstrucción del panorama del siglo XVIII en París.

Sin embargo, hay un pequeño detalle que no encaja y es que en la catedral ya tiene su aguja, pero se añadió a mediados del siglo XIX.

Ubisoft se solidariza con la parisina y todas las personas en todo el mundo se mueve por este trágico suceso.  Notre-Dame es una parte integral de la identidad de París y Francia, una ciudad a la que estamos profundamente conectados. Ver a la catedral en llamas nos afectó profundamente a todos.

Al crear el juego Assassin’s Creed Unity, Ubisoft tuvo la oportunidad de establecer vínculos aún más estrechos con París, así como con todos sus monumentos históricos.

Ubisoft ha concentrado gran parte de su tiempo y esfuerzo en la reconstrucción de Notre-Dame, para acercarse al original

A la luz de los eventos del lunes, Ubisoft quiere dejar que la majestuosidad y la belleza de la catedral se descubran de la mejor manera posible.

A partir de hoy y durante toda una semana, Ubisoft ofrece la versión para PC de Assassin’s Creed Unity para todos aquellos que la deseen.

¿Como obtener mi copa de Assassin’s Creed Unity?

Para quienes estén interesados en poder obtener su copia gratuita de Assassin’s Creed Unity, deben saber que el juego ya está disponible (desde el dia de ayer) para descargar en desde Uplay (la plataforma de juegos de Ubisoft).

Para poder reclamar su copia deben dirigirse al siguiente enlace o directamente en la tienda de Ubisoft 

Además de esta generoso regalo por parte de Ubisoft, también se compromete con € 500,000 para ayudar a restaurar y reconstruir Notre-Dame de Paris.

Ubisoft también alienta a todos aquellos que deseen contribuir a este esfuerzo colectivo.

“Se ha considerado a Assassin’s Creed Unity como un último tributo a la ciudad de París, y Ubisoft espera que Notre-Dame encuentre su brillo brillante lo más rápido posible”.

¿Como ejecutar Assassin’s Creed Unity en Linux?

Ahora la parte final para quienes usamos Linux. Para ejecutar Assassin’s Creed Unity en nuestra distribución favorita podremos hacer uso de algunas herramientas.

Entre las cuales podremos destacar a Lutris, Wine, PlayOnLinux y Crossover.

De ellos yo de manera personal recomiendo a Lutris (totalmente gratuito) o para quienes tengan una licencia de Crossover o utilicen Deepin OS hagan uso de este.

Ya que estas dos herramientas automatizan el proceso de instalación y de la configuración de las bibliotecas de Wine (dll) necesarias.

El artículo Assassin’s Creed Unity gratis por una semana en apoyo a Notre-Dame ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Irl3dv
via IFTTT
Slimbook trabaja para implementar Coreboot en sus equipos

Muchos usuarios lo estaban pidiendo a gritos y Slimbook ha escuchado sus peticiones. La empresa valenciana vuelve a sorprendernos con buenas noticias, ya que trabaja duro para integrar el sistema Coreboot en sus equipos y así hacerlos aún más abiertos. Sin duda un gran paso adelante en cuanto a deshacerse de ese firmware cerrado que tantas desventajas ofrece, ya no solo por cuestiones filosóficas o éticas, también por cuestiones técnicas como la velocidad de arranque y la seguridad.

Pero retrocedamos un poco para entenderlo mejor… El BIOS/UEFI son sistemas de firmare cerrados para poder arrancar los equipos. Ese código almacenado en una memoria ROM programable realiza una serie de rutinas para poder inicializar todos los dispositivos de hardware conectados y cederle el control al gestor de arranque para que localice un sistema operativo con el que arrancar.

Para ello, el UEFI consta de tres etapas o fases conocidas como:

  • SEC (Security): es la primera fase cuando se arranca el sistema y maneja todos los eventos iniciales y puede pasar alguna información básica para la fase PEI. Básicamente contiene el código necesario para la inicialización de la CPU en un estado de registros conocido.
  • PEI (Pre-Initialization): tras la fase anterior, se invocará a esta nueva fase que entra en marcha para configurar la plataforma entera para dejarlo todo preparado para luego ceder el control a DXE.
  • DXE (Driver eXecution Environment): cuando se cargan los drivers o controladores de los dispositivos o periféricos del equipo. Si es necesario, también monta discos, y busca y ejecuta el código de arranque del sistema. Tras este paso, se transfiere el control al sistema operativo localizado…

Todo esto es necesario para entender que Coreboot es un proyecto orientado a sustituir el firmware propietario del BIOS/UEFI por un código libre. Dicho de otro modo, Coreboot reemplaza las fases SEC y PEI. Pero no hay que confundirlo con otro proyecto del que ya hemos hablado, de LinuxBoot, que viene a sustituir la fase DXE para aportar mayor velocidad y seguridad. Coreboot por tanto, es un código que actúa en una fase mucho más temprana del proceso de arranque en comparación con LinuxBoot. Coreboot hace posible todo aquello que Linux no es capaz de hacer por sí mismo, como inicializar la plataforma (CPU, DRAM, ACPI, enumeración de dispositivos PCI, carga del bootloader o gestor de arranque…).

El artículo Slimbook trabaja para implementar Coreboot en sus equipos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2vbNnrS
via IFTTT

Disco Dingo ya disponible, a falta de oficializar el lanzamiento

Hoy es 18 de abril, por lo que es el día del lanzamiento de Ubuntu 19.04 Disco Dingo y todos sus sabores oficiales. Lo primero que tengo que decir es que el lanzamiento aún no es oficial, lo que significaría que lo publicaran en redes sociales y que apareciera como disponible en las diferentes páginas web oficiales, pero sí están disponibles las nuevas imágenes y aparecen en el apartado “release”. Aunque me parece a mí que Canonical ha cometido un pequeño error con la versión principal de su sistema operativo.
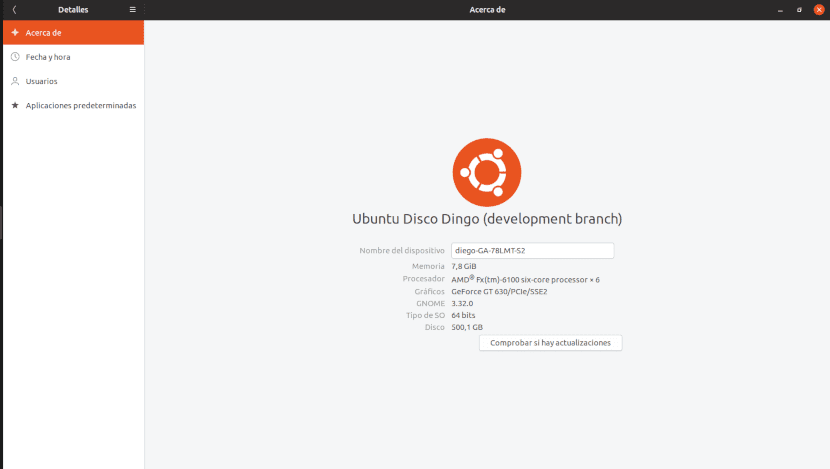
Las nuevas imágenes ya están disponibles en cdimage.ubuntu.com, y cualquier interesado puede acceder a la página de ISOs de Ubuntu para comprobarlo. Hasta ayer, al entrar a los apartados 19.04 y Disco Dingo veíamos que la carpeta que había disponible era “beta”. Hoy ya aparece “release” (lanzamiento). El error del que os hablaba, si no estoy totalmente equivocado, es que al acceder a la página de descargas de Ubuntu Desktop lo que vemos son las opciones para descargar Ubuntu Server. Todas las demás opciones sí que nos llevan a la imagen del sistema operativo de escritorio.

¿Qué novedades incluirá Disco Dingo?

Como en cada lanzamiento, las novedades incluidas dependerán de cada sistema operativo. La versión principal llega con un tema Yaru actualizado que soporta más iconos, posibilidad de marcar archivos como favoritos en Nautilus, control de permisos en aplicaciones desde un nuevo ajuste, mejoras en la app Terminal que incluye pestañas y opción de buscar, control de la temperatura de Luz Nocturna y un control de audio mejorado. Además, es mucho más rápido y la sensación general es de fluidez en todas las animaciones.

Todas las versiones X-Buntu incluirán paquetes actualizados de sus aplicaciones (Firefox, LibreOffice, etc) y su entorno gráfico, en el caso de Ubuntu es GNOME 3.32. También llegan con el Linux Kernel 5.0 y Live Patch, lo que nos permitirá actualizar el kernel sin reiniciar.

Quiero terminar diciendo que, si sois un poco maniosos, quizá sea mejor esperar a que Canonical haga oficial el lanzamiento y Disco Dingo aparezca como descargable directamente desde su página web. Yo estoy dudoso, pero creo que es lo que haré al final. En esto tiene parte de culpa que lo que veo al entrar a la web de imágenes ISO de Ubuntu sea la versión Disco Dingo de Ubuntu Server y no de Ubuntu Desktop. ¿Qué harás tú? ¿Vas a actualizar ya o esperarás unas horas más?

Te recomendamos:Ubuntu 19.04 Disco Dingo. Un lanzamiento que no aportará nada

El artículo Disco Dingo ya disponible, a falta de oficializar el lanzamiento ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2II92j9
via IFTTT

VirtualBox 6.0.6 lanzado con soporte para Linux Kernel 5.0 y 5.1

Oracle lanzo hoy la tercera actualización de mantenimiento para su última serie VirtualBox 6.0 para arreglar muchos errores y añadir soporte a nuevas tecnologías.

VirtualBox 6.0.6 está disponible para todas las plataformas con soporte con muchos cambios notables y nuevas características entre las que se incluye el soporte para Linux Kernel 5.0 y Linux Kernel 5.1 que llegará al público en algún momento del próximo mes.

Además, incluye el parche de actualizaciones criticas de Oracle de abril de 2019, mejora la virtualización heredada de procesadores AMD, añade soporte para QCOW2 versión 3, mejora la emulación IDE PCI, mejora la emulación VMSVGA y soporte 3D, y arreglos en los controladores VBoxSVGA y WDDM.

Mejoras en la interfaz de usuario

VirtualBox 6.0.6 también tiene cambios en la interfaz de usuario y varios arreglos reportados por los usuarios cuando intentaban copiar una carpeta u otro contenido, cuando borraban capturas, así como con instalaciones desatendidas de Ubuntu. Otros ajustes pequeños fueron agregados a la interfaz de usuario.

Para usuarios de Linux, además del soporte para Linux Kernel 5.0 y Linux Kernel 5.1, este lanzamiento mejora el rendimiento y confiabilidad de la característica de carpetas compartidas, mejora soporte para Linux Kernel 4.4.169 que tiene soporte a largo termino, la construcción controladores de Linux host para inicios seguros (Secure Boot) y el mecanismo de ingreso cuando se hacen módulos de Linux Kernel.

Por supuesto, hay muchos más cambios respecto a los gráficos y almacenamiento. Te recomendamos actualizar tu instalación de VirtualBox tan pronto como sea posible, puedes descargar VirtualBox 6.0.6 desde este enlace.

El artículo VirtualBox 6.0.6 lanzado con soporte para Linux Kernel 5.0 y 5.1 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2KNNtQP
via IFTTT

Cómo ver asteriscos al introducir nuestra contraseña en el terminal

Prácticamente todo los usuarios de Linux lo hemos visto, o mejor dicho no los hemos visto: al ejecutar un comando que precise el uso de contraseña, al teclear no aparece nada. La primera vez que lo hice no me sorprendió, puesto que mi mentor me había avisado pero, aún así, me resultó extraño porque todos estamos acostumbrados a ver que aparece algo, como pueden ser puntos en vez de números y letras. Si esto es lo que quieres, en este tutorial te enseñaremos cómo ver asteriscos al introducir la contraseña en el terminal.

Aunque el proceso es sencillo y seguro, de hecho haremos una copia de seguridad del archivo principal, a mí me gusta avisar de que algo podría salir mal porque nada es 100% seguro. Cada uno es responsable de lo que hace, pero yo lo voy a hacer con vosotros para demostrar que funciona. Lo haré con Ubuntu 18.10 en mi portátil Lenovo Ideapad 100-15IDB, mi portátil de seguridad y menos potente. Si os da miedo, primero podéis hacer la prueba en una Live Session desde un USB.

Así verás asteriscos en vez de espacios en blanco

  1. Lo primero que haremos será una copia de seguridad del archivo responsable de este comportamiento. Para ello abrimos un terminal con la combinación de teclas Ctrl+Alt+T. Si vuestro sistema operativo no usa este comando, podéis abrir el terminal desde el menú de aplicaciones.
  2. Escribimos el siguiente comando:
sudo cp /etc/sudoers /etc/sudoers.bak
  1. Bien. Con “el cinturón de seguridad ya abrochado”, ejecutamos este otro comando para abrir el archivo:
sudo visudo
  1. Buscamos la línea que pone “Defaults               env_reset”.
  2. Le añadimos “, pwfeedback”, tal y como veis en la captura. Esa palabra significa: pw= contraseña y feedback=señal de respuesta.

  1. A continuación pulsamos Ctrl+O para guardar, Intro para aceptar y Ctrl+X para salir.
  2. Por último, comprobamos que los cambios funcionan.

Para volver a tenerlo como antes podemos hacer el proceso a la inversa, es decir, simplemente eliminar el texto “, pwfeedback” que hemos añadido en el paso 5.

¿Es realmente útil este cambio? Bueno, útil útil no es, pero en Linux podemos cambiarlo prácticamente todo y si existe esta opción es porque a algunos usuarios sí que les interesa. Personalmente, a mi me cambia poco si veo algo o no porque siempre introduzco mis contraseñas de golpe; si creo que algo ha ido mal la vuelvo a escribir desde cero. ¿Tú prefieres los asteriscos o los espacios en blanco?

El artículo Cómo ver asteriscos al introducir nuestra contraseña en el terminal ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2KL6hjW
via IFTTT

Llega Recalbox 6.0 con soporte para Raspberry Pi 3B + y mucho mas

Hace algunos días fue liberada la más reciente versión de Recalbox 6.0 con nombre clave “DragonBlaze” y es que esta nueva versión de esta distribución de Linux dedicada al retrogaming viene con muchas características nuevas que deberían deleitar a los jugadores de la vieja escuela, pero también abrir las puertas del videojuego retro al mayor número

Y, pues bien, después de varios meses de preparación y algunos RCs, la nueva version de Recalbox 6.0 está finalmente disponible y que dentro de su más destacada novedad es el soporte para la Raspberry Pi 3 B +.

Cambio de numeración de liberación

Un punto que me gustaría recalcar es que anteriormente se venía siguiendo una numeración de liberación de Recalbox entorno a la fecha en la que era liberada es decir “18.07.13” (la ultima version con esta numeración) que marca “año, mes y día”.

Esto ya no va ser así ya que a partir de ahora se seguirá una nueva numeración iniciando con 6 + nombre clave. Aun que los desarrolladores no han dejaron muy en claro como seguirá si serán versiones “punto” o incrementales (7, 8, 9 etc.)

Soporte para nuevas tarjetas.

Como fue dicho al inicio esta nueva versión añade el soporte a la más reciente versión de la Raspberry con lo cual la comunidad podrá explotar esta solución de juegos retro en nuevas tarjetas, comenzando con la Raspberry Pi 3 B +, la última adición a las nano-computadoras.

Ya que esta compatibilidad fue esperada durante muchos meses por sus promesas de rendimiento, ya que la Raspberry Pi 3 B + tiene elementos ligeramente más potentes que las versiones anteriores de Raspberry Pi.

Con sus características de red mejoradas (Gigabit Ethernet y Wi-Fi 5 GHz) y su procesador de 1.4 GHz, debería poder aportar una ventaja clara en la emulación de la consola que puede ser caprichosa. Piense en la PlayStation o Nintendo 64.

Además del soporte a la Raspberry Pi 3 B + por parte del sistema operativo también es compatible con el módulo Raspberry Compute 3 y las placas de desarrollo Pine64 , Rock64 es Rock64Pro.

Demo mode

En Recalbox 6.0 se ha agregado una característica muy esperada que se llama “Demo mode”.

Esta nueva función añadida al sistema funciona como “un protector de pantalla” en donde Recalbox, ejecuta el modo de demostración (Demo mode) que se iniciará automáticamente cuando no toque ningún botón del controlador durante un tiempo (se puede configurar).

Aquí es donde surge la magia ya que se escoge aleatoriamente un juego en su colección y Recalbox comenzara a reproducirla durante unos minutos.

Lo importante de este “Demo mode” es que permitirá, si se presiona el botón Iniciar, iniciar automáticamente el juego que se esta mostrando en la pantalla.

Nuevos emuladores

Además de actualizar a las versiones más recientes de los emuladores que ya se encuentran en Recalbox.

Ahora en esta nueva versión de Recalbox 6.0 se han añadido 30 emuladores nuevos, de los cuales se pueden destacar en el anuncio de esta nueva versión el soporte para sistemas como Atari 5200, Atari 8 Bit, Intellivision, SamCoupé, Amiga CD32, NeoGeoCD, Jaguar, etc.

Soporte para el controlador adaptativo de Microsoft

Recalbox siempre ha sido un sistema de instalación simple y rápido con una interfaz clara, ya que Recalbox requiere muy poco esfuerzo para ser configurado.

Además, gracias al soporte de Microsoft Adaptive Controller, Recalbox abre su sistema a un público con discapacidades.

Este controlador es una verdadera revolución en términos de accesibilidad, ya que le permite crear un entorno de juego con muchos accesorios.

Como su nombre lo sugiere, el controlador adaptable se adapta y configura a sí mismo en función. Su modularidad ejemplar lo convierte en el controlador de referencia para personas con movilidad reducida, ya sea que quieran jugar en PC, Xbox o en uno de los sistemas emulados por Recalbox.

De las demás novedades que se encuentran en este nuevo lanzamiento encontramos:

  • Bluetooth y Wi-Fi mejorados
  • Administración mejorada de los controladores, incluidos los muy aclamados controladores “8bitdo”
  • Soporte de archivos “.7z” para muchos emuladores
  • FBA Libretro actualizado a la última versión. (Romset ahora recomendado: 0.2.97.44)
  • Teclados virtuales ahora disponibles en AZERTY o QWERTY

Descargar RecalBox 6.0 DragonBlaze

Si quieres descargar este sistema para tu Raspberry Pi o para utilizarlo en tu ordenador debes de dirigirte a la página web oficial del proyecto donde podrás obtener la imagen del sistema más actual.

Lo pueden descargar desde este enlace.

En el deberán de elegir que dispositivo es el que utilizaran para RecalBoxOS y descargar la versión correspondiente a este.

El artículo Llega Recalbox 6.0 con soporte para Raspberry Pi 3B + y mucho mas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2UGJwSv
via IFTTT

Una vulnerabilidad en listas de Adblock Plus permite ejecutar códigos maliciosos

Recientemente se ha descubierto una vulnerabilidad que podría permitir a los mantenedores de bloquear las listas de filtros para Adblock Plus, AdBlock y las extensiones de navegador uBlocker para crear filtros que inyecten scripts remotos en los sitios web.

Con una base de usuarios que ha cruzado la marca de los 10 millones, si se inyectaran scripts maliciosos en los bloqueadores de anuncios, esto tendría un impacto considerable porque podrían realizar actividades no deseadas, como el robo de cookies, información conexión, causando redirecciones de página u otro comportamiento no deseado.

Para aquellos que no están familiarizados con los bloqueadores de publicidad, básicamente estas utilizan listas de URL relacionadas con anuncios y comportamientos maliciosos.

Por lo general, son dirigidos por un pequeño equipo de personas o incluso una sola persona.

Cuando estas listas se cargan con una extensión de bloqueo de anuncios como Adblock Plus, esta extensión evitará que el navegador se conecte a las URL puestas en la lista y por lo tanto esto evita la conexión a anuncios o scripts maliciosos.

La opción de filtro $ rewrite es la causante del problema

Cuando Adblocker Plus 3.2 se lanzó en 2018, se agregó una nueva opción de lista de filtros, llamada $rewrite.

Esta opción permitió a un mantenedor de listas reemplazar una solicitud web que coincida con una expresión regular en particular con otra URL.

Hubert Figuière, quien introdujo esta función, explicó que:

“Desde Adblock Plus 3.2 para Chrome, Firefox y Opera (y versiones de desarrollo del 3.1.0.2053), una nueva opción de filtro $ rewrite le permite volver a escribir la URL Un recurso en lugar de bloquearlo.

Cuando Adblock Plus asigna una URL de solicitud a un filtro con la opción $ rewrite, transforma la URL según la regla provista y le dice al navegador que cargue el recurso al mismo tiempo”.

La sintaxis de la regla de $ rewrite especifica una cadena que sirve como plantilla para la nueva URL.

$ n se sustituye por la expresión regular n-th sub-match del filtro. Es la misma sintaxis que la función String.prototype.replace () de JavaScript.

Si la URL resultante es relativa (es decir, no tiene un host), el origen de la consulta original se usará como base. En cualquier caso, si la nueva URL no comparte el origen, la reescritura se considerará como fallida y la solicitud inicial se pasará.

“Además, los filtros $ rewrite se ignoran para las consultas SCRIPT, SUBDOCUMENT, OBJECT y OBJECT_SUBREQUEST por razones de seguridad. Esta opción es conveniente para modificar o eliminar parámetros de consulta”.

El único inconveniente es que la cadena de reemplazo debe ser una URL relativa, lo que significa que no contiene un nombre de host y que, cuando se reescribe, debe pertenecer al mismo dominio de origen que la solicitud.

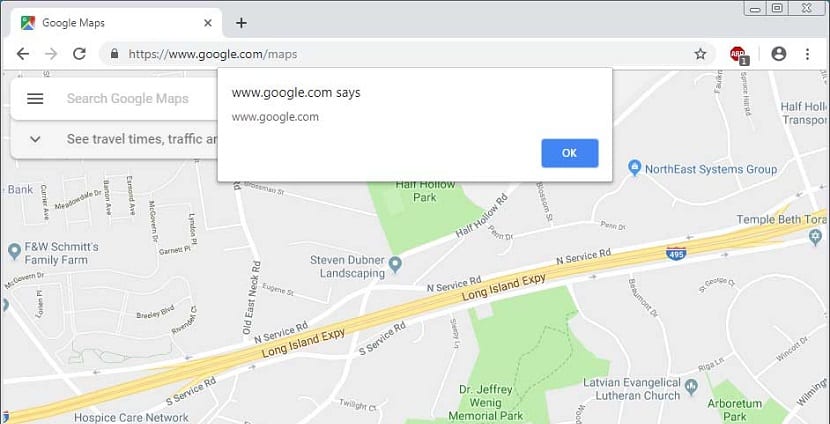
La ejecución de código incluso se realiza en google maps

Un investigador de seguridad explicó que:

bajo ciertas condiciones, es posible que un mantenedor de filtros malicioso no autorizado cree una regla que inyecta un script remoto en un sitio en particular.

Para hacer esto, solo se debe buscar un sitio que cargue secuencias de comandos de cualquier dominio que contenga un redireccionamiento abierto y use XMLHttpRequest o Fetch para descargar las secuencias de comandos para ejecutar.

No fue demasiado difícil de encontrar porque para hacer esto solo basta con hacer usó de Google Maps como prueba de concepto.

El investigador explicó que se deben cumplir los siguientes criterios para que un servicio web pueda explotarse con este método:

  • La página debe cargar una cadena JS utilizando XMLHttpRequest o Fetch y ejecutar el código devuelto.
  • La página no debe restringir los orígenes desde los que se puede recuperar mediante las directrices de la política de seguridad de contenido, ni validar la URL de solicitud final antes de ejecutar el código descargado.
  • El origen del código recuperado debe tener un redireccionamiento abierto del lado del servidor o contenido de usuario arbitrario del host.

El uso de XMLHttpRequest o Fetch para descargar scripts y abrir la redirección son las dos claves del problema.

Para mitigar este problema, se recomienda que los sitios web utilicen el encabezado de política de seguridad de contenido y la opción connect-src para especificar una lista blanca de sitios desde los que se pueden cargar los scripts.

El artículo Una vulnerabilidad en listas de Adblock Plus permite ejecutar códigos maliciosos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2GuX5Ld
via IFTTT

Firefox 66.0.3 llega para corregir problemas con algunas apps de nubes

No han hecho mucho ruido, pero tampoco era necesario: Mozilla ha lanzado Firefox 66.0.3, una versión de mantenimiento que no incluye más que 5 pequeñas correcciones. La v66.0.2 del navegador del zorro llegó a los repositorios oficiales saltándose la v66.0.1, una versión que incluía un par de vulnerabilidades de seguridad que habían encontrado días antes. Tardaron un poco más, pero la segunda actualización de mantenimiento de Firefox 66 también incluyó compatibilidades web. Por lo que parece, aún se habían dejado alguna en el tintero.
Como la v66.0.2, parece que la v66.0.3 ha llegado directamente a los repositorios oficiales, por lo que cualquiera que esté usando Firefox en su distribución Linux podrá actualizar ya mismo. No es urgente, a no ser que estéis experimentando problemas de compatibilidades en algunas aplicaciones web. En mi caso, la v66.0.2 me fastidió los enlaces en las notas de iCloud.com y la versión lanzada hoy no ha conseguido que vuelvan a funcionar.

Novedades incluidas en Firefox 66.0.3

Tal y como leemos en su página oficial, Firefox 66.0.3 incluye estos cambios:

  • La barra de direcciones en las tablets que ejecutan Windows 10 ahora se comportan correctamente.
  • Mejoras de rendimiento en algunos juegos HTML5.
  • Corregido un error con los eventos Keypress en las aplicaciones en la nube de IBM.
  • Corregido un problema con los eventos Keypress en aplicaciones en la nube de Microsoft.
  • Actualizado el plugin de búsqueda de Baidu.

Como veis, no es un lanzamiento muy importante, pero solo hace falta que corrijan un fallo en algo de lo que dependemos para que la actualización sea importante para nosotros. Como dato que me parece interesante, la versión que hay disponible en la Snappy Store es la misma, por lo que parece que Mozilla ya se está tomando el paquete Snap de su navegador un poco más en serio (toquemos madera).

Recordamos que Firefox 66 incluyó novedades como el bloqueo de la reproducción automática de contenido multimedia o la duplicación del uso de procesos. Con vistas al futuro, Firefox 67 incluirá aún más seguridad y nos permitirá instalar más de una instancia del famoso navegador.

¿Eres uno de los que se va a aprovechar de esta actualización menor de Firefox?

Te recomendamos:Firefox 66.0.2 llega para corregir varias compatibilidades web

El artículo Firefox 66.0.3 llega para corregir problemas con algunas apps de nubes ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2UDfSgY
via IFTTT

Acusan a Google de sabotear al navegador Firefox

Durante mucho tiempo, los resultados de Google recomendaban usar Firefox

Google fue en gran parte responsable de la cuota de mercado que tuvo en su momento Mozilla Firefox. También fue en gran parte responsable de que la perdiera. Esto al menos se desprende de la cuenta de Twitter de un ex ejecutivo de Mozilla, quién se suma a los que acusan a Google de sabotear al navegador Firefox.

Digo que se suma, porque no es el primero que acusa a Google de restringir el acceso de Firefox a sus servicios.

Al principio, la relación les convenía a ambos. La Fundación Mozilla necesitaba financiamiento. Google necesitaba usuarios.  Eran los tiempos en que Microsoft con Windows e Internet Explorer mandaba en el escritorio, y Yahoo! era el rey de los servicios web. Si instalabas Firefox porque estabas hasta las narices de Internet Explorer, Google era el buscador por defecto. Si entrabas a Google era difícil no ver sus sugerencias de instalar Firefox.

Hasta que Google decidió sacar su propio navegador.

Antes de seguir la historia, una aclaración:

No creo que todo sea culpa de Google. La Fundación Mozilla no se interesó en buscar fuentes de financiamiento alternativas ni en crear productos complementarios.  Por motivos extra tecnológicos permitieron que se fuera Brendan Eitch, el creador de Javascript, y se metieron en la aventura del sistema operativo para móviles y los televisores. Su última gran idea fue abandonar la meritocracia por “la inclusión”

Los oopses de Google

Johnathan Nightingale fue vicepresidente de Firefox. En una serie de tweets cuenta la historia:

Nightingale recordó sus comienzos en la Fundación

“Cuando empecé en Mozilla en 2007 no había ningún Google Chrome, y la mayoría de la gente con la que hablamos dentro de Google eran fans de Firefox”.

¿Qué paso cuando salió Google Chrome?

Las cosas se complicaron, pero no de la manera en que se esperaba. Ahora tenían un producto en competencia, pero no cortaron los lazos, ni rompieron nuestro acuerdo de búsqueda – nada de eso. De hecho, la historia que seguíamos escuchando era: “Estamos del mismo lado”. Queremos las mismas cosas”,

El ex ejecutivo establece una diferencia entre la empresa y los desarrolladores:

“Creo que nuestros amigos dentro de Google realmente lo creían. A nivel individual, sus ingenieros se preocupaban por la mayoría de las mismas cosas que nosotros. Su gente de productos y diseño tomaban muchas decisiones de manera muy similar, y aprendimos observándonos los unos a los otros.”

Pero empezaron a pasar cosas.

“Los anuncios de Google Chrome empezaron a aparecer junto a los términos de búsqueda de Firefox. Gmail y Docs empezaron a experimentar problemas de rendimiento y errores selectivos en Firefox. Los sitios de demostración bloqueaban el acceso y decían falsamente que no eran compatibles con el navegador.

¿Cuál era la respuesta de Google?

Todo esto son cosas que se pueden hacer para competir, por supuesto. Pero seguíamos siendo socios en los servicios de búsqueda, así que preguntábamos ¿qué pasa? Y cada vez, decían, “oops”. Eso fue un accidente. Lo arreglaremos en el próximo lanzamiento dentro de dos semanas”.

“Una y otra vez. Oops. Otro accidente. Lo arreglaremos pronto. Queremos las mismas cosas. Estamos en el mismo equipo. Hubo docenas de oops. ¿Cientos tal vez?”

Autocrítica

Nightingale también reconoce la falta de reacción de Mozilla:

“Estoy a favor de no atribuir a la malicia lo que se puede explicar por incompetencia’, pero no creo que Google sea tan incompetente…

…Perdimos usuarios en cada ops. Y gastamos el esfuerzo y frustración en eso en lugar de mejorar nuestro producto. Se nos adelantaron, y para cuando empezamos a darnos cuenta, ya se había hecho mucho daño”,

No es esta la primera acusación que hace alguien perteneciente a la Fundación. En julio de 2018, el director del programa Mozilla, Chris Peterson, acusó a Google de ralentizar intencionadamente el rendimiento de YouTube en Firefox.

Reveló que tanto Firefox como Edge eran superiores al cargar contenido de YouTube en comparación con Chrome, y para contrarrestar este problema de rendimiento, Google comenzó a utilizar una biblioteca JavaScript para YouTube que sabían que no estaba soportada por Firefox.

En un sentido similar se pronunció un ex desarrollador de Microsoft Edge:

Hace poco trabajé en el equipo de Edge, y una de las razones por las que decidimos terminar con EdgeHTML fue porque Google seguía haciendo cambios en sus sitios que rompían otros navegadores, y no podíamos seguirles el ritmo.

Los linuxeros padecimos el cuasi monopolio de Microsoft en el escritorio ¿Tendremos que sufrir otro cuasi monopolio en la web como ya lo tenemos en los móviles?.

El artículo Acusan a Google de sabotear al navegador Firefox ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2GblrZW
via IFTTT

Cómo quitar la contraseña a un PDF desde Linux

¿Cuántas veces os habéis encontrado con un PDF con una contraseña y no la conocíais? Lo más normal cuando nos encontramos un PDF con contraseña es que nos lo haya proporcionado algún conocido. Por seguridad le puso una contraseña, pero esta contraseña nos la comunica por otro medio para que podamos abrir el archivo. Si tenemos que entrar al archivo varias veces al día puede ser buena idea quitar la contraseña a un PDF y en este artículo os enseñaremos varias herramientas que se pueden usar desde Linux.
Antes de seguir quisiera dejar bien claro de qué va este artículo: va sobre “quitar la contraseña a un PDF”, siempre y cuando la conozcamos. Esto significa que no vamos a entrar (demasiado) en cómo descifrar la contraseña de un PDF sencillamente porque puede ser ilegal. La razón de ser de este artículo es básicamente crear una copia sin contraseña de un PDF que en un principio estaba protegido con contraseña.

Quitar la contraseña a un PDF

Con pdftk

pdftk es una herramienta disponible para Linux con la que podremos quitar la contraseña a un PDF desde el Terminal. Es muy sencillo y solo hay que conocer unos pocos comandos. Para ello haremos lo siguiente:

  1. Antes de usarla por primera vez tendremos que instalar el software. Lo haremos abriendo una ventana del Terminal y escribiendo:
sudo apt install pdftk
  1. Una vez instalado ya podremos ejecutar el otro comando. Como hemos explicado anteriormente, básicamente tenemos que crear uno nuevo a partir del original, pero ya sin contraseña. Lo haremos con el siguiente comando:
pdftk /ruta/al/pdf/original.pdf input_pw CONTRASEÑA output /ruta/al/pdf/sin/contraseña.pdf

De lo anterior tenemos que:

  • pdftk es la llamada al programa.
  • las rutas hay que cambiarlas por las del archivo original y el nuevo. El nuevo lo creará con el nombre que le demos en la ruta de salida.
  • input_pw CONTRASEÑA es para indicarle la contraseña y que pueda hacer lo siguiente. Para los despistados, hay que cambiar “CONTRASEÑA” por la contraseña del PDF.
  • output ruta/de/salida es dónde lo guardará y con qué nombre.

Con QPDF

Todo muy parecido al método con pdftk, QPDF nos permitirá quitar la contraseña de un PDF si la conocemos previamente. Los pasos son prácticamente los mismos, pero con otros comandos:

sudo apt install qpdf
qpdf –apassword=CONTRASEÑA –decrypt /ruta/al/pdf/original.pdf /ruta/al/pdf/destino.pdf

De lo anterior tenemos:

  • El primer comando instalará qpdf.
  • Del segundo comando qpdf es la orden para llamar al programa.
  • -password=CONTRASEÑA le indicará la contraseña, pero lógicamente hay que cambiar “CONTRASEÑA” por la del PDF.
  • -decrypt le pedirá que la quite.
  • Las rutas tenemos que cambiarlas por las de nuestro archivo original y el archivo que queremos crear/guardar con la contraseña ya quitada.

Te recomendamos:LibreOffice: Crear PDF rellenable o editable

Con LibreOffice

Muchas veces tenemos la solución más sencilla delante de nuestras narices. Lo que queremos es quitar la contraseña a un PDF conociéndola, lo que significa que podemos abrir el archivo. Si podemos abrirlo, también podemos guardarlo. Para quitarla la contraseña a un PDF con LibreOffice haremos lo siguiente:

  1. Clic derecho sobre el PDF con contraseña y lo abrimos con LibreOffice Draw.
  2. Introducimos la contraseña.

  1. Una vez abierto ya podremos guardarlo desde “Archivo/Exportar a PDF…” y eligiendo nuevo nombre y destino. Las opciones serán las mismas de siempre; las configuramos a gusto del consumidor.

Personalmente, no es que le tenga alergia al Terminal, pero la opción de LibreOffice Draw es la mejor para mí porque puedo hacerlo todo con un programa con GUI. Para mí no hay nada más cómodo que conseguir las cosas con unos pocos clics, por no mencionar que no tengo que instalar software extra ni memorizar/guardarme ningún comando.

Imprimiendo el PDF… a PDF

Algo que hago dos o tres veces al año es devolver algún producto a Amazon. No es que yo sea un cliente problemático, sino que prácticamente todas mis compras las hago en el gigante de las ventas por internet y algunas salen mal. Cuando tengo que enviar un paquete de vuelta, Amazon me envía una hoja que tengo que imprimir para poner una parte dentro del paquete y la otra pegada fuera de la caja. Hace años que no uso mi impresora, en parte porque la usaría muy poco y la tinta cuesta un dineral, por no mencionar que casi todas las fotos/documentos los veo en un móvil o tablet. Lo que yo hago es pasar ese archivo a PDF e imprimirlo en una papelería que estará a unos 50m de mi casa.

El proceso es sencillo, pero imposible de explicar de una sola manera porque esto es posible en prácticamente todos los programas que pueden leer un PDF. El proceso sería más o menos así:

  1. Abrimos el PDF con cualquier programa compatible y que además, importante, pueda imprimir. Si no, no nos vale.
  2. Introducimos la contraseña.
  3. Vamos a “Archivo/Imprimir”.
  4. Aquí es donde cada programa tendrá unas opciones diferentes, pero lo que tenemos que hacer en general es buscar la opción de “imprimir a PDF”. Si no tenemos ninguna impresora conectada, esta es la opción que aparece por defecto en muchos programas.
  5. Le indicamos un nombre y ruta e “imprimimos” el archivo. Ahora tendremos el mismo PDF sin contraseña. Sencillo, ¿no?

Cómo DESBLOQUEAR la contraseña de un PDF

Esto precisa de un post dedicado. Se puede hacer con por lo menos una herramienta y es un proceso largo, tanto en cuanto a lo que tenemos que hacer los usuarios como el tiempo que puede tardar en descifrar la contraseña. Por no mencionar que el proceso podría no funcionar nunca si la contraseña es muy fuerte.

La herramienta se llama pdfcrack y está disponible en los repositorios oficiales de algunos sistemas operativos como Ubuntu y sus derivados. Se instala con el comando sudo apt install pdfcrack y su uso le será familiar a todos aquellos que hayan probado AirCrack, la herramienta de seguridad con la que podremos comprobar si nuestro WiFi es seguro tratando de descifrar su contraseña.

pdfcrack funciona haciendo uso de la fuerza bruta, se a accede a él con el comando pdfcrack -f nombre-del-pdf.pdf y el extenso resto lo explicaremos en otro post próximamente.

Espero que esta guía os haya servido porque lo que queríais era eliminar una contraseña que conocíais a un PDF protegido. Si no ha sido así, tened paciencia porque estamos preparando otro post en el que conseguiremos recuperar una contraseña de un PDF propio. Como en el caso del WiFi, no es recomendable hacerlo con documentos cuyo permiso para abrirlo no se nos haya concedido, algo que es amoral y, lo que es peor, podría ser ilegal.

Te recomendamos:Poppler una excelente herramienta de línea de comandos para PDF

El artículo Cómo quitar la contraseña a un PDF desde Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2DbUrZB
via IFTTT