ExTiX 19.5 lanzado oficialmente con Linux Kernel 5.1

ExTiX 19.5

Una nueva versión de ExTiX, “El sistema Linux más avanzado”, desarrollador por Arne Exton, ha sido lanzada con la última serie Linux Kernel 5.1 y el entorno grafico LXQt 0.14.1.

Basado en el reciente Ubuntu 19.04 Disco Dingo, ExTiX 19.5 está disponible presentando el entorno grafico ligero LXQt por defecto en lugar de GNOME, junto al último y más avanzado Linux Kernel 5.1 y el próximo centro multimedia Kodi 19 Matrix con extensiones para Netflix, Amazon Prime y Plex preinstaladas.

ExTiX 19.5 viene con el instalador grafico Refracta Installer en lugar de Ubiquity de Ubuntu, se agrega soporte por defecto para computadoras con UEFI activado, los últimos controladores gráficos Nvidia 418.74 y la utilidad Refracta Snapshot que te permite crear tu propio instalador basado en ExTiX 19.5 y Ubuntu 19.04.

Imagen ISO más pequeña y otras mejoras

Cuando se compara con la versión anterior, ExTiX 19.5 es más ligero gracias a su imagen ISO más pequeña de tan sólo 1.22 GB. Esto quiere decir que podrás correr ExTiX directamente de la RAM sin problemas.

La ISO de ExTiX 19.5 es hibrida, esto quiere decir que puedes ponerla en un disco DVD o ponerlo en una memoria USB y soporta persistencia, lo que quiere decir que puedes guardar configuraciones o archivos para sesiones futuras sin tener que instalar nada en la computadora. Puedes descargar ExTiX 19.5 desde la página web oficial.

El artículo ExTiX 19.5 lanzado oficialmente con Linux Kernel 5.1 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/30kEVov
via IFTTT

BattlEye trabaja con Valve para su soporte en Steam Play

Battleye logo (ojo amarillo)

Seguramente ya conozcas Valve Anti-Cheat (VAC), es decir, un sistema anti-trampas (anti-cheat). En el caso de BattlEye es otro sistema del mismo tipo para evitar que los jugadores hagan trampas cuando juegan y si detecta que están haciendo trampas serán baneados para así hacer un juego más equitativo dentro de sistemas multijugador. Pues bien, parece que han confirmado que trabajan junto a Valve para dar soporte dentro de Steam Play/Proton.

Pero lo curioso aquí es que poco antes, desde BattlEye habían confirmado a una fuente que solo tendrían soporte nativo para videojuegos Linux, y al entrar dentro de Steam Play esto no será así, habrá un soporte a varias plataformas. Todo esta noticia viene sobre una consulta que se hizo en una lista de mensajes donde por parte de los desarrolladores de esta herramienta se confirmó que no tenían soporte oficial para Wine, pero que trabajaban junto con Valve para dar soporte en Proton.

Quizás la noticia no parezca demasiado interesante, puesto que es un sistema Anti-Cheat más, o tal vez porque suele ocurrir que un desarrollador dice algo y luego rectifica y dice otra. Pero sí que podemos analizar lo que podría haber tras esto y quizás sea más interesante que la noticia en sí. ¿Tal vez en el futuro Player Unknown’s Battle Grounds podría jugarse en Linux desde Steam Play? Esto quizás facilite las cosas, sin duda…

Aunque Valve está haciendo los deberes para el mundo gaming de Linux, aún hay muchos juegos que no pueden jugarse a través de la plataforma Steam Play/Proton desde Linux, porque algunas cuestiones técnicas se lo impiden a pesar de que esta implementación de Wine permita ejecutar videojuegos nativos para Windows en nuestra distro. Una de ellas es que muchos juegos usan este software Anti-Cheat y que BattleEye funcione en Steam Play significará que esa barrera será eliminada.

El artículo BattlEye trabaja con Valve para su soporte en Steam Play ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2HgPkd3
via IFTTT

Linux 5.1 para Android y Chrome OS introduce novedades importantes gracias a la unión de Google y Collabora

Linux 5.1-Google-CollaboraLa quinta versión del núcleo de Linux llegó, según palabras de Linus Torvalds, porque ya no tenía dedos para contar ni sumando los de las manos y los pies. Está claro que no es así, puesto que el Linux Kernel 5.0 llegó con muchas novedades interesantes, sobre todo en cuanto a compatibilidad de hardware se refiere. Pero el pasado 5 de mayo llegó Linux 5.1, una versión que incluye novedades más llamativas que también han llegado a los dispositivos de Google gracias a su colaboración con la compañía Collabora.

Cuando hablamos de los dispositivos de Google nos estamos refiriendo a los que usan sus sistemas operativos, que en la actualidad son Andoid y Chrome OS. Estos dispositivos, según informa Collabora, podrán ahora montar y lanzar un dispositivo mapeador añadiendo un parámetro del kernel vía línea de comandos en el momento del inicio, pasando por alto la imagen initramfs. Hasta ahora, todas las versiones anteriores del kernel requerían la presencia de una imagen initramfs para iniciar el sistema en un sistema de archivos ubicado en un dispositivo mapeador de dispositivos, pero había muchos casos en los que los usuarios no podían usar una imagen initramfs, por lo que esta nueva característica resulta útil cuando se desea iniciar desde un dispositivo mapeador de dispositivos sin la necesidad de una imagen initramfs, simplemente usando un simple parámetro de arranque del kernel.

Google y Collabora introducen cambios importantes en Linux 5.1 para Android y Chrome OS

Collabora también ha sido el responsable de que se añada a Linux 5.1 para Android y Chrome OS:

  • Soporte para la placa NanoPC-T4.
  • Soporte para la Bosch Guardian basada en AM335x y las placas ARM i.MX6 Phytec phyBOARD Segin.
  • También se ha incluido soporte para la placa Raspberry Pi 3.
  • Se ha activado el audio HDMI en las plataformas RK3399 Rock960.
  • Se ha mejorado el soporte para la placa RK3399 RockPI.
  • Corregida la gestión de los descriptores USB en FunctionFS.
  • Mejorada la implementación DRM_AUTH del subsistema DRM.
  • Se ha añadido compatibilidad con la duplicación y la rotación de planos en los SoC RK3288 y RK3399.
  • Se ha corregido un error en el controlador vívido.
  • Actualizada la detección del cargador USB ISP1704 para usar la nueva API GPIO.
Como podéis ver, Collabora colabora mucho y, en esta ocasión, su colaboración (redundando, que es gerundio) para el Linux 5.1 de Android y Chrome OS mejora el uso de los sistemas operativos de Google.

El artículo Linux 5.1 para Android y Chrome OS introduce novedades importantes gracias a la unión de Google y Collabora ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2LG7xFm
via IFTTT

Sam Hartman dice que las tomas de decisiones pueden mejorarse en Debian Project

Foto de Sam Hartman

Sam Hartman es el nuevo líder del proyecto Debian que ha sido elegido este año, como os comentamos en LxA. Y poco después de tomar su nuevo puesto en la jerarquía de este enorme proyecto, ya ha hablado sobre algunas cosas que se podrían mejorar. La autocrítica es muy positiva y espero que con cada aire nuevo que entra en este proyecto se pueda avanzar hacia delante. Y uno de esos pasos que se puede dar al frente es en el aspecto de la forma en que se toman decisiones.

El nuevo líder piensa que una de las cosas que han frenado al proyecto es la cantidad de tiempo que se toma para las decisiones, y que los desarrolladores a menudo se sienten frustrados con las herramientas y los procesos que se utilizan. Por tanto, esto debería ser una de las prioridades en su nuevo cargo, mejorar todo esto. También ha cometado algunas anécdotas sobre cómo comenzó a usar Debian en 1996 o cómo se incorporó al proyecto.

Sobre su incorporación o descubrimiento al mundo Linux dice que en 1996 descubrió a Debian como una poderosa Linux que le permitió dejar DOS. Luego, tras haber investigado durante su época universitaria con Kerberos, trabajaría en ése proyecto del MIT y asumiendo varios roles. También crearía una empresa de consultoría después de dejar IETF, donde Debian seguía presente y trabajaría en el proyecto Moonshot.

Actualmente Hartman sigue manteniendo el código de Kerberos y Moonshot en Debian, y también asume el liderato de Debian Project. Por cierto, Kerberos es un proyecto bastante conocido y creo que no necesita presentación, pero para los que no conozcan Moonshot, se trata de una tecnología basada en el estándar abierto IETF ABFAB. Moonshot, al igual que Kerberos, es un proyecto relacionado con la seguridad. Tiene como objetivo permitir el acceso federado a prácticamente cualquier aplicación o servicio.

El artículo Sam Hartman dice que las tomas de decisiones pueden mejorarse en Debian Project ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2vZkRK8
via IFTTT

GitHub Service Package Registry, un servicio de administración de paquetes

GitHub anunció el lanzamiento del nuevo Service Package Registry, en el que los desarrolladores tienen la oportunidad de publicar y distribuir paquetes con aplicaciones y bibliotecas.

Service Package Registry admite la creación de repositorios de paquetes privados que están disponibles solo para ciertos grupos de desarrolladores y repositorios públicos para la entrega de paquetes listos para usar sus programas y bibliotecas.

Sobre Service Package Registry

El servicio presentado de Service Package Registry permite desarrollar código y preparación de paquetes en un solo lugar, así como organizar un proceso centralizado de entrega de dependencias directamente desde GitHub.

De esta forma, se evitan intermediarios y repositorios específicos de paquetes específicos para diferentes plataformas.

En el anuncio de Service Package Registry, se describe: 

GitHub Package Registry está totalmente integrado con GitHub, por lo que puede utilizar las mismas herramientas de búsqueda, navegación y administración para encontrar y publicar paquetes como lo hace para sus repositorios.

También puede usar los mismos permisos de usuario y equipo para administrar el código y los paquetes juntos. GitHub Package Registry proporciona descargas rápidas y confiables respaldadas por el CDN global de GitHub.

Y es compatible con las herramientas familiares de administración de paquetes: JavaScript (npm), Java (Maven), Ruby (RubyGems), .NET (NuGet), e imágenes Docker, con más por venir.

Para instalar y publicar paquetes utilizando el Service Package Registry, se pueden usar los gestores de paquetes ya existentes y comandos como npm, docker, mvn, nuget y gem.

Según las preferencias del usuario, uno de los repositorios de paquetes externos provistos por GitHub está conectado: npm.pkg.github .com, docker.pkg.github.com, maven.pkg.github.com, nuget.pkg.github.com o rubygems.pkg.github.com.
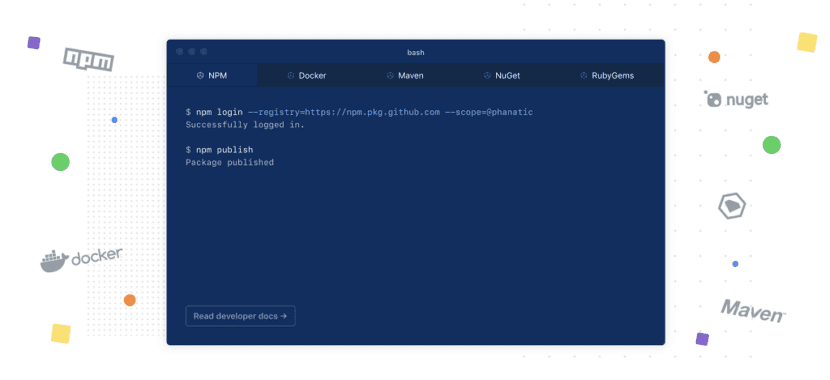
packages-terminal

Cuando trabaja en un proyecto que tiene dependencias en los paquetes, es importante que confíe en ellos, comprenda su código y se conecte con la comunidad que los construyó.

Y dentro de las organizaciones, debe poder encontrar rápidamente lo que se ha aprobado para su uso.

Paquetes, juntos, con su código

Para acelerar la carga de paquetes, se utiliza una red de entrega de contenido de almacenamiento en caché global que es transparente para los usuarios y no requiere una selección separada de duplicados. Para la publicación de paquetes, se utiliza la misma cuenta que para acceder al código en GitHub.

De hecho, además de las secciones “etiquetas” y “lanzamientos”, se ha propuesto una nueva sección de “paquetes”, cuyo trabajo se integra perfectamente en el proceso actual de trabajo con GitHub.

Los paquetes alojados en GitHub incluyen detalles y estadísticas de descarga, junto con su historial completo, para que sepa exactamente lo que está incluido.

Esto facilita la búsqueda y el uso del paquete correcto como una dependencia para su proyecto, y aumenta su confianza en que solo contiene lo que se anuncia. Con más información sobre los paquetes que publica, puede comprender exactamente cómo los utilizan otras personas y repositorios.

El servicio de búsqueda se ha ampliado con una nueva sección para buscar paquetes. La configuración de derechos de acceso existente para los repositorios de código se hereda automáticamente para los paquetes, lo que permite controlar el acceso tanto al código como a los paquetes en un solo lugar.

Se proporciona un sistema de enlaces basado en la web para conectar sus controladores llamados antes o después de la publicación y una API para integrar herramientas externas con el Service Package Registry. También está disponible un informe con estadísticas de descargas e historial de versiones.

¿Puedo probar Service Package Registry?

Actualmente, el servicio de Service Package Registry, en estos momentos está en fase de prueba beta, dentro del cual, previa a una solicitud, el acceso se proporciona de forma gratuita para todos los tipos de repositorios.

Una vez finalizada la prueba, el acceso gratuito estará restringido solo a los repositorios públicos y a los repositorios de código abierto.

Para los desarrolladores de proyectos de código abierto, el servicio propuesto puede ser útil para organizar las pruebas previas al lanzamiento antes de formar los lanzamientos finales que caen en los repositorios principales.

El artículo GitHub Service Package Registry, un servicio de administración de paquetes ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2HheBDW
via IFTTT

Linux 5.1.1 ya disponible, introduce hasta 715 cambios de mantenimiento

Linux 5.1

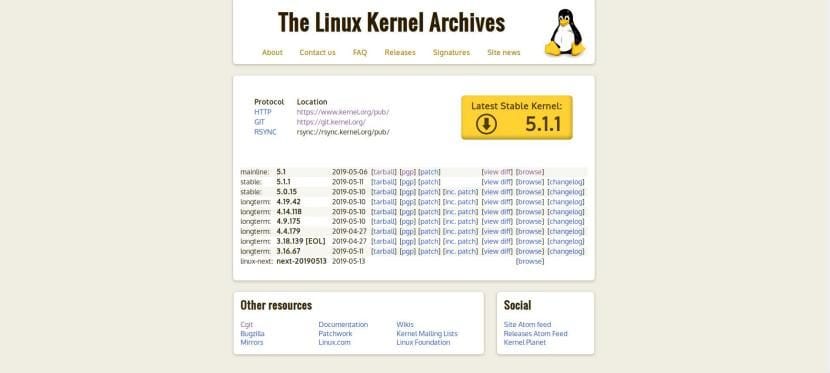
El pasado 5 de mayo, Linus Torvalds lanzó la primera actualización importante de la quinta versión del núcleo de Linux. Aún con las vacaciones de Pascua en la mitad del camino, el que podríamos llamar padre de todos los sistemas operativos que usan o podrían usar el pingüino como mascota hizo todo lo necesario para cumplir con los plazos establecidos. Una semana después, sin haber lanzado ninguna versión de prueba, ya está disponible Linux 5.1.1, la primera actualización de mantenimiento de la serie 5.1.

A diferencia de la v5.1, quien se encargará de lanzar las versiones de mantenimiento o “de punto” de la versión mencionada será Greg Kroah-Hartman y fue él quien ayer dio la noticia del lanzamiento de Linux 5.1.1. Kroah-Hartman mantendrá el kernel hasta el final de su ciclo de vida y lo que lanzó aparece como estable en The Linux Kernel Archives, pero esa etiqueta de “stable” no lo es tanto, sino que está considerada como “en desarrollo”. La versión considerada 100% estable (mainline) es la v5.1 y el lanzamiento de la v5.1.1 significa que la versión “mainline”, es decir, Linux 5.1 ya puede ser incluido en cualquier versión de Linux.

Linux 5.1 ya se puede incluir en cualquier distribución

Kroah-Hartman recomienda actualizar a cualquier usuario que esté usando la v5.1. Teniendo en cuenta que la gran mayoría lo habréis hecho manualmente o con alguna herramienta como la famosa Ukuu, esto no debería ser un problema para vosotros. Los pocos sistemas operativos que ya salieron con la v5.1 podrán actualizar como con cualquier otro paquete tan pronto en cuanto los desarrolladores suban la nueva versión

En total, la última versión del kernel de Linux llega con 715 añadidos y 536 eliminaciones, todo ello repartido en un total de 36 archivos. Como hemos mencionado, es una versión de mantenimiento, por lo que se aconseja su instalación porque solucionará los pequeños problemas que se hayan encontrado en Linux 5.1.

Artículo relacionado:
El subsistema Fieldbus podría llegar en el Kernel de Linux 5.2

El artículo Linux 5.1.1 ya disponible, introduce hasta 715 cambios de mantenimiento ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/30fSYeK
via IFTTT

Red Hat OpenShift Container Platform elegida por más de 1000 empresas de todo el mundo

Openshift logo

Red Hat OpenShift Container Platform ha sido elegida por más de 1000 empresas de todo el mundo para impulsar sus aplicaciones empresariales. Las empresas proceden de distintos sectores, desde el sector de la energía hasta el de la industria. Cada vez más empresas están usando OpenShift como una solución líder para Kubernetes empresariales en su afán por la transformación digital de las empresas para competir desde la nube híbrida y tecnologías de contenedores.

Red Hat anunció el lanzamiento de OpenShift 4, la nueva versión mejorada de esta plataforma reputada de Kubernetes empresariales como les comentamos en LxA, y hemos podido conocer estos datos. No es de extrañar si tenemos en cuenta que esta plataforma tiene como objetivo ofrecer una simplicidad similar a la de la nube con operaciones automatizadas full-stack en toda la nube híbrida.

Algunos de los clientes de Red Hat OpenShift casi han duplicado su crecimiento desde el pasado año. Por tanto, Red Hat OpenShift está impulsando a los clientes de todo el mundo y de todos los sectores. Industrias como la automoción, los servicios financieros, la hostelería, los seguros, la logística, el comercio minorista, los viajes, energético, las telecomunicaciones, agencias gubernamentales, etc., donde Linux, y la nube están siendo cruciales para el avance y la modernización que permite ofrecer servicios innovadores o de una mejor forma.

De entre los nombres de organizaciones más destacables ya sabemos que se encuentra el Banco Santander, ANZ Bank, Gathay Pacific, Copel Telecom, GE, Lufthansa Technik, Macquarie Bank, Miles and More GmbH, Paychex, Porsche Informatik, Sabre, Swisscom AG, Via Varejo, X by Orange, BP, Deutsche Bank, Emirates NBD, HCA Healthcare, Kohl’s (estas 5 últimas ganadoras del premio Red Hat Innovation Award) y un largo etc. Casi el 50% de las empresas listadas en Fortune 100 usan esta solución y casi el 30% de las listadas en Fortune Global 500 lo hacen también.

El artículo Red Hat OpenShift Container Platform elegida por más de 1000 empresas de todo el mundo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2JAgm0M
via IFTTT

Kstars 3.2.2 ya disponible, con correcciones y ya solo para 64bits

Kstars 3.2.2

Entre las aplicaciones que más han despertado mi curiosidad están los planetarios. Este tipo de aplicación nos facilita información de planetas, estrellas, etc, con tantos detalles que podemos pasarnos horas frente a ellas. La propuesta de KDE Community es Kstars, un planetario que está disponible para Linux, así como en los otros dos sistemas operativos de escritorio más usados: macOS y Windows. KDE ha lanzado hoy una nueva versión, más concretamente Kstars 3.2.2.

Kstars 3.2.2 se ha lanzado principalmente para corregir errores, pero también para añadir unas pocas funciones que detallaremos tras el corte. También tras el corte os enseñaremos cómo instalar Kstars en Linux, no sin antes mencionar que está en versión APT desde los repositorios oficiales de Ubuntu (con un buen puñado de dependencias) y en un paquete Snap que contiene todo lo necesario en un mismo paquete. Me parece importante mencionar que la versión Snap, al contrario de lo que deberíais esperar, está más desactualizada que la versión APT.

Kstars 3.2.2 ya disponible para Linux, macOS y Windows

Podemos instalar Kstars vía terminal o desde el centro de software. Desde el centro de software bastará con buscar “Kstars” e instalar el programa. Si queremos hacerlo vía terminal lo haremos con estos comandos:

Versión Snap:

]sudo snap install kstars


Versión APT:

sudo apt install kstars


Novedades incluidas en esta versión

  • Corrección importante de estabilidad para cierres reportados con FITS Viewer.
  • Ignorar Streaming de Video al guiarse vía PHD2 con un dispositivo de vídeo.
  • Sincronizado automático para dispositivos activos al iniciar.
  • Correcciones en la acción de dar la vuelta.
  • Se mantienen los parámetros de la GUI para el programador y captura en la sincronización con la selección de cola.
  • Cuando se detecta un filtro manual, se le pregunta al usuario si cambiar el filtro y actualizar el driver en consecuencia.
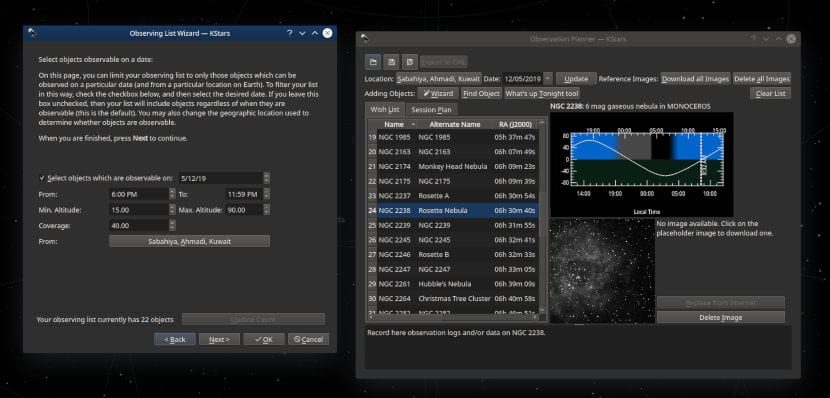
  • Se ha corregido el filtro de objetos del asistente de lista de observación por tiempo y altitud e introducido un parámetro de cobertura donde el usuario puede controlar el porcentaje.
  • Mejorado el guardado de ajustes en todos los módulos Ekos.

Tenéis información más detallada en este otro artículo que mi compañero David escribió en marzo. ¿Has probado Kstars? ¿Qué te parece?

El artículo Kstars 3.2.2 ya disponible, con correcciones y ya solo para 64bits ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2VixSsw
via IFTTT

Lo que sabe Microsoft de nosotros cuando usamos Office

Microsoft sabe de nosotros nuestras faltas de ortografía

Microsoft envía datos a la nube para entre otras cosas mejorar su corrector ortográfico.

Microsoft Office sigue siendo la suite ofimática más usada, sobre todo en el ámbito corporativo. Eso hace que muchos no tengan otra alternativa que usarla.Y ahora que su configuración de privacidad por defecto cambió, que envíen datos Veamos qué es lo que sabe Microsoft de nosotros cuando usamos sus herramientas.

A decir verdad, Microsoft avisó de esos cambios que afectan a las versiones a partir de la compilación 1904. Un asistente te informa de por qué se recopilan esos datos. Solo tienes que pulsar Aceptar. O, hacer lo que nadie hace, tomarte la molestia de leer la documentación.

No te preocupes, nosotros lo hicimos por ti.

Quiero aclarar que no soy Stallman. Uso los productos de Microsoft y entiendo que dar esos datos es el precio por una mejor experiencia de uso. Lo que me parece mal es que la configuración de menos privacidad venga configurada por defecto. Tampoco es demasiado intuitivo el encontrar como modificarla si una cambió de idea posteriormente. Por las dudas, los planes para entrar en la Casa Blanca, robar los códigos de los misiles nucleares y lanzarlos contra los blogs de la competencia, los escribí en Vim.

Pero, ¿Qué sabe Microsoft de nosotros?

Cuando iniciamos por primera vez alguna de las aplicaciones de la suite ofimática, o abrimos el asistente de configuración de privacidad nos encontramoss con el siguiente mensaje:

“Cuando usted confía sus datos a Office, sigue siendo el propietario de los mismos. Es nuestra política no usar, o dejar que otros lo usen, con fines publicitarios”.

“Hemos actualizado la configuración de privacidad de Office para que sepa qué datos recopilamos y cómo los utilizamos”

Podemos dividir los datos en dos tipos:

  • Datos de diagnóstico.
  • Datos de experiencias conectadas

Los datos de diagnóstico

Según Microsoft, estos datos se recopilan para encontrar y corregir problemas, identificar y mitigar amenazas, y mejorar su experiencia. Estos datos no incluyen su nombre o dirección de correo electrónico, el contenido de los archivos ni información sobre las aplicaciones que no estén relacionadas con Office.

Hay dos tipos de datos de diagnósticos:

  • Datos de recopilación obligatoria: Ayudan a identificar problemas con Office que pueden estar relacionados con la configuración de un dispositivo o software. Por ejemplo, puede ayudar a determinar si una característica de Office se bloquea con más frecuencia en una versión particular del sistema operativo, con características recientemente introducidas, o cuando ciertas características de Office están deshabilitadas.
  • Datos de recopilación opcional: Si el usuario decide autorizar a Microsoft a recopilarlos, brindará información más completa sobre el uso de los programas. Algunos ejemplos de datos de diagnóstico opcionales incluyen datos que recopilamos sobre las imágenes que los usuarios insertan en los documentos de Word para poder ofrecer mejores opciones de imagen, o datos sobre el tiempo que tarda una diapositiva de PowerPoint en aparecer en pantalla.

Datos para experiencias conectadas

Las experiencias conectadas implican dos tipos de servicios:

  • Interacción del contenido local con los servicios en la nube de Microsoft.
  • Descarga de contenidos desde los servidores de Microsoft para usar localmente.

El primer tipo de experiencia incluye el análisis de textos para encontrar errores ortográficos, la traducción a otros idiomas o la conversión de páginas web. También puede transmitirse las presentaciones de Powerpoint a usuarios remotos o transformarlas en video.  En el caso de Excel poYo uso batante software privativo porque me resulta más útil el tiempo que me ahorran sus prestaciones que la libertad de poder leer y modificar el cósigo. dremos crear datos o pedirle a los servidores de Microsoft que detecten tendencias.

En cuanto al segundo tipo de experiencias, se refiere a la posibilidad de descargar tipografías, iconos, gráficos y modelos 3d. También podemos insertar contenidos de otros servicios como videos y formularios.

Alternativas para disminuir lo que sabe Microsoft de nosotros

Microsoft no es la misma empresa de hace 15 años, y Satya Nadella no es Steve Ballmer. Tampoco el mercado es el mismo.

Para empezar, a Microsoft ya no le interesa el mercado del escritorio ni los sistemas operativos. Por supuesto, que no va a renunciar al dinero que aún recibe por licencias y soporte técnico. Pero, de a poco se va convirtiendo en una empresa de servicios en la nube. Y los servicios en la nube requieren saber más datos de los usuarios.

Yo uso bastante software privativo porque me resulta más útil el tiempo que me ahorran sus prestaciones que la libertad de poder leer y modificar el código.  Y además la documentación suele estar más ordenada y es más fácil de encontrar que la del software libre. Pero, lo hago con los ojos abiertos. La forma de comunicar los cambios en la configuración de Office es una obra maestra de la ingeniería social. Está redactada para que la mayoría de la gente lea un par de líneas y pulse en Aceptar.

Sin embargo, si consideras que la integración con la nube no vale la pena sacrificar tu privacidad, aquí tienes algunas alternativas perfectamente funcionales:

Suites ofimáticas para el escritorio Windows que no envían datos.

  • LibreOffice: Es la más completa de las suites ofimáticas de código abierto y la que tiene mejor compatibilidad con los formatos de Microsoft Office de todos sus competidores. (Incluyendo los de software privativo). Incluye un procesador de textos, una planilla de cálculos, un programa de presentaciones, uno de dibujos y un gestor de base de datos. Su punto en contra es que no tiene aplicación para móviles.
  • OpenOffice: Es la más antigua de las suites ofimáticas de código abierto. Su desarrollo es lento ya que tiene pocos colaboradores, pero cuando sacan una nueba versión puedes estar seguro de que no tendrá problemas.  Hay una aplicación para móviles Android pero no es recomendable para pantallas de menos de 7 pulgadas.
  • Softmaker Office/FreeOffice: Se trata de software primativo. El primero es de pago, el segundo gratuito. Trabajan en forma nativa con los formatos de Microsoft Office y tienen aplicaciones mara móviles.

El artículo Lo que sabe Microsoft de nosotros cuando usamos Office ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2E310OA
via IFTTT

Red Hat Openshift 4: redefiniendo los kubernetes empresariales mediante automatización full stack

Openshift logo

El próximo mes tendremos disponible Red Hat OpenShift 4, la última versión de la plataforma empresarial de Kubernetes más completa. Red Hat es líder mundial en soluciones de código abierto para el mundo empresarial y prueba de ello es este lanzamiento. La nueva versión pone de manifiesto un rediseño para abordar las complejas realidades de la orquestación de contendores en los sistemas de producción. Ha sido diseñada para ofrecer una experiencia similar a la de la nube a través de la nube híbrida mediante actualizaciones automatizadas en todos los despliegues de Kubernetes.

OpenShift ofrece mayor flexibilidad para los desarrolladores y el respaldo de Kubernetes Operators para establecerse como una base más segura y coherente para las cargas de trabajo modernas y emergentes nativas de la nube. Ya es usada por más de 1000 organizaciones de todo el mundo y de multitud de sectores diferentes, empresas como Santander,Kohl’s, BP, Deutsche Bank, Emirates NBD, HCA Healthcare, etc.

Simplificación y automatización en todas partes:

OpenShift 4 simplificará los despliegues híbridos y multicloud (según IDC, para 2020, más del 90% de las organizaciones tendrán implementada una estrategia multicloud) para acelerar la manera en que las organizaciones de TI despliegan nuevas aplicaciones, ayudando a las empresas a prosperar y diferenciarse en un mercado cada vez más competitivo. Esa simplificación y automatización tienen algunos puntos clave:

  • Plataforma autogestionable para la nube híbrida que proporciona una experiencia similar a la nube mediante actualizaciones automáticas de software y gestión del ciclo de vida en toda la nube híbrida, impulsada por la base de confianza de Red Hat Enterprise Linux y Red Hat Enterprise Linux CoreOS. Esto permite una mayor seguridad, auditabilidad, repetibilidad, facilidad de gestión y experiencia del usuario.
  • Adaptabilidad y soporte heterogéneo, disponible en los próximos meses en los principales proveedores de nube pública, incluyendo Alibaba, Amazon Web Services (AWS), Google Cloud, IBM Cloud, Microsoft Azure, tecnologías de nube privada como OpenStack, plataformas de virtualización y servidores bare-metal.
  • La instalación optimizada full stack con un proceso automatizado que facilita la puesta en marcha rápida de Kubernetes para empresas.
  • Despliegues de aplicaciones simplificadas y gestión del ciclo de vida con Kubernetes Operators. Red Hat ha sido el pionero en aplicaciones stateful y complejas en Kubernetes con operadores que automatizan el mantenimiento, el escalado y la conmutación por error de las aplicaciones. Ahora OpenShift 4 ofrece Red Hat OpenShift Certified Operators. Trabajando en conjunto con el ecosistema de partners más amplio, OpenShift 4 incluye un amplio conjunto de aplicaciones para ejecutarse as-a-service a través de la nube híbrida.

Acreditado Kubernetes empresarial:

Red Hat OpenShift Container Platform está certificada, conforme a Kubernetes, y validada por la Cloud Native Computing Foundation (CNCF). Es la única oferta empresarial de Kubernetes desarrollada sobre la columna vertebral de la plataforma Linux empresarial líder en el mundo, respaldada por la experiencia en código abierto, el ecosistema compatible y el liderazgo de Red Hat. Como uno de los principales contribuyentes de la comunidad de Kubernetes, Red Hat perfecciona Kubernetes para empresas en OpenShift 4, proporcionando una base de código más sólida y segura, a la vez que conserva las innovaciones clave de las comunidades de origen.

Para proporcionar un footprint de despliegue más flexible y al mismo tiempo mantener una mejor seguridad y estabilidad, OpenShift 4 presenta Red Hat Enterprise Linux CoreOS, una variante incrustada específica de OpenShift de Red Hat Enterprise Linux. Red Hat Enterprise Linux CoreOS proporciona una mayor variedad de opciones para las empresas en el despliegue de Kubernetes de nivel empresarial, ofreciendo una distribución de SO Linux ligera, completamente inmutable y optimizada para contenedores. En esta variante, las características de seguridad y la estabilidad siguen siendo primordiales, con actualizaciones automáticas gestionadas por Kubernetes y habilitadas por OpenShift con sólo pulsar un botón. Esto ayuda a reducir el mantenimiento y a mejorar la productividad del negocio.

OpenShift 4 está respaldado por el galardonado servicio de asistencia técnica y los amplios servicios profesionales de Red Hat, incluido Red Hat Consulting. Con su experiencia técnica y su asesoramiento y análisis estratégicos, Red Hat ayuda a las organizaciones de TI a crear soluciones que satisfagan las necesidades actuales y futuras.

Empoderando a los desarrolladores para innova:

El desarrollo de aplicaciones es imperativo para muchas organizaciones de TI, dado su papel en la aceleración de la transformación digital. OpenShift 4 soporta las necesidades cambiantes del desarrollo de aplicaciones como una plataforma consistente para optimizar la productividad de los desarrolladores con:

  • Servicios de automatización, aplicaciones y autoservicio para ayudar a los desarrolladores a ampliar sus aplicaciones mediante el aprovisionamiento bajo demanda de servicios de aplicaciones y la provisión de automatización para el desarrollo y despliegue de aplicaciones en contenedores respaldadas por operadores.
  • Red Hat CodeReady Workspaces permiten a los desarrolladores aprovechar la potencia de los contenedores y Kubernetes, a la vez que trabajan con herramientas conocidas de entornos de desarrollo integrado (IDE) que utilizan a diario. CodeReady Workspaces son más coherentes, colaborativos y protegidos que cuando se ejecutan contenedores o máquinas virtuales (VM) en un portátil. Esto incluye las herramientas y dependencias necesarias para codificar, construir, probar, ejecutar y depurar aplicaciones contenedorizadas en un IDE basado en web.
  • OpenShift Service Mesh, que combina los proyectos de Istio, Jaeger y Kiali como una capacidad única que codifica la lógica de comunicación para arquitecturas de aplicaciones basadas en microservicios, liberando a los equipos de desarrolladores para que se centren en el business-add logic.
  • Knative para crear aplicaciones serverless en Developer Preview, lo que convierte a Kubernetes en una plataforma ideal para desarrollar, desplegar y gestionar cargas de trabajo serverless o function-as-a-service (FaaS). Las características Knative incluyen scale-to-zero, autoescalado, desarrollo de in-clusters y eventing frameworks para el desarrollo de aplicaciones nativas de nube en Kubernetes. Permite a los desarrolladores centrarse en escribir código ocultando partes complejas del desarrollo, desplegando y gestionando sus aplicaciones.
  • KEDA (Kubernetes-based event-driven autoscaling), una colaboración entre Microsoft y Red Hat que soporta el despliegue de contenedores serverless event-driven en Kubernetes, permitiendo Azure Functions en OpenShift, en Developer Preview. Esto permite el desarrollo acelerado de funciones serverless y event-driven en la nube híbrida y las instalaciones locales con Red Hat OpenShift.
  • Entornos de aplicaciones habilitados para operadores en OpenShift con Red Hat Middleware, proporcionando la potencia de OpenShift Certified Operators a las tecnologías de integración crítica y la automatización de procesos. Esto permite a las organizaciones de TI unificar sus entornos de desarrollo en torno a las capacidades de los operadores, lo que facilita a los desarrolladores centrarse exclusivamente en la prestación de servicios y aplicaciones de última generación sin tener que preocuparse por la actualización o el mantenimiento de las herramientas.
  • Red Hat OpenShift Container Storage 4 habilitado para operadores, actualmente en desarrollo. Ofrece almacenamiento persistente altamente escalable para aplicaciones nativas de la nube que requieren características como cifrado, replicación y disponibilidad en toda la nube híbrida. Los equipos de aplicaciones pueden aprovisionar dinámicamente volúmenes persistentes para una amplia variedad de categorías de carga de trabajo, incluyendo bases de datos SQL/NoSQL, CI/CD pipelines y AI/ML.

Red Hat continúa creciendo e imparable…

El artículo Red Hat Openshift 4: redefiniendo los kubernetes empresariales mediante automatización full stack ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2vQpTsq
via IFTTT