La nueva Raspberry Pi 4 se calienta muy rápido y necesita un ventilador


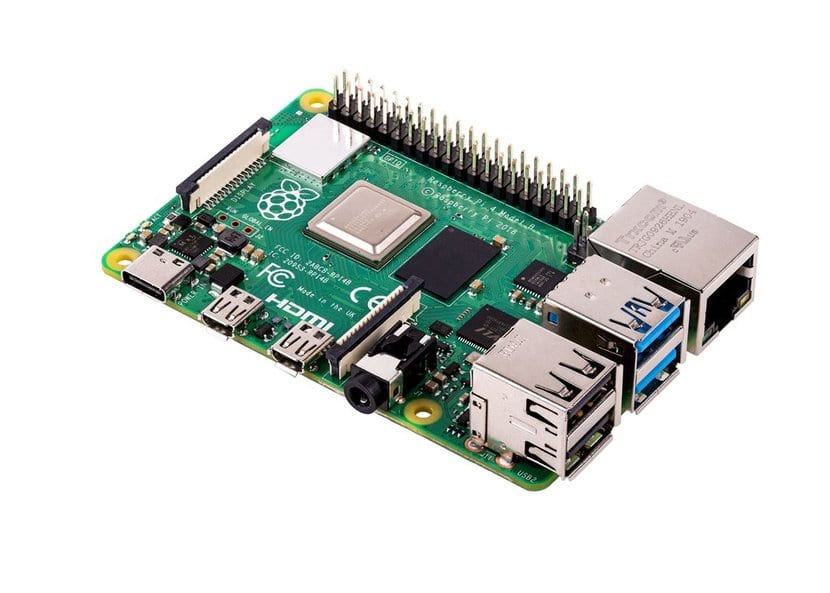
Raspberry Pi 4 Model BDurante el lapso de este mes la Fundacion Raspberry anuncio su nueva placa Raspberry 4 la cual llego con el mismo precio que su versión anterior pero añadiendo muchas mejoras (puedes consultar la publicación aquí).

Después de la noticia de su disposición al publico en general, se comenzaron a dar a conocer diferentes problemas relacionados con la Raspberry 4 y es que el primero de ellos fue con problemas relacionados con los cables USB tipo C, ya que no todos los reconocía como fuente de alimentación sino como un accesorio más (audio). Ahora se ha dado a conocer otro inconveniente con esta placa.

Y es que el usuario con el nombre de Jeff Geerling, señala que ahora la Raspberry 4 necesita de una fuente de enfriamiento (fan).

“He estado usando Pi para varios proyectos desde que se introdujo en 2012, y para muchos modelos, incluido el minúsculo Pi Zero y varias revisiones A +, ni siquiera necesitas un fan para evitar ralentizaciones del procesador.

Y las imágenes térmicas o las mediciones de puntos usando un termómetro infrarrojo generalmente mostraron que el SoC emitía la mayor cantidad de calor.

Sin embargo, la Raspberry Pi 4 es diferente ya que el procesador no solo se calienta notablemente, incluso bajo carga normal, sino que hay otros componentes en la placa que se calientan hasta el punto de no ser fáciles de tocar.

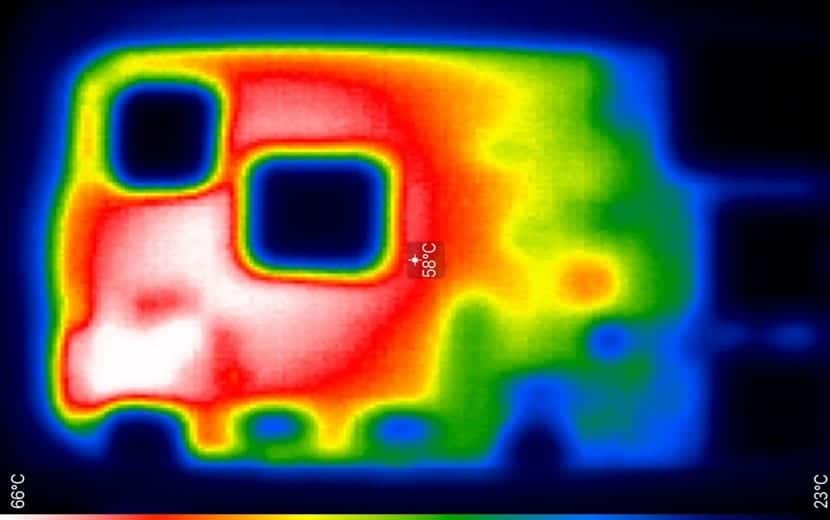
Aquí hay una imagen térmica tomada con su cámara termográfica, que resalta las partes de la Raspberry Pi 4 que generan más calor después de 5 minutos.
raspberry-pi-4-thermal

raspberry-pi-4-thermal

Muchos de ustedes podrían pensar que el calentamiento de la placa es normal y en condiciones normales si, pero para el caso de la Raspberry Pi 4 rebasa los limites de un calentamiento “normal” ya que no solo le impide obtener la velocidad máxima que el procesador puede ofrece, sino que además significa que sus actividades tomarán más tiempo, además de que de llegar a trabajos forzados la temperatura aumenta más y puede comprometer los componentes a largo plazo.

Esto indica que las partes dentro de la Raspberry Pi (generalmente solo el procesador, pero probablemente otras) se están calentando lo suficiente como para alcanzar sus propios límites de seguridad internos.

El procesador también estaba a unos 60 °C, aun que en parte la carcasa metálica ayuda a difundir este calor alrededor del perímetro y en la imagen IR, el calor que se irradia desde la parte superior de la CPU.

Las áreas blancas brillantes en la parte inferior izquierda Jeff asegura que esta parte de la tarjeta casi siempre libera una gran cantidad de calor y los componentes de esta área no se disipan tanto como el procesador.

Finalmente comenta que si se tiene alguna actividad en los puertos USB, esta parte también llega a los 60 y 70 ° C.

Aun que una actualización reciente del sistema (Raspbian) puede ayudar a mantener este chip un poco más fresco, pero aun así se calentará bajo carga.

“Entonces imagine que realmente utiliza el Pi 4 en lugar de una computadora de escritorio, con al menos un disco duro externo USB 3.0 conectado, WiFi conectado y transfiere grandes cantidades de datos, un teclado y mouse USB junto con el trabajo de varias ventanas del navegador, un editor de texto y un reproductor de música.

Esta cantidad de carga es suficiente para causar la aceleración del procesador en menos de 10 minutos.

Sin embargo, Jeff asegura que ver vídeos, desplazarse por sitios más complejos y cambiar frecuentemente de aplicaciones a menudo hace que el procesador alcance rápidamente una temperatura de hasta 80 grados Celsius, especialmente si está en el clásico Case de plástico totalmente cerrado y sin ventilación.

“Para mis pruebas más formales, comencé a ejecutar stress –cpu 4 para que el procesador hiciera mucho trabajo, continuamente. Después de unos minutos, usando vcgencmd measure_temp y”Vcgencmd get_throttled, pude ver que el procesador comenzó a desacelerarse tan pronto como llegó a 80 ° C (176 ° F)”

Finalmente Jeff compartió un vídeo de como se puede añadir un ventilador (fan) a la carcasa de la Raspberry Pi y con ello solucionar este problema.


Si quieres conocer más al respecto puedes consultar su publicación en el siguiente enlace.

Fuente: https://www.jeffgeerling.com

El artículo La nueva Raspberry Pi 4 se calienta muy rápido y necesita un ventilador ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2GiAr9r
via IFTTT
EvilGnome, nuevo y raro malware que afecta a Linux, por si pensabas que estabas a salvo

EvilGnome

Hace años, muchos, mi mentor en Linux me invitaba a pasarme al sistema del pingüino y entre lo que me decía había un “en Linux no hay virus”. Eso ni era ni es cierto; lo que sí es cierto es que, como es más seguro y lo usamos una inmensa minoría (en escritorio), no somos el principal objetivo de los delincuentes cibernéticos. Pero ni la fortaleza ni ser un objetivo “pequeño” nos garantiza estar 100% seguros, algo que ha vuelto a demostrarse tras el descubrimiento de EvilGnome.

Lo primero que hay que tener en cuenta es que la parte “Gnome” que aparece en el nombre con el que han bautizado este virus guarda relación con el famoso entorno gráfico para Linux, pero eso no significa que vaya a afectar a unos pocos sistemas operativos. Lo mejor de todo es que su descubridor, Intezer (aquí su artículo sobre el malware) descubrió el software malicioso cuando aún estaba en las primeras fases de su desarrollo, aunque ya incluía varios peligros en forma de herramientas para espiar a los usuarios.

EvilGnome, un virus para Linux poco común

EvilGnome no se parece a la mayoría de virus que se han descubierto para Linux. Ha sido difícil descubrirlo, pero una vez en el punto de mira se ha sabido que fue diseñado para capturar todo tipo de datos de nuestro equipo, como capturas de pantalla del escritorio, robar archivos, grabar audio o incluso cargar y ejecutar otros módulos maliciosos, todo sin que nos demos cuenta de qué está pasando.

Su nombre viene porque intenta hacerse pasar por una extensión de GNOME, el entorno gráfico. Se presenta como un script creado con makeself, un pequeño script shell que genera un archivo TAR comprimido y autoextraíble desde el escritorio. Se mantiene en el sistema operativo usando crontab y envía datos a un servidor remoto propiedad del atacante.

La persistencia se logra registrando gnome-shell-ext.sh para ejecutarla cada minuto en crontab. Finalmente, el script ejecuta gnome-shell-ext.sh, que a su vez lanza el ejecutable principal gnome-shell-ext.

Un malware con 5 partes

EvilGnome está compuesto por 5 módulos, todos ellos maliciosos:

  • ShooterSound usa PulseAudio para grabar audio del micrófono.
  • ShooterImage usa Cairo para realizar capturas de pantalla.
  • ShooterFile usa una lista de filtros para escanear archivos.
  • ShooterPing recibe nuevos comandos del servidor remoto.
  • ShooterKey es un keylogger.

Los cinco módulos anteriores enviarán/recibirán los datos al/del servidor del atacante.

Para comprobar si estamos afectados, tenemos que buscar el archivo ejecutable “gnome-shel-ext” en la ruta ~/.cache/gnome-software/gnome-shell-extensions. Como he mencionado anteriormente, que EvilGnome reciba su nombre de GNOME Desktop y se haga pasar por una extensión del entorno gráfico no significa que, por ejemplo, los usuarios de Plasma estemos seguros, sobre todo si tenemos que probar mucho software. Este malware podría instalarse por sí mismo en la ruta mencionada.

Por otra parte y como siempre, se recomienda mantener el software actualizado y descargar el software solo de fuentes oficiales.

Artículo relacionado:
HiddenWasp: un malware que afecta a los sistemas Linux

El artículo EvilGnome, nuevo y raro malware que afecta a Linux, por si pensabas que estabas a salvo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2XRSnm0
via IFTTT

IBM anuncia tres nuevos proyectos de código abierto

Kabanero

IBM ha presentado un trio de proyectos basados en Kubernetes hoy, construidos a partir del proyecto Razee que se lanzó en mayo.

La compañía ha usado el evento OSCON (Convención de Código abierto de O’Reilly) 2019 para debutar tres proyectos, Kabanero, Appsody y Codewind, todas con el fin de “desarrollar y publicar aplicaciones para Kubernetes mas fácil y rápido.”

Si bien, Kabanero es el proyecto estrella de este trio, vale la pena hablar un poco de las otras dos.

Appsody está pensada para ayudar a los desarrolladores a crear microservicios para los estándares y requerimientos de sus organizaciones, usando stacks y plantillas para frameworks y runtimes de código abierto, brindando una base para crear aplicaciones para Kubernetes. Los stacks pueden ser configurados como se requiera y, por supuesto, ser usados en Kabanero, los stacks con soporte ahora mismo son Java MicroProfile, Java Spring, Node.js, Node.js Express y Swift.

Codewind, por su parte, es un proyecto para brindar extensiones a IDEs, empezando con VS Code, Eclipse y Eclipse Che, para permitir que sean usado en aplicaciones en contenedores. La propia IBM menciona que Codewind te permite desarrollar en contenedores, aunque no sepas desarrollar en contenedores. Kabanero y Appsody harán uso de Codewind.

Por último, Kabanero, un proyecto que trata de unir proyectos como Knative, Istio y Tekton, junto a Codewind, Appsody y Razee para “permitir que los usuarios creen, publiquen y mantengan aplicaciones en Kubernetes.” El proyecto incluye “Sistemas publicados prediseñados a Kubernetes y Knative para que los desarrolladores pasen más tiempo enfocados en la aplicación y menos entendiendo la infraestructura.”

Este trio debuta unos meses después de que IBM lanzara Razee, una herramienta de código abierto para manejar flujos de Kubernetes en multiples clusters.

Además, es importante notar que este lanzamiento llega apenas una semana después de que IBM finalizara la compra de Red Hat.

El artículo IBM anuncia tres nuevos proyectos de código abierto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2JMOaX5
via IFTTT

Se han descubierto nuevas vulnerabilidades en receptores USB Logitech

USB Logitech

Un investigador de seguridad encontró diversas vulnerabilidades en los receptores USB utilizados por teclados, ratones y selectores de presentación de logitech.

Estas vulnerabilidades pueden permitir que una persona mal intencionada no solo que siga las pulsaciones del teclado, sino que también inyecte sus propias pulsaciones, lo que le permite aprovechar la computadora conectada al receptor USB. Si se implementa el cifrado para proteger la conexión entre los medios y su dispositivo emparejado, estas vulnerabilidades también permiten a los atacantes recuperar la clave de cifrado.

Además, si la clave USB utiliza una “lista negra de claves” para evitar que el dispositivo acoplado inyecte pulsaciones de teclado, las vulnerabilidades permiten la omisión de este sistema de protección de seguridad.

Estas son vulnerabilidades encontradas en los receptores USB de Logitech

Según un informe, todos los dispositivos de entrada inalámbricos de Logitech que utilizan la tecnología de radio Unifying se ven afectados por estas vulnerabilidades identificadas por CVE-2019-13052, CVE-2019-13053, CVE-2019-13054 y CVE-2019-13055.

Marcus Mengs, el investigador que descubrió estas vulnerabilidades, dijo que informó a Logitech de sus hallazgos y que el proveedor planeaba solucionar algunos de los problemas informados, pero no todos.

CVE-2019-13052

La vulnerabilidad CVE-2019-13052 puede permitir a un hacker que descifre la comunicación con la computadora host si han registrado la asociación entre el dispositivo de entrada y la computadora host.

“Con la clave robada, el atacante puede agregar pulsaciones de teclas arbitrarias, así como rastrear y descodificar entradas de teclado remotas en tiempo real”, dijo Mengs.

Además, en los casos en que los ciberdelincuentes hayan perdido la operación de asociación de teclas, un atacante con acceso físico al receptor “podría iniciar manualmente el reapareamiento de un dispositivo ya asociado con el receptor, con el fin de: ‘obtener la clave de cifrado del enlace simplemente desconectando y volviendo a conectar la clave’.

CVE-2019-13053

Según Mengs, al igual que la anterior, esta vulnerabilidad permite que un atacante agregue pulsaciones de tecla en el flujo de comunicación cifrada entre una llave USB y un dispositivo Logitech, incluso sin conocer la clave de encriptación.

El investigador dijo que el actor de amenazas necesitaría acceso físico a un dispositivo para llevar a cabo este ataque.

El concepto es presionar entre 12 y 20 teclas y registra el tráfico cifrado, que luego analiza y recupera la clave de codificación.

Como el acceso físico solo se necesita una vez, el atacante puede recopilar suficientes datos criptográficos en el tráfico de radio.

“Una vez que se han recopilado los datos, se pueden inyectar pulsaciones arbitrarias”, dijo Mengs.

CVE-2019-13054

Este se utiliza como el identificador de impacto de vulnerabilidad en los selectores de presentación Logitech R500 y Logitech SPOTLIGHT, mientras que el CVE -2019-13055 se usa para todos los demás dispositivos Logitech que usan una tecla Unifying.

La razón por la que los selectores de presentación de Logitech se han clasificado en categorías separadas es que el atacante también puede omitir las “listas de teclas negras” e inyectar combinaciones de teclas entre A y Z, que, técnicamente, no deberían ser Compatible con dispositivos selector de presentación.

Además de las cuatro vulnerabilidades que descubrió en los últimos meses, Mengs también advirtió que muchos dongles Logitech Unifying aún son vulnerables a las antiguas vulnerabilidades de MouseJack reveladas en 2016.

De las vulnerabilidades CVE-2019-13054 a CVE-2019-13055 técnicamente estas tienen la misma vulnerabilidad. Ya que las fallas requieren acceso físico por parte del atacante a una clave de unificación del dispositivo Logitech para poder ser explotadas exitosamente.

Según Mengs, las claves vienen con comandos no documentados y protecciones de datos inapropiadas que permiten a un atacante volcar las claves de cifrado almacenadas en los receptores.

El ataque completo tarda un segundo en ejecutarse y una vez que el hacker tiene las claves de cifrado, puede detectar las pulsaciones del usuario o inyectar las suyas para realizar operaciones malintencionadas y tomar el control de las computadoras.

Logitech informó a Mengs que se planea una solución para este problema en agosto de 2019.

El artículo Se han descubierto nuevas vulnerabilidades en receptores USB Logitech ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2JDqm9e
via IFTTT

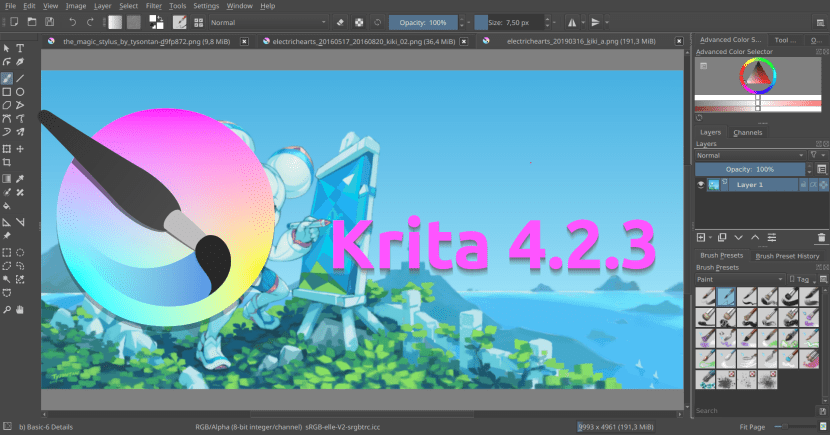
Krita 4.2.3 llega con nueva posibilidad de girar capas con un gesto en el panel táctil

Krita 4.2.3

Pocas veces un lanzamiento de mantenimiento llega también con una función nueva realmente interesante. Eso es lo que ha hecho (ya sabemos que no y explicaremos por qué esta confusión) KDE Community con Krita 4.2.3, un lanzamiento que llega con un buen cúmulo de corrección de errores y una nueva función: la posibilidad de girar capas con un gesto en el panel táctil. El gesto en cuestión es un toque con dos dedos (antes de informarnos creíamos que se podrían girar como en un smartphone), algo que fue implementado por Sharaf Zaman en el Google Summer de este año.

En cuanto a las correcciones, la más importante no afectará a la mayoría de lectores de Linux Adictos, puesto que corrige un problema en instalaciones de Windows con drivers gráficos rotos, desactualizados o insuficientes. El problema viene porque su plataforma de desarrollo, Qt, en su versión actual necesita una instalación de OpenGL o Direct3D funcional tan pronto en cuanto hay un solo componente en la aplicación que use QML, una tecnología para crear interfaces de usuario. El problema está presente especialmente en equipos que ejecutan Windows 7.

Krita 4.2.3 corrige un total de 29 fallos

Entre las novedades más destacadas que incluye esta versión, tenemos:

  •  Corregido el copiar/pegar de los frames de animación.
  • Añadido un botón para recargar el script al plulgin de scripts de Python.
  • Corregido un cierre inesperado en la vista general cuando no hay imagen abierta.
  • Corregido el arrastrar y soltar al rellenar capas entre archivos abiertos.
  • Desactivadas las optimizaciones AVG para algunos modos de mezcla de 32bits.
  • Corregido un cierre inesperado al presionar “Cancelar” al intentar crear una imagen RGB de gama linear 8bit/Canal.
  • Lista completa de cambios, aquí.

Krita 4.2.3 ya está disponible desde estos enlaces: AppImage, Flatpak y Snap. También podemos añadir el repositorio para Ubuntu con este comando: sudo add-apt-repository ppa:kritalime/ppa (también está disponible en los repositorios oficiales, pero tardará más en actualizarse). Las versiones de Windows y macOS están disponibles aquí.

¿Ya la has probado? ¿Qué te parece la nueva versión de Krita?

Artículo relacionado:
Krita 4.2.2 ya está aquí, llega con casi 50 mejoras y correcciones de errores.

El artículo Krita 4.2.3 llega con nueva posibilidad de girar capas con un gesto en el panel táctil ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2LorXSf
via IFTTT

Offensive Security lanza Kali NetHunter App Store, tienda de apps de seguridad para Android

Kali NetHunter App StoreUna de las distribuciones de hacking ético más populares es Kali Linux. Se trata de una distribución desarrollada por Offensive Security, quien también desarrolla otras herramientas como un NetHunter que nos permite probar la seguridad de nuestros equipos desde nuestro dispositivo Android. Por lo que parece, a la compañía le gusta darle cariño al sistema operativo móvil de Google y su último movimiento en este sentido ha sido lanzar Kali NetHunter App Store.
Pero, ¿qué es Kali NetHunter App Store? Por su nombre, es fácil deducir que se trata de una tienda de aplicaciones. Android tiene disponibles muchas tiendas de aplicaciones, entre las que tenemos la oficial de Google (Google Play), la de Amazon, alguna más dudosa como Aptoide y, desde hoy en fase beta, una tienda de aplicaciones en la que solo encontraremos aplicaciones de seguridad de Android que sean relevantes. La nueva tienda de apps móviles de Offensive Security nos ofrecerá apps que servirán para dispositivos rooteados o sin rootear y sean o no NetHunter.

Kali NetHunter App Store, la tienda de la seguridad

Kali NetHunter App Store es una versión ligeramente modificada de F-Droid. También podemos acceder a ella desde su web con un navegador como Firefox, momento en el que comprobaremos que aún está en fase beta. Desde su apartado “Browse” podemos realizar búsquedas o ver las apps destacadas… o mejor dicho leer, porque en el momento de escribir este artículo no se ven los iconos de las mismas (y no, no es que la seguridad de Firefox “rompa” la página). Entre las aplicaciones destacadas que encontraremos, tenemos:

  • aLogcat.
  • bVNC Pro.
  • ConnectBot.
  • cSploit.
  • DriveDroid.
  • Hacker’s Keyboard.
  • Hash Droid.
  • Hijacker.
  • Intercepter-NG.
  • LTE Discovery.
  • NetHunter (app), NetHunter Store, NetHunter Terminal yNetHunter VNC.
  • NetHunterStore Privileged Extension.
  • Nexmon.
  • OONI Probe.
  • Orbot.
  • PixelKnot.
  • RF Analyzer.
  • Router Keygen.

La mayoría de las aplicaciones que encontraremos en esta app store resultarán poco atractivas para el usuario medio, pero sí serán interesantes para los que quieran usar herramientas de hacking ético en su teléfono Android. En cualquier caso y aunque podemos pensar que está de más, tener opciones siempre es bueno.

El artículo Offensive Security lanza Kali NetHunter App Store, tienda de apps de seguridad para Android ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2k4BPoo
via IFTTT

KDE Connect ya permite conectar Android con macOS. La versión estable llega en agosto

KDE Connect en macOSEn cuanto a un “ecosistema”, abro paraguas, creo que el mejor es el de Apple. La manera en la que se comunican su iPhone, iPad, Mac, Apple Watch, Apple TV y Homepod no tiene rival. Pero esto tiene un problema más que evidente: todos los dispositivos del ecosistema tienen que ser de la manzana. En Linux existe KDE Connect que, aunque es diferente, nos permite conectar nuestro teléfono Android con nuestro ordenador. Siempre ha sido compatible con Linux, más tarde lo fue (sigue en desarrollo) con Windows y ahora también es compatible con macOS.
Así lo ha publicado KDE Community a través de la página de Inoki. En su artículo también mencionan lo bien que funciona el ecosistema de Apple, pero ese ecosistema sirve 0 si nuestro ordenador es un Mac y nuestro teléfono no es un iPhone. Pronto, la imposibilidad de usar Android+macOS quedará en el pasado, puesto que ya están trabajando para que podamos conectar nuestro Android a nuestro Mac de la misma manera y herramienta que usamos para hacerlo en Linux. Eso sí, todo está en una fase de desarrollo que pasará a estable en aproximadamente un mes.

Cómo instalar KDE Connect en macOS

Para instalar KDE Connect en macOS tenemos que seguir estos pasos:

  1. Tenemos dos opciones y en las dos conseguiremos una imagen DMG:
    1. Descargamos el DMG de KDE Connect para macOS desde este enlace. Una vez más, avisamos de que aún no llega a ser una versión estable. Lanzarán la versión estable en agosto.
    2. Creamos nuestra propia versión siguiendo las instrucciones descritas aquí. Se recomienda esta segunda opción si se está ejecutando macOS 10.13 o anterior.
  2. Probablemente no nos permita ejecutar el software, pero es normal por una función de seguridad que macOS ha introducido en las ultimas versiones. Tras ejecutarlo, si falla, tenemos que permitir su ejecución desde los ajustes de seguridad del sistema.
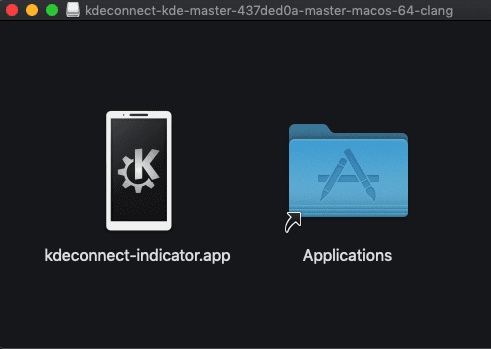
  3. Abrimos la imagen DMG: bastará con hacer doble clic sobre ella para ver lo siguiente:

DMG de KDE Connect

  1. macOS nos permite ejecutar muchas aplicaciones sin instalarlas, pero esto no tiene mucho sentido cuando se trata de una aplicación que vamos a usar con frecuencia y, menos aún, si queremos que esté bien integrada con el sistema. Para instalarla bastará con arrastrar el icono de kdeconnect-indicator-app a la carpeta Aplicaciones que aparecerá al lado.

Cómo se usa

  1. Ahora que ya está instalado, ya podremos usarlo. Una vez arrastrado el icono a la carpeta de aplicaciones estará disponible en dicha carpeta. Para ejecutar KDE Connect tenemos tres opciones:
    1. Hacemos doble clic sobre el icono que se ha creado en la carpeta aplicaciones.
    2. Hacemos en gesto de cerrar tres dedos sobre el Trackpad para abrir el Launchpad y hacemos clic sobre KDE Connect Indicator. También podemos abrir el Launchpad desde el icono del dock (si no lo hemos eliminado).
    3. Presionamos CMD+Spacio para lanzar Spotlight, buscamos la app y presionamos intro.
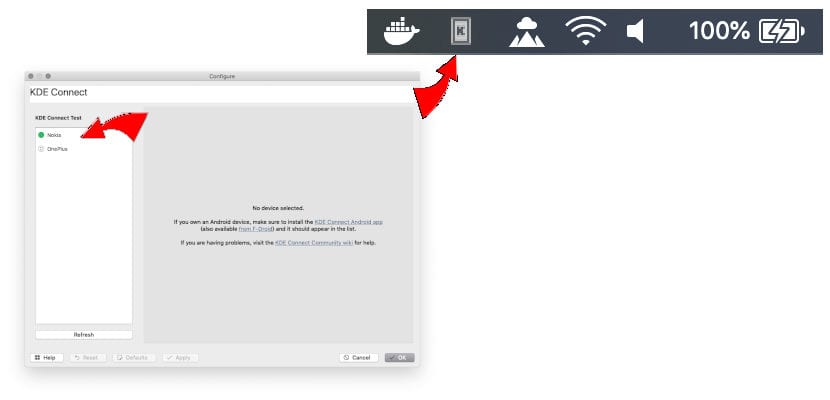
  2. Al abrir la app, aparecerá el icono en la bandeja del sistema. Hacemos clic sobre él y luego sobre “Configure” para abrir sus ajustes.
  3. En la ventana que aparece, veremos los dispositivos que hay disponibles. Buscamos y seleccionamos nuestro teléfono Android.

KDE Connect en la bandeja del sistema

Qué puedo hacer con KDE Connect para macOS

Ahora mismo, lo que se puede hacer con KDE Connect para macOS es:

  • Ejecutar comandos predefinidos de nuestro Mac desde dispositivos conectados.
  • Comprobar el nivel de la batería de nuestro teléfono desde el escritorio.
  • Hacer que nuestro teléfono suene para encontrarlo.
  • Compartir archivos y enlaces entre dispositivos.
  • Controlar el volumen del Mac desde el teléfono.
  • Mantener el Mac despierto mientras el teléfono está conectado.
  • Recibir las notificaciones de nuestro teléfono en nuestro ordenador (actualmente desactivado).

La ausencia más dolorosa e incluso diría que decepcionante es una que está, pero desactivada: la posibilidad de recibir las notificaciones de nuestro teléfono en el Mac. Se espera que la activen en agosto, cuando lancen la versión estable de KDE Connect para macOS. Creo que, hasta entonces, lo que hay disponible para los ordenadores de Apple estará un poco cojo. En cualquier caso, ya podemos usar KDE Connect con los ordenadores de Apple.

Artículo relacionado:
KDE Connect fue eliminado de Google Play por violación de política

El artículo KDE Connect ya permite conectar Android con macOS. La versión estable llega en agosto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2ldtoXH
via IFTTT

Path of Titans: nuevo título de supervivencia para Linux

Path of Titans es un nuevo título financiado por crowdfunding en la famosa plataforma Indiegogo y que vendrá en 2019. Este videojuego es un título de supervivencia que vendrá a Linux. Si te gustan los dinosaurios y la supervivencia, te va a encantar. Sus desarrolladores aseguran que tendrá soporte completo para Linux, lo cual es una gran noticia para nosotros. Además, tienen la intención de llevarlo también a dispotivos móviles.

No estarás caminando entre dinosaurios, sino que tú serás un dinosaurio que debe sobrevivir en un gran ecosistema rico en recursos. El videojuego tiene unos gráficos más que decentes y una potente inteligencia artificial. Permite el juego hasta 200 jugadores en este gran universo natural digitalizado. En él podrás explorar con gran realismo y detalles, completando objetivos para ir sobreviviendo en un entorno que puede llegar a ser hostil.

Si te preguntas por las características de Path of Titans son:

  • Caracteres permanentes y capacidad de personalizar de forma profunda la piel y los rasgos.
  • Un complejo sistema de búsqueda
  • Sistemas de grupo que permiten la búsqueda de packs o rebaños y servidores que admiten hasta 200 jugadores simultáneos.
  • Entorno exuberante lleno de dinosaurios y otras criaturas prehistóricas más pequeñas.
  • Posibilidad de nadar, bucear y pescar en lagos y ríos.
  • Funcionalidad multiplataforma, tanto PC, videoconsolas, SmartTVs, móviles.
  • Poderosas herramientas de modding bien documentadas para crear nuevos contenidos y modificaciones.

Si juegas desde diferentes dispositivos, y te conectas al mismo servidor, podrás jugar con usuarios que estén en plataformas diferentes. Es decir, no separa a los jugadores por plataformas cuando estás en multijugdor.

Sin duda un título con mucho potencial que quizás te parezca una copia de otro famoso título, pero que no lo es y va mucho más allá. El precio de pre-salida será de unos 30€ en diciembre. ¡Sin duda podría ser todo un éxito!

Más información – Web oficial

El artículo Path of Titans: nuevo título de supervivencia para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2k3IXRW
via IFTTT

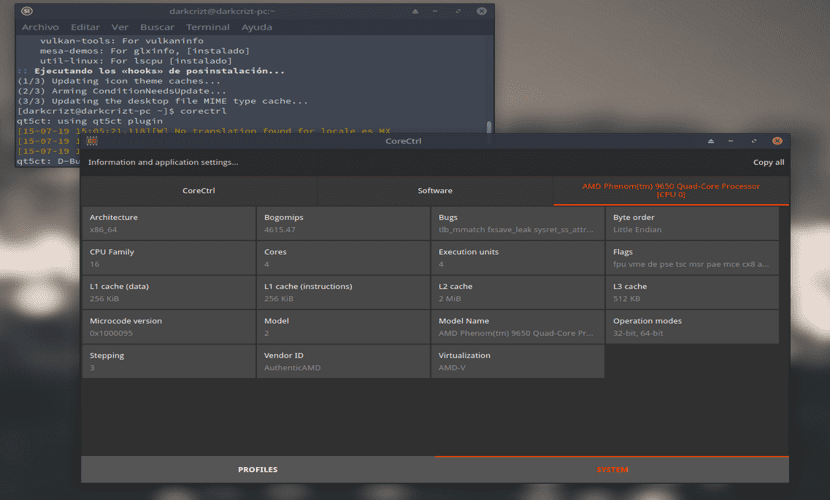
CoreCtrl una aplicación para controlar perfiles de hardware (parametros de GPU y CPU)

CoreCtrl

Hace pocos días se dio a conocer la primera versión de CoreCtrl, la cual es una nueva aplicación de Linux que esta destinada a permitir al usuario poder controlar con facilidad el hardware de su computadora utilizando los perfiles de las aplicaciones.

La configuración predeterminada se define en un perfil global. También permite al usuario poder crear tantos perfiles personalizados como desee, cada uno de ellos definiendo su propia configuración. Cada perfil personalizado está asociado a un programa ejecutable.

Cuando se inicie el programa asociado, la configuración del perfil se aplicará automáticamente. Posteriormente, cuando finaliza el programa, se restablecen los ajustes anteriores.

Se pueden elegir qué elementos del sistema estarán controlados por un perfil, incluso para el perfil global.

De esta manera, algunas partes del sistema quedarán intactas cuando se aplique el perfil. Esto permitirá controlar esas partes utilizando otras aplicaciones o definir un comportamiento global para una parte mientras controla otras partes con perfiles personalizados.

¿Como instalar CoreCtrl en Linux?

Para quienes estén interesados en poder instalar esta aplicación en su distribución podrán hacerlo siguiendo las instrucciones que compartimos a continuación.

CoreCtrl es una aplicación que apenas esta empezando a llegar a los canales principales de las distribuciones de linux por lo que es posible poder encontrarlo dentro de los repositorios de algunas de las distribuciones de Linux.

Pueden buscar la aplicación con la ayuda de su Centro de Software o de aplicaciones o desde la terminal utilizando el comando de búsqueda de su administrador de paquetes.

En el caso de las distribuciones a las que aún no ha llegado en estos momentos (Debian, Ubuntu y derivados, Fedora, openSUSE entre derivados de estos) tendremos que realizar la compilación de la aplicación en nuestros equipos.

Antes de realizar la compilación debemos de realizar la instalación previa de algunas dependencias las cuales son:

  • Componentes Qt (5.9+): Core, DBus, Gráficos, Widgets, Red
  • Qt5LinguistTools
  • KF5Auth
  • KArchive
  • Botan 2 (2.2.0+)
  • C++17 compiler (gcc 8+1, clang 7+)
  • CMake 3.3+2
  • extra-cmake-modules (para Ubuntu 18.04 LTS)

Compilación de CoreCtrl

Para ello vamos a abrir una terminal y descargar el código de CoreCtrl con:

git clone https://gitlab.com/corectrl/corectrl.git

Y procedemos a realizar la compilación con:

cd corectrl

mkdir build

cd build

cmake -DCMAKE_INSTALL_PREFIX=/usr -DCMAKE_BUILD_TYPE=Release -DBUILD_TESTING=OFF ..

make

Al finalizar vamos a instalar con:

sudo make install

Instalación de CoreCtrl en Arch Linux y derivados

Para el caso de los que sean usuarios de Arch Linux, Manjaro, Arco Linux y cualquier otra distribución derivada de Arch Linux, pueden realizar la instalación de CoreCtrl directamente desde los repositorios de AUR.

Solo deben de contar con un asistente de AUR instalado y el repositorio de AUR habilitado en su archivo pacman.conf

Para realizar la instalación basta con abrir una terminal y en ella vamos a teclear el siguiente comando:

yay -S corectrl

Y con ello solo tendremos que remover algunos paquetes que entrar en conflicto con las dependencias de corectrl (nada grave) y comenzara con la descarga, compilación e instalación (tomate tu tiempo)

Configuración de CoreCtrl

Después de haber instalado con éxito CoreCtrl vamos a abrir una terminal y sobre ella vamos a ejecutar el siguiente comando el cual añadirá a CoreCtrl al inicio de nuestra sesión de usuario:

cp /usr/share/applications/corectrl.desktop ~/.config/autostart/corectrl.desktop

Con ello, otro paso adicional que se puede hacer es evitar que el asistente de CoreCtrl te solicite tu contraseña para ejecutarse con privilegios root. Para ello tendrás que crear un archivo con el siguiente comando:

sudo nano /etc/polkit-1/rules.d/90-corectrl.rules

Y dentro de el añades lo siguiente:

polkit.addRule(function(action, subject) {

if ((action.id == "org.corectrl.helper.init" ||

action.id == "org.corectrl.helperkiller.init") &&

subject.local == true &&

subject.active == true &&

subject.isInGroup("your-user-group")) {

return polkit.Result.YES;

}

});

Finalmente para controlar las GPU AMD es importante añadir un parametro a una linea del grub ya que CoreCtrl hace uso del controlador amdgpu.

Solo tenemos que ejecutar lo siguiente en una terminal:

sudo nano /etc/default/grub

Aquí vamos a buscar la línea GRUB_CMDLINE_LINUX_DEFAULT y en ella añadimos:

GRUB_CMDLINE_LINUX_DEFAULT="<other_params>... amdgpu.ppfeaturemask=0xffffffff"

Guardamos y después ejecutamos lo siguiente:

sudo grub-mkconfig -o /boot/grub/grub.cfg

Finalmente si quieres conocer mas al respecto, puedes consultar el siguiente enlace donde podrás encontrar documentación sobre CoreCtrl.

El artículo CoreCtrl una aplicación para controlar perfiles de hardware (parametros de GPU y CPU) ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2k5xNf8
via IFTTT

TiDB una base de datos NewSQL de código abierto llega a su versión 3.0

TiDB

TiDB es una base de datos NewSQL de código abierto que admite cargas de trabajo de Procesamiento analítico y transaccional híbrido (HTAP) que puede realizar transacciones en tiempo real (OLTP) y procesar solicitudes analíticas.

Es compatible con MySQL y puede proporcionar escalabilidad horizontal, consistencia fuerte y alta disponibilidad. Desarrollado bajo la impresión de las tecnologías Google Spanner y F1. El proyecto está escrito en Go y distribuido bajo la licencia Apache 2.0.

Sobre TiDB

TiDB cuenta con el soporte de SQL y la provisión de una interfaz de cliente compatible con el protocolo MySQL, que simplifica la adaptación de las aplicaciones existentes escritas para MySQL a TiDB y también le permite usar bibliotecas de clientes comunes. Además del protocolo MySQL, puede utilizar la API basada en JSON y el conector Spark para acceder al DBMS.

Las características de SQL admiten índices, funciones agregadas, expresiones GROUP GROUP, ORDER BY, DISTINCT, combinaciones, vistas, funciones de ventana y subconsultas. Las oportunidades proporcionadas son suficientes para organizar el trabajo con TiDB de aplicaciones web tales como PhpMyAdmin , Gogs y WordPress.

La posibilidad de escalado horizontal y tolerancia a fallos: el tamaño del almacenamiento y la potencia de cálculo se pueden aumentar simplemente conectando nuevos nodos. Los datos se distribuyen a los nodos con redundancia, lo que permite continuar trabajando en caso de fallo de nodos individuales. Los choques se manejan automáticamente.

El sistema garantiza la consistencia y para el software cliente parece un gran DBMS, a pesar del hecho de que los datos de varios nodos se utilizan para ejecutar una transacción.

Se pueden utilizar diferentes backends para el almacenamiento físico de datos en nodos, por ejemplo, los motores de almacenamiento local GoLevelDB y BoltDB o su propio motor de almacenamiento distribuido TiKV.

La capacidad de cambiar de forma asíncrona el esquema de almacenamiento, lo que le permite agregar columnas e índices sobre la marcha sin detener el procesamiento de las operaciones actuales.

Principales novedades de TiDB 3.0

Como mencionamos, TiDB 3.0 se encuentra disponible y con ello llegan nuevas mejoras para trabajar y aumentar la productividad.

En la prueba de Sysbench, la versión 3.0 está por delante de la rama 2.1 1.5 veces cuando realiza operaciones de selección y actualización y en la prueba TPC-C 4.5 veces. Las optimizaciones afectaron varios tipos de consultas, incluidas las subconsultas “IN”, “DO” y “NOT EXISTS”, las operaciones de combinación de tablas (JOIN), el uso de índices y mucho más.

En esta nueva versión los desarrolladores destacan la adicion de un nuevo motor de almacenamiento TiFlash, que permite un mejor rendimiento en la resolución de tareas analíticas (OLAP), gracias al almacenamiento basado en columnas.

TiFlash complementa el almacenamiento TiKV propuesto anteriormente, almacenando datos en el contexto de cadenas en un formato de clave / valor y más óptimo para las tareas de procesamiento de transacciones (OLTP).

TiFlash trabaja codo con codo con TiKV y los datos siguen replicándose como antes con TiKV utilizando el protocolo Raft para determinar el consenso, pero para cada grupo de réplicas Raft se crea una réplica adicional, que se usa en TiFlash.

Este enfoque le permite lograr una mejor división de recursos entre las tareas de OLTP y OLAP, y también hace que los datos de transacción estén disponibles instantáneamente para consultas analíticas;

Además se implementó un recolector de basura distribuido, que permite aumentar significativamente la velocidad de recolección de basura en grandes grupos y aumentar la estabilidad.

Se añadió soporte para funciones de ventana (funciones de ventana o funciones analíticas) compatibles con MySQL 8.0. Las funciones de la ventana permiten que cada línea de la consulta realice cálculos utilizando otras líneas.

A diferencia de las funciones agregadas que colapsan un conjunto agrupado de líneas en una línea, las funciones de ventana se agregan en función del contenido de una “ventana” que incluye una o más líneas del conjunto de resultados. Entre las funciones de ventana implementadas: NTILE, LEAD, LAG, PERCENT_RANK, NTH_VALUE, CUME_DIST, FIRST_VALUE, LAST_VALUE, RANK, DENSE_RANK y ROW_NUMBER.

Si quieres conocer mas al respecto sobre este lanzamiento puedes consultar la nota de los cambios así mismo para su descarga puedes obtener los enlaces en este mismo enlace.

El artículo TiDB una base de datos NewSQL de código abierto llega a su versión 3.0 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2jWWKK0
via IFTTT