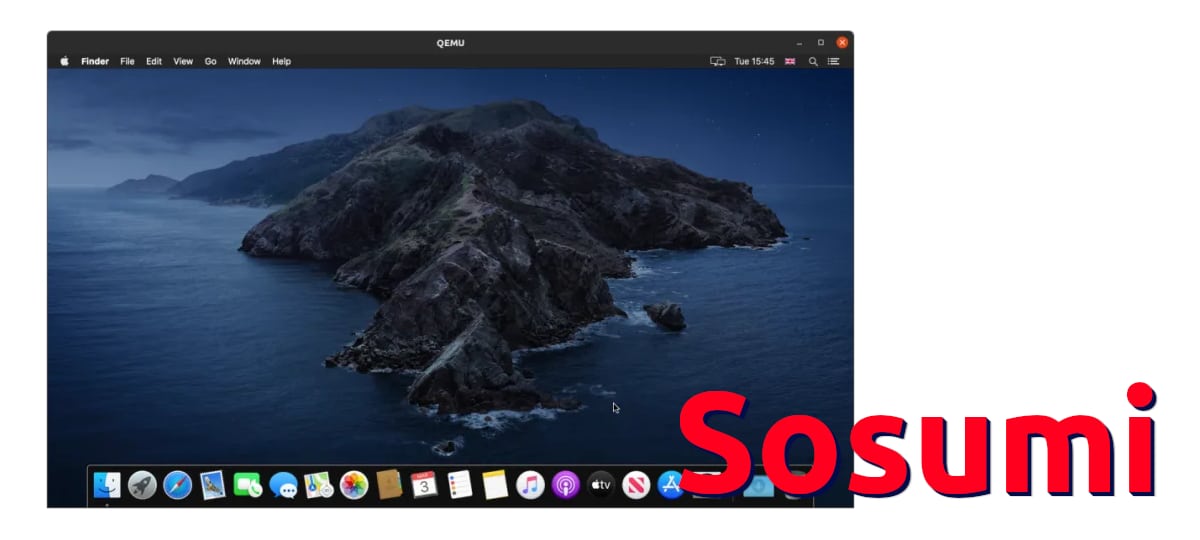
Sosumi, o cómo instalar una máquina virtual de macOS en Linux

SosumiLas máquinas virtuales pueden ser y son muy útiles. En ellas podemos o bien ejecutar software no soportado en nuestro sistema operativo o realizar todo tipo de pruebas, como las que un servidor hace en la versión más reciente de Ubuntu (Eoan Ermine) o la que está actualmente en desarrollo (Focal Fossa). Pero lo más habitual es crear máquinas virtuales de Windows o Linux, siendo más difícil crear las de macOS. O eso era así antes de la llegada de software como Sosumi.

Sosumi es un paquete snap que nos facilita la descarga e instalación de macOS en sistemas operativos basados en Linux, más concretamente una máquina virtual que se ejecuta en QEMU. Eso sí, hay que tener en cuenta que Apple no diseña sus sistemas operativos para que funcionen en PCs, por lo que, primero, estaríamos haciendo algo “ilícito” y, segundo, es probable que no todo funcione como nos gustaría.

Cómo instalar macOS en Linux con Sosumi

  1. Lo primero que tenemos que hacer es descargar el paquete Snap. Tenemos dos opciones: la versión estable y la versión “Edge”, lo que, aunque no es exactamente lo mismo, podríamos decir que es su beta. En el momento de escribir estas líneas, ambas están en la v0.666, por lo que merece la pena instalar la versión estable a no ser que se experimente algún problema:
sudo snap install sosumi
  1. Ejecutamos Sosumi escribiendo su nombre en el terminal. Y es que, después de instalar el paquete y como cabría esperar, aún no se ha creado un icono en el menú de aplicaciones. Una vez escrito por primera vez ya aparecerá, por lo que este paso sólo es necesario la primera vez que iniciemos el softwre.
  2. Cuando la máquina virtual inicie, presionamos Intro, lo que iniciará la instalación.
  3. A partir de aquí, la instalación es muy parecida a cómo se hace en un Mac: vamos a las Utilidades de Disco o Disk Utility y formateamos el disco duro (virtual).
  4. Elegimos el disco que tendrá el nombre de Apple HDD en la parte izquierda.
  5. Hacemos clic en “Erase” o “Borrar”.
  6. Si lo deseamos, le damos un nombre al volumen.
  7. El resto de opciones las dejamos por defecto y aceptamos (Erase o Borrar).
  8. Cerramos las utilidades del disco.
  9. Entramos a las utilidades otra vez y elegimos Reinstalar macOS.
  10. Hacemos clic en Continuar. Este paso se repetirá hasta que veamos la pantalla para elegir nuestro disco duro.
  11. Elegimos nuestro disco duro.
  12. Hacemos clic en Install o Instalar. Una vez finalizado el proceso, la máquina virtual se reiniciará.
  13. Después del reinicio automático aparecerá un menú de arranque. Iniciamos el sistema operativo desde el disco en el que lo hemos instalado.
  14. Por último, configuramos nuestro “Mac” siguiendo las instrucciones que aparecen en pantalla, entre las que tenemos elegir el idioma, el país de residencia y añadir nuestro ID de Apple, si lo tenemos.

Cosas a tener en cuenta

Sosumi no funciona como VirtualBox, en el sentido en el que podemos configurarlo todo antes de la instalación, incluyendo un disco duro que cambia de tamaño conforme lo vamos llenando. Cuando finalicemos la instalación de macOS en Sosumi, el disco tendrá un tamaño superior a los 30GB y aún aumentará más dependiendo de lo que instalemos o la información que descarguemos/añadamos.

Hablando de instalaciones, otra cosa a tener en cuenta es que estamos hablando de una máquina virtual, por lo que el rendimiento jamás será ni se acercará al que obtendríamos si usáramos el sistema de manera nativa. Esto significa que sí, podemos realizar algunas gestiones y pruebas, pero no merece la pena usar Sosumi+macOS si lo que queremos es usar programas como iMovie, por ejemplo. De hecho, el rendimiento de otras aplicaciones menos pesadas tampoco es el mejor del mundo.

Por último, también es importante tener en cuenta lo que hemos mencionado anteriormente: Apple no crea su sistema operativo para que se use en portátiles y, aunque Alan Pope ha hecho un gran trabajo con su Sosumi, es probable que nos encontremos con alguna incompatibilidad. En cualquier caso, es una opción que merece la pena tener en cuenta si queréis usar el sistema operativo de Apple en Linux. ¿Es tu caso?

from Linux Adictos https://ift.tt/33rp6OF
via IFTTT
Fedora 32 beta llega con Gnome 3.36, Kernel 5.6, Earlyoom y más

Los desarrolladores que están detrás del proyecto de Fedora se complacen en anunciar la liberación de la versión beta de lo que será la próxima versión estable de Fedora 32 la cual esta planeada para ser liberada a finales de siguiente mes de Abril. Con ello esta versión beta entra en una etapa de congelación con lo cual ya no se admiten la inclusión o cambios y solo se centra en la detección y correcciones de errores.

Esta versión beta de Fedora 32 esta prepara para los conjuntos Fedora Workstation , Fedora Server, Fedora Silverblue y Live, entregados en forma de giros con entornos de escritorio KDE Plasma 5, Xfce, MATE, Cinnamon, LXDE y LXQt, además de que se ofrecen preparadas para las arquitecturas x86_64, ARM (Raspberry Pi 2 y 3), ARM64 (AArch64) y Power.

Principales novedades de Fedora 32 beta

Uno de los cambios más importantes que se destacan en esta versión beta de Fedora 32 es la inclusión de earlyoom, el cual es un subproceso de fondo que verifica periódicamente la cantidad de memoria disponible (MemAvailable, SwapFree), con este se intenta responder a una condición de falta de memoria en una etapa temprana.

Otra de las novedades que acompañan esta liberación es la inclusión de la nueva versión del entorno de escritorio Gnome 3.36 que ofrece varias mejoras de rendimiento. GNOME 3.36 agrega un botón ‘No molestar’ a las notificaciones, configuración mejorada para controles parentales y virtualización y ajustes a la configuración, capacidad de poder renombrar las carpetas de aplicaciones en la vista de aplicaciones, ademas de que sé mejorado aún más la interfaz completa, prestando especial atención al calendario emergente y la búsqueda general.

Ademas de que la estructura incluye fuentes ráster adicionales en el formato OpenType para usar en programas como gnome-terminal (después de cambiar a HarfBuzz hubo problemas al usar fuentes ráster antiguas en gnome-terminal).

Fedora 32 Beta también habilita el temporizador fs.trim de manera predeterminada, lo que mejora el rendimiento y la nivelación del desgaste para unidades de estado sólido.

En cuanto al corazón del sistema se incluye el Kernel de Linux 5.6 el cual aporta soporte para una mayor cantidad de hardware y que también llega con el soporte para WireGuard, USB4, soporte de la serie NVIDIA RTX 2000 de código abierto, habilitación de AMD Pollock, mucho trabajo de sistema de archivos/almacenamiento, bits TCP de múltiples rutas finalmente están funcionando línea principal, el trabajo del año 2038 comienza a concluir para sistemas de 32 bits, el nuevo controlador AMD TEE para aprovechar el procesador seguro, los primeros signos de AMD Zen 3, mejores informes térmicos y de potencia AMD Zen / Zen2 bajo Linux y muchas cosas más.

También hay varias actualizaciones de paquetes, como el compilador de código GCC 10, Glibc 2.31 y que durante la preparación del lanzamiento, se terminó la prueba de la calidad de los ensambles de instalación para medios ópticos.

Esto no significa que la instalación desde medios ópticos dejaría de funcionar, solo que el equipo Fedora QE no necesitaría probarlo antes del lanzamiento de Fedora. Si algún miembro del equipo o comunidad QE de Fedora encontrara algún problema relacionado con el arranque de medios físicos, se trataría como cualquier otro error bloqueador. 

Otro cambio importante que se presenta en esta versión beta de Fedora 32 es la eliminación de Python 2 junto con sus dependencias y todos aquellos paquetes que dependan o incluyan alguna dependencia relacionada con Python.

Con ello se da lugar a Python 3 y esta versión beta del sistema presenta Python 3.8, estándares firewalld para usar nftables, cambiando los criterios de lanzamiento en Fedora Arm, MariaDB 10.4 y mucho más.

Finalmente, si quieres conocer más al respecto, puedes obtener más información sobre esta versión de la distribución, visitando las notas del lanzamiento. El enlace es este.

Descargar y probar

Si quieres probar esta versión beta puedes obtener la imagen desde el siguiente enlace.

Si ya tienen instalado Fedora 30 o 31 en su máquina, pueden actualizar a Beta (aun que no es la opción recomendable, debido a la estabilidad).

En cuando la versión estable, volvemos a recordarles que esta planeada para finales del siguiente mes.

from Linux Adictos https://ift.tt/2TX7NC0
via IFTTT

Debian: esto es lo que ha dado de que hablar en la semana la distribución

Debian

Durante la semana pasada y los días que van corriendo de esta semana, los desarrolladores de Debian han dado a conocer algunas noticias bastante interesantes relacionadas con la distribución pues han compartido información sobre el trabajo relacionado con la versión 11 (testing) así como también de la versión 8.

De estas noticias lo más destacable es el anuncio del soporte extendido que se le da a la versión de Debian 8 “Jessie” la cual continuara recibiendo soporte por 5 años más, también se destaca la congelación de la versión testing de Debian 11 “Bullseye” que esta programada para el próximo año y otras noticias más.

Debian 8 “Jessie” tendrá 5 años más de soporte

El equipo de LTS responsable de generar actualizaciones para las versiones de Debian LTS, dieron a conocer la noticia que Debian 8 continuara recibiendo actualizaciones después de completar el ciclo regular de mantenimiento de cinco años.

Inicialmente, se planeó dejar de admitir la rama Debian 8 LTS en julio de 2020, pero Freexian (una empresa de servicios especializada en software libre) expresó su disposición a lanzar actualizaciones por su cuenta con la eliminación de las vulnerabilidades del paquete como parte del programa extendido “LTS extendido “.

El soporte adicional cubrirá un conjunto limitado de paquetes y se aplicará solo a las arquitecturas amd64 e i386 (posiblemente armel).

El soporte no cubrirá paquetes como el kernel Linux 3.16 (se ofrecerá el kernel 4.9 con respaldo de Debian 9 “Stretch”), openjdk-7 (se ofrecerá openjdk-8) y tomcat7 (el mantenimiento durará hasta marzo de 2021).

Las actualizaciones se distribuirán a través de un repositorio externo mantenido por Freexian. El acceso será gratuito para todos los interesados, y la gama de paquetes admitidos dependerá de la cantidad total de patrocinadores y paquetes que les interesen.

La fase de congelamiento de funciones de Debian 11 sera en la primavera del próximo año

Otra de las noticia que dieron a conocer los desarrolladores de Debian, es la publicación de un plan para congelar la base de lanzamiento de Debian 11″Bullseye” el cual se espera un lanzamiento a mediados de 2021.

Dentro del plan está contemplado que a partir del 12 de enero de 2021, comenzará la primera etapa de congelación de la base del paquete, dentro de la cual se detendrán las transiciones (actualización de paquetes que requieren correcciones para otros paquetes, lo que eliminará temporalmente los paquetes de las pruebas), y también dejará de actualizar los paquetes necesarios para el ensamblaje ( esencial de construcción).

El 12 de febrero de 2021, se llevará a cabo una congelación “Soft Freeze” de la base del paquete, en la cual se detendrá la recepción de nuevos paquetes fuente y se cerrará la capacidad de volver a habilitar paquetes eliminados previamente.

El 12 de marzo de 2021, se aplicará una congelación “Full Freeze” antes del lanzamiento, en el que el proceso de transferencia de paquetes clave y paquetes sin pruebas automáticas de inestabilidad a prueba se detendrá por completo y comenzará la etapa de pruebas intensivas y la solución de los problemas que bloquean el lanzamiento.

Segunda versión alfa del instalador Debian 11

Finalmente, otra de las noticias que se dio a conocer es la presentación de la segunda versión alfa del instalador para la próxima versión principal de Debian, “Bullseye”.

Dentro de los cambios clave en el instalador en comparación con la primera versión alfa, son:

  • Kernel actualizado a la versión 5.4
  • Plantillas actualizadas para bloques de información sobre la instalación del reloj del sistema
  • Pkgsel agrega verificación de la instalación de taskel, independientemente de su prioridad.
  • Se ha agregado una plantilla de debconf, que le permite omitir completamente el taskel mientras mantiene el acceso a otras funciones de pkgsel.
  • Cuando se instala con un tema de diseño oscuro, se garantiza la inclusión del modo de contraste aumentado.
  • Soporte agregado para compiz ezoom.
  • Se ha ajustado el uso de varias consolas: si la opción predeterminada está activa, en lugar de iniciar varias consolas en paralelo, solo se inicia una consola prioritaria.
  • En systemd, udev-udeb usa el archivo 73-usb-net-by-mac.link.
  • Input, kvm y render se agregan a la lista de nombres de usuario reservados (udev.postinst los agrega como grupos del sistema).
  • Se agregó soporte para dispositivos Librem 5 y OLPC XO-1.75.

from Linux Adictos https://ift.tt/33q8ve4
via IFTTT

Debian: esto es lo que ha dado de que hablar en la semana la distribución

Debian

Durante la semana pasada y los días que van corriendo de esta semana, los desarrolladores de Debian han dado a conocer algunas noticias bastante interesantes relacionadas con la distribución pues han compartido información sobre el trabajo relacionado con la versión 11 (testing) así como también de la versión 8.

De estas noticias lo más destacable es el anuncio del soporte extendido que se le da a la versión de Debian 8 “Jessie” la cual continuara recibiendo soporte por 5 años más, también se destaca la congelación de la versión testing de Debian 11 “Bullseye” que esta programada para el próximo año y otras noticias más.

Debian 8 “Jessie” tendrá 5 años más de soporte

El equipo de LTS responsable de generar actualizaciones para las versiones de Debian LTS, dieron a conocer la noticia que Debian 8 continuara recibiendo actualizaciones después de completar el ciclo regular de mantenimiento de cinco años.

Inicialmente, se planeó dejar de admitir la rama Debian 8 LTS en julio de 2020, pero Freexian (una empresa de servicios especializada en software libre) expresó su disposición a lanzar actualizaciones por su cuenta con la eliminación de las vulnerabilidades del paquete como parte del programa extendido “LTS extendido “.

El soporte adicional cubrirá un conjunto limitado de paquetes y se aplicará solo a las arquitecturas amd64 e i386 (posiblemente armel).

El soporte no cubrirá paquetes como el kernel Linux 3.16 (se ofrecerá el kernel 4.9 con respaldo de Debian 9 “Stretch”), openjdk-7 (se ofrecerá openjdk-8) y tomcat7 (el mantenimiento durará hasta marzo de 2021).

Las actualizaciones se distribuirán a través de un repositorio externo mantenido por Freexian. El acceso será gratuito para todos los interesados, y la gama de paquetes admitidos dependerá de la cantidad total de patrocinadores y paquetes que les interesen.

La fase de congelamiento de funciones de Debian 11 sera en la primavera del próximo año

Otra de las noticia que dieron a conocer los desarrolladores de Debian, es la publicación de un plan para congelar la base de lanzamiento de Debian 11″Bullseye” el cual se espera un lanzamiento a mediados de 2021.

Dentro del plan está contemplado que a partir del 12 de enero de 2021, comenzará la primera etapa de congelación de la base del paquete, dentro de la cual se detendrán las transiciones (actualización de paquetes que requieren correcciones para otros paquetes, lo que eliminará temporalmente los paquetes de las pruebas), y también dejará de actualizar los paquetes necesarios para el ensamblaje ( esencial de construcción).

El 12 de febrero de 2021, se llevará a cabo una congelación “Soft Freeze” de la base del paquete, en la cual se detendrá la recepción de nuevos paquetes fuente y se cerrará la capacidad de volver a habilitar paquetes eliminados previamente.

El 12 de marzo de 2021, se aplicará una congelación “Full Freeze” antes del lanzamiento, en el que el proceso de transferencia de paquetes clave y paquetes sin pruebas automáticas de inestabilidad a prueba se detendrá por completo y comenzará la etapa de pruebas intensivas y la solución de los problemas que bloquean el lanzamiento.

Segunda versión alfa del instalador Debian 11

Finalmente, otra de las noticias que se dio a conocer es la presentación de la segunda versión alfa del instalador para la próxima versión principal de Debian, “Bullseye”.

Dentro de los cambios clave en el instalador en comparación con la primera versión alfa, son:

  • Kernel actualizado a la versión 5.4
  • Plantillas actualizadas para bloques de información sobre la instalación del reloj del sistema
  • Pkgsel agrega verificación de la instalación de taskel, independientemente de su prioridad.
  • Se ha agregado una plantilla de debconf, que le permite omitir completamente el taskel mientras mantiene el acceso a otras funciones de pkgsel.
  • Cuando se instala con un tema de diseño oscuro, se garantiza la inclusión del modo de contraste aumentado.
  • Soporte agregado para compiz ezoom.
  • Se ha ajustado el uso de varias consolas: si la opción predeterminada está activa, en lugar de iniciar varias consolas en paralelo, solo se inicia una consola prioritaria.
  • En systemd, udev-udeb usa el archivo 73-usb-net-by-mac.link.
  • Input, kvm y render se agregan a la lista de nombres de usuario reservados (udev.postinst los agrega como grupos del sistema).
  • Se agregó soporte para dispositivos Librem 5 y OLPC XO-1.75.

from Linux Adictos https://ift.tt/33q8ve4
via IFTTT

Purism anuncia descuentos para sus portátiles Librem

Purism ha anunciado una serie de descuentos para sus portátiles Librem con la promesa de que serán enviadas tan pronto como vuelvan a stock.

Librem 15 esta disponible con un descuento de $200 dólares para la configuración estándar de $1,599 dólares, mientras que el Librem 13 tiene un descuento de $150, lo que deja el precio en $1,249 dólares en lugar del precio típico de $1,399 dólares.

Por supuesto, Purism uso esta ocasión para hablar de sus portátiles, remarcando que son dispositivo altamente privados y seguros porque vienen con interruptores físicos para apagar la radio, el micrófono y la cámara, además tiene soporte para la Librem Key, Pure OS y Pureboot para remplazar el firmware binario.

Especificaciones técnicas

La Librem 15 versión 4 viene con una pantalla de 15.6 pulgadas con una resolución de 3840 x 2160 pixeles y esta potenciada por un procesador Intel Core i7 7500u que puede ser emparejado por 32 GB de RAM. En el lado gráfico, esta disponible una tarjeta gráfica Intel HD 620 y en el almacenamiento, tienes un disco duro de 2.5 pulgadas y dos slots para discos M.2.

La opción con mayor rango tiene un disco mixto de 2TB SSD y 2 TB NVMe y su precio incrementa hasta los $1,550 dólares.

La más pequeña Librem 13 versión 4 viene equipada con una pantalla de 13.3 pulgadas, una resolución máxima de 1920 x 1080 con un procesador Intel Core i7 7500U y un máximo de 32 GB de RAM. La GPU es también la Intel HD 620 y tiene las mismas opciones de almacenamiento que su hermana más grande.

De acuerdo al sitio oficial, Librem 15 esta agotada y se espera que llegue en algún momento del mes. La Librem 15, por otra parte, se envía en 10 días hábiles.

from Linux Adictos https://ift.tt/2QmkQe7
via IFTTT

Las alertas de emergencias. Software libre y de código abierto para gestionarlas

Las alertas de emergencias
Cuando se produce una crisis es necesario dar a las personas afectadas, y a quienes deben dar una respuesta, un aviso que les permita prepararse. En mi anterior artículo les describí las características de un tipo especial de software de código abierto. Los gestores de alertas. Ahora llegó el momento de repasar algunos de las herramientas disponibles.

Las alertas de emergencias. Por qué usar un software específico

Les había comentado en mi anterior artículo que nunca se me había ocurrido pensar que programas de este tipo podrían ser usados por empresas privadas. Sin embargo, si aprendemos algo de esta pandemia es que todas las organizaciónes medianas o grandes deberían implementarlos.

Los beneficios de un buen gestor de alertas son:

  • Interfaz única para enviar un mensaje por múltiples vías.
  • Minimización de la posibilidad de difusión de información falsa o distorsionada.
  • Llegada a grandes cantidades de personas al mismo tiempo.
  • Dar una respuesta rápida a acontecimientos inesperados.
  • Crear una sensación de seguridad y protección al personal.

Herramientas de código abierto para alertas de emergencias

Sahara EDEN

Esta plataforma es mucho más que un sistema de alerta de emergencias.  Su arquitectura modular permite además de la creación de alertas, la gestión de las acciones de resspuesta y recuperación.

Algunas de las cosas que se pueden hacer con Sahara EDEN

  • Creación de la base de datos de organizaciones preparadas para responder a cada emergencia.
  • Gestión de personal especializado y voluntarios.
  • Registro de refugios e insumos disponibles y necesarios para diferentes catástrofes.
  • Envíos de alertas a los afectados usando email, SMS y  Twitter.
  • Visualización en un mapa de las ubicaciones relevantes.

OpenBroadcaster EAS

En este caso tenemos una solución dirigida a los medios de comunicación. Con esta herramienta se  pueden emitir mensajes de emergencia por radio, televisión, canales de televisión por cable y televisión satelital. También se puede generar texto multilingüe corriendo en scroll o deslizantes para tableros de señalización LED.

El desarrollador ofrece EAS como parte de su solución de streaming o como una herramienta independiente que se integra a cualquier otro software de transmisión. En este último caso, se puede adquirir con el hardware o montar uno propio.

Otra de las características es que la plataforma está preparada para cumplir con los estándares internacionales para la transmisión de alertas en los medios de comunicación.

DisInventar Sendai

Aquí estamos hablando de un software de notificación de emergencias de código abierto y que además es gratuito para usos comerciales y no comerciales. Está pensado para reducir los riesgos de desastres y pérdidas asociadas.

Características:

  • Base de datos preconfigurada con los principales tipos de desastres y sus posibles consecuencias.
  • Herramienta configurable para la recolección de datos sobre nuevos desastres.
  • Interfaz para usar dos niveles de gestión de información geográfica; local y Web Mapping Services.
  • Integración e intercambio con Google Maps y Google Earth.
  • Importación y exportación de datos en formatos XML y planillas de cálculo.
  • Compatibilidad con motores de base de datos como Postgres, MS SQL Server, Oracle, MySQL y otros.

Cyphon

Cyphon es ideal para la gestión y respuestas a incidentes.  Con este programa es posible recibir, procesar y priorizar los eventos facilitando a los analistas investigar y documentar los incidentes. Cuando se activa una alerta, los analistas pueden ver el tipo de incidente ocurrido, su ubicación geográfica y su nivel de criticidad. Con un solo clic, podrán encontrar registros relacionados con el incidente, lo que lesayudará a reducir el tiempo necesario para investigar un incidente y actuar en consecuencia.

Características

  • Facilita la recopilar datos de diferentes fuentes como los correos electrónicos, las API, los mensajes de registro, las plataformas de medios sociales y otras.
  • Muestra la información centralizada en un solo tablero de comandos.
  • Permite la generación de alertas personalizadas utilizando notificaciones emergentes.
  • Utiliza la clasificación de los incidientes en base a su gravedad.
  • Posibilita el segumiento del trabajo realizado para responder a cada alerta.

Si algo queda claro cuando uno se va metiendo más profundamente en el mundo del software libre y de código abierto, es que puede que no se haya desarrollado software de uso común al mismo nivel que el privativo. Pero, su superioridad en herramientas para usos específicos es indudable.

from Linux Adictos https://ift.tt/3d9I2FZ
via IFTTT

Ray Tracing llega a la API Vulkan de forma oficial con nuevas extensiones

Ray Tracing Vulkan Linux

The Khronos Group ha anunciado que la API gráfica Vulkan tendrá soporte de forma oficial para nuevas extensiones. Vulkan ya tenía soporte para Ray Tracing de NVIDIA, con sus propias extensiones trabajando ya en esta potente API para generar los gráficos de videojuegos y demás software gráfico.

Pero ahora NVIDIA ha colaborado para que el soporte oficial de Vulkan para Ray Tracing venga para todos los proveedores. Una tecnología que ha dado tan buenos resultados que AMD también ha trabajado en ella para implementarlo en sus últimos productos para PS5 y Xbox “Scarlett”, así como de PC para un futuro próximo.  La fuerte demanda de esta técnica gráfica de muchos desarrolladores ha hecho que se prime este desarrollo.

Entre las nuevas extensiones de la serie Vulkan agregadas, SPIR-V y GLSL, la principal es VK_KHR_ray_tracing, que proporciona soporte para la construcción y administración de estructuras de aceleración, Stages y pipes de sombreado, etc. Además, algunos drivers para Linux se han actualizado para acoger este trabajo. Una buena noticia para Linux y el mundo gaming.

Bien, para los que no sepan lo que es el Ray Tracing, decir que el trazado de rayos es un algoritmo de síntesis de imágenes 3D que se propuso en 1980 por Turner Whitted, basado a su vez en otro algoritmo de Arthur Apple denominado Ray Casting de 1968. De esa forma, se puede simular los reflejos y sombras generados por rayos de luz en los escenarios gráficos de videojuegos y simulaciones.

Si quieres ver de forma más visual las diferencias, puedes ver este vídeo de NVIDIA en el que activa y desactiva el Ray Tracing de sus gráficas para que puedas comprobar las diferencias bastante evidentes en los gráficos del videojuego:

Como puedes ver, los efectos que tiene este sistema sobre las imágenes es bastante evidente. Por eso su importancia y la gran noticia que es que se siga mejorando en Vulkan para el mundo gaming linuxero…

from Linux Adictos https://ift.tt/3a0PdP4
via IFTTT

ffmpegfs: sistema de archivos basado en FUSE para vídeo y audio

ffmpegfs

Seguramente sepas que existen varios tipos de sistemas de archivos o FS (File System en inglés). Algunos basados en FUSE (Filesystem in Userspace), un módulo del kernel Linux que permite que un usuario no privilegiado pueda crear sus propios sistemas de archivos sin necesidad de editar el código del núcleo.

Eso se logra gracias a esta implementación de “puente” para poder tener sistemas FS virtuales (véase VFS), que a diferencia de los tradicionales, no almacenan datos propios. Solo actúan como una capa intermediario dicho a groso modo sin entrar en demasiados detalles.

Dicho eso, seguramente también conozcas la potente herramienta ffmpeg, para contenido multimedia para reparar, modificar, y cambiar formatos de los archivos, entre otras cosas. Una potente utilidad de la que ya hemos escrito en este blog. Pues bien, ahora uniendo ambos conceptos tenemos ffmpegfs.

¿Qué es ffmpegfs? Pues es un sistema de archivos basado en FUSE para transcoding de vídeo y audio al vuelo mientras está abierto. Algo super práctico e interesante.

Las características más destacables de ffmpegfs son:

  • Transcodificación de solo lectura. Es decir, convertir formatos de audio y vídeo sobre la marcha.
  • Gratuito, y puedes ver la página en Github.
  • Soporta formatos como MP4, WebM, OGG, MP3, OPUS, MOV, ProRes, WaV, etc.
  • Escrito en C y C++, haciendo uso de la biblioteca FUSE.

Para su instalación, puedes hacerlo desde los repos de tu distro favorita, como puede ser con APT-GET en Debian y derivados. Una vez instalado, puedes usarlo fácilmente. Por ejemplo, imagina que quieres convertir todos los archivos de un directorio /home/multimedia a MOV y pasarlos a /home/convertidos, entonces puedes usar el siguiente comando:

ffmpegfs --desttype=mov+aiff --log_maxlevel=DEBUG --cachepath=/tmp/cache ~/home/multimedia ~/home/convertidos

O puedes convertir todos los de audio de ese mismo directorio a MP3 con Bitrate de 256:


ffmpegfs --audiobitrate=256K --desttype=mp3 ~/home/multimedia ~/home/convertidos -o allow_other,ro

Como puedes ver, es bastante simple de usar…

from Linux Adictos https://ift.tt/2UbXo4b
via IFTTT

vkBasalt: capa de post procesamiento de Vulkan para Linux

vkBasalt Vulkan

Hay ya varios proyectos en torno a la potente API gráfica Vulkan. Esta API gráfica está ahora bajo Khronos, pero surgió basándose en el código liberado por AMD de su proyecto de código cerrado Mantle. No obstante, actualmente ha dado grandes alegrías a los gamers y demás programas gráficos que necesitan de una API así para dibujar los gráficos.

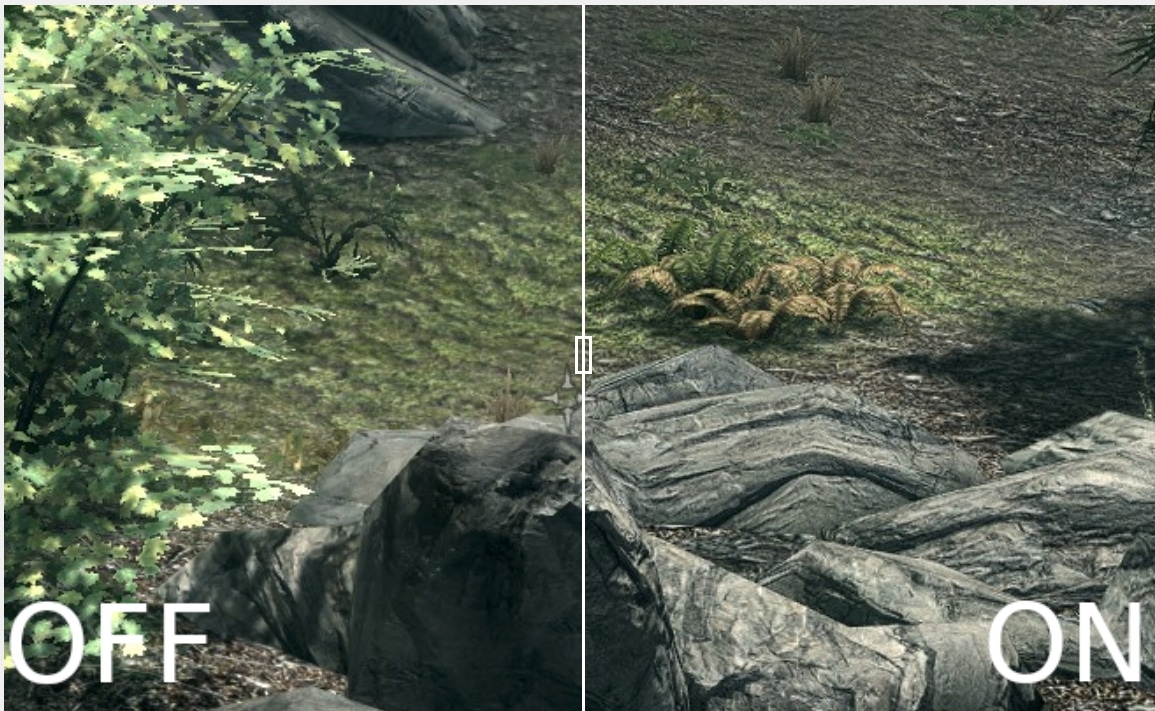
Uno de esos proyectos es vkBasalt, lo que permite agregar efectos elegantes para los gráficos de videojuegos Linux. Es una implementación de post-procesamiento para Vulkan que mejora los resultados gráficos. Una nueva versión que trae algunas mejoras para este programa con el lanzamiento de la 0.3.1.

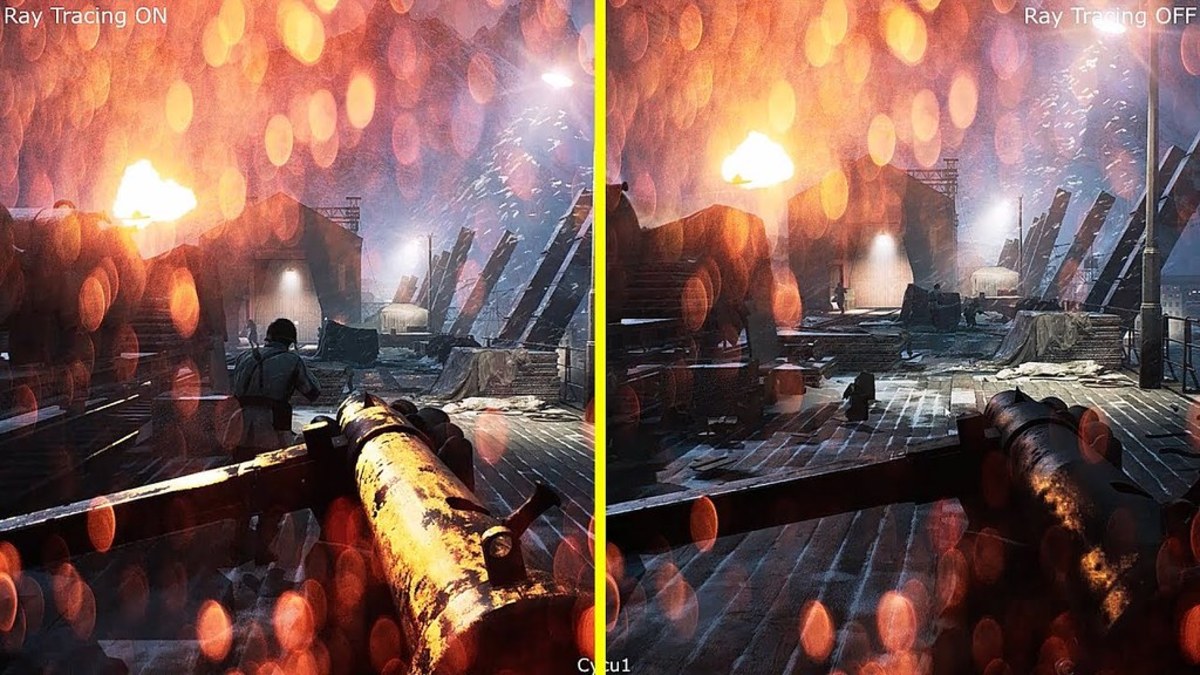
Tal vez solo tiene un pequeño número de características por el momento, y esta actualización no ha traído gran cosa. Pero la verdad es que resulta bastante útil para activar y desactivar los efectos durante el tiempo de ejecución con resultados bastante geniales como se puede apreciar en la imagen con vkBasalt y sin él. Los cambios son evidentes, con contraste Adaptive Sharpening, Fast Aproximate Anti-Aliasing, Enhanced Subpixel Morfological Anti-Aliasing, Deband/Dithering, 3D Color LookUp Table, etc.

Además de facilitar la toma de capturas, también está la capacidad de controlar la salida de depuración, un compilador actualizado del sombreado, etc. Además, se puede usar también junto con Proton en el cliente Steam Play para los videojuegos de la tienda online de Valve.

Poco a poco se irán añadiendo nuevas características con las próximas versiones, y aunque ahora sea solo un proyecto en fase bastante temprana de desarrollo, seguro que en un tiempo será mucho mejor y vkBasalt dará que hablar… Por pequeño que sean los proyectos en torno a Vulkan, siempre está bien que surjan novedades para gráficos y gaming para GNU/Linux.

Lo puedes instalar de forma manual compilando el código que encontrarás en la página oficial en GitHub. También algunas distros lo tienen en sus repositorios para instalarlo de forma más encilla.

from Linux Adictos https://ift.tt/33lmRMK
via IFTTT

Redox OS recibió el soporte del administrador de paquetes pkgar

Los desarrolladores del sistema operativo Redox dieron a conocer hace poco que han introducido el nuevo administrador de paquetes pkgar, el cual se utilizara dentro del sistema.

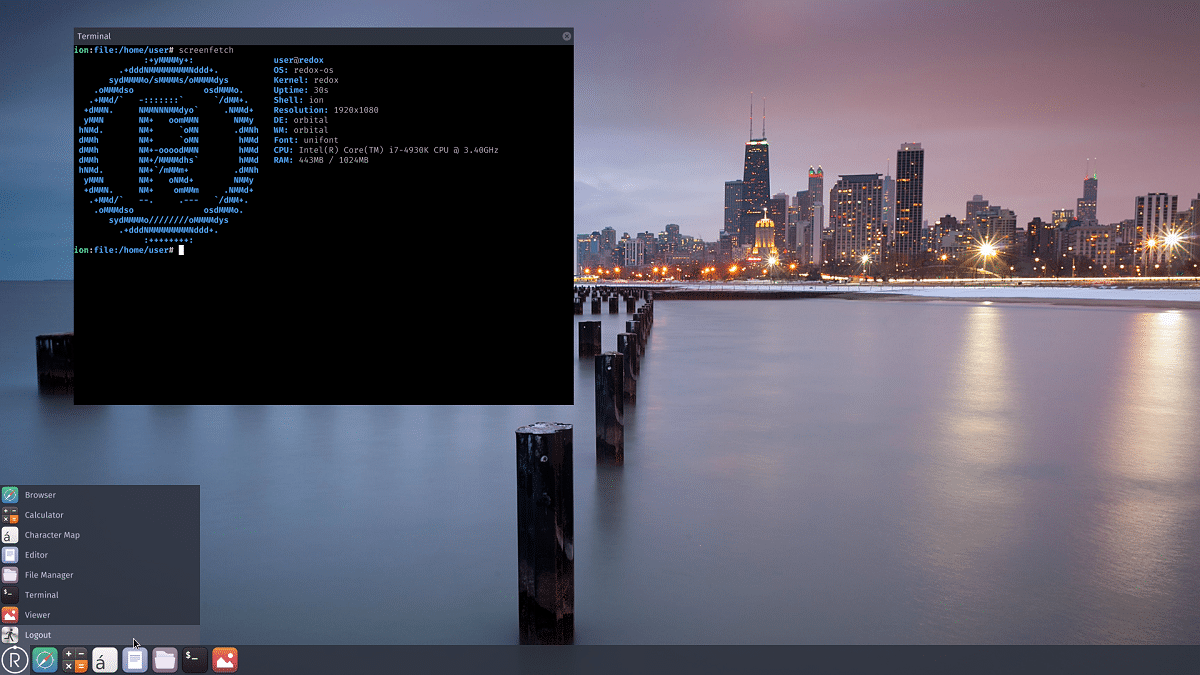
Para quienes desconocen de Redox el cual es un sistema operativo que tiene como principal enfoque que su desarrollo sea utilizando el lenguaje Rust y el concepto de microkernel donde solo se proporciona la interacción entre los procesos y la administración de recursos a nivel del kernel y toda la otra funcionalidad se transfiere a las bibliotecas que pueden usar tanto el kernel como las aplicaciones de usuario.

Como parte del proyecto, se está desarrollando un nuevo formato de paquete, una biblioteca con funciones de administración de paquetes y una herramienta de línea de comandos para crear y extraer una colección de archivos verificados criptográficamente.

El formato pkgar no pretende ser universal y está optimizado teniendo en cuenta las características específicas del sistema operativo Redox OS.

El administrador de paquetes admite la verificación de la fuente mediante firma digital y control de integridad. Las sumas de verificación se calculan utilizando la función hash blake3. Se puede acceder a la funcionalidad de verificación de pkgar sin guardar realmente el archivo del paquete, manipulando solo la parte del encabezado.

En particular, el paquete consta de un archivo de encabezado (.pkgar_head) y un archivo de datos (.pkgar_data). Se puede obtener un paquete de resumen completo correctamente firmado (.pkgar) simplemente adjuntando el archivo de encabezado al archivo de datos.

El archivo de encabezado contiene sumas de verificación separadas para el encabezado y estructuras con parámetros del archivo de datos, así como una firma digital para verificar el paquete.

El archivo de datos incluye una lista secuencial de todos los archivos y directorios suministrados en el paquete. Antes de cada elemento de datos hay una estructura con metadatos, que incluye una suma de verificación para los datos en sí, el tamaño, los derechos de acceso, la ruta relativa del archivo a instalar y el desplazamiento de los parámetros del siguiente elemento de datos.

Si durante el proceso de actualización los archivos individuales no han cambiado y la suma de verificación coincide, entonces se omiten y no se descargan.

Se puede verificar la integridad de la fuente obteniendo solo el archivo de encabezado y la exactitud del archivo de datos seleccionado cargando solo las estructuras con los parámetros de este archivo y asegurándose de que coincidan con la suma de verificación verificada en el archivo de encabezado.

Directamente, los datos en sí pueden verificarse después de descargarlos, utilizando la suma de verificación de la estructura con los parámetros que preceden a los datos.

Inicialmente, los paquetes implican la posibilidad de un ensamblaje repetible, lo que implica que crear un paquete para un directorio específico siempre conduce a la formación de un paquete idéntico. Después de la instalación, solo se guardan los metadatos en el sistema, lo cual es suficiente para reconstruir el paquete a partir de los datos instalados (la composición del paquete, las sumas de verificación, las rutas y los derechos de acceso están disponibles en los metadatos).

Los principales objetivos de pkgar:

  • Atomico: las actualizaciones se aplican siempre que sea posible de forma automática.
  • Ahorro de tráfico: los datos se transmiten a través de la red solo cuando cambia el hash (solo los archivos actualizados se descargan durante la actualización).
  • Están involucrados algoritmos criptográficos rápidos de alto rendimiento (blake3 admite la paralelización del procesamiento de datos al calcular un hash). Si los datos del repositorio no se han almacenado previamente en caché, se puede calcular un hash para los datos descargados en el momento del arranque.
  • Minimalismo: a diferencia de otros formatos, pkgar incluye solo los metadatos necesarios para extraer el paquete.
  • Independencia del directorio de instalación: cualquier usuario puede instalar el paquete en cualquier directorio (el usuario debe tener derecho a escribir en el directorio seleccionado).
  • Seguridad: los paquetes siempre se verifican criptográficamente y la verificación se realiza antes de que se realicen las operaciones reales con el paquete (el encabezado se carga primero y, si la firma digital es correcta, los datos se transfieren al directorio temporal, que se mueve al directorio de destino después de la verificación).

from Linux Adictos https://ift.tt/2WhoPfC
via IFTTT