Open Source Foundation dio a conocer a los ganadores de la Free Software Awards 2019

En la conferencia LibrePlanet 2020 que se realizó en línea este año debido a la pandemia de coronavirus de este año, se realizó una ceremonia virtual de premiación para anunciar a los ganadores de los Free Software Awards 2019 anuales.

Estos son establecidos por la Free Software Foundation (FSF) y otorgados a las personas que hicieron la contribución más significativa en el desarrollo de software libre, así como proyectos libres socialmente significativos. Los registros conmemorativos y las cartas entregadas en la ceremonia se enviaron por correo a los ganadores.

El premio a la promoción y desarrollo de software libre fue otorgado a Jim Meyering que actualmente se encarga de mantener la utilidad GNU Coreutils, que incluye los servicios públicos tales como especie, cat, chmod, chown, chroot, cp, date, dd, echo, hostname, id, ln, ls, etc. Jim también es uno de los principales desarrolladores de autotools y el creador de Gnulib, que ha hecho un gran trabajo al unificar el código de tipo típico de los proyectos GNU.

En la nominación otorgada a proyectos que han traído beneficios significativos a la sociedad y contribuido a la solución de problemas sociales importantes, el premio fue otorgado al proyecto Let’s Encrypt, que apoya un centro de certificación sin fines de lucro controlado por la comunidad y proporciona certificados de forma gratuita.

Let’s Encrypt tuvo un impacto significativo en la transición de Internet al uso generalizado del tráfico encriptado en la Web y puso HTTPS a disposición de todos.

Utilizando el cifrado, Let’s Encrypt logró resolver un problema que parecía irresoluble debido al interés comercial en la infraestructura existente. Según Josh Aas, jefe de Let’s Encrypt, la libertad no es posible sin respetar la confidencialidad. Como la vida de muchas personas gira en torno a la Web,

En 2020, también hubo una nueva nominación por la destacada contribución de un nuevo participante al desarrollo de software libre, que se otorgó a los principiantes, cuya primera contribución mostró un marcado compromiso con el movimiento del software libre.

El premio fue recibido por Clarissa Lima Borges, una estudiante de la carrera de ingeniería de Brasil, participó en el programa Outreachy y manifiesta a sí mismos en el campo de las pruebas de usabilidad con una variedad de aplicaciones para Gnome.

El trabajo se centró en hacer que el software libre sea más conveniente para una amplia gama de personas que necesitan controlar completamente las aplicaciones utilizadas y sus datos.

De los ganadores anteriores, podremos encontrar a los siguientes:

  • 2018 Deborah Nicholson, Directora de Relaciones con la Comunidad en Software Freedom Conservancy.
  • 2017 Karen Sandler, Directora, Software Freedom Conservancy.
  • 2016 Alexandre Oliva, popularizador brasileño y desarrollador de software libre, fundador de la Latin American Open Society Foundation, autor del proyecto Linux-Libre.
  • 2015 Werner Koch, creador y desarrollador principal del kit de herramientas GNU Privacy Guard GnuPG.
  • 2014 Sébastien Jodogne, autor de Orthanc, un servidor DICOM gratuito para acceder a datos de tomografía computada.
  • 2013 Matthew Garrett, uno de los desarrolladores del kernel de Linux, miembro del consejo técnico de la Fundación Linux, que hizo una contribución significativa para garantizar el arranque de Linux en sistemas con UEFI Secure Boot.
  • 2012 Fernando Pérez, autor de IPython, un shell interactivo para el lenguaje Python.
  • 2011 Yukihiro Matsumoto, autor del lenguaje de programación Ruby. Yukihiro ha estado involucrado en el desarrollo de GNU, Ruby y otros proyectos de código abierto durante más de 20 años.
  • 2010 Rob Savoye, líder del proyecto en la creación de un reproductor Flash gratuito Gnash, miembro del desarrollo de GCC, GDB, DejaGnu, Newlib, Libgloss, Cygwin, eCos, Expect, fundador de Open Media Now.
  • 2009 John Gilmore, cofundador de la Electronic Frontier Foundation, creador de la legendaria lista de correo Cypherpunks y la jerarquía de conferencias Usenet alt. *. Fundador de Cygnus Solutions, la primera compañía en brindar soporte comercial para soluciones de software gratuitas. Fundador de los proyectos gratuitos Cygwin, GNU Radio, Gnash, GNU tar, GNU UUCP y FreeS / WAN.
  • 2008 Wietse Venema (reconocido experto en el campo de la seguridad informática, creador de proyectos tan populares como Postfix, TCP Wrapper, SATAN y The Coroner’s Toolkit).

Fuente: https://www.fsf.org

from Linux Adictos https://ift.tt/2Wjp7m8
via IFTTT
DDR4 sigue siendo vulnerable a los ataques de RowHammer a pesar de la protección adicional

Un equipo de investigadores de la Universidad Libre de Amsterdam, la Escuela Técnica Superior Suiza de Zurich y Qualcomm realizaron un estudio sobre la efectividad de la protección contra los ataques RowHammer utilizados en los chips de memoria DDR4, que permiten cambiar el contenido de bits individuales de memoria dinámica de acceso aleatorio (DRAM).

Los resultados fueron decepcionantes ya que DDR4 siguen siendo vulnerable (CVE-2020 a 10.255) a RowHammer, pues este fallo permite distorsionar el contenido de bits individuales de memoria leyendo cíclicamente los datos de las celdas de memoria vecinas.

Dado que DRAM es una matriz bidimensional de celdas, cada una de las cuales consta de un condensador y un transistor, la lectura continua de la misma área de memoria conduce a fluctuaciones de voltaje y anomalías, causando una pequeña pérdida de carga de las celdas vecinas.

Si la intensidad de lectura es lo suficientemente grande, entonces la celda puede perder una cantidad suficientemente grande de carga y el siguiente ciclo de regeneración no tendrá tiempo para restaurar su estado original, lo que conducirá a un cambio en el valor de los datos almacenados en la celda.

Para bloquear este efecto, los chips DDR4 modernos usan la tecnología TRR (Target Row Refresh), que está diseñada para evitar la distorsión celular durante un ataque RowHammer.

El problema es que no existe un enfoque unificado para la implementación de TRR y cada fabricante de CPU y memoria interpreta TRR a su manera, usando sus propias opciones de protección y sin revelar detalles de implementación.

El estudio de los métodos utilizados por los fabricantes para bloquear RowHammer facilitó la búsqueda de formas de evitar la protección.

Durante la verificación, resultó que el principio “seguridad por oscuridad” utilizado por los fabricantes durante la implementación de TRR solo ayuda a proteger en casos especiales, cubriendo ataques típicos que manipulan el cambio en la carga celular en una o dos filas adyacentes.

La utilidad desarrollada por los investigadores nos permite probar la susceptibilidad de los chips a las opciones multilaterales de ataque RowHammer, en el que se intenta influir en la carga de varias filas de celdas de memoria a la vez.

Tales ataques pueden eludir la protección TRR implementada por algunos fabricantes y dar lugar a la distorsión de los bits de memoria incluso en equipos nuevos con memoria DDR4.

De los 42 módulos DIMM estudiados, 13 eran vulnerables a las opciones de ataque RowHammer no estándar, a pesar de la protección reclamada. SK Hynix, Micron y Samsung lanzan módulos problemáticos, cuyos productos cubren el 95% del mercado de DRAM.

Además de DDR4, también se estudiaron los chips LPDDR4 utilizados en dispositivos móviles, que también resultaron sensibles para las opciones avanzadas de ataque RowHammer. En particular, la memoria utilizada en los teléfonos inteligentes Google Pixel, Google Pixel 3, LG G7, OnePlus 7 y Samsung Galaxy S10 resultó afectada.

Los investigadores pudieron reproducir varias técnicas de explotación en chips DDR4 problemáticos.

El uso del exploit RowHammer para PTE (entradas de tabla de página) requerido para obtener el privilegio de un núcleo de ataque dentro de 2.3 segundos a tres horas y quince segundos, dependiendo de los chips que se prueban.

Un ataque por daños a una clave pública RSA-2048 almacenada en la memoria tomó de 74.6 segundos a 39 minutos y 28 segundos. Un ataque para evitar la autorización mediante la modificación de la memoria del proceso de sudo tomó 54 minutos y 16 segundos.

Para probar los chips de memoria DDR4 utilizados por los usuarios, se publica la utilidad TRRespass. Un ataque exitoso requiere información sobre el diseño de las direcciones físicas utilizadas en el controlador de memoria en relación con bancos y filas de celdas de memoria.

Para determinar el diseño, se desarrolló adicionalmente la utilidad drama, que requiere comenzar con privilegios de root. En un futuro cercano, también se planea publicar una aplicación para probar la memoria de los teléfonos inteligentes.

Empresas Intel y AMD recomienda a proteger el uso de la memoria con corrección de errores (ECC), controladores de memoria con soporte para MAC y aplicar una mayor frecuencia de regeneración.

Fuente: https://www.vusec.net

from Linux Adictos https://ift.tt/33l2M9k
via IFTTT

Movistar+ Lite gratis un mes para todos por el Coronavirus, así puedes disfrutarlo también en Linux

Movistar+ quedateentucasa

Como todos sabéis, el Coronavirus ha pasado a declararse como pandemia. Hace una semana nos recomendaban que no nos aglomeráramos, pero pocos días después nos dijeron que nos quedáramos en casa para no contribuir a la propagación del virus. En redes sociales, como Twitter, se han lanzado hashtags como el #QuedateEnTuCasa y son muchas las compañías de servicios que quieren ayudarnos a hacer más llevadero este tiempo tan difícil. Entre estas compañías está Movistar, quien nos ofrece su Movistar+ Lite gratis hasta el 30 de abril.

Lo mejor de esta “oferta”, por llamarla de alguna manera, es que está disponible para usuarios de Movistar y para los que no lo son. Sólo hay una restricción: los canales no se han añadido al decodificador de la compañía y hay que acceder a ellos desde app (móvil o de Smart TV) o desde el servicio web. A continuación te explicamos cómo disfrutar de este servicio que, hay que decirlo, preferiríamos que no fuera necesario.

Cómo activar Movistar+ Lite

Si sois usuarios de Movistar+, los nuevos canales aparecen ya en las aplicaciones. Si no teníais activado lo que anteriormente se conocía como YOMVI, sólo tenéis que seguir la información que tenéis en la página oficial de Movistar a la que podéis acceder desde aquí. Los que no sois clientes de la famosa operadora, podéis acceder al servicio siguiendo estos pasos:

  1. Hay que ir a esta web y darse de alta: https://www.movistar.es/particulares/Aplicaciones/ProcesosCompra/movistarplusLite.
  2. El paso más importante ya está dado. Ahora hay acceder al servicio, algo que podemos hacer en:
    • Apps móviles: para Android y para iOS.
    • App de Smart TV. Aquí hay que buscarla en la tienda de aplicaciones del sistema operativo de la televisión, siempre y cuando exista, o acceder a ella si ya estaba instalada por defecto.
    • Acceder al servicio vía web: http://ver.movistarplus.es.
  3. Por último, porque el titular no es un “clicbait”, mencionar que los usuarios de Linux no podremos acceder al servicio si no realizamos unos pasos extra:
    1. Si no tenemos Google Chrome instalado, lo instalamos (no es compatible con Firefox).
    2. Instalamos esta extensión: Player para ver Movistar+.
    3. Ahora sí, nos identificamos con las credenciales que rellenamos en el paso 1.

Qué canales puedo ver durante este tiempo

  • #0
  • #Vamos
  • Movistar Series
  • Movistar Seriesmanía
  • FOX
  • TNT
  • Comedy Central
  • AMC
  • SyFy.
  • Canales con programas de entretenimiento, humor, historias desde otro punto de vista y documentales, entre los que están el National Geographic, Odisea o el canal History.
  • Canales de deportes, como dos de Eurosport.

Así que ya lo sabes: #QuedateEnTuCasa y, no voy a decir que disfrutes, pero pásalo menos mal con Movistar+ Lite.

from Linux Adictos https://ift.tt/33mfjt1
via IFTTT

Software libre y crisis. Manejo de alertas de emergencia

Software libre y crisis
En momentos de emergencia, la transmisión de información confiable es esencial. En un artículo anterior repasamos algunas formas en que dispositivos de hardware de código abierto, como la computadora de placa única Raspberry Pi, resultan aliados útiles para la tarea de los radioaficionados.

A continuación, veremos otro sector en el que el software libre y de codigo abierto resulta una excelente opción. Los programas para notificación de emergencias.

Software libre y crisis. Características de los programas para notificación de emergencias

La mayoría de nosotros llevamos una vida protegida en lo que a catástrofes se refiere. Quienes vivimos en ciudades podemos padecer un corte de luz, alguna inundación menor provocada por una lluvia corta pero intensa, o algún accidente de tránsito especialmente grave.

Sin embargo, existen millones de personas que por su ubicación geográfica están expuestas a tsunamis, terremotos, tornados, erupciones volcánicas, escapes radiactivos y otro tipo de acontecimientos naturales o creados por el hombre. Ellos necesitan tener acceso a información en tiempo real que les permita hacer los preparativos necesarios para protegerse.

Mediante el uso de programas de notificación de emergencias se puede enviar los avisos pertinentes a los afectados por el peligro. Esto puede hacerse mediante la utilización de correos electrónicos, mensajes de texto, teléfono, altavoces, sirenas, televisión, radio, etc.

Hay dos tipos de software de notificación de emergencias; los que se disparan en forma automática al detectar las señales de peligro (por ejemplo,variaciones en un sismógrafo) y los que son lanzados por un usuario. En el caso de estos últimos, están diseñados para ponerse en marcha en el menor tiempo y con la menor configuración posible.

Usos del software para la notificación de emergencias

  • Apagón de equipos esenciales como generadores eléctricos o equipo médico esencial para el mantenimiento de la vida.
  • Cambios en las condiciones atmosféricas que podrían implicar peligro.
  • Derrame de sustancias tóxicas.
  • Fugas en plantas nucleares.
  • Problemas de seguridad física y virutal.
  • Accidentes en medios de transporte.

Uno podría creer (de hecho era mi caso cuando empecé a investigar para el artículo) que este tipo de programas solo sería útil para los organismos gubernamentales relacionados con la gestión de catástrofes. Sin embargo su uso  va mucho más allá:

  • Organizaciones en general: Hay un número de personas a partir del cual, llamar uno por uno no es lo suficientemente rápido. Y enviar un mensaje por WhatsApp manualmente a un grupo puede no resultar práctico.
  • Hospitales: La epidemia de Coronavirus nos da un buen ejemplo de la utilidad de este tipo de programas. Si se detecta un caso positivo de un paciente que no guardó el debido aislamiento, el sistema puede avisar a pacientes con citas programadas de que no concurran y pedir a quienes estuvieron en contacto que se pongan en cuarentena.
  • Fábricas: Muchas empresas emplean insumos peligrosos que pueden provocar desastres rápidamente. El alerta de emergencias  permite adoptar rápidamente los protocolos de contención establecidos.
  • Cadenas de distribución: En muchos países estamos viendo un aumento en la demanda de diversos productos como parte de la ansiedad provocada por las medidas gubernamentales. Esto puede llevar a algún tipo de desabastecimiento. Los sistemas de alerta permiten a los fabricantes y distribuidores informarse de las necesidades de los minoristas. También les permitirá responder a la disminución de la demanda que producirá la vuelta a la normalidad o las medidas contra el apacaramiento.

Características de un buen sistema de notificación de emergencias

Para poder cumplir con sus objetivos, los sistemas de notificación de emergencias deben cumpir con las siguientes características:

  1. Velocidad: Cuando unos pocos segundos pueden hacer la diferencia entre la vida y la muerte, la velocidad es la prestación crítica. El alerta debe llegar a su destinatario lo más pronto posible.
  2. Manejo de múltiples vías de comunicación:  En una emergencia es probable que las líneas terrestres no funcionen, y las torres de telefonía móvil si. En el caso de la interrupción de energía eléctrica sucede lo contrario. Tal vez puede ser que el destinatario no escuche el teléfono porque está muy entretenido viendo televisión. Un buen sistema de alertas debe tener la habilidad de enviar un mensaje por vías alternativas.
  3. Gestión inteligente de los destinatarios: Una alerta efectiva debe hacer llegar el mensaje justo a los destinatarios adecuados.
  4. Rastreo y ubicación en un mapa: Muchas veces, la forma de determinar a quién alertar es por  su ubicación.
  5. Comunicación de dos vías: Las personas que reciben el alerta pueden tener preguntas no cubiertas por el mensaje o ser capaces de aportar información adicional. Es por eso que el programa debe permitir la comunicación bidireccional.

En el próximo articulo vamos a reseñar algunos proyectos de código abierto para la creación de un sistema de alerta de emergencias.


from Linux Adictos https://ift.tt/2U99TNV
via IFTTT

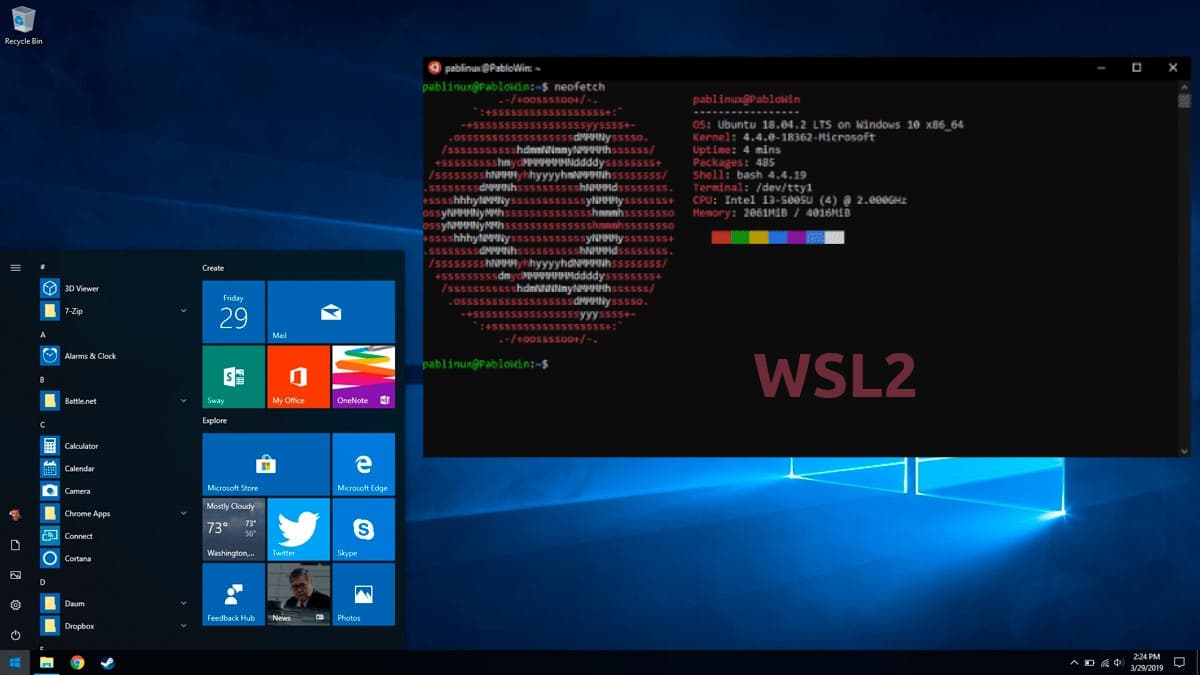
WSL2 preparado para la adopción masiva, disponible para todos en Windows 10 v2004

WSL2 en Windows 10

Hace ya tiempo que WSL2, la segunda versión de Windows Subsystem for Linux, está disponible, pero no para todos y de manera oficial. Esto es algo que pasará pronto, puesto que Microsoft ya está preparado para su adopción masiva, lo que significa que estará disponible para todos y que se podrá instalar sin tener que hacer modificaciones extra. En el momento de escribir estas líneas, lo que hay disponible oficialmente sigue siendo su primera versión.

WSL2 aterrizará junto a Windows 10 v2004. Llegado el momento y como explican aquí, Microsoft actualizará el kernel de su Windows Subsystem for Linux, algo que harán desde su apartado o función especialmente diseñada para ello a la que podemos acceder desde los Configuracón/Actualización y seguridad/Windows Update/Buscar actualizaciones. Dicho de otro modo, pasaremos de WSL1 a WSL2 si ya lo tenemos activado y aplicamos las actualizaciones pendientes.

WSL2 llegará con un kernel Linux actualizado

Para los que estéis leyendo sobre esto por primera vez, explicar que el Windows Subsystem for Linux es una especie de máquina virtual que nos permite ejecutar el terminal de Linux en el sistema de Microsoft. Entre otras cosas, desde este terminal podemos usar herramientas tan poderosas como FFMPEG, siempre y cuando instalemos los paquetes necesarios. Además, por lo menos funciona en WSL1, hay herramientas que también nos permiten ejecutar aplicaciones de Linux con interfaz de usuario.

Windows 10 v2004 debería llegar oficialmente en mayo y, además de introducir WSL2, también incluirá mejoras como informes de temperatura desde el gestor de tareas, mejoras en la gestión de la configuración, experiencia mejorada para la función tablet/PC, mejoras en las búsquedas y otras novedades. Los usuarios impacientes que quieran probar ya la próxima versión de Windows 10, esta y todas las del futuro, pueden hacerlo si se suscriben al programa Windows Insider con el que recibirán todas las novedades como “betatester”.

from Linux Adictos https://ift.tt/2vZcP80
via IFTTT

Software libre para crisis. Días de radio y emergencias

Software libre para crisis

En nuestro artículo anterior habíamos comenzado a repasar algunas situaciones en las que el uso de software libre y de código abierto (FOSS) podía resultar útil a la hora de obtener y gestionar información. Ahora veremos como hacer que esa información llegue a los ciudaanos.

Hace algunos años, las emisoras de radio de Estados Unidos solicitaron al ente regulador que fuera obligatoria la inclusión de un receptor FM en cada smartphone. Aunque la mayoría de los analistas sospecharon que era una forma de disminuir la pérdida de mercado a manos de Sptify e iTunes, la excusa fue que la radio era el mejor sistema de hacer llegar las alertas de emergencias.

Las prestadoras y  fábricas de terminales aseguraron que contaban con un sistema unificado de alertas, y de hecho, hicieron la prueba el año pasado cuando las torres de celulares transmitieron durante una media hora, el siguiente mensaje de prueba en inglés y español

“Alerta Presidencial

ESTA ES UNA PRUEBA DEL SISTEMA INALÁMBRICO NACIONAL DE ALERTA DE EMERGENCIA. No se necesita ninguna acción”.

En lo personal yo estoy a favor de la inclusión de un receptor FM. El 16 de junio del año pasado, una serie de decisiones equivocadas dejaron a toda la República Argentina sin luz durante varias horas. Quienes no habían tomado la preccaución de cargar sus dispositivos móviles (y no guardaban radios y linternas a pilas) la pasaron bastante mal. Hay que tener en cuenta que el consumo de batería de la radio en el móvil es más bajo que el de las otras funciones.

Software libre para crisis. Emisoras amateurs y profesionales

Salvo que las cosas se descontrolen mucho, no es posible que la actual pandemia nos deje sin televisión, cable e internet. Sin embargo,  la comunicación por medio de ondas de radio sigue siendo fundamental para otro tipo de emergencias. Podemos distinguir dos tipos de emisoras. amateurs y profesionales.

Debemos aclarar que lo de emisora amateur no es una persona jugando a la radio en la cochera de su casa. Se trata de una actividad reglamentada a nivel internacional por un organismo de las Naciones Unidas llamado Unión Internacional de Telecomunicaciones. Los radioaficionados deben obtener una licencia que demuestre sus conocimientos técnicos, y operar dentro de reglas estrictas.

Las redes locales e internacionales de radioaficionados han demostrado su efectividad manteniendo las comunicaciones abiertas cuando otros mecanismos fallaban.

Hardware y software de código abierto para la actividad de los radioaficionados

Las computadoras de placa única como la Raspberry Pi, por su pequeño tamaño, reducido precio y poco consumo, resultan ideales para la actividad. algunos usos posibles son:

  • Decodificacion de señales de radio digitales: Conectando una tarjeta de audio compatible e instalando un software llamado FLDigi, es posible recibir y decodificar señales RTTY (radio teletipo)  PSK (modulación por desplazamiento de fase) y CW (onda continua) entre otras
  • Recepción a distancia: Las ondas de radio pueden viajar una distancia limitada. Es posible configurar a la Raspberry Pi junto a hardware adiconal y un software llamado SDR# para recibir las señales y retransmitirlas vía web.
  • Transmisor WSPR: El protocolo WSPR consiste en la trasmisión mediante software de señales de baja frecuencia. Dado que esto incluye la ubicación geográfica del transmisor, puede resultar decisivo para la ubicación de personas accidentadas o atrapadas en una catástrofe.
  • Punto de acceso: A distintas redes de transmisión de datos vía ondas de radio.
  • Sistema de seguimiento y transmisión de posición usando APRS: APRS son las siglas en inglés de Sistema Automático de Reporte de Paquetes.  Usándolo es posible ver en un mapa la localización desde la que opera estación fija o móvil de radioaficionado. También  hace posible acceder a información meteorológica, señalización en el mapa de todo otro tipo de evento de interés.

Aunque no lo hayamos mencionado especificamente, todas estas actividades requieren la instalación de módulos adicionales. De todas formas, hay radioaficonados que comercializan la Rapsberry Pi junto a los módulos y el software necesario.

Trate de tomar todas las precauciones para que mi traducción de los términos técnicos fuera lo más fiel posible, pero, puede ser que haya cometido errores. Si hay algún radioaficionado entre el público, el formulario de comentarios está a su disposición para las correcciones.

from Linux Adictos https://ift.tt/2TSqHdh
via IFTTT

Proton: ¿cómo de bien funcionará el videojuego Windows en Linux?

Steam Play

Cada vez existen más videojuegos nativos para la plataforma GNU/Linux, y cada vez se desarrollan videojuegos de mayor calidad. Pero no solo se vive de los juegos desarrollados para esta plataforma o de los portados. En ocasiones puede que necesites usar un videojuego que solo está para Windows en Linux, y en ese momento Proton es tu salvación.

Algunos buenos títulos solo los tienes para Windows, como por ejemplo el exitoso GTA, y otros muchos. Si quieres jugar con estos videojuegos en tu distro favorita, tienes una gran oportunidad usando el cliente Steam de Valve. Este cliente de la tienda online de videojuegos está de forma nativa para Linux, pero integra uno de los componentes más potentes y esperados por muchos gamers. Ese es Proton…

Ya he hablado en LxA muchas veces del propio cliente Steam, aportando muchos datos, así como del proyecto Proton. Pero hoy lo que quiero es mostrar algo muy sencillo y simple, pero que puede pasar desapercibido para muchos. Y es lo siguiente…

¿Quieres jugar a un videojuego que solo está disponible para Windows? Si no quieres complicarte la vida con Wine, Play On Linux, etc., y usas Steam + Proton, debes saber algo. Y es ¿cómo de bien funcionará ese videojuego en Linux? La respuesta no es sencilla, cada uno de los videojuegos pueden tener uno u otro comportamiento, algunos funcionan a las mil maravillas, otros pueden generar algún tipo de problema menor, y otros tendrán errores mayores.

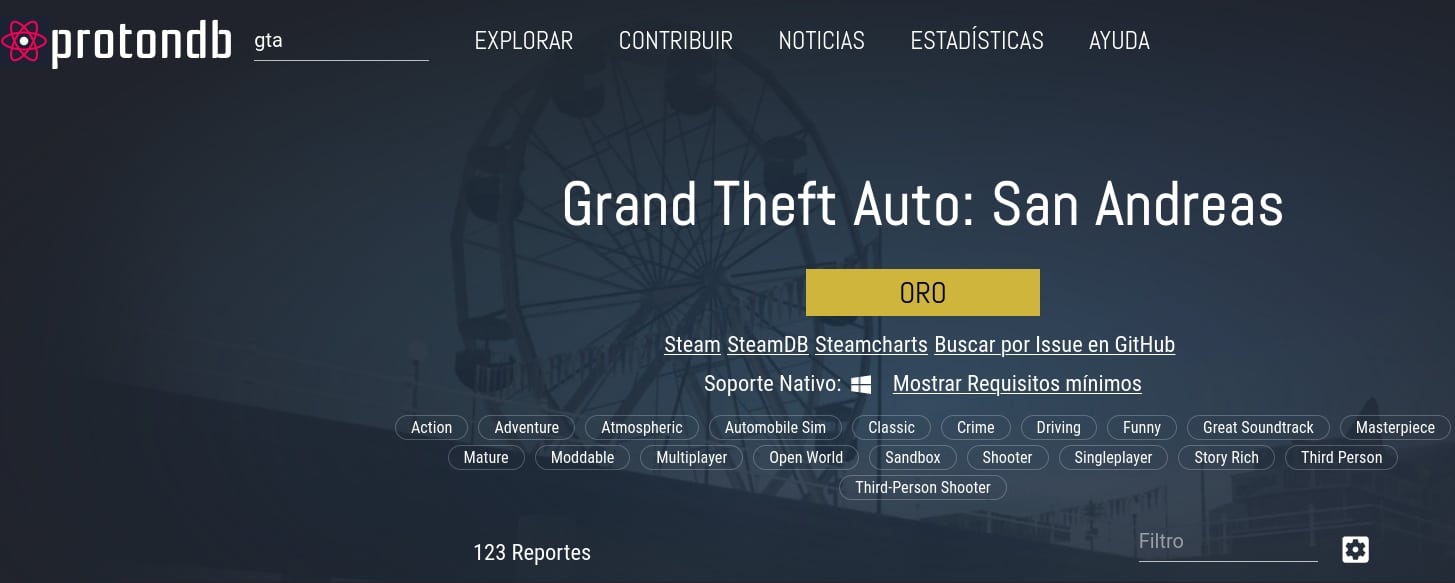
Buscar el estado en ProtonDB

ProtonDB videojuego estado en Linux

Y es aquí donde voy. ¿Cómo saberlo de antemano? Pues puedes seguir los siguientes pasos:

  • Ve a ProtonDB, una base de datos con información sobre los videojuegos soportados.
  • Arriba, donde está el buscador “Buscar juegos…”, puedes teclear el nombre del juego que deseas saber si irá bien, mal o regular.
  • Ahora buscará en la base de datos y si se encuentra disponible para Proton en Steam, te mostrará detalles sobre él.
  • Pulsa sobre el juego que aparece, si es que aparecen varios con tu búsqueda.
  • Puedes ver el estado información Oro, Plata, Bronce. Bien, pero ¿qué significa cada cosa?
    • Roto (rojo): no funciona en absoluto.
    • Bronce (naranja): funciona mal.
    • Plata (gris): funciona regular.
    • Oro (dorado): funciona bien, solo puede presentar algunos problemas menores.
    • Nativo (verde): 100% funcional.
  • Además, tienes todo un foro con usuarios que lo han probado y sus opiniones…

from Linux Adictos https://ift.tt/2IOWWnm
via IFTTT

Simple DirectMedia Layer 2.0.12 llega con soporte para diferentes mandos de juegos y más

Los desarrolladores que están detrás del proyecto de Simple DirectMedia Layer o mejor conocido como “SDL” dieron a conocer hace pocos días el anuncio de la liberación de la nueva versión SDL 2.0.12, la cual llega principalmente a añadir el soporte de diversos mandos de videojuegos, así como algunas características adicionales a esta biblioteca destinada a simplificar la escritura de juegos y aplicaciones multimedia.

Para quienes desconocen de la biblioteca SDL, deben saber que esta, proporciona herramientas como salida de gráficos 2D y 3D acelerada por hardware, procesamiento de entrada, reproducción de audio, salida 3D a través de OpenGL/OpenGL ES y muchas otras operaciones relacionadas.

SDL es oficialmente compatible con Windows, Mac OS X, Linux, iOS y Android, aun que cuenta con el soporte para otras plataformas como QNX, además de otras arquitecturas y sistemas como Sega Dreamcast, GP32, GP2X, etc.

Simple DirectMedia Layer está escrito en C, funciona de forma nativa con C ++ y hay enlaces disponibles para varios otros idiomas, incluidos C # y Python, se distribuye bajo la licencia zlib . Esta licencia le permite usar SDL libremente en cualquier software.

Pese a estar programado en C, tiene wrappers a otros lenguajes de programación como C++, Ada, C#, BASIC, Erlang, Lua, Java, Python, etc.

¿Qué hay de nuevo en Simple DirectMedia Layer 2.0.12?

Con la liberación de esta nueva versión de la biblioteca, los desarrolladores mencionan como novedad principal la compatibilidad con los controladores de juegos Nintendo GameCube y el indicador SDL_HINT_JOYSTICK_HIDAPI_GAMECUBE para determinar el hecho de su uso se agregan al controlador HIDAPI. HIDAPI también ha mejorado el soporte para Xbox 360 y Xbox One;

Ademas de que se menciona el trabajo que se realizo para añadir el soporte para controladores de juegos:

  • 8BitDo FC30 Pro
  • 8BitDo M30 GamePad
  • BDA PS4 Fightpad
  • HORI Fighting Commander
  • Hyperkin Duke
  • Hyperkin X91
  • MOGA XP5-A Plus
  • NACON GC-400ES
  • NVIDIA Controller v01.04
  • PDP Versus Fighting Pad
  • Razer Raion Fightpad for PS4
  • Razer Serval
  • Stadia Controller
  • SteelSeries Stratus Duo
  • Victrix Pro Fight Stick for PS4
  • Xbox One Elite Series 2

Ademas de ello, se agregaron las funciones SDL_GetTextureScaleMode () y SDL_SetTextureScaleMode () para obtener y establecer el modo de escala utilizado para las texturas, la función SDL_LockTextureToSurface (), similar a SDL_LockTexture (), pero trata el área bloqueada como SDL Surface, ademas de que se agregó un nuevo modo de fusión SDL_BLENDMODE_MUL.

La función SDL_GameControllerTypeForIndex () proporciona una conclusión del tipo de controlador de juego (Xbox 360, Xbox One, PS3, PS4, Nintendo Switch Pro).

Funciones agregadas SDL_JoystickFromPlayerIndex (), SDL_JoystickSetPlayerIndex (), SDL_GameControllerSetPlayerIndex () y SDL_GameControllerFromPlayerIndex () para determinar e instalar el dispositivo asociado con el índice del jugador.

Mientras que para Android, se agrega la capacidad de capturar sonido usando OpenSL-ES y se implementa el soporte para usar Bluetooth Steam Controller como un controlador de juego.

De los demás cambios que se mencionan:

  • Se agregó la macro SDL_zeroa () para poner a cero una matriz de elementos.
  • Se agregó la función SDL_HasARMSIMD () para definir el soporte para las instrucciones SIMD ARM en la CPU ARMv6 +.
  • Para sistemas Linux, se implementan las características .SDL_HINT_VIDEO_X11_WINDOW_VISUALID (definición de un identificador de salida para las nuevas ventanas X11) y SDL_HINT_VIDEO_X11_FORCE_EGL (opción de usar GLX o EGL para X11).

¿Como instalar Simple DirectMedia Layer en Linux?

La instalación de esta biblioteca en Linux es bastante sencilla puesto que la mayoría de las distribuciones de Linux cuentan con ella dentro de sus repositorios.

Para el caso de Debian, Ubuntu y distribuciones derivadas de estos, solo tendrán que ejecutar los siguientes comandos en una terminal:

sudo apt-get install libsdl2-2.0
sudo apt-get install libsdl2-dev

Mientras que para el caso de los que son usuarios de Arch Linux solo tenemos que ejecutar lo siguiente:

sudo pacman -S sdl2

Para el caso de los que son usuarios de Fedora, Centos, RHEL o cualquier distribución basada en estas, solo tienen que ejecutar el siguiente comando:

sudo yum install SDL2
sudo yum install SDL2-devel

Para el resto de las distribuciones de Linux, pueden realizar la búsqueda del paquete “sdl” o “libsdl” para su instalación o realizar la descarga y compilación del código fuente.

Esto lo hacen con:

hg clone https://hg.libsdl.org/SDL SDL
cd SDL
mkdir build
cd build
./configure
make
sudo make install

from Linux Adictos https://ift.tt/2IPQyMk
via IFTTT

The Escaper: primer videojuego escape room de primera persona vendrá a Linux

The Escaper, videojuego escape room

The Escaper es un nuevo videojuego para PC, pero también será portado para Linux próximamente. Este videojuego es especialmente interesante, ya que es el primer título de primera persona de temática escape room que podría venir para Linux. Y lo puedes encontrar próximamente en tu tienda online favorita, Steam.

Este título ha tenido interesantes críticas, además, sus desarrolladores son los mismísimos de Nocturnal. Por tanto, The Escaper será todo un éxito. Este desarrollador ha anunciado recientemente el lanzamiento para Windows, pero también que están pensando en un port para Linux. Y es que Nocturnal ha usado Unity como motor gráfico para The Escaper, lo que facilita esto.

Con Unity 3D es fácil portar el videojuego entre plataformas, por lo que habrá buenas noticias de terminar realizando esto. No obstante, si quieres probarlo por ahora en tu distro Linux, puedes contentarte con comprarlo en la tienda de Valve y usar el cliente Steam con Proto, aunque aún se encuentra sin testar a fondo…

Si te preguntas por las características de este videojuego, debes saber que The Escaper incluye:

  • Gráficos detallados en tiempo real en 3D.
  • Una física basada en puzzles única.
  • Controles intuitivos.
  • 4 diferentes temas de habitaciones para explorar y jugar de forma virtual a las escape rooms que tanto gustan.
  • Pistas ocultadas de forma minuciosa en el escenario para que descubras cómo escapar.
  • Y una música y efectos de sonidos atmosféricos que ambientan todo de una forma increíble.

Es una forma de afrontar estos días jugando a las escape rooms y evitando estar en grupo o salir de casa estos días de cuarentena, ya que hacerlo online no supone ningún riesgo para ti, ni para los demás. ¡Recuerda, sé respetuoso! Tu responsabilidad puede salvar vidas… Y aunque no vaya todo lo fino en Proton, al menos puedes entretenerte y probarlo.

from Linux Adictos https://ift.tt/3aTO9fL
via IFTTT

Gnome 3.36 ya esta disponible y estos son sus cambios mas importantes

Después de seis meses de desarrollo los chicos que estan detrás del desarrollo de Gnome, dieron a conocer la liberación de la nueva versión de Gnome 3.36. Que en comparación con el lanzamiento anterior, se realizaron alrededor de 24 mil cambios, en la implementación de los cuales participaron 780 desarrolladores.

La estructura incluye una aplicación de Extensiones separada diseñada para administrar complementos al Gnome Shell. La aplicación le permite realizar acciones como actualizar, configurar, eliminar y deshabilitar temporalmente complementos.

Se ha agregado un botón al cuadro de diálogo de salida de notificaciones que permite habilitar el modo “no molestar” para ocultar nuevas notificaciones, ademas de que se ha modernizado el diseño de las interfaces de inicio de sesión y desbloqueo de pantalla, que se han vuelto más funcionales, fáciles de usar y elegantes.

Tambien se destaca en el anuncio que se agregó la capacidad de ejecutar aplicaciones usando una GPU discreta en sistemas con gráficos híbridos (GPU integrada de bajo consumo de energía de Intel y GPU de alto rendimiento NVIDIA) y el controlador patentado de NVIDIA. El lanzamiento se lleva a cabo mediante la selección en el elemento del menú “Iniciar en GPU discreta”.

Por otra parte se ha reorganizado el diálogo de apagado y finalización de sesión, al que se ha agregado una opción visible para ingresar al modo de suspensión y se ha agregado un botón con una imagen del ojo a los cuadros de diálogo que contienen el campo de ingreso de contraseña, cuando hace clic en él, se muestra la contraseña ingresada en lugar de asteriscos.

En la mayoría de los cuadros de diálogo del sistema en los que participa un solo estilo fueron rediseñados y tambien se mejora la legibilidad.

En el modo de descripción general, puede cambiar el nombre de los directorios de la aplicación. Los directorios en sí se muestran ahora en forma de cuadros de diálogo en lugar de ventanas emergentes.

En la sección de administración de configuración de privacidad, se proporciona una lista de aplicaciones a las que se les ha delegado autoridad adicional para acceder al servicio de ubicación, cámara y micrófono (el acceso ahora se puede revocar por separado para cada aplicación). Se rediseñó la interfaz y las ventanas de la sección de administración de usuarios con información general sobre el sistema.

En Gnome software se implementa la detección automática de conexiones de red con precios de tráfico, por ejemplo, cuando se utiliza la red de un operador móvil. Si se detectan conexiones no ilimitadas, la descarga de actualizaciones se suspende para ahorrar tráfico.

Se agregó la capacidad en la etapa de configuración inicial para habilitar el sistema de control parental, que le permite restringir el acceso del usuario a ciertas aplicaciones.

Gnome Boxes, recibió una guía introductoria para trabajar con el programa, ademas de que se propone un nuevo asistente para crear máquinas virtuales que le permite configurar el número de CPU para cada máquina virtual y admite el arranque a través de UEFI.

Epiphany implementa la capacidad de descargar y ver documentos PDF directamente en la ventana del navegador. La interfaz se ha rediseñado utilizando métodos de diseño adaptativo que proporcionan un funcionamiento cómodo, independientemente de la resolución de pantalla y DPI. Se activa un modo de diseño oscuro, que se activa cuando el usuario selecciona temas de escritorio oscuros.

Mutter recibió soporte para actualizaciones independientes solo las partes modificadas de la interfaz en la representación. Se implementa la optimización relacionada con el uso del búfer de sombra para renderizar fuera de la pantalla antes de copiar el contenido al búfer de pantalla real. Se mejoró el seguimiento de ventanas cuando se trabaja sobre la base de Wayland. Reducción de la carga de la CPU al renderizar fondos de escritorio con escala.

Gnome Music agrega soporte para conectarse a los servicios Last.fm y ListenBrainz, y también descarga automáticamente las carátulas faltantes.

De los demás cambios que se destacan:

  • Interfaz de edición de contactos actualizada en la libreta de direcciones.
  • El diseño del widget con el reloj cambia por completo, lo que se traduce en un diseño adaptativo que se muestra correctamente en pantallas pequeñas.
  • El cliente IRC de Polari ahora admite la vista previa de enlaces en la ventana de chat.
  • El administrador de archivos permite el uso de archivos ocultos como plantillas para nuevos documentos;
  • El administrador de contraseñas y la interfaz de clave de cifrado están adaptadas para un funcionamiento correcto en pantallas pequeñas. Proporciona visualización de clave pública SSH.
  • En Fractal, un cliente de la plataforma de comunicación descentralizada Matrix, se agrega la capacidad de reproducir videos directamente en la ventana de chat.

Si quieres conocer más al respecto, puedes consultar el siguiente enlace. 

from Linux Adictos https://ift.tt/33bTvQV
via IFTTT