Tails 7.13: mantenimiento activo y mejoras clave para la privacidad en un ciclo quincenal

Tails 7.13

El proyecto Tails ha publicado Tails 7.13, una nueva actualización de su distribución Linux centrada en la privacidad y el anonimato. La versión llega apenas dos semanas después de Tails 7.12 y mantiene el nuevo calendario de lanzamientos quincenal adoptado por el proyecto a partir de septiembre.

Esta nueva entrega tiene un carácter principalmente de mantenimiento, pero incorpora actualizaciones importantes de sus principales componentes de privacidad. Tor Browser pasa a la versión 15.0.23 y el cliente Tor se actualiza a la versión 0.4.9.12. Además, el equipo ha simplificado el proceso de apagado para que sea más rápido en situaciones en las que no sea necesario cerrar aplicaciones o guardar documentos.

Tor Browser se actualiza a la versión 15.0.23

Una de las principales novedades de Tor Browser 15.0.23 es precisamente la actualización del navegador incluido en Tails. El navegador basado en Firefox constituye uno de los componentes fundamentales de la distribución, ya que permite acceder a Internet a través de la red Tor y aplicar las medidas de privacidad integradas en el sistema.

La actualización mantiene así Tails alineado con la versión más reciente del navegador Tor disponible dentro de su ciclo actual. El cambio es especialmente importante en una distribución orientada a la privacidad, donde mantener actualizados el navegador y sus componentes de seguridad resulta fundamental.

Nuevo cliente Tor 0.4.9.12

La nueva versión también incorpora Tor 0.4.9.12. El cliente Tor es el encargado de establecer las conexiones con la red de anonimato y constituye otra de las piezas esenciales del funcionamiento de la distribución.

Esta actualización llega dentro del proceso de renovación periódica de los componentes de Tails y permite mantener el sistema basado en versiones recientes del software desarrollado por el proyecto Tor.

El cambio también encaja con el nuevo ritmo de desarrollo adoptado por Tails. Desde la versión 7.12, el proyecto publica nuevas versiones aproximadamente cada dos semanas para seguir el calendario de Firefox y Tor Browser.

Un apagado más rápido en Tails 7.13

Uno de los cambios más visibles para los usuarios aparece al apagar el sistema. Desde Tails 7.10, la distribución mostraba un cuadro de diálogo de confirmación antes de apagar el equipo.

En Tails 7.13 este comportamiento se ha simplificado. Cuando ninguna aplicación necesita cerrarse y no existen documentos pendientes de guardar, el cuadro de confirmación deja de aparecer y el sistema puede iniciar directamente el proceso de apagado.

La modificación está pensada para hacer más rápida una operación especialmente frecuente en Tails. Al tratarse de un sistema diseñado para utilizarse habitualmente desde una memoria USB y apagarse después de cada sesión, reducir pasos innecesarios puede resultar especialmente práctico.

Actualización automática desde Tails 7.0

Los usuarios que ya utilizan una versión reciente de la distribución pueden actualizar directamente. El proyecto confirma que las actualizaciones automáticas están disponibles desde Tails 7.0 o posteriores hasta Tails 7.13.

Este método permite conservar el Almacenamiento Persistente de la memoria USB, por lo que no es necesario crear una instalación nueva para actualizar el sistema. Si la actualización automática no funciona correctamente o Tails no consigue arrancar después del proceso, el proyecto recomienda recurrir al procedimiento de actualización manual.

Quienes quieran instalar la distribución desde cero también pueden descargar la nueva imagen para crear una memoria USB. En ese caso hay que tener en cuenta que instalar Tails desde cero elimina el Almacenamiento Persistente existente en esa memoria.

Tails mantiene su base en Debian 13

Tails 7 continúa basado en Debian 13 Trixie. La distribución utiliza esta base para proporcionar el entorno de escritorio, las aplicaciones y buena parte de los componentes del sistema sobre los que posteriormente integra sus propias herramientas de privacidad.

El objetivo de Tails no es ofrecer una distribución Linux de propósito general, sino proporcionar un entorno que pueda utilizarse desde un medio externo y que reduzca al mínimo la información que permanece en el ordenador utilizado. Por ello, sus actualizaciones se centran especialmente en mantener al día las herramientas relacionadas con la privacidad y las comunicaciones.

Tails 7.13 es una actualización pequeña pero importante

Tails 7.13 no introduce grandes cambios en la interfaz ni nuevas funciones revolucionarias. Su importancia está principalmente en mantener actualizados Tor Browser y el cliente Tor, además de mejorar pequeños detalles de uso diario como el apagado.

El nuevo calendario quincenal también empieza a dejarse notar. La distribución pasa ahora por ciclos de actualización mucho más cortos, lo que permite incorporar con mayor rapidez las nuevas versiones del navegador Tor y otros componentes fundamentales sin acumular grandes cantidades de cambios entre lanzamientos.

Con esta nueva versión, Tails continúa evolucionando sobre su base Debian 13 mientras mantiene su objetivo principal: ofrecer un sistema operativo portátil centrado en la privacidad, que pueda ejecutarse desde una memoria USB y que deje el menor rastro posible en el ordenador utilizado.

from Linux Adictos https://ift.tt/eBVvUiI
via IFTTT

Linux en la PS5: el impacto de la retirada de TheFlow y el futuro de PS5 Pro

Linux en PS5

Andy Nguyen, conocido en la escena de PlayStation como TheFloW, ha anunciado que abandona el desarrollo de PS5 Linux y deja en suspenso sus planes para llevar el proyecto a PS5 Pro. La decisión llega después de que otros investigadores descubrieran una vulnerabilidad del Hypervisor de la consola y decidieran comunicarla a Sony a través de su programa de recompensas.

El desarrollador considera que este movimiento puede acabar con la posibilidad de utilizar el exploit necesario para continuar avanzando con el proyecto. Nguyen asegura que llevaba meses trabajando en diferentes mejoras y que pretendía completar el soporte para PS5 Pro con vistas a publicarlo en 2027. Ahora considera que buena parte de ese trabajo ha quedado inutilizado si Sony corrige la vulnerabilidad.

El último exploit que quedaba disponible para usar Linux en la PS5

El proyecto PS5 Linux había conseguido convertir determinadas PS5 y PS5 Slim en máquinas capaces de ejecutar Linux y utilizar aplicaciones y juegos de PC. El trabajo se apoyaba en vulnerabilidades que permitían acceder a funciones de la consola que normalmente permanecen fuera del alcance de los desarrolladores.

Según Nguyen, todavía quedaba una vulnerabilidad importante en el Hypervisor de la PS5 que podía utilizarse para continuar desarrollando el proyecto. El investigador afirma que ya conocía el fallo y que había decidido mantenerlo en privado para evitar que Sony pudiera corregirlo antes de que el proyecto estuviera más avanzado.

La situación cambió cuando otros investigadores localizaron el mismo problema de forma independiente. Según la información publicada por varios medios especializados, uno de ellos terminó enviando el reporte a Sony mediante su programa oficial de recompensas por vulnerabilidades.

Nguyen quería esperar hasta GTA VI

Una de las razones por las que Nguyen quería mantener el fallo sin reportar estaba relacionada con GTA VI. Su intención era conservar una versión del firmware suficientemente reciente para que los usuarios pudieran ejecutar el futuro juego de Rockstar y, al mismo tiempo, mantener abierta la posibilidad de utilizar Linux en esas versiones compatibles.

El desarrollador asegura que pidió a quienes habían encontrado la vulnerabilidad que esperasen para comunicarla. Según su versión de los acontecimientos, inicialmente aceptaron hacerlo, pero terminaron reportando el fallo a Sony menos de 24 horas después.

Nguyen reaccionó con dureza y calificó a estos miembros de la comunidad como «slop kiddies», acusándolos de utilizar herramientas basadas en modelos de lenguaje para encontrar y desarrollar exploits sin comprender completamente el código que estaban generando. También lamentó que el reporte pueda permitir a Sony corregir precisamente la vulnerabilidad que necesitaba para continuar con sus planes.

PS5 Pro se queda sin el soporte previsto

La consecuencia más importante afecta a la PS5 Pro. Nguyen estaba trabajando para llevar Linux a la versión más potente de la consola y tenía previsto completar ese trabajo para publicarlo posteriormente. Sin embargo, el código específico de esta adaptación todavía no se había incorporado al repositorio público.

Si Sony corrige la vulnerabilidad mediante una actualización de firmware, el acceso necesario para continuar desarrollando esa versión podría desaparecer. Esto no significa que Linux vaya a desaparecer inmediatamente de todas las PS5 compatibles, pero sí complica considerablemente la evolución del proyecto hacia nuevas versiones de firmware y hardware.

Además, el calendario de lanzamiento de GTA VI tiene especial importancia porque los usuarios interesados en ejecutar el juego necesitarán utilizar un firmware compatible con el título. Si Sony soluciona la vulnerabilidad antes de ese momento, mantener simultáneamente compatibilidad con el juego y con el método utilizado por PS5 Linux podría resultar mucho más complicado.

El proyecto no desaparece por completo

A pesar de la marcha de Nguyen, PS5 Linux Loader continúa disponible públicamente. El proyecto se distribuye bajo licencia GPL 3.0, por lo que otros desarrolladores pueden estudiar el código existente, crear forks y continuar trabajando sobre él.

La situación, por tanto, no supone necesariamente el final absoluto de Linux en PlayStation 5. El principal problema es que el desarrollador que estaba trabajando en las próximas etapas ha decidido abandonar el proyecto y que los avances específicos que estaba preparando para PS5 Pro todavía no se han publicado.

El código disponible ya había demostrado que determinadas PS5 podían utilizarse como auténticos equipos Linux, incluyendo la posibilidad de ejecutar juegos de Steam. Precisamente por eso el proyecto había generado tanto interés entre la comunidad, al convertir una consola cerrada en una plataforma mucho más flexible.

El futuro de PS5 Linux queda en manos de la comunidad

La salida de Nguyen deja ahora el futuro de Linux en PS5 Pro en una situación incierta. El repositorio público permite que otros desarrolladores continúen el trabajo, pero no garantiza que puedan reproducir los avances que el investigador tenía preparados ni que encuentren una alternativa si Sony corrige la vulnerabilidad reportada.

Por el momento, lo único confirmado es que Nguyen ha detenido su trabajo y que el soporte de PS5 Pro que tenía previsto desarrollar no llegará en los términos anunciados. El proyecto que permitió ejecutar Linux en determinadas PS5, eso sí, permanece disponible y puede seguir siendo desarrollado por terceros.

La historia también muestra hasta qué punto este tipo de proyectos dependen de vulnerabilidades que pueden desaparecer en cualquier momento mediante una actualización oficial. En este caso, el reporte de un fallo que investigadores externos consideraron apropiado comunicar a Sony puede terminar marcando el final de la etapa más ambiciosa del proyecto de Linux para PlayStation 5.

from Linux Adictos https://ift.tt/bzrKc06
via IFTTT

GNOME 51 ‘A Coruña’: una actualización centrada en rendimiento, accesibilidad y comodidad de uso

GNOME 51

La comunidad de GNOME ha lanzado la versión 51 de su popular escritorio para Linux, conocida con el sobrenombre de ‘A Coruña’. Esta entrega se presenta como una actualización centrada en pulir la experiencia diaria, con un puñado de cambios que afectan tanto al rendimiento gráfico como a la accesibilidad y la comodidad de uso. Los desarrolladores han querido rendir homenaje a la ciudad gallega que acogió la conferencia GUADEC 2026, y el resultado se traduce en un sistema más fluido y adaptado a las necesidades actuales.

Entre lo más llamativo del lanzamiento destaca la inclusión de funciones que llevaban tiempo siendo demandadas por los usuarios. La capacidad de recordar el brillo del monitor a través de reinicios es una de ellas, junto con una mejora sustancial en la forma en que se captura la pantalla, que ahora requiere menos trabajo innecesario y copias de búfer. Estos avances se notan sobre todo en equipos con cargas altas, donde las animaciones y las grabaciones se comportan de manera más estable.

Rendimiento y usabilidad en el punto de mira de GNOME 51

La gestión gráfica ha recibido un empujón importante con un reajuste en la planificación de fotogramas y la entrega de imágenes, lo que permite que las animaciones se ejecuten con mayor suavidad incluso cuando el sistema está bajo presión. También se ha simplificado el soporte para controladores antiguos de NVIDIA, apostando por interfaces gráficas modernas que beneficien a la mayoría de equipos actuales. En el apartado de configuración, novedades como la activación automática de rotación de pantalla para dispositivos con acelerómetro o la opción de deshabilitar el panel táctil al conectar un ratón externo mejoran la adaptabilidad del escritorio.

La captura de pantalla también se ha vuelto más accesible gracias a la navegación completa por teclado para ajustar el área seleccionada. Los usuarios pueden usar las fechas para redimensionar, mantener Alt para mover la selección y las teclas Mayús o Ctrl para ajustes precisos. Para aquellos que prefieren interfaces más tranquilas, el modo de movimiento reducido se respeta ahora en más componentes del sistema, minimizando las animaciones innecesarias.

Seguridad y comodidad en el acceso

El inicio de sesión introduce un mecanismo de autenticación unificada que incluye soporte para acceso web, pensado para cuentas corporativas o en línea. Esto se complementa con la implementación de cursores basados en SVG, que se renderizan a partir de imágenes vectoriales y se mantienen nítidos en cualquier resolución. Además, se ha mejorado la forma en que se generan las contraseñas seguras en el navegador Web, y el gestor de contraseñas se ha refinado para ofrecer mayor fiabilidad.

En el apartado de almacenamiento de claves, la nueva componente ‘oo7’ refuerza la seguridad al gestionar contraseñas y llaves de forma más robusta. Aunque algunas funciones como los mapas sin conexión o las nuevas herramientas de firma visual en documentos son avances significativos, solo se han comentado aquellas mejoras que han sido confirmadas por múltiples fuentes para garantizar su veracidad.

En definitiva, GNOME 51 ‘A Coruña’ se presenta como una actualización sólida que pone el acento en la estabilidad, la accesibilidad y la integración con los servicios modernos. Los usuarios que ya han probado las versiones preliminares destacan la fluidez general y la atención al detalle en áreas como la gestión de pantalla o la interacción con el teclado. La nueva versión estará disponible en las principales distribuciones de Linux en las próximas semanas, y quien quiera experimentar sin esperar puede recurrir a las imágenes nocturnas del proyecto o a las aplicaciones actualizadas en Flathub.

from Linux Adictos https://ift.tt/waEUmjr
via IFTTT

Raspberry Pi OS se actualiza con un dock opcional y mejoras de rendimiento para un escritorio más flexible

Raspberry Pi OS

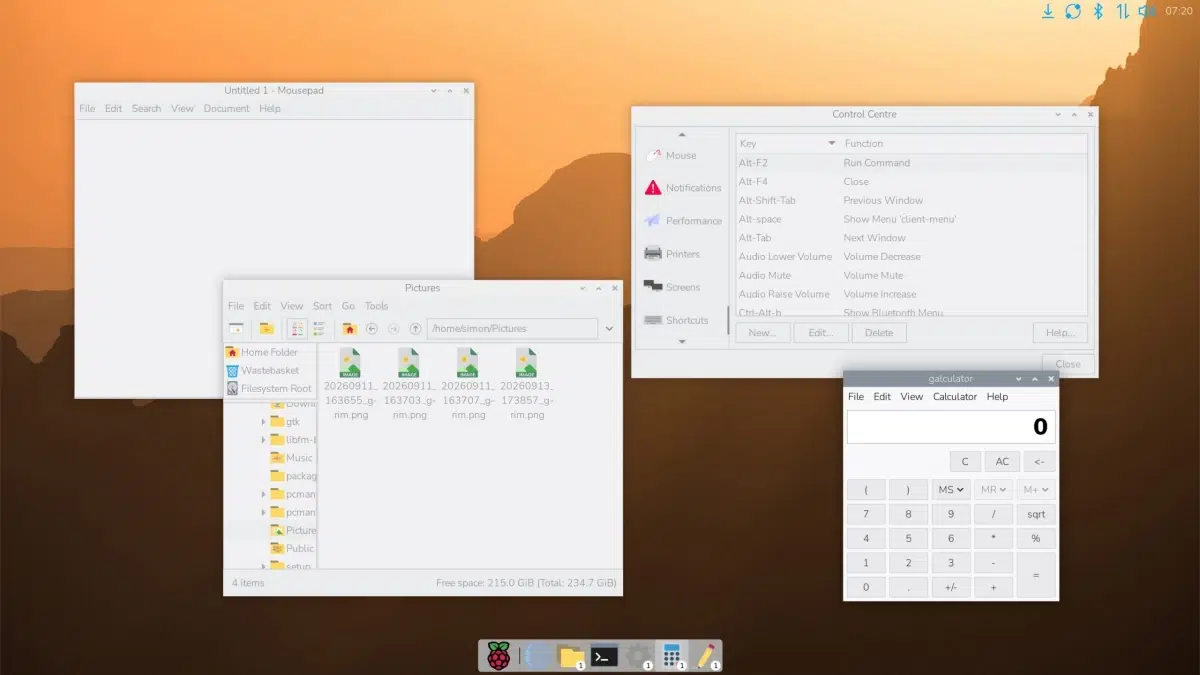
Raspberry Pi ha publicado la actualización de septiembre de Raspberry Pi OS, una nueva versión que llega con imágenes actualizadas y varias novedades para el escritorio. El cambio más visible es la incorporación de un nuevo dock con lanzador de aplicaciones y lista de tareas, aunque la compañía ha decidido mantener estas funciones como opciones voluntarias para no alterar la experiencia de quienes prefieren el escritorio tradicional.

La nueva versión continúa basada en Debian 13 Trixie y utiliza el kernel Linux 6.18. Está disponible tanto en 64 como en 32 bits, además de contar con imágenes Legacy basadas en Debian 12 Bookworm para los usuarios que necesiten mantener una plataforma anterior.

Un nuevo dock para el escritorio de Raspberry Pi OS

La principal novedad de esta actualización es un dock de iconos que puede sustituir a la barra de tareas tradicional o utilizarse junto a ella. Raspberry Pi ha añadido dos nuevos widgets diseñados especialmente para este formato: un lanzador gráfico de aplicaciones y una combinación de lanzador rápido y lista de tareas.

El nuevo lanzador muestra las aplicaciones instaladas mediante sus iconos y permite reorganizarlas mediante arrastrar y soltar. También incorpora un buscador para localizar rápidamente programas y ofrece la posibilidad de organizar las aplicaciones por categorías.

La lista de tareas, por su parte, permite mantener accesos directos a las aplicaciones utilizadas habitualmente y muestra cuántas ventanas tiene abiertas cada programa. Al pulsar sobre un icono se pueden recuperar sus ventanas y, mediante el menú contextual, acceder individualmente a ellas.

El usuario decide qué escritorio quiere

Raspberry Pi ha querido dejar claro que los nuevos elementos son completamente opcionales. La configuración tradicional sigue siendo la predeterminada, con la barra de tareas y el menú de aplicaciones de siempre.

Desde el Centro de Control se pueden seleccionar diferentes estilos predefinidos. El modo «Dock» utiliza el nuevo lanzador y la lista de tareas, mientras que «Taskbar / Dock» combina el nuevo dock con los elementos tradicionales de la barra de tareas. También se puede mantener el diseño clásico seleccionando el estilo «Taskbar».

El dock admite además diferentes configuraciones de posición, tamaño de los iconos y widgets. También se puede activar el ocultado automático, una función que hace que la barra desaparezca cuando no se está utilizando y vuelva a aparecer al acercar el cursor al borde de la pantalla.

Menos consumo de memoria en equipos modestos

La actualización introduce también una alternativa más eficiente para dibujar el fondo de escritorio. Hasta ahora esta tarea correspondía al gestor de archivos PCManFM, que además permite mostrar iconos directamente sobre el escritorio.

Quienes no necesitan esos iconos pueden desactivar el escritorio activo y utilizar swaybg para mostrar el fondo. Raspberry Pi recomienda especialmente esta configuración en dispositivos con menos de 2 GB de memoria, ya que permite reducir el consumo de recursos.

Al desactivar el escritorio activo, la función de montaje automático de unidades extraíbles pasa al complemento ejecter, que se encarga de detectar las unidades conectadas y mostrar una notificación.

Nuevas opciones de configuración en Raspberry Pi OS

El Centro de Control recibe además una nueva sección de atajos de teclado que permite consultar y modificar los accesos directos generales del sistema, así como crear otros nuevos.

También se añade un modo de reloj analógico para el widget de reloj, con posibilidades de personalización para la esfera y las agujas. Son cambios pequeños, pero forman parte de la intención de Raspberry Pi de ofrecer más posibilidades sin obligar a los usuarios tradicionales a cambiar su forma de trabajar.

Mejoras en las capturas de pantalla

La tecla Impr Pant también recibe un comportamiento nuevo. En lugar de limitarse a guardar una captura completa en la carpeta Pictures, ahora abre un diálogo desde el que se puede decidir si se quiere abrir la imagen con un editor o copiarla directamente al portapapeles.

Si se mantiene pulsada la tecla Alt al realizar la captura, el usuario puede seleccionar previamente una región de la pantalla. Además, es posible recordar la elección para evitar que el diálogo vuelva a aparecer en futuras capturas.

Debian Trixie y Linux 6.18

Las nuevas imágenes de septiembre mantienen la base de Debian 13 Trixie y llegan con Linux 6.18. La edición de 64 bits está disponible para Raspberry Pi 3B y posteriores, mientras que la versión de 32 bits mantiene compatibilidad con todos los modelos de Raspberry Pi.

También continúa disponible una rama Legacy basada en Debian 12 Bookworm y Linux 6.12 para los usuarios que prefieran mantener esa plataforma. Las distintas ediciones incluyen versiones normales, Full y Lite, esta última sin entorno de escritorio.

La actualización de Raspberry Pi OS de septiembre ya está disponible

La nueva versión de Raspberry Pi OS ya se puede descargar mediante Raspberry Pi Imager o desde la página oficial del sistema. Los usuarios que ya tengan una instalación compatible tampoco necesitan necesariamente realizar una instalación limpia: las nuevas funciones del escritorio pueden obtenerse mediante una actualización normal.

Después de actualizar, el diseño tradicional seguirá activo por defecto. Quienes quieran probar el nuevo dock pueden hacerlo desde el Centro de Control, seleccionando uno de los nuevos estilos disponibles.

Con esta actualización, Raspberry Pi moderniza progresivamente un escritorio que conserva buena parte de su filosofía original. La compañía mantiene la interfaz clásica como opción predeterminada, pero incorpora elementos más habituales en otros entornos Linux para quienes quieran una experiencia más flexible y actual.

from Linux Adictos https://ift.tt/RC8gpeu
via IFTTT

Thunderbird 156: mejoras empresariales, seguridad y rendimiento para el gestor de correo de escritorio

Thunderbird 156

La comunidad de Mozilla ha lanzado Thunderbird 156, la última versión estable de su cliente de correo de escritorio, disponible desde el 15 de septiembre para Windows, macOS y Linux. Esta entrega no es una edición ESR (Extended Support Release), por lo que quienes necesiten soporte prolongado deberán optar por la rama 153.x. La actualización pone el foco en reforzar la base técnica y en ampliar las opciones de configuración avanzada, en lugar de añadir cambios visuales llamativos.

La versión llega acompañada de un buen puñado de correcciones y de nuevas herramientas pensadas para entornos corporativos. Los usuarios que gestionan cuentas con servidores propios o servicios especiales encontrarán mejoras significativas en la autenticación y en el manejo de adjuntos y carpetas. A continuación, repasamos las novedades más relevantes.

OAuth personalizado y acceso con navegador externo en Thunderbird 156

Una de las novedades más destacadas es la ampliación del soporte OAuth personalizado. Ahora, tanto para IMAP como para POP3, se pueden configurar campos específicos como el identificador del emisor (issuer ID) y el secreto del cliente (client secret). Esto facilita la conexión con proveedores de identidad a medida, algo muy útil en entornos empresariales con servidores que no siguen los estándares habituales. Además, se ha habilitado el proceso de inicio de sesión mediante navegador externo para Yandex, una opción que agiliza la autenticación en este servicio.

Las cuentas de Exchange también se benefician de estas mejoras. Thunderbird 156 permite configurar OAuth propio para Exchange, lo que simplifica la integración con sistemas de identidad corporativos. Según las notas de versión, se han solucionado problemas que impedían usar estas configuraciones en versiones anteriores, mejorando la fiabilidad del proceso.

Políticas empresariales para el control administrativo

Para los administradores de sistemas, llegan tres nuevas directrices que aumentan el control sobre el cliente. La política DisableUpdateSettings impide que los usuarios modifiquen los ajustes de actualización del programa. Con DisableDataCollectionSettings, se pueden bloquear las opciones de recopilación de datos y privacidad para cumplir normativas internas. Y, por último, DisableMessageForwardingFilters evita que los filtros de mensajes reenvíen automáticamente correos, una medida útil para prevenir fugas de información.

Estas políticas se suman a las existentes y proporcionan a los responsables de TI un mayor control sobre el comportamiento del software en los equipos de los empleados. Se trata de un paso más para consolidar Thunderbird como una opción viable en el ámbito profesional, donde la gestión centralizada es clave.

Correcciones en el día a día

La mayor parte de las mejoras se centran en refinar la experiencia diaria. Se ha corregido el manejo de archivos PDF adjuntos, que ahora vuelven a abrirse correctamente en pestañas y no se confunden con HTML al redactar mensajes, similar a lo visto en Thunderbird 150 y su gestión de PDF. También se han solucionado problemas al guardar, separar o eliminar múltiples adjuntos, así como un fallo que recortaba los enlaces a adjuntos separados cuando la ruta contenía un ampersand (&).

En el ámbito de IMAP, se ha mejorado la carga de carpetas con muchos mensajes y la suscripción a subcarpetas. En POP3, se han corregido errores que provocaban carpetas duplicadas, falta de marcado de mensajes nuevos y fallos al realizar la descarga manual. También se ha resuelto un problema de autenticación SMTP con nombres de usuario que contienen caracteres no ASCII.

Los usuarios de Exchange también notan cambios: los archivos EWS no compatibles ya no bloquean la sincronización del buzón, y se han corregido errores adicionales en la autenticación OAuth. En el apartado de seguridad, se han solucionado fallos en OpenPGP y S/MIME, incluyendo el cifrado con GnuPG externo en ciertas configuraciones. Para los que usan el calendario, se han aplicado correcciones en las invitaciones CalDAV y en el tratamiento de variaciones de mayúsculas en las direcciones de correo.

Otras mejoras en Thunderbird 156

Otras novedades técnicas incluyen la salida de información de depuración para claves OpenPGP en la consola de errores, un cambio de nombre en la configuración experimental (mail.offer_experimental_features pasa a llamarse mail.experimental_features_settings.enabled) y la actualización del complemento integrado Thundermail a la versión 2.0.11. Además, se han corregido numerosos errores menores que afectaban a la estabilidad general del programa.

En conjunto, Thunderbird 156 se presenta como una actualización de consolidación que refuerza la solidez del cliente sin revolucionar su interfaz. Las mejoras en OAuth y las nuevas políticas empresariales son atractivas para organizaciones con necesidades específicas, mientras que las numerosas correcciones contribuyen a que el gestor de correo sea más fiable en el uso cotidiano. La versión ya está disponible para descargar directamente desde el sitio de Mozilla, que recomienda esta rama para quienes buscan las últimas funcionalidades y están dispuestos a renovar sus instalaciones con mayor frecuencia.

from Linux Adictos https://ift.tt/dOzaY8K
via IFTTT

VirtualBox 7.2.18: estabilidad y compatibilidad para Linux, RHEL y Windows 11 ARM

Oracle ha publicado VirtualBox 7.2.18, una actualización de mantenimiento destinada a mejorar la compatibilidad y la estabilidad del conocido software de virtualización. Esta nueva versión reúne un conjunto de correcciones enfocadas en sistemas modernos, incluyendo mejoras para Linux 7.3, RHEL 10.3 y diversos problemas detectados tanto en los hosts como en las máquinas virtuales.

Entre las mejoras destacadas se encuentra la corrección de un fallo que podía provocar una pantalla azul en máquinas virtuales con Windows 11 sobre ARM tras restaurar un estado guardado, además de resolver una corrupción en determinadas imágenes de discos virtuales VDI. Aunque no introduce novedades revolucionarias, se prioriza la estabilidad y la compatibilidad para entornos de trabajo y laboratorio.

VirtualBox ya preparado para Linux 7.3

Una de las novedades más relevantes para usuarios de Linux es la resolución de varios problemas que impedían compilar VirtualBox bajo Linux 7.3. Esto garantiza que el software siga funcionando a medida que el kernel introduce cambios que afectan a sus módulos e interfaces. También se atienden problemas de compilación en sistemas AMD cuando FRED no está disponible, especificando que el soporte de FRED utilizado corresponde a KVM en procesadores Intel, evitando que la ausencia de esta característica genere problemas de compilación en ciertas máquinas AMD. Además, se corrigen problemas derivados de la transición de la API para abrir archivos introducida en RHEL 9.8, evitando incompatibilidades al compilar en esa plataforma.

Soporte para el kernel de RHEL 10.3

La versión añade soporte para el kernel de RHEL 10.3, tanto como sistema anfitrión como invitado. Este tipo de cambios es especialmente relevante para entornos donde VirtualBox se usa para probar distintas distribuciones o mantener entornos de desarrollo y laboratorio. Las Guest Additions para Linux reciben una corrección específica para resolver problemas de compilación con el kernel 6.12.103.

Menos problemas con la aceleración 3D

Otro fallo solucionado afecta a los hosts Linux con aceleración 3D: una configuración determinada podía provocar que el proceso de la máquina virtual se bloqueara. Esta corrección es particularmente relevante para máquinas virtuales con interfaces gráficas y aceleración 3D habilitada, mejorando la representación de contenidos gráficos dentro de la VM. Además, se continúa mejorando la integración entre host e invitado ante configuraciones recientes.

Windows 11 ARM y restauración de estados

VirtualBox 7.2.18 corrige un problema que podría provocar una pantalla azul en invitados Windows 11 ARM tras la restauración desde un estado guardado. Al eliminar este fallo, se incrementa la estabilidad de las máquinas virtuales ARM afectadas.

Corrección de corrupción en discos VDI

La actualización también corrige una situación de corrupción en imágenes VDI diferenciales tras escribir bloques completos de ceros y reabrir la imagen. Aunque es un caso concreto, es significativo porque los archivos VDI contienen datos de las máquinas virtuales y su integridad es fundamental para evitar pérdidas críticas.

Mejoras en Linux y en la integración con el host

Se modifica el comportamiento del proceso de desinstalación en Linux para conservar el directorio DKMS compartido, evitando que componentes relacionados con la construcción de módulos del kernel se eliminen durante la desinstalación. También se corrige un fallo del portapapeles compartido que podía eliminar el primer carácter del nombre de un archivo ubicado en la raíz de un sistema de archivos. Además, la interfaz gráfica recibe pequeñas mejoras, incluyendo ajustes de traducción al alemán y al chino tradicional.

Disponibilidad de VirtualBox 7.2.18

VirtualBox 7.2.18 ya está disponible para Windows, Linux, macOS y Solaris, junto con una nueva versión del Extension Pack. Al tratarse de una actualización de mantenimiento, no introduce cambios radicales en la forma de utilizar el programa, sino que busca corregir problemas concretos y mantener la compatibilidad con sistemas operativos y kernels recientes.

Para usuarios de Linux, la corrección de problemas de compilación con Linux 7.3 destaca como uno de los cambios más relevantes, especialmente ante las nuevas versiones del kernel que pueden exigir actualizaciones de los módulos de virtualización. También es relevante para quienes usan RHEL, sistemas AMD, aceleración 3D o máquinas virtuales Windows 11 ARM. En conjunto, VirtualBox 7.2.18 se presenta como una actualización centrada en la estabilidad y la compatibilidad, manteniendo la rama 7.2 preparada para las plataformas más actuales.

from Linux Adictos https://ift.tt/gqhNcCw
via IFTTT

Ubuntu Daily Dangerous: explorando las versiones de desarrollo para usuarios avanzados

Ubuntu 26.10 daily-dangerous

Si eres de los que no pueden aguantar las ganas de probar lo último de lo último en el mundo Linux, prepárate porque han aterrizado las builds Daily Dangerous de Ubuntu. No te asustes por el nombre, que suena a película de terror informática; en realidad, no es que vayan a freírte el ordenador por arte de magia, sino que son versiones de desarrollo diseñadas para quienes consideran que la Daily de Ubuntu 26.10 es demasiado conservadora y quieren meternos en el barro de las versiones más experimentales.

Básicamente, estamos hablando de imágenes diarias de la versión en desarrollo que tienen un giro particular: vienen con los Snaps preconfigurados en el canal ‘edge’. Mientras que una build diaria normal usa versiones estables dentro de la serie, estas versiones «peligrosas» instalan lo más vanguardista y arriesgado disponible, lo que las convierte en el patio de juegos ideal para quienes no temen a un par de errores en el camino.

¿En qué se diferencian realmente estas versiones?

La gran diferencia radica en la gestión de los paquetes Snap. En lugar de apostar por el canal estable, Ubuntu Dangerous implementa el canal edge para una gran cantidad de componentes. Esto incluye software que todos usamos a diario, como Mozilla Firefox, Thunderbird disponible como Snap o el Snap Store, además de herramientas críticas como el actualizador de firmware y el Centro de Seguridad del escritorio.

Pero la cosa no se queda solo en las aplicaciones visibles. Lo más jugoso para los técnicos es que también se han actualizado los componentes de bajo nivel. Hablamos de snapd y su paquete de integración, los entornos de ejecución core, la base del escritorio GNOME, los controladores de Mesa (que van independientes de los del sistema) y diversos paquetes de temas, además de un cliente de prompting experimental.

¿A quién va dirigido este experimento?

Seamos claros: esto no es para el usuario medio que solo quiere navegar por internet y escribir documentos sin que el sistema le dé sustos. Estas imágenes están pensadas específicamente para desarrolladores, ingenieros y testers que necesiten validar las funcionalidades más recientes y los cambios más profundos en los snaps de escritorio antes que nadie.

  • Permite detectar fallos de software prematuramente.
  • Facilita el testeo de nuevas capacidades en el ecosistema Snap.
  • Acelera el ciclo de feedback entre el desarrollador y la realidad del despliegue.

Como bien ha advertido Tim Anderson, miembro del equipo de lanzamiento, no hay que esperar que todo funcione como la seda. De hecho, el equipo ha sido muy honesto al decir que no esperes una estabilidad total, ya que el objetivo es precisamente encontrar los bugs antes de que lleguen al gran público.

Cómo acceder a las imágenes Daily Dangerous

Si te pica la curiosidad y quieres lanzarte a la piscina, puedes encontrar estas ISOs en el servidor de imágenes de CD de Ubuntu. Para ello, debes dirigirte específicamente a la carpeta daily-dangerous. Allí verás una estructura organizada por fechas, donde podrás elegir entre la carpeta current (que contiene las imágenes que ya han pasado los tests automáticos y son la opción recomendada) o la carpeta pending, que alberga las builds más frescas que aún no han sido verificadas.

El despliegue de estas imágenes comenzó justo después del lanzamiento de Ubuntu 26.04, integrándose durante un ciclo intensivo de seis semanas centrado en el TPM y la encryption total del disco (FDE). Gracias a este esfuerzo, ahora es posible probar la vanguardia de GNOME y Mesa mucho antes de que lleguen a las versiones estables.

En definitiva, Ubuntu ha creado un ecosistema donde los más valientes pueden ejecutar el software más reciente en un entorno de escritorio completo, permitiendo que la comunidad técnica pule los errores de las aplicaciones edge y los componentes base del sistema antes de que el resto de usuarios instalen la versión final.

from Linux Adictos https://ift.tt/RrHsN8I
via IFTTT

Fedora 45 Beta: avances clave, seguridad reforzada y mejoras en el escritorio

Fedora 45 beta

La comunidad de Fedora ha lanzado la versión beta de su próximo sistema operativo, Fedora 45, una entrega que ya está disponible para todos aquellos que quieran probar las novedades antes del lanzamiento estable. La beta llega según el calendario previsto y reúne cambios significativos en la base del sistema, la seguridad y el escritorio.

Esta versión preliminar sirve para validar las nuevas funciones y detectar posibles errores antes de la llegada de la edición final, que está prevista para octubre. Entre los aspectos más llamativos se encuentran la nueva consola del kernel, mejoras en la gestión de almacenamiento y un conjunto actualizado de herramientas de desarrollo.

Cambios en la infraestructura del sistema en Fedora 45 beta

Uno de los cambios más visibles es la sustitución de la consola tradicional del kernel por KMSCON, una implementación en espacio de usuario que ofrece una mejor representación tipográfica y soporte Unicode. Además, se incluye un front-end para DRM Panic, que facilita la interpretación de fallos críticos del kernel al mostrar una interfaz más amigable en lugar de un mensaje en bruto.

Otro aspecto destacado es la incorporación de Stratis Storage en el instalador Anaconda, lo que simplifica la administración de volúmenes y recursos de disco durante la instalación. También se ha movido el sistema de construcción de las imágenes ISO atómicas a image-builder, y la instalación remota ahora es posible mediante la interfaz web de Anaconda.

Seguridad y firma de paquetes

Fedora 45 refuerza la seguridad desde el arranque. Se ha activado por defecto la restricción de ptrace, un mecanismo que limita la capacidad de observación y control entre procesos. Además, RPM ahora exige una firma válida para instalar paquetes, lo que ayuda a prevenir la ejecución de software alterado. Las compilaciones de paquetes se espera que sean reproducibles, lo que favorece la auditoría y la confianza en la distribución.

También se ha desactivado el cambio automático de proveedor en DNF5, lo que evita sorpresas durante las actualizaciones. En el ámbito del almacenamiento, las mejoras no se quedan solo en el instalador, sino que se extienden a la gestión de volúmenes y a la flexibilidad en la configuración inicial.

Escritorio y herramientas de desarrollo

En el apartado gráfico, la edición Workstation incorpora GNOME 51, mientras que la variante con KDE Plasma 6.7 también recibe una actualización. El kernel utilizado es Linux 7.2. En cuanto a lenguajes y compiladores, se incluyen versiones recientes de Go 1.27, Python 3.15, GCC 16.2 y glibc 2.44, junto con LLVM 23 y RPM 6.1.

Estas actualizaciones no solo benefician a los desarrolladores, sino que también mejoran el rendimiento y la compatibilidad de aplicaciones del sistema. La beta está disponible en varias ediciones, incluyendo Workstation, KDE Plasma, Server, Cloud e IoT, así como en una amplia gama de spins con diferentes entornos de escritorio.

Calendario y disponibilidad de Fedora 45 beta

La beta de Fedora 45 se puede descargar desde el sitio oficial, aunque no todas las imágenes están listas al mismo tiempo. Se recomienda usar la descarga por torrent si falta alguna. El lanzamiento final está previsto para el 20 de octubre, con una fecha de contingencia el 27 de octubre. Hasta entonces, la comunidad puede probar esta versión y reportar problemas.

Con estas novedades, Fedora 45 beta se presenta como una actualización importante que va más allá del escritorio, tocando aspectos fundamentales como la consola, el almacenamiento y la seguridad. Quienes quieran probarla pueden hacerlo ya, pero siempre con la precaución de que se trata de una versión en desarrollo, no recomendada para equipos de producción. En las próximas semanas veremos si todo evoluciona según lo previsto para el lanzamiento estable.

from Linux Adictos https://ift.tt/3oCe7Dk
via IFTTT

Starling: Un escritorio Linux potenciado por IA que reimagina la interacción con el sistema

Starling

Imagina que te despiertas un día y descubres que alguien ha sido capaz de montar un entorno de escritorio completo para Linux en apenas medio año, y que para lograrlo no ha necesitado un ejército de programadores, sino el apoyo constante de una IA como Claude. Pues bien, eso es exactamente lo que ha pasado con Starling, un proyecto que ha dejado a más de uno boquiabierto al romper los esquemas tradicionales del desarrollo de software open source.

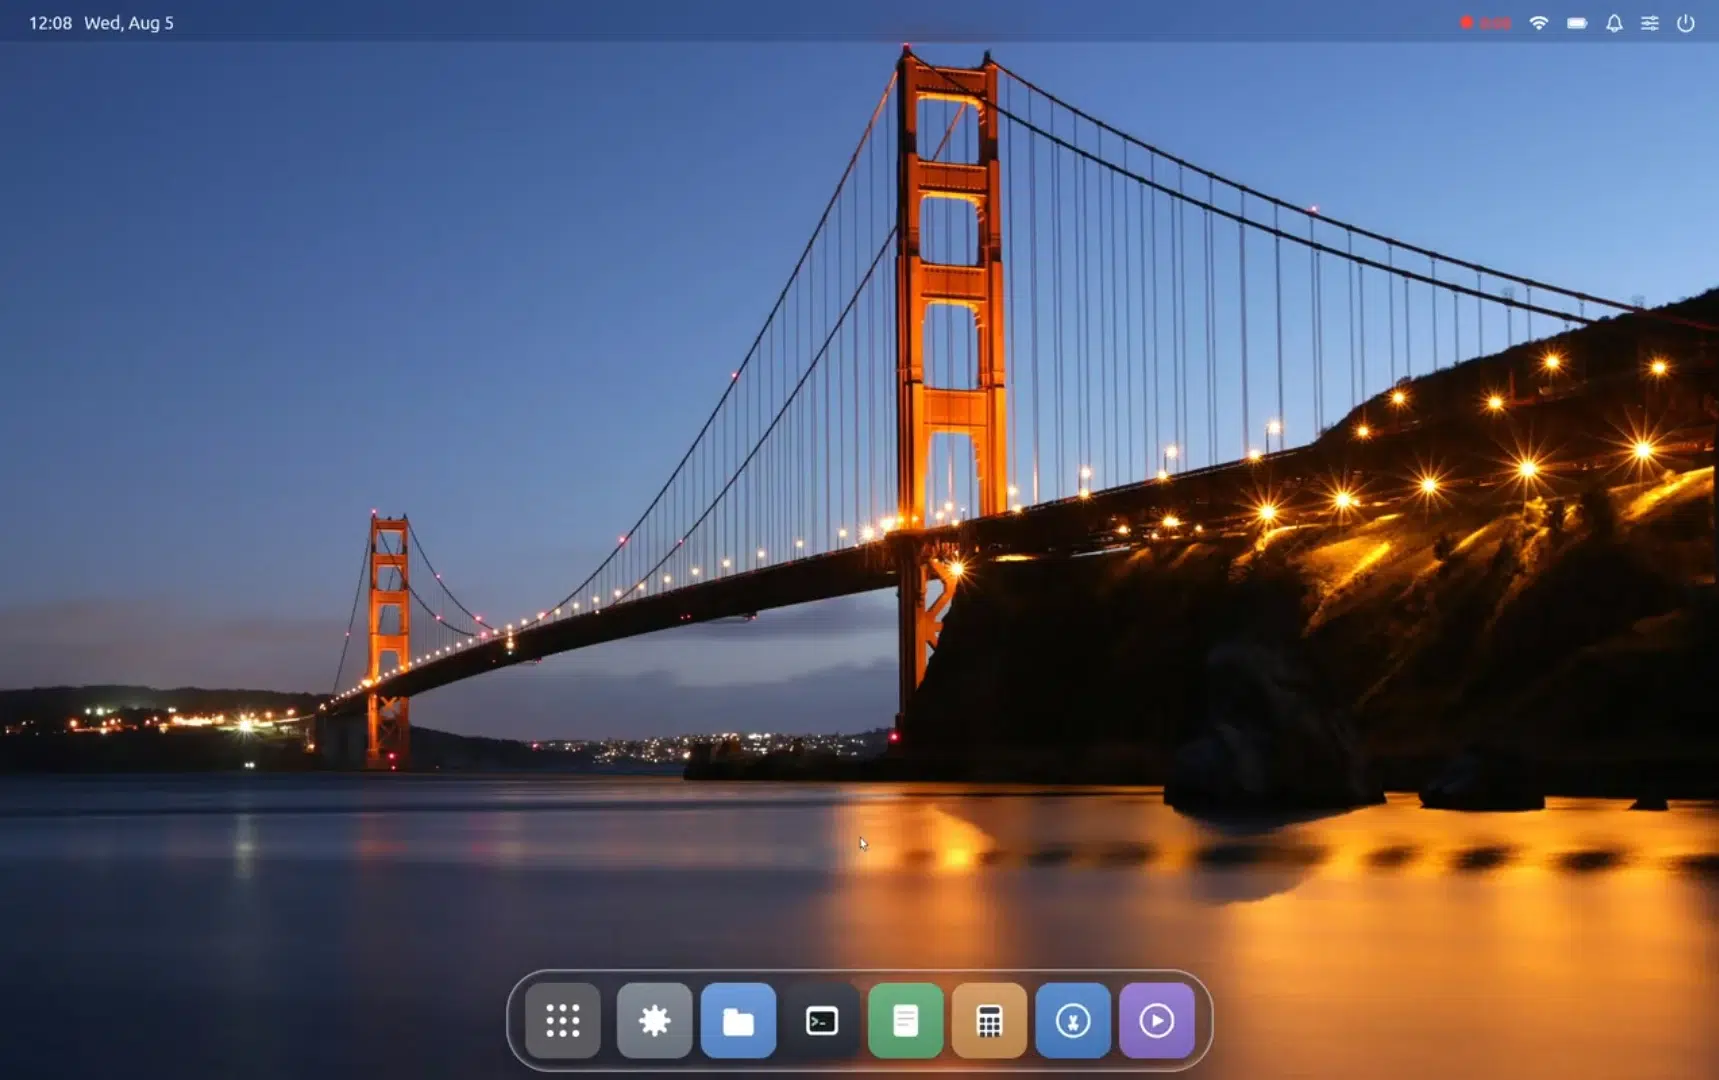
No estamos hablando de una simple capa visual o de un «rice» muy elaborado sobre GNOME o KDE, sino de una arquitectura construida desde cero. Este sistema se atreve a gestionar la pantalla directamente a través de DRM/KMS, eliminando intermediarios y proponiendo una forma de entender la interfaz de usuario que mezcla el lenguaje Swift con la potencia del motor de Flutter, creando una experiencia que, a primera vista, recuerda un poco a la estética de macOS pero con alma Linux.

La maquinaria interna de Starling: Swift y Flutter

Lo más llamativo de Starling es, sin duda, su stack tecnológico. El desarrollador ha realizado una proeza técnica al portar el framework de Flutter a Swift, eliminando la máquina virtual de Dart. Esto significa que toda la interfaz, desde el shell hasta las aplicaciones propias, corre sobre Swift, un lenguaje que hasta ahora era terreno casi exclusivo de Apple y que aquí se usa para dar vida a un escritorio fluido.

Para que todo esto funcione, Starling utiliza el núcleo en C del motor de Flutter. Además, incluye su propio compositor de Wayland escrito en C, que implementa protocolos clave como xdg-shell y linux-dmabuf. Esto último es fundamental, ya que permite una importación de buffers sin copia (zero-copy), logrando que el rendimiento gráfico sea óptimo al no saturar la CPU con transferencias innecesarias de datos.

Compatibilidad y aplicaciones

Para no dejar fuera a los usuarios que dependen de software clásico, el proyecto integra un servidor X11 interno (DRI3/Present). Gracias a esto, puedes lanzar aplicaciones como Chrome, VS Code, Slack o IntelliJ IDEA sin que el sistema se queje. Estas apps se renderizan como clientes nativos, y en el caso de Blender, el viewport de EEVEE funciona a través de la ruta dma-buf, lo que es una auténtica joya técnica para el flujo de trabajo gráfico.

En cuanto a las herramientas propias, Starling no llega con las manos vacías. Incluye una suite básica pero funcional: un terminal con PTY real, un editor de texto, calculadora, gestor de archivos y hasta una tienda de aplicaciones basada en apt. Aunque algunas de estas herramientas todavía tienen bordes rugosos, el hecho de que existan y funcionen en una versión tan temprana es un logro considerable.

Instalación de Starling y estado actual del proyecto

Si te pica la curiosidad y quieres probarlo, debes saber que Starling está optimizado para Ubuntu 26.04 LTS. Se distribuye a través de un paquete .deb de unos 50 MB que se instala rápidamente. Una vez instalado, basta con seleccionar la sesión «Starling» en la pantalla de inicio de GDM para entrar en este nuevo mundo. Eso sí, ten en cuenta que es un proyecto en fase temprana (v0.4.0), por lo que es normal encontrar bugs.

  • Soporte de Hardware: Actualmente está verificado en GPUs AMD (como la Radeon 780M) y en entornos virtuales con virtio-gpu. El soporte para Intel y NVIDIA sigue estando en la lista de tareas pendientes.
  • Limitaciones Visuales: El escalado está fijado en 2.0, por lo que si tienes un monitor con una resolución distinta, podrías notar que las cosas no encajan del todo. Además, todavía no cuenta con un bloqueo de pantalla ni protector.
  • Rendimiento de Apps: Mientras que la mayoría de apps funcionan bien, algunas como Zoom pueden dar guerra con el audio debido a la configuración de PipeWire en Ubuntu 26.04.

Análisis crítico: ¿Vibe-coding o futuro real?

No todo es color de rosa y hay quien mira este proyecto con cierta suspicacia. Se ha hablado mucho del concepto de «vibe-coding», refiriéndose a software creado rápidamente mediante prompts de IA que puede carecer de una base arquitectónica sólida a largo plazo. Algunos críticos señalan que la web del proyecto abusa de una retórica pomposa generada por LLMs, lo que podría distraer del valor real del código.

Sin embargo, es innegable que Starling demuestra que las barreras para crear software complejo han caído. La capacidad de una sola persona para coordinar un compositor, un servidor X11 y un port de framework en seis meses es una locura absoluta. La gran pregunta es si el proyecto tendrá la constancia necesaria para pulir los errores o si se convertirá en una pieza de museo digital una vez que pase la novedad de haber sido escrito por una IA.

Otras variantes y confusiones comunes

Es importante no confundir este entorno de escritorio con StarlingX. Mientras que el primero es una interfaz gráfica para el usuario final, StarlingX es una infraestructura de software para el edge computing y el IoT industrial, enfocada en la baja latencia y la gestión de contenedores en entornos de telecomunicaciones. Son proyectos totalmente distintos que comparten nombre pero no propósito.

Este experimento tecnológico nos deja con una mezcla de fascinación y cautela, ya que ha logrado integrar un flujo de trabajo moderno basado en Swift y Flutter sobre la base de Ubuntu, permitiendo que aplicaciones de terceros se comporten como widgets dentro de su propio sistema de maquetación. A pesar de que todavía faltan funciones básicas como la gestión de resolución de pantalla o un menú de apagado intuitivo, Starling representa un hito en la colaboración entre humanos e inteligencia artificial para el desarrollo de sistemas operativos.

from Linux Adictos https://ift.tt/tmJEnDM
via IFTTT

Firefox 156: rendimiento disciplinado y mejoras en PDF e imágenes, con la mirada puesta en la aceleración de video

Mozilla ha publicado los binarios de Firefox 156.0, de cara a su anuncio oficial que se producirá a lo largo de hoy. Esta nueva entrega del navegador llega con una serie de mejoras centradas en el rendimiento, aunque deja fuera algunas funciones esperadas.

La versión estable de Firefox ahora destaca por un visor de PDF más rápido y una gestión más eficiente de las imágenes JPEG de gran tamaño. Sin embargo, los usuarios que esperaban la decodificación de vídeo por hardware Vulkan Video tendrán que esperar un poco más, ya que sigue reservada a las builds nocturnas.

Un visor PDF que arranca hasta un 45% antes en Firefox 156

Firefox 156 incluye una optimización en el visor de PDF integrado. La carga ahora se realiza de forma anticipada, moviendo el worker de PDF.js a una fase más temprana del arranque del navegador. De esta manera, abrir documentos PDF es notablemente más rápido, con una mejora de hasta el 45% en el tiempo de inicio.

Además, el renderizado de imágenes JPEG de gran tamaño se ha optimizado usando las técnicas de escalado de libjpeg-turbo (IDCT). En lugar de decodificar la imagen completa y luego reducirla, el navegador escala durante la decodificación, lo que reduce el consumo de memoria hasta en 20 veces y duplica la velocidad de decodificación para imágenes mostradas a menor tamaño.

Vulkan Video: presente en nightly pero ausente en estable

Una de las características que se probó en las versiones nocturnas fue la decodificación de vídeo por hardware Vulkan Video para GPUs NVIDIA recientes con controladores actualizados. Sin embargo, esta función no llegó a tiempo para Firefox 156 y se queda únicamente en las builds nightly, sin fecha concreta para su salida a estable.

Así pues, esta nueva versión del navegador de Mozilla refuerza su rendimiento en tareas cotidianas, como ver documentos o navegar por webs con muchas imágenes, mientras deja pendiente el salto a la aceleración por hardware para vídeo. Una actualización que, sin ser revolucionaria, sí supone un paso adelante en la eficiencia.

from Linux Adictos https://ift.tt/yLkCK82
via IFTTT