Late author Toni Morrison talks about life and writing in this documentary exploring the ways her work reflects themes of race and American history.
from New On Netflix USA https://ift.tt/szw435E
via IFTTT

Late author Toni Morrison talks about life and writing in this documentary exploring the ways her work reflects themes of race and American history.
from New On Netflix USA https://ift.tt/szw435E
via IFTTT
Harley-Davidson’s second all-electric motorcycle seduced WIRED’s editor in chief—but sadly can’t go the distance.
from Gear Latest https://ift.tt/kUpIX0s
via IFTTT

By Ryan Mac and Justin Scheck
Obtaining citizenship in Malta would provide another passport for Mr. Thiel, who is one of the largest individual donors for the U.S. midterm elections.
Published: October 14, 2022 at 07:00PM
from NYT Technology https://ift.tt/X4yReMK
via IFTTT
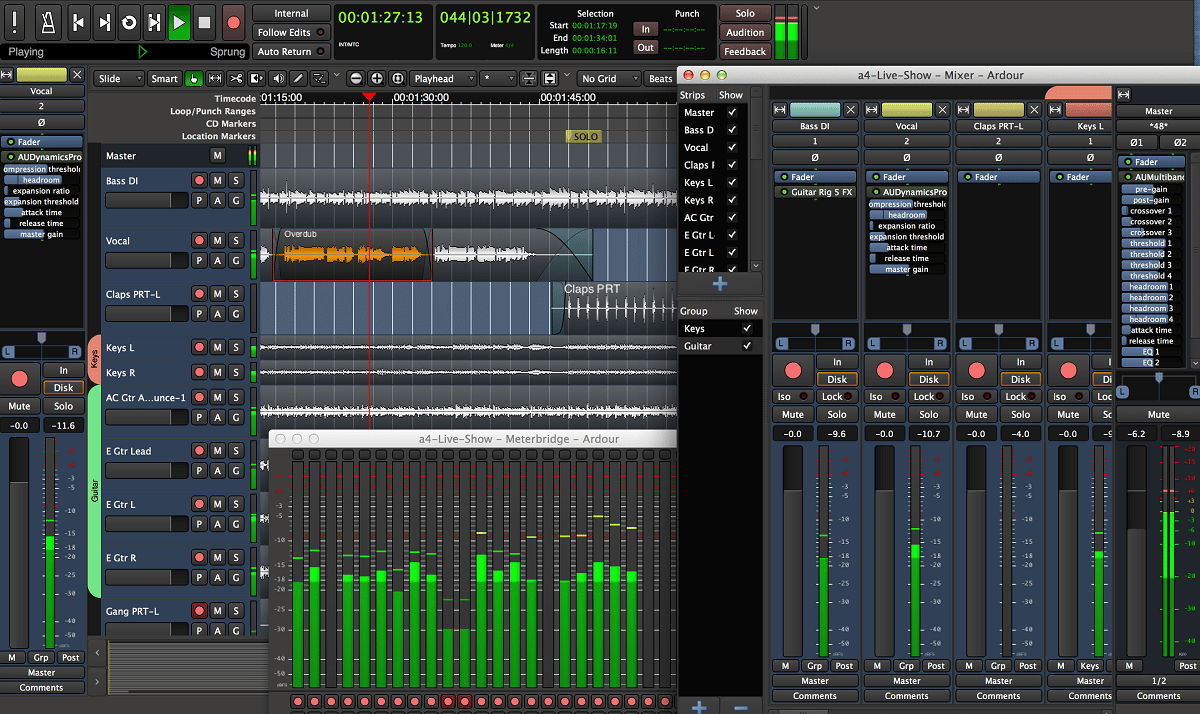
Ardour es un software libre de grabación multipista de audio y MIDI a disco duro. Es multiplataforma: actualmente se puede instalar en sistemas operativos GNU/Linux, OS X, FreeBSD y Windows
(adsbygoogle = window.adsbygoogle || []).push({});
Después de casi poco más de un año desde el anterior lanzamiento, se dio a conocer el lanzamiento de la nueva rama y versión del DAW open source «Ardour 7.0».
La nueva versión presenta funciones nuevas, así como cambios de ingeniería internos. Entre las principales novedades que se destacan de esta nueva versión, está «Clip Launching», junto con muchas otras mejoras significativas, incluidas muchas mejoras para la edición MIDI.
(adsbygoogle = window.adsbygoogle || []).push({});
En esta nueva versión que se presenta de Ardour 7.0 la principal novedad que se destaca es el «Clip Launching» el cual permite experimentar con combinaciones de varios bucles y muestras de una toma, con todo el sonido apropiadamente (pero opcionalmente) ampliado en el tiempo para ajustarse al mapa de tempo de la sesión, e inicio/parada cuantizado al ritmo.
Otro de los cambios que se destaca de esta nueva versión, es que en la página/pestaña de Cues viene precargado con más de 8000 acordes MIDI, más de 5000 progresiones de acordes MIDI y más de 4800 ritmos de batería MIDI, listos para usar.
Además de ello, en esta versión, Push 2 de Ableton se puede usar como controlador para controlar las señales, (en futuras versiones se planea implementar el soporte para Novation Launchpads y otros dispositivos relacionados). El soporte Push 2 existente es bastante profundo: la mayoría de las funciones del modo «Sesión» de Live para el dispositivo están implementadas.
(adsbygoogle = window.adsbygoogle || []).push({});
En Ardour 7.0 se destaca que se basa en la representación del tiempo completamente nueva y totalmente diferente a las versiones anteriores, ya que ahora maneja el concepto de dos «dominios» de tiempo diferentes: tiempo de audio y tiempo musical. Cada representación de posición y duración tiene un dominio definido.
Por otra parte, se destaca que Ardour ahora tiene 3 modos de «edición en onda». La primera de ellas es la «Ripple Selected» (Ondulación seleccionada) que en este modo, después de eliminar una región o rango de tiempo, todas las pistas seleccionadas se reproducirán, la segunda de ellas es «Ripple All»(Ondular todo), en este modo, todas las pistas se ondularán en respuesta a la eliminación del rango y la última de ellas es «Interview», en este modo, la ondulación solo ocurrirá si se selecciona más de una pista.
En cuanto a la edición MIDI se destaca lo siguiente:
Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
(adsbygoogle = window.adsbygoogle || []).push({});
Dentro de los repositorios de las distribuciones podemos encontrar el paquete de la aplicación con el detalle de que posiblemente no sea la versión más actual y además de que esta es solamente una versión de prueba.
Dicho esto, si quieres probar la aplicación te dejo los comandos de instalación.
Para poder instalar Ardour en Debian, Ubuntu y derivados:
sudo apt install ardour
Si estás utilizando Arch Linux o algún derivado, puedes instalar la aplicación con este comando:
sudo pacman -S ardour
Para el caso de Fedora, CentOS y derivados podemos instalar con:
sudo dnf install ardour
Para el caso openSUSE:
sudo zypper install ardour
Y ya con esto tendrás instalada la aplicación en tu sistema.
Para comenzar el proceso de construcción, primero deberán instalar las numerosas dependencias del programa. Ardour es una gran suite de edición de audio y utiliza una gran cantidad de códecs y otras herramientas. Para instalar las dependencias, deberán dirigirse al sitio web oficial, leer la documentación y conocer cuáles son.
Hecho lo anterior procedemos a obtener el código fuente, abrimos una terminal y ejecutamos:
git clone git: //git.ardour.org/ardour/ardour.git

cd ardour
A continuación, deberán ejecutar el script «waf».
Primero necesitaremos ejecutarlo para escanear el sistema para crear nuevos archivos de configuración (makefiles, etc.).
Al ejecutar el script waf también los ayudará a determinar si tienen todas las dependencias correctas instaladas.
La secuencia de comandos se negará a configurar sin estos archivos, por lo que, si tiene problemas para encontrarlos, primeramente ejecutaremos este comando:
./waf configure
Con esto verificará que las dependencias estén instaladas y todo está listo para funcionar. Para iniciar el proceso de construcción, ejecuten waf:
./waf
El paquete de edición de audio de Ardour es muy grande y llevará bastante tiempo compilarlo. Por lo que en este momento pueden aprovechar para hacer otras cosas.
Hecha la compilación, ahora cambiaremos de directorio y lo hacemos con:
cd gtk2_ardour
Inicien Ardour con «ardev».
./ardev
En este momento ya tenemos la posibilidad de poder instalar la aplicación, solamente debemos de ejecutar:
./waf install
Y listo ya con ello podrán comenzar a disfrutar de este estupendo editor de audio profesional.
from Linux Adictos https://ift.tt/NuDsBTr
via IFTTT
Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas
(adsbygoogle = window.adsbygoogle || []).push({});
Hace poco se dio a conocer la noticia de que se han identificado una serie de vulnerabilidades en la pila inalámbrica (mac80211) del kernel de Linux, algunas de las cuales potencialmente permiten desbordamientos de búfer y ejecución remota de código a través del envío de paquetes especialmente diseñados por el punto de acceso. La solución solo está disponible en forma de parche hasta el momento.
Un investigador de seguridad de TU Darmstadt fue quien informó a SUSE de un problema relacionado con una sobrescritura de búfer dentro del marco mac80211 del kernel de Linux desencadenada por tramas WLAN.
(adsbygoogle = window.adsbygoogle || []).push({});
Mientras investigaban con Intel, encontraron varios problemas más, lo que hace que estos problemas de seguridad WiFi sean más problemáticos es que pueden explotarse por aire a través de paquetes maliciosos en redes inalámbricas que no son de confianza.
Delegamos el problema a la gente de seguridad del núcleo, y Soenke y
Johannes Berg de Intel evaluó y trabajó en este problema.Durante su investigación encontraron múltiples problemas más en la WLAN
pila, explotable por el aire.El conjunto de parches se ha publicado en la lista de netdev hace un momento y se
fusionado en las próximas horas/días.
Para demostrar la posibilidad de realizar un ataque aprovechándose de los fallos encontrados, se han publicado ejemplos de tramas que provocan un desbordamiento, así como una utilidad para sustituir estas tramas en el stack inalámbrico 802.11 se logra cometer la falla del servicio.
Se menciona que las vulnerabilidades son independientes de los controladores inalámbricos utilizados. Se supone que los problemas identificados se pueden utilizar para crear exploits que funcionen para un ataque remoto a los sistemas.
(adsbygoogle = window.adsbygoogle || []).push({});
Sobre las correcciones de estos fallos, se menciona que Linus Torvalds recogió las correcciones de seguridad WiFi las cuales son funcionadas a través de más actualizaciones de red para la ventana de combinación de Linux 6.1.
Los parches correctivos ya se han estado liberados e implementado en las series estables y dentro de actualizaciones de las principales distribuciones de Linux compatibles actualmente y, a su vez, deberían retomarse en las próximas rondas de lanzamientos puntuales en los próximos días.
Finalmente si estás interesado en conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/GvyWiDL
via IFTTT
es un sistema de gestión de bases de datos relacional compatible con ACID, contenida en una relativamente pequeña biblioteca escrita en C
(adsbygoogle = window.adsbygoogle || []).push({});
SQLite es un motor de base de datos relacional liviano accesible a través del lenguaje SQL. A diferencia de los servidores de bases de datos tradicionales, como MySQL o PostgreSQL, su particularidad es no reproducir el esquema cliente-servidor habitual, sino integrarse directamente en los programas.
SQLite es un completo sistema de gestión de bases de datos relacionales de un solo archivo. SQL, o lenguaje de consulta estructurado, es el lenguaje de programación estándar de la industria para almacenar y recuperar datos. Los administradores de bases de datos SQL más conocidos incluyen Oracle, DB2 de IBM, SQL Server y Access de Microsoft, así como el software gratuito MySQL y PostgreSQL.
(adsbygoogle = window.adsbygoogle || []).push({});
Hace poco el fundador del proyecto se quejó de que «SQLite es explícita e inequívocamente ‘código abierto, no contribución abierta», pues menciona que el proyecto actualmente tiene un objetivo limitado, que es el ser una base de datos integrada rápida, pequeña y confiable.
La razón de dicho comentario se deriva de dos cosas, la primera de ellas que él y su equipo argumentan que SQLite debe mejorarse con nuevas características esenciales. Estos incluyen en particular:
La segunda, es que hace poco se ha creado una nueva bifurcación de SQLite, llamada libSQL, tiene como objetivo modernizar el enormemente popular DBMS SQLite incorporado. Además de que planea usar Rust junto con C para implementar los cambios que argumenta el fundador.
(adsbygoogle = window.adsbygoogle || []).push({});
Como tal, muchos podrían mencionar ¿por qué una bifurcación y no hacer propuestas al proyecto SQLite en sí? y como ya se mencionó, el problema está en que el proyecto SQLite tiene un objetivo limitado
Según el equipo de desarrollo de SQLite, el DBMS es probablemente uno de los cinco módulos de software más implementados de cualquier descripción. Dado que SQLite se usa ampliamente en todos los teléfonos inteligentes y hay más de 4000 millones de teléfonos inteligentes en uso, cada uno de los cuales contiene cientos de archivos de bases de datos SQLite, es probable que haya más de 4000 millones de teléfonos inteligentes en uso y un billón de bases de datos SQLite en uso.
Gracias a su extrema ligereza, SQLite es uno de los motores de bases de datos más utilizados en el mundo. Se utiliza en muchos programas de consumo y también es muy popular en los sistemas integrados, incluidos los teléfonos inteligentes más modernos.
El tamaño no lo es todo para el humilde creador de SQLite, ya que al parecer tiene la idea de convertir el proyecto en algo rentable, puesto que como tal no recibe regalías por los millones de copias utilizadas por usuarios comerciales y no comerciales y sobre el caso, él menciona que realmente no le interesa la parte monetaria y al tender de su argumento, su molestia va hacia otro enfoque.
(adsbygoogle = window.adsbygoogle || []).push({});
Este es un enfoque inusual, incluso en el mundo del software libre. La mayoría del código fuente abierto tiene licencia bajo un acuerdo como GNU GPL (licencia pública general), que incluye términos que garantizan que el software siga siendo gratuito, aunque hoy en día ya diversos desarrolladores de importantes proyectos han llegado a una conclusión, donde no están del todo desacuerdo en que sus productos no recibían el apoyo por parte de usuarios comerciales (algo similar a lo que llego QT).
“Revisé todas las licencias”, dice Hipp, “y pensé, ¿por qué no simplemente ponerlo en el dominio público? ¿Por qué ponerle estas restricciones? Nunca esperé ganar un centavo. Solo quería ponerlo a disposición de otras personas para resolver su problema. »
“No estamos tratando de competir con esos otros motores”, dice Hipp. “Nuestro objetivo no es agregar todo tipo de campanas y silbatos, sino mantener SQLite pequeño y rápido. Establecimos un límite arbitrario para mantener el espacio de la biblioteca por debajo de los 250 KB”.
Finalmente, menciona Glauber Costa que «el éxito de SQLite combinado con su desarrollo relativamente cerrado dificulta el éxito de una bifurcación, otra opción es envolver SQLite con funcionalidad adicional, pero esto tiene limitaciones», a las que alude Costa.
Fuente: https://devclass.com/
from Linux Adictos https://ift.tt/rF1PCRO
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Linus Torvalds es el principal responsable del kernel de Linux, pero él se centra principalmente en las versiones punto-cero que lanza cada dos meses aproximadamente. Luego hay otros desarrolladores o mantenedores que se encargan de lanzar las actualizaciones de mantenimiento, como Greg Kroah-Hartman, quien hace unas horas ha lanzado Linux 6.0.2 para corregir fallos de seguridad que afectaban a la pila WiFi. Junto a 6.0.2, Kroah-Hartman ha lanzado también actualizaciones de los kernels afectados que aún están soportados.
En total, se han corregido 5 vulnerabilidades que afectaban a la WiFi Stack, dándose a conocer todas ellas el pasado jueves día 13 de octubre. Ni dos días han pasado para que se lancen los parches, y se recomienda a todos los usuarios actualizar tan pronto en cuanto sea posible. Las nuevas versiones son Linux 6.0.2, Linux 5.19.16, Linux 5.15.74, Linux 5.10.148 y Linux 5.4.248; el resto de versiones LTS aún soportadas (4.9, 4.14 y 4.19) no estarían afectadas.
(adsbygoogle = window.adsbygoogle || []).push({});
Los fallos de seguridad corregidos son:
Linux 6.0.2 y el resto de versiones LTS con los parches están disponibles en kernel.org, requiriendo instalación manual si se descargan los tarballs desde dicho portal. Las distribuciones como Ubuntu no usan el kernel oficial, y los parches los lanza la compañía que desarrolla el sistema operativo, como en este caso Canonical. En la mayoría de casos, a no ser que se haya hecho la instalación manual, los parches llegan como parte de las actualizaciones del sistema operativo.
from Linux Adictos https://ift.tt/rabF875
via IFTTT
A spirited queen tries to rein in her rowdy sons in order to make one of them the next king of Joseon, while her competitors vie to snatch the throne.
from New On Netflix USA https://ift.tt/mCw2YuH
via IFTTT
Plus: iPhones are calling the cops from roller coasters, Polestar has a new electric SUV, and Meta makes another big bet on VR.
from Gear Latest https://ift.tt/VhNUolZ
via IFTTT
We found lots of math-filled and science-rich toys for tiny nerds to disassemble, set on fire, and then rebuild.
from Gear Latest https://ift.tt/PkRlarQ
via IFTTT

