A mysterious teen girl arrives at an all-boys school in 1970s Colombia, breaking stereotypes, rules… and a few hearts.
from New On Netflix USA https://ift.tt/d0MWPJk
via IFTTT

A mysterious teen girl arrives at an all-boys school in 1970s Colombia, breaking stereotypes, rules… and a few hearts.
from New On Netflix USA https://ift.tt/d0MWPJk
via IFTTT
This immersive documentary series follows a diverse group of professional golfers — on and off the course — during a relentless season of competition.
from New On Netflix USA https://ift.tt/W3U8wq5
via IFTTT
In this gripping period drama, Lidia Poët investigates murders while fighting to practice law. Inspired by the true story of Italy’s first female lawyer.
from New On Netflix USA https://ift.tt/8u6sjo0
via IFTTT
Eufy’s recent scandal shows it’s not so much about the data breach but about how a company responds. Here are a few ways to shop smart.
from Gear Latest https://ift.tt/S4DbGm0
via IFTTT
Beds are expensive, but the right one can mean the difference between feeling refreshed or grumpy. These ones are discounted.
from Gear Latest https://ift.tt/gf4orW0
via IFTTT
Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas
(adsbygoogle = window.adsbygoogle || []).push({});
Hace poco Qualys (una empresa de tecnología que se especializa en la seguridad en la nube) dio a conocer que ha encontrado una manera de eludir malloc y la protección sin dobles para iniciar un traspaso al código utilizando una vulnerabilidad en OpenSSH 9.1.
Hasta el momento se ha determinado que dicha vulnerabilidad es solo «teórica», ya que es poco probable que cree un exploit funcional. Al mismo tiempo, la posibilidad de crear un exploit que funcione sigue siendo una gran pregunta.
(adsbygoogle = window.adsbygoogle || []).push({});
Sobre la vulnerabilidad se menciona que el truco para eludir las protecciones doble libre y uso después de libre de malloc es reasignar la memoria que estaba ocupada por options.kex_algorithms tan pronto como esté libre.
Desde el punto de vista de malloc, no se hace ningún intento de liberar, leer o escribir memoria que ya está libre; desde el punto de sshd, sin embargo, se produce un ataque de aliasing, ya que dos punteros diferentes a dos objetos diferentes se refieren a la misma porción de memoria, y una escritura en un objeto sobrescribe al otro objeto.
Esto abre un mundo de posibilidades.
Comenzamos nuestra investigación sobre el ratón de biblioteca de Debian (que usa el código de glibc
malloc), pero eventualmente cambiamos a OpenBSD 7.2, porque OpenBSD
malloc (a pesar de su programación muy defensiva) tiene dos características que
hágalo especialmente interesante para este error doble libre en particular:
La vulnerabilidad se debe a una doble liberación de un área de memoria en la etapa de preautenticación. Para crear condiciones para la vulnerabilidad, basta con cambiar el banner del cliente SSH a «SSH-2.0-FuTTYSH_9.1p1» (u otro cliente SSH antiguo) para lograr la configuración de «SSH_BUG_CURVE25519PAD» y «SSH_OLD_DHGEX» banderas Después de configurar estos indicadores, la memoria para el búfer «options.kex_algorithms» se libera dos veces.
(adsbygoogle = window.adsbygoogle || []).push({});
Los investigadores de Qualys, en el curso de la manipulación de la vulnerabilidad, pudieron obtener control sobre el registro del procesador «% rip», que contiene un puntero a la siguiente instrucción que se ejecutará. La técnica de explotación desarrollada permite transferir el control a cualquier punto del espacio de direcciones del proceso sshd en un entorno OpenBSD 7.2 no actualizado, que se envía por defecto con OpenSSH 9.1.
Actualización rápida: pudimos obtener un control arbitrario del «rip» a través de este error (es decir, podemos saltar donde queramos en sshd’s espacio de direcciones) en una instalación sin parches de OpenBSD 7.2 (que se ejecuta
OpenSSH 9.1 por defecto). Esto no es de ninguna manera el final de la historia: este era solo el paso 1, omitir el malloc y las protecciones dobles.El siguiente paso que pueden o no ser factibles en absoluto, son:
– paso 2, ejecutar código arbitrario a pesar de ASLR, NX y ROP
protecciones (esto probablemente requerirá una fuga de información, ya sea
por el mismo error o por un error secundario);– paso 3, escapar de la caja de arena de sshd (a través de un error secundario, ya sea en
el proceso padre privilegiado o en el ataque reducido del núcleo
superficie).
Se observa que el prototipo propuesto es la implementación de solo la primera etapa del ataque: para crear un exploit que funcione, es necesario omitir los mecanismos de protección ASLR, NX y ROP, y salir del aislamiento de la zona de pruebas, lo cual es poco probable.
Resolver el problema de eludir ASLR, NX y ROP requiere obtener información sobre las direcciones, lo que se puede lograr identificando otra vulnerabilidad que conduce a la fuga de información. Un error en un proceso principal privilegiado o kernel puede ayudar a salir del entorno limitado.
Se menciona que la vulnerabilidad funciona de la siguiente manera:
(adsbygoogle = window.adsbygoogle || []).push({});
Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/Fu7XOAC
via IFTTT
La versión 115 de Thunderbird se lanzará en julio, será una actualización completa con cambios en la interfaz y el código.
(adsbygoogle = window.adsbygoogle || []).push({});
Los desarrolladores del cliente de correo electrónico Thunderbird han publicado un plan de desarrollo para los próximos tres años y en el cual el jefe de diseño de productos de Thunderbird presenta sus puntos de vista sobre hacia dónde se dirige el cliente de correo electrónico Thunderbird.
Thunderbird se acerca rápidamente a su vigésimo aniversario como cliente de correo electrónico independiente y en julio de este año se lanzará la versión 115 «Supernova». En el plan de desarrollo, el cual tiene un tiempo especificado, el proyecto tiene la intención de lograr tres objetivos principales.
(adsbygoogle = window.adsbygoogle || []).push({});
Como líder de diseño de productos de Thunderbird, tengo una buena visión general de lo que está pasando y hacia dónde se dirigen las cosas. Considere este artículo (y el video que lo acompaña a continuación) como la primera pintura de una historia más completa que muestra hacia dónde se dirige Thunderbird y por qué algunas de las cosas que estamos haciendo pueden parecer contrarias a la intuición.
Algunos de los puntos de discusión a continuación pueden causar división. Podrían tocar una fibra sensible. Pero creemos en ser transparentes y abiertos sobre nuestro pasado y nuestro futuro.
Con el lanzamiento de Thunderbird 115 «Supernova» este año, estamos haciendo más que un lanzamiento anual. Es una revisión moderna del software, tanto visual como técnicamente. Thunderbird está pasando por una revisión masiva desde cero para deshacerse de toda la deuda técnica y de interfaz acumulada en los últimos 10 años.
No es una tarea fácil, pero es necesaria para garantizar la viabilidad del proyecto durante los próximos 20 años.
Simplemente «rellenar encima de» la arquitectura que se desmorona no es sostenible, y no podemos seguir ignorándolo.
Durante los próximos 3 años, el proyecto Thunderbird se centrará en:
Thunderbird es una aplicación monolítica que ha sido desarrollada por miles de personas durante dos décadas. Hacer cambios importantes, como lo estamos haciendo con Supernova, requiere una reflexión muy cuidadosa.
Todos estos cambios serán inmediatamente visibles, pero estarán mejor preparados especialmente en los próximos tres años, ya que será un trabajo a largo plazo para acabar con lo que el propio equipo llama «una vieja y frágil torre de Lego», en la que las novedades simplemente se colocan sobre una base desvencijada.
Además, hay que tener en cuenta que, a pesar de los cambios importantes mencionados anteriormente, el software seguirá siendo de código abierto, por lo que todos los desarrolladores podrán contribuir.
(adsbygoogle = window.adsbygoogle || []).push({});
Supernova será el primer paso significativo en esta dirección, justo para el vigésimo aniversario de Mozilla y la próxima versión ESR de Firefox. El equipo había dado en noviembre una vista previa del tipo de interfaz en preparación al publicar una captura del trabajo en progreso en la parte del calendario.
Thunderbird es literalmente un conjunto de códigos que se ejecutan sobre Firefox. Todas las pestañas y secciones que ve en nuestras aplicaciones son solo pestañas del navegador con una interfaz de usuario personalizada.
Nos gusta usar Firefox como arquitectura base porque aprovecha todo lo bueno que contiene. Cosas como soporte multiplataforma, renderizador web Gecko, compilador JavaScript Spidermonkey, etc.
Al hacerlo, Thunderbird puede seguir a Firefox a través de su ciclo de lanzamiento, heredar parches de seguridad, obtener soporte para extensiones y más.
Obviamente, esto es más complejo, ya que se necesita mucho C ++, JS, CSS y XHTML para asegurarse de que todo funcione correctamente. Usar una arquitectura base sólida como Firefox es el punto de partida perfecto.
Desafortunadamente, este enfoque tiene un alto costo.
Para aquellos que no saben o no recuerdan, la primera versión de Thunderbird se lanzó hace casi 20 años. El cliente de correo electrónico se deriva de Firefox y, de hecho, utiliza los mismos motores de renderizado (Gecko) y JavaScript (SpiderMonkey). Mozilla se ocupó del desarrollo del cliente hasta 2012, después de lo cual quedó en manos de la comunidad, factor que ha influido positivamente en varios frentes, pero que también ha derivado en algunos inconvenientes, como la falta de una hoja de ruta a la que seguir para continuar con el desarrollo.
Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/F1Ec2Qg
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Porque no todo iban a ser corazones, flores y bombones (como si eso fuera malo…), hoy 14 de febrero también tenían que llegar, al menos, dos novedades de software. Plasma 5.27 ha llegado este mediodía como última versión 5.x con muchas mejoras interesantes, y algo más tarde nos han entregado una nueva versión del navegador web de Mozilla, un Firefox 110 que no introduce un número muy alto de novedades. Pero si entre ellas hay alguna que menciona la palabra «rendimiento», bienvenido sea.
Firefox 110 sucede a la v109 lanzada hace cuatro semanas, y entre sus novedades tenemos que podemos importar información, como favoritos, historial de navegación y contraseñas de Vivaldi, Opera y Opera GX, navegadores que se suman a la lista de compatibles que hasta ahora se limitaba a Chrome, Edge y Safari. La lista de novedades de Firefox 110 la completa lo que tenéis a continuación.
(adsbygoogle = window.adsbygoogle || []).push({});
Firefox 110 ya se puede descargar desde la página web oficial. En las próximas horas se actualizarán sus paquetes snap, flatpak y los de los repositorios oficiales de la mayoría de distribuciones Linux.
from Linux Adictos https://ift.tt/h5uzydw
via IFTTT
Our manufactured love holiday might have you feeling more vulnerable than usual. Here’s what to look out for.
from Gear Latest https://ift.tt/QRHizV0
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
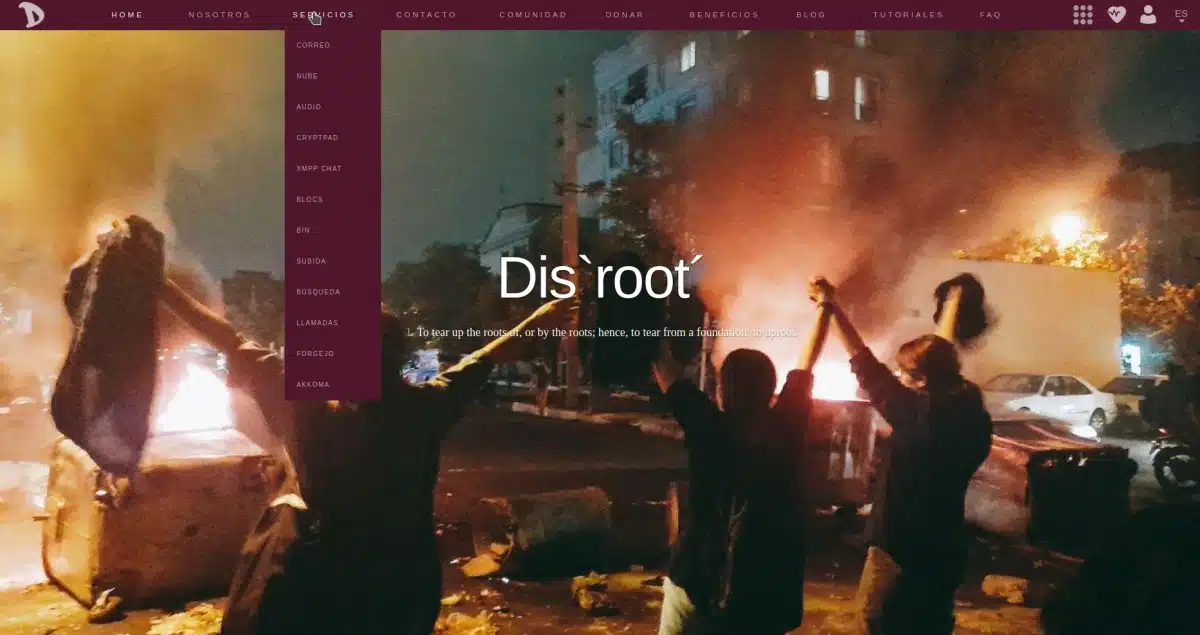
Durante toda nuestra historia, la tecnología ha ido cambiando nuestras vidas, en general mejorándolas. No siempre nos hemos comunicado igual, y los últimos cambios en este sentido han llegado gracias a Internet. Pero todos sabemos que en la red podemos encontrar lo mejor y lo peor, y también tenemos que tener cuidado de cómo hacemos las cosas para que nuestra privacidad no se vea comprometida. La mayor parte de las herramientas que usamos para comunicarnos o trabajar son propiedad de las grandes tecnológicas (GAFAM: Google, Apple, Facebook, Amazon y Microsoft), pero por suerte existen alternativas libres y descentralizadas como Disroot, que tienen la intención de darnos a las personas mayor autonomía y control sobre nuestra información.
Ya son muchos, o bueno, algunos los servicios que están apostando por la descentralización. Un ejemplo es Mastodon, muy presente en las últimas noticias desde que Elon Musk compró Twitter y empezó a hacer todo tipo de movimientos que le dan sentido a la expresión «como pollo sin cabeza». Cualquiera puede crear una instancia en Mastodon, y aunque todas están conectadas entre sí, la compañía no tiene el dominio de su contenido. Algo similar pasa en servicios de vídeo como PeerTube o DTube, donde los usuarios podemos subir vídeos sin miedo a que Google nos lo elimine porque una canción se parece a otra con derechos de autor, aunque la hayas hecho tú usando loops de un programa DAW.
(adsbygoogle = window.adsbygoogle || []).push({});
Como otros servicios con filosofías similares, Disroot fue fundada en 2015 por un grupo de activistas y entusiastas del software libre que buscaban una alternativa libre a las plataformas comerciales y centralizadas, como Google, Microsoft y Dropbox. Es una organización sin ánimo de lucro y se financia a través de las donaciones.
Con el tiempo ha ido yendo a más y ofreciendo más servicios, pero siempre ha sido una plataforma de herramientas libres y descentralizadas, y ofrece un grupo de servicios en línea para la comunicación, la colaboración y la gestión de archivos. Toda la plataforma se basa en el software libre, y cualquier lector de un blog como este debería saber qué significa esto: el código fuente de las aplicaciones es público y puede ser modificado para un uso personal o para compartirlo, pero no se puede usar con fines comerciales. La descentralización hace que no esté controlada por una sola entidad.
Disroot ofrece una variedad de servicios como:
(adsbygoogle = window.adsbygoogle || []).push({});
Enlace a la página de servicios.
Empezaron pensando en ofrecer una alternativa a servicios como Google Drive, OneDrive y Dropbox, pero han ido ampliándolos hasta el catálogo que ofrecen hoy en día. Su futuro es incierto, pero se puede especular mirando un poco al presente. Ahora mismo son mucho más que en sus inicios, y han conseguido crecer gracias a las donaciones. El objetivo de la compañía es seguir con esta tendencia, y en el futuro deberían ofrecer cosas nuevas.
Lo nuevo que ofrezcan debe seguir con su vieja filosofía, es decir, con la descentralización por bandera y dando a los usuarios el poder sobre su contenido y lo que hace.
Bueno, Disroot es una opción más, y usar lo que nos ofrece o no hacerlo debe ser decisión de cada uno. Si decidimos confiar en esta compañía, estaremos usando una alternativa ética de código abierto a lo que nos ofrece GAFAM. Por una parte, estaremos restándole poder a las grandes tecnológicas, y por otra estaremos usando servicios más privados.
(adsbygoogle = window.adsbygoogle || []).push({});
Si esto no va con nosotros, podemos seguir como estamos, y es totalmente respetable e incluso comprensible, ya que las cosas, aunque se queden con nuestra información, funcionan. Pero siempre podemos probar alternativas que miran más por los usuarios, y si funcionan, es un win-win.
Para abrir una cuenta en Disroot, tenemos que seguir estos pasos:
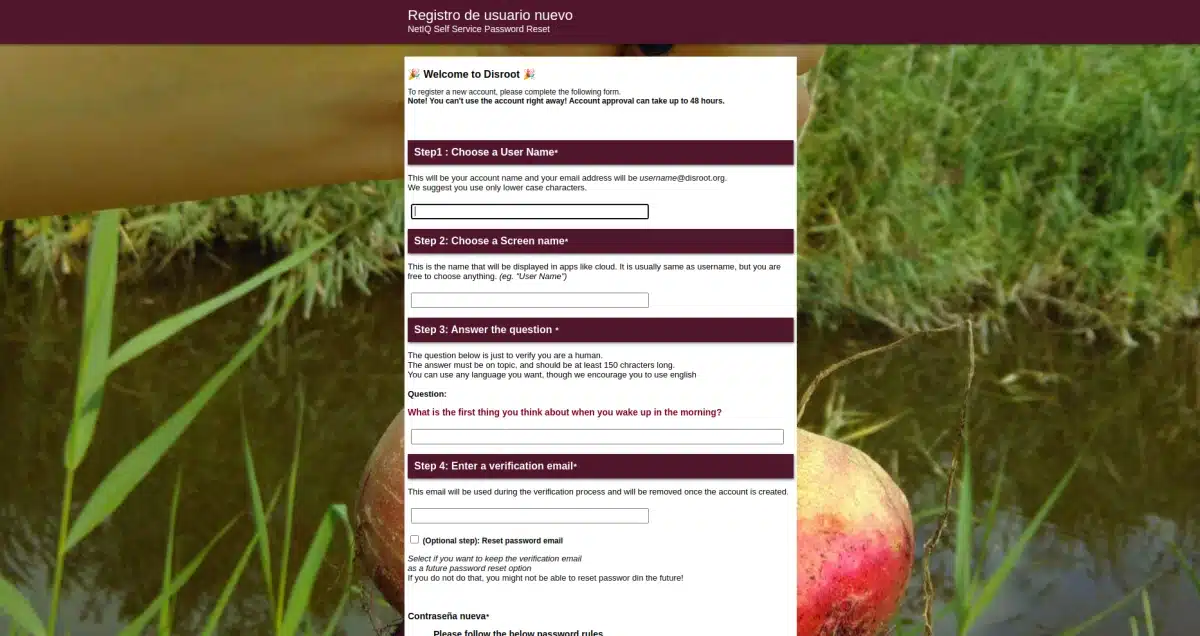
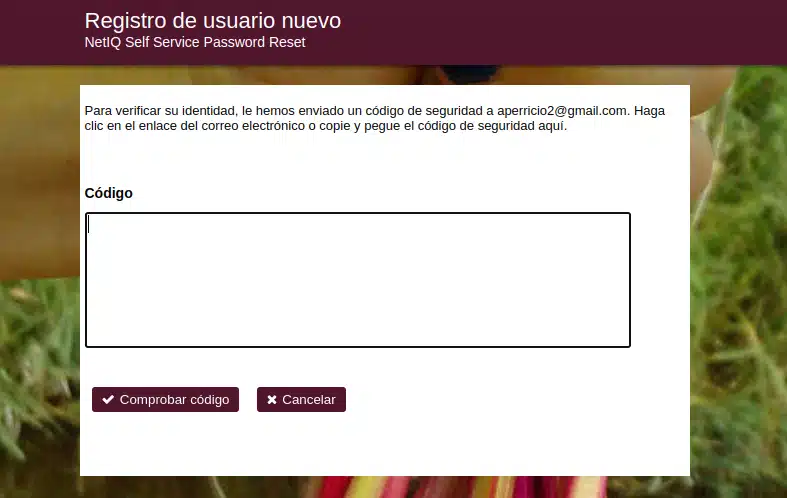
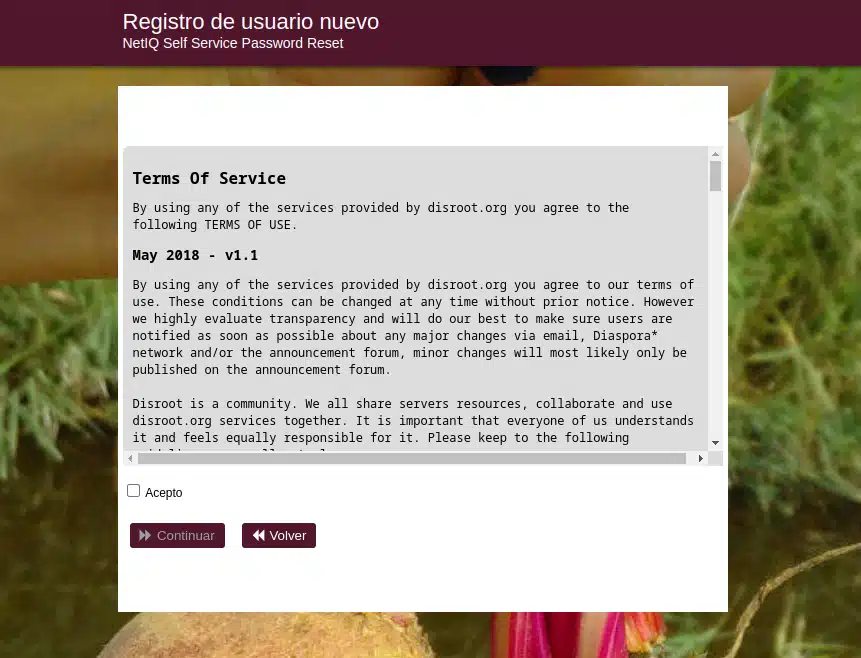
Disroot ofrece mucho, y lo hace todo descentralizado, de código abierto y mirando por sus usuarios. Cada uno es libre de hacer lo que le parezca mejor, pero si se busca una alternativa a GAFAM, esta es una de las mejores.
from Linux Adictos https://ift.tt/akwr2nX
via IFTTT

