After inheriting a house on a Croatian island, a woman embarks on a spur-of-the-moment trip that reignites her joy in life and opens a door to new love.
from New On Netflix USA https://ift.tt/M5OXNyp
via IFTTT
After inheriting a house on a Croatian island, a woman embarks on a spur-of-the-moment trip that reignites her joy in life and opens a door to new love.
from New On Netflix USA https://ift.tt/M5OXNyp
via IFTTT
In 2014, a plane with 239 people aboard vanishes from all radar. This docuseries delves into one of our greatest modern mysteries: Flight MH370.
from New On Netflix USA https://ift.tt/dsPS1qr
via IFTTT
Clonezilla es un software libre de recuperación
(adsbygoogle = window.adsbygoogle || []).push({});
Se presenta el lanzamiento de la distribución Linux Clonezilla Live 3.0.3, diseñada para la clonación rápida de discos (solo se copian los bloques usados). La nueva versión incluye importantes mejoras de las cuales se destacan las del mecanismo LUKS, asi como tambien la actualización del mecanismo initramfs, actualizaciones y más.
Para quienes desconocen de esta distribución, deben saber que se basa en Debian GNU/Linux y en su trabajo utiliza el código de proyectos como DRBL, Partition Image, ntfsclone, partclone, udpcast.
(adsbygoogle = window.adsbygoogle || []).push({});
Es arrancable desde CD/DVD, USB Flash y red (PXE). LVM2 y FS soportados ext2, ext3, ext4, reiserfs, reiser4, xfs, jfs, btrfs, f2fs, nilfs2, FAT12, FAT16, FAT32, NTFS, HFS +, UFS, minix, VMFS3 y VMFS5 (VMWare ESX).
En Clonezilla existe un modo de clonación masiva a través de la red, que incluye la transmisión de tráfico en modo multidifusión, que permite clonar simultáneamente el disco de origen en un gran número de máquinas cliente, además de que es posible tanto clonar de un disco a otro como crear copias de seguridad guardando una imagen de disco en un archivo. Es posible la clonación a nivel de discos completos o particiones individuales.
Hay un modo de clonación masiva en modo de multidifusión, que le permite clonar simultáneamente el disco de origen en un gran número de máquinas cliente.
(adsbygoogle = window.adsbygoogle || []).push({});
Esta nueva versión que se presenta de Clonezilla Live 3.0.3, llega sincronizada con la base del paquete Debian Sid a partir del 12 de febrero, junto con la cual podremos encontrar que se suministra con el kernel de Linux actualizado a la rama 6.1 (había un kernel 6.0).
Por la parte de los cambios que se implementan en esta nueva versión, podremos encontrar que el menú de recuperación muestra la opción «-j2», deshabilitada por defecto, ademas de que el menú Guardar muestra la partición de intercambio, que ahora se puede guardar como particiones de datos normales. Hay dos modos de guardado disponibles: guardar solo los metadatos (UUID/etiqueta de partición) y crear un volcado completo con la utilidad dd.
Otro de los cambios que se destaca de esta nueva versión de Clonezilla Live 3.0.3, es el soporte mejorado para configuraciones con múltiples dispositivos encriptados LUKS.
Tambien se destaca que el kit de herramientas Partclone se movió a la versión 0.3.23, que actualizó el código para admitir btrfs y setterm aplicó la opción «–powersave off» para evitar que la consola se quede en blanco.
(adsbygoogle = window.adsbygoogle || []).push({});
Por otra parte, tambien podremos encontrar que se agregó el soporte para la utilidad mkinitcpio al mecanismo de actualización de initramfs, gracias al cual fue posible resolver los problemas con la restauración de Arch y Manjaro Linux.
De los demas cambios que se destacan de esta nueva versión de Clonezilla Live 3.0.3
Finalmente si quieres conocer más al respecto sobre este lanzamiento, puedes consultar los detalles del anuncio en el siguiente enlace.
Si estás interesado en poder descargar la nueva versión de Clonezilla para poder probarla o realizar de manera inmediata tus respaldos. Basta con que te dirijas a la página web oficial del proyecto y en la sección de descargas encontraremos el enlace para descargar el sistema, o si lo prefieres te dejo el enlace aquí.
El tamaño de la imagen iso de distribución es de 334 MB (i686, amd64).
En cuanto a la cantidad de requisitos para la ejecución de Clonezilla es mínimo, dado que el sistema no cuenta con una interfaz gráfica, por lo que solo está limitada al uso mediante terminal.
from Linux Adictos https://ift.tt/Ff6dR2V
via IFTTT
The rainy season is just getting started. It’s smart to stock up on all the right gear now.
from Gear Latest https://ift.tt/3JcPndx
via IFTTT
Swatch’s new limited-edition Omega collaboration is on sale for just one day, but it’s not the luxury-busting timepiece we were hoping for.
from Gear Latest https://ift.tt/gzeIOnv
via IFTTT

Rosenpass es una importante precaución contra lo que está por venir:
(adsbygoogle = window.adsbygoogle || []).push({});
Hace poco se dio a conocer la noticia de que un grupo de investigadores, desarrolladores y criptógrafos alemanes ha publicado la primera versión del proyecto Rosenpass, que desarrolla VPN y mecanismos de intercambio de claves que son resistentes a los ataques de computadoras cuánticas.
Rosenpass utiliza bajo el capo la VPN de WireGuard junto a algoritmos y claves de cifrado estándar que se utiliza como transporte y lo complementa con herramientas de intercambio de claves protegidas contra hackeo en computadoras cuánticas (es decir, Rosenpass protege adicionalmente el intercambio de claves sin cambiar los algoritmos de operación y los métodos de cifrado de WireGuard).
(adsbygoogle = window.adsbygoogle || []).push({});
Rosenpass también se puede usar por separado de WireGuard en forma de una herramienta genérica de intercambio de claves adecuada para proteger otros protocolos de ataques a computadoras cuánticas.
Rosenpass está escrita en Rust y usa liboqs 1 y libsodium 2, la herramienta establece una clave simétrica y se la proporciona a WireGuard. Dado que proporciona a WireGuard una clave a través de la función PSK, el uso de Rosenpass+WireGuard no es criptográficamente menos seguro que el uso de WireGuard solo («seguridad híbrida»).
Actualmente se está trabajando para verificar formalmente el protocolo, los algoritmos criptográficos y la implementación para proporcionar una prueba matemática de confiabilidad. De momento, utilizando ProVerif, ya se ha realizado un análisis simbólico del protocolo y su implementación básica en el lenguaje Rust.
(adsbygoogle = window.adsbygoogle || []).push({});
El protocolo Rosenpass se basa en el mecanismo de intercambio de claves autenticado post-cuántico PQWG (Post-quantum WireGuard), construido empleando el criptosistema McEliece, que resistente a la fuerza bruta en una computadora cuántica. La clave generada por Rosenpass se utiliza en forma de clave simétrica compartida (PSK, clave precompartida) WireGuard, implementando una capa adicional para la protección de la conexión VPN híbrida.
Rosenpass asigna dos puertos UDP; si se especifica el puerto N para rosenpass, asignará el puerto N+1 para WireGuard.
Al igual que WireGuard, Rosenpass no impone ninguna separación entre clientes y servidores. Si no especifica la listenopción, Rosenpass y WireGuard elegirán puertos aleatorios; este es el modo cliente. Si no especifica endpoint, Rosenpass no intentará conectarse con el par y, en su lugar, esperará las conexiones de los pares. Este es el modo servidor . Puede especificar ambos. Omitir ambos no está prohibido pero tampoco es muy útil.
Rosenpass proporciona un proceso en segundo plano independiente que se utiliza para generar claves WireGuard predefinidas e intercambios de claves seguras durante el proceso de reconocimiento mediante técnicas de criptografía poscuántica.
Al igual que WireGuard, las claves simétricas en Rosenpass se actualizan cada dos minutos. Para proteger la conexión, se usan claves compartidas (en cada lado, se genera un par de claves públicas y privadas, después de lo cual los participantes se transfieren las claves públicas entre sí).
Al igual que con cualquier aplicación, existe un pequeño riesgo de problemas críticos de seguridad (como desbordamientos de búfer, ejecución remota de código); la aplicación Rosenpass está escrita en el lenguaje de programación Rust, que es mucho menos propenso a este tipo de problemas. Rosenpass también puede escribir claves en archivos en lugar de proporcionarlas a WireGuard. Con un poco de secuencias de comandos, el modo independiente de la implementación se puede usar para ejecutar la aplicación en un Contenedor, VM u otro host. Este modo también se puede emplear para integrar herramientas distintas de WireGuard con Rosenpass.
(adsbygoogle = window.adsbygoogle || []).push({});
Cabe mencionar que Rosenpass cuenta con algunos inconvenientes; se ejecuta como root, lo que exige acceso a las claves privadas de WireGuard y Rosenpass, toma el control de la interfaz y funciona exactamente con una interfaz. Si no está seguro de ejecutar Rosenpass como root, debe usar el modo independiente para crear una configuración más segura usando contenedores, cárceles o máquinas virtuales.
El código del kit de herramientas está escrito en Rust y se distribuye bajo las licencias MIT y Apache 2.0. Los algoritmos criptográficos y las primitivas se toman prestados de las bibliotecas C liboqs y libsodium.
El código base publicado se posiciona como una implementación de referencia: en función de las especificaciones proporcionadas, se pueden desarrollar opciones de herramientas alternativas utilizando otros lenguajes de programación.
Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/WP5SqHX
via IFTTT
You finally caved and bought one. These are our favorite straps, screen protectors, chargers, and cases to go with your smartwatch.
from Gear Latest https://ift.tt/P6iv3MT
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Cuando acabamos de escribir un artículo que critica tímidamente a las inteligencias artificiales con ChatGPT a la cabeza, nos hemos enterado de una noticia en la que Satya Nadella, CEO de Microsoft, hizo un poco lo mismo con todos los asistentes de voz que hay en el mercado. Lo hizo en una entrevista en The Financial Times, y la palabra que ha usado para definirlos ha sido «tontos».
Nadella dijo el mes pasado que todos eran «tontos como una piedra«, y el primero en mencionar fue el suyo, Cortana, que estuvo presente en los móviles con Windows Phone y también en Windows 10, pero muy pocos han usado. En la misma frase hubo espacio para el resto de asistentes, como Alexa, Google Assistant y Siri, y dijo que sencillamente no funcionan; que se suponía que iban a cambiarlo todo, pero no funcionó.
(adsbygoogle = window.adsbygoogle || []).push({});
Creo que hay que examinar la situación y entender un poco las cosas. El CEO de Microsoft no pretendió dar una puntada sin hilo. Su compañía invirtió miles de millones en ChatGPT, y ya está integrado en Bing si usas Windows y Edge. Así que, en mi opinión, más que criticar a los asistentes de voz que encontramos en los dispositivos más populares, su intención es hablar bien de su nueva inversión.
Hay una cosa en la que sí tiene razón: los asistentes a los que él llama tontos lo son un poco. No se pueden mantener conversaciones con ellos, hasta el punto de que muchas veces nos muestran resultados de Internet que podrían interesarnos. Pero este tipo de asistentes no se diseñaron pensando en cambiarlo todo como afirma Nadella; se diseñaron para facilitarnos algunas gestiones. Están integrados en el sistema operativo, y su función es, por ejemplo, que le digamos que nos cree un recordatorio y lo haga; que le digamos que llame y lo haga; que le digamos que nos lea los mensajes y lo haga. Siempre desde mi punto de vista, no es que sean tontos; es que son para lo que son.
También es cierto que ChatGPT ha cambiado mucho las cosas, y que los asistentes deben mejorar por lo menos un poco para que no nos quede la sensación de que no sirven para nada, aunque sea sólo de cara al marketing. Y también tengo otra cosa clara: no voy a cambiarme a Windows y Edge porque Nadella lo diga, ya que, para mí, tonto tonto es su sistema operativo.
(adsbygoogle = window.adsbygoogle || []).push({});
from Linux Adictos https://ift.tt/bCqFKjO
via IFTTT
The audio giant discovers Bluetooth and embraces spatial audio with an oddly shaped top model and a One successor.
from Gear Latest https://ift.tt/LAm9OEJ
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Cuando todos esperábamos esa Web 3.0 como el próximo gran avance en Internet, apareció el ya famosísimo ChatGPT que ha llegado a quitarle la corona de «santo» a Google, hasta el punto de que en Alphabet han activado el «código rojo» para no perder su posición dominante. Ahora mismo, ya somos muchos los que, en vez de realizar búsquedas con un buscador normal, preguntamos a ChatGPT, ya sea directa o indirectamente, pero hay que tener cuidado con lo que hacemos con las respuestas porque no siempre son precisas.
Cuando hablas con cualquiera que haya usado ChatGPT con frecuencia en las últimas semanas, te das cuenta de que piensa que es una buena herramienta, pero lo es más si conoces el tema sobre el que estás hablando. Dicho de otro modo, si no sabes nada del tema en cuestión, nos puede colar información incorrecta, e incluso perder el tiempo, ya que parece que no le han programado la modestia suficiente como para responder con un «no lo sé»; siempre responde, y siempre lo hace con autoridad, como si no pudiera equivocarse. Y no es así.
(adsbygoogle = window.adsbygoogle || []).push({});
Aunque también hace uso de otros medios, la base de datos histórica de ChatGPT sólo llega a septiembre 2021. Hace poco me puse a chatear con esta IA para debatir sobre letras de canciones. Mirando lo que tenía en mi Kodi, le pregunté sobre varias, una de ellas Avalanche, Avril Lavigne, 2022. Me dijo que no conocía esa letra, y me extrañó. Le pregunté sobre cuándo iba a salir el próximo disco de Metallica y se me empezó a «flipar»: me mencionaba el S&M2, y decía que era emocionante, pero es que ese disco salió en 2020, ya ni siquiera en 2021. Se supone que por la información de la que dispone, tendría que haberme respondido otra cosa.
Empecé a decirle que estaba equivocado, y que tuviera en cuenta que, aunque sabe en qué fecha estamos, su base de datos llega hasta 2021, así, como a modo de tirón de orejas, y no había manera de que reconociera que estaba cometiendo un error. O sí, me pedía disculpas por el malentendido, pero luego me volvía a dar la misma respuesta; no tiene ni idea de que en abril sale 72 Seasons, y eso que está en la Wikipedia y por todo Internet. Y sobre la canción Avalanche, me insistía de que era del disco Head Above The Water, de 2018; la metía en un disco incorrecto, no sé, por decir algo, y no se daba cuenta de la contradicción de decirme que no conoce una canción y al mismo tiempo en qué disco aparece, haciéndolo mal, claro.
De lo mejor que hace es ayudar con el código, pero ahí tampoco acierta siempre. A veces te da respuestas que pueden funcionar, pero que no son lo que buscas. Aquí parece que entra en juego el hacerle la pregunta lo más precisa posible, pero siempre tiene que decir algo. Recientemente le consulté sobre una cosa que no estaba pasando en un código que escribí y, tras pasarnos más de una hora probando cosas, le vuelvo a pasar el código que le había pasado al principio, y me dijo que me faltaba una orden o comando.
(adsbygoogle = window.adsbygoogle || []).push({});
Y digo yo, si le dije el mismo «tengo esto», ¿por qué no me dio la respuesta correcta a la primera? Creo que la explicación está en que tiene que decir algo rápido que parezca correcto, aunque haya mejores opciones. Es cierto que al final dio con la solución, pero me hizo perder el tiempo realizando pruebas que no eran necesarias. Probablemente, examinando la conversación encontró el error, pero para mí habría sido mejor que en la primera respuesta se tomara su tiempo y todo habría sido más rápido.
Otras veces puedes decirle «¿esto funcionaría?» y te responde que sí, proporcionándote un código que no es exactamente el que tú le has pasado. Le pregunté sobre una consulta SQL para SQLite, me dijo que sí funcionaría y luego me puso el código añadiendo unos paréntesis al final que a mí se me habían olvidado. Se lo comenté, que entonces debería haberme dicho que no, que no iba a funcionar porque se me habían olvidado los paréntesis, y en ese momento pide perdón por haber omitido lo de los paréntesis y vuelve a darme la misma respuesta ya corregida, pero porque yo le he indicado el error antes.
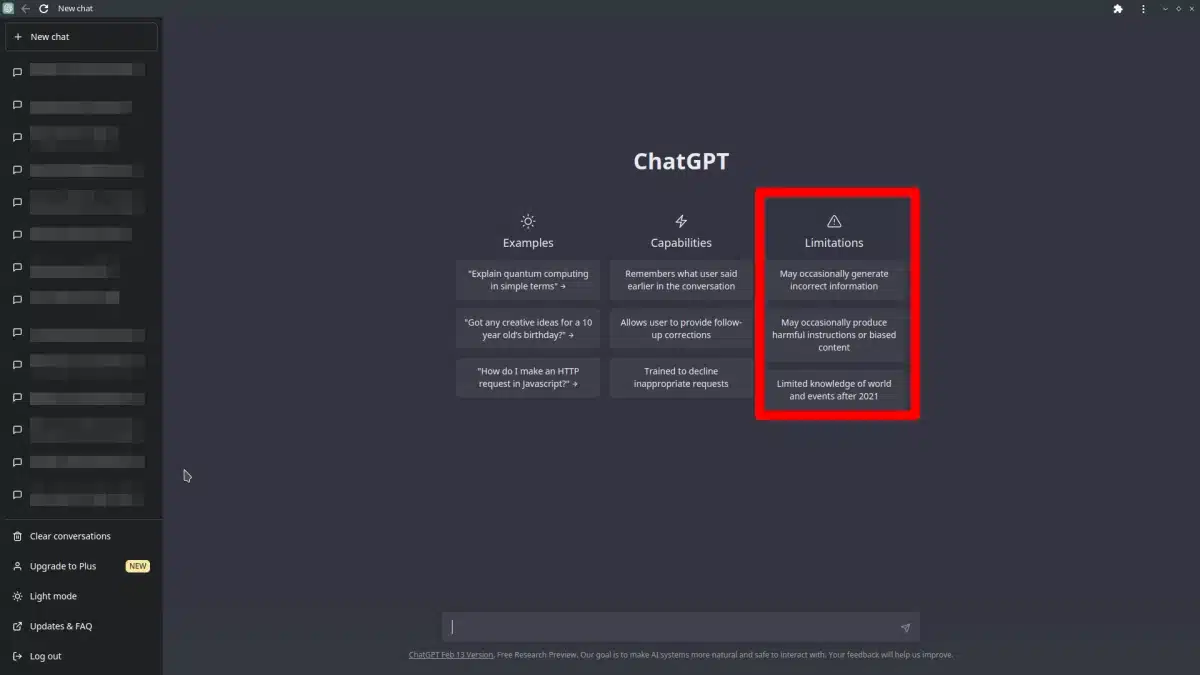
Está claro, o me lo parece a mí, que todo esto ha llegado para quedarse. Que está cambiando y aún va a cambiar más la manera en la que buscamos cosas e incluso hacemos trabajos, pero tiene que mejorar. De hecho, de esto ya avisan en el apartado «Limitations» de ChatGPT, pero ¿quién lee los términos de uso y todas estas cosas? El ser humano quiere las cosas, y las quiere ya. Pues en cuanto a información, vísteme despacio que tengo prisa, que ahora mismo no hay nada perfecto.
from Linux Adictos https://ift.tt/oi26GR0
via IFTTT

