uSky Transport se basa en cápsulas ultra lujosas que viajan conectadas a una linea aérea.
from Digital Trends Español https://ift.tt/3dYMh9k
via IFTTT
uSky Transport se basa en cápsulas ultra lujosas que viajan conectadas a una linea aérea.
from Digital Trends Español https://ift.tt/3dYMh9k
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Se acaba de presentar la nueva versión de systemd 249 la cual llega casi cumpliendo su ciclo de desarrollo predecible (aprox cada 4 meses) y en la cual se han introducido una serie de mejoras, correcciones de errores y sobre todo nuevas funciones.
Y es que en esta nueva versión presentada se brinda la capacidad de definir usuarios/grupos en formato JSON, se estabiliza el protocolo Journal, simplifica la organización de la carga de particiones de disco que se reemplazan entre sí, agrega la capacidad de vincular programas BPF a servicios, implementa el mapeo de ID de usuario en particiones montadas, ofrece una gran parte de la nueva configuración de red y la capacidad de ejecutar contenedores.
(adsbygoogle = window.adsbygoogle || []).push({});
Para quienes desconocen de systemd, deben saber que este es un conjunto de daemons de administración de sistema, bibliotecas y herramientas diseñados como una plataforma de administración y configuración central para interactuar con el núcleo del Sistema operativo GNU/Linux.
Dentro de los cambios que más se destacan de esta nueva versión presentada, podemos encontrar que en systemd-ask-password y systemd-sysusers se ha añadido soporte para solicitar contraseñas establecidas utilizando el nuevo mecanismo systemd 247 para transferir de forma segura datos confidenciales utilizando archivos intermedios en un directorio separado, ya que de forma predeterminada, las credenciales se reciben del proceso con PID1, que las recibe, por ejemplo, del administrador de contenedores, que le permite organizar la configuración de la contraseña de un usuario en el primer arranque.
En Systemd-firstboot se agrega soporte para usar la transmisión segura de datos confidenciales para solicitar varios parámetros del sistema, que se pueden usar para inicializar la configuración del sistema cuando se inicia por primera vez una imagen de contenedor que no tiene la configuración requerida en el directorio /etc.
(adsbygoogle = window.adsbygoogle || []).push({});
En userdb y nss-systemd se ha brindado el acceso a definiciones de usuario adicionales ubicadas en los directorios /etc/userdb/, /run/userdb/, /run/host/userdb/ y /usr/lib/userdb/, las cuales son especificadas en formato JSON. Cabe señalar que esta característica proporcionará un mecanismo adicional para crear usuarios en el sistema, proporcionando una integración completa con NSS y /etc/shadow.
Otro cambio que se destaca es que se ha implementado un mecanismo que simplifica la organización de la actualización mediante el reemplazo de particiones de disco. Si la imagen del disco contiene dos particiones / o /usr y udev no ha detectado el parámetro ‘root=’ o está procesando imágenes de disco especificadas con la opción «–image» en las utilidades systemd-nspawn y systemd-disect, la partición de arranque puede calcularse comparando etiquetas GPT (asumiendo que la etiqueta GPT menciona el número de versión del contenido de la partición y systemd seleccionará la partición con los cambios más recientes).
En systemd-nspawn, la opción «–private-user-chown» ha sido reemplazada por una opción más universal «–private-user-property», que puede ser «chown» como equivalente a «–private-user- chown«,»off» para deshabilitar la configuración anterior, para mapear ID de usuario en sistemas de archivos montados y» auto «para seleccionar» mapear «si el kernel tiene la funcionalidad necesaria (5.12+), o retroceder a recursivamente «chown«de lo contrario.
Por otra parte en el proceso PID 1, en el momento del arranque, se garantiza que el nombre y la descripción de la unidad se muestren simultáneamente, además de que se puede cambiar la salida a través del parámetro «StatusUnitFormat=combined» en system.conf o la opción de línea de comando del kernel «systemd.status-unit-format=combined».
(adsbygoogle = window.adsbygoogle || []).push({});
De los demás cambios que se destacan:
Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/3jXxu2E
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
36 estados de USA y su capital, Washington DC presentaron una nueva demanda contra Google, al considerar que su control sobre la tienda de aplicaciones de Android constituye un monopolio.
Este nuevo round de la pelea entre los políticos y las grandes tecnológicas se produce poco más de una semana después de que un juez desestimara por falta de evidencias una demanda del gobierno federal contra Facebook. Esa demanda fue en Washington y la actual, liderada por Utah, Carolina del Norte, Tennessee, Nueva York, Arizona, Colorado, Iowa y Nebraska se tramita en una corte federal de California.
(adsbygoogle = window.adsbygoogle || []).push({});
Los abogados de Google se van a ganar los honorarios. Además de esta demanda tiene que enfrentar una presentada en octubre por el Departamento de Justicia y 14 estados donde se cuestiona su dominio en la búsqueda en móviles; otra sobre el mismo tema presentada por 38 estados en diciembre,; y una tercera demanda de 15 estados relacionada con el mercado publicitario.
Desde la empresa dijeron que de prosperar la demanda, se aumentaran los costos para los pequeños desarrolladores, se disminuirá su capacidad de innovar y competir, y se hará que las aplicaciones en todo el ecosistema Android sean menos seguras para los consumidores.
Según ellos:
(adsbygoogle = window.adsbygoogle || []).push({});
Esta demanda no se trata de ayudar al pequeño o proteger a los consumidores», dijo la compañía. «Se trata de impulsar a un puñado de grandes desarrolladores de aplicaciones que quieren los beneficios de Google Play sin pagar por ello.
Soy un fanático del libre mercado y prefiero ver a los políticos lo más lejos posible. Pero, que quieren que les diga, leí la declaración de Google y sentí la necesidad de comprobar si todavía tenía la billetera.
Los responsables de la demanda quieren evitar la puesta en vigencia del próximo setiembre de la nueva comisión que exige Google. Un 30% de los bienes o servicios comercializados en Google Play.
Sobre el tema también hay demandas presentadas por grandes empresas como Epic Games, el desarrollador de Fornite y acciones colectivas en nombre de desarrolladores y consumidores individuales.
Tanto esas demandas como la presentada por los estados, se tramitarán ante el juez James Donato. Y, en este caso no hay diferencias entre demócratas y republicanos. A Donato lo designó Obama, pero entre los fiscales participantes hay republicanos.
(adsbygoogle = window.adsbygoogle || []).push({});
Los demandantes sostienen que aunque existen otras tiendas de aplicaciones, Google se aseguró de que ninguna de ella pueda superar más del 5% del mercado. Es así que se niega a permitir que otras tiendas de aplicaciones se descarguen desde la Play Store oficial, que viene preinstalado en todos los teléfonos inteligentes Android. También se niega a permitir que otras tiendas de aplicaciones compren publicidad en su motor de búsqueda o en la plataforma de transmisión de videos YouTube de la que también es dueña.
Los fiscales ponen como ejemplo la forma en que Google intentó impedir que Samsung cuyos dispositivos tienen el 60% del mercado estadounidense de dispositivos Android) impulsara su propia tienda. De acuerdo con ellos, Google le habría ofrecido a Samsung una suma no revelada de dinero por adelantado y una parte de los ingresos obtenidos de su Play Store a cambio de que el fabricante coreano no firmara acuerdos exclusivos de distribución con desarrolladores.
Por lo que se sabe, las negociaciones no prosperaron, pero si logró evitar que desarrolladores abandonaran la tienda de aplicaciones o invitaran a los consumidores a descargar las actualizaciones de otros orígenes. No conforme con esto, además de dificultar la descarga de software de otras ubicaciones, desde Google habrían difundido información falsa para asustar a los usuarios.
La nueva demanda recibió un entusiasta apoyo de la Coalición para la Equidad de aplicaciones , un grupo que incluye a Epic, Spotify y Match entre otras:
Meghan DiMuzio, directora ejecutiva del grupo declaró:
A las tiendas de aplicaciones se les ha dado un pase libre para abusar de su posición dominante en el mercado durante demasiado tiempo.
Tendremos esperar a ver que pasa con el juicio de Epic contra Google que comienza en abril del año próximo
from Linux Adictos https://ift.tt/36phkas
via IFTTT
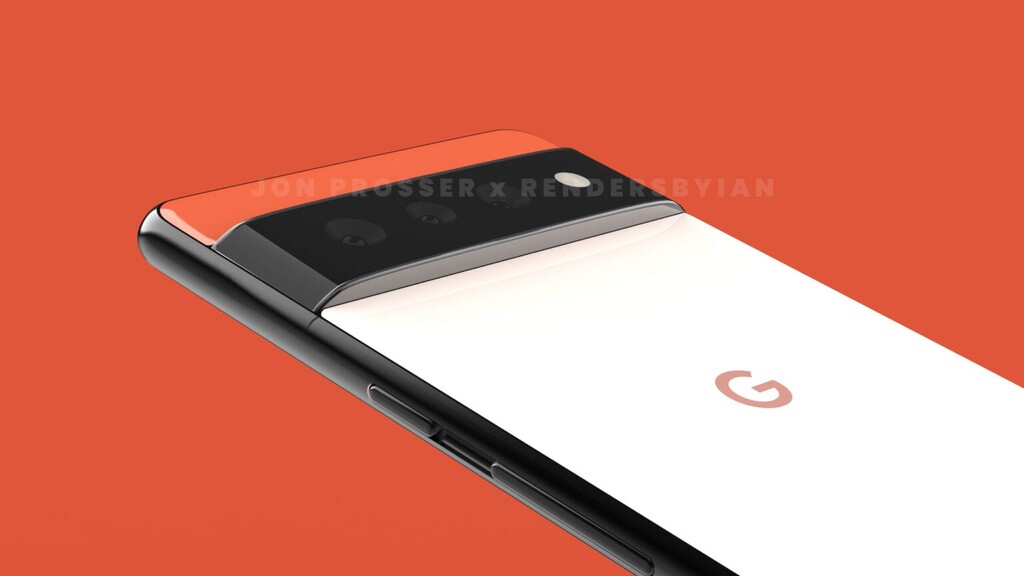
Parece que Google va a por todas con sus nuevos Pixel 6 para intentar conquistar la gama alta en Android, en el que la compañía por primera vez, además de controlar el software, también controlaría el hardware al diseñar su propio procesador. Se podría decir que el Pixel 6 sería el “iPhone de Android”, sobre todo si se confirma esta nueva filtración.
La última y potente filtración viene de la mano de Front Page Tech, donde dicen tener en exclusiva las especificaciones finales de los Pixel 6 y Pixel 6 Pro, junto a detalles muy importantes sobre el soporte de dichos terminales.
Durante estas últimas semanas se han ido filtrando algunas de las características de los nuevos Pixel 6 y Pixel 6 Pro, pero la filtración de hoy da nuevos detalles. Según fuentes de confianza de Front Page Tech las especificaciones finales serán las siguientes:

{“videoId”:”x7zhda8″,”autoplay”:true,”title”:”GOOGLE PIXEL 4A, análisis: CÁMARA ESPECTACULAR en un PEQUEÑO GAMA MEDIA”}
Ambos llevarían un procesador personalizado de Google totalmente desconocido, conectividad WiFi 6E y 5G. Según anteriores filtraciones también tendrían lector de huellas integrado en la pantalla, carga inalámbrica y resistencia al agua.
Actualmente Google ofrece tres años de actualizaciones garantizadas, o lo que es lo mismo, garantiza que al menos sus Pixel recibirán tres versiones Android. Con los Pixel 6 y el procesador de la casa parece que Google se atreverá a garantizar cinco años de actualizaciones.
Si esto se confirma, los Pixel 6 en adelante tendrían garantizadas cinco versiones de Android. Esto los equipararía a los iPhone, ya que Apple suele ofrecer también cinco años de actualizaciones.
Según la filtración dice que todavía no hay ninguna fecha para la presentación de los nuevos Pixel 6 y Pixel 6 Pro pero que sería cerca de octubre. Normalmente Google siempre presenta sus móviles a finales de septiembre o principios de octubre.
Vía | Front Page Tech
–
La noticia
Los Google Pixel 6 tendrían cinco años de actualizaciones, según sus últimas características filtradas
fue publicada originalmente en
Xataka Android
por
Cosmos
.
from Xataka Android https://ift.tt/2UsAE3L
via IFTTT
Se trata de un invento que limpia las gafas de una forma rápida y cómoda
from Digital Trends Español https://ift.tt/3dVXh7q
via IFTTT
Tu teléfono no está completo si no tiene los juegos adecuados. Te presentamos nuestros favoritos para Android.
from Digital Trends Español https://ift.tt/2qMBIQJ
via IFTTT
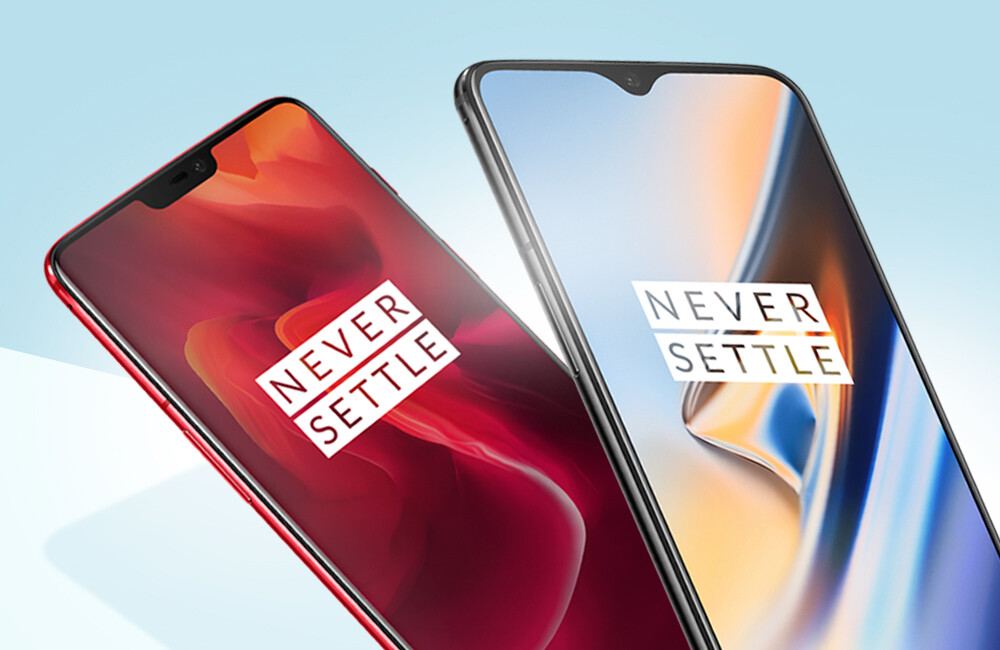
A principios de enero OnePlus puso al día su calendario de actualizaciones, anunciando para sorpresa de muchos que los OnePlus 6 y OnePlus 6T recibirían Android 11 a lo largo de este año. Luego en abril OnePlus anunció que la primera beta de OxygenOS 11 para los OnePlus 6 y 6T llegaría en agosto pero finalmente el fabricante ha adelantado la beta a hoy.
Desde hoy los OnePlus 6 y OnePlus 6T pueden actualizar a la primera beta de Android 11 con OxygenOS 11. Se trata de la tercera actualización Android que reciben desde que OnePlus lanzará estos terminales en 2018, lo que significa tres años de actualizaciones Android, lo que ahora OnePlus garantiza en sus nuevos móviles de gama alta lanzados a partir de 2020, mientras que para los modelos anteriores solo garantiza dos años de actualizaciones a nuevas versiones.
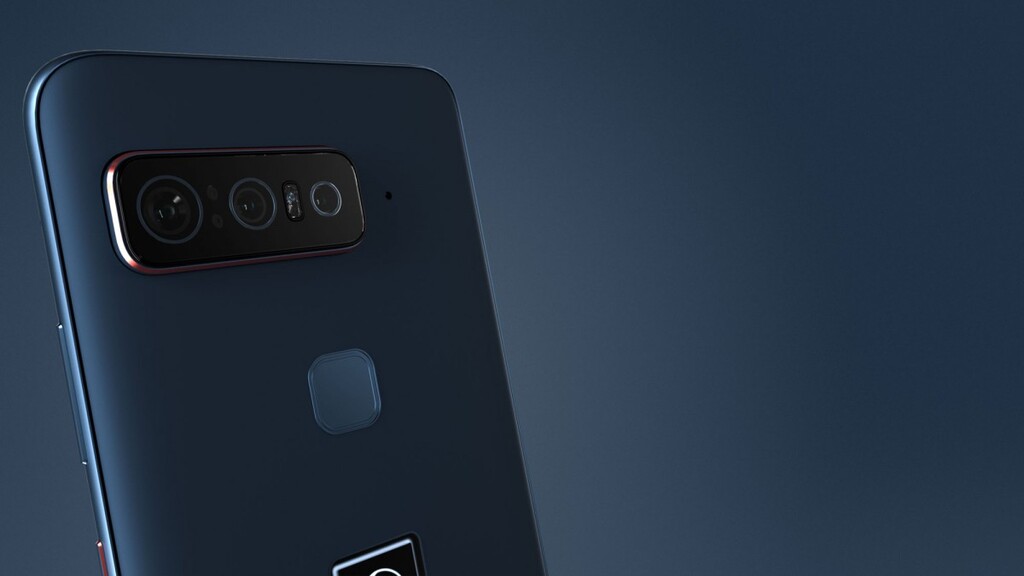
Hay marcas tecnológicas que levantan pasiones y hasta cuentan con su propio club de fans como es el caso de Xiaomi y sus Mi Fans, pero no es la única. Qualcomm también cuenta con una comunidad de fans llamada ‘Snapdragon Insiders’ que se beneficia de mails exclusivos y, a partir de hoy, también podrán comprar el primer móvil creado para insiders.
Qualcomm se ha asociado con Asus para crear un dispositivo que cuenta con el Snapdragon 888 y, en palabras de Qualcomm, está pensado “para los que buscan el rendimiento más premium y la innovación”. Eso sí, como suele pasar con las cosas exclusivas, no va a ser precisamente barato.
With the three-pack, you can get internet connectivity in every corner of your home at a startlingly low price.
from Gear Latest https://ift.tt/3dTiaQM
via IFTTT
Creamos este listado de las mejores laptops para estudiantes para que mejores tu desempeño en la universidad.
from Digital Trends Español https://ift.tt/2BB1urN
via IFTTT