If you’re struggling to make new friends, you’re not alone. But tech and little tenacity can help you can find—or build—community. Here’s how.
from Gear Latest https://ift.tt/3ys9s4h
via IFTTT
If you’re struggling to make new friends, you’re not alone. But tech and little tenacity can help you can find—or build—community. Here’s how.
from Gear Latest https://ift.tt/3ys9s4h
via IFTTT
[Streaming Again] To save their posh retirement home, former opera stars plan a gala recital — until the biggest diva among them refuses to sing.
from New On Netflix USA https://ift.tt/3fNBa2H
via IFTTT
Ditch your single-use products and cut down on waste. Here’s some of our favorite reusables, from water bottles to menstrual products.
from Gear Latest https://ift.tt/2Xc6J1j
via IFTTT

¿Quieres guardar tu certificado Covid en el móvil para así poder enseñarlo incluso aunque no lo lleves en papel? Pues hay distintas formas de utilizar dicho certificado en el smartphone: desde abrir el PDF directamente como archivo a instalarlo en aplicaciones de pagos móviles, como Google Pay o Huawei Wallet. Te enseñamos todas las maneras.
Lo que en un principio se planteó para facilitar los viajes dentro de Europa podría convertirse en la llave para acceder a distintas actividades de ocio: el Certificado Covid se ha convertido no sólo en una herramienta médica, también en una especie de salvoconducto. Hay que mantener las mismas precauciones se tenga o no, pero no cabe duda de que el Certificado Covid puede ser muy útil; de ahí que convenga llevarlo siempre encima.
(adsbygoogle = window.adsbygoogle || []).push({});
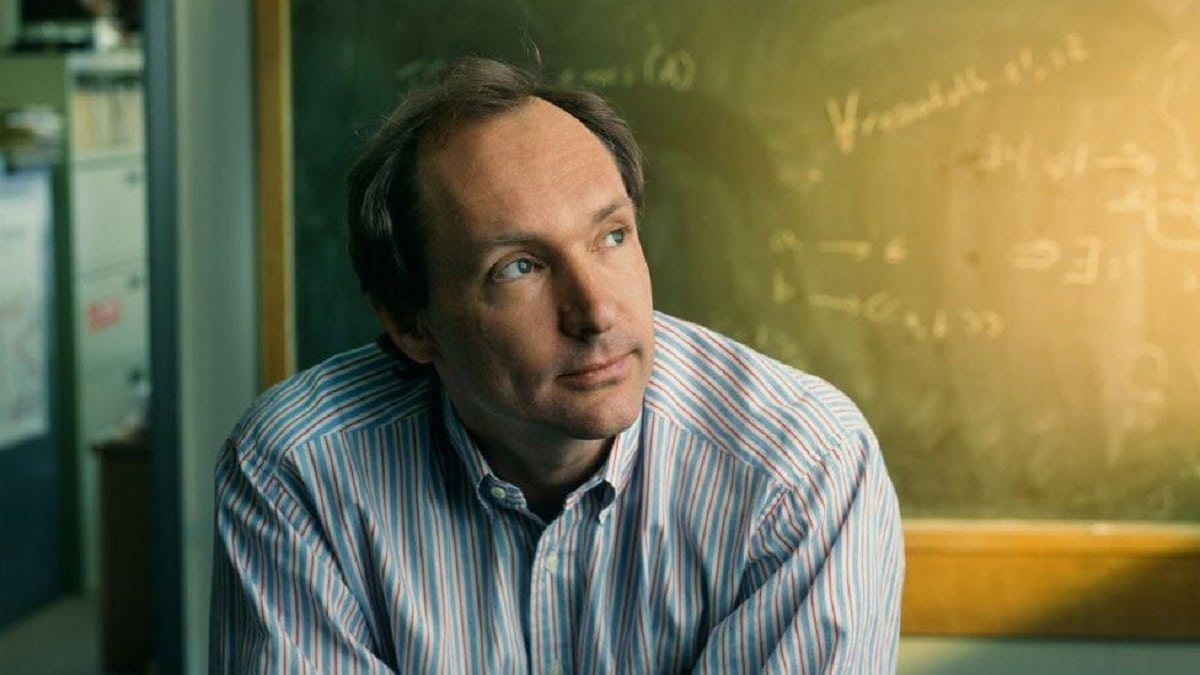
Un 6 de Agosto de 1991 (hace 30 años) el científico británico Tim Berners-Lee público el primer sitio web, un suceso que cambio drásticamente la manera en el que la comunicación y la información es compartida y al cual le debemos el hecho de que estés aquí en el blog.
Además de que junto con el correo electrónico, las videoconferencias y el intercambio de archivos entre pares, la Web es una de las aplicaciones más importantes de Internet. Es quizás el más poderoso hasta el punto en que el término Internet se usa a menudo para referirse a la web.
(adsbygoogle = window.adsbygoogle || []).push({});
Tim Berners-Lee inventó la World Wide Web (WWW) en 1989 mientras trabajaba en el CERN. La Web se diseñó y desarrolló originalmente para satisfacer la demanda de intercambio automatizado de información entre científicos de universidades e institutos de todo el mundo.
El CERN no es un laboratorio aislado, sino el punto focal de una gran comunidad que incluye a más de 17.000 científicos de más de 100 países. Aunque normalmente pasan tiempo en el sitio del CERN, los científicos suelen trabajar en universidades y laboratorios nacionales en sus países de origen.
La idea básica de la WWW era fusionar las tecnologías en evolución de las computadoras, las redes de datos y el hipertexto en un sistema de información global poderoso y fácil de usar.
(adsbygoogle = window.adsbygoogle || []).push({});
Tim Berners-Lee redactó la primera propuesta para la World Wide Web en marzo de 1989 y su segunda propuesta en mayo de 1990. En colaboración con el ingeniero de sistemas belga Robert Cailliau, esta propuesta se formalizó en noviembre de 1990. Describió los conceptos principales y definió los términos importantes detrás de la Web.
El documento describía un «proyecto de hipertexto» llamado «WorldWideWeb» en el que los «navegadores» podían ver una «web» de «documentos de hipertexto».
A finales de 1990, Tim Berners-Lee demostró sus ideas con el primer navegador y servidor web operativo en el CERN, info.cern.ch fue la dirección del primer sitio web y servidor web del mundo, que se ejecutaba en una computadora NeXT en el CERN.
La primera dirección de la página web fue «https://ift.tt/366BJzE», esta página contenía enlaces a información sobre el proyecto WWW en sí, incluida una descripción del hipertexto, detalles técnicos para crear un servidor web y enlaces a otros servidores web a medida que estén disponibles. Esta primera página fue publicada el 6 de agosto de 1991, por lo que en ocasiones se confunde esta fecha con la disponibilidad pública de los primeros servidores web, aunque esto hubiera ocurrido meses antes.
(adsbygoogle = window.adsbygoogle || []).push({});
De las fechas más importantes de este acontecimiento son las siguientes:
from Linux Adictos https://ift.tt/37oVAvK
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Hace poco se dio a conocer un informe bastante inquietante que revela que Google despidió alrededor de 80 empleados por uso indebido de datos entre 2018 y 2020, lo que incluye el robo o filtración de información de la empresa y el acceso a datos de usuarios o empleados en violación de sus políticas.
En este informe se menciona que la mayoría de las acusaciones (86%) se relacionan con la mala gestión de información privada, como la transferencia de archivos internos a partes externas, mientras que el 10% se relaciona con el uso inadecuado de los sistemas, incluido el acceso a datos de usuarios o empleados o ayudar a otros a acceder a estos datos.
(adsbygoogle = window.adsbygoogle || []).push({});
El documento que relata las acciones de estos empleados, asi como tambien proporciona cifras concretas sobre cómo los propios empleados del gigante de las búsquedas en línea se están aprovechando de su posición para robar, filtrar o abusar de los datos a los que pueden tener acceso.
Una minuciosa investigación de los hechos permitió identificar a los empleados que participaron en este complot. El documento dice que solo en 2020, Google despidió a 36 empleados por problemas de seguridad. Los dos años anteriores también vieron su parte de incidentes de seguridad.
La persona que proporcionó el documento dijo que Google despidió a 26 personas en 2019 y 18 en 2018 debido a incidentes de seguridad. El documento especifica que los despidos no son la única forma en que Google está manejando estas situaciones; se menciona que la empresa a veces distribuye advertencias.
(adsbygoogle = window.adsbygoogle || []).push({});
Se dice que alrededor del 86% de todas las acusaciones relacionadas con la seguridad contra empleados se refieren a la mala gestión de información confidencial, como la transferencia de información privilegiada a terceros. Se dice que el diez por ciento de todas las acusaciones en 2020 son el uso indebido de sistemas o plataformas que alojan datos personales de los usuarios, lo que incluye el acceso a datos de usuarios o empleados en violación de las propias políticas de Google.
En 2019, esa cifra representó el 13% de todas las reclamaciones de seguridad. El documento también denuncia ayudar a otros a acceder a estos datos, o la modificación o eliminación de datos de usuarios o empleados.
“Los casos mencionados se refieren principalmente al acceso inapropiado o al uso indebido de los datos de la empresa o de la propiedad intelectual confidencial y confidencial. Con respecto a los datos de los usuarios, limitamos estrictamente el acceso de los empleados a través de una serie de medidas de seguridad líderes en la industria ”
“Tenemos en particular: limitar el acceso a los datos del usuario a los necesarios, requerir una justificación para acceder a esos datos, una revisión de varios pasos antes de que se otorgue el acceso a los datos confidenciales y monitorear anomalías y violaciones de acceso. Además, el número de violaciones, ya sean deliberadas o involuntarias, es constantemente bajo. Cada empleado recibe capacitación anual, investigamos todas las acusaciones y las violaciones conducen a acciones correctivas que incluyen el despido ”, continuó.
«Somos transparentes al publicar el número y los resultados de nuestras investigaciones a nuestros empleados y también hemos implementado procesos estrictos que permiten proteger los datos de clientes y usuarios contra cualquier amenaza interna o externa», concluyó el vocero. Además, el abuso de información privilegiada es un problema y esta tendencia tiende a extenderse por toda la industria tecnológica. Ya se han descubierto casos en los últimos años en Facebook, Snapchat, etc., y MySpace, donde los empleados a veces han utilizado su acceso para rastrear o espiar a los usuarios.
Un portavoz de Google dijo:
«Las instancias a las que se hace referencia se relacionan principalmente con el acceso inapropiado o el uso indebido de información corporativa o IP privada y confidencial».
«La cantidad de infracciones, ya sean deliberadas o inadvertidas, es constantemente baja. Todos los empleados reciben capacitación anualmente, investigamos todas las acusaciones y las infracciones dan lugar a medidas correctivas que incluyen el despido y contamos con procesos estrictos para proteger los datos de los clientes y usuarios de cualquier amenaza interna o externa «.
Fuente: https://www.vice.com
(adsbygoogle = window.adsbygoogle || []).push({});
from Linux Adictos https://ift.tt/3lNcBs5
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Google ha anunciado que está probando una nueva función en la beta de Chrome 93 en la cual a no mostrará marcas de sitios web seguros. Esto es debido a que en parte de que Google es el navegador más utilizado en el mundo, tambien cree que esto debería alentar a los desarrolladores a usar HTTPS solo en sus sitios. Este cambio también se produce unos meses después de que Google anunciara que la barra de direcciones de Chrome comenzará a usar «https://» de forma predeterminada.
Google ha estado haciendo esfuerzos concertados durante varios años para que los sitios web usen solo el protocolo HTTPS para brindar una experiencia de navegación más segura. Y para alentar a los desarrolladores web a usar solo el protocolo HTTPS ha introducido este protocolo como un factor de clasificación en la SERP (página de resultados del motor de búsqueda). Esto significa que los desarrolladores que no alojan un sitio seguro han experimentado una caída potencialmente menor en su clasificación en los resultados de búsqueda de Google.
(adsbygoogle = window.adsbygoogle || []).push({});
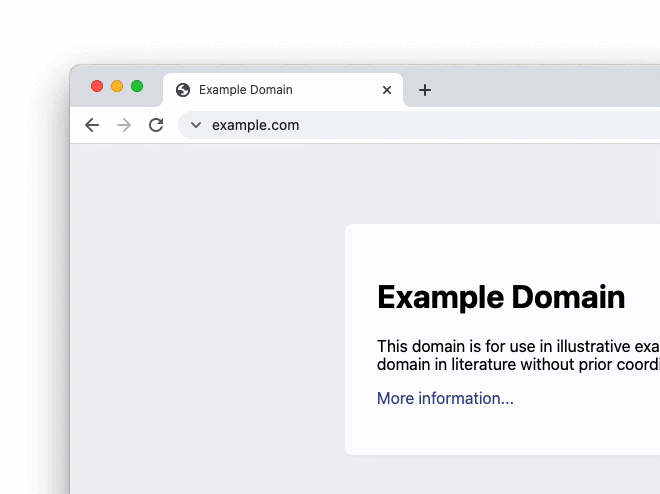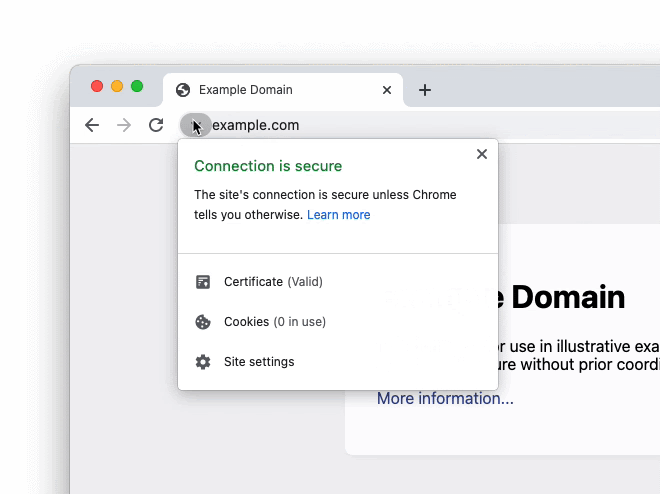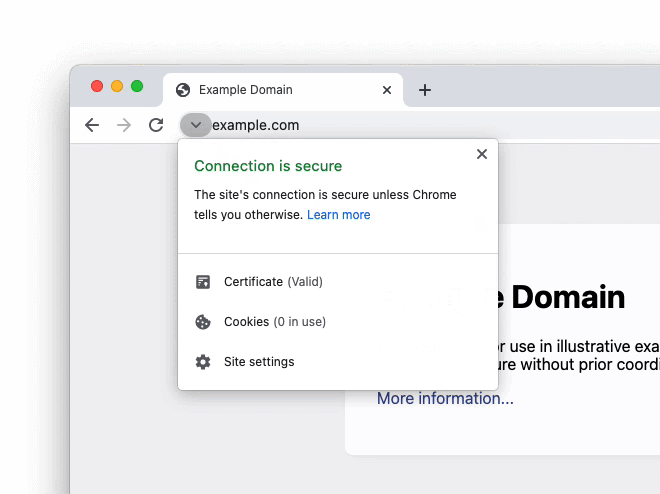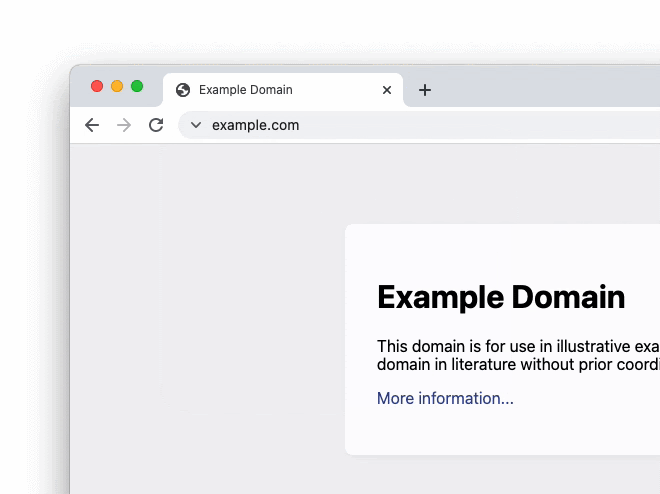
Con la mayoría de las comunicaciones entre sitios web ahora seguras, Google está probando actualmente una nueva función que elimina el icono de candado para sitios seguros.
A medida que nos acercamos a un futuro de HTTPS, también estamos reexaminando el ícono de candado que los navegadores suelen mostrar cuando un sitio se carga a través de HTTPS. En particular, nuestra investigación indica que los usuarios a menudo asocian este ícono con un sitio confiable, cuando en realidad solo la conexión es segura. En un estudio reciente, encontramos que solo el 11% de los participantes podían identificar correctamente el significado del icono de candado.
Esta función es experimental en Chrome 93 Beta y Chrome 94 Canary, en la cual Chrome solo muestra indicadores de seguridad cuando el sitio no es seguro. Comenzando con Chrome 93, la compañía planea cambiar el ícono de candado con una flecha hacia abajo como parte de un experimento.
Sin embargo, Google ha proporcionado una opción para permitir que las empresas vuelvan a habilitar la bandera de seguridad HTTPS. Además de ello Google ha agregado una política corporativa para Chrome 93 llamada «LockIconInAddressBarEnabled» que se puede utilizar para volver a habilitar el icono de candado en la barra de direcciones.
(adsbygoogle = window.adsbygoogle || []).push({});
Es importante tener en cuenta que Google ha anunciado este cambio desde 2018:
«Chrome lo implementará con el tiempo, comenzando con la eliminación de la etiqueta ‘Seguro’ y el esquema HTTPS en septiembre de 2018 (Chrome 69)», agregó Emily Schechter de Google. Este enfoque es parte de los esfuerzos de la compañía para intentar rediseñar la barra de direcciones de Chrome. En marzo pasado, Google anunció que la barra de direcciones de Chrome ahora usará «https://» de forma predeterminada. Según la compañía, esto debería mejorar la privacidad y la velocidad de carga de los sitios web que admiten este protocolo.
Tambien es importante mencionar que una publicación de blog el mes pasado, Google informó que se agregará un modo HTTPS-First a Chrome para evitar que los atacantes intercepten o escuchen el tráfico web de los usuarios:
“Cuando un navegador se conecta a sitios web a través de HTTPS, los espías y atacantes en la red no pueden interceptar ni modificar ningún dato compartido a través de esa conexión (incluida la información personal o la página en sí). Este nivel de privacidad y seguridad es vital para el ecosistema web, razón por la cual Chrome continúa invirtiendo para lograr que HTTPS sea más compatible ”, explicó.
El navegador ofrecerá este modo en Chrome 94, el Modo HTTPS-First que intentará actualizar todas las cargas de página a HTTPS y mostrará una advertencia de página completa antes de cargar sitios que no lo admitan. Google explica que
(adsbygoogle = window.adsbygoogle || []).push({});
“los usuarios que activan este modo pueden estar seguros de que Chrome los conecta a sitios a través de HTTPS siempre que sea posible y que verán una advertencia antes de conectarse a sitios a través de HTTP.
“Según los comentarios del ecosistema, en el futuro intentaremos que el modo HTTPS-First sea el modo predeterminado para todos los usuarios. Mozilla también compartió su intención de hacer que el modo solo HTTPS sea el futuro de la navegación web en Firefox ”, dijo la compañía.
Fuente: https://blog.chromium.org
from Linux Adictos https://ift.tt/2Xbb2Kh
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Durante la GUADEC 2021 se presentaron diversos temas bastante interesantes de los cuales uno que llamo la atención de muchos fue una nueva herramienta que permite crear interfaces de usuario para Gnome, el nombre de esta herramienta es Cambalache.
Cambalache se posiciona como una nueva herramienta RAD que permite el desarrollo rápido de front-end para GTK 3, GTK 4 y el entorno de escritorio GNOME, aun que su enfoque principal está en la biblioteca Gtk 4. Utiliza el paradigma MVC y la filosofía del paradigma del modelo de datos y que en una de las diferencias más notables con Glade es el soporte para mantener múltiples interfaces de usuario en un solo proyecto.
(adsbygoogle = window.adsbygoogle || []).push({});
Su desarrollador Juan Pablo Ugarte, menciona que la herramienta:
Comenzó como un modelo de datos de prueba de concepto para Glade destinado a probar todas las ideas locas que tuve durante años sobre cómo debería ser un modelo limpio.
Unos meses más tarde tuve un modelo de datos bastante bueno que coincidía bastante bien con el sistema de tipo GObject y no dependía de GtkBuilder ni de GObject.
El desarrollador menciona que con el modelo se puede:
Como tal Cambalache es totalmente independiente de GtkBuilder y GObject, pero proporciona un modelo de datos que se ajusta al sistema de tipos de GObject, es por ello que el modelo de datos puede realizar lo que anteriormente se mencionaba, importar y exportar múltiples interfaces a la vez, admitir objetos, propiedades, etc.
(adsbygoogle = window.adsbygoogle || []).push({});

Además de ello, se proporciona la utilidad cambalache-db para generar el modelo de datos a partir de archivos gir, y se proporciona la utilidad db-codegen para generar clases de GObject a partir de las tablas del modelo de datos.
Para admitir múltiples ramas, el espacio de trabajo de formación de GTK se realiza con la ayuda del backend Broadway, lo que permite sacar una conclusión de las bibliotecas GTK en la ventana del navegador web.
El proceso principal de Cambalache se proporciona con un enlace con WebKit WebView, en el que, utilizando Broadway, se transmite la salida del proceso Merengue, el cual es el nombre del proceso que usa Cambalache que está directamente involucrado para renderizar la interfaz de usuario mientras el usuario la crea, es una aplicación normal de Gtk 3 o Gtk 4 dependiendo de la versión definida en el proyecto.
(adsbygoogle = window.adsbygoogle || []).push({});
Finalmente, para quienes estén interesados en poder conocer más al respecto pueden consultar los detalles del proyecto en el siguiente enlace. Mientras que para quienes estén interesados en poder dar un vistazo al código de Cambalache pueden hacerlo desde el siguiente enlace. Tambien es importante mencionar que el código del proyecto está escrito en Python y está disponible bajo la licencia GPLv2.
Para aquellos que estén interesados en poder trabajar con esta herramienta, deben saber que existen dos formas de poderla tener en su sistema, una de ellas es descargando el código fuente de Cambalache y con el cual no hace falta instalar la herramienta, mientras que la otra opción y que creo que es mucho más cómoda es con ayuda de los paquetes de Flatpak. Tambien es importante mencionar que no esta demás mencionar que se debe de tener instalado Python.
En el primer caso y que no requiere instalación es descargando el código fuente de la herramienta. Esto lo podemos hacer abriendo una terminal y en ella vamos a teclear el siguiente comando:
git clone https://gitlab.gnome.org/jpu/cambalache.git
Ahora para poder ejecutar la herramienta basta con teclear:
./run-dev.py
Finalmente en cuanto al otro método es que es con ayuda de los paquetes de Flatpak, solamente debemos de contar con el soporte para poder instalar este tipo de paquetes en el sistema y lo único que debemos de hacer es abrir una terminal y ejecutar los siguientes comandos:
flatpak-builder --force-clean --repo=repo build ar.xjuan.Cambalache.json
flatpak build-bundle repo cambalache.flatpak ar.xjuan.Cambalache
flatpak install --user cambalache.flatpak
from Linux Adictos https://ift.tt/37rqtQf
via IFTTT
En la lista de filmes gratuitos disponibles en YouTube encontrarás clásicos, terror, comedia y mucho más.
from Digital Trends Español https://ift.tt/2LOpsVL
via IFTTT
El inversor Jimmy Wales y el filósofo Larry Sanger protagonizan uno de los mayores quiebres de internet
from Digital Trends Español https://ift.tt/2TZ6EfU
via IFTTT

