10 años sin Jobs, un visionario al estilo Mr Magoo

10 años sin Jobs

Toda actividad humana necesita mitos. Ejemplos que estimulen y marquen el rumbo a los que vienen detrás. Héroes en la encantadora jerga de los sociólogos especializados en organizaciones.

Por supuesto, que es normal que los mitos exageren méritos y disimulen defectos. Pero, hay límites que no pueden pasarse, Los de ningunear a otras personas no reconociéndoles sus aportes.

Si uno tuviera que creerle a algunos historiadores y columnistas. Steve Jobs creó la industria informática en seis días  y, al séptimo dió su famoso discurso en Stanford. Claro, que tuvo ayuda. Según un programa del canal History eran los extraterrestres los de las ideas.

No soy un odiador, reconozco dos aportes importantes de Steve Jobs a la industria de los ordenadores. El primero fue haber instalado la idea de que usar un ordenador puede ser una experiencia placentera y bonita desde el punto de vista estético. El segundo, uno que los internautas linuxeros deberíamos agradecerle eternamente.

El 29 de abril de 2010, Steve Jobs, anunció que ni el iPhone, ni el iPod Touch ni el iPad ejecutarían contenido de Flash. Fundamentó la decisión en el aumento del consumo de energía, los «cuelgues» en los dispositivos, el escaso rendimiento en los dispositivos móviles, la pésima seguridad, la falta de soporte táctil y el deseo de evitar «una capa de software de terceros que se interponga entre la plataforma y el desarrollador».

Sin ponerse colorado, se quejó que el producto de Adobe era «según casi cualquier definición, Flash es un sistema cerrado».

Adobe terminaría discontinuando Flash, cuyo soporte terminó el año pasado.

A partir de ese momento, HTML 5, Javascript y CSS3 se convirtieron en los estándares para reproducción multimedia en la web.

10 años sin Jobs. Un visonario al estilo Mr Magoo

La opinión de Stallman

En medio del torrente de reseñas elogiosas, publicadas al momento de su muerte,  Richard Stallman puso la nota discordante.

Ha muerto Steve Jobs, pionero en hacer genial la idea del ordenador como una cárcel ,diseñada para separar a los tontos de su libertad.

Cómo dijo el alcalde de Chicago Harold Washington, del corrupto ex alcalde Daley No me alegro de que haya muerto, pero si de que ese haya ido. Nadie merece morir: ni Jobs, ni el señor Bill ni siquiera los culpables de danos mayores que el suyo. Pero, todos merecemos el fin de la influencia maligna de Jobs En los ordenadores de la gente.

Por desgracia esa influencia continúa a pesar de su ausencia. Solo podemos esperar que sus sucesores,al intentar continuar su legado, sean menos eficaces.

El día en que se fue de Apple

Los apologistas de Jobs insisten en presentarlo como un visionario adelantado a su tiempo, pero, la realidad es que la mayoría de las veces no pegaba una.

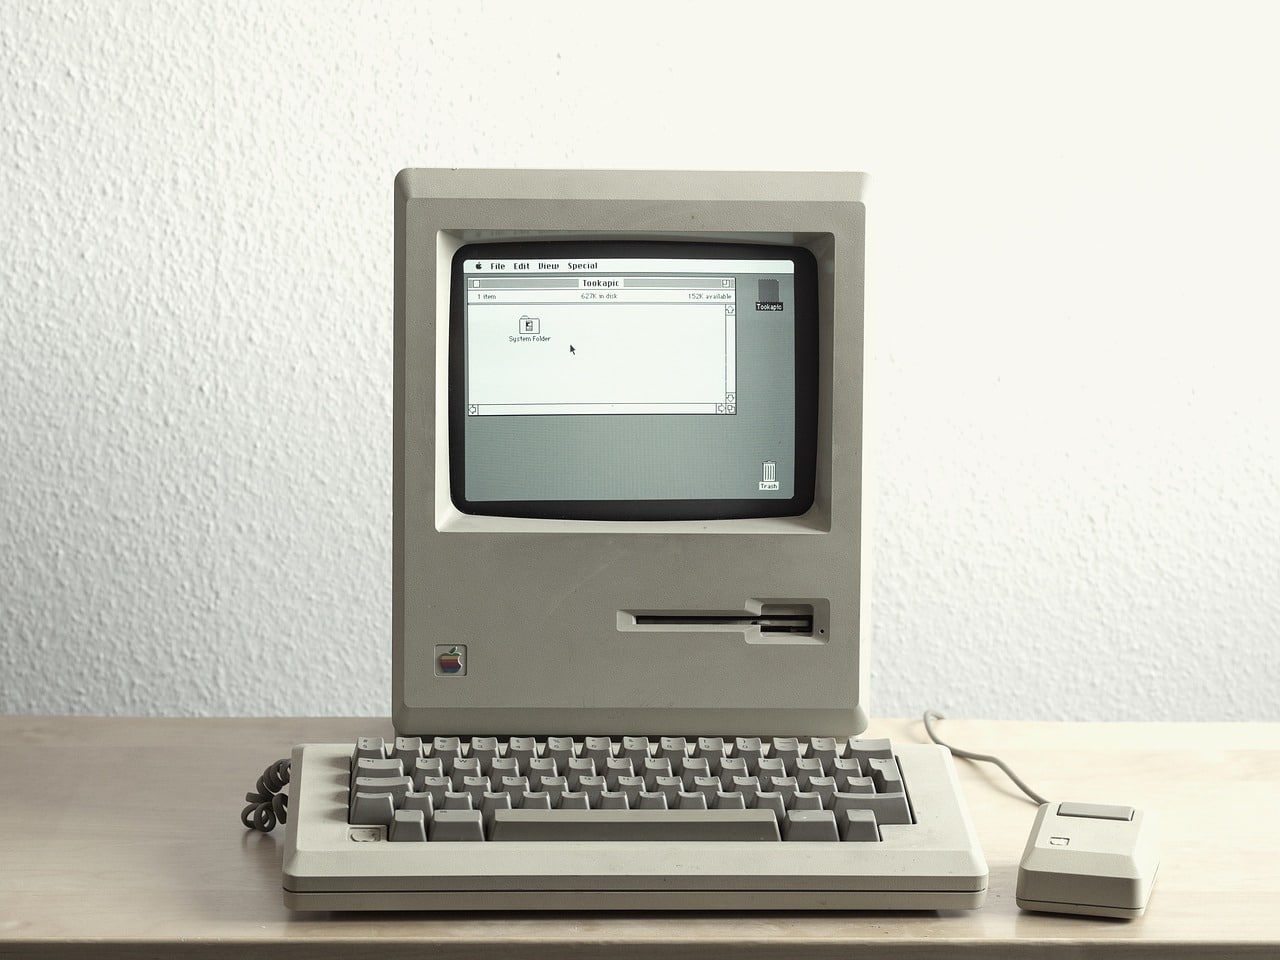
Entrada la década del 80, Apple decidió encargar la dirección de la empresa a un profesional, El elegido fue John Sculley, antiguo ejecutivo de Pepsico. Jobs, mientras tanto se encargó de un equipo a cargo de diseñar un nuevo ordenador, el Macintosh.

Jobs esperaba que la nueva computadora vendiera 80.000 unidades a finales de 1984 por lo que produjeron una cantidad para cumplir con la demanda. Lamentablemente, esa demanda nunca se produjo y fue enteramente por culpa de Jobs.

El Macintosh  no tenía suficiente memoria (128 KB contra 512 de la competencia) y el catálogo de aplicaciones era limitado. Además. muchos miembros del equipo de Apple II que representaban el 70% de ingresos de la empresa, se sintieron despreciados y se fueron.

Steve Jobs  culpó a todo el mundo del fracaso, menos a él mismo. Finalmente quiso echar a Sculley aprovechando que el ejecutivo iba a partir de viaje. Enterado Sculley, reunió al directorio de la empresa y logró un apoyo unánime destituyendo a Jobs de sus cargos directivos..

Jobs se enojó, vendió todas sus acciones menos una. (Supongo que para seguir incordiando en las reuniones de accionistas) y se fue de la empresa.

Libre del lastre, Sculley logró encontrar un nicho de mercado para las Macintosh (Las publicaciones de escritorio) reestructuróo la empresa reduciendo la plantilla y convenció a las empresas de software de producir títulos para esta plataforma.

from Linux Adictos https://ift.tt/3DumGzo
via IFTTT
Flatpak 1.12 mejora la gestión del sub-sandbox para beneficiar a Steam

Flatpak 1.12

No sé si habrá muchos usuarios que pondrán en el primer puesto del podium de paquetes de nueva generación a los snap de Canonical. Por lo que yo he leído a la comunidad, la mayoría preferimos los flatpak, aunque algunos prefieren las AppImage porque son descargar y empezar a usar. Preferencias aparte, la noticia que tuvo lugar ayer fue el lanzamiento de Flatpak 1.12, una nueva versión que ha llegado acompañada de una menos nueva.

Y es que Flatpak 1.12 ha llegado al mismo tiempo que Flatpak 1.10.4, habiéndose lanzado el segundo para corregir una vulnerabilidad en el soporte para portal. El fallo de seguridad ha sido el resultado de algunas nuevas llamadas del sistema del kernel que no han sido bloqueadas por las reglas SECCOMP, lo que son aplicaciones que podrían crear sub-sandboxes para confundir la verificación del mecanismo de aislado del portal.

Flatpak 1.12 ha llegado junto a Flatpak 1.10.4

«Un informador anónimo descubrió que las aplicaciones Flatpak con acceso directo a los sockets AF_UNIX, como los utilizados por Wayland, Pipewire o pipewire-pulse, pueden engañar a los portales y otros servicios de host-OS para que traten a la aplicación Flatpak como si fuera un proceso de host-OS ordinario, no sandboxed, manipulando el VFS utilizando syscalls recientes relacionados con el montaje que no están bloqueados por el filtro denylist seccomp de Flatpak, con el fin de sustituir un crafted /.flatpak-info o hacer que ese archivo desaparezca por completo.»

Eso en cuanto a la serie 1.10. Al mismo tiempo, y como reza el titular de este artículo, se ha lanzado Flatpak 1.12, con la novedad más destacada de un control mejorado sobre los sub-sandboxes, y el software que más se beneficiará de esto es la versión Flatpak de Steam.

Flatpak 1.12 y 1.10.4 ya han sido lanzados oficialmente, y pronto empezarán a llegar a los repositorios oficiales de la mayoría de distribuciones Linux.

from Linux Adictos https://ift.tt/3Ftqov8
via IFTTT

Flatpak 1.12 mejora la gestión del sub-sandbox para beneficiar a Steam

Flatpak 1.12

No sé si habrá muchos usuarios que pondrán en el primer puesto del podium de paquetes de nueva generación a los snap de Canonical. Por lo que yo he leído a la comunidad, la mayoría preferimos los flatpak, aunque algunos prefieren las AppImage porque son descargar y empezar a usar. Preferencias aparte, la noticia que tuvo lugar ayer fue el lanzamiento de Flatpak 1.12, una nueva versión que ha llegado acompañada de una menos nueva.

Y es que Flatpak 1.12 ha llegado al mismo tiempo que Flatpak 1.10.4, habiéndose lanzado el segundo para corregir una vulnerabilidad en el soporte para portal. El fallo de seguridad ha sido el resultado de algunas nuevas llamadas del sistema del kernel que no han sido bloqueadas por las reglas SECCOMP, lo que son aplicaciones que podrían crear sub-sandboxes para confundir la verificación del mecanismo de aislado del portal.

Flatpak 1.12 ha llegado junto a Flatpak 1.10.4

«Un informador anónimo descubrió que las aplicaciones Flatpak con acceso directo a los sockets AF_UNIX, como los utilizados por Wayland, Pipewire o pipewire-pulse, pueden engañar a los portales y otros servicios de host-OS para que traten a la aplicación Flatpak como si fuera un proceso de host-OS ordinario, no sandboxed, manipulando el VFS utilizando syscalls recientes relacionados con el montaje que no están bloqueados por el filtro denylist seccomp de Flatpak, con el fin de sustituir un crafted /.flatpak-info o hacer que ese archivo desaparezca por completo.»

Eso en cuanto a la serie 1.10. Al mismo tiempo, y como reza el titular de este artículo, se ha lanzado Flatpak 1.12, con la novedad más destacada de un control mejorado sobre los sub-sandboxes, y el software que más se beneficiará de esto es la versión Flatpak de Steam.

Flatpak 1.12 y 1.10.4 ya han sido lanzados oficialmente, y pronto empezarán a llegar a los repositorios oficiales de la mayoría de distribuciones Linux.

from Linux Adictos https://ift.tt/3Ftqov8
via IFTTT

helloSystem 0.6: la nueva versión del sistema operativo basado en FreeBSD

helloSystem

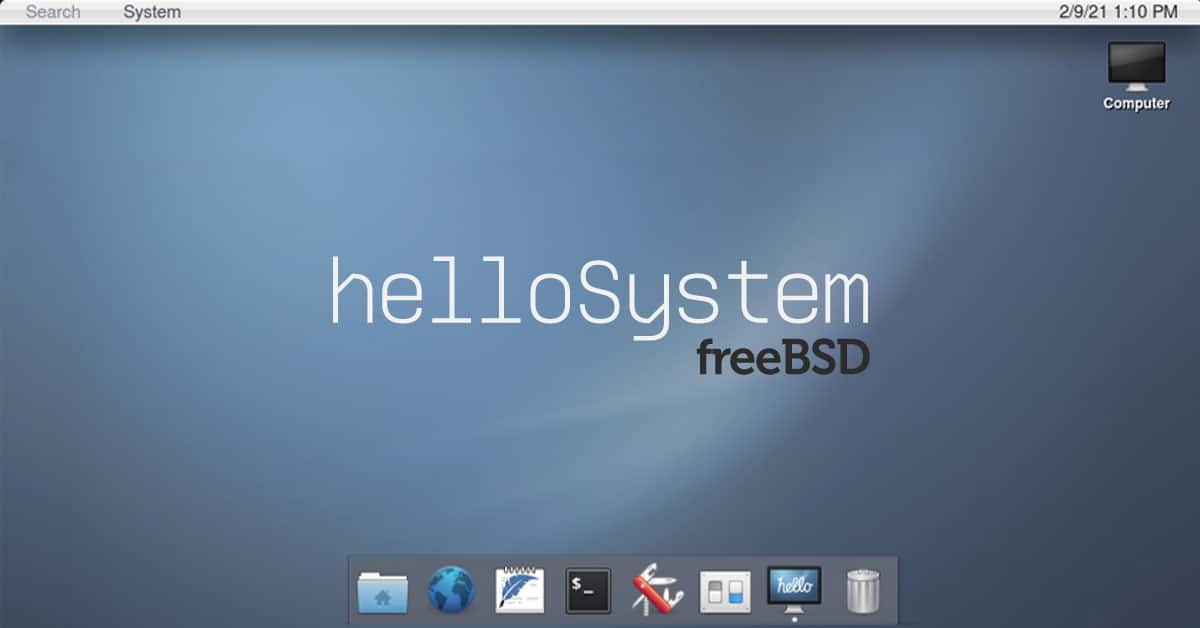
Quizás no lo conocías, pero helloSystem es un sistema operativo de código abierto bastante interesante. Se basa en FreeBSD y está creado por Simon Peter, que también creó el sistema de paquetes AppImage. Ahora también ha liberado la versión 0.6 de este sistema operativo, tomando como base FreeBSD 12.2.

Además de tener esa sólida base, helloSystem 0.6 también cuenta con otras ventajas, como un escritorio bastante parecido a macOS, para que los fanáticos de Apple se sientan como en casa y sin las políticas y restricciones que pueda implementar esta compañía en su sistema original. También tiene semejanzas con muchas distros GNU/Linux modernas, es decir, libre de las complicaciones inherentes, para que el usuario pueda tener un control total y sin demasiados quebraderos de cabeza.

Puedes descargar la imagen ISO de helloSystem de forma gratuita, con un peso de 1.4GB y lo puedes hacer tanto por descarga directa como por torrent. Debes saber que contiene un gran surtido de software preinstalado, como es habitual en las distros. Con el paquete panda-statusbar de CyberOS, un dock basado en cyber-dock también de ese mismo grupo de desarrollo, un gestor de paquetes Filer, y navegador Falkon entre otros.

Como FS o sistema de archivos, usa ZFS por defecto, aunque también es compatible con exFAT, NTFS, ext4, HFS+, XFS y MTP. También cabe destacar que se han desarrollado una serie de aplicaciones propietarias de este proyecto, como un instalador, un configurador, una utilidad de almacenamiento virtual para montar un árbol FS, para recuperar datos ZFS, interfaz par aparticionamiento de discos, configuración de red, etc. Estas usan lenguaje Python y se basan en la biblioteca gráfica Qt.

Y ahora con la versión helloSystem 0.6 llegará con gran cantidad de novedades y correcciones con respecto a la versión anterior. Y si te interesa conocer todos los cambios de esta última versión, puedes ver el registro completo aquí.

from Linux Adictos https://ift.tt/3mCt3Kl
via IFTTT

Google dono 1 millon de dolares para mejorar la seguridad el open source y también financiará la auditoría de seguridad en ocho importantes proyectos

Hace ya varios dias Google dio a conocer la iniciativa Secure Open Source (SOS), que proporcionará bonificaciones por el trabajo relacionado con el fortalecimiento del software crítico de código abierto y al cual se han destinado un millón de dólares para los primeros pagos, pero si la iniciativa se reconoce como exitosa, la inversión en el proyecto continuará.

Las solicitudes de remuneración se aceptan solo para los cambios aceptados en proyectos con un nivel de criticidad de al menos 0.6 según la calificación OpenSSF Critically Score o incluidos en la lista de proyectos que requieren controles de seguridad especiales.

La naturaleza de los cambios propuestos debe estar relacionada con la mejora de la seguridad en áreas tales como fortalecer la protección de los elementos de la infraestructura (por ejemplo, procesos de integración y distribución continuos), implementar sistemas de verificación para firmas digitales de componentes de productos de software, aumentar el nivel del producto (revisión, protección de sucursales, Fuzzing testing, protección contra ataques de dependencia).

Durante el año pasado, hicimos una serie de inversiones para fortalecer la seguridad de proyectos críticos de código abierto, y recientemente anunciamos nuestro compromiso de $ 10 mil millones para la defensa de la ciberseguridad, incluidos $ 100 millones para respaldar fundaciones de terceros que administran las prioridades de seguridad de código abierto y ayudan a solucionar vulnerabilidades.

En cuanto a los montos de las bonificaciones, estas se expedirán de la siguiente manera:

  • $ 10,000 o más: por introducir mejoras complejas, significativas y relevantes a largo plazo que brinden protección contra vulnerabilidades graves en el código o la infraestructura de proyectos abiertos.
  • $ 5000- $ 10000 – para mejoras de dificultad media que tengan un efecto positivo en la seguridad.
  • $ 1000- $ 5000 por mejoras de dificultad moderada para aumentar la seguridad.
  • $ 505 – para pequeñas mejoras de seguridad.

Hoy, nos complace anunciar nuestro patrocinio para el programa piloto Secure Open Source (SOS) dirigido por la Fundación Linux. Este programa recompensa financieramente a los desarrolladores por mejorar la seguridad de proyectos críticos de código abierto de los que todos dependemos. Estamos comenzando con una inversión de $ 1 millón y planeamos expandir el alcance del programa en base a los comentarios de la comunidad.

Por otra parte el OSTIF (Fondo de mejora de la tecnología de código abierto), creado para fortalecer la seguridad de los proyectos de código abierto, anunció una asociación con Google, que expresó su disposición a financiar una auditoría de seguridad independiente de 8 proyectos de código abierto.

Con los fondos recibidos de Google, se decidió auditar Git, la librería Lodash JavaScript, el framework PHP Laravel, el framework Slf4j Java, las librerías Jackson JSON (Jackson-core y Jackson-databind) y los componentes Apache Http (Httpcomponents-core y Httpcomponents).

El soporte de Google permitirá a OSTIF lanzar el Programa de Auditoría Administrada (MAP), que ampliará nuestras revisiones de seguridad en profundidad a más proyectos vitales para el ecosistema de código abierto. 

Anteriormente, utilizando los fondos recibidos como resultado de la recolección de donaciones, el fondo OSTIF ya auditó los proyectos de OpenSSL, VeraCrypt, OpenVPN, Monero, Unbound DNS y QRL.

Por separado, la comunidad ya ha recopilado herramientas para auditar el marco PHP Symfony. En caso de financiamiento adicional para la auditoría , también se planean proyectos Systemd, Electron, Rails, Drupal, Joomla, WebPack, Reprepro, Ceph, React Native, Salt, Ansible, Angular, Gatsby y Guava.

Esto marca un gran éxito al atraer grandes donantes corporativos para apoyar el modelo de OSTIF de mejorar el software de código abierto a través de revisiones de seguridad y auditorías de código fuente.

La elección se tomó empíricamente con base en una evaluación del impacto de la seguridad del proyecto en el ecosistema de código abierto y el beneficio potencial para la comunidad al aumentar la seguridad de los proyectos en consideración. Para alrededor de 100 mil proyectos en GitHub, se calculó un coeficiente teniendo en cuenta factores como la popularidad del uso como dependencia, la demanda de infraestructuras, el número de desarrolladores, la actividad de desarrollo, el número de mensajes de error cerrados y no cerrados, el número de las organizaciones que apoyan el proyecto, la frecuencia de las actualizaciones, el historial de identificación de vulnerabilidades, etc.

Fuentes: https://ostif.org/, https://security.googleblog.com/

from Linux Adictos https://ift.tt/3Fw3Wl6
via IFTTT