Unknown's avatar

About Frank Cisco

Esposo, papá. Entusiasta de Linux y F1.

DLSS 5: Un impulso significativo para el rendimiento y nuevas incorporaciones en el ecosistema Nvidia


  • Nvidia ha mejorado considerablemente el modelo de IA para DLSS 5
  • Esto significa que la tecnología ahora ofrece hasta un 40% de aumento en las tasas de fotogramas
  • Team Green también ha mejorado la generación de fotogramas y llevará DLSS 5 a dos nuevos juegos: Hogwarts Legacy y Where Winds Meet

Si te preguntabas cuán pronto Nvidia podría empezar a aumentar el rendimiento de DLSS 5, la respuesta es que ya ocurrió.

La tecnología de renderizado neuronal de Team Green, que debuta oficialmente en NBA 2K27, apenas ha estado disponible un poco más de un mes, pero Nvidia afirma que ha duplicado el rendimiento del modelo de IA que impulsa DLSS 5.

Cuando se presentó por primera vez en marzo de 2026, DLSS 5 requería un par de GPUs RTX 5090 para funcionar, con la compañía aumentando el rendimiento del modelo de IA en 5x para el lanzamiento de la tecnología en NBA 2K27. Con esta última actualización, ahora es 10x más eficiente que ese punto de referencia.

Nvidia también dejó claro que ha reducido considerablemente el uso de memoria de video (VRAM) de la tecnología, señalando que: “La actualización de octubre de DLSS 5 reduce la huella del [modelo de IA] en un 24% a aproximadamente 118 millones de parámetros, al tiempo que reduce el uso de VRAM en 4K en un 20%. El resultado es la mitad de la sobrecarga de GPU de la versión de septiembre de lanzamiento, manteniendo una fidelidad visual comparable”.

Según las pruebas de Nvidia en NBA 2K27, eso se traduce en aumentos de fotogramas del orden del 30% al 40%. Consulta el video a continuación para ver las mejoras en el juego de baloncesto.

Este nuevo modelo de DLSS 5 se lanza el 16 de octubre, con disponibilidad para GPUs RTX 5000, laptops RTX Spark y el servicio de streaming GeForce Now.

Nvidia también anunció que DLSS 5 se introduce para Hogwarts Legacy el 5 de noviembre, y también Where Winds Meet en un “futuro cercano”, aunque no se especifica una fecha de lanzamiento en este último caso.

Finalmente, fuera de DLSS 5, Nvidia anunció que está introduciendo un nuevo modo de rendimiento para la generación de fotogramas, acelerando considerablemente la tecnología. La compañía explica que se beneficia de un “algoritmo más rápido y ligero” que impulsa aún más las tasas de fotogramas, y ofrecerá hasta un 35% de mejora con una RTX 5060.

Este modo de rendimiento se llama ‘Preset C’ en la opción de sobrescritura de generación de fotogramas de la aplicación de Nvidia.

DLSS 5 también llegará a RTX Remix el 23 de octubre, lo que permite a los juegos antiguos recibir un lavado gráfico con la adición de renderizado neuronal. Eso tiene sentido, ya que los jugadores han estado modificando el soporte (en varias formas) con juegos clásicos de PC.

Análisis: un paso adelante loable, pero los jugadores quieren más

Es notable ver que el rendimiento de DLSS 5 se incremente tan rápidamente, aunque Nvidia debía actuar en este sentido. Una de las críticas principales a esta tecnología ha sido que el impacto en el rendimiento es alto y que requiere una GPU RTX 5000 potente para funcionar de manera fluida, en un momento en que los precios de estas tarjetas gráficas se vuelven cada vez más caros.

Sin embargo, cada vez más jugadores parecen aceptar que DLSS 5 vale el costo en fotogramas por la mejora visual. Esas personas seguramente estarán satisfechas con el progreso de Nvidia y probablemente no discordarán con la afirmación de la compañía en su entrada de blog de que 2026 ha sido un “año de innovación implacable de DLSS”.

Por supuesto, persisten los escépticos que preferirían que Nvidia no introdujera la IA de esta manera con DLSS. Y también es cierto que estas optimizaciones tempranas son donde se forjan las ganancias más grandes, y a medida que el modelo de IA se refine, es probable que las mejoras de rendimiento se vuelvan más modestas.

También hay gamers que preguntan: ahora que el modelo de IA es mucho más eficiente, ¿esto abrirá un soporte más amplio para las tarjetas gráficas anteriores de Nvidia? Como lo planteó un usuario de Reddit: “Genial, ¿podríamos obtener soporte oficial para la serie RTX 40 ahora que el nuevo modelo es tan eficiente?”

Es una buena pregunta, teniendo en cuenta que Nvidia ha prometido que tras ajustar el rendimiento de la serie RTX 5000, trabajará para llevar el soporte a la generación anterior RTX 4000. Supongo que no ocurrirá hasta principios del próximo año, aunque.

El resto de avances en la generación de fotogramas con DLSS también es bienvenido, si bien la nueva opción ‘Preset C’ ha recibido críticas por provocar algunos glitches y artefactos al aumentar las tasas de fotogramas. No todos lo ven igual, y su grado de visibilidad puede ser subjetivo según el juego y la configuración.

En cualquier caso, este preset debería ser útil para jugadores de portátil que buscan elevaciones de fotogramas con GPUs Nvidia relativamente modestas, y probablemente esté vinculado al lanzamiento de las laptops RTX Spark para potenciar su rendimiento.

from Latest from TechRadar https://ift.tt/LnvVx0p
via IFTTT IA
Vulnerabilidades en LiteLLM: cómo las fallas de control de acceso y CSRF pueden comprometer sistemas de IA


Un análisis reciente de seguridad destaca dos vulnerabilidades en un gateway de IA popular que podrían permitir a actores maliciosos obtener control administrativo, ejecutar código dañino y robar credenciales sensibles. A continuación, se presenta una visión profesional sobre el incidente, su impacto y las medidas recomendadas para mitigarlo.\n\nLiteLLM es una solución de código abierto que facilita la conexión de aplicaciones con modelos de lenguaje grande (LLM) de múltiples proveedores, entre ellos OpenAI y Anthropic. La arquitectura central dirige las solicitudes a través de una única interfaz, permitiendo gestionar claves API, controlar el acceso de usuarios y monitorizar uso y costos. Actualmente, LiteLLM admite alrededor de 140 proveedores de IA y ha ganado popularidad, con más de 90 millones de descargas mensuales en GitHub y más de 61.000 estrellas.\n\nRecientemente, los investigadores de seguridad de Check Point Research (CPR) identificaron dos fallas en LiteLLM. La primera es un fallo de control de acceso que afecta a la forma en que LiteLLM aplica permisos. Este fallo, identificado como CVE-2026-35029, recibió una puntuación de severidad de 8.7/10 (alta). Según CPR, la vulnerabilidad permite que usuarios con privilegios mínimos alcancen funciones de administrador que controlan la configuración central del gateway, lo que a su vez facilita leer archivos en el servidor, sobrescribir credenciales de administrador, descargar y ejecutar malware, entre otras acciones peligrosas.\n\nLa segunda vulnerabilidad es un fallo de server-side request forgery (SSRF), que permite a los usuarios del gateway dirigir a LiteLLM para realizar solicitudes API a servidores de terceros. En teoría, un atacante podría enviar peticiones a sus propios servidores bajo su control y, al portar claves de autenticación de proveedores de IA, obtendría directamente dichas credenciales. Este fallo se conoce como CVE-2026-59823 y recibió una severidad de 5.3/10 (media).\n\nLa magnitud del riesgo es clara: “las credenciales que maneja un gateway proporcionan acceso directo y facturable a los proveedores de IA sin necesidad de una autenticación adicional”, explicó CPR. “Dada la escala de adopción de LiteLLM, una falla en este componente podría afectar a un gran número de implementaciones de IA simultáneamente.”\n\nVersiones vulnerables y parcheo recomendado\nCPR indica que todas las organizaciones que ejecuten LiteLLM en versiones anteriores a la 1.83.9 están expuestas a ambas vulnerabilidades. Es crucial revisar también implementaciones indirectas donde LiteLLM esté incrustado en plataformas y herramientas internas utilizadas para construir aplicaciones de IA, ya que podría estar presente sin haber sido desplegado como solución independiente.\n\nLa empresa ha publicado una corrección para ambos fallos en la versión 1.83.9. Se recomienda instalar esta versión cuanto antes. Además, CPR recomienda revisar quién tiene acceso al gateway; cualquier cuenta podría ser utilizada para explotar estas fallas. Las claves API de proveedores de IA almacenadas en LiteLLM deben rotarse si hay indicios de acceso no autorizado, y los permisos deben verificarse de forma rigurosa.\n\nLas autoridades de seguridad subrayan que “confiar únicamente en configuraciones no garantiza límites eficientes: la brecha entre los permisos configurados y los impuestos a la ejecución es donde CVE-2026-35029 puede causar mayor daño.”\n\nEntre las recomendaciones clave se incluyen:\n- Ampliar las pruebas de penetración y evaluaciones de vulnerabilidad para incluir herramientas de IA junto con aplicaciones web y la infraestructura en la nube.\n- Realizar revisiones de permisos para asegurar que los usuarios con roles limitados permanezcan efectivamente restringidos.\n- Incorporar gateways de LLM en las evaluaciones de seguridad generales para garantizar la protección de sistemas críticos de negocio.\n\nConclusión: la investigación de CPR confirma que estos fallos representan un “tipo conocido” de errores que afectan a infraestructuras de IA de manera análoga a software empresarial. Las organizaciones deben tratar la seguridad de los gateways de IA con el mismo rigor que aplican a otros sistemas críticos, priorizando actualizaciones, rotación de credenciales y controles de acceso estrictos para mitigar riesgos potenciales.

from Latest from TechRadar https://ift.tt/F0jdlAN
via IFTTT IA

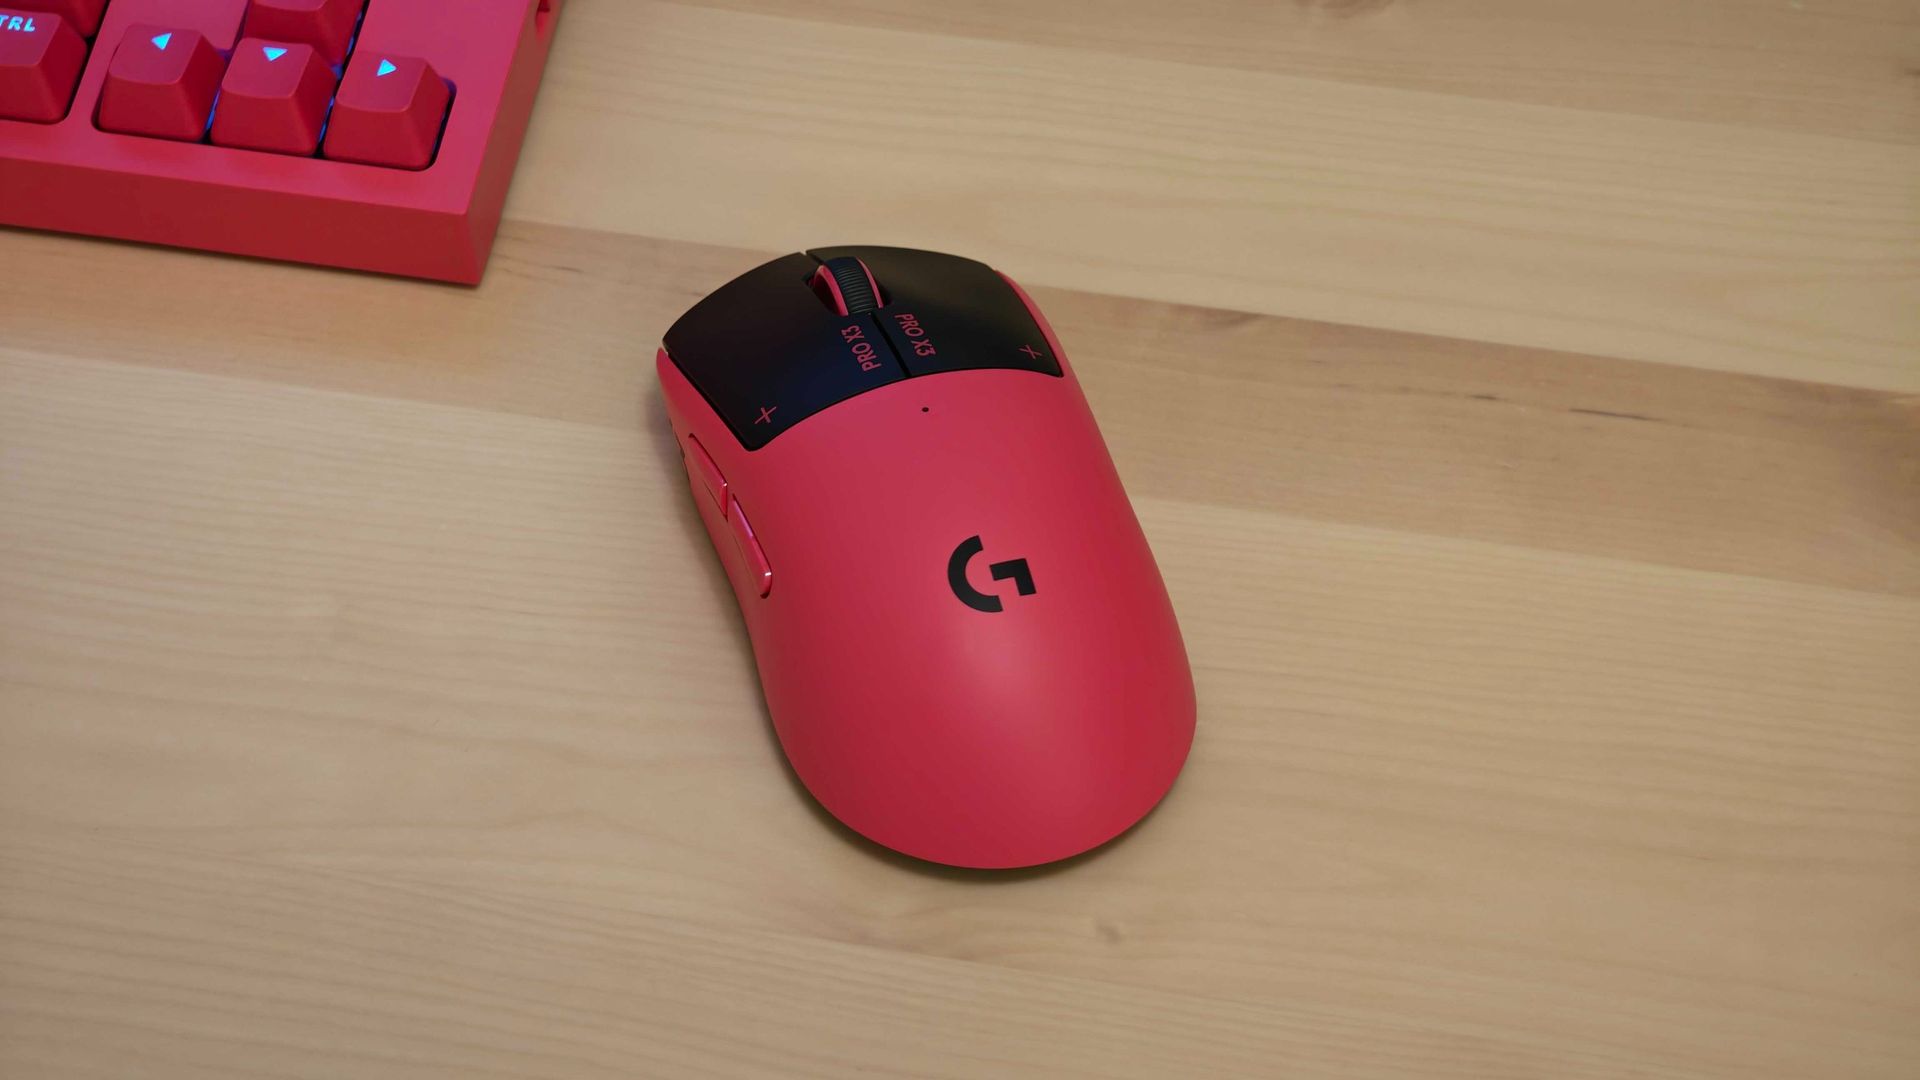
Logitech G Pro X3 Superstrike: dos minutos de revisión y lo que ofrece


La Logitech G Pro X3 Superstrike no representa la revolución que su predecesora llegó a encarnar. La X2 Superstrike sorprendió en su lanzamiento anterior con una puntuación de cinco estrellas, principalmente gracias a sus conmutadores HITS (sistema de disparo háptico inductivo) increíblemente receptivos. Estos permiten al usuario ajustar por completo el punto de actuacion de los dos botones principales en el software complementario G Hub, para adaptarlos específicamente al juego que se esté jugando. Un disparo casi gatillo fino reduce la latencia en shooters competitivos como Counter-Strike 2, mientras que clics más profundos pueden ser preferibles para tareas de productividad o títulos de estrategia más pausados. Además, se puede elegir el nivel de retroalimentación háptica por entrada, desde muy poca hasta toques robustos. Los sensores, basados en principios similares a los conmutadores Hall, son extremadamente duraderos, lo que es una gran ventaja.

Aunque ya no conserva la novedad inicial, los conmutadores HITS siguen siendo excelentes en la Pro X3 Superstrike. Mantiene la forma cómoda para diestros, dos botones laterales personalizables y una estética sobria que siguen destacando, con cambios superficiales limitados a dos nuevas variantes de color: Midnight Black y Magenta Eclipse (un rosa intenso con negro).

En el interior, Logitech G ha rediseñado la distribución del peso para que la mouse sea menos voluminosa en la parte superior. Pesa ligeramente menos, aproximadamente 59 g, lo que facilita un manejo cómodo y liviano, y ahora está más equilibrada, lo que facilita que se deslice de forma más suave en la mano. Además, incorpora un nuevo chipset, el NxLOGI, orientado a mejorar la eficiencia energética.

Logitech afirma que la batería puede llegar a 135 horas por carga, 45 horas más que el modelo anterior. Aunque en mis pruebas no se alcanzó esa cifra, la autonomía sigue siendo suficiente para una semana completa de uso diario, incluso con funciones de haptics activadas.

La Pro X3 Superstrike también cuenta con un sensor Hero 2 mejorado, que eleva la sensibilidad de 44.000 DPI a 48.000 DPI y la velocidad de seguimiento de 888 IPS a 930 IPS. Y ahora se puede alcanzar la tasa de sondeo de 8.000 Hz cuando se usa con cable, una característica que antes estaba limitada al modo inalámbrico.

No soy un pro de esports, pero durante las pruebas la sensación fue de respuesta increíble y gran precisión, ayudando a mejorar mi rendimiento en sesiones de Counter-Strike 2 y Call of Duty: Black Ops 7.

Si bien me habría gustado ver aún más mejoras para justificar plenamente el nombre X3, las innovaciones presentes sí confirman una mejora sustancial respecto a su predecesora. Y sí, hay que pagar un poco más para esta versión, como verán a continuación.

Precio y disponibilidad
– Precio: 199,99 USD / 169,99 GBP / 299,95 AUD
– Disponible en el sitio oficial de Logitech y minoristas en línea
– Más cara que la X2 Superstrike

En Estados Unidos y Reino Unido la X3 es un poco más cara que la X2, que se mantiene a la venta a la vez. En Australia, el precio es el mismo que el de la X2, lo que podría hacer que la X3 sea la opción natural en esa región.

¿Vale la pena comprarla? En gran medida depende de si buscas lo último en especificaciones y de si estás dispuesto a pagar más por una experiencia de juego competitiva optimizada. Si ya tienes una X2, la X3 representa mejoras claras, aunque quizá no justifique un gasto adicional para todos.

Puntuación (scorecard)
– Valor: 4,5/5. No es económico, pero apunta a jugadores competitivos dispuestos a pagar por lo mejor.
– Diseño y características: 5/5. Mantiene lo mejor de la X2 y añade nuevas variantes de color con mejor distribución de peso.
– Rendimiento: 5/5. Ágil, cómodo y altamente personalizable.
– Puntuación final: 4,5/5. Hubiera sido ideal ver aún más mejoras para justificar plenamente el nombre X3, pero Logitech ofrece una versión notable de una de las mejores opciones de ratón para gaming que hemos probado.

Para decidir comprarla:
– Si buscas lo mejor de lo mejor: vale la pena la inversión.
– Si quieres conmutadores hápticos únicos y te atrae la idea de una experiencia de juego más ajustable: es una opción clara.
– Si eres un jugador de FPS serio: la posibilidad de configurar activación rápida de los botones puede marcar diferencias competitivas.
– Si puedes conformarte con menos: existen alternativas más baratas sin perder gran parte de la experiencia.

Algunos consejos y alternativas a considerar
– Logitech G Pro X2 Superstrike: sigue siendo excelente y más asequible; podría verse en rebajas con la llegada de la X3.
– Asus ROG Harpe Ace Aim Lab Edition: opción competitiva con excelente relación calidad-precio, con integración para Aim Lab.

Cómo probé la Logitech G Pro X3 Superstrike
– Pruebas durante varias semanas; uso diario para gaming y productividad.
– Pruebas con títulos esports populares como Counter-Strike 2 y Call of Duty: Black Ops 7, entre otros.
– Comparación con otros ratones de alto rendimiento como la Asus ROG Harpe Ace Aim Lab Edition y la Razer DeathAdder V4 Pro.
– Lecturas adicionales sobre nuestro método de pruebas: enlace a la metodología. Primera revisión: octubre de 2026.

from Latest from TechRadar https://ift.tt/jurTMvX
via IFTTT IA

Surfshark 5.0.0 para iOS: un tablero de seguridad móvil unificado que simplifica la experiencia del usuario


Surfshark ha lanzado la versión 5.0.0 de su aplicación móvil para iOS, presentando una pantalla de inicio completamente rediseñada que coloca las soluciones de seguridad de Surfshark en una vista única. Este hito representa un paso estratégico: la compañía se mueve de ser una VPN independiente a ofrecer una suite de ciberseguridad todo en uno.

Para los usuarios habituales de lo que muchos consideran uno de los mejores servicios de VPN, la claridad de la interfaz es fundamental. Si bien las actualizaciones anteriores sentaron las bases, incorporando el elegante diseño “Liquid Glass” junto con funciones independientes como la verificación de SMS, la versión 5.0.0 finalmente integra todas estas herramientas en un panel de control unificado. El objetivo es claro: eliminar la fricción de la app y permitir que el estado de seguridad se observe de inmediato sin navegar por menús. En lugar de saltar entre pestañas, la nueva interfaz reúne tus protecciones principales en la pantalla principal para que puedas activarlas con el mínimo esfuerzo.

Un tablero de seguridad móvil unificado

El centro de la actualización 5.0.0 es una Home reorganizada que funciona como un centro de mando para tu privacidad digital. Según Surfshark, el objetivo del rediseño es permitir a los usuarios comprobar su nivel de protección de un vistazo, en lugar de adivinar qué está ejecutándose en segundo plano. Los controles principales de VPN ahora comparten la pantalla principal con accesos directos a las herramientas de seguridad más amplias de la marca.

A partir de la vista unificada, los usuarios pueden acceder de forma instantánea a varias protecciones integradas:
– Protección de mensajes de texto: diseñada para escanear mensajes entrantes en busca de enlaces de estafa, protegiendo contra ataques de phishing por SMS.
– Bloqueador de contenido web: una herramienta de filtrado integrada que impide que sitios inseguros y dominios maliciosos se carguen en el dispositivo.
– Monitoreo de filtraciones de datos: analiza automáticamente posibles filtraciones para alertarte si tu correo electrónico o datos personales sensibles quedan expuestos.
– Falsificación de datos personales: impulsado por el sistema Alternate ID, permite generar detalles de correo sustitutos para registros en línea y mantener tu bandeja de entrada real privada.

La barra de navegación inferior mantiene la tidyidad con acceso directo a Inicio, Soluciones, Noticias y Configuración.

Para usuarios cotidianos, esta consolidación representa una mejora significativa en la experiencia. En lugar de tratar las verificaciones de SMS, la protección de identidad y los túneles VPN como productos separados, Surfshark presenta todas las herramientas a la vista, convirtiendo su app móvil en un verdadero hub de seguridad digital todo en uno.

Sobre la actualización, Gabriele Sinkeviciute, Head of Product en Surfshark, afirmó: “Colocar estas soluciones clave para asegurar las conexiones, prevenir estafas y proteger la identidad en la pantalla de inicio permite a los usuarios mantenerse seguros en línea sin navegar por múltiples menús de configuración”.

Esta última actualización para iOS se alinea con la actualización v3.32 de Android de Surfshark, que implementó el nuevo diseño en dispositivos Android en agosto de este año. Ahora, con ambos sistemas operativos adoptando el diseño simplificado, el conjunto de herramientas de Surfshark puede expandirse u optimizarse según lo requiera, sin afectar la velocidad con la que un usuario puede acceder a ellas.

from Latest from TechRadar https://ift.tt/LPxdkFY
via IFTTT IA

Baterías de estado sólido para la Luna: preparativos y posibles aplicaciones terrestres


La exploración lunar avanza con innovaciones que buscan garantizar el suministro de energía ante las condiciones extremas del entorno lunar. En particular, un equipo de NASA está desarrollando baterías que podrían rendir de forma confiable en las temperaturas más extremas entre el día y la noche lunar, donde las oscillaciones térmicas pueden ser severas. Este esfuerzo, conocido como SPEARS (Solid Power for Extreme Environment Adaptability and Resilience in Space), apunta a ofrecer una fuente de energía robusta para equipos de emergencia, rovers y herramientas que operen en cráteres sombreados o en hábitats lunares de misión sostenida, sin generar riesgos de incendio. El objetivo es que estas baterías funcionen de inmediato al calentarlas, evitando sistemas de gestión térmica pesados y, por ende, reduciendo costos y aumentando la duración de las misiones.

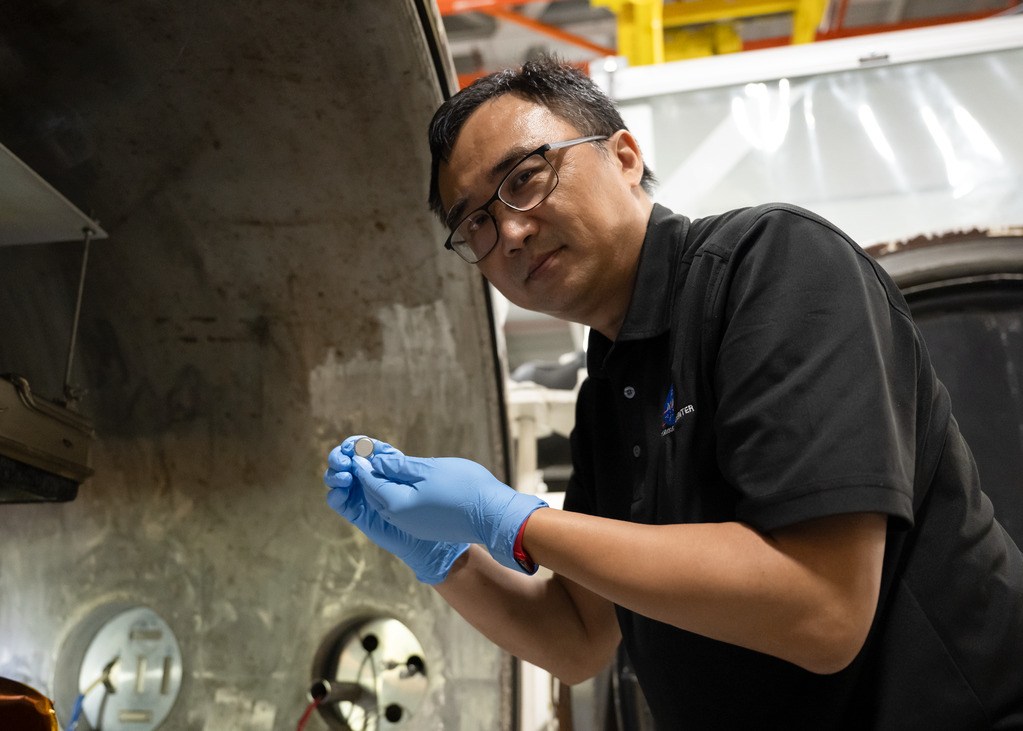
El concepto central es sustituir el electrolito líquido de las baterías lithium-ion tradicionales por un electrolito sólido, ya sea cerámico o basado en polímeros. Este cambio podría permitir un funcionamiento estable tanto en calor extremo como en frío profundo, y evitar la evaporación del líquido en el vacío del espacio. En pruebas de vacío térmico realizadas en el Langley Research Center, los prototipos de SPEARS demostraron operatividad desde temperaturas tan altas como 176 °F (80 °C) hasta 80 °C por debajo de cero, con algunas reducciones de rendimiento a temperaturas extremas. Según Yi Lin, líder de pruebas de SPEARS, las celdas han probado su capacidad para trabajar a minus 80 grados Celsius, y se espera que la performance pueda mejorar y ampliarse con el tiempo.

Aun así, incluso las baterías de estado sólido no son inmunes a temperaturas extremadamente bajas. El desafío reside en evitar que el electrolito sólido se congele o pierda eficiencia cuando es necesario reactivarlas desde un estado de operación neutral. La solución propuesta incluye heaters de baja potencia para activar las baterías una vez expuestas a condiciones frías, lo que podría disminuir la necesidad de sistemas de calefacción pesada en naves y hábitats, favoreciendo diseños más ligeros, costos menores y misiones de mayor duración. Además, la versatilidad de estas baterías no se limita al espacio; el mismo desarrollo podría trasladarse a aplicaciones en la Tierra, desde herramientas de perforación en cráteres sombreados hasta vehículos de exploración y equipos móviles de respaldo para científicos.

La investigación señala que no todas las chemistries pueden ser optimizadas para cualquier tarea; se pueden ajustar las composiciones químicas y los materiales de los electrodos para priorizar energía, potencia o durabilidad, según el uso previsto. Este enfoque modular abre la posibilidad de adaptar baterías a distintas necesidades de misión, sin sacrificar seguridad ni rendimiento en condiciones extremas.

En el plano institucional, SPEARS recibió financiación inicial en 2026 a través de la dirección de Investigación y Tecnología de la NASA, con colaboraciones entre el Langley Research Center y el Ames Research Center para el desarrollo de hardware de vuelo y pruebas en entornos espaciales. Aunque el foco inmediato es la exploración lunar, los límites prácticos indican que la tecnología podría evolucionar hacia colaboraciones comerciales y aplicaciones en la energía móvil de la Tierra, ampliando su impacto más allá de las misiones espaciales.

Importancia para el futuro de la exploración y la energía
– Preparación para una presencia humana sostenida en la Luna requiere sistemas de energía fiables ante entornos extremos y cambios drásticos de temperatura.
– Las baterías de estado sólido ofrecen ventajas en seguridad, rendimiento a temperaturas extremas y potencial de reducción de masa y costo por menor dependencia de sistemas de gestión térmica complejos.
– La posibilidad de adaptar la química de la batería para diferentes tareas (energía vs. potencia vs. durabilidad) facilita su aplicación en una amplia gama de instrumentos científicos y herramientas de exploración, tanto en el espacio como en la Tierra.

En resumen, SPEARS representa un paso crucial hacia baterías que no solo soporten las severas condiciones lunares, sino que también abran una ruta para tecnologías de energía más versátiles y accesibles en la vida diaria de la Tierra. A medida que la NASA avanza en estos desarrollos, la colaboración entre centros de investigación y posibles alianzas comerciales podría convertir esta innovación en una batería estandar para misiones futuras y para una amplia gama de aplicaciones civiles y comerciales.

Observación adicional: las imágenes asociadas muestran a investigadores evaluando baterías en pruebas de temperatura y vacío, destacando la fase de validación de rendimiento en condiciones simuladas del entorno lunar y la interacción entre equipos de prueba y materiales avanzados.
from Technology – NASA https://ift.tt/JAX5Ein
via IFTTT

Hamilton, Ferrari y la estrategia que dejó a todos con la boca abierta en Singapur 2026


¡La Gran Premio de Singapur 2026 nos dejó pedal a fondo y un final que nadie vio venir! Lewis Hamilton terminó en sexta posición, y la noticia revolotéo como llama alrededor del box: la decisión de no entrar a cambiar neumáticos cuando se le llamó fue decisiva y dejó al equipo Ferrari con la sensación de haber dejado escapar un posible podio junto a su compañero Charles Leclerc. En las últimas vueltas, los neumáticos comenzaron a castigarse y la carrera se convirtió en una montaña rusa de desgaste y estrategia.

Martin Brundle, con su visión afilada de la pista, calificó la jugada como una estrategia “bizarra” y dejó claro que hay tácticas que, por más audaces que parezcan, requieren una ejecución impecable para no pagar el precio al final. Este momento ha encendido el debate entre los aficionados y los expertos: ¿hubiera sido mejor arriesgarse con una parada temprana o alargar la stint para ganar posición en las últimas vueltas?

Mientras tanto, la pareja de Ferrari, Leclerc, siguió su propio guion y peleó hasta el último giro, intentando extraer cada mililitro de rendimiento de su coche. El resultado, con Hamilton fuera del podio y la esperanza de los tifosi temblando un instante, nos recuerda que la Fórmula 1 es un ajedrez en movimiento: cada movimiento cuenta y cada decisión puede definir un fin de semana entero.

Si te apasiona el análisis, este capítulo de Singapur ofrece materia prima para estudiar estrategias, gestión de neumáticos y las presiones que pesan sobre cada equipo cuando el reloj corre y la pista se curva. Mantente atento a las crónicas de Sky y a las voces expertas que desentrañan qué pudo haber cambiado el destino en esas vueltas finales. ¡Lo que está claro es que la temporada 2026 está llena de giros inesperados y momentos para no perderse!

Para leer más sobre las opiniones de Brundle y el debate estratégico, sigue este enlace: Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/oJwaEYi
via IFTTT IA

Vulnerabilidades en Cadena de Suministro y la Brecha de Datos Danesa: Lecciones Críticas para Seguridad de Terceros


Un análisis profesional sobre una brecha de datos en el registro de población de Dinamarca revela la magnitud y las fallas subyacentes que umo literalizaron el incidente. A continuación, se presenta un borrador de blog con tono objetivo y centrado en las lecciones de seguridad, sin entrar en especulaciones innecesarias sobre identidades de atacantes o empresas específicas.

Introducción: el riesgo de las cadenas de suministro de datos
La reciente divulgación sobre el acceso no autorizado al CPR (Registro Central de Personas) de Dinamarca subraya un peligro persistente para las organizaciones modernas: la exposición de datos sensibles a través de terceros. Cuando una entidad externa tiene autorizaciones legítimas para consultar información delicada, un fallo en la protección de estas vías puede desencadenar un efecto dominó que afecta a millones de personas. Este caso enfatiza la necesidad de controles de seguridad en toda la cadena de suministro de datos, no solo en el sistema central, para evitar que debilidades marginales se conviertan en vulnerabilidades críticas.

Qué ocurrió y qué está en juego
– Se informa que datos de aproximadamente 8.8 millones de individuos podrían haber estado expuestos, incluyendo identificadores únicos y otros datos personales utilizados en ámbitos como salud, impuestos y servicios bancarios. La magnitud del conjunto de datos subraya el impacto potencial en la privacidad y la confianza pública.
– La exposición estuvo vinculada a un acceso a través de una empresa privada con una legitimidad para consultar información del CPR, lo que indica un ataque de la cadena de suministro: un tercero autorizado recibió credenciales que permitieron la extracción de datos hacia un sistema externo.
– El incidente evidenció debilidades en prácticas de seguridad de contraseñas dentro de cuentas relacionadas, vinculadas a una terminación de credenciales que, en lenguaje público, incluía contraseñas simples. Este detalle resalta la necesidad de políticas robustas de gestión de contraseñas y autenticación multifactor (MFA).

Análisis de las lecciones aprendidas
1) Fortalecer la gestión de acceso de terceros
– Implementar principios de mínimo privilegio y revisión continua de permisos para cualquier tercero con acceso a datos sensibles.
– Realizar due diligence de seguridad y evaluaciones periódicas de proveedores, con métricas claras de cumplimiento y auditorías independientes.
2) Reforzar la seguridad de contraseñas y autenticación
– Exigir políticas de contraseñas robustas, rotación frecuente y MFA obligatoria para accesos a sistemas que contengan datos personales.
– Implementar detección de anomalías en logins y accesos masivos para identificar y contener intentos de extracción.
3) Supervisión y monitoreo de actividad en la cadena de suministro
– Establecer sistemas de monitoreo que detecten patrones inusuales, como búsquedas masivas o extracciones repetidas por cuentas de terceros.
– Mantener registros de auditoría inmutables y respuestas automatizadas ante incidentes para reducir el tiempo de detección y reacción.
4) Transparencia y comunicación responsable
– Informar de forma clara a las partes afectadas y al público cuando procede, describiendo qué datos se vieron comprometidos y qué medidas de mitigación se implementan.
5) Contención de riesgos y planificación de continuidad
– Elaborar planes de respuesta a incidentes que contemplen escenarios de exfiltración de datos a través de terceros y ejercicios de simulación regulares.

Contexto y consideraciones éticas
– Aunque la mayoría de los datos expuestos pueden incluir información sensible, el enfoque responsable es evaluar riesgos reales para las personas afectadas y priorizar medidas que reduzcan la probabilidad de daño, como fraudes y phishing dirigidos.
– La divulgación responsable debe equilibrar la necesidad de informar con la responsabilidad de no amplificar posibles vectores de ataque. En este sentido, los estados y organizaciones deben trabajar con la prensa para presentar los hechos sin sensationalismo innecesario.

Conclusión
Este incidente refuerza la premisa de que la seguridad de datos personales ya no depende únicamente de las defensas internas de una organización, sino también de la robustez de las relaciones con terceros y proveedores. La lección clave es clara: una estrategia de seguridad integral debe abarcar gestión de acceso, autenticación avanzada, monitoreo continuo y una cultura de responsabilidad que ponga la protección de la información de las personas en el centro de las operaciones. Al adoptar estas prácticas, las entidades pueden reducir significativamente el riesgo de incidentes similares y mantener la confianza pública en sus procesos de manejo de datos sensibles.

from Latest from TechRadar https://ift.tt/2DzLxNM
via IFTTT IA

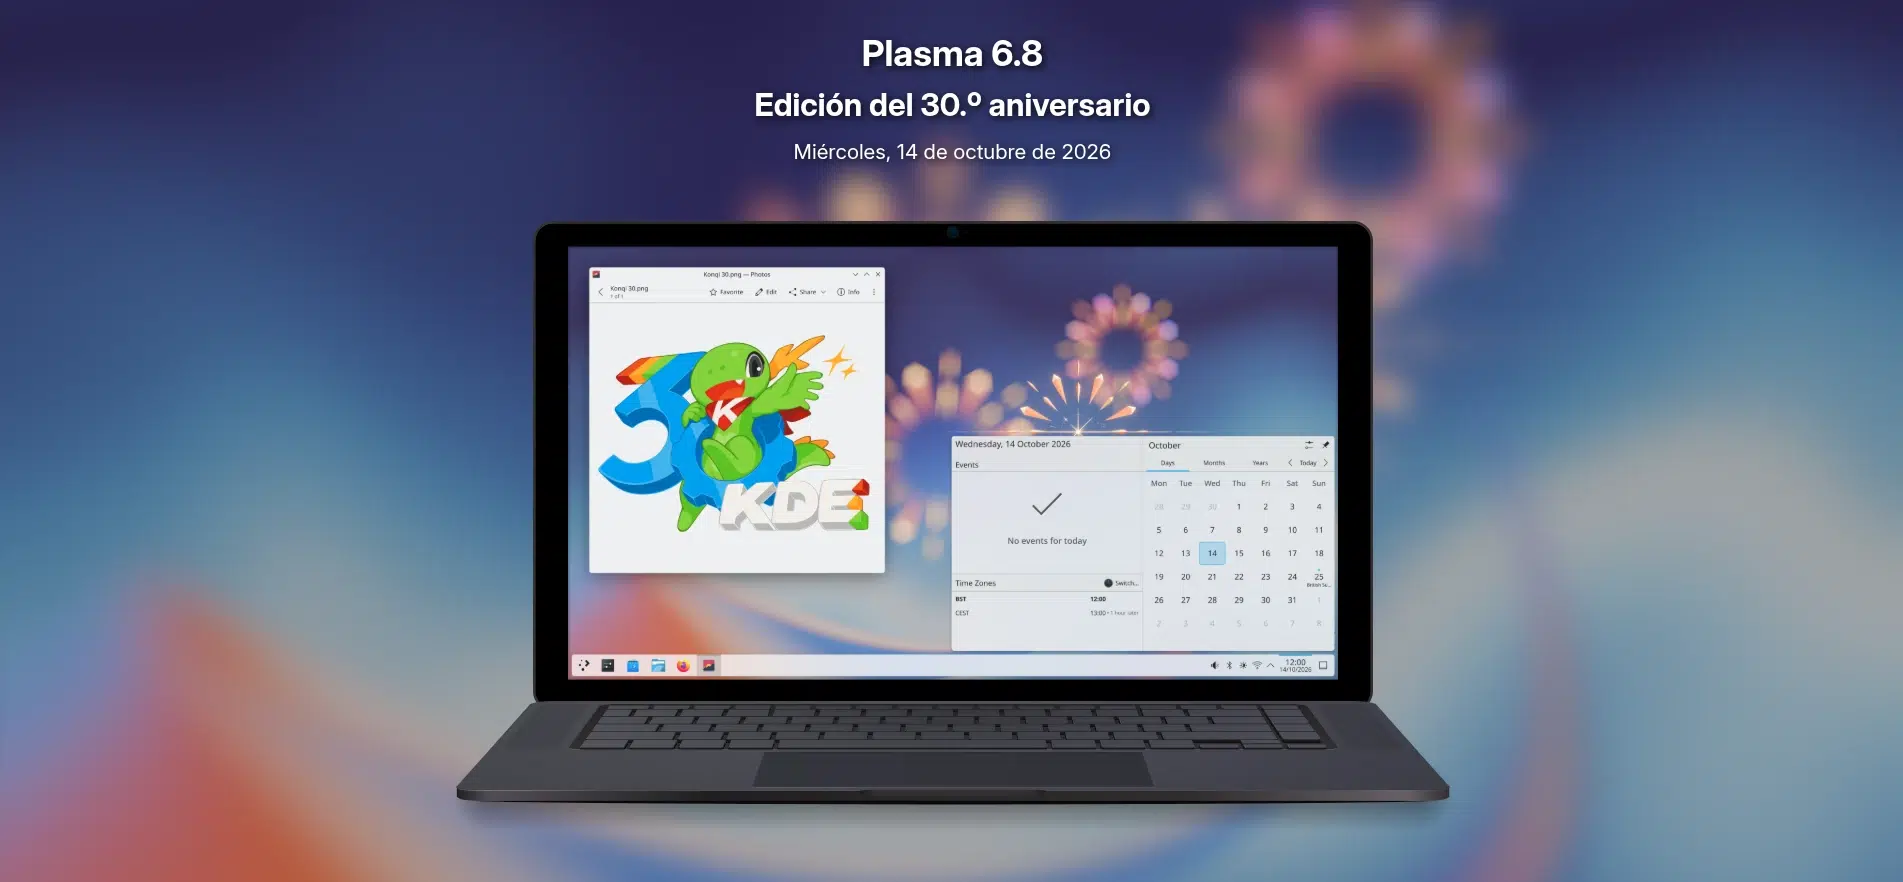
KDE Plasma 6.8: estabilidad y pulido para un aniversario que inspira confianza

KDE Plasma 6.8

La comunidad KDE tiene una cita señalada en el calendario: Plasma 6.8 ya está listo para su publicación estable y lo hace coincidiendo con el trigésimo aniversario del proyecto. La fecha elegida no es accidental, porque el equipo ha querido que la versión final llegue en una jornada redonda para la comunidad, tal como venía apuntando en sus comunicados semanales. No se trata de un lanzamiento menor, aunque tampoco de una revolución: hablamos de una actualización que pule el escritorio y cierra varios frentes abiertos.

Los cambios más comentados no alteran la filosofía del escritorio, sino que corrigen fallos y mejoran tareas cotidianas. KDE ha puesto el foco en la estabilidad, en la experiencia con controladores propietarios y en pequeños detalles que, sumados, marcan la diferencia para quien usa Plasma a diario.

Treinta años y una versión final

El lanzamiento de Plasma 6.8 se produce cuando se cumplen tres décadas desde el nacimiento de KDE, un proyecto que comenzó en 1996 para ofrecer un entorno de escritorio libre y coherente. La coincidencia con el aniversario ha servido para dar más visibilidad a una versión que, de otro modo, podría haber pasado más desapercibida. Los responsables han mantenido la misma estrategia que en otras ocasiones, aprovechando una fecha simbólica para presentar el trabajo de los últimos meses.

La versión estable llega después de varias betas públicas. El equipo ha ido publicando informes semanales en los que detallaba qué entraba y qué quedaba fuera del código. Esa transparencia ha permitido a los usuarios seguir el desarrollo casi en tiempo real y probar las imágenes en vivo antes del salto final. Aunque no todo el mundo participa en esas pruebas, el proceso sirve para cazar regresiones antes de que afecten a millones de equipos.

KDE Plasma 6.8 introduce mejoras en KRunner, Discover y Frameworks

Entre los ajustes que más se notarán en el uso diario hay varios que ya aparecían en los informes previos al lanzamiento. KRunner, el lanzador rápido de Plasma, mejora la navegación con las teclas de flecha, de modo que moverse entre resultados sin ratón resulta más cómodo. Es un cambio discreto, pero se agradece en un elemento que muchos usuarios invocan decenas de veces al día.

Discover, la tienda de software del escritorio, también recibe atención. La aplicación debería aplicar siempre las actualizaciones automáticas de programas Flatpak, una función que hasta ahora no terminaba de comportarse como se esperaba. Para quien depende de este formato de empaquetado, el arreglo evita que algunas aplicaciones queden sin parches sin que el usuario se dé cuenta.

En el apartado de Frameworks, la versión 6.32 corrige un problema relacionado con el desenfoque. Se ha resuelto un cierre inesperado en aplicaciones Qt cuando una ventana emergente de ayuda desaparecía mientras la persona seguía escribiendo. No es un fallo que afecte a todo el mundo, pero sí a quienes trabajan con ventanas translúcidas y elementos emergentes. La corrección forma parte de ese mantenimiento silencioso que sostiene la sensación de solidez.

Alivio para los usuarios de NVIDIA

Uno de los puntos que más ha dado que hablar es el comportamiento del mosaico en equipos con tarjetas NVIDIA y controlador propietario. Los cortes al colocar ventanas en modo mosaico quedan resueltos, según los detalles técnicos publicados antes del lanzamiento. El problema venía de lejos y se había reportado en varias ocasiones, así que su solución era una de las más esperadas por una parte de la comunidad que utiliza mejoras clave para NVIDIA y KDE Plasma.

La causa estaba en la forma en que Plasma gestionaba los recursos gráficos. Cada vez que se abría un efecto de Qt Quick, el sistema recreaba el contexto de OpenGL, lo que bloqueaba brevemente el hilo principal y producía cortes visibles al mover o redimensionar ventanas. La solución pasa por mantener un contexto persistente para Qt, evitando recreaciones constantes. En equipos afectados, el mosaico debería notarse más fluido.

Kup y el planificador de copias en KDE Plasma 6.8

Otra de las piezas que gana protagonismo con Plasma 6.8 es Kup, la utilidad de copias de seguridad. La herramienta incorpora un planificador que permite programar respaldos sin depender de scripts manuales. Para quienes necesitan mantener copias periódicas de sus archivos, contar con una opción integrada en el entorno simplifica bastante la tarea.

Kup no es una novedad absoluta en el ecosistema, pero sí va ganando presencia dentro de Plasma. Su enfoque resulta práctico para usuarios que quieren automatizar copias sin complicarse con herramientas externas. En esta versión, el planificador se suma a las funciones que ya ofrecía, aunque conviene revisar la configuración antes de confiarle datos importantes. Como suele ocurrir en KDE, las opciones están ahí para quien quiera ajustarlas.

Plasma 6.9 ya asoma

El desarrollo de la siguiente versión no se detiene. Plasma 6.9 se encuentra en una fase temprana, todavía sin beta pública ni una lista cerrada de novedades. Los responsables ya trabajan en corregir fallos de la versión actual y en preparar cambios que verán la luz en próximos ciclos.

Entre los movimientos previstos para 6.9 aparecen ajustes de personalización y mejoras visuales en la vista general de KWin. También se estudian detalles de configuración que afectan a paneles y opciones del sistema. Nada de esto ha llegado con 6.8, pero sirve para entender que KDE mantiene un ritmo de desarrollo continuo, con versiones cada pocos meses y betas públicas en la fase final.

La fecha exacta de llegada dependerá de la distribución que use cada persona. Las versiones de ciclo continuo suelen recibir antes los paquetes, mientras que los sistemas con calendario fijo pueden tardar más en incorporarlos. Lo recomendable es consultar los repositorios o canales de actualización de cada distribución para saber cuándo estará disponible Plasma 6.8.

Plasma 6.8 se presenta como una actualización de mantenimiento y pulido, con el aliciente de llegar en el trigésimo aniversario de KDE. Los arreglos para NVIDIA, KRunner, Discover, Frameworks y Kup son los puntos más relevantes para el usuario final, mientras que Plasma 6.9 ya empieza a tomar forma entre bastidores. Quien busque estabilidad encontrará motivos para actualizar cuando su distribución lo permita; quien prefiera esperar, siempre puede consultar los canales de su sistema para saber cuándo estará disponible.

from Linux Adictos https://ift.tt/uXHUtV3
via IFTTT

LASK vs Liverpool: Guía completa para ver el partido de la Champions League 2026/27 desde cualquier lugar


El choque entre LASK y Liverpool promete ser uno de los duelos más interesantes de la segunda jornada de la Champions League 2026/27. Con los Reds buscando responder tras una derrota reciente y los austríacos intentando aprovechar el factor casa, este encuentro ofrece una mezcla de táctica, intensidad y momentos decisivos en una fase temprano de la competición. A continuación, encontrarás opciones para ver el partido desde distintas ubicaciones y métodos, junto con información práctica sobre horarios y plataformas de transmisión.

Detalles clave del encuentro: LASK vs Liverpool se celebra el miércoles 14 de octubre a las 5:45 p. m. BST / 12:45 p. m. ET. La cobertura puede variar según el país y el operador, por lo que es recomendable verificar la disponibilidad local antes de conectarte.

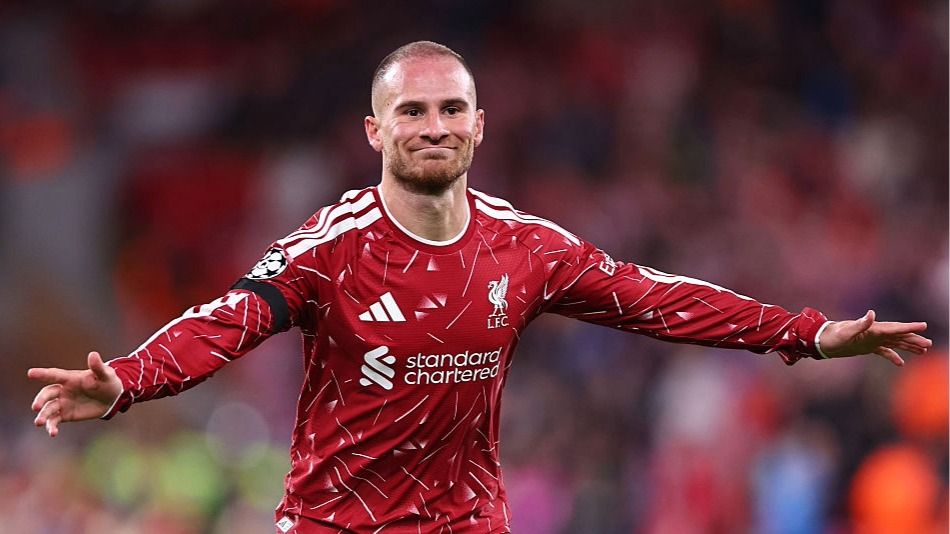
Tras el reciente encuentro ante Manchester City, donde el Liverpool cayó por 3-0, el equipo de Andoni Iraola intenta consolidar su estilo y aprovechar las oportunidades que ofrece su rival. Liverpool llega con la expectativa de volver a mostrarse sólido en el fútbol europeo, con Virgil van Dijk liderando la defensa como capitán por la 200.ª vez. Por su parte, LASK, campeón de la doble corona austríaca la temporada pasada, buscará capitalizar el factor local para obtener un resultado positivo, aunque deberá elevar su rendimiento para contener a un conjunto de Estrella Europea.

Can I watch LASK vs Liverpool for free? En ciertas regiones, sí. Por ejemplo, en la República de Irlanda, el partido podría verse en Virgin Media Two con transmisión en vivo disponible a través de Virgin Media Play. Si te encuentras fuera de casa, también puedes considerar el uso de una VPN para acceder a tus servicios habituales desde cualquier lugar, tal como se describe a continuación.

Cómo ver LASK vs Liverpool desde cualquier lugar

Una VPN te permite hacer que tu dispositivo parezca estar en tu país de origen, desbloqueando así servicios que podrían estar geobloqueados. Entre las opciones destacadas, NordVPN ofrece descuentos y beneficios, y suele presentarse como una solución fiable para mantener el acceso a tus suscripciones durante viajes o desplazamientos.

Consejo práctico: si necesitas una solución para ver el partido desde fuera de tu país, considera NordVPN y aprovecha las ofertas vigentes para disfrutar de la cobertura habitual sin interrupciones.

Además de desbloquear contenido, una VPN puede ayudarte a mejorar la seguridad online, algo importante cuando uses redes públicas o compartidas durante tus desplazamientos.

Nota sobre contenidos y políticas: el uso de VPN para acceder a contenidos puede estar sujeto a los términos y condiciones de cada servicio. Se recomienda consultar estas condiciones y utilizar las herramientas de forma responsable y legal.

Cómo ver LASK vs Liverpool en vivo en Estados Unidos

En Estados Unidos, la transmisión de la UEFA Champions League suele estar en Paramount+. Puedes suscribirte a Paramount+ para ver los partidos, con planes que comienzan a partir de ciertos precios mensuales y opciones de prueba según promociones vigentes.

Si te encuentras fuera de Estados Unidos, la ruta de la VPN mencionada anteriormente puede permitirte acceder a tu suscripción habitual desde otro país y ver el partido sin restricciones geográficas.

Cómo ver LASK vs Liverpool en el Reino Unido

En el Reino Unido, la transmisión suele estar a cargo de TNT Sports 2 y también a través de su socio de streaming HBO Max. Las tarifas y planes pueden variar, con opciones de suscripción mensuales o anuales. Si estás fuera del Reino Unido, la VPN también se presenta como una opción para acceder a tus cuentas desde el extranjero.

Cómo ver LASK vs Liverpool en Canadá

En Canadá, DAZN es quien suele emitir la Champions League. Este servicio requiere una suscripción que se alinea con los paquetes de fútbol ofrecidos por DAZN. Si viajas o te encuentras fuera de Canadá, la VPN puede permitirte mantener el acceso a tu cobertura habitual.

Cómo ver LASK vs Liverpool en Australia

En Australia, Stan Sport suele ofrecer la cobertura de la Champions League. Puedes suscribirte al servicio, que se puede combinar con los planes de Stan para obtener acceso al fútbol en vivo. Si no te encuentras en Australia, la VPN también es una opción para conectarte a tu servicio habitual desde otro lugar.

Cuándo empieza LASK vs Liverpool

El partido comienza a las 5:45 p. m. BST / 12:45 p. m. EDT / 9:45 a. m. PT el miércoles 14 de octubre. En Australia, será jueves 15 de octubre a las 3:45 a. m. AEDT.

Este texto describe el uso general y las opciones habituales para ver partidos de la Champions League en diferentes regiones, con énfasis en la seguridad y en el uso responsable de herramientas como VPNs. Las referencias a proveedores y planes se formulan con fines informativos y pueden cambiar con el tiempo. Verifica siempre la disponibilidad y los términos de cada servicio antes de suscribirte o ver el contenido.

from Latest from TechRadar https://ift.tt/c5er3C0
via IFTTT IA

La Revelación de Horner: El Peso de la Influencia y la Transformación de Red Bull


¡Una historia que sacude la pista y las oficinas! Christian Horner ha dejado claro que hubo una percepción de que ejercía demasiada influencia sobre el equipo, y esa sensación fue un factor en su salida como jefe del equipo Red Bull de Fórmula 1 el año pasado. Este episodio no es solo una decisión de liderazgo; es un momento queencarna la tensión entre la visión estratégica y las dinámicas internas de un equipo campeón.

Horner lideró a Red Bull a través de una metamorfosis audaz: convertir la escudería en una fuerza imparable dentro del panorama de energéticos—un camino que dio inicio con la era de Sebastian Vettel y llevó a Red Bull a conquistar dos dinastías de dominación en la Fórmula 1: dos campeonatos de pilotos y de constructores que marcaron una época de gloria y presión competitiva constante.

La salida, descrita como un límite entre una era y otra, sugiere que incluso en el deporte más controlado por la táctica y la ingeniería, las dinámicas personales pueden inclinar la balanza. En el corazón de la conversación está la pregunta: ¿qué tan grande debe ser la influencia de un líder para sostener una visión? ¿Cómo se equilibra la autoridad con la confianza de la plantilla, la libertad de ingenieros, y la responsabilidad ante patrocinadores y aficionados?

Este capítulo invita a reflexionar sobre el arte de gestionar un equipo ganador: mantener la coherencia estratégica, sostener la motivación de un grupo diverso y navegar las complejidades humanas que laten detrás de cada vuelta de clasificación y cada carrera.

Para los aficionados y los que siguen la evolución de Red Bull, la historia continúa: ¿qué nuevos caminos tomará la escudería ahora que la página de Horner se ha girado y la próxima generación de líderes asoma en el horizonte? Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/LMYW9g1
via IFTTT IA