LKRG, un módulo diseñado para detectar y bloquear ataques y violaciones en el Kernel de Linux

El proyecto Openwall ha publicado el lanzamiento del módulo del núcleo LKRG 0.8 (Linux Kernel Runtime Guard), diseñado para detectar y bloquear ataques y violaciones de la integridad de las estructuras del núcleo.

El módulo es adecuado tanto para organizar la protección contra exploits ya conocidos para el kernel de Linux (por ejemplo, en situaciones donde es problemático actualizar el kernel en el sistema), como para exploits opuestos para vulnerabilidades desconocidas.

¿Qué hay de nuevo LKRG 0.8?

En esta nueva version se ha cambiado el posicionamiento del proyecto LKRG, que ahora no se divide en subsistemas separados para verificar la integridad y determinar el uso de exploits, sino que se presenta como un producto completo para identificar ataques y diversas violaciones de integridad;

En cuanto a la compatibilidad, de esta nueva version, podremos encontrar que es compatible con los núcleos de Linux de 5.3 a 5.7, así como con los núcleos compilados con optimizaciones agresivas de GCC, sin las opciones CONFIG_USB y CONFIG_STACKTRACE o con la opción CONFIG_UNWINDER_ORC, así como con los núcleos en los que no hay funciones interceptadas por LKRG si puede prescindir.

Además de que se añadió el soporte experimental para plataformas ARM de 32 bits (probado en Raspberry Pi 3 Modelo B), mientras que para el soporte disponible anterior para AArch64 (ARM64) se complementa con la compatibilidad con Raspberry Pi 4.

Por otra parte, se han agregado nuevos ganchos, que incluyen un manejador de llamadas «hook()» para identificar mejor las vulnerabilidades que manipulan las «capabilities», en lugar de los identificadores de proceso.

En los sistemas x86-64, se verifica y aplica el bit SMAP (Prevención de acceso en modo supervisor), diseñado para bloquear el acceso a los datos en el espacio del usuario desde el código privilegiado ejecutado a nivel del núcleo. Protección SMEP (Supervisor Mode Execution Prevention) se implementó anteriormente.

Se ha aumentado la escalabilidad de la base de datos de seguimiento de procesos: en lugar de un solo árbol RB protegido por un spinlock, está involucrada una tabla hash de 512 árboles RB, protegida por 512 bloqueos de lectura y escritura, respectivamente;

Se implementa y habilita un modo por defecto, en el que la verificación de integridad de los identificadores de proceso a menudo se realiza solo para la tarea actual, y también opcionalmente para las tareas activadas (despertar). Para otras tareas que están en estado de suspensión o que funcionan sin una llamada a la API del núcleo controlada por el LKRG, la verificación se realiza con menos frecuencia.

Además de que el archivo de la unidad systemd se ha rediseñado para cargar el módulo LKRG en una etapa temprana de carga (la opción de línea de comandos del kernel se puede usar para desactivar el módulo);

Durante la compilacion, se realizó una comprobación de algunas de las configuraciones obligatorias del núcleo CONFIG_ * para generar mensajes de error significativos en lugar de fallas poco claras.

De los demás cambios que se destacan de esta nueva version:

  • Soporte agregado para los modos de espera (ACPI S3, suspensión a RAM) y suspensión (S4, suspensión a disco).
  • Soporte agregado para DKMS en el Makefile.
  • Se propone una nueva lógica para determinar los intentos de salir de las restricciones de espacio de nombres (por ejemplo, de los contenedores Docker).
  • En el proceso, la configuración de LKRG se coloca en una página de memoria, generalmente de solo lectura.
  • La salida a los registros de información que pueden ser más útiles para ataques (por ejemplo, información sobre direcciones en el núcleo) está limitada por el modo de depuración (log_level = 4 y superior), que está deshabilitado de manera predeterminada.
  • Se agregaron nuevos parámetros de sysctl y módulo para ajustar LKRG, así como dos sysctl para una configuración simplificada eligiendo entre los perfiles preparados por los desarrolladores.
  • La configuración predeterminada se cambia para lograr un equilibrio más equilibrado entre la velocidad de detección de violaciones y la efectividad de la reacción, por un lado, y el impacto en la productividad y el riesgo de falsos positivos por el otro.
  • Según las optimizaciones propuestas en la nueva versión, la disminución del rendimiento al aplicar LKRG 0.8 se estima en 2.5% en el modo predeterminado («pesado») y 2% en el modo ligero («ligero»).

Si quieres conocer mas la respecto, puedes consultar los detalles aqui. 

from Linux Adictos https://ift.tt/31uuotB
via IFTTT
BusyBox 1.32 ya está aquí y estos son sus cambios mas importantes

Hace poco se presentó el lanzamiento del popular paquete «BusyBox 1.32» el cual es una implementación de un utilidades UNIX estándar diseñadas como una herramienta principal en la lucha contra la violación de GPL en el firmware.

Este paquete se caracteriza por ser un solo archivo ejecutable y optimizado para un consumo mínimo de recursos del sistema con un tamaño de paquete de menos de 1 MB.

Esta nueva version 1.32 se posiciona como una version inestable, y se espera que se proporcione una estabilización completa en la versión 1.32.1, que se espera en aproximadamente un mes.

Para quienes desconocen de BusyBox, deben saber que hace posible crear un archivo ejecutable unificado que contiene un conjunto arbitrario de utilidades implementadas en el paquete (cada utilidad está disponible en forma de un enlace simbólico a este archivo).

El tamaño, la composición y la funcionalidad de la colección de utilidades pueden variar según las necesidades y capacidades de la plataforma integrada para la cual se realiza.

¿Qué hay de nuevo en BusyBox versión 1.32?

En esta nueva version, podremos encontrar que se añadió un nuevo comando mim para ejecutar scripts desde un archivo Mimfile dado (que recuerda un poco a una utilidad make truncada).

Una gran parte de las correcciones en los comandos de los depósitos de ash y hush, con el objetivo de mejorar la compatibilidad con otros depósitos. En ash y hush, se ha agregado la capacidad de autocompletar comandos integrados con pestañas. Ash ha estabilizado nuevos comandos incorporados.

En la utilidad wget, el límite en el número de redireccionamientos se ha ampliado y se ha implementado la compatibilidad para verificar los certificados TLS en caso de falla con ENABLE_FEATURE_WGET_OPENSSL.

Mientras que para utilidad fdisk, ahora en esta nueva version se añadió el soporte para particiones HFS y HFS+. En Init, se ha mejorado el manejo de las condiciones de carrera cuando llegan las señales.

El formato de salida «% NT»  se ha agregado a la utilidad para el monitoreo visual de los parámetros del sistema nmeter.

En httpd, cuando se trabaja en modo NOMMU, se permite la instalación de un directorio de inicio diferente y la opción ‘-h’ se habilita cuando comienza el proceso en segundo plano.

Se corrigieron errores en las utilidades grep, top, dc, gzip, awk, bc, ntpd, pidof, stat, telnet, tftp, whois, unzip, chgrp, httpd, vi, route.

De los demás cambios que se destacan de esta nueva version:

  • La opción «-empty» se ha agregado a la utilidad find para verificar archivos vacíos.
  • Grep agregó el soporte correcto para la lista de patrones (lista de patrones) y agregó la opción «-R» (procesamiento recursivo del contenido del directorio).
  • Los problemas que aparecen durante la compilacion en Clang 9 son corregidos y se eliminan las advertencias del compilador.
  • Se agregó la capacidad de procesar y enumerar la CPU en el conjunto de tareas (opción «-c»).
  • El comportamiento de la opción «-a» ha cambiado en tar, que en lugar de habilitar la compresión «lzma» ahora está asociado con la detección automática por extensión de archivo.
  • Udhcpc6 agregó soporte para el modo «stateless»para DHCPv6 (el servidor solo proporciona parámetros de red, sin asignar una dirección).
  • Nslookup proporciona procesamiento de respuestas sin registros RR y agrega soporte para registros SRV.
  • Se agregaron nuevos comandos «showmacs» y «showstp» a brctl.
  • Se agregó soporte para el parámetro «servidor de retransmisión» en dhcpc.
  • Syslogd agregó una configuración para mostrar el tiempo con una precisión de milisegundos.
  • Xargs permite el manejo de argumentos entre comillas, y se garantiza el comportamiento correcto de la opción «-n».

Finalmente, para aquellos que quieran conocer mas al respecto sobre la liberación de esta nueva version de BusyBox 1.32, pueden obtener los detalles dirigiéndose al siguiente enlace.

¿Cómo obtener BusyBox?

Si estás interesado en poder obtener esta nueva versión. Podrás hacerlo dirigiéndote a la página web oficial del proyecto en donde encontraras dentro de su seccion de descargas tanto el código fuente de este, así como binarios y documentación.

El enlace es este.

from Linux Adictos https://ift.tt/3gaVJp4
via IFTTT

En LLVM también planean unirse a la iniciativa de eliminar las palabras “esclavo y maestro”

Durante las últimas semanas se han realizado diversos movimientos sociales sobre las actuales manifestaciones por el racismo a nivel mundial y tal y como compartíamos en un artículo anterior, también diferentes proyectos de software se han unido a este movimiento ya sea expresando su apoyo o también anunciados cambios internos dentro del uso de su terminología.

Tal es el caso como comentábamos en el artículo anterior sobre la posición del CEO de GitHub en el cual mediante un tweet expreso su apoyo y la intención de eliminar los términos “maestro y escalvo”.

En ese mismo articulo mencionamos a otros proyectos que también se habían sumado al movimiento de eliminar dichas palabras dentro de sus proyectos, así como también otras que podrían hacer alusión al “racismo” como por ejemplo “lista blanca”, “lista negra”, etc. Si quieres conocer mas al respecto sobre la entrada que compartimos, puedes consultarla en el siguiente enlace.

Y es que haciendo mención de esto, hace pocos días los desarrolladores del proyecto LLVM expresaron su deseo de seguir el ejemplo de otros proyectos y dejar de usar la palabra «maestro» para identificar el repositorio principal.

Este cambio anunciado se presenta como una demostración de que la comunidad LLVM es inclusiva y sensible a los problemas que pueden causar molestias a ciertas categorías de participantes.

En lugar de «master», se propone elegir un reemplazo neutral, por ejemplo, «dev», «trunk», «main» o «default».

Cabe señalar que antes de cambiar de SVN a Git, la rama principal se llamaba «trunk» y este nombre sigue siendo familiar para los desarrolladores. Al mismo tiempo, se propone considerar reemplazar las referencias a los términos lista blanca / lista negra por allowlist / denylist.

Al mismo tiempo, cambiar el nombre de la rama principal requerirá cambios en los scripts de compilacion, la configuración del sistema de integración continua y los scripts relacionados, pero se observa que estos cambios serán insignificantes en comparación con la migración realizada recientemente de SVN a Git.

En el anuncio por parte de los desarrolladores, se puede leer lo siguiente:

Soy perfectamente consciente de que «master» tiene otros significados que el significado maestro/esclavo, y yo personalmente nunca hice esta asociación en el pasado. Sin embargo, también puedo reconocer que tengo privilegios aquí, y que no todos están en la misma posición.

Como tenemos la intención de ser una comunidad inclusiva, propongo que cambiemos el nombre de nuestra rama de desarrollo y que adoptemos en cambio un lugar más neutral terminología para el LLVM monorepo. Los nombres posibles son «dev», «trunk»,»main», «default», …

Necesitamos planificar una transición ya que todos los bots deberán actualizarse a rastrea esta nueva sucursal, pero estos son detalles técnicos menores, nada comparado con la migración SVN-> Git por la que pasamos.

Como estoy hablando de este tema, también deberíamos considerar el uso generalizado de la lista blanca / negra en el proyecto.

La mayoría de los participantes en la discusión, con más de 60 publicaciones, hablaron a favor del cambio de nombre. La propuesta también fue aprobada por Chris Lattner, el fundador y arquitecto jefe de LLVM, pero recomendó no apresurarse, sino esperar y ver cuál es la iniciativa de GitHub para terminar usando el nombre predeterminado «master» para las ramas principales (para usar al cambiar el nombre) misma terminología que en GitHub).

No es sarcasmo, llevando la situación a un absurdo, que algunos tomaron en serio. Roman Lebedev ( 942 compromisos en LLVM) mencionó que si hablamos de inclusión, entonces debe pensar en la conveniencia de usar otras palabras.

Además, también hay que mencionar que debido a este movimiento por parte de muchos proyecto en la lista de bloqueo de anuncios de «Easylist», los archivos con la palabra «whitelist» (lista blanca) fueron renombrados y reemplazándolos por «allowlist», pero se olvidaron de arreglar los scripts y algunos usuarios comenzaron a experimentar problemas con el bloqueo de estos, por lo que se requiere de cambios mas a fondo.

Si quieres conocer mas al respecto sobre el comunicado emitido, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3icX5kJ
via IFTTT

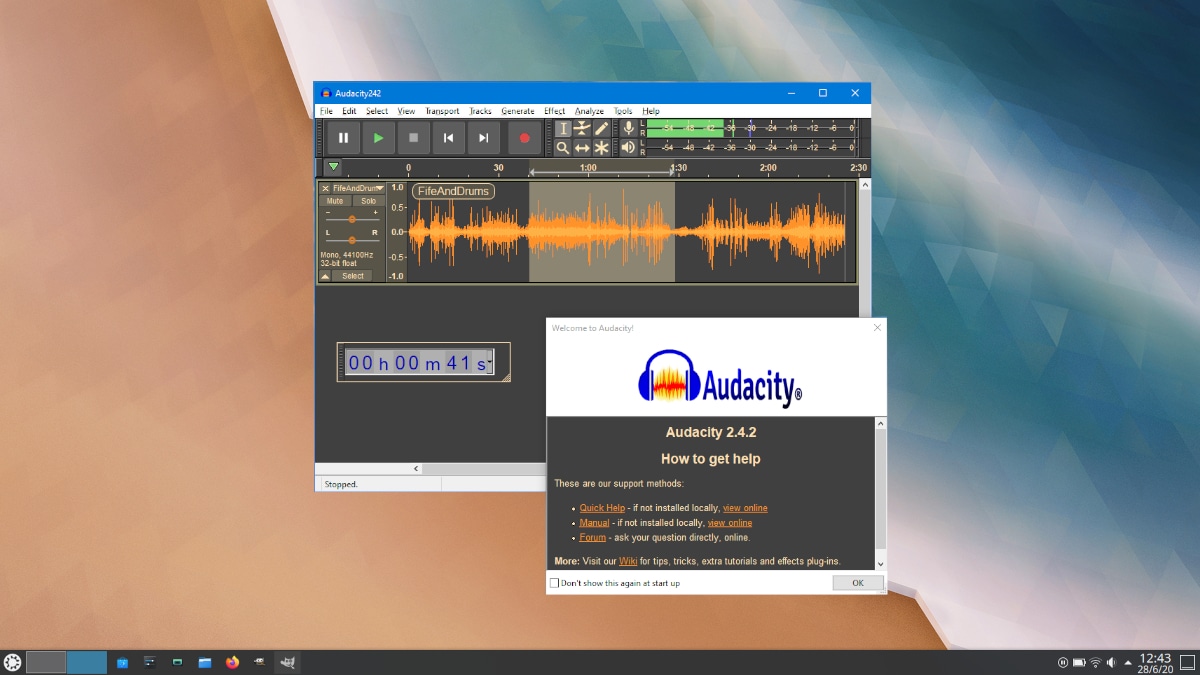
Audacity 2.4.2 llega con una librería wxWidgets actualizada y corrigiendo varios errores

Audacity 2.4.2

Tras una primera versión accidentada, su retirada y una primera versión de mantenimiento corrigiendo los problemas de la versión original, parece que todo ha vuelto a la normalidad en Audacity Team. Esto significa que ya están lanzando versiones con pocas novedades realmente destacadas, y que muchas de ellas tienen que ver con corrección de errores y mejoras de rendimiento. Eso es exactamente lo que incluye el Audacity 2.4.2 que ha sido lanzado durante este fin de semana.

Aunque Audacity 2.4.2 también corrige errores, el motivo de este nuevo lanzamiento es que han actualizado la librería wxWidgets que usa el software de la v3.1.1 a la v3.1.3, con parches que el mismo equipo ha desarrollado y aplicado. Han querido hacer este cambio ahora, antes de empezar a pensar en un lanzamiento más complejo que debería llegar en los próximos meses. También han dado el paso porque muchos usuarios de Linux reportaron que experimentaban fallos con wxWidgets.

Audacity 2.4.2 mejora el soporte para wxWidgets en Linux, sobre todo

El cambio principal desde 2.4.1 es que hemos actualizado la biblioteca wxWidgets que Audacity usa de 3.1.1 (con parches de nuestra parte) a 3.1.3 (con parches de nuestra parte). Queríamos hacer esto como un lanzamiento por derecho propio, antes de comenzar con un lanzamiento más largo y complejo.

Si estás utilizando Audacity 2.4.2 en Linux, usa la biblioteca wxWidgets correcta. En el pasado tuvimos muchos informes de problemas en Linux que finalmente se debieron a que algunas distribuciones usaban wxWidgets del sistema (3.0.0) con Audacity.

En cuanto a corrección de errores, el equipo dice que han corregido un total de 41 bugs, pero el número exacto depende de cómo los contemos. Por otra parte, han incluido una nueva función: el restablecimiento de la configuración. Ahora, en el menú Herramientas hay un artículo para restablecer la configuración que, al seleccionarlo, le hace un reset a la mayoría de configuraciones para que vuelvan a los valores por defecto.

Audacity 2.4.2 ya está disponible para Windows, macOS y Linux desde la página web del desarrollador, a la que podéis acceder haciendo clic en este enlace. La versión Flatpak (enlace directo) también ha sido actualizada, pero su paquete Snap, para no variar, no (y luego le extrañará a Canonical que nos decantemos por los Flatpak). Si estáis interesados en instalarlo desde repositorio APT, podéis hacerlo abriendo un terminal y escribiendo estos comandos:

sudo add-apt-repository ppa:ubuntuhandbook1/audacity
sudo apt update && sudo apt install audacity

from Linux Adictos https://ift.tt/3g3w6Gy
via IFTTT

Los cargos en contra de Julian Assange se han intensificado

Julian Assange

El año pasado justo por estas fechas, ya se había dado a conocer el escándalo que se causo debido al arresto de Julian Assange (el fundador de WikiLeaks) debido a una serie de acusaciones que alegan que publicó documentos clasificados que contienen «los nombres de fuentes que proporcionaron información a las fuerzas estadounidenses en Irak y Afganistán y a los diplomáticos del Departamento de Estado de Estados Unidos en todo el mundo».

Durante todo este tipo se suscitaron diversas acciones, desde la adición de cargos, solicitud de extradición a los Estados Unidos para ser juzgado y bueno, también la aceptación de dicha solicitud, que hasta el momento está en espera.

Ahora, en nuevas noticias, se dieron a conocer nuevas pruebas en su contra, ya que estas indican que reclutó a hackers para obtener acceso a diversos sistemas, incluido el de un país de la OTAN en 2010.

Sus abogados afirman que el procedimiento se basa en «mentiras». Por su parte, WikiLeaks indicó en un tweet que estas nuevas acusaciones constituían «otro intento patético del Departamento de Justicia para engañar al público».

«La nueva acusación no agrega cargos adicionales a la antigua acusación de 18 cargos que se hizo contra Assange en mayo 2019. Sin embargo, amplía el alcance de la conspiración que rodea las presuntas intrusiones informáticas de las que Assange fue acusado anteriormente. Según el documento de la fiscalía, Assange y otros en WikiLeaks han reclutado y acordado con los piratas informáticos para cometer intrusiones en la computadora en beneficio de WikiLeaks «, dijo el Departamento de Justicia de los Estados Unidos.

El nuevo documento establece en particular que en 2010, el fundador de WikiLeaks le habría pedido a un joven hacker de 17 años, que reside en un estado miembro de la OTAN, que realice intrusiones en el sistema del gobierno de su país y que además»obtuviera cintas de conversaciones telefónicas entre altos funcionarios, incluidos los miembros del parlamento.

Luego, Assange instruyó al hacker a operar, administrar y monitorear el canal de chat de retransmisión de Internet WikiLeaks.

Hacia fines de 2010, un hacker afiliado a Anonymous con el nombre de Laurelai, quien se identificó como miembro del grupo Gnosis, contactó al joven hacker.

Luego dijo que estaba «a cargo de los reclutamientos» para WikiLeaks. Laurelai luego presentó al joven hacker a Kayla, un pilar de la Gnosis. Kayla y Laurelai supuestamente han declarado que están listas para cometer intrusiones informáticas en nombre de WikiLeaks.

En marzo de 2011, Laurelai otorgó a WikiLeaks vulnerabilidades de día cero no publicadas, que pueden utilizarse para hackear sistemas informáticos. También envió una lista de alrededor de 200 cuentas de correo electrónico supuestamente utilizadas por el gobierno de los EE. UU., Incluidas las contraseñas de especialistas de TI en instituciones gubernamentales.

En mayo de 2011, los miembros de Anonymous, incluidos los que participaron en la «Operación Payback», decidieron crear el grupo LulzSec.

Este último se organizó alrededor de Sabu, cuyo nombre real es Héctor Xavier Monsegur, arrestado un mes después en Nueva York. Los miembros del grupo hackearon las computadoras de varias compañías audiovisuales y publicaron las contraseñas utilizadas por sus periodistas, afiliados y empleados, en represalia por la cobertura negativa de los medios de WikiLeaks.

El grupo también se jactó de llevar a cabo un ataque DdoS en el sitio web público de la CIA.

«Una acusación contiene acusaciones de que un acusado ha cometido un delito. Assange se presume inocente a menos y hasta que se establezca su culpa más allá de una duda razonable «, dice el departamento de justicia.

Si se lo encuentra culpable, incurre en una sentencia de 10 años por cada cargo, excepto por el cargo de intrusión informática, cuyo límite máximo es de 5 años, o 175 años en total.

Además, la justicia británica ha pospuesto el examen de la solicitud de extradición hasta el 7 de septiembre, debido a la crisis de Covid-19.

Sus abogados habían pedido libertad bajo fianza debido a sus riesgos para la salud relacionados con la pandemia. Pero la jueza Vanessa Baraitser rechazó la solicitud, al menos hasta el 29 de junio, fecha de la próxima audiencia administrativa.

from Linux Adictos https://ift.tt/3g09C9q
via IFTTT

¿Utilizas curl?¡debes actualizar ya! La nueva versión 7.71.0 soluciona dos fallos graves

Ya se encuentra disponible la nueva versión de actualización de “cURL 7.71.0”, en la cual se centraron en la solución de dos fallos graves que permiten el acceso contraseñas y también el poder sobrescribir archivos. Es por ello que se hace la invitación a realizar la actualización a la nueva versión.

Para quienes desconocen de esta utilidad, deben saber que sirve para recibir y enviar datos a través de la red, brinda la capacidad de formar una solicitud de manera flexible mediante el establecimiento de parámetros como cookie, user_agent, referer y cualquier otro encabezado.

cURL admite HTTP, HTTPS, HTTP/2.0, HTTP/3, SMTP, IMAP, POP3, Telnet, FTP, LDAP, RTSP, RTMP y otros protocolos de red. Al mismo tiempo, se lanzó una actualización en paralelo a la biblioteca libcurl, que proporciona una API para usar todas las funciones de curl en programas en lenguajes como C, Perl, PHP, Python.

Principales cambios en cURL 7.71.0

Esta nueva version, es de actualización y como se menciona al inicio llega para solucionar dos fallos, los cuales son los siguientes:

  • Vulnerabilidad CVE-2020-8177: esta le permite a un atacante el poder sobrescribir un archivo local en el sistema cuando accede a un servidor de ataque controlado. El problema se manifiesta solo cuando se usan las opciones «-J» («–remote-header-name») y «-i» («–head») simultáneamente.

La opción «-J» le permite guardar el archivo con el nombre especificado en el encabezado «Content-Disposition». Si ya existe un archivo con el mismo nombre, el programa curl normalmente se niega a sobrescribir, pero si la opción «-i» está presente, se viola la lógica de verificación y se sobrescribe el archivo (la verificación se realiza en la etapa de recepción del cuerpo de respuesta, pero con la opción «-i» los encabezados HTTP salen primero y tienen tiempo de persistir antes de procesar el cuerpo de la respuesta). Solo los encabezados HTTP se escriben en el archivo.

  • La vulnerabilidad CVE-2020-8169: esta podría provocar una fuga en el servidor DNS de algunas contraseñas para acceder al sitio (Basic, Digest, NTLM, etc.).

Cuando se usa el carácter «@» en una contraseña, que también se usa como delimitador de contraseña en la URL, cuando se activa una redirección HTTP, curl enviará una parte de la contraseña después del carácter «@» junto con el dominio para determinar el nombre.

Por ejemplo, si especifica la contraseña «passw@passw» y el nombre de usuario «user», curl generará la URL «https://user:passw@passw@example.com/path» en lugar de «https:user:passw% 40passw@example.com/path » y envíe una solicitud para resolver el host» pasww@example.com «en lugar de «example.com «.

El problema se manifiesta al habilitar el soporte para redireccionadores HTTP relativos (se deshabilitan a través de CURLOPT_FOLLOWLOCATION).

En el caso de utilizar DNS tradicional, el proveedor de DNS y el atacante pueden encontrar información sobre una parte de la contraseña, que puede interceptar el tráfico de la red de tránsito (incluso si la solicitud original se realizó a través de HTTPS, ya que el tráfico de DNS no está cifrado). Cuando se utiliza DNS sobre HTTPS (DoH), la fuga se limita a la declaración DoH.

Finalmente otro de los cambios que se integra en la nueva versión, es la adicion de la opción «–retry-all-errors» para intentos repetidos de realizar operaciones cuando se produce algún error.

¿Como instalar cURL en Linux?

Para quienes estén interesados en poder instalar esta nueva versión de cURL podrán hacerlo descargado el código fuente y realizando la compilación.

Para ello lo primero que vamos a hacer es descarga el último paquete de cURL con ayuda de una terminal, en ella vamos a teclear:

wget https://curl.haxx.se/download/curl-7.71.0.tar.xz

Después, vamos a descomprimir el paquete descargado con:

tar -xzvf curl-7.71.0.tar.xz

Entramos a la carpeta recién creada con:

cd curl-7.71.0

Entramos como root con:

sudo su

Y tecleamos lo siguiente:

./configure --prefix=/usr \
--disable-static \
--enable-threaded-resolver \
--with-ca-path=/etc/ssl/certs &&
make
make install &&
rm -rf docs/examples/.deps &&
find docs \( -name Makefile\* -o -name \*.1 -o -name \*.3 \) -exec rm {} \; &&
install -v -d -m755 /usr/share/doc/curl-7.71.0 &&
cp -v -R docs/* /usr/share/doc/curl-7.71.0

Finalmente podremos comprobar la versión con:

curl --version

Si quieres conocer mas al respecto, puedes consultar el siguiente enlace.


from Linux Adictos https://ift.tt/2Ny5gds
via IFTTT

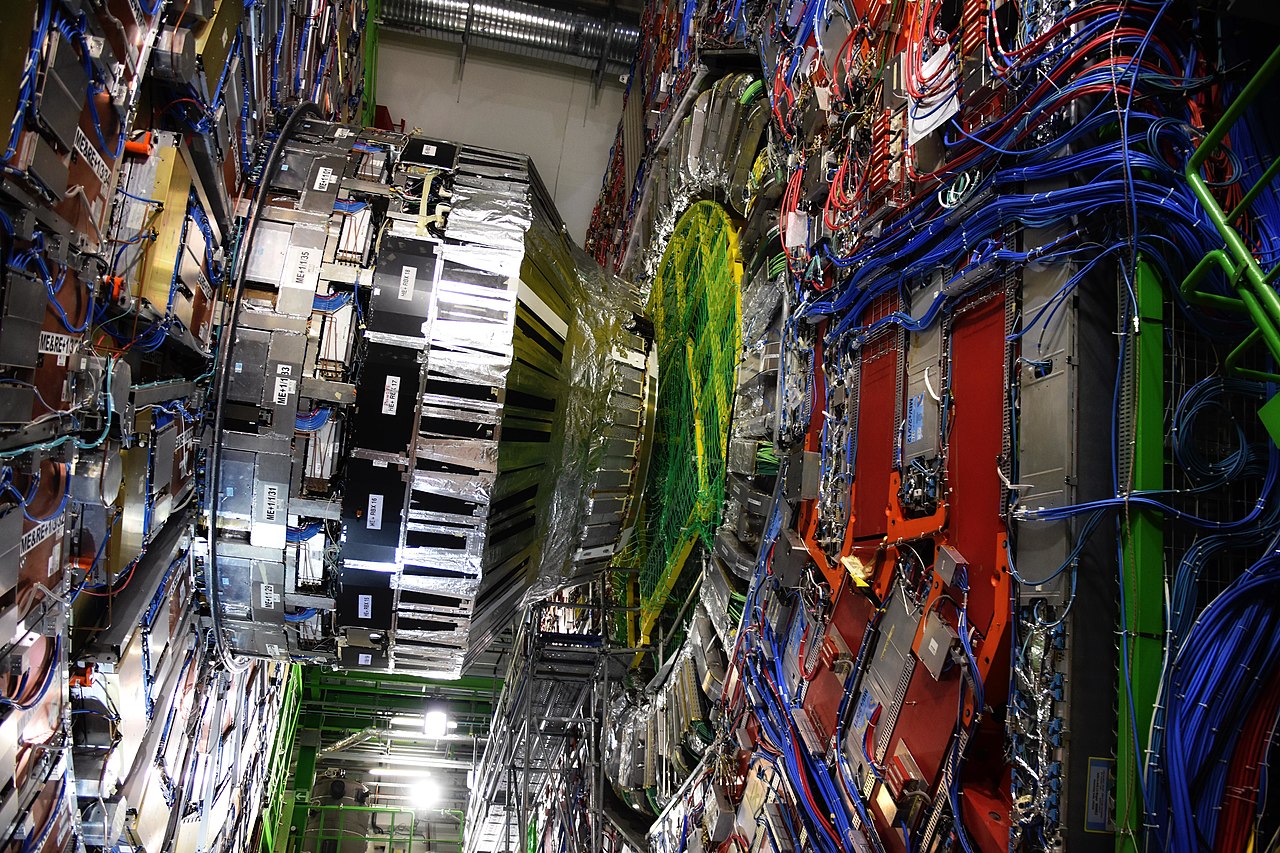
CERN: AMD y Linux potenciarán la expansión del LHC

CERN LHC, Linux y AMD

El CERN (Organización Europea para la Investigación Nuclear) es la catedral de la ciencia, es uno de los mayores laboratorios de investigación científica del mundo, donde se trabajan juntos los mejores científicos. Un proyecto en territorio europeo y escavado bajo la tierra suiza y donde se aloja el LHC (Large Hadron Collider o Gran Colisionador de Hadrones), un acelerador de partículas que pretende dar respuesta a muchas de las preguntas sobre el universo.

Ya llevan mucho usando GNU/Linux, de hecho, han estado usando su propia distribución llamada Scientific Linux y que ha sido sustituida por una versión de CentOS, el nuevo CERN Linux. Además, sabrás que tienen un gran y poderoso centro de datos donde hay un supercomputador que analiza toda la ingente cantidad de datos que se produce con cada uno de los experimentos.

Pues bien, ahora CERN y AMD trabajan juntos para expandir su supercomputador que controla los datos del LHC para una actualización mucho más potente. Este nuevo supercomputador usará los chips EPYC. Ellos serán los encargados de correr Linux para las aplicaciones científicas que allí se realizan.

Concretamente usarán los EPYC de 2º Gen basados en Zen, con el modelo EPYC 7742. Y dotará al LHC de lo que necesita para seguir haciendo grandes descubrimientos, como los que ya hizo con el descubrimiento del Boson de Higgs (con Premio Nobel de física asociado al descubrimiento de 2013).

El LHC es un anillo de alta tecnología que mide 27 km de longitud y que está en un laboratorio oculto bajo tierra. Sus imanes superconductores aceleran las partículas por una tubería y las hacen colisionar para obtener datos de la colisión mediante una serie de sensores. Con cada colisión de partículas se produce una transferencia de 40 TB/s de datos que deben ser almacenados al instante y luego analizados.

La inversión del CERN de 20.000 millones de euros también tendrá el objetivo de conseguir una segunda generación de aceleradores, como el FCC (Future Circular Collider), que será 4 veces mayor que el LHC acual (unos 100 km de anillo) y será 6 veces más potente.

Espero que de todo esto salgan impresionantes descubrimientos para el futuro de la humanidad…

from Linux Adictos https://ift.tt/31gVpkk
via IFTTT

Jitsi Meet: una solución gratuita y de código abierto para videoconferencias

Jitsi Meet, web oficial del proyecto

Ahora que el SARS-CoV-2 ha llegado y no se sabe muy bien cuándo terminará esto, a falta de un tratamiento o vacuna adecuado, muchas cosas han cambiado en nuestra sociedad. La pandemia ha hecho que se tenga que trabajar de otra forma, así como mantenerse comunicado de forma ligeramente diferente. Las videollamadas o videoconferencias han cobrado más importancia, y por ello debes conocer Jitsi Meet.

Puede ser un servicio muy interesante, no solo por ser de código abierto y gratuito, sino también porque puede resultar una gran herramienta tanto para los que buscan trabajar a distancia (teletrabajo), como para los que necesitan aprender a distancia. Una alternativa a otros servicios como Skype, Zoom, etc.

Con Jitsi Meet podrás organizar tus clases online, conferencias con tus clientes, realizar reuniones familiares o de trabajo, etc. Todo con ese servicio que puede también alojarse en tu propio servidor, si quieres un mayor control del host. Y ya sabes que si te interesa, puedes comenzar ya visitando su zona de descargas en la web oficial del proyecto. Puedes obtener la app para iOS, para Android y obtener documentación y ayuda sobre el proyecto.

En cuanto a las características más destacables de Jitsi Meet, tienes:

  • No necesita registro de usuario, lo que es más anónimo.
  • Permite editar documentos usando Etherpad.
  • Tiene capacidad de auto-host para alojarlo en tu propio servidor si lo deseas.
  • Admite integración con Slack y Rocket.chat.
  • Tiene protección por contraseña si se necesita.
  • Soporte beta para cifrado extremo a extremo.
  • Admite desenfoque de fondo para la webcam (beta).
  • Permite opción de grabación.
  • Soporte para transmisión en vivo.
  • Puedes compartir tus vídeos por YouTube.
  • Te da la posibilidad de ver el estado de la red de los usuarios.
  • Integración de Google Calendar y Microsoft Calendar.
  • Diversas funciones de chat.
  • Compartir pantalla.
  • Conexión de marcado internacional.
  • Se puede continuar una misma viodellamada más tarde sin necesidad de otro código para la reunión.
  • Ajustes para poner una opción de bajo ancho de banda, para que el consumo de red sea inferior cuando se cuenta con conexiones a Internet lentas.

from Linux Adictos https://ift.tt/3dvHYzj
via IFTTT

Senadores de USA quieren obligar a compañías tecnológicas a dar «acceso legal» información encriptada

Se dio a conocer hace poca información sobre un movimiento por parte de un grupo de senadores republicanos los cuales está tratando de obligar a las compañías tecnológicas a cumplir con el «acceso legal» a la información encriptada.

Y es que, a inicio de semana, presentaron la “Lawful Access to Encrypted Data Act” (Ley de acceso legal a datos cifrados), que exige el fin del cifrado «a prueba de orden judicial», que según a palabras de ellos, esto ha interrumpido durante mucho tiempo las investigaciones penales.

El proyecto de ley fue presentado por el senador Lindsey Graham, presidente del Comité Judicial del Senado, así como por los senadores Tom Cotton y Marsha Blackburn.

Si se adoptara, las compañías de tecnología se verían obligadas a ayudar a los investigadores a acceder a la información cifrada si esta contribución pudiera conducir a una orden de arresto. Dado que los legisladores y el Departamento de Justicia de los Estados Unidos han luchado durante mucho tiempo con las empresas tecnológicas por el cifrado.

El Departamento de Justicia argumenta que el cifrado impide que los investigadores obtengan la evidencia necesaria de los dispositivos de los sospechosos y ha pedido a las principales compañías tecnológicas que proporcionen «acceso legal», una clave para descifrar datos que no serían disponible solo a pedido de la policía. El FBI hizo una solicitud similar a Apple en 2016 cuando quería datos del iPhone de un terrorista que murió después del tiroteo masivo en San Bernardino, California.

Pero los expertos en tecnología y los defensores de la privacidad han advertido durante mucho tiempo contra el despliegue de una puerta trasera en el cifrado, argumentando que tal solución es más peligrosa de lo que ayuda.

El cifrado de extremo a extremo protege a miles de millones de personas de hackers, gobiernos opresivos o incluso socios entrometidos al proporcionar medidas de seguridad que las propias empresas no pueden eludir, al menos en teoría. Crear una forma para que los investigadores accedan a estos datos plantea preocupaciones de que los piratas informáticos y los ciberdelincuentes también puedan tomar esta ruta.

El proyecto de ley no exige explícitamente a las empresas de tecnología que creen una puerta trasera, declarando que el Procurador General tiene prohibido dar medidas específicas sobre cómo las empresas de tecnología deben cumplir con las órdenes de acceso legal.

El proyecto de ley también permite que las compañías tecnológicas que reciben una solicitud para apelar ante el tribunal federal varíen o cancelen las órdenes.

«Mi posición es clara: una vez que la policía haya obtenido las autorizaciones judiciales necesarias, las compañías deberían poder recuperar información para ayudarlos en sus investigaciones», dijo Graham en un comunicado.

«Nuestra legislación respeta y protege los derechos de privacidad de los estadounidenses respetuosos de la ley. También advierte a terroristas y criminales que ya no podrán esconderse detrás de la tecnología para cubrir sus huellas «.

El proyecto de ley también permite al Procurador General lanzar una competencia con un premio para cualquiera que pueda encontrar una manera de acceder a los datos encriptados mientras protege la confidencialidad y la seguridad. Los expertos en seguridad han notado durante mucho tiempo que esta fue una solicitud imposible.

Este proyecto de ley no es el primer intento del Congreso de debilitar las políticas de cifrado en los Estados Unidos.

Ya que en marzo, Graham y un grupo bipartidista de senadores introdujeron la ley EARN IT, que podría eliminar el escudo legal de la sección 230 para las empresas tecnológicas si continúan ayudando a proteger a los depredadores sexuales de menores con herramientas como el cifrado.

El Departamento de Justicia ha criticado a las compañías tecnológicas como Apple y Facebook por adoptar encriptación de extremo a extremo, diciendo que la tecnología protege a los terroristas y los depredadores sexuales.

En mayo, el FBI dijo que tenía un «problema de Apple», alegando que la compañía se negó a ayudar a desbloquear el iPhone de un terrorista durante un ataque de 2019 en una base naval en Florida.

Apple no hizo comentarios, pero dijo en mayo que había ayudado a la investigación del FBI «de todas las formas posibles».

from Linux Adictos https://ift.tt/3i2psCo
via IFTTT

GitHub y otros proyectos eliminaron la terminología “maestro” y “esclavo”

Muchos de nuestros lectores sabrán, habrán escuchado o estarán al tanto del gran problema social que se vive principalmente en los Estados Unidos debido al problema que surgió por la violencia policial y el racismo en los Estados Unidos y que ha demás ha desatado una serie de manifestaciones en varias ciudades del mundo.

Ante esto, el CEO de GitHub, Nat Friedman, reiteró la intención de la compañía de cambiar a usar el nombre «principal» en lugar de «maestro» por defecto en solidaridad con los manifestantes contra.

El nuevo nombre se usará solo para nuevos repositorios y en proyectos existentes, aunque la rama «maestra» retendrá su nombre. Sin embargo, se está discutiendo la posibilidad de preparar una opción que, a solicitud de desarrolladores individuales, automatizará el cambio de nombre de los proyectos existentes.

También se incluye una discusión sobre la necesidad de evadir el término «maestro» en la lista de correo de desarrolladores de Git.

https://platform.twitter.com/widgets.js

Hasta ahora, solo los activistas individuales son partidarios activos de esta idea, y la mayoría de los desarrolladores se oponen, especialmente porque la palabra maestro se usa por separado en Git y no se combina con la palabra «esclavo».

Aunque algunos desarrolladores hacen mención de que el verdadero triunfo de la corrección política se observa en el proyecto OpenSSL, cuyos participantes consideraron inaceptable la expresión «black magic».

Además de que los desarrolladores de OpenSSL están considerando la inclusión de un parche que reemplaza «black magic» con «magic», «black list» con «block list», «white space» con «whitespace» (además: ya cambió a «en blanco»), «maestro» a «padre» «o» principal».

Además de las iniciativas OpenZFS y Go mencionadas recientemente, hay algunos otros cambios de nombre dentro de otros proyectos importantes, de los cuales mencionamos algunos:

  • Se han adoptado cambios en Chromium, reemplazando la «black list» por «block list» en los nombres de archivo y código (las referencias del usuario a «lista negra» y «lista blanca» se reemplazaron a principios de 2019).
  • Android ha comenzado a reemplazar «black list” y “White List» por «Block List” y “allow list».
  • El proyecto Node.js está trabajando para reemplazar la «black list” y “White List» con «block list” y “allow list”, pero el cambio aún no se ha aceptado.
  • El proyecto Curl reemplazó la referencia “White List” con “skiplist”, “select” o “skip” y “black list” con “block list”.
  • Ansible developers están considerando reemplazar la rama maestra con desarrollo.
  • En el código PHPUnit, reemplazo Black list con ExcludeList, incluido el cambio del archivo PHPUnit, Util, Blacklist a PHPUnit, Util y ExcludeList.

Mientras que en el caso de las comunidades que se negaron a usar los términos “maestro-esclavo” en los últimos años, se pueden observar los proyectos Python, Drupal, Django, CouchDB, Salt, MediaWiki, PostgreSQL y Redis.

El servidor DNS BIND retuvo la capacidad de usar configuraciones con los nombres «maestro/esclavo», pero agregó alternativas con «primario/secundario» y las declaró más preferibles.

Los desarrolladores del kernel de Linux llamaron en un momento intentos de renombrar él sin sentido y la estupidez de la «lista negra”, “lista blanca» por aquellos heridos por políticos y populistas y se negaron a realizar un reemplazo, incluso explicando que el término «lista de bloqueo» conducirá a una distorsión del significado y no excluye la percepción como una «lista de objetos de bloque».

El IETF (Internet Engineering Task Force), un comité de protocolo y arquitectura de Internet, ha propuesto alternativas a los términos «white list”, “black list» y «master”, ”slave», y opto por algunas preferencias para usar en especificaciones.

De las cuales se recomienda “primary” y “secondary», «leader” y “follower», «active” y” standby», «primary” “replic», «writer” y “reader» y también «parent y “helper».

En cuanto a las redes sociales, no se ha dado a conocer mucha información relevante, pero ya muchos usuarios de Facebook, como ejemplo han mostrado sus quejas debido al bloqueo automático y/o sanciones que reciben de la red social sobre comentarios que incluyan palabras como por ejemplo «esclavo» o «negro(a)».

Y es que una gran cantidad de usuarios en un grupo de Facebook, realizaron una sencilla prueba después de que un miembro mostrara el bloqueo del la red social por solo haber escrito en un comentario «tinta negra HP».

from Linux Adictos https://ift.tt/2CGVUKi
via IFTTT