Microsoft Edge llegará a Linux en forma de beta en octubre

Microsoft Edge en Linux

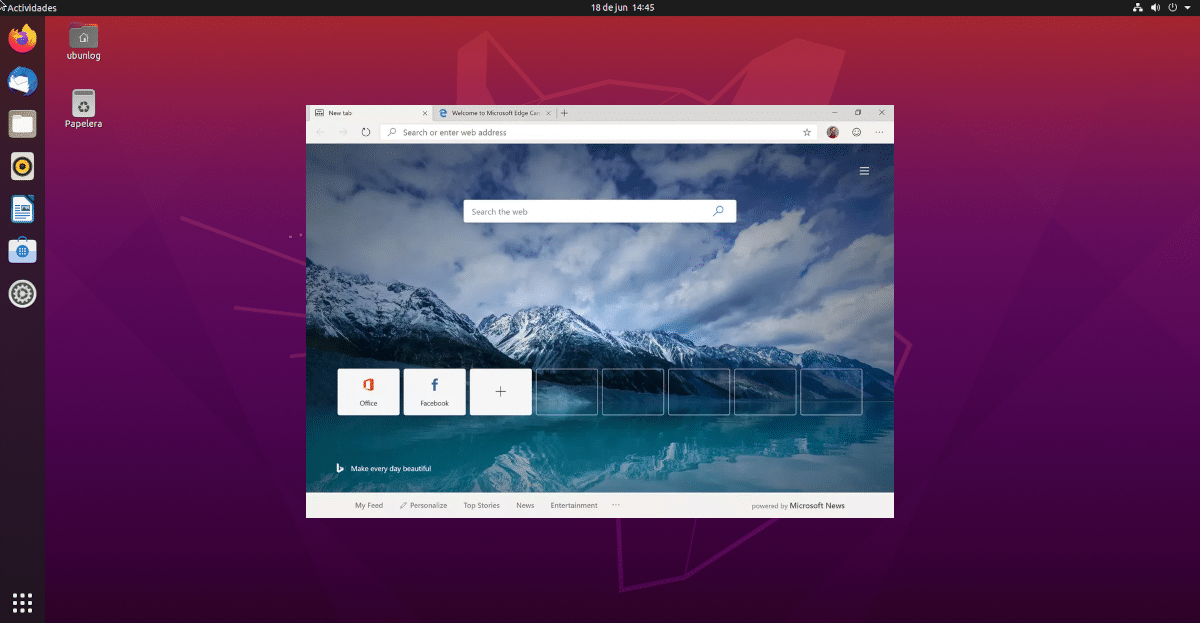
Como usuario de Firefox, esta no es la noticia más importante del mundo para mí, pero sí que lo será para los que principalmente usen Windows, no quieran usar Chrome o quieran usar el navegador de Microsoft y quieran hacerlo también en macOS, Linux y dispositivos móviles. Y esto es lo que se ha confirmado que pasará pronto: Microsoft Edge, el que ahora está basado en Chromium y al que algunos medios se refieren como Edgium, llegará a Linux el mes que viene.

Microsoft está planeando lanzar una versión preliminar de su «nuevo» navegador para Linux en octubre, algo que ya se había confirmado el noviembre pasado pero de lo que aún estábamos esperando más noticias. En un principio, cuando esté disponible se podrá descargar desde la web de Insiders de Microsoft Edge, y tras la instanación probablemente también añada su repositorio para poder instalar actualizaciones futuras.

Microsoft Edge pasó a usar el motor de Chromium sin olvidar la compatibilidad con Internet Explorer

Microsoft no ha dado mucha información sobre las funciones que llegarán a Linux en octubre, pero todo parece indicar que la mayoría de ellas también estarán disponibles para los usuarios de los sistemas operativos que usan el núcleo que desarrolla Linus Torvalds. Lo que sí han dicho es que será más fácil gestionar el modo Internet Explorer que hay en el interior de Edge. Con este modo, algunos negocios pueden seguir usando sus viejas webs con seguridad sin tener que tocar el infame navegador que había disponible en versiones anteriores de Windows.

Por otra parte, Microsoft también ha anunciado que está trabajado en un modo kiosco para su navegador. Para el que desconozca este modo, se trata de una opción que lanza el navegador a pantalla completa y sin extras, como la barra de navegación.

En lo personal, yo no soy uno de los usuarios que está esperando con ganas la llegada de Microsoft Edge a Linux, primero porque soy usuario de Firefox y segundo porque para usar algo basado en Chromium tengo montones de alternativas, pero entiendo que pueda ser una noticia interesante para algunos usuarios. ¿Lo es para ti?

from Linux Adictos https://ift.tt/33QcIID
via IFTTT

Twister OS: haz que tu Raspberry Pi luzca como Windows o macOS

Twister OS

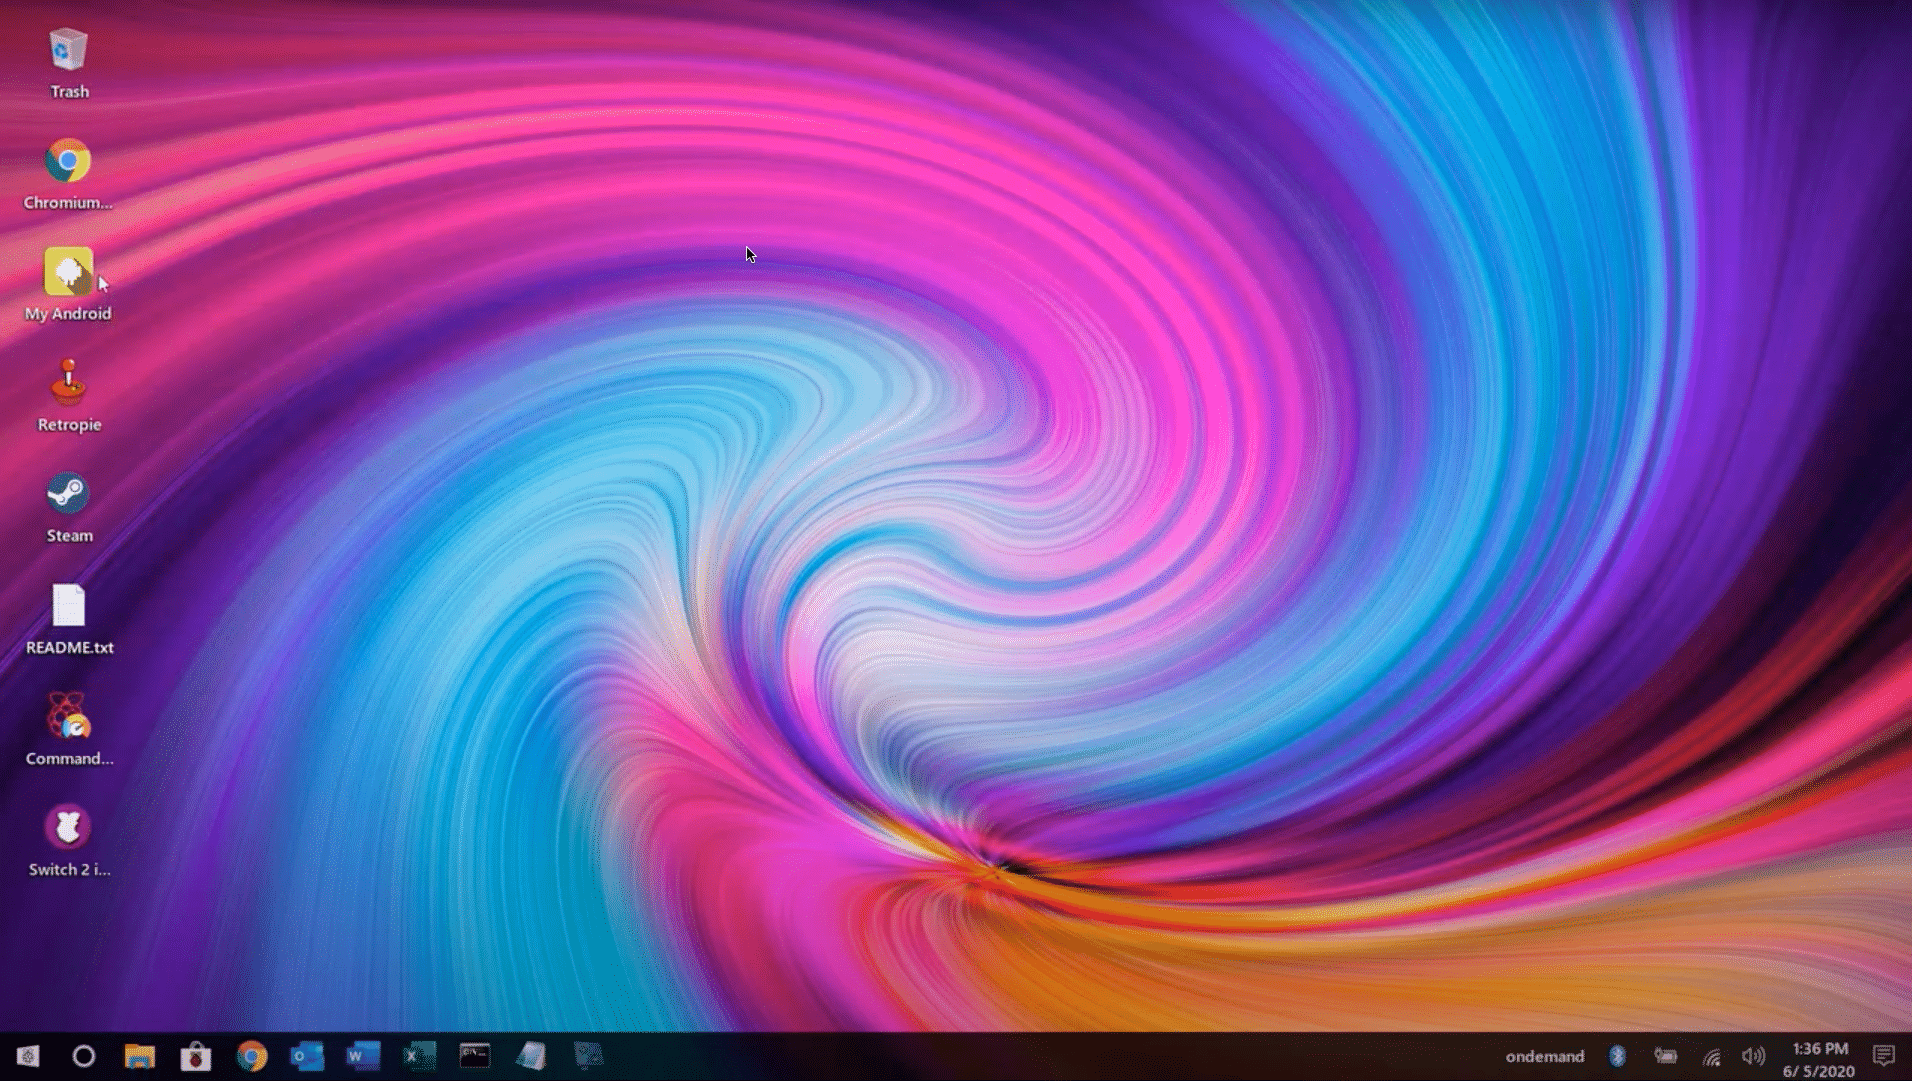
Existen multitud de sistemas operativos para la Raspberry Pi, uno de los más conocidos es Raspbian OS. Pero hay muchos otros basados en Linux y en otros kernels diferentes, como los BSD, así como RISC OS. Además, hace un tiempo también anunciamos un proyecto que pretendía simular la apariencia de sistemas operativos como Microsoft Windows y macOS, este también es el caso de Twister OS.

Solo que a diferencia de aquellos otros sistemas operativos que emulaban la apariencia del sistema de los de Redmond y Cupertino, en el caso de Twister OS es un todo en uno, pudiendo elegir entre la apariencia que deseas tener en tu placa SBC Raspberry Pi. Además, conforme ha ido evolucionando en sus diversas versiones, se ha ido puliendo y actualmente funciona bastante bien…

Actualmente puedes descargar la versión Twister OS 1.8.0 de 32-bit, que podrás instalar igual que harías con cualquier otro sistema operativo para la Raspberry Pi en la SD. Y pese a ser de 32-bit, aunque no funcione el cliente de Steam, puedes ejecutar algunos videojuegos ayudándote de Wine o Play On Linux, así como Box86.

Twister OS es el sucesor de proyectos como Raspbian 95, Raspbian XP, Raspbian X y de iRaspbian que pretenden imitar los entornos de escritorio de Windows 95, XP, 10 y de macOS respectivamente. Para ello se ha usado una distro Raspbian Pi OS como base y un entorno XFCE para que sea ligero y con algunos retoques poder simular esos entornos.

Es compatible con la Raspberry Pi 4, aunque se podría hacer correr sobre otras placas SBC, como por ejemplo en Raspberry Pi 3 Model B+, aunque podrías toparte con ciertos problemas. Por cierto, en cualquiera de los casos, Twister OS está aún en proceso de mejora, por tanto, no esperes todas las funciones disponibles, como por ejemplo el audio a través de la tecnología inalámbrica Bluetooth, que no está soportado por el momento.

from Linux Adictos https://ift.tt/32RCZa3
via IFTTT

Trump ofrece el perdón a Assange si proporcionaba la fuente de los correos electrónicos del DNC

Julian Assange

Desde abril de 2019, Julian Assange, fundador de Wikileaks, lucha para evitar ser extraditado a Estados Unidos, donde está acusado de conspirar para hackear computadoras del gobierno y violar una ley de espionaje sobre la difusión de documentos confidenciales por parte del sitio WikiLeaks entre 2010 y 2011.

Además de los 175 años de prisión, también incurrió en la pena de muerte. Esto se debe al hecho de que Estados Unidos en junio reforzó las acusaciones en su contra. Si la decisión de extraditarlo permanece en suspenso, las cosas podrían tomar un rumbo diferente.

Dicho esto, podría beneficiarse de un indulto presidencial de Donald Trump si aceptara una propuesta que le ha ofrecido.

Según los informes, a Julian Assange se le ha pedido que revele la fuente de la filtración dañina a Hillary Clinton.

Según su abogado, se le pidió que proporcionara información que “beneficiaría políticamente al presidente Trump”.

Se reveló en una audiencia el viernes que dos ejecutivos políticos que afirmaron representar a Trump le ofrecieron a Julian Assange un acuerdo de «ganar-ganar» para permitirle evitar la extradición y la acusación.

Según los términos del acuerdo, explicados por la abogada de Julian Assange, Jennifer Robinson, se le ofrecería un perdón si revelaba quién filtró los correos electrónicos del Partido Demócrata en su sitio, para ayudar a aclarar las afirmaciones de que estos correos electrónicos habrían sido proporcionados por hackers rusos para promover la elección de Trump en 2016.

De hecho, durante la campaña presidencial estadounidense de 2016, WikiLeaks publicó una serie de correos electrónicos del DNC (Comité Nacional Demócrata).

Esta revelación perjudicó un poco a la demócrata Hillary Clinton, entonces candidata. Los investigadores estadounidenses finalmente concluyeron que los correos electrónicos fueron hackeados por Rusia para influir en las elecciones.

Sin embargo, las filtraciones sobre las elecciones de 2016 no forman parte directamente del caso penal de Estados Unidos contra Julian Assange, que se relaciona con documentos militares y diplomáticos clasificados publicados por WikiLeaks varios años antes.

Según una declaración de Robinson leída a la corte, la oferta fue hecha por Dana Rohrabacher, entonces miembro republicano del Congreso y Charles Johnson, asociado de Trump, en una reunión el 15 de agosto de 2017 en la embajada de Ecuador en Londres donde se había refugiado Julian Assange.

En ese momento, fue objeto de una investigación secreta por parte de un gran jurado estadounidense.

«Habían dicho que el presidente Trump estaba al tanto y había aprobado que vinieran a reunirse con Assange para discutir una propuesta, y que tendrían una audiencia con el presidente para discutir el asunto a su regreso a Washington DC. Dijo Robinson.

«La propuesta del congresista Rohrabacher quería que Assange identificara la fuente de las publicaciones electorales de 2016 a cambio de algún tipo de perdón, garantía o trato que beneficiaría al presidente Donald Trump en el plan. política y evitará la acusación y al mismo tiempo la extradición a Estados Unidos ”, aclaró.

El equipo legal de Julian Assange hizo la revelación por primera vez durante las audiencias de febrero. Pero un equipo del presidente Trump negó de inmediato el acuerdo y negó su existencia.

En febrero, la Casa Blanca calificó la afirmación de que Trump había intentado llegar a un acuerdo con Assange como una «total fabricación y una total mentira».

Por su parte, Dana Rohrabacher dijo que nunca había hablado con el presidente Assange, negó haber sido enviado en nombre de Trump y dijo que estaba actuando por su cuenta al ofrecerle a Trump el indulto de Assange.

Rohrabacher explicó que quería resolver las especulaciones en curso sobre la participación rusa en la divulgación de WikiLeaks de los correos electrónicos del DNC. Según él, esta especulación está dañando las relaciones entre Estados Unidos y Rusia, reviviendo las viejas políticas de la Guerra Fría y que sería de interés para los Estados Unidos que se resuelva el asunto.

“En ningún momento le ofrecí a Julian Assange nada del presidente porque no le había hablado en absoluto sobre este tema”, dijo Rohrabacher en un comunicado de febrero.

«Sin embargo, cuando hablé con Julian Assange, le dije que si me podía proporcionar información, así como pruebas sobre la identidad de la persona que realmente le reenvió los correos electrónicos del DNC, le preguntaría al presidente Trump para perdonarlo ”.

from Linux Adictos https://ift.tt/3kDaZwY
via IFTTT
La beta de KDE Plasma 5.20 ya esta disponible y estas son sus mejoras

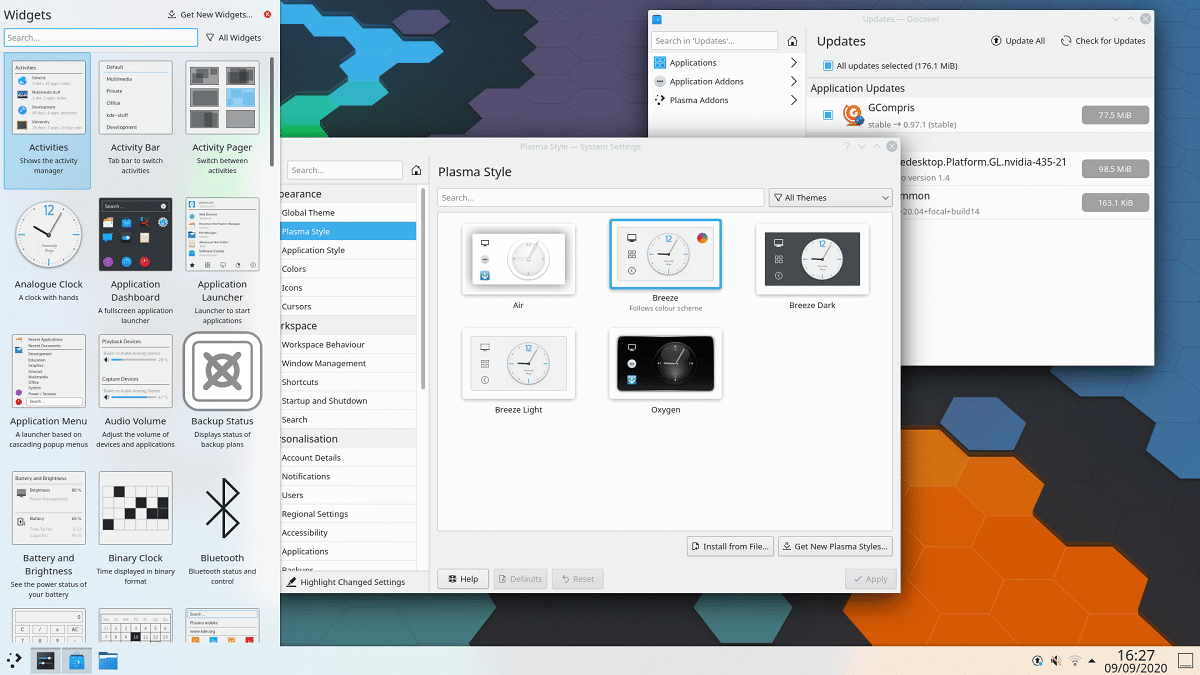
Hace poco fue dada a conocer la liberación de la version beta de lo que será la próxima version del popular entorno de escritorio KDE Plasma 5.20 y de los cambios mas importantes que se dieron a conocer, se destacan las mejoras para el soporte de Wayland, la forma de presentación de las ventanas y muchas cosas mas.

Para quienes estén interesados en poder probar la beta de KDE, pueden descargar las compilaciones live de openSUSE o KDE Neon Testing, además de que la liberación de la version estable se espera para el 13 de octubre.

Principales novedades de KDE Plasma 5.20 beta

El soporte para Wayland se ha mejorado enormemente, ya que una sesión basada en Wayland se ha llevado a la paridad en funcionalidad con una ejecución sobre X11, además de que se corrigieron problemas con la transmisión de pantalla.

Se agregó la capacidad de pegar con el botón central del mouse (hasta ahora solo en aplicaciones KDE, no funciona en GTK) y se corrigieron los problemas con la estabilidad de XWayland.

De forma predeterminada, se habilita un diseño de barra de tareas alternativo, que se muestra en la parte inferior de la pantalla y proporciona navegación a través de ventanas abiertas y aplicaciones en ejecución. En lugar de los botones tradicionales con el nombre del programa, ahora solo se muestran iconos cuadrados.

El panel también incluye de forma predeterminada la agrupación por aplicación, en la que todas las ventanas de una aplicación están representadas por un solo botón desplegable.

Para los botones del panel, al hacer clic en el que aparece un menú adicional, ahora se muestra un indicador en forma de flecha.

Además, también se destaca que los indicadores en pantalla (OSD) fueron reelaborados y son menos intrusivos que aparecen al cambiar el brillo o el volumen.

También se ha agregado una opción al administrador de tareas para deshabilitar la minimización de las ventanas de tareas activas al hacer clic. Al hacer clic en los elementos agrupados en el administrador de tareas, ahora se recorre cada tarea de forma predeterminada.

Se modificó el método abreviado de teclado para mover ventanas y cambiar su tamaño: en lugar de arrastrar con el mouse mientras se mantiene presionada la tecla Alt, la tecla Meta ahora se usa para evitar un conflicto con una combinación similar utilizada en las aplicaciones.

Algunas computadoras portátiles tienen la opción de establecer el límite de batería por debajo del 100% para prolongar la vida útil de la batería.

Se agregó la capacidad de acoplar ventanas en las esquinas en modo mosaico combinando las teclas de acoplamiento en los bordes izquierdo, derecho, superior e inferior. Por ejemplo, presionar Meta + Flecha arriba y luego Flecha izquierda ajustará la ventana a la esquina superior izquierda.

Se proporcionó una advertencia sobre el agotamiento del espacio libre en la partición del sistema, incluso si el directorio de inicio se encuentra en otra partición.

De los demás cambios que se implementaron:

  • Se agregó una configuración para permitir que KRunner use ventanas flotantes que no están acopladas en la parte superior.
  • KRunner también implementa la memorización de la frase de búsqueda ingresada previamente y agrega soporte para buscar páginas web abiertas en el navegador Falkon.
  • Las ventanas minimizadas ahora se colocan al final de la lista de tareas en la interfaz de cambio de tareas Alt + Tab.
  • El filtrado de dispositivos de audio no utilizados está habilitado de forma predeterminada en la página Configuración de sonido y subprograma de control de sonido.
  • El subprograma ‘Device Notifier’ ha cambiado de nombre a ‘Disks & Devices’ y se ha ampliado para proporcionar información sobre todas las unidades, no solo las externas.
  • Para cambiar al modo No molestar, ahora puede usar el clic central en el subprograma de notificación.
  • Se agregó una configuración para cambiar el nivel de zoom en el widget de control del navegador.
  • En el configurador, se implementa el resaltado de los valores modificados, lo que permite ver claramente cuál de las configuraciones difiere de los valores predeterminados.
  • Se agregó visualización de advertencias sobre fallas y eventos para rastrear el estado de los discos recibidos a través del mecanismo SMART
  • Completamente rediseñado y equipado con una moderna interfaz de páginas con configuraciones para ejecución automática, Bluetooth y administración de usuarios.
  • La configuración de sonido ahora tiene una opción para cambiar el balance, lo que permite ajustar el volumen por separado para cada canal de audio.

from Linux Adictos https://ift.tt/2HbBMSD
via IFTTT

ARM ya comenzara a admitir controladores de GPU Mali open source Panfrost

En XDC2020 (X.Org Developers Conference), se anunció que ARM se ha unido al proceso de desarrollo del proyecto Panfrost (que desarrolla un controlador abierto para el núcleo de video de Mali).

Para quienes desconocen del controlador Panfrost, deben saber que fue fundado en 2018 por Alyssa Rosenzweig en Collabora y ha evolucionado hasta ahora basándose en la ingeniería inversa de los controladores ARM originales.

Actualmente, el controlador admite chips basados ​​en microarquitecturas Midgard (Mali-T6xx, Mali-T7xx, Mali-T8xx) y Bifrost (Mali G3x, G5x, G7x).

Para la GPU Mali 400/450 utilizada en muchos chips antiguos basados ​​en ARM, el controlador Lima se está desarrollando por separado.

Este controlador desarrollado por ingenieria inversa respalda la generación Midgard y Bifrost de GPU Mali, como un esfuerzo autofinanciado casi completamente independiente.

Estamos muy orgullosos de este trabajo y del hecho de que tenga un alto rendimiento, buenos niveles de funcionalidad y un alto nivel de conformidad con las especificaciones.

Con este anuncio, ARM ha expresado su voluntad de proporcionar a los desarrolladores de controladores la información y la documentación necesarias para comprender mejor el hardware y centrarse en el desarrollo, sin perder tiempo resolviendo acertijos en el proceso de ingeniería inversa de los controladores binarios.

Sin embargo, la ingeniería inversa necesariamente conlleva una sobrecarga, ya que necesitamos dedicar tiempo a descubrir cómo funciona realmente el hardware, incluida la forma más óptima de realizar varias operaciones y peculiaridades particulares del hardware.

Anteriormente, esto sucedía con la conexión de Qualcomm para trabajar en el proyecto Freedreno, desarrollando un controlador gratuito para la GPU Qualcomm Adreno.

Arm ahora está trabajando junto con Collabora para proporcionarnos información y documentación que nos permita a nosotros y a la comunidad comprender el hardware. 

Collabora continúa nuestro esfuerzo para que Panfrost funcione en todos los dispositivos de estas generaciones, hacia el máximo rendimiento, la total conformidad con las especificaciones y el mayor conjunto de funciones posible. Si bien ya lo hemos hecho, el soporte de Arm nos permite acelerar este trabajo y ofrecer el mejor conductor posible con un compromiso de soporte a largo plazo.

Y es que desde hace ya vario tiempo se sabe que muchos de los controladores de GPU para procesadores ARM son de código cerrado, cosa que dificulta el desarrollo de controladores abiertos y sobre todo que si se encuentran errores pueden tardar mucho tiempo en ser corregidos.

La comunidad de desarrolladores ha intentado durante mucho tiempo aplicar ingeniería inversa a los controladores de GPU con proyectos como Freedreno (Qualcomm Adreno), Etnaviv (Vivante), así como Lima y Panfrost para las GPU de Arm Mali.

Hace varios años, la gerencia de Arm no estaba interesada en colaborar con el desarrollo de controladores de GPU de código abierto para las GPU de Mali, pero como señaló Phoronix , Alyssa Rosenzweig, una ingeniera de software gráfico empleada por Collabora, explicó que el desarrollo de Panfrost ahora se realizó en asociación con Arm.

La participación de ARM ayudará a llevar la estabilidad de la implementación a la ubicuidad y brindará un mejor soporte a las instrucciones internas específicas de GPU Mali al proporcionar información de primera mano sobre la arquitectura del chip.

La disponibilidad de documentación interna también garantizará el máximo rendimiento, el cumplimiento total de las especificaciones y la cobertura de todas las capacidades disponibles de GPU Midgard y Bifrost.

Los primeros cambios basados ​​en la información recibida de ARM ya se han introducido en la base de código del controlador. En particular, se ha trabajado para llevar las operaciones de empaquetado de instrucciones a la forma canónica y para rediseñar completamente el desensamblador para reflejar con mayor precisión la arquitectura del conjunto de instrucciones GPU Bifrost y la conformidad con la terminología aceptada en ARM.

Finalmente se espera que el controlador tenga una mejora drástica en cuestión de poco tiempo, además de que este anuncio puede alentar a mas desarrolladores.

Si quieres conocer mas al respecto sobre la nota, puedes consultar el comunicado original dirigiéndote al siguiente enlace. 

from Linux Adictos https://ift.tt/2RMImkB
via IFTTT

Linux 5.10: con soporte para monitorización de temperaturas para AMD Zen 3

Logo Kernel Linux, Tux

El kernel Linux sigue con su desarrollo, incorporando novedades en cuanto a subsistemas, controladores, etc. Actualmente se está desarrollando uno de los RCs de la versión Linux 5.9, pero ya se piensa también en lo que será Linux 5.10 y vendrá con interesantes novedades y mejoras con respecto a sus antecesores, uno de ellos referente a la nueva microarquitectura AMD Zen 3.

Los nuevos chips de AMD basados en Zen 3, y con numeración Ryzen 5000 para el consumo, vendrán cargados de novedades y rendimiento mejorado. Pero también necesitan de cierto apoyo desde el lado del kernel, y por ello se incorporarán cambios para esta nueva versión de Linux en los que se incluirán, además del código dependiente de la arquitectura, también controladores para el soporte de la monitorización de temperatura.

La noticia es especial puesto que es la primera vez en la historia de los AMD Zen que se ve un monitor de temperatura para informes del calor generado para la CPU agregados a Linux. Aunque existen formas de controlar la temperatura en generaciones anteriores como Zen, Zen+, y Zen 2, el código para ello era aportado por la comunidad o desarrolladores independientes.

En cambio, ahora ha sido AMD la que ha aportado este nuevo soporte, llegando así meses antes del lanzamiento de estos procesadores, en vez de meses después como ha ocurrido en los casos citados anteriormente. Una ventaja para los usuarios que desde el primer momento podrán contar con dichos datos de su CPU sin esperas.

Así se ha sabido por los parches aportados por un ingeniero de AMD que los ha aportado antes del lanzamiento para agregar dicho soporte para Zen 3. Estos parches se esperan que tengan su fusión con Linux 5.10 en octubre, con los agregados de los nuevos bits necesarios para la Family 19h (Zen 3) en el controlador k10temp.

También habrá otras novedades al respecto de esta nueva arquitectura que afectará a los futuros chips AMD Ryzen, Threadripper y EPYC basados en Zen 3, y se espera que sigan llegando algunas mejoras más allá de esto. Recuerda que AMD anunció revelar detalles de Zen 3 el 8 de octubre…

from Linux Adictos https://ift.tt/3hY0W48
via IFTTT

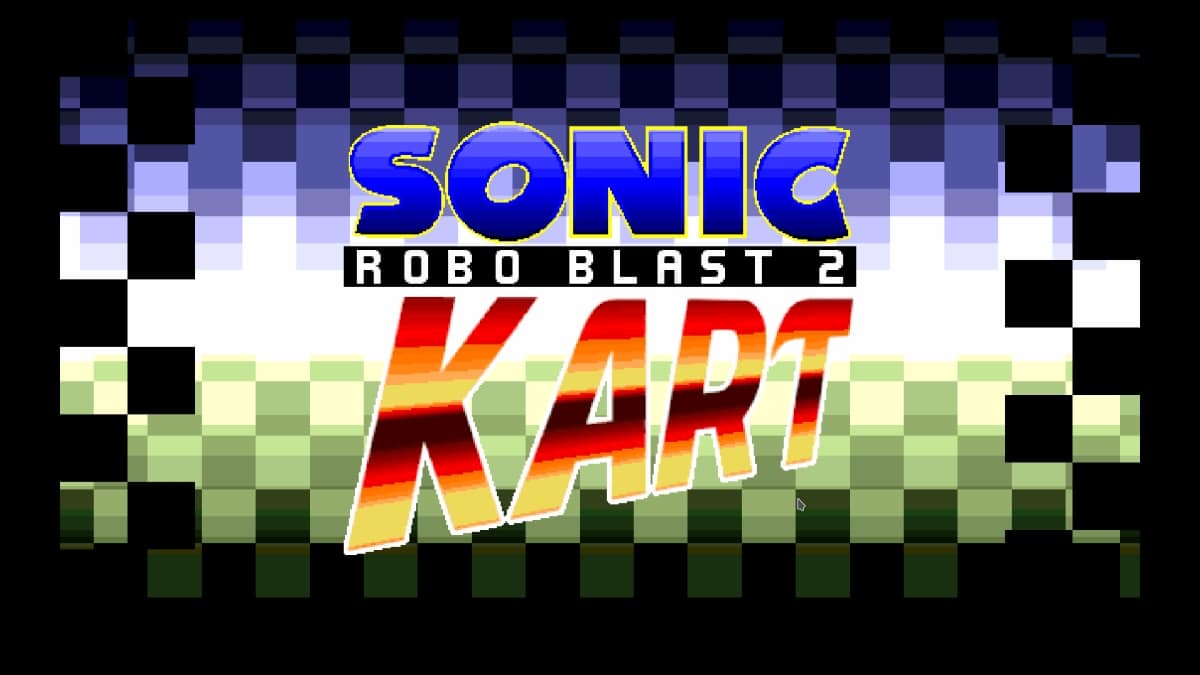
Sonic Robo Blast 2 Kart: la comunidad también crea un juego de coches basado en Mario con Sonic y sus amigos de protagonista

Sonic Robo Blast 2 Kart

Hace unos días os hablábamos de Sonic Robo Blast 2. Se trata de un título creado por fans que mezcla algunos mapas y aspectos de Doom Legacy con la mascota de SEGA, el erizo Sonic. Hoy os vamos a hablar de otro «Robo Blast», más concretamente un Sonic Robo Blast 2 Kart que en este caso ha tomado como referencia al Mario Kart de Nintendo, pero que también tiene como protagonistas a Sonic y sus amigos.

Los enlaces de descarga para Windows y macOS están aquí, pero los usuarios de Linux no podremos descargarlo desde el enlace anterior. Si queremos disfrutarlo en nuestros PC, tendremos que descargarlo desde Flathub, lo que significa que nuestra distribución Linux tiene que tener activado el soporte para Flatpak. Si lo tenemos, instalarlo es tan sencillo como hacer clic en este enlace y seguir adelante en nuestro centro de software.

Sonic Robo Blast 2 Kart es una actualización de la v2.1

Sonic Robo Blast 2 Kart es una actualización de la v2.1 que ya hacía mucho tiempo que no recibía novedades ni ninguna mejora. Ahora estamos ante un juego muy similar al famoso Mario Kart: tenemos muchos circuitos para elegir, podemos conducir a cualquier personaje, derrapar e incluso usar objetos, muy importante si queremos ir más rápido o frenar a los enemigos. Controlaremos a nuestro piloto con las teclas del cursor (arriba, abajo, izquierda y derecha) y las A para acelerar, la S para derrapar y la D para frenar. Con la barra espaciadora usaremos los objetos que tengamos disponibles.

Si estáis pensando en jugar a este título, yo recomendaría dos cosas: la primera es entrar en la configuración del mismo y modificar los controles a unos en los que nos sintamos cómodos. Lo segundo es que, siempre que sea posible, juguemos con amigos o familiares, ya que es justamente para eso para lo que se diseñó Mario Kart y este «clon» multiplataforma. Elijáis lo que elijáis, lo que está asegurado es que os vais a entretener, por lo que yo le daría una oportunidad. De hecho, voy a ver si mejoro mis tiempos (no será muy difícil…) ahora que ya he comido. ¡Hasta luego!

from Linux Adictos https://ift.tt/2HeB0Es
via IFTTT

Kaspersky dice que Linux cada vez más es el objetivo para ataques

Logo Kernel Linux, Tux

Según los investigadores de seguridad de Kaspersky, los hackers se centran cada vez más en atacar servidores y estaciones de trabajo Linux.

Si bien los sistemas Windows siempre han estado en la mira de los atacantes, las amenazas persistentes avanzadas (APT) son ahora un problema grave en el mundo de Linux.

Pues los sistemas Linux son el objetivo específico de una creciente selección de herramientas maliciosas.

Si bien no es nada desconocido que se detecte malware para Linux, y ha habido muchos ejemplos notables como TwoSail Junk, Sofacy y Equation, Kaspersky señala que, a pesar de la impresión generalizada de que los sistemas Linux rara vez o nunca son un objetivo, en realidad hay muchos webhells, backdoors y rootkits diseñados específicamente para Linux.

El mito de que Linux, al ser un sistema operativo menos popular, es poco probable que sea blanco de malware, invita a riesgos adicionales de ciberseguridad. Si bien los ataques dirigidos a sistemas basados ​​en Linux aún son poco comunes, ciertamente existe un malware diseñado para ellos, que incluye webshells, backdoors, rootkits e incluso exploits personalizados.  

Un ejemplo reciente es una versión actualizada del backdoor de Linux Penguin_x64 del grupo ruso Turla.

El grupo coreano Lazarus también ha aumentado su arsenal de malware para Linux, incluidas varias herramientas utilizadas para espionaje y ataques financieros.

Yury Namestnikov, director del Equipo de análisis e investigación global de Kaspersky (GReAT) en Rusia, dice:

“Nuestros expertos han identificado muchas veces la tendencia hacia la mejora de las herramientas APT en el pasado. y las herramientas centradas en Linux no son una excepción. Para proteger sus sistemas, los departamentos de seguridad y TI utilizan Linux con más frecuencia que nunca. Los actores de amenazas están respondiendo a este desarrollo creando herramientas sofisticadas que pueden penetrar en estos sistemas. Aconsejamos a los expertos en ciberseguridad que presten atención a esta tendencia e implementen medidas adicionales para proteger sus servidores y estaciones de trabajo «.

La compañía de seguridad comparte detalles de una serie de pasos que se pueden tomar para ayudar a proteger los sistemas Linux de las APT:

  • Mantener una lista de fuentes de software confiables y evitar el uso de canales de actualización no cifrados.
  • No ejecutar binarios y scripts de fuentes que no sean de confianza. Las formas ampliamente publicitadas de instalar programas con comandos como «curl https://install-url | sudo bash» plantean un problema de seguridad real
  • Asegurarse de que el proceso de actualización sea eficiente y configure actualizaciones de seguridad automáticas
  • Tomarse el tiempo para configurar correctamente un firewall: asegurarse de que registre la actividad de la red, bloquee los puertos que no esté utilizando y reduzca su huella de red
  • Utilizar la autenticación SSH basada en claves y proteja las claves con contraseñas
  • Usar 2FA (autenticación de dos factores) y almacenar claves confidenciales en dispositivos token externos (por ejemplo, Yubikey)
  • Utilizar un conector de red fuera de banda para monitorear y analizar de forma independiente las comunicaciones de red de sus sistemas Linux
  • Mantener la integridad del archivo ejecutable del sistema y revisar periódicamente los cambios en el archivo de configuración
  • Esté preparado para ataques físicos o internos: use cifrado de disco completo, cebadores seguros y confiables y coloque cintas de seguridad a prueba de manipulaciones en su hardware crítico.
  • Auditar el sistema y comprobar los registros en busca de indicadores de ataque
  • Realice pruebas de penetración en su instalación de Linux
  • Utilice una solución de seguridad dedicada con protección de Linux, como la seguridad de punto final integrada. Esta solución proporciona protección web y de red para detectar phishing, sitios web maliciosos y ataques a la red, así como control de dispositivos, lo que permite a los usuarios establecer reglas para la transferencia de datos a otros dispositivos.

Kaspersky Hybrid Cloud Security habilita la protección DevOps, lo que permite la integración de seguridad en plataformas y contenedores CI / CD, y escaneo de imágenes contra ataques a la cadena de suministro

Si quieres conocer mas al respecto puedes consultar la nota original en el siguiente enlace.

from Linux Adictos https://ift.tt/3kKav8D
via IFTTT

WeTransfer hace cambios: empieza a verificar los correos para evitar el uso fraudulento que ha matado a Firefox Send

Pantalla suscripción WeTransfer

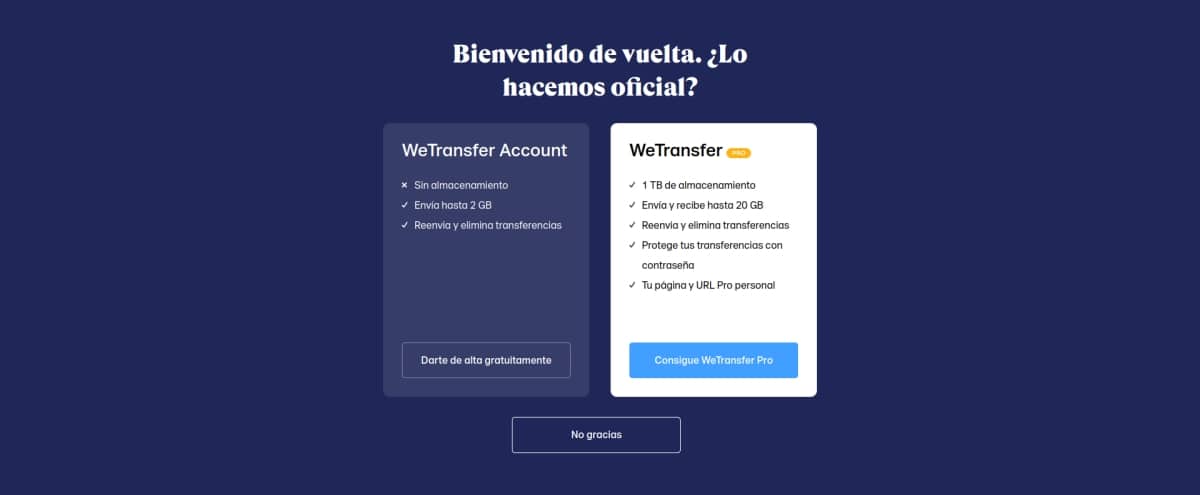
Hace unos minutos hemos informado del cierre de Firefox Send. Por lo que parece, se ha estado haciendo un mal uso del servicio y Mozilla ha decidido bajar su persiana. Esto es algo que no ha querido hacer WeTransfer, pero parece que son conscientes de que se puede hacer el mismo uso de su plataforma y han decidido hacer cambios. Uno de ellos, parece, es insistir un poco más en que nos creemos una cuenta gratuita, pero hay más.

A partir de ahora, tal y como explican en esta nota, tendremos que verificar que el email que usamos para realizar el envío nos pertenece. Para esto, una vez rellenados los campos para enviar el archivo, recibiremos un correo con un número de verificación de 6 dígitos, y el proceso sólo iniciará una vez introducido dicho código. Pero, ¿es esto suficiente? Personalmente, no tengo información sobre cómo se está usando mal el servicio, pero sí he comprobado que se pueden usar correos temporales y totalmente anónimos.

WeTransfer añade una capa de seguridad

Informe de petición de código

Tal y como podéis ver en las capturas, ahora, cuando entramos en la caja de texto para introducir nuestro email, aparece un texto en el que leemos «Deberás verificar tu email para que nos podamos asegurar de que realmente eres tú«. La alternativa es que nos creemos una cuenta gratuita, una que nos permitirá enviar el mismo tamaño, pero no tendremos que confirmar nuestro correo cada vez que queramos hacer un envío, podremos reenviar los archivos y también eliminarlos.

Código de verificación de WeTransfer

Como acabo de mencionar, no sé si esto es suficiente para evitar el uso fraudulento o malicioso del servicio. Otros, como Twitter, sí pueden darse cuenta de que estamos usando un correo temporal y rechaza el registro, pero eso es algo que no pasa en WeTransfer para sus envíos sin cuenta. En cualquier caso, para los usuarios que no queremos enviar malware ni hacer phishing, que el servicio siga abierto sólo pueden ser buenas noticias.

ACTUALIZADO: Probablemente, alguno de vosotros ya habrá visto la verificación en dos pasos antes, pero no era así siempre (yo mismo he enviado recientemente sin dicho código). Ahora, este paso debería pedirse a todos los usuarios que no estén registrados en el servicio.

from Linux Adictos https://ift.tt/35OCgsf
via IFTTT

Firefox Send cierra de manera definitiva porque no han sabido (o querido) solucionar el uso fraudulento que estaban haciendo del servicio

Firefos Send Cierra

A principios del año pasado, Mozilla lanzó Firefox Send, lo que era una alternativa a WeTransfer, pero con la filosofía de la compañía que se ha hecho famosa por desarrollar el navegador del zorro. Como veis, estamos hablando en pasado, porque hace unas horas han decidido dar por finalizado el servicio, y personalmente no diré que no lo echaré nada de menos, ya que incluso lo tenía en mis favoritos esperando información sobre cuándo volvería a estar disponible.

La respuesta, por lo menos en el momento de escribir estas líneas, es que no volverá a estarlo nunca. Cierra definitivamente. Ahora mismo, la web del servicio, send.firefox.com, nos redirige a la página oficial de Mozilla, desde donde podemos descargar el navegador y acceder a información relacionada a la compañía. Dan pocas explicaciones al respecto, más allá de que se ha estado usando para enviar malware y ataques de phishing, algo que no podían permitir. Después de un tiempo sin hacer cambios, han decidido darle al botón de apagado.

Firefox Send y Firefox Notes echan el cierre

Firefox Send no se marchará sólo. Tal y como leemos en la nota publicada hace unas horas, se irá de la mano de Firefox Notes, lo que era un servicio que nos permitía sincronizar nuestras notas con Android y en navegadores por medio de una extensión, pero ambas opciones dejarán de funcionar a finales del octubre. El que tuviera notas guardadas en este servicio, podrá hacer uso de una nueva opción que incluirán para exportarlas.

En lo personal, no echaré de menos Firefox Notes, porque es un servicio que no usaba y otros como Evernote están mucho más extendidos y mejor integrados en todo tipo de software. Pero no puedo decir lo mismo de Firefox Send, servicio rápido y sencillo que usé para enviar decenas de gigas de un equipo a otro hace varios meses. Pero bueno, seguro que WeTransfer le da a «Me Gusta» a esta noticia, ya que muchos volveremos a él.

from Linux Adictos https://ift.tt/32IxhHH
via IFTTT