Google despidió a cerca de 80 empleados por filtrar datos de usuario y datos privados a personas ajenas a la empresa

Hace poco se dio a conocer un informe bastante inquietante que revela que Google despidió alrededor de 80 empleados por uso indebido de datos entre 2018 y 2020, lo que incluye el robo o filtración de información de la empresa y el acceso a datos de usuarios o empleados en violación de sus políticas.

En este informe se menciona que la mayoría de las acusaciones (86%) se relacionan con la mala gestión de información privada, como la transferencia de archivos internos a partes externas, mientras que el 10% se relaciona con el uso inadecuado de los sistemas, incluido el acceso a datos de usuarios o empleados o ayudar a otros a acceder a estos datos.

El documento que relata las acciones de estos empleados, asi como tambien proporciona cifras concretas sobre cómo los propios empleados del gigante de las búsquedas en línea se están aprovechando de su posición para robar, filtrar o abusar de los datos a los que pueden tener acceso.

Una minuciosa investigación de los hechos permitió identificar a los empleados que participaron en este complot. El documento dice que solo en 2020, Google despidió a 36 empleados por problemas de seguridad. Los dos años anteriores también vieron su parte de incidentes de seguridad.

La persona que proporcionó el documento dijo que Google despidió a 26 personas en 2019 y 18 en 2018 debido a incidentes de seguridad. El documento especifica que los despidos no son la única forma en que Google está manejando estas situaciones; se menciona que la empresa a veces distribuye advertencias.

Se dice que alrededor del 86% de todas las acusaciones relacionadas con la seguridad contra empleados se refieren a la mala gestión de información confidencial, como la transferencia de información privilegiada a terceros. Se dice que el diez por ciento de todas las acusaciones en 2020 son el uso indebido de sistemas o plataformas que alojan datos personales de los usuarios, lo que incluye el acceso a datos de usuarios o empleados en violación de las propias políticas de Google.

En 2019, esa cifra representó el 13% de todas las reclamaciones de seguridad. El documento también denuncia ayudar a otros a acceder a estos datos, o la modificación o eliminación de datos de usuarios o empleados.

“Los casos mencionados se refieren principalmente al acceso inapropiado o al uso indebido de los datos de la empresa o de la propiedad intelectual confidencial y confidencial. Con respecto a los datos de los usuarios, limitamos estrictamente el acceso de los empleados a través de una serie de medidas de seguridad líderes en la industria ”

“Tenemos en particular: limitar el acceso a los datos del usuario a los necesarios, requerir una justificación para acceder a esos datos, una revisión de varios pasos antes de que se otorgue el acceso a los datos confidenciales y monitorear anomalías y violaciones de acceso. Además, el número de violaciones, ya sean deliberadas o involuntarias, es constantemente bajo. Cada empleado recibe capacitación anual, investigamos todas las acusaciones y las violaciones conducen a acciones correctivas que incluyen el despido ”, continuó.

«Somos transparentes al publicar el número y los resultados de nuestras investigaciones a nuestros empleados y también hemos implementado procesos estrictos que permiten proteger los datos de clientes y usuarios contra cualquier amenaza interna o externa», concluyó el vocero. Además, el abuso de información privilegiada es un problema y esta tendencia tiende a extenderse por toda la industria tecnológica. Ya se han descubierto casos en los últimos años en Facebook, Snapchat, etc., y MySpace, donde los empleados a veces han utilizado su acceso para rastrear o espiar a los usuarios.

Un portavoz de Google dijo:

«Las instancias a las que se hace referencia se relacionan principalmente con el acceso inapropiado o el uso indebido de información corporativa o IP privada y confidencial».

«La cantidad de infracciones, ya sean deliberadas o inadvertidas, es constantemente baja. Todos los empleados reciben capacitación anualmente, investigamos todas las acusaciones y las infracciones dan lugar a medidas correctivas que incluyen el despido y contamos con procesos estrictos para proteger los datos de los clientes y usuarios de cualquier amenaza interna o externa «.

Fuente: https://www.vice.com

from Linux Adictos https://ift.tt/3lNcBs5
via IFTTT
Chrome ya no mostrará indicadores de sitios web seguros

Google ha anunciado que está probando una nueva función en la beta de Chrome 93 en la cual a no mostrará marcas de sitios web seguros. Esto es debido a que en parte de que Google es el navegador más utilizado en el mundo, tambien cree que esto debería alentar a los desarrolladores a usar HTTPS solo en sus sitios. Este cambio también se produce unos meses después de que Google anunciara que la barra de direcciones de Chrome comenzará a usar «https://» de forma predeterminada.

Google ha estado haciendo esfuerzos concertados durante varios años para que los sitios web usen solo el protocolo HTTPS para brindar una experiencia de navegación más segura. Y para alentar a los desarrolladores web a usar solo el protocolo HTTPS ha introducido este protocolo como un factor de clasificación en la SERP (página de resultados del motor de búsqueda). Esto significa que los desarrolladores que no alojan un sitio seguro han experimentado una caída potencialmente menor en su clasificación en los resultados de búsqueda de Google.

Con la mayoría de las comunicaciones entre sitios web ahora seguras, Google está probando actualmente una nueva función que elimina el icono de candado para sitios seguros.

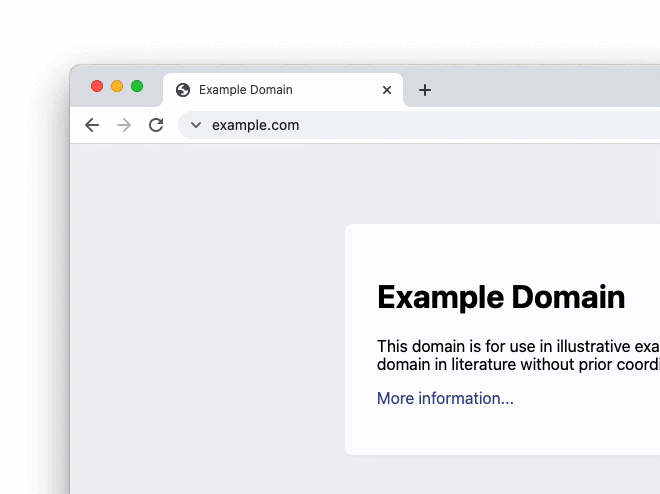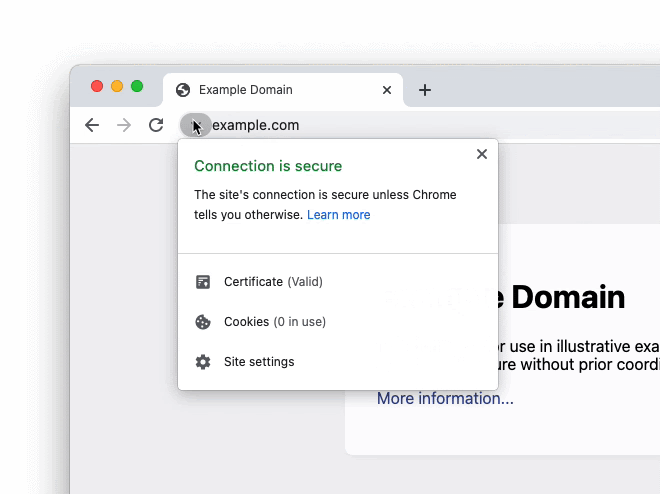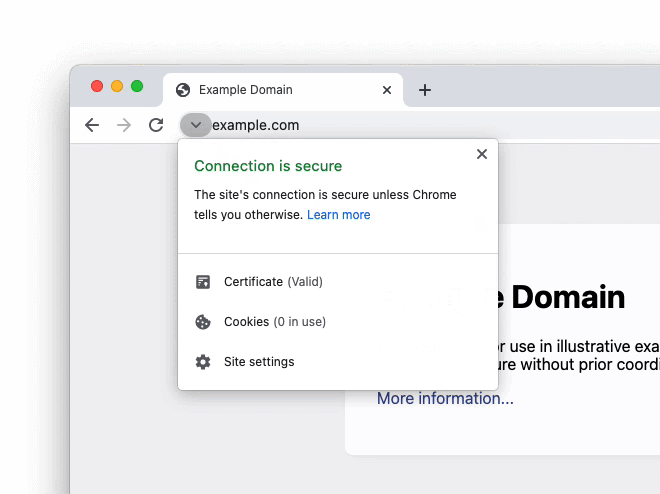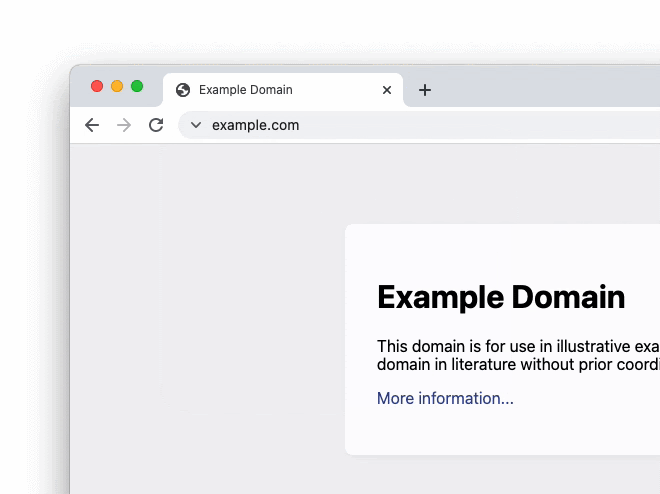
A medida que nos acercamos a un futuro de HTTPS, también estamos reexaminando el ícono de candado que los navegadores suelen mostrar cuando un sitio se carga a través de HTTPS. En particular, nuestra investigación indica que los usuarios a menudo asocian este ícono con un sitio confiable, cuando en realidad solo la conexión es segura. En un estudio reciente, encontramos que solo el 11% de los participantes podían identificar correctamente el significado del icono de candado.

Esta función es experimental en Chrome 93 Beta y Chrome 94 Canary, en la cual Chrome solo muestra indicadores de seguridad cuando el sitio no es seguro. Comenzando con Chrome 93, la compañía planea cambiar el ícono de candado con una flecha hacia abajo como parte de un experimento.

Sin embargo, Google ha proporcionado una opción para permitir que las empresas vuelvan a habilitar la bandera de seguridad HTTPS. Además de ello Google ha agregado una política corporativa para Chrome 93 llamada «LockIconInAddressBarEnabled» que se puede utilizar para volver a habilitar el icono de candado en la barra de direcciones.

Es importante tener en cuenta que Google ha anunciado este cambio desde 2018:

«Chrome lo implementará con el tiempo, comenzando con la eliminación de la etiqueta ‘Seguro’ y el esquema HTTPS en septiembre de 2018 (Chrome 69)», agregó Emily Schechter de Google. Este enfoque es parte de los esfuerzos de la compañía para intentar rediseñar la barra de direcciones de Chrome. En marzo pasado, Google anunció que la barra de direcciones de Chrome ahora usará «https://» de forma predeterminada. Según la compañía, esto debería mejorar la privacidad y la velocidad de carga de los sitios web que admiten este protocolo.

Tambien es importante mencionar que una publicación de blog el mes pasado, Google informó que se agregará un modo HTTPS-First a Chrome para evitar que los atacantes intercepten o escuchen el tráfico web de los usuarios:

“Cuando un navegador se conecta a sitios web a través de HTTPS, los espías y atacantes en la red no pueden interceptar ni modificar ningún dato compartido a través de esa conexión (incluida la información personal o la página en sí). Este nivel de privacidad y seguridad es vital para el ecosistema web, razón por la cual Chrome continúa invirtiendo para lograr que HTTPS sea más compatible ”, explicó.

El navegador ofrecerá este modo en Chrome 94, el Modo HTTPS-First que intentará actualizar todas las cargas de página a HTTPS y mostrará una advertencia de página completa antes de cargar sitios que no lo admitan. Google explica que

“los usuarios que activan este modo pueden estar seguros de que Chrome los conecta a sitios a través de HTTPS siempre que sea posible y que verán una advertencia antes de conectarse a sitios a través de HTTP.

“Según los comentarios del ecosistema, en el futuro intentaremos que el modo HTTPS-First sea el modo predeterminado para todos los usuarios. Mozilla también compartió su intención de hacer que el modo solo HTTPS sea el futuro de la navegación web en Firefox ”, dijo la compañía. 

Fuente: https://blog.chromium.org

from Linux Adictos https://ift.tt/2Xbb2Kh
via IFTTT

Cambalache, una herramienta para la creación de interfaces de usuario Gtk

Durante la GUADEC 2021 se presentaron diversos temas bastante interesantes de los cuales uno que llamo la atención de muchos fue una nueva herramienta que permite crear interfaces de usuario para Gnome, el nombre de esta herramienta es Cambalache.

Cambalache se posiciona como una nueva herramienta RAD que permite el desarrollo rápido de front-end para GTK 3, GTK 4 y el entorno de escritorio GNOME, aun que su enfoque principal está en la biblioteca Gtk 4. Utiliza el paradigma MVC y la filosofía del paradigma del modelo de datos y que en una de las diferencias más notables con Glade es el soporte para mantener múltiples interfaces de usuario en un solo proyecto. 

Su desarrollador Juan Pablo Ugarte, menciona que la herramienta:

Comenzó como un modelo de datos de prueba de concepto para Glade destinado a probar todas las ideas locas que tuve durante años sobre cómo debería ser un modelo limpio.

Unos meses más tarde tuve un modelo de datos bastante bueno que coincidía bastante bien con el sistema de tipo GObject y no dependía de GtkBuilder ni de GObject.

El desarrollador menciona que con el modelo se puede:

  • Importar y exportar múltiples UI a la vez
  • Admitir funciones simples (sin etiquetas personalizadas) de GtkBuilder
  • Objetos
  • Propiedades
  • Señales
  • Propiedades de embalaje/diseño
  • Deshacer/Rehacer pila
  • Compresión y agrupación de comandos de historial

Como tal Cambalache es totalmente independiente de GtkBuilder y GObject, pero proporciona un modelo de datos que se ajusta al sistema de tipos de GObject, es por ello que el modelo de datos puede realizar lo que anteriormente se mencionaba, importar y exportar múltiples interfaces a la vez, admitir objetos, propiedades, etc.

Además de ello, se proporciona la utilidad cambalache-db para generar el modelo de datos a partir de archivos gir, y se proporciona la utilidad db-codegen para generar clases de GObject a partir de las tablas del modelo de datos.

Para admitir múltiples ramas, el espacio de trabajo de formación de GTK se realiza con la ayuda del backend Broadway, lo que permite sacar una conclusión de las bibliotecas GTK en la ventana del navegador web.

El proceso principal de Cambalache se proporciona con un enlace con WebKit WebView, en el que, utilizando Broadway, se transmite la salida del proceso Merengue, el cual es el nombre del proceso que usa Cambalache que está directamente involucrado para renderizar la interfaz de usuario mientras el usuario la crea, es una aplicación normal de Gtk 3 o Gtk 4 dependiendo de la versión definida en el proyecto.

Finalmente, para quienes estén interesados en poder conocer más al respecto pueden consultar los detalles del proyecto en el siguiente enlace. Mientras que para quienes estén interesados en poder dar un vistazo al código de Cambalache pueden hacerlo desde el siguiente enlace. Tambien es importante mencionar que el código del proyecto está escrito en Python y está disponible bajo la licencia GPLv2.

Obtener Cambalache

Para aquellos que estén interesados en poder trabajar con esta herramienta, deben saber que existen dos formas de poderla tener en su sistema, una de ellas es descargando el código fuente de Cambalache y con el cual no hace falta instalar la herramienta, mientras que la otra opción y que creo que es mucho más cómoda es con ayuda de los paquetes de Flatpak. Tambien es importante mencionar que no esta demás mencionar que se debe de tener instalado Python.

En el primer caso y que no requiere instalación es descargando el código fuente de la herramienta. Esto lo podemos hacer abriendo una terminal y en ella vamos a teclear el siguiente comando:

git clone https://gitlab.gnome.org/jpu/cambalache.git

Ahora para poder ejecutar la herramienta basta con teclear:

./run-dev.py

Finalmente en cuanto al otro método es que es con ayuda de los paquetes de Flatpak, solamente debemos de contar con el soporte para poder instalar este tipo de paquetes en el sistema y lo único que debemos de hacer es abrir una terminal y ejecutar los siguientes comandos:

flatpak-builder --force-clean --repo=repo build ar.xjuan.Cambalache.json
flatpak build-bundle repo cambalache.flatpak ar.xjuan.Cambalache
flatpak install --user cambalache.flatpak

from Linux Adictos https://ift.tt/37rqtQf
via IFTTT

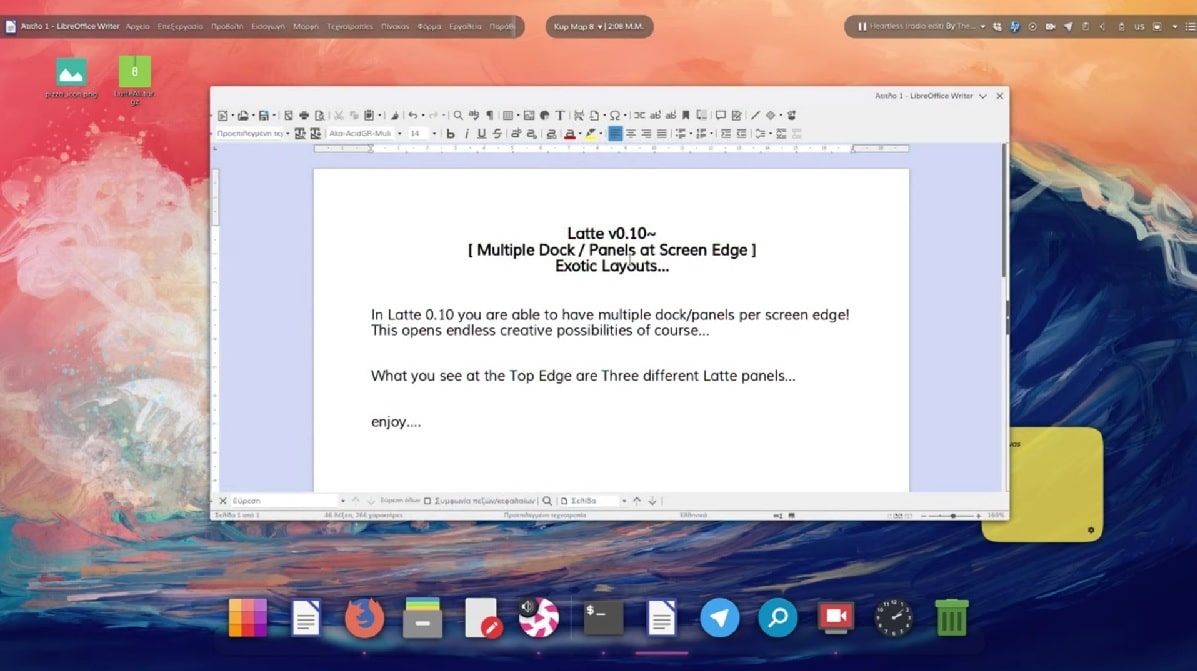
Latte Dock 0.10 llega con grandes mejoras para docks, actualizaciones y mas

Después de dos años de desarrollo se acaba de presentar el lanzamiento de la nueva versión del panel Latte Dock 0.10, y es que esta nueva versión de Latte llega con una gran cantidad de actualizaciones, cambios y sobre todo con nuevas características de las cuales podremos encontrar mejoras en los diálogos, asi como soporte para poder mover, copiar y pegar docks y paneles, entre otras cosas más.

Para quienes desconocen de Latte Dock, deben saber que este es un Dock que ofrece una solución elegante y simple para administrar tareas y plasmoides. Incluyendo el efecto del aumento parabólico en los iconos al estilo de macOS o el panel Plank. Además de que también es compatible con el efecto parabólico de los iconos de estilo macOS o la barra Plank. El panel Latte está construido sobre el marco de KDE Frameworks y la biblioteca Qt. Se admite la integración con el escritorio KDE Plasma.

El proyecto se fundó como resultado de la fusión de paneles similares: Now Dock y Candil Dock. Después de la unificación, los desarrolladores intentaron combinar el principio propuesto en Candil de formar un panel separado, trabajando por separado de Plasma Shell con el diseño de interfaz de calidad y Now Kneck usando solo bibliotecas KDE y Plasma sin dependencias de terceros.

El panel Latte se basa en el marco de KDE Plasma y requiere Plasma 5.12, KDE Frameworks 5.38 y Qt 5.9 o versiones más recientes para funcionar. El código del proyecto se distribuye bajo la licencia GPLv2.

Principales novedades de Latte Dock 0.10

En esta nueva versión que se presenta de Latte Dock podremos encontrar muchos cambios en relación con su versión anterior (Latte Dock 0.9), pero uno de los que más se destaca y que tal vez sea la novedad más importante de esta versión es el soporte para Docks flotantes y tambien paneles que puede mover a cualquier parte de la pantalla, asi como tambien el soporte para múltiples docks y paneles en el mismo borde de la pantalla, así como soporte para múltiples tareas Latte en el mismo panel o base.

Otro de los cambios que se destaca en esta nueva versión de Latte Dock 0.10 es el soporte agregado para que en los paneles se puedan mover, pegar y copiar elementos a través del portapapeles, además de que tambien se ha añadido soporte para paneles emergentes.

Por otra parte los desarrolladores destacan que se modificó el diseño de todos los cuadros de diálogo para controlar la ubicación de los elementos en el panel, con lo cual el usuario tiene la oportunidad de definir su propio esquema de color para cada diseño de panel.

Tambien se proporcionó la transferencia de información sobre la geometría de los paneles Latte Dock al escritorio Plasma, así como la transferencia de los datos sobre el área visible a los administradores de ventanas que soportan GTK_FRAME_EXTENTS para el correcto posicionamiento de las ventanas.

Además de que se agregó un cuadro de diálogo integrado para cargar y agregar widgets (Explorador de widgets), que se puede usar en entornos que no son de KDE, incluidos GNOME, Cinnamon y Xfce. Asi como tambien la capacidad de exportar el diseño de elementos en paneles y usar paneles como plantillas para recrear el mismo formulario para otros usuarios.

De los demás cambios que se destacan de esta nueva versión:

  • Se agregó la capacidad de ajustar el radio de redondeo de las esquinas de los paneles y determinar el tamaño de la sombra del panel.
  • Se ofrecen 10 modos de visibilidad del panel.
  • Nuevo modo para que los paneles laterales aparezcan ha pedido, en el que el panel aparece y desaparece solo después de la acción del usuario con subprogramas, scripts o accesos directos externos.
  • Soporte para colocar múltiples applets de Latte Tasks en un panel.
  • Se agregó un nuevo modo de alineación para los subprogramas en el panel.
  • Se ha implementado el efecto parabólico de clasificar los applets en el panel.
  • Soporte para separadores de área de borde de KDE Plasma (MarginsAreaSeparators) para permitir widgets más pequeños.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace. Mientras que para los que estén interesados en poder obtener esta nueva versión, pueden hacerlo desde este enlace.

from Linux Adictos https://ift.tt/3CkUP5f
via IFTTT

Krita 4.4.7 ha llegado exclusivamente para corregir siete errores

Krita 4.4.7Hace dos meses que nos hicimos eco del lanzamiento de la v4.4.5 de este software creado por y para dibujantes. Aquel día hablamos también de la v4.4.4, lo que en realidad era una v4.4.3 que subieron a la Epic Store. No sé si va a ser así de ahora en adelante, pero el hecho es que la historia se ha repetido: 4.4.6 se subió a la tienda de Epic, y lo que han lanzado hoy es Krita 4.4.7.

Si alguien está esperando algo con muchos cambios, este no es su lanzamiento. KDE dice que Krita 4.4.7 es un lanzamiento que llega estrictamente para corregir errores, 7 en total. No son muchos, pero este tipo de actualizaciones se convierten automáticamente en importantes si uno de los bugs que corrigen nos están haciendo la vida imposible.

Novedades de Krita 4.4.7

Correcciones para:

  • Un fallo al salir con ciertas versiones de Qt y PyQt.
  • El movimiento de la selección con la herramienta de selección magnética.
  • Fallos en la herramienta de selección magnética al eliminar nodos.
  • Una afirmación al convertir el espacio de color de la imagen desde Python.
  • Un fallo al cerrar un documento de máscara de gama.
  • La función de arrastrar y soltar capas clonadas entre imágenes.
  • Un fallo al guardar la imagen con el recorte activado.

Krita 4.4.7 ya está disponible para todos los sistemas soportados desde su página web oficial. Los usuarios de Linux podemos descargar desde allí la AppImage, y también hay disponible un repositorio para Ubuntu (https://ift.tt/3lM8U5X). Pronto deberíamos poder instalar su versión Flatpak, que en estos momentos se mantiene en la 4.4.3, o su versión Snap, que en estos momentos sí está en la 4.4.5. En cuanto a los usuarios de Windows, pueden descargar el instalable o la versión «portable» de 64bits.

La próxima versión debería llegar en unos dos meses, pero no podemos asegurar si será Krita 4.4.8 o 4.4.9, algo que dependerá de lo que hagan con la tienda de Epic.

from Linux Adictos https://ift.tt/3fGdnDi
via IFTTT

Ya fue lanzada para pruebas la primera Beta de MX Linux 21

Hace pocos dias los desarrolladores de MX Linux dieron a conocer la liberación de la primera beta de lo que será la próxima versión de MX Linux 21 y la cual ya esta lista para pruebas.

La versión MX Linux 21 utiliza la base del paquete Debian Bullseye y los repositorios MX Linux. Una característica distintiva de la distribución es el uso del sistema de inicialización sysVinit, sus propias herramientas para configurar y desplegar el sistema, así como actualizaciones más frecuentes de paquetes populares que en el repositorio estable de Debian.

Para quienes desconocen de MX Linux deben saber que este es un sistema operativo basado en las versiones de Debian estable y que utiliza componentes centrales de antiX, con software adicional creado y empaquetado por la comunidad MX, básicamente es un sistema operativo que combina un escritorio elegante y eficiente con configuraciones simples, alta estabilidad, rendimiento estable y espacio mínimo.

Se desarrolla como una empresa cooperativa entre las comunidades antiX y ex MEPIS, con el objetivo de utilizar las mejores herramientas cada una de estas distribuciones.

Principales novedades de MX Linux 21.

En esta versión beta podremos encontrar que el sistema ya se encuentra usando el kernel de Linux 5.10, además de que a incluido la actualización de muchos paquetes, entre los cuales tambien se realizó el cambio al entorno de usuario de Xfce 4.16.

En la parte del instalador, en este se ha actualizado la interfaz para seleccionar una partición para la instalación, ademas de que se ha implementado soporte para lvm si el volumen lvm ya existe. Mientras que en el Menú de arranque del sistema actualizado en modo UEFI, con lo cual hora puede seleccionar las opciones de arranque desde el menú de arranque y los submenús, en lugar de usar el menú de la consola anterior.

Dentro del sistema podremos encontrar que ahora de forma predeterminada, para realizar tareas de administrador a través de sudo, se implementa una solicitud de contraseña de usuario. Este comportamiento se puede cambiar en la pestaña «MX Tweak»/»Other».

Tambien se han incluido muchos pequeños cambios de configuración, especialmente en el panel con el nuevo conjunto de complementos predeterminados.

Los desarrolladores de la distribución destacan que en esta versión están especialmente interesados ​​en probar los nuevos menús de arranque del sistema en modo UEFI, así como en probar el instalador. Se recomienda realizar pruebas en un entorno VirtualBox, pero en su mayor parte es interesante probar la implementación del sistema en hardware real. Además, se solicita a los desarrolladores que prueben la instalación de aplicaciones populares.

En cuanto a los problemas conocidos, los desarrolladores mencionan los siguientes:

  • El monitor del sistema actual, Сonky, a veces se pierde en el contexto de los fondos de pantalla sobrecargados.
  • Se ve mejor en algunas pantallas que en otras. Esto se solucionará una vez que se seleccione el fondo de pantalla predeterminado.
  • Solo para * .iso de 32 bits: aparece un mensaje de error al iniciar VirtualBox y las adiciones de invitados de VirtualBox no están instaladas en la versión de 32 bits de la imagen iso.
  • Instalador de paquetes MX: el repositorio de prueba y las pestañas de copias de seguridad no muestran nada (por razones obvias, estos repositorios aún no existen o están vacíos actualmente).

Finalmente de los planes que se tienen se menciona:

  • Ediciones de escritorio basadas en KDE y Fluxbox.
  • Versión AHS (Advanced Hardware Support): una opción de personalización del repositorio para la distribución de MX Linux que ofrece el último subsistema de pila de gráficos y actualizaciones de microcódigo para nuevos procesadores.
  • Los paquetes con soporte de hardware mejorado se pueden instalar a medida que se lanzan utilizando las herramientas de instalación y actualización estándar.

Descargar y probar MX Linux 21

Para aquellos que estén interesados en probar esta versión beta, deben saber que las imágenes disponibles para descargar son de 32 y 64 bits con un peso de 1.8 GB.

Requisitos mínimos del sistema:

  • procesador Intel o AMD i686
  • 512 MB de RAM
  • 5 GB de espacio libre en el disco duro
  • tarjeta de sonido Sound Blaster, AC97 o compatible con HDA
  • unidad lectora de DVD

El enlace es este.

from Linux Adictos https://ift.tt/3yvEhF3
via IFTTT

Mesa 21.2 llega con soporte inicial para Apple M1, mejoras para Panfrost, Vulkan y mas

Mesa Drivers

Después de tres meses de desarrollo se ha dado a conocer la liberación de la nueva versión de la nueva rama de Mesa 21.2 la cual tiene un estado experimental y que después de la estabilización final del código, se lanzará la versión estable 21.2.1.

Esta nueva versión de Mesa 21.2 proporciona compatibilidad completa con OpenGL 4.6 para los controladores 965, iris, radeonsi, zink y llvmpipe, además de que el soporte para OpenGL 4.5 está disponible para AMD r600 y NVIDIA nvc0.

Principales novedades de Mesa 21.2

En Mesa 21.2 podremos encontrar que se incluye el controlador asahi OpenGL con soporte inicial para la GPU suministrada en los chips Apple M1. El controlador utiliza la interfaz Gallium y es compatible con la mayoría de las funciones de OpenGL 2.1 y OpenGL ES 2.0, pero aún no se puede utilizar para ejecutar la mayoría de los juegos.

Otra de las novedades es la inclusión del controlador PanVk (desarrollado por empleados de Collabora) que proporciona soporte para gráficos API Vulkan GPU ARM Mali Midgard y Bifrost y se posiciona como una continuación del proyecto Panfrost, que brinda soporte para OpenGL.

Además, en esta nueva versión de Mesa 21.2 Panfrost para Midgard y Bifrost es compatible con OpenGL ES 3.1, aun que se menciona que se tienen planes para aumentar el rendimiento en chips Bifrost y soporte para GPU basadas en la arquitectura Valhall (Mali G77 y más reciente).

En el controlador Zink se ha trabajado para que pueda admitir las extensiones OpenGL: GL_ARB_sample_locations , GL_ARB_sparse_buffer , GL_ARB_shader_group_vote , GL_ARB_texture y GL_filter_minlock . Se agregaron modificadores de formato DRM.

Mientras que en el controlador Vulkan ANV (Intel) y el controlador OpenGL Iris, en esta nueva version se ha realizado un trabajo preparatorio para admitir las próximas tarjetas gráficas Intel Xe-HPG (DG2). Esto incluye capacidades iniciales de trazado de rayos y compatibilidad con sombreadores de trazado de rayos.

Por la parte del controlador lavapipe, ahora se admite el modo «wideLines» (proporciona soporte para líneas con un ancho mayor que 1.0).

Tambien se menciona que OpenGL 4.3 ya tiene compatibilidad con virgl y la compatibilidad con Vulkan 1.2 está disponible para tarjetas Intel y AMD, así como en el modo emulador (vn), la compatibilidad con Vulkan 1.1 está disponible para las GPU Qualcomm y el rasterizador de software lavapipe y Vulkan 1.0 está disponible para la GPU Broadcom VideoCore VI (Raspberry Pi 4).

De los demás cambios que se destacan de esta nueva versión:

  • El controlador Nouveau nv50 para las GPU NVIDIA GT21x (GeForce GT 2×0) incluye compatibilidad con OpenGL ES 3.1.
  • El controlador Vulkan TURNIP y el controlador Freedreno OpenGL que se están desarrollando para las GPU
  • Qualcomm Adreno brindan soporte inicial para la GPU Adreno a6xx gen4 (a660, a635).
  • Se implementó la capacidad de construir el controlador RADV en la plataforma Windows usando el compilador MSVC.
  • Soporte implementado para detección dinámica y carga de backends alternativos de GBM (Generic Buffer Manager). El cambio tiene como objetivo mejorar el soporte de Wayland en sistemas con controladores NVIDIA.
  • Los controladores Vulkan RADV (AMD), ANV (Intel) y lavapipe agregaron soporte para extensiones

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión de los controladores Mesa 21.1.0, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar los drivers de video Mesa en Linux?

Los paquetes de Mesa se encuentran en todas las distribuciones de Linux, por lo que su instalación puede realizarse ya sea descargando y compilando el código fuente (toda la información al respecto aquí) o de una forma relativamente sencilla, la cual depende de la disponibilidad dentro de los canales oficiales de tu distribución o de terceros.

Para los que son usuarios de Ubuntu, Linux Mint y derivados pueden añadir el siguiente repositorio en donde los controladores son actualizados de manera rápida.

sudo add-apt-repository ppa:kisak/kisak-mesa -y

Ahora vamos a actualizar nuestro listado de paquetes y repositorios con:

sudo apt update

Y finalmente podemos instalar los drivers con:

sudo apt upgrade

Para el caso de los que son usuarios de Arch Linux y derivados estos los instalamos con el siguiente comando:

sudo pacman -S mesa mesa-demos mesa-libgl lib32-mesa lib32-mesa-libgl

Para quienes sean usuarios de Fedora 32 pueden utilizar este repositorio, por lo que deben de habilitar corp con:

sudo dnf copr enable grigorig/mesa-stable

sudo dnf update

Finalmente, para los que son usuarios de openSUSE, pueden instalar o actualizar tecleando:

sudo zypper in mesa

from Linux Adictos https://ift.tt/3lwjrSw
via IFTTT

Firefox sufre una desbandada de 50 millones de usuarios. ¿Hasta dónde llegará su caída?

Caída de Firefox

A principios de este año escribimos un artículo sobre la decadencia de Firefox. Al principio del mismo se menciona que Mozilla abandonó su intención de añadir soporte para las web-apps progresivas (PWA), pero se podría hablar de algunas cosas que sí tiene la competencia y no ofrece el navegador del zorro (o koala, para los más puristas). Por motivos como ese, y viendo las cifras, un servidor intentó acostumbrarse a usar también un navegador basado en Chromium, y finalmente me he quedado con Vivaldi como navegador web principal.

Por ese motivo, por haberle sido infiel a Firefox, hoy me he sentido un poco mal al leer una noticia que asegura que la única alternativa real a Chromium (aparte de Safari) ha perdido 50 millones de usuarios en los últimos tres años. Lo que tampoco ayuda a calmar los ánimos es que la propia Mozilla ha publicado la información, cuando por marketing, creo, lo mejor sería no dar un dato tan negativo.

La desaparición de Firefox llevaría al monopolio de Chromium

El problema es que Firefox es la única alternativa que tenemos los usuarios de Linux y Windows si no queremos usar Chromium. Si desapareciera, todos tendríamos que usar el motor que ofrece Google, aunque navegadores como Brave o Vivaldi suelen «cargarse» todo lo malo.

Los motivos de este éxodo pueden ser muy variados. Para empezar, aquí también se habla de dispositivos móviles, y Chrome está instalado por defecto en Android. En cuanto a los usuarios de Windows, yo no lo uso, pero ahora que Edge ha mejorado tanto y es compatible con Chrome/Chromium, probablemente me quedaría en él porque todo está mejor integrado. Por otra parte, el buscador de Google es el más usado del planeta, y suele mostrar publicidad para que instalemos su navegador, Chrome.

Pero eso no es todo. Hay servicios que sólo están disponibles para los navegadores basados en Chromium, que de hecho estuve viendo cómo trabajaba un programador hace menos de una semana y, aún usando un Mac, usaba Chrome para comprobar su código. Si a todo esto le sumamos que Firefox ya no ofrece nada exclusivo ni innova, no quiero decirlo así, pero esos 50 millones aún me parecen pocos.

Explicado todo esto, yo no creo que Firefox desaparezca, pero torres más altas han caído. No me alegraría de que pasara, pero es que no me sorprende lo que está pasando aunque esté instalado por defecto en muchas distribuciones Linux. Renovarse o morirse. Veremos que le pasa antes a este mítico navegador web.

from Linux Adictos https://ift.tt/3Aaw9dH
via IFTTT

Mozilla Common Voice 7.0 llega con mas de 13,000 horas de datos de voz

Hace pocos dias NVIDIA y Mozilla dieron a conocer la liberación de la nueva versión de «Mozilla Common Voice 7.0» la cual representa más de 13.000 horas de datos de voz de origen colectivo y la adición de otros 16 idiomas y que en comparación con la última actualización, el tamaño del volumen de material de habla en la colección ha aumentado en casi un 50% más.

Además, el número de idiomas admitidos ha aumentado de 60 a 76, incluido por primera vez soporte adicional para los idiomas bielorruso, kazajo, uzbeko, búlgaro, armenio, azerbaiyano y bashkir.

Para quienes desconocen de Common Voice, deben saber que este es un conjunto de datos de voz de datos abiertos más grande del mundo y está diseñado para democratizar la tecnología de voz. Es utilizado por investigadores, académicos y desarrolladores de todo el mundo.

Los colaboradores movilizan sus propias comunidades para donar datos de voz a la base de datos pública de MCV, que cualquiera puede usar para entrenar tecnología habilitada por voz. Como parte de la colaboración de NVIDIA con Mozilla Common Voice, los modelos entrenados en este y otros conjuntos de datos públicos están disponibles de forma gratuita a través de un kit de herramientas de código abierto llamado NVIDIA NeMo.

El proyecto tiene como objetivo organizar el trabajo conjunto para acumular una base de datos de plantillas de voz, teniendo en cuenta toda la variedad de voces y formas de hablar. La base de datos acumulada con registros de diferentes pronunciaciones de frases típicas del habla humana se puede utilizar sin restricciones en sistemas de aprendizaje automático y en proyectos de investigación.

Según el autor de la biblioteca de reconocimiento de voz continuo de Vosk, las deficiencias del conjunto Common Voice son la unilateralidad del material vocal (el predominio de hombres de 20 a 30 años y la falta de material con la voz de las mujeres, niños y ancianos), la falta de variabilidad del vocabulario (repetición de las mismas frases) y la distribución de grabaciones MP3 propensas a la distorsión.

Sobre la nueva versión de Common Voice 7.0

En esta nueva versión participaron más de 75 mil personas en la preparación de materiales en inglés, dictando 2637 horas de discurso confirmado (fueron 66 mil participantes y 1686 horas).

Tambien como ya mencionamos al inicio, esta nueva versión introduce 16 nuevos idiomas al conjunto de datos de Common Voice pasando a un total de 76 idiomas, de los cuales los cinco idiomas principales por horas totales son inglés (2.630 horas), kinyarwanda (2.260), alemán (1.040), catalán (920) y esperanto (840).

Los idiomas que más han aumentado en porcentaje son el tailandés (crecimiento de casi 20 veces, de 12 horas a 250 horas), luganda (crecimiento de 9 veces, de 8 horas a 80 horas), esperanto (crecimiento de más de 7 veces, de 100 horas a 840 horas) y Tamil (crecimiento de más de 8x, de 24 horas a 220 horas). Curiosamente, Ruanda ocupa el segundo lugar en términos de datos acumulados, para los cuales se recopilaron 2260 horas. Le siguen el alemán (1040), el catalán (920) y el esperanto (840). El conjunto de datos ahora presenta más de 182,000 voces únicas, un crecimiento del 25% en la comunidad de contribuyentes en solo seis meses.

Además se menciona que como parte de su participación en el proyecto, NVIDIA ha preparado modelos entrenados listos para usar para sistemas de aprendizaje automático basados ​​en los datos recopilados (compatibles con PyTorch). Los modelos se distribuyen como parte de una herramienta gratuita y abierta NVIDIA NeMo, que, por ejemplo, ya se utiliza en los servicios de voz automatizados de MTS y Sberbank.

Los modelos están dirigidos al reconocimiento de voz, la síntesis de voz y los sistemas de procesamiento de información en lenguaje natural y pueden ser útiles para los investigadores en el diseño de sistemas de diálogo de voz, plataformas de transcripción y centros de llamadas automatizados. A diferencia de los proyectos disponibles anteriormente, los modelos publicados no se limitan al reconocimiento del inglés y cubren una variedad de idiomas, acentos y formas de habla.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/2Vduohf
via IFTTT

OS V2.5, el sistema operativo de IBM diseñado para la nube híbrida y la inteligencia artificial

IBM dio a conocer hace poco a «IBM z/OS V2.5», el cual destaca como un sistema operativo de próxima generación para IBM Z y el cual está diseñado para acelerar la adopción por parte de los clientes de la nube híbrida y la inteligencia artificial (AI) y para impulsar proyectos de modernización de aplicaciones.

Se menciona que esta nueva versión tiene nuevas características que facilitan el uso de IBM z/OS Container Extensions y brindan a los desarrolladores acceso a una selección más amplia de herramientas, marcos y bibliotecas basadas en IA que incluyen aplicaciones de contenedor basadas en Linux que pueden implementar dentro de la plataforma z/OS. Otras nuevas capacidades de IA incluyen soporte para herramientas como TensorFlow e IBM Watson Machine Learning para z/OS.

Con las amenazas inminentes planteadas por los recientes ataques de ransomware, IBM también se centró en fortalecer las capacidades de ciberseguridad al expandir su cifrado generalizado a nuevos tipos de conjuntos de datos, como el formato básico secuencial y los conjuntos de datos gestionados por SMS de gran formato. Esto permite a los usuarios cifrar datos sin la necesidad de realizar cambios en las aplicaciones, así como abordar de manera más sencilla los problemas de cumplimiento.

“IBM se basa en gran medida en la nube híbrida y la inteligencia artificial, y estamos fuertemente enfocados en traer nuevas innovaciones como inteligencia artificial y nuevas capacidades de seguridad en IBM Z para ayudar a nuestros clientes a ir desde antes, más rápidamente, en sus viajes de modernización. Para nuestros clientes, IBM z / OS V2.5 trae nuevas características de seguridad y resistencia a la plataforma, y ​​les permite infundir IA en tiempo real en cada transacción comercial, imperativos que se han vuelto más urgentes durante la pandemia de transición» Comenta, Ross Mauri, gerente general de IBM Z, 

También incluye características para ayudar a los usuarios heredados a modernizar más fácilmente sus entornos de mainframe al permitir una interoperabilidad más estrecha con las herramientas de mainframe y basadas en la nube. La compañía ha agregado nueva interoperabilidad entre Java y Cobol al extender el soporte de los dos entornos de programación para 31 bits y 64 bits en paralelo, lo que hace que los esfuerzos de modernización sean más fáciles de lograr.

Por la parte de la seguridad y para hacer frente a amenazas recientes como el ataque de ransomware de SolarWinds y Colonial Pipeline en la infraestructura crítica, IBM z/OS V2.5 ayuda a abordar estos desafíos al revelar una amplia gama de mejoras en las áreas de autenticación, autorización, registros, integridad del sistema, disponibilidad del sistema y seguridad, datos, cifrado de datos en tránsito y en reposo, y en general privacidad de datos, que incluye:

  • Cifrado sistemático extendido a nuevos tipos de conjuntos de datos : ahora se incluyen conjuntos de datos secuenciales de formato básico y conjuntos de datos de gran formato gestionados por SMS, lo que permite a los usuarios cifrar datos sin modificar la aplicación de los datos y simplificar el cumplimiento.
  • Capacidades de mitigación de anomalías que aprovechan el análisis predictivo de fallas (PFA), los diagnósticos en tiempo de ejecución, el administrador de carga de trabajo (WLM) y JES2 para ayudar a detectar mejor el comportamiento anormal casi en tiempo real, lo que permite a los clientes resolver proactivamente problemas potenciales.

Mientras que para ofrecer un entorno seguro y escalable para la nube híbrida, OS V2.5 trae nuevas características que respaldan la modernización de aplicaciones y brindan una experiencia nativa de la nube en z/OS tales como nuevas características para integrar el almacenamiento en la nube a través de la organización en niveles de la nube transparente y el soporte para el soporte de la capa en la nube del método de acceso a objetos, lo que ayuda a reducir los gastos operativos con la transferencia de datos a los entornos de almacenamiento en la nube híbrida.

Finalmente, en cuanto a la disponibilidad general de IBM z/OS V2.5 está programada para el 30 de septiembre de 2021. Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3imBmcf
via IFTTT