SuperTux se ha lanzado de forma gratuita en Steam

SuperTux

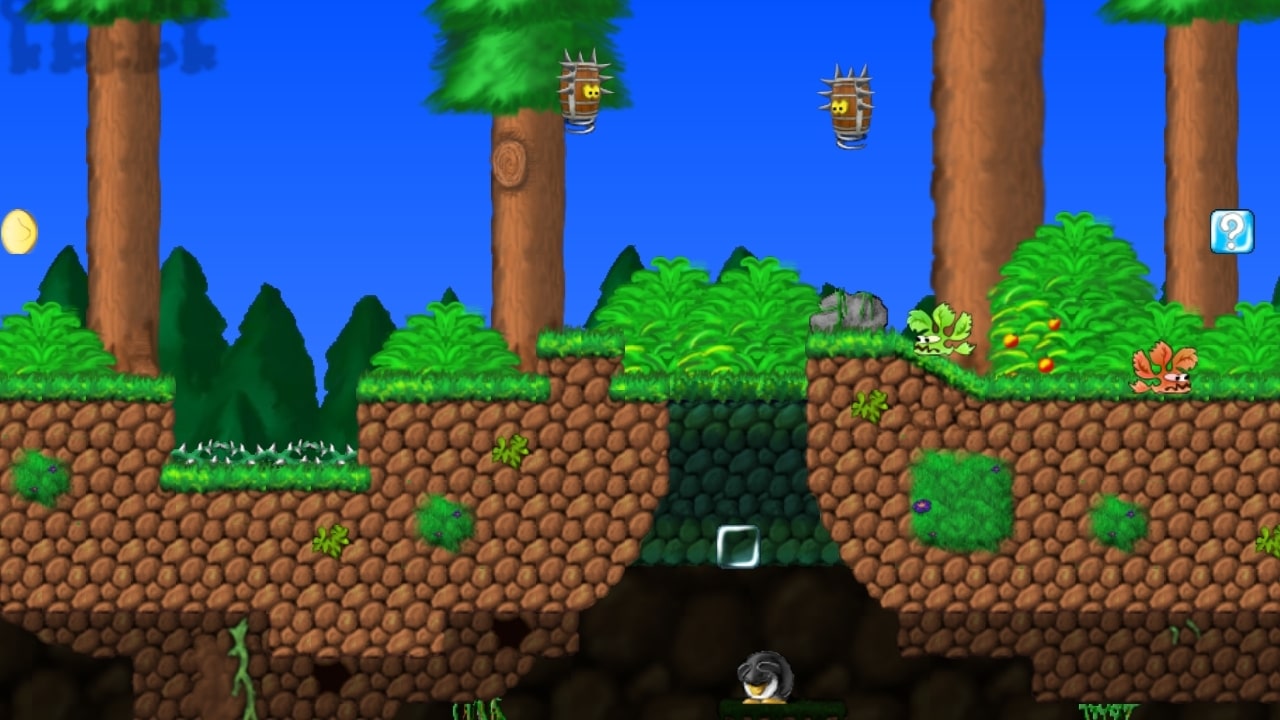
SuperTux es un juego que ya lleva varios años acompañando a muchos fanáticos de las plataformas. Como sabes, es un videojuego inspirado en Super Mario Bros, pero con Tux como protagonista. Es de código abierto y gratuito. La novedad es que ahora tendrá un nuevo impulso tras haberse lanzado también en la tienda Steam de Valve, desde donde también podrás descargar, instalar y jugar desde el cliente Steam.

Este videojuego te permitirá manejar a Tux para saltar, correr, aplastar o disparar a los enemigos, conseguir monedas, conseguir algunos potenciadores, etc. Todo para salvar a Penny, ya que el secuestrador Nolok la ha secuestrado.

Si aún no lo has probado, cuando lo hagas, verás que este videojuego comparte muchas similitudes con los originales de Super Mario, aunque añade otras habilidades exclusivas, como la capacidad de dar volteretas hacia atrás, nadar de forma dinámica, etc. Por otro lado, todos los escenarios que se ven en los distintos niveles se han creado de forma cuidadosa a mano por artistas. La música de fondo también es original.

Si eres usuario de la distro Manjaro, es probable que te hayas encontrado con un problema al usar SuperTux. Parece que eliminando appimagelauncher se soluciona una vez se reinicia el sistema. Por lo demás, parece que los usuarios de Steam con otras distros no han tenido alguno, y lo han variado muy positivamente.

Otras características destacables de SuperTux son:

  • Multitud de niveles atractivos diseñados para ser atractivos y ofrecer un juego veloz.
  • Enemigos extraños y peculiares, con los que deberás combatir.
  • Dos mundos completos, cada uno con niveles únicos y desafiantes, y sus jefes finales con los que luchar.
  • También tendrás otros mundos estacionales, islas de bonificación con más niveles extra, complementos descargables, etc.
  • Y si te gusta crear tus propios niveles, también tiene un editor simple y flexible para poder crear tus propias pantallas y compartirlas con cualquiera.

Jugar a SuperTux desde el cliente Steam – Aquí

Descargar SuperTux en FlatPak – Ir a FlatHub

Más información sobre SuperTux – Web oficial del proyecto

from Linux Adictos https://ift.tt/3rjd8D7
via IFTTT

FFmpeg 5.0 ya disponible con nuevos codificadores/decodificadores, entre otras novedades

FFmpeg 5.0

Es probable que haya usuarios de Linux que no sepan que es esto de FFmpeg. Pues bien, es una colección de software libre que nos permitirá realizar tareas como grabar, editar o convertir archivos multimedia, y es el corazón de muchas aplicaciones con interfaz de usuario (GUI). Por defecto funciona con comandos, pero es una herramienta muy útil sobre todo, aunque no exclusivamente, entre los usuarios de Linux. Por eso noticias como el lanzamiento de FFmpeg 5.0 tienen cierta importancia entre los Linux Adictos.

El nombre en clave de FFmpeg 5.0 es Lorentz, y me parece interesante mencionar un par de ejemplos que nos permite hacer el software para los más despistados. Si grabamos la pantalla de nuestro escritorio con SimpleScreenRecorder y dejamos el archivo de salida con su formato por defecto, grabará un vídeo en MKV. Si lo queremos enviar por Telegram y que se vea desde la misma app, podemos abrir un terminal, escribir ffmpeg -i nombre-del-video.mkv nombre-de-salida.mp4, esperar unos segundos y enviar el MP4. También nos permite unir vídeos, tal y como explicamos hace poco más de un mes en este artículo.

Algunas novedades de FFmpeg 5.0

FFmpeg 5.0 ha llegado unos nueve meses después de la v4.4, y trae novedades como:

  • Nuevos codificadores y decodificadores, como ADPCM IMA Westwook, ADPCM IMA Acorn Replay, Apple Graphics, MSN Siren, entre otros.
  • Se han incluido nuevos muxers y demuxers, entre los que se incluyen AV1 Low, Argonaut, Games CVG, Westwood AUD e IMF, este último en experimental.
  • Soporte para el protocolo Concatf.
  • Soporte para dividir hilos swscale.
  • Aceleración por hardware VideoToolbox VP9 y ProRes.
  • Soporte para loongarch.
  • Empaquetador RTP para descomprimir vídeo.
  • Nuevos filtros y herramientas de audio.
  • Nuevos filtros y herramientas de vídeo.
  • Lista completa de cambios en este enlace.

Aunque ya está disponible en GitHub, en la página principal de FFmpeg aún no aparece FFmpeg 5.0, por lo que podemos decir que el lanzamiento se ha producido, pero no es 100% oficial (no al 100%). Se puede descargar desde la página de descargas del proyecto, pero, si no se tiene prisa, quizá lo mejor sea esperar a que añadan los nuevos paquetes a los repositorios oficiales de nuestra distribución Linux.

from Linux Adictos https://ift.tt/33eIFOI
via IFTTT

Sabotaje en un proyecto de código abierto

sabotaje código abierto

Un incidente realmente sorprendente que ha sucedido en los últimos días ha puesto de manifiesto lo vulnerable que puede ser la cadena de suministro de SW/HW y el poco apoyo que tienen algunos proyectos abiertos (pese a su importancia). Y es que Marak Squires, un programador y encargado de mantener un proyecto de código abierto, saboteó su propio repositorio en forma de protesta por trabajo no remunerado y por los intentos fallidos de monetizar los paquetes faker.js y color.js de NPM que se emplean en gran variedad de proyectos, y estos a su vez son interdependientes de otros ecosistemas o recursos.

Este incidente pone en evidencia un problema grave que sigue sin resolverse para la cadena de suministro de software, y es que no se puede controlar al 100% el código que terminará en computadoras de todo el mundo. Pero esto no es un problema del código abierto, en el software propietario el control es aún menor, y la posibilidad de corregirlo si se ha hecho de forma intencionada por el desarrollador es nula.

Como sabes, NPM no es cosa menor, se trata del administrador de paquetes de Node.js, es el registro de software más grande del mundo, con cientos de miles de paquetes. Es de uso gratuito y con él se pueden descargar toneladas de escripts y bibliotecas de terceros.

En el caso de los paquetes afectados, colors.js es un paquete que cuenta con millones de descargas, usado por desarrolladores de JavaScript y Node.js para obtener colores y estilos personalizados en la consola. En GitHub hay 4.3 millones de proyectos que lo usan. En este caso, se introdujo un código malicioso que producía un bucle infinito.

Por otro lado, faker.js es otro paquete usado por unos 168.000 proyectos. En él puso un mensaje: endgame (fin del juego). Por otro lado, también se borró la página, aunque una solución fue recuperarlos de archive.org.

Esto, que puede parecer una broma pesada a primera vista, tuvo consecuencias para los proyectos dependientes. Además, Squires no es el único que mantiene este repo, pero bloqueó el acceso a otros mantenedores para asegurarse de que nadie pudiera corregir su acción.

GitHub y NPM reaccionaron rápidamente, eliminando los paquetes y suspendiendo temporalmente la cuenta del autor, pero el daño ya estaba hecho.

El desarrollador causante del sabotaje de este código abierto publicó en su blog personal que lo había hecho porque ninguna empresa había apoyado financieramente a color.js y faker.js. Los planes de suscripción mensuales que inició no funcionaron, y solo recibió unas cuantas donaciones a través de patrocinios de GitHub y de algunos compañeros. Una situación difícil que terminó con un problema para muchos.

Todo esto produjo un debate en Twitter con detractores y simpatizantes del código abierto. Muchos también temen que los mantenedores de código abierto lo tomen de ejemplo y hagan lo mismo con otros proyectos si las organizaciones privadas que se aprovechan del código no ayudan económicamente.

from Linux Adictos https://ift.tt/3A3bpWD
via IFTTT

Sabotaje en un proyecto de código abierto

sabotaje código abierto

Un incidente realmente sorprendente que ha sucedido en los últimos días ha puesto de manifiesto lo vulnerable que puede ser la cadena de suministro de SW/HW y el poco apoyo que tienen algunos proyectos abiertos (pese a su importancia). Y es que Marak Squires, un programador y encargado de mantener un proyecto de código abierto, saboteó su propio repositorio en forma de protesta por trabajo no remunerado y por los intentos fallidos de monetizar los paquetes faker.js y color.js de NPM que se emplean en gran variedad de proyectos, y estos a su vez son interdependientes de otros ecosistemas o recursos.

Este incidente pone en evidencia un problema grave que sigue sin resolverse para la cadena de suministro de software, y es que no se puede controlar al 100% el código que terminará en computadoras de todo el mundo. Pero esto no es un problema del código abierto, en el software propietario el control es aún menor, y la posibilidad de corregirlo si se ha hecho de forma intencionada por el desarrollador es nula.

Como sabes, NPM no es cosa menor, se trata del administrador de paquetes de Node.js, es el registro de software más grande del mundo, con cientos de miles de paquetes. Es de uso gratuito y con él se pueden descargar toneladas de escripts y bibliotecas de terceros.

En el caso de los paquetes afectados, colors.js es un paquete que cuenta con millones de descargas, usado por desarrolladores de JavaScript y Node.js para obtener colores y estilos personalizados en la consola. En GitHub hay 4.3 millones de proyectos que lo usan. En este caso, se introdujo un código malicioso que producía un bucle infinito.

Por otro lado, faker.js es otro paquete usado por unos 168.000 proyectos. En él puso un mensaje: endgame (fin del juego). Por otro lado, también se borró la página, aunque una solución fue recuperarlos de archive.org.

Esto, que puede parecer una broma pesada a primera vista, tuvo consecuencias para los proyectos dependientes. Además, Squires no es el único que mantiene este repo, pero bloqueó el acceso a otros mantenedores para asegurarse de que nadie pudiera corregir su acción.

GitHub y NPM reaccionaron rápidamente, eliminando los paquetes y suspendiendo temporalmente la cuenta del autor, pero el daño ya estaba hecho.

El desarrollador causante del sabotaje de este código abierto publicó en su blog personal que lo había hecho porque ninguna empresa había apoyado financieramente a color.js y faker.js. Los planes de suscripción mensuales que inició no funcionaron, y solo recibió unas cuantas donaciones a través de patrocinios de GitHub y de algunos compañeros. Una situación difícil que terminó con un problema para muchos.

Todo esto produjo un debate en Twitter con detractores y simpatizantes del código abierto. Muchos también temen que los mantenedores de código abierto lo tomen de ejemplo y hagan lo mismo con otros proyectos si las organizaciones privadas que se aprovechan del código no ayudan económicamente.

from Linux Adictos https://ift.tt/3A3bpWD
via IFTTT

WINE 7.0-rc6 llega corrigiendo 47 fallos y con muchas mejoras para videojuegos

WINE 7.0-rc6

Pues ya tenemos una Release Candidate más de las que tuvimos el año pasado. En el desarrollo de WINE 6.0, tras más de 20 versiones bisemanales, lanzaron cinco RC antes de la versión estable, pero WineHQ ha lanzado hace unas horas WINE 7.0-rc6. Por lo que se ve en la nota de este lanzamiento, falta le hacía, porque en la parte de errores corregidos han mencionado nada menos que 47. Para poder comparar, cuando lanzan una versión cada dos semanas suelen mencionar más o menos una treintena de «bug fixes».

Pero lo cierto es que en estas semanas no se introducen tantas modificaciones. En total, en WINE 7.0-rc6 han realizado 50 cambios. Entre ellos, WineHQ no destaca ninguno, pero leyendo la lista de «novedades», entre comillas, hay muchas que mejoran la experiencia de los videojuegos, como Star Wars Episodio 1, Racer, Saints Row: The Third, Microsoft Flight Simulator 2000, Deus Ex: Human Revolution, Sniper Elite 4, Lego Stunt Rally, FIFA 11, Guild Wars 2, World of Warcraft. No son los más modernos, pero siempre es bueno poder jugarlos decentemente (que me lo digan a mí que ahora tiro mucho de PPSSPP).

WINE 7.0 podría llegar la semana que viene

Ya está disponible la versión de desarrollo de Wine 7.0-rc6. Se espera esta sea la última versión candidata antes de la versión final 7.0.

Novedades de esta versión:
– Sólo correcciones de errores, estamos en la congelación del código.

WINE 7.0-rc6 es la versión que sucede a la rc5 y ya se puede descargar desde este enlace y este otro enlace. Siempre ponen a nuestra disposición dos enlaces, y yo añado el segundo porque WineHQ lo pone en sus lanzamientos, pero no suele funcionar. Lo que sí funciona es hacer lo que explican en la página de descargas, entre lo que tenemos la posibilidad de añadir el repositorio oficial para sistemas operativos como Debian y Ubuntu.

Si deciden que aún tienen que pulir más el software, la semana que viene lanzarán WINE 7.0-rc7, pero si todo va bien lanzarán ya la versión estable

from Linux Adictos https://ift.tt/33ERl0B
via IFTTT

El kernel GNU Linux-Libre 5.16 se ha lanzado

GNU Linux-libre

Como bien sabes, el kernel vainilla de Linux, el de kernel.org, es en su mayoría de código abierto y libre, pero existen algunas partes, como cierto firmware y algunos controladores agregados por terceros, que son propietarios, de código cerrado. Sin embargo, para los que no quieren esos blobs binarios, pueden contar con una versión «limpia» y 100% libre que se lanza de forma periódica con las últimas versiones del núcleo. Se trata de GNU Linux-Libre.

Alexandre Oliva ha anunciado este lanzamiento, por tanto, ya está entre nosotros GNU Linux-Libre 5.16. Básicamente es un kernel Linux 5.16 al que se le ha limpiado esas partes no libres, y que han sido sustituidas por otras libres. Se han eliminado blogs como los drivers WiFi mt7921s y rtw89 (8852a), el controlador para pantalla táctil ili210x, i.MX DSP Remoteproc, el driver de audio qdsp6, y algunos otros de la arquitectura ARM64 (AArch64).

A parte de estos cambios para hacer de Linux 5.16 un kernel libre de código propietario, GNU Linux-Libre 5.16 no ha renunciado a ninguna de las funciones y mejoras introducidas en la versión upstream, como futex2 para acelerar videojuegos con WINE, soporte para AMX (Intel Advanced Matrix Extensions), las novedades y mejoras para los sistemas de archivos, soporte AMT (Automatic Multicast Tunneling), actualización para compresión Zstd (Zstandard), soporte para los SoCs Qualcomm Snapdragon 690, los nuevos parches de seguridad agregados a esta versión, etc.

Este kernel GNU Linux-Libre se pude instalar en cualquier distribución, aunque para mayor facilidad, los desarrolladores de esta modificación del kernel también proveen de paquetes binarios para sistemas Debian y derivados, así como para Red Hat y derivados. De esa forma, se evita tener que descargar las fuentes, configurar, compilar e instalar el binario obtenido, ya que se puede usar las herramientas de gestión de paquetes para la instalación.

Más información sobre GNU Linux-Libre – Sitio oficial del proyecto

from Linux Adictos https://ift.tt/3GsWnMc
via IFTTT

No hay sorpresas: Ubuntu 22.04 usará Linux 5.15

Ubuntu 22.04 con Linux 5.15

Hace dos días nos hacíamos eco de una noticia que afirmaba que Ubuntu 22.04 se podrá instalar en la Raspberry Pi 4 de 2GB. Hoy tenemos que volver a hablar del sistema operativo desarrollado por Canonical, pero esta vez por el kernel que usará. Jammy Jellyfish, nombre en clave de 22.04, será una versión LTS y, como era de esperar, usará el último kernel Long Term Support que hay disponible, aunque en estos momentos aún no ha recibido esa etiqueta.

Linux 5.10 fue una versión LTS, pero en un principio, si no recuerdo mal, sólo iba a estar soportado durante dos años. Cuando la comunidad dio un paso al frente y se aseguró el mantenimiento, se amplió el soporte. Con Linux 5.15 estamos más o menos en las mismas: estará soportado durante más tiempo que las versiones normales, pero de momento no tanto como 5.10. Y en kernel.org aún no está marcado como LTS, sólo como «Stable».

Ubuntu 22.04 llegará con GNOME 42

Ahora mismo, y si no cambian las cosas como lo hicieron con 5.10, Linux 5.15 estará soportado hasta octubre de 2023. Un año y medio de soporte no es mucho para una versión Long Term Support de Ubuntu, pero la otra opción sería usar Linux 5.16-5.17, soportados alrededor de tres meses. Linux 5.15 se lanzó a finales de octubre de 2021, por lo que no será una versión de las más modernas, pero era la opción más lógica y no creo que haya sorprendido a nadie.

Ubuntu 22.04 Jammy Jellyfish está ahora mismo en desarrollo, y la versión estable llegará el 21 de abril. Entre sus novedades, se espera que use GNOME 42 (actualmente usa GNOME 40) y la última versión de libadwaita, pero sólo unas pocas aplicaciones estarán totalmente adaptadas o re-basadas en GTK4. Estará soportado durante cinco años, por lo que, si no amplían el soporte de Linux 5.15, podría ser buena idea actualizar el kernel a finales de 2023.

from Linux Adictos https://ift.tt/3I3yNpr
via IFTTT

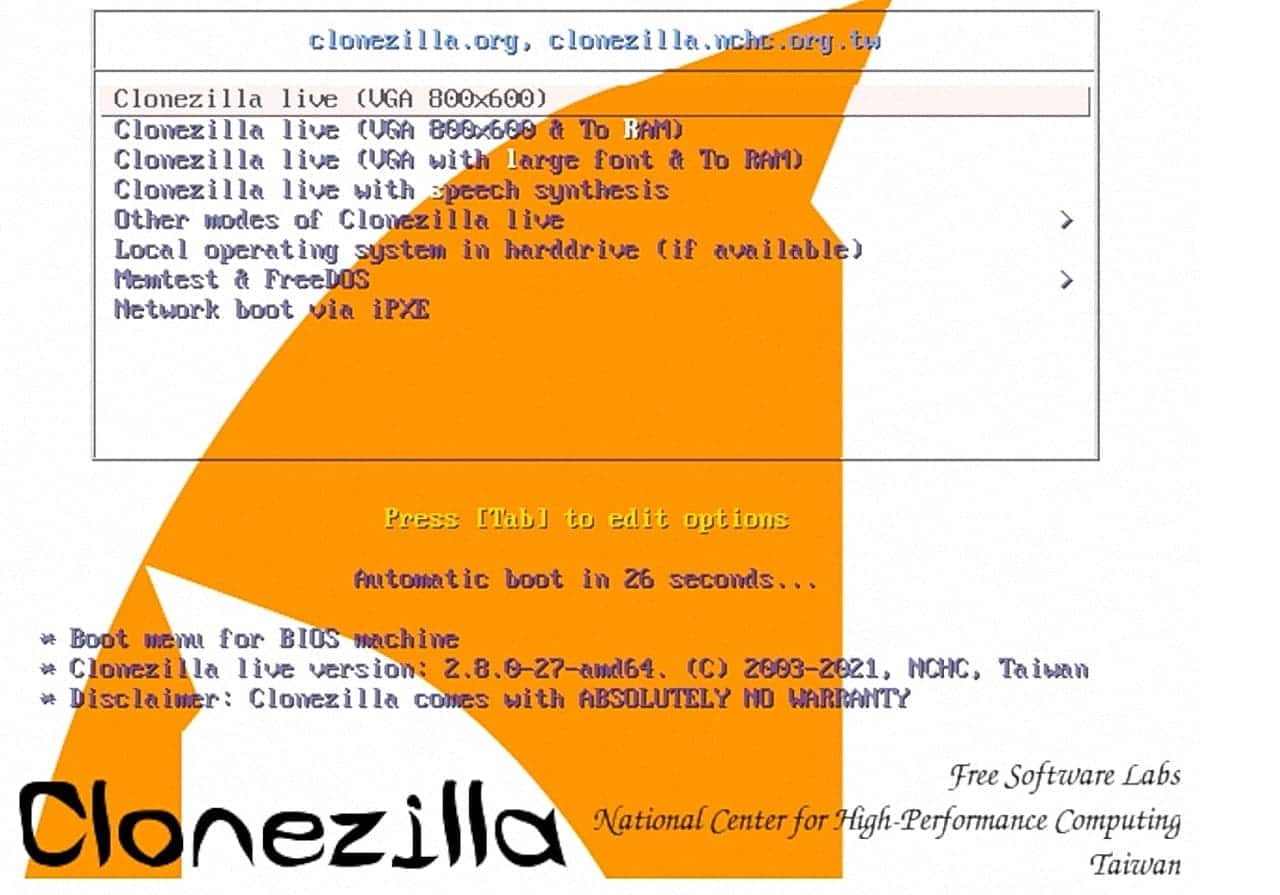
Clonezilla Live llega ahora con el kernel Linux 5.15 LTS

Clonezilla Live es una distribución, basada en el repositorio  Debian Sid, de arranque en vivo bastante conocida, ya que aporta multitud de herramientas para la resolución de problemas, restauración, el clonado de imágenes de disco, particionamiento, etc. Esta distribución está mantenida por Steven Shiau, y recientemente ha anunciado el lanzamiento de la versión Clonezilla Live 2.8.1, que viene potenciada con el kernel Linux 5.15.5 LTS por defecto.

Tras un mes y medio de desarrollo, tras el lanzamiento de la versión 2.8, por fin ha llegado. Ahora podrás descargar y usar Clonezilla Live 2.8.1 con uno de los últimos kernel lanzados con soporte a largo plazo. La versión previa de esta suite estaba potenciada por Linux 5.14, que llegó al fin de su ciclo de vida en noviembre del 2021.

Este kernel no solo significa disponer de los últimos parches y novedades implementadas en el núcleo, también es una ventaja para Clonezilla Live, que verá cómo se mejora el soporte de hardware. Por otro lado, la integración de este kernel no es lo único nuevo en esta versión del Live, también se han incluido mejoras en el soporte de detección de discos hd1, hd2, etc., se ha agregado una nueva función para evitar que se divida el archivo de imagen de una partición cuando se guarda una imagen por el script ocs-sr.

Otra de las novedades de esta versión de Clonezilla Live es que ha añadido soporte para dracut para mejorar la restauración de sistemas CentOS Linux 6.x. Por otro lado, se han corregido varios bugs que estaban afectando a versiones anteriores, también hay actualizaciones para mejorar los scripts, se han actualizado también las traducciones de varios lenguajes en los que está disponible este sistema, etc.

Si te interesa, puedes descargarlo ahora de forma totalmente gratuita y quemarla ISO en un disco óptico o en una memoria USB:

Descargar Clonezilla Live – Sitio web oficial

from Linux Adictos https://ift.tt/3rBx7NF
via IFTTT

Clonezilla Live llega ahora con el kernel Linux 5.15 LTS

Clonezilla Live es una distribución, basada en el repositorio  Debian Sid, de arranque en vivo bastante conocida, ya que aporta multitud de herramientas para la resolución de problemas, restauración, el clonado de imágenes de disco, particionamiento, etc. Esta distribución está mantenida por Steven Shiau, y recientemente ha anunciado el lanzamiento de la versión Clonezilla Live 2.8.1, que viene potenciada con el kernel Linux 5.15.5 LTS por defecto.

Tras un mes y medio de desarrollo, tras el lanzamiento de la versión 2.8, por fin ha llegado. Ahora podrás descargar y usar Clonezilla Live 2.8.1 con uno de los últimos kernel lanzados con soporte a largo plazo. La versión previa de esta suite estaba potenciada por Linux 5.14, que llegó al fin de su ciclo de vida en noviembre del 2021.

Este kernel no solo significa disponer de los últimos parches y novedades implementadas en el núcleo, también es una ventaja para Clonezilla Live, que verá cómo se mejora el soporte de hardware. Por otro lado, la integración de este kernel no es lo único nuevo en esta versión del Live, también se han incluido mejoras en el soporte de detección de discos hd1, hd2, etc., se ha agregado una nueva función para evitar que se divida el archivo de imagen de una partición cuando se guarda una imagen por el script ocs-sr.

Otra de las novedades de esta versión de Clonezilla Live es que ha añadido soporte para dracut para mejorar la restauración de sistemas CentOS Linux 6.x. Por otro lado, se han corregido varios bugs que estaban afectando a versiones anteriores, también hay actualizaciones para mejorar los scripts, se han actualizado también las traducciones de varios lenguajes en los que está disponible este sistema, etc.

Si te interesa, puedes descargarlo ahora de forma totalmente gratuita y quemarla ISO en un disco óptico o en una memoria USB:

Descargar Clonezilla Live – Sitio web oficial

from Linux Adictos https://ift.tt/3rBx7NF
via IFTTT

Un grupo de hackers están explotando las vulnerabilidades de Apache Log4j

log4j

Se dio a conocer la noticia de que hace poco detectaron a un grupo de hackers patrocinado por el estado iraní los cuales están explotando activamente las vulnerabilidades en Apache Log4j para distribuir un nuevo conjunto de herramientas modular de PowerShell.

Detallado por investigadores de Check Point Software Technologies, el grupo de hackers APT35, también conocido como Phosphorous and Charming Kitten, fue detectado por primera vez explotando Log4j solo cuatro días después de que se revelara la primera vulnerabilidad.

La configuración del ataque se describe como apresurada, ya que el grupo usó únicamente un kit básico de explotación JNDI de código abierto.

Habiendo obtenido acceso a un servicio vulnerable, los hackers iraníes incluyeron un nuevo marco modular basado en PowerShell que se denominó «CharmPower». El script se utiliza para establecer la persistencia, recopilar información y ejecutar comandos.

CharmPower tiene cuatro módulos iniciales principales:

  • El primero valida una conexión de red
  • El segundo recopila información básica del sistema, como la versión de Windows, el nombre de la computadora y el contenido de varios archivos del sistema.
  • El tercer módulo decodifica el dominio de comando y control recuperado de una URL codificada almacenada en un depósito S3 de Amazon Web Services Inc
  • Mientras que el módulo final recibe, descifra y ejecuta los módulos de seguimiento.

Según la información recopilada por la implementación inicial, APT35 luego implementa módulos personalizados adicionales para facilitar el robo de datos y ocultar su presencia en la máquina infectada.

APT35 es un conocido grupo de hackers que estuvo relacionado con ataques en 2020 contra la campaña de Trump, funcionarios actuales y anteriores del gobierno de EE. UU., periodistas que cubren la política mundial y destacados iraníes que viven fuera de Irán. El grupo también apuntó a la Conferencia de Seguridad de Munich ese mismo año.

“La investigación que relaciona la explotación de Log4Shell con el APT Charming Kitten iraní coincide, y de alguna manera entra en conflicto, con una declaración hecha por la Agencia de Seguridad e Infraestructura de Ciberseguridad de EE. UU. el 10 de enero que sugería que no había habido intrusiones significativas relacionadas con el error en ese momento”.

“Esto probablemente enfatiza los problemas actuales con la divulgación y transparencia de incidentes, y el retraso que puede existir entre la actividad del actor de amenazas y el descubrimiento.

John Bambenek, principal cazador de amenazas de la empresa de administración de servicios de tecnología de la información Netenrich Inc. , dijo que no es sorprendente que los actores de segundo nivel del estado-nación aprovechen la oportunidad presentada por la vulnerabilidad log4j de manera apresurada.

“Cualquier hazaña de esta gravedad sería aprovechada por cualquiera que busque un punto de apoyo rápido y, a veces, se abren ventanas tácticas como esta, lo que significa que hay que actuar con rapidez”, dijo Bambenek. “La pregunta más importante es qué agencia de inteligencia estaba usando esto antes de que se hiciera pública la vulnerabilidad”.

La falla de Log4j, que también se conoce como Log4Shell y se rastrea como CVE-2021-44228, es una amenaza importante debido al amplio uso empresarial de Log4j y la gran cantidad de servidores y servicios basados ​​en la nube que podrían estar expuestos vulnerabilidades del tipo zeroday. Log4j, una herramienta de código abierto gratuita y ampliamente distribuida de Apache Software Foundation, es una herramienta de registro y la falla afecta a la versión 2.0 a la 2.14.1.

Los profesionales de la seguridad han dicho que la amenaza que representa Log4Shell es tan alta no solo por el alcance del uso de la herramienta, sino también por la facilidad con la que se puede explotar la vulnerabilidad. Los actores de amenazas solo necesitan enviar una cadena que incluya el código malicioso, que Log4j analiza y registra y carga en un servidor. Luego, los piratas informáticos pueden obtener el control d

La noticia de que los hackers iraníes estaban explotando las vulnerabilidades de Log4j se produjo cuando la Fuerza de Misión Nacional Cibernética del Comando Cibernético de EE. UU. reveló que había identificado varias herramientas de código abierto que los agentes de inteligencia iraníes están utilizando en redes de todo el mundo.

La divulgación se relaciona con un grupo de hackers patrocinado por el estado iraní denominado “MuddyWater”.

El grupo ha estado vinculado al Ministerio de Inteligencia y Seguridad de Irán y se dirige principalmente a otras naciones en el Medio Oriente y, en ocasiones, a países de Europa y América del Norte.

Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3tr4THG
via IFTTT