Programas en formato Snap cuya instalación recomiendo

Programas en formato Snap

Al contario de muchos usuarios de Linux, soy fanático de los paquetes Snap. Es por eso que cada tanto hago una recopoilación de las aplicaciones que más me gustaron.

Mis recomendaciones de programas en formato Snap

Lunatask: Tasks, Habits & Notes

Es una aplicación centrada en la productividad que incluye todo lo que podemos necesitar. Una lista de tareas centrada en la privacidad, un cuaderno, un rastreador de hábitos y estados de ánimo, y un temporizador pomodoro.

La lista de tareas inteligentes clasifica automáticamente sus tareas en función de la antigüedad, la prioridad y el tiempo estimado necesario para llevarlas a cabo. Se pueden combinar numerosas opciones de agrupación y ordenación.

Otras características

  • Soporte integrado para Kanban, el método del tener/deber/querer y la matriz Eisenhower.
  • Temporizador pomodoro.
  • Priorización automática.
  • Seguimiento de avances.
  • Programación de tareas recurrentes.
  • Estimación de tiempo de tareas.
  • Tareas fijadas.
  • Soporte Markdown.
  • Limitación de tareas en curso.
  • Sincronización con calendario de Google.
  • Seguimientos de hábitos y tares desde el calendario.
  • Plantillas para notas.
  • Seguimiento visual de la incorporación de nuevos hábitos.
  • Seguimiento del estado de ánimo, el nivel de ocupación y energía.
  • Notas cifradas que pueden etiquetarse con palabras claves e indicadores de estados de ánimo.

Algunas de estas características requieren de un pago de 6 dólares mensuales mientras que el resto es gratuito.

Página del proyecto

Se instala con el comando:

sudo snap install lunatask

Kapman

Yo soy un fan de los juegos clásicos con pocas pantallas y gráficos no demasiados elaborados y, sin dudas Kapman cumple con ambas características. Como su nombre lo indica se trata de un clon de Pacman para el escritorio KDE.

Para los centennials, aclaremos que el objetivo del juego es correr por el laberinto para comer todas las píldoras sin ser capturado por un fantasma. Al comer un energizante, Kapman obtiene la habilidad de comer fantasmas durante unos segundos. Cuando una etapa se limpia de píldoras y energizantes, el jugador pasa a la siguiente etapa con una velocidad de juego ligeramente mayor.

Página del proyecto
Se instala con el comando:

sudo snap install kapman

Penguin Subtitle Player

Seguramente te ha pasado que quieres ver un video solo disponible online, pero que no tiene subtítulos. Si puedes conseguirlos por otro lado, este programa es lo que estás buscando.

Se trata de un reproductor de subtítulos que consiste en una ventana translúcida que siempre permanece en primer plano para que los subtítulos puedan mostrarse encima del vídeo sin bloquear nada.

Con Penguin Subtitle Player, sólo tienes que abrir tu sitio de streaming online favorito, cargar el archivo de subtítulos en el reproductor y disfrutar. Trabaja con los formatos .srt, .ssa, .ass, .vtt.
Web del proyecto
Se instala con el comando:
sudo snap install penguin-subtitle-player

Neochat

Otra herramienta del proyecto KDE. Se trata de un cliente para matrix, el protocolo de comunicación descentralizado Nos permite enviar mensajes de texto, vídeos y archivos de audio.

Matrix es un protocolo de comunicación descentralizado que devuelve el control al usuario. Actualmente NeoChat implementa gran parte del protocolo con la excepción de los chats encriptados y el videochat.

NeoChat tiene versiones móviles además de la de escritorio.

Sitio web del proyecto
Se instala con el comando:
sudo snap install neochat

Live for speed

Un juego de Windows que corre bajo Wine.

Se trata de un simulador de carreras realista en el que tú tienes que hacer todo. Dado que las fuerzas que afectan al movimiento del coche se simulan individualmente en cada rueda. se recomienda el uso de un volante y unos pedales para que proporcionen mucha más precisión. La retroalimentación de fuerza enviada al volante se calcula directamente a partir de las fuerzas, sin efectos programados.

Se puede correr solo, contra el reloj o contra los pilotos programados. También hay un modo multijugador. Sólo hay que hacer clic en «Lista de servidores», seleccionar un servidor y unirse al instante.

Más información
Se instala con el comando:

sudo snap install liveforspeed --edge

¿Tienes algún paquete Snap preferido? Menciónalo en el formulario de comentarios.

from Linux Adictos https://ift.tt/XMZGPvk
via IFTTT
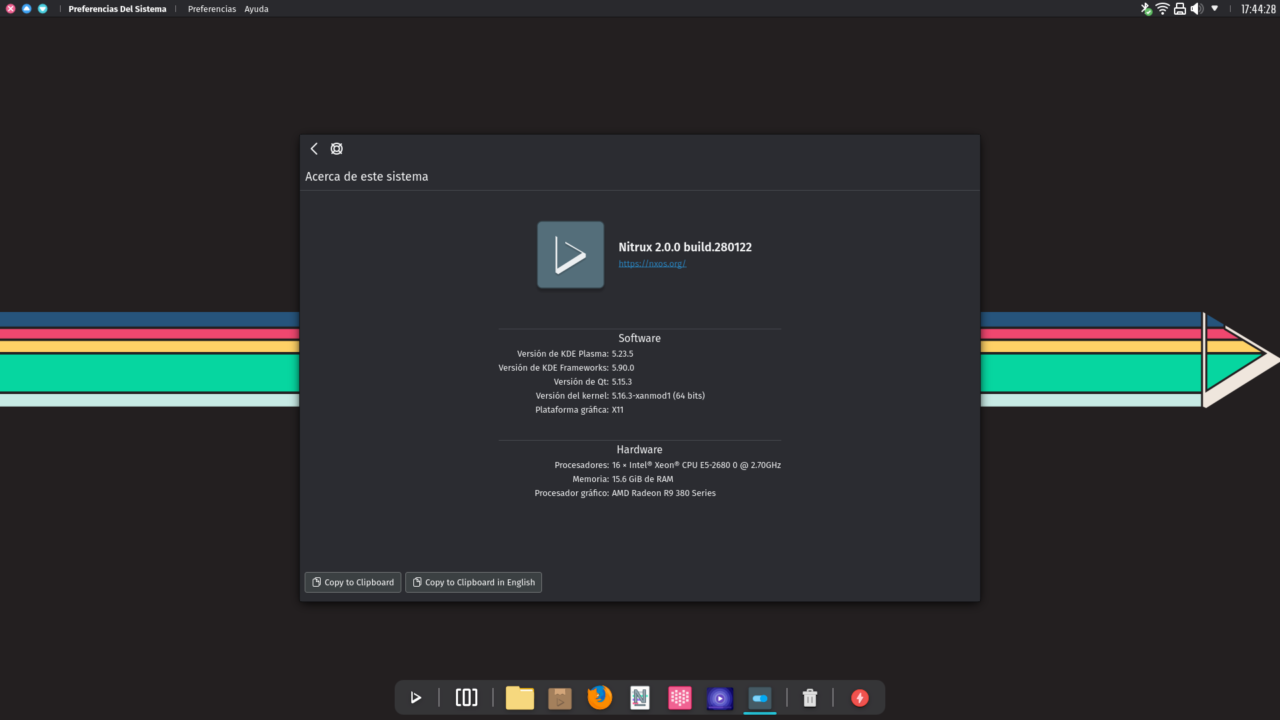
Nitrux 2.0 llega con mejoras, correcciones de errores y mas

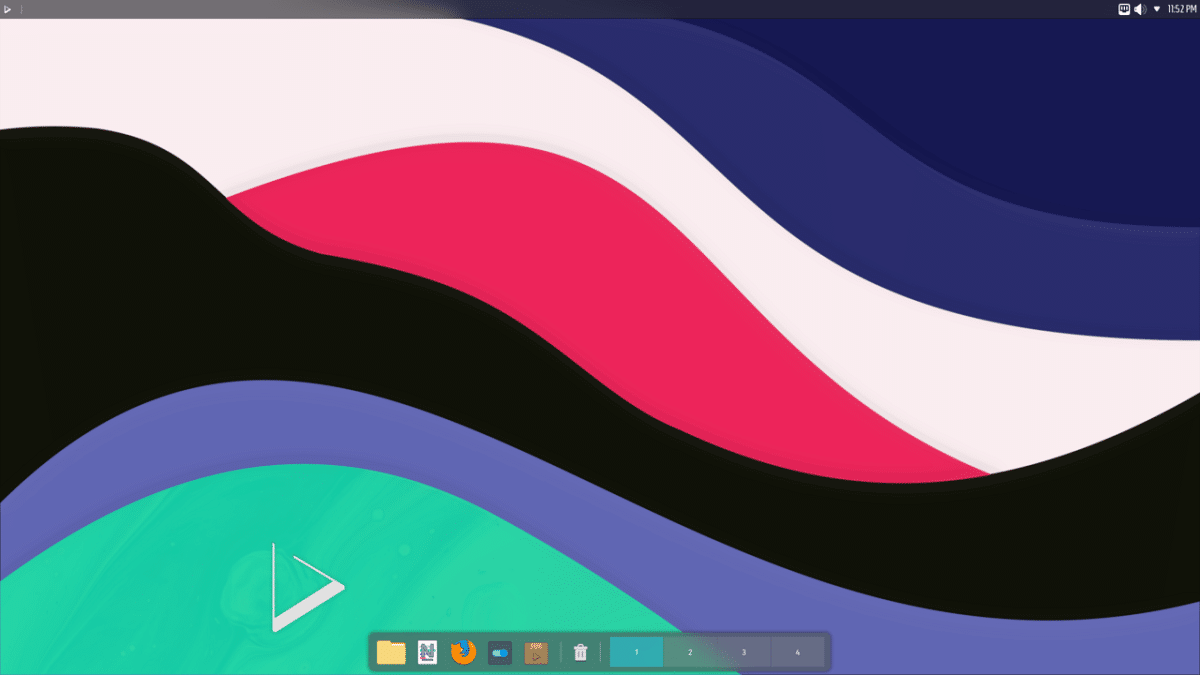
Se dio a conocer la liberación de la nueva rama de la distribucion de Linux «Nitrux 2.0.0» en la cual se han realizado una serie de cambios en el aspecto de la distribucion, ademas de que se realizaron las actualizaciones de los paquetes y sobre todo las correcciones de errores.

Para quienes desconocen de esta distribución, deben saber que está construida sobre la base del paquete Debian, las tecnologías KDE y el sistema de inicio OpenRC. Esta distribución se destaca por el desarrollo de su propio escritorio «NX», que es un complemento sobre el entorno KDE Plasma del usuario, además de que el proceso de instalación de aplicaciones está basado en el uso de paquetes AppImages.

Principales novedades de Nitrux 2.0

En esta nueva versión que se presenta se cambió el diseño de los elementos del panel Latte Dock. Por defecto, se ha propuesto un nuevo diseño de panel nx-floating-panel-dark, que incluye los paneles superior e inferior como antes, pero moviendo el menú de la aplicación al panel inferior y agregando un plasmoide para activar el modo de vista general (Paracaídas).

Tambien se destaca que se cambiaron los ajustes de decoración de ventanas. Para todas las ventanas, ahora se eliminan los marcos y la línea con el título. La decoración de la ventana del lado del cliente (CSD) se ha desactivado con el fin de uniformar la apariencia de todas las aplicaciones para las aplicaciones de Maui.

Ademas de ello, para mover ventanas de aplicaciones, como programas basados ​​en la plataforma Electron, se menciona que se puede usar el modificador Alt o seleccionar la opción para mover una ventana del menú contextual. Para cambiar el tamaño de la ventana, puedes usar la combinación Alt + clic derecho + mover el cursor.

Otro de los cambios que se destaca es la actualización de las versiones de software, incluidas Mesa 21.3.5 (la compilación Mesa 22.0-dev está disponible en el repositorio), Firefox 96.0 y el administrador de paquetes Pacstall 1.7.1, KDE Plasma 5.23.5, KDE Frameworks 5.90.0 y KDE Gear (KDE Applications) 21.12.1.

Mientras que de forma predeterminada, Kdenlive, Inkscape y GIMP están excluidos de la distribución, que se puede instalar desde el repositorio en formato AppImage, así como en el conjunto nx-desktop-appimages-studio junto con Blender y LMMS.

Por defecto se utiliza el kernel de Linux 5.16.3 con parches Xanmod, aun que también se ofrecen para la instalación paquetes con los kernels de Linux Vanilla 5.15.17 y 5.16.3, así como el kernel 5.15 con parches de Liquorix.

De los demás cambios que se destacan de esta nueva versión:

  • El menú de la aplicación cambió de Ditto a Launchpad Plasma.
  • La configuración de KWin se ha cambiado para mejorar el rendimiento y mejorar la capacidad de respuesta de la interfaz de usuario.
  • El panel superior conserva el menú global con controles de ventana y título, así como la bandeja del sistema.
  • Se suspende la actualización de paquetes con ramas 5.4 y 5.10. Se agregó un paquete con firmware adicional para GPU AMD que no están en el paquete con el kernel de Linux.
  • Se actualizaron los diseños opcionales de la barra de café con leche para ofrecer una sola opción de menú en la barra inferior o en la barra superior.
  • Se eliminó el paquete AppImage con Wine; en su lugar, se propone instalar AppImage con el entorno Bottles , que incluye una colección de configuraciones listas para ejecutar programas de Windows en Wine.
  • En una etapa temprana de la carga de una imagen iso, se proporciona la carga de microcódigos para CPU Intel y AMD. Se agregaron controladores de gráficos i945, Nouveau y AMDGPU a initrd.
  • La configuración del sistema de inicialización de OpenRC se ha actualizado, el número de terminales activos se ha reducido a dos (TTY2 y TTY3).

Finalmente si estás interesado en conocer más al respecto de esta nueva versión de la distribución, puedes consultar los detalles en el siguiente enlace.

Descargar la nueva versión de Nitrux

Si quieren descargar esta nueva versión de Nitrux 2.0, deberán de dirigirse a la página web oficial del proyecto en donde podrán obtener el enlace de descarga de la imagen del sistema y la cual podrán grabar en un USB con ayuda de Etcher. Nitrux está disponible para su descarga inmediata desde el siguiente enlace. 

El tamaño de la imagen ISO principal se ha reducido de 3,2 a 2,4 GB, y el tamaño de la imagen reducida de 1,6 a 1,3 G (sin el paquete de linux-firmware de 500 MB, la imagen mínima podría reducirse a 800 MB).

from Linux Adictos https://ift.tt/CW7LKNQ
via IFTTT

Fueron encontradas varias vulnerabilidades en diversos proyectos open source

Hace pocos dias se dieron a conocer una serie de divulgaciones de vulnerabilidades en diversos proyectos de código abierto y de las cuales la más importante es la que fue encontrada en la biblioteca criptográfica de OpenSSL, que está causada por un error en la implementación del sumador en la función BN_mod_exp, lo que hace que se devuelva un resultado incorrecto de la operación de elevar al cuadrado.

El problema ya está catalogado bajo CVE-2021-4160 y solo ocurre en hardware basado en las arquitecturas MIPS32 y MIPS64 y puede comprometer los algoritmos de curva elíptica, incluidos los que se usan de manera predeterminada en TLS 1.3. El problema se solucionó en las actualizaciones de diciembre de OpenSSL 1.1.1m y 3.0.1.

Ademas de ello se observa que la implementación de ataques reales para obtener información sobre claves privadas utilizando el problema identificado se considera para RSA, DSA y el algoritmo Diffie-Hellman (DH, Diffie-Hellman) como posible, pero poco probable, demasiado difícil de llevar a cabo y requiere enormes recursos informáticos.

Al mismo tiempo, se excluye un ataque a TLS, ya que en 2016, cuando se eliminó la vulnerabilidad CVE-2016-0701 y se prohibió compartir una clave privada DH por parte de los clientes.

Otra de las vulnerabilidades que se dio a conocer es CVE-2022-0330 y fue identificada en el controlador de gráficos i915 relacionadas con el restablecimiento de TLB de GPU faltante. En el caso de que no se aplique IOMMU (traducción de direcciones), la vulnerabilidad permite el acceso a páginas aleatorias de memoria desde el espacio del usuario.

El problema se puede utilizar para corromper o leer datos de áreas aleatorias de la memoria. El problema ocurre en todas las GPU Intel integradas y discretas. La corrección se implementa agregando un vaciado TLB obligatorio antes de cada operación de devolución del búfer de GPU al sistema, lo que conducirá a una degradación del rendimiento. El impacto en el rendimiento depende de la GPU, las operaciones realizadas en la GPU y la carga del sistema. La solución actualmente solo está disponible como parche.

Tambien fueron encontradas vulnerabilidades en la biblioteca C estándar Glibc que afectan a las funciones realpath (CVE-2021-3998) y getcwd (CVE-2021-3999). Se describe que el problema en realpath() es causado por devolver un valor inválido bajo ciertas condiciones, que contiene datos residuales sin limpiar de la pila. Para el programa SUID-root fusermount, la vulnerabilidad se puede utilizar para obtener información confidencial de la memoria del proceso, por ejemplo, para obtener información sobre punteros.

Un problema con getcwd() permite un desbordamiento de búfer de un byte. El problema es causado por un error presente desde 1995. Para llamar a un desbordamiento, en un espacio de nombres de punto de montaje separado, basta con llamar a chdir () para el directorio «/». No se informa si la vulnerabilidad se limita a fallas en los procesos, pero en el pasado ha habido casos de exploits que funcionan para tales vulnerabilidades, a pesar del escepticismo de los desarrolladores.

De las otras vulnerabilidades que fueron identificadas recientemente en proyectos de código abierto:

  • Vulnerabilidad CVE-2022-23220: en el paquete usbview que permite a los usuarios locales iniciar sesión a través de SSH para ejecutar código como root, debido a la configuración (allow_any=yes) en las reglas de PolKit para ejecutar la utilidad usbview como root sin autenticación. La operación se reduce a usar la opción «–gtk-module» para cargar su biblioteca en usbview. El problema se solucionó en usbview 2.2.
  • Vulnerabilidad CVE-2022-22942: en el controlador de gráficos vmwgfx utilizado para implementar la aceleración 3D en entornos VMware. El problema permite que un usuario sin privilegios acceda a archivos abiertos por otros procesos en el sistema. El ataque requiere acceso al dispositivo /dev/dri/card0 o /dev/dri/rendererD128 y la capacidad de realizar una llamada ioctl() con el descriptor de archivo obtenido.
  • Vulnerabilidades CVE-2021-3996 y CVE-2021-3995: en la biblioteca libmount proporcionada con el paquete util-linux que permiten a un usuario sin privilegios montar particiones de disco sin estar autorizado para hacerlo. El problema se identificó durante una auditoría de los programas raíz SUID umount y fusermount.

from Linux Adictos https://ift.tt/zhOe4sa
via IFTTT

Hay muchos bitcoins perdidos. Algunas billeteras de código abierto

Hay muchos bitcoins perdidos

Las estimaciones sugieren que un 20% de los bitcoins minados hasta el momento se perdieron.  Si yo no estoy haciendo mal la cuenta, eso es uno de cada cinco. Existen dos soluciones para el almacenamiento de criptodivisas; las billeteras almacenadas en los equipos de sus propietarios o los servicios en la nube operados por terceros.

Hay muchos bitcoins perdidos. Las causas

Kim Grauer, director de investigación de la empresa forense de blockchain Chainalysis, afirmó que se calcula que se han perdido 3,7 millones de Bitcoin (BTC) (que hoy valen más de 140.000 millones de dólares).

La causa más común de la pérdida de criptodivisas es que los usuarios pierdan el acceso a la clave privada del monedero que les permite operar con los fondos almacenados. Otro problema puede ser por problemas del hardware donde está almacenado.

En otras ocasiones los usuarios envían criptodivisas a la dirección equivocada. Por el momento no hay ninguna acción correctiva para recuperar estos tokens. Y, si los usuarios fallecen, no existe ningún procedimiento sucesorio.

Los criptoactivos suelen considerarse perdidos tras permanecer inactivos durante un número determinado de años.

Aplicaciones de código abierto para operar con Bitcoins

Electrum

Electrum es una solución intermedia entre tener una billetera local y utilizar un servicio externo. A diferencia de las billeteras tradicionales no almacena copias de las transacciones por lo que no ocupa espacio excesivo en disco.

Sus características son:

  • Las claves privadas se guardan cifradas en la computadora, pero pueden exportarse para ser usadas con otras billeteras.
  • Puede usarse una frase secreta para recuperar los fondos.
  • Se puede asignar el saldo entre diferentes monederos.
  • Soporte para complementos.

Descargas

Linux

Windows

macOS

Android 64 bits

Android 32 bits

BitPay

Bitpay Wallet (antes llamada Copay) es un monedero para Bitcoin, Bitcoin Cash, Ethereum y ERC20 con versiones para dispositivos móviles y de escritorio. Bitpay se basa en Bitcore Wallet Service (BWS) para la sincronización entre pares y la interfaz de red.

Sus características son:

  • Trabaja con Bitcoin, Ethereum, Bitcoin Cash y XRP.
  • Soporte para múltiples billeteras dentro de una misma aplicación para BTC, BCH y ETH.
  • Posibilidad de compartir billeteras y dividir gastos.
  • Generación de direcciones deterministas jerárquicas (HD) y copias de seguridad de monederos BIP32.
  • Las claves privadas se almacenan localmente.
  • Acceso sincrónico a través de las principales plataformas móviles y de escritorio.
  • Soporte de monederos testnet para todas las monedas soportadas.
  • Acceso sincrónico a través de las principales plataformas móviles y de escritorio.
  • Compatibilidad con el protocolo de pago (BIP70-BIP73): Esto permite solicitudes de pago fácilmente identificables y pagos de bitcoin verificables y seguros.
  • Compatibilidad con más de 150 opciones de precios de divisas y denominación de unidades en BTC.
  • Soporte de mnemotecnia (BIP39) para las copias de seguridad de los monederos.
  • Soporte de barrido de monederos en papel (BIP38).
  • Correo electrónico asociado para pagos, transferencias, confirmaciones, etc.
  • Notificaciones push (Solo dispositivos móviles)
  • Nombres de carteras y colores de fondo personalizables.
  • Soporte para múltiples idiomas.

BitPay Wallet es un proyecto de código abierto desarrollado por BitPay y la comunidad .BitPay solo ofrece una versión para iOS.  En Linux, la manera más cómoda de instalarlo es mediante los paquetes Snap.

Para ver como instalarla en otros sistemas operativos puedes encontrar instrucciones en la página GitHub del proyecto.

bitcoin-core

Bitcoin Core es un proyecto de código abierto responsable de mantener y publicar el software cliente de Bitcoin conocido como «Bitcoin Core».

Es un descendiente directo del software cliente de Bitcoin original lanzado por Satoshi Nakamoto después de que publicara el famoso libro blanco de Bitcoin.

Bitcoin Core consiste tanto en un software de «nodo completo» para validar completamente la cadena de bloques como en un monedero de bitcoin. El proyecto también mantiene actualmente software relacionado, como la biblioteca de criptografía libsecp256k1.

Es decir que es mucho más que una simple billetera.

Descargas

Windows

Mac OS X

Linux (tgz)

Linux (ARM)

Linux (PPC)

Linux Risc V

Linux (Formato Snap)

Por supuesto, que no hay soluciones perfectas y lo mejor es hacer copias de seguridad de las copias de seguridad.

¿Operas con Bitcoins? Si quieres, nos gustaría saber que billetera usas.


from Linux Adictos https://ift.tt/FBUkSG2
via IFTTT

Cómo leer libros prohibidos usando software libre

Cómo leer libros prohibidos

En los años noventa, con la caída del muro de Berlín y la disolución de la URSS, fuimos muchos los que creímos que se inauguraba una era de Paz y Democracia. Por supuesto, nos equivocamos. Bastó la caída de las Torres Gemelas y el miedo al terrorismo para que la gente aceptará restricciones a la libertad y la vuelta de la censura. 1984 se convirtió en un manual de instrucciones.

La pandemia fue el sueño de todos los aspirantes a dictadores. Dejando de lado el método científico, la experiencia acumulada por la ciencia médica y las posibilidades que brinda el uso de Big Data, se aplicaron medidas que tenían todo el sentido en la época medieval pero no en el siglo XXI. Medidas basadas en la restricción de la libertad individual.

Y, antes de que me acusen de estar difundiendo teorías conspirativas, no lo digo yo, lo dice la Universidad John Hopkins.

Y, como lo de prohibir es un vicio que va en aumento, también volvió la prohibición de libros.

En el que se supone que es el país más democrático del mundo, el representante del estado de Texas, Matt Krause, tiene su propa lista de más de 800 libros en una lista de vigilancia, muchos de los cuales tratan de cuestiones raciales y LGBTQ.  Por su lado, un senador del estado de Oklahoma presentó un proyecto de ley para prohibir en las bibliotecas escolares los libros que traten, entre otras cosas, de la «perversión sexual».  Para no ser menos, el consejo escolar del condado de McMinn (Tennessee) acaba de prohibir Maus, una novela gráfica sobre el Holocausto de Art Spiegelman.

Cómo leer libros prohibidos usando software libre

Aunque muchos de los artículos que pueden encontrarse en Google asocian la prohibición de libros con el movimiento conservador, lo cierto es que del otro lado del espectro ideológico también tienen sus propias listas. En los primeros puestos está J.K Rowling, la autora de Harry Potter por su afirmación de que solo existen dos sexos. También figura George Orwell, autor de 1984 y Rebelion en la Granja e historiadores que se niegan a aceptar el revisionismo basado en ideología racial o feminista.

Por suerte, Internet nos permite escapar a ese tipo de censura y hay organizaciones que permiten acceder a esos títulos que algunos iluminados pretenden que no leamos.

Un buen recurso es Internet Archive que cuenta con una sección específica para permitirnos descargarlos. La misma cuenta con un buscador que puede filtrar por tema, audio e idioma. En español contamos con 28 títulos.

Otro clásico lugar donde encontrar libros, es el sitio del proyecto Gutemberg que está enfocado en títulos que están bajo el dominio público. Podemos encontrarlos en una variedad de géneros, formatos e idiomas.

Ustedes comprenderán que, por razones obvias, no puedo poner enlaces a sitios como Libgen.rs o Z-lib.org porque descargarlos desde ahí sería una violación a los derechos de autor.

Algunos programas recomendados

Está bien, reconozco que el título del post es un tanto clickbait.  Los libros prohibidos se leen exactamente igual que los otros. Pero, nunca viene mal repasar los lectores de ebook de código abierto.

Es bueno recordar que las tiendas de libros como Amazon que comercializan su propio dispositivo tienen un control completo sobre lo que descargas o almacenan en él. Técnicamente pueden borrar títulos que nos quieres que leas. Es por eso por lo que yo prefiero comprar libros en lugares que me permitan decidir cómo y dónde los instalo.

Librera Reader

Es una aplicación para Android que permite leer libros electrónicos en formato PDF, EPUB, MOBI, DjVu, FB2, TXT, RTF, AZW, AZW3, HTML, CBZ, CBR, DOC, DOCX, etc.

Viene con 3 modos de lectura; página normal, desplazamiento y lectura de partituras.

Puede descargarse desde la tienda F-Droid.

Foliate

Es un lector muy simple para Linux con las siguientes prestaciones:

  • Visión en dos páginas o scroll.
  • Se puede personalizar la tipografía y el espacio entre líneas.
  • Modos de lectura light, sepia, oscuro e inverso.
  • Indicador de progreso de lectura deslizable con indicador de marcas de capítulo.
  • Admite anotaciones.
  • Búsqueda rápida en el libro.

Puede descargarse desde la tienda FlatHub

from Linux Adictos https://ift.tt/7C0utro
via IFTTT

Octubre, Microsoft y Mozilla. Mi balance del 2021 parte 11

Octubre Microsoft y Mozilla

El décimo mes del año nos trajo algunos disgustos. Al menos para quienes creíamos que Microsoft había dejado sus viejas mañas. También Mozilla aportó lo suyo.


Las travesuras de Mozilla

A partir de la liberación de Firefox 93, el navegador empezó a enviar datos de entrada del teclado a los servidores de Mozilla para brindar a los usuarios sugerencias relacionadas. El problema es que esas sugerencias son publicidades pagadas.

Desde Mozilla explicaron:

Esta es una nueva característica que muestra enlaces directos al contenido de la web en función de lo que escriben los usuarios en la barra de direcciones de Firefox. Parte del contenido que aparece en estas sugerencias es proporcionado por socios y parte del contenido está patrocinado.

Para tranquilizar a los usuarios, explicaron:

Al crear Firefox Suggest, seguimos nuestras prácticas y principios de privacidad de datos de larga data. En la práctica, esto significa que nos preocupamos de limitar lo que recopilamos y limitar lo que transmitimos a nuestros socios. El comportamiento de la función es simple: las sugerencias aparecen a medida que escribe y están directamente relacionadas con lo que escribe. Nos tomamos muy en serio la seguridad de los conjuntos de datos necesarios para proporcionar esta funcionalidad. Contamos con prácticas y controles de seguridad de varios niveles, y nos esforzamos por hacer que tanto de nuestro trabajo como sea posible sea verificable públicamente.

Con respecto a la información recopilada, Mozilla recibe una notificación de que se ha hecho clic en los enlaces sugeridos. Además, recopila datos de ubicación a nivel de ciudad junto con búsquedas par responder en forma adecuada a las consultas relacionadas con la ubicación.

Microsoft no pierde las mañas

Mi tradicional metida de pata anual fue creerle a Microsoft cuando dijo que no iba a haber Windows 11. No solo lo hubo, sino que retomó su vieja costumbre de incorporar requisitos arbitrarios de hardware.

De acuerdo con Lansweeper, una empresa de gestión de activos digitales que recientemente realizó un relevamiento en 30 millones de equipos utilizados por 60 mil organizaciones el 44,4% de las máquinas podrían cumplir con los requisitos de CPU de Windows 11 mientras, el 52,5% pasan la exigencia del Trusted Platform Module 2.0. La cosa va mejor con la RAM (91,05%)

En el caso de las máquinas virtuales, el porcentaje de compatibilidad con TPM indica que las CPU compatibles son el 44,9% mientras que solo el 66,4% tiene suficiente RAM

Con respecto a TPM, solo el 0.23% de todas las estaciones de trabajo virtuales tienen TPM 2.0 habilitado. Y, aunque esto pueda solucionarse, requiere un montón de trabajo antes de poder considerar la actualización a Windows 11.

El motivo de la decisión parece ser que Microsoft no quiere repetir el error de IBM. Cada vez aparece más hardware que utiliza sistemas operativos que no son Windows. Su estrategia es aprovechar su todavía posición dominante en el escritorio para obligar a los fabricantes a crear productos en los que resulte difícil instalar otros sistemas operativos.

El antecedente

En relación con mismo tema, contamos el antecedente de octubre del 2012, cuando Microsoft anunció la salida de Windows 8. También indicó que los equipos que pretendieran traerlo preinstalados deberían usar UEFI en lugar de BIOS. UEFI es la sigla en inglés de Unified Extensible Firmware Interface o Interfaz de Firmware Extensible Unificada. Su función es iniciar todo el hardware conectado al equipo y lanzar el sistema operativo.

Una parte de UEFI es Secure Boot

Cuando el PC se inicia, Secure Boot comprueba la firma de cada pieza de software de arranque, incluidos los controladores de firmware UEFI las aplicaciones EFI y el sistema operativo. Si las firmas son válidas, el PC arranca y el firmware cede el control al sistema operativo.

El fabricante debe almacenar las bases de datos de firmas verificadas en la memoria RAM no volátil del firmware. Esto incluye la base de datos de firmas (db), la base de datos de firmas revocadas (dbx), y la base de datos de claves de inscripción (KEK)..

El problema fue que esas bases de datos están en manos de Microsoft

Artículos relacionados


from Linux Adictos https://ift.tt/YwlhWPM
via IFTTT

NVIDIA no comprará ARM según se anunció a la prensa

NVIDIA no comprará ARM

En un comunicado fechado ayer en California, NVIDIA y SoftBank Group Corp. comunicaron la rescisión del acuerdo anunciado el año pasado por el que NVIDIA adquiriría Arm Limited («Arm») a SBG.

Por qué NVIDIA no comprará ARM

Según se afirmó, las partes tomaron la decisión de abortar la operación debido a lo que calificaron de «importantes trabas regulatorias que impiden la consumación de la transacción» y, «a pesar de los esfuerzos de buena fe de las partes». El futoro de Arm estará en una oferta pública de acciones

Por NVIDIA quién habló fue Jensen Huang, fundador y máximo responsable:

Arm tiene un futuro brillante y seguiremos apoyándola como orgullosa licenciataria durante las próximas décadas.

Arm está en el centro de la importante dinámica de la informática. Aunque no seremos una sola compañía, nos asociaremos estrechamente con Arm. Las importantes inversiones que ha realizado Masa han posicionado a Arm para ampliar el alcance de la CPU de Arm más allá de la computación de cliente a la supercomputación, la nube, la IA y la robótica. Espero que Arm sea la arquitectura de CPU más importante de la próxima década

SBG, tenedero del 25% de las acciones de la firma, iniciará los preparativos para una oferta pública de Arm dentro del año fiscal que termina el 31 de marzo de 2023. La entidad considera que la tecnología y la propiedad intelectual de Arm seguirán siendo claves en la informática móvil y del desarrollo de la inteligencia artificial.

Masayoshi Son, Director Representante, Director Corporativo, Presidente y Consejero Delegado de SoftBank Group Corp.

Arm se está convirtiendo en un centro de innovación no sólo en la revolución de la telefonía móvil, sino también en la computación en la nube, la automoción, el Internet de las Cosas y el metaverso, y ha entrado en su segunda fase de crecimiento. Aprovecharemos esta oportunidad y empezaremos a preparar la salida a bolsa de Arm, y a progresar aún más.

Quiero dar las gracias a Jensen y a su talentoso equipo de NVIDIA por intentar unir estas dos grandes compañías y desearles todo el éxito.

Un poco de historia

NVIDIA y SBG habían anunciado que habían llegado a un acuerdo definitivo, según el cual NVIDIA adquiriría Arm de SoftBank, el 13 de septiembre de 2020. Según los términos del acuerdo, SBG se quedaría con los 1.250 millones de dólares pagados por adelantado por NVIDIA y, NVIDIA tendría las licencias de Arm por 20 años.

La Comisión Federal de Comercio de Estados Unidos anunció que iría a la justicia para bloquear la fusión ya que consideraba que la empresa combinada podría «perjudicar injustamente a los rivales de Nvidia». En el Reino Unido, donde tiene su sede Arm, la fusión se topó con obstáculos similares en los últimos meses, así como con los reguladores antimonopolio de la UE.

Nvidia domina el mercado de las GPU y los aceleradores de inteligencia artificial y además de ser propietaria de la propiedad intelectual de los chips que alimentan prácticamente todos los teléfonos inteligentes y los dispositivos IoT. Las dos compañías habrían tenido que hacer cambios en su acuerdo para que pasara el proceso regulatorio. De hacerlo, la transacción ya no sería tan ventajosa.

Otros fracasos

NVIDIA puede consolarse porque no está sola en su fracaso.

La semana pasada, un acuerdo de 5.000 millones de dólares entre Taiwán GlobalWafers y el proveedor de chips alemán Siltron tampoco pudo ser después de que los reguladores alemanes no lo aprobaran.

En 2018, Qualcomm abandonó un acuerdo de 44.000 millones de dólares que le permitiría comprar NXP Semiconductors (NXPI.O) tras no conseguir la aprobación de los reguladores chinos, y el expresidente de Estados Unidos, Donald Trump, bloqueó la propuesta de adquisición de Qualcomm que hizo el fabricante de microchips Broadcom (AVGO.O).

Consecuencias

Uno de los resultados de la cancelación es un cambio de liderazgo en Arm. El actual consejero delegado de la empresa, Simon Segars, cesó en su puesto a partir de ayer, y René Haas, presidente del grupo de IP de Arm (y antiguo vicepresidente de Nvidia y director general de su negocio de productos informáticos), ocupará su lugar.

from Linux Adictos https://ift.tt/GJEYMDk
via IFTTT

De enojos y financiamiento. Mi balance del 2021 parte 10

De enojos y financiamientos

La décima entrega de mi balance del 2021 nos lleva al mes de setiembre y a tratar las cuestiones de financiamiento. Este último tema finalmente explotó en enero de este año. También un nuevo enojo de Linus


Qué pasó en setiembre

Pagar o no pagar. Esa es la cuestión

La polémica empezó cuando el sitio de distribución de software libre mediante Torrents, FOSS TORRENTS anunció:

Por la misma razón que no distribuimos Elementary OS, dejaremos de distribuir a Linux Lite.

No competimos con un modelo de ‘Paga lo que quieras’. Su equipo está trabajando muy duro para darte la mejor distribución posible y se merecen al menos una recompensa por todo su esfuerzo.

Si creáramos un torrent para Elementary OS o Linux Lite, la gente lo usaría para descargar y (probablemente) no donaría a esos proyectos. Eso realmente perjudicaría a los proyectos, e incluso a nosotros en el futuro.

Estamos aquí para promover proyectos de software libre, no para ganar dinero a sus espaldas.

No todos nuestros lectores están de acuerdo con pagar por software. Uno de ellos comentó:

Otro aprovechado que quiere cobrar, cuando el trabajo lo hacen otros. Ya que es una distro basada en Ubuntu, el solo le hace un lavado de cara y ya se cree con derecho a cobrar, igual que los jetas de elementary os, también basada en Ubuntu, le pego un lavado de cara y te cobro. No veo mal que quieran cobrar por una distro, pero no por una distro que la base te la hace otro y tu solo le haces un lavado de cara. Los de Solus OS por ejemplo, perfectamente podrían cobrar por ella, porque no está basada en ninguna otra, la hicieron nueva desde cero e incluso inventaron su propio escritorio, en estos casos si veo normal que se cobre por una distro, porque está echa desde cero y eso tiene un curre que no me veas. En mi opinión, quien cobrase por una distro basada en Ubuntu, tendría que darle el 80% de la facturación que sacasen a canonical, ya que es la única que tiene el mérito de que esas distros echas por jetas, funcionen.

Linus se enoja con Paragon y GitHub

El enojo mensual de Linus Torvalds tuvo que ver esta vez con la forma en la que una empresa que colabora en el desarrollo del núcleo Linux pidió que se incorporara un nuevo código.

Los desarrolladores del núcleo Linux utilizan un software de control de versión en la nube llamada GitHub. Este software, permite hacer el seguimiento de quién, cuándo y qué realiza modificaciones.

En caso de que no seas un desarrollador oficial del núcleo, puedes hacer una bifurcación (fork). Esto consiste en copiar los archivos del proyecto a tu propio repositorio y, luego realizar tus propias modificaciones. A continuación, mediante una  pull request, puedes pedirle al administrador del proyecto original que incorpore las modificaciones.

Y, aquí es donde está el problema.

Paragon Software desarrolló un controlador que permite utilizar el sistema de archivos de Windows en Linux.  Una vez realizadas las modificaciones requeridas para formar parte del núcleo Linux, la empresa envió la pull request. Pero, no cumplió con la formalidad que le agrada al finlandés:

En un mundo perfecto, se trataría de una firma PGP que pudiera rastrear directamente hasta ti a través de la cadena de confianza, pero nunca lo he exigido

También protestó por las deficientes prestaciones de GitHub a la hora de incorporar código externo al proyecto principal.  Para el creador de Linux «las fusiones del kernel de Linux deben hacerse de manera apropiada. Según él: «Eso significa mensajes de confirmación adecuados que incluyan información sobre lo que se fusiona y *por qué* se fusiona algo. No conforme con esto, también exige una información adecuada sobre la autoría y el committer, etc. Todo lo cual, según Linus GitHub no proporciona.

Teniendo en cuenta que la base de GitHub fue un proyecto del propio Linus enojado por las deficientes alternativas, no es de extrañar que nos sorprenda con algún otro producto innovador

Artículos relacionados

from Linux Adictos https://ift.tt/81BO5sq
via IFTTT

Un agosto muy tranquilo. Mi balance del 2021 parte 9

Un agosto muy tranquilo

Agosto fue un mes relativamente tranquilo para el año bastante movido en materia de tecnología. Continúa la pérdida de usuarios de Firefox, Google demuestra que la privacidad no es algo que se le dé muy bien y, dos festejos de cumpleaños

El fuego del zorro se sigue apagando

Aclaro una vez más que no estoy en una campaña en contra de Firefox. Los directivos de la Fundación Mozilla no necesitan de mi ayuda para destruir al otrora orgullo del código abierto.

Mientras la Fundación Mozilla dedica todos sus esfuerzos a la corrección política, el navegador de código abierto y única alternativa a Google Chrome perdió unos 50 millones de dólares por año.  Eso sería unos 46 000 usuarios por día.

Gran parte de esa estadística pertenece a dispositivos móviles que traen integrados sus propios navegadores.  Google Chrome en Android y Safari en iOS. Edge, en Windows mejoró notablemente sus prestaciones y, es mucho más probable que aquellos a los que no les guste instalen Chrome.

También, la integración de Chrome con los servicios de Google y con Edge y los servicios de Microsoft es mucho mejor que con Firefox. Y, por supuesto no podemos negar la influencia de la incesante publicidad de Google en su buscador.

Pero, eso no significa que neguemos los propios errores de Mozilla; el despido de empleados valiosos, el abandono de proyectos o la pérdida de tiempo en cosas que no tienen nada que ver con el desarrollo de software.

Google y (falta de) la privacidad

Este fue un año de cuestionamiento a las grandes tecnológicas y uno de los temas es la forma en la que protegen los datos de los usuarios. Ya comentamos la forma en que Apple aceptó compartir con el gobierno chino los datos de los usuarios de iCloud, llegando a ceder la operación a una empresa estatal china dentro de sus fronteras.

En el caso de Google se supo que entre 2019 y 2021 despidió a 80 empleados por prácticas como el robo y posterior filtración de información interna de la empresa y el acceso no autorizado a datos de usuarios.

De todas formas, un portavoz de la empresa restó importancia al tema:

Las instancias a las que se hace referencia se relacionan principalmente con el acceso inapropiado o el uso indebido de información corporativa o IP privada y confidencial».

«La cantidad de infracciones, ya sean deliberadas o inadvertidas, es constantemente baja. Todos los empleados reciben capacitación anualmente, investigamos todas las acusaciones y las infracciones dan lugar a medidas correctivas que incluyen el despido y contamos con procesos estrictos para proteger los datos de los clientes y usuarios de cualquier amenaza interna o externa

Los cumpleaños del mes

En agosto se celebraron dos cumpleaños muy relevantes para todos nosotros.

Un 31 de agosto de 1991, cierto estudiante finlandés anunció que estaba desarrollando un nuevo sistema operativo, para lo cual había portado dos herramientas del proyecto GNU; bash y gcc. Una quincena después se producía el lanzamiento de la primera versión del kernel.

Ese primer kernel ocupaba 62 KB en forma comprimida y contenía alrededor de 10 mil líneas de código fuente. Las versiones actuales cuentan con más de 20 millones de líneas de código

24 días antes del anuncio de Linus Torvalds, el científico británico Tim Berners-Lee público el primer sitio web,

La dirección del primer sitio web fue «https://ift.tt/7qOcuPb, y llevaba a una página que contenía enlaces a información sobre el proyecto WWW, incluida una descripción del hipertexto, detalles técnicos sobre cómo crear un servidor web y un espacio para vínculos a otros servidores web a medida que entraran en línea.

Tim Berners-Lee redactó la primera propuesta para la World Wide Web en marzo de 1989 y su segunda propuesta en mayo de 1990. Su objetivo era fusionar las tecnologías en evolución de las computadoras, las redes de datos y el hipertexto en un sistema de información global poderoso y fácil de usar.

Fue a fines de 1990 que el británico demostró el desarrollo de sus ideas mostrando el primer navegador y servidor web operativo que se ejecutaba en un ordenador NeXT.

Artículos relacionados

from Linux Adictos https://ift.tt/B0YLcO1
via IFTTT

Advertencias, demandas y renuncias. Mi balance del 2021 parte 8

Advertencias demandas y renuncias

Llegamos a julio con este balance del año 2021 y nos encontramos con una advertencia temprana de un tema que saltaría con fuerza a principios de este año. La falta de apoyo a los desarrolladores del software libre. También se suma una demanda contra una de las grandes tecnológicas.

Advertencias, demandas y renuncias

La advertencia de Baldur

Baldur Bejarnaso es un desarrollador web y colaborador de varios proyectos de código abierto. A mediados del año pasado escribió un artículo quejándose del comportamiento de los usuarios que utilizan herramientas de desarrollo web:

Las personas no aprecian lo mucho que el desarrollo web implica extraer valor de OSS, tanto a nivel individual como corporativo. Casi todo lo que hacemos en desarrollo web existe como una capa delgada sobre el software de código abierto. Servidores, herramientas de construcción, bases de datos, autenticación, ejecución de código JavaScript del lado del cliente, navegador web: todos estamos construyendo sobre un vasto océano de trabajo de software de código abierto sin devolver ni siquiera una fracción del valor obtenido

El desarrollador islandés sostiene que los usuarios exigen la atención que merecerían si fueran usuarios de pago. También les pega a las grandes tecnológicas:

El software de código abierto es una palanca estratégica para las grandes empresas tecnológicas. Financian cuando ayuda a su negocio principal y dejan de hacerlo cuando no lo hace. El alojamiento en la nube, lentamente, ha estado marcando el comienzo de una era de extracción, donde las empresas de tecnología se dirigen específicamente a proyectos de código abierto en el lado del servidor que pueden aprovechar con poca inversión. Amplias secciones de software del lado del servidor están infrafinanciadas.

Los datos que comparte Audacity

En diversos artículos hablamos sobre la decisión de los nuevos propietarios de Audacity, la herramienta de código abierto para la edición de archivos de audio, de incluir telemetría. Ante la protesta de los usuarios, los desarrolladores aclararon que datos se comparten:

  • Nombre y versión del sistema operativo.
  • Dirección IP.
  • Ubicación geográfica (Calculada a partir de la dirección IP.
  • Datos relevantes de hardware.
  • Mensaje de aviso de errores no fatales.
  • Informe de bloqueo.

También indicaron que:

  1. La telemetría era estrictamente opcional y estaba deshabilitada de forma predeterminada.
  2. La telemetría solo funciona en las compilaciones realizadas por GitHub CI desde el repositorio oficial (las direcciones URL de telemetría solo se definen allí).
  3. Para quienes quieran compilar Audacity desde el código fuente, se proporcionará una opción CMake para habilitar el código de telemetría. Esta opción se desactivará de forma predeterminada.

La renuncia de Whitehurst

La compra de RedHat por parte de IBM dio lugar a todo tipo de teorías conspirativas. Hasta el momento los pronósticos apocalípticos no se cumplieron, salvo que consideremos el cambio de rumbo de CentOS como parte de una campaña para eliminar las versiones gratuitas. Sin embargo, la renuncia de Jim Whitehurst, quién desde RedHat lideró el proceso de venta a IBM volvió a desatar los rumores de que la empresa de las 3 letras, a pesar de su promesa, terminará por absorber a su subsidiaria.

Después de la compra, Whitehurst asumió como presidente de IBM mientras continuaba rigiendo los destinos de RedHat. Duró en su nuevo cargo solo catorce meses.

Google se hace el mono… polio

36 jurisdicciones de Estados Unidos, incluyendo su capital y 36 estados, presentaron una demanda contra Google por prácticas monopólicas con su tienda de aplicaciones para Android. El objetivo de la demanda fue evitar una comisión del 30% de las ventas a los productos comercializados en Google Play

De acuerdo con la demanda, Google impidió que ninguna tienda de aplicaciones competidora pueda superar más del 5% del mercado. No permite que otras tiendas de aplicaciones se descarguen desde la Play Store oficial Y se niega a permitir que otras tiendas de aplicaciones compren publicidad en su motor de búsqueda o en la plataforma de transmisión de videos YouTubE.

Artículos relacionados


from Linux Adictos https://ift.tt/3jpCxPJ
via IFTTT