Casebook 1899: un título con aspecto clásico y con mucho misterio

Casebook 1899

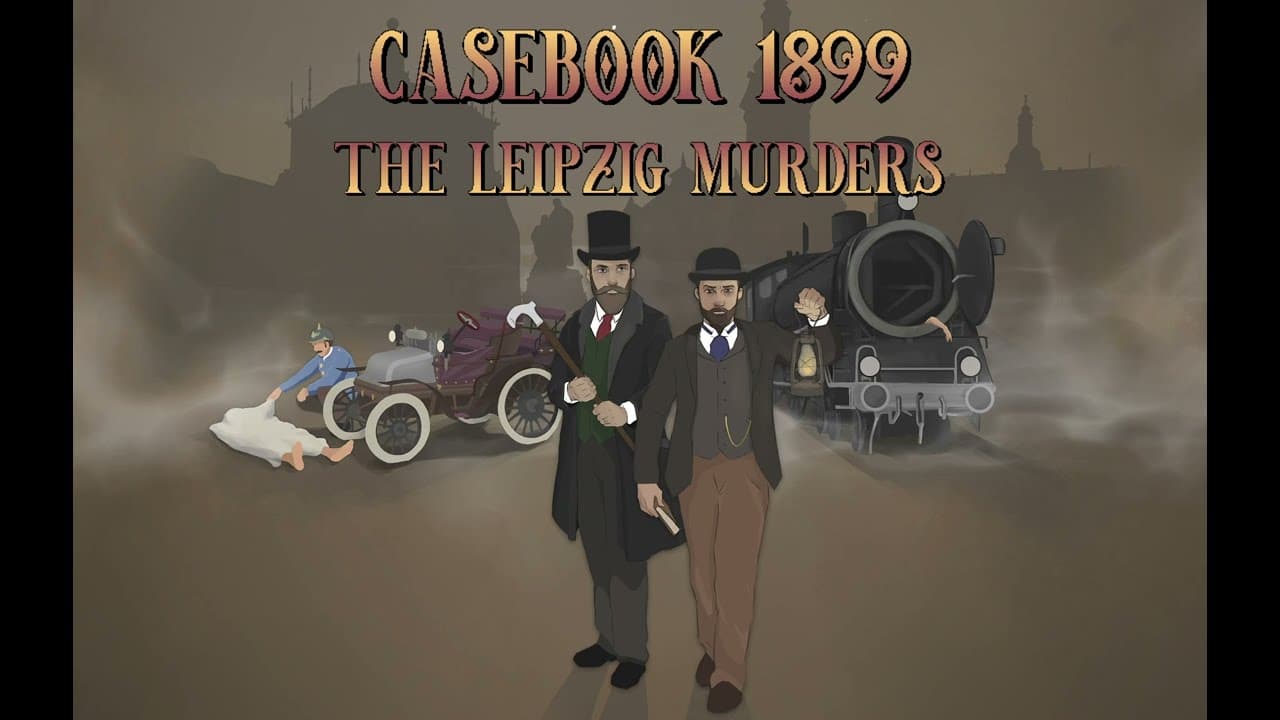
Casebook 1899 – The Leipzig Adventure es una aventura gráfica que te sumerge en una era pasada y que llega cargado de misterios por resolver. Ahora busca financiación para publicarlo en Linux, junto con los lanzamientos para Windows y macOS. Un trabajo que sin duda los linuxeros agradecerían a Homo Narrans Studio. Pero para que sea posible, no olvides participar en lascampañas de Kickstarter para el crowdfunding. Esta campaña fue lanzada por Homo Narrans Studio para tratar de lograr ese dinero que necesitan.

Por ahora, solo se contempla el lanzamiento para Windows y Mac. Para amos, Casebook 1899 llegará el 31 de mayo, en tan solo unas semanas. Desgraciadamente para el lanzamiento de Linux habrá que esperar un poco más.

Los propios estudios han comentado los planes de la empresa: «Tener un puerto de Linux es posible y podría suceder como un objetivo ambicioso«. Si bien este método de inspirar a la comunidad no es el más favorable. El juego está siendo construido usando Visionaire Studio. Que incluye Linux, por lo que una compilación nativa todavía está en proceso. Pero, «apoyar Kickstarter definitivamente hará que un lanzamiento de Linux sea más probable«. En cualquier caso, Casebook 1899 parece que llegaría a Linux si todo va bien en la campaña de financiación. Si es así, en un tiempo podrás sumergirte en la piel del detective Joseph Kreiser para examinar objetos e interrogar a testigos para encontrar al culpable de un caso que tienen entre manos.

Aunque parece que Casebook 1899 – The Leipzig Murders llegaría en 2023 para Linux, es probable que con Proton se pueda jugar antes de esas fechas.

En cuanto a las características de Casebook 1899 – The Leipzig Murders:

  • Es una aventura clásica, nada de gráficos extraordinarios.
  • La dinámica del juego consiste en apuntar un objeto o persona y hacer clic para la investigación.
  • Permite entrevistar o interrogar a testigos y sospechosos respectivamente, con diferentes opciones de diálogo.
  • En el cuaderno del detective se irán apuntando algunas pistas que habrá que ir poniendo en orden para tratar de solventar el caso y encontrar al culpable.
  • Con múltiples finales para cada caso, según las decisiones que tomes. Por tanto, cada vez que juegues será un final distinto.
  • El trabajo se ha centrado especialmente en el diálogo y la interacción.

Descargar demo Casebook 1899 – Tienda Steam

from Linux Adictos https://ift.tt/WB0udeT
via IFTTT
Encontraron una vulnerabilidad en Python que permite ejecutar comandos desde scripts de espacio aislado

Hace pocos dias se dio a conocer un método para eludir los sistemas de ejecución de código aislado de Python, basado en el uso de un error conocido desde hace mucho tiempo que apareció en Python 2.7, identificado en 2012 y aún no solucionado en Python 3.

Se menciona que el error permite usar código de Python especialmente vinculado para iniciar una llamada a la memoria ya liberada (Use-After-Free) en Python. Inicialmente, se asumió que el error no representa una amenaza para la seguridad y solo en casos muy raros, generalmente creados artificialmente, puede provocar una terminación anormal del script.

Un investigador de seguridad bajo el seudónimo kn32 se interesó en el problema y logró preparar un exploit funcional que hace posible llamar a cualquier comando del sistema sin tener acceso directo a métodos como os.system.

El exploit se implementa en Python puro y funciona sin importar bibliotecas externas y sin instalar el controlador «code.__new__». De los ganchos, solo se usa «builtin.__id__», que generalmente no está prohibido. En el aspecto práctico, el código propuesto se puede utilizar para eludir los mecanismos de aislamiento en varios servicios y entornos (por ejemplo, en entornos de aprendizaje, shells en línea, controladores integrados, etc.) que permiten la ejecución del código Python, pero limitan las llamadas disponibles y no permita métodos de acceso como os.system.

El código propuesto es un análogo de la llamada os.system, que funciona mediante la explotación de una vulnerabilidad en CPython. El exploit funciona con todas las versiones de Python 3 en sistemas x86-64 y es estable en Ubuntu 22.04 incluso con los modos de seguridad PIE, RELRO y CET habilitados.

El trabajo se reduce a obtener del código Python información sobre la dirección de una de las funciones en el código ejecutable CPython.

En función de esta dirección, se calculan la dirección base de CPython en la memoria y la dirección de la función system() en la instancia de libc cargada. Al final, se inicia una transición directa a un determinado sistema de direcciones con la sustitución del puntero del primer argumento por la cadena «/bin/sh».

El enfoque más fácil para la explotación es crear una lista con una longitud igual a la longitud del búfer liberado, que muy probablemente tendrá su búfer de elementos (ob_item) asignado en el mismo lugar que el búfer liberado.

Esto significará que obtendremos dos «vistas» diferentes en la misma pieza de memoria. Una vista, la memoryview, piensa que la memoria es solo una matriz de bytes, en la que podemos escribir o leer arbitrariamente. La segunda vista es la lista que creamos, que piensa que la memoria es una lista de PyObjectpunteros. Esto significa que podemos crear correos electrónicos falsos PyObjecten algún lugar de la memoria, escribir sus direcciones en la lista escribiendo en el memoryviewy luego acceder a ellos indexando la lista.

En el caso del PoC, escriben 0en el búfer (línea 16) y luego acceden con print(L[0]). L[0]obtiene el primero PyObject*que es 0y luego printintenta acceder a algunos campos en él, lo que resulta en una desreferencia de puntero nulo.

Se menciona que este error está presente en todas las versiones de Python desde al menos Python 2.7 y aunque el exploit fue diseñado para funcionar sobre casi cualquier versión de Python 3, esto no quiere decir que no sea reproducible en Python 2 (a palabras del autor).

El objetivo del exploit es llamar a system(«/bin/sh») cuyos pasos son los siguientes:

  • Puntero de función binaria de fuga CPython
  • Calcular la dirección base de CPython
  • Calcular la dirección de systemo su PLT stub
  • Salta a esta dirección con el primer argumento apuntando a/bin/sh
  • Ganar

Por último, se menciona que el exploit no será útil en la mayoría de las configuraciones. Sin embargo, ser puede ser útil en los intérpretes de Python que intentan aislar el código, restringiendo las importaciones o el uso de Audit Hooks.

Finalmente si estás interesado en poder conocer más al respecto sobre la nota, puedes consultar la publicación original en el siguiente enlace.

from Linux Adictos https://ift.tt/ApC08lQ
via IFTTT

Ya fue liberada la nueva versión de TrueNAS CORE 13

Después de un año y medio de desarrollo, iXsystems presentó el lanzamiento de TrueNAS CORE 13, una distribución para la implementación rápida de almacenamiento en red (NAS, Network-Attached Storage).

Esta nueva versión de TrueNAS 13.0 tiene todos los mismos servicios y middleware de TrueNAS 12.0 con mejoras en seguridad, disponibilidad, calidad, rendimiento e incluye más de 270 correcciones de errores y mejoras. Las áreas notables de mejora en TrueNAS 13.0 incluyen OpenZFS 2.1, FreeBSD 13.0, Samba 4.15 y más.

TrueNAS CORE se destaca porque se basa en el código base de FreeBSD 13, con compatibilidad integrada con ZFS y administración basada en la web creada con el marco Django Python.

Se admiten FTP, NFS, Samba, AFP, rsync e iSCSI para organizar el acceso al almacenamiento, se puede usar el software RAID (0,1,5) para aumentar la confiabilidad del almacenamiento, se implementa la compatibilidad con LDAP/Active Directory para la autorización del cliente.

Innovaciones clave en TrueNAS CORE 13.0

En esta nueva versión que se presenta de la distribucion se destaca que la implementación del sistema de archivos ZFS se actualizó a OpenZFS 2.1 y el contenido del entorno base se sincronizó con FreeBSD 13.1. Cabe señalar que la transición a la rama FreeBSD 13 y las optimizaciones añadidas hicieron posible lograr un aumento en el rendimiento de los NAS grandes hasta en un 20 %.

Otra de las novedades de esta nueva versión es que se redujo significativamente el tiempo de importación de grupos ZFS debido a la paralelización de las operaciones. Los tiempos de reinicio y conmutación por error en sistemas grandes se han reducido en más del 80 %.

Para NFS se menciona que se implementa el soporte para el modo nconnect, que le permite distribuir la carga entre varias conexiones establecidas con el servidor. En redes de alta velocidad, la paralelización de subprocesos puede mejorar el rendimiento hasta 4 veces.

Por otra parte, se destaca tambien la implementación de la versión 4.15  de Samba que tiene importantes mejoras de seguridad y mejoras en el sistema de archivos virtual que garantizan que la compatibilidad con SMB sea segura y sólida.

Los usuarios de TrueNAS 12.0 y TrueNAS 13.0 también tienen la opción de migrar a TrueNAS SCALE, que también es compatible con Samba 4.15, NFS nconnect y OpenZFS 2.1 (además de otras funciones ), pero está basado en Debian Bullseye y no en FreeBSD.

Actualmente, la distribución se encuentra en su versión TrueNAS SCALE 22.02.1, que se diferencia de TrueNAS CORE por utilizar el kernel de Linux y la base del paquete Debian. Las soluciones basadas en FreeBSD y Linux coexisten y se complementan entre sí mediante un código base de herramientas común y una interfaz web genérica.

Proporcionar una edición adicional basada en el kernel de Linux se debe al deseo de implementar algunas ideas que son inalcanzables usando FreeBSD. Por ejemplo, TrueNAS SCALE admite aplicaciones Kubernetes, hipervisor KVM, API REST y Glusterfs.

La nueva versión de TrueNAS SCALE ha migrado a OpenZFS 2.1 y Samba 4.15, se agregó soporte para NFS nconnect, se incluyó la aplicación de monitoreo Netdata, se agregó soporte para discos con autocifrado, se mejoró la interfaz de administración de grupos, se mejoró el soporte para sistemas de alimentación ininterrumpida, se amplió Gluster y API de SMB de clúster

De los demás cambios que se destacan de esta nueva versión:

  • La interfaz de usuario ofrece la posibilidad de ver los registros de la máquina virtual.
  • Se ha agregado a la interfaz de usuario soporte para agrupar secciones con cuentas, almacenamientos, configuraciones de red, aplicaciones, configuraciones, informes y muchas otras secciones.
  • Se actualizaron los complementos iconik y Asigra.
  • Se mejoró el rendimiento de iSCSI Target y tambien se mejoró la eficiencia de E/S.

Finalmente, si estás interesado en poder conocer más al respecto de esta nueva versión, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener TrueNAS CORE 13

Para los que estén interesados en poder obtener la imagen de esta nueva versión de TrueNAS CORE 13, pueden hacerlo directamente desde su sitio web oficial.

El tamaño de la imagen iso del sistema es de 900 MB (x86_64) y puedes obtener la imagen desde este enlace.

from Linux Adictos https://ift.tt/iAh7vLm
via IFTTT

Nativefier + Electron = Web → app

Nativefier

Seguramente que has escuchado hablar de Electron, y también de Nativefier. Se trata de un software que es capaz de convertir tus webs favoritas en una app para ejecutarla más cómodamente, pero no se puede ejecutar de forma local, sino que se sigue necesitando Internet para que ese servicio web funcione. Simplemente se trata de una forma de «encapsular» la web en forma de app, y lo puedes hacer con cualquier web, desde un blog para leerlo, hasta una app web como podría ser Canva, pasando por Google Docs, etc.

Para ello, en este tutorial te indicamos cómo se puede instalar y usar de forma sencilla y explicada paso a paso (en distros DEB como referencia, pero puedes hacerlo en cualquier otra usando el gestor de paquetes nativo):


sudo apt-get update

sudo apt-get install npm

sudo npm install nativefier -g

Ahora que ya está instalado, lo siguiente es generar un frame de Electron basado en la URL que necesitas con Nativefier. Para ello, solo hay que seguir 2 sencillos pasos:

  1. Abre tu navegador y encuentra la web que quieres hacer app. Ahora, en la barra de direcciones del navegador, copia la URL.
  2. En la ventana del terminal usa Nativefier para generar la app básica usando dicha URL. Para ello:

nativefier -p linux -a x86 -n nombre https://url.copiada.es

Evidentemente, tendrás que sustituir esa URL por la que has copiado en tu caso y nombre por el nombre que quieras darle a la app. También puedes cambiar la arquitectura, aunque la inmensa mayoría usan x86.

Tras ejecutar dicho comando, Nativefier incluirá la URL que le has puesto en la app Electron. Si todo ha resultado exitoso no aparecerá ningún mensaje de error en el terminal. Y si algo sucedió te indicará lo ocurrido. Una vez termina, podrás encontrar al app y comenzar a usarla de este modo tan simple:


cd *-linux-x64

sudo chmod +x *

./nombre

En nombre deberás poner el nombre que le pusiste a tu app para ejecutarla. Ahora solo te queda disfrutar de ella, pero recuerda que debes tener acceso a Internet para poderla usar.

from Linux Adictos https://ift.tt/TfHr7sD
via IFTTT

Nativefier + Electron = Web → app

Nativefier

Seguramente que has escuchado hablar de Electron, y también de Nativefier. Se trata de un software que es capaz de convertir tus webs favoritas en una app para ejecutarla más cómodamente, pero no se puede ejecutar de forma local, sino que se sigue necesitando Internet para que ese servicio web funcione. Simplemente se trata de una forma de «encapsular» la web en forma de app, y lo puedes hacer con cualquier web, desde un blog para leerlo, hasta una app web como podría ser Canva, pasando por Google Docs, etc.

Para ello, en este tutorial te indicamos cómo se puede instalar y usar de forma sencilla y explicada paso a paso (en distros DEB como referencia, pero puedes hacerlo en cualquier otra usando el gestor de paquetes nativo):


sudo apt-get update

sudo apt-get install npm

sudo npm install nativefier -g

Ahora que ya está instalado, lo siguiente es generar un frame de Electron basado en la URL que necesitas con Nativefier. Para ello, solo hay que seguir 2 sencillos pasos:

  1. Abre tu navegador y encuentra la web que quieres hacer app. Ahora, en la barra de direcciones del navegador, copia la URL.
  2. En la ventana del terminal usa Nativefier para generar la app básica usando dicha URL. Para ello:

nativefier -p linux -a x86 -n nombre https://url.copiada.es

Evidentemente, tendrás que sustituir esa URL por la que has copiado en tu caso y nombre por el nombre que quieras darle a la app. También puedes cambiar la arquitectura, aunque la inmensa mayoría usan x86.

Tras ejecutar dicho comando, Nativefier incluirá la URL que le has puesto en la app Electron. Si todo ha resultado exitoso no aparecerá ningún mensaje de error en el terminal. Y si algo sucedió te indicará lo ocurrido. Una vez termina, podrás encontrar al app y comenzar a usarla de este modo tan simple:


cd *-linux-x64

sudo chmod +x *

./nombre

En nombre deberás poner el nombre que le pusiste a tu app para ejecutarla. Ahora solo te queda disfrutar de ella, pero recuerda que debes tener acceso a Internet para poderla usar.

from Linux Adictos https://ift.tt/TfHr7sD
via IFTTT

Canonical busca ingenieros para mejorar el gaming

Canonical logo

La compañía Canonical está en busca de ingenieros de software, y puedes pensar que lo hace para alguno de sus proyectos para la nube, o tal vez para la propia distribución Ubuntu en sí. Pero lo cierto es que hay un matiz, y estos ingenieros (admiten trabajo de forma remota) serán contratados para el equipo Ubuntu Gaming Experience, es decir, el grupo encargado e mejorar la experiencia de los videojuegos en Ubuntu. Por tanto, es probable que se avecinen cosas interesantes para los gamers en la distro más popular.

Canonical quiere armarse y recientemente aseguraron que «iban a por todas» con los videojuegos en Ubuntu cuando anunciaron su paquete Snap de prueba para el cliente de Valve Steam y, eso no fue todo, dejaron a entender que vendría más. Ahora con estas contrataciones por parte de Canonical se confirman estas noticias tan agradables para el mundo gaming. Y todo a raíz de un anuncio realizado por la compañía que decía: «Buscando ingenieros de software para unirse al equipo de Ubuntu Gaming Experience y ser parte de nuestra misión de enviar el mejor sistema operativo de código abierto del mundo«.

Ahora bien, si te preguntas qué es exactamente ese equipo, se trata de un grupo de desarrolladores centrado en la optimización del rendimiento, compatibilidad y mejora de la experiencia para los usuarios que usen la distro Ubuntu para jugar. Así lo han comentado ellos mismos: «Trabajarán con proyectos de código abierto como Proton y socios como Unity 3D para mejorar la experiencia de juego para los usuarios de Ubuntu en todo el mundo, así como el ecosistema de juegos de Linux más amplio en general«.

Parece que con este movimiento, Canonical quiere que más personas se involucren en la mejora de proyectos como los controladores gráficos MESA, WINE y Proton, para que el gaming en Linux deje de ser algo desfavorable comparado con otras plataformas como Windows, especialmente destacan que necesitan ser más «efectivos al trabajar con bibliotecas de bajo nivel, controladores y las pilas de gráficos, sonido y entrada de Linux«. Por tanto, no podemos esperar más para ver los resultados de este trabajo que indirectamente también afectará positivamente a otras distros.

from Linux Adictos https://ift.tt/ZMgbBu6
via IFTTT

Rocky Linux 8.6 ya está aquí, llega basado en RHEL 8.6

Rocky Linux 8.6

El pasado 15 de noviembre llegó la v8.5 de esta distribución con nombre de boxeador, que a su vez llegó unos 5 meses después de la v8.4. Es una buena alternativa a CentOS, y últimamente está gustando mucho a los usuarios que la prueban. Hace unas 24 horas, el equipo de desarrolladores que hay detrás de este proyecto lanzaron Rocky Linux 8.6, una actualización sin novedades realmente novedosas que no pasa de una puesta al día.

En la nota de lanzamiento sí destacan un par de cosas, como que ahora usa PHP 8.0 o Pearl 5.32. En los dos casos se han corregido errores y añadido otras mejoras, pero nada que tenga que hacer que los que estén en 8.5 sientan la urgencia de actualizar ya mismo. Aún así, hemos sidos capaces de hacer una pequeña recopilación con novedades que han llegado junto a Rocky Linux 8.6.

Novedades más destacadas de Rocky Linux 8.6

  • PHP 8.0.
  • Pearl 5.32.
  • Nuevos roles del sistema, como el nuevo HA (High Availability, mejor control al gestionar múltiples clusters, mejorado el rol de redes del sistema para permitirnos crear conexiones seguras junto a fuertes reglas del cortafuegos y un rol WebConsole para automatizar la instalación y configuración de la consola web del sistema operativo.
  • Otras novedades que llegan directas de RHEL 8.6, en donde quizá están los cambios más importantes.

Rocky Linux 8.6 está disponible desde ayer día 17 de mayo, y se puede descargar desde este enlace. Los usuarios existentes pueden abrir un terminal y escribir «dnf update» sin las comillas.

En la nota de este lanzamiento también han mencionado la posibilidad de pasarse de Red Hat Enterprise Linux a Rocky haciendo uso del script migrate2rocky, disponible en esta página de GitHub. Aunque se supone que vale para RHEL, en la página de GitHub mencionan concretamente que «Ejecutar este script convertirá un sistema existente CentOS 8 en Rocky Linux 8«, para el que esté pensando hacer el cambio y no quiera instalar de cero.

from Linux Adictos https://ift.tt/0VK2FAB
via IFTTT

Inkscape 1.2 llega con soporte multipágina, entre otras muchas novedades

Inkscape 1.2

Tras la v1.1 y una segunda actualización de mantenimiento de la misma, ya tenemos una nueva actualización mayor de esta alternativa libre a Illustrator. No se ha cambiado el primer número, pero sí el segundo, y desde hoy ya se puede descargar y usar Inkscape 1.2. Ha llegado repleto de novedades, entre las que no podemos dejar de mencionar que ha mejorado el rendimiento en toda las versiones en general y en macOS en particular. Y es que últimamente el sistema operativo de la manzana está recibiendo más cariño del habitual, pero el M1 y posteriores así lo requieren.

La nota de este lanzamiento es larga, por lo que merece la pena que el que quiera conocer todas las novedades que ha introducido lea el artículo original en inglés. Por ejemplo, ahora se soportan proyectos multipágina, una ausencia por la cual yo no lo usé en algunas tareas en las que me habría venido bien en el pasado. Lo que ha destacado el equipo de desarrolladores es lo que tenéis a continuación.

Novedades más destacadas de Inkscape 1.2

  • Los documentos de Inkscape ahora pueden contener múltiples páginas, que se gestionan con la nueva herramienta Página.
  • Marcadores y guiones editables.
  • Diálogo de capas y objetos fusionado.
  • Rediseño de la alineación en el lienzo y de los ajustes de ajuste.
  • Nuevo efecto «Tiling» Live Path.
  • Diálogo de exportación rediseñado con vista previa y capacidad para seleccionar objetos/capas/páginas e incluso múltiples formatos de archivo a los que exportar.
  • Importación de imágenes SVG desde Open Clipart, Wikimedia Commons y otras fuentes en línea.
  • Origen del objeto seleccionable para escalar y mover numéricamente.
  • Todas las opciones de alineación en un único cuadro de diálogo.
  • Edición de degradados en el cuadro de diálogo Relleno y Trazo.
  • Difuminación de degradados.
  • Actualización del editor de fuentes SVG.
  • Flujo de texto alrededor de las formas y relleno de texto.
  • Práctica operación booleana para dividir trazados.
  • Barra de herramientas configurable, escala de iconos continua y muchas más opciones de personalización nuevas.
  • Mejoras en el rendimiento de muchas partes de la interfaz y de muchas funciones diferentes.
  • Muchas mejoras en la interfaz de usuario.
  • Numerosas correcciones de fallos y errores en el programa principal de Inkscape y en las extensiones de stock

Inkscape 1.2 ya se puede descargar para todos los sistemas soportados desde su página web oficial. Desde allí, los usuarios de Linux tenemos disponible una AppImage, pero pronto llegará a Flathub, Snapcraft y, algo más tarde, a los repositorios de las diferentes distribuciones.

from Linux Adictos https://ift.tt/rhgVTjo
via IFTTT

Vagrus The Riven Realms: Vorax el nuevo DLC

vagrus

Vagrus The Riven Realms: Vorax es el nuevo DLC gratuito que llega para este videojuego. El título es uno de esos que no dejan indiferente a nadie, con buenas dosis de creatividad por parte de sus desarrollador: Lost Pilgrims Studio, y ahora podrás comprobarlo tú mismo tanto en GOG como en la tienda Steam de Valve. Disponible para Linux, MacOS y Windows. Una fantástica expansión para tener más contenido y diversión para seguir aumentando el vasto y rico mundo creado para este título.

Ahora se presenta con un nuevo personaje llamado Vorax, un chef errante no-muerto. Su incorporación contará con nueva línea de misiones de lealtad y numerosas habilidades únicas, tanto relacionadas con el combate como fuera del ámbito del combate. Un fantástico contenido para los fans de Vagrus The Riven Realms que disfrutarán como niños.

El nuevo personaje de Vagrus The Riven Realms, Vorax, ha regresado del mundo de los muertos para formar parte de el de los vivos. Un alma alegre cuya inclinación es cocinar y comer, así como un amor incondicional por las historias. Vorax podrá traer beneficios sustanciales a los tripulantes gracias a sus maravillosos festines, simplemente teniendo los ingredientes tan exóticos y extraños que este peculiar chef necesita para preparar sus mejores platos. Pero fuera de la cocina también es un valioso combatiente que te servirá de gran apoyo en los combates. Es capaz de obstruir a los enemigos y sembrar el caos entre sus filas con gran agilidad.

Este DLC con Vorax solo será válido para los que ya disponen del videojuego base, ya que no es un título como tal, sino una expansión gratuita descargable para Vagrus – The Riven Realms. Si te interesa, puedes conseguirlo en varias tiendas como GOG y Steam, con precios de 23,19€, aunque a veces hacen descuentos importantes. De hecho, hasta el 10 de mayo hubo uno del 20%, pero no será el último…

Descargar Vagrus – Steam

from Linux Adictos https://ift.tt/nKc3TH1
via IFTTT

Vagrus The Riven Realms: Vorax el nuevo DLC

vagrus

Vagrus The Riven Realms: Vorax es el nuevo DLC gratuito que llega para este videojuego. El título es uno de esos que no dejan indiferente a nadie, con buenas dosis de creatividad por parte de sus desarrollador: Lost Pilgrims Studio, y ahora podrás comprobarlo tú mismo tanto en GOG como en la tienda Steam de Valve. Disponible para Linux, MacOS y Windows. Una fantástica expansión para tener más contenido y diversión para seguir aumentando el vasto y rico mundo creado para este título.

Ahora se presenta con un nuevo personaje llamado Vorax, un chef errante no-muerto. Su incorporación contará con nueva línea de misiones de lealtad y numerosas habilidades únicas, tanto relacionadas con el combate como fuera del ámbito del combate. Un fantástico contenido para los fans de Vagrus The Riven Realms que disfrutarán como niños.

El nuevo personaje de Vagrus The Riven Realms, Vorax, ha regresado del mundo de los muertos para formar parte de el de los vivos. Un alma alegre cuya inclinación es cocinar y comer, así como un amor incondicional por las historias. Vorax podrá traer beneficios sustanciales a los tripulantes gracias a sus maravillosos festines, simplemente teniendo los ingredientes tan exóticos y extraños que este peculiar chef necesita para preparar sus mejores platos. Pero fuera de la cocina también es un valioso combatiente que te servirá de gran apoyo en los combates. Es capaz de obstruir a los enemigos y sembrar el caos entre sus filas con gran agilidad.

Este DLC con Vorax solo será válido para los que ya disponen del videojuego base, ya que no es un título como tal, sino una expansión gratuita descargable para Vagrus – The Riven Realms. Si te interesa, puedes conseguirlo en varias tiendas como GOG y Steam, con precios de 23,19€, aunque a veces hacen descuentos importantes. De hecho, hasta el 10 de mayo hubo uno del 20%, pero no será el último…

Descargar Vagrus – Steam

from Linux Adictos https://ift.tt/nKc3TH1
via IFTTT