Godot 3.5 ya fue liberado y estas son sus novedades

Nueve meses después del lanzamiento de la versión 3.4 y mientras los desarrolladores ahora están trabajando principalmente en la versión 4.0, se acaba de dar a conocer el lanzamiento de la nueva versión del motor de videojuegos gratuito y multiplataforma, Godot 3.5.

Para quienes desconocen de este motor, deben saber que es adecuado para crear juegos en 2D y 3D. El motor admite un lenguaje fácil de aprender para definir la lógica del juego, un entorno gráfico para diseñar juegos, un sistema de implementación de juegos con un solo clic, amplias capacidades de animación y simulación física, un depurador integrado y un sistema para identificar cuellos de botella en el rendimiento.

El código del motor del juego, el entorno de diseño del juego y las herramientas de desarrollo relacionadas (motor de física, servidor de sonido, backends de renderizado 2D / 3D, etc.) se distribuyen bajo la licencia del MIT.

Principales novedades de Godot 3.5

En esta mueva versión que se presenta de Godot 3.5 se destaca que viene con un sistema de navegación completamente revisado, en el cual se implementó el nuevo servidor de navegación para Godot 4.0 en 2020, que luego fue adaptado a la rama 3.x, con lo cual se logró la corrección de muchos errores y se mejoró enormemente el conjunto de características.

Ademas de ello, el nuevo NavigationServer agrega soporte para evitar obstáculos utilizando la biblioteca RVO2, mientras que el backport se realizó al intentar preservar la compatibilidad de la API dentro de lo razonable, pero se menciona que el comportamiento subyacente cambiará, principalmente para proporcionar muchas más funciones y flexibilidad.

Por otra parte, la migración de Godot Engine 3.5 a PS Vita significa que los desarrolladores de juegos ahora tienen la opción de exportar sus proyectos a un formato adecuado para la instalación en un portátil de Sony, es decir, archivos .vpk, aunque se debe tomar en cuenta que también hay una lista de limitaciones técnicas con las que los desarrolladores tendrán que lidiar al crear una versión Vita del juego.

Otra de las novedades que presenta esta nueva versión de Godot 3.5, es que ahora se proporciona el tan esperado nodo Label3D listo para usar para mostrar texto en escenas 3D. Para casos de uso más avanzados, se puede usar TextMesh para generar mallas 3D a partir de glifos de fuente, para que pueda agregar WordArt en las escenas.

Tambien podremos encontrar nuevos contenedores de flujo, los dos nuevos contenedores de flujo añadidos HFlowContainery VFlowContainer, organizan los nodos de control secundarios vertical u horizontalmente en un flujo de izquierda a derecha o de arriba a abajo. Una línea se rellena con nodos de control hasta que no caben más en la misma línea, de forma similar al texto en una etiqueta autoajustada o el diseño de CSS Flexbox. Los nuevos tipos de contenedores son especialmente útiles para contenido dinámico en diferentes tamaños de ventana.

La compilación asincrónica de shaders + almacenamiento en caché, tambien se destaca, ya que llega este nuevo sistema utiliza un «supershader» para cada material (un sombreador grande que admite todas las condiciones de renderizado posibles, lento pero compilado al inicio y, opcionalmente, almacenado en caché para futuras ejecuciones), mientras que el sombreador más eficiente y específico de la condición se compila de forma asíncrona.

Esto significa que la primera vez que se usa un material bajo ciertas condiciones, como tipos de luces, sombras habilitadas o no, etc., el renderizado puede ser más lento durante uno o dos segundos, pero la ralentización no será tan mala. Se menciona que en los dispositivos más potentes puede que ni siquiera se note.

De los demás cambios que se destacan de esta nueva versión:

  • La interpolación de objetos físicos 3D, permitiendo obtener una mejor fluidez durante los cambios de los tics del motor físico y el motor de renderizado.
  • un nuevo mecanismo para acceder a objetos de escena desde el código, basado en nombres únicos (generalmente rutas)
  • nuevos contenedores de transmisión para GUI
  • una forma 3D de oclusión, para optimizar las escenas
  • Soporte de Android (para el editor, los juegos se pueden exportar a Android durante mucho tiempo)
  • un material que se puede aplicar sobre un objeto
  • cientos de correcciones de errores.

Finalmente si deseas conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Obtener Godot

Godot está disponible para descargar en esta página para Windows, Mac OS y Linux. También lo puede encontrar en Steam y itch.io.

from Linux Adictos https://ift.tt/AthOJpD
via IFTTT
GNOME cumple 25 años. Así era y así es

GNOME cumple 25 años

Quién lo diría. Aunque hace mucho que siempre tengo un equipo con Linux y que no uso Windows como sistema principal, lo cierto es que yo probé Linux por primera vez en el año 2006. Para mí, Linux empezó a existir en 2002, cuando un compañero de profesión «nos comía la oreja» a todos los que nos acercábamos a él hablando de un sistema operativo que siempre funcionaba, en el que no había que instalar drivers… todo color de rosa. Pero hacía tiempo que existía, y uno de los escritorios más usados, por lo decir el que más, siempre ha sido GNOME.

Hoy el proyecto GNOME celebra su 25º cumpleaños. Fue un 15 de agosto de 1997 cuando se dieron a conocer, diciendo que querían desarrollar un grupo de aplicaciones y software en forma de herramientas libres y amigables, más o menos como estaban haciendo CDE y KDE, el segundo desde hacía unos 10 meses. Cómo es GNOME ahora lo sabe toda la comunidad Linux, pero sólo los que ya tenemos una edad sabemos cómo era cuando empezó a extenderse de verdad.

GNOME 1.0 era como un Windows feo, pero sólo fue el inicio

«Queremos desarrollar un conjunto libre y completo de aplicaciones y herramientas de escritorio fáciles de usar, similares a CDE y KDE pero basadas totalmente en software libre».

Tal y como explican en su artículo de celebración, en marzo de 1999 se lanzó GNOME 1.0. Eligieron la GIMP Toolkit como base, y seguro que muchos se preguntan qué tiene que ver GIMP con todo esto. A la «GIMP Toolkit» se le conoce en la actualidad como GTK, y es el kit de herramientas que dan forma a mucho de la estética de GNOME. La interfaz era como se ve en la siguiente captura: se parece a Windows 95, pero peor diseñado. Están los escritorios virtuales, pero no tenía la mejor de las presentaciones.

GNOME 1.0

Un año más tarde, en 2000, celebraron el primer GUADEC y anunciaron la fundación GNOME, esto ya en agosto. En junio de 2002 lanzaron la versión 2.0, que tampoco tenía el mejor de los diseños pero empezaron a dar forma a lo que poco después usaría un sistema operativo que dio mucho que hablar: Ubuntu. En cuanto a la estética, y comparándolo con Windows XP, por ejemplo, nunca fue su fuerte, pero el rendimiento sí era muy superior (y sigue siéndolo).

Ya en 2011 lanzaron GNOME 3.0, muy raro para los que estábamos acostumbrados y cómodos en las versiones 2.x, pero el problema del diseño empezó a desaparecer. Más recientemente, en 2016 se integró con los paquetes flatpak, un tipo de paquetes que priorizan por encima de los snap; casi cualquier app que sale para GNOME aparece pronto en Flathub.

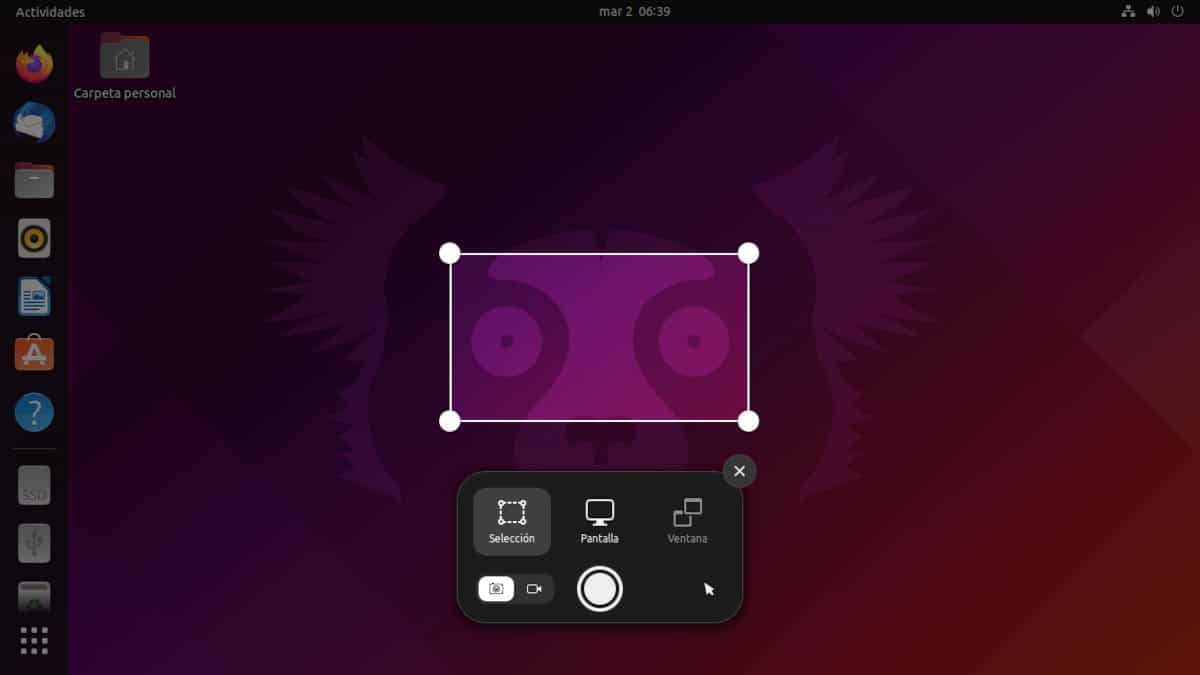
Herramienta de captura de pantalla de GNOME

GNOME 42 viene con una útil herramienta de captura de pantalla, pero sin demasiadas opciones de configuración

En 2021 lanzaron GNOME 40, subiendo el número desde el 3.x para que no hubiera confusiones con GTK4. Aunque nunca ha sido malo de verdad, al subir de GNOME 2.x a 3.x el rendimiento bajó, es el precio que hay que pagar por mover algo bonito. Con las versiones 41 y 42 el escritorio ha ido ganando en fluidez, recuperando así mucho del terreno perdido en este apartado.

¿Qué nos depara el futuro?

El tiempo dirá. Viendo lo que han ido añadiendo desde que subieron al 40, parece que hay dos cosas claras: el rendimiento irá mejorando cada vez más. Por otra parte, las aplicaciones contarán con más funciones, pero no se olvidarán de una esencia que les hace ser fáciles de usar para cualquier tipo de persona. También tenemos que recordar que hace tiempo que usan Wayland por defecto, y pronto debería funcionar bien independientemente de la tarjeta gráfica que usemos.

Mención aparte unos gestos que nos facilitan mucho las cosas, hasta el punto de escuchar comentarios de usuarios de la comunidad que se han pasado/han vuelto a GNOME sólo para poder usarlos. Seguro que el futuro nos traerá sorpresas, y las primeras llegarán ya cuando GNOME 43 llegue a su versión estable.

Por todo lo demás, desearles desde aquí un feliz cumpleaños, y que cumplan muchos más.

from Linux Adictos https://ift.tt/mo9h7Rf
via IFTTT

WINE 7.15 llega con cifrado RSA y algo más de 200 cambios

WINE 7.15

Un día más tarde de lo esperado y tras la v7.14 de hace dos semanas, hoy le ha llegado el turno a WINE 7.15. WineHQ ha lanzado esta nueva versión de desarrollo para seguir corrigiendo algunos centenares de problemas que han ido encontrando en los últimos quince días. Hasta dentro de unas 7-8 versiones más, estamos en esta fase del desarrollo, una fase que dura todo un año y que terminará con el lanzamiento de la versión estable de WINE 8.0, pero para eso aún quedan meses.

WineHQ dice que han corregido 22 bugs, pero que han realizado un total de 227 cambios. Volvemos a estar lejos de aquellas semanas en las que se superaron los 600 retoques, pero aquellas versiones fueron casos aislados que dio la casualidad de que tuvieron lugar durante varias semanas seguidas. Además, ahora es verano en el hemisferio norte, y eso también se nota, ya que muchos proyectos, como el de Vivaldi que no viene al caso pero lo mencionaron, pisan un poco el freno en estas fechas.

Novedades de WINE 7.15

Lo que ha destacado WineHQ de WINE 7.15 son las listas de comandos en Direct2D, cifrado RSA, thunking inicial de Wow64 en WIN32U y soporte opcional para colores en la salida de prueba, a lo que se le suma el último punto que menciona varias correcciones de errores.

WINE 7.15 está disponible desde este enlace. Un único enlace, pero que funciona (no como el famoso «segundo» de hace semanas). En la página de descargas hay información sobre cómo instalar esta y otras versiones en sistemas operativos como Debian y Ubuntu, pero también se puede instalar en Android y macOS.

La próxima versión será un WINE 7.16 que llegará el 26 de agosto, siempre y cuando no haya retrasos como hoy. Solemos decir que no sabemos cuántos cambios introducirán para esa versión, pero casi podemos asegurar que se quedarán por debajo de la media de 300-400, a no ser que aparezca un desarrollador como Pouech, se ponga en modo búsqueda y captura y realiza él solo cerca de 200 retoques.

from Linux Adictos https://ift.tt/cPEVkRJ
via IFTTT

elementaryOS 7.0 se pone serio subiendo a GTK 4, mientras siguen llegando mejoras a 6.1

elementaryOS 7.0

Ya estamos a mediados de agosto, y las noticias sobre elementaryOS 7.0 del mes pasado aún no se habían publicado. No lo habían hecho porque Danielle Foré, líder en solitario (suena a deportivo, pero es así desde hace semanas) del proyecto, ha pasado tres semanas con COVID. Pudiendo ya reincorporarse, hace unas horas ha publicado una nota de julio en la que aún hay sitio para hablar de elementaryOS 6.1.

La aplicación Terminal de 6.1 ha recibido un lavado de cara. Bajo el capó, han rehecho cómo se cargan los estilos y se guardan para mejorar el rendimiento y hacer el código mucho más robusto y flexible. Además, ahora hay una opción para seguir el estilo del sistema que se activa automáticamente entre el modo claro y oscuro dependiendo del ajuste general.

elementaryOS 7.0 tendrá un diseño más responsivo

El proyecto está trabajando de valiente para subir todo lo posible a GTK4:

Un montón de energía en la comunidad se ha dedicado a portar Gtk 4 para OS 7 y más allá. El equipo está haciendo un progreso constante en la portación de la configuración del sistema y hemos aterrizado el port a Gtk 4 para Sideload. También hemos descubierto algunos problemas de estilo y lagunas en las constantes de estilo, así que si estás trabajando en portar tu aplicación a nuestra plataforma Flatpak 7, debes saber que pronto publicaremos algunas correcciones.

Por otra parte, también están planeando hacer que todo sea más responsivo. Aunque se ha mencionado en la nota de julio, Foré entrará en mas detalles en artículos que publicará en el futuro. La intención es que todo quede bien tanto en pantallas pequeñas, que llegan hasta las de teléfonos móviles, como en las grandes. Ahora mismo pueden adelantar que AppCenter ya ha recibido muchos retoques, como el del ancho mínimo de la ventana.

En poco más de dos semanas se publicará otro artículo sobre elementaryOS 7.0, y esperamos que pronto den una fecha de lanzamiento

from Linux Adictos https://ift.tt/4YnDkLd
via IFTTT

OpenAI, lanzo una nueva API de moderación de contenido y es de uso gratuito 

Hace poco OpenAI, la compañía de investigación de inteligencia artificial sin fines de lucro, dio a conocer mediante una publicación las herramientas de moderación de contenido nuevas y mejoradas (Content Moderation Tooling), las cuales menciona que son más precisas y que están destinadas a ayudar a los desarrolladores de API a proteger sus aplicaciones.

El equipo de investigación OpenAI anunció actualización de su herramienta gratuita de moderación de contenido menciona que ya está disponible para todos los desarrolladores.

Moderation endpoint permite el acceso a través de una interfaz de programación de aplicaciones a los clasificadores basados ​​en transformadores preentrenados generativos de OpenAI, que son modelos de IA que han sido entrenados para detectar contenido no deseado en las aplicaciones, dijo la compañía en una publicación de blog. Estos clasificadores detectan cualquier contenido innecesario en las aplicaciones.

La compañía ha impuesto esta actualización para que funcione de manera sólida en una amplia gama de aplicaciones, incluidas las redes sociales, los sistemas de mensajería y los chatbots de IA.

Una vez que proporciona un texto de entrada, Moderation endpoint analiza el contenido como discurso de odio, contenido sexual, lenguaje abusivo, etc., para ser filtrado. Bloquea todo el contenido (generado por la API de OpenAI) que vaya en contra de la política de contenido de OpenAI. Además, el punto final también puede eliminar y bloquear contenido dañino generado por humanos.

El endpoint ha sido entrenado para ser rápido, preciso y para funcionar de manera robusta en una variedad de aplicaciones. Es importante destacar que esto reduce las posibilidades de que los productos «digan» algo incorrecto, incluso cuando se implementan para los usuarios a escala. Como consecuencia, la IA puede desbloquear beneficios en entornos sensibles, como la educación, donde de otro modo no podría usarse con confianza.

La versión mejorada de Moderation endpoint se ha diseñado para ser rápida, precisa y funcionar de manera sólida en múltiples tipos de aplicaciones, incluidos los chatbots, los sistemas de mensajería y los sitios de redes sociales con tecnología de IA.

Es importante destacar que OpenAI dijo que reduce significativamente las posibilidades de que un modelo de IA «diga» algo incorrecto. Eso significa que la IA se puede usar en entornos más sensibles, como aplicaciones educativas, donde las personas pueden haber tenido reservas previamente sobre la implementación de la tecnología.

Cabe mencionar que la herramienta es gratuita cuando se usa con contenido generado por la API de OpenAI.  Además de moderar bots, también puede bloquear contenido dañino que no es generado por las API de OpenAI, sino por humanos. La plataforma de mensajería anónima NGL, que proporciona una plataforma para que los jóvenes compartan sus sentimientos y opiniones, utiliza la herramienta de OpenAI para detectar lenguaje de odio y acoso. NGL dijo que la herramienta tiene la capacidad única de generalizar en torno a la jerga más reciente, lo que le permite coincidir con la evolución del lenguaje utilizado por los adolescentes, por ejemplo.

Tambien es importante mencionar que en el caso de tráfico que no sea de la API, el extremo de moderación está sujeto a una tarifa

Como parte del compromiso de OpenAI de hacer que el ecosistema de IA sea más seguro , proporcionamos este punto final para permitir la moderación gratuita de todo el contenido generado por la API de OpenAI. Por ejemplo, Inworld , un cliente de la API de OpenAI, utiliza el punto final de moderación para ayudar a sus personajes virtuales basados ​​en IA a «permanecer en el guión». Al aprovechar la tecnología de OpenAI, Inworld puede concentrarse en su producto principal: crear personajes memorables.

OpenAI dijo que los desarrolladores pueden ya iniciar a hacer uso de ella consultando su documentación. También publicó un documento que detalla su proceso de capacitación y desempeño, junto con un conjunto de datos de evaluación que, según dijo, inspirará más investigaciones en el área de la moderación impulsada por IA.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/jikAclr
via IFTTT

pCloud un excelente servicio de almacenamiento en la nube, con cliente multiplataforma

pcloud

A los días de hoy el utilizar un servicio de almacenamiento en la nube es de lo más común, sobre todo por que existe una gran cantidad de servicios entre los cuales podemos elegir, además de que muchos de los servicios que utilizamos suelen ofrecernos su propio servicio, tal es el caso de los servicios de correo electrónico dígase Microsoft con outlook, Google con Gmail, Yandex con su servicio, solo por mencionar algunos.

Si recordamos hace al menos unos 5-6 años atrás el servicio de almacenamiento en la nube no era tan popular y muchos solían aún almacenar fotos, videos, música, etc. en discos duros o memorias USB/SD.

Pero eso ha cambiado gracias a la nube, aun que esto tiene sus adeptos y quienes se niegan rotundamente a utilizarlo debido al temor de que la información que almacenan pueda perderse de un momento a otro o simplemente por que no quieren poner sus datos en manos de terceros, la cuestión es que el servicio se ha vuelto bastante popular y ha ido evolucionando conforme a la demanda de sus usuarios.

Aquí en este punto juega un papel fundamental el sistema operativo, pues como tal caso, no muchos servicios son compatibles con Linux y he aquí el por que se termina por desechar un servicio por parte de un usuario de Linux.

Por mi parte, en este articulo vengo a recomendar uno, el cual es pCloud y hasta la fecha me ha servido muy bien y sobre todo que he encontrado en el una gran herramienta para la portabilidad de mi información.

Pero antes que nada me gustaría darles una pequeña introducción de lo que es pCloud. Este es un servicio gratuito de almacenamiento en la nube que ofrece 10 GB de espacio, aun que se pueden cumplir las condiciones para aumentarlo a 20 GB sin costo alguno.

Por su parte algo que me agrado bastante de pCloud es que cuenta con clientes tanto para ordenadores de escritorio con soporte para Windows, Linux, así como también para móviles (iOS, Android) además de que la instalación del cliente en Linux es básicamente a través de un archivo AppImage, lo cual solo basta con darle los permisos de ejecución y el cliente se instalara en cualquier distribución de Linux que soporte este tipo de paquetes.

Dentro de sus características que se destacan, podremos encontrar:

  • Hasta 20 GB de almacenamiento gratuito.
  • Sin límites de velocidad
  • No hay límites de tamaño de archivo
  • Obtienes 50 GB de tráfico de enlaces de descarga cada mes
  • Filtra fácilmente todos tus archivos por tipo, como imágenes, audio, video, documentos, etc.
  • Sube carpetas completas a través del sitio web
  • Puede buscar en todos sus archivos desde el sitio web y la aplicación móvil
  • Compartir archivos con usuarios que no son de pCloud
  • Transmite archivos multimedia
  • Agregar archivos desde una URL remota
  • Admite archivos sin conexión
  • Opción para que cualquiera pueda subir archivos a su cuenta a través de una URL compartida
  • Enviar archivos a su cuenta con una dirección de correo electrónico única
  • Poder conectar a su cuenta a través de WebDAV
  • Copia de seguridad de fotos de Facebook e Instagram en pCloud
  • Poder administrar recursos compartidos desde el sitio web, el software de escritorio y la aplicación móvil
  • Carpetas favoritas para acceso rápido
  • Opción para habilitar la carga automática de fotos / videos desde la aplicación móvil

¿Cómo obtener una cuenta gratuita en pCloud Drive?

Antes de pasar al método de instalación del administrador de la aplicación, es necesario que contemos con una cuenta del servicio para poder utilizarlo, esto lo podemos hacer desde el siguiente enlace.

Por solo crear nuestra cuenta obtendremos de manera inmediata 10 GB de almacenamiento gratuito. Desde la web podemos obtener GB extras, de los cuales podemos ganar 4 adicionales por seguir los pasos que nos indican.

¿Cómo instalar pCloud Drive en Linux?

Si quieren instalar este servicio de almacenamiento en la nube, podemos hacerlo siguiendo las instrucciones que compartimos a continuación.

Primero debemos de dirigirnos a la pagina web oficial de pCloud Drive y en su sección de descargas podremos obtener el administrador de la aplicación para Linux. En enlace es este.

Nos ofrecen un archivo en formato AppImage el cual le debemos de asignar permisos de ejecución lo cual podemos hacer con el siguiente comando:

sudo chmod a+x pcloud.AppImage

Hecho esto podemos ejecutar el administrador de pCloud Drive en el sistema dando doble clic sobre el archivo descargado o de igual manera podemos hacerlo desde la terminal ejecutando el siguiente comando:

./pcloud.AppImage

Hecho esto estará abierto el administrador en el sistema.

Abierto el administrador de la aplicación este nos solicitara que accedamos al servicio con nuestras credenciales de acceso.

Y listo con ello ya tendremos activado el disco virtual que nos ofrece el servicio para poder gestionar nuestros archivos en la nube y tener acceso a ellos desde cualquier dispositivo.

from Linux Adictos https://ift.tt/Epd35NO
via IFTTT

Ubuntu 22.04.1 llega tras una semana de retraso por un bug

Ubuntu 22.04.1

El pasado abril, Canonical lanzó Ubuntu 22.04 y el resto de la familia Jammy Jellyfish. Llegó con Linux 5.15, escritorios actualizados, como GNOME 42 y Plasma 5.24, y siendo una versión LTS, lo que significa que estará soportado durante 5 años (3 los sabores oficiales). También significa que irán lanzando imágenes ISO con actualizaciones de punto, y la primera tenía que llegar en agosto. Ubuntu 22.04.1 ya está disponible, y lo está con una semana de retraso porque tuvieron que solucionar un fallo importante.

Ubuntu 22.04.1 son actualizaciones de paquetes y nuevas ISO. En ambos casos se incluyen todas las novedades que han lanzado desde el pasado abril, entre las que hay parches de seguridad, aplicaciones actualizadas y componentes del escritorio. Lo que no ha cambiado es el kernel, manteniéndose en el Linux 5.15 que se incluyó en toda la familia Jellyfish. El núcleo no se actualizará hasta que lancen Ubuntu 22.10 y hagan el backport, algo que se puede evitar, pero hay que hacer retoques por parte del usuario.

Ubuntu 22.04.1 incluye todos las actualizaciones desde abril

Entre las novedades que llegan junto a Ubuntu 22.04.1 podemos mencionar que, por fin (para el que lo estuviera esperando), se iniciará por defecto en Wayland en sistemas que tengan tarjetas híbridas de NVIDIA, pero se mantendrá en X11 para los que tengan o usen los drivers 100% NVIDIA.

Las nuevas imágenes están ya disponibles desde sus respectivas páginas web oficiales pero, por si hay alguna que no la ofrece en su portal, se pueden descargar desde cdimage.ubuntu.com, accediendo a la versión deseada/releases/22.04.1. Canonical activa las actualizaciones de una versión LTS a una nueva LTS tras el lanzamiento de la primera actualización de mantenimiento de la siguiente versión, por lo que pronto podrán actualizar los usuarios de Ubuntu 20.04 Focal Fossa de manera oficial y desde el mismo sistema operativo.

Por lo tanto, los usuarios que quieran subir desde Focal Fossa a Jammy Jellyfish lo pueden hacer con tan sólo instalar todos los paquetes. Los de Jammy Jellyfish han recibido las actualizaciones en los últimos 3-4 meses.

from Linux Adictos https://ift.tt/zuUZQiH
via IFTTT

EndeavourOS Artemis Neo, llega a solucionar un problema con el instalador

Hace poco se dio a conocer el lanzamiento de una versión correctiva de EndeavourOS Artemis «Neo» que tal y como se describe en el anuncio del lanzamiento, esta versión no se envía con grandes mejoras, pero tiene algunas correcciones a la versión de Artemis del mes pasado y una actualización ascendente para el entorno en vivo y la opción de instalación fuera de línea.

Es por ello que tanto, no se han realizado arreglos en las opciones del entorno de escritorio, como el ícono vacío en las instalaciones de Plasma.

Para quienes aún desconocen de EndeavourOS, deben saber que este es reemplazó a la distribución Antergos, cuyo desarrollo se interrumpió en mayo de 2019 debido a la falta de tiempo libre de los mantenedores restantes para mantener el proyecto en el nivel adecuado.

Endeavor OS permite al usuario instalar fácilmente Arch Linux con el escritorio necesario en la forma en que está concebido en su relleno regular, ofrecido por los desarrolladores del escritorio seleccionado, sin programas preinstalados adicionales.

La distribución ofrece un instalador sencillo para instalar un entorno Arch Linux básico con un escritorio Xfce por defecto y la posibilidad de instalar desde el repositorio uno de los típicos escritorios basados ​​en Mate, LXQt, Cinnamon, KDE Plasma, GNOME, Budgie, así como i3 administradores de ventanas de mosaico, BSPWM y Sway.

Se está trabajando para agregar soporte para los administradores de ventanas Qtile y Openbox, los escritorios UKUI, LXDE y Deepin. Asimismo, uno de los desarrolladores del proyecto está desarrollando su propio gestor de ventanas Worm.

¿Qué hay de nuevo en EndeavourOS Artemis Neo?

Tal y como se mencionó al inicio esta es una actualización correctiva que llega a solucionar algunos problemas importantes, dejando de lado aquellos que no son de gran importancia como el icono vacío en el escritorio, del cual se menciona que ya se está trabajando en ello, ya que la mayoría del equipo está en modo de vacaciones de verano, por lo que estos cambios se incluirán en uno de los próximos lanzamientos importantes a finales de este año.

Por la parte de los problemas que se abordaron en este lanzamiento de EndeavourOS Artemis Neo, se menciona que se solucionó el problema de archlinux-keyring para instalaciones sin conexión.

Otro de los cambios que ser realizado, es la solución del problema de configuración regional con la versión 3.2.60 de Calamares, resuelto mediante el envío de la versión 3.2.59 degradada de Calamares.

Por otra parte, tambien se menciona que ahora, el proceso de instalación clasifica las réplicas de EndeavourOS para instalaciones en línea además de las réplicas de Arch.

En cuanto a la actualización de algunos de los paquetes en la nueva imagen ISO generada podremos encontrar como ya se mencionó al instalador Calamares 3.2.59, asi cómo tambien la nueva versión de Firefox 103.

En cuanto al kernel se encuentra a Linux 5.18.16 arch1-1, versión en la cual en la rama principal se incluyen el cambio al estándar de compilación C11, compatibilidad con «eventos de usuario» en el sistema de seguimiento, compatibilidad con la función de «puerto de administración del sistema host» de AMD, compatibilidad con sumas de verificación de integridad de 64 bits en dispositivos NVMe, entre otras cosas más.

Por la parte de la pila de gráficos podremos encontrar a Mesa 22.1.4-1 en la cual se destaca el controlador de lavapipe con una implementación de rasterizador de software para la API de Vulkan (similar a llvmpipe, pero para Vulkan, que traduce las llamadas de la API de Vulkan a la API de Gallium).

Tambien se destaca el Servidor Xorg 21.1.4-1 y los controladores nvidia-dkms 515.65.01-1.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener EndeavorOS Artemis Neo

Para quienes estén interesados en poder probar esta nueva versión de EndeavorOS, deben saber que el tamaño de la imagen de instalación es de 1,8 GB (x86_64, mientras que la compilación para ARM se desarrolla por separado).

Puedes descargar la imagen del sistema desde este enlace.

En cuanto a los que ya son usuarios de EndeavorOS pueden realizar la actualización correspondiente tecleando en su terminal el siguiente comando:

sudo pacman -Syu

from Linux Adictos https://ift.tt/tkRDArj
via IFTTT

AppLovin quiere a Unity Software y ofrece $ 17.5 mil millones en acciones

Hace poco AppLovin, la empresa de marketing y tecnología móvil, dio a conocer una propuesta no solicitada para adquirir Unity Software en un acuerdo de acciones valorado en 17.500 millones de dólares.

AppLovin ofreció pagar $58,85 por acción por las acciones de Unity y en el acuerdo propuesto, Unity poseería aproximadamente el 55 % de las acciones en circulación de la compañía combinada, lo que representa aproximadamente el 49 % de los derechos de voto de la compañía combinada. Pero hay un punto conflictivo: se espera que Unity finalice su reciente acuerdo de fusión con ironSource, un competidor de AppLovin.

Para quienes desconocen de AppLovin, deben saber que este ofrece tecnología para permitir a los desarrolladores de todos los tamaños comercializar, monetizar, analizar y publicar sus aplicaciones a través de sus plataformas de análisis, marketing y publicidad móvil MAX, AppDiscovery y SparkLabs.

AppLovin opera Lion Studios, que trabaja con desarrolladores de juegos para promocionar y publicar sus juegos móviles. Fundada en 2012, AppLovin se enorgullece de haber ayudado a definir muchas de las aplicaciones móviles y estudios de juegos más populares del mundo. La compañía ahora está tratando de comprar Unity para fortalecer su posición en el mundo de los videojuegos.

Adam Foroughi, CEO de AppLovin, dijo que cree que el acuerdo podría generar un crecimiento significativo para las empresas y beneficiar a los desarrolladores de juegos.

“Creemos que juntos, AppLovin y Unity están creando una empresa líder en el mercado que tiene un tremendo potencial de crecimiento. Con la escala que surge de la unificación de nuestras soluciones líderes en la industria y la innovación que se lograría con la combinación de nuestros equipos, esperamos que los desarrolladores de juegos sean los mayores beneficiarios a medida que continúan liderando la industria de los juegos móviles hacia su próximo capítulo de crecimiento. ,» él dijo.

AppLovin ofrece un acuerdo de todas las acciones y ofreció $58,85 por cada acción de Unity, lo que representa una prima del 18 % sobre el precio de cierre del lunes de Unity. Como recordatorio, los términos «acuerdo de todas las acciones» y «acuerdo de todos los papeles» se utilizan a menudo en referencia a fusiones y adquisiciones. En este tipo de adquisición, los accionistas de la empresa objetivo reciben acciones de la empresa adquirente como pago, en lugar de efectivo.

La oferta llega aproximadamente un mes después de que Unity anunciara su intención de adquirir ironSource en una transacción vista como una amenaza para el negocio de AppLovin. De hecho, ironSource es una empresa israelí que desarrolla tecnologías para la monetización y distribución de aplicaciones. El objetivo del acuerdo con Unity es empoderar a los creadores, editores y productores de anuncios para que tengan mejores herramientas a su alcance para garantizar el éxito y la monetización del producto. En términos prácticos, esto permitirá que las empresas y los desarrolladores tengan acceso a las herramientas Supersonic de ironSource en Unity.

Después del anuncio, AppLovin supuestamente contrató asesores para elaborar una oferta para comprar Unity. Según el acuerdo propuesto, el director ejecutivo de Unity, John Riccitiello, se convertirá en el director ejecutivo de la compañía combinada, mientras que el director ejecutivo de AppLovin, Adam Foroughi, asumirá el papel de director de operaciones de explotación.

Sin embargo, la junta de Unity tendrá que rescindir el trato con ironSource si quiere buscar una fusión con AppLovin. La compra de IronSource brinda a los creadores más herramientas para hacer crecer y monetizar sus aplicaciones, pero la de AppLovin ofrecería beneficios similares a los desarrolladores.

Unity dijo que su directorio evaluaría la oferta de AppLovin. Pero según algunos, Unity debería rechazar la oferta de AppLovin.

“El precio propuesto para Unity parece estar muy por debajo de su valor intrínseco y esperamos que Unity lo rechace por este motivo. Creemos que la interferencia con la adquisición de ironSource es problemática y hará que la junta de Unity sea muy cuidadosa antes de acordar una venta total”, dijo Michael Pachter, analista de Wedbush Securities. Unity anunció el martes ingresos trimestrales de $297 millones, un 9% más año con año.

Si Unity decide retirarse del acuerdo con ironSource, este último podría recibir $150 millones en concepto de indemnización.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/u8YUM7I
via IFTTT

AEPIC Leak, un ataque que filtra claves Intel SGX y afecta a 10ª, 11ª y 12ª generacion

Hace poco se dio a conocer información sobre un nuevo ataque a los procesadores Intel, llamado «AEPIC Leak» (ya catalogado bajo CVE-2022-21233), este nuevo ataque conduce a la fuga de datos confidenciales de enclaves aislados de Intel SGX (Software Guard eXtensions).

A diferencia de los ataques de la clase Spectre, una fuga en AEPIC Leak ocurre sin el uso de métodos de recuperación de terceros, ya que la información sobre datos confidenciales se transmite directamente al obtener el contenido de los registros reflejados en la página de memoria MMIO (E/S mapeada en memoria).

En general, el ataque permite determinar los datos transferidos entre los cachés del segundo y último nivel, incluidos los contenidos de los registros y los resultados de las operaciones de lectura de la memoria, que previamente se procesaron en el mismo núcleo de la CPU.

El escaneo de la dirección de E/S en las CPU Intel basadas en la microarquitectura Sunny Cove reveló que los registros asignados en memoria del controlador local de interrupción programable avanzado (APIC) no son
correctamente inicializados. Como resultado, la lectura arquitectónica de estos registros devuelven datos obsoletos de la microarquitectura, por lo que ningún dato transferido entre L2 y el caché de último nivel pueden ser leído a través de estos registros.

Como el espacio de direcciones de E/S solo es accesible para usuarios privilegiados, ÆPIC Leak apunta a TEE de Intel, SGX. ÆPIC puede filtrar datos de enclaves SGX que se ejecutan en el mismo núcleo físico. Si bien ÆPIC Leak representaría una inmensa amenaza en entornos virtualizados, los hipervisores suelen hacer que no expongan los registros APIC locales a las máquinas virtuales, eliminando la amenaza en escenarios basados ​​en la nube.

Similar al anterior ataque de ejecución transitoria dirigidos a SGX, ÆPIC Leak es más efectivo cuando se ejecuta en paralelo al enclave en el hiperproceso hermano. Sin embargo, la fuga de ÆPIC no requiere hiperprocesamiento y también puede filtrar enclave datos si el Hyperthreading no está disponible o está deshabilitado.

Presentamos dos nuevas técnicas para filtrar datos en uso, es decir, valores de registros de enclave y datos en reposo, es decir, datos almacenados en la memoria del enclave. Con Cache Line Freezing, presentamos una técnica que ejerce presión específica sobre la jerarquía de caché sin sobrescribir datos obsoletos…
Estas líneas de caché todavía parecen viajar a través de la jerarquía de caché, pero no sobrescriben los datos obsoletos. Con este objetivo registramos fugas de valores de las líneas de caché en el área de estado seguro (SSA).

La segunda técnica, Enclave Shaking, explota la capacidad de que el sistema operativo pueda intercambiar páginas de enclave de forma segura. Intercambiando alternativamente las páginas del enclave hacia afuera y hacia adentro, en las páginas almacenadas los datos se fuerzan a través de la jerarquía de caché, lo que permite que ÆPIC pueda filtrar los valores sin siquiera continuar la ejecución del enclave. Explotamos ÆPIC Leak en combinación con
Cache Line Freezing y Enclave Shaking para extraer claves AES-NIy claves RSA de la biblioteca IPP de Intel e Intel SGX. Nuestro ataque pierde memoria de enclaves con 334,8 B/s y una tasa de acierto del 92,2 %.

Dado que el ataque requiere acceso a las páginas físicas de APIC MMIO, es decir, se requieren privilegios de administrador, el método se limita a atacar enclaves SGX a los que el administrador no tiene acceso directo.

Los investigadores han desarrollado un conjunto de herramientas que permite, en pocos segundos, determinar las claves AES-NI y RSA almacenadas en SGX, así como las claves de atestación de Intel SGX y los parámetros del generador de números pseudoaleatorios. El código del ataque está publicado en GitHub.

Intel anunció que está preparando una solución en forma de una actualización de microcódigo que agrega soporte para el lavado de búfer y agrega medidas adicionales para proteger los datos del enclave.

También se ha preparado una nueva versión del SDK para Intel SGX con cambios para evitar fugas de datos. Se alienta a los desarrolladores de sistemas operativos e hipervisores a usar el modo x2APIC en lugar del modo xAPIC heredado, que usa registros MSR en lugar de MMIO para acceder a los registros APIC.

El problema afecta a las CPU Intel de 10.ª, 11.ª y 12.ª generación (incluidas las nuevas series Ice Lake y Alder Lake) y se debe a una falla arquitectónica que permite el acceso a datos no inicializados que quedan en los registros APIC (Advanced Programmable Interrupt Controller) de operaciones anteriores.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/JdNqnAb
via IFTTT