¿Sabotaje? Microsoft corrigió un error en Defender de hace 5 años que afectaba el rendimiento de Firefox

Firefox - windows

La liberación de la actualización reaviva el debate sobre el monopilio

La rivalidad entre los principales navegadores web es sin duda una de las que más ha beneficiado a los usuarios (hasta cierto punto). Durante varios años ciertos navegadores han dominado el mercado ya sea por cierto “monopolio” de “alguna” empresa o tambien porque el navegador web en su momento llego a ofrecer mejores características que sus competidores.

Hasta este punto todo suena razonable, incluso el que se “copien” ciertas características se podría considerar permisible, ya que esto lleva a que la misma competencia se esfuerzo por mejorar su producto y en consecuencia como he mencionado, los usuarios obtienen estos beneficios.

Por el otro lado de la moneda tenemos a la competencia «desleal» que de los casos más conocidos es el de cierto motor de búsqueda que utilizo su producto en beneficio propio, pero que tambien afecto a su principal competencia y si, estamos hablando del caso de Chrome vs Firefox.

Y es que hablando del caso, se ha vuelto viral una noticia la cual es sobre un reciente lanzamiento de una actualización por parte de Microsoft de su software antimalware Windows Defender.

Lo interesante de la noticia, es que esta actualización «ahora permite que los usuarios se beneficien de la corrección» de un error de 5 años que afectaba el rendimiento de Firefox. Si la maniobra tiene el mérito de brindar a los usuarios de dicho navegador una experiencia de navegación mucho más fluida, se trata de relanzar un debate sobre el abuso de posición dominante por parte de Microsoft.

» Interesante. Me pregunto si tiene algo que ver con que Microsoft tenga su propio navegador. Estoy seguro de que quieren que funcione mejor que la competencia”, comentó un usuario.

“El impacto de esta solución es que en todas las computadoras que dependen de Microsoft Defender Real-Time Protection (que está habilitada de manera predeterminada en Windows), MsMpEng.exe consumirá significativamente menos recursos de CPU que antes cuando monitoreará el comportamiento dinámico. de cualquier programa a través de ETW (Event Tracing for Windows). Para Firefox, el impacto es particularmente significativo porque Firefox (¡no Defender!) depende en gran medida de VirtualProtect, que es supervisado por MsMpEng.exe a través de ETW. Creemos que en todas estas computadoras, MsMpEng.exe consumirá alrededor de un 75 % menos de recursos de CPU que antes al monitorear Firefox”, dijo uno de los desarrolladores de Mozilla que descubrió la fuente del error.

Y es que en el 2016, la agencia de noticias internacional AP (Associated Press) transmitió un comunicado de prensa según el cual el Servicio Federal Antimonopolio (FAS), el regulador de la competencia ruso, abrió una investigación antimonopolio contra Microsoft. Comenzó con una queja presentada por Eugene Kaspersky y su compañía de software antivirus. El editor ruso acusó a Microsoft de abusar de una posición dominante para eliminar los editores de antivirus independientes bajo Windows 10, a favor de Windows Defender.

¿Acusación fundada por Kaspersky? ¿Paranoia de la firma de seguridad rusa? Lo que debe saber sobre el software de seguridad que Microsoft incluye en cada versión de Windows es que permite a los usuarios de su sistema tener funciones de protección básicas sin necesidad de comprar o instalar software de terceros.

Desde Windows 8, por ejemplo, el software de seguridad de Microsoft integrado en Windows se desactiva automáticamente cuando detecta que un producto de terceros está instalado y actualizado. Por otro lado, si el producto de terceros caduca, el usuario será notificado por Windows y si no reacciona después de un tiempo determinado, Microsoft desactiva el producto caducado y reactiva Windows Defender. Este es uno de los mecanismos existentes en Windows.

Seguro que Windows 7 y Windows 8.1 ya están obsoletos pero Microsoft ha decidido publicar una versión del parche para estas versiones de su sistema operativo. Además, los ingenieros de Mozilla anuncian que los últimos descubrimientos realizados durante el análisis del extraño error Defender ayudarán a Firefox a reducir aún más el uso de la CPU con todos los demás programas antivirus, no solo Defender esta vez.

Fuente: https://bugzilla.mozilla.org/

from Linux Adictos https://ift.tt/ng37ajv
via IFTTT

Paquetes flatpak y snap: las dependencias de las que nadie habla. Porque sí tienen algunas

Dependencias de un paquete flatpak

En Linux hay muchas maneras de instalar un mismo software. Es algo de lo que ha llegado a quejarse Linus Torvalds, y desde 2015 aproximadamente hay al menos dos opciones más: los paquetes flatpak y los snap. Uno de los reclamos que podemos encontrar en ambos casos es que incluyen software principal y dependencias en un mismo paquete, lo que les hace funcionar desde un principio, son más limpios y esas cosas, pero esto es una verdad a medias.

Supongamos que no usamos ningún paquete flatpak y queremos instalar sólo uno porque lo necesitamos. Lo que veis en la captura de cabecera es justamente el tercero en discordia, más concretamente una aplicación llamada Immagini con la que podremos crear AppImages, ese tipo de app portable que se puede ejecutar, en teoría, en cualquier distribución Linux si la arquitectura es compatible. Immagini tiene un peso de 22,4mb, pero para poder instalarla necesitamos… 1325MB de espacio. ¿Cómo?

Dependencias compartidas, pero dependencias al fin y al cabo

Lo que me lleva a escribir sobre esto es en parte las conversaciones que tuve con un usuario hace tiempo, nuevo en Linux, sobre qué tipo de instalación era la mejor. Mi respuesta al final fue lo de siempre, algo así como lo que mejor se adapte a tus necesidades, pero él dudaba sobre el peso de las aplicaciones. Estaba confundiendo el del software principal con el peso total si necesita alguna dependencia, que por lo general las necesita. Pero no son dependencias como las de los repositorios oficiales.

Por ejemplo, cuando queremos instalar un programa que convierte archivos multimedia a otros formatos, si no lo tenemos ya es probable que nos descargue FFmpeg e ImageMagick, cada uno con unas cuantas dependencias más. Estas sí son dependencias al uso, pero las que se instalan junto a un paquete flatpak o snap son lo necesario para que se pueda ejecutar ese programa en nuestra plataforma. Si la aplicación está escrita en GTK o tiene componentes de GNOME, nos instalará la plataforma de GNOME y sus traducciones. Cuando instalemos otro programa GTK/GNOME, esto ya lo tendremos, por lo que no será necesario y el peso de la app ya será el que vemos en las tiendas de software.

En el caso de los paquetes Snap tenemos un poco lo mismo. Hace unos instantes me he dado cuenta de que tenía instalado el paquete snap de KDE Frameworks 5.98. Sinceramente, no sé por qué, pero probablemente porque hice alguna prueba con algún snap que dependiera de Frameworks 5.98.

Vigilando las dependencias de los flatpak y snap

Controlar los paquetes flatpak que tenemos de más es más sencillo, puesto que hay varios comandos para eliminar lo que no está siendo usado. Los datos y cache de la aplicación suelen estar almacenados en ~/.var/app, y se pueden eliminar perfectamente a mano porque está dentro de nuestra carpeta personal y sin protección, algo así como lo que hay dentro de .config. Si queremos eliminarlo con el terminal, tendremos que usar este comando:

flatpak uninstall --delete-data

Para eliminar las dependencias de un paquete, que para usar el nombre correcto deberíamos decir «runtimes», el comando sería:

flatpak uninstall --unused

Si lo que queremos es eliminarlo todo, deberemos escribir:

flatpak uninstall --all

Yo el último no lo he usado nunca, en parte porque está diseñado como medio para restablecer todo lo relacionado a flatpak. Se podrá volver a instalar un paquete flatpak, pero empezaremos de cero. Es para hacer una limpieza general.

En cuanto a los paquete snap, no hay nada parecido, o por lo menos no lo conozco. Cuando instalamos una aplicación, ésta aparece dentro de la carpeta snap. Si eliminamos el paquete, su contenido desaparece, pero sus archivos de configuración no, y pueden estar en .config, .caché o en otra carpeta. Los runtimes o dependencias, junto a los paquetes, suelen estar en /var/snap/ o /var/lib/snapd, pero hay que tener cuidado con lo que tocamos aquí. Mi recomendación sería tirar de tienda de software, y si tiene un apartado para ello, ir a la pestaña de snaps instalados. Si vemos algo que sabemos que no estamos usando, eliminarlo desde ahí.

También podemos escribir snap list, encontrar lo que sepamos que no estamos usando y eliminarlo con snap remove "paquete".

Terminando con algo positivo

Aunque hay que saber que existen, y en ocasiones se nos pueden poner los pelos de punta viendo lo que puede ocupar una aplicación al instalarla, no todo es malo. Cuando empecé a usar Linux, el que me enseñó lo primero que aprendí me decía que las aplicaciones de Linux pesaban muy poco, y eso era gracias a que existe software y dependencias que se comparten con otros programas. Esto es perfectamente aplicable a los paquetes flatpak y snap: si no existieran estas dependencias, cada nuevo paquete que las necesitara debería incluirlas en él mismo, por lo que las aplicaciones podrían ser muy pesadas. Tal y como están las cosas, las únicas pesadas serán las primeras; las siguientes ya no tendrán que descargar nada extra.

Era algo que había que explicar, y la toma de decisiones siempre es mejor cuando se está informado.

from Linux Adictos https://ift.tt/zjTnohB
via IFTTT

digiKam 8.0 llega subiendo a Qt 6 y mejorando el soporte para diferentes formatos

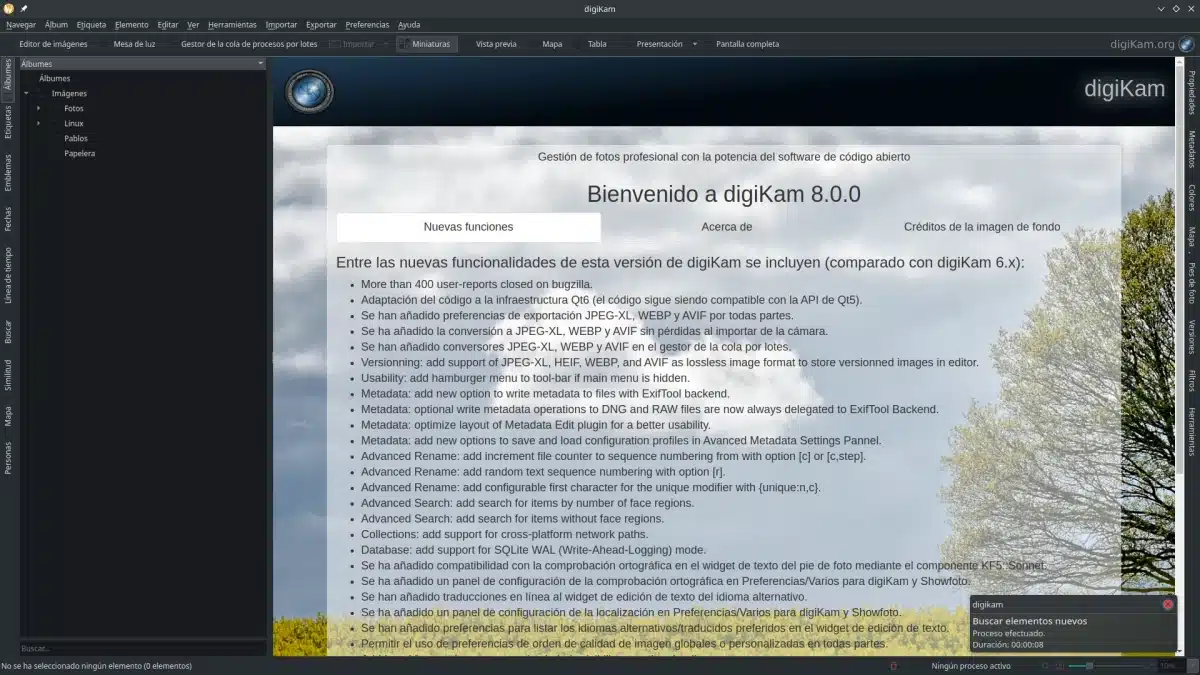
digiKam 8.0

En las próximas horas, o ya en fin de semana, KDE hará oficial el lanzamiento de digiKam 8.0. Al formar parte del grupo de aplicaciones «extragear», sus actualizaciones no suelen coincidir con los lanzamientos de KDE Gear, y su numeración tampoco sigue el patrón del año, los meses de abril, agosto o diciembre y tres actualizaciones de punto. Llegar llegará pronto, pero aún no aparece en la portada de una página oficial que sigue mostrando la v7.10 como lo más nuevo.

Antes de anunciar una disponibilidad, cualquier desarrollador debe subir lo nuevo a sus servidores, y en ocasiones descargarlo y probarlo para confirmar que no hay ningún problema. Eso es lo que ya ha pasado, que digiKam 8.0 ya se puede descargar, pero quizá merezca la pena esperar y descargarlo cuando el lanzamiento se haga oficial, o mejor aún, esperar un poco más y usar la versión de los repositorios oficiales de nuestra distribución Linux.

Novedades más destacadas de digiKam 8.0

  • Han subido a Qt 6.
  • Se ha añadido soporte para exportar a JPEG-XL, WebP y AVIF, formatos a los que se puede convertir también al importar las imágenes desde nuestra cámara (que no es nuevo, pero soporta la importación de fotos del iPhone).
  • Soporte para float16 en TIFF.
  • Soporte para libjasper 4.0.
  • Ahora usa ExifTool 12.59, G’Mic-Qt 3.2.2 y Libraw 20230403.
  • Nueva opción para escribir metadatos a los archivos.
  • Soporte para realizar operaciones de escritura de metadatos a archivos DNG y RAW.
  • Otras novedades que revelarán en la nota de lanzamiento.

Como ya hemos mencionado, digiKam 8.0 ya está disponible para descargar, pero aún se tiene que anunciar su disponibilidad. Para el que quiera probarlo ya, la AppImage está disponible en este enlace. Las AppImage son paquetes que contienen software principal y dependencias en ellos mismos, como los Snap y Flatpak, y se ejecutan haciendo doble clic sobre ellos, para lo que puede ser necesario marcarlo como ejecutable e incluso instalar una dependencia, como es el caso de Ubuntu.

from Linux Adictos https://ift.tt/1S3JZUK
via IFTTT

Aplicaciones locales o en la nube. Ventajas, desventajas y criterios de decisión.

Las aplicaciones locales y en la nube responden a las necesidades de diferentes tipos de usuarios.

En un artículo anterior habíamos determinado que existen dos formas básicas de distribución de software, instalación en el dispositivo del usuario de un programa almacenado en medio magnético u óptico o descarga o acceso mediante un navegador a un programa ubicado en un servidor externo. Esto nos deja dos opciones; las aplicaciones locales o en la nube.

A la hora de enumerar las ventajas y desventajas sería muy fácil atribuir al software alojado localmente mayor privacidad de los datos. Muchos tienen incorporadas funciones de telemetría que de no ser desactivadas envían datos de uso. Por el contrario, existen alternativas de código abierto que, alojadas en servidores propios, permiten asegurar la no divulgación de información.

Diferencias entre las aplicaciones alojadas localmente y en la nube

Antes que usar definiciones más complejas, mejor poner ejemplos. LibreOffice Writer es una aplicación instalada localmente, Documentos de Google es una aplicación en la nube. Ambas cumplen la misma función, la redacción y edición de textos, aunque existen varias diferencias.

  1. En LibreOffice no necesitamos registrar una cuenta para iniciar sesión, en Google Docs sí.
  2. Podemos elegir que versión de LibreOffice usar o cambiar por otro programa. Google Docs solo podemos decidir usarlo o no usarlo.
  3. Nosotros somos responsables de la instalación de actualizaciones de seguridad y cambio a nuevas versiones en el caso de LibreOffice. Google lo hace con Google Docs.
  4. Salvo que se trate de la versión portable instalada en un pendrive, si nuestro disco rígido u ordenador tiene un problema, no podremos acceder a LibreOffice. A menos que se produzca un fallo catastrófico global siempre accederemos a Google Docs desde cualquier dispositivo con navegador.
  5. Aunque no haya conexión a Internet siempre podemos contar con LibreOffice, no así con Google Docs.
  6. Si no guardamos el trabajo previo antes de cerrar LibreOffice Writer lo perderemos, no pasa lo mismo si cerramos el navegador con el que estamos accediendo a Google Docs.
  7. LibreOffice tiene opciones de personalización de la interfaz que Google Docs no tiene.

Ya tenemos entonces los elementos para dar una definición:

  • Software alojado localmente: Es aquel que obtenemos de un proveedor, ya sea en un cd, dvd o descargándolo en forma directa, o usando un gestor de paquetes o tienda de aplicaciones. Se instala en el disco rígido y solo puede usarse en conjunto con el sistema operativo en el que fue instalado. Una excepción a esto es los llamados programas portables que como no necesitan dependencias del sistema operativo anfitrión pueden usarse desde un pendrive o medio de almacenamiento óptico.
  • Software almacenado en la nube: Su denominación correcta es Software como un Servicio. Se trata de aplicaciones plenamente funcionales a las que se accede mediante un navegador o aplicación web y están alojadas en un servidor externo contratado u operado por el proveedor. También puede ser el usuario quién descargue la aplicación y la instale en una nube operada por él.

Ventajas y desventajas

Las aplicaciones alojadas en la nube suelen tener tarifadas las mejores funciones. Aunque, en el caso de Google Docs y Microsoft 365 (Office online) los planes gratuitos resultan ser adecuados para los usuarios domésticos. Se comenta que Microsoft está pensando como una alternativa a la tarifa plana un plan que cobre el tiempo del uso de su suite ofimática.

La ventaja de las aplicaciones alojadas localmente es que puedes usarlas tanto como quieras sin tener que pagar de más. La ventaja de las aplicaciones alojadas en la nube es que si no las usas demasiado no ocupan espacio en el disco rígido ni tienes que preocuparte de las actualizaciones.

Aunque minimicé el tema de la privacidad como argumento a favor de las aplicaciones alojadas localmente, no niego que en forma teórica la tienen. Si estás planeando un atentado contra Biden y escribes el plan en Google Docs para compartirlo con tus compañeros de célula no te sorprendas si a las dos horas tienes a un comando de la CIA llamando a la puerta de tu casa.

En el próximo articulo la prometida lista de alternativas de código abierto a servicios en la nube. Hablaremos tanto de alternativas locales como autoalojadas.

from Linux Adictos https://ift.tt/Oe8rja9
via IFTTT

TrueNAS SCALE 22.12.2 llega con Linux 5.15.79, mejoras de soporte y mas

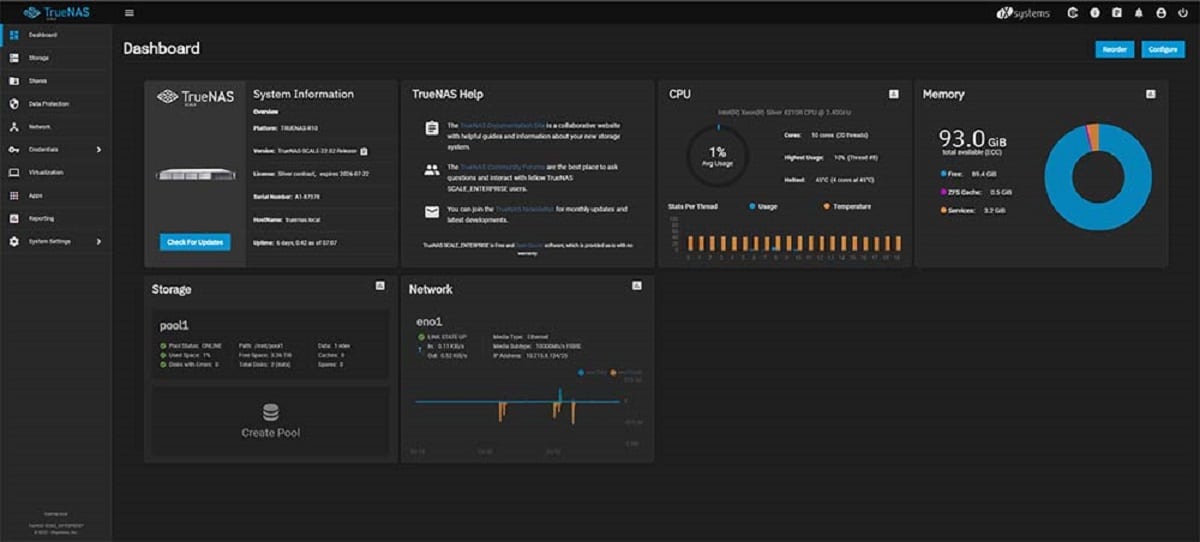
TrueNAS SCALE

TrueNAS Scale está diseñado para entornos y centros de datos a gran escala.

iXsystems dio a conocer el lanzamiento de la nueva versión de su distribución «TrueNAS SCALE 22.12.2», que utiliza el kernel de Linux y la base del paquete Debian (los productos anteriores de la empresa, incluidos TrueOS, PC-BSD, TrueNAS y FreeNAS, estaban basados ​​en FreeBSD).

TrueNAS SCALE se caracteriza por la diferencia de utilizar el kernel de Linux, mientras que los otros productos de iXsystems, tales como TrueNAS CORE están basados ​​en FreeBSD.

TrueNAS SCALE se desarrollan en paralelo y se complementan entre sí utilizando una base de código de kit de herramientas común y una interfaz web estándar. Proporcionar una edición adicional basada en el kernel de Linux se debe al deseo de implementar algunas ideas que son inalcanzables usando FreeBSD. Cabe señalar que esta no es la primera iniciativa de este tipo: en 2009, el kit de distribución OpenMediaVault ya se separó de FreeNAS, que se transfirió al kernel de Linux y la base del paquete Debian.

Una de las mejoras clave en TrueNAS SCALE es la capacidad de crear almacenamiento de múltiples nodos, mientras que TrueNAS CORE (FreeNAS) se posiciona como una solución de servidor único. Además de una mayor escalabilidad, TrueNAS SCALE también se distingue por el uso de contenedores aislados, la gestión simplificada de la infraestructura y la idoneidad para crear infraestructuras definidas por software.

TrueNAS SCALE utiliza ZFS (OpenZFS) como sistema de archivos, ademas de que TrueNAS SCALE brinda soporte para contenedores Docker, virtualización basada en KVM y escalado ZFS de múltiples nodos utilizando el sistema de archivos distribuido Gluster.

El acceso al almacenamiento es compatible con SMB, NFS, iSCSI Block Storage, S3 Object API y Cloud Sync. Para garantizar un acceso seguro, la conexión se puede realizar a través de VPN (OpenVPN).

El almacenamiento se puede implementar en un solo nodo y luego, a medida que aumentan las necesidades, expandirse horizontalmente gradualmente agregando nodos adicionales. Además de realizar tareas de almacenamiento, los nodos también se pueden usar para proporcionar servicios y ejecutar aplicaciones en contenedores orquestados mediante la plataforma Kubernetes o en máquinas virtuales basadas en KVM.

Principales novedades de TrueNAS SCALE 22.12.2

En esta nueva versión que se presenta de TrueNAS SCALE 22.12.2, podremos encontrar que se actualizo la base al kernel 5.15.79, junto con los controladores NVIDIA 515.65.01 y OpenZFS 2.1.9, ademas de que se agregó el soporte para hardware TrueNAS Enterprise.

Otro de los cambios que presenta la nueva versión, es que se agregaron opciones para configurar sudo en las pantallas de configuración y replicación del usuario, ademas de que se ha proporcionado una opción para que el administrador habilite el servicio SSH.

Ademas de ello, tambien se destaca que se ha agregado una opción a la configuración avanzada de la aplicación para agregar el indicador «forzar», mientras que para los trabajos de replicación pendientes, se proporciona información con los motivos de la pendiente.

También se implementan correcciones para los informes de estado del grupo, las opciones de la aplicación, las funciones de informes, las tareas de replicación y sincronización en la nube, los recursos compartidos iSCSI, el servicio SMB en los sistemas HA, varios problemas de la interfaz de usuario, el comportamiento de la interfaz de usuario relacionado con GPU aislada y paso de USB en máquinas virtuales, y cambios en la configuración. Opciones y conmutación por error en sistemas HA.

De los demás cambios que se destacan de esta nueva versión:

  • Se agregó la función de reenvío a Kubernetes.
  • Nuevo campo de servicio SSH: `adminlogin`
  • Se añadió MinIO al entrenamiento empresarial
  • Espejos ramificados para 22.12.2
  • Se añadió el campo min_memory a la pantalla de edición/creación de VM en la interfaz de usuario

Finalmente si estás interesado en poder conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener

Al igual que TrueNAS CORE (FreeNAS), TrueNAS SCALE se puede descargar y usar de forma gratuita.

El tamaño de la imagen iso es de 1,7 GB. El código fuente de los scripts de compilación, la interfaz web y las capas específicos de TrueNAS SCALE está publicado en GitHub.

from Linux Adictos https://ift.tt/a7DWcV4
via IFTTT

Yä fue liberada la beta de Android 14

Android 14

Android 14 se basa en temas principales de privacidad, seguridad, rendimiento, productividad

Google dio a conocer hace poco el lanzamiento de la primera versión beta de la plataforma móvil «Android 14», version en la cual todos los usuarios que participan en el programa beta de Android con un teléfono Pixel ahora pueden experimentar las innovaciones que vendrán con Android 14.

Y es que en esta versión beta que se presenta se destaca la función de respaldo mejorada y muchas mejoras en las áreas de seguridad y privacidad son los aspectos más destacados hasta ahora.

Principales novedades de Android 14 Beta 1

Android 14 trae numerosas innovaciones, ademas de las mejoras de compatibilidad con tabletas y teléfonos inteligentes plegables, brindará una mejor experiencia de usuario, tendrá una interfaz de usuario más inteligente y mucho más.

En la versión beta que se presenta se destaca que cada aplicación puede tener sus propias actividades especiales, se mejoraron los gráficos, lo que atraerá especialmente a los desarrolladores, se mejoró la seguridad de los datos confidenciales y Play Protect protege su dispositivo de aplicaciones sospechosas en Play Store. TalkBack y otros servicios destinados a usuarios con discapacidad definitivamente deben mencionarse.

Ademas de ello se ha implementado una información sobre herramientas de flecha hacia atrás más prominente en las aplicaciones para que sea más fácil comprender la posibilidad de usar el gesto en pantalla para regresar.

Una innovación importante es la función de compartir, que permite compartir contenido con otras aplicaciones y servicios. Google ahora permite que las aplicaciones agreguen sus propias acciones, es decir, personalizar un poco este cuadro de diálogo.

El mecanismo Sharesheet, que se utiliza para enviar datos (como una imagen o un enlace) fuera de la aplicación o a otro usuario, tiene la capacidad de agregar sus propias acciones. Por ejemplo, puede definir su propia lista de controladores de ChooserAction que muestran las aplicaciones y los usuarios a los que se puede enviar. Además, se ha ampliado la gama de señales utilizadas para medir objetivos para el envío directo de datos.

El motivo oculto aquí es lograr que más aplicaciones utilicen el cuadro de diálogo Compartir oficial y, por lo tanto, promuevan la estandarización. Hasta ahora, muchos programas han utilizado sus propias implementaciones para compartir, lo que no es muy consistente desde el punto de vista del usuario.

La clase Path, que permite crear gráficos vectoriales basados ​​en rutas geométricas compuestas, ahora admite la interpolación entre rutas con una estructura similar para crear un efecto de transformación y usar PathIterator para iterar a través de todos los segmentos de la ruta.

Tambien se destaca que se amplió la capacidad de vincular configuraciones de idioma individuales a diferentes aplicaciones. Proporcionó la posibilidad de definir una lista de idiomas que se mostrarán en el configurador de Android al seleccionar un idioma para una aplicación específica.

Volviendo al tema de la navegación, entre los ajustes ocultos hay otra opción muy interesante, a saber, la posibilidad de forzar un fondo transparente para la navegación del sistema. Un buen extra para todos aquellos que están molestos porque muchas aplicaciones, incluidas, irónicamente, algunas de Google, han estado ignorando las especificaciones oficiales al respecto y produciendo barras feas durante años.

Por último y no menos importante cabe destacar que Android 14 ofrece una serie de mejoras importantes en términos de seguridad. Probablemente, el más relevante en la lucha contra el malware: las aplicaciones muy obsoletas generalmente ya no se pueden instalar en el futuro, ni siquiera a través de una «carga lateral» manual.

Finalmente cabe recalcar que Android 14 beta 1 aún no está disponible para descargar en dispositivos que no sean teléfonos Google Pixel y se espera que Android 14 se lance en el tercer trimestre de 2023.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Para los interesados en poder evaluar las nuevas funcionalidades de esta versión beta de la plataforma, deben saber que de momento solo se ha propuesto un programa preliminar de pruebas y las únicas compilaciones de firmware están preparadas para los dispositivos Pixel 7/7 Pro, Pixel 6/6a/6 Pro, Pixel 5/5a 5G y Pixel 4a (5G).

from Linux Adictos https://ift.tt/VDIEPm3
via IFTTT

NVIDIA libero el código de RTX Remix

El código de NVIDIA RTX Remix Runtime ya esta disponible

El código de NVIDIA RTX Remix Runtime ya esta disponible

Hace poco se dio a conocer la noticia de que NVIDIA ha liberado el código fuente de los componentes del runtime de la plataforma de modificación RTX Remix.

RTX Remix se caracteriza por permitir agregar el soporte para el renderizado con simulación de comportamiento de la luz basado en el seguimiento de rutas para juegos de PC clásicos existentes basados ​​en las API de DirectX 8 y 9.

Para empoderar aún más a la comunidad de desarrollo de mods para ampliar la compatibilidad de juegos y el conjunto de funciones de Remix, NVIDIA lanza hoy el tiempo de ejecución RTX Remix como código abierto en GitHub.

Otra de las características que destaca RTX Remix es que mejorar la calidad de texturas utilizando métodos de aprendizaje automático, ademas de que conectar los recursos del juego preparados por el usuario (activos) y aplicar la tecnología DLSS para escalar imágenes de manera realista para aumentar la resolución sin perder calidad.

TX Remix Runtime proporciona DLL conectables que permiten interceptar el procesamiento de la escena del juego, reemplazar los recursos del juego durante la reproducción e integrar la compatibilidad con las tecnologías RTX, como el seguimiento de rutas, DLSS 3 y Reflex, en su juego.

Además de RTX Remix Runtime, RTX Remix Platform también incluye RTX Remix Creator Toolkit (todavía anunciado), que funciona con NVIDIA Omniverse y le permite crear modificaciones visualmente mejoradas para algunos juegos clásicos, adjuntar nuevos activos y luces a Escenas de juegos recicladas y utiliza métodos de aprendizaje automático para procesar la apariencia de los recursos del juego.

El kit de herramientas para creadores de RTX Remix, basado en NVIDIA Omniverse y utilizado para desarrollar Portal con RTX , permite a los modders asignar nuevos activos y luces dentro de su escena remasterizada y usar herramientas de IA para reconstruir el aspecto de cualquier activo. El kit de herramientas para creadores de RTX Remix Early Access llegará pronto.

El tiempo de ejecución de RTX Remix captura una escena del juego y reemplaza los activos en la reproducción mientras inyecta tecnología RTX, como el seguimiento de rutas, DLSS 3 y Reflex en el juego. Los desarrolladores de mods ya han estado usando el tiempo de ejecución RTX Remix de Portal With RTX para crear escenas experimentales con trazado de rayos en numerosos juegos clásicos.

De los componentes incluidos en RTX Remix Runtime:

  • Capture y reemplace los módulos responsables de interceptar las escenas del juego en formato USD (Universal Scene Description) y reemplace los recursos originales del juego con recursos modernizados sobre la marcha. La sustitución d3d9.dll se utiliza para capturar el flujo de comandos de representación.
  • Bridge, que traduce los motores de renderizado de 32 bits a los de 64 bits para eliminar las limitaciones relacionadas con la memoria disponible. Antes del procesamiento, las llamadas de Direct3D 9 se convierten a la API de Vulkan mediante la capa DXVK .
  • Un administrador de escenas que utiliza la información que ingresa a través de la API D3D9 para crear una representación de la escena original, realizar un seguimiento de los objetos del juego entre fotogramas y configurar la escena para aplicar el seguimiento de rutas.
  • Motor de trazado de rutas que renderiza, procesa materiales y aplica optimizaciones avanzadas (DLSS, NRD, RTXDI).

Finalmente se menciona que el código liberado desbloquea numerosas posibilidades para ampliar el conjunto de funciones del runtime de Remix y como ejemplos se menciona por ejemplo de proyectos que los desarrolladores avanzados de mods pueden abordar a través del acceso al código fuente incluyen.

Nuestro objetivo principal es expandir la compatibilidad del juego y ampliar las características de Remix en colaboración con la comunidad. 

Para los interesados en poder obtener el código, deben saber que está escrito en C++ y está abierto bajo la licencia MIT, ademas de que cabe mencionar que acorde al objetivo de NVIDIA este aceptará solicitudes de extracción en Github. Pueden consultar tanto el código fuente, asi como los detalles de este, desde el siguiente enlace.

from Linux Adictos https://ift.tt/knVQblf
via IFTTT

Chromium corrige el bug que impedía usar el tema del sistema en Linux. Modo oscuro funcional a partir de junio

Chromium con el tema oscuro

Creo que no somos pocos los usuarios de Linux que nos quejamos de que no se nos cuida igual que a los de Windows o macOS. Sin ir más lejos, hay una versión de Spotify para Linux que no soporta directamente la compañía de música en streaming, y avisa de que no todas las funciones estarán disponibles como en las versiones de los sistemas de Microsoft y Apple. También se nota que nos cuidan menos cuando los navegadores basados en Chromium han podido usar el tema oscuro desde que existe la opción, y nosotros aún tenemos que tirar de algún que otro truco para conseguir el mismo comportamiento.

Desde hace tiempo, he estado siguiendo tímidamente el hilo de este bug en bugs.chromium.org. Hoy, como he hecho en otras ocasiones, me ha dado por mirar, y en teoría el bug ya está corregido y todo funciona en Chromium 114. Ahora mismo estamos en navegadores que se basan en Chromium 111-112, por lo que aún faltan dos meses para comprobar si todo esto funciona o no. La versión que ya debería cambiar el tema junto al que tengamos elegido en el sistema operativo está ahora en el canal Dev, y ya se puede probar desde Flathub.

Chromium con el tema del sistema en GTK y Qt

Ahora bien, teniendo en cuenta todo el tiempo que han estado para solucionar este fallo y habiendo visto que no funciona en Qt, yo sigo manteniéndome escéptico. En el seguimiento del bug, en un mensaje publicado el 10 de abril, se menciona esto:

Activar WebUIDarkMode en Linux:

– Añadido DarkModeManagerLinux.
– Preferencia del modo oscuro del monitor desde org.freedesktop.portal.Settings y GTK/QT.
– La preferencia del portal toma prioridad sobre las preferencias del kit de herramientas.
– ChromeBrowserMainExtraPartsViewsLinux es propietario de DarkModeManagerLinux.

Si hacemos la prueba en GNOME/GTK, veremos que sí, que el tema cambia con el del sistema operativo, pero no en Plasma/Qt. Lo que no he visto que cambie automáticamente son las herramientas del desarrollador, y también se mantiene blanca la pagina que muestra el código fuente, pero es un primer paso. Esta mejora debería verse reflejada también en otros navegadores, como Chrome, Opera y Vivaldi. No menciono a Brave porque ellos aplicaron su propia solución hace mucho. Para ver el resultado final tendremos que esperar a junio, cuando llegue Chromium 114.

from Linux Adictos https://ift.tt/EYzUMC3
via IFTTT

Robaron 400 mil dólares en criptomonedas con versiones falsas del navegador Tor

La pereza de los usuarios puede más que las fortalezas de la red Blockcain
Delincuentes informáticos roban 400 mil dólares en criptomonedas utilizando versiones adulteradas del navegador Tor. Según se conoció, este monto se registró en lo que va del año y los afectados son 16 mil personas en 52 países siendo los más afectados Rusia, Ucrania y Estados Unidos.

El Navegador Tor propone navegar en forma anónima y segura enrutando el tráfico web a través de una red global de servidores manejados por voluntarios que contribuyen a ocultar su origen y el destino.

Cómo robaron 400 mil dólares en criptomonedas

El malware de inyección de portapapeles tiene como blanco precisamente a esta aplicación del sistema operativo. La monitorea constantemente hasta que detectan que el usuario copia y pega la dirección de una billetera de criptomonedas. En ese momento, sin que el usuario se de cuenta la reemplazan por la de su propia billetera. Dado que no se requiere ningún tipo de conexión a Internet el malware puede permanecer latente mucho tiempo.

El malware del inyector de portapapeles se puede distribuir a través de varios métodos, como archivos adjuntos de correo electrónico, sitios web falsos e instaladores de software comprometidos.  Esto fue lo que pasó con el navegador de Tor.

Todo comenzó cuando el Kremlin prohibió el uso del navegador Tor dentro de su territorio. Los responsables del proyecto pidieron ayuda para mantener a los usuarios rusos conectados. Los atacantes crearon instaladores falsos y lo distribuyeron a través de una tienda de terceros.

El usuario víctima descarga un archivo RAR protegido con contraseña y la herramienta de extracción. El tener contraseña ayuda a eludir las protecciones de seguridad de muchos antivirus.

El ejecutable se disfraza de un programa de los que todos los usuarios solemos tener instalados y comienza a escanear el portapapeles.

sPara hacer más difícil la detección, el programa malicioso está protegido por Enigma packer, una herramienta de protección contra ingeniería inversa que permite la ofuscación de código y la aplicación de técnicas anti depuración y mecanismos anti manipulación. Además, hace que el programa se ejecute sin requerir dependencias del sistema operativo.

Los 400 mil dólares son lo que se puedo comprobar y consisten en su mayor parte en Bitcoins seguido de Litecoins, Ethereum y Dogecoins. Los investigadores creen que la cantidad puede ser mucho mayor.

El mecanismo de la estafa

La red Tor y Blockchain, la tecnología detrás de la mayoría de las criptomonedas, tienen algo en común. Sus defensores las venden como algo inexpugnable pero los delincuentes informáticos encuentran una vía de acceso.  En el pasado se supo que la red Tor había sido intervenida por el FBI.

Desde la teoría una red Blockchain es segura ya que todas las transacciones se verifican y se almacenan en un bloque con otras transacciones y es firmado digitalmente. Cada bloque contiene información sobre desde qué y hasta cuál billetera se hizo la transacción, el monto de la misma y el momento de la realización. Las transacciones deben ser validadas de manera independiente por distintos nodos de la red y cuando un bloque se agrega a los anteriores cualquier intento de adulteración es detectado.

El punto débil que encontraron los atacantes es, como de costumbre, el que se ubica entre el teclado y el respaldo de la silla. Las criptomonedas se almacenan en las denominadas «billeteras». Cada billetera está protegida por una clave que es solo conocida por su dueño. Para permitir la comunicación entre ellas a cada una se le asigna un identificador alfanumérico único.

En lugar de usar las sofisticadas técnicas de hackeo que nos muestra Hollywood los delincuentes informáticos aprovechan el más común de los vicios humanos, la pereza. Con solo que el usuario se tomara la molestia de comprobar que la dirección que se pega es la misma que copió, el propósito del malware fracasaría.

Francamente lo lamento por los usuarios rusos. Es muy fácil decir que no te descargues cosas de cualquier lado cuando tu país no está en guerra y gobernado por una autocracia. Pero, a veces no hay opciones.

from Linux Adictos https://ift.tt/I9DL81F
via IFTTT

Arianna es un nuevo lector de ePub que llega de la mano de KDE y está basado en Foliate y Peruse

Arianna 1.0

KDE nos ha presentado hoy a Arianna, un nuevo lector de ePubs que, mientras no se confirme lo contrario, formará parte de lo que se conoce como «extragear». KDE Gear es el nombre que usa ahora KDE para sus aplicaciones, para un grupo que se actualiza conjuntamente una vez al mes. Luego hay otro grupo que va un poco por separado, se actualiza en otros momentos y tienen otra numeración. El componente extragear más popular en la actualidad sería digiKam.

La aplicación es una creación de Carl Schwan y Niccolò Venarandi, y está escrita en Qt y Kirigami. En un principio, esto significa que quedará mejor si se usa en un entorno KDE, del mismo modo que las escritas en GTK y libadwaita quedan mejor en GNOME. Arianna es tanto un visor de ePubs como una biblioteca para gestionarlos. Usa Baloo para encontrar los ePub que hay almacenados en el dispositivo y organizarlos por categorías, y esto tiene su punto bueno y su punto malo. Como bueno, el automatismo. Como malo, que si se usa en un equipo de bajos recursos y se desactiva Baloo, habrá que añadir los libros a mano.

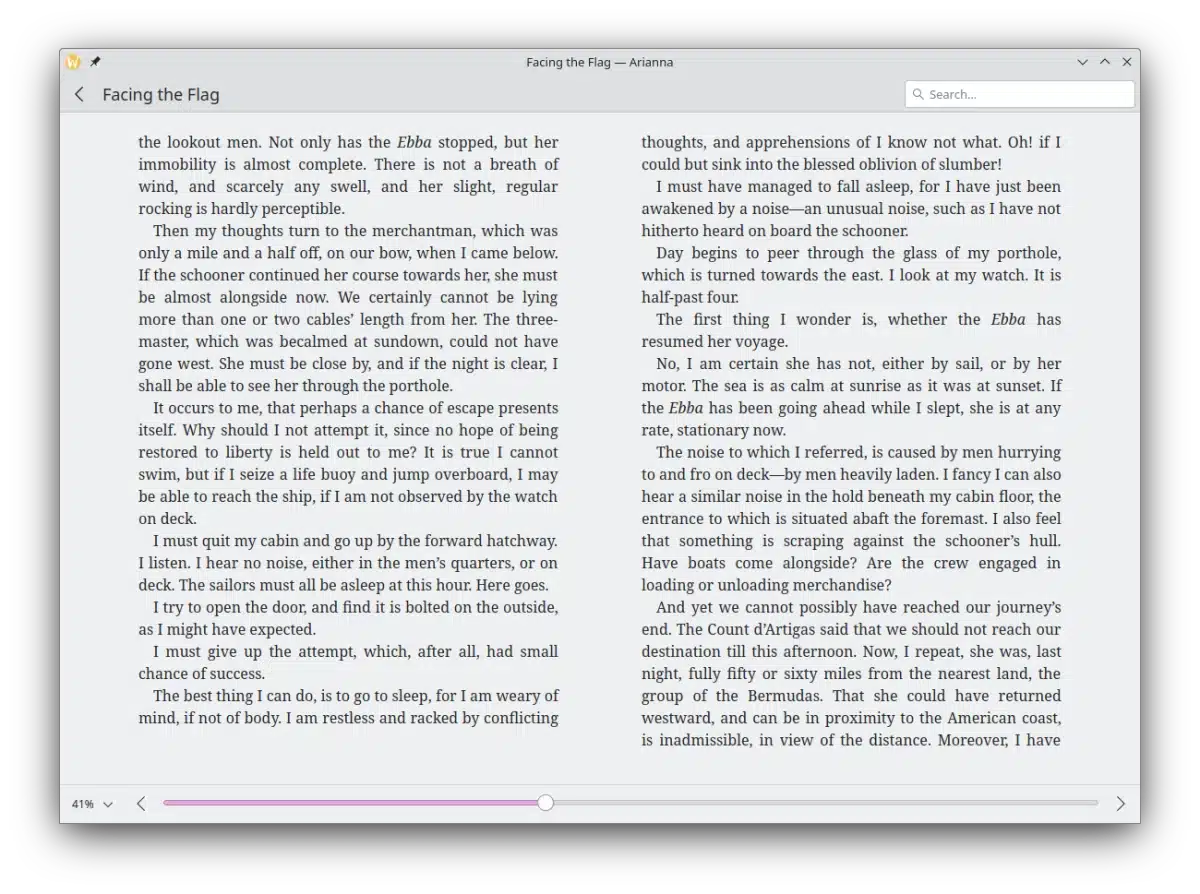
Arianna: visor y biblioteca de ePubs de KDE

En la vista general, en donde se ven todas las portadas, podremos ver nuestra progresión de lectura o si hay algo nuevo para leer. Si un libro no se ha abierto aún, aparecerá la etiqueta «New» o «Nuevo» cuando se traduzca al español. Cuando un libro ya ha empezado a leerse, se verá un círculo mostrando el tanto por cien ya leído.

Si la biblioteca es grande y no podemos encontrar lo que queremos echando un vistazo, también hay una caja de búsqueda. Entre otras funciones, que en la actualidad son pocas, tiene una barra de progreso que indica cuánto hemos leído de un libro y nos permite navegar al siguiente. También podemos usar Arianna con el teclado y buscar texto dentro del libro.

Barra de prograso

Sus desarrolladores quieren dar los créditos necesarios, y dicen que Arianna no habría sido posible si no fuera por Foliate, de donde copiaron el archivo epub.js para la integración, y Peruse, de donde copiaron y adaptaron el código de gestión de la biblioteca.

Para los interesados en usar Arianna, pues tengo una mala noticia y media: la primera, la mala, es que estará disponible en Flathub cuando acepten la aplicación, actualmente en revisión. La medio mala es justamente que se menciona Flathub, y no otro medio de instalación, por lo menos de momento. Y es que Arianna está dando sus primeros pasos, y aún tiene que mejorar como aplicación y su disponibilidad.

Más información, en la nota de este lanzamiento.

from Linux Adictos https://ift.tt/plJfcSE
via IFTTT