Podman 6.1: renombrar volúmenes y mejoras en Podman Machine para una gestión de contenedores más ágil

Podman 6.1

Podman 6.1 ya está disponible como una nueva versión de este motor de contenedores de código abierto, incorporando varias mejoras destinadas a facilitar la administración de contenedores, volúmenes y máquinas virtuales. El lanzamiento introduce, entre otras novedades, la posibilidad de cambiar el nombre de los volúmenes existentes y permite reiniciar automáticamente las máquinas de Podman tras determinadas operaciones, además de incluir numerosas correcciones y ajustes internos.

Podman se ha convertido en una alternativa muy utilizada a Docker dentro del ecosistema Linux, especialmente en entornos donde se busca trabajar con contenedores sin depender de un demonio central ejecutándose con privilegios elevados. El proyecto es compatible con contenedores OCI y permite gestionar imágenes, redes, volúmenes y contenedores desde una interfaz de línea de comandos familiar para los usuarios de tecnologías de contenedores.

Podman 6.1 permite cambiar el nombre de los volúmenes

Una de las principales novedades de Podman 6.1 es la incorporación de una opción para renombrar volúmenes existentes. Hasta ahora, modificar el nombre de un volumen podía requerir crear uno nuevo y trasladar manualmente los datos, algo poco práctico cuando se administran numerosos contenedores o configuraciones.

Con la nueva función, los usuarios pueden cambiar el nombre de un volumen directamente, simplificando las tareas de mantenimiento y reorganización. Esto puede resultar especialmente útil cuando una instalación crece con el tiempo y los nombres utilizados inicialmente dejan de ser suficientemente descriptivos o cuando se quiere adaptar una configuración existente a una nueva estructura.

Los volúmenes son una parte fundamental de los entornos de contenedores, ya que permiten conservar información independientemente del ciclo de vida de un contenedor. Separar los datos persistentes del propio contenedor facilita además su sustitución o actualización sin perder la información almacenada. La posibilidad de renombrarlos añade una herramienta más para administrar estas configuraciones sin tener que reconstruirlas.

Mejoras en Podman Machine

Podman 6.1 también introduce cambios relacionados con Podman Machine, el sistema utilizado para ejecutar una máquina virtual que proporciona el entorno necesario para utilizar contenedores en plataformas donde Podman no puede ejecutarlos directamente sobre el sistema anfitrión.

Una de las novedades destacadas permite que las máquinas de Podman se reinicien automáticamente después de determinadas operaciones. Este comportamiento resulta especialmente útil cuando una modificación requiere reiniciar la máquina virtual para que los cambios entren en funcionamiento, evitando que el usuario tenga que realizar manualmente el proceso de parada y arranque.

Podman Machine es especialmente importante para los usuarios de macOS y Windows, donde los contenedores Linux necesitan ejecutarse dentro de una máquina virtual. En Linux, Podman puede utilizar directamente las capacidades de virtualización y contenedores del propio sistema, aunque Podman Machine también puede utilizarse cuando se necesita un entorno virtualizado específico.

Más cambios para la gestión de contenedores

Además de estas novedades, Podman 6.1 incorpora diferentes mejoras en sus herramientas de gestión y en componentes internos del proyecto. La actualización continúa perfeccionando comandos relacionados con contenedores, imágenes, redes y almacenamiento, mientras que diversas correcciones solucionan problemas encontrados en versiones anteriores.

El proyecto también mantiene su compatibilidad con los estándares abiertos utilizados por el ecosistema de contenedores. Podman utiliza imágenes y runtimes compatibles con OCI, lo que permite trabajar con una gran cantidad de imágenes existentes y facilita su integración con otras herramientas de este entorno.

Otra característica que continúa siendo importante es la posibilidad de ejecutar contenedores sin privilegios de root. Los llamados rootless containers permiten reducir la superficie de riesgo al ejecutar determinados servicios sin conceder al proceso del contenedor privilegios administrativos sobre el sistema anfitrión. Esta arquitectura es uno de los aspectos que ha contribuido a popularizar Podman en servidores y estaciones de trabajo Linux.

Podman 6.1 facilita la administración de entornos de contenedores

Con Podman 6.1, el proyecto continúa apostando por mejoras prácticas que simplifican las tareas habituales de administración. El soporte para renombrar volúmenes soluciona una necesidad concreta relacionada con el almacenamiento persistente, mientras que los cambios en Podman Machine facilitan el mantenimiento de los entornos virtualizados utilizados para ejecutar contenedores.

La nueva versión ya está disponible para los usuarios que quieran actualizar sus instalaciones. Como ocurre habitualmente con las nuevas versiones de Podman, la actualización resulta especialmente interesante para administradores y desarrolladores que utilizan la herramienta de forma habitual y pueden beneficiarse de las nuevas opciones de gestión y de las numerosas correcciones incluidas en el lanzamiento.

from Linux Adictos https://ift.tt/RqtUQBw
via IFTTT
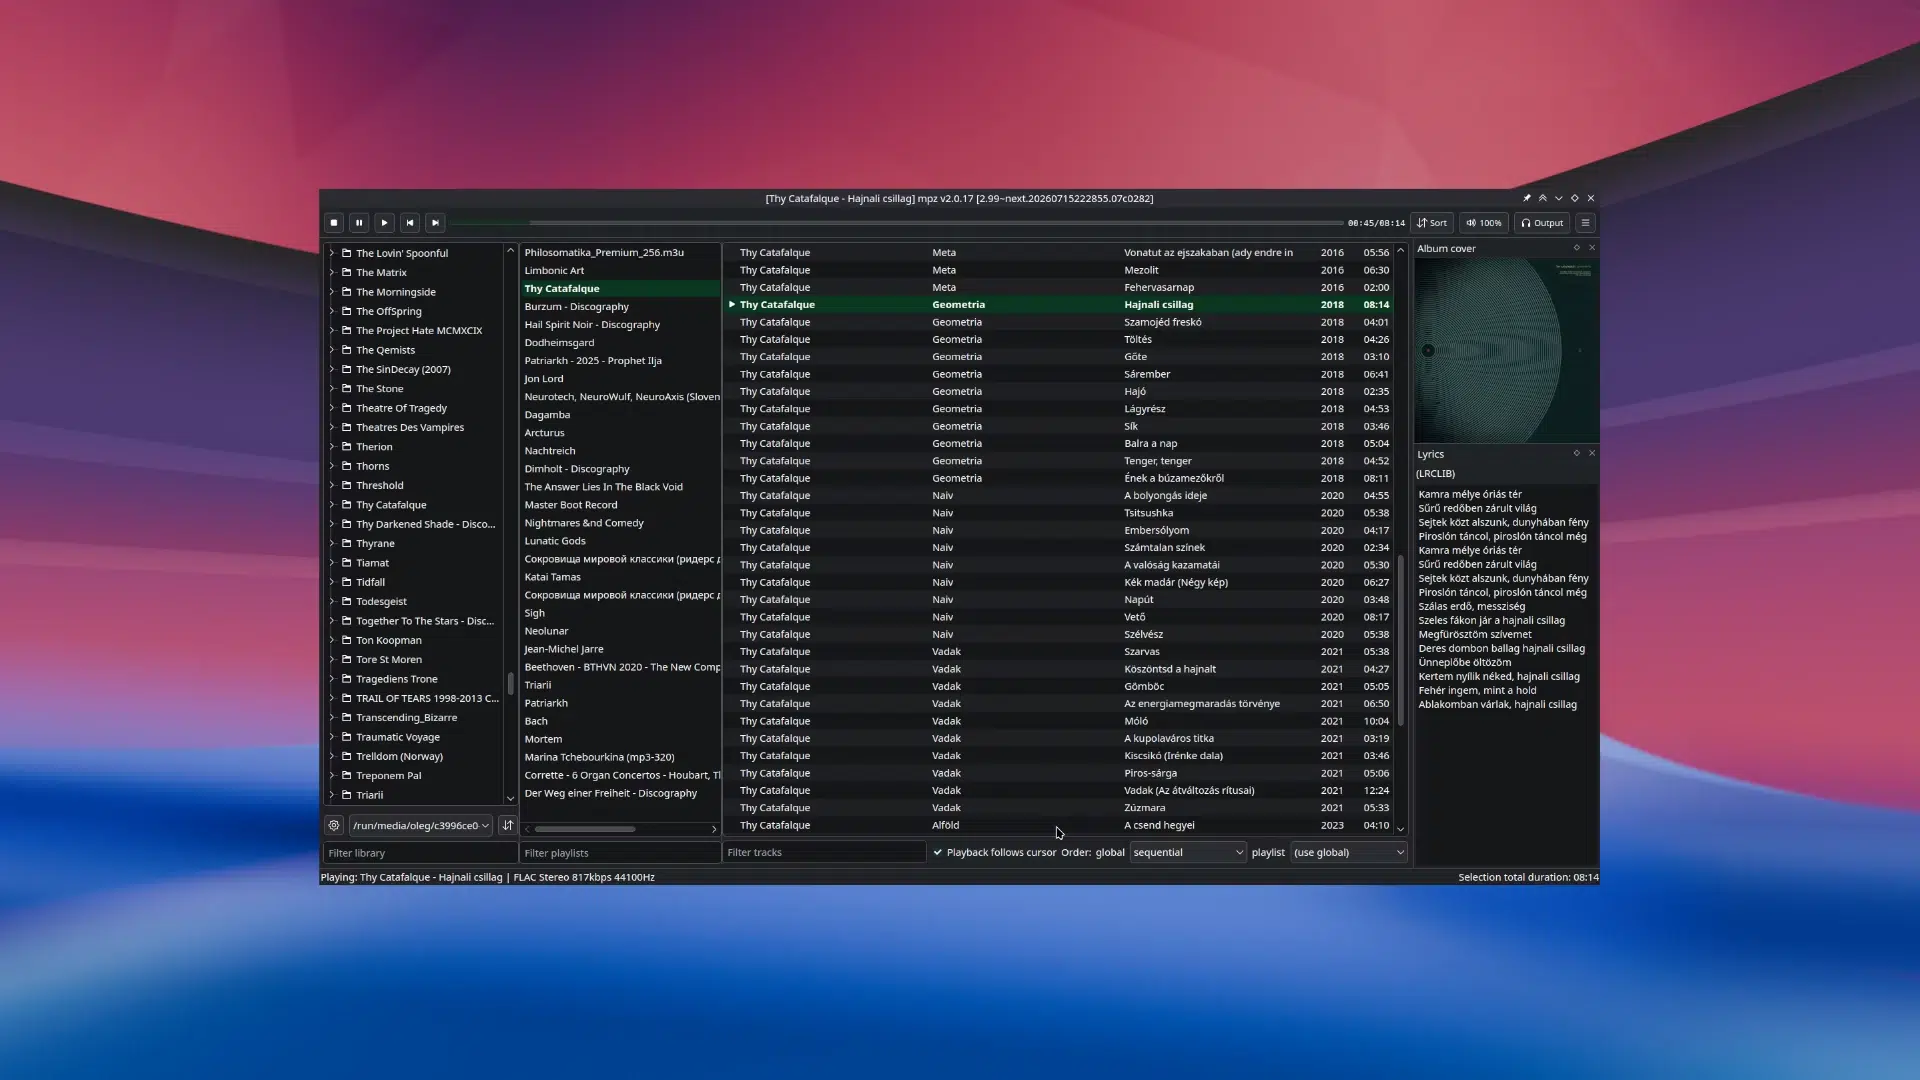
mpz: una solución ligera que organiza tu música por carpetas y acelera la reproducción

mpz Music Player

Si eres de los que acumula miles de canciones en el disco duro y odias esperar a que el programa termine de escanear toda la biblioteca antes de poder darle al play, probablemente estés buscando algo diferente. A veces, los reproductores multimedia modernos se vuelven demasiado pesados y complicados, cuando lo que realmente necesitamos es una herramienta que sea rápida y vaya al grano sin complicaciones innecesarias. En este escenario aparece mpz, una propuesta refrescante que rompe con lo establecido al no utilizar una base de datos interna.

En lugar de importar tus archivos, el programa trata tus carpetas como la propia librería, permitiéndote navegar por tu música tal y como la tienes organizada en el sistema de archivos, lo que lo convierte en una opción canela en rama para los melómanos más organizados.

¿Qué es exactamente mpz y cómo funciona?

Para entrar en materia, mpz es un reproductor gratuito y de código abierto desarrollado en C++ y Qt. Su filosofía es el minimalismo funcional; de hecho, la «z» de su nombre hace referencia a un enfoque sin distracciones ni adornos superfluos. Su gran baza es una interfaz de tres columnas que organiza el árbol de directorios, las listas de reproducción y las pistas seleccionadas, facilitando una gestión visual muy intuitiva.

A diferencia de otros software, mpz no indexa nada. Esto significa que puedes tener terabytes de música y empezar a escuchar pistas al instante. Una función muy curiosa es que, si haces clic con el botón central del ratón sobre cualquier carpeta, esta se convierte automáticamente en una lista de reproducción, eliminando pasos tediosos de importación.

Características técnicas y capacidades de audio

A nivel de rendimiento, mpz es una bestia. Soporta una cantidad ingente de formatos, desde los clásicos archivos MP3 y WAV hasta formatos de alta fidelidad como FLAC, DSD (DSF/DFF) y ALAC, pasando por Ogg Vorbis, Opus y Musepack. La reproducción depende de los códecs del sistema (utilizando GStreamer o ffmpeg en Linux), lo que garantiza una compatibilidad muy amplia.

  • Reproducción Gapless: Disponible en versiones Qt 6, permite que una canción fluya hacia la siguiente sin silencios molestos, algo vital para discos conceptuales o música clásica.
  • Ecualizador Profesional: Incluye un ecualizador gráfico de 10 bandas y un modo paramétrico completo, con la capacidad de importar ajustes de AutoEq y SquigLink.
  • Soporte de CUE: Permite gestionar hojas CUE para reproducir álbumes que vienen en un solo archivo pero divididos por pistas, manteniendo la continuidad del audio.
  • Medición de Rango Dinámico: Para los más puristas, puede calcular el DR (Dynamic Range) de las pistas siguiendo el formato de Foobar2000.

Instalación de mpz y compatibilidad entre sistemas

Una de las mayores ventajas es que es totalmente multiplataforma. En Linux, es muy versátil ya que se puede instalar mediante repositorios oficiales de Debian, Fedora, Ubuntu o Arch, además de estar disponible en Flathub como Flatpak o mediante AppImage. Para quienes usan Windows, existen versiones de 64 bits, 32 bits y una nativa para ARM64.

En el caso de macOS, el software se distribuye como un archivo .dmg. Debido a que la compilación no está firmada, es posible que Gatekeeper lo bloquee inicialmente, pero se puede solucionar fácilmente eliminando la bandera de cuarentena mediante el comando xattr en la terminal o autorizándolo en los ajustes de privacidad y seguridad del sistema.

Más allá de los archivos locales: Radio y Letras

Aunque su corazón late por la música offline, mpz no se queda corto en conectividad. Soporta radio por internet mediante listas m3u, m3u8 y pls. Las versiones más recientes han añadido una librería de estaciones integradas (como SomaFM o Radio Paradise) y soporte para HTTPS y metadatos de IceCast, aunque no es un buscador de estaciones tan potente como Shortwave.

En cuanto a la experiencia de usuario, el reproductor permite visualizar letras de canciones ya sea porque estén embebidas en las etiquetas, mediante archivos .lrc o .txt externos, o incluso descargándolas automáticamente desde LRCLIB. Además, incluye un editor de etiquetas integrado compatible con TagLib para retocar metadatos de ID3v2 y VorbisComment.

Comparativa de mpz con otras opciones del mercado

Es común que se compare mpz con Foobar2000, especialmente por su lista de álbumes. Sin embargo, no pretende ser un clon, sino una alternativa multiplataforma y nativa que mantiene las funciones esenciales que un usuario avanzado necesita. Mientras que Foobar2000 es exclusivo de Windows, mpz lleva esa eficiencia a cualquier sistema operativo.

Si buscamos opciones para móviles, mpz no tiene aplicación para Android o iOS, aunque en Linux se puede controlar la música desde el móvil usando MPRIS y KDE Connect. Para quienes prefieran Android, existen alternativas como Muzee o Muzio, que se centran en interfaces coloridas, ecualizadores con presets y funciones como el recorte de canciones para crear tonos de llamada, aunque se alejan del enfoque de «gestión de carpetas» pura que define a mpz.

Otras herramientas relacionadas

En el ecosistema de audio, también encontramos hardware especializado. Por ejemplo, existen amplificadores como el Omnitronic MPZ-500.6P, que aunque comparte siglas, es un equipo profesional de 6 zonas para megafonía que reproduce MP3 desde USB o SD. También hay reproductores físicos compactos como los de la marca Wolfang, enfocados al deporte y la alta fidelidad portable, demostrando que la necesidad de reproducción local sin internet sigue muy viva.

Este software se posiciona como la herramienta definitiva para quienes priorizan la velocidad y la estructura de archivos sobre las bases de datos automatizadas. Al combinar una arquitectura ligera en C++ con funciones de audio de alta gama y una disponibilidad total en los principales sistemas operativos, logra transformar la gestión de bibliotecas musicales masivas en una experiencia fluida, eficiente y completamente libre de distracciones.

from Linux Adictos https://ift.tt/9FJ7L6l
via IFTTT

Bottles 66: innovación en la ejecución de Windows en Linux con umu y lanzamiento adaptativo

Bottles 66

Bottles 66 ya está disponible como una nueva versión de esta popular herramienta para ejecutar aplicaciones y juegos de Windows en Linux mediante WINE. El lanzamiento introduce importantes cambios en la forma de iniciar programas, con especial protagonismo para la integración con umu y la incorporación de un sistema de lanzamiento adaptativo que permite seleccionar de forma más flexible el entorno utilizado para ejecutar cada aplicación.

La nueva versión continúa el trabajo iniciado en lanzamientos anteriores para convertir Bottles en una herramienta cada vez más integrada con el ecosistema Linux para juegos. Además de las novedades relacionadas con el lanzamiento de aplicaciones, Bottles 66 incluye diferentes mejoras internas, correcciones y actualizaciones destinadas a mejorar la compatibilidad y la experiencia de uso.

Bottles 66 integra umu para mejorar la ejecución de juegos

Una de las principales novedades de Bottles 66 es la integración con umu, el proyecto que proporciona una capa de ejecución basada en Proton para lanzar juegos de Windows fuera del cliente de Steam. Esta integración permite a Bottles aprovechar componentes del ecosistema Proton en situaciones en las que anteriormente era necesario recurrir a configuraciones adicionales.

umu está diseñado para proporcionar a los juegos ejecutados fuera de Steam un entorno de ejecución más próximo al que encontrarían dentro de la plataforma de Valve. Esto resulta especialmente interesante para Bottles, ya que muchos usuarios utilizan la aplicación precisamente para gestionar juegos procedentes de diferentes tiendas y lanzadores, no únicamente títulos instalados mediante Steam.

Con Bottles 66, la integración queda incorporada directamente en el flujo de ejecución de la aplicación. Esto permite que Bottles gestione de una manera más coherente los componentes necesarios para iniciar determinados juegos y facilita el uso de tecnologías desarrolladas originalmente alrededor de Proton.

Nuevo sistema de lanzamiento adaptativo

La otra gran novedad de esta versión es el nuevo sistema de adaptive launch. En lugar de utilizar siempre exactamente el mismo método para iniciar una aplicación, Bottles puede adaptar el proceso de lanzamiento en función del programa que se está ejecutando y del entorno disponible.

Este enfoque proporciona mayor flexibilidad a la hora de combinar WINE, Proton y otros componentes de ejecución. El objetivo es reducir la cantidad de configuración manual que necesita realizar el usuario cuando una aplicación concreta requiere un método de lanzamiento diferente al utilizado habitualmente por el resto de programas instalados en una botella.

La función resulta especialmente relevante para los videojuegos, donde las diferencias entre títulos pueden hacer que una determinada combinación de WINE, Proton, bibliotecas y opciones de lanzamiento funcione mejor que otra. Bottles intenta automatizar parte de esta selección para que el usuario pueda concentrarse en ejecutar el juego en lugar de configurar manualmente cada componente.

Bottles continúa mejorando la gestión de aplicaciones Windows

Además de las novedades relacionadas con umu y el lanzamiento adaptativo, Bottles 66 incluye diferentes correcciones y mejoras generales. El proyecto continúa trabajando en la estabilidad de la aplicación, la gestión de los entornos WINE y la compatibilidad con los distintos tipos de programas que pueden instalarse dentro de una botella.

La arquitectura de Bottles permite mantener separados los diferentes entornos de ejecución, de manera que una aplicación puede utilizar una configuración concreta sin modificar necesariamente la utilizada por otros programas. Esto sigue siendo una de las principales ventajas de la herramienta frente a configuraciones tradicionales de WINE, especialmente cuando se utilizan simultáneamente aplicaciones de productividad y videojuegos con requisitos diferentes.

El lanzamiento también continúa la evolución de Bottles como herramienta especialmente orientada al juego en Linux. La integración con tecnologías procedentes del ecosistema Proton permite ampliar las posibilidades de ejecución fuera de Steam, mientras que el nuevo sistema adaptativo intenta reducir la complejidad asociada a elegir manualmente el entorno adecuado.

Bottles 66 es una actualización especialmente interesante para jugar en Linux

Con Bottles 66, el proyecto da un paso más hacia una gestión más automatizada de los juegos y aplicaciones de Windows en Linux. La integración con umu y el nuevo sistema de lanzamiento adaptativo son las dos novedades más importantes de esta versión y apuntan directamente a uno de los escenarios en los que Bottles ha adquirido mayor popularidad: ejecutar juegos de Windows procedentes de diferentes plataformas sin depender exclusivamente de Steam.

La actualización mantiene al mismo tiempo la filosofía de Bottles de proporcionar entornos aislados y configurables para WINE. Gracias a ello, los usuarios pueden seguir manteniendo diferentes configuraciones para sus aplicaciones mientras disponen de nuevas herramientas para aprovechar Proton y sus componentes cuando resulte conveniente.

Bottles 66 ya está disponible para los usuarios de Linux, y representa una actualización especialmente relevante para quienes utilizan la aplicación como alternativa a las herramientas de compatibilidad integradas directamente en Steam. La incorporación de umu y el lanzamiento adaptativo amplían las posibilidades de Bottles y preparan el proyecto para una integración cada vez mayor entre WINE, Proton y las diferentes plataformas de juegos disponibles en Linux.

from Linux Adictos https://ift.tt/mkluTdB
via IFTTT

Manjaro 26.1: GNOME 50 y KDE Plasma 6.7 llegan para elevar la experiencia de escritorio

Manjaro 26.1

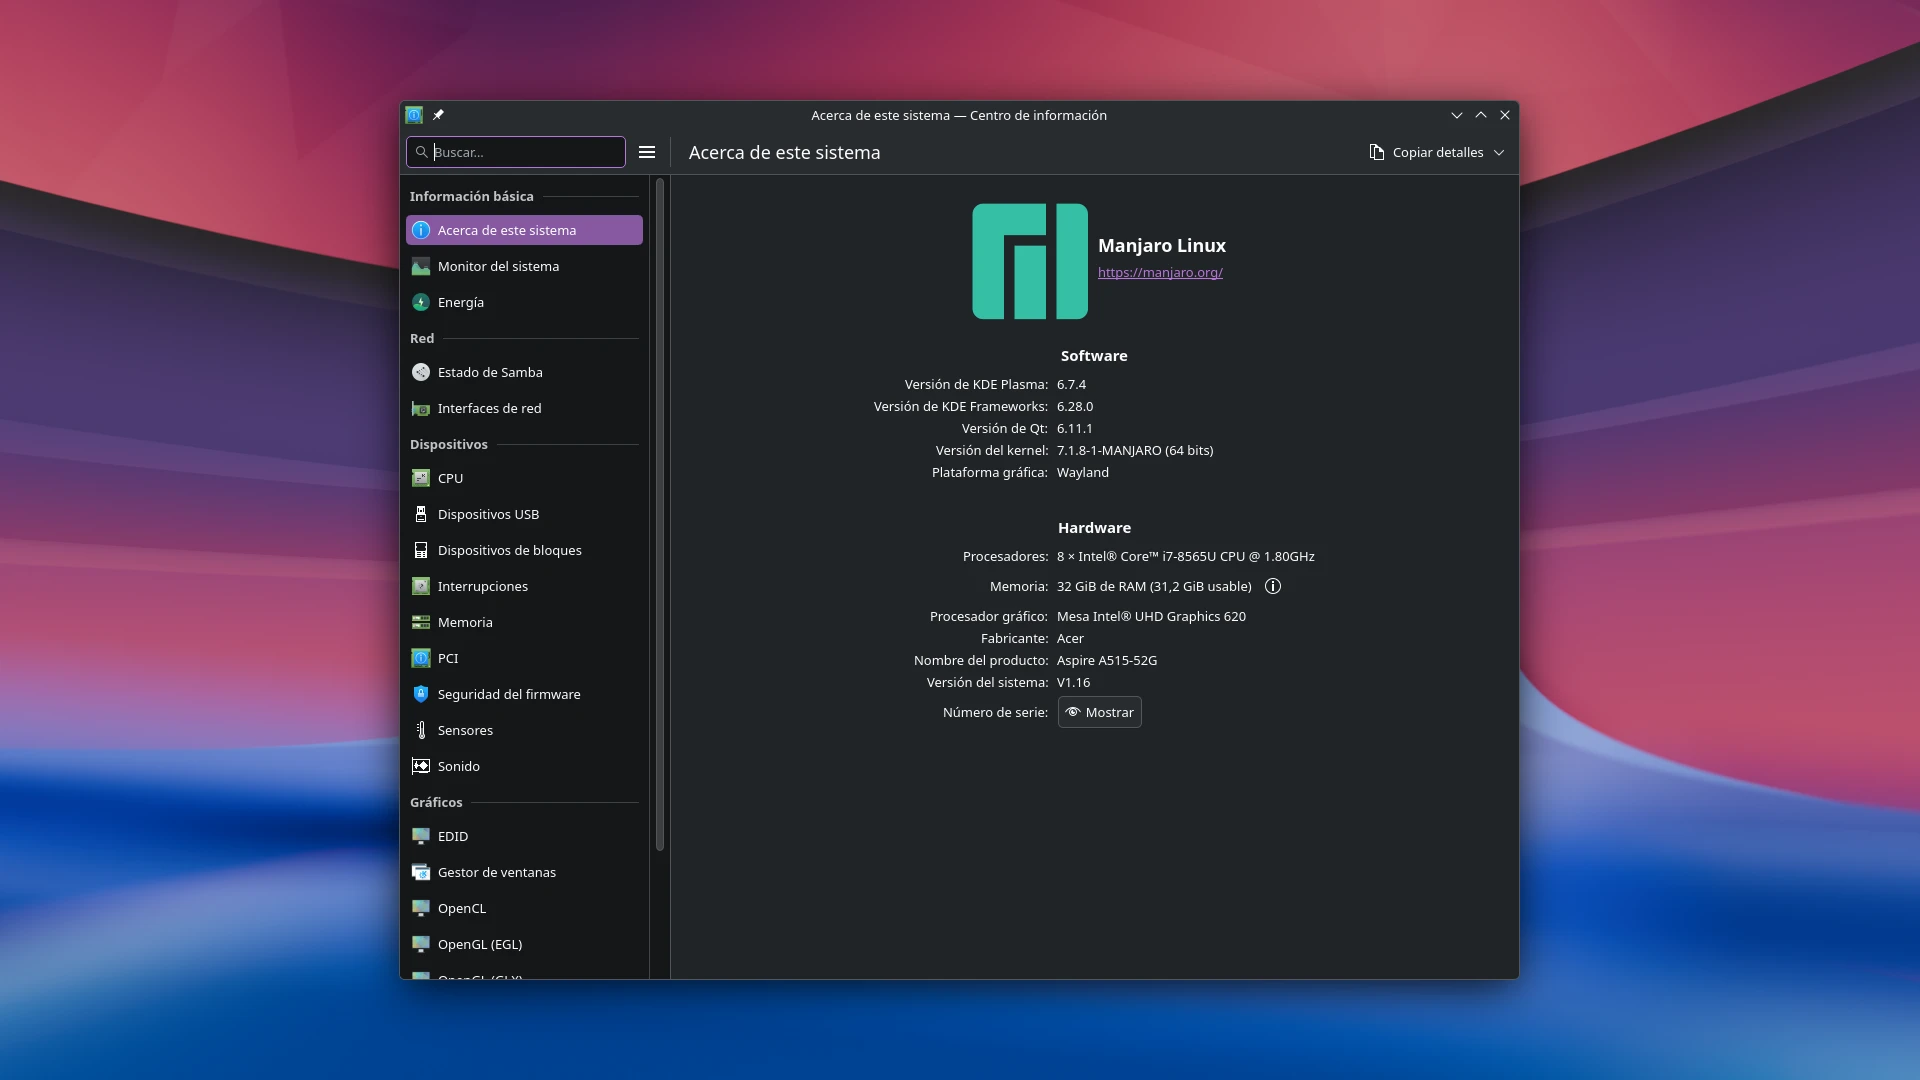
Manjaro 26.1 ya está disponible como una nueva versión de esta distribución basada en Arch Linux, con GNOME 50 y KDE Plasma 6.7 como dos de sus principales novedades. La nueva edición actualiza los entornos de escritorio oficiales para ofrecer a los usuarios las últimas mejoras de ambos proyectos, al tiempo que mantiene el enfoque de Manjaro de proporcionar una experiencia más accesible y preparada para usar que una instalación tradicional de Arch Linux.

La distribución se ha consolidado precisamente como una alternativa para quienes quieren disfrutar de buena parte de las ventajas del ecosistema Arch sin tener que enfrentarse a una instalación completamente manual. Manjaro utiliza sus propios repositorios y un proceso de pruebas antes de poner determinados paquetes a disposición de los usuarios, buscando ofrecer software relativamente reciente con una transición más controlada.

Manjaro 26.1 actualiza sus escritorios a GNOME 50 y KDE Plasma 6.7

La principal novedad de Manjaro 26.1 se encuentra en sus ediciones de escritorio. La versión con GNOME incorpora GNOME 50, mientras que la edición KDE pasa a utilizar KDE Plasma 6.7. De esta forma, quienes prefieran cualquiera de estos dos entornos pueden acceder a sus versiones más recientes directamente desde las nuevas imágenes de instalación.

GNOME 50 supone una actualización importante para el escritorio desarrollado por el proyecto GNOME. Entre los cambios introducidos en esta generación se encuentran mejoras en diferentes componentes del escritorio, la gestión de ventanas y las aplicaciones que forman parte de su ecosistema. Manjaro integra estas novedades dentro de su edición oficial para ofrecerlas directamente a los usuarios que opten por GNOME.

En el caso de KDE, Plasma 6.7 también aporta numerosas mejoras de funcionamiento y usabilidad. La nueva versión del escritorio incorpora, entre otras novedades, escritorios virtuales independientes por pantalla, mejoras en el efecto Zoom de KWin, nuevas funciones relacionadas con las aplicaciones en segundo plano y distintos ajustes destinados a perfeccionar la experiencia con Wayland.

Una actualización pensada tanto para nuevas instalaciones como para usuarios existentes

Manjaro 26.1 no está planteado únicamente como una actualización de las imágenes de instalación. Los usuarios que ya utilizan Manjaro pueden recibir las nuevas versiones de los paquetes mediante el sistema habitual de actualización de la distribución. Gracias al modelo rolling release de Manjaro, no es necesario reinstalar el sistema cada vez que aparece una nueva imagen de instalación.

Las nuevas ISO resultan especialmente interesantes para quienes quieran instalar Manjaro desde cero, ya que permiten comenzar directamente con los componentes actualizados. De esta manera se reduce la cantidad de actualizaciones que será necesario descargar después de completar la instalación y se obtiene desde el primer arranque un sistema equipado con las nuevas versiones de GNOME y KDE Plasma.

El modelo de desarrollo de Manjaro añade además una capa propia sobre la base tecnológica de Arch Linux. Los paquetes pasan por los repositorios de prueba de la distribución antes de alcanzar los repositorios estables, lo que permite al proyecto comprobar su funcionamiento y detectar posibles problemas antes de distribuirlos de forma generalizada.

Manjaro mantiene su enfoque basado en Arch Linux

Con Manjaro 26.1, el proyecto mantiene intacta una de las características que más lo diferencian dentro del ecosistema Linux: ofrecer una distribución basada en Arch con herramientas y configuraciones pensadas para facilitar su utilización desde el primer momento.

Frente a una instalación convencional de Arch Linux, Manjaro proporciona imágenes de instalación preparadas y diferentes ediciones de escritorio, permitiendo elegir entre varios entornos gráficos sin tener que construir manualmente todo el sistema. Esta estrategia ha convertido a Manjaro en una de las distribuciones basadas en Arch más conocidas entre quienes quieren utilizar software relativamente reciente sin renunciar a una instalación sencilla.

La llegada de GNOME 50 y KDE Plasma 6.7 mantiene además a la distribución alineada con las últimas versiones de dos de los principales escritorios del ecosistema Linux. Los usuarios pueden elegir entre las diferentes filosofías de ambos entornos: GNOME apuesta por una interfaz más simplificada y centrada en el flujo de trabajo, mientras que Plasma ofrece un elevado nivel de personalización y numerosas opciones de configuración.

Manjaro 26.1 ya está disponible

Las nuevas imágenes de Manjaro 26.1 ya están disponibles para quienes quieran realizar una instalación nueva. Los usuarios que ya ejecuten Manjaro no necesitan descargar estas ISO para actualizarse, ya que pueden obtener los nuevos paquetes mediante el mecanismo habitual de actualización del sistema.

La actualización supone así un paso más en la evolución de Manjaro durante 2026, con especial protagonismo para sus dos principales ediciones de escritorio. La llegada de GNOME 50 y KDE Plasma 6.7 permite disfrutar de las últimas novedades de ambos proyectos sin abandonar el modelo de distribución continua de Manjaro ni su enfoque orientado a hacer más accesible el ecosistema Arch Linux.

from Linux Adictos https://ift.tt/i1sMIed
via IFTTT

QEMU 11.1: mejoras de estabilidad y soporte para almacenamiento y arquitecturas emergentes

Qemu 11.1

El proyecto QEMU ha lanzado hoy la versión 11.1 de su conocido emulador de hardware de código abierto. Esta entrega, que llega sin un cambio revolucionario que acapare todo el protagonismo, trae sin embargo un buen puñado de novedades y correcciones que mejoran la experiencia tanto en entornos de virtualización como en emulación de máquinas completas. La nueva versión se centra en pulir subsistemas existentes y añadir soporte para especificaciones recientes, lo que la convierte en una actualización recomendada para quienes trabajan con este software a diario.

Entre los cambios más destacados, el código relacionado con UFS (Universal Flash Storage) ha recibido una atención especial. QEMU 11.1 incorpora la emulación de Write Booster, una característica definida en la especificación UFS 4.1, así como la emulación de la desfragmentación iniciada por el host (HID, por sus siglas en inglés). Estos añadidos permitirán a los desarrolladores probar y depurar firmware y sistemas operativos con un comportamiento más fiel al hardware real.

Qemu 11.1 introduce mejoras en arquitecturas RISC-V y Arm

En el apartado de arquitecturas, los procesadores RISC-V reciben un impulso notable. La nueva versión añade soporte para las extensiones Zvfbfa, que amplían las capacidades de vectorización, y además introduce la emulación en modo big endian, algo que no estaba disponible previamente y que facilita la portabilidad de software. Por el lado de Arm, se han integrated varias características arquitectónicas nuevas de CPU, aunque los detalles concretos no se han especificado en el anuncio oficial.

Otras novedades y mejoras generales

Además de lo anterior, QEMU 11.1 incluye mejoras en otros subsistemas variados. La interfaz gráfica también ha recibido retoques para hacerla más cómoda y funcional, y se han aplicado numerosas optimizaciones en la emulación de modo usuario, lo que beneficia a quienes ejecutan aplicaciones de forma aislada. Los desarrolladores que utilizan QEMU para pruebas y desarrollo de sistemas encontrarán en esta versión un conjunto de arreglos que aumentan la estabilidad general.

No hay una característica que destaque por encima de las demás, pero el volumen de cambios es considerable. La documentación completa de los cambios está disponible en la wiki del proyecto, y las descargas ya se pueden realizar desde el sitio oficial de QEMU. Esta actualización llega como una mejora incremental que consolida el trabajo realizado en versiones anteriores y prepara el terreno para futuros desarrollos.

En definitiva, QEMU 11.1 se presenta como una versión de mantenimiento y ampliación, con especial atención a los estándares de almacenamiento y a las arquitecturas emergentes. Los usuarios que ya emplean QEMU en sus flujos de trabajo encontrarán razones para actualizar, mientras que quienes se acercan por primera vez al proyecto dispondrán de una base más sólida y completa. La comunidad del software libre sigue avanzando así en su objetivo de ofrecer una herramienta de virtualización versátil y fiable.

from Linux Adictos https://ift.tt/Gy6Xzc2
via IFTTT

OpenSSH 10.5: seguridad reforzada y una estrategia de mantenimiento más ágil ante la IA

OpenSSH 10.5

OpenSSH 10.5 ya está disponible como una nueva versión de la implementación de código abierto del protocolo SSH, incorporando varias correcciones de seguridad y diferentes mejoras para la autenticación y administración de conexiones. El lanzamiento llega además acompañado de un cambio relevante en la estrategia de seguridad del proyecto: sus desarrolladores han decidido publicar versiones de mantenimiento con mayor frecuencia debido al aumento de vulnerabilidades descubiertas con ayuda de herramientas de inteligencia artificial.

OpenSSH es una pieza fundamental de la infraestructura de Linux y otros sistemas Unix, ya que proporciona las herramientas necesarias para establecer conexiones remotas cifradas y administrar servidores de forma segura. Por ello, las correcciones introducidas en esta versión son especialmente importantes para administradores y usuarios que dependen de SSH para acceder a sistemas remotos.

OpenSSH 10.5 corrige varios problemas de seguridad

Una de las correcciones más importantes de OpenSSH 10.5 afecta a la interacción entre el bloqueo de ssh-agent y la extensión session-bind@openssh.com, utilizada para identificar agentes reenviados. En determinadas circunstancias, las solicitudes de vinculación se rechazaban mientras el agente estaba bloqueado, permitiendo realizar remotamente determinadas operaciones que deberían haber permanecido restringidas al entorno local. Entre ellas se encontraban la incorporación de tokens PKCS#11 y el uso de claves con restricciones de destino.

El cliente SSH también corrige una posible condición de use-after-free provocada por realloc. En el lado del servidor, OpenSSH 10.5 modifica el comportamiento de la opción restrict de authorized_keys para garantizar que sus restricciones también se apliquen al tunnel forwarding. El reenvío mediante túneles continúa desactivado administrativamente de forma predeterminada.

Nuevo parámetro ssh -Z en OpenSSH 10.5 para comprobar las claves utilizadas

Más allá de las correcciones de seguridad, OpenSSH 10.5 incorpora una nueva opción de línea de comandos que puede resultar especialmente útil para diagnosticar problemas de autenticación. Al ejecutar ssh -Z usuario@servidor, el cliente muestra las claves públicas que intentaría utilizar durante la autenticación mediante clave pública, respetando exactamente el orden en el que serían probadas.

Esta información facilita la identificación de problemas cuando un equipo dispone de varias claves SSH y no resulta evidente cuál está intentando utilizar el cliente. En lugar de tener que deducir el comportamiento a partir de la configuración, el usuario puede consultar directamente la secuencia de claves que OpenSSH emplearía durante la conexión.

Mejoras para las claves FIDO

La autenticación mediante dispositivos FIDO también recibe varias mejoras. ssh-keygen permite ahora establecer o eliminar los indicadores touch-required y verify-required de las claves privadas FIDO al mismo tiempo que se restablece la contraseña de la clave.

El cliente SSH también modifica el orden en el que intenta utilizar los certificados durante la autenticación mediante clave pública. Las claves FIDO que no requieren presencia del usuario pasan a intentarse antes, mientras que aquellas que necesitan una verificación mediante PIN o autenticación biométrica se prueban posteriormente.

La versión incorpora además distintas correcciones de funcionamiento. ssh-keyscan pasa a leer los banners de los servidores mediante una operación no bloqueante, evitando que un servidor que no responde pueda retrasar un escaneo que abarque numerosos equipos. Por otro lado, los errores procedentes del procesamiento de paquetes en sshd proporcionan ahora información adicional sobre el equipo remoto, incluyendo su dirección, puerto y usuario.

OpenSSH prepara lanzamientos más frecuentes por el aumento de análisis con IA

Uno de los aspectos más llamativos de OpenSSH 10.5 no es una función concreta, sino la explicación que acompaña al lanzamiento. Los desarrolladores aseguran haber recibido recientemente un número elevado de informes de seguridad obtenidos directamente mediante modelos de inteligencia artificial o con ayuda de estas herramientas.

No todos esos informes representan vulnerabilidades reales. Según el proyecto, muchos dejan de tener consecuencias relevantes cuando se analizan teniendo en cuenta modelos de amenaza realistas. Sin embargo, el equipo considera útiles los informes generados con asistencia de IA cuando están acompañados de análisis humano, casos de prueba y propuestas de corrección.

El motivo para tomarlos especialmente en serio es que algunas vulnerabilidades detectadas inicialmente con herramientas de IA han sido descubiertas posteriormente de forma independiente por otros investigadores de seguridad. Para el equipo de OpenSSH, esto plantea la posibilidad de que actores maliciosos estén utilizando herramientas similares para encontrar fallos que no sean comunicados responsablemente.

Como consecuencia, el proyecto afirma que, al menos por ahora, pretende publicar nuevas versiones con mayor frecuencia para que las correcciones lleguen antes a los usuarios, en lugar de esperar siempre al calendario habitual de lanzamientos. OpenSSH 10.5 ya está disponible a través de los espejos oficiales del proyecto, tanto para OpenSSH como para Portable OpenSSH.

Con esta estrategia, OpenSSH 10.5 no solo mejora la seguridad de una de las herramientas esenciales de Linux, sino que también refleja cómo el desarrollo de software libre está empezando a adaptarse al nuevo escenario de investigación de vulnerabilidades asistida por inteligencia artificial.

from Linux Adictos https://ift.tt/MpCL2Q6
via IFTTT

GE-Proton 11-4: Mejoras clave en mandos y compatibilidad para Linux y SteamOS

GE-Proton 11-4

GE-Proton 11-4 ya está disponible como una nueva versión de esta conocida compilación comunitaria de Proton, centrada en mejorar la compatibilidad de los juegos de Windows con Linux y SteamOS. En esta ocasión, el lanzamiento pone un énfasis especial en el soporte de mandos, con una importante revisión de las funciones de los controladores de Sony y mejoras destinadas a que puedan utilizarse correctamente incluso fuera del ecosistema de Steam.

La actualización llega con cambios especialmente interesantes para los usuarios de DualShock 4, DualSense y DualSense Edge. GE-Proton 11-4 finaliza el trabajo relacionado con la respuesta háptica, el audio de los altavoces integrados en los mandos y la gestión de su conexión y desconexión. El resultado permite aprovechar muchas más funciones de estos periféricos en juegos ejecutados mediante Proton en Linux.

GE-Proton 11-4 mejora notablemente los mandos de Sony en Linux

Una de las novedades más importantes de GE-Proton 11-4 es la finalización del soporte para la respuesta háptica de los DualShock 4, DualSense y DualSense Edge. También se ha completado la gestión del audio reproducido a través de los altavoces integrados en estos mandos y se ha mejorado el comportamiento durante las conexiones y desconexiones en caliente.

El cambio resulta especialmente relevante en el caso del DualSense. A diferencia de la vibración convencional utilizada por muchos mandos, sus funciones hápticas hacen uso de datos de audio PCM enviados al dispositivo para controlar los actuadores situados en los agarres. GE-Proton incorpora las piezas necesarias para que este sistema pueda funcionar correctamente en Linux mediante Proton y WINE, incluyendo el componente de PipeWire necesario para exponer adecuadamente el dispositivo de audio del mando.

El soporte también se amplía a juegos que no identifican originalmente el mando de Sony como un dispositivo compatible. GE-Proton 11-4 añade compatibilidad con funciones de los mandos de Sony en títulos como Assassin’s Creed Shadows, Assassin’s Creed Mirage, Assassin’s Creed Valhalla y Assassin’s Creed Black Flag Resynced, ampliando las posibilidades de utilizar estos periféricos con juegos de Windows ejecutados en Linux.

Nuevas opciones para utilizar mandos fuera de Steam

Otra mejora importante está relacionada con los escenarios en los que Proton se utiliza sin el cliente de Steam. GE-Proton 11-4 incorpora nuevas posibilidades para que los mandos de Sony funcionen correctamente en aplicaciones como lanzadores de juegos que utilizan WINE o Proton sin disponer del sistema de entrada de Steam para realizar la configuración automáticamente.

La actualización añade además la posibilidad de hacer pasar un DualSense por un DualShock 4, algo que puede resultar útil con juegos que no reconocen correctamente el mando más moderno de Sony. También se incorpora la conversión de dispositivos Sony HID a XInput, incluyendo la traducción de la vibración convencional de dos motores. Estas funciones permiten mejorar la compatibilidad con juegos que esperan recibir las entradas mediante una interfaz diferente.

El trabajo no se limita a los mandos de Sony. La actualización de GE-Proton incluye también diferentes correcciones y mejoras relacionadas con la ejecución de juegos de Windows en Linux, siguiendo el objetivo habitual del proyecto de incorporar soluciones que todavía no han llegado a las versiones oficiales de Proton o que necesitan ajustes adicionales para funcionar correctamente.

GE-Proton 11-4 refuerza Proton para Linux y SteamOS

GE-Proton es una versión comunitaria de Proton que incorpora modificaciones adicionales sobre la base de Valve para solucionar problemas concretos de compatibilidad y ofrecer funciones que pueden tardar más en llegar a Proton oficial. Por este motivo, es especialmente utilizada por usuarios de Linux y SteamOS que se encuentran con algún juego que no funciona correctamente con las versiones estándar disponibles en Steam.

Con GE-Proton 11-4, uno de los principales objetivos vuelve a ser precisamente ampliar esa compatibilidad, pero esta vez con una mejora especialmente visible para quienes utilizan mandos avanzados de PlayStation. La combinación de respuesta háptica, audio del mando, mejor gestión de conexiones y nuevas formas de emular interfaces de entrada permite aprovechar más características del DualSense y otros controladores de Sony desde Linux.

Eso sí, existe una consideración importante para quienes vayan a instalar esta versión. GE-Proton 11-4 introdujo posteriormente una regresión relacionada con Easy Anti-Cheat que afectó a determinados juegos multijugador, por lo que se publicó un hotfix GE-Proton 11-5 para solucionarla. Los cambios de controladores de GE-Proton 11-4 forman parte de esa evolución, pero para los usuarios que quieran instalar actualmente una versión de la rama 11-4 resulta preferible utilizar el hotfix posterior cuando sea compatible con el juego utilizado.

En conjunto, GE-Proton 11-4 representa una actualización especialmente interesante para el juego en Linux gracias a la profunda revisión del soporte de mandos. La mejora de la respuesta háptica y del audio del DualSense, junto con la compatibilidad adicional para juegos y las nuevas opciones de conversión de dispositivos, acerca cada vez más las posibilidades de los periféricos de PlayStation a las disponibles en Windows.

from Linux Adictos https://ift.tt/8R2IeQd
via IFTTT

ChatGPT Desktop en Linux: disponibilidad, instalación y consideraciones para distintas distribuciones

ChatGPT Desktop en Linux

Hace menos de dos semanas informábamos de que OpenAI estaba trabajando en llevar la aplicación de su chatbot a Linux. Pues bien, ya está disponible. Lo cierto es que, aunque en todas partes lo vemos como ChatGPT Desktop, en su página oficial parece más bien como «Codex», pero da lo mismo… más o menos. En un principio, la compañía separó ChatGPT de Codex, pero los unió en una misma aplicación para Windows y macOS y así es como ha llegado también a Linux.

Pero antes de seguir, me gustaría comentar algo que no me gusta y que seguramente haya tratado ya en algún otro artículo: cuando una compañía o desarrollador dice que algo está «para Linux», casi siempre quiere decir «Para Ubuntu». Ubuntu es el sistema con base Linux más popular, y tiene un ancestro compatible y muchos descendientes, pero no todo Linux es Ubuntu. En el caso de ChatGPT desktop también hay paquetes para Fedora, pero digo más o menos lo mismo porque también hay otras bases que se quedan fuera.

El caso es que, oficialmente, sólo está disponible para Ubuntu y Fedora. Los paquetes DEB deberían funcionar también en Debian, y los RPM en cualquier distribución compatible con Fedora. Pero que algo deba ser no es garantía de nada.

ChatGPT Desktop: descarga e instalación

Para descargar ChatGPT Desktop de manera oficial, hay que ir a la página de Codex desde un dispositivo con base Linux (el agente de usuario del navegador hará la magia y nos llevará a las descargas de Linux) y obtener desde allí los paquetes DEB o RPM para arquitecturas x86_64 y ARM64. Los paquetes se instalan como siempre: a veces basta con un doble clic para que se abra la herramienta compatible y realice la instalación.

Tras el primer lanzamiento podemos iniciar sesión. Si lo intentamos, lo que hará será abrirnos en navegador y usar la sesión que tengamos iniciada, como ese ha sido mi caso, y ya a funcionar.

Para cambiar entre ChatGPT y Codex, hay que hacer clic en lo que en un principio pone «ChatGPT» que tiene una flecha hacia abajo, lo que indica que es un desplegable y hay más opciones. La otra opción es el mencionado Codex. Todos conocemos el funcionamiento de ChatGPT, pero Codex ofrece un entorno de desarrollo para escribir y depurar código, ejecutar pruebas, revisar cambios y trabajar con repositorios locales, carpetas, terminales y otras herramientas para desarrolladores.

¿Y para los que no usen nada con base Ubuntu o Fedora?

OpenAI sólo ofrece soporte oficial para los paquetes DEB y RPM, y el resto de distribuciones se quedarán fuera a no ser que la comunidad haga algo. Los usuarios de Arch Linux tenemos un paquete en AUR, actualmente chatgpt-desktop-app-bin 26.803.81509-2. La terminación -bin indica que ya está compilado (se instala más rápido), y el resto es el número de versión que puede aparecer en Pamac, pero no si miramos directamente en AUR.

¿Es seguro ese paquete? Pues no os voy a decir que sí por las últimas noticias de ataques a AUR. Pero ya que he probado ChatGPT Desktop en mi Manjaro, le he preguntado sobre el desarrollador y no es uno nuevo del que se deba dudar demasiado (está desde 2023). El paquete en cuestión existe desde hace algo más de tiempo, pero porque el anterior estaba recompilado desde la versión de macOS. Ahora se basa en el paquete DEB oficial, siempre en teoría.

Y para los que no puedan instalar paquetes DEB, RPM ni nada de AUR, siempre queda Distrobox. O quedarse en la versión web hasta nueva orden.

El problema que le veo yo a la versión web en comparación a lo que he usado en móviles es que se siente más pesada en conversaciones largas, pero tampoco demasiado. Espero que la agilidad de los móviles llegue también a la app de escritorio. Así que la versión de escritorio ya existe en Linux, pero tampoco va a cambiarnos demasiado la vida (y menos si, como yo, cada vez queremos usar menos IA).

from Linux Adictos https://ift.tt/Us8IfA1
via IFTTT

GPT-5.6-Cyber y Daybreak: herramientas avanzadas para la ciberseguridad en un entorno de gobernanza

GPT-5.6-Cyber

OpenAI ha presentado GPT-5.6-Cyber, un modelo de inteligencia artificial diseñado específicamente para labores de ciberseguridad. El anuncio se produjo el 10 de agosto y viene acompañado de una reorganización del programa Daybreak, que ahora se divide en dos niveles de acceso. La compañía busca responder a un panorama en el que los ataques automatizados con IA se multiplican y los defensores necesitan herramientas más precisas.

El nuevo modelo, construido sobre la base de GPT-5.6 Sol, reduce los rechazos ante solicitudes de doble uso y permite a los investigadores abordar tareas que antes quedaron bloqueadas por las salvaguardas estándar. Sin embargo, su uso estará restringido a profesionales y organizaciones que superen un estricto proceso de verificación.

Daybreak Blue y Red: dos niveles de acceso

El programa Daybreak se ha dividido en dos categorías. Daybreak Blue da acceso a modelos generalistas como GPT-5.6 Sol con controles adaptados para trabajo defensivo, incluyendo revisión de código, análisis de malware, respuesta a incidentes y validación de parches. Por otro lado, Daybreak Red está reservado para modelos especializados como GPT-5.6-Cyber, orientados a la investigación de vulnerabilidades, validación de exploits y pruebas de seguridad ofensivas. Esta separación permite a OpenAI aplicar medidas de seguridad más estrictas en las capacidades más sensibles.

Rendimiento de GPT-5.6-Cyber: el 95% de solicitudes avanzadas completadas

OpenAI ha introducido una métrica interna llamada Advanced Cybersecurity Completion Rate para medir la proporción de peticiones avanzadas que el sistema responde. GPT-5.6-Cyber completa el 95% de estas solicitudes, mientras que su predecesor GPT-5.5-Cyber alcanza el 57,3% y GPT-5.6 Sol apenas llega al 1,5% con sus salvaguardas habituales. Cuando se utiliza a través de Daybreak Blue, el porcentaje de Sol sube al 2%. Estos datos reflejan una mayor disposición a responder, aunque no garantizan la corrección de las respuestas.

En las pruebas de ExploitGym, que evalúan la capacidad de convertir vulnerabilidades conocidas en exploits funcionales, GPT-5.6-Cyber supera a los otros modelos comparados. Sin embargo, en ExploitBench, con un límite estándar de 300 turnos, GPT-5.6 Sol obtiene el mejor resultado; al ampliar el límite a 600 turnos, la diferencia se reduce. Además, en la evaluación de descubrimiento de vulnerabilidades y redacción de informes, Sol produce reportes más detallados que el modelo especializado, que tiende a ser más breve.

Hallazgos reales de GPT-5.6-Cyber: vulnerabilidades en Chrome y otros sistemas

OpenAI ha revelado que GPT-5.6-Cyber participó en el descubrimiento de dos vulnerabilidades en el motor V8 de Chrome. Estos fallos podían encadenarse para corromper memoria y escapar del sandbox del navegador. Una de ellas ya ha sido corregida por Google y registrada como CVE-2026-15903; la otra permanece en proceso de divulgación coordinada. La compañía también afirma que el modelo ha identificado al menos cinco vulnerabilidades en un sistema operativo móvil, tres fallos críticos en una base de datos y más de 400 problemas de escalada de privilegios en el kernel de un sistema operativo, aunque estos hallazgos aún no se han hecho públicos.

Acceso controlado y socios del programa

El acceso a Daybreak no es abierto. OpenAI exige verificación de identidad, monitorización de uso y restricciones contractuales. A partir del 1 de septiembre de 2026, las cuentas individuales deberán utilizar llaves físicas de seguridad. Además, la compañía ha establecido un programa de socios que incluye a consultoras como Accenture, IBM, Capgemini, EY, PwC y NCC Group, junto a fabricantes de seguridad como CrowdStrike, Cisco, Sophos, Akamai, Fortinet, Cloudflare y Palo Alto Networks. También se mencionan Cognizant, KPMG y SpecterOps. Estos socios podrán integrar las capacidades de Daybreak en sus productos y servicios, pero el acceso a los modelos subyacentes no se transfiere directamente a los clientes finales.

El lanzamiento de GPT-5.6-Cyber se produce después de que OpenAI decidiera pausar el desarrollo de Astra, un futuro modelo que podría alcanzar un nivel crítico de capacidad ciberofensiva. La compañía ha insistido en que este nuevo modelo no está relacionado con el ataque sufrido por Hugging Face, que fue atribuido a agentes de IA autónomos. En cualquier caso, la llegada de GPT-5.6-Cyber plantea un escenario en el que los equipos de seguridad disponen de herramientas más potentes, pero también de mayores exigencias de gobernanza y control. La reducción de rechazos en el modelo especializado se compensa con un entorno operativo más vigilado, donde la identidad, el aislamiento y la supervisión son tan importantes como el propio rendimiento.

from Linux Adictos https://ift.tt/LSf0iUg
via IFTTT

SparkyLinux 8.4: soporte a 32 bits recuperado y actualizaciones clave para la familia Seven Sisters

SparkyLinux 8.4

SparkyLinux 8.4 ya está disponible como la cuarta actualización de la serie Sparky 8 «Seven Sisters», basada en Debian 13 «Trixie». Esta nueva versión incorpora todas las actualizaciones disponibles en los repositorios de Debian y SparkyLinux hasta el 9 de agosto de 2026, además de recuperar una característica especialmente interesante para quienes utilizan equipos antiguos: el soporte para sistemas de 32 bits.

La nueva versión mantiene la filosofía de SparkyLinux de ofrecer una distribución rápida, ligera y personalizable, con diferentes ediciones adaptadas tanto a ordenadores modernos como a equipos con recursos más limitados. SparkyLinux 8.4 está disponible para sistemas de 64 bits, ARM64 y, de nuevo, también para máquinas x86 de 32 bits.

SparkyLinux 8.4 recupera el soporte para equipos de 32 bits

Una de las principales novedades de SparkyLinux 8.4 es el regreso de las imágenes de instalación y Live para ordenadores de 32 bits. Debian dejó de proporcionar imágenes Live e instalables oficiales para esta arquitectura, lo que llevó inicialmente a SparkyLinux a abandonar también estas versiones. Sin embargo, el proyecto ha reconsiderado la decisión debido a que todavía existen numerosos equipos antiguos perfectamente funcionales con procesadores de 32 bits.

Para estos sistemas, SparkyLinux 8.4 ofrece imágenes i686 PAE en las ediciones MinimalGUI y MinimalCLI. La primera utiliza Openbox como gestor de ventanas y proporciona una base gráfica extremadamente ligera que los usuarios pueden personalizar según sus necesidades, mientras que la segunda proporciona un entorno exclusivamente de línea de comandos para quienes prefieran construir su instalación desde cero.

Las imágenes de 32 bits utilizan el kernel Linux 6.12.102 LTS y están destinadas a equipos con BIOS o UEFI. A diferencia de las imágenes de 64 bits, estas ediciones no incluyen el instalador gráfico Calamares. La instalación puede realizarse mediante el instalador de SparkyLinux desde la terminal.

Linux 7.1 está disponible desde los repositorios de SparkyLinux

Aunque las imágenes de instalación de SparkyLinux 8.4 para ordenadores de 64 bits utilizan por defecto el kernel Linux 6.12.101 LTS, el proyecto ofrece versiones más recientes desde sus propios repositorios. Entre ellas se encuentra Linux 7.1.8, junto con Linux 6.18.43 LTS y Linux 6.12.102 LTS.

De esta forma, los usuarios pueden mantener el kernel LTS incluido de serie o instalar una versión más reciente cuando necesiten un soporte de hardware actualizado. Las imágenes ARM64, por su parte, utilizan el kernel Linux 6.18.39-rpi, adaptado a esta arquitectura.

La base del sistema procede de Debian 13.6, mientras que los paquetes disponibles se han actualizado con las versiones presentes en los repositorios de Debian y SparkyLinux en el momento de preparar las nuevas imágenes. Esto proporciona una base estable junto con las actualizaciones más recientes disponibles para la distribución.

SparkyLinux 8.4 mantiene varias opciones de escritorio

La edición para ordenadores de 64 bits continúa ofreciendo una amplia selección de escritorios y configuraciones. Los usuarios pueden elegir entre KDE Plasma 6.3.6, Xfce 4.20, LXQt 2.1.0, MATE 1.26.0 y una edición MinimalGUI basada en Openbox 3.6.1. También está disponible una edición MinimalCLI orientada a quienes prefieren trabajar sin una interfaz gráfica completa.

El sistema incluye LibreOffice 25.2.3 como suite ofimática, mientras que una versión más reciente, LibreOffice 26.2.4.2, puede obtenerse mediante los repositorios de Debian Backports. En el apartado del navegador, las imágenes incluyen Firefox 140.13.0 ESR, aunque los repositorios de SparkyLinux proporcionan Firefox 153.0.3 para las arquitecturas amd64 y arm64. Thunderbird 140.13.0 ESR también forma parte de la selección incluida.

En cuanto a las imágenes disponibles, los equipos PC de 64 bits pueden utilizar versiones compatibles con BIOS, UEFI y Secure Boot, mientras que las imágenes ARM64 ofrecen las variantes Openbox y CLI. La recuperación del soporte de 32 bits queda limitada a las ediciones MinimalGUI y MinimalCLI, una decisión lógica para mantener el consumo de recursos lo más reducido posible en este tipo de hardware.

Actualizar SparkyLinux 8 no requiere reinstalar el sistema

Los usuarios que ya tengan SparkyLinux 8 instalado no necesitan descargar una nueva imagen ni reinstalar el sistema para recibir las novedades de la versión 8.4. Al tratarse de una actualización de la misma rama, basta con mantener el sistema actualizado mediante los repositorios habituales.

Las nuevas imágenes resultan especialmente útiles para instalaciones desde cero, ya que permiten comenzar directamente con todos los paquetes y correcciones disponibles hasta agosto de 2026. SparkyLinux 8.4 continúa así con el enfoque de la serie «Seven Sisters», combinando la base estable de Debian 13 con diferentes escritorios, herramientas propias y configuraciones adaptadas tanto a equipos modernos como a ordenadores antiguos.

from Linux Adictos https://ift.tt/cktA4lm
via IFTTT