Adobe Premiere para Android: una opción gratuita que compite con Canva y llega con herramientas AI en movilidad


  • Adobe Premiere es gratis en Android, tras su llegada previa a iPhone
  • Premiere ofrece lo mismo que Canva y más, sin tarifas de suscripción
  • Compatible con Android 13 y versiones posteriores y requiere 5GB de RAM; es poco probable que funcione en la mayoría de Chromebooks y carece de funciones avanzadas de escritorio

Adobe ha lanzado su software insignia, Adobe Premiere para móviles, en Android y lo ha puesto gratis para usar. Tras su versión en iPhone en 2025, esta versión recortada de Premiere ha probado ser un movimiento inteligente de Adobe, atrayendo usuarios que buscan alternativas a Canva.

Al igual que Canva, Adobe Premiere para móvil incluye funciones impulsadas por IA. Aunque la descarga y el uso básico son gratuitos, los créditos de IA para utilizar características avanzadas requiere pago; sin embargo, es probable que resulte más asequible que el plan mensual de la versión de escritorio.

Una suscripción estándar de Adobe Premiere Pro para escritorio suele costar £21.98/$22.99 al mes con un plan anual, lo que convierte a Adobe Premiere para Android en una opción atractiva si no necesitas el conjunto completo de funciones. Hay un plus: si usas un Chromebook moderno con Google Play instalado, deberías poder usar esta versión de Adobe Premiere.

¿Realmente es Adobe Premiere?

Aunque Adobe Premiere Rush ya está disponible en Android, esta versión móvil representa un enfoque más sólido frente a las herramientas de edición de video demandadas por creadores de contenido. Este nuevo Adobe Premiere gratuito –que no posee todas las funciones de la versión de escritorio– es una versión más completa que Premiere Rush, con una línea de tiempo multi-pista, mejoras de audio, video 4K y más.

En general, Adobe ofrece mejor relación valor-precio que Canva, y la decisión de la compañía de lanzar versiones móviles con muchas funciones de Adobe Premiere para iPhone y ahora Android subraya cuán seriamente se toma la competencia. Aunque Adobe tiene una cuota de mercado significativa en el software creativo, Canva mantiene un 4% respaldado por una base de usuarios más activa.

Usando Adobe Premiere en Android para editar videos

(Image credit: Future)

Tanto Canva como Adobe equipan herramientas con IA creativa, pero Adobe trae consigo un legado sólido en software de edición de audio y video. La versión móvil gratuita de Premiere ofrece acceso a Adobe Stock y soporte para activos de creadores, además de que, a diferencia de Canva, no exige iniciar sesión para empezar a usarla.

Herramientas gratuitas de Adobe en Android

Para instalar Adobe Premiere en Android, necesitarás Android 13 o posterior y 5GB de RAM. La primera versión ocupa menos de 60MB para descargar, y las funciones de IA impulsadas por Firefly requerirán una conexión a internet activa. Chromebooks modernos con más de 4GB de RAM deberían poder ejecutar el software, aunque existe la posibilidad de que Adobe retire esta opción en el futuro.

Otras herramientas de Adobe también están disponibles en Android. Además de Adobe Premiere Rush (que parece encaminado hacia la retirada), Adobe Lightroom Mobile, Adobe Photoshop Express y Adobe Express son de las opciones más populares para llevar la experiencia de edición de escritorio a dispositivos móviles. Estas ofrecen una alternativa a la suscripción de Canva y, nuevamente, son gratuitas con algunas características de pago.

from Latest from TechRadar https://ift.tt/zbORaGE
via IFTTT IA

Entre demandas y conversaciones: OpenAI, xAI y la integración de ChatGPT en Apple Intelligence


En el mundo de la inteligencia artificial y las alianzas tecnológicas, las fichas del tablero pueden cambiar con rapidez. Recientes documentos judiciales muestran que OpenAI ha presentado papeleo contra la firma de Elon Musk, xAI, en un enfrentamiento que va más allá de una simple competencia. En ellos, OpenAI afirma que la integración de ChatGPT con Siri —la asistente de Apple— no alcanzó el rendimiento esperado, y su análisis sugiere que muy pocos usuarios aprovecharon las vinculaciones de ChatGPT dentro de Apple Intelligence.

Si has notado mejoras en las capacidades de Siri en tu dispositivo Apple, es posible que haya algún eco de estas disputas, ya que Gemini de Google está detrás de gran parte de lo que Siri AI puede hacer hoy. Servicios rivales como ChatGPT también encontraron camino en iOS, pero los documentos judiciales revelan por qué esa colaboración específica enfrentó obstáculos para despegar.

Los expedientes se enmarcan en la disputa entre OpenAI y xAI (ahora conocido como SpaceXAI). En los documentos, OpenAI sostiene que, cuando xAI presentó su queja, “estaba claro que la integración de ChatGPT con Apple estaba funcionando de forma significativamente por debajo de lo esperado”.

Los papeles insisten en que no fue un fallo aislado. Más bien, la integración con Apple se describía como “permanentemente por debajo de su rendimiento”, según OpenAI. Apple añadió la integración de ChatGPT a Siri en diciembre de 2024, pero requirió un proceso de activación en varios pasos. Eso podría haber generado fricción y limitado el uso de la herramienta de OpenAI.

Gran parte de esta sección de los expedientes está redactada, lo que dificulta conocer con precisión qué ocurrió entre Apple y OpenAI. No obstante, parece claro que, al menos desde la perspectiva de OpenAI, los resultados fueron notablemente insatisfactorios.

Lo que podría haber sido

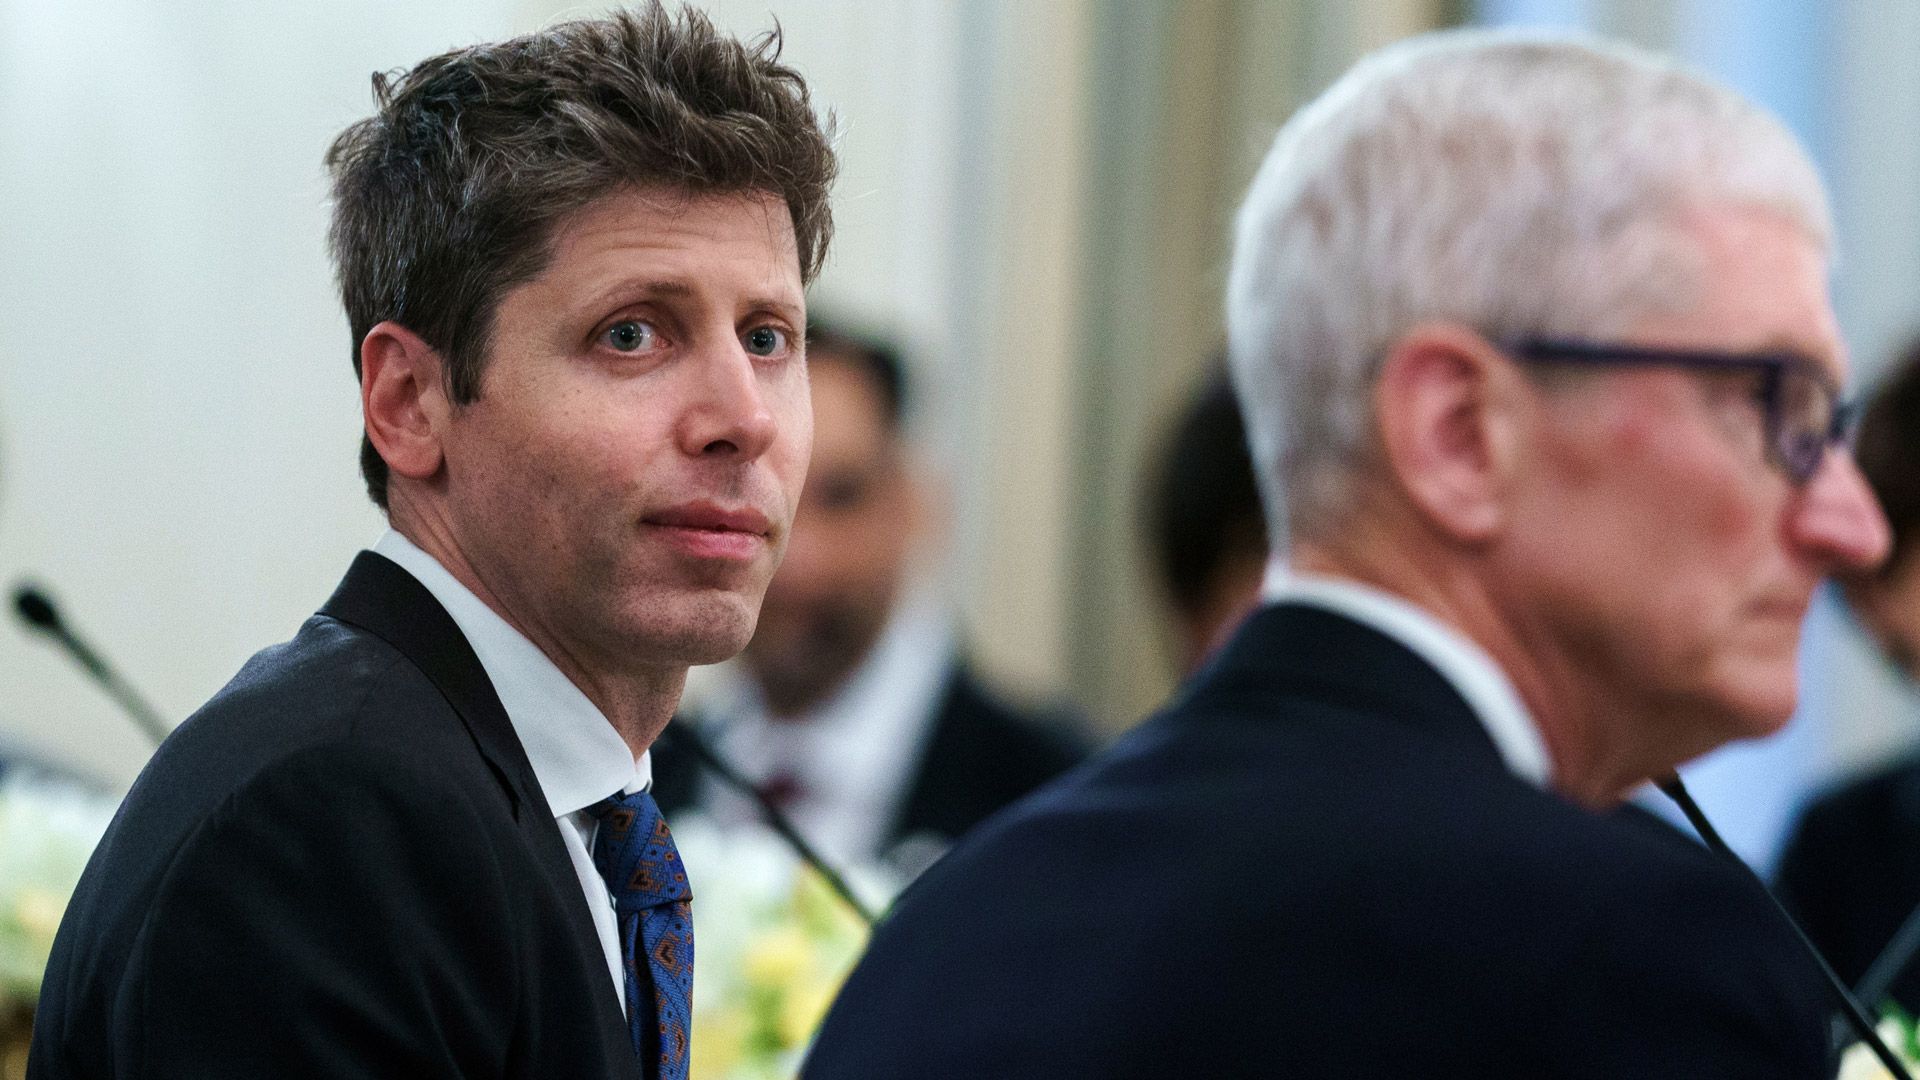
Sam Altman y Tim Cook

(Imagen: Getty Images)

Cuando Apple Intelligence se lanzó por primera vez, Apple permitió a los usuarios acceder a ChatGPT si necesitaban algo más potente. Por ejemplo, existía una opción en Visual Intelligence para obtener contexto adicional y ayuda con las imágenes tomadas con la cámara del iPhone.

Sin embargo, la demanda de OpenAI sugiere que apenas nadie utilizó estas vinculaciones de ChatGPT con Apple Intelligence. OpenAI señala que el efecto sobre los competidores (como xAI) fue “indisputablemente de minimis”. Su experta, la Dra. Catherine Tucker, calculó “la proporción de consumidores de GenAI que accedieron a ChatGPT a través de Apple Intelligence” y encontró que coincidía con la visión interna de OpenAI de que Apple Intelligence tuvo un uso mínimo.

Esto sugiere que el problema podría no limitarse a la integración de ChatGPT en dispositivos Apple, sino a Apple Intelligence en su conjunto. La IA de Apple apareció incompleta en su lanzamiento y parecía rezagada frente a sus rivales. Las primeras impresiones importan: si la mayoría de los usuarios no quedaron convencidos por Apple Intelligence, la adopción de ChatGPT pudo verse afectada.

¿Perdió ChatGPT terreno porque los aficionados de Apple debían entrar en la app de Configuración, buscar la sección correspondiente y atravesar varios pasos para habilitarlo? ¿Fue la limitación de Siri un factor que arrastró a ChatGPT? ¿O los usuarios simplemente prefirieron usar la app independiente de ChatGPT?

No hay una respuesta definitiva por ahora. Pero con Siri recibiendo una renovación bajo la etiqueta Siri AI, parece claro que Apple quiere un nuevo impulso para sus esfuerzos de IA. Tal vez las cosas habrían sido distintas para OpenAI si la integración hubiera sido con una Siri más poderosa en lugar de la menos desarrollada Apple Intelligence. Pero con Siri AI corrigiendo errores de Apple Intelligence, OpenAI podría lamentar lo que podría haber sido.

from Latest from TechRadar https://ift.tt/HqxzMol
via IFTTT IA

Lumo y la promesa de una conversación privada: reconstruyendo la confianza en la IA


En pleno siglo XXI, cada vez son más las personas que recurren a chats con IA para desahogarse, recibir orientación profesional o incluso consultar síntomas de salud. Sin embargo, una brecha de confianza persiste: nos abrimos, pero no confiamos plenamente en que nuestros datos permanezcan realmente privados.

Un estudio reciente de Proton, la empresa suiza conocida por su enfoque centrado en la privacidad, revela una realidad inquietante: 66% de los usuarios del Reino Unido han discutido al menos un tema sensible con un asistente de IA. A la vez, 64% de los encuestados teme que estas conversaciones se utilicen para perfilarles. Este contraste expone una brecha entre uso frecuente y confianza en el tratamiento de la información personal.

A pesar de estas inquietudes, la IA ha cambiado la toma de decisiones en la vida cotidiana de muchos, con 55% de los británicos afirmando que la IA ha influido en sus decisiones diarias. En este contexto, Proton presenta Lumo, un chatbot centrado en la privacidad, diseñado para reducir esa brecha de confianza y ofrecer una alternativa segura para conversaciones sensibles.

El estudio detalla temas comunes de conversación: finanzas personales (33%), problemas laborales (32%), salud mental (27%) y temas de relación (20%). Estas cifras destacan la necesidad de un entorno que proteja la intimidad sin sacrificar la utilidad de la IA. Como señala Eamonn Maguire, Director de Ingeniería de IA en Proton, “AI está aprendiendo mucho sobre nosotros; la privacidad no puede ser una idea de último momento”.

Las preocupaciones no se limitan a que un chat se recuerde o a la posibilidad de revisión humana de las conversaciones. En el Reino Unido, 64% teme que sus charlas vulnerables sean utilizadas para crear perfiles de publicidad detallados, y 52% teme que sus secretos se alimenten para entrenar modelos futuros. Frente a este panorama, 82% de los usuarios aceptarían usar una IA diseñada específicamente para la privacidad, y 44% estaría dispuesto a compartir información sensible si se garantiza que sus chats no se utilizan para entrenamiento de IA.

Con Lumo, Proton propone una vía distinta. Construido con el mismo compromiso de cifrado de extremo a extremo que Proton Mail, Lumo es una alternativa de ChatGPT centrada en la privacidad y de código abierto. Además, para ayudar a los usuarios a comprender su huella digital, Proton lanzó AI Paper Trail, una herramienta que ilustra de forma visual cuánta información personal se filtra en una conversación con IA.

“La gente ya ha decidido que la IA es lo suficientemente útil como para escuchar sus preocupaciones financieras, dudas y preocupaciones diarias. Están entregando sus vidas privadas a las empresas de IA con la esperanza de que las protejan cuando, en realidad, su modelo de negocio se basa en aprender de ellas”, comentó Maguire.

En un entorno donde la confianza es tan crucial como la utilidad, Lumo propone una alternativa que prioriza la privacidad sin renunciar a la capacidad de la IA. A medida que más usuarios buscan confiar en sus herramientas digitales, iniciativas como Lumo podrían marcar un antes y un después en la forma en que interactuamos con la inteligencia artificial.

Para quienes estén interesados en mantenerse informados sobre privacidad digital y vigilancia en línea, Proton también lanza la newsletter Leave No Trace, una revisión semanal destinada a analizar empresas y gobiernos que ponen en riesgo nuestra libertad digital, así como a las personas que luchan por protegerla. Suscripción disponible para recibir cada edición los viernes.

Cómo Lumo promete una alternativa privada

Además de las garantías de cifrado y código abierto, Lumo integra herramientas y características que permiten a los usuarios comprender y controlar su exposición en conversaciones con IA. Esta combinación busca ofrecer una experiencia de chat útil y, al mismo tiempo, respetuosa con la privacidad del usuario.

En definitiva, la cuestión clave no es si confiamos en la IA, sino si podemos confiar en la forma en que la IA maneja nuestra información más sensible. Lumo es un paso claro hacia esa confianza, proponiendo una IA que escucha sin abrir nuestras vidas a la vista de cualquiera.

from Latest from TechRadar https://ift.tt/YIWk6sa
via IFTTT IA

Vulnerabilidad crítica en WordPress CVE-2026-87902: actualización urgente y mitigaciones


Un defecto de seguridad de alta severidad en WordPress Core, CVE-2026-87902, permite la inclusión de archivos PHP mediante traversal de rutas y, en ciertos escenarios, ejecución remota de código (RCE). La vulnerabilidad, identificada por el investigador de seguridad Robert Ressl, fue corregida en la versión 7.1.2 y también fue backported a versiones más antiguas hasta la 4.7+. La explotación comenzó a las pocas horas de la publicación del parche y, en la actualidad, se ha vuelto generalizada. Administradores deben actualizar de inmediato; como mitigación provisional, es posible bloquear secuencias de traversal y deshabilitar configuraciones de ARP/PHP riesgosas.

Las investigaciones señalan que una vulnerabilidad no autenticada puede hacer que get_page_template() resuelva plantillas de página para incluir un archivo PHP local legible fuera de los directorios activos del tema. WordPress y la National Vulnerability Database señalan que el fallo puede conducir a la inclusión local de archivos PHP y, en ciertos escenarios, a ejecución remota de código.

Qué afecta y cuándo hay riesgo
– WordPress es una plataforma líder para hosting y construcción de sitios, con una gran base de usuarios, pero no todos los sitios son vulnerables.
– El riesgo se concentra en sitios con temas padre o hijo que poseen un directorio de nivel superior cuyo nombre empiece por ‘page-‘ (por ejemplo, ‘page-templates’).
– El atacante debe apuntar a un archivo PHP local que exista y sea legible por la cuenta del servidor web.
– La cuenta de servidor web debe poder leer el archivo incluido (p. ej., si PHP tiene activado register_argc_argv).
– WordPress indica que las imágenes oficiales de PHP para Docker y configuraciones por defecto de cPanel están afectadas; se recomienda ejecutar PHP anterior a la versión 8.5.

Qué fixed y cómo aplicar el parche
– La solución está disponible en la versión 7.1.2 y se ha backportado a versiones anteriores hasta 4.7+. Versiones anteriores a 4.8 no recibirán corrección.
– Se recomienda encarecidamente actualizar a 7.1.2 o superior lo antes posible para evitar la exposición.

Cómo se están alimentando los ataques
– Según Patchstack, las primeras tentativas de explotación comenzaron unas cinco horas tras la publicación del parche, inicialmente como reconocimiento. En las horas siguientes, la actividad maliciosa aumentó significativamente, con intentos de entregar payloads maliciosos a sitios vulnerables.
– En las etapas iniciales, los ataques enfocaban archivos core inofensivos, pero luego evolucionaron para escribir archivos PHP en disco (por ejemplo, pearcmd.php) y el uso de herramientas de escaneo público para esta CVE ya está en circulación.
– Los ataques no se limitan a direcciones IP específicas; bloqueos individuales ya no bastan. Se recomienda aplicar el parche de inmediato y considerar mitigaciones temporales si no es posible actualizar de inmediato.

Mitigaciones provisionales y buenas prácticas
– Si no es posible actualizar de inmediato, rechace las secuencias de traversal en el parámetro pagename. Un slug de página real no debe contener traversal; bloquear estos patrones puede reducir el riesgo sin afectar tráfico legítimo.
– Desactivar register_argc_argv puede interrumpir la cadena pearcmd y convertir una posible filtración de información en una ejecución de código, por lo tanto no debe verse como una solución por sí misma, sino como un efecto lateral de configuración.
– Considere endurecer la configuración del servidor y revisar permisos de archivos PHP sensibles, así como la lista de archivos que pueden ser leídos por el servidor.
– Mantenga una monitorización activa de logs, detección de cambios no autorizados y escaneos de archivos PHP añadidos o modificados recientemente.

Conclusión
La vulnerabilidad CVE-2026-87902 supone una amenaza real para sitios WordPress vulnerables. El parche está disponible y debe aplicarse con la mayor urgencia. Si la actualización no es posible de inmediato, implemente mitigaciones temporales y mantenga la vigilancia de la actividad de exploración para mitigar posibles impactos de seguridad.

from Latest from TechRadar https://ift.tt/uaitV12
via IFTTT IA

Opera VPN Free se activa automáticamente en redes Wi‑Fi públicas: lo que debes saber


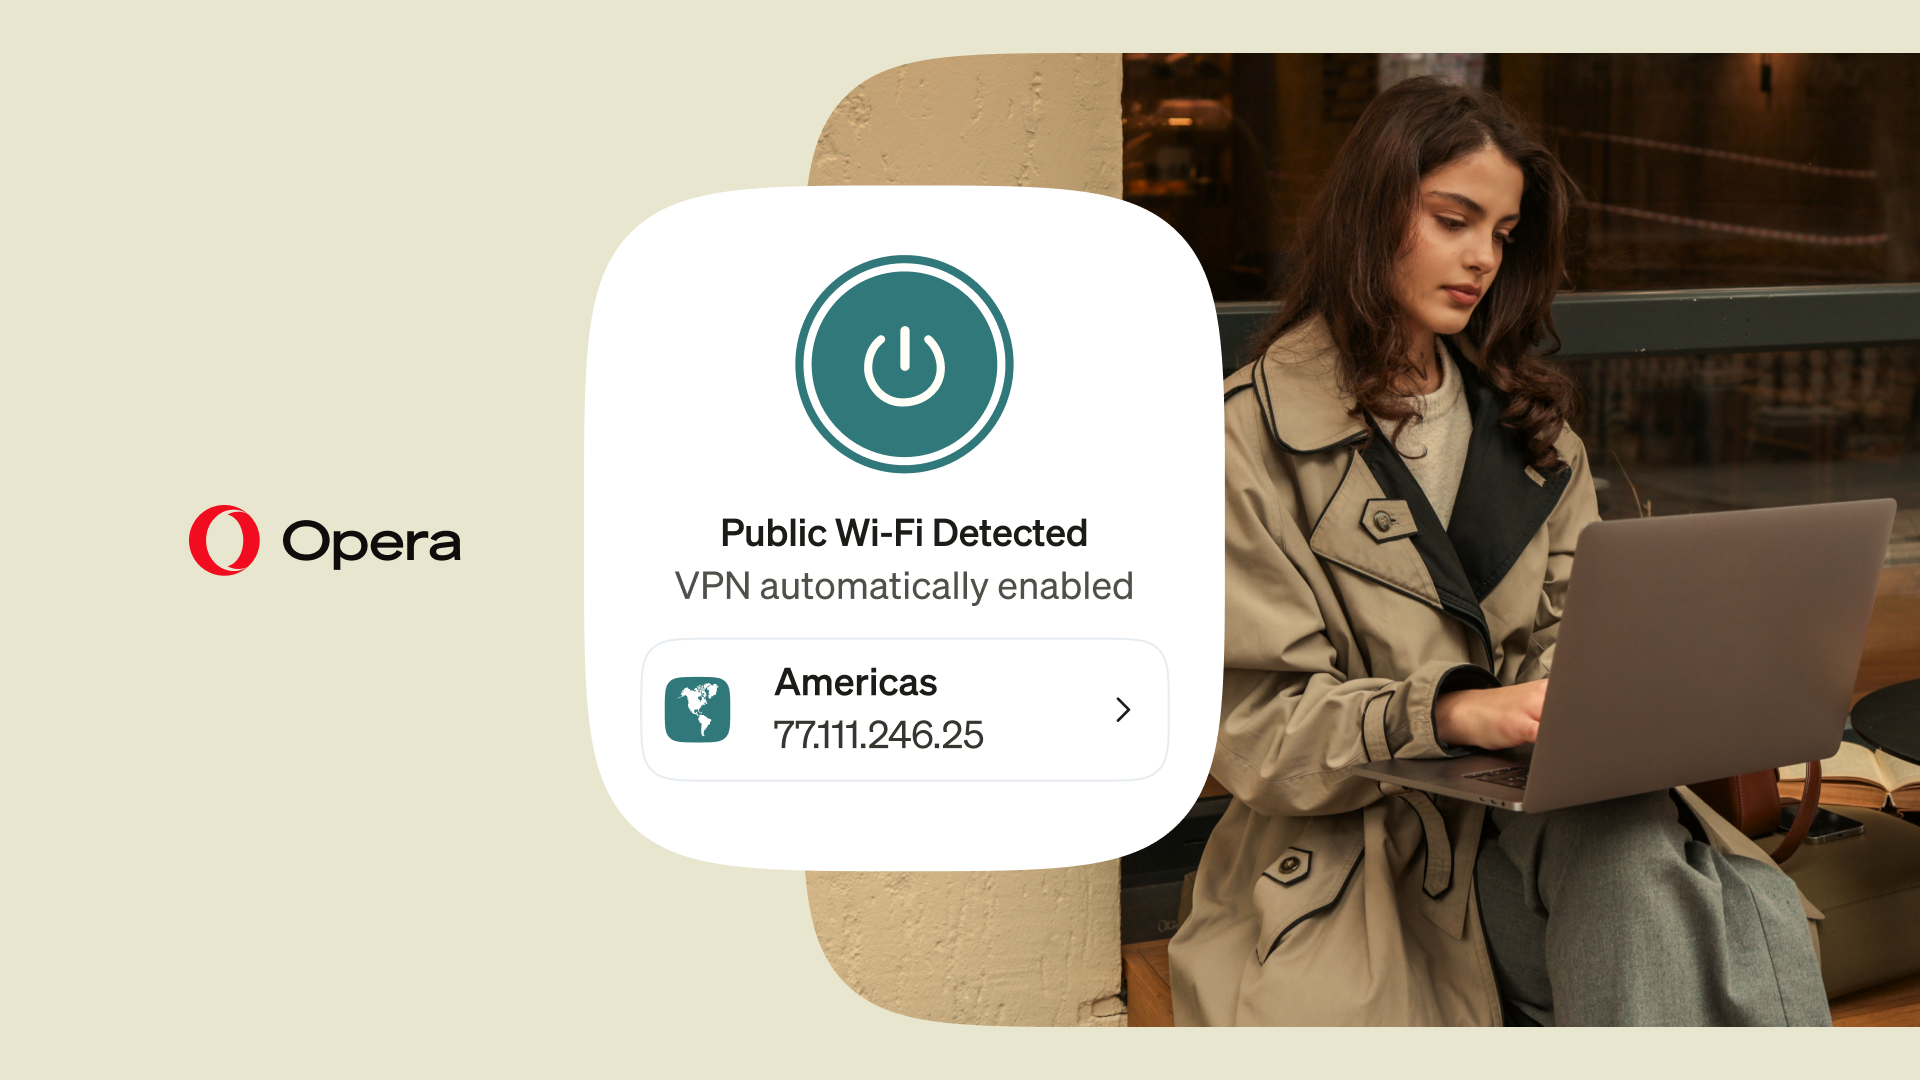
Opera está fortaleciendo su enfoque de higiene digital al hacer que su VPN gratuita integrada pueda activarse automáticamente cuando te conectas a una red Wi‑Fi pública o no segura. Esta función, opcional y principalmente orientada a usuarios de escritorio, llega primero a Estados Unidos y Francia. A continuación, una visión profesional de qué implica este cambio, qué cubre y qué limitaciones conserva.

Contexto y alcance
– Opera VPN Free es una VPN integrada en el navegador, disponible sin necesidad de crear una cuenta y sin un límite fijo de ancho de banda. Su política de no registro ha sido auditada de forma independiente, lo que aporta una capa de credibilidad frente a servicios similares.
– Con la nueva opción, la VPN se conecta automáticamente cuando Opera detecta una red pública, eliminando la necesidad de activar la servicio manualmente cada vez. El objetivo es mejorar la higiene digital y reducir la fricción entre la intención de usar una VPN y la acción de encenderla.
– Esta característica está implementada en la versión de escritorio y, de momento, se encuentra en proceso de despliegue en Estados Unidos y Francia. Se ha informado que la activación automática puede requerir que el usuario la habilite previamente en Configuración.

Ventajas de la automatización
– Mayor cobertura en redes de riesgo: al conectarse a cafés, campus o aeropuertos, la VPN se activa para cifrar el tráfico y dificultar la intercepción de datos.
– Reducción de decisiones repetitivas: los usuarios ya no necesitan recordar encender la VPN en cada conexión a una red pública.
– Diferenciación competitiva: Opera señala que navegadores como Chrome o Safari aún no ofrecen VPNs integradas por defecto, y los datos de uso sugieren una adopción moderada de VPNs a nivel mundial, lo que podría acelerar la adopción de esta función.

Limitaciones y consideraciones
– Opera VPN Free protege el tráfico dentro del propio navegador. Las aplicaciones externas (por ejemplo, Spotify, Steam o clientes de correo fuera del navegador) pueden seguir usando la conexión habitual si no se utiliza la versión Pro o una solución VPN independiente de sistema.
– Opera VPN Pro, lanzada en 2022, ofrece una solución de VPN a nivel de sistema, cubriendo hasta seis dispositivos y funcionando con el protocolo Lightway. Pro incluye características más amplias, como protección para todas las apps y posibles mejoras de seguridad, incluyendo protección posterior a la computación cuántica según la implementación de Lightway.
– Para usuarios que requieren protección total en todos los programas y dispositivos, la opción de Pro o una VPN dedicada sigue siendo la recomendación más adecuada.

Qué significa para la seguridad en redes públicas
– Las redes Wi‑Fi públicas pueden ser convenientes, pero suelen ser inseguras. Las intrusiones, la manipulación de tráfico y otros riesgos son comunes en estos entornos. Una VPN que se conecte automáticamente añade una capa de cifrado para proteger datos personales y credenciales mientras se navega o se trabaja.
– Automatizar la conexión ayuda a convertir un buen hábito en una práctica habitual, cerrando la brecha entre la conciencia de la necesidad de una VPN y la acción de activarla.

Conclusión
La incorporación de una activación automática de Opera VPN Free en redes públicas representa un paso práctico hacia una mayor higiene digital sin exigir al usuario una gestión manual constante. Para quienes buscan una solución simple para proteger la navegación básica dentro del navegador, la opción gratuita con auto‑conexión es una elección atractiva. Si la protección total del sistema es necesaria, o si se quiere que todas las apps del dispositivo estén cubiertas, conviene evaluar Opera VPN Pro o alternativas de VPN de nivel sistema.

Para quienes quieran ampliar su visión sobre privacidad digital, el boletín Leave No Trace ofrece una revisión semanal sobre compañías, gobiernos y luchas por la libertad digital, con la promesa de entregar ideas y análisis prácticos cada semana.

from Latest from TechRadar https://ift.tt/hTantfw
via IFTTT IA

Análisis profesional de las Meta Ray-Ban Gen 3: diseño, rendimiento y valor frente a Gen 2


En el reciente evento Connect de Meta se presentaron varios productos nuevos, entre ellos unos anteojos inteligentes que ya generan conversación: los Meta Ray-Ban Gen 3. A continuación, se ofrece un análisis claro y equilibrado sobre sus especificaciones clave y su comparación con la generación anterior, con especial énfasis en diseño, rendimiento y relación calidad-precio para diferentes perfiles de usuario.

Pricing y diseño

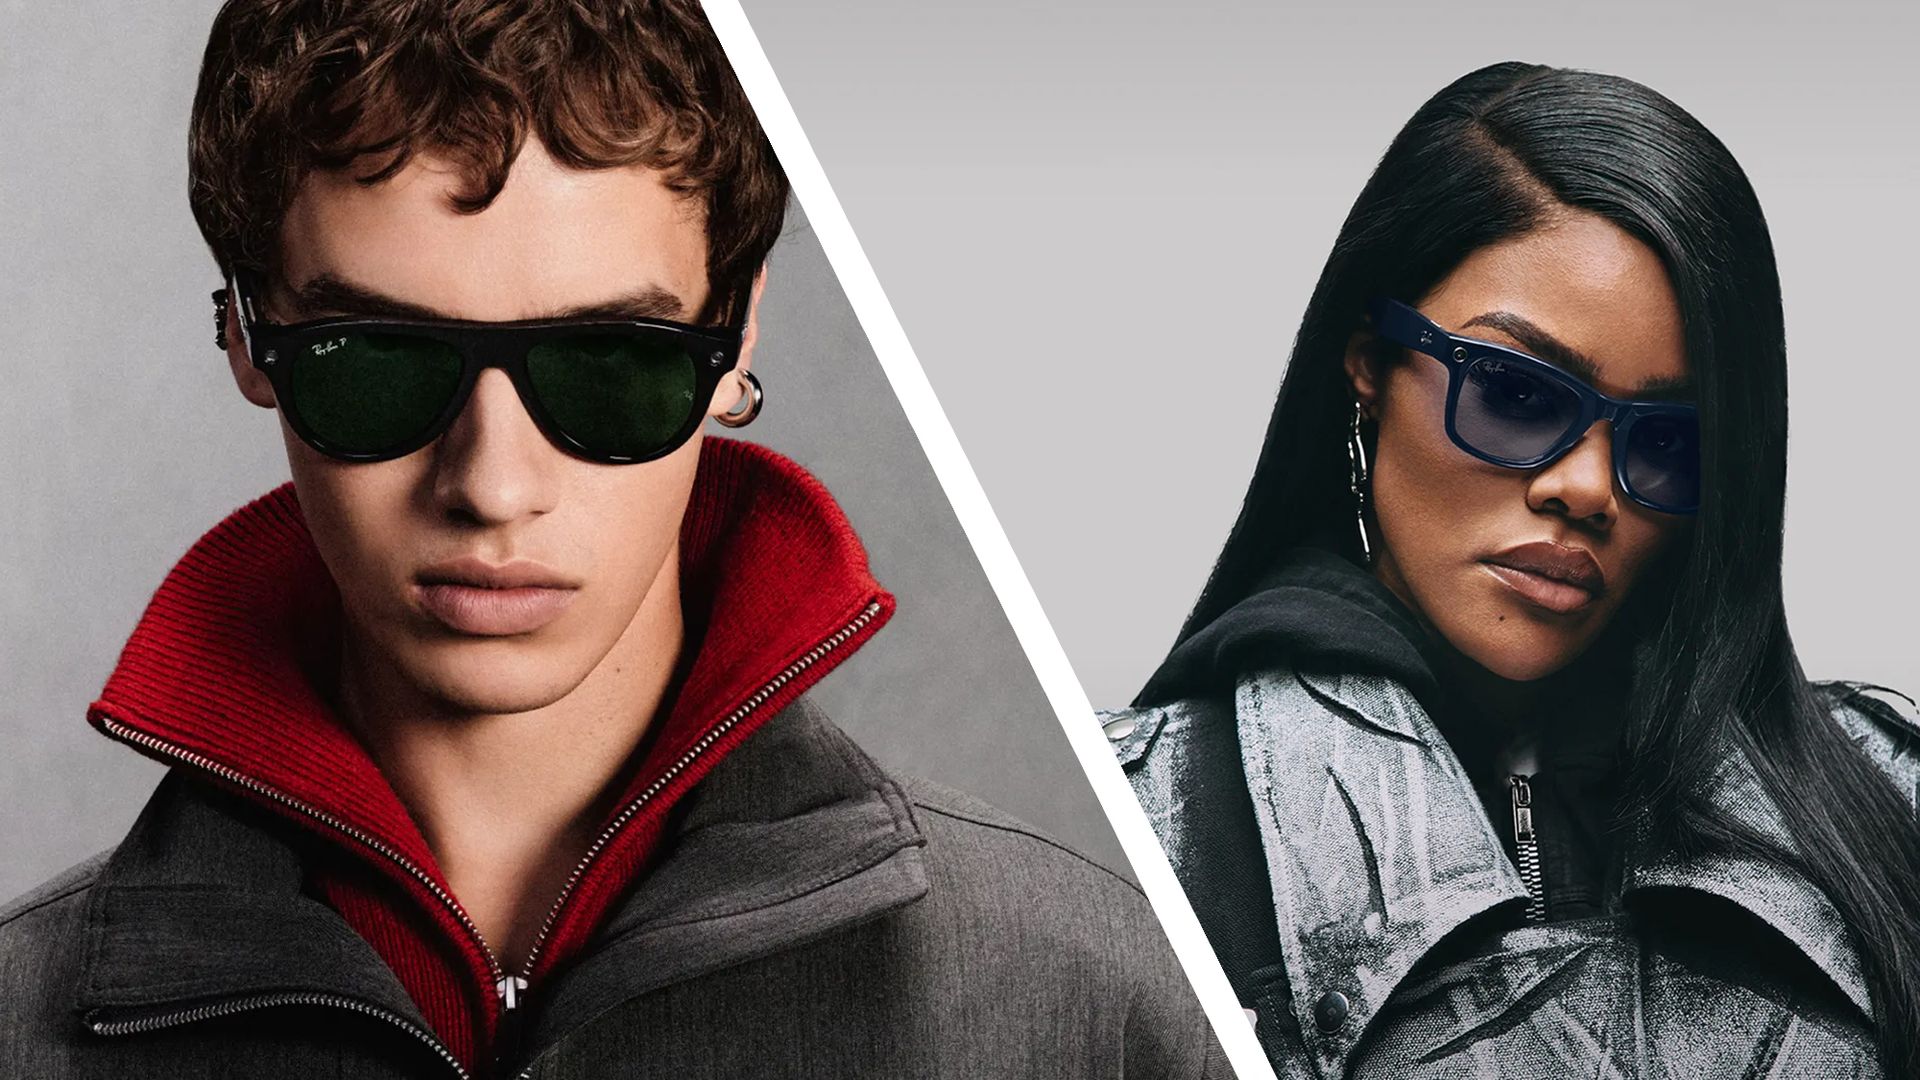
Los Ray-Ban Gen 3 ya están disponibles con un precio de salida de 449 USD (aproximadamente 409 GBP o 679 AUD). Meta afirma que el diseño es más delgado y cómodo en comparación con la Gen 2, aunque, según la ficha, el peso no ha variado significativamente en la versión Wayfarer, que es la única montura mantenida de la generación anterior. Se ofrecen tres estilos: Wayfarer (también en talla grande), Aviator y Zena, descrita por la marca como un marco “ocultamente audaz” de cat-eye. En total, hay 27 combinaciones de lentes y colores entre estos modelos, con opciones como Negro y Havana.

A diferencia de la Gen 2, que rondaba los 379 USD, la Gen 3 mantiene el rango de precio, y las tres variantes siguen disponibles: Wayfarer (estándar o grande), Skyler (cat-eye) y Headliner (más redondo). Aunque Meta señaló originalmente 27 combinaciones para la Gen 2, estas no se traducen exactamente a la Gen 3 y han cambiado con ofertas estacionales, por lo que el espectro de opciones es similar en magnitud pero distinto en contenido entre generaciones.

Batería y especificaciones

La Gen 2 prometía unas 8 horas de uso continuo con 48 horas extra del estuche de carga. La Gen 3 eleva la promesa a 9 horas por carga y 50 horas adicionales proporcionadas por la funda de carga. Meta también indica una carga del 0 al 50% en solo dos minutos, una afirmación que ya se había hecho para la Gen 2.

En cámara, tanto Gen 3 como Gen 2 comparten una cámara ultrawide de 12 MP capaz de grabar vídeo 3K, con el mismo enfoque en la privacidad de terceros. En cuanto a micrófonos, la Gen 3 mejora la configuración a 6 micrófonos frente a 5 en la Gen 2, lo que promete mejor captura de voz y reducción de ruido. El audio de los altavoces mantiene la misma amplitud nominal (76.1 dB(C)) y la capacidad de almacenamiento interno se mantiene en 32 GB. En resumen: el salto principal está en mayor duración de batería y mejoras en la entrada de voz, con cambios relativamente modestos en cámara y audio.

Funciones y AI

En cuanto a funciones, las capacidades clave siguen presentes: videollamadas, llamadas de audio, asistencia en vivo a través de Meta AI y la app complementaria. La novedad notable es un nuevo botón de acción en las Gen 3, que puede configurarse para activar el asistente de IA, enviar un mensaje a un contacto favorito, o activar la traducción integrada, entre otras funciones. Fuera de ese añadido, se mantiene el ecosistema de IA en los anteojos y la experiencia de usuario a través de la app móvil de Meta.

El salto entre Gen 1 y Gen 2 fue mucho más notable en términos de video, duración y experiencia de usuario; con la Gen 3, quienes ya poseen Gen 2 pueden considerar la actualización principalmente por las mejoras en micrófonos y la batería, especialmente si valoran las nuevas opciones de diseño. Para quienes aún usan Gen 1 o están evaluando por primera vez unas gafas inteligentes, la Gen 3 representa una propuesta mucho más atractiva gracias a su mayor autonomía, nuevas posibilidades de interacción y mayor compatibilidad con el portafolio de cámaras y audio de Meta.

Conclusión

En conjunto, la Gen 3 de Ray-Ban mantiene la esencia de las gafas inteligentes de Meta, añadiendo mejoras prácticas en autonomía y entrada de voz, y ampliando las opciones de diseño para distintos estilos. Si ya posees Gen 2, la decisión de actualizar dependerá de cuánto valoras la mayor duración de batería y el nuevo botón de acción; para nuevos usuarios o quienes prueban por primera vez, la Gen 3 ofrece una experiencia más completa y contemporánea frente a sus predecesoras. Tras las recientes presentaciones de Meta, también conviene considerar las alternativas dentro del ecosistema de realidad aumentada, como las Meta VR Glasses o las Ray-Ban Meta Audio glasses, para un conjunto de dispositivos que se adapte a diferentes contextos de uso.

from Latest from TechRadar https://ift.tt/nHYDS57
via IFTTT IA

Marble Hall Murders: guía de visionado, plataformas y trucos para verla desde cualquier lugar


Susan Ryeland y Atticus Pünd regresan para una nueva investigación criminal en Marble Hall Murders, la tercera y última entrega de la trilogía de misterio tras Magpie Murders (2022) y Moonflower Murders (2024). Este thriller de seis episodios adapta la novela homónima de Anthony Horowitz y, al igual que sus predecesoras, entrelaza dos misterios: un caso real y una intriga al estilo de una novela de los años 1950 dentro de la ficción. A continuación, tienes una guía completa para entender la serie, dónde verla y cómo acceder desde distintos lugares del mundo.

Sinopsis y contexto
– Marble Hall Murders continúa con la figura de Susan Ryeland editora y la investigación de Atticus Pünd, ahora en un marco en el que un joven escritor, Elliot Crace, intenta sostener una nueva entrega de la saga Pünd mientras la vida personal y familiar de Crace parece emular los intrincados enigmas de la novela. La historia despliega un doble hilo narrativo: un drama policial contemporáneo y una narración dentro de la narración que remite a los años 50.
– Horowitz sugiere la posibilidad de un cuarto libro, Mile End Murders, lo que sitúa a la saga en una trayectoria que podría seguir ampliándose. El equipo de producción mantiene el sello de las entregas anteriores: guiones pulidos y un elenco de primer nivel encabezado por actores consagrados.

Dónde mirar Marble Hall Murders (y cuándo)
– En el Reino Unido, la serie se emite en BBC One y BBC iPlayer. El primer episodio se estrenó el 26 de septiembre a las 21:35 BST, y los episodios siguientes se liberan semanalmente.
– En Estados Unidos, la serie se emite en MASTERPIECE on PBS y está disponible para fans de PBS a partir de esta fecha con un ritmo semanal.
– En Australia, Marble Hall Murders se puede ver en BritBox, con un costo de suscripción y un periodo de prueba. En otras regiones, es posible encontrar la serie a través de plataformas internacionales según acuerdos regionales.

Guía práctica para ver Marble Hall Murders desde cualquier lugar
– Si estás fuera del Reino Unido y el contenido está bloqueado geográficamente, puedes usar una VPN para acceder a las plataformas de tu país de origen (siempre respetando los términos y condiciones de cada servicio de transmisión). NordVPN suele ser una recomendación popular para este tipo de situación, con descuentos que suelen superar el 75% y la posibilidad de obtener meses extras según la oferta vigente.
– Pasos básicos para ver con VPN en BBC iPlayer (ejemplo):
1) Descarga e instala un servicio de VPN de tu preferencia (NordVPN aparece frecuentemente como la opción recomendada).
2) Conéctate a un servidor ubicado en el Reino Unido.
3) Accede a BBC iPlayer y busca Marble Hall Murders.
– Nota: BBC iPlayer es gratis, pero es necesario crear una cuenta, contar con un código postal del Reino Unido válido y una licencia de TV. Si estás temporalmente fuera del Reino Unido, el uso de VPN puede facilitar el acceso a tu biblioteca habitual, siempre dentro del marco legal y de las políticas del servicio.

Dispositivos compatibles para ver BBC iPlayer
– Amplia lista de opciones: Fire TV, Android TV, dispositivos Android e iOS, Apple TV, Google TV, Freesat, Freeview Play, PS4/PS5, Roku, Smart TVs Samsung (2017+), NOW, Sky Q/Glass/Stream, Virgin Media (360/Stream/TiVo), YouView, Xbox One/Series X|S, entre otros. Consulta cada app para requisitos mínimos de sistema y versión de software.

Marble Hall Murders: preguntas frecuentes y elenco clave
– ¿Dónde ver en US/Canada/Australia y a nivel mundial? En EE. UU. y Canadá, la serie se emite semanalmente los domingos a las 9/8c a través de MASTERPIECE on PBS. En Australia, está disponible en BritBox. Si viajas desde Reino Unido, la VPN puede facilitar el acceso a tu plataforma habitual.
– Reparto destacado: Lesley Manville (Susan Ryeland), Rupert Penry-Jones (Jonathon Crace), Tim McMullan (Atticus Pünd), y un elenco que incluye a Yasmine Al Massri, Jamie Blackley, Claire Rushbrook, entre otros.
– Cast y personajes de apoyo se complementan con la intriga dentro de la novela de Elliot Crace y la investigación de Pünd, generando paralelismos entre la vida real y la ficción que ocupan el eje central de la historia.

Recomendaciones finales
– Si te interesa seguir series de misterio literario adaptadas con un enfoque de novela dentro de la novela, Marble Hall Murders ofrece una experiencia similar a sus predecesoras, con una mezcla de suspense contemporáneo y referencias a la ficción clásica.
– Considera la opción de usar VPN con responsabilidad y dentro de la legalidad de cada región para acceder a contenidos disponibles únicamente en ciertas zonas geográficas. Revisa siempre las políticas de uso de cada plataforma y las condiciones de su servicio.

Notas de seguridad y uso responsable
– El contenido de VPN y streaming debe ser utilizado respetando las condiciones de uso de cada servicio. Este artículo no promueve usos ilegales; su objetivo es ayudar a los lectores a entender opciones legales y seguras para disfrutar del contenido.

from Latest from TechRadar https://ift.tt/6s2uCnJ
via IFTTT IA

Microslop y la moderación de la conversación about AI: entre censura y Streisand


El tema de Microslop ha atravesado un periodo de revisión en torno a la moderación de canales y la libertad de expresión en entornos corporativos. Este análisis pretende ofrecer una lectura equilibrada sobre cómo se ha gestionado, y se gestionaría, la conversación en torno a la inteligencia artificial dentro de comunidades asociadas a productos de software empresarial.

Recientemente, se ha señalado que Microsoft habría aplicado una medida de bloqueo temporal de publicaciones que utilizaban el término Microslop en el canal Copilot de Discord. Aunque la compañía no ha hecho un anuncio oficial que confirme una prohibición, informes de la prensa especializada indicaron que se trataba de una acción destinada a frenar posibles abusos o spam. Con el paso del tiempo, la moderación parece haber cambiado de enfoque, y el uso del término se ha vuelto más visible en canales de conversación generales.

En el contexto de la conversación pública, el término Microslop surgió tras una observación sobre desarrollos en IA y su integración en productos de Microsoft. Este episodio ha puesto de relieve la tensión entre la libertad de expresión de la comunidad de usuarios y la necesidad de mantener canales de comunicación organizados y libres de abusos. Aunque algunas fuentes señalan que la acción fue reversible, también es cierto que no existe una confirmación formal por parte de la empresa sobre la existencia de una prohibición y su retirada.

La evolución de esta historia se ha observado en diferentes comunidades en línea, donde mensajes y discusiones sobre Microslop han aumentado, disminuido o variado en tono. El análisis de la situación sugiere que la moderación inicial buscaba mitigar distracciones o comportamientos no deseados, pero que, en la práctica, este enfoque podría haber generado efectos adversos, como una mayor atención y presión pública sobre el tema.

Desde una perspectiva comunicacional, es relevante considerar el fenómeno conocido como el Efecto Streisand: los intentos de censura o restricción pueden, paradójicamente, aumentar el interés y la conversación alrededor del tema. En este caso, la retirada de medidas estrictas podría haber contribuido a desactivar la espiral de la polémica, pero no necesariamente neutraliza la percepción de que el término persiste como símbolo de debates sobre IA y su influencia en los productos de Microsoft.

En cuanto a la interpretación general, es posible sostener que la conversación sobre Microslop no desaparecerá fácilmente. Aunque la moderación ha cambiado, la crítica hacia la integración de IA en sistemas operativos y herramientas de productividad continúa. Esto sugiere que, más que una censura efectiva, lo que podría ocurrir es una gestión más sutil de la conversación: evitar símbolos de protesta en ciertos espacios, mientras la discusión sigue en otros ámbitos, a veces con un tono más razonado y menos confrontacional.

En resumen, el caso Microslop ilustra la compleja interacción entre moderación, libertad de expresión y percepción pública en entornos tecnológicos. Aunque la acción de censura explícita pueda haber sido retirada, la conversación sigue viva en la cultura digital, reflejando una preocupación genuina sobre el impacto de la IA en la vida cotidiana de los usuarios y en la dirección de los productos de Microsoft.

from Latest from TechRadar https://ift.tt/khXlYW0
via IFTTT IA

NVIDIA Smooth Motion llega a GPUs RTX 3000 a través de un mod experimental


En la actualidad, la comunidad de modders continúa encontrando formas de adaptar las tecnologías más recientes de NVIDIA a hardware más antiguo. Recientemente, ha surgido un proyecto que permite que la funcionalidad de generación de marcos (frame generation) de NVIDIA se ejecute en GPUs de la serie RTX 3000 a través de un mod a nivel de controlador.

Según informaciones recogidas por Wccftech, NVIDIA Smooth Motion ha sido habilitado de manera no oficial en GPUs de la generación Ampere (RTX 3000) gracias a un mod conocido como NVSmooth30, disponible en GitHub, y que ha sido verificado en una RTX 3050 para portátil y en una RTX 3080 de escritorio.

La función Smooth Motion es, en esencia, equivalente a la tecnología de AMD denominada Fluid Motion Frames. Su objetivo es permitir la generación de frames en juegos que no cuentan con soporte oficial para esta característica, lo que resulta especialmente útil para títulos antiguos o para títulos que se ejecutan en emuladores.

El mod funciona modificando el archivo DLL de generación de frames a nivel de controlador, etiquetado como NvPresent64, y evita las comprobaciones de compatibilidad que impedirían su funcionamiento en hardware Ampere. También se apoya en una “conservación de metadatos” desde Ada Lovelace (serie 4000) y se orienta a Ampere para su ejecución.

El creador del mod indica que los usuarios solo deben colocar el archivo DLL en la carpeta del juego relevante y utilizar la herramienta Nvidia Profile Inspector para habilitar Smooth Motion. Aunque el proceso es sencillo, se trata de un proyecto experimental, lo que implica posibles fallos o inestabilidades, y no debe utilizarse en juegos en línea que empleen anti-cheat, ya que podría conllevar sanciones.

La demanda de los jugadores frente a la falta de nuevas GPUs asequibles

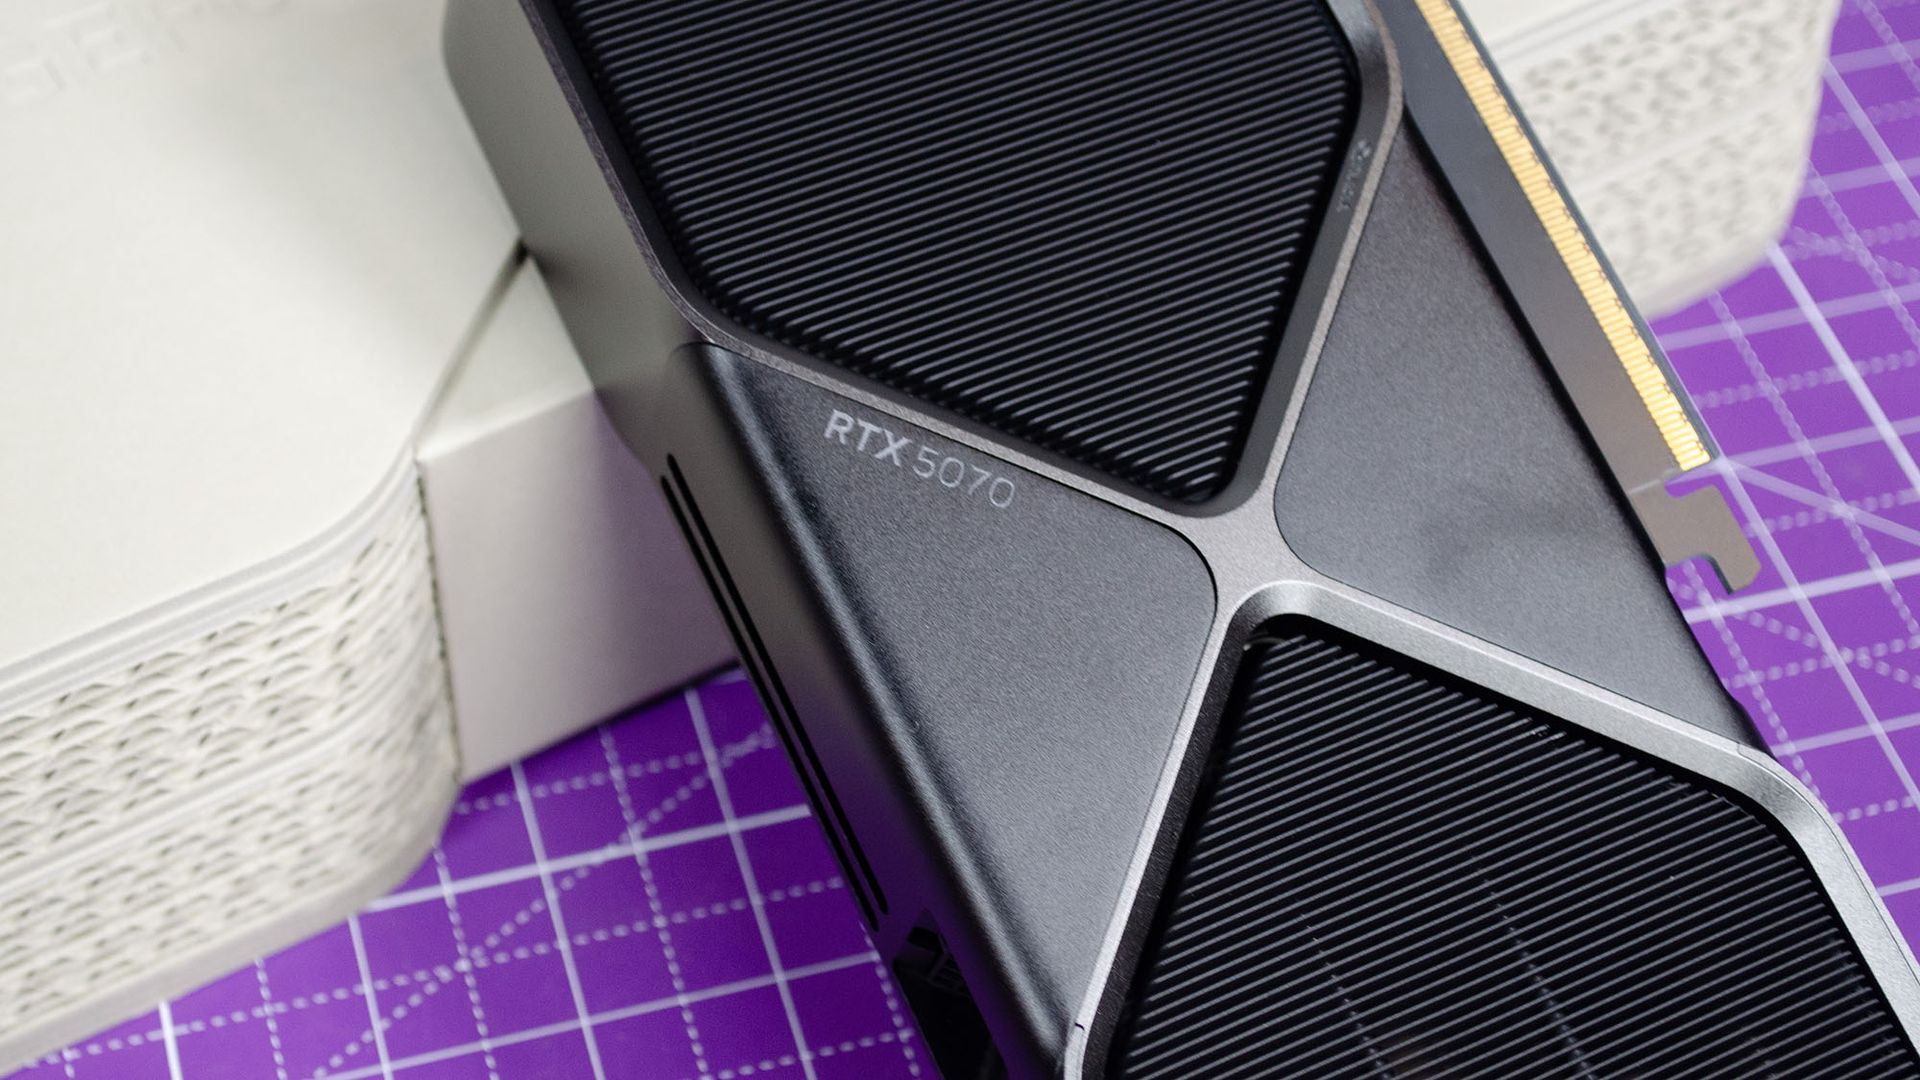
Una NVIDIA GeForce RTX 5070

(Crédito de la imagen: Future / John Loeffler)

Las últimas tecnologías de NVIDIA, como DLSS 5 Neural Rendering, han generado gran interés, y Smooth Motion se suma a una lista de innovaciones introducidas en los últimos años. Sin embargo, el mercado de GPU atraviesa una etapa de inestabilidad de precios, provocada en parte por la escasez de memoria y otros factores, lo que dificulta que muchos usuarios actualicen su hardware. En este contexto, las características como la Multi-Frame Generation y la Dynamic Frame Generation resultan especialmente atractivas, pero siguen siendo inaccesibles para GPUs más antiguas.

La comunidad de modders ha demostrado repetidamente su capacidad para adaptar estas funciones a hardware anterior, incluso llegando a portar DLSS 5 a tarjetas como la RTX 4080. Aunque es poco probable que DLSS 5 Neural Rendering llegue pronto a hardware más antiguo de forma oficial, NVIDIA ha indicado en ocasiones que contempla una compatibilidad retroactiva en algún momento, probablemente priorizando primero las series 4000 y, en una etapa posterior, la serie 3000, si fuera posible.

Más allá de las posibles limitaciones técnicas, la conversación sobre backporting de características como Frame Generation y Smooth Motion subraya la necesidad de una mayor atención por parte de NVIDIA hacia las plataformas más antiguas. Ofrecer estas mejoras de forma oficial podría beneficiar a una base de usuarios que actualmente depende de mods no autorizados para obtener un rendimiento adicional y una experiencia más fluida en sus GeForce hardware.

Como nota final, estos experimentos destacan el interés continuo en ampliar la vida útil de las GPUs existentes y en ampliar el ecosistema de características de NVIDIA para usuarios que no pueden permitirse una actualización de hardware frecuente.

from Latest from TechRadar https://ift.tt/cy8vLel
via IFTTT IA

NodeJS para PYMEs: Cómo sacar más con menos sin perder control


Como pequeña empresa, tu presupuesto de desarrollo es limitado, pero tu lista de tareas no lo es. Sin embargo, cada nueva herramienta parece venir acompañada de otra suscripción costosa para mantenerla. NodeJS es popular entre las PYMEs porque ayuda a los equipos a construir más con menos.

Imaginemos que diriges una tienda online que necesita un checkout más rápido. O eres un responsable de operaciones ahogado en hojas de cálculo. O quizá eres un fundador decidiendo qué debe saber tu primer desarrollador que contrates. NodeJS puede ahorrarte horas reales y dinero, pero hay tareas para las que es más adecuado que otras.

Qué hace que NodeJS sea tan útil

Node.js es un entorno de ejecución de código abierto que te permite ejecutar JavaScript fuera del navegador. Los desarrolladores lo utilizan para construir servidores, aplicaciones web, herramientas de línea de comandos y scripts.

La documentación oficial del proyecto lo describe como un “entorno de ejecución de JavaScript asíncrono y orientado a eventos”. En términos simples, Node.js no se queda inactivo esperando una respuesta de una base de datos, pasarela de pagos o un archivo. pasa a la siguiente solicitud y vuelve a las tareas anteriores cuando llega la respuesta. Según la documentación de Node.js, casi ninguna función en Node detiene directamente la ejecución para esperar una respuesta, por lo que el proceso nunca se estanca.

Dicho esto, la mayor ganancia para una pequeña empresa es el propio lenguaje. JavaScript es utilizado por el 66% de los encuestados en la Encuesta de Desarrolladores de Stack Overflow 2025, mientras que Node.js es utilizado por el 48.7%. Eso proporciona un amplio pool de talento y un único lenguaje que cubre tanto la tienda que tus clientes ven como el backend que mantiene tu negocio en funcionamiento.

También es muy fácil de mantener para equipos pequeños. Las versiones de soporte a largo plazo (LTS) de Node suelen recibir correcciones críticas durante 30 meses. El proyecto recomienda ejecutar solo versiones LTS en producción, lo que quita gran parte de la conjetura a la hora de planificar actualizaciones.

7 formas en que las pequeñas empresas pueden usar NodeJS

La mayoría de las pequeñas empresas no requieren una pila tecnológica extensa. Necesitan un puñado de sistemas fiables que se comuniquen entre sí, permanezcan en línea y no exijan un ingeniero a tiempo completo para cuidarlos. Node.js encaja en ese perfil porque es más fuerte en el trabajo diario de mover datos entre personas, apps y servicios:

1. Ejecuta toda tu pila web en un solo lenguaje

Cuando el frontend y el backend de tu sitio comparten un lenguaje, un solo desarrollador puede trabajar en ambos. Evitas pagar por especialistas separados o esperar en los traslados entre dos equipos. También significa que el código de cosas como la validación de formularios puede escribirse una vez y reutilizarse en ambos lados.

El ejemplo clásico es la migración de PayPal a Node.js. Sus ingenieros reportaron haber construido una app casi dos veces más rápido con menos gente, usando un 33% menos de líneas de código que el equivalente en Java. Tu negocio no es PayPal, aunque la lección se aplica a una escala más pequeña: menos piezas móviles significan menos horas facturables.

2. Automatiza tareas administrativas repetitivas con scripts

Piensa en las tareas que tu equipo repite cada semana. Renombrar archivos, compilar informes de ventas, enviar recordatorios de facturas y limpiar archivos CSV exportados son trabajos que un breve script de Node puede manejar. Ninguno de ellos necesita una aplicación completa, solo un archivo de código y un programador para programarlo.

Como Node.js está construido para herramientas de línea de comandos, también puedes programarlas para que se ejecuten de noche cuando nadie está en la oficina. Algunas horas de trabajo de un desarrollador al inicio pueden recuperar varias horas de tiempo del personal cada mes. Menos pasos manuales también reducen errores de copiar-pegar en tus facturas.

3. Enlaza tus apps empresariales con APIs

Tu procesador de pagos, CRM, plataforma de correo y software de contabilidad probablemente ofrecen APIs. En la mayoría de los casos, esas apps ya contienen los datos que necesitas, pero rara vez los comparten entre sí. Node.js trata HTTP como una primera clase, con una función fetch() global que ha sido estable desde Node 21.

Eso lo convierte en una opción natural para tareas como sincronizar un nuevo pedido con tu lista de stock o enviar facturas pagadas a tu contabilidad. En lugar de pagar por una suscripción de integración costosa, los servicios Node pueden hacer el mismo trabajo por unos pocos céntimos en hosting. Además, obtienes la lógica para adaptar el flujo, así no quedarás atado a cambios de precios de terceros.

4. Agrega características en tiempo real que tus clientes notarán

Chats en vivo, seguimiento de pedidos, disponibilidad de reservas y notificaciones instantáneas dependen de mantener conexiones abiertas, lo que consume recursos y se encarece a medida que llegan más visitantes. Ese es exactamente el tipo de trabajo que el diseño orientado a eventos de Node maneja bien.

Node ahora incluye un cliente WebSocket compatible con el navegador, estable desde la versión 22.4. Puedes incorporar actualizaciones en tiempo real en tu portal de clientes sin añadir infraestructura adicional. Los clientes que pueden ver el estado de su pedido por sí mismos tienden a enviar menos correos de “¿dónde está mi paquete?”, lo que reduce la presión sobre tu equipo de soporte.

5. Integra servicios de IA en tus flujos de trabajo

No necesitas entrenar tu propio modelo de IA para beneficiarte de uno. La mayoría de las pequeñas empresas simplemente llaman a un servicio de IA alojado para resumir tickets de soporte, redactar descripciones de productos o clasificar correos entrantes.

Esas llamadas suelen ser tiempo de espera mientras un servidor remoto procesa la tarea. Node.js es muy eficiente esperando, por lo que puede gestionar muchas solicitudes de IA a la vez mientras el cómputo pesado se realiza en otro lugar. Si más adelante cambias de proveedor de IA, normalmente solo necesitas cambiar unas pocas líneas que apuntan al nuevo API.

Solo ten cuidado con qué envías. Los datos de clientes enviados a un servicio de IA de terceros siguen siendo tu responsabilidad, así que revisa los términos de retención de cada proveedor antes de conectarlo a tu bandeja de entrada.

6. Mantén tus facturas de hosting bajo control

Porque Node gestiona muchas conexiones concurrentes con poca sobrecarga, una pequeña aplicación suele poder ejecutarse en un servidor modesto. El equipo de PayPal informó haber duplicado las solicitudes por segundo en un único núcleo, frente a cinco núcleos para su app en Java.

Node también es ampliamente compatible con plataformas sin servidor (serverless), donde solo pagas cuando tu código se ejecuta. Para un formulario de reserva o un formulario de contacto con tráfico esporádico, eso puede significar una factura mensual de unos pocos centavos en lugar de dólares. Mantén un ojo en los precios basados en uso, ya que un repentino aumento de tráfico puede incrementar esos centavos rápidamente.

7. Recorta tu cadena de herramientas con características integradas

Las versiones recientes de Node.js absorben tareas que antes requerían paquetes adicionales. El runner de pruebas incorporado ha sido estable desde Node 20. Node también puede cargar secretos desde un archivo .env con la bandera –env-file, que ya no es experimental desde las versiones 24.10 y 22.21.

Los usuarios de TypeScript también se benefician. La eliminación de tipos viene activada por defecto y estable desde Node 25.2 y 24.12, por lo que archivos TypeScript simples se ejecutan sin una etapa de compilación separada. Cada dependencia que evitas es una menos para actualizar, auditar o pagar a alguien para arreglar.

Limitaciones de NodeJS que deberías conocer

La guía oficial de Node.js es clara: Node se mantiene veloz siempre que cada tarea sea pequeña, porque un hilo ocupado con una tarea larga “no puede atender solicitudes de otros clientes”. Eso hace que trabajos de CPU intensivos como entrenamiento de modelos de IA, aprendizaje profundo o procesamiento de video a gran escala sean poco adecuados. Los hilos de trabajo ayudan con algunas tareas intensivas de CPU, pero incluso las vinculaciónes de TensorFlow de Node ceden la parte pesada a una biblioteca nativa en C, por lo que la mayoría de los equipos entrenan modelos en Python con GPUs dedicadas.

El bloat o hinchazón de dependencias es el siguiente dolor de cabeza. Un solo paquete npm puede arrastrar a decenas de otros, cada uno con sus propios mantenedores y calendario de actualizaciones. Con el tiempo, tu proyecto acumula código que nunca usas pero que aún debes parchear, comiéndose discretamente el tiempo que se suponía que NodeJS iba a ahorrar.

La seguridad es donde ese bloat golpea con más fuerza. En septiembre de 2025, atacantes phishing un mantenedor y empujaron versiones maliciosas de 20 paquetes populares con más de 2 mil millones de descargas semanales combinadas. Días después, un gusano auto-replicante llamado Shai-Hulud (adecuadamente, por las arenas de Dune) comprometió a más de 500 paquetes, con una segunda oleada en noviembre afectando a unos 800 más.

No diría que ninguno de estos motivos deba hacerte evitar Node.js por completo, pero sí debes ser disciplinado con él. Mantén las dependencias ligeras, ejecuta npm audit regularmente y usa npm’s min-release-age y ignore-scripts para evitar versiones de paquetes recién lanzadas y bloquear scripts de instalación. Trata cada paquete nuevo como una contratación: debe ser evaluado minuciosamente antes de concederle acceso.

from Latest from TechRadar https://ift.tt/vMyoEhj
via IFTTT IA