Avances y Desafíos en los Juegos Mundiales de Humanoides 2026


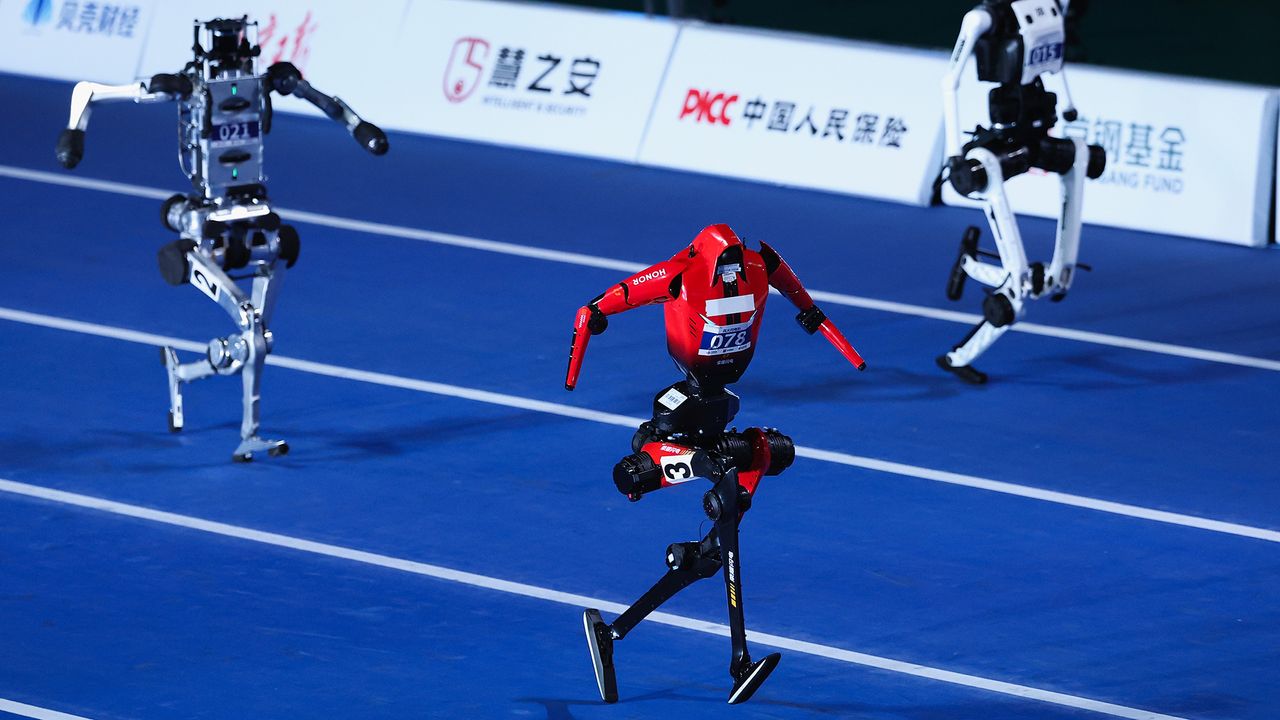
Los Juegos Mundiales de Humanoides 2026 se celebran esta semana en Beijing, y los records que antes parecían inalcanzables para el cuerpo humano están cayendo. En 51 disciplinas, estas máquinas están mostrando un rendimiento superior en ámbitos que van desde el atletismo hasta la logística y la hospitalidad, marcando una nueva era para la robótica deportiva y práctica.

Entre los logros más destacados, los robots ya han superado las mejores marcas humanas en disciplinas como el sprint de 100 metros y el salto de altura. Según reporta Associated Press, el récord de 100 metros para un humanoide se sitúa en 9,39 segundos, dejando atrás el récord de Usain Bolt de 9,58 segundos, mientras que un humanoide ha logrado un salto de altura de 2,88 metros, superando la marca de Javier Sotomayor de 2,45 metros. Este avance es notable, especialmente si se tiene en cuenta que el año pasado estas máquinas apenas daban saltos de 0,95 metros en la altura.

Una de las explicaciones citadas por analistas en medios como South China Morning Post es la mejora en la conectividad y el acceso a procesamiento en la nube de IA, lo que ha permitido a los robots integrar datos y ajustar movimientos con mayor rapidez y precisión.

El programa abarca 51 disciplinas a lo largo de cinco días, con nuevas pruebas que incluyen tenis, tenis de mesa y kickboxing para 2026. Además, se incorporan pruebas de carácter práctico centradas en producción industrial, logística y hospitalidad, para demostrar la utilidad de estas tecnologías en contextos reales.

Stop right there – frenando con control

A pesar de los logros, también se observan fallos llamativos: por ejemplo, investigaciones y demostraciones muestran que algunos sprintos de robots terminan en colisiones con barreras de seguridad al intentar frenar. Frenar a altas velocidades es un desafío de ingeniería complejo: implica gestionar con precisión una movilidad rápida y compleja, disipación de gran cantidad de energía, reequilibrio constante y transiciones entre estados de movimiento. Si bien ya se han conseguido simulaciones exitosas de control de frenado, trasladarlas a la realidad de robots en sprint sigue siendo un reto porque las velocidades y los mecanismos de movimiento superan aún la capacidad de IA de los sistemas actuales.

Este tema remite a un problema clásico de la robótica: evitar caerse. Mantenerse erguido requiere cálculos extremadamente rápidos y, durante una carrera, esa dificultad se multiplica. Aun así, quienes observan el evento destacan el asombro ante estas capacidades: para muchos, ver a robots realizar estas pruebas es una señal de los avances tecnológicos y de los posibles futuros usos en distintos sectores.

En palabras de un asistente a la competencia, Yang Shangzheng, citando a la Associated Press: “Estos deportes son normales para los humanos, pero ahora los robots pueden hacerlos. Me parece increíble.” El entusiasmo comparte escenario con la realidad de que cada avance trae consigo nuevos retos técnicos y éticos a considerar mientras estas máquinas continúan aprendiendo a moverse con la precisión y seguridad necesarias para convivir con los humanos en entornos compartidos.

from Latest from TechRadar https://ift.tt/2jSQes6
via IFTTT IA

Apollo Data Breach: A Cautionary Tale of Social Engineering and Cloud Security


Apollo, one of the largest private equity firms globally, recently confirmed a cyberattack that exposed the personally identifiable information of individuals in its cloud environment. The incident underscores the persistent risk posed by social engineering and the critical importance of robust cloud security practices.

Overview of the Incident

– The compromise was carried out by an unidentified threat actor who manipulated an Apollo employee into granting access to the company’s cloud environment. The attackers used social engineering techniques, with possibilities including spoofed login pages, the installation of infostealers, or coercing the employee to authorize access via remote monitoring and management software.
– The breach was detected a few days after initial access, prompting Apollo to activate safety protocols, notify authorities, strengthen security measures, and engage third-party forensic experts. The investigation determined that the attackers accessed the cloud platform between July 6 and 10.
– On August 12, 2026, Apollo informed affected individuals that their information potentially impacted included name, date of birth, contact information, home address, and Social Security Number (SSN). Importantly, financial data such as credit card or bank account details were not reported as compromised.

What Was Exposed

– Personal identifiers: full names, dates of birth, contact details, and home addresses.
– Sensitive government-issued identifiers: Social Security Numbers (SSNs).
– No evidence of compromised payment card information reported at this time.

Context and Risk

– Information such as names, addresses, and SSNs can be misused for identity theft, account takeovers, or fraudulent wire transfers if combined with other data. Cybercriminals frequently leverage this type of data for identity theft campaigns and business email compromise.
– The absence of reported dark web findings at press time does not eliminate risk; attackers may attempt to monetize compromised data in the future, or use it in targeted phishing or social engineering schemes.

Company Response and Protections

– Apollo is offering two years of free identity theft protection and monitoring for affected individuals through Cyberscout. This provides ongoing monitoring of personal data, alerts for potential misuse, and assistance with remediation efforts.
– The company has stated that it is continuing to monitor for any signs of further misuse and will take additional steps as needed to protect affected individuals.

Takeaways for Organizations

– Strengthen identity verification and access controls for cloud environments, and implement comprehensive phishing-resistant authentication where possible.
– Employ continuous monitoring and rapid incident response to detect and contain breaches caused by social engineering.
– Maintain clear, timely communication with affected parties and regulatory bodies, including specific what, when, and what is being done to mitigate risk.
– Consider offering post-incident protections such as identity theft monitoring for those potentially impacted.

Takeaways for Individuals

– Monitor your personal information for signs of misuse, such as unexpected account activity or new inquiries/credit pulls.
– Be cautious of phishing attempts that request credentials or personal information, especially if they reference recent data breaches.
– Enroll in any offered identity protection services and review your credit reports regularly.

Contextual Note

– This incident highlights the ongoing threat landscape where even large, well-known firms with substantial security investments remain vulnerable to social engineering. It reinforces the importance of layered security controls, user education, and proactive breach disclosure to mitigate impact on individuals and stakeholders.

Fuente ( referencia externa )

– TechCrunch report outlining the breach and the industry context.

from Latest from TechRadar https://ift.tt/aPjTxpi
via IFTTT IA

Oppo Reno 16 5G: análisis exhaustivo (dos minutos de lectura)


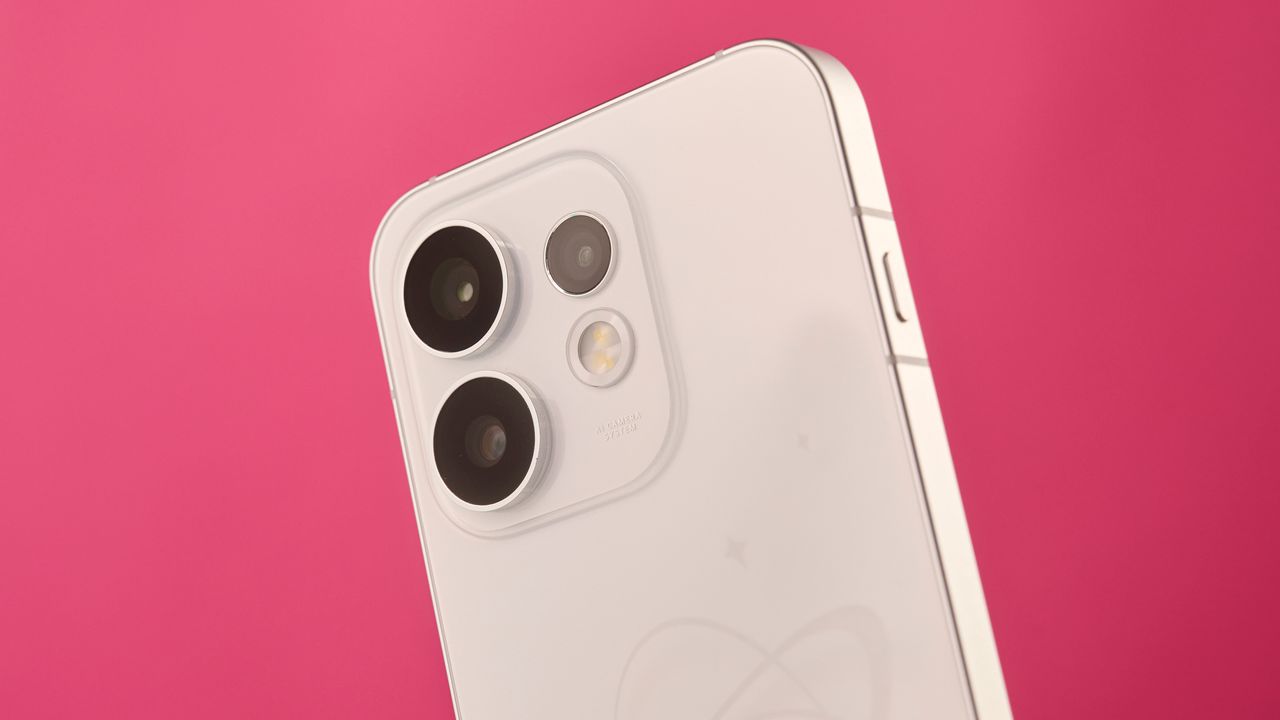
Oppo presenta el Reno 16 5G como un móvil de gama media con una pantalla envolvente, cámara destacada y rendimiento sólido. Si buscas un teléfono con una estética veraniega y un toque de fantasía, este dispositivo intenta ocupar ese espacio entre estilo y sustancia, posicionándose como una opción de moda entre los modelos de su segmento.

A simple vista, el Reno 16 5G es un teléfono que impresiona por su diseño. Es delgado, ligero y ofrece un acabado 3D holográfico en la parte trasera que lo distingue en un mercado competitivo. Su ligereza y tamaño compacto lo hacen atractivo para quienes prefieren dispositivos más manejables.

Pero no todo es apariencia: bajo su caparazón encontramos un rendimiento sólido gracias al procesador Qualcomm Snapdragon 7 Gen 4, una experiencia de usuario limpia y flexible, y una batería de 6.000 mAh orientada a un uso diario sin sobresaltos. La experiencia de cámara también es notable para su rango de precio, con un conjunto de sensores de 50 MP (principal, ultrawide y teleobjetivo) además de una cámara selfie de 50 MP. El teleobjetivo se comporta especialmente bien a 7x, y es capaz de grabar video en 4K a 60fps desde la cámara trasera o frontal.

La pantalla de 6,32 pulgadas es vibrantemente colorida y ofrece una tasa de refresco de 120 Hz, lo que se agradece para una navegación fluida y para juegos que soporten ese rendimiento. Aunque no alcanza la perfección de los flagships, la relación calidad-precio se mantiene favorable frente a rivales en este rango.

En términos de software, ColorOS 16 sobre Android 16 ofrece una experiencia intuitiva y personalizable. El teléfono llega con una cantidad razonable de bloatware, si bien el conjunto de apps preinstaladas no es abrumador, y la capa ofrece herramientas útiles. Entre las características de inteligencia artificial, la app Mind Pilot agrupa algunas funciones, aunque no todas resultan igual de necesarias o bien ejecutadas. Un detalle que puede desconcertar es un fondo de pantalla generado por IA que, en algunas configuraciones, resulta poco atractivo; es posible desactivarlo si se prefiere una experiencia más limpia.

Entre las mejoras y limitaciones: la ausencia de carga inalámbrica podría ser un hándicap para quienes buscan esa comodidad; el rendimiento sostenido puede generar calentamiento en escenarios de alta demanda. En cuanto a la duración de la batería, se mantiene sólida gracias a su gran capacidad y a la carga rápida de 80W, que puede devolver la energía de forma rápida, aunque el dispositivo no admite carga inalámbrica.

A nivel de conectividad y resistencia, el Reno 16 5G destaca por su clasificación IP69K, que ofrece una protección excelente frente a polvo y salpicaduras de agua, aumentando la resiliencia del teléfono en entornos exigentes. En resumen, este dispositivo equilibra diseño llamativo, rendimiento competente y experiencia de cámara versátil, manteniéndose como una opción atractiva en la gama media-alta.

Conclusión: ¿deberías comprar el Oppo Reno 16 5G? Si valoras un diseño premium y una cámara sólida, especialmente su teleobjetivo, junto con una batería de larga duración y una experiencia de software razonablemente limpia, este teléfono merece ser considerado, especialmente si se encuentra en oferta. Sin embargo, si el wireless charging o un precio aún más competitivo son prioritarios, podría merecer la pena mirar alternativas dentro de la misma franja.

A continuación, un resumen directo para toma de decisión:
– Diseño: estética estilizada y construcción de alta calidad con clasificación IP69K (5/5).
– Pantalla: panel AMOLED de 6,32 pulgadas con 120 Hz y brillo adecuado (4/5).
– Software: ColorOS 16 en Android 16, con actualización garantizada y experiencia razonable, pero con algunos rasgos de IA y bloatware moderado (3.5/5).
– Cámaras: sistema de 50 MP con teleobjetivo destacado; video 4K60fps (4.5/5).
– Rendimiento y sonido: desempeño estable y audio sólido; posibilidad de calentamiento en tareas exigentes (4/5).
– Batería y carga: 6.000 mAh con carga rápida 80W, sin carga inalámbrica (4/5).

Precio y disponibilidad: se lanzó en julio de 2026, con un precio inicial de £649 (aprox. $880) para la versión con 8 GB de RAM y 512 GB de almacenamiento. No se comercializa directamente en EE. UU., pero podría importarse; disponible en colores como Pop White y Purple Black.

Si te interesa, también conviene mirar alternativas cercanas en rendimiento y precio, como Nothing Phone (4a) Pro o iPhone 17, para valorar diferencias en cámara, software y ecosistema.

Cómo evalué el dispositivo: probé el Reno 16 5G a lo largo de una semana completa, evaluando juego, fotografía y productividad; comprobé su rendimiento multitarea y analicé la experiencia de la pantalla frente a rivales; además, revisé la autonomía, velocidad de carga y comportamiento térmico durante cargas sostenidas. Esta reseña refleja una experiencia y observaciones de campo para facilitar una decisión informada.

from Latest from TechRadar https://ift.tt/lLnib39
via IFTTT IA

Android Pulse: lo que necesitas saber sobre esta nueva presencia en Google Play y su posible impacto en tu teléfono


Recientemente se ha descubierto que Android Pulse ha aparecido en la Google Play Store y que, para algunos usuarios, ya figura como una actualización disponible. Aunque no todos están al tanto, este hallazgo sugiere que la aplicación ya podría estar funcionando en los dispositivos sin haber sido descargada activamente por el usuario. A continuación, se presenta un análisis profesional sobre qué podría significar su presencia y cuál es su posible función.

Qué es Android Pulse y dónde aparece

Según lo reportado por 9to5Google, Android Pulse ha emergido en la tienda oficial de Google Play y, más revelador aún, podría encontrarse en la lista de actualizaciones disponibles para la Play Store en varios dispositivos. Esto implica que la app podría estar ya instalada en el teléfono, funcionando en segundo plano, aunque sin una instalación intencional por parte del usuario. Aunque el historial de versiones se remonta a marzo en APK Mirror, su llegada a Google Play parece indicar una adopción más amplia y visible.

Qué promete la descripción

La descripción de la aplicación señala que “esta app facilita la distribución de reglas para la detección de anomalías en el consumo de recursos del sistema por parte del sistema operativo Android y las aplicaciones instaladas”. Esta redacción es deliberadamente técnica y poco clara para el usuario común. La interpretación más razonable, apoyada por 9to5Google, es que Android Pulse se ejecuta en segundo plano para realizar diagnósticos de software tanto en el sistema operativo como en las apps presentes en el dispositivo.

Qué podría estar haciendo en segundo plano

– Detección de anomalías: es probable que monitorice indicadores como batería, uso de CPU y consumo de recursos para identificar comportamientos inusuales o desproporcionados.
– Observación de rendimiento: podría verificar si alguna aplicación o servicio está afectando negativamente la experiencia del usuario al degradar la eficiencia del sistema.
– Intervención o notificación: no está claro si la app actúa directamente para restringir comportamientos, o si se limita a alertar a Google (y, por extensión, a los fabricantes o al propio sistema operativo) sobre posibles problemas.

Qué implica para el usuario

– Privacidad y recursos: al tratarse de una monitorización en segundo plano, conviene revisar permisos y consumo de batería para asegurarse de que no impacta de forma notable en el rendimiento del dispositivo.
– Interacción: no parece haber una interfaz de usuario directa para interactuar con Android Pulse. Si está presente en el teléfono, lo normal sería que opere sin necesidad de intervención directa del usuario, lo que genera incertidumbre sobre su gestión y control.
– Beneficios potenciales: el objetivo último parece ser mantener Android funcionando de manera fluida, detectando problemas de rendimiento antes de que afecten la experiencia del usuario.

Conclusión

La aparición de Android Pulse en Google Play y su posible presencia en dispositivos sin descargas explícitas genera cuestionamientos legítimos sobre qué datos se recolectan, qué acciones se toman y cuándo. Aunque la premisa de un sistema que identifica y atenúa anomalías podría beneficiar la estabilidad general, la ausencia de una interfaz de usuario clara y el hecho de que se ejecute en segundo plano requieren una mayor transparencia por parte de Google y los fabricantes para que los usuarios confíen plenamente.

Recomendaciones para usuarios preocupados

– Verificar actualizaciones: revisa la lista de actualizaciones pendientes en Google Play para confirmar si Android Pulse está instalado en tu dispositivo.
– Revisar permisos y consumo: revisa en Ajustes > Aplicaciones las permisos concedidos y el consumo de batería para Android Pulse (o nombres relacionados) y evalúa si hay impacto significativo.
– Mantenerse informado: seguir fuentes confiables como 9to5Google para obtener información actualizada sobre la función y las implicaciones de Android Pulse.
– Considerar el control del fabricante: algunos dispositivos permiten deshabilitar servicios de diagnóstico o telemetría en ciertas configuraciones de desarrollo o en perfiles de empresa, lo que podría aplicar si Google o el fabricante ofrecen dicha opción.

En resumen, Android Pulse podría ser una pieza de un ecosistema más amplio de mantenimiento proactivo del rendimiento de Android. Sin embargo, la ausencia de control directo por parte del usuario y la ambigüedad de sus acciones subrayan la importancia de la transparencia y la supervisión continua por parte de la industria.

from Latest from TechRadar https://ift.tt/Q2hpmbS
via IFTTT IA

The Pitt Temporada 3: un adelanto que promete giros y crecimiento para el equipo médico


La primera teaser trailer de The Pitt, temporada 3, ya está disponible gracias a HBO Max, y sorprende que se haya mostrado tan temprano. El adelanto sugiere que la temporada llegará en enero de 2027, lo que implica un lapso de espera de aproximadamente cinco meses para descubrir qué movimientos y revelaciones nos esperan.

La publicación adelanta que la temporada 3 transcurre a principios de noviembre, en consonancia con el sabático de tres o cuatro meses que debía tomar el Dr. Robby tras el cierre de la temporada 2. Aunque los creadores señalan que la tercera entrega ocurre “justo antes de las fiestas, trayendo consigo una nueva batería de emergencias, confrontaciones y complicaciones”, el propio Noah Wyle aportó una visión intrigante: “La tesis de la temporada 1 es que el médico es el paciente. En la temporada 2, los médicos no hacen de buenos pacientes. En la temporada 3, los médicos se benefician de ser pacientes.” En una entrevista con Deadline, añadió: “Creo que veremos cuál es ese fondo mínimo para el Dr. Robby el próximo año.”

Este avance ha generado distintas interpretaciones: si bien algunos esperan un regreso más centrado en Robby, la mirada parece desplazarse hacia otros miembros del equipo. En particular, el personaje de Dr. Javadi, interpretada por Shabana Azeez, podría estar lista para asumir un papel más decisivo. Javadi, descrita como tranquila y algo tímida, ha vivido bajo la sombra de sus colegas y de sus padres, quienes trabajan en cirugía general y endocrinología. El clip mostrado la presenta tomando la iniciativa: junto a dos compañeros, intenta reanimar a un paciente y solicita ayuda con seguridad, sin vacilar ante la mirada de los demás.

Este momento de Javadi podría marcar un punto de inflexión para su desarrollo, aportando una narrativa de crecimiento que suele faltar en la representación de equipos de emergencia, pero que The Pitt ha sabido entregar con aciertos. Si Javadi continúa asumiendo roles de liderazgo, podría equilibrar la dinámica del equipo y abrir la puerta a nuevas historias de superación profesional y personal.

En cuanto al resto del elenco, la temporada 3 mantiene su claro enfoque en un equipo dinámico y diverso, donde las emergencias y la presión constante no dan respiro. Aunque Robby se mantiene como figura central, el énfasis de la narración parece inclinarse hacia cómo cada miembro del equipo afronta sus propios límites ante la adversidad.

Para los seguidores, este teaser promete una temporada cuidadosamente construida: una dosis de tensión clínica, personajes que evolucionan y un entorno que no concede descanso. Aunque el calendario indica un estreno en enero de 2027, la espera se compensa con la promesa de ver a Javadi consolidar su posición y a un conjunto de historias que exploran la complejidad de ser médico cuando la línea entre profesional y paciente se difumina.

from Latest from TechRadar https://ift.tt/HPNRdni
via IFTTT IA

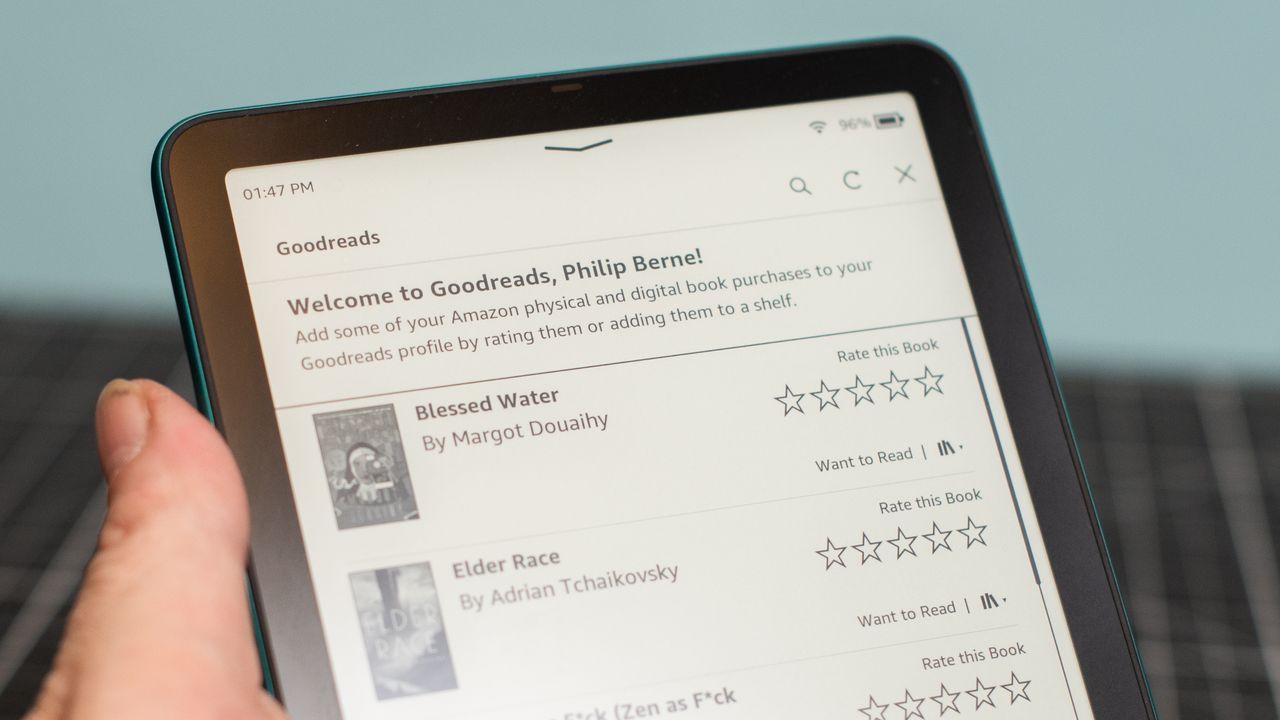
Impacto de los aumentos de precios de dispositivos Amazon y las oportunidades para conseguir Kindles a menor costo


Amazon ha aumentado los precios de sus dispositivos más vendidos, incluidos modelos populares de Kindle. Este movimiento se atribuye a los mayores costos de componentes de memoria y almacenamiento, lo que ha llevado a subidas de precio en varias líneas de productos.

Además de dispositivos como el Echo Dot Max, Echo Show 21 y algunos Fire TV sticks, los Kindle básicos y el Kindle Paperwhite de rango medio registraron aumentos de hasta el 60%. El modelo Kindle premium Scribe es el único que, según las informaciones disponibles, no ha visto un incremento de precio.

Los aumentos pasaron relativamente desapercibidos al principio, sin un comunicado oficial de la compañía. Sin embargo, Fortune identificó los nuevos precios al revisar la oferta y señaló que los timbres Ring son los únicos dispositivos de Amazon que no se han visto afectados por el ajuste.

Fortune proporcionó un desglose completo de los dispositivos afectados, que se puede consultar a continuación:

Dispositivo Precio antiguo Nuevo precio
Echo Dot (5.ª generación) $49.99 $79.99
Echo Spot $79.99 $109.99
Echo Show 21 $399.99 $499.99
Echo Dot Max $99.99 $119.99
Echo Show 15 $299.99 $349.99
Echo Show 11 $219.99 $249.99
Echo Show 8 $179.99 $199.99
Fire TV Stick 4K Max $59.99 $84.99
Fire TV Stick HD $34.99 $39.99
Kindle (16GB) $109.99 $149.99
Kindle Paperwhite (16GB) $159.99 $199.99
eero 7 (3-pack) $349.99 $399.99
eero Pro 7 (3-pack) $699.99 $799.99

Aunque Amazon no emitió una explicación oficial, un portavoz de la compañía comunicó a Fortune que el aumento refleja “incrementos significativos en los costos de memoria y almacenamiento” y que, tras absorber estos incrementos durante un tiempo, se ajustaron los precios en las distintas líneas de productos.

El año 2026 ha sido, en efecto, un año de aumentos en precios en el mundo tecnológico, y no solo Amazon ha sido afectada. Apple elevó precios de Mac, iPad y HomePod en junio, mientras que servicios como Spotify y YouTube Premium también han aumentado sus tarifas.

Los incrementos de precios suelen generar opiniones divididas. En el caso de modelos básicos como Echo Dot y Kindle, algunos ven el aumento de 30–40 dólares como prudente si el producto ofrece valor sostenido, mientras que otros consideran que no compensa pagar más por dispositivos de entrada. Los usuarios de Kindle, en particular, se han mostrado especialmente sensibles debido a la popularidad de estos lectores electrónicos.

En la actualidad, algunos usuarios buscan alternativas para adquirir Kindles a menor precio mediante sitios de terceros. En foros como Reddit, se han propuesto opciones como Unclaimed Baggage, un sitio que vende dispositivos recuperados en equipajes perdidos de aerolíneas, así como tiendas como Woot, propiedad de Amazon, donde se pueden encontrar ofertas para diferentes dispositivos. También se mencionan mercados como Facebook Marketplace como posibles vías para encontrar ofertas locales.

Ejemplos como el Kindle Scribe Colorsoft, cuyo precio original ronda los 680 dólares, pueden encontrarse en ofertantes de terceros a una fracción del precio, lo que ha generado debates sobre el valor real y la percepción de justicia en los precios. En resumen, la oferta de dispositivos Amazon continúa expandiéndose, pero los consumidores están explorando estrategias para mantener el acceso a tecnologías que consideran útiles, incluso frente a incrementos de precio.

Comentario

desde r/ereader

Este contexto destaca la importancia de evaluar el valor y explorar opciones de compra en terceros cuando se contemplan actualizaciones de tecnología de consumo. Aunque los precios en la tienda oficial aumenten, existen rutas alternativas que permiten a los usuarios seguir accediendo a dispositivos confiables sin exceder el presupuesto.

from Latest from TechRadar https://ift.tt/xM04s96
via IFTTT IA

HoverAir Versa: una promesa caida y las lecciones para el mercado de drones en EE. UU.


En el competitivo mundo de los drones personales, cada lanzamiento genera expectativas significativas entre entusiastas y profesionales. El caso del Versa de HoverAir, presentado inicialmente como la combinación revolucionaria de una cámara estabilizada tipo gimbal y un dron 2-en-1, ilustra tanto el potencial de innovación como los riesgos de la certificación regulatoria para acceder al mercado estadounidense. Este artículo analiza los hechos, las implicaciones y las lecciones clave para los actores de la industria y para los consumidores.

Lanzamiento y promesas

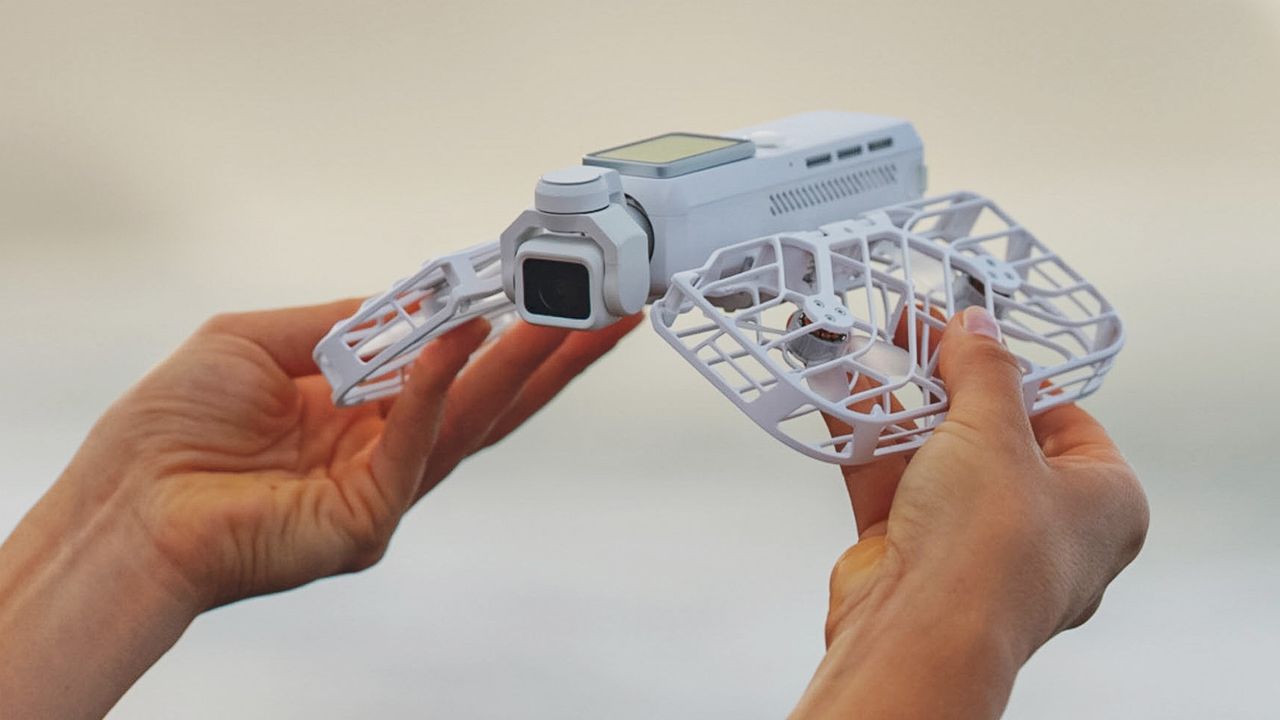
HoverAir presentó el Versa en Indiegogo con afirmaciones ambiciosas: un dispositivo modular que, en su configuración más ligera, funciona como una cámara gimbal portátil, y que, al acoplarse a un pequeño dron, ofrece capacidades de videografía aérea en 4K. Entre las ventajas destacadas figuraba la supuesta aprobación de la FCC, lo que sugería una vía rápida hacia la venta y la operación en el mercado de Estados Unidos, un factor decisivo para muchos compradores y para la percepción de legitimidad tecnológica frente a competidores establecidos.

La promesa de una certificación FCC, junto con características como grabación 4K a 60fps, 4K HDR, sensores de 12 MP, y una serie de funciones de vuelo asistido y controlable sin control remoto, posicionaba al Versa como una propuesta atractiva para usuarios que buscan versatilidad en un formato compacto. Además, la modularidad de Wings, que permiten retirar las alas para transformar el dispositivo en una cámara de bolsillo, añadía un valor diferenciador en un mercado saturado de drones de consumo.

La realidad regulatoria

Sin embargo, poco después surgieron dudas críticas. La FCC comunicó a TechRadar que la certificación para el Versa se concedió de forma errónea y posteriormente fue retirada de la base de datos pública. Este desenlace no solo priva al Versa de la certificación necesaria para su comercialización en EE. UU., sino que además la agencia señaló la posibilidad de tomar medidas adicionales contra HoverAir por presuntos incumplimientos de las normas de la FCC relacionadas con la Lista Cubierta (Covered List).

El impacto de esta resolución es doble. En primer lugar, neutraliza la ventaja competitiva clave que el Versa parecía poseer frente a otros actores como DJI, que ha enfrentado restricciones sectoriales en años recientes. En segundo lugar, subraya la importancia de la conformidad regulatoria como impulsor o freno para la innovación en tecnología de consumo móvil y aérea. El mensaje de la FCC es claro: la certificación no puede tomarse como un sello definitivo y las autoridades están dispuestas a corregir errores y a vigilar estrictamente el cumplimiento de las listas y restricciones aplicables.

Implicaciones para la industria y para los consumidores

– Confianza regulatoria y reputación: los usuarios y compradores deben prestar atención a la autenticidad de las certificaciones y a las actualizaciones de estado regulatorio. Un anuncio de aprobación puede no traducirse en disponibilidad comercial y podría conllevar riesgos legales para compradores y distribuidores.
– Innovación frente a cumplimiento: la historia del Versa resalta que la innovación rápida debe ir de la mano con diligencia regulatoria. La capacidad de transformar hardware entre dron y gimbal ofrece una ruta de producto atractiva, pero requiere un marco de certificación robusto y verificado para evitar contratiempos costosos y sanciones.
– Lecciones para crowdfunding y marketing: las campañas de financiación colectiva deben equilibrar la emoción de la novedad con la transparencia sobre el estado regulatorio y las limitaciones de distribución, especialmente en mercados regulados como EE. UU.
– Perspectiva de usuarios finales: para los usuarios interesados en adquisición, la incertidumbre regulatoria puede traducirse en retrasos, cambios de precio o necesidad de optar por alternativas ya certificadas. La experiencia del Versa demuestra que la promesa tecnológica debe ir acompañada de claridad sobre fechas de disponibilidad y cumplimiento normativo.

El futuro del Versa y la ruta a seguir

Aunque el Versa de HoverAir no ha logrado navegar con éxito el obstáculo regulatorio hasta la fecha, el interés en drones modulares y cámaras de bolsillo continúa. Producir un producto que combine portabilidad, calidad de imagen y funciones inteligentes (como reconocimiento de sujetos, seguimiento AI y control por gestos) sigue siendo una aspiración atractiva para el mercado de consumidores avanzados y para creadores de contenido móvil.

Para HoverAir, el próximo paso lógico es una revisión integral de la certificación, la alineación con las normas de la FCC y un plan claro de cumplimiento antes de intentar relanzar el producto en EE. UU. Esto podría incluir, entre otras acciones, la cooperación con autoridades regulatorias, la realización de pruebas independientes y la publicación de un cronograma de regresos al mercado con hitos verificables.

Conclusión

El episodio del Versa subraya una verdad simple en la intersección entre tecnología avanzada y gobernanza regulatoria: la innovación tiene que caminar de la mano con cumplimiento. En un sector donde las ventajas competitivas pueden ser efímeras, la confianza, la transparencia y la diligencia regulatoria se convierten en activos igual de valiosos que las especificaciones técnicas. El futuro de los drones 2-en-1 y de las cámaras de bolsillo dependerá de la capacidad de las empresas para equilibrar la creatividad con la conformidad, para ofrecer productos que no solo impresionen por su diseño, sino que también operen dentro de un marco legal claro y estable.

from Latest from TechRadar https://ift.tt/GAHMQaN
via IFTTT IA

La nueva era de LinkedIn: explorando el combate contra el contenido de baja calidad y la inteligencia artificial


En el vertiginoso paisaje de LinkedIn, la conversación sobre la calidad del contenido y la presencia de herramientas de inteligencia artificial se ha convertido en un tema central para profesionales y comunidades. Este artículo ofrece un análisis equilibrado sobre las medidas recientes anunciadas por la plataforma, sus implicaciones para la experiencia del usuario y las posibles trayectorias futuras.

La respuesta de LinkedIn ante el contenido percibido como de baja calidad ha tomado la forma de campañas de retroalimentación y ajustes en sus sistemas de detección. Según Hari Srinivasan, Jefe de Producto, ya se observa un descenso significativo en la visibilidad de publicaciones clasificadas como AI slop tras la implementación inicial, lo que sugiere que los usuarios están respondiendo a las señales de calidad que la empresa quiere promover. Sin embargo, el feed de muchos usuarios sigue mostrando una presencia notable de este tipo de contenido, lo que indica que aún quedan desafíos por resolver.

Una de las fases iniciales de este enfoque implica la activación de mensajes en las analíticas de las publicaciones cuando estas reciban suficiente retroalimentación de la comunidad o sean reportadas. Este mecanismo busca, en palabras de Srinivasan, ayudar a entender mejor cómo la comunidad percibe el contenido de baja calidad. Aunque la intención es clara, la compañía recalca que ninguna señal única determina la distribución de una publicación: se analizan múltiples señales y se aplican salvaguardas para evitar que una retroalimentación aislada afecte injustamente a otros usuarios.

Este movimiento se enmarca en una declaración más amplia sobre el propósito de LinkedIn: preservar un espacio donde las personas puedan encontrar perspectivas reales, compartir ideas y demostrar su experiencia. En ese sentido, la función de reportar contenido como AI slop podría evolucionar para incorporar más herramientas de aprendizaje automático que identifiquen patrones y contextos, sin depender de una única opinión de la comunidad.

La compañía ha señalado que estas iniciativas se están implementando de manera progresiva, con miras a fortalecer las defensas automatizadas y la moderación de comentarios. En palabras de Srinivasan, cada día se detectan y detienen intentos de automatización que buscan amplificar el contenido a gran escala, lo que incluye tanto publicaciones como comentarios. Este esfuerzo por parte de una plataforma respaldada por Microsoft refleja una tendencia más amplia en la que las redes sociales buscan equilibrar la eficiencia algorítmica con la necesidad de preservar la autenticidad y la voz de las personas.

Con miras al futuro, LinkedIn reconoce que aún quedan áreas por mejorar para garantizar que la plataforma siga siendo un lugar donde las personas se conectan con otras personas reales y comparten perspectivas auténticas. Las acciones anunciadas hasta ahora sugieren una hoja de ruta orientada a la claridad, la responsabilidad y la transparencia en la moderación de contenidos, sin perder de vista la diversidad de ideas y experiencias que fortalecen a la comunidad profesional.

En resumen, el dilema entre automatización y humanidad en LinkedIn continúa, pero el compromiso de la plataforma parece centrarse en ajustar el tono y la precisión de sus políticas para que las interacciones sigan siendo significativas. A medida que se implementen nuevas medidas y se evalúen sus efectos, los usuarios pueden esperar herramientas más claras para entender cómo se reciben sus publicaciones, junto con salvaguardas que eviten abusos y favorezcan la calidad del diálogo profesional.

from Latest from TechRadar https://ift.tt/JM6m5Uz
via IFTTT IA

Autonomía Responsable en Redes: Del Dominio Humano al Enfoque de Gobernanza con Múltiples Agentes


En la intersección entre seguridad de la red y la inteligencia artificial, surge un cambio de paradigma: pasar de depender de intervenciones humanas para cada acción a gestionar un ecosistema de agentes autónomos dentro de límites claros y gobernados. Este artículo ofrece una mirada profesional sobre cómo las organizaciones pueden navegar la transición hacia sistemas de múltiples agentes con responsabilidad trazable, sin perder el control estratégico ni la responsabilidad humana cuando sea necesaria.

A medianoche, un agente de remediación automatizado detecta un problema en la red, rastrea su origen a una política mal configurada, valida, mediante un entorno de pruebas, que la solución propuesta opera dentro de los límites de la política y la aplica. La red se estabiliza. Nadie es notificado. A la mañana siguiente, un humano revisa los insights diarios del agente: un resumen de todos los cambios ejecutados, con enlaces a logs, auditorías, razonamientos y la causa raíz. Confirma que todo quedó resuelto correctamente y continúa. Eso es lo que significa un enfoque de Humano en el Bucle (Human-on-the-Loop).

En otra organización, a las 4 a. m., un agente de remediación construido internamente, que responde a una configuración basada en intuiciones, detecta un problema, rastrea su origen a una política mal configurada y lo corrige. La red se estabiliza. Nadie es notificado. Por la mañana, un humano revisa los logs y asume que el problema quedó resuelto y continúa. ¿Dónde está la diferencia?

La diferencia radica en que, en el escenario DIY, los logs cuentan solo parte de la historia. No muestran que el agente realizó tres cambios adicionales para llegar a esa solución, cambios que eran más amplios de lo previsto, y las decisiones detrás de esos cambios no fueron señaladas porque nada en sus límites de control requería revelarlas.

Así se manifiesta la transición hacia la visión de Humano en el Bucle cuando no existen controles adecuados. No hay una entrega dramática de autoridad. Solo una serie de delegaciones pequeñas y razonables que, con el tiempo, pueden evolucionar hacia algo que nadie firmó explícitamente, pero que se ha convertido en norma operativa.

Y está ocurriendo más rápido de lo que muchos líderes imaginan. Investigaciones recientes señalan que el 57% de los líderes de TI esperan eliminar la intervención humana en el bucle en un año o menos, y el 79% ya trata a los agentes de IA como “usuarios” que requieren su propia gestión de identidades y controles de gobernanza.

La transición hacia la IA impulsada por agentes está avanzando a velocidades que muchas organizaciones no están preparadas para enfrentar, tanto en gobernanza como en la capacidad de evaluar sistemas autónomos.

La Ilusión de la Aprobación

La respuesta ante la IA autónoma ha sido, durante mucho tiempo, simple: mantener a una persona en el bucle. Alguien que revise la salida, apruebe y preserve la responsabilidad. Pero no es así, no plenamente. Revisar cada acción no genera automáticamente responsabilidad y, además, impide que las organizaciones aprovechen al máximo la autonomía.

En lugar de revisar cada acción individual, las personas deben enfocarse en evaluar resultados, asegurar que el sistema operó dentro de sus límites y proporcionar retroalimentación que mejore su desempeño con el tiempo. La aprobación puede convertirse en un ritual sin significado. A medida que los sistemas demuestran fiabilidad y aumentan las alertas, los humanos a veces tratan la intervención como algo que no se necesita con frecuencia.

La aprobación puede convertirse en un clic en lugar de una decisión reflexiva. Y cuando algo sale mal, como una política mal configurada o una remediación automatizada que provoca una interrupción, resulta difícil atribuir responsabilidades.

Esto refuerza un cambio más amplio: una de las capacidades humanas más importantes se vuelve crítica: pensar de forma crítica y validar hipótesis, en lugar de ejecutar tareas. Además, significa que los humanos pasan de hacer a leer antes de aprobar, un cambio fundamental en el trabajo diario de la mayoría.

La atribución no es lo mismo que la procedencia (provenance). Un registro que documenta lo que hizo un agente dice muy poco sobre por qué tomó esa decisión o qué influyó en ella. Cuando algo sale mal, esas son las piezas que necesitas conocer.

Identidades no humanas y la nueva población de la red

Cuando los agentes de IA actúan en la red, consultan sistemas, realizan cambios de configuración o enrutan tráfico, son, en esencia, usuarios. Requieren credenciales, políticas, salvaguardas, explicabilidad y trazabilidad, al igual que los operadores humanos.

La mayoría de las organizaciones no están al día con esto. Los marcos de identidad fueron diseñados para personas; aplicar agentes de IA como si fuera un ajuste posterior genera precisamente ese tipo de acceso sombra que los equipos de seguridad buscan eliminar.

La mayor parte de los líderes ya trata a los agentes como identidades gobernadas, y están adelantados. El resto está acumulando riesgos que no pueden cuantificar hasta que se materialicen en un incidente.

Para hacerlo bien, hay que tratar a cada agente como un principal con permisos limitados, acceso limitado en el tiempo y una ruta clara de revocación, además de un registro completo; no solo de lo que hizo, sino de lo que se le permitió hacer y por qué.

La autonomía no se concede, se gana

Los equipos de red y seguridad ya saben hacerlo. Cada empresa tiene marcos de control de acceso que regulan qué pueden alcanzar los humanos y cuándo. Un ingeniero junior no llega a producción con acceso total desde el primer día; gana acceso gradualmente. Debe aplicarse esta misma lógica a los agentes de IA.

Aún no hemos alcanzado ese punto. Demasiadas veces, la autonomía se trata como todo o nada, lo cual no es el modelo correcto. La confianza con los humanos no funciona así y tampoco debería hacerlo con la IA. Comienza los agentes en modo sugerencia y déjalos demostrar su valía dentro de límites claramente definidos antes de ampliar lo que pueden hacer. Y asegúrate de que cada decisión deje un rastro que explique no solo qué ocurrió, sino el razonamiento detrás de ello.

Con el aumento del uso de IA autónoma, las organizaciones deberán equilibrar la supervisión humana con una gobernanza sistémica. Las personas siguen siendo responsables de revisar no solo los resultados que produce la IA, sino, cuando sea necesario, las acciones que toma y su razonamiento. Sin embargo, a medida que aumenta el volumen y la complejidad de las decisiones autónomas, esta supervisión debe ir acompañada de una infraestructura que incorpore identidad, aplicación de políticas, observabilidad y responsabilidad. Juntas, estas medidas ayudan a garantizar que las acciones de la IA permanezcan transparentes, trazables y alineadas con la intención organizacional.

Construyendo sistemas multiagente que resistan la presión

A medida que estas capacidades crecen, más organizaciones se moverán hacia arquitecturas de múltiples agentes. Aquí, agentes especializados asumen una parte del flujo de trabajo y transferen contexto a medida que avanzan. Y ahí es donde se complica. Un solo agente que se comporta mal es rastreable. Una cadena de agentes, cada uno actuando sobre los outputs del anterior, es mucho más difícil de desentrañar cuando algo falla, a menos que exista la arquitectura y gobernanza adecuadas. Es necesario saber qué sabía cada agente, no solo lo que hizo.

Haz la parte tediosa

Dos organizaciones despliegan el mismo agente de red potenciado por IA. Una ha realizado el trabajo ingrato: establecer permisos estrictos, controles de identidad adecuados y trazabilidad que responda preguntas. La otra no lo ha hecho. No notarás la diferencia hasta que algo falle.

Este enfoque práctico se refuerza con ejemplos y herramientas que ya existen en el mercado. Hemos destacado herramientas y enfoques de monitoreo y gobernanza que permiten entender y gestionar la interacción entre humanos y agentes, reduciendo el riesgo sin bloquear la innovación.

Este artículo forma parte de TechRadar Pro Perspectives, una plataforma para explorar las ideas de líderes y especialistas en la industria tecnológica. Las opiniones expresadas pertenecen al autor y no necesariamente a TechRadar Pro o Future plc. Si te interesa contribuir, consulta las opciones disponibles en nuestro sitio.

from Latest from TechRadar https://ift.tt/7CRWHtp
via IFTTT IA
Controlar el camino: la próxima era de la seguridad en IA


There’s a pattern starting to emerge with AI. At first glance, everything looks like progress. AI is being adopted quickly, embedded into products, talked about in boardrooms, and pushed into real-world use faster than anything we’ve seen before. But as businesses become more accustomed to AI and increasingly find new ways to use it, there is a greater problem brewing that has the potential to be detrimental to a company’s cybersecurity posture.

Organizations are moving quickly to use AI, but far fewer are making the right decisions about how it’s actually being delivered and secured. And the gap between those two things is widening, with security teams left scrambling to fix vulnerabilities like whack-a-mole.

The speed is understandable. AI hasn’t followed the usual enterprise lifecycle. It hasn’t patiently moved from concept to pilot to controlled rollout. In many cases, it’s gone straight from experimentation into something business-critical, stitched together from APIs, models, agents, and data sources that weren’t originally designed to work together in this way.

That creates something fundamentally different. Not just another application, but something more fluid, a tool that behaves dynamically to make decisions and interact across multiple layers of the stack in real time.

And this is where the problem begins.

Where AI security currently breaks down

While the architecture that needs to be secure has changed, the thinking around security largely hasn’t, meaning traditional security measures are still being applied to situations they aren’t built for. Most organizations believe they have this covered. They’ve extended their existing controls, added new tools and invested in visibility. On paper, it looks like a sensible evolution of what they already had that keeps up with AI.

But in reality, much of that security still sits around AI rather than within it.

These traditional methods are protecting edges, monitoring outcomes and analyzing behavior after the fact. What they’re not consistently doing is sitting in the path of execution, where decisions are actually being made, and where things can go wrong in real time. It’s this distinction that matters more than most people realize.

AI doesn’t behave like anything we’ve secured before. A single interaction isn’t just a request and a response. It’s a chain of events where a prompt is interpreted, a model responds, an agent may take action, data is retrieved, decisions are made, and outputs are generated. This all happens in one continuous flow.

The risk doesn’t exist at a single point. It exists throughout that chain. This is where prompt injection happens. It’s where models can be manipulated, where sensitive data can leak through inference and where unintended behaviors and outcomes emerge.

The cause of this isn’t always an incorrect configuration; it can also be the result of the system responding exactly as designed, just not in the way anyone expected.

The industry is starting to acknowledge this. There’s a growing recognition that runtime is where the real battle is being fought, and that securing AI means understanding how it behaves under pressure, not just how it’s built.

Moving beyond bolt-on security

But if that’s becoming clearer, why are so many organizations still getting it wrong? Well, in most cases, it comes down to how decisions are being made. AI is often being driven by innovation teams or developers, those who are closest to the opportunity and implementation of AI tools.

But that also means infrastructure and security decisions are following behind rather than shaping the architecture from the start. At the same time, there’s a tendency to default to adding more tools to plug the security gaps. Faced with a new risk, the natural instinct is to look for something new and shiny to buy that addresses it.

AI doesn’t fit neatly into that model. It doesn’t live in one place. It cuts across applications, APIs, data, and user interaction all at once. Treating AI as something you can secure with a standalone tool misses the point entirely.

What is actually needed is a different way of thinking, one that starts with looking at where control actually needs to exist. There are only so many places security can be meaningfully enforced, and for AI, one of the places that consistently matters is the flow of traffic itself.

This is the point at which requests are made, decisions are processed, and responses are returned – where behavior can be influenced the most and where policy can be enforced. Everything else, to some degree, is reactive.

This is also where the conversation around security platforms becomes more interesting. Not because AI capabilities have simply been added to existing portfolios, but because the role these platforms play is changing.

Sitting in front of applications and APIs, they have long been responsible for managing traffic, applying policy and enforcing decisions. What’s changed is that these same control layers are now being extended into AI interactions themselves.

That shift is subtle, but important, as it moves AI security away from being something that happens in isolation and closer to something that is embedded directly into how systems operate. Not bolted on, not observed from the outside, but enforced as part of the execution path.

This isn’t really about one vendor. It’s about recognizing that AI has changed the shape of the problem.

Control will define the next era of AI security

The market is still catching up. The tooling is still evolving. And most organizations are understandably feeling their way through it.

But the decisions being made now – where to place control, how to integrate security, what assumptions to carry forward from the past – will define how manageable this becomes over the next few years.

We’ve seen this before, just in a slightly different form. APIs went through a similar phase not long ago – rapid growth, fragmented control, and then a long period of retrofitting security once the risks became clear.

AI is moving faster than that ever did. The attack surface is broader, the behavior less predictable, and the consequences potentially more significant.

Which means there’s less room for getting it wrong.

The organizations that navigate cybersecurity well in the age of AI won’t necessarily be the ones that adopt AI the fastest. They’ll be the ones that understand where control needs to sit and make deliberate decisions about how it’s enforced. With AI, more than anything else, it’s not just about what you can see. It’s about where you can act.

We’ve featured the best endpoint protection software. This article was produced as part of TechRadar Pro Perspectives, our channel to feature the best and brightest minds in the technology industry today. The views expressed here are those of the author and are not necessarily those of TechRadarPro or Future plc. If you are interested in contributing find out more here: https://ift.tt/imFS6gO

from Latest from TechRadar https://ift.tt/rmuNzaj
via IFTTT IA