La creciente presencia de IA en las publicaciones profesionales de redes sociales


Las redes sociales y plataformas profesionales están experimentando un cambio significativo en la autoría de los contenidos. Un informe de Pangram Labs, empresa especializada en detección de IA, señala que una proporción notable de publicaciones largas en LinkedIn y otras plataformas están siendo creadas total o parcialmente por inteligencia artificial. Este fenómeno tiene implicaciones para la autenticidad, la confianza y la calidad de la conversación profesional en la web.

Principales hallazgos del estudio:
– LinkedIn muestra el mayor grado de saturación de IA: más del 40% de las publicaciones de formato largo (más de 250 palabras) se identifican como completamente generadas por IA. Substack y X/Twitter también reportaron elevadas tasas de contenido potenciado por IA.
– En conjunto, al analizar plataformas como Medium y Reddit, el estudio evaluó un conjunto de datos de más de un millón de publicaciones y encontró que una de cada cuatro publicaciones largas en redes sociales fue marcada como generada íntegramente por IA, con una mayor propensión a la creación de contenido extenso mediante IA.
– Aunque LinkedIn concentra la mayor proporción de contenido artificial, X/Twitter emerge como la plataforma con mayor mezcla de IA y humano cuando se considera contenido mixto. En X, casi la mitad de los artículos estaban ya sea totalmente IA-generados (23,9%) o asistidos/mixtos (22,9%), con solo el 53,2% etiquetados como escritos por humanos de forma exclusiva.

Análisis y perspectivas:
– El estudio sugiere que la problemática de la IA escrita es transversal a múltiples plataformas, pero impacta especialmente a los contenidos de formato largo.
– Aunque podría parecer contradictorio, la demanda de IA para expresar ideas en entornos profesionales gobernados por la identidad real es alta, mientras que en plataformas casuales o anónimas la adopción es menor.
– Frente a estas tendencias, existe preocupación por la transparencia y la responsabilidad: saber si una pieza fue escrita por una persona, por una IA o por una combinación puede ser crucial para mantener la confianza y la credibilidad en las comunicaciones profesionales.

Conclusión:
La IA está influyendo cada vez más en la producción de contenidos en redes sociales y plataformas profesionales. Aunque la tecnología ofrece eficiencia y consistencia, también plantea desafíos en torno a la autenticidad y la calidad informativa. La industria y los usuarios deben valorar estrategias claras de revelación de uso de IA y promover prácticas que equilibren la rapidez de estas herramientas con la responsabilidad ética de comunicar claramente la autoría.

from Latest from TechRadar https://ift.tt/p9tKxhj
via IFTTT IA

Rumores de casting para X-Men: El magneto de la MCU y el tablero de posibilidades


El Universo Cinematográfico de Marvel (MCU) continúa evolucionando con el desarrollo de su primera película de los X-Men. En medio de la expectación, han surgido rumores sobre la posible confirmación de Magneto, el icónico mutante capaz de manipular el metal, en este nuevo proyecto. Aunque varias voces de la industria han difundido la noticia, aún no hay un anuncio oficial por parte de Marvel ni una verificación concluyente de fuentes reputadas como Deadline, Variety o The Hollywood Reporter. La conversación pública se ha visto alimentada por publicaciones de insider y por filtraciones en redes, que señalan nombres y escenarios alternativos para el elenco. Entre los nombres que han sonado con mayor fuerza aparece Adam Driver, conocido por su trabajo en Star Wars y otras producciones destacadas. Sin embargo, es importante subrayar que, a día de hoy, se trata de especulación y no de una confirmación definitiva. Este tipo de rumores ha acompañado a Driver en distintas ocasiones a lo largo de los años, vinculándolo anteriormente con otros roles de alto perfil en el MCU, como Doctor Doom y Reed Richards, sin que ninguno de esos rumores se materializara en un acuerdo formal. En este contexto, el rumor de Magneto podría interpretarse como una prueba de la creciente intensificación mediática que rodea a la próxima entrega de X-Men en el MCU. ¿Qué significa esto para el plans de Marvel? En primer lugar, confirma el interés público en atraer a actores de renombre para dar vida a personajes icónicos y, al mismo tiempo, evidencia la cautela típica de los estudios ante anuncios que podrían cambiar el tono de una franquicia consolidada. En segundo lugar, sugiere que Marvel podría apostar por un Magneto que aporte una lectura nueva o una continuidad con el linaje de actores que han interpretado al personaje en el pasado, como Michael Fassbender e Ian McKellen, pero buscando una identidad propia para el universo actual. A día de hoy, la maquinaria de Marvel trabaja con guionistas y directores ya asignados a la película, mientras que la postulación de actores de alto perfil suele acompañarse de un despliegue de marketing estratégico que podría materializarse en una presentación o anuncio durante eventos emblemáticos como San Diego Comic-Con 2026. Aunque la información no está verificada de manera independiente, el ecosistema de rumores puede servir para avivar la expectación de los fans y preparar el terreno para una revelación que llegue cuando Marvel lo considere oportuno. Mientras tanto, la conversación continúa en foros y redes, donde se analizan posibles encarnaciones del personaje y se debaten las mejores elecciones para encarnar a Magneto sin perder la coherencia con las entregas previas de la saga. En definitiva, la llegada de un Magneto al MCU podría marcar un nuevo capítulo en la historia de los X-Men dentro de la casa de las ideas, siempre sujeto a la confirmación oficial y al ajuste fino de casting que Marvel ha mostrado saber hacer en el pasado.

from Latest from TechRadar https://ift.tt/NGsbUfV
via IFTTT IA

La verdad sobre la batería y VPN: desmitificando el consumo energético


La preocupación por el consumo de batería es una de las razones más frecuentes para desactivar las aplicaciones de ciberseguridad. Durante años, se ha sostenido que ejecutar una red privada virtual (VPN) en segundo plano consumiría la mayor parte de la carga diaria del teléfono. Sin embargo, investigaciones recientes señalan que esa creencia es un malentendido significativo. Si has evitado activar la mejor VPN para salvar unos puntos de batería, es posible que tu teléfono te esté engañando.

West Coast Labs llevó a cabo una evaluación en dispositivos emblemáticos de Apple, Samsung y Google. Los tests mostraron que mantener NordVPN de forma continua durante 24 horas añadió apenas un 1.4% al uso diario de batería en Android y 1.8% en iOS. En comparación, esto indica que dejar la VPN activa todo el día no implica un deterioro drástico de la autonomía en la mayoría de los dispositivos premium.

Para ponerlo en perspectiva, dejar la VPN activa durante todo el día en un dispositivo Android de alta gama implica cargar el teléfono aproximadamente una media hora menos a lo largo de un mes, lo que no es un impacto significativo en la experiencia diaria.

Por qué la pantalla de batería de tu teléfono parece mentir

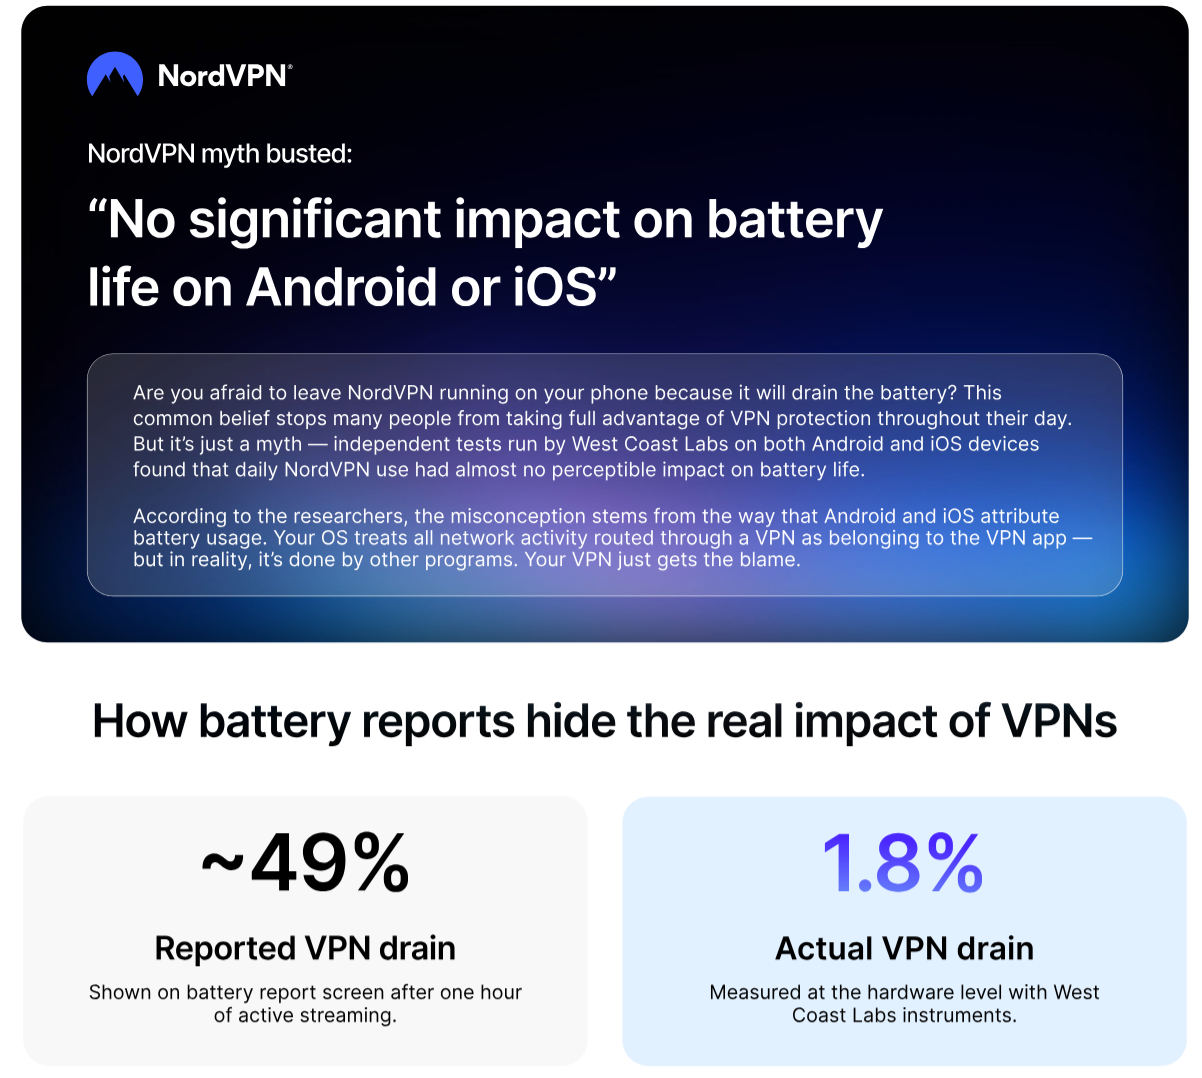
Representación gráfica de NordVPN sobre la eficiencia de la batería

(Imagen: NordVPN)

“La desagregación de datos de consumo de batería es una de las principales razones para evitar usar VPN”, comenta Marijus Briedis, director de tecnología de NordVPN. “Queríamos saber si ese mito se mantiene y, en gran medida, no es así. Tu teléfono presenta el uso de la VPN como algo mucho más intimidante de lo que realmente es”.

La confusión proviene de cómo Android e iOS calculan el consumo de energía. Cuando una VPN está activa, todo el tráfico de internet del dispositivo pasa por ese túnel cifrado. Por ello, el sistema operativo etiqueta toda esa transferencia de datos como perteneciente a la aplicación VPN.

Si haces streaming de video o navegas por la web, la pantalla de batería tilda al VPN como la causa del descenso de energía. Durante una hora de streaming, West Coast Labs encontró que, en promedio, el 49% de la caída de batería de la sesión se atribuyó a NordVPN.

Sin embargo, cuando los investigadores midieron con instrumentos de hardware el consumo real de corriente, el overhead real de la VPN fue de entre 1.6% y 2.1%. En esencia, la pantalla de batería del teléfono cuenta el volumen de datos, no la pérdida real de energía. En estado ociosos, el overhead de fondo es inferior al 0.5% de la capacidad de la batería por hora.

La prueba del viajero y los protocolos modernos

Otro escenario conocido por consumir batería es el desplazamiento diario. Los teléfonos cambian rápidamente entre redes Wi-Fi y datos móviles, lo que obliga a las apps a reconectarse constantemente, agotando la batería.

West Coast Labs simuló un desplazamiento de dos horas con conmutaciones automáticas de red cada nueve minutos. Aun bajo este estrés, el overhead de transición de NordVPN se mantuvo en 5.1% en Android y 6.8% en iOS. La app también se reconectó con éxito después de más de 99 de cada 100 cambios de red.

Entonces, ¿de dónde proviene el mito del agotamiento de batería? El informe apunta a tecnologías antiguas, específicamente OpenVPN, desarrollado en 2001. Fue concebido mucho antes de que la eficiencia energética en móviles fuera una prioridad.

En contraste, el protocolo propietario de NordVPN, NordLynx, basado en el estándar más ligero WireGuard, utiliza criptografía moderna que requiere significativamente menos procesamiento. En pruebas de referencia, NordLynx consume un 31% menos de batería por unidad de datos que OpenVPN en Android y un 24% menos en iOS.

“Las personas merecen tomar decisiones informadas sobre su seguridad en línea. Si la preocupación por la batería era la razón para no usar una VPN, esperamos que este informe la deje atrás definitivamente”, afirma Briedis.

from Latest from TechRadar https://ift.tt/Atkl0eR
via IFTTT IA

La realidad de la IA en el servicio público: aumentar la capacidad, no reemplazar a las personas


Invierte un poco de tiempo en leer sobre IA y verás un patrón: las historias sobre nuevas capacidades y la inversión rara vez quedan lejos de las preguntas sobre lo que la tecnología significa para los empleos.

No es difícil ver cómo eso ha moldeado la percepción pública. Mucha conversación sobre las herramientas de IA continúa enmarcada a través del lente de la reducción de la fuerza laboral, creando ansiedad sobre lo que la tecnología podría quitar en lugar de lo que podría habilitar.

Investigaciones de Acas reflejan esa inquietud, con más de una cuarta parte de los trabajadores del Reino Unido identificando la pérdida de empleo como su mayor preocupación respecto a la IA en el lugar de trabajo.

Esas preocupaciones importan porque, a través de distintos sectores, las organizaciones están incorporando IA en un momento en que los empleados ya navegan incertidumbres económicas, presiones presupuestarias y cargas de trabajo crecientes. En ese entorno, los miedos a la sustitución pueden moldear la recepción de las nuevas tecnologías mucho antes de que las personas experimenten sus beneficios.

Sin embargo, centrarse solo en los empleos corre el riesgo de perder una conversación mucho más importante. Para muchas organizaciones, especialmente aquellas que prestan servicios públicos esenciales, el desafío no es la falta de trabajo. Es la falta de capacidad. La pregunta real es si la IA puede ayudar a las personas a trabajar de forma más eficaz ante circunstancias cada vez más desafiantes.

La realidad del trabajo en primera línea

Ese desafío es particularmente visible en los servicios públicos.

Oficiales de vivienda ayudan a residentes en circunstancias difíciles, trabajadores sociales evalúan riesgos en situaciones complejas y equipos de atención al cliente ayudan a personas vulnerables a acceder a apoyos esenciales. En cada caso, los resultados dependen del criterio, el contexto y las relaciones humanas, por lo que no son entornos donde la tecnología pueda intervenir y hacerse cargo de todo.

Lo que muchos profesionales de primera línea luchan no es una falta de experiencia, sino la carga administrativa que impide aplicar esa experiencia donde más importa.

La información crítica suele estar distribuida en múltiples sistemas. Las plataformas que sostienen estos servicios rara vez fueron diseñadas para compartir información de forma simple. En la práctica, suelen ser una mezcla de sistemas ERP y aplicaciones legadas, cada una conteniendo una parte de la imagen.

Como resultado, el personal invierte tiempo valioso buscando expedientes, revisando historiales y reuniendo información antes de poder actuar. Estos desafíos pueden estar detrás de escena, pero consumen grandes cantidades de tiempo.

Apoyar la experiencia, no reemplazarla

La IA aporta su mayor valor cuando ofrece a las personas un acceso más rápido a la información y más tiempo para concentrarse en las decisiones que importan.

Un oficial de vivienda podría localizar rápidamente historiales de arrendamiento relevantes en múltiples sistemas, mientras que un trabajador de servicios sociales podría recibir alertas sobre riesgos emergentes o cambios significativos que requieren atención. Estos trabajadores podrían usar IA para identificar patrones en la demanda de servicios y priorizar enfoques de manera más eficaz.

Es crucial que esto se base en los sistemas de los que ya dependen, el ERP y las plataformas de gestión de casos que contienen sus datos, en lugar de adquirir soluciones adicionales que fragmenten aún más el panorama. El valor proviene de conectar y dar sentido a la información existente, no de añadir a los sistemas de registro.

En cada caso, el trabajador sigue siendo responsable de la decisión, y la IA le ayuda a alcanzarla más rápido y con una mejor información.

Para muchos equipos, la demanda ya supera la capacidad. El reto es crear suficiente tiempo para que los profesionales cualificados se centren en el trabajo que requiere experiencia, juicio e interacción humana.

Si se usa de forma efectiva, la IA puede ayudar a crear esa capacidad. Al reducir la fricción administrativa y facilitar el acceso a la información, permite que las personas dediquen más tiempo a aplicar las habilidades en las que las organizaciones confían.

Este principio se extiende mucho más allá del sector público. Ya sea en negocios, servicios financieros, operaciones de atención al cliente o gobierno, el mayor valor suele provenir de hacer que la experiencia sea más accesible y aplicable, en lugar de intentar reemplazarla por completo.

Por qué importa la percepción

Cuando la IA se introduce junto con discusiones sobre ahorros de eficiencia y presiones laborales, es fácil verla a través del lente de la reducción de costos en lugar de la construcción de capacidades. Esa percepción puede generar resistencia antes de que las nuevas herramientas hayan demostrado su valor.

Por eso, la adopción exitosa de IA exige más que una implementación técnica. Una de las lecciones más claras de la transformación digital es que la tecnología por sí sola no impulsa el cambio; son las personas las que mueven la transformación.

Quien haya trabajado en un gran programa ERP lo entenderá. Los sistemas que tienen éxito rara vez son los que cuentan con la funcionalidad más sofisticada, sino los que los equipos entienden, confían y usan a diario.

Las organizaciones que avanzan tienden a centrarse en resultados prácticos más que en la propia tecnología. Involucran a los equipos desde el principio, los incluyen en cómo se implementarán las herramientas y demuestran cómo la IA puede ayudar a abordar desafíos operativos reales.

Cuando las personas pueden ver el impacto en su trabajo diario, ya sea reduciendo la carga administrativa, mejorando el acceso a la información o apoyando una toma de decisiones más rápida, la adopción se vuelve mucho más natural.

La confianza se desarrolla con el tiempo a través de la participación, la transparencia y resultados tangibles. Las personas necesitan ver cómo la tecnología apoya su trabajo antes de estar dispuestas a aceptarla.

Más allá de la narrativa de reemplazo

El debate sobre IA se ha centrado desproporcionadamente en qué trabajo podría desaparecer. Esa preocupación es comprensible, pero corre el riesgo de ocultar un desafío más inmediato que enfrentan las organizaciones hoy: ayudar a las personas a gestionar cargas de trabajo crecientes, mayor complejidad y expectativas en aumento.

Para el sector público, la oportunidad es mucho más práctica que una visión futura de servicios totalmente automatizados. Consiste en ayudar al personal de primera línea a pasar menos tiempo buscando información, a identificar riesgos más rápidamente y a tener mejor acceso a las ideas necesarias para actuar. En la mayoría de los casos, esto significa obtener más valor de los sistemas centrales existentes en lugar de perseguir una reinvención total.

Esas pueden no ser las historias que generan más atención, pero son las que probablemente determinen si la IA entrega un valor real.

Si las organizaciones quieren que los empleados adopten la IA, deben ir más allá de las conversaciones centradas en el reemplazo y enfocarse en los problemas que la tecnología puede resolver en el terreno. Este grupo está menos interesado en lo que la IA es capaz de hacer, y más en cómo ayuda a hacer mejor su trabajo.

Hemos presentado el mejor creador de sitios web con IA.

Este artículo se produjo como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica de hoy.

Las opiniones expresadas aquí son del autor y no necesariamente las de TechRadarPro o Future plc. Si estás interesado en contribuir, descubre más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/3bRHlcu
via IFTTT IA

La ciberseguridad en el sector de trasporte: el caso de Nihon Kotsu y las lecciones aprendidas


La operación de Nihon Kotsu, la mayor empresa de taxis de Japón, ha sido afectada por un ciberataque que obligó a deshabilitar parcialmente sus sistemas informáticos y a interrumpir servicios de reserva y despacho. Este incidente subraya la resiliencia necesaria en una industria que depende de la conectividad y la disponibilidad de sus plataformas digitales para atender a clientes y socios.

Resumen de los hechos: A primeras horas de un sábado, se detectó una infección de malware en dispositivos internos de Nihon Kotsu. En respuesta, la empresa aisló sus redes, informó a las autoridades pertinentes y contrató a expertos externos para evaluar el daño y coordinar las reparaciones. Como consecuencia, ciertos servicios al cliente quedaron temporalmente fuera de servicio, incluyendo el sistema de reservas web, la gestión de pedidos y el despacho telefónico. Ante la interrupción, se recomendó a los usuarios utilizar aplicaciones de taxis alternativas para solicitar servicios.

Estado de la seguridad de datos: En el momento de la comunicación oficial, no se habían verificado filtraciones de datos ni datos expuestos en la web oscura. No obstante, la compañía dejó claro que podría divulgar información si se detectara exposición de datos personales de clientes o partes relacionadas y que respondería de forma formal conforme a la legislación aplicable, notificando a las personas afectadas de manera individual cuando fuera necesario.

Contexto operativo: Nihon Kotsu emplea a más de 18,000 personas y opera una flota que supera los 8,500 taxis y 2,000 vehículos con chófer. La magnitud de la empresa subraya la importancia de una estrategia de ciberseguridad integral que abarque redes, sistemas de reserva, atención al cliente y procesos de respuesta ante incidentes.

Lecciones para la industria:
– Preparación y respuesta rápida: cortar la propagación, aislar redes y activar perímetros de seguridad son pasos críticos para contener un incidente.
– Colaboración y transparencia: la cooperación con autoridades y la comunicación clara con los usuarios y socios ayudan a gestionar la confianza durante una crisis.
– Evaluación de riesgos de datos: aunque no haya evidencia inicial de filtraciones, las empresas deben asumir un enfoque proactivo para detectar posibles exposiciones y comunicar cualquier hallazgo de forma oportuna.
– Dependencia de terceros: la participación de expertos externos y la evaluación de proveedores de software o soluciones de seguridad deben integrarse en un plan de continuidad operativa.

Conclusión: Incidentes como este resaltan la necesidad de fortalecer la ciberseguridad en el sector de transporte, donde la interrupción de servicios puede afectar significativamente la experiencia del cliente y la operativa diaria. La implementación de medidas preventivas, la respuesta coordinada ante incidentes y la comunicación responsable con las partes afectadas deben convertirse en pilares de la gobernanza tecnológica de las empresas de movilidad.

from Latest from TechRadar https://ift.tt/vWFjxM7
via IFTTT IA

Navegando la complejidad de la cadena de suministro de software: visibilidad, vigilancia y validación


El ecosistema digital global se sostiene gracias a una floreciente red de proveedores externos, permitiendo a las organizaciones escalar e innovar con rapidez. Este entorno no solo está lleno de software comercial que se compra, sino también de una amplia gama de bibliotecas y componentes incrustados en productos de terceros.

La velocidad es, en ocasiones, enemiga del riesgo: muchas organizaciones no han verificado de forma adecuada si las tecnologías de terceros cuentan con salvaguardas suficientes contra amenazas cibernéticas y otros riesgos digitales. Así, si bien el software es un habilitador poderoso, también conlleva riesgos cuando se construye con marcos y bibliotecas que no siempre son conocidos o están bien soportados.

Se estima que las empresas utilizan en promedio 106 aplicaciones SaaS dentro de sus entornos de TI, lo que deja claro que la seguridad de la cadena de suministro de software es una preocupación seria.

No es casualidad que la mitad de los participantes en la última Encuesta de Riesgos de la Cadena de Suministro haya clasificado las vulnerabilidades de software en productos de proveedores como la amenaza de ciberseguridad más disruptiva para la cadena de suministro de su organización (51%), superada solo por filtraciones de datos (64%) y malware o ransomware (52%).

Un panorama de ataque cada vez más dinámico, que abarca servicios en la nube, microservicios, APIs, plataformas SaaS y ahora agentes de IA, se ha extendido más allá de lo que alguna vez se consideró un perímetro conocido antes de la transformación digital masiva.

¿Cómo de segura es su propia ecosistema digital extendido? Si esta pregunta acelera su pulso, observe tres consideraciones clave para abordar la seguridad de la cadena de suministro de software.

1. Visibilidad: determine qué hay realmente en su cadena de suministro multi‑capa

Dado que la cadena de suministro de software forma parte de un ecosistema digital vasto e interconectado, las organizaciones a menudo no tienen plena visibilidad de quiénes componen a sus proveedores terceros. Incidentes de alto perfil recientes han mostrado lo frágil que puede ser una cadena de suministro.

Garantizar la continuidad del negocio requiere que las organizaciones evalúen a sus socios antes de otorgarles una confianza tan profunda. Ese esfuerzo empieza por saber quién forma parte de su ecosistema digital interconectado antes de gestionar el riesgo.

Comprender el riesgo a lo largo de la cadena de suministro es conceptualmente sencillo, pero prácticamente complejo. Si bien delinear claramente los parámetros y requisitos de seguridad en los contratos con los proveedores es un buen punto de partida, el contrato es a menudo una actividad puntual y debe complementarse con monitoreo continuo. Debe poder ver y medir los activos de software para gestionarlos mejor.

Después de todo, no puede proteger lo que no puede ver. Muchas empresas siguen sin tener un inventario de activos completo y preciso, lo que significa que su exposición a vulnerabilidades es incompleta. Si desconoce qué sistemas, aplicaciones, dispositivos y bibliotecas componen su entorno, la gestión de vulnerabilidades se convierte en conjeturas y suposiciones.

Es crucial entender qué están haciendo sus proveedores tanto aguas arriba como aguas abajo, porque sus decisiones ahora forman parte del propio perfil de riesgo de la organización. El software suele representar los mayores puntos ciegos en la gestión de activos, en gran parte debido a la falta de transparencia en la compilación y dependencias, la sombra de TI, la sombra de IA y los endpoints no gestionados.

La exposición de una organización está directamente ligada a la postura de seguridad de cada proveedor del que depende. Los atacantes lo saben y, cada vez más, atacan a socios aguas arriba o aguas abajo. Incluso si su entorno está perfectamente protegido, puede haber vulnerabilidades a través de la supervisión de otros. Por ello, herramientas que perfilen, cuantifiquen y califiquen el riesgo de la cadena de suministro son esenciales, al igual que las herramientas que monitorean actividad inusual.

2. Vigilancia: priorizar la seguridad de las integraciones de IA a lo largo de la cadena de suministro de software

Las amenazas pueden estar en cualquier lugar de la cadena de suministro. Pero hay un nuevo actor: la IA. La cadena de suministro de software se ha expandido para incorporar riesgos propios de la IA, como la dependencia de modelos base externos y de agentes altamente conectados.

Esta integración creciente de herramientas de IA eleva la complejidad de la cadena de suministro y sus riesgos. Profesionales de ciberseguridad que participaron en el más reciente Estudio de Fuerza Laboral en Ciberseguridad identificaron un evento de seguridad relacionado con IA en el año anterior: intoxicación de datos (data poisoning) citada por un 11%.

La intoxicación de datos ocurre cuando atacantes insertan intencionalmente datos corruptos, engañosos o maliciosos en el conjunto de entrenamiento de un modelo de aprendizaje automático. Incluso una pequeña cantidad de datos contaminados puede cambiar el comportamiento del modelo, generando clasificaciones erróneas, menor precisión u outcomes maliciosos. Así, ese chatbot aparentemente útil incrustado en su CRM, CMS u otro software empresarial podría no ser tan inofensivo.

Las organizaciones tienen poco o ningún control sobre el software que utilizan sus proveedores, lo que dificulta asegurar que las vulnerabilidades se identifiquen antes de un despliegue general y que estén soportadas y parcheadas tras el despliegue. Sin embargo, sí pueden controlar la supervisión de los proveedores.

Por ello, el equipo de seguridad y los procesos que siguen importan más que nunca. La tecnología acelera ambos lados de la batalla, por lo que la ventaja real proviene de contar con profesionales capacitados que entiendan cómo la IA altera el perfil de riesgo, la superficie de ataque y que puedan implementar los controles adecuados para compensar.

Los profesionales de ciberseguridad especializados en seguridad de la cadena de suministro de software pueden cuantificar el riesgo de la manipulación o dirección de modelos, inyección de prompts y inversión de modelos, y evaluar el sesgo inherente de modelos abiertos. Así se protege la integridad del software y los servicios desde las vulnerabilidades aguas arriba. Este enfoque holístico garantiza que cada componente, desde bibliotecas de terceros hasta los propios datos de entrenamiento, cumpla con los estándares de seguridad y éticos de la organización.

Además, revisar y evaluar los acuerdos con proveedores es una tarea importante para equipos de seguridad y las partes interesadas. Piensen en estas acciones disciplinadas como una prueba de esfuerzo necesaria para identificar y abordar debilidades y necesidades cambiantes. Un buen contrato, con entregables y expectativas claras, forma parte de una estrategia defensiva de ciberseguridad junto con las personas, las tecnologías de defensa y la supervisión continua de sistemas y servicios.

3. Validación: adopte marcos de habilidades y códigos de práctica para la seguridad de la cadena de suministro de software

Ninguna organización debe enfrentarse solo a la mayor amenaza de la seguridad de la cadena de suministro de software. Aproveche guías existentes como el Código de Prácticas de Seguridad de Software del Reino Unido para guiar la defensa de su propia organización.

Este código no solo apoya a los proveedores de software en el desarrollo seguro a lo largo del ciclo de vida, sino también a los clientes de software para mitigar la probabilidad e impacto de ataques a la cadena de suministro de software.

Además de seguir estos códigos y marcos de guía, las organizaciones pueden recurrir a marcos de habilidades y certificaciones neutrales de proveedores para validar que sus profesionales de ciberseguridad demuestren las competencias necesarias para fortalecer la seguridad y la resiliencia de la cadena de suministro.

El desarrollo de habilidades en gobernanza, riesgo y cumplimiento (GRC), desarrollo de software seguro y capacidades de IA permite a quienes trabajan en ciberseguridad y gestión de riesgos tomar decisiones informadas sobre seguridad de la cadena de suministro de software y gestión de riesgos.

De la complejidad a una seguridad mejor

Las cadenas de suministro son complejas, largas y multidimensionales. Las organizaciones deben enfocarse más en someter a prueba la resiliencia de los proveedores de software y en evaluar de forma continua la exposición.

Este enfoque va más allá de ser cuidadoso con lo que llega a la informática; la capa potencialmente más dañina a abordar es el software integrado y las herramientas de IA que usan otros proveedores.

La pregunta no es si su cadena digital sufrirá una interrupción, sino si usted tiene la visibilidad, la vigilancia y la validación para operar cuando ocurra. Eso es resiliencia: la estrella polar de la seguridad de la cadena de suministro de software. Sin duda, la transparencia debe recorrer las cadenas de suministro en lugar de quedar solo dentro de la organización.

Tenemos un resumen de las mejores soluciones de protección de dispositivos para apoyar estos esfuerzos, disponible para lectura adicional.

Este artículo forma parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mejores mentes en la industria tecnológica de hoy. Las opiniones aquí expresadas son del autor y no necesariamente las de TechRadar Pro o Future plc. Si está interesado en contribuir, puede obtener más información en el enlace proporcionado.

from Latest from TechRadar https://ift.tt/XLgcJvO
via IFTTT IA

Cómo seguir la serie ODI Inglaterra vs India 2026: guía completa para ver en línea y en televisión


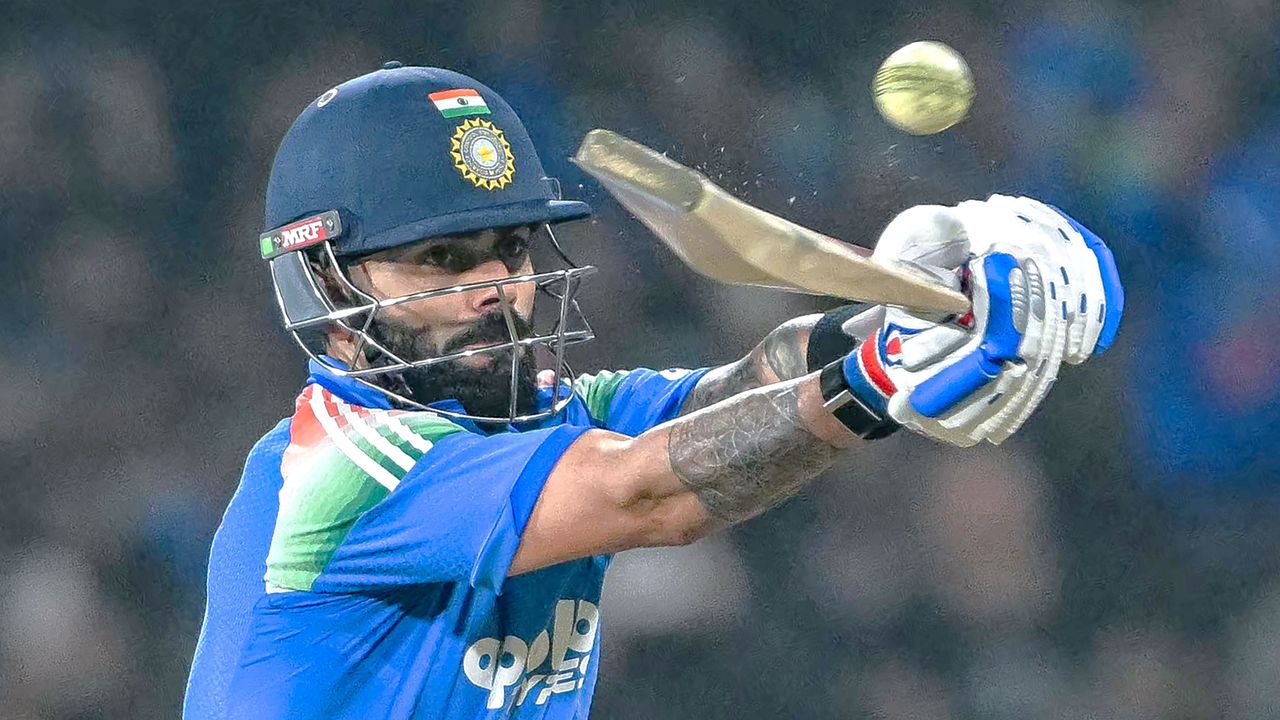
La serie de tres ODI entre Inglaterra e India en 2026, disputada del 14 al 19 de julio, promete volver a reunir a figuras icónicas como Virat Kohli y Jasprit Bumrah, tras ausencias prolongadas. En un contexto de clasificación para el Mundial, ambos equipos buscan asegurar resultados consistentes en un formato crucial para el programa de cricket internacional. Este artículo ofrece una guía profesional para entender las opciones de visualización, incluyendo plataformas de TV, streaming y recomendaciones para ver los encuentros desde diferentes regiones del mundo.

Resumen de la oposición y el contexto
– India llega con Rohit Sharma y el capitán Shubman Gill al frente, con Kohli y Bumrah regresando al equipo nacional tras periodos fuera de acción. India, actual número uno en ODIs, busca convertir el impulso previo en resultados positivos.
– Inglaterra, bajo la dirección de Harry Brook, intenta transferir la buena dinámica de la reciente serie T20 al formato ODI, además de aspirar a asegurar la clasificación automática para la Copa del Mundo de 2027. Actualmente, Inglaterra se encuentra en la octava posición de las clasificaciones, en el umbral de clasificación automática.

Dónde ver la serie según tu región
– Reino Unido: Sky Sports transmite los partidos; también hay opciones a través de Now Sports para streaming. Los planes de Sky comienzan desde £35/mes, con descuentos para suscriptores existentes, y Now Sports ofrece alternativas desde £14.99/día o £34.99/mes.
– Estados Unidos: Willow TV es el servicio dedicado para ver toda la serie. También es posible ver la cobertura a través de Sling TV (Desi Binge Plus o Dakshin Flex), con planes desde $10/mes.
– Australia: Fox Cricket transmite la serie, con streaming en Foxtel y Kayo Sports (7 días de prueba disponibles; luego AU$30/mes o primer mes por AU$1).
– India: Sony Sports Network cubre la serie, con transmisión en vivo a través de Sony LIV (planes desde ₹599 para móvil anual y ₹999 para la suscripción Premium anual).
– Sudáfrica y otras regiones: las transmisiones pueden variar; en muchos casos, usar una VPN para acceder a la cobertura de su servicio doméstico es una opción compartida por usuarios internacionales.

Recomendaciones para ver desde el extranjero
– Si te encuentras fuera de tu país durante la serie, considera usar una VPN para evadir geobloqueos y acceder a tu servicio habitual. NordVPN suele ser la opción recomendada por su cobertura y rendimiento, con ofertas de descuento significativas.
– Conéctate a un servidor en tu país de origen para mantener la experiencia de streaming sin interrupciones y cumplir con las condiciones de uso de cada servicio.

Guía rápida para ver cada encuentro (con énfasis en opciones de VPN cuando aplica)
– 1er ODI – 14 de julio: Edgbaston, Birmingham (11:00 BST). Ver a través de Sky Sports en el Reino Unido o Willow TV en EE. UU. Si estás fuera de tu país, emplea NordVPN para acceder a tu servicio doméstico.
– 2do ODI – 16 de julio: Sophia Gardens, Cardiff (13:00 BST). Misma recomendación de plataformas según región; usa VPN si estás fuera de tu zona de cobertura.
– 3er ODI – 19 de julio: Lord’s, Londres (11:00 BST). Cobertura en Sky Sports/Now Sports en el Reino Unido y Willow TV en EE. UU.; VPN si corres riesgo de geobloqueo.

Notas sobre el tema de acceso y uso de VPN
– La discusión sobre el uso de VPN debe enmarcarse en términos legales y de uso de cada servicio. Este artículo no apoya usos ilícitos y recuerda consultar los términos de servicio de cada plataforma. La VPN se presenta como una solución para acceder a contenido disponible en tu país de forma legal y conforme a las políticas de la plataforma.

Preguntas frecuentes (FAQs) sobre la serie ODI Inglaterra vs India 2026
– ¿Cuál es el calendario oficial de la serie? 1er ODI: 14 de julio; 2do ODI: 16 de julio; 3er ODI: 19 de julio. Horarios en BST/ET según la sede.
– ¿Qué equipos componen las plantillas de Inglaterra e India? Inglaterra: Harry Brook (capt.); India: Shubman Gill (capt.) entre otros jugadores destacados. Este artículo resume las alineaciones clave y la dinámica de la serie.
– ¿Qué opciones de streaming están disponibles sin suscripción en algunos países? En Australia, por ejemplo, existe una prueba gratuita en Kayo Sports; fuera de ese país, se recomienda validar las opciones locales y considerar VPN para cobertura regional compatível.
– ¿Qué opciones de VPN son recomendadas? NordVPN se sitúa como la opción destacada por su rendimiento y ofertas actuales, con descuentos de hasta 75% en algunos planes.

Notas finales
– Este resumen ofrece una visión profesional de cómo seguir la serie ODI Inglaterra vs India 2026, con énfasis en la disponibilidad de cobertura en diferentes regiones y las consideraciones técnicas para usuarios que viajan o residen fuera de su país.
– Se recomienda verificar la disponibilidad de cada servicio y posibles promociones temporales antes de contratar una suscripción. También es aconsejable confirmar las zonas horarias y las transmisiones en vivo una vez que se acerque cada partido.

from Latest from TechRadar https://ift.tt/Ismy3EP
via IFTTT IA

La economía del contenido provocador: cómo el ragebait impulsa la atención en la era digital


En la era de las plataformas sociales y los algoritmos que capturan la atención, surge una dinámica particularmente poderosa: el contenido provocador que provoca repudio, indignación o enojo. Conocido popularmente como ragebait, este formato se sostiene en una verdad simple y, a la vez, inquietante: a menudo, la gente presta más atención a aquello que odia que a aquello que ama. Comprender esta dialéctica implica observar cómo funcionan la atención, la emoción y la economía de la visibilidad en internet.

1. La atención como recurso limitado
La cantidad de tiempo que una persona invierte en navegar por la web es finita. Ante una avalancha de estímulos, los creadores buscan aquello que puede cortar el ruido y generar una respuesta emocional inmediata. El enojo, la indignación o la curiosidad provocan respuestas hormonales y, por tanto, más engagement: comentarios, compartidos y tiempo de lectura, que, a su vez, alimentan el algoritmo y amplifican el alcance.

2. El rol del algoritmo y la recompensa social
Los algoritmos de recomendación favorecen aquello que mantiene a los usuarios interactuando. El ragebait, al polarizar, favorece comentarios vehementes y debates formales que mantienen a la audiencia pegada a la pantalla. Además, la validación social —likes, retuits, respuestas— funciona como una recompensa que refuerza la creación de contenido provocador. Este ciclo generación-atracción-ganancia configura una parte significativa del paisaje mediático contemporáneo.

3. Ventajas y riesgos para creadores y plataformas
Ventajas: rapidez de atención, crecimiento acelerado de la audiencia y mayor visibilidad en un ecosistema saturado. Riesgos: desinformación, desgaste de la confianza, polarización extrema y posibles repercusiones éticas o legales cuando la provocación cruza ciertos límites. Las plataformas están cada vez más atentas a estos límites, implementando políticas, moderación y señales de contexto, aunque la eficacia de estas medidas varía.

4. Ética y responsabilidad en la producción de contenidos provocadores
La provocación no es intrínsecamente negativa; puede servir para llamar la atención sobre temas críticos y fomentar el debate. Sin embargo, cuando la intención es solo generar clics sin aportar valor analítico, el costo social se hace evidente: desinformación, cuentas que se radicalizan y comunidades tensas. Un enfoque responsable implica:
– Definir claramente el objetivo informativo o formativo del contenido.
– Proporcionar contexto suficiente y verificación de hechos.
– Evitar ataques personales y mantener un estándar mínimo de rigor.
– Facilitar vías para el debate constructivo y evitar la amplificación de voces extremas sin fundamento.

5. Estrategias sostenibles para audiencia y creadores
– Enfoque en el valor: priorizar contenidos que resuelvan preguntas, expliquen procesos o desglosen conceptos complejos.
– Narrativa clara y evidencia: acompañar afirmaciones controvertidas con datos verificables, fuentes y contexto.
– Moderación y salud de la comunidad: fomentar discusiones respetuosas, establecer normas y aplicar moderación consistente.
– Diversidad de formatos: combinar titulares provocadores con piezas analíticas, entrevistas y reportajes de profundidad que inviten a la reflexión.

6. Conclusión: entender para competir con integridad
La economía del ragebait demuestra que el llamado de la emoción puede traducirse en visibilidad y crecimiento. Pero el verdadero valor reside en construir confianza a largo plazo: contenidos que informen, inspiren y conviertan la indignación momentánea en comprensión durable. En un ecosistema donde llamar la atención es más fácil que nunca, la calidad, la responsabilidad y la claridad editorial se convierten en diferenciales decisivos para mantener una audiencia fiel y participativa.
from Wired en Español https://ift.tt/UP0N9OV
via IFTTT IA

SkyNomad: Xiaomi’s Foray into Extended-Range Luxury SUVs


  • Xiaomi reveals its first extended-range electric vehicle
  • SkyNomad will sit separately from its pure EV Xiaomi Auto company
  • The 1.5-liter engine is manufactured by Changan’s subsidiary Harbin Dongang

Xiaomi is set to enter the hotly contested luxury SUV sector with an all-new business that it has dubbed SkyNomad.

Fresh off the success of both the SU7 and YU7, the former of which has outsold the Tesla Model 3 in the Chinese market, smartphone-maker Xiaomi sees a gap in the market for its first extended-range electric vehicle (EREV), which sees a gasoline engine act as a generator to charge battery packs on the move.

While the powertrain is still in its infancy in Europe, with just the Leapmotor C10 REEV and Mazda MX-30 R-EV currently on sale in many markets, it has experienced sales success in much of China.

Li Auto is the current market leader, with six models offering a mix of combustion engines and battery packs, while AITO, Deepal, Avatar and Leapmotor also offer similar solutions.

Unlike traditional plug-in hybrids, which use a gas engine to drive the wheels or charge the batteries, EREVs rely solely on a fully electric powertrain for propulsion, with the combustion engine serving as a generator to charge the batteries.

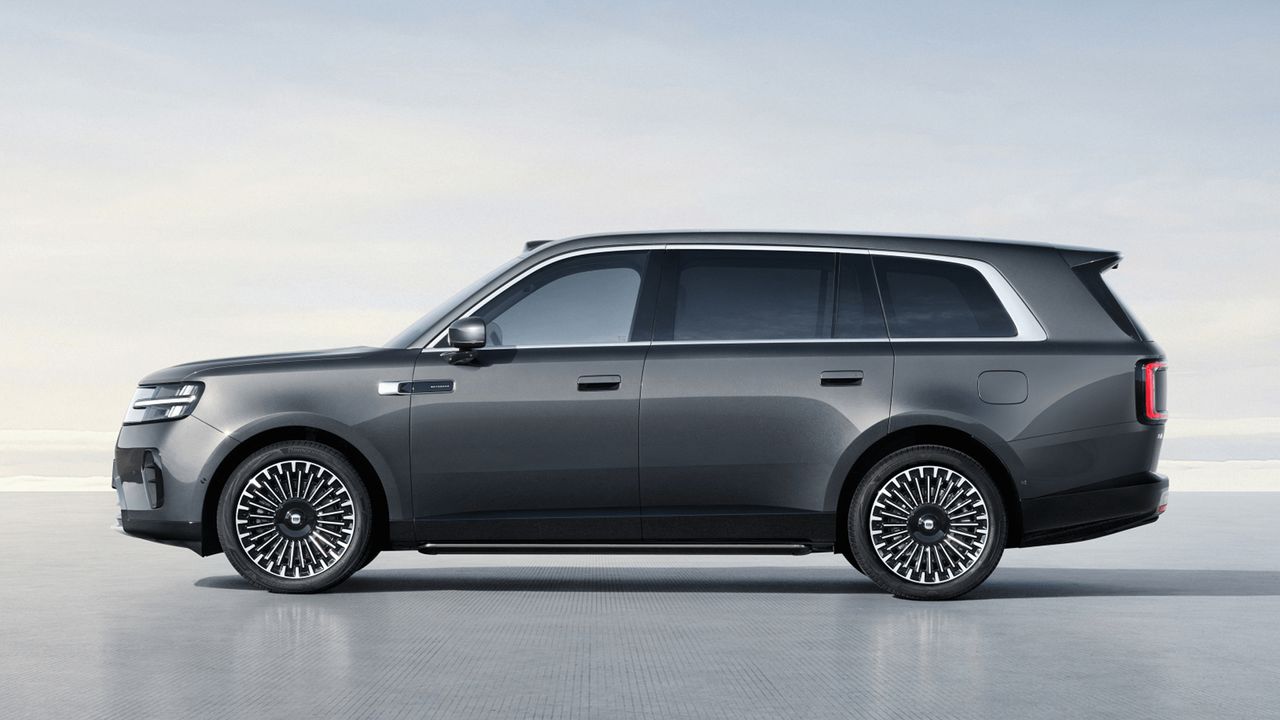
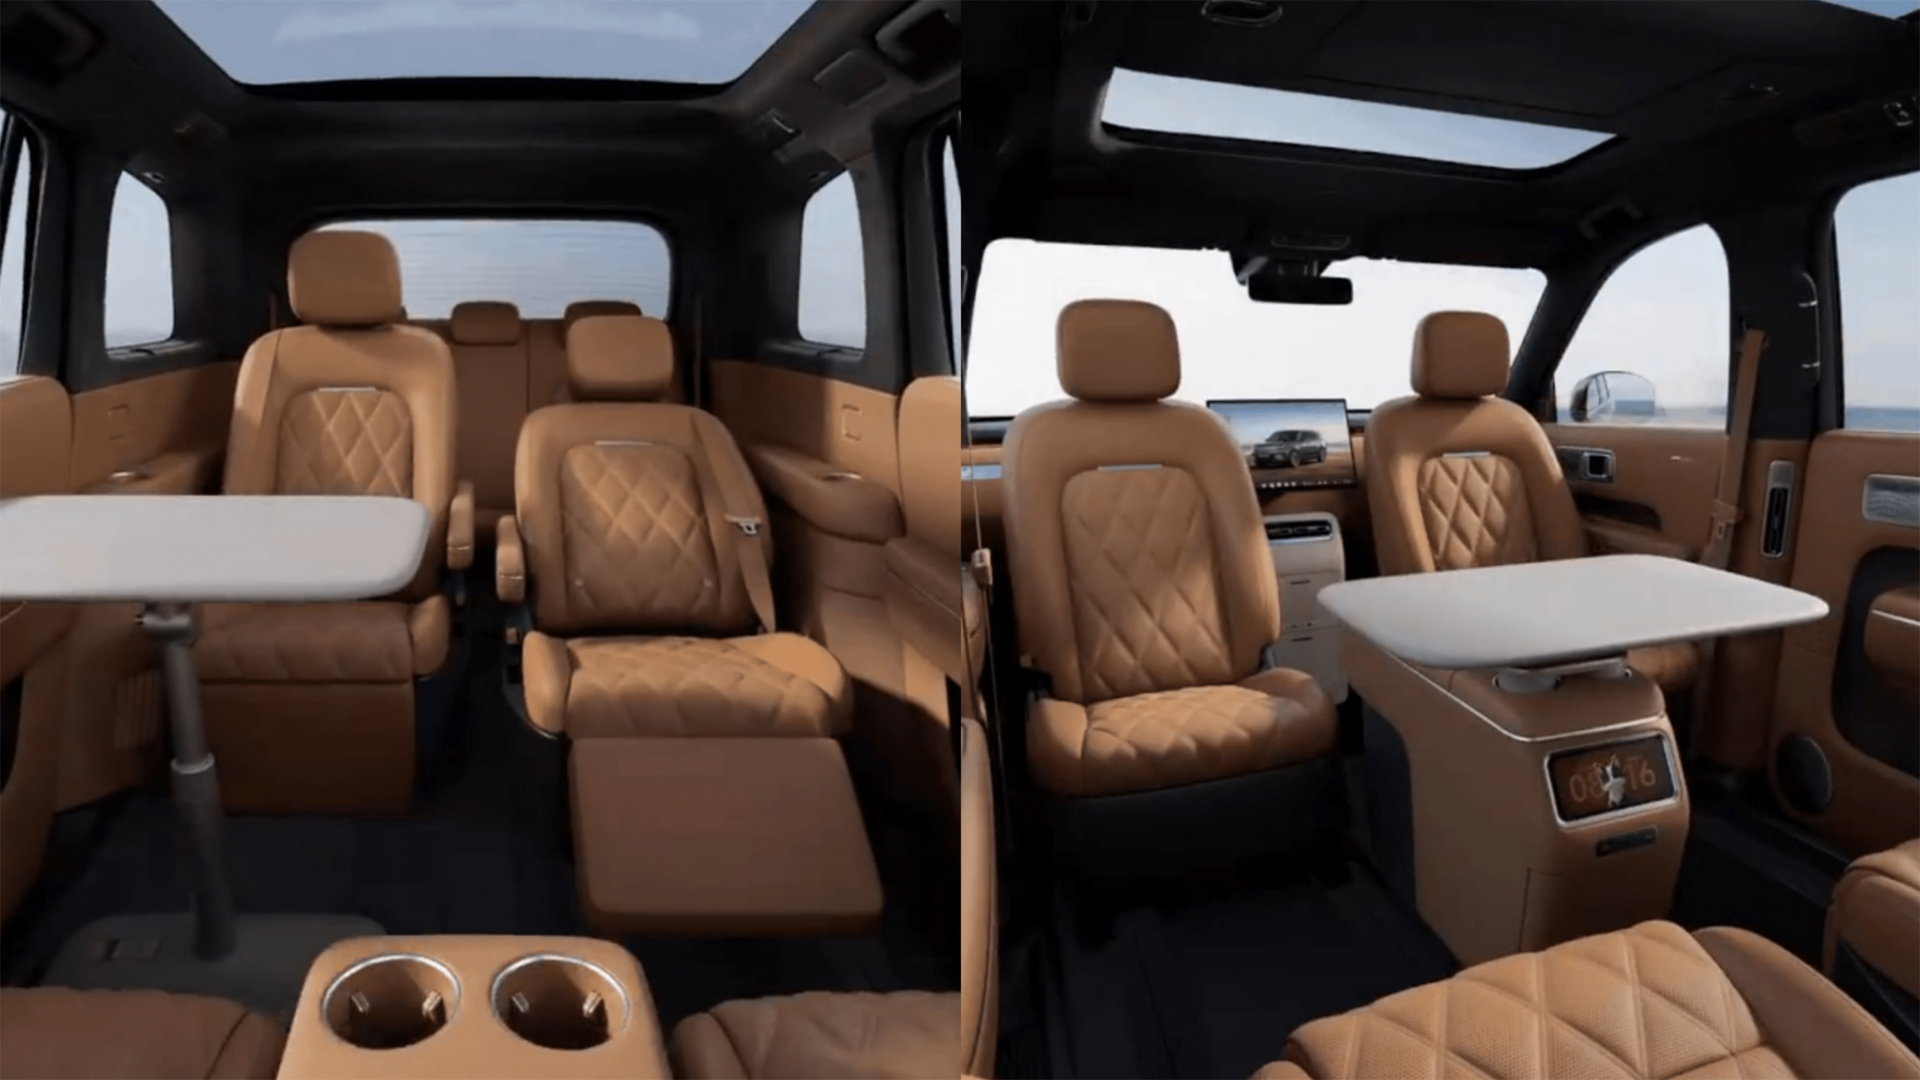
According to Car News China, Xiaomi’s SkyNomad brand will offer the N70 and N90, the latter coming as a full-size, three-row SUV with rotating front seats, a full leather premium interior, and an N90 Max Camping Edition that adds a pop-up roof and a built-in side awning for upmarket camping trips.

SkyNomad is also selling the idea of modularity, stating in its promotional material that the cabin can transform into a studio for one, a cafe for two, a meeting room for three, or a play area for the whole family.

Under the skin, a 1.5-liter gasoline engine from Changan’s subsidiary, Harbin Dongang, sends power to a 76 kWh ternary NMC battery pack in the N90, while a pair of electric motors team up to deliver 310 kW (416 hp) of power.

Análisis: innecesariamente enorme

Xiaomi SkyNomad N90

(Image credit: Xiaomi/SkyNomad)

Xiaomi’s decision to launch an EREV-focused brand, SkyNomad, is a clear shot at market leader Li Auto, which is experiencing a 74% year-over-year sales decline in the first four months of 2026, according to Electrek.

The introduction of EREVs to Xiaomi’s stable will undoubtedly help it boost sales in China, but it’s difficult to get away from the fact that the N90 is absolutely enormous. It measures over five meters in length and weighs 3,361 kg, which makes the 416 hp feel slightly underpowered.

Car News China says the N90 can manage around 230 miles before the batteries are depleted, by which point the 1.5-liter engine is called upon. Overall range is in excess of 1,500 km — or around 930 miles.

It’s also interesting that Xiaomi, a company that found great success with pure EVs, is pivoting back to fossil fuels.

All of the PR coming out of China suggests that its public EV charging network is both faster and more widespread than most other markets, which raises the question of why the market needs big, heavy range extenders like this in the first place.

from Latest from TechRadar https://ift.tt/toM0dhB
via IFTTT IA

Marshall presenta la Billie Joe Armstrong 1959BJA: un hito de tono y estilo para fans y guitarristas


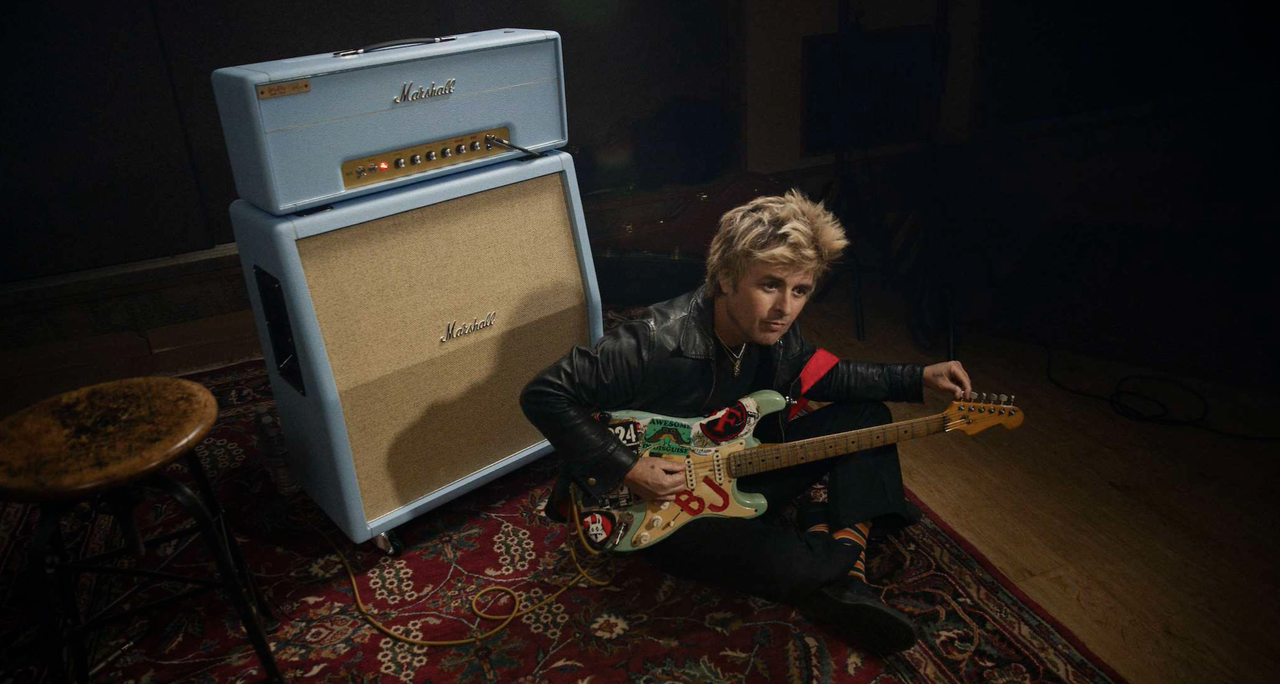
En el mundo de los amplificadores, cada lanzamiento lleva consigo una historia que va más allá de la mera potencia sonora. La Billie Joe Armstrong 1959BJA Artist Signature de Marshall encarna esa fusión entre legado, innovación y una estética que rinde homenaje a una de las guitarras más icónicas de la historia del punk rock.

Este cabezal, basado en la plataforma hand-wired 1959HW de Marshall, introduce una curiosa y distintiva “Dookie Mod” que optimiza ganancia, medios y pegada para capturar el carácter característico de Green Day durante su periodo de mayor influencia. Con una promesa de mantener el espíritu de un plexi clásico mientras añade flexibilidad contemporánea, la 1959BJA busca satisfacer a guitarristas que exigen rendimiento en escenarios modernos sin perder la textura que definió a Armstrong y su banda.

El diseño del altavoz rinde homenaje directo a la primera guitarra de Billie Joe Armstrong: un acabado azul bebé que, junto a detalles en latón y plata, remite al color y la personalidad de esa etapa. Todo el conjunto se ha montado a mano en el Reino Unido, subrayando la dedicación al detalle y la artesanía que caracteriza a Marshall.

La 1959BJA se lanza como unidad de cabeza, permitiendo a los músicos acoplarla con el gabinete de su elección. Aunque la campana azul aparece como una opción destacada, la flexibilidad del formato permite explorar combinaciones diversas para lograr un tono personalizado en directo o en estudio.

Este es el primer amplificador de artista firmado por Marshall en 14 años, y su desarrollo sigue la relación previa entre la marca y Armstrong, que se ha visto reforzada en campañas y colaboraciones anteriores. El propio Armstrong ha expresado su entusiasmo por esta firma, subrayando cuánto ha significado para él este equipo a lo largo de su trayectoria musical, y animando a “subirlo al máximo”.

El precio de lanzamiento se fijó en 3,999.99 USD (aproximadamente 3,099.99 GBP, o alrededor de 5,779 AUD), reflejando su posición como pieza codiciada para coleccionistas y profesionales que buscan una firma de tono específica y una presencia escénica distintiva.

Para quienes buscan hacerse con una parte de este momento histórico del sonido de guitarras, la Billie Joe Armstrong 1959BJA está disponible a partir del 21 de julio. Más allá de su valor comercial, representa una confluencia de inspiración, artesanía y la promesa de un tono que ha definido generaciones de riffs y aplausos en escenarios alrededor del mundo.

from Latest from TechRadar https://ift.tt/RyALjoa
via IFTTT IA