Linus Torvalds y el papel de la IA en el desarrollo de Linux: libertad, fork y utilidad


El debate sobre la inteligencia artificial (IA) en el desarrollo de software no es nuevo, pero sí continúa evolucionando a medida que las herramientas de IA se vuelven más presentes en las rutinas de codificación. Recientemente, Linus Torvalds ha dejado claro que los desarrolladores que trabajan en Linux pueden decidir libremente si incorporan IA en su flujo de trabajo, pero que su uso no debe ser obligatorio ni impuesto desde arriba. Este enfoque subraya una visión pragmática: la IA es una herramienta, no una ideología.

Torvalds ha dejado una puerta abierta para quienes prefieren no adoptar IA, señalando que, si alguien tiene reservas, siempre puede optar por la ruta del código abierto existente y, si lo desea, “forkear” el proyecto para seguir una dirección distinta. Esta frase, repetida en varias declaraciones, refuerza la idea de que Linux no es ni debe convertirse en un experimento político, sino en una plataforma tecnológica centrada en la tecnología y en los retos prácticos que enfrentan los mantenedores y la comunidad.

El creador de Linux advierte también sobre los posibles efectos adversos de la IA en los flujos de trabajo. Las incorporaciones de IA pueden aumentar la carga de trabajo para los mantenedores: ruido, duplicaciones y submissions más complejas pueden generar más trabajo humano en revisión y coordinación. En este sentido, su mensaje va más allá de permitir o prohibir la IA: propone que las herramientas LLM (Modelos de Lenguaje a Gran Escala) deben “ayudar” a los mantenedores en lugar de causarles dolor.

Esta postura no busca perfección como estándar. Torvalds reconoce que la inteligencia natural puede errar tanto como la artificial, y que la robustez de un proyecto no depende de la ausencia de errores, sino de la capacidad para gestionar y corregirlos de manera eficiente.

Más allá de las opiniones sobre IA, la kernel community enfatiza que el proyecto sigue centrado en la tecnología. No se presenta como un campo de batalla ideológico, sino como un ecosistema inclusivo que acoge una diversidad de perspectivas y enfoques. Quienes contribuyen, con o sin IA, aportan al avance de un sistema operativo clave para hardware y software en todo el mundo.

En resumen, el mensaje de Torvalds propone un equilibrio: la IA puede ser una aliada para aumentar la productividad y la capacidad de innovación, siempre que su uso sea voluntario, eficiente y acompañado de una gestión responsable de las cargas de trabajo. El kernel de Linux continúa avanzando, priorizando la tecnología y la utilidad real para desarrolladores, usuarios y la propia comunidad de código abierto. La invitación permanece abierta para cualquiera que desee contribuir, ya sea con herramientas de IA o sin ellas, manteniendo el foco en el objetivo técnico y práctico del proyecto.

from Latest from TechRadar https://ift.tt/B7K4cAC
via IFTTT IA

Shadow AI y la productividad segura: una guía para alinear herramientas y prácticas en el lugar de trabajo


Shadow AI es un desafío de seguridad. Cuando los empleados utilizan herramientas de inteligencia artificial no autorizadas sin supervisión formal, información sensible puede acabar en plataformas que la empresa no ha aprobado, monitoreado o asegurado.

Los riesgos en torno a la protección de datos, cumplimiento y gobernanza son reales, y las organizaciones tienen motivos para tomarlos en serio.

Pero si solo vemos shadow AI desde una lente de seguridad, corremos el riesgo de tratar el síntoma en lugar de la causa.

La mayoría de los empleados no intenta deliberadamente eludir políticas ni crear riesgo.

En la mayoría de los casos, buscan resolver un problema de forma rápida y avanzar en su trabajo. Cuando las herramientas aprobadas son lentas, difíciles de acceder, limitadas en funcionalidad o poco claras de usar, las personas naturalmente buscan alternativas que les ayuden a hacer su trabajo.

Eso significa que shadow AI no es solo un desafío de seguridad. También es una señal de que la tecnología en el lugar de trabajo está fallando para satisfacer las necesidades de los empleados.

Para las organizaciones, la lección es clara: reducir shadow AI requiere más que controles más fuertes. Requiere proporcionar a los empleados herramientas seguras y accesibles que sean capaces de sostener la forma en que realmente se trabaja.

Cuándo las herramientas aprobadas no son suficientes

Muchos organismos todavía enmarcan el uso de IA no sancionado como un fallo del comportamiento del empleado. Desde esa perspectiva, la respuesta parece simple: emitir políticas más estrictas, bloquear más herramientas y recordar a las personas los riesgos.

Esto puede reducir cierta exposición a corto plazo, pero rara vez resuelve el problema subyacente. Los empleados recurren a herramientas de IA porque ofrecen velocidad, comodidad y apoyo con tareas que los sistemas oficiales no manejan bien.

El desafío no es solo que los empleados usen herramientas incorrectas. Es que la ruta oficial puede no parecer suficientemente práctica para usar.

Esa distinción importa. Si el proceso oficial es demasiado lento, las personas pueden eludirlo. Si la orientación es demasiado vaga, los equipos pueden tomar sus propias decisiones. Si las herramientas aprobadas no satisfacen las necesidades reales del negocio, las herramientas no oficiales llenarán el vacío.

Shadow AI no es solo una señal de incumplimiento, sino también una señal de fricción subyacente.

La fricción digital crea riesgos ocultos

La fricción digital se refiere a las barreras tecnológicas cotidianas que dificultan que los empleados hagan su trabajo de manera eficiente. Podría ser un proceso de inicio de sesión que tarda demasiado, una plataforma bloqueada que impide una tarea simple, un flujo de aprobación que ralentiza un proyecto o una herramienta sancionada que carece de la funcionalidad que los empleados necesitan.

Individualmente, estos problemas pueden parecer menores. Juntos, moldean cómo se comportan los empleados.

Cuando la tecnología del lugar de trabajo dificulta el trabajo, los empleados tienden a buscar sus propias soluciones. Investigaciones han encontrado que el 80% de los empleados pierde tiempo debido a IT disfuncional, lo que les cuesta un promedio de 1,3 días hábiles por mes. Casi la mitad también dice que ha retrasado operaciones o proyectos críticos.

El riesgo no es solo la productividad perdida. La fricción digital también puede debilitar la confianza en los sistemas aprobados, empujando el trabajo a entornos menos visibles donde los equipos de seguridad tienen menos supervisión.

Por eso bloquear herramientas sin abordar las necesidades de los empleados puede generar resultados en el corto plazo pero a largo plazo provocar más problemas. Puede empujar el comportamiento fuera de la vista en lugar de acercarlo al control.

La seguridad no puede triunfar si compite con la productividad

Durante años, la seguridad ha sido vista por los empleados como algo que interrumpe el trabajo.

Contraseñas, solicitudes de acceso, cadenas de aprobación y restricciones de herramientas existen por razones válidas, pero pueden sentirse como barreras cuando están mal diseñadas.

Lo mismo ocurre con la gobernanza de IA. Una política que simplemente diga qué herramientas no se pueden usar probablemente no será suficiente. Los empleados necesitan orientación práctica sobre qué pueden usar, qué información se puede introducir y a dónde acudir cuando no están seguros.

La ruta segura tiene que ser lo suficientemente clara para seguir y lo suficientemente útil como para elegirla.

Esto no significa debilitar la seguridad. Significa diseñar la seguridad en torno a cómo realmente se trabaja. Los controles más fuertes suelen ser aquellos que los empleados pueden seguir sin sentir que se les obliga a elegir entre protección y productividad.

La autenticación es un ejemplo útil. Las contraseñas han sido una fuente de frustración para los empleados y una debilidad conocida para las organizaciones. Enfoques como el zero trust y la autenticación biométrica pueden fortalecer la protección mientras mejoran la experiencia del usuario.

El principio es simple: una buena seguridad debería reducir el riesgo sin añadir fricción innecesaria.

La gobernanza de IA necesita un responsable

Una de las razones por las que shadow AI puede crecer rápidamente es que la responsabilidad a menudo no está clara.

Las herramientas de IA pueden entrar en una organización a través de equipos diferentes por distintas razones. Un pequeño experimento en un departamento puede convertirse en un flujo de trabajo central antes de que alguien haya evaluado el riesgo, acordado la propiedad o definido las reglas.

Con el crecimiento de la adopción, esa brecha de gobernanza se vuelve más difícil de ignorar. La investigación ha encontrado que el 62% de los empleados no confía en que sus equipos de IT proporcionen las últimas herramientas de IA y digital; el 57% no confía en que su equipo de IT resuelva problemas de forma rápida o efectiva; y el 47% teme que los datos personales o laborales no estén adecuadamente protegidos.

Los equipos de seguridad tienen un papel importante, pero no pueden resolverlo solos. La gobernanza de IA debe contar con aportes de IT, legal, cumplimiento, HR y líderes de toda la organización. Debe convertirse en una parte central del modelo operativo de la organización, no en una política aislada.

Eso implica establecer una propiedad clara de cómo se introduce, utiliza y gobierna la IA en toda la organización. También implica reconocer que la gobernanza no es solo detener comportamientos inseguros. Se trata de habilitar comportamientos seguros a escala.

La supervisión humana sigue siendo esencial. La IA puede procesar información rápidamente, pero no comprende todo el contexto empresarial, el requisito regulatorio ni la consecuencia reputacional. Las personas deben cuestionar los resultados y asumir la responsabilidad de las decisiones que tienen un impacto real.

Los empleados necesitan orientación que realmente puedan usar

Las políticas de IA suelen fallar porque son demasiado abstractas. A los empleados se les puede decir que eviten compartir datos sensibles y que utilicen herramientas aprobadas, pero eso no siempre ayuda en el momento.

Un equipo bajo presión necesita respuestas prácticas. ¿Este documento se puede subir? ¿Se puede resumir esta consulta de cliente? ¿Este conjunto de datos se puede analizar? ¿Qué herramienta está aprobada para esta tarea? ¿A quién deben acudir si la respuesta no está clara?

La orientación debe ser específica, accesible y fácil de aplicar durante la jornada laboral. Si los empleados tienen que buscar en documentos de políticas largos o esperar días para una respuesta, pueden optar por la opción más rápida disponible.

Aquí la confianza juega un papel clave. Los empleados son más propensos a seguir la guía de seguridad cuando creen que los sistemas aprobados les ayudan a hacer su trabajo de manera efectiva. Si ven los procesos oficiales lentos, restrictivos o desconectados de la realidad, tenderán a buscar alternativas fuera de la vista.

La confianza también depende de la transparencia. Las personas deben entender por qué ciertas herramientas están restringidas, cómo se protegen los datos y qué busca lograr la ruta aprobada. Una política que simplemente diga “no uses estas herramientas” no genera confianza. Las reglas importan, pero funcionan mejor cuando las personas entienden la razón detrás de ellas.

La seguridad por diseño debe aplicarse al lugar de trabajo

La seguridad por diseño se discute con frecuencia en relación con productos y desarrollo de software, pero el mismo principio debería aplicarse al entorno digital de trabajo.

Demasiado a menudo, la seguridad se añade después de que una herramienta o proceso ya ha sido adoptado. En ese punto, los controles pueden sentirse como una capa adicional en lugar de una parte natural del flujo de trabajo. Llevar la seguridad a la conversación desde el principio ayuda a las organizaciones a identificar riesgos antes de que los comportamientos se integren.

Para la IA, esto significa involucrar a seguridad, IT y equipos de gobernanza antes de que las herramientas se implementen de forma general. También implica escuchar a los empleados sobre lo que necesitan de esas herramientas.

Si los sistemas de IA aprobados son demasiado limitados, los empleados trabajarán alrededor de ellos. Si el proceso de acceso es demasiado lento, la adopción se fragmentará. Si la orientación es poco clara, los equipos interpretarán las reglas de diferentes maneras.

Comprender esas presiones es central para reducir el riesgo.

El camino más fácil debería ser el seguro

Shadow AI demuestra que los sistemas de trabajo están teniendo dificultades para mantenerse al día con la evolución de las tareas. Cuando los empleados recurren a herramientas no sancionadas, a menudo apunta a una brecha entre lo que necesitan para hacer su trabajo y lo que permiten los sistemas aprobados.

Las organizaciones que responden bien no serán las que solo añadan controles más estrictos. serán aquellas que hagan que el comportamiento seguro sea más fácil de adoptar que las soluciones inseguras.

Para lograrlo, se necesita propiedad clara, herramientas prácticas, orientación accesible y procesos de seguridad diseñados alrededor de flujos de trabajo reales.

En la era de la IA, reducir el riesgo significa brindar a los empleados rutas seguras que sean lo suficientemente prácticas como para usar. Cuando la ruta aprobada es también la más fácil, las empresas pueden proteger los datos sin frenar a las personas.

Hemos revisado y clasificado los mejores gestores de contraseñas.

Este artículo se produce como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si estás interesado en contribuir, obtén más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/I0ME7ah
via IFTTT IA

Palit RTX 3060 Infinity 2 OC: 12 GB de VRAM y la resurrección de GPUs antiguas en un mercado cambiante


En los últimos meses hemos observado una tendencia llamativa en el mercado de tarjetas gráficas: la resurrección de GPUs algo veteranas, ahora con capacidades ampliadas de VRAM y precios que buscan situarse en un punto intermedio entre la nostalgia y la realidad de la oferta actual. Un ejemplo destacado es el nuevo GeForce RTX 3060 Infinity 2 OC de Palit, anunciado como “el regreso de un clásico” y presentado con una configuración de 12 GB de VRAM GDDR6.

Este movimiento dista de ser aislado. Varios fabricantes han aprovechado la coyuntura de una supuesta escasez de memoria y de precios elevados en modelos de última generación para relanzar GPUs previas con mayor memoria, buscando así ofrecer rendimiento sólido a un precio más contenido. En concreto, el RTX 3060, ya conocido por su papel como workhorse de la gama media, se ha reintroducido en estanterías y catálogos como una alternativa “ budget-friendly” en un entorno donde la demanda de RAM para tarjetas gráficas ha empujado los precios hacia arriba.

La propuesta de Palit, que destaca una memoria de 12 GB junto a un disipador de dos ventiladores en una carcasa en negro limpio, pretende entregar rendimiento honesto y estable sin el sobreprecio asociado a modelos de gama más alta. Sin embargo, la cuestión crítica es si esta oferta tiene sentido frente a las opciones de la generación actual, donde se corre el riesgo de que la brecha de precio entre modelos antiguos con mayor VRAM y las tarjetas modernas con tecnologías más nuevas (como DLSS 4) sea suficientemente estrecha para desincentivar la compra.

Análisis de contexto: el hecho de que estas tarjetas traigan 12 GB de VRAM con memoria GDDR6 en lugar de GDDR7 permite a los socios de Nvidia posicionarlas como una opción de rendimiento razonable a menor costo, evitando el salto de materiales que representaría una arquitectura más reciente. Aun así, en el panorama actual, estas propuestas deben competir con GPUs de la generación vigente, que ofrecen mejoras significativas de rendimiento por un ligero incremento de precio, además de tecnologías de aceleración y eficiencia que no están presentes en estas reimpresiones.

Para el consumidor, la pregunta clave sigue siendo: ¿cuánto compensa la mayor VRAM en un modelo que, en realidad, no se apoya en tecnologías modernas de la generación actual? En mercados como Estados Unidos y Reino Unido, el precio relativo entre un RTX 3060 de 12 GB y un RTX 5060 de 8 GB (con DLSS y otras mejoras) puede ser muy cercano, y en algunos casos la 5060 resulta más atractiva por rendimiento global y mejoras de plataforma, a un costo apenas superior.

Conclusión: la estrategia de relanzar GPUs antiguas con mayor VRAM puede llenar vacíos temporales provocados por la crisis de memoria, pero la rentabilidad para el usuario depende de un precio suficientemente competitivo. A falta de etiqueta de precio oficial para el nuevo RTX 3060 Infinity 2 OC de Palit, la expectativa es que la decisión de compra se incline solamente si el precio llega a un punto claramente inferior al de las alternativas modernas con características de rendimiento y eficiencia superiores. En resumen, la promesa de una “expansión de memoria” no debe verse como un reemplazo directo de la generación actual; debe evaluarse junto a las necesidades reales de juego y al presupuesto, considerando también tecnologías como DLSS 4 y las mejoras de rendimiento general que las tarjetas modernas pueden ofrecer.

from Latest from TechRadar https://ift.tt/w6brI7H
via IFTTT IA

Agentic Commerce: Riesgos y Oportunidades en la Nueva Era de la Automatización de Compras


El comercio agentico se ha convertido en la última obsesión en el e-commerce. En lugar de que los consumidores naveguen por sitios web, comparen productos y realicen compras por sí mismos, los agentes de IA empiezan a hacer gran parte del trabajo en su nombre. Buscan, comparan, recomiendan y transaccionan por nosotros. Según el bombo, el comercio agentico tiene el potencial de transformar la manera en que compramos en línea.

Es fácil entender por qué los comerciantes están entusiasmados. En una industria bajo constante presión para impulsar el crecimiento, mejorar la eficiencia, captar la atención de los compradores y ofrecer mejores experiencias, el comercio agentico promete mucho. Algunos lo ven tan significativo como el salto al móvil; otros lo ven como la evolución lógica siguiente del e-commerce.

Si estas predicciones se harán realidad aún está por verse. Las nuevas tecnologías suelen llegar rodeadas de hype. No todas están a la altura de las expectativas.

Pero los minoristas están tomando el comercio agentico en serio. Muchos se están moviendo rápidamente para integrarlo en sus negocios. Nadie quiere quedarse atrás cuando una nueva fiebre tecnológica toma impulso.

Esa urgencia es comprensible. Pero también debería hacer que pensemos dos veces. Cada desarrollo nuevo en el e-commerce ha traído consigo nuevas oportunidades para el fraude. Los pagos en línea han hecho que la compra sea más conveniente, pero también abrieron la puerta al fraude sin presencia de tarjeta.

El comercio móvil transformó la forma en que los consumidores compran, pero introdujo nuevos desafíos de seguridad. Más recientemente, la IA ha comenzado a remodelar la forma en que las empresas trabajan, al tiempo que otorga a los estafadores herramientas poderosas para escalar ataques. Hay pocas razones para creer que el agentic no será diferente.

El patrón es familiar: la innovación genera oportunidades, los defraudadores se adaptan y las empresas se esfuerzan por ponerse al día. El comercio agentico tiene todos los ingredientes para seguir un camino similar.

Parte de la razón por la que la adopción avanza tan rápido es que el crecimiento del e-commerce se ha vuelto más difícil. La competencia es intensa y los costos de adquisición de clientes se mantienen obstinadamente altos. No es sorprendente que muchos comerciantes busquen formas nuevas de mejorar la eficiencia.

La adopción temprana de agentes de IA parece ofrecer una solución de boleto dorado. Prometen transacciones más rápidas, menos fricción y mayor automatización en un momento en que el crecimiento es más difícil de lograr. El desafío es garantizar que la gestión de riesgos avance al mismo ritmo.

¿Confiamos demasiado en los agentes de IA?

Uno de los aspectos más interesantes del debate sobre el comercio agentico es el nivel de confianza que muchas empresas ya están depositando en los sistemas de IA. Eso puede parecer sorprendente hasta que se considera la realidad a la que se enfrentan muchos comercios hoy.

El fraude de clientes continúa creciendo. El abuso de reembolsos, el fraude mediante contracargos, el abuso de promociones y la explotación de políticas se han convertido en grandes desafíos para las empresas de comercio electrónico. Nuestras propias encuestas a comerciantes muestran que muchos depositan una mayor confianza en la promesa de los agentes de IA que en sus propios clientes.

A primera vista, los agentes de IA son atractivos. Parecen predecibles. Siguen instrucciones. No manipulan deliberadamente los sistemas para beneficio personal. Pero es crucial entender que sustituir una fuente de riesgo por otra no es lo mismo que eliminar el riesgo por completo.

Los agentes de IA pueden no comportarse como estafadores humanos, pero introducen nuevas vulnerabilidades que las empresas apenas comienzan a entender. Más sobre eso en breve.

El problema de la responsabilidad

Una de las preguntas sin respuesta más importantes sobre el comercio agentico se refiere a la responsabilidad.

Si un agente de IA toma una decisión de compra deficiente, ¿dónde recae la responsabilidad? Si ocurre una transacción fraudulosa, ¿quién es responsable? Si un agente es manipulado para realizar compras que no debería hacer, ¿quién asume las pérdidas? ¿El consumidor? ¿El minorista? ¿El proveedor de tecnología? ¿El operador del propio agente?

El problema es que los marcos existentes se construyeron alrededor de la toma de decisiones humana. El comercio agentico introduce una nueva capa de autonomía que difumina las líneas tradicionales de responsabilidad. Por el momento, muchas de estas preguntas siguen sin resolverse.

Eso no significa que las empresas deban evitar el comercio agentico. Pero sí significa que deben pensar cuidadosamente en gobernanza, supervisión y responsabilidad antes de implementarlo a gran escala. La confianza no puede asumirse sólo porque una transacción la esté realizando un agente de IA.

Los comerciantes necesitan visibilidad sobre quién opera ese agente, cómo se toman las decisiones y qué salvaguardas existen cuando algo sale mal.

Los defraudadores se moverán rápido

Si la historia nos enseña algo, es que los delincuentes son de los primeros en adoptar la nueva tecnología. Mientras las empresas se enfocan en las oportunidades de la innovación, los estafadores se enfocan en las vulnerabilidades. Es probable que el comercio agentico genere mucho de ambos.

Veremos intentos de secuestrar agentes legítimos y manipular su comportamiento. Los estafadores también podrían crear agentes falsos que se hagan pasar por servicios o marcas de confianza. Las redes criminales podrían incluso desplegar sus propios agentes autónomos para identificar vulnerabilidades y explotarlas a gran escala.

Las promociones, los programas de lealtad y los procesos de reembolso probablemente se conviertan en objetivos para abusos automatizados cada vez más sofisticados.

Lo que hace que este nuevo entorno sea particularmente desafiante es la velocidad de evolución. La mayoría de las formas de fraude en línea aún requieren un grado de intervención humana. Los agentes autónomos tienen el potencial de operar las 24 horas, tomando decisiones, probando vulnerabilidades y explotando debilidades a velocidad de máquina, así como de adaptar sus tácticas automáticamente cuando fallan.

El resultado no será necesariamente más fraude en términos absolutos, pero sí veremos amenazas más sofisticadas y rápidas. Eso exigirá que los comercios repiensen la forma de identificar riesgos, monitorear la actividad y responder.

Proceda, pero con la vista abierta

Ninguno de estos puntos debe interpretarse como un argumento contra el comercio agentico. La tecnología tiene un potencial genuino. Podría facilitar la compra, reducir la fricción y abrir nuevas oportunidades para consumidores y negocios. Pero la innovación y el riesgo siempre han evolucionado juntos.

Las empresas que tengan éxito en la próxima fase del e-commerce no serán necesariamente las que se muevan primero. Serán las que comprendan los riesgos así como las oportunidades. Eso implica entender sus propios datos.

Mantener la visibilidad sobre el comportamiento de clientes y transacciones y monitorizar continuamente la actividad para detectar irregularidades permite adaptar los controles a medida que surgen nuevas amenazas.

En un mundo donde tanto compradores como estafadores pueden estar representados cada vez más por IA, capturar datos diversos a escala y saber cómo interpretarlos para proteger contra el crimen en línea y servir mejor a los buenos clientes será más importante que nunca.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra vía para presentar a las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí pertenecen al autor y no necesariamente a TechRadar Pro o Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/duZs83a
via IFTTT IA

Assassin’s Creed Black Flag Resynced: un renacer visual y de gameplay que redefine la experiencia pirata en la era moderna


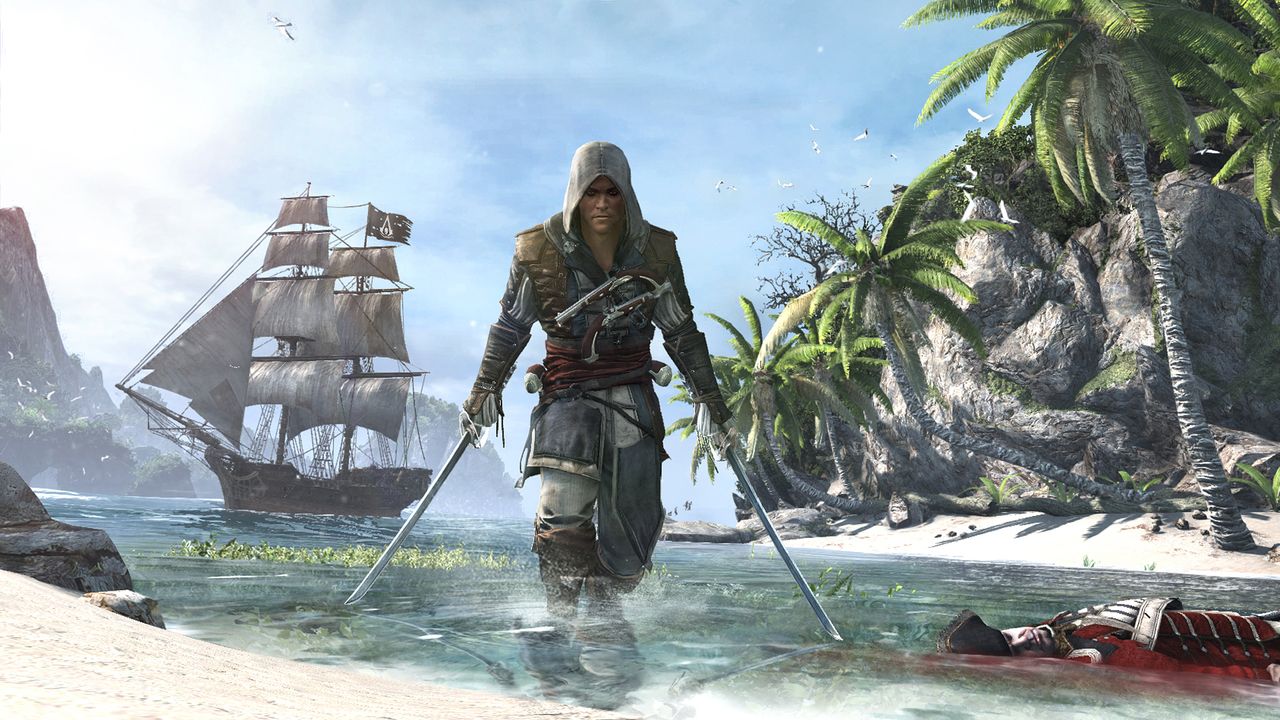
Assassin’s Creed Black Flag Resynced está en escena y, a juzgar por su desempeño hasta ahora, su remake ha logrado un éxito notable. Ubisoft reporta ventas superiores a dos millones de copias, y jugadores de todo el mundo están descubriendo (o redescubriendo) su cautivadora ambientación caribeña de los años 1700 y la intriga de una historia pirata llena de giros.

En nuestra revisión de Resynced, el título recibió una calificación de cuatro de cinco estrellas, elogiando sus mecánicas modernizadas y la fidelidad con la que se adapta al original de 2013. Aunque la reseña principal corrió a cargo de nuestro experto en Assassin’s Creed, el editor gerente Rob Dwiar, yo he pasado varias jornadas sumergido en el juego y la experiencia ha sido muy positiva hasta ahora.

Ya voy casi a mitad de camino y hay mucho que destacar, además de un pequeño detalle que, de momento, me incomoda. A continuación, comparto algunos aspectos clave que podrían interesar a quienes estén considerando esta revisión del clásico.

The visual upgrades are a huge success

No es necesario comparar Resynced lado a lado con el original para apreciar cuánto ha mejorado la propuesta visual. Esta es, sin duda, la entrega más pulida hasta la fecha, superando incluso a Shadows gracias a un mundo más compacto pero con mayor detalle.

La secuencia de apertura te invita a escalar y desplazarte por una selva tropical exuberante, con vegetación densa y detalles como lianas que aportan verosimilitud. la iluminación con trazado de rayos crea reflejos realistas sobre las pequeñas charcas y la fauna lumínica que surgen de la copa de los árboles.

Si observas con atención, verás que hay cambios significativos en los diseños de niveles, pero se conservan con inteligencia elementos clave de la versión original, como los troncos caídos que Edward Kenway salta, manteniendo la sensación de familiaridad. En La Habana, la ciudad aparece más grande y bulliciosa que nunca, con NPCs que deambulan, negocian y trabajan en mercados, lo que aporta una sensación de mundo vivido.

En el mar, las olas y la física del agua están mejor trabajadas que en cualquier otro título; el agua luce más brillante y, lejos de restarle atmósfera, invita a la exploración. Las cinemáticas también se benefician: los modelos de personajes, ahora con mayor fidelidad, ofrecen expresiones faciales más creíbles gracias a una captura de movimiento mejorada.

Refined combat means swashbuckling feels better than ever

Al iniciar Resynced, sabía que el combate podría derivar hacia un estilo demasiado similar a Mirage, pero la realidad es distinta: el sistema de combate combina la simplicidad clásica con el pulido estilizado de Shadows. Los enemigos presentan barras de vida o escudos, que puedes minar con ataques con espada y rematar con un parry perfecto para ejecutar un finalizador elegante. Además, habilidades como la rope dart o una patada permiten desequilibrar a adversarios difíciles sin romper el flujo.

Existe un ritmo fantástico en cada encuentro, y mi inclinación ha sido avanzar con las espadas desenvainadas como manera principal de afrontar las peleas. Esto se ve reforzado por la reescritura de las secciones de misión que antes dificultaban la progresión, otorgando mayor libertad para experimentar con el arsenal de Edward.

There’s finally no modern-day nonsense

Uno de los puntos de debate fue la eliminación de las partes de mundo moderno. En mi opinión, esta ausencia es una decisión acertada. Las diversiones en el mundo moderno pueden resultar tediosas en generaciones anteriores de la saga, y su remoción permite centrarse en la fantasía histórica sin distracciones innecesarias.

La narrativa principal sigue existiendo en cierta medida para quienes quieran profundizar, incluyendo referencias a la simulación y desafíos del Animus Rift que exploran escenarios del life de Edward. Sin embargo, todo es opcional, permitiendo al jugador concentrarse en la experiencia histórica y su ambientación pirata.

But I wish the UI was a little more distinct

Resynced toma elementos de Shadows tanto a nivel tecnológico como mecánico y añade toques de Skull & Bones cuando se navega por mar. Este enfoque no es problemático por sí mismo; Shadows sirve como base sólida. Sin embargo, la interfaz de usuario y el menú podrían diferenciarse un poco más para que Resynced tenga una identidad propia y no se sienta como una versión ampliada de Shadows. Aunque hay cambios en la colocación de elementos y en los íconos, la tipografía y ciertos aspectos visuales comparten un lenguaje similar.

No es un fallo crítico, pero sí una oportunidad para distinguir mejor a Resynced de sus predecesores, aportando guiños que remitan más directamente a Assassin’s Creed 4 y menos a las entregas más recientes.

Assassin’s Creed Black Flag Resynced ya está disponible para PC, PlayStation 5 y Xbox Series X|S. Si buscas una experiencia que combine exploración histórica, acción fluida y una reinterpretación visual que eleva la experiencia del Caribe del siglo XVIII, este remake podría justificar su lugar en tu biblioteca.

from Latest from TechRadar https://ift.tt/LdNuf6e
via IFTTT IA

Pixel 11: Teasers, Pixel Glow y la promesa de pre-venta el 12 de agosto


Google ha entrado en modo teaser con la serie Pixel 11, y los indicios apuntan a un lanzamiento que promete cambiar la forma en que recibimos notificaciones en un teléfono. En un nuevo clip publicado por la compañía, se muestra un teléfono de la serie Pixel 11 en un tono dorado, con un bloque de cámara visible que alberga una luz multicolor. Esta luz podría ser la esperada función ‘Pixel Glow’, capaz de iluminarse en diferentes colores o patrones para indicar distintos tipos de notificaciones. Imaginemos, por ejemplo, un mensaje de WhatsApp en azul que se transforma a rosa, o un evento de calendario representado por un único bloque amarillo. Aunque por ahora lo mostrado es bastante sutil, este detalle podría marcar una evolución interesante frente a otros indicadores de notificación en el mercado.

La comparación visual con Nothing Phone 2 es inevitable: Glyph lighting y una estética más discreta parecen inspiraciones cercanas, pero Google mantiene su propio enfoque más sobrio. Esto podría hacer que el Pixel 11 destaque como una alternativa atractiva para quienes buscan una experiencia de iluminación de notificaciones, sin caer en excesos de diseño. La novedad no es revolucionaria, pero sí representa una propuesta diferenciadora en el ecosistema de Android, algo que Google ha sabido hacer con menor ostentación y mayor enfoque en la funcionalidad cotidianamente útil.

Más allá de la iluminación, Google ha confirmado que las preventas del Pixel 11 comenzarán el 12 de agosto, coincidiendo con el día del anuncio oficial. Quienes se registren para recibir correos desde la página de teaser podrían obtener un descuento, aunque aún no se han detallado las cifras. Este tipo de incentivos suele ser bien recibido en un contexto de precios que se mantienen elevados y de un mercado móvil cada vez más competitivo.

En resumen, el Pixel 11 se presenta como una propuesta que equilibra innovación suave y practicidad. Si la Pixel Glow cumple con su promesa de notificaciones visuales en color y la preventa ofrece una ventaja tangible, es probable que veamos una recepción positiva entre usuarios que buscan una experiencia de usuario más expresiva sin sacrificar la simplicidad y la consistencia del ecosistema de Google. Mantendremos la mirada atenta a los avances oficiales y a las reacciones del público en las próximas semanas.

from Latest from TechRadar https://ift.tt/U9dh5LB
via IFTTT IA

Guía de compra: notebooks para negocios en distintos rangos de precio y sus características clave


Elegir una laptop para negocio es una decisión que impacta directamente en la productividad. Después de experiencias anteriores, aprendí a evaluar las necesidades reales y a comparar opciones de forma estructurada. A continuación comparto un análisis basado en investigaciones y pruebas exhaustivas de modelos de Dell, Asus, HP y otros fabricantes reconocidos, con opciones que cubren desde presupuestos ajustados hasta opciones premium.

La mejor elección depende del flujo de trabajo: un empleado de oficina que usa Google Workspace y Microsoft 365 tendrá requerimientos diferentes a un miembro del equipo de diseño o CAD que maneja edición de video 4K y renderizado 3D. Los factores clave a considerar son rendimiento, almacenamiento, portabilidad, seguridad y conectividad, ajustados a tus necesidades únicas.

Tanto si buscas una opción de gama media como una de alto rendimiento, no necesitas estresarte para encontrarla. Con una trayectoria de revisión de múltiples portátiles orientados a negocio, he recopilado selecciones destacadas de marcas como Dell, Asus, HP y Lenovo, con precios que arrancan desde rangos accesibles y llegan a opciones de mayor capacidad.

Consejos prácticos para elegir

  • Rendimiento: prioriza CPUs modernas y al menos 16 GB de RAM para multitarea fluida; considera 32 GB para cargas de trabajo intensivas.
  • Almacenamiento: SSD de 512 GB como punto de partida; 1 TB es recomendable si trabajas con grandes archivos multimedia o grandes bibliotecas de datos.
  • Portabilidad y autonomía: busca pantallas cercanas a 14–15.6 pulgadas y baterías que permitan toda una jornada de trabajo sin recargas frecuentes.
  • Seguridad: sensores de huellas, TPM y actualizaciones de seguridad, además de opciones de cifrado y gestión de dispositivos en empresas.
  • Conectividad: Wi‑Fi 6 o 6E, puertos USB‑C/Thunderbolt y suficientes puertos para periféricos críticos.

Rangos de precio y ejemplos destacados

A continuación se muestran pantallas con ejemplos representativos de diferentes rangos de precio, con una breve descripción de por qué podrían encajar en un entorno empresarial.

Under $600

Ejemplos en este rango suelen enfocarse en búsquedas de productividad básica y movilidad. Modelos con 16 GB de RAM y discos SSD de 512 GB pueden ofrecer un rendimiento decente para tareas cotidianas y aplicaciones de oficina.

Under $1000

En este rango aparecen laptops con procesadores eficientes, 16 GB de RAM y 512 GB–1 TB de almacenamiento. También se observan opciones con pantallas de alta resolución y baterías de larga duración, adecuadas para jornadas completas fuera de la oficina.

Over $1000

Las opciones por encima de 1,000 dólares tienden a incluir procesadores potentes (Core Ultra o Ryzen 7000/AI), mayor memoria (hasta 32 GB o más), pantallas OLED o 2K/4K, y GPUs dedicadas para tareas creativas o de CAD. Son adecuadas para profesionales que demandan rendimiento sostenido y capacidades avanzadas de IA y gráficos.

Selección destacada (sin estar ligada a una marca única)

Para cada rango, se deben valorar las siguientes características: rendimiento, almacenamiento, duración de la batería, seguridad y conectividad. Aquí hay ejemplos de configuraciones típicas que equilibran costo y rendimiento, basadas en pruebas y reseñas del sector.

Ejemplos de modelos y configuraciones populares en tiendas como Amazon, Best Buy, Walmart y tiendas oficiales de fabricantes muestran variaciones en partes como CPU (Intel Core i5/i7 o AMD Ryzen 5/7), RAM (8–32 GB), y almacenamiento (256 GB–1 TB SSD). En revisiones independientes, se recalca la importancia de una buena relación entre rendimiento y eficiencia energética, especialmente para uso diario en oficina y movilidad.

Además, muchos sitios de venta ofrecen ofertas y cupones que pueden afectar el precio final. Al considerar estas opciones, es recomendable revisar reseñas técnicas y comparativas para entender cuál conjunto de características se adapta mejor a tu flujo de trabajo.

Si quieres, puedo adaptar esta guía a tu caso concreto: describe tu presupuesto, las aplicaciones que más usas y el peso que asignas a la portabilidad frente a la potencia, y te propongo una shortlist detallada con pros, contras y estimaciones de rendimiento en tus tareas diarias.

from Latest from TechRadar https://ift.tt/xvihznc
via IFTTT IA

Gobernanza de la IA en la era de los agentes: cómo gestionar el crecimiento sin perder el control


Las empresas de Fortune 500 proyectan operar más de 150,000 agentes para 2028, según un análisis de Gartner. Si se cumple, representaría un aumento de 10,000 veces respecto a 2025, cuando las empresas promediaban solo 15 agentes. Este cambio hacia sistemas agenticos es, sin duda, la evolución arquitectónica más significativa de nuestra época.

Con la adopción acelerándose, la gobernanza ocupa un lugar destacado en la agenda de IA. Empresas de todos los tamaños buscan salvaguardas y sistemas de control que garanticen la confianza en los agentes con los que trabajan, pero hoy los enfoques tradicionales a menudo quedan cortos.

Los datos hablan por sí mismos: aunque casi todas las corporaciones globales ya utilizan agentes de IA, apenas el 12% ha incorporado un enfoque de gobernanza centralizado. Para la mayoría, la gobernanza sigue siendo fragmentada, exacerbando el caos que pretende controlar. Este desfase plantea una pregunta crítica: a medida que la IA escala, ¿cómo pueden las organizaciones mantener una gobernanza que la gestione de manera responsable? Casi todos los equipos directivos se enfrentan al mismo dilema: quieren aprovechar el potencial completo de la IA, pero también mantener el control.

AI enthusiasm leads to AI sprawl (El entusiasmo por la IA alimenta la expansión descontrolada)

Aunque la mayoría de las empresas reconoce el valor de la IA agentiva y está experimentando y desplegando diversos agentes en toda la organización, el riesgo de sprawl de IA es alto. La creciente mezcla de agentes creados por clientes y preconstruidos genera herramientas agenticas dispersas sin una estrategia centralizada.

A medida que los empleados desarrollan sus propios agentes —un enfoque cada vez más común a medida que la tecnología se vuelve más accesible— el uso de IA se vuelve fragmentario e inconsistente en toda la empresa. Este tipo de expansión de IA impulsa estándares divergentes y esfuerzos duplicados, con investigaciones que muestran que el 94% de las empresas experimentan mayor complejidad, deuda técnica y riesgo de seguridad.

La naturaleza autónoma de la IA agentica, donde los sistemas interactúan con datos y otros agentes en tiempo real, significa que una falta de gobernanza en las etapas iniciales puede hacer que la expansión de IA se salga rápidamente de control.

Fragmented governance is ineffective (La gobernanza fragmentada es ineficaz)

Las empresas que miran hacia el futuro invierten tiempo y esfuerzo en nuevos procesos de cumplimiento y en mejores salvaguardas para garantizar que las salidas de IA sean confiables. Una de estas estrategias es el uso de modelos de supervisión humana para decisiones clave, enfoque que actualmente utilizan el 52% de las empresas.

Sin embargo, a medida que la IA escala y lo hace con mayor rapidez, surgirán nuevos desafíos. Existe el riesgo de que los enfoques de supervisión humana conduzcan a inconsistencias no intencionadas, donde empleados de distintos equipos, regiones o departamentos introduzcan reglas de acceso, seguridad y uso descoordinadas. En lugar de reforzar el control, esto puede tener el efecto contrario, dejando a las empresas lidiando con sistemas de gobernanza que fortalecen la fragmentación que se trataba de superar.

Centralized rules, centralized standards, centralized knowledge (Reglas centralizadas, estándares centralizados, conocimiento centralizado)

La forma más eficaz de mantener el control sobre la IA escalable es incorporar la gobernanza en la propia IA. La gobernanza debe diseñarse como parte de las bases de un sistema agentico; no puede añadirse como una ocurrencia tardía.

Para garantizar un control significativo, las empresas requieren visibilidad centralizada sobre qué agentes están en funcionamiento, cómo están conectados y dónde se encuentran sus dependencias. Esto representa una gran oportunidad, dado que solo el 12% de las empresas había introducido un enfoque de gobernanza centralizada a enero de 2026.

Históricamente, la gobernanza manual falla porque las empresas no pueden seguir el ritmo de la velocidad y la escala a la que interactúan los agentes de IA. Uno de los desafíos centrales de gobernanza es coordinar a los agentes para que no dupliquen trabajo ni entren en conflicto entre sí.

Esto requiere orquestar a los agentes a través de una capa de sistema neutral central que los conecte a una comprensión en tiempo real de la arquitectura de la empresa y sus parámetros operativos, asegurando que los outputs permanezcan seguros, conformes y coherentes.

Al garantizar que exista una capa de gobernanza centralizada integrada en la empresa, todos los agentes pueden seguir las mismas reglas, cumplir con los mismos estándares y extraer conocimiento compartido. El sistema de gobernanza puede luego evolucionar y crecer junto con el negocio.

Governance doesn’t need to be slow to be successful (La gobernanza no necesita ser lenta para tener éxito)

La empresa moderna ya está moldeada por sistemas heredados, arquitecturas fragmentadas y complejidad técnica, pero no es inevitable que la IA siga el mismo camino.

La explosión de herramientas agenticas ofrece un potencial enorme de productividad empresarial, incluso si no garantiza por sí misma una arquitectura coherente y de alta calidad. El mayor desafío para las organizaciones no es la capacidad de los modelos en sí, sino conectar la IA con dónde ocurre realmente el trabajo dentro de la empresa.

Ahora corresponde a cada organización elegir los agentes más adecuados y priorizar su integración de forma unificada. Esto implica abandonar viejos hábitos, a menudo donde la gobernanza se añade de forma incremental cada vez que se introduce un nuevo agente o aplicación, para eliminar el riesgo de fragmentación y expansión de IA.

El enfoque óptimo es aquel que funciona con una capa de gobernanza unificada e indiferente a la tecnología, integrada en las bases del sistema de IA para combatir la deuda técnica a gran escala. Solo entonces las empresas podrán aprovechar todo el potencial de la IA a largo plazo de forma sostenible.

La gobernanza no debe restringir la velocidad de adopción de IA; puede escalar junto a ella. La empresa exitosa del futuro depende de su capacidad para abordar la IA con rapidez y eficiencia sin comprometer la confianza.

Hemos revisado y clasificado las mejores laptops para negocios. Este análisis forma parte de TechRadar Pro Perspectives, nuestra vía para presentar a las mentes más brillantes de la industria tecnológica.

Las opiniones expresadas aquí corresponden a la del autor y no necesariamente a TechRadarPro o Future plc. Si está interesado en contribuir, descubra más aquí: https://ift.tt/lKZ5HJV

from Latest from TechRadar https://ift.tt/o2N3J5T
via IFTTT IA

Comprensión en la era de la generación de código con IA: un nuevo desafío para la ingeniería de software


La industria del software ha estado modelada por herramientas que prometen rapidez y eficiencia. Desde lenguajes de alto nivel hasta infraestructuras en la nube, cada ola de innovación ha reducido la fricción y elevado las expectativas. La oleada actual es la generación de código por IA, pero esta nueva era de innovación es diferente en escala y en consecuencias.

Por primera vez, los desarrolladores pueden producir grandes cantidades de software funcional sin entender plenamente cómo funciona. Este cambio está creando un nuevo desafío que los líderes de ingeniería apenas comienzan a articular, un concepto que llamaremos deuda de comprensión.

La deuda técnica es un concepto familiar. Los equipos negocian a sabiendas la mantenibilidad a largo plazo a favor de la entrega a corto plazo y aceptan el costo posteriormente. La deuda de comprensión es un concepto similar, pero su ubicación es diferente.

A diferencia de la deuda técnica, que se localiza dentro de un código, la comprensión vive en las personas que construyen los sistemas. Cuando los desarrolladores envían software más rápido de lo que pueden entenderlo realmente, la brecha entre la salida y la comprensión del código se agranda. Con el tiempo, esa brecha puede convertirse en un riesgo organizacional serio.

Esta tensión ya es visible en toda la industria. La encuesta más reciente entre desarrolladores encontró que el 84% de ellos usa o planea usar herramientas de IA en su flujo de trabajo, pero el 75,3% afirma que no confía plenamente en las respuestas generadas por IA.

Los hallazgos destacan una contradicción creciente en el centro del desarrollo de software moderno: los equipos dependen cada vez más de la IA, mientras se mantienen cautelosos sobre la calidad y la fiabilidad de sus resultados.

La desaparición de la fricción productiva

Durante décadas, los primeros años de la carrera de un desarrollador estuvieron marcados por la fricción. Los ingenieros junior aprendían lidiando con errores del compilador, leyendo documentación y depurando sistemas desconocidos. El proceso era a menudo frustrante, pero ayudaba a los desarrolladores a construir modelos mentales de cómo se comporta el software y a entender no solo qué funcionaba, sino por qué funcionaba.

Hoy, las herramientas de IA eliminan gran parte de esa fricción. Un ingeniero joven puede generar un servicio funcional, construir una interfaz y resolver errores comunes en minutos. La experiencia resulta empoderadora y productiva, pero la fricción nunca fue solo un obstáculo; también actuaba como maestra. Cuando esa lucha desaparece, parte del aprendizaje desaparece con ella.

Esto no significa que la próxima generación de desarrolladores vaya a saber menos. En muchos sentidos, estarán expuestos a sistemas más complejos antes en sus carreras. Sin embargo, pueden empezar a sentirse productivos antes de haber ganado la intuición profunda que tradicionalmente proviene de años de resolver problemas y depurar. El sentido de progreso puede adelantar a la comprensión real.

Progresión más rápida, fundamentos más débiles

La IA también está remodelando el desarrollo de la carrera. Tradicionalmente, los ingenieros progresaban desde escribir pequeñas piezas de código hacia razonamiento sobre sistemas complejos y, finalmente, hacia el diseño de arquitecturas.

La IA comprime las etapas más tempranas de ese trayecto y los ingenieros pueden contribuir antes y avanzar más rápidamente hacia responsabilidades de mayor nivel. A corto plazo, esto se traduce en equipos que entregan más rápido y en organizaciones que amplían sus canales de talento.

El riesgo a largo plazo surge cuando las organizaciones se encuentran con ingenieros que pueden producir soluciones rápidamente pero que luchan cuando esas soluciones fallan de formas inesperadas. Depurar, pensar en arquitectura y diseñar sistemas requieren modelos mentales profundos que se construyen con experiencia. Si esas bases son más débiles, las consecuencias pueden aparecer meses o años después.

Entrando en el código con vibra de IA

Junto a este cambio, la explosión del concepto de vibe coding, una práctica centrada en prompts, iteración rápida e intuición más que en una ingeniería deliberada, ha aumentado la deuda de comprensión. Hay valor real en el enfoque de vibe coding. La experimentación rápida ha impulsado la innovación y la IA tiene la capacidad de desbloquear la creatividad de maneras notables.

El peligro aparece cuando esto se convierte en el modo de producción por defecto en lugar de una herramienta de exploración. Cuando la velocidad se convierte en la prioridad dominante, la comprensión puede volverse opcional. Los equipos pueden aceptar código generado sin revisarlo completamente, y los sistemas pueden desplegarse sin que muchos se sientan lo suficientemente confiados para explicarlos con detalle. El resultado no es un fallo inmediato, sino una erosión gradual de la comprensión colectiva.

Es razonable albergar escepticismo hacia las nuevas herramientas. Cada generación ha temido que los niveles superiores de abstracción debiliten las habilidades de ingeniería. Sin embargo, la IA presenta una diferencia importante. Las herramientas anteriores abstraían complejidad mientras seguían exigiendo razonamiento sobre el comportamiento.

Ahora, la IA puede generar soluciones funcionales sin que el desarrollador forme un modelo mental subyacente. Eso cambia no solo la forma en que se escribe el software, sino también cómo se desarrolla la experiencia.

Construyendo culturas de ingeniería nativas de IA

La respuesta no es resistirse a la adopción de IA, ya que los beneficios son significativos y las organizaciones que no abrazan estas herramientas corren el riesgo de quedar rezagadas. El verdadero reto es adoptar IA mientras se protege el crecimiento de una comprensión genuina.

Algunas organizaciones ya ven la comprensión como un objetivo explícito más que como un resultado implícito. Se alienta a los ingenieros a explicar el código generado con sus propias palabras y a documentar el razonamiento detrás de las decisiones asistidas por IA. Este enfoque refuerza que la comprensión es parte del entregable, no una característica adicional.

La revisión de código también está evolucionando. Históricamente, el foco era si el código funcionaba y cumplía con estándares de calidad. Cada vez más, los equipos preguntan si el desarrollador realmente entiende lo que ha producido y las conversaciones de revisión se desplazan hacia explicaciones, recorridos y aprendizaje compartido.

El aprendizaje práctico sigue siendo esencial. Algunos equipos están creando entornos donde la IA juega un papel secundario, ya sea a través de ejercicios de depuración, discusiones de arquitectura o proyectos más pequeños construidos desde cero. El objetivo no es reducir la productividad, sino preservar las experiencias que generan intuición de ingeniería con el tiempo.

Las organizaciones más efectivas no eligen entre IA y desarrollo tradicional, sino que combinan de forma cuidadosa ambos enfoques. La IA se utiliza cada vez más para tareas repetitivas y para facilitar estructura, mientras que los humanos conservan la responsabilidad del pensamiento crítico, del diseño de sistemas y del juicio arquitectónico.

Este momento impone una nueva responsabilidad a los líderes de ingeniería. La productividad se acelera rápidamente, pero el aprendizaje debe mantenerse al ritmo. Si logramos esto, la IA ayudará a crear una generación de desarrolladores que construya más rápido y piense más profundamente que nunca.

Si fallamos, corremos el riesgo de crear equipos capaces de entregar casi cualquier cosa, pero inseguros sobre cómo funcionan realmente los productos que construyen o cómo arreglarlos cuando algo inevitablemente sale mal.

Hemos destacado los mejores constructores de sitios web con IA.

Este artículo se produce como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si estás interesado en contribuir, infórmate aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/QJR9vgx
via IFTTT IA

Impacto de un ciberataque en la cadena de frío: Nichirei y KFC Japón ante la interrupción logística


Un incidente de ciberseguridad que afectó a Nichirei Co, un actor clave en la producción de alimentos congelados y en la logística de cadena de frío en Japón, ha provocado interrupciones significativas en la distribución y en las operaciones de clientes relevantes, entre ellos KFC Japón. En un comunicado, Nichirei informó que sufrió una falla del sistema causada por accesos no autorizados y que está investigando el origen del problema. Aunque no se han detectado filtraciones de datos personales o de clientes, la naturaleza de la incidencia ha afectado múltiples procesos críticos, como las operaciones de almacenes refrigerados, la entrada y salida de mercancías y los servicios de envío de productos congelados.

La afectación alcanzó a KFC, una de las cadenas de comida rápida más grandes del mundo, que comunicó que una falla en el sistema de Nichirei Logistics Group, ocurrida el 13 de julio, ha impactado la logística y los sitios de entrega de la compañía. A partir del martes 14 de julio de 2026, se esperaban retrasos en la entrega de alimentos a las tiendas de KFC. En respuesta, cada tienda podría suspender operaciones dependiendo de la disponibilidad de ciertos productos, habiendo restricciones de menú, reducción de horas de atención o, en algunos casos, suspensión temporal de pedidos en línea.

Hasta el momento, no se ha divulgado la identidad de los atacantes ni se ha confirmado la naturaleza exacta del ataque; tampoco se ha reportado información de posibles filtraciones en la web oscura. Aun así, la interrupción sugiere la posibilidad de un ataque de ransomware, con posibles efectos en la seguridad de datos y en la continuidad de servicios. Las partes involucradas esperan normalizar las operaciones para finales de la semana, según las comunicaciones emitidas por Nichirei y KFC.

Este episodio subraya la vulnerabilidad de las infraestructuras críticas de la cadena de suministro en el sector de alimentos y la importancia de estrategias de continuidad operativa y respuesta ante incidentes. En un entorno donde la demanda de productos frescos y servicios de entrega sigue creciendo, las empresas deben priorizar inversiones en ciberseguridad, redundancias operativas y protocolos de comunicación con socios y clientes para mitigar impactos y restaurar la confianza de los consumidores de forma ágil y transparente.

from Latest from TechRadar https://ift.tt/jOAtiZy
via IFTTT IA